
Captures dynamiques et manuelles de paquets
Lorsque vous examinez les défaillances de communication entre le client et le point d’accès (AP), vous pouvez utiliser le portail Juniper Mist™ pour obtenir des captures dynamiques et manuelles des paquets.
Mist ne collecte ni ne stocke aucune donnée de charge utile provenant de la capture de paquets. Seules les données de transmission et de connexion sont utilisées.
Captures dynamiques de paquets
Quels événements déclenchent des captures dynamiques de paquets ?
Chaque fois qu’une défaillance de connexion se produit entre le client sans fil et un AP (AP), une capture dynamique de paquets est automatiquement déclenchée à court terme.
Ces événements comprennent :
-
Délai d’expiration DHCP : lorsque le client envoie un paquet de découverte de diffusion, mais ne reçoit pas de paquet d’offre du serveur.
-
DHCP Refusé : lorsque le serveur envoie un NAK DHCP, indiquant que l’adresse IP est peut-être déjà utilisée.
-
DHCP Terminé : lorsque le client ne poursuit pas la demande DHCP pour l’offre fournie par le serveur.
-
Échec d’autorisation : ce type d’échec peut être causé par diverses raisons. Il peut s’agir, par exemple, d’une défaillance du MIC, d’un serveur RADIUS qui ne répond pas, d’un rejet d’accès à partir du serveur RADIUS, d’un échec du client qui termine le processus d’authentification, etc.
-
Échec FBT 11r : ce type de défaillance est dû à une défaillance du client itinérant 11R.
-
Échec d’authentification OKC : ce type d’échec est dû à une défaillance du client sur l’itinérance OKC.
-
Échec d’association : ce type d’échec peut être dû à des échecs de transmission ou à un PMKID non valide inclus par le client lors de la demande d’association.
Recherche des captures de paquets
Les captures dynamiques de paquets sont enregistrées dans le cloud. Vous pouvez télécharger ces fichiers à partir de la page Insights.
Vidéo de démonstration
Anyone who's ever looked at WAN PCAPs know how maddening that can be. Literally everyone at the branch accessing the internet is sending traffic on the WAN. Looking at any particular message sequence will most likely involve combining several PCAPs.
This can be time-consuming and frustrating. However, with Juniper Dynamic Packet Capture, now extended to the WAN, MIST automatically captures all the messages when an incident occurs. You no longer need to grab a bunch of PCAPs to combine them and hope you caught what you were looking for, and there's no need to recreate the issue.
Juniper MIST captures the packets while the issue is occurring, so you have the raw data right away. This drastically reduces MTTR as you no longer need to sort through a mountain of messages to find the ones related to your incident. That's WAN Assurance Dynamic PCAP in 60 seconds.
Exemple
Cet exemple montre à quel point il est facile de trouver des captures dynamiques de paquets sur la page Insights.
Dans le menu de gauche, sélectionnez Surveiller > niveaux de service.
Cliquez sur le bouton Insights pour afficher la page Insights.
Faites défiler jusqu’à la section Événements et cliquez sur l’onglet approprié.
Des trombones indiquent les événements avec des captures dynamiques de paquets.
Cliquez sur un événement pour afficher plus de détails sur le côté droit de l’écran.
Sous les détails, cliquez sur Télécharger la capture de paquets.
Captures manuelles de paquets
Pour manuel captures de paquets, accédez à Captures de paquets > de site, où vous pouvez :
-
Choisissez le type de réseau à partir duquel capturer les paquets : filaire, sans fil ou WAN.
Remarque :La capture de paquets filaire s’applique aux ports filaires des points d’accès (et non aux ports des commutateurs). Le commutateur doit exécuter une version CloudX de Junos pour qu’il apparaisse dans la fenêtre Ajouter un commutateur + sélection. Les captures de paquets WAN prennent en charge les ports du routeur Session Smart et de l’équipement de périphérie WAN SRX.
-
Limiter la capture de paquets à des clients, WLAN, points d’accès ou bandes sans fil spécifiques.
-
Configurez le nombre de paquets capturés, la taille des paquets en octets et la durée de la session de capture.
-
Configurez d’autres paramètres de capture tels que l’inclusion d’en-tête et les filtres de capture. Voir le tableau 1 pour plus de détails.
Après avoir téléchargé la capture de paquets sur votre ordinateur, suivez les étapes ci-dessous pour afficher les données dans Wireshark.
Configurer l’IEEE 802.11 sur Wireshark
L’inspection des paquets nécessite Wireshark. Voir https://www.wireshark.org pour le fichier téléchargé et les informations associées.
Pour configurer Wireshark afin d’afficher les paquets capturés à partir du portail Juniper Mist, suivez les étapes ci-dessous :
- Dans la fenêtre Préférences, développez l’option de menu Protocoles et faites défiler jusqu’à IEEE 802.11.
- Sélectionnez Oui - avec IV, puis cliquez sur OK, comme illustré dans l’image suivante :
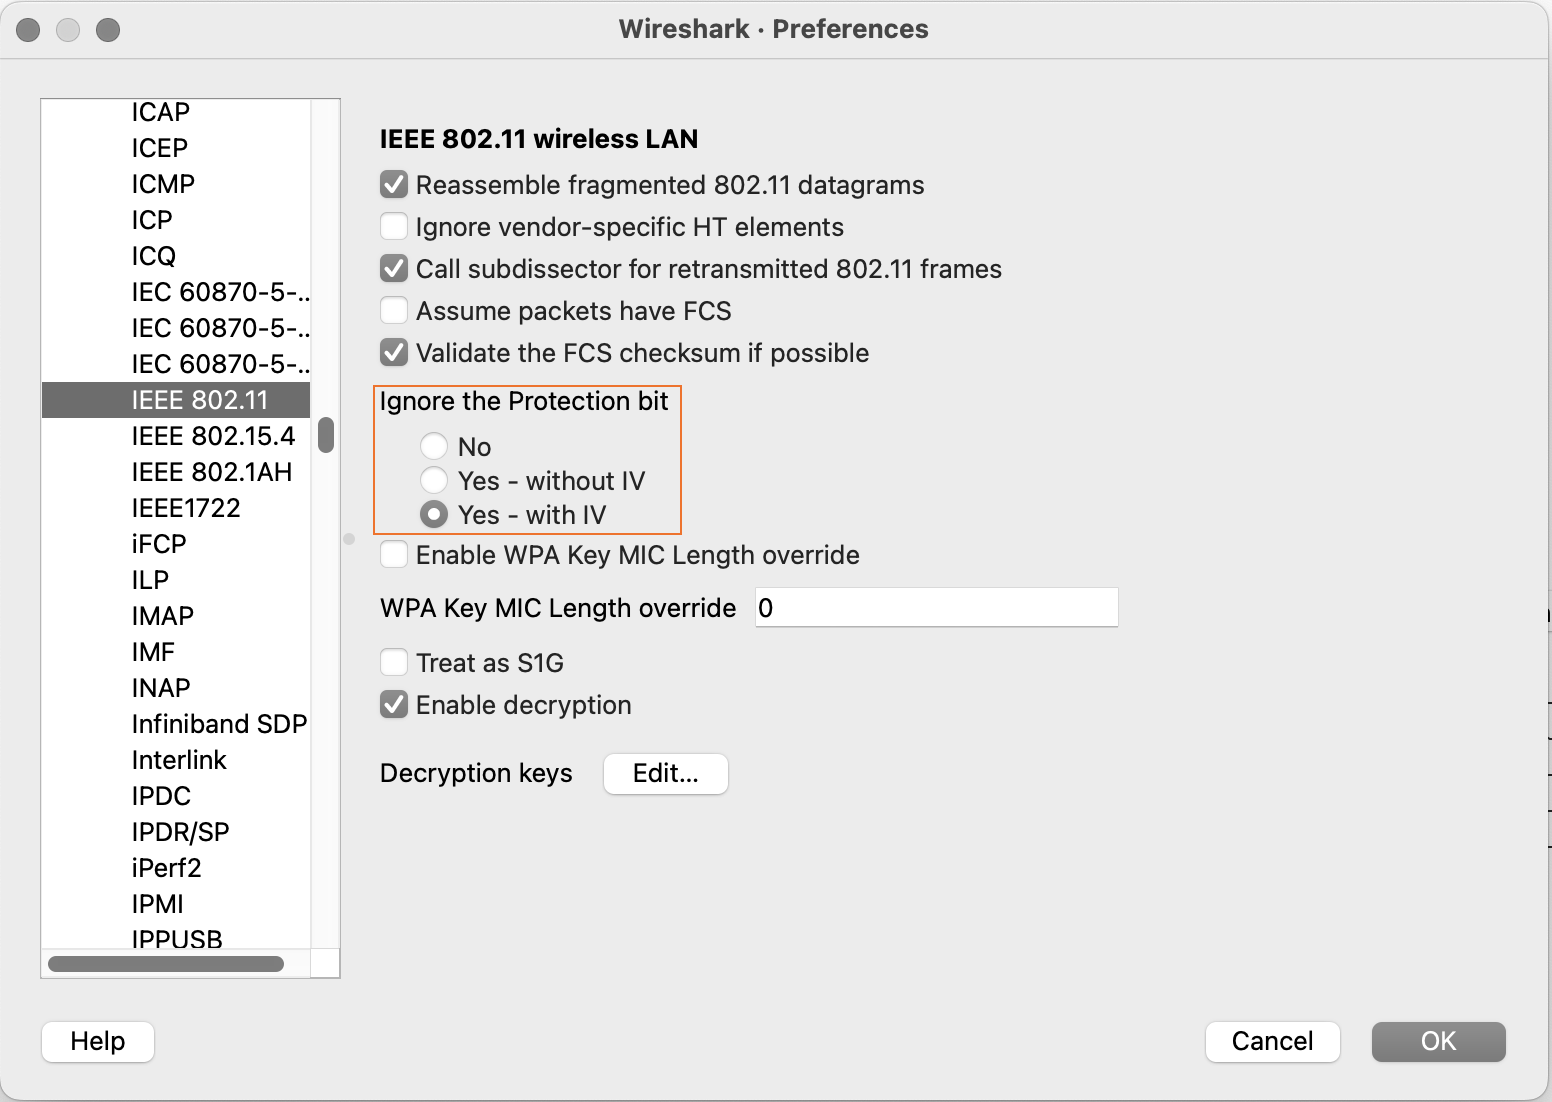
- Sélectionnez Oui - avec IV, puis cliquez sur OK, comme illustré dans l’image suivante :
Voir les captures de paquets sans fil dans Wireshark
Vous pouvez capturer des paquets à partir de vos réseaux filaires et sans fil. La configuration suivante concerne les paquets sans fil, pour lesquels vous pouvez voir :
-
Informations sur les canaux sans fil
-
Débit de données sans fil
-
Indicateur d’intensité du signal reçu (RSSI)
Pour accomplir cette tâche, vous devez télécharger et installer l’application Wireshark sur votre ordinateur. Dans un navigateur, accédez à https://www.wireshark.org pour les téléchargements d’applications Wireshark et des informations détaillées sur Wireshark. Pour plus d’informations sur Wireshark, consultez https://www.wireshark.org/docs/.
Cette rubrique fournit des indications minimales sur la configuration de Wireshark pour l’examen des captures de paquets sans fil recueillies à partir du portail Juniper Mist.
Options de capture manuelle de paquets
| Nom de l’option | Fonction optionnelle | Notes d’utilisation | Firmware Notes |
|---|---|---|---|
| Capture | Cette fonctionnalité inclut des en-têtes de paquets avec les données des paquets. | La capture de paquets fonctionne en tamponnant les paquets localement sur l’appareil, qui dispose d’un espace disponible limité. Par défaut, Mist tronque les données d’en-tête des paquets capturés afin de réduire la taille des fichiers de capture tout en fournissant les informations les plus pertinentes. | – |
| Capture locale | Cette capture est uniquement locale et n’est pas diffusée sur le portail Mist. | Les précédents micrologiciels des points d’AP ne prenaient pas en charge la capture de paquets en direct sur le portail Juniper Mist. | Requis pour les versions de firmware d’AP antérieures à 0.10.x |
| Filtres prédéfinis | Ces filtres sont basés sur le type de capture de paquets que vous effectuez. | Les filtres disponibles dans la liste changent selon que vous capturez des paquets sans fil, filaires, WAN ou Mist Edge. Par exemple, les trames de balises (balises) ne sont disponibles que pour les captures de paquets sans fil. | – |
| Filtres avancés | Utilisez cette option pour appliquer vos propres filtres à l’aide de tcpdump la syntaxe. |
0.10.x ou version ultérieure | |
| Générateur d’expressions | Cet outil interactif crée des filtres personnalisés en tcpdump syntaxe à utiliser dans la session de capture. |
Vous pouvez laisser le constructeur démarrer l’entrée de filtre, puis ajouter ou supprimer manuellement l’entrée. | 0.10.x ou version ultérieure |