
Méthodes d’authentification de Juniper Mist Access Assurance
Déployez Juniper Mist Access Assurance avec authentification 802.1X ou non-802.1X. Comparez les différentes options pour sélectionner la meilleure approche pour votre organisation.
La norme IEEE 802.1X relative au contrôle d’accès réseau basé sur les ports Il fournit un mécanisme d’authentification des équipements qui se connectent à un LAN ou un WLAN via un commutateur ou un point d’accès. Juniper Mist Access Assurance prend en charge l’authentification 802.1X et l’authentification non 802.1X (MAC Authentication Bypass), c’est-à-dire MAB (MAC Authentication Bypass), pour un contrôle d’accès uniforme sur les réseaux filaires et sans fil.
Nous prenons en charge les méthodes suivantes pour sécuriser l’accès avec la norme 802.1X :
- Protocole d’authentification extensible - Sécurité de la couche de couche transport (EAP-TLS) (basé sur des certificats numériques)
- EAP-TTLS/PAP (Sécurité de la couche transport tunnelisée) (basé sur les informations d’identification)
Nous prenons en charge les méthodes d’authentification non-802.1X suivantes :
- MAB (MAC Authentication Bypass)
- MPSK (Multi Pre-Shared Key)
Authentification basée sur les certificats et authentification basée sur les identifiants
La méthode d’authentification 802.1X prend en charge l’authentification basée sur les informations d’identification (nom d’utilisateur et mot de passe) et basée sur les certificats.
Authentification basée sur des certificats
- L’authentification basée sur les certificats permet l’authentification mutuelle entre le serveur et les appareils clients et implémente la cryptographie pour fournir un accès réseau sécurisé.
- Les certificats numériques utilisent une infrastructure à clé publique (PKI) qui nécessite une paire de clés privée-publique.
- Un fournisseur d’identité (IdP) est facultatif dans l’authentification basée sur les certificats. Vous pouvez utiliser un IdP pour vérifier les informations de l’utilisateur ou de l’appareil, telles que l’état du compte et les informations de groupe.
- Les certificats sont stockés dans un stockage sécurisé.
- L’authentification basée sur les certificats nécessite le provisionnement des appareils clients, pour lequel vous utilisez généralement la gestion des appareils mobiles (MDM).
Juniper Mist Access Assurance peut s’intégrer à n’importe quelle PKI existante et à toutes les IdP basées sur le cloud telles que Microsoft Azure AD, Okta ou Google Workspace pour garantir que l’authentification basée sur certificat est mise en œuvre dans tous les cas d’utilisation applicables.
Authentification par mot de passe
- L’authentification par mot de passe nécessite un IdP pour l’authentification. Comme la plupart des IdP appliquent l’authentification multifactorielle (MFA), l’authentification par mot de passe devient peu pratique dans les environnements 802.1X, en particulier dans les réseaux sans fil.
- Le risque d’attaques par l’individu du milieu est important, car la norme 802.1X ne gère pas bien l’authentification multifacteur, en particulier sur un réseau sans fil.
Nous recommandons l’authentification par mot de passe uniquement dans les cas où un déploiement PKI n’est pas immédiatement réalisable ou lors du passage à l’authentification basée sur certificat. Évitez l’authentification 802.1X basée sur un mot de passe dans les réseaux qui prennent en charge BYOD en raison des vecteurs d’attaque MITM potentiels.
Méthodes d’authentification 802.1X
Le protocole 802.1X est une norme IEEE relative au contrôle d’accès réseau (NAC) basé sur les ports des points d’accès filaires et sans fil. La fonction principale de la norme 802.1X est de définir des contrôles d’authentification pour tout utilisateur ou appareil qui tente d’accéder à un LAN ou un WLAN, protégeant ainsi les LAN Ethernet contre tout accès non autorisé par des utilisateurs. En outre, la norme 802.1X bloque tout le trafic à destination et en provenance d’un demandeur (client) au niveau de l’interface jusqu’à ce que le demandeur présente ses informations d’identification et que le serveur d’authentification (un serveur RADIUS) les valide.
Le mécanisme d’authentification 802.1X de base se compose de trois composants :
- Demandeur : appareils clients avec logiciel d’authentification. L’appareil client cherche à accéder au réseau. Il peut s’agir d’un ordinateur de bureau ou portable, d’une tablette, d’un téléphone, etc.
- Authentificateur : passerelle initiale, généralement un commutateur ou un point d’accès (AP) qui intercepte la demande d’accès du demandeur.
- Serveur d’authentification : compare l’ID du demandeur avec les informations d’identification stockées dans une base de données. Si les informations d’identification et l’ID du demandeur correspondent, le demandeur peut accéder au réseau.
Voyons comment Juniper Mist Access Assurance utilise chacune des méthodes d’authentification 802.1X. Voir les cas d’usage de Juniper Mist Access Assurance.
EAP-TLS
L’EAP-TLS s’appuie sur les certificats et la cryptographie pour assurer l’authentification mutuelle entre le client et le serveur. Le client et le serveur doivent tous deux recevoir un certificat numérique signé par une autorité de certification (AC) en laquelle les deux entités ont confiance. Cette méthode utilise des certificats côté client et côté serveur pour l’authentification. Pour cette authentification, le client et le serveur doivent faire confiance au certificat de l’autre.
Caractéristiques
- Utilise TLS pour sécuriser les transactions d’identité
- Une norme IETF ouverte universellement prise en charge
- Utilise des certificats X.509 pour l’authentification
La figure 1 montre la séquence d’authentification EAP-TLS.
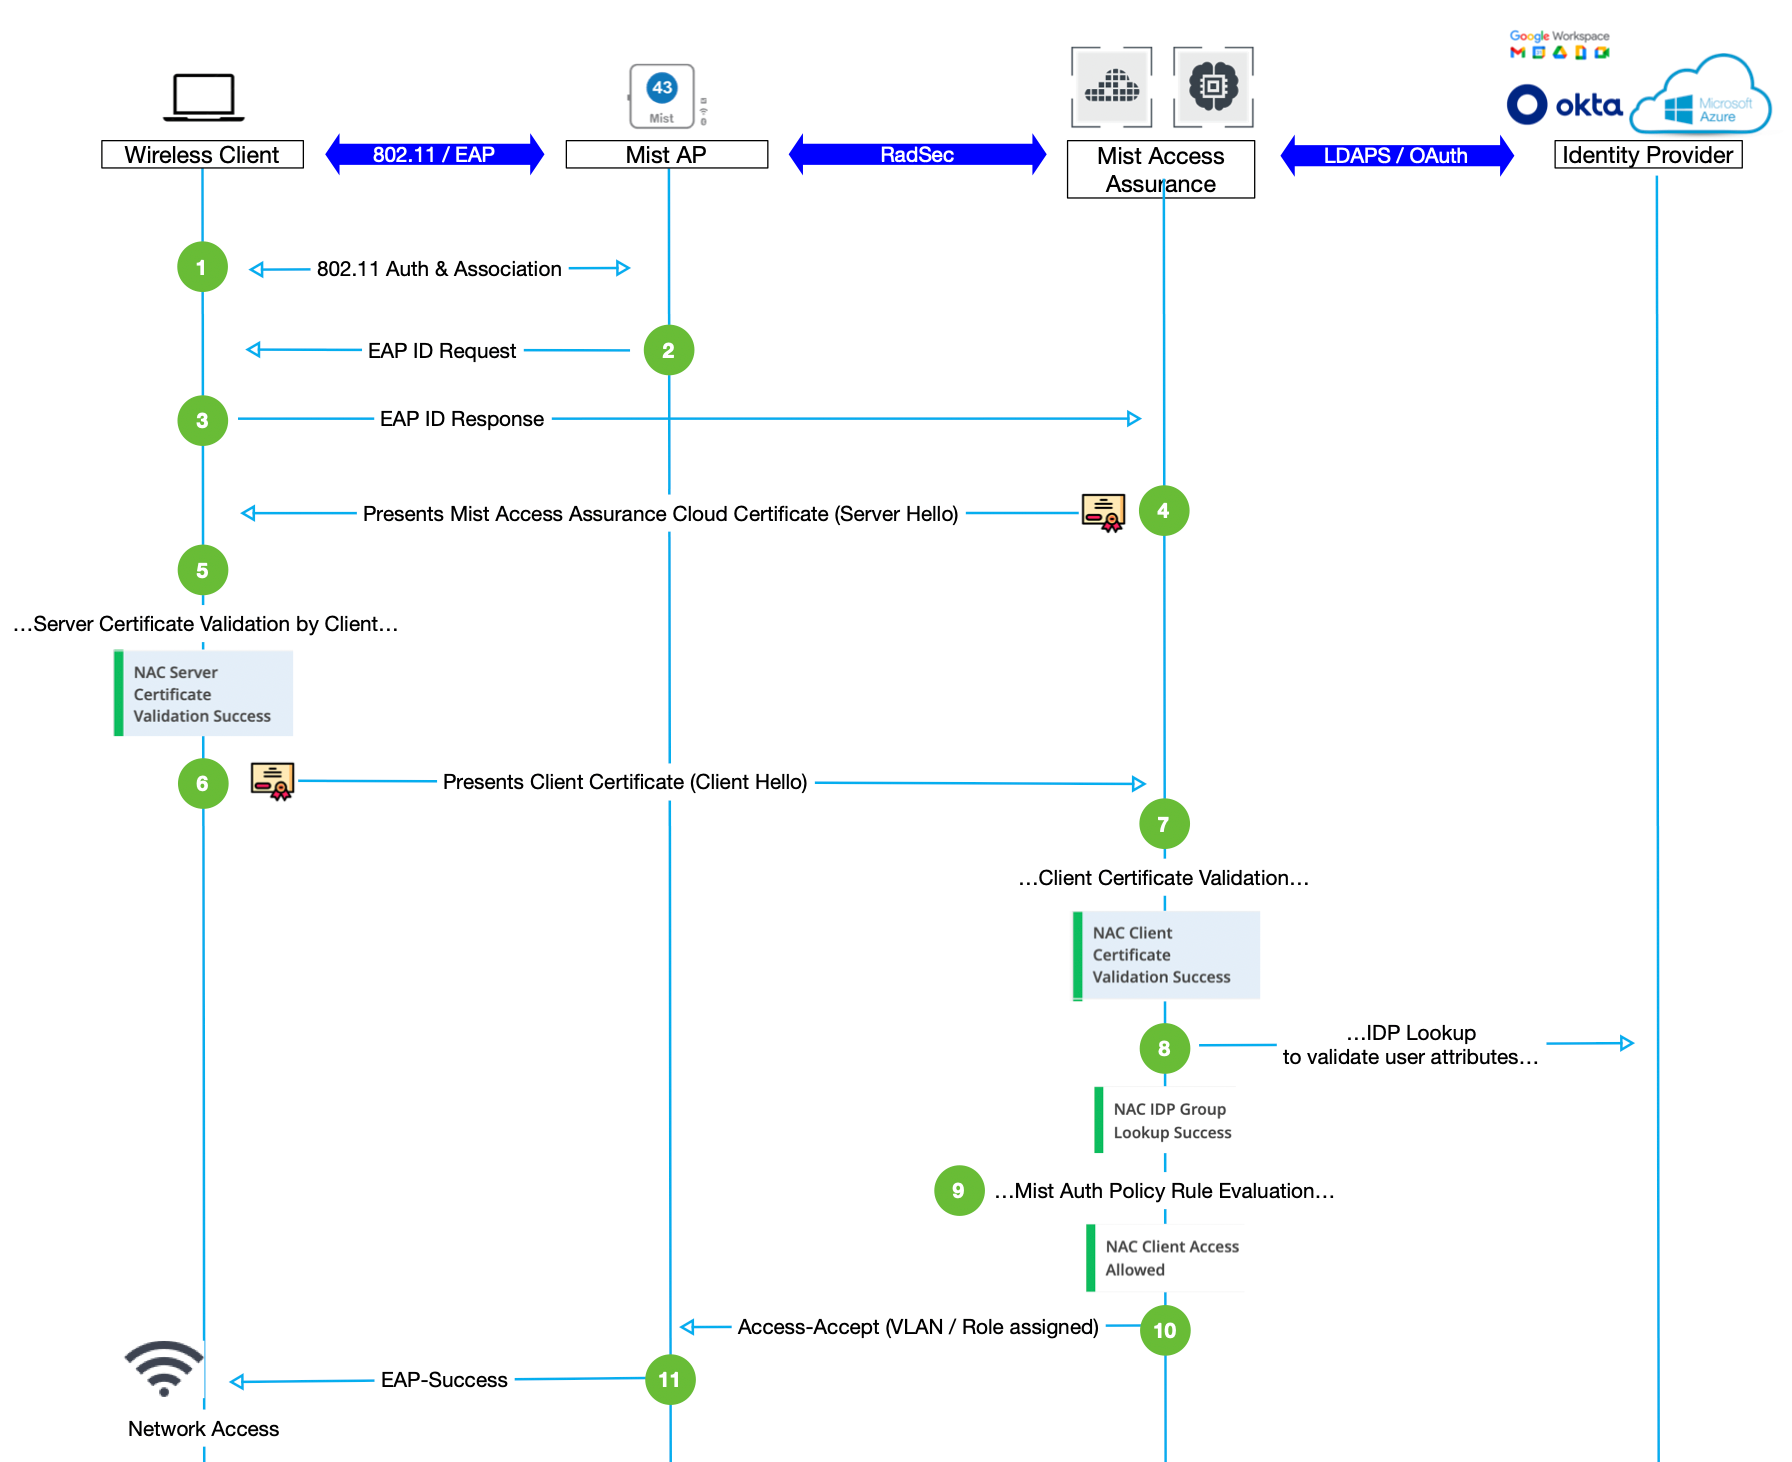
La norme 802.1X spécifie EAP comme format de cryptage pour la transmission de données entre un demandeur et un authentificateur.
Cette méthode effectue un établissement de liaison à quatre voies en suivant les étapes suivantes :
- L’authentificateur (par exemple, un AP) lance une demande de session, ou le demandeur (un périphérique client sans fil) envoie une demande de lancement de session à l’authentificateur.
- L’authentificateur envoie une demande EAP au demandeur pour lui demander son identité.
- Le demandeur envoie une réponse EAP au serveur d’authentification (Juniper Mist Access Assurance cloud) via l’authentificateur.
- Le serveur d’authentification répond à l’appareil client par un message « Server Hello » qui inclut un certificat.
- Le demandeur valide le certificat du serveur. En d’autres termes, le demandeur vérifie si le certificat du serveur est signé par un AC approuvé.
- Le demandeur envoie un message « Client Hello » via l’authentificateur pour présenter le certificat client au service Juniper Mist Access Assurance
- Juniper Mist Access Assurance valide que le certificat client est signé par un AC de confiance.
- Juniper Mist Access Assurance recherche les sources du fournisseur d’identité (IdP) configuré et se connecte à un IdP pour vérifier le nom de l’utilisateur et certains attributs de base.
- Juniper Mist Access Assurance recherche les stratégies et accorde un accès basé sur les rôles et les autorisations à l’appareil client.
- Juniper Mist Access Assurance envoie des informations sur le VLAN et le rôle attribué à l’authentificateur afin qu’il puisse affecter le demandeur au réseau approprié.
- L’authentificateur envoie un message de réussite EAP et donne accès au demandeur.
Protocole d’authentification extensible – TLS tunnelisé (EAP-TTLS/PAP)
EAP-TTLS-PAP utilise les informations d’identification de l’utilisateur, telles que le nom d’utilisateur et le mot de passe côté client et le certificat serveur côté serveur pour effectuer l’authentification. Lorsqu’un appareil client établit un tunnel TLS sécurisé avec un serveur d’authentification, il transmet les informations d’identification à l’aide du protocole PAP dans un tunnel chiffré.
La figure 2 montre la séquence d’authentification EAP-TTLS/PAP.
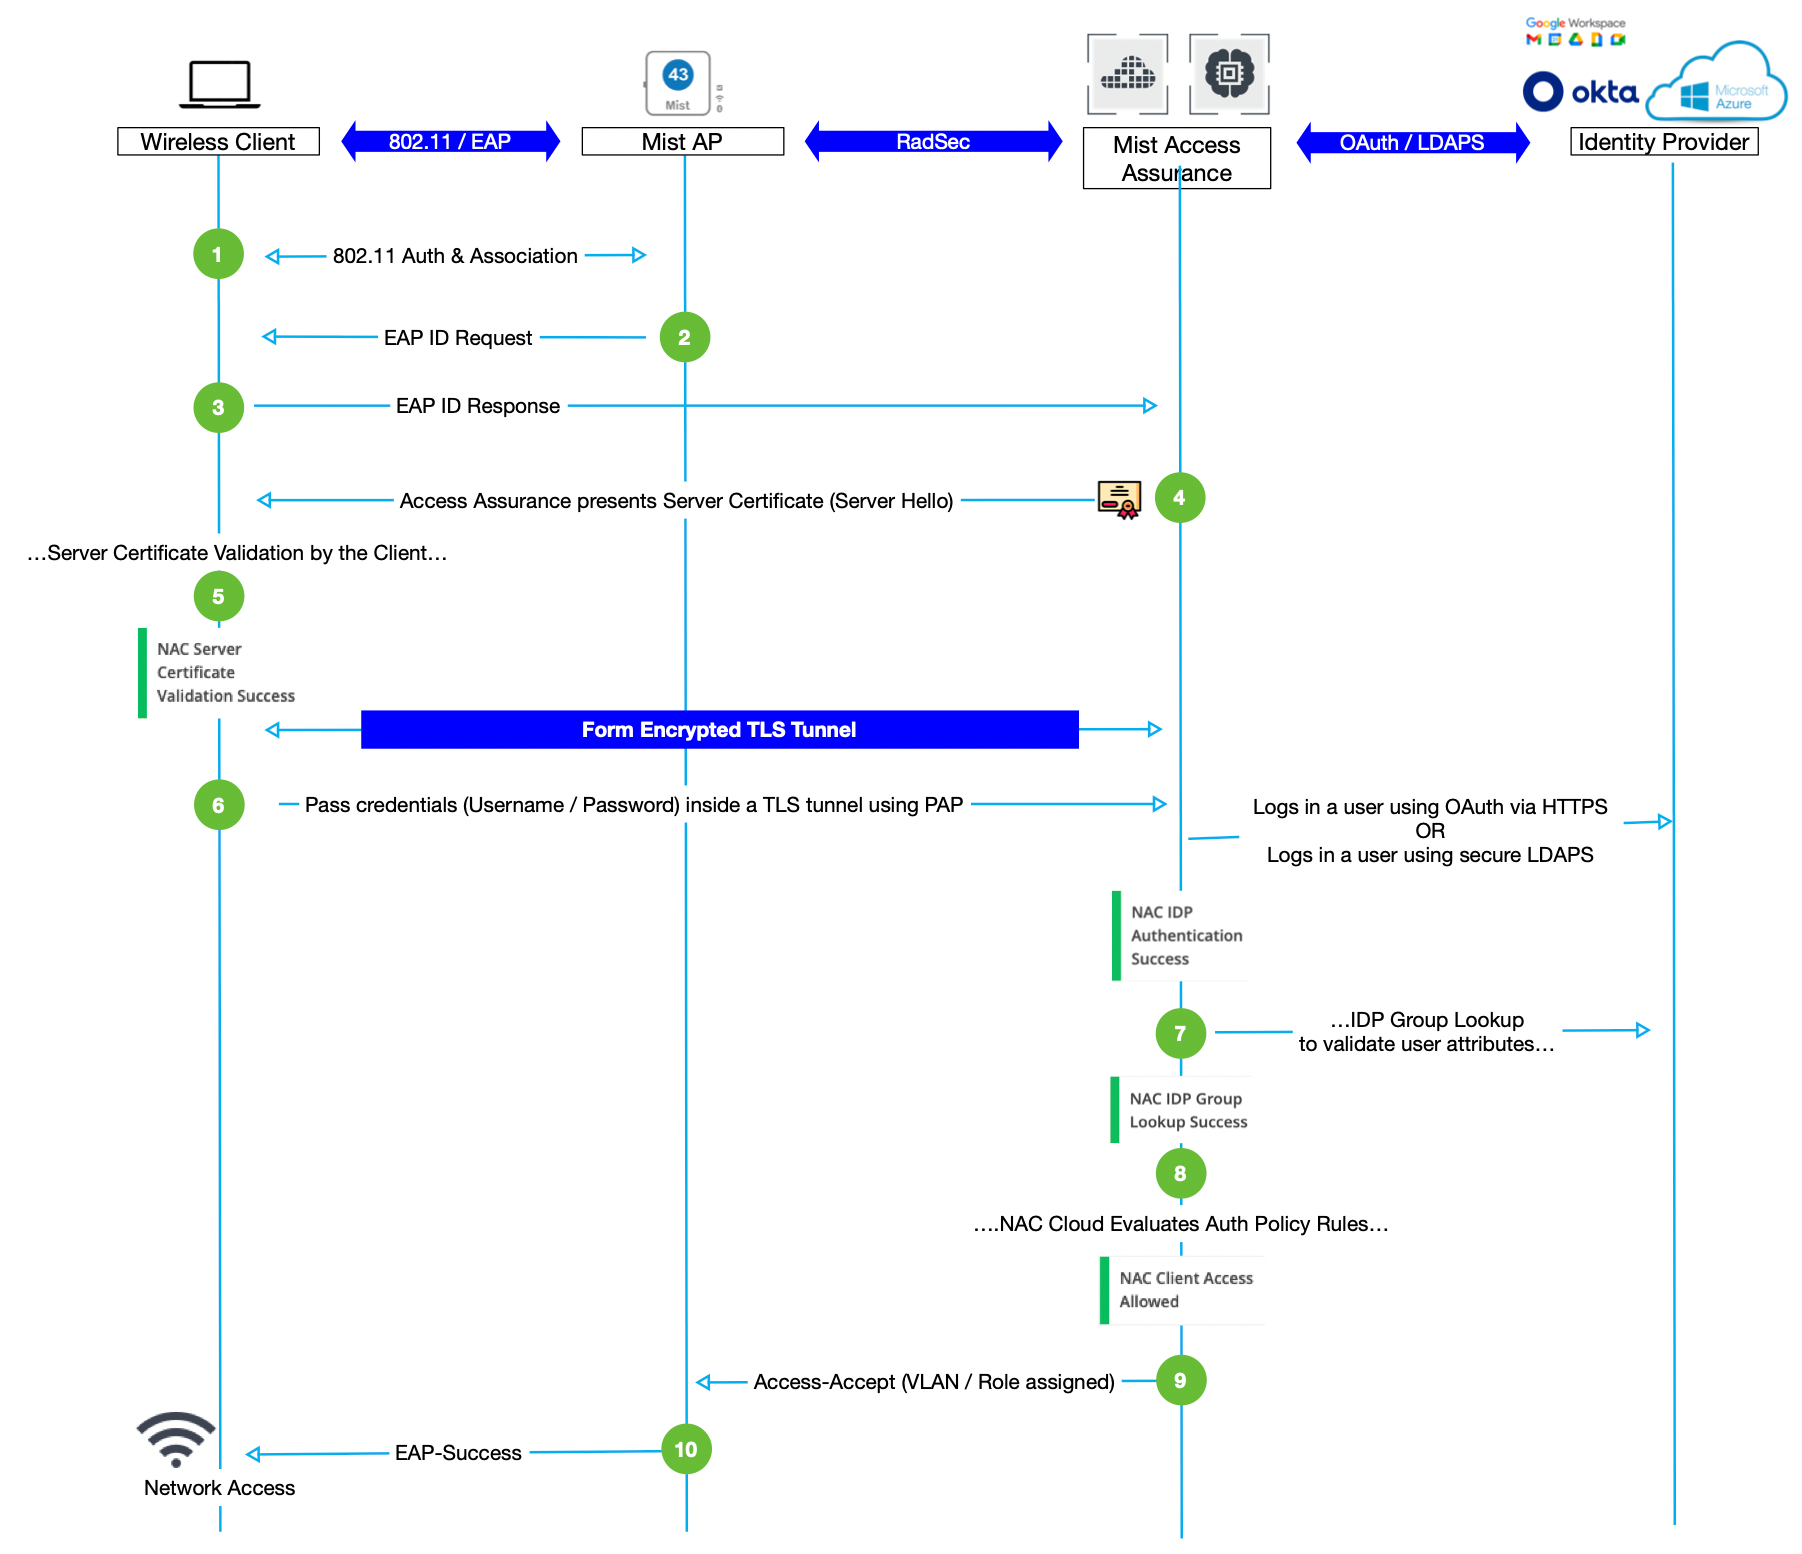
L’authentification EAP-TTLS/PAP implique les étapes suivantes :
- L’authentificateur (par exemple, un AP) lance une demande de session, ou le demandeur (un périphérique client sans fil) envoie une demande de lancement de session à l’authentificateur.
- L’authentificateur envoie une demande EAP demandant des informations d’identification au demandeur.
- Un demandeur envoie une réponse EAP au serveur d’authentification (exemple : cloud Juniper Mist Access Assurance).
- Le serveur d’authentification répond à l’appareil client par un message « Server Hello » qui inclut un certificat. Le serveur envoie le message via l’authentificateur.
- Le demandeur valide le certificat du serveur. En d’autres termes, le demandeur vérifie si le certificat du serveur est signé par un AC de confiance. Cette validation met en place un tunnel TLS chiffré.
- Le demandeur envoie les informations d’identification du compte, telles que le nom d’utilisateur et le mot de passe, via un tunnel TLS au serveur. Le demandeur chiffre les informations avec LDAPS (Lightweight Directory Access Protocol over SSL) ou OAuth (HTTPS).
- Juniper Mist Access Assurance effectue une recherche dans les sources configurées du fournisseur d’identité pour trouver le nom de l’utilisateur ainsi que certains attributs de base.
- Juniper Mist Access Assurance recherche les stratégies et accorde un accès basé sur les rôles et les autorisations à l’appareil client.
- Juniper Mist Access Assurance envoie des informations sur le VLAN et le rôle attribué à l’authentificateur afin qu’il puisse affecter le demandeur au réseau approprié.
- L’authentificateur envoie un message de réussite EAP et donne accès au demandeur.