
Cas d’usage et architecture de référence
Un grand réseau d’entreprise peut inclure plusieurs campus et succursales. Ces sites distants se connectent au réseau dorsal/central privé WAN (EWAN) de l’entreprise pour accéder à diverses applications stratégiques et pour communiquer entre eux. Le campus et les sites distants utilisent des services VPN de couche 2/3 pour communiquer entre eux. Les utilisateurs distants se connectent également à des fournisseurs de cloud public pour accéder à des applications telles qu’Office365 et Microsoft Teams. Les entreprises, comme les établissements d’enseignement ou les hôpitaux, ont installé plusieurs caméras de surveillance qui diffusent des vidéos multicast vers un ou plusieurs centres de surveillance distants. Le réseau dorsal ou central EWAN, qui interconnecte les différents réseaux de campus et de filiales, doit être résilient et fiable.
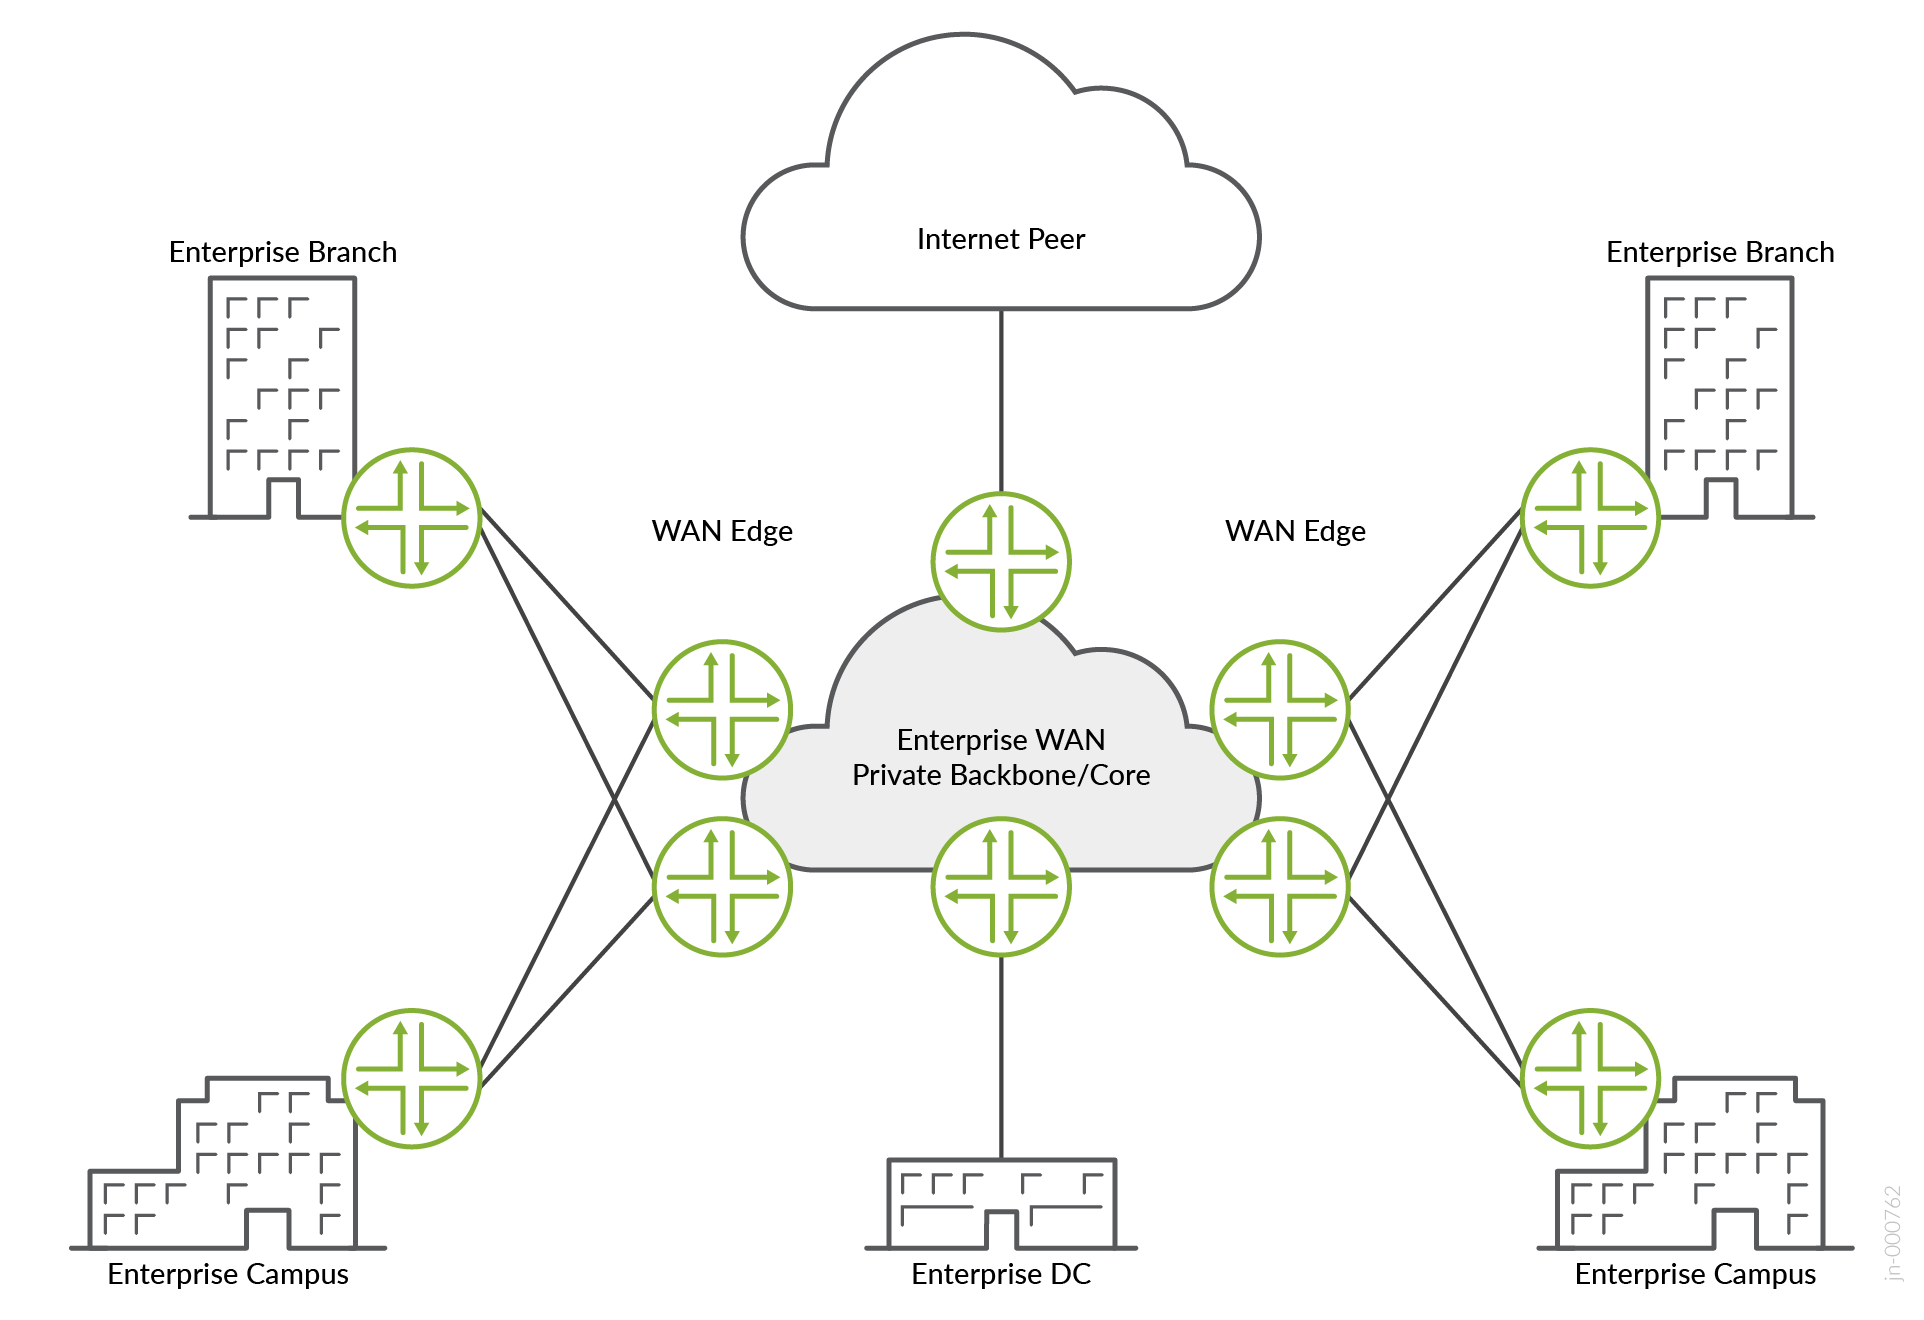 d’entreprise typique
Les campus et sites distants utilisent des services VPN de couche 2/3 pour accéder aux applications stratégiques qui s’exécutent dans le centre de données privé de l’entreprise et pour communiquer entre eux. Les utilisateurs distants peuvent également se connecter à des fournisseurs de cloud public et accéder à des applications telles qu’Office365 et Microsoft Teams. La connexion au réseau du centre de données de l’entreprise qui exécute les applications critiques doit être résiliente et fiable. Ce document valide plusieurs modèles de connexion que les administrateurs EWAN peuvent utiliser. Le présent document valide également un scénario dans lequel des entreprises telles que des établissements d’enseignement ou des hôpitaux ont installé plusieurs caméras de surveillance qui diffusent de la vidéo multicast vers un ou plusieurs centres de surveillance distants. Le trafic multicast est transporté à l’intérieur des tunnels NGMVPN.
Les réseaux des campus et des sites distants peuvent se connecter au réseau du siège à l’aide des services VPLS (Virtual Private LAN), L2CKT (L2CKT) ou L3VPN. Les connexions VPN peuvent utiliser une conception en étoile, où le trafic des réseaux de campus et de sites distants passe par un équipement central du siège qui fait office de hub. Les connexions VPN peuvent être monohoming ou multihoming pour éviter les points de défaillance uniques. Les équipements de périphérie WAN utilisent la QoS pour contrôler la bande passante et le trafic WAN est transporté à l’aide du MPLS.