
SUR CETTE PAGE
Présentation technique
Réseau sous-jacent
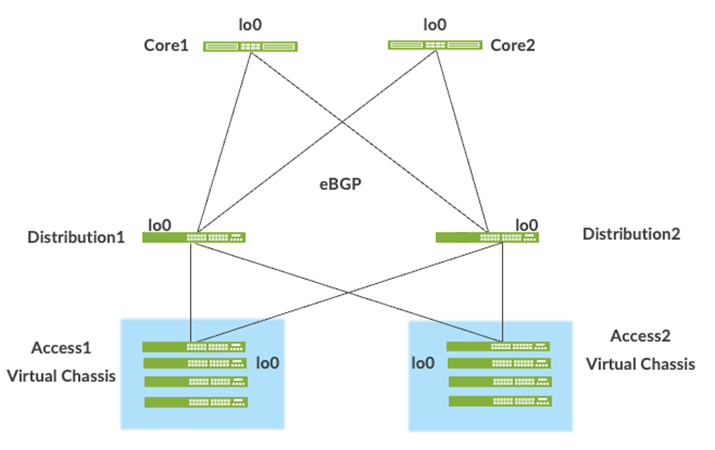
Une architecture de fabric EVPN-VXLAN simplifie et uniformise l’infrastructure réseau entre les campus et les centres de données. Tous les équipements centraux, de distribution et d’accès doivent être connectés à l’aide d’une infrastructure L3. Nous vous recommandons de déployer une fabric IP basée sur Clos pour garantir des performances prévisibles et permettre une architecture cohérente et évolutive.
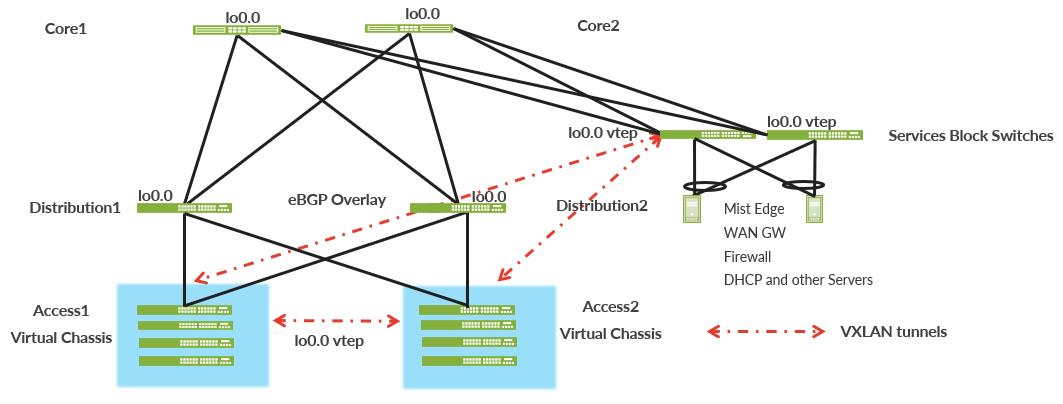
Vous pouvez utiliser n’importe quel protocole de routage L3 pour échanger des adresses de bouclage entre les périphériques d’accès, centraux et de distribution. Le BGP offre des avantages tels qu’un meilleur filtrage des préfixes, une meilleure ingénierie du trafic et un meilleur balisage de routage. Dans cet exemple, nous utilisons eBGP comme protocole de routage sous-jacent. Mist provisionne automatiquement les numéros des systèmes autonomes privés et toutes les configurations BGP pour l’underlay et l’overlay de la fabric de campus uniquement. Il est possible de fournir des haut-parleurs BGP supplémentaires pour vous permettre d’appairer des homologues BGP externes.
Le BGP sous-jacent est utilisé pour apprendre les adresses de bouclage des homologues afin que le BGP de superposition puisse établir des voisins à l’aide de l’adresse de bouclage. La superposition est ensuite utilisée pour échanger des routes EVPN.
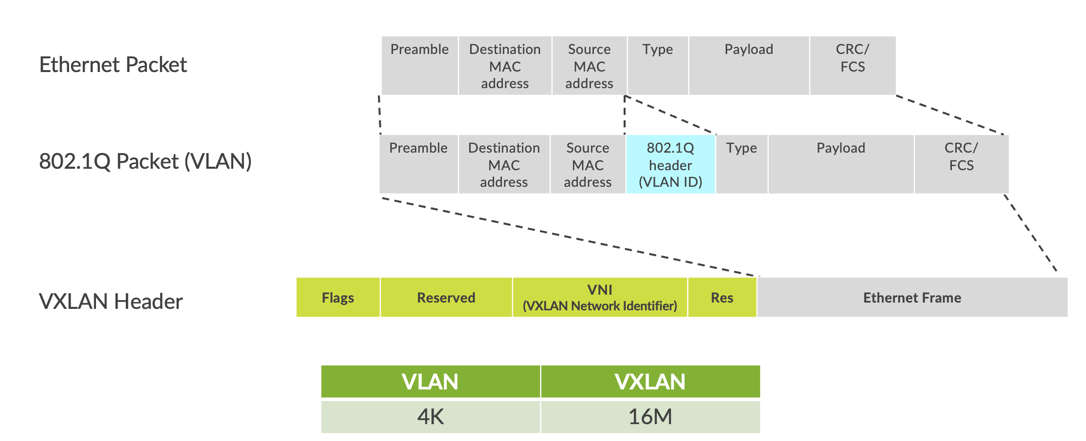
Les superpositions de réseau permettent une connectivité et un adressage indépendants du réseau physique. Les trames Ethernet sont encapsulées dans des datagrammes UDP/IP, qui sont encapsulés en IP pour le transport sur l’underlay. VXLAN permet aux sous-réseaux virtuels de couche 2 ou VLAN de s’étendre sur le réseau physique L3 sous-jacent.
Dans un réseau de superposition VXLAN, chaque sous-réseau ou segment L2 est identifié de manière unique par un identifiant de réseau virtuel (VNI). Un VNI segmente le trafic de la même manière qu’un ID de VLAN. Ce mappage s’effectue sur les commutateurs d’accès et la passerelle de bordure, qui peuvent résider sur le bloc central ou de services. Comme c’est le cas pour les VLAN, les terminaux d’un même réseau virtuel peuvent communiquer directement entre eux.
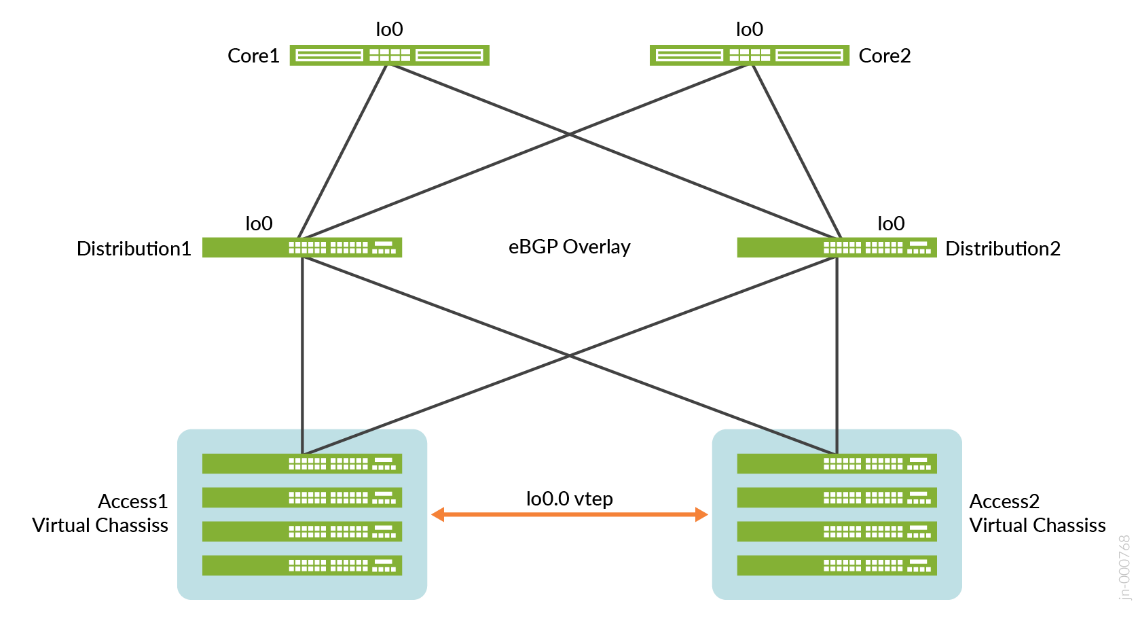
Les points de terminaison de différents réseaux virtuels nécessitent un périphérique qui prend en charge le routage inter-VXLAN, qui est généralement un routeur, ou un commutateur haut de gamme appelé passerelle L3. L’entité responsable de l’encapsulation et de la décapsulation VXLAN s’appelle un point de terminaison de tunnel VXLAN (VTEP). Chaque VTEP est appelé passerelle L2 et se voit généralement attribuer l’adresse de bouclage de l’appareil. C’est également là qu’a lieu le mappage VXLAN (communément appelé VNI) vers VLAN.
 VTEP VXLAN
VXLAN peut être déployé en tant que protocole de tunnelisation sur une fabric de campus IP L3 sans protocole de plan de contrôle. Cependant, l’utilisation de tunnels VXLAN ne change pas à elle seule le comportement d’inondation et d’apprentissage du protocole Ethernet.
Les deux principales méthodes d’utilisation de VXLAN sans protocole de plan de contrôle sont les tunnels VXLAN unicast statiques et les tunnels VXLAN. Ces méthodes sont signalées par un underlay multicast et ne résolvent pas le problème inhérent d’inondation et d’apprentissage. Ces méthodes sont également difficiles à faire évoluer dans de grands environnements multilocataires. Ces méthodes n’entrent pas dans le cadre de cette JVD.
Comprendre l’EVPN
Ethernet VPN (EVPN) est une extension BGP permettant de distribuer des informations d’accessibilité des terminaux, telles que les adresses MAC et IP, à d’autres homologues BGP. Cette technologie de plan de contrôle utilise le BGP multiprotocole (MP-BGP) pour la distribution des adresses MAC et IP des terminaux, où les adresses MAC sont traitées comme des routes EVPN de type 2. L’EVPN permet aux équipements faisant office de VTEP d’échanger entre eux des informations sur l’accessibilité de leurs terminaux.
Normes EVPN prises en charge par Juniper : https://www.juniper.net/documentation/us/en/software/junos/evpn-vxlan/topics/concept/evpn.html
Qu’est-ce qu’EVPN-VXLAN : https://www.juniper.net/us/en/research-topics/what-is-evpn-vxlan.html
Les avantages de l’utilisation d’EVPN sont les suivants :
- Mobilité de l’adresse MAC
- Multi-utilisateur
- Équilibrage de charge sur plusieurs liaisons
- Convergence rapide
- Haute disponibilité
- Écaille
- Interopérabilité basée sur les normes
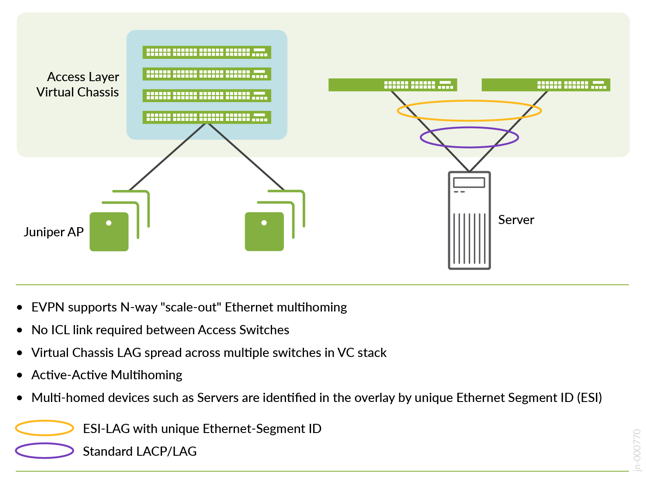
L’EVPN assure le transfert multichemin et la redondance via un modèle entièrement actif. La couche d’accès peut se connecter à deux équipements de distribution ou plus et transférer le trafic sur toutes les liaisons. En cas de défaillance d’une liaison d’accès ou d’un équipement de distribution, le trafic est acheminé de la couche d’accès vers la couche de distribution à l’aide des liaisons actives restantes. Pour le trafic dans l’autre sens, les périphériques de distribution distants mettent à jour leurs tables de transfert pour envoyer le trafic aux équipements de distribution actifs restants connectés au segment Ethernet multirésident.
Les fonctionnalités techniques de l’EVPN comprennent :
- Flooding minimal : EVPN crée un plan de contrôle qui partage les adresses MAC de l’hôte final entre les VTEP.
- Multihébergement : EVPN prend en charge le multihébergement pour les périphériques clients. Pour prendre en charge le multihébergement, un protocole de contrôle tel qu’EVPN permet de synchroniser les adresses des points de terminaison entre les commutateurs d’accès, car le trafic traversant la topologie doit être déplacé intelligemment sur plusieurs chemins.
- Crénelage : l’EVPN exploite le multihébergement actif lorsqu’il connecte des appareils à la couche d’accès d’une fabric de campus. La connexion des commutateurs de couche d’accès multirésidents est appelée ESI-LAG, tandis que les périphériques de couche d’accès se connectent à chaque commutateur d’accès à l’aide du LACP standard.
- Split horizon (Split horizon) : l’horizon fractionné empêche la boucle du trafic de diffusion, unicast inconnu et multicast (BUM) dans un réseau. Avec Split Horizon, un paquet n’est jamais renvoyé sur la même interface que celle sur laquelle il a été reçu, ce qui évite les boucles.
Réseau superposé (plan de données)
VXLAN est le protocole d’encapsulation du plan de données overlay qui tunnelise les trames Ethernet entre les points de terminaison du réseau underlay. Les équipements qui effectuent l’encapsulation et la décapsulation VXLAN pour le réseau sont appelés VTEP. Avant qu’un VTEP n’envoie une trame dans un tunnel VXLAN, il encapsule la trame d’origine dans un en-tête VXLAN comprenant un identifiant de réseau virtuel (VNI). Le VNI mappe le paquet au VLAN d’origine au niveau du commutateur d’entrée. Après l’application d’un en-tête VXLAN, la trame est encapsulée dans un datagramme UDP/IP pour transmission au VTEP distant sur la fabric IP, où l’en-tête VXLAN est supprimé et la traduction VNI en VLAN s’effectue au niveau du commutateur de sortie.
 VXLAN
Les VTEP sont des entités logicielles liées à l’adresse de bouclage des appareils, à la source et à la terminaison des tunnels VXLAN. Les tunnels VXLAN d’une fabric IP Clos sont provisionnés selon les éléments suivants :
- Des commutateurs d’accès pour étendre les services à l’ensemble de la fabric de campus IP Clos.
- Les commutateurs centraux, lorsqu’ils agissent comme des routeurs de bordure, interconnectent la fabric du campus au réseau externe.
- Les services bloquent les équipements qui interconnectent la fabric du campus au réseau externe.
Réseau superposé (plan de contrôle)
Le protocole MP-BGP avec signalisation EVPN fait office de protocole de plan de contrôle de superposition. Les commutateurs de couche adjacente configurent les homologues eBGP à l’aide de leurs adresses de bouclage, les sauts suivants étant annoncés par les sessions BGP sous-jacentes. Par exemple, les périphériques centraux et de distribution établissent des sessions eBGP entre eux, tandis que les périphériques d’accès et de distribution établissent des sessions eBGP entre eux. Lorsqu’une mise à jour de la table de transfert L2 est effectuée sur un commutateur faisant partie de la fabric de campus, un message de mise à jour BGP est envoyé avec le nouveau routage MAC aux autres équipements de la fabric. Ces équipements mettent ensuite à jour leur base de données EVPN locale et leurs tables de routage.
 de services
Résilience et équilibrage de charge
Nous prenons en charge le transfert bidirectionnel (BFD) dans le cadre de l’implémentation du protocole BGP. En cas de défaillance d’un appareil ou d’une liaison, celle-ci permet d’opérer une convergence rapide, sans dépendre des temporisateurs du protocole de routage. Mist configuré des intervalles minimums BFD de 350 ms et 1000 ms dans l’underlay et l’overlay respectivement. Par défaut, l’équilibrage de charge est pris en charge par paquet sur toutes les liaisons de la fabric de campus à l’aide du routage ECMP (Equal-cost Multi-Path) activé au niveau du plan de transfert.
Identificateur de segment Ethernet (ESI)
Lorsque des équipements tels que des serveurs et des points d’accès sont multihébergés sur deux commutateurs ou plus au niveau de la couche d’accès d’une fabric de campus, un ESI-LAG se forme sur les appareils de la couche d’accès. Cet ESI est un entier de 10 octets qui identifie le segment Ethernet parmi tous les commutateurs de couche d’accès participant à l’ESI. MP-BGP est le protocole de plan de contrôle utilisé pour coordonner ces informations. ESI-LAG permet le basculement de liaison en cas de liaison défectueuse, prend en charge les équilibrage de charge actif-actif et est automatiquement attribué par Mist.
 de charge
Bloc de services
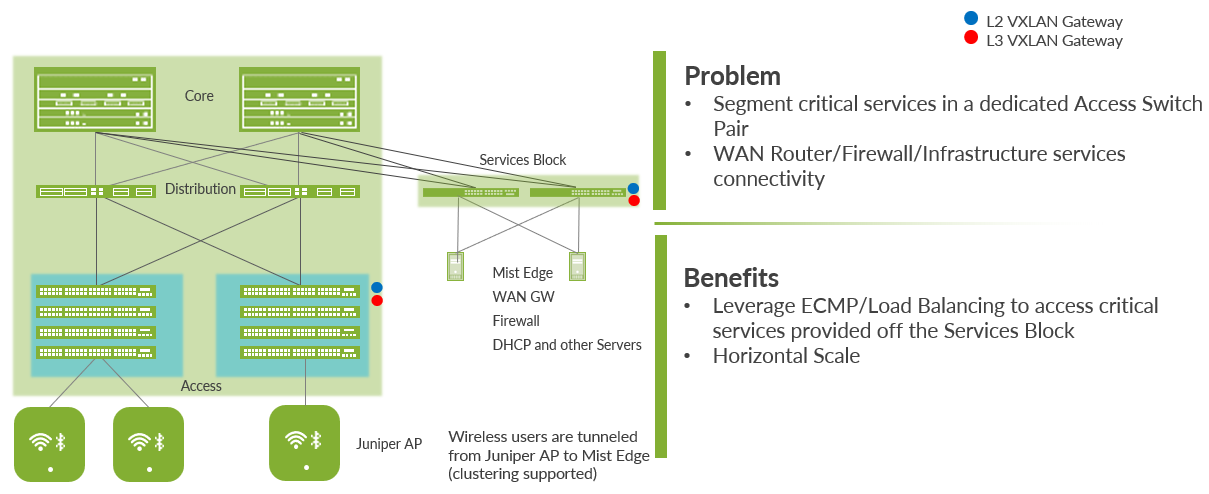
Vous devez positionner les services d’infrastructure critique à partir d’une paire de commutateurs Juniper à accès dédié. Il peut s’agir de la connectivité WAN et de pare-feu, des serveurs RADIUS et DHCP par exemple. Si vous avez besoin de déployer un cœur allégé, le bloc de services dédié élimine la nécessité pour le cœur de prendre en charge l’encapsulation et la désencapsulation des tunnels VXLAN, des instances de routage multiples et des protocoles de routage L3 supplémentaires. La fonctionnalité de bordure de bloc de services est prise en charge directement à partir de la couche centrale ou sous la forme d’une paire de commutateurs dédiés.
 services
couche d’accès
La couche d’accès fournit une connectivité réseau aux appareils des utilisateurs finaux, tels que les ordinateurs personnels, les téléphones VoIP, les imprimantes, les appareils IoT, ainsi qu’une connectivité aux points d’accès sans fil. Le réseau EVPN-VXLAN étend tous les commutateurs de la couche d’accès.
 points de terminaison
Dans cet exemple, chaque commutateur d’accès ou Virtual Chassis est multihébergé sur deux commutateurs de distribution ou plus. Le Virtual Chassis de Juniper réduit le nombre de ports requis sur les commutateurs de distribution et optimise la disponibilité de la fibre sur tout le campus. Le Virtual Chassis prend en charge jusqu’à 10 commutateurs membres (selon le modèle de commutateur) et est géré comme un équipement unique. Voir https://www.juniper.net/documentation/us/en/software/junos/vcf-best-practices-guide/vcf-best-practices-guide.pdf.
Avec EVPN exécuté comme protocole de plan de contrôle, n’importe quel commutateur d’accès ou équipement Virtual Chassis peut activer le multihébergement actif-actif sur la couche de distribution. EVPN est une solution de multihébergement standardisée qui s’étend horizontalement sur un nombre illimité de commutateurs de couche d’accès.
Déploiement organisationnel de fabric de campus
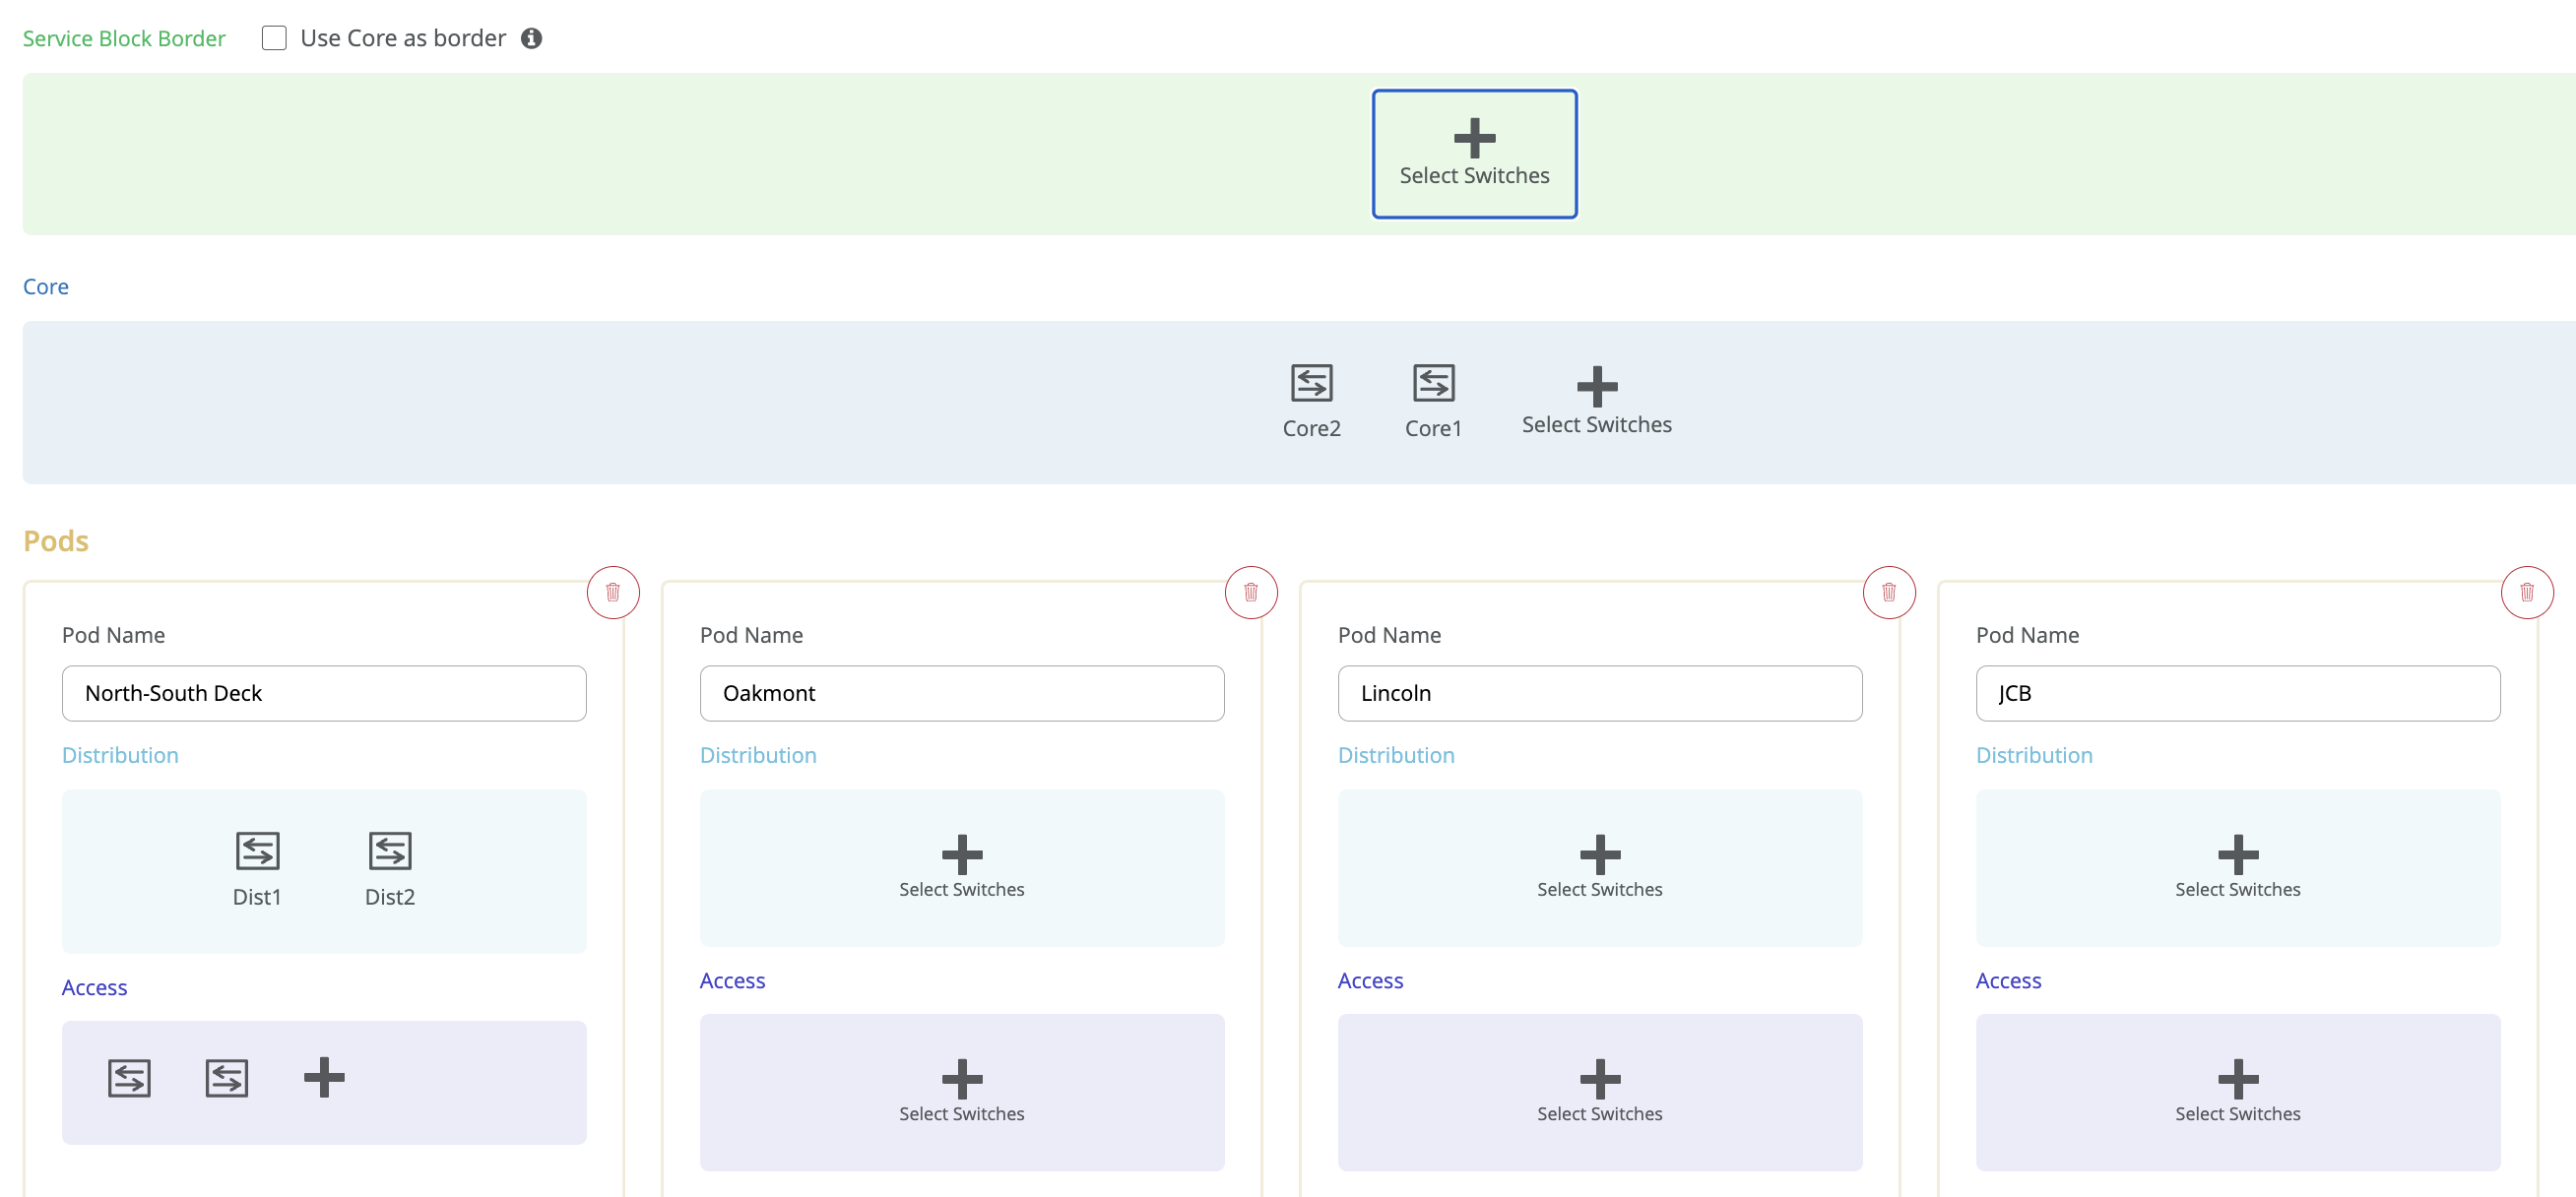
Mist fabric de campus prend en charge les déploiements au niveau du site et de l’organisation. Le déploiement basé sur l’organisation illustré à la Figure 8 cible les entreprises qui ont besoin de s’aligner sur une structure POD.
 des nœuds de fabric du campus
Ce JVD met l’accent sur le déploiement au niveau du site
Points d’accès Juniper
Dans notre réseau, nous choisissons Mist points d’accès (AP) comme points d’accès préférés. Ils sont conçus dès le départ pour répondre aux besoins réseau stricts de l’ère moderne du cloud et des appareils intelligents. Mist offre des fonctionnalités uniques pour les réseaux filaires et LAN sans fil :
- Assurance filaire et sans fil : Mist est activée par l’assurance filaire et sans fil. Une fois configurées, les attentes de niveau de service (SLE) pour les principaux indicateurs de performance filaire et sans fil, telles que le débit, la capacité, l’itinérance et la disponibilité, sont surveillées sur la plate-forme Mist. Cette JVD utilise Mist Wired Assurance services.
- Marvis : un moteur d’IA intégré qui offre un dépannage rapide des réseaux filaires et sans fil, une analyse des tendances, une détection des anomalies et une correction proactive des problèmes.
Mist Edge
Pour les grands réseaux de campus, Mist Edge assure une itinérance transparente grâce à la terminaison sur site du trafic en tunnel vers et depuis les points d’accès Juniper. Juniper Mist périphérie étend certains microservices jusqu’aux sites des clients, tout en utilisant le cloud Juniper Mist et son architecture logicielle distribuée pour permettre des opérations, une gestion, un dépannage et des analyses évolutifs et résilients. Juniper Mist périphérie se déploie sous la forme d’une appliance autonome avec plusieurs variantes pour des déploiements de différentes tailles.
Les services informatiques en pleine évolution recherchent une approche cohérente pour gérer les réseaux filaires, sans fil et WAN. Cette approche complète simplifie et automatise les opérations, fournit un dépannage de bout en bout et évolue finalement vers le réseau autonome. L’intégration de la plateforme Mist dans cette JVD concerne à la fois les déploiements full-stack et l’automatisation. Pour en savoir plus sur Mist intégration aux commutateurs EX, reportez-vous à l’article Connexion de points d’accès Mist et de commutateurs EX Series Juniper.