
Interface de tunnel sécurisée dans un routeur virtuel
Lisez cette rubrique pour en savoir plus sur l’interface de tunnel sécurisé (st0) dans un routeur virtuel.
Une interface de tunnel sécurisée (st0) est une interface interne utilisée par les VPN basés sur le routage pour acheminer le trafic en clair vers un tunnel VPN IPsec.
Comprendre la prise en charge des VPN basés sur le routage par les routeurs virtuels
Cette fonctionnalité inclut la prise en charge des instances de routage pour les VPN basés sur le routage. Dans les versions précédentes, lorsqu’une interface st0 était placée dans une instance de routage autre que celle par défaut, les tunnels VPN de cette interface ne fonctionnaient pas correctement. Vous pouvez placer l’interface st0 dans une instance de routage et configurer chaque unité en mode point à point ou en mode multipoint. Par conséquent, le trafic VPN fonctionne désormais correctement dans un VR non par défaut. Vous pouvez désormais configurer différentes sous-unités de l’interface st0 dans différentes instances de routage. Les fonctions suivantes sont prises en charge pour les instances de routage autres que celles par défaut :
-
Gestion manuelle des clés
-
Trafic de transit
-
Trafic autonome
-
Surveillance VPN
-
VPN en étoile
-
Encapsulation du protocole de charge utile de sécurité (ESP)
-
Protocole AH (Authentication Header Protocol)
-
Mode agressif ou mode principal
-
ST0 ancré sur l’interface de bouclage (LO0)
-
Nombre maximal de routeurs virtuels (VR) pris en charge sur un pare-feu SRX Series
-
Applications telles que la passerelle de la couche applicative (ALG), la détection et la prévention d’intrusion (IDP) et la Sécurité du contenu
-
Détection des pairs morts (DPD)
-
Sauvegarde/activation du cluster de châssis
-
Open Shortest Path First (OSPF) sur st0
-
RIP (Routing Information Protocol) sur st0
Comprendre les limites des routeurs virtuels
Lorsque vous configurez un VPN sur des pare-feu SRX Series, le chevauchement d’adresses IP entre les routeurs virtuels est pris en charge avec les limitations suivantes :
-
Une adresse d’interface externe IKE ne peut pas chevaucher un autre routeur virtuel.
-
Une adresse d’interface interne ou d’approbation peut se chevaucher sur n’importe quel autre routeur virtuel.
-
Une adresse d’interface st0 ne peut pas se chevaucher dans les tunnels point à multipoint tels que NHTB dans un VPN basé sur le routage.
-
Une adresse d’interface st0 peut se chevaucher dans les tunnels point à point du VPN basé sur le routage.
Voir aussi
Exemple : Configuration d’une interface st0 dans un routeur virtuel
Cet exemple montre comment configurer une interface st0 dans un routeur virtuel.
Exigences
Avant de commencer, configurez les interfaces et attribuez-les aux zones de sécurité. Voir « Vue d’ensemble des zones de sécurité ».
Vue d’ensemble
Dans cet exemple, vous effectuez les opérations suivantes :
-
Configurez les interfaces.
-
Configurez les propositions de phase 1 d’IKE.
-
Configurez les stratégies IKE et référencez les propositions.
-
Configurez une passerelle IKE et référencez la stratégie.
-
Configurer les propositions de phase 2.
-
Configurez les stratégies et référencez les propositions.
-
Configurez AutoKey IKE et référencez la stratégie et la passerelle.
-
Configurez la stratégie de sécurité.
-
Configurez l’instance de routage.
-
Configurez l’interface VPN de liaison au tunnel.
-
Configurez les options de routage.
La figure 1 illustre la topologie utilisée dans cet exemple.
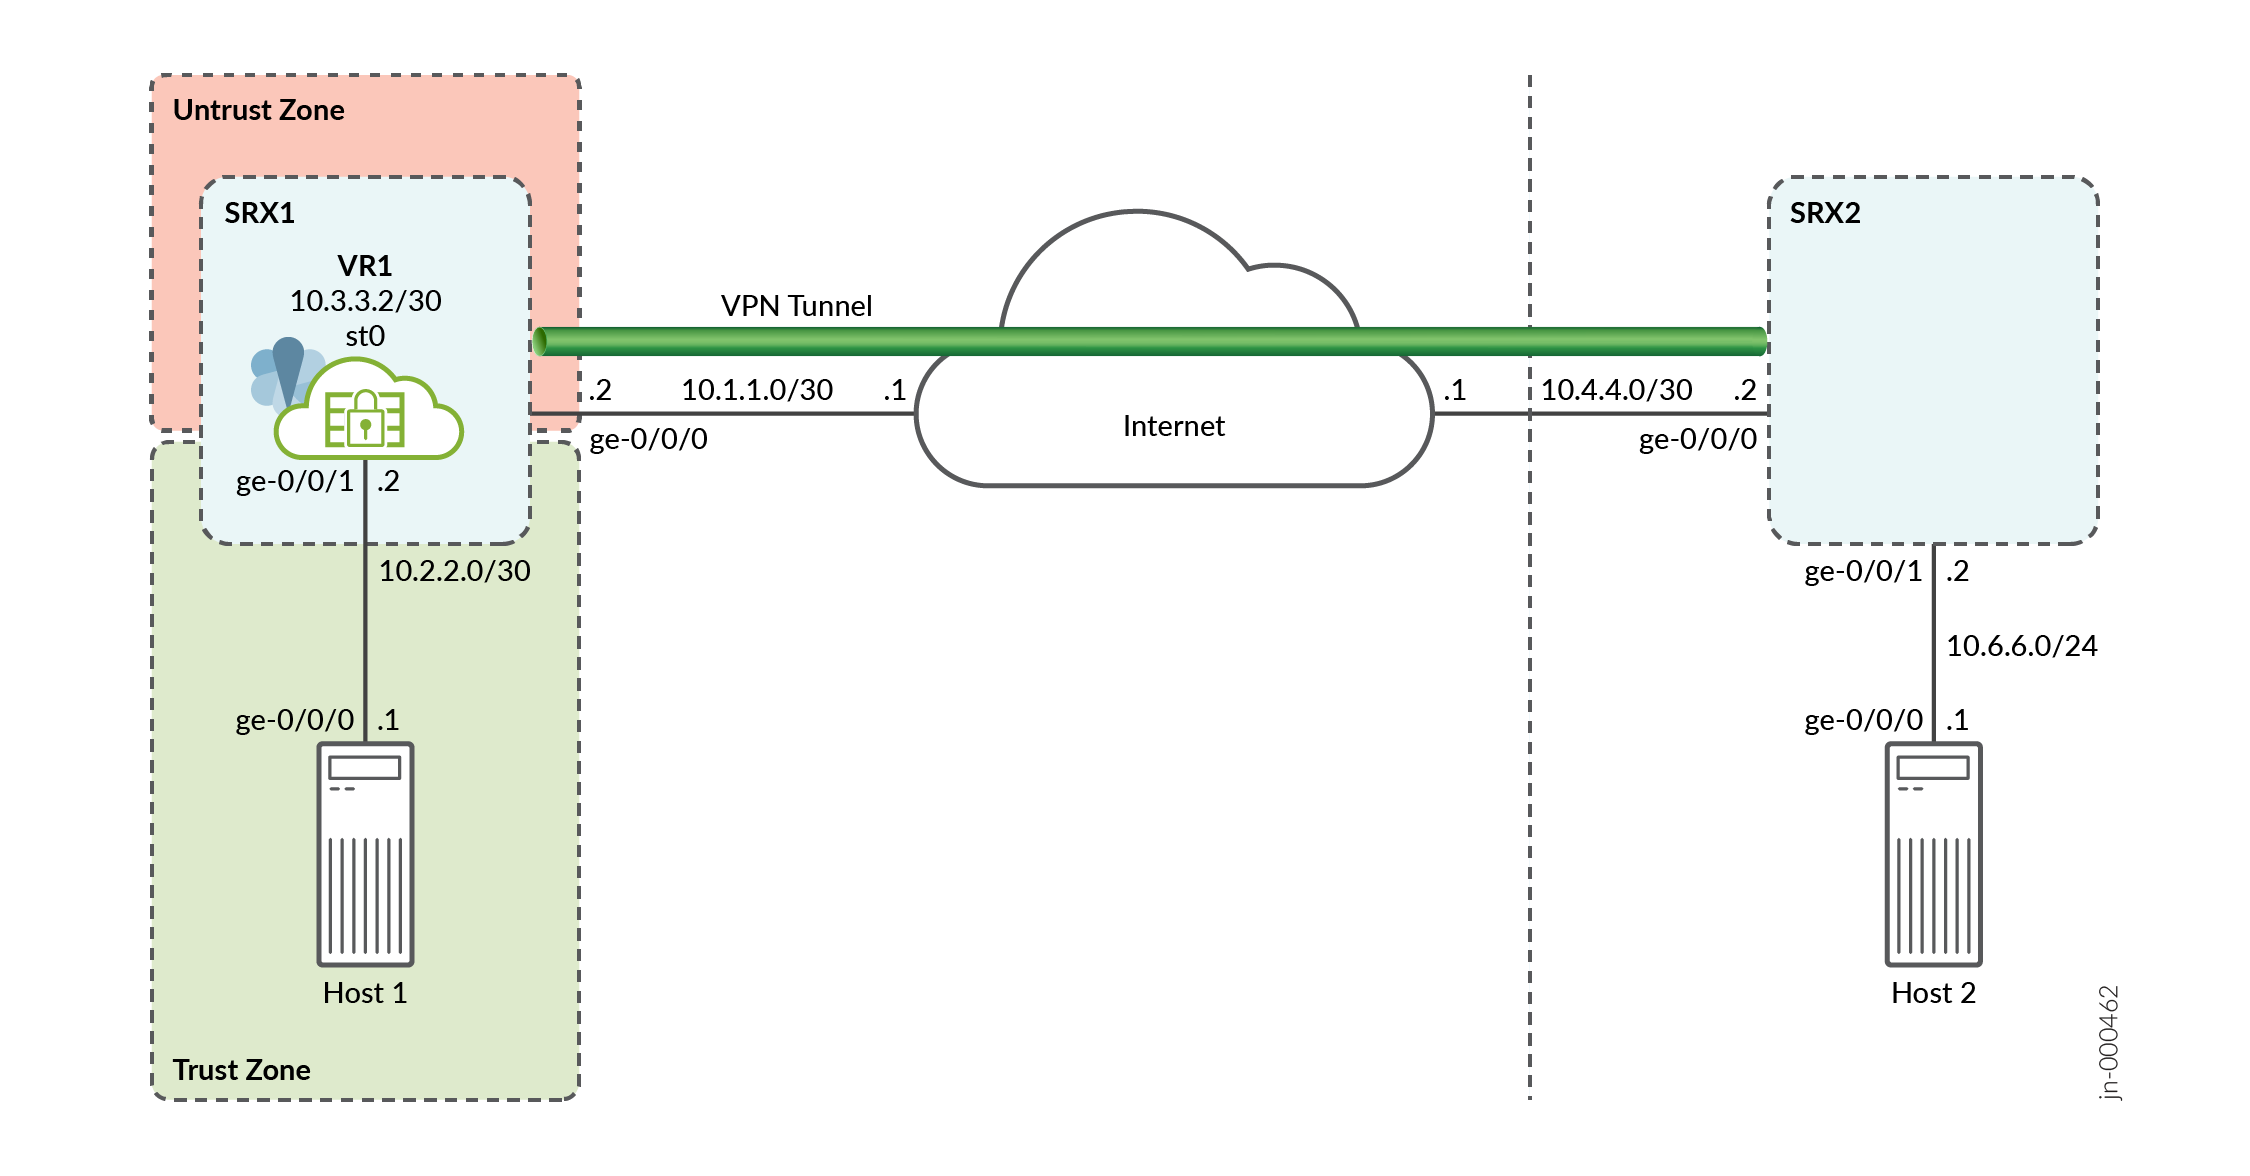
Les tableaux suivants présentent les paramètres de configuration.
|
Fonctionnalité |
Nom |
Paramètres de configuration |
|---|---|---|
|
Interfaces |
GE-0/0/0.0 |
10.1.1.2/30 |
|
GE-0/0/1.0 |
10.2.2.2/30 |
|
|
ST0.0 (interface de tunnel) |
10.3.3.2/30 |
|
|
Instance de routage (routeur virtuel) |
VR1 |
GE-0/0/1.0 ST0.0 |
|
Routes statiques |
10.6.6.0/24 |
Le saut suivant est st0.0. |
|
Zones de sécurité |
Confiance |
|
|
Manque de confiance |
|
|
Fonctionnalité |
Nom |
Paramètres de configuration |
|---|---|---|
|
Proposition |
first_ikeprop |
|
|
Politique |
first_ikepol |
|
|
Passerelle |
d’abord |
|
|
Fonctionnalité |
Nom |
Paramètres de configuration |
|---|---|---|
|
Proposition |
first_ipsecprop |
|
|
Politique |
first_ipsecpol |
|
|
VPN |
first_vpn |
|
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.2/30
set interfaces ge-0/0/1 unit 0 family inet address 10.2.2.2/30
set interfaces st0 unit 0 family inet address 10.3.3.2/30
set security zones security-zone trust interfaces ge-0/0/1
set security zones security-zone untrust interfaces ge-0/0/0
set security zones security-zone untrust interfaces st0.0
set security ike proposal first_ikeprop authentication-method pre-shared-keys
set security ike proposal first_ikeprop dh-group group2
set security ike proposal first_ikeprop authentication-algorithm md5
set security ike proposal first_ikeprop encryption-algorithm 3des-cbc
set security ike policy first_ikepol mode main
set security ike policy first_ikepol proposals first_ikeprop
set security ike policy first_ikepol pre-shared-key ascii-text "$ABC123"
set security ike gateway first ike-policy first_ikepol
set security ike gateway first address 10.4.4.2
set security ike gateway first external-interface ge-0/0/0.0
set security ipsec proposal first_ipsecprop protocol esp
set security ipsec proposal first_ipsecprop authentication-algorithm hmac-md5-96
set security ipsec proposal first_ipsecprop encryption-algorithm 3des-cbc
set security ipsec policy first_ipsecpol perfect-forward-secrecy keys group1
set security ipsec policy first_ipsecpol proposals first_ipsecprop
set security ipsec vpn first_vpn bind-interface st0.0
set security ipsec vpn first_vpn ike gateway first
set security ipsec vpn first_vpn ike ipsec-policy first_ipsecpol
set security ipsec vpn first_vpn establish-tunnels immediately
set security policies from-zone trust to-zone untrust policy p1 match source-address any
set security policies from-zone trust to-zone untrust policy p1 match destination-address any
set security policies from-zone trust to-zone untrust policy p1 match application any
set security policies from-zone trust to-zone untrust policy p1 then permit
set security policies from-zone untrust to-zone trust policy p2 match source-address any
set security policies from-zone untrust to-zone trust policy p2 match destination-address any
set security policies from-zone untrust to-zone trust policy p2 match application any
set security policies from-zone untrust to-zone trust policy p2 then permit
set routing-instances VR1 instance-type virtual-router
set routing-instances VR1 interface ge-0/0/1.0
set routing-instances VR1 interface st0.0
set routing-instances VR1 routing-options static route 10.6.6.0/24 next-hop st0.0
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer un st0 dans un VR :
-
Configurez les interfaces.
[edit]
user@host# set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.2/30
user@host# set interfaces ge-0/0/1 unit 0 family inet address 10.2.2.2/30
user@host# set interfaces st0 unit 0 family inet address 10.3.3.2/30
-
Configurez les zones de sécurité.
[edit]
user@host# set security zones security-zone trust interfaces ge-0/0/1
user@host# set security zones security-zone untrust interfaces ge-0/0/0
user@host# set security zones security-zone untrust interfaces st0.0
-
Configurez la phase 1 du tunnel IPsec.
[edit security ike]
user@host# set proposal first_ikeprop authentication-method pre-shared-keys
user@host# set proposal first_ikeprop dh-group group2
user@host# set proposal first_ikeprop authentication-algorithm md5
user@host# set proposal first_ikeprop encryption-algorithm 3des-cbc
-
Configurez les stratégies IKE et référencez les propositions.
[edit security ike]
user@host# set policy first_ikepol mode main
user@host# set policy first_ikepol proposals first_ikeprop
user@host# set policy first_ikepol pre-shared-key ascii-text "$ABC123"
-
Configurez la passerelle IKE et référencez la stratégie.
[edit security ike]
user@host# set gateway first ike-policy first_ikepol
user@host# set gateway first address 10.4.4.2
user@host# set gateway first external-interface ge-0/0/0.0
-
Configurez la phase 2 du tunnel IPsec.
[edit security ipsec]
user@host# set proposal first_ipsecprop protocol esp
user@host# set proposal first_ipsecprop authentication-algorithm hmac-md5-96
user@host# set proposal first_ipsecprop encryption-algorithm 3des-cbc
-
Configurez les stratégies et référencez les propositions.
[edit security ipsec]
user@host# set policy first_ipsecpol perfect-forward-secrecy keys group1
user@host# set policy first_ipsecpol proposals first_ipsecprop
-
Configurez AutoKey IKE et référencez la stratégie et la passerelle.
[edit security ipsec]
user@host# set vpn first_vpn ike gateway first
user@host# set vpn first_vpn ike ipsec-policy first_ipsecpol
user@host# set vpn first_vpn establish-tunnels immediately
-
Configurez l’interface VPN de liaison au tunnel.
[edit security ipsec]
user@host# set vpn first_vpn bind-interface st0.0
-
Configurez la stratégie de sécurité.
[edit security policies]
user@host# set from-zone trust to-zone untrust policy p1 match source-address any
user@host# set from-zone trust to-zone untrust policy p1 match destination-address any
user@host# set from-zone trust to-zone untrust policy p1 match application any
user@host# set from-zone trust to-zone untrust policy p1 then permit
user@host# set from-zone untrust to-zone trust policy p2 match source-address any
user@host# set from-zone untrust to-zone trust policy p2 match destination-address any
user@host# set from-zone untrust to-zone trust policy p2 match application any
user@host# set from-zone untrust to-zone trust policy p2 then permit
-
Configurez st0 dans l’instance de routage.
[edit routing-instances]
user@host# set VR1 instance-type virtual-router
user@host# set VR1 interface ge-0/0/1.0
user@host# set VR1 interface st0.0
-
Configurez les options de routage.
[edit routing-instances VR1 routing-options]
user@host# set static route 10.6.6.0/24 next-hop st0.0
Résultats
En mode configuration, confirmez votre configuration en entrant les show security commandes and show routing-instances . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
user@host# show security
    ike {
    proposal first_ikeprop {
        authentication-method pre-shared-keys;
        dh-group group2;
        authentication-algorithm md5;
        encryption-algorithm 3des-cbc;
    }
    policy first_ikepol {
        mode main;
        proposals first_ikeprop;
        pre-shared-key ascii-text "$ABC123"; ## SECRET-DATA
    }
    gateway first {
        ike-policy first_ikepol;
        address 10.4.4.2;
        external-interface ge-0/0/0.0;
    }
}
    ipsec {
        proposal first_ipsecprop {
            protocol esp;
            authentication-algorithm hmac-md5-96;
            encryption-algorithm 3des-cbc;
        }
        policy first_ipsecpol {
            perfect-forward-secrecy {
                keys group1;
            }
            proposals first_ipsecprop;
        }
        vpn first_vpn {
            bind-interface st0.0;
            ike {
                gateway first;
                ipsec-policy first_ipsecpol;
            }
            establish-tunnels immediately;
        }
    }
policies {
    from-zone trust to-zone untrust {
        policy p1 {
            match {
                source-address any;
                destination-address any;
                application any;
            }
            then {
                permit;
            }
        }
    }
        from-zone untrust to-zone trust {
            policy p2 {
                match {
                    source-address any;
                    destination-address any;
                    application any;
                }
                then {
                    permit;
                }
            }
        }
zones {
    security-zone trust {
        interfaces {
            ge-0/0/1.0;
        }
    }
    security-zone untrust {
        interfaces {
            ge-0/0/0.0;
            st0.0;
        }
    }
}

user@host# show routing-instances
        VR1 {
            instance-type virtual-router;
            interface ge-0/0/1.0;
            interface st0.0;
            routing-options {
            static {
            route 10.6.6.0/24 next-hop st0.0;
        }
    }
}
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Pour confirmer que la configuration fonctionne correctement, effectuez la tâche suivante :
Vérification d’une interface st0 dans le routeur virtuel
Objet
Vérifiez l’interface st0 dans le routeur virtuel.
Mesures à prendre
À partir du mode opérationnel, entrez la show interfaces st0.0 detail commande. Le numéro répertorié pour la table de routage correspond à l’ordre dans lequel les tables de routage dans la show route all commande.
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.