
SUR CETTE PAGE
Présentation des statistiques de comptabilité RADIUS pour l’accès abonnés
Transmission de statistiques précises sur la comptabilité des abonnés à la CLI
Configuration des filtres de duplication pour les rapports en double de la comptabilité RADIUS
Traitement des VSA Cisco dans les messages RADIUS pour le provisionnement de services
Configuration du comptage de paquets de service pour les statistiques de volume
Comprendre l’activation du service par défaut du remplacement de la comptabilité Radius par service
Conservation des informations comptables RADIUS pendant une panne du serveur de comptabilité
Configuration des options de sauvegarde pour la comptabilité RADIUS
forçant le routeur à contacter immédiatement le serveur de comptabilité
Surveillance des messages d’arrêt en attente de comptabilité RADIUS
Configuration de la suspension de la comptabilité RADIUS et des statistiques comptables de base
Comptabilisation RADIUS de l’accès des abonnés
Cette rubrique fournit des informations détaillées sur les statistiques de comptabilité RADIUS, la comptabilité des sessions d’abonnés, la création de rapports en double et la comptabilité des services.
Présentation des statistiques de comptabilité RADIUS pour l’accès abonnés
Le Service Framework AAA vous permet de configurer la manière dont le routeur collecte et utilise les statistiques comptables pour la gestion des abonnés.
Par exemple, vous pouvez spécifier le moment où la collecte de statistiques est terminée, l’ordre dans lequel les différentes méthodes comptables sont utilisées, les types de statistiques collectées et la fréquence de collecte des statistiques. Vous pouvez également configurer le routeur pour demander au serveur RADIUS de mettre immédiatement à jour les statistiques comptables lorsque certains événements se produisent, par exemple lorsqu’un abonné se connecte ou lorsqu’un changement d’autorisation (CoA) se produit.
La gestion des abonnés fournit deux niveaux de comptabilisation des abonnés : la session d’abonné et la session de service. Dans la comptabilité de session d’abonné, le routeur collecte des statistiques pour l’ensemble de la session d’abonné. Dans la comptabilité des sessions de service, le routeur collecte des statistiques pour des sessions de service spécifiques pour l’abonné.
La gestion des abonnés ne compte que les paquets transférés. Le trafic perdu (par exemple, à la suite d’une action de filtre) et le trafic de contrôle ne sont pas inclus dans les statistiques comptables.
Le routeur utilise les attributs RADIUS et les VSA de Juniper Networks répertoriés dans le Tableau 1 pour fournir les statistiques comptables des sessions d’abonnés et de service. Si les familles IPv4 et IPv6 sont activées dans la session, le routeur génère des statistiques pour les deux familles.
RADIUS présente les statistiques sur les abonnés sous forme d’agrégation des statistiques IPv4 et IPv6.
Pour une configuration IPv4 uniquement, les attributs RADIUS standard indiquent les statistiques IPv4 et les résultats VSA IPv6 sont tous indiqués comme 0.
Pour une configuration IPv6 uniquement, les attributs RADIUS standard et les statistiques VSA IPv6 sont identiques, toutes deux rapportant les statistiques IPv6.
Lorsque IPv4 et IPv6 sont configurés, les attributs RADIUS standard indiquent les statistiques IPv4 et IPv6 combinées. Les VSA IPv6 rapportent des statistiques IPv6.
Numéro d’attribut |
Nom de l’attribut |
Type de statistiques |
|---|---|---|
26-151 |
IPv6-acct-input-octets |
IPv6 |
26-152 |
IPv6-acct-output-octets |
IPv6 |
26-153 |
IPv6-acct-input-packets |
IPv6 |
26-154 |
IPv6-acct-output-packets |
IPv6 |
26-155 |
IPv6-acct-input-gigawords |
IPv6 |
26-156 |
IPv6-acct-output-gigawords |
IPv6 |
47 |
Acct-Input-Packets |
Agrégation IPv4 et IPv6 |
48 |
acct-sortie-paquets |
Agrégation IPv4 et IPv6 |
52 |
Acct-Input-Gigawords |
Agrégation IPv4 et IPv6 |
53 |
acct-output-gigawords |
Agrégation IPv4 et IPv6 |
Voir aussi
Messages RADIUS Acct-On et Acct-Off
La gestion des abonnés prend en charge les messages RADIUS Acct-On et Acct-Off pour indiquer l’état actuel de la prise en charge de la comptabilité RADIUS.
Les messages RADIUS Acct-On indiquent que la comptabilité est prise en charge. Problèmes de gestion des abonnés Messages Acct-On dans les situations suivantes :
La comptabilité est activée via la configuration (par exemple, un serveur de comptabilité est configuré).
Un nouveau profil d’accès est configuré et validé pour un contexte de système logique/instance de routage. Cependant, aucun message Acct-On n’est envoyé si le serveur de comptabilité existe avant le profil d’accès et s’il est simplement modifié.
Le routeur effectue un redémarrage à froid.
Le routeur effectue un redémarrage à chaud et aucun abonné n’est actuellement connecté.
Le processus Authd redémarre et il n’y a plus d’abonnés actifs.
Les messages Accept-Off RADIUS indiquent que la comptabilité n’est pas prise en charge. Problèmes de gestion des abonnés Messages Acct-Off dans les situations suivantes :
Le processus Authd est terminé et il n’y a plus d’abonnés actifs.
Le routeur est arrêté et les serveurs de comptabilité sont actuellement configurés (cette action déconnecte également tous les abonnés actuels).
Le routeur est redémarré et la redondance est désactivée.
Voir aussi
Configuration de la comptabilité des sessions par abonné
Pour configurer la comptabilité d’une session d’abonné, vous utilisez un profil d’accès et spécifiez comment la fonctionnalité de gestion des accès d’abonné collecte et utilise les statistiques comptables. Le routeur utilise les attributs RADIUS et les VSA de Juniper Networks décrits dans la présentation des statistiques de comptabilité RADIUS pour l’accès des abonnés pour fournir les statistiques comptables de la session d’abonné.
Pour configurer la comptabilisation d’une session d’abonné :
Voir aussi
Transmission de statistiques précises sur la comptabilité des abonnés à la CLI
Vous pouvez configurer le routeur pour afficher des statistiques précises sur les sessions d’abonnés sur des interfaces dynamiques. Par défaut, les statistiques agrégées (nombre d’octets et de paquets) des interfaces affichées par la commande ne reflètent pas fidèlement le show interfaces extensive trafic client. Ces compteurs incluent des octets de surcharge qui représentent la surcharge d’encapsulation ajoutée aux octets de données abonné réels. Les compteurs agrégés incluent également les paquets perdus dans le total, de sorte que les valeurs représentent les statistiques de transit plutôt que le trafic réel des abonnés sur l’interface.
L’inclusion des octets de surcharge et des paquets perdus peut avoir un effet significatif sur les valeurs finales rapportées. Vous pouvez exclure les paquets perdus du décompte en incluant l’instruction d’une interface-transmit-statistics interface, mais cela n’a aucun effet sur les octets de surcharge.
Pour afficher des statistiques précises sur les abonnés, incluez l’instruction actual-transmit-statistics de l’interface logique dans le profil dynamique. Cette instruction permet à la commande d’afficher le nombre agrégé d’octets show subscribers et de paquets pour une session d’abonné spécifiée ou pour toutes les sessions d’abonné sur une interface spécifiée. Les statistiques affichées correspondent aux valeurs transmises à RADIUS pour les abonnés. Les statistiques sont collectées après l’application de la modélisation du trafic et n’incluent pas les octets de surcharge, les paquets de contrôle ou les paquets perdus.
À partir de la version 18.4R1 de Junos OS, vous devez activer actual-transit-statistics la collecte de statistiques sur les abonnés. Si vous ne configurez pas cette instruction, aucune statistique sur les abonnés n’est collectée ; La show subscribers accounting-statistics commande affiche la valeur 0 pour les statistiques d’abonné ; et les statistiques d’abonné sont rapportées à RADIUS avec des valeurs nulles.
Les statistiques de comptabilité des services ne sont pas incluses.
Pour configurer la création de rapports statistiques précis sur les sessions d’abonnés :
Activez les statistiques de transit réelles.
[edit dynamic-profiles profile-name interfaces $junos-interface-ifd-name unit $junos-interface-unit]
user@host# set actual-transit-statistics
Vous pouvez afficher les statistiques comptables des abonnés de deux manières :
Affichez les statistiques des abonnés par ID de session à l’aide de la
show subscribers id session-id accounting-statisticscommande.Affichez les statistiques des abonnés par interface dynamique pour tous les ID de session à l’aide de la
show subscribers interfaces interface-name accounting-statisticscommande.
Comprendre la comptabilité RADIUS : rapports en double
Lorsque vous configurez la comptabilité RADIUS, par défaut, le routeur envoie les états comptables aux serveurs de comptabilité dans le contexte dans lequel l’abonné a été authentifié pour la dernière fois. Vous pouvez configurer la comptabilité RADIUS pour envoyer des états comptables en double à d’autres serveurs dans le même contexte ou dans d’autres contextes.
Scénarios de vente en gros de couche 3
Dans un environnement de réseau de vente en gros de couche 3, le grossiste et le détaillant peuvent utiliser des serveurs de comptabilité RADIUS différents, et tous deux peuvent vouloir recevoir des rapports comptables. Dans ce cas, vous pouvez configurer les rapports en double de comptabilité RADIUS, qui envoient des rapports aux serveurs de comptabilité du grossiste et du détaillant. La cible à laquelle les enregistrements comptables en double sont envoyés doit se trouver dans la combinaison d’instances de routage default :default logical system :routing (LS :RI) , également appelée VRF par défaut.
Le Tableau 2 indique où la gestion des abonnés envoie les états comptables lorsque vous activez les rapports en double. La gestion des abonnés envoie des rapports en double en fonction du profil d’accès dans lequel vous configurez l’instruction duplication au niveau de la hiérarchie, de l’emplacement de l’abonné [edit access profile profile-name accounting] et de l’authentification de l’abonné.
Vous pouvez également activer les rapports en double de comptabilité en fonction de la configuration du mappage de domaine : vous configurez les abonnés pour qu’ils s’authentifient avec une instance de routage différente par défaut et une instance de routage système logique cible :instance de routage de default :default. Les états comptables sont ensuite envoyés à la fois au contexte d’authentification et au contexte default :default.
Profil d’accès dans lequel la duplication est configurée |
Lorsque l’abonné est authentifié |
Système logique/instance de routage cible de l’abonné |
Serveurs de comptabilité où les états comptables sont envoyés |
|---|---|---|---|
détaillant A |
grossiste |
détaillant A |
grossiste et détaillant A |
détaillant A |
détaillant A |
détaillant A |
grossiste (contexte par défaut/par défaut)
Remarque :
Il s’agit de la configuration de mappage de domaine décrite dans la remarque précédant ce tableau. |
grossiste |
grossiste et détaillant A |
détaillant A |
grossiste et détaillant A |
grossiste et détaillant B |
grossiste et détaillant A |
détaillant B |
grossiste, détaillant A et détaillant B |
Non configuré (par défaut) |
n’importe lequel |
n’importe lequel |
Rapport unique envoyé aux serveurs de comptabilité dans le contexte de la dernière authentification de l’abonné |
Autres scénarios
Pour les scénarios qui ne se trouvent pas dans un environnement de réseau de vente en gros de couche 3, vous pouvez envoyer des enregistrements comptables en double à un autre ensemble de serveurs RADIUS qui résident dans le même contexte de routage ou dans un contexte différent. Contrairement au scénario de vente en gros de couche 3, la cible des enregistrements comptables RADIUS en double n’a pas besoin d’être le VRF par défaut. Vous pouvez spécifier un seul VRF autre que par défaut, c’est-à-dire autre que la combinaison LS :RI par défaut par défaut, comme cible. En outre, vous pouvez spécifier jusqu’à cinq profils d’accès dans le VRF cible qui répertorient les serveurs de comptabilité RADIUS qui reçoivent les rapports en double.
Par exemple, vous pouvez avoir un scénario d’interception légale dans lequel l’abonné est authentifié dans le domaine par défaut. Un organisme d’application de la loi autorisé a besoin d’un duplicata des enregistrements comptables pour que l’abonné soit dirigé vers un dispositif de médiation qui réside dans le domaine réseau de l’organisation, qui se trouve dans un VRF différent par défaut.
La gestion des abonnés envoie des rapports en double au VRF que vous spécifiez avec l’instruction vrf-name au niveau de la [edit access profile profile-name accounting duplication-vrf] hiérarchie. Incluez l’instruction access-profile-name au même niveau pour désigner les profils d’accès qui spécifient à leur tour les serveurs RADIUS qui reçoivent les rapports en double.
Filtres pour les états comptables en double
La gestion des abonnés fournit une fonctionnalité de filtre de duplication qui vous permet de spécifier quels serveurs de comptabilité reçoivent les rapports intermédiaires de comptabilité RADIUS lorsque la déclaration en double de comptabilité RADIUS est active. Vous configurez les filtres dans le profil d’accès AAA, puis le routeur applique les filtres aux abonnés associés à ce profil.
La gestion des abonnés prend en charge le filtrage suivant pour les rapports en double de comptabilité RADIUS :
Messages intermédiaires de comptabilité dupliqués : le routeur filtre les messages de comptabilité en double. Les messages de comptabilité sont envoyés uniquement aux serveurs de comptabilité RADIUS dans le profil d’accès de l’abonné.
Messages intermédiaires de comptabilité d’origine : le routeur filtre les messages de comptabilité destinés aux serveurs de comptabilité RADIUS d’origine, qui sont des serveurs de comptabilité dans le profil d’accès de l’abonné. Les messages de comptabilité sont envoyés uniquement aux serveurs de comptabilité de duplication (serveurs dans un profil d’accès de duplication autre que le profil d’accès de l’abonné).
Attributs RADIUS exclus : le routeur filtre les attributs RADIUS dans les messages comptables en fonction de la configuration de l’instruction
excludedans le profil d’accès sous le contexte de duplication. Vous pouvez utiliser le filtre d’exclusion seul, ou avec les filtres de message de comptabilité dupliqués ou d’origine.
Configuration des filtres de duplication pour les rapports en double de la comptabilité RADIUS
Vous pouvez utiliser des filtres de duplication pour spécifier les serveurs de comptabilité RADIUS qui reçoivent les rapports intermédiaires de comptabilité RADIUS lorsque la comptabilité en double est activée. Vous configurez les filtres dans un profil d’accès AAA, et le routeur applique les filtres aux abonnés associés à ce profil.
Pour configurer les filtres de duplication pour les rapports sur les doublons comptables :
Configuration de la comptabilité des sessions par service
La gestion des abonnés vous permet de configurer le routeur pour collecter des statistiques sur chaque session de service pour les abonnés. La comptabilisation des sessions par service nécessite deux opérations. Tout d’abord, RADIUS doit être configuré pour fournir le nom du service, l’intervalle comptable à utiliser et le type de statistiques à collecter (soit des statistiques de temps, soit une combinaison de statistiques de temps et de volume). Deuxièmement, si RADIUS VSA 26-69 est configuré pour les statistiques de temps et de volume, vous devez également configurer un pare-feu ou un filtre de pare-feu à mise à jour rapide qui compte les paquets de service (les informations sur le paquet de services fournissent les statistiques de volume).
Le routeur utilise les attributs RADIUS et les VSA de Juniper Networks décrits dans la présentation des statistiques de comptabilité RADIUS pour l’accès des abonnés pour fournir les statistiques comptables de la session d’abonné.
La collecte de statistiques de service uniquement temporelles est prise en charge pour toutes les sessions de service. Toutefois, les statistiques de temps et de volume ne sont fournies que pour les sessions de pare-feu et de service de pare-feu à mise à jour rapide.
Pour configurer le routeur afin de fournir des statistiques comptables par service :
Numéro d’attribut |
Nom de l’attribut |
Descriptif |
Valeur |
|---|---|---|---|
26-69 |
Statistiques de service |
Activer ou désactiver les statistiques pour le service |
|
26-83 |
Session de service |
Chaîne de service envoyée dans la comptabilité messages d’arrêt et de démarrage du routeur au serveur RADIUS |
string : nom_service, avec les valeurs de paramètre envoyées par le serveur RADIUS dans l’attribut 26-65. |
26-140 |
intervalle de comptes intérimaire de service |
Temps écoulé entre les mises à jour comptables intermédiaires pour ce service |
Remarque :
Les valeurs sont arrondies au multiple supérieur de 10 minutes. Par exemple, un réglage de 900 secondes (15 minutes) est arrondi à 20 minutes (1200 secondes). |
Voir aussi
Traitement des VSA Cisco dans les messages RADIUS pour le provisionnement de services
Vous pouvez utiliser Cisco VSA dans les messages RADIUS pour provisionner et gérer des services dans un réseau d’accès par abonné. Dans la topologie de ce déploiement, la passerelle réseau haut débit (BNG) est connectée à :
Un serveur RADIUS, tel que le Steel-Belted Radius Carrier (SBRC), utilisé pour l’authentification et la comptabilité.
Application Cisco BroadHop utilisée comme serveur PCRF (Policy Control and Charging Rules Function) pour provisionner des services à l’aide de messages de changement d’autorisation (CoA) RADIUS.
Cisco BroadHop ne prend pas en charge les VSA de Juniper. Il utilise le Cisco VSA, Cisco-AVPair (26-1, IANA private enterprise number 9) avec des valeurs différentes pour activer et désactiver les services.
Pour activer un service, utilisez le VSA Cisco-AVPair (26-1) avec chacune des valeurs suivantes :
Valeur du . abonné :command=activer-le paramètre-service .
Valeur du paramètre abonné :service-name=service-name.
Pour désactiver un service, utilisez le VSA Cisco-AVPair (26-1) avec chacune des valeurs suivantes :
Valeur du paramètre abonné :command=deactivate-service .
Valeur du paramètre abonné :service-name=service-name.
Vous ne pouvez modifier aucun attribut dans les réponses d’authentification, de comptabilité ou CoA dans les messages RADIUS envoyés par le BNG. Tous les VSA Cisco autres que ceux utilisés pour provisionner les services sont considérés comme des attributs non pris en charge.
Pour configurer la comptabilité des services pour un profil d’accès pour un abonné :
Vous pouvez également définir le numéro de port UDP pour configurer le port sur lequel le routeur qui fonctionne comme serveur de requêtes dynamiques RADIUS doit recevoir les demandes des serveurs RADIUS. Par défaut, le routeur écoute sur le port UDP 3799 les requêtes dynamiques provenant de serveurs RADIUS distants. Vous pouvez configurer le numéro de port UDP à utiliser pour les demandes dynamiques pour un profil d’accès spécifique ou pour tous les profils d’accès du routeur. Pour définir le numéro de port UDP, incluez l’instruction dynamic-request-port port-number au niveau ou [edit access profile profile-name radius-server server-address] de la [edit access radius-server server-address] hiérarchie.
Pour spécifier le port UDP globalement pour tous les profils d’accès :
[edit access radius-server server-address]
user@host# set dynamic-request-port port-number
Pour spécifier le port UDP d’un profil d’accès spécifique :
[edit access profile profile-name radius-server server-address]
user@host# set dynamic-request-port port-number
Voir aussi
Configuration du comptage de paquets de service pour les statistiques de volume
La gestion des abonnés utilise le comptage des paquets de service pour générer des statistiques de volume pour chaque session de service. Pour configurer le comptage des paquets de service, vous spécifiez l’action de comptabilisation, puis la gestion abonné applique les résultats à un compteur nommé spécifique (__junos-dyn-service-counter) pour que RADIUS l’utilise.
L’action de comptabilité que vous configurez spécifie le mécanisme d’inventaire utilisé par la gestion des abonnés lors de la capture de statistiques, qu’il s’agisse de compteurs en ligne ou de compteurs différés. Les compteurs en ligne sont capturés lorsque l’événement se produit et n’incluent pas le traitement supplémentaire des paquets qui pourrait se produire après l’événement. Les compteurs différés (également appelés comptabilité précise) ne sont pas incrémentés tant que le paquet n’est pas mis en file d’attente pour la transmission, et incluent donc l’intégralité du traitement des paquets. Les compteurs différés fournissent un décompte plus précis des paquets que les compteurs en ligne et sont plus utiles pour la comptabilité et la facturation des abonnés.
Vous configurez le mécanisme de comptabilité en spécifiant soit l’action (pour les service-accounting-deferred compteurs différés), soit l’action (pour les service-accounting compteurs en ligne) au niveau de la [edit firewall family family-name filter filter-name term term-name then] hiérarchie.
Les deux mécanismes comptables s’excluent mutuellement, tant sur une base par durée que par filtre. En outre, les deux actions comptables s’excluent mutuellement avec l’action de comptage sur une base par trimestre.
Vous pouvez définir des compteurs différés pour les familles inet et inet6 pour les filtres classiques uniquement. Les filtres de mise à jour rapide ne prennent pas en charge les compteurs différés.
Pour activer le comptage des paquets de service :
Lorsque les conditions de correspondance du filtre sont remplies, le paquet est compté et appliqué au compteur de services connu (__junos-dyn-service-counter) pour être utilisé par le serveur RADIUS. Ce compteur fournit les statistiques de volume pour la comptabilité par service.
Vous ne pouvez pas utiliser l’action service-accounting ou l’action dans le service-accounting-deferred même terme qu’une count action.
Voir aussi
Configuration de la comptabilité des services
La comptabilité des services est désactivée par défaut. Vous pouvez configurer la comptabilité des services à l’aide des attributs RADIUS reçus du serveur RADIUS externe ou en utilisant la CLI top configurer la comptabilité localement sur le routeur. Si vous configurez les deux, le paramètre RADIUS est prioritaire sur le paramètre CLI.
Dans certains réseaux, vous devez utiliser la CLI pour activer et désactiver la comptabilité des services et pour spécifier l’intervalle de comptabilité intermédiaire. Par exemple, le BNG peut être connecté à la fois à un serveur RADIUS et à un appareil tiers à l’aide d’une application qui utilise les CoA RADIUS pour le provisionnement de services, mais ne prend pas en charge les VSA de Juniper Networks. Pour plus d’informations sur ce cas d’utilisation, consultez Traitement des VSA Cisco dans les messages RADIUS pour le provisionnement de service.
Le Tableau 4 indique le type de statistiques de comptabilité de services collectées lorsque diverses combinaisons de configuration de comptabilité de services de la CLI locale et de la comptabilité de services RADIUS sont présentes :
Configuration CLI présente pour les statistiques de service |
Configuration RADIUS présente pour les statistiques de service |
Statistiques de service collectées |
|---|---|---|
– |
– |
Aucun |
– |
✓ |
Configuration de RADIUS |
✓ |
– |
Configuration de la CLI |
✓ |
✓ |
Configuration de RADIUS |
✓ |
Explicitement désactivé avec la valeur 0 |
Aucun |
Le Tableau 5 indique la valeur de l’intervalle de comptabilité provisoire des services utilisée lorsque diverses combinaisons de configuration de comptabilité de service CLI et de RADIUS locale sont présentes :
Configuration CLI présente pour l’intervalle comptable intermédiaire du service |
Configuration RADIUS présente pour l’intervalle comptable intermédiaire de service |
Valeur de l’intervalle de comptabilité provisoire de service utilisée |
|---|---|---|
– |
– |
Comptabilité intermédiaire sans service |
– |
✓ |
Valeur RADIUS |
✓ |
– |
Valeur de la CLI |
✓ |
✓ |
Valeur RADIUS |
✓ |
Explicitement désactivé avec la valeur 0 |
Comptabilité intermédiaire sans service |
Le Tableau 6 présente les résultats de deux exemples de combinaisons de configurations CLI et RADIUS.
CLI |
RADIUS |
Valeur utilisée |
|---|---|---|
|
Intervalle intermédiaire (85) = 600 Statistiques de service (26-69) non définies |
600 heure |
|
Intervalle intérimaire (85) non défini Statistiques de service (26-69) = 2, temps et volume |
400 Temps et volume |
Pour configurer la comptabilité des services pour un profil d’accès pour un abonné :
Comprendre l’activation du service par défaut du remplacement de la comptabilité Radius par service
Découvrez comment comprendre l’activation par défaut du service de remplacement de la comptabilité RADIUS par service
Améliorer la gestion des services réseau avec la comptabilité par service sur RADIUS vous permet de personnaliser les configurations comptables par service. Cela permet une comptabilité personnalisée pour chaque service au sein d’une session d’abonné. De plus, l’activation du service par défaut garantit une disponibilité continue du service en attribuant un profil de service local lorsque les serveurs RADIUS externes sont inaccessibles. Cette fonctionnalité sert de solution de repli aux sessions PPPoE pour maintenir la résilience du service. Configurez ces fonctionnalités à l’aide d’options telles que service-profile <service-name>; l’activation du service par défaut et accounting-server [<list-of-server-addresses>]; le remplacement RADIUS, garantissant ainsi l’intégration dans les systèmes existants sans affecter la haute disponibilité ou la sécurité. Ces améliorations offrent un contrôle et une flexibilité précis, optimisant la gestion des sessions de service et adaptant la comptabilité pour répondre efficacement aux besoins opérationnels.
Avantages
-
Flexibilité accrue grâce à des configurations comptables uniques pour chaque service, permettant une gestion de service sur mesure pour chaque exigence opérationnelle.
-
La disponibilité continue du service via l’activation du service par défaut maintient les sessions d’abonnés même lorsque les serveurs d’authentification externes sont hors service.
-
Gestion des services résiliente grâce à l’attribution automatique d’un profil de service local de repli pour éviter les interruptions de service en cas de panne de serveur.
-
Configuration réseau simplifiée grâce à l’intégration de mises à jour dans les systèmes existants, ce qui réduit la complexité de l’implémentation sans compromettre la stabilité du système.
-
Efficacité opérationnelle sans introduction de nouvelles interfaces de programmation d’applications, de modifications SNMP ou de messages de journal système, ce qui facilite l’adoption et minimise les difficultés d’intégration.
Vue d’ensemble
La mise en œuvre du remplacement de la comptabilité RADIUS par service permet de personnaliser les configurations de comptabilité par service au sein d’une session d’abonné. Spécifiez des serveurs de comptabilité RADIUS distincts et des intervalles pour chaque service afin d’améliorer la précision de la gestion des services. Utilisez l’option accounting-server [<list-of-server-addresses>]; de configuration pour définir des listes de serveurs uniques pour chaque service, en alignant la comptabilité sur les besoins opérationnels spécifiques. De plus, update-interval <n>; permet d’ajuster les intervalles de mise à jour comptable, assurant la collecte des données à des fréquences optimales adaptées aux demandes de service.
L’activation du service par défaut garantit une disponibilité ininterrompue du service en attribuant un profil de service local de repli lorsque les serveurs RADIUS externes sont inaccessibles. Agissant comme une solution de repli pour les sessions PPPoE, comme les sessions DHCP, il permet service-profile <service-name>; d’activer un profil de service local prédéfini, maintenant l’accès aux services essentiels en cas de panne de serveur externe. default-service-local-only; Affine les fonctionnalités en limitant l’activation du service par défaut aux scénarios d’authentification locale, en activant des services de repli uniquement lorsque cela est nécessaire.
Ces améliorations s’intègrent de manière transparente aux systèmes existants sans modifier la haute disponibilité ou les protocoles de sécurité. Ils exploitent les structures de configuration existantes pour mettre en œuvre des fonctionnalités avancées de gestion des services, simplifiant ainsi l’adoption et minimisant la complexité de l’intégration, tout en maintenant l’efficacité opérationnelle tout en améliorant la flexibilité et la fiabilité de la gestion des services.
Configuration des remplacements de comptabilité RADIUS pour les services
Pour affecter un serveur de comptabilité RADIUS spécifique à un service, incluez les instructions suivantes dans le [edit access profile profile-name service] hierarchy level]
[edit access profile <profile-name> service]
user@host# set name service-name radius accounting-server server-address
profile-name — Nom du profil d’accès.
service-name — Nom du service.
server-address — Adresse IP ou adresses du serveur de comptabilité RADIUS
Configuration de l’intervalle de mise à jour comptablePour configurer l’intervalle de mise à jour comptable d’un service, incluez les instructions suivantes au niveau de la [edit access profile profile-name service] hiérarchie :
[edit access profile <profile-name> service]
set name service-name accounting update-interval n
Où :
n : intervalle de mise à jour, en secondes.
Configuration de l’activation du service par défaut :Pour spécifier un profil de service local et limiter l’activation du service à des scénarios uniquement locaux, incluez les instructions suivantes au niveau de la hiérarchie [edit access profile profile-name] :
[edit access profile profile-name]
user@host# set service-profile service-name
user@host# set default-service-local-only
Conservation des informations comptables RADIUS pendant une panne du serveur de comptabilité
Si le routeur perd le contact avec le serveur de comptabilité RADIUS, comme illustré à la Figure 1, que ce soit en raison d’une panne de serveur ou d’un problème dans le réseau se connectant au serveur, vous pouvez perdre toutes les informations de facturation qui auraient été reçues par le serveur. La sauvegarde comptable RADIUS préserve les données comptables qui s’accumulent pendant la panne. Si vous n’avez pas configuré la sauvegarde comptable RADIUS, les données comptables sont perdues pendant la durée de la panne à partir du moment où le routeur a épuisé ses tentatives pour reprendre contact avec le serveur RADIUS. La valeur configurable de nouvelle tentative détermine le nombre de fois que le routeur tente de contacter le serveur.
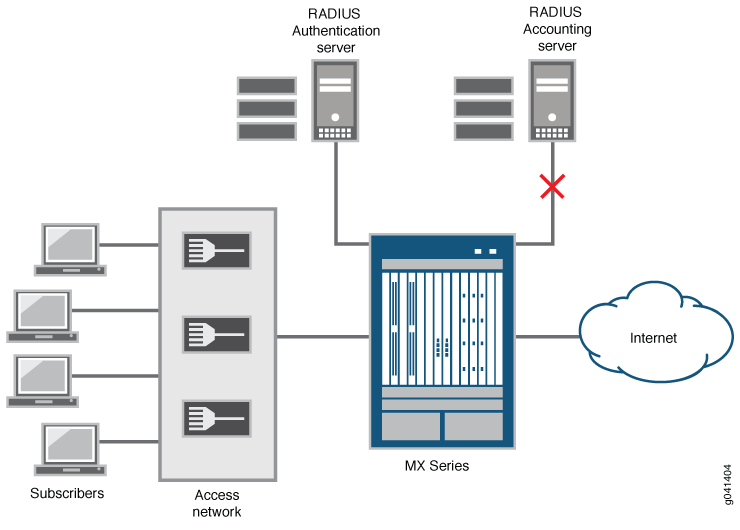
Par défaut, le routeur doit attendre l’expiration du minuteur de retour avant de pouvoir tenter de contacter à nouveau le serveur qui ne répond pas. Toutefois, lorsque vous configurez la sauvegarde comptable, le minuteur de rétablissement est désactivé et le routeur retente immédiatement ses demandes de comptabilité dès que le routeur ne reçoit pas d’accusés de réception comptables. La sauvegarde comptable suit la séquence suivante :
-
Le routeur ne reçoit pas les accusés de réception comptables du serveur.
-
Le routeur tente immédiatement de contacter le serveur de comptabilité et marque le serveur comme hors ligne si le routeur ne reçoit pas d’accusé de réception avant d’épuiser le nombre de tentatives.
-
Le routeur tente ensuite de contacter à tour de rôle chaque serveur comptable supplémentaire configuré dans le profil RADIUS.
Si un serveur est atteint, le routeur reprend l’envoi de requêtes de comptabilité à ce serveur.
-
Si aucun des serveurs ne répond ou si aucun autre serveur ne figure dans le profil, le routeur déclare un délai d’expiration et commence à sauvegarder les données comptables. Il retient tous les messages d’arrêt comptable et ne transfère pas les nouvelles demandes de comptabilité au serveur.
-
Pendant la panne, le routeur envoie un seul message d’arrêt comptable en attente aux serveurs à intervalles réguliers.
-
Si l’un des serveurs accuse réception de la réception, le routeur envoie tous les messages d’arrêt en attente à ce serveur par lots au même intervalle jusqu’à ce que tous les messages d’arrêt stockés aient été envoyés. Cependant, toute nouvelle demande de comptabilité est envoyée immédiatement plutôt que d’être retenue et envoyée périodiquement.
Le routeur relit les messages d’arrêt de comptabilité au serveur dans le bon ordre, car il préserve à la fois l’ordre temporel entre les abonnés et l’ordre causal entre les demandes d’arrêt de service et de session pour chaque abonné. Seuls les messages d’arrêt de comptabilité sont sauvegardés, car ils incluent l’heure de début et la durée des sessions et toutes les statistiques comptables. Il n’est donc pas nécessaire de retenir les messages de début de comptabilité, qui finissent par expirer. Les mises à jour intermédiaires ne sont pas sauvegardées et expirent également ; Si la session reste active, la prochaine mise à jour intermédiaire après le rétablissement de la connexion au serveur fournit les informations comptables intermédiaires.
Vous pouvez configurer le nombre de messages d’arrêt de comptabilité que le routeur peut mettre en file d’attente en attendant la restauration du contact avec le serveur de comptabilité. Pour préserver les données comptables actuelles de préférence à la collecte de nouvelles données comptables, les connexions des abonnés échouent dès que le nombre maximum de messages a été retenu. Les connexions des abonnés reprennent immédiatement lorsque la file d’attente en attente passe en dessous de la limite de file d’attente.
Les messages d’arrêt de comptabilité de service sont retenus pour un maximum de dix services par abonné. Si un abonné tente d’activer un onzième service alors que ce serveur de comptabilité est hors ligne, l’activation échoue.
Le routeur peut conserver les messages comptables en attente jusqu’à 24 heures. Lorsque la période de détention maximale configurable est écoulée, tous les messages d’arrêt comptable encore dans la file d’attente sont vidés, même si le serveur de comptabilité est de nouveau en ligne. Il en résulte que les connexions des abonnés reprennent immédiatement si elles échouent parce que la limite maximale en attente a été atteinte.
Tous les messages en attente sont également vidés dans l’une des circonstances suivantes :
-
Si vous supprimez le dernier serveur de comptabilité du profil d’accès, car il n’y a pas d’endroit pour envoyer les messages.
-
Si vous supprimez la configuration de sauvegarde comptable.
Pendant que le routeur retient les messages d’arrêt de la comptabilité, vous pouvez forcer le routeur à tenter de contacter immédiatement le serveur de comptabilité, plutôt que de lui permettre d’attendre l’expiration de l’intervalle périodique. Dans ce cas, le routeur relit d’abord un lot de messages d’arrêt au serveur, avec l’un des résultats suivants :
-
Si le routeur reçoit un accusé de réception, il marque le serveur comme étant en ligne et commence à relire tous les messages d’arrêt en attente restants par lots.
-
Si le routeur ne reçoit pas l’accusé de réception, il reprend l’envoi d’un seul message d’arrêt comptable en attente à l’intervalle périodique.
Lorsqu’un abonné se déconnecte alors que le serveur de comptabilité est hors connexion, les demandes d’arrêt de comptabilité pour l’abonné et la session sont mises en file d’attente et relues sur le serveur lorsqu’il est en ligne. Dans ce cas, les informations de session de l’abonné et de la session de service sont conservées, de sorte que le routeur peut envoyer une demande de comptabilité correcte lorsque le serveur est de nouveau en ligne.
Dans le cas d’un basculement gracieux du moteur de routage alors que le serveur de comptabilité est hors ligne, les messages d’arrêt en attente peuvent être relus à partir du moteur de routage actif lorsque le serveur est à nouveau en ligne.
Lorsque la sauvegarde de comptabilité RADIUS est configurée, vous devez utiliser des serveurs différents pour l’authentification et la comptabilité RADIUS. L’authentification de l’abonné échoue lorsque le même serveur est configuré pour l’authentification et la comptabilité.
Si le serveur RADIUS agit pour le compte d’autres serveurs de comptabilité ou d’authentification RADIUS back-end et leur transfère les demandes, les abonnés peuvent être authentifiés mais les demandes de comptabilité ne sont pas envoyées.
Utilisez la commande show network-access aaa statistics pour afficher les statistiques comptables de sauvegarde.
Configuration des options de sauvegarde pour la comptabilité RADIUS
Vous pouvez configurer la sauvegarde de comptabilité RADIUS pour conserver les données comptables lorsque le serveur de comptabilité est indisponible en raison d’une panne de serveur ou de réseau. Lorsque la sauvegarde est configurée, les messages d’arrêt de comptabilité RADIUS sont retenus et mis en file d’attente pour être envoyés lorsque la connectivité est rétablie. Vous pouvez spécifier le nombre maximal de messages d’arrêt qui peuvent être mis en file d’attente. Lorsque ce nombre maximal est atteint, les connexions ultérieures des nouveaux abonnés échouent, car il n’y a plus de capacité pour conserver les données comptables des nouvelles sessions.
Vous pouvez également configurer la durée pendant laquelle les messages en file d’attente peuvent être conservés. À l’expiration de cette période, tous les arrêts comptables en attente sont vidés de la file d’attente, même si le serveur de comptabilité est de nouveau en ligne.
Avant de configurer la sauvegarde de comptabilité RADIUS, assurez-vous que la comptabilité RADIUS et l’authentification RADIUS sont configurées sur des serveurs différents. L’authentification de l’abonné échoue lorsque le même serveur est configuré pour l’authentification et la comptabilité.
Par exemple, les instructions suivantes configurent les options de sauvegarde pour tous les comptes d’abonnés ; Ces instructions spécifient que le routeur ne contient pas plus de 32 000 arrêts comptables en attente (auquel cas toutes les connexions d’abonné suivantes échouent) et ne les conserve pas plus de 6 heures (après quoi tous les messages en attente sont vidés et les connexions des abonnés reprennent en cas d’échec :
[edit access accounting-backup-options]
user@host# set max-pending-accounting-stops 32000
user@host# set max-withhold-time 360
Utilisez la commande show network-access aaa statistics pour afficher les statistiques comptables de sauvegarde.
forçant le routeur à contacter immédiatement le serveur de comptabilité
En cas de panne du serveur de comptabilité alors que la sauvegarde de comptabilité RADIUS est activée, par défaut, le routeur attend l’expiration d’un intervalle de temps avant de contacter le serveur hors ligne. Plutôt que d’attendre que cet intervalle soit écoulé, vous pouvez forcer le routeur à contacter immédiatement le serveur en exécutant la request network-access aaa replay pending-accounting-stops commande. Le routeur envoie un lot de demandes d’arrêt comptable en attente au serveur. Si le routeur reçoit un accusé de réception du serveur, le routeur continue de relire les messages en attente au serveur par lots à intervalles réguliers. Si le routeur n’obtient pas cet accusé de réception, il reprend l’envoi d’un seul message d’arrêt comptable en attente à l’intervalle périodique.
Pour forcer le routeur à contacter immédiatement le serveur de comptabilité hors ligne :
Demandez à ce que les messages soient rejoués.
user@host> request network-access aaa replay pending-accounting-stops
Surveillance des messages d’arrêt en attente de comptabilité RADIUS
Objet
Affichez des informations sur les messages d’arrêt de comptabilité RADIUS qui sont retenus en raison d’une impossibilité de contacter le serveur de comptabilité RADIUS.
Mesures à prendre
Lorsque vous voulez savoir si le nombre de messages d’arrêt comptable en attente approche du maximum, vous pouvez afficher un nombre simple de demandes en attente :
user@host> show network-access aaa statistics pending-accounting-stops
Pending accounting stops: 10,000
Vous pouvez utiliser d’autres commandes pour afficher plus d’informations sur les messages comptables. L’exemple suivant affiche des informations pour tous les services de la session de comptabilité pour l’utilisateur, vjshah29@example.com. Bien que cet exemple ne montre qu’un seul utilisateur, cette commande affiche en fait les informations de tous les abonnés pour lesquels la comptabilité est sauvegardée.
user@host> show accounting pending-accounting-stops detail
Type: pppoe
Username: vjshah29@example.com
AAA Logical system/Routing instance: default:default
Access-profile: ce-ppp-profile
Session ID: 84
Accounting Session ID: 84
IP Address: 192.168.0.25
IPv6 Prefix: 2001:db8:2010:9999:18::/48
Authentication State: AuthAcctStopAckWait
Accounting State: Acc-Stop-Stats-Pending
Service name: cos-service
  Service State: SvcInactive
  Session ID: 94
  Session uptime: 00:08:02
  Accounting status: on/time
  Service accounting session ID: 84:94-1352294677
  Service accounting state: Acc-Stop-Stats-Pending
  Accounting interim interval: 600
Service name: filter-service
  Service State: SvcInactive
  Session ID: 93
  Session uptime: 00:08:02
  Accounting status: on/volume+time
  Service accounting session ID: 84:93-1352294677
  Service accounting state: Acc-Stop-Stats-Pending
  Accounting interim interval: 600
Service name: filter-service6
  Service State: SvcInactive
  Session ID: 95
  Session uptime: 00:08:02
  Accounting status: on/volume+time
  Service accounting session ID: 84:95-1352294677
  Service accounting state: Acc-Stop-Stats-Pending
  Accounting interim interval: 600
Vous pouvez afficher des informations récapitulatives pour tous les utilisateurs disposant d’un profil d’accès particulier. Dans l’exemple suivant, un seul utilisateur, vjshah29@example.com, possède le profil d’accès spécifié, ce-ppp-profile :
user@host> show accounting pending-accounting-stops ce-ppp-profile
Type:         Username:               Session ID:     Service ID:       Service
  pppoe        vjshah29@example.com       84
  pppoe        vjshah29@example.com       84              94                cos-service
  pppoe        vjshah29@example.com       84              93                filter-service
  pppoe        vjshah29@example.com       84              95                filter-service6
Vous pouvez également afficher des informations récapitulatives pour tous les abonnés qui ont des messages d’arrêt de compte en attente, quel que soit le profil d’accès. L’exemple suivant affiche des informations pour deux utilisateurs. Le larry@example.com abonné n’étant pas représenté dans l’exemple précédent, il doit avoir un profil d’accès différent de celui de vjshah29@example.com, même s’il a reçu les mêmes services.
user@host> show accounting pending-accounting-stops terse
 Type:         Username:                   Session ID:     Service ID:       Service
  pppoe        vjshah29@example.com           84
  pppoe        vjshah29@example.com           84              94                cos-service
  pppoe        vjshah29@example.com           84              93                filter-service
  pppoe        vjshah29@example.com           84              95                filter-service6
  pppoe        larry@example.com              85
  pppoe        larry@example.com              85              94                cos-service
  pppoe        larry@example.com              85              93                filter-service
  pppoe        larry@example.com              85              95                filter-service6
Suspension de la comptabilité de RADIUS et définition des statistiques comptables de base Présentation
Dans certains déploiements de fournisseurs d’entreprise, la tenue et la préservation des enregistrements comptables peuvent être nécessaires lors de la mise à niveau du plan de contrôle d’un serveur de comptabilité RADIUS, lors d’une mise à niveau du système de facturation pour les abonnés ou lorsque des serveurs RADIUS sont arrêtés pour maintenance. La comptabilité RADIUS, la comptabilité des abonnés et des services sont généralement utilisées dans ces topologies client pour l’utilisation basée sur le volume du trafic des abonnés et le calcul des coûts. Les abonnés peuvent également être facturés en fonction du niveau de service et de l’utilisation, plutôt que de se voir facturer un tarif fixe quelle que soit l’utilisation.
À partir de la version 15.1R4 de Junos OS, vous pouvez suspendre temporairement la comptabilité à l’échelle du système jusqu’à ce que vous la repreniez manuellement. Pendant la période de suspension, les abonnés actuels restent connectés, mais les abonnés peuvent se déconnecter et de nouvelles sessions d’abonnés peuvent être lancées. Les messages de demande de comptabilité RADIUS Acct-Start, Interim-Update et Acct-Stop ne sont pas générés lorsque la comptabilité est suspendue ; le routeur n’envoie aucun message de comptabilité au serveur RADIUS. Par exemple, si un abonné se déconnecte pendant la suspension, aucune demande Acct-Stop n’est envoyée au serveur.
Une fois la comptabilité suspendue, toutes les demandes de comptabilité sont abandonnées, même si le routeur est configuré pour conserver les messages de comptabilité en attente jusqu’à 24 heures. Lorsque la comptabilité reprend, les nouvelles demandes de comptabilité peuvent être placées dans la file d’attente en attente, mais les demandes en attente lors de l’arrêt de la comptabilité ne sont plus disponibles.
Nous ne recommandons pas aux opérateurs de suspendre la comptabilité en tant que pratique standard pour les mises à niveau des systèmes. Cependant, certains opérateurs peuvent la trouver utile dans les environnements de fournisseurs de services lorsqu’une mise à niveau de l’infrastructure des serveurs est critique et nécessaire immédiatement.
Pendant la suspension de la comptabilité, les compteurs statistiques continuent de se mettre à jour. Vous pouvez éventuellement demander qu’une opération de base soit effectuée pour les compteurs de temps et de volume des sessions d’abonnés et de service. Dans ce cas, lorsque la comptabilité est reprise, les statistiques sont rapportées par rapport aux valeurs de référence. Vous ne pouvez commencer l’opération de base qu’après le début de la suspension et avant le début de la mise à niveau. Vous ne pouvez émettre la demande de référence qu’une seule fois par suspension. La CLI signale une erreur si vous émettez à nouveau la commande.
Les statistiques ne concernent que les abonnés pour lesquels la comptabilité provisoire est activée.
Les attributs RADIUS suivants peuvent être affectés pour les abonnés qui sont connectés lorsque la référence est demandée et qui sont toujours connectés lorsque la comptabilité reprend :
Heure de session
Octets d’entrée acct
acct-output-octets
Acct-Input-Packets
acct-sortie-paquets
Acct-Input-Gigawords
acct-output-gigawords
IPv6-acct-input-octets
IPv6-acct-output-octets
IPv6-acct-input-packets
IPv6-acct-output-packets
IPv6-acct-input-gigawords
IPv6-acct-output-gigawords
- Séquence des événements pendant la suspension, la mise en référence et la reprise de la comptabilité
- Lignes directrices pour la suspension de la comptabilité et l’établissement de bases de référence des statistiques
- Exemples de scénarios de suspension et de mise en ligne de la comptabilité des abonnés
Séquence des événements pendant la suspension, la mise en référence et la reprise de la comptabilité
La séquence d’événements suivante se produit lorsque vous suspendez la comptabilité, générez une base de référence et redémarrez les processus comptables :
Exécutez la
request network-access aaa accounting suspendcommande de suspension de la comptabilité.Un message de journalisation du système est généré pour indiquer que la comptabilité a été suspendue.
Toute la comptabilité, y compris accounting-backup-options, est suspendue pour tous les serveurs de comptabilité dans tous les contextes de routage.
Exécutez la
request network-access aaa accounting baselinecommande pour générer une base de référence.Un message de journalisation du système est généré pour indiquer que la base de référence a commencé pour les statistiques comptables.
Les statistiques de temps et de volume pour chaque abonné sont définies sur la valeur de base. Le temps nécessaire pour terminer le processus de référence est indéterminé, en fonction du nombre de détails statistiques.
Un message de journalisation du système est généré pour indiquer que la mise en ligne de base est terminée.
Exécutez la commande lorsque la
request network-access aaa accounting resumebase de référence est terminée pour redémarrer les processus comptables.Un message de journalisation du système est généré pour indiquer que la comptabilité a repris.
Toutes les options de comptabilité précédemment configurées sont réactivées.
L’opération de référence tente de déterminer la base de référence des compteurs de temps et de volume pour chaque abonné. Les compteurs d’abonnés ne sont définis sur des valeurs de référence que si la comptabilité provisoire est activée pour l’abonné à l’aide de l’instruction set update-interval minutes au niveau de la [edit access profile profile-name accounting] hiérarchie. Si la comptabilité provisoire n’est pas activée pour un abonné, les compteurs de cet abonné correspondant ne sont pas mappés aux valeurs de référence.
Une fois la demande de référence exécutée, une période de temps non spécifiée s’écoule pour établir la référence de tous les enregistrements d’abonnés. Au cours de cet intervalle, les statistiques d’un abonné peuvent s’accumuler lorsque les informations statistiques d’un autre abonné sont établies. Parfois, après le début de la définition de la base de référence, les compteurs de certains services peuvent être inexacts et incohérents en raison du trafic livré à un abonné alors que les compteurs de cet abonné sont définis de référence. Lorsque la commande de ligne de base a été exécutée, la comptabilité ne peut pas être reprise tant que la ligne de base n’est pas terminée. Si vous exécutez la commande alors que la comptabilité n’est pas suspendue ou que la mise en ligne de base est en cours, la commande échoue. La commande signale une erreur si la licence comptable n’est pas installée.
Lignes directrices pour la suspension de la comptabilité et l’établissement de bases de référence des statistiques
Gardez à l’esprit les points suivants lorsque vous suspendez la comptabilité et spécifiez une base de référence pour les statistiques :
La suspension de la comptabilité dans un environnement où des seuils (ou des quotas) sont applicables n’est pas prise en charge. Cela inclut les environnements dans lesquels les seuils Gx-Plus et Juniper Networks de contrôle des sessions et des ressources (SRC) ou les quotas de volume de sessions RADIUS sont en vigueur pour n’importe quel abonné. La demande de suspension de comptabilité échoue si un abonné a des seuils ou des quotas.
L’activation des services de seuil (ou de quota) n’est pas autorisée lorsque la comptabilité est suspendue.
La base de référence comptable n’est pas prise en charge lorsque la comptabilité n’est pas suspendue.
Vous ne pouvez pas spécifier plus d’une demande de référence pendant une suspension de la comptabilisation.
La base de référence pour les abonnés qui ne sont pas configurés avec la comptabilité provisoire n’est pas prise en charge.
Le temps nécessaire à l’exécution de l’opération de base est indéterminé. Elle dépend de la quantité et de la profondeur des statistiques collectées et est proportionnelle au nombre d’abonnés et de sessions de service actives au moment du démarrage de la base de référence. La commande échoue si vous tentez de reprendre la comptabilité alors que la définition de la base de référence est toujours en cours.
Vous ne pouvez pas utiliser les commandes pour suspendre, définir une base de référence ou reprendre la comptabilité pendant un processus ISSU unifié. Si vous tentez d’exécuter un ISSU unifié alors que la ligne de base est en cours, lorsque l’état du démon du châssis passe à l’état DAEMON_ISSU_PREPARE, les processus d’authentification et de moteur de transfert de paquets suspendent la définition de base sur une limite de session et reprennent après le basculement moteur de routage vers la version vers laquelle l’appareil est mis à niveau.
Si un basculement GRES (Graceful moteur de routage switchover) se produit alors que la comptabilité est suspendue ou que la référence est en cours, l’état de suspension ou de référence est conservé après le redémarrage du routeur. Dans un tel scénario, la comptabilité est suspendue après le redémarrage du routeur et les abonnés pour lesquels des compteurs restent à établir sont définis après la mise en ligne du routeur.
Exemples de scénarios de suspension et de mise en ligne de la comptabilité des abonnés
Considérez le scénario suivant :
La comptabilité provisoire est configurée pour l’abonné X. Il n’est pas configuré pour les abonnés Y et Z.
La dernière demande de déclaration en détail intermédiaire envoyée avant la suspension de la reddition de comptes comprend des statistiques pour l’abonné X ; Jusqu’à présent, 50 000 octets de trafic ont été envoyés pour cet abonné. Bien que 20 000 octets aient été envoyés pour l’abonné Y et 10 000 octets pour l’abonné Z, cette information n’a pas encore été déclarée parce qu’ils n’ont pas configuré de comptabilité provisoire.
La comptabilité est suspendue.
Début de la définition des références. Le nombre actuel d’abonnés X est de 50 000 octets ; Il s’agit de la valeur de base pour l’abonné. Aucune valeur de référence n’est établie pour les abonnés X et Y, car ils n’ont pas configuré de comptabilité intermédiaire.
Pendant que la définition de la base de référence est en cours, le trafic continue d’être envoyé pour les trois abonnés : 150 000 octets pour l’abonné X, 80 000 octets pour l’abonné Y et 20 000 octets pour l’abonné Z.
L’abonné Z se déconnecte. Aucune demande Acct-Stop n’est envoyée car la comptabilité est suspendue. Par conséquent, les statistiques comptables finales sont perdues pour cet abonné.
La définition des bases de référence est terminée.
La comptabilité reprend.
L’abonné X se déconnecte. Bien que 200 000 octets au total aient été envoyés pour l’abonné X, l’enregistrement Acct-Stop ne rapporte que 150 000 octets : 200 000 octets au total moins la ligne de base de 50 000 octets.
L’abonné Y se déconnecte. Étant donné que 100 000 octets au total ont été envoyés pour l’abonné Y et qu’il n’y a pas de valeur de référence, l’enregistrement Acct-Stop indique le total de 100 000 octets.
Le Tableau 7 résume ce scénario.
Abonné |
Comptabilité intermédiaire configurée |
Octets avant suspension |
Octets après le début de la configuration de base |
Nombre total d’octets |
Octets dans acct-stop à la reprise de la comptabilité |
|---|---|---|---|---|---|
X |
Oui |
50,000 |
150,000 |
200,000 |
150,000 |
Y |
Non |
20,000 |
80,000 |
100,000 |
100,000 |
Z |
Non |
10,000 |
20,000 |
30,000 |
S.O. |
Configuration de la suspension de la comptabilité RADIUS et des statistiques comptables de base
Vous pouvez suspendre temporairement la comptabilité à l’échelle du système pendant la durée d’une mise à niveau ou d’une action de maintenance du système, jusqu’à ce que vous repreniez manuellement la comptabilité. Pendant la période de suspension, les abonnés actuels restent connectés, mais les abonnés peuvent se déconnecter et de nouvelles sessions d’abonnés peuvent être lancées. Les messages RADIUS Acct-Start, Interim-Update et Acct-Stop ne sont pas générés lorsque la comptabilité est suspendue ; le routeur n’envoie aucun message de comptabilité au serveur RADIUS. Par exemple, si un abonné se déconnecte pendant la suspension, aucun Acct-Stop n’est envoyé au serveur.
Nous ne recommandons pas aux opérateurs de suspendre la comptabilité en tant que pratique standard pour les mises à niveau des systèmes. Cependant, certains opérateurs peuvent la trouver utile dans les environnements de fournisseurs de services lorsqu’une mise à niveau de l’infrastructure des serveurs est critique et nécessaire immédiatement.
Pour configurer la suspension des processus comptables, créez une base de référence des statistiques après l’arrêt de la comptabilité et reprenez la comptabilité une fois le processus de référence terminé :
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.