
SUR CETTE PAGE
Redondance BNG pour les abonnés DHCP à l’aide de la récupération basée sur les paquets
Découvrez la redondance de passerelle réseau haut débit (BNG) à l’aide de la récupération basée sur les paquets, qui offre une redondance abonné sans état simple, facile à utiliser et légère.
Présentation de la redondance BNG pour les abonnés DHCP à l’aide de la récupération basée sur les paquets
La redondance BNG pour les abonnés DHCP utilisant la récupération basée sur les déclenchements de paquets offre une redondance sans état simple, facile à utiliser et légère avec une perte de trafic minimale. La redondance BNG sans état pour les abonnés DHCP prend en charge le modèle C-VLAN dynamique et le modèle VLAN statique pour le relais et le serveur. La récupération basée sur les paquets utilise les fonctionnalités existantes telles que la configuration automatique des VLAN et des abonnés déclenchés par les paquets.
- Configuration automatique du VLAN
- Abonnés déclenchés par paquets
- Avantages de la redondance BNG pour les abonnés DHCP à l’aide de la récupération basée sur les paquets
Configuration automatique du VLAN
La fonctionnalité de configuration automatique crée une interface logique VLAN dynamique (DVLAN) à la réception du premier paquet VLAN du client. À la réception du premier paquet, le moteur de routage authentifie l’abonné auprès du serveur d’authentification. Le serveur d’authentification peut avoir besoin des détails de la comptabilité et des services avancés pour authentifier l’abonné. Le moteur de routage crée l’interface logique DVLAN en fonction de la demande du serveur d’authentification. Après avoir créé l’interface logique DVLAN, le système transmet le paquet à la pile de protocoles pour un traitement ultérieur.
Abonnés déclenchés par paquets
La fonctionnalité d’abonné déclenché par les paquets crée une interface logique de démultiplexage IP à la réception d’un paquet provenant de clients ayant l’adresse IPv4 ou IPv6 préattribuée. Le plan de transfert valide l’adresse IP source et correspond aux plages d’adresses IP ou de préfixes configurées. Une fois l’adresse IP source validée, le plan de transfert transfère le paquet au moteur de routage. Le moteur de routage authentifie l’abonné auprès du serveur d’authentification en fonction du volume de comptabilité et des services avancés tels que le pare-feu, le filtre et les CoS. Le moteur de routage crée une interface logique de démultiplexage IP en fonction des services demandés par le serveur d’authentification.
Avantages de la redondance BNG pour les abonnés DHCP à l’aide de la récupération basée sur les paquets
- Fournit un déploiement BNG de secours simple.
Fonctionnement de la redondance BNG pour les abonnés DHCP à l’aide de la récupération basée sur les déclenchements de paquets
La BNG principale héberge les abonnés pendant le flux de trafic normal. Lorsque le flux de trafic échoue dans la BNG principale, les nœuds d’accès redirigent le trafic vers la BNG de secours. Le BNG principal peut tomber en panne pour les raisons suivantes :
- Défaillance d’un nœud intermédiaire ou d’une liaison interrompant le chemin MPLS entre le nœud d’accès et la BNG principale.
- Défaillance d’une liaison ou d’un port BNG principal.
- Défaillance de la carte de ligne BNG primaire.
- Défaillance principale du moteur de routage BNG.
- Défaillance du châssis BNG principal.
- Défaillance de la liaison BNG principale vers le réseau central.
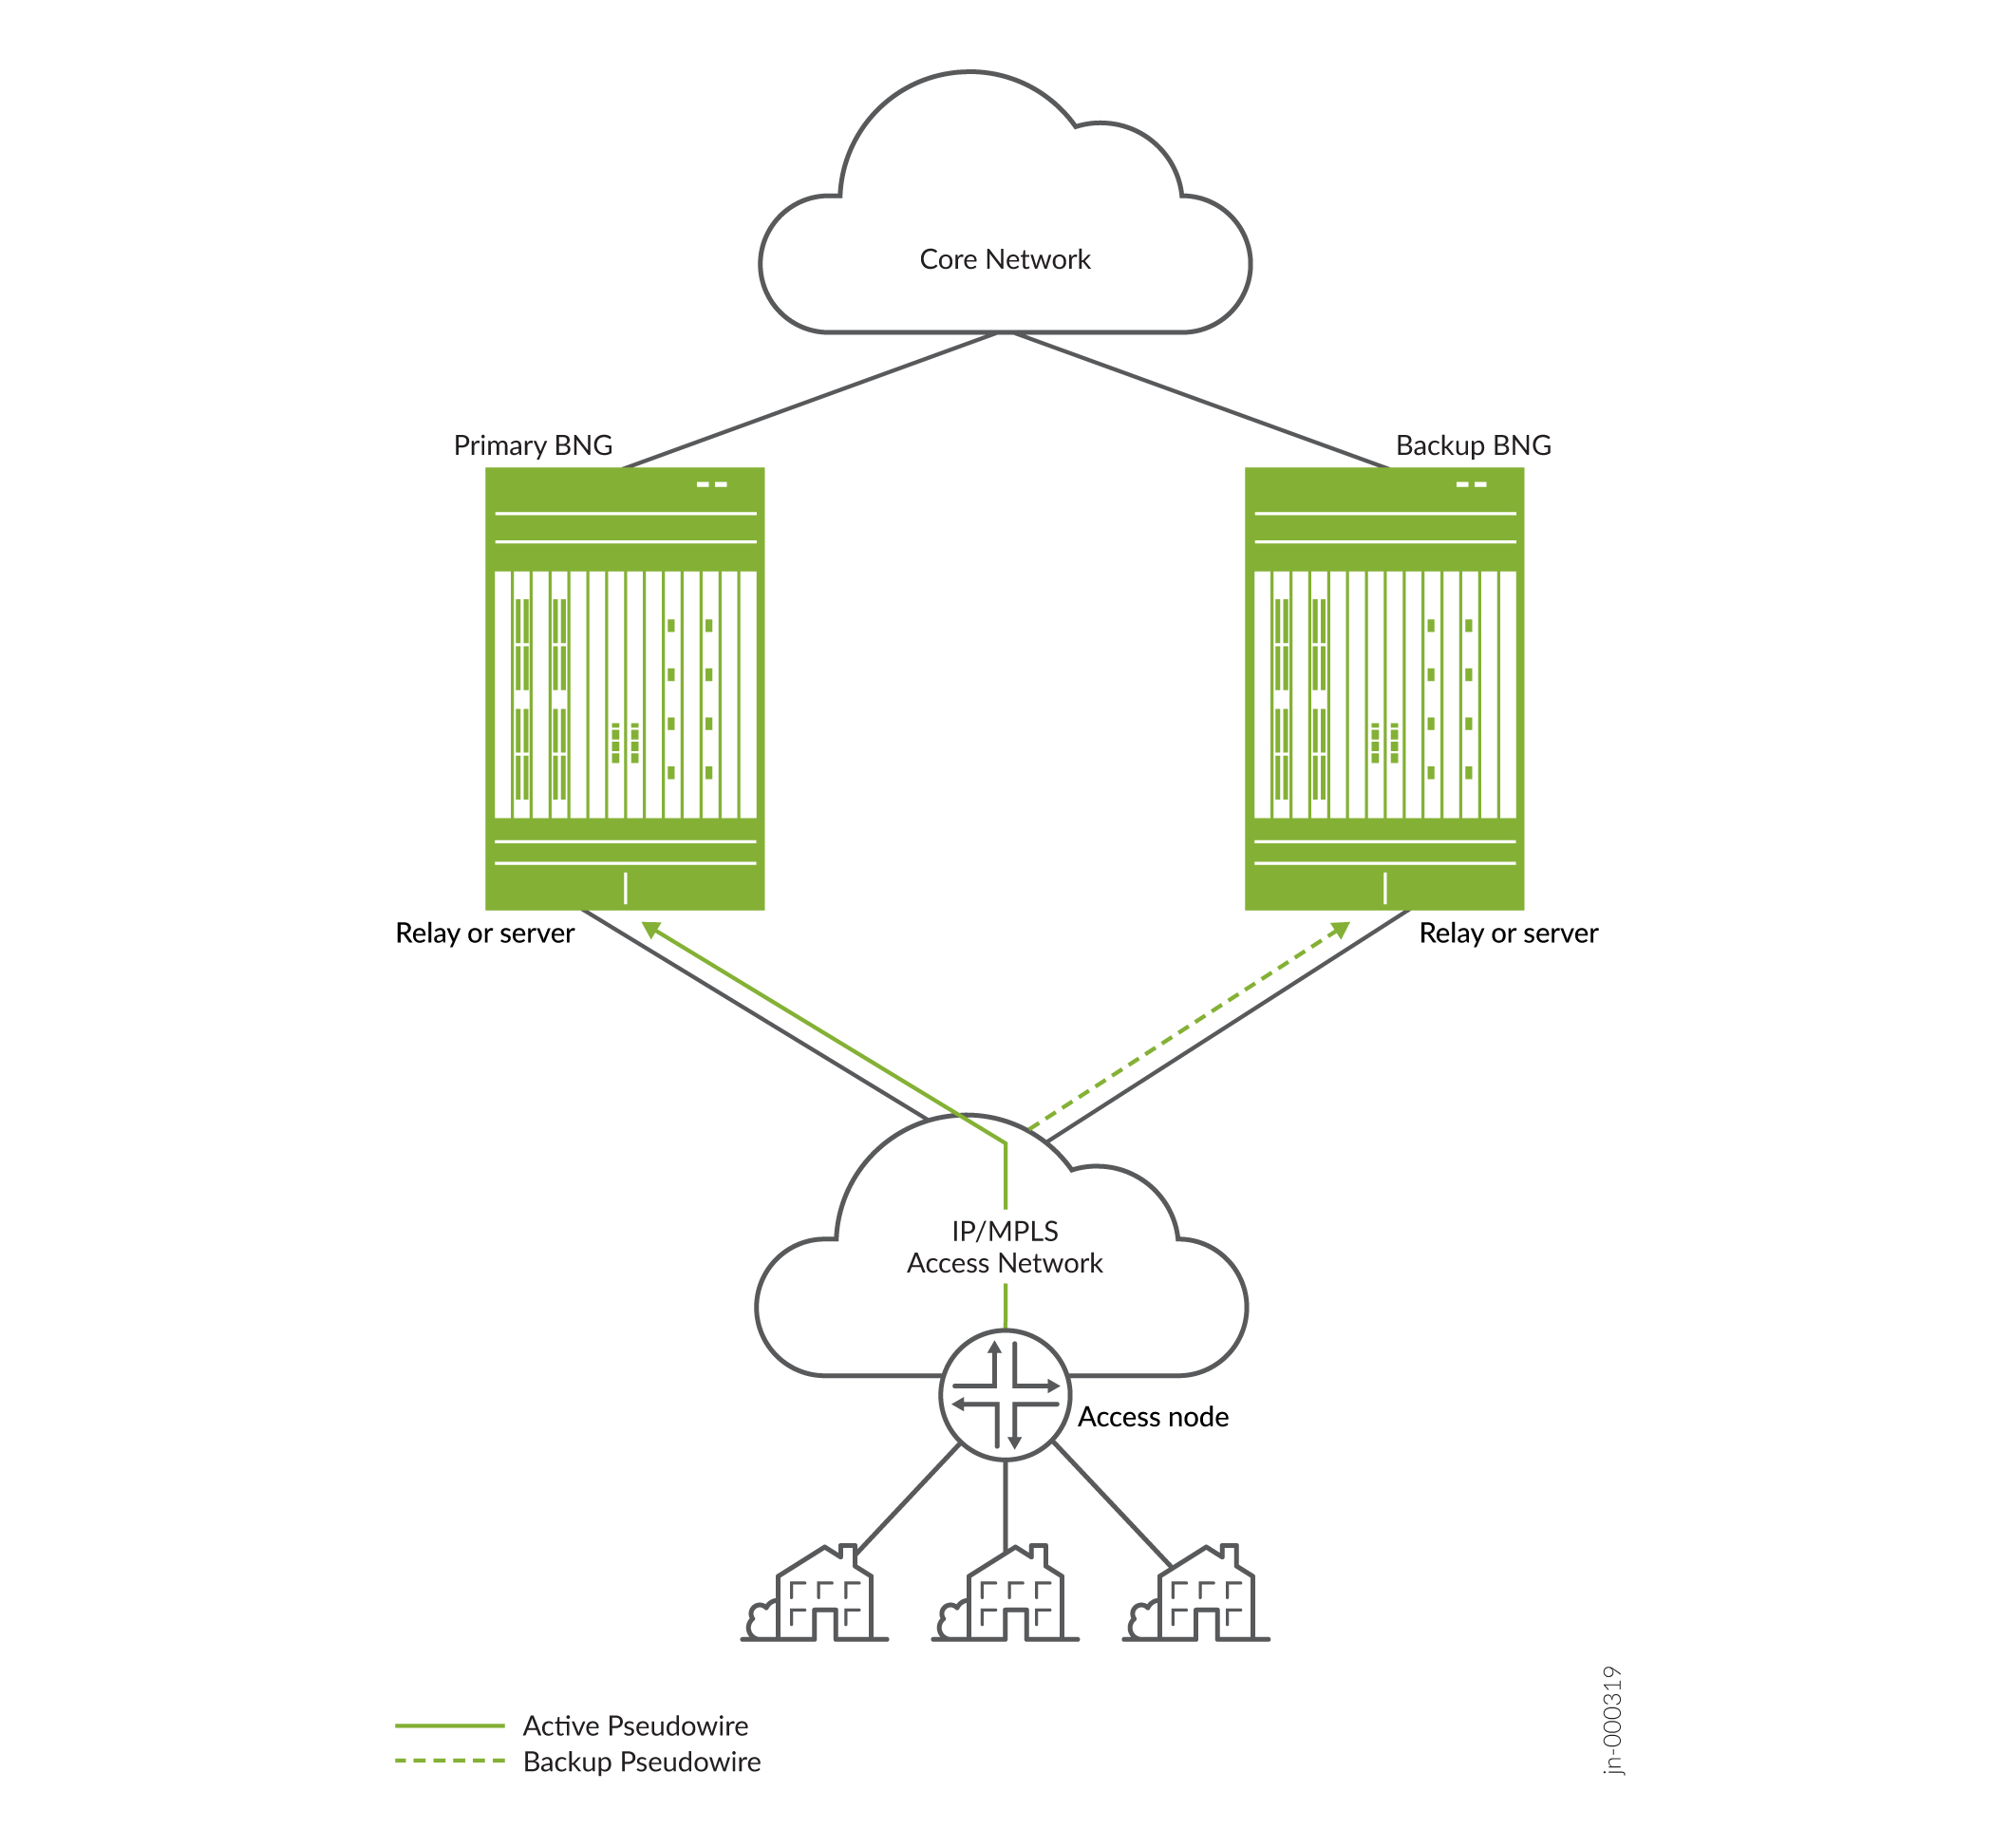 PWHT IP/MPLS
La figure 1 présente le schéma topologique d’un circuit de couche 2 basé sur un scénario de terminaison de tête de réseau pseudowire (PWHT) IP/MPLS.
En se basant sur le premier trafic après le basculement, le moteur de routage crée un abonné DVLAN et IP dynamique. Le moteur de transfert de paquets transmet le trafic suivant dans le plan de transfert au routeur central, conformément à la QoS et aux services attachés à l’abonné IP. Cette QoS et les services ne sont pas les mêmes que la QoS et les services de l’abonné créés dans la BNG principale. Il s’agit des fonctionnalités de profil d’abonné IP dynamique par défaut communes, attribuées par le serveur RADIUS ou la configuration locale, jusqu’au renouvellement du bail de session et à la réauthentification.
Une fois que le système a créé l’abonné DHCP dans la BNG secondaire, il fournit une QoS limitée et d’autres services avec un trafic optimal avec une interruption minimale. Lorsque le minuteur de bail du client DHCP expire, il tente de renégocier la durée du bail et un nouvel échange de protocole DHCP a lieu. Cette fois, le système crée l’abonné DHCP entièrement fonctionnel ainsi que la QoS et les services avancés comme ceux du BNG primaire. Le moteur de transfert de paquets transmet également le trafic au routeur central en conséquence. Le système supprime l’abonné IP dynamique lorsque l’abonné DHCP entièrement fonctionnel est actif.
Le processus de basculement du trafic vers la BNG de secours et de retour vers la BNG principale est similaire. Si le rétablissement se produit après le premier délai de location, le système poursuit le processus de basculement. Si la restauration se produit avant le premier délai de location, le système procède à la restauration car il dispose toujours de l’adresse IP et des liaisons DHCP précédemment attribuées.
La fonctionnalité de redondance BNG à l’aide de la récupération basée sur les paquets déclenchée prend en charge la topologie de réseau d’accès suivante pour la redondance BNG :
- Scénario VPN de couche 2
- Scénario de circuit de couche 2 basé sur IP/MPLS PWHT
- VPN Ethernet – service privé virtuel sans fil (EVPN-VPWS).
Configuration de la redondance BNG à l’aide de la récupération déclenchée par paquet pour les abonnés DHCP
Vue d’ensemble
À partir de 22.4R1, Junos prend en charge la configuration de la redondance BNG (Broadband Network Gateway) à l’aide de la récupération basée sur les déclencheurs de paquets qui offre une redondance d’abonné sans état simple et facile à utiliser.
Cette section fournit un exemple de configuration de la redondance BNG déclenchée par paquet pour les abonnés DHCP à l’aide d’un serveur DHCP local.
Exigences
L’exemple de configuration utilise les périphériques suivants :
- Les passerelles de réseau haut débit BNG1 et BNG2 exécutent EVPN-VPWS Pseudowire Headend Termination (PWHT) avec les nœuds d’agrégation ACX et terminent les sessions IPoE. Le BNG implémente la redondance déclenchée par les paquets pour les sessions IPoE.
- Les équipements ACX1 et ACX2 agrègent le trafic des nœuds d’accès vers les BNG via la fabric Cloud Metro.
- Le périphérique MX204 est utilisé pour simuler la connectivité périphérique.
- Instance vQFX pour le tunneling Q-in-Q et la traduction VLAN.
Topologie
La figure 2 montre la topologie physique avec deux périphériques vMX configurés en tant que serveurs BNG1 et BNG2, deux périphériques d’accès ACX1 et ACX2, un vQFX et un périphérique MX204.
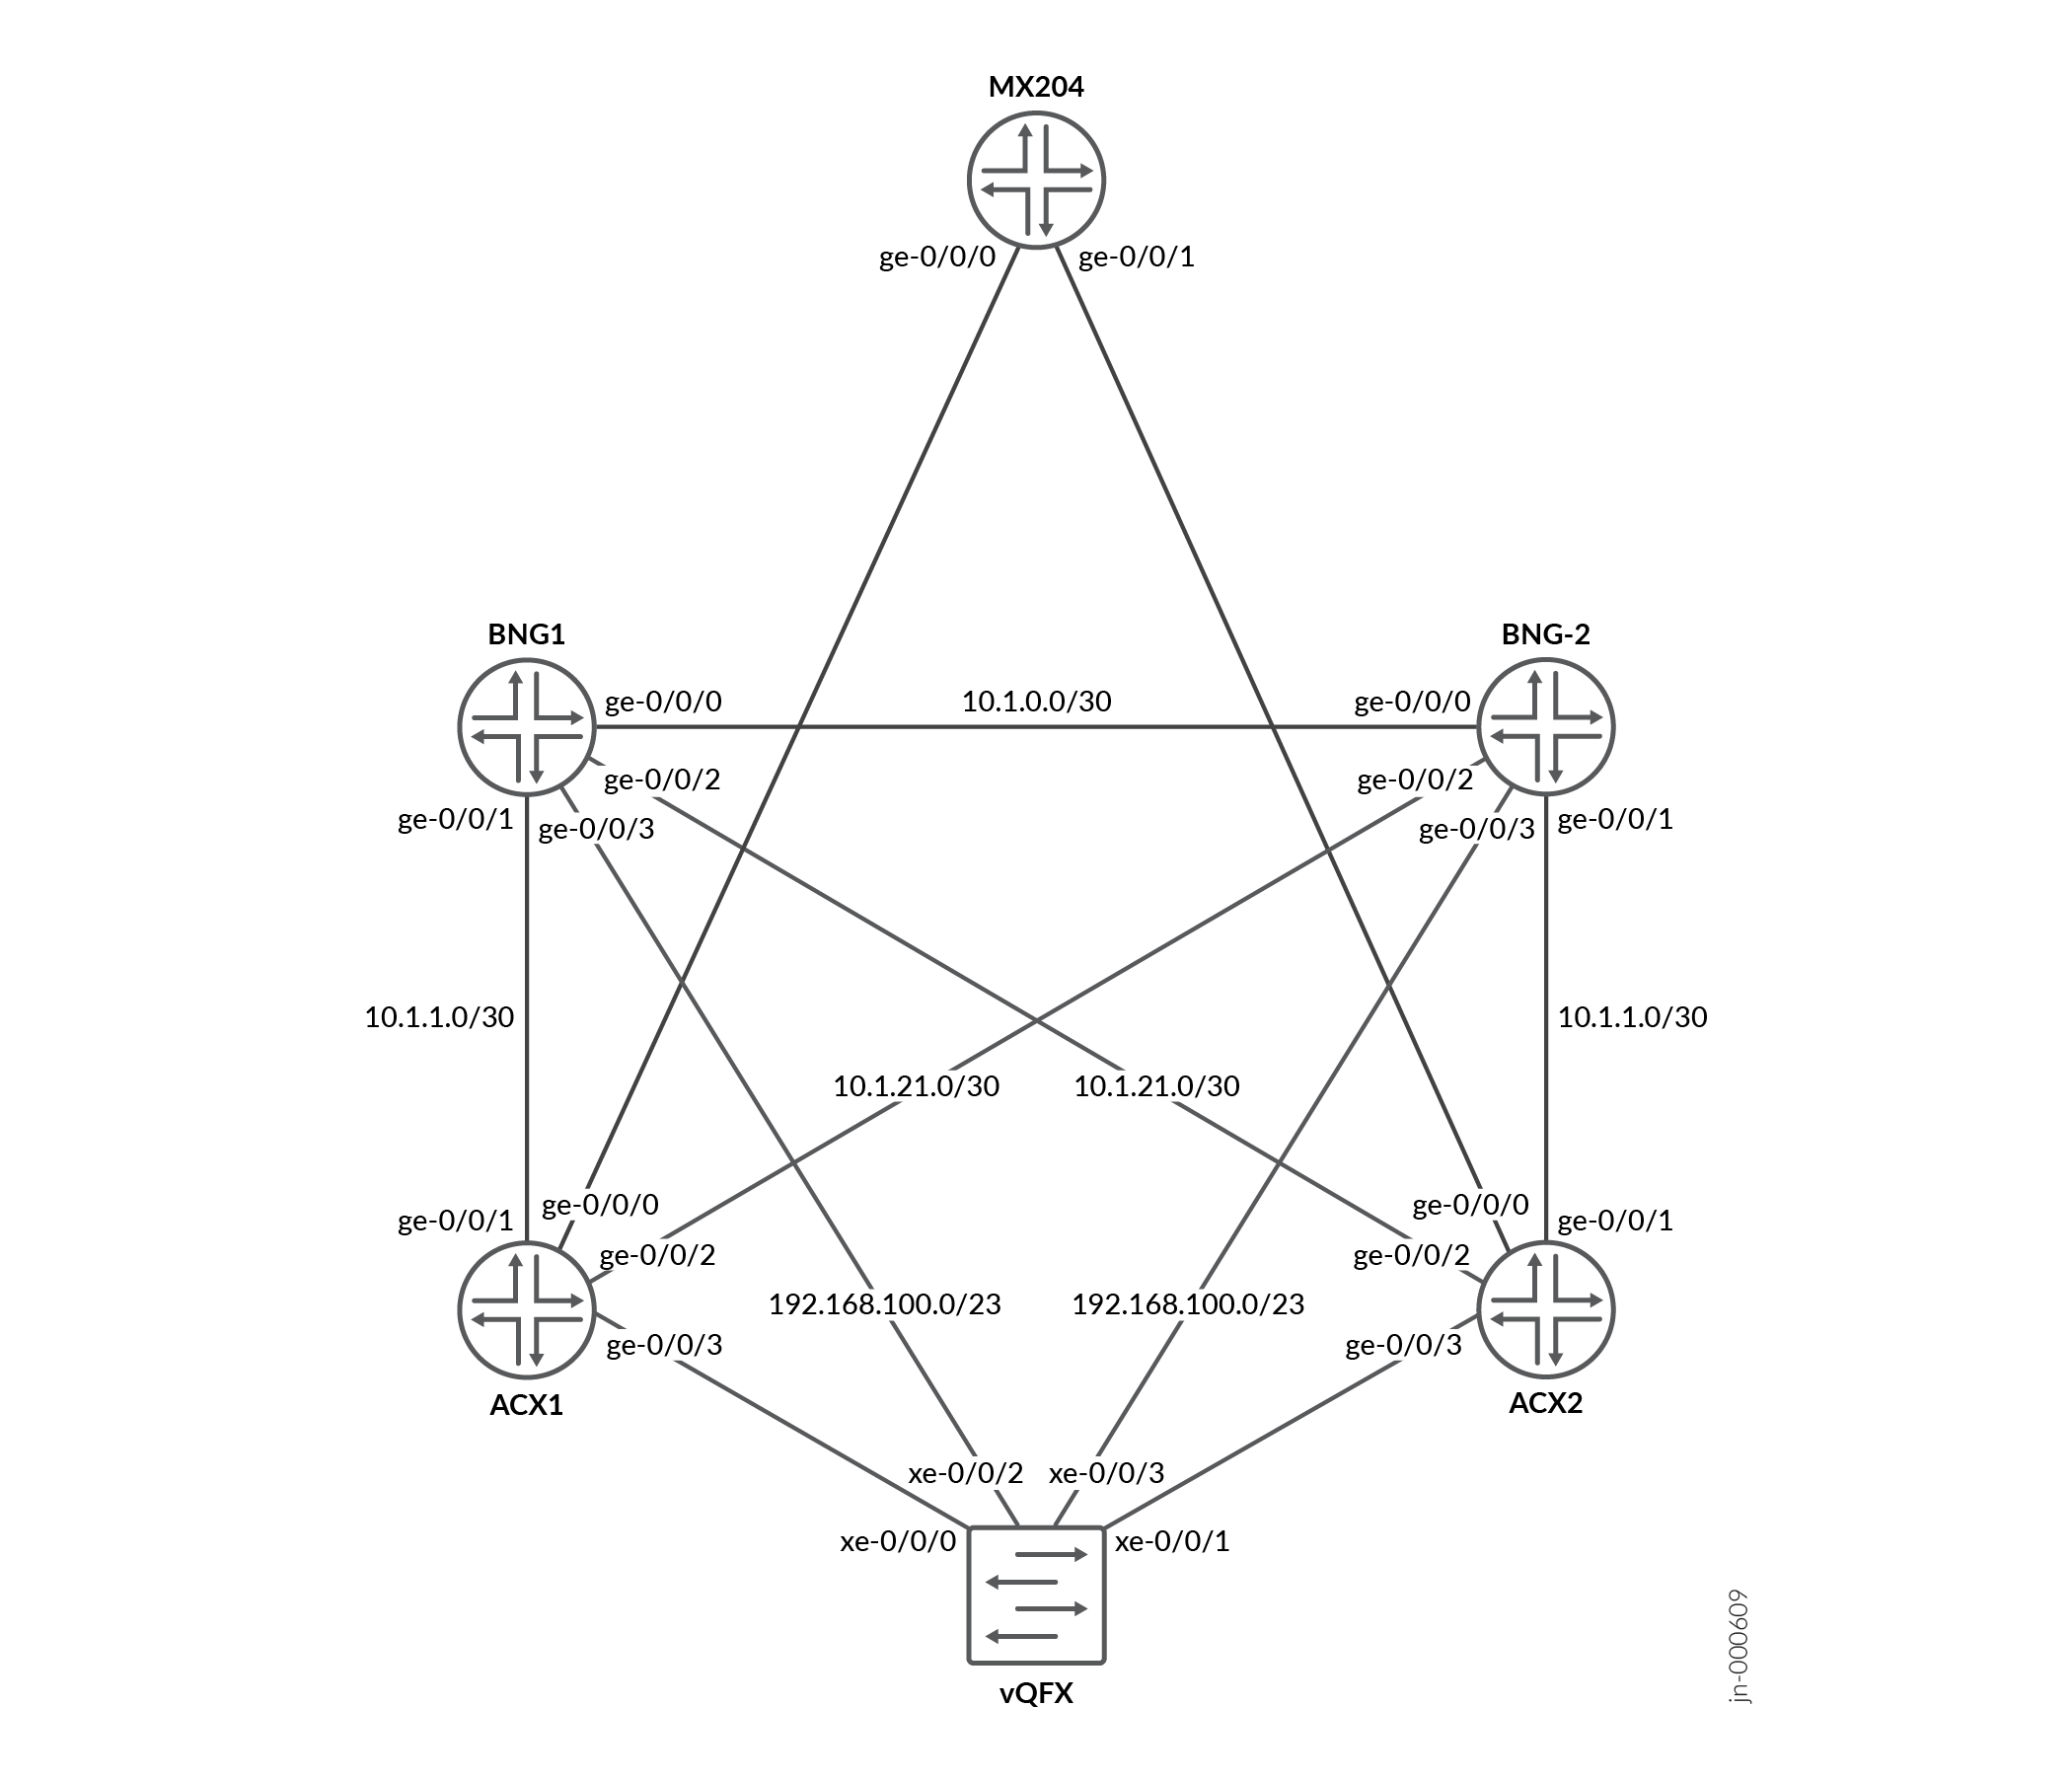
La configuration
- Configuration rapide de la CLI
- BNG1 de l’appareil
- BNG2 de l’appareil
- Appareil ACX1
- Appareil ACX2
- Procédure étape par étape
- Configuration de BNG1
- Configuration de BNG2
- Configuration d’ACX1
- Configuration d’ACX2
Configuration rapide de la CLI
BNG1 de l’appareil
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez-collez les commandes dans la CLI au niveau de la hiérarchie [modifier].
set system host-name BNG1
set system configuration-database max-db-size 698343424
set system services ssh root-login allow
set chassis network-services enhanced-ip
set groups GR-CORE-INTF interfaces <*> description ********GR-CORE-INTF-SETTINGS-APPLIED ********
set groups GR-CORE-INTF interfaces <*> traps
set groups GR-CORE-INTF interfaces <*> mtu 9192
set groups GR-CORE-INTF interfaces <*> hold-time up 2000
set groups GR-CORE-INTF interfaces <*> hold-time down 0
set groups GR-CORE-INTF interfaces <*> damping half-life 30
set groups GR-CORE-INTF interfaces <*> damping max-suppress 600
set groups GR-CORE-INTF interfaces <*> damping reuse 250
set groups GR-CORE-INTF interfaces <*> damping suppress 2000
set groups GR-CORE-INTF interfaces <*> damping enable
set groups GR-CORE-INTF interfaces <*> unit 0 traps
set groups GR-CORE-INTF interfaces <*> unit 0 family inet mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family iso mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls mtu 9170
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls maximum-labels 5
set interfaces ge-0/0/0 apply-groups GR-CORE-INTF
set interfaces ge-0/0/0 unit 0 family inet address 10.1.0.1/30
set interfaces ge-0/0/0 unit 0 family iso
set interfaces ge-0/0/0 unit 0 family mpls
set interfaces ge-0/0/1 apply-groups GR-CORE-INTF
set interfaces ge-0/0/1 unit 0 family inet address 10.1.1.1/30
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 apply-groups GR-CORE-INTF
set interfaces ge-0/0/2 unit 0 family inet address 10.1.21.2/30
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
set interfaces ge-0/0/3 mtu 9192
set interfaces ge-0/0/3 unit 0 family inet address 192.168.100.171/23
set interfaces lo0 unit 0 family inet address 172.31.100.3/32
set interfaces lo0 unit 0 family inet address 192.168.0.1/32 primary
set interfaces lo0 unit 0 family inet address 192.168.0.1/32 preferred
set interfaces lo0 unit 0 family iso address 49.0001.1000.0000.0003.00
set interfaces lo0 unit 0 family mpls
set protocols isis interface ge-0/0/0.0
set protocols isis interface ge-0/0/1.0
set protocols isis interface ge-0/0/2.0
set protocols isis interface lo0.0 passive
set protocols isis level 1 disable
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from interface lo0.0
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from route-filter 172.31.0.0/16 prefix-length-range /32-/32
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then tag 101
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then accept
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES then accept
set policy-options policy-statement PL-ISIS-EXPORT then reject
set protocols isis export PL-ISIS-EXPORT
set routing-options router-id 172.31.100.3
set routing-options autonomous-system 65000
set protocols bgp group IBGP type internal
set protocols bgp group IBGP local-address 172.31.100.3
set protocols bgp group IBGP family evpn signaling
set protocols bgp group IBGP cluster 1.1.1.1
set protocols bgp group IBGP neighbor 172.31.100.4
set protocols bgp group IBGP neighbor 172.31.100.11
set protocols bgp group IBGP neighbor 172.31.100.12
set protocols ldp deaggregate
set protocols ldp transport-address 172.31.100.3
set protocols ldp interface all
set protocols mpls interface all
set system services subscriber-management traceoptions file submgmt.log
set system services subscriber-management traceoptions file size 30m
set system services subscriber-management traceoptions file files 10
set system services subscriber-management traceoptions flag all
set system services subscriber-management gres-route-flush-delay
set system services subscriber-management enable
set system processes general-authentication-service traceoptions file authd
set system processes general-authentication-service traceoptions file size 10m
set system processes general-authentication-service traceoptions file files 10
set system processes general-authentication-service traceoptions flag all
set system processes smg-service traceoptions file smgd
set system processes smg-service traceoptions file size 10m
set system processes smg-service traceoptions file files 10
set system processes smg-service traceoptions level all
set system processes smg-service traceoptions flag all
set system processes dhcp-service traceoptions file jdhcpd
set system processes dhcp-service traceoptions file size 10m
set system processes dhcp-service traceoptions file files 10
set system processes dhcp-service traceoptions level all
set system processes dhcp-service traceoptions flag packet
set system processes dhcp-service traceoptions flag all
set chassis fpc 0 pic 0 tunnel-services bandwidth 1g
set chassis fpc 0 performance-mode
set access-profile no-auth
set access profile no-auth authentication-order none
set access address-protection
set chassis pseudowire-service device-count 10
set interfaces ps0 anchor-point lt-0/0/10
set interfaces ps0 flexible-vlan-tagging
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include delimiter "@"
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include user-prefix vlan
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include interface-name
set interfaces ps0 auto-configure stacked-vlan-ranges access-profile no-auth
set interfaces ps0 auto-configure remove-when-no-subscribers
set interfaces ps0 mtu 2022
set interfaces ps0 esi 00:10:00:00:01:00:00:00:10:00
set interfaces ps0 esi single-active
set interfaces ps0 esi df-election-type preference value 1000
set interfaces ps0 unit 0 encapsulation ethernet-ccc
set interfaces lo0 unit 20 description "VRF:internet Loopback"
set interfaces lo0 unit 20 family inet address 172.16.100.3/32 primary
set routing-instances internet instance-type vrf
set routing-instances internet routing-options auto-export
set routing-instances internet interface lo0.20
set routing-instances internet route-distinguisher 172.31.100.3:12
set routing-instances internet vrf-import internet-vrf-import-pol
set routing-instances internet vrf-export internet-vrf-export-pol
set routing-instances internet vrf-table-label
set policy-options policy-statement internet-vrf-export-pol term all then community add 65000:999
set policy-options policy-statement internet-vrf-export-pol term all then accept
set policy-options policy-statement internet-vrf-import-pol term default from community 65000:999
set policy-options policy-statement internet-vrf-import-pol term default then accept
set policy-options policy-statement internet-vrf-import-pol term subs from community 65000:1131
set policy-options policy-statement internet-vrf-import-pol term subs then accept
set policy-options policy-statement internet-vrf-import-pol term other from community 65000:113
set policy-options policy-statement internet-vrf-import-pol term other then accept
set policy-options community 65000:113 members target:65000:113
set policy-options community 65000:1131 members target:65000:1131
set policy-options community 65000:999 members target:65000:999
set interfaces lo0 unit 313 description "VRF:dhcp-subs Loopback"
set interfaces lo0 unit 313 family inet address 172.16.16.3/32
set interfaces lo0 unit 313 family inet address 10.42.0.1/32 primary
set interfaces lo0 unit 313 family inet6 address 2015:cafe:2000::1/128
set routing-instances dhcp-subs instance-type vrf
set routing-instances dhcp-subs routing-options rib dhcp-subs.inet6.0 static route ::/0 next-table internet.inet6.0
set routing-instances dhcp-subs routing-options rib dhcp-subs.inet6.0 static route ::/0 no-readvertise
set routing-instances dhcp-subs routing-options router-id 172.16.16.3
set routing-instances dhcp-subs routing-options flow term-order standard
set routing-instances dhcp-subs routing-options static route 0.0.0.0/0 next-table internet.inet.0
set routing-instances dhcp-subs routing-options static route 0.0.0.0/0 no-readvertise
set routing-instances dhcp-subs routing-options static route 10.42.0.0/16 discard
set routing-instances dhcp-subs routing-options static route 10.42.0.0/16 tag 200
set routing-instances dhcp-subs routing-options auto-export
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection failure-action clear-binding-if-interface-up
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd version automatic
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd minimum-interval 30000
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd multiplier 3
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls overrides client-discover-match incoming-interface
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls overrides dual-stack dhcp-ds
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls interface demux0.0
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls interface ps0.0
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds authentication username-include mac-address
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds on-demand-address-allocation
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds classification-key mac-address
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds protocol-master inet
set routing-instances dhcp-subs system services dhcp-local-server no-stale-timer-refresh
set routing-instances dhcp-subs system services dhcp-local-server stale-timer 60
set routing-instances dhcp-subs access address-assignment high-utilization 80
set routing-instances dhcp-subs access address-assignment abated-utilization 70
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet network 10.42.0.0/16
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet range range1 low 10.42.0.2
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet range range1 high 10.42.255.254
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes maximum-lease-time 600
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes server-identifier 10.42.0.1
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes router 10.42.0.1
set routing-instances dhcp-subs access-profile no-auth
set routing-instances dhcp-subs interface lo0.313
set routing-instances dhcp-subs route-distinguisher 172.31.100.3:13
set routing-instances dhcp-subs vrf-import dhcp-subs-vrf-import-pol
set routing-instances dhcp-subs vrf-export dhcp-subs-vrf-export-pol
set routing-instances dhcp-subs vrf-table-label
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop from protocol direct
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop from route-filter 172.16.16.3/32 exact
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop then community add 65000:113
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools from protocol static
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools from tag 200
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools then community add 65000:113
set policy-options policy-statement dhcp-subs-vrf-export-pol term subs then community add 65000:1131
set policy-options policy-statement dhcp-subs-vrf-export-pol term subs then accept
set policy-options policy-statement dhcp-subs-vrf-import-pol term all from community 65000:111
set policy-options policy-statement dhcp-subs-vrf-import-pol term all then accept
set policy-options community 65000:111 members target:65000:111
set policy-options community 65000:111 members target:65000:11
set access domain map none access-profile no-auth
set access domain map none target-routing-instance dhcp-subs
set access domain map ps0.* access-profile no-auth
set access domain map ps0.* target-routing-instance dhcp-subs
set access domain map ps0:* access-profile no-auth
set access domain map ps0:* target-routing-instance dhcp-subs
set firewall family inet filter rpf-pass-dhcp term allow-dhcp from destination-address 255.255.255.255/32
set firewall family inet filter rpf-pass-dhcp term allow-dhcp from destination-port dhcp
set firewall family inet filter rpf-pass-dhcp term allow-dhcp then accept
set firewall family inet filter rpf-pass-dhcp term default then discard
set system dynamic-profile-options versioning
set dynamic-profiles prod-dhcp-base routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles prod-dhcp-base routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix metric "$junos-framed-route-cost"
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" actual-transit-statistics
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" demux-options underlying-interface "$junos-underlying-interface"
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet rpf-check fail-filter rpf-pass-dhcp
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet demux-source $junos-subscriber-ip-address
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet unnumbered-address lo0.313
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet6 demux-source $junos-subscriber-ipv6-address
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet6 unnumbered-address lo0.313
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds dynamic-profile prod-dhcp-base
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix next-hop "$junos-framed-route-nexthop"
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix metric "$junos-framed-route-cost"
set dynamic-profiles auto-pwht interfaces interface-set "$junos-phy-ifd-interface-set-name" interface "$junos-interface-ifd-name" unit "$junos-interface-unit"
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" no-traps
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" proxy-arp restricted
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-id "$junos-vlan-id"
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet mac-validate loose
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet unnumbered-address "$junos-loopback-interface"
set dynamic-profiles auto-stacked-pwht routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" no-traps
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" proxy-arp
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-tags outer "$junos-stacked-vlan-id"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-tags inner "$junos-vlan-id"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" demux-options underlying-interface "$junos-interface-ifd-name"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet mac-validate strict
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet unnumbered-address "$junos-loopback-interface"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges dynamic-profile PROF_AUTOSENSE_IPDEMUX network 10.42.0.0/16
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges dynamic-profile PROF_AUTOSENSE_IPDEMUX network 10.43.0.0/16
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include delimiter "@"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include user-prefix vlan
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include interface-name
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges session-timeout 600
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet mac-validate strict
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet unnumbered-address lo0.313
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet6 unnumbered-address lo0.313
set interfaces ps0 auto-configure stacked-vlan-ranges dynamic-profile auto-stacked-pwht accept any
set interfaces ps0 auto-configure stacked-vlan-ranges dynamic-profile auto-stacked-pwht ranges any,any
set interfaces ps0 auto-configure vlan-ranges dynamic-profile auto-pwht accept any
set interfaces ps0 auto-configure vlan-ranges dynamic-profile auto-pwht ranges any
set routing-instances EVPN-VPWS-BNG-1 instance-type evpn-vpws
set routing-instances EVPN-VPWS-BNG-1 protocols evpn interface ps0.0 vpws-service-id local 9999
set routing-instances EVPN-VPWS-BNG-1 protocols evpn interface ps0.0 vpws-service-id remote 1111
set routing-instances EVPN-VPWS-BNG-1 interface ps0.0
set routing-instances EVPN-VPWS-BNG-1 route-distinguisher 172.31.100.3:11
set routing-instances EVPN-VPWS-BNG-1 vrf-target target:65000:11
BNG2 de l’appareil
set system host-name BNG2
set system configuration-database max-db-size 698343424
set system services ssh root-login allow
set chassis network-services enhanced-ip
set groups GR-CORE-INTF interfaces <*> description ********GR-CORE-INTF-SETTINGS-APPLIED-ADD-DESCRIPTION********
set groups GR-CORE-INTF interfaces <*> traps
set groups GR-CORE-INTF interfaces <*> mtu 9192
set groups GR-CORE-INTF interfaces <*> hold-time up 2000
set groups GR-CORE-INTF interfaces <*> hold-time down 0
set groups GR-CORE-INTF interfaces <*> damping half-life 30
set groups GR-CORE-INTF interfaces <*> damping max-suppress 600
set groups GR-CORE-INTF interfaces <*> damping reuse 250
set groups GR-CORE-INTF interfaces <*> damping suppress 2000
set groups GR-CORE-INTF interfaces <*> damping enable
set groups GR-CORE-INTF interfaces <*> unit 0 traps
set groups GR-CORE-INTF interfaces <*> unit 0 family inet mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family iso mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls mtu 9170
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls maximum-labels 5
set interfaces ge-0/0/0 apply-groups GR-CORE-INTF
set interfaces ge-0/0/0 unit 0 family inet address 10.1.0.2/30
set interfaces ge-0/0/0 unit 0 family iso
set interfaces ge-0/0/0 unit 0 family mpls
set interfaces ge-0/0/1 apply-groups GR-CORE-INTF
set interfaces ge-0/0/1 unit 0 family inet address 10.1.2.2/30
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 apply-groups GR-CORE-INTF
set interfaces ge-0/0/2 unit 0 family inet address 10.1.12.2/30
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
set interfaces ge-0/0/3 mtu 9192
set interfaces ge-0/0/3 unit 0 family inet address 192.168.100.171/23
set interfaces lo0 unit 0 family inet address 172.31.100.4/32
set interfaces lo0 unit 0 family inet address 192.168.0.1/32 primary
set interfaces lo0 unit 0 family inet address 192.168.0.1/32 preferred
set interfaces lo0 unit 0 family iso address 49.0001.1000.0000.0004.00
set interfaces lo0 unit 0 family mpls
set protocols isis interface ge-0/0/0.0
set protocols isis interface ge-0/0/1.0
set protocols isis interface ge-0/0/2.0
set protocols isis interface lo0.0 passive
set protocols isis level 1 disable
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from interface lo0.0
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from route-filter 172.31.0.0/16 prefix-length-range /32-/32
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then tag 101
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then accept
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES then accept
set policy-options policy-statement PL-ISIS-EXPORT then reject
set protocols isis export PL-ISIS-EXPORT
set routing-options router-id 172.31.100.4
set routing-options autonomous-system 65000
set protocols bgp group IBGP type internal
set protocols bgp group IBGP local-address 172.31.100.4
set protocols bgp group IBGP family evpn signaling
set protocols bgp group IBGP cluster 2.2.2.2
set protocols bgp group IBGP neighbor 172.31.100.3
set protocols bgp group IBGP neighbor 172.31.100.11
set protocols bgp group IBGP neighbor 172.31.100.12
set protocols ldp deaggregate
set protocols ldp transport-address 172.31.100.4
set protocols ldp interface all
set protocols mpls interface all
set system services subscriber-management traceoptions file submgmt.log
set system services subscriber-management traceoptions file size 30m
set system services subscriber-management traceoptions file files 10
set system services subscriber-management traceoptions flag all
set system services subscriber-management gres-route-flush-delay
set system services subscriber-management enable
set system processes general-authentication-service traceoptions file authd
set system processes general-authentication-service traceoptions file size 10m
set system processes general-authentication-service traceoptions file files 10
set system processes general-authentication-service traceoptions flag all
set system processes smg-service traceoptions file smgd
set system processes smg-service traceoptions file size 10m
set system processes smg-service traceoptions file files 10
set system processes smg-service traceoptions level all
set system processes smg-service traceoptions flag all
set system processes dhcp-service traceoptions file jdhcpd
set system processes dhcp-service traceoptions file size 10m
set system processes dhcp-service traceoptions file files 10
set system processes dhcp-service traceoptions level all
set system processes dhcp-service traceoptions flag packet
set system processes dhcp-service traceoptions flag all
set chassis fpc 0 pic 0 tunnel-services bandwidth 1g
set chassis fpc 0 performance-mode
set access-profile no-auth
set access profile no-auth authentication-order none
set access address-protection
set chassis pseudowire-service device-count 10
set interfaces ps0 anchor-point lt-0/0/10
set interfaces ps0 flexible-vlan-tagging
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include delimiter "@"
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include user-prefix vlan
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include interface-name
set interfaces ps0 auto-configure stacked-vlan-ranges access-profile no-auth
set interfaces ps0 auto-configure remove-when-no-subscribers
set interfaces ps0 mtu 2022
set interfaces ps0 esi 00:10:00:00:01:00:00:00:10:00
set interfaces ps0 esi single-active
set interfaces ps0 esi df-election-type preference value 999
set interfaces ps0 unit 0 encapsulation ethernet-ccc
set interfaces lo0 unit 20 description "VRF:internet Loopback"
set interfaces lo0 unit 20 family inet address 172.16.100.4/32 primary
set routing-instances internet instance-type vrf
set routing-instances internet routing-options auto-export
set routing-instances internet interface lo0.20
set routing-instances internet route-distinguisher 172.31.100.4:12
set routing-instances internet vrf-import internet-vrf-import-pol
set routing-instances internet vrf-export internet-vrf-export-pol
set routing-instances internet vrf-table-label
set policy-options policy-statement internet-vrf-export-pol term all then community add 65000:999
set policy-options policy-statement internet-vrf-export-pol term all then accept
set policy-options policy-statement internet-vrf-import-pol term default from community 65000:999
set policy-options policy-statement internet-vrf-import-pol term default then accept
set policy-options policy-statement internet-vrf-import-pol term subs from community 65000:1131
set policy-options policy-statement internet-vrf-import-pol term subs then accept
set policy-options policy-statement internet-vrf-import-pol term other from community 65000:113
set policy-options policy-statement internet-vrf-import-pol term other then accept
set policy-options community 65000:113 members target:65000:113
set policy-options community 65000:1131 members target:65000:1131
set policy-options community 65000:999 members target:65000:999
set interfaces lo0 unit 313 description "VRF:dhcp-subs Loopback"
set interfaces lo0 unit 313 family inet address 172.16.16.4/32
set interfaces lo0 unit 313 family inet address 10.43.0.1/32 primary
set interfaces lo0 unit 313 family inet6 address   2016:cafe:2000::1/128
set routing-instances dhcp-subs instance-type vrf
set routing-instances dhcp-subs routing-options rib dhcp-subs.inet6.0 static route ::/0 next-table internet.inet6.0
set routing-instances dhcp-subs routing-options rib dhcp-subs.inet6.0 static route ::/0 no-readvertise
set routing-instances dhcp-subs routing-options router-id 172.16.16.4
set routing-instances dhcp-subs routing-options flow term-order standard
set routing-instances dhcp-subs routing-options static route 0.0.0.0/0 next-table internet.inet.0
set routing-instances dhcp-subs routing-options static route 0.0.0.0/0 no-readvertise
set routing-instances dhcp-subs routing-options static route 10.43.0.0/16 discard
set routing-instances dhcp-subs routing-options static route 10.43.0.0/16 tag 200
set routing-instances dhcp-subs routing-options auto-export
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection failure-action clear-binding-if-interface-up
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd version automatic
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd minimum-interval 30000
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd multiplier 3
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls overrides client-discover-match incoming-interface
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls overrides dual-stack dhcp-ds
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls interface demux0.0
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls interface ps0.0
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds authentication username-include mac-address
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds on-demand-address-allocation
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds classification-key mac-address
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds protocol-master inet
set routing-instances dhcp-subs system services dhcp-local-server no-stale-timer-refresh
set routing-instances dhcp-subs system services dhcp-local-server stale-timer 60
set routing-instances dhcp-subs access address-assignment high-utilization 80
set routing-instances dhcp-subs access address-assignment abated-utilization 70
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet network 10.43.0.0/16
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet range range1 low 10.43.0.2
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet range range1 high 10.43.254.254
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes maximum-lease-time 600
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes server-identifier 10.43.0.1
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes router 10.43.0.1
set routing-instances dhcp-subs access-profile no-auth
set routing-instances dhcp-subs interface lo0.313
set routing-instances dhcp-subs route-distinguisher 172.31.100.4:13
set routing-instances dhcp-subs vrf-import dhcp-subs-vrf-import-pol
set routing-instances dhcp-subs vrf-export dhcp-subs-vrf-export-pol
set routing-instances dhcp-subs vrf-table-label
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop from protocol direct
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop from route-filter 172.16.16.4/32 exact
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop then community add 65000:113
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools from protocol static
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools from tag 200
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools then community add 65000:113
set policy-options policy-statement dhcp-subs-vrf-export-pol term subs then community add 65000:1131
set policy-options policy-statement dhcp-subs-vrf-export-pol term subs then accept
set policy-options policy-statement dhcp-subs-vrf-import-pol term all from community 65000:111
set policy-options policy-statement dhcp-subs-vrf-import-pol term all then accept
set policy-options community 65000:111 members target:65000:111
set policy-options community 65000:111 members target:65000:11
set policy-options community 65000:113 members target:65000:113
set policy-options community 65000:1131 members target:65000:1131
set access-profile no-auth
set access profile no-auth authentication-order none
set access address-protection
set access domain map none access-profile no-auth
set access domain map none target-routing-instance dhcp-subs
set access domain map ps0.* access-profile no-auth
set access domain map ps0.* target-routing-instance dhcp-subs
set access domain map ps0:* access-profile no-auth
set access domain map ps0:* target-routing-instance dhcp-subs
set firewall family inet filter rpf-pass-dhcp term allow-dhcp from destination-address 255.255.255.255/32
set firewall family inet filter rpf-pass-dhcp term allow-dhcp from destination-port dhcp
set firewall family inet filter rpf-pass-dhcp term allow-dhcp then accept
set firewall family inet filter rpf-pass-dhcp term default then discard
set system dynamic-profile-options versioning
set dynamic-profiles prod-dhcp-base routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles prod-dhcp-base routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix metric "$junos-framed-route-cost"
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" actual-transit-statistics
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" demux-options underlying-interface "$junos-underlying-interface"
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet rpf-check fail-filter rpf-pass-dhcp
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet demux-source $junos-subscriber-ip-address
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet unnumbered-address lo0.313
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet6 demux-source $junos-subscriber-ipv6-address
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet6 unnumbered-address lo0.313
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds dynamic-profile prod-dhcp-base
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix next-hop "$junos-framed-route-nexthop"
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix metric "$junos-framed-route-cost"
set dynamic-profiles auto-pwht interfaces interface-set "$junos-phy-ifd-interface-set-name" interface "$junos-interface-ifd-name" unit "$junos-interface-unit"
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" no-traps
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" proxy-arp restricted
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-id "$junos-vlan-id"
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet mac-validate loose
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet unnumbered-address "$junos-loopback-interface"
set dynamic-profiles auto-stacked-pwht routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" no-traps
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" proxy-arp
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-tags outer "$junos-stacked-vlan-id"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-tags inner "$junos-vlan-id"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" demux-options underlying-interface "$junos-interface-ifd-name"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet mac-validate strict
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet unnumbered-address "$junos-loopback-interface"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges dynamic-profile PROF_AUTOSENSE_IPDEMUX network 10.42.0.0/16
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges dynamic-profile PROF_AUTOSENSE_IPDEMUX network 10.43.0.0/16
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include delimiter "@"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include user-prefix vlan
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include interface-name
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges session-timeout 600
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet mac-validate strict
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet unnumbered-address lo0.313
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet6 unnumbered-address lo0.313
set interfaces ps0 auto-configure stacked-vlan-ranges dynamic-profile auto-stacked-pwht accept any
set interfaces ps0 auto-configure stacked-vlan-ranges dynamic-profile auto-stacked-pwht ranges any,any
set interfaces ps0 auto-configure vlan-ranges dynamic-profile auto-pwht accept any
set interfaces ps0 auto-configure vlan-ranges dynamic-profile auto-pwht ranges any
set routing-instances EVPN-VPWS-BNG-2 instance-type evpn-vpws
set routing-instances EVPN-VPWS-BNG-2 protocols evpn interface ps0.0 vpws-service-id local 9999
set routing-instances EVPN-VPWS-BNG-2 protocols evpn interface ps0.0 vpws-service-id remote 1111
set routing-instances EVPN-VPWS-BNG-2 interface ps0.0
set routing-instances EVPN-VPWS-BNG-2 route-distinguisher 172.31.100.4:11
set routing-instances EVPN-VPWS-BNG-2 vrf-target target:65000:11
Appareil ACX1
set system host-name ACX1
set system services ssh root-login allow
set chassis network-services enhanced-ip
set system processes dhcp-service traceoptions file dhcp_logfile
set system processes dhcp-service traceoptions file size 10m
set system processes dhcp-service traceoptions level all
set system processes dhcp-service traceoptions flag packet
set groups GR-CORE-INTF interfaces <*> description ********GR-CORE-INTF-SETTINGS-APPLIED-ADD-DESCRIPTION********
set groups GR-CORE-INTF interfaces <*> traps
set groups GR-CORE-INTF interfaces <*> mtu 9192
set groups GR-CORE-INTF interfaces <*> hold-time up 2000
set groups GR-CORE-INTF interfaces <*> hold-time down 0
set groups GR-CORE-INTF interfaces <*> damping half-life 30
set groups GR-CORE-INTF interfaces <*> damping max-suppress 600
set groups GR-CORE-INTF interfaces <*> damping reuse 250
set groups GR-CORE-INTF interfaces <*> damping suppress 2000
set groups GR-CORE-INTF interfaces <*> damping enable
set groups GR-CORE-INTF interfaces <*> unit 0 traps
set groups GR-CORE-INTF interfaces <*> unit 0 family inet mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family iso mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls mtu 9170
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls maximum-labels 5
set interfaces ge-0/0/1 apply-groups GR-CORE-INTF
set interfaces ge-0/0/1 unit 0 family inet address 10.1.1.2/30
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 apply-groups GR-CORE-INTF
set interfaces ge-0/0/2 unit 0 family inet address 10.1.12.1/30
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
set chassis aggregated-devices ethernet device-count 10
set interfaces ge-0/0/3 gigether-options 802.3ad ae10
set interfaces ae10 flexible-vlan-tagging
set interfaces ae10 encapsulation flexible-ethernet-services
set interfaces ae10 esi 00:11:11:11:11:11:11:11:11:11
set interfaces ae10 esi all-active
set interfaces ae10 aggregated-ether-options lacp active
set interfaces ae10 aggregated-ether-options lacp system-id 00:00:00:00:00:10
set interfaces ae10 unit 0 encapsulation vlan-ccc
set interfaces ae10 unit 0 vlan-id-list 301-500
set interfaces ae10 unit 0 input-vlan-map push
set interfaces ae10 unit 0 input-vlan-map vlan-id 100
set interfaces ae10 unit 0 output-vlan-map pop
set interfaces lo0 unit 0 family inet address 172.31.100.11/32
set interfaces lo0 unit 0 family iso address 49.0001.1000.0000.0011.00
set interfaces lo0 unit 0 family mpls
set protocols isis interface all level 1 disable
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from interface lo0.0
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from route-filter 172.31.0.0/16 prefix-length-range /32-/32
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then tag 101
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then accept
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES then accept
set policy-options policy-statement PL-ISIS-EXPORT then reject
set protocols isis export PL-ISIS-EXPORT
set routing-options router-id 172.31.100.11
set routing-options autonomous-system 65000
set protocols bgp group IBGP type internal
set protocols bgp group IBGP local-address 172.31.100.11
set protocols bgp group IBGP family evpn signaling
set protocols bgp group IBGP neighbor 172.31.100.3
set protocols bgp group IBGP neighbor 172.31.100.4
set protocols ldp interface all
set protocols mpls interface all
set routing-instances EVPN-VPWS instance-type evpn-vpws
set routing-instances EVPN-VPWS protocols evpn interface ae10.0 vpws-service-id local 1111
set routing-instances EVPN-VPWS protocols evpn interface ae10.0 vpws-service-id remote 9999
set routing-instances EVPN-VPWS interface ae10.0
set routing-instances EVPN-VPWS route-distinguisher 172.31.100.11:11
set routing-instances EVPN-VPWS vrf-target target:65000:11
Appareil ACX2
set system host-name ACX2
set system services ssh root-login allow
set chassis network-services enhanced-ip
set system processes dhcp-service traceoptions file dhcp_logfile
set system processes dhcp-service traceoptions file size 10m
set system processes dhcp-service traceoptions level all
set system processes dhcp-service traceoptions flag packet
set groups GR-CORE-INTF interfaces <*> description ********GR-CORE-INTF-SETTINGS-APPLIED-ADD-DESCRIPTION********
set groups GR-CORE-INTF interfaces <*> traps
set groups GR-CORE-INTF interfaces <*> mtu 9192
set groups GR-CORE-INTF interfaces <*> hold-time up 2000
set groups GR-CORE-INTF interfaces <*> hold-time down 0
set groups GR-CORE-INTF interfaces <*> damping half-life 30
set groups GR-CORE-INTF interfaces <*> damping max-suppress 600
set groups GR-CORE-INTF interfaces <*> damping reuse 250
set groups GR-CORE-INTF interfaces <*> damping suppress 2000
set groups GR-CORE-INTF interfaces <*> damping enable
set groups GR-CORE-INTF interfaces <*> unit 0 traps
set groups GR-CORE-INTF interfaces <*> unit 0 family inet mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family iso mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls mtu 9170
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls maximum-labels 5
set interfaces ge-0/0/1 apply-groups GR-CORE-INTF
set interfaces ge-0/0/1 unit 0 family inet address 10.1.2.1/30
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 apply-groups GR-CORE-INTF
set interfaces ge-0/0/2 unit 0 family inet address 10.1.21.1/30
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
set interfaces ge-0/0/3 gigether-options 802.3ad ae10
set interfaces ae10 flexible-vlan-tagging
set interfaces ae10 encapsulation flexible-ethernet-services
set interfaces ae10 esi 00:11:11:11:11:11:11:11:11:11
set interfaces ae10 esi all-active
set interfaces ae10 aggregated-ether-options lacp active
set interfaces ae10 aggregated-ether-options lacp system-id 00:00:00:00:00:10
set interfaces ae10 unit 0 encapsulation vlan-ccc
set interfaces ae10 unit 0 vlan-id-list 301-500
set interfaces ae10 unit 0 input-vlan-map push
set interfaces ae10 unit 0 input-vlan-map vlan-id 100
set interfaces ae10 unit 0 output-vlan-map pop
set interfaces lo0 unit 0 family inet address 172.31.100.12/32
set interfaces lo0 unit 0 family iso address 49.0001.1000.0000.0012.00
set interfaces lo0 unit 0 family mpls
set protocols isis interface all level 1 disable
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from interface lo0.0
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from route-filter 172.31.0.0/16 prefix-length-range /32-/32
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then tag 101
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then accept
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES then accept
set policy-options policy-statement PL-ISIS-EXPORT then reject
set protocols isis export PL-ISIS-EXPORT
set routing-options router-id 172.31.100.12
set routing-options autonomous-system 65000
set protocols bgp group IBGP type internal
set protocols bgp group IBGP local-address 172.31.100.12
set protocols bgp group IBGP family evpn signaling
set protocols bgp group IBGP neighbor 172.31.100.3
set protocols bgp group IBGP neighbor 172.31.100.4
set protocols ldp interface all
set protocols mpls interface all
set routing-instances EVPN-VPWS instance-type evpn-vpws
set routing-instances EVPN-VPWS protocols evpn interface ae10.0 vpws-service-id local 1111
set routing-instances EVPN-VPWS protocols evpn interface ae10.0 vpws-service-id remote 9999
set routing-instances EVPN-VPWS interface ae10.0
set routing-instances EVPN-VPWS route-distinguisher 172.31.100.12:11
set routing-instances EVPN-VPWS vrf-target target:65000:11
Procédure étape par étape
Configuration de BNG1
-
Connectez-vous à l’appareil BNG1. Assurez-vous que l’équipement exécute Junos version 22.4R1 ou ultérieure.
-
Configurez les paramètres système.
set system host-name BNG1
set system configuration-database max-db-size 698343424
set system services ssh root-login allow
set chassis network-services enhanced-ip
-
Créez un groupe pour définir la configuration commune des interfaces centrales, telles que les paramètres de MTU, de temps de maintien et d’amortissement.
set groups GR-CORE-INTF interfaces <*> description ********GR-CORE-INTF-SETTINGS-APPLIED ********
set groups GR-CORE-INTF interfaces <*> traps
set groups GR-CORE-INTF interfaces <*> mtu 9192
set groups GR-CORE-INTF interfaces <*> hold-time up 2000
set groups GR-CORE-INTF interfaces <*> hold-time down 0
set groups GR-CORE-INTF interfaces <*> damping half-life 30
set groups GR-CORE-INTF interfaces <*> damping max-suppress 600
set groups GR-CORE-INTF interfaces <*> damping reuse 250
set groups GR-CORE-INTF interfaces <*> damping suppress 2000
set groups GR-CORE-INTF interfaces <*> damping enable
set groups GR-CORE-INTF interfaces <*> unit 0 traps
set groups GR-CORE-INTF interfaces <*> unit 0 family inet mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family iso mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls mtu 9170
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls maximum-labels 5
-
Configurez les interfaces vers les équipements centraux.
set interfaces ge-0/0/0 apply-groups GR-CORE-INTF
set interfaces ge-0/0/0 unit 0 family inet address 10.1.0.1/30
set interfaces ge-0/0/0 unit 0 family iso
set interfaces ge-0/0/0 unit 0 family mpls
set interfaces ge-0/0/1 apply-groups GR-CORE-INTF
set interfaces ge-0/0/1 unit 0 family inet address 10.1.1.1/30
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 apply-groups GR-CORE-INTF
set interfaces ge-0/0/2 unit 0 family inet address 10.1.21.2/30
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
-
Configurez l’interface vers le vQFX.
set interfaces ge-0/0/3 mtu 9192
set interfaces ge-0/0/3 unit 0 family inet address 192.168.100.171/23
-
Configurez l’interface de bouclage.
set interfaces lo0 unit 0 family inet address 172.31.100.3/32
set interfaces lo0 unit 0 family inet address 192.168.0.1/32 primary
set interfaces lo0 unit 0 family inet address 192.168.0.1/32 preferred
set interfaces lo0 unit 0 family iso address 49.0001.1000.0000.0003.00
set interfaces lo0 unit 0 family mpls
-
Configurez le protocole IS-IS dans le réseau central.
set protocols isis interface ge-0/0/0.0
set protocols isis interface ge-0/0/1.0
set protocols isis interface ge-0/0/2.0
set protocols isis interface lo0.0 passive
set protocols isis level 1 disable
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from interface lo0.0
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from route-filter 172.31.0.0/16 prefix-length-range /32-/32
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then tag 101
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then accept
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES then accept
set policy-options policy-statement PL-ISIS-EXPORT then reject
set protocols isis export PL-ISIS-EXPORT
-
Configurez les options de routage.
set routing-options router-id 172.31.100.3
set routing-options autonomous-system 65000
-
Configurez le protocole BGP entre le BNG et les équipements d’accès
set protocols bgp group IBGP type internal
set protocols bgp group IBGP local-address 172.31.100.3
set protocols bgp group IBGP family evpn signaling
set protocols bgp group IBGP cluster 1.1.1.1
set protocols bgp group IBGP neighbor 172.31.100.4
set protocols bgp group IBGP neighbor 172.31.100.11
set protocols bgp group IBGP neighbor 172.31.100.12
-
Configurez LDP et MPLS pour toutes les interfaces centrales.
set protocols ldp deaggregate
set protocols ldp transport-address 172.31.100.3
set protocols ldp interface all
set protocols mpls interface all
-
Configurez les services globaux pour la gestion des abonnés, tels que la gestion des abonnés, le suivi des opérations et l’activation d’une gestion améliorée des abonnés.
set system services subscriber-management traceoptions file submgmt.log
set system services subscriber-management traceoptions file size 30m
set system services subscriber-management traceoptions file files 10
set system services subscriber-management traceoptions flag all
set system services subscriber-management gres-route-flush-delay
set system services subscriber-management enable
-
Configurez les options de suivi pour le service d’authentification général.
set system processes general-authentication-service traceoptions file authd
set system processes general-authentication-service traceoptions file size 10m
set system processes general-authentication-service traceoptions file files 10
set system processes general-authentication-service traceoptions flag all
-
Configurez les services système, y compris les opérations de suivi et le basculement du moteur de routage, pour le principal processus amélioré de gestion des sessions de gestion des abonnés, smg-service.
set system processes smg-service traceoptions file smgd
set system processes smg-service traceoptions file size 10m
set system processes smg-service traceoptions file files 10
set system processes smg-service traceoptions level all
set system processes smg-service traceoptions flag all
-
Définissez des opérations de suivi globales pour les processus de serveur local DHCP étendu et d’agent de relais DHCP étendu.
set system processes dhcp-service traceoptions file jdhcpd
set system processes dhcp-service traceoptions file size 10m
set system processes dhcp-service traceoptions file files 10
set system processes dhcp-service traceoptions level all
set system processes dhcp-service traceoptions flag packet
set system processes dhcp-service traceoptions flag all
-
Configurez les services de tunnel et toute configuration de châssis supplémentaire.
set chassis fpc 0 pic 0 tunnel-services bandwidth 1g
set chassis fpc 0 performance-mode
-
Configurez les profils d’accès pour les abonnés DHCP.
set access-profile no-auth
set access profile no-auth authentication-order none
set access address-protection
-
Configurez l’interface pseudowire pour utiliser des VLAN empilés dynamiques. Configurez également des paramètres d’interface et d’abonnement VLAN supplémentaires. Configurez l’identifiant de segment Ethernet (ESI) pour le multihébergement EVPN actif-veille.
set chassis pseudowire-service device-count 10
set interfaces ps0 anchor-point lt-0/0/10
set interfaces ps0 flexible-vlan-tagging
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include delimiter "@"
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include user-prefix vlan
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include interface-name
set interfaces ps0 auto-configure stacked-vlan-ranges access-profile no-auth
set interfaces ps0 auto-configure remove-when-no-subscribers
set interfaces ps0 mtu 2022
set interfaces ps0 esi 00:10:00:00:01:00:00:00:10:00
set interfaces ps0 esi single-active
set interfaces ps0 esi df-election-type preference value 1000
set interfaces ps0 unit 0 encapsulation ethernet-ccc
-
Configurez Internet VRF pour les routes Internet.
set interfaces lo0 unit 20 description "VRF:internet Loopback"
set interfaces lo0 unit 20 family inet address 172.16.100.3/32 primary
set routing-instances internet instance-type vrf
set routing-instances internet routing-options auto-export
set routing-instances internet interface lo0.20
set routing-instances internet route-distinguisher 172.31.100.3:12
set routing-instances internet vrf-import internet-vrf-import-pol
set routing-instances internet vrf-export internet-vrf-export-pol
set routing-instances internet vrf-table-label
set policy-options policy-statement internet-vrf-export-pol term all then community add 65000:999
set policy-options policy-statement internet-vrf-export-pol term all then accept
set policy-options policy-statement internet-vrf-import-pol term default from community 65000:999
set policy-options policy-statement internet-vrf-import-pol term default then accept
set policy-options policy-statement internet-vrf-import-pol term subs from community 65000:1131
set policy-options policy-statement internet-vrf-import-pol term subs then accept
set policy-options policy-statement internet-vrf-import-pol term other from community 65000:113
set policy-options policy-statement internet-vrf-import-pol term other then accept
set policy-options community 65000:113 members target:65000:113
set policy-options community 65000:1131 members target:65000:1131
set policy-options community 65000:999 members target:65000:999
-
Configurez les options du serveur DHCP local sur une instance de routage. Vous allez configurer et appliquer des stratégies de routage pour l’instance de routage d’abonné DHCP, créer des cartes de domaine, des filtres de pare-feu et des profils dynamiques pour les abonnés DHCP.
set interfaces lo0 unit 313 description "VRF:dhcp-subs Loopback"
set interfaces lo0 unit 313 family inet address 172.16.16.3/32
set interfaces lo0 unit 313 family inet address 10.42.0.1/32 primary
set interfaces lo0 unit 313 family inet6 address 2015:cafe:2000::1/128
set routing-instances dhcp-subs instance-type vrf
set routing-instances dhcp-subs routing-options rib dhcp-subs.inet6.0 static route ::/0 next-table internet.inet6.0
set routing-instances dhcp-subs routing-options rib dhcp-subs.inet6.0 static route ::/0 no-readvertise
set routing-instances dhcp-subs routing-options router-id 172.16.16.3
set routing-instances dhcp-subs routing-options flow term-order standard
set routing-instances dhcp-subs routing-options static route 0.0.0.0/0 next-table internet.inet.0
set routing-instances dhcp-subs routing-options static route 0.0.0.0/0 no-readvertise
set routing-instances dhcp-subs routing-options static route 10.42.0.0/16 discard
set routing-instances dhcp-subs routing-options static route 10.42.0.0/16 tag 200
set routing-instances dhcp-subs routing-options auto-export
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection failure-action clear-binding-if-interface-up
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd version automatic
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd minimum-interval 30000
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd multiplier 3
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls overrides client-discover-match incoming-interface
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls overrides dual-stack dhcp-ds
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls interface demux0.0
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls interface ps0.0
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds authentication username-include mac-address
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds on-demand-address-allocation
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds classification-key mac-address
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds protocol-master inet
set routing-instances dhcp-subs system services dhcp-local-server no-stale-timer-refresh
set routing-instances dhcp-subs system services dhcp-local-server stale-timer 60
set routing-instances dhcp-subs access address-assignment high-utilization 80
set routing-instances dhcp-subs access address-assignment abated-utilization 70
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet network 10.42.0.0/16
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet range range1 low 10.42.0.2
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet range range1 high 10.42.255.254
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes maximum-lease-time 600
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes server-identifier 10.42.0.1
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes router 10.42.0.1
set routing-instances dhcp-subs access-profile no-auth
set routing-instances dhcp-subs interface lo0.313
set routing-instances dhcp-subs route-distinguisher 172.31.100.3:13
set routing-instances dhcp-subs vrf-import dhcp-subs-vrf-import-pol
set routing-instances dhcp-subs vrf-export dhcp-subs-vrf-export-pol
set routing-instances dhcp-subs vrf-table-label
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop from protocol direct
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop from route-filter 172.16.16.3/32 exact
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop then community add 65000:113
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools from protocol static
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools from tag 200
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools then community add 65000:113
set policy-options policy-statement dhcp-subs-vrf-export-pol term subs then community add 65000:1131
set policy-options policy-statement dhcp-subs-vrf-export-pol term subs then accept
set policy-options policy-statement dhcp-subs-vrf-import-pol term all from community 65000:111
set policy-options policy-statement dhcp-subs-vrf-import-pol term all then accept
set policy-options community 65000:111 members target:65000:111
set policy-options community 65000:111 members target:65000:11
set access domain map none access-profile no-auth
set access domain map none target-routing-instance dhcp-subs
set access domain map ps0.* access-profile no-auth
set access domain map ps0.* target-routing-instance dhcp-subs
set access domain map ps0:* access-profile no-auth
set access domain map ps0:* target-routing-instance dhcp-subs
set firewall family inet filter rpf-pass-dhcp term allow-dhcp from destination-address 255.255.255.255/32
set firewall family inet filter rpf-pass-dhcp term allow-dhcp from destination-port dhcp
set firewall family inet filter rpf-pass-dhcp term allow-dhcp then accept
set firewall family inet filter rpf-pass-dhcp term default then discard
set system dynamic-profile-options versioning
set dynamic-profiles prod-dhcp-base routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles prod-dhcp-base routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix metric "$junos-framed-route-cost"
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" actual-transit-statistics
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" demux-options underlying-interface "$junos-underlying-interface"
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet rpf-check fail-filter rpf-pass-dhcp
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet demux-source $junos-subscriber-ip-address
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet unnumbered-address lo0.313
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet6 demux-source $junos-subscriber-ipv6-address
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet6 unnumbered-address lo0.313
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds dynamic-profile prod-dhcp-base
-
Configurez et appliquez des profils dynamiques pour l’interface pseudowire.
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix next-hop "$junos-framed-route-nexthop"
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix metric "$junos-framed-route-cost"
set dynamic-profiles auto-pwht interfaces interface-set "$junos-phy-ifd-interface-set-name" interface "$junos-interface-ifd-name" unit "$junos-interface-unit"
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" no-traps
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" proxy-arp restricted
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-id "$junos-vlan-id"
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet mac-validate loose
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet unnumbered-address "$junos-loopback-interface"
set dynamic-profiles auto-stacked-pwht routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" no-traps
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" proxy-arp
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-tags outer "$junos-stacked-vlan-id"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-tags inner "$junos-vlan-id"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" demux-options underlying-interface "$junos-interface-ifd-name"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet mac-validate strict
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet unnumbered-address "$junos-loopback-interface"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges dynamic-profile PROF_AUTOSENSE_IPDEMUX network 10.42.0.0/16
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges dynamic-profile PROF_AUTOSENSE_IPDEMUX network 10.43.0.0/16
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include delimiter "@"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include user-prefix vlan
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include interface-name
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges session-timeout 600
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet mac-validate strict
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet unnumbered-address lo0.313
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet6 unnumbered-address lo0.313
set interfaces ps0 auto-configure stacked-vlan-ranges dynamic-profile auto-stacked-pwht accept any
set interfaces ps0 auto-configure stacked-vlan-ranges dynamic-profile auto-stacked-pwht ranges any,any
set interfaces ps0 auto-configure vlan-ranges dynamic-profile auto-pwht accept any
set interfaces ps0 auto-configure vlan-ranges dynamic-profile auto-pwht ranges any
-
Configurez une instance de routage de type evpn-vpws, en définissant Route Distinguisher et la cible VRF.
set routing-instances EVPN-VPWS-BNG-1 instance-type evpn-vpws
set routing-instances EVPN-VPWS-BNG-1 protocols evpn interface ps0.0 vpws-service-id local 9999
set routing-instances EVPN-VPWS-BNG-1 protocols evpn interface ps0.0 vpws-service-id remote 1111
set routing-instances EVPN-VPWS-BNG-1 interface ps0.0
set routing-instances EVPN-VPWS-BNG-1 route-distinguisher 172.31.100.3:11
set routing-instances EVPN-VPWS-BNG-1 vrf-target target:65000:11
Configuration de BNG2
-
Connectez-vous à l’appareil BNG2. Assurez-vous que l’équipement exécute Junos version 22.4R1 ou ultérieure.
-
Configurez les services système.
set system host-name BNG2
set system configuration-database max-db-size 698343424
set system services ssh root-login allow
set chassis network-services enhanced-ip
-
Créez un groupe pour définir la configuration commune des interfaces de base, telles que les paramètres de MTU, de temps de maintien et d’amortissement.
set groups GR-CORE-INTF interfaces <*> description ********GR-CORE-INTF-SETTINGS-APPLIED-ADD-DESCRIPTION********
set groups GR-CORE-INTF interfaces <*> traps
set groups GR-CORE-INTF interfaces <*> mtu 9192
set groups GR-CORE-INTF interfaces <*> hold-time up 2000
set groups GR-CORE-INTF interfaces <*> hold-time down 0
set groups GR-CORE-INTF interfaces <*> damping half-life 30
set groups GR-CORE-INTF interfaces <*> damping max-suppress 600
set groups GR-CORE-INTF interfaces <*> damping reuse 250
set groups GR-CORE-INTF interfaces <*> damping suppress 2000
set groups GR-CORE-INTF interfaces <*> damping enable
set groups GR-CORE-INTF interfaces <*> unit 0 traps
set groups GR-CORE-INTF interfaces <*> unit 0 family inet mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family iso mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls mtu 9170
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls maximum-labels 5
-
Configurez les interfaces vers les équipements centraux.
set interfaces ge-0/0/0 apply-groups GR-CORE-INTF
set interfaces ge-0/0/0 unit 0 family inet address 10.1.0.2/30
set interfaces ge-0/0/0 unit 0 family iso
set interfaces ge-0/0/0 unit 0 family mpls
set interfaces ge-0/0/1 apply-groups GR-CORE-INTF
set interfaces ge-0/0/1 unit 0 family inet address 10.1.2.2/30
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 apply-groups GR-CORE-INTF
set interfaces ge-0/0/2 unit 0 family inet address 10.1.12.2/30
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
-
Configurez l’interface vers le vQFX.
set interfaces ge-0/0/3 mtu 9192
set interfaces ge-0/0/3 unit 0 family inet address 192.168.100.171/23
-
Configurez l’interface de bouclage pour une utilisation dans le réseau d’accès de gestion des abonnés.
set interfaces lo0 unit 0 family inet address 172.31.100.4/32
set interfaces lo0 unit 0 family inet address 192.168.0.1/32 primary
set interfaces lo0 unit 0 family inet address 192.168.0.1/32 preferred
set interfaces lo0 unit 0 family iso address 49.0001.1000.0000.0004.00
set interfaces lo0 unit 0 family mpls
-
Configurez le protocole IS-IS dans le réseau central.
set protocols isis interface ge-0/0/0.0
set protocols isis interface ge-0/0/1.0
set protocols isis interface ge-0/0/2.0
set protocols isis interface lo0.0 passive
set protocols isis level 1 disable
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from interface lo0.0
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from route-filter 172.31.0.0/16 prefix-length-range /32-/32
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then tag 101
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then accept
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES then accept
set policy-options policy-statement PL-ISIS-EXPORT then reject
set protocols isis export PL-ISIS-EXPORT
-
Configurez les options de routage.
set routing-options router-id 172.31.100.4
set routing-options autonomous-system 65000
-
Configurez le protocole BGP entre le BNG et les équipements d’accès.
set protocols bgp group IBGP type internal
set protocols bgp group IBGP local-address 172.31.100.4
set protocols bgp group IBGP family evpn signaling
set protocols bgp group IBGP cluster 2.2.2.2
set protocols bgp group IBGP neighbor 172.31.100.3
set protocols bgp group IBGP neighbor 172.31.100.11
set protocols bgp group IBGP neighbor 172.31.100.12
-
Configurez LDP et MPLS pour toutes les interfaces centrales.
set protocols ldp deaggregate
set protocols ldp transport-address 172.31.100.4
set protocols ldp interface all
set protocols mpls interface all
-
Configurez les services globaux pour la gestion des abonnés, tels que la gestion des abonnés, le suivi des opérations et l’activation d’une gestion améliorée des abonnés.
set system services subscriber-management traceoptions file submgmt.log
set system services subscriber-management traceoptions file size 30m
set system services subscriber-management traceoptions file files 10
set system services subscriber-management traceoptions flag all
set system services subscriber-management gres-route-flush-delay
set system services subscriber-management enable
-
Configurez les options de suivi pour le service d’authentification général.
set system processes general-authentication-service traceoptions file authd
set system processes general-authentication-service traceoptions file size 10m
set system processes general-authentication-service traceoptions file files 10
set system processes general-authentication-service traceoptions flag all
-
Configurez les services système, y compris les opérations de suivi et le basculement du moteur de routage, pour le principal processus amélioré de gestion des sessions de gestion des abonnés, smg-service.
set system processes smg-service traceoptions file smgd
set system processes smg-service traceoptions file size 10m
set system processes smg-service traceoptions file files 10
set system processes smg-service traceoptions level all
set system processes smg-service traceoptions flag all
-
Définissez des opérations de suivi globales pour les processus de serveur local DHCP étendu et d’agent de relais DHCP étendu.
set system processes dhcp-service traceoptions file jdhcpd
set system processes dhcp-service traceoptions file size 10m
set system processes dhcp-service traceoptions file files 10
set system processes dhcp-service traceoptions level all
set system processes dhcp-service traceoptions flag packet
set system processes dhcp-service traceoptions flag all
-
Configurez les services de tunnel et toute configuration de châssis supplémentaire.
set chassis fpc 0 pic 0 tunnel-services bandwidth 1g
set chassis fpc 0 performance-mode
-
Configurez les profils d’accès pour les abonnés DHCP.
set access-profile no-auth
set access profile no-auth authentication-order none
set access address-protection
-
Configurez l’interface pseudowire pour utiliser des VLAN empilés dynamiques. Configurez également des paramètres d’interface et d’abonnement VLAN supplémentaires. Configurez l’identifiant de segment Ethernet (ESI) pour le multihébergement EVPN actif-veille.
set chassis pseudowire-service device-count 10
set interfaces ps0 anchor-point lt-0/0/10
set interfaces ps0 flexible-vlan-tagging
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include delimiter "@"
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include user-prefix vlan
set interfaces ps0 auto-configure stacked-vlan-ranges authentication username-include interface-name
set interfaces ps0 auto-configure stacked-vlan-ranges access-profile no-auth
set interfaces ps0 auto-configure remove-when-no-subscribers
set interfaces ps0 mtu 2022
set interfaces ps0 esi 00:10:00:00:01:00:00:00:10:00
set interfaces ps0 esi single-active
set interfaces ps0 esi df-election-type preference value 999
set interfaces ps0 unit 0 encapsulation ethernet-ccc
-
Configurez Internet VRF pour les routes Internet.
set interfaces lo0 unit 20 description "VRF:internet Loopback"
set interfaces lo0 unit 20 family inet address 172.16.100.4/32 primary
set routing-instances internet instance-type vrf
set routing-instances internet routing-options auto-export
set routing-instances internet interface lo0.20
set routing-instances internet route-distinguisher 172.31.100.4:12
set routing-instances internet vrf-import internet-vrf-import-pol
set routing-instances internet vrf-export internet-vrf-export-pol
set routing-instances internet vrf-table-label
set policy-options policy-statement internet-vrf-export-pol term all then community add 65000:999
set policy-options policy-statement internet-vrf-export-pol term all then accept
set policy-options policy-statement internet-vrf-import-pol term default from community 65000:999
set policy-options policy-statement internet-vrf-import-pol term default then accept
set policy-options policy-statement internet-vrf-import-pol term subs from community 65000:1131
set policy-options policy-statement internet-vrf-import-pol term subs then accept
set policy-options policy-statement internet-vrf-import-pol term other from community 65000:113
set policy-options policy-statement internet-vrf-import-pol term other then accept
set policy-options community 65000:113 members target:65000:113
set policy-options community 65000:1131 members target:65000:1131
set policy-options community 65000:999 members target:65000:999
-
Configurez les options du serveur DHCP local sur une instance de routage. Vous allez configurer et appliquer des stratégies de routage pour l’instance de routage d’abonné DHCP, créer des cartes de domaine, des filtres de pare-feu et des profils dynamiques pour les abonnés DHCP.
set interfaces lo0 unit 313 description "VRF:dhcp-subs Loopback"
set interfaces lo0 unit 313 family inet address 172.16.16.4/32
set interfaces lo0 unit 313 family inet address 10.43.0.1/32 primary
set interfaces lo0 unit 313 family inet6 address   2016:cafe:2000::1/128
set routing-instances dhcp-subs instance-type vrf
set routing-instances dhcp-subs routing-options rib dhcp-subs.inet6.0 static route ::/0 next-table internet.inet6.0
set routing-instances dhcp-subs routing-options rib dhcp-subs.inet6.0 static route ::/0 no-readvertise
set routing-instances dhcp-subs routing-options router-id 172.16.16.4
set routing-instances dhcp-subs routing-options flow term-order standard
set routing-instances dhcp-subs routing-options static route 0.0.0.0/0 next-table internet.inet.0
set routing-instances dhcp-subs routing-options static route 0.0.0.0/0 no-readvertise
set routing-instances dhcp-subs routing-options static route 10.43.0.0/16 discard
set routing-instances dhcp-subs routing-options static route 10.43.0.0/16 tag 200
set routing-instances dhcp-subs routing-options auto-export
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection failure-action clear-binding-if-interface-up
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd version automatic
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd minimum-interval 30000
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls liveness-detection method bfd multiplier 3
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls overrides client-discover-match incoming-interface
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls overrides dual-stack dhcp-ds
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls interface demux0.0
set routing-instances dhcp-subs system services dhcp-local-server group dhcp-ls interface ps0.0
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds authentication username-include mac-address
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds on-demand-address-allocation
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds classification-key mac-address
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds protocol-master inet
set routing-instances dhcp-subs system services dhcp-local-server no-stale-timer-refresh
set routing-instances dhcp-subs system services dhcp-local-server stale-timer 60
set routing-instances dhcp-subs access address-assignment high-utilization 80
set routing-instances dhcp-subs access address-assignment abated-utilization 70
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet network 10.43.0.0/16
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet range range1 low 10.43.0.2
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet range range1 high 10.43.254.254
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes maximum-lease-time 600
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes server-identifier 10.43.0.1
set routing-instances dhcp-subs access address-assignment pool ipv4-pool-0 family inet dhcp-attributes router 10.43.0.1
set routing-instances dhcp-subs access-profile no-auth
set routing-instances dhcp-subs interface lo0.313
set routing-instances dhcp-subs route-distinguisher 172.31.100.4:13
set routing-instances dhcp-subs vrf-import dhcp-subs-vrf-import-pol
set routing-instances dhcp-subs vrf-export dhcp-subs-vrf-export-pol
set routing-instances dhcp-subs vrf-table-label
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop from protocol direct
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop from route-filter 172.16.16.4/32 exact
set policy-options policy-statement dhcp-subs-vrf-export-pol term loop then community add 65000:113
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools from protocol static
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools from tag 200
set policy-options policy-statement dhcp-subs-vrf-export-pol term pools then community add 65000:113
set policy-options policy-statement dhcp-subs-vrf-export-pol term subs then community add 65000:1131
set policy-options policy-statement dhcp-subs-vrf-export-pol term subs then accept
set policy-options policy-statement dhcp-subs-vrf-import-pol term all from community 65000:111
set policy-options policy-statement dhcp-subs-vrf-import-pol term all then accept
set policy-options community 65000:111 members target:65000:111
set policy-options community 65000:111 members target:65000:11
set policy-options community 65000:113 members target:65000:113
set policy-options community 65000:1131 members target:65000:1131
set access-profile no-auth
set access profile no-auth authentication-order none
set access address-protection
set access domain map none access-profile no-auth
set access domain map none target-routing-instance dhcp-subs
set access domain map ps0.* access-profile no-auth
set access domain map ps0.* target-routing-instance dhcp-subs
set access domain map ps0:* access-profile no-auth
set access domain map ps0:* target-routing-instance dhcp-subs
set firewall family inet filter rpf-pass-dhcp term allow-dhcp from destination-address 255.255.255.255/32
set firewall family inet filter rpf-pass-dhcp term allow-dhcp from destination-port dhcp
set firewall family inet filter rpf-pass-dhcp term allow-dhcp then accept
set firewall family inet filter rpf-pass-dhcp term default then discard
set system dynamic-profile-options versioning
set dynamic-profiles prod-dhcp-base routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles prod-dhcp-base routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix metric "$junos-framed-route-cost"
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" actual-transit-statistics
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" demux-options underlying-interface "$junos-underlying-interface"
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet rpf-check fail-filter rpf-pass-dhcp
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet demux-source $junos-subscriber-ip-address
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet unnumbered-address lo0.313
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet6 demux-source $junos-subscriber-ipv6-address
set dynamic-profiles prod-dhcp-base interfaces demux0 unit "$junos-interface-unit" family inet6 unnumbered-address lo0.313
set routing-instances dhcp-subs system services dhcp-local-server dual-stack-group dhcp-ds dynamic-profile prod-dhcp-base
-
Configurez et appliquez des profils dynamiques pour l’interface pseudowire.
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix next-hop "$junos-framed-route-nexthop"
set dynamic-profiles auto-pwht routing-instances "$junos-routing-instance" routing-options access route $junos-framed-route-ip-address-prefix metric "$junos-framed-route-cost"
set dynamic-profiles auto-pwht interfaces interface-set "$junos-phy-ifd-interface-set-name" interface "$junos-interface-ifd-name" unit "$junos-interface-unit"
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" no-traps
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" proxy-arp restricted
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-id "$junos-vlan-id"
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet mac-validate loose
set dynamic-profiles auto-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet unnumbered-address "$junos-loopback-interface"
set dynamic-profiles auto-stacked-pwht routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" no-traps
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" proxy-arp
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-tags outer "$junos-stacked-vlan-id"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" vlan-tags inner "$junos-vlan-id"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" demux-options underlying-interface "$junos-interface-ifd-name"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet mac-validate strict
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet unnumbered-address "$junos-loopback-interface"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges dynamic-profile PROF_AUTOSENSE_IPDEMUX network 10.42.0.0/16
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges dynamic-profile PROF_AUTOSENSE_IPDEMUX network 10.43.0.0/16
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include delimiter "@"
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include user-prefix vlan
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges authentication username-include interface-name
set dynamic-profiles auto-stacked-pwht interfaces "$junos-interface-ifd-name" unit "$junos-interface-unit" family inet auto-configure address-ranges session-timeout 600
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX routing-instances "$junos-routing-instance" interface "$junos-interface-name"
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet mac-validate strict
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet unnumbered-address lo0.313
set dynamic-profiles PROF_AUTOSENSE_IPDEMUX interfaces demux0 unit "$junos-underlying-interface-unit" family inet6 unnumbered-address lo0.313
set interfaces ps0 auto-configure stacked-vlan-ranges dynamic-profile auto-stacked-pwht accept any
set interfaces ps0 auto-configure stacked-vlan-ranges dynamic-profile auto-stacked-pwht ranges any,any
set interfaces ps0 auto-configure vlan-ranges dynamic-profile auto-pwht accept any
set interfaces ps0 auto-configure vlan-ranges dynamic-profile auto-pwht ranges any
-
Configurez une instance de routage de type evpn-vpws, en définissant Route Distinguisher et la cible VRF.
set routing-instances EVPN-VPWS-BNG-2 instance-type evpn-vpws
set routing-instances EVPN-VPWS-BNG-2 protocols evpn interface ps0.0 vpws-service-id local 9999
set routing-instances EVPN-VPWS-BNG-2 protocols evpn interface ps0.0 vpws-service-id remote 1111
set routing-instances EVPN-VPWS-BNG-2 interface ps0.0
set routing-instances EVPN-VPWS-BNG-2 route-distinguisher 172.31.100.4:11
set routing-instances EVPN-VPWS-BNG-2 vrf-target target:65000:11
Configuration d’ACX1
-
Connectez-vous à l’appareil ACX1.
-
Configurez les paramètres système et les paramètres du service DHCP.
set system host-name ACX1
set system services ssh root-login allow
set chassis network-services enhanced-ip
set system processes dhcp-service traceoptions file dhcp_logfile
set system processes dhcp-service traceoptions file size 10m
set system processes dhcp-service traceoptions level all
set system processes dhcp-service traceoptions flag packet
-
Créez un groupe pour définir la configuration commune des interfaces de base, telles que les paramètres de MTU, de temps de maintien et d’amortissement.
set groups GR-CORE-INTF interfaces <*> description ********GR-CORE-INTF-SETTINGS-APPLIED-ADD-DESCRIPTION********
set groups GR-CORE-INTF interfaces <*> traps
set groups GR-CORE-INTF interfaces <*> mtu 9192
set groups GR-CORE-INTF interfaces <*> hold-time up 2000
set groups GR-CORE-INTF interfaces <*> hold-time down 0
set groups GR-CORE-INTF interfaces <*> damping half-life 30
set groups GR-CORE-INTF interfaces <*> damping max-suppress 600
set groups GR-CORE-INTF interfaces <*> damping reuse 250
set groups GR-CORE-INTF interfaces <*> damping suppress 2000
set groups GR-CORE-INTF interfaces <*> damping enable
set groups GR-CORE-INTF interfaces <*> unit 0 traps
set groups GR-CORE-INTF interfaces <*> unit 0 family inet mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family iso mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls mtu 9170
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls maximum-labels 5
-
Configurez les interfaces vers les appareils centraux
set interfaces ge-0/0/1 apply-groups GR-CORE-INTF
set interfaces ge-0/0/1 unit 0 family inet address 10.1.1.2/30
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 apply-groups GR-CORE-INTF
set interfaces ge-0/0/2 unit 0 family inet address 10.1.12.1/30
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
-
Configurez l’interface agrégée avec une configuration appropriée du VLAN et de l’identifiant de segment Ethernet (ESI).
set chassis aggregated-devices ethernet device-count 10
set interfaces ge-0/0/3 gigether-options 802.3ad ae10
set interfaces ae10 flexible-vlan-tagging
set interfaces ae10 encapsulation flexible-ethernet-services
set interfaces ae10 esi 00:11:11:11:11:11:11:11:11:11
set interfaces ae10 esi all-active
set interfaces ae10 aggregated-ether-options lacp active
set interfaces ae10 aggregated-ether-options lacp system-id 00:00:00:00:00:10
set interfaces ae10 unit 0 encapsulation vlan-ccc
set interfaces ae10 unit 0 vlan-id-list 301-500
set interfaces ae10 unit 0 input-vlan-map push
set interfaces ae10 unit 0 input-vlan-map vlan-id 100
set interfaces ae10 unit 0 output-vlan-map pop
-
Configurez les interfaces de bouclage.
set interfaces lo0 unit 0 family inet address 172.31.100.11/32
set interfaces lo0 unit 0 family iso address 49.0001.1000.0000.0011.00
set interfaces lo0 unit 0 family mpls
-
Configurez le protocole IS-IS pour le réseau central.
set protocols isis interface all level 1 disable
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from interface lo0.0
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from route-filter 172.31.0.0/16 prefix-length-range /32-/32
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then tag 101
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then accept
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES then accept
set policy-options policy-statement PL-ISIS-EXPORT then reject
set protocols isis export PL-ISIS-EXPORT
-
Configurez les options de routage.
set routing-options router-id 172.31.100.11
set routing-options autonomous-system 65000
-
Configurez le protocole BGP entre les équipements d’accès et BNG.
set protocols bgp group IBGP type internal
set protocols bgp group IBGP local-address 172.31.100.11
set protocols bgp group IBGP family evpn signaling
set protocols bgp group IBGP neighbor 172.31.100.3
set protocols bgp group IBGP neighbor 172.31.100.4
-
Configurez les protocoles LDP et MPLS sur les interfaces centrales.
set protocols ldp interface all
set protocols mpls interface all
-
Configurez une instance de routage de type evpn-vpws, en définissant Route Distinguisher et la cible VRF.
set routing-instances EVPN-VPWS instance-type evpn-vpws
set routing-instances EVPN-VPWS protocols evpn interface ae10.0 vpws-service-id local 1111
set routing-instances EVPN-VPWS protocols evpn interface ae10.0 vpws-service-id remote 9999
set routing-instances EVPN-VPWS interface ae10.0
set routing-instances EVPN-VPWS route-distinguisher 172.31.100.11:11
set routing-instances EVPN-VPWS vrf-target target:65000:11
Configuration d’ACX2
-
Connectez-vous à l’appareil ACX2.
-
Configurez les paramètres système et les paramètres du service DHCP.
set system host-name ACX2
set system services ssh root-login allow
set chassis network-services enhanced-ip
set system processes dhcp-service traceoptions file dhcp_logfile
set system processes dhcp-service traceoptions file size 10m
set system processes dhcp-service traceoptions level all
set system processes dhcp-service traceoptions flag packet
-
Créez un groupe pour définir la configuration commune des interfaces de base, telles que les paramètres de MTU, de temps de maintien et d’amortissement.
set groups GR-CORE-INTF interfaces <*> description ********GR-CORE-INTF-SETTINGS-APPLIED-ADD-DESCRIPTION********
set groups GR-CORE-INTF interfaces <*> traps
set groups GR-CORE-INTF interfaces <*> mtu 9192
set groups GR-CORE-INTF interfaces <*> hold-time up 2000
set groups GR-CORE-INTF interfaces <*> hold-time down 0
set groups GR-CORE-INTF interfaces <*> damping half-life 30
set groups GR-CORE-INTF interfaces <*> damping max-suppress 600
set groups GR-CORE-INTF interfaces <*> damping reuse 250
set groups GR-CORE-INTF interfaces <*> damping suppress 2000
set groups GR-CORE-INTF interfaces <*> damping enable
set groups GR-CORE-INTF interfaces <*> unit 0 traps
set groups GR-CORE-INTF interfaces <*> unit 0 family inet mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family iso mtu 9106
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls mtu 9170
set groups GR-CORE-INTF interfaces <*> unit 0 family mpls maximum-labels 5
-
Configurez les interfaces vers les équipements centraux.
set interfaces ge-0/0/1 apply-groups GR-CORE-INTF
set interfaces ge-0/0/1 unit 0 family inet address 10.1.2.1/30
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 apply-groups GR-CORE-INTF
set interfaces ge-0/0/2 unit 0 family inet address 10.1.21.1/30
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
-
Configurez l’interface agrégée avec une configuration appropriée du VLAN et de l’identifiant de segment Ethernet (ESI).
set interfaces ge-0/0/3 gigether-options 802.3ad ae10
set interfaces ae10 flexible-vlan-tagging
set interfaces ae10 encapsulation flexible-ethernet-services
set interfaces ae10 esi 00:11:11:11:11:11:11:11:11:11
set interfaces ae10 esi all-active
set interfaces ae10 aggregated-ether-options lacp active
set interfaces ae10 aggregated-ether-options lacp system-id 00:00:00:00:00:10
set interfaces ae10 unit 0 encapsulation vlan-ccc
set interfaces ae10 unit 0 vlan-id-list 301-500
set interfaces ae10 unit 0 input-vlan-map push
set interfaces ae10 unit 0 input-vlan-map vlan-id 100
set interfaces ae10 unit 0 output-vlan-map pop
-
Configurez les interfaces de bouclage.
set interfaces lo0 unit 0 family inet address 172.31.100.12/32
set interfaces lo0 unit 0 family iso address 49.0001.1000.0000.0012.00
set interfaces lo0 unit 0 family mpls
-
Configurez le protocole IS-IS pour le réseau central.
set protocols isis interface all level 1 disable
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from interface lo0.0
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK from route-filter 172.31.0.0/16 prefix-length-range /32-/32
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then tag 101
set policy-options policy-statement PL-ISIS-EXPORT term LOCAL-LOOPBACK then accept
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES from protocol direct
set policy-options policy-statement PL-ISIS-EXPORT term DIRECT-ROUTES then accept
set policy-options policy-statement PL-ISIS-EXPORT then reject
set protocols isis export PL-ISIS-EXPORT
-
Configurez les options de routage.
set routing-options router-id 172.31.100.12
set routing-options autonomous-system 65000
-
Configurez le protocole BGP entre les équipements d’accès et BNG.
set protocols bgp group IBGP type internal
set protocols bgp group IBGP local-address 172.31.100.12
set protocols bgp group IBGP family evpn signaling
set protocols bgp group IBGP neighbor 172.31.100.3
set protocols bgp group IBGP neighbor 172.31.100.4
-
Configurez les protocoles LDP et MPLS sur les interfaces centrales.
set protocols ldp interface all
set protocols mpls interface all
-
Configurez une instance de routage de type evpn-vpws, en définissant Route Distinguisher et la cible VRF.
set routing-instances EVPN-VPWS instance-type evpn-vpws
set routing-instances EVPN-VPWS protocols evpn interface ae10.0 vpws-service-id local 1111
set routing-instances EVPN-VPWS protocols evpn interface ae10.0 vpws-service-id remote 9999
set routing-instances EVPN-VPWS interface ae10.0
set routing-instances EVPN-VPWS route-distinguisher 172.31.100.12:11
set routing-instances EVPN-VPWS vrf-target target:65000:11
Vérification
Objet
Vous pouvez vérifier la configuration en exécutant la show evpn vpws-instance commande sur le BNG et les périphériques d’accès pour afficher les détails de l’instance VPWS de l’EVPN.
Mesures à prendre
-
Vérification sur l’appareil BNG1.
show evpn vpws-instance Instance: EVPN-VPWS-BNG-1, Instance type: EVPN VPWS, Encapsulation type: MPLS Route Distinguisher: 172.31.100.3:11 Number of local interfaces: 1 (1 up) Interface name ESI Mode Role Status Control-Word Flow-Label-Tx Flow-Label-Rx ps0.0 00:10:00:00:01:00:00:00:10:00 single-active Primary Up No No No Local SID: 9999 Advertised Label: 46 PE addr ESI Label End.Dx2 SID Mode Role TS Status 172.31.100.4 00:10:00:00:01:00:00:00:10:00 64 single-active Backup 2023-07-24 11:08:27.958 Resolved Remote SID: 1111 PE addr ESI Label End.Dx2 SID Mode Role TS Status 172.31.100.11 00:11:11:11:11:11:11:11:11:11 300112 all-active Primary 2023-07-24 11:08:17.689 Resolved 172.31.100.12 00:11:11:11:11:11:11:11:11:11 300096 all-active Primary 2023-07-24 11:08:17.689 Resolved Number of protect interfaces: 0 Fast Convergence Information ESI: 00:10:00:00:01:00:00:00:10:00 Number of PE nodes: 1 PE: 172.31.100.4 Advertised SID: 9999 Fast Convergence Information ESI: 00:11:11:11:11:11:11:11:11:11 Number of PE nodes: 2 PE: 172.31.100.11 Advertised SID: 1111 PE: 172.31.100.12 Advertised SID: 1111 DF Election Information for Single-Active ESI ESI: 00:10:00:00:01:00:00:00:10:00 DF Election Algorithm: Preference based Primary PE: 172.31.100.3, Preference: 1000 Backup PE: 172.31.100.4, Preference: 999 Last DF Election: 2023-07-24 11:08:27 -
Vérification sur l’appareil BNG2.
show evpn vpws-instance Instance: EVPN-VPWS-BNG-2, Instance type: EVPN VPWS, Encapsulation type: MPLS Route Distinguisher: 172.31.100.4:11 Number of local interfaces: 1 (1 up) Interface name ESI Mode Role Status Control-Word Flow-Label-Tx Flow-Label-Rx ps0.0 00:10:00:00:01:00:00:00:10:00 single-active Backup Up No No No Local SID: 9999 Advertised Label: 64 PE addr ESI Label End.Dx2 SID Mode Role TS Status 172.31.100.3 00:10:00:00:01:00:00:00:10:00 46 single-active Primary 2023-07-24 11:08:27.750 Resolved Remote SID: 1111 PE addr ESI Label End.Dx2 SID Mode Role TS Status 172.31.100.11 00:11:11:11:11:11:11:11:11:11 300112 all-active Primary 2023-07-24 10:59:26.019 Resolved 172.31.100.12 00:11:11:11:11:11:11:11:11:11 300096 all-active Primary 2023-07-24 10:59:26.317 Resolved Number of protect interfaces: 0 Fast Convergence Information ESI: 00:10:00:00:01:00:00:00:10:00 Number of PE nodes: 1 PE: 172.31.100.3 Advertised SID: 9999 Fast Convergence Information ESI: 00:11:11:11:11:11:11:11:11:11 Number of PE nodes: 2 PE: 172.31.100.11 Advertised SID: 1111 PE: 172.31.100.12 Advertised SID: 1111 DF Election Information for Single-Active ESI ESI: 00:10:00:00:01:00:00:00:10:00 DF Election Algorithm: Preference based Primary PE: 172.31.100.3, Preference: 1000 Backup PE: 172.31.100.4, Preference: 999 Last DF Election: 2023-07-24 11:08:27 -
Vérification sur l’appareil ACX1.
show evpn vpws-instance Instance: EVPN-VPWS, Instance type: EVPN VPWS, Encapsulation type: MPLS Route Distinguisher: 172.31.100.11:11 Number of local interfaces: 1 (1 up) Interface name ESI Mode Role Status Control-Word Flow-Label-Tx Flow-Label-Rx ae10.0 00:11:11:11:11:11:11:11:11:11 all-active Primary Up No No No Local SID: 1111 Advertised Label: 300112 PE addr ESI Label End.Dx2 SID Mode Role TS Status 172.31.100.12 00:11:11:11:11:11:11:11:11:11 300096 all-active Primary 2023-07-24 10:59:26.522 Resolved Remote SID: 9999 PE addr ESI Label End.Dx2 SID Mode Role TS Status 172.31.100.4 00:10:00:00:01:00:00:00:10:00 64 single-active Backup 2023-07-24 11:08:27.963 Resolved 172.31.100.3 00:10:00:00:01:00:00:00:10:00 46 single-active Primary 2023-07-24 11:08:27.749 Resolved Number of protect interfaces: 0 Fast Convergence Information ESI: 00:10:00:00:01:00:00:00:10:00 Number of PE nodes: 2 PE: 172.31.100.4 Advertised SID: 9999 PE: 172.31.100.3 Advertised SID: 9999 Fast Convergence Information ESI: 00:11:11:11:11:11:11:11:11:11 Number of PE nodes: 1 PE: 172.31.100.12 Advertised SID: 1111 -
Vérification sur l’appareil ACX2.
show evpn vpws-instance
Instance: EVPN-VPWS, Instance type: EVPN VPWS, Encapsulation type: MPLS
  Route Distinguisher: 172.31.100.12:11
  Number of local interfaces: 1 (1 up)

    Interface name  ESI                            Mode          Role       Status     Control-Word    Flow-Label-Tx    Flow-Label-Rx
    ae10.0          00:11:11:11:11:11:11:11:11:11 all-active      Primary    Up         No              No               No
        Local SID: 1111 Advertised Label: 300096
            PE addr         ESI                           Label  End.Dx2 SID     Mode           Role     TS                      Status
            172.31.100.11   00:11:11:11:11:11:11:11:11:11 300112                 all-active     Primary  2023-07-24 10:59:26.224 Resolved
        Remote SID: 9999
            PE addr         ESI                           Label  End.Dx2 SID     Mode           Role     TS                      Status
            172.31.100.4    00:10:00:00:01:00:00:00:10:00 64                     single-active  Backup   2023-07-24 11:08:27.960 Resolved
            172.31.100.3    00:10:00:00:01:00:00:00:10:00 46                     single-active  Primary  2023-07-24 11:08:27.750 Resolved
  Number of protect interfaces: 0

    Fast Convergence Information
    ESI: 00:10:00:00:01:00:00:00:10:00 Number of PE nodes: 2
        PE: 172.31.100.4
            Advertised SID: 9999
        PE: 172.31.100.3
            Advertised SID: 9999

    Fast Convergence Information
    ESI: 00:11:11:11:11:11:11:11:11:11 Number of PE nodes: 1
        PE: 172.31.100.11
            Advertised SID: 1111
Signification
Les équipements BNG sont configurés en mode multihébergement actif-veille. En régime stationnaire, tous les flux sont dirigés vers BNG1, qui est le dispositif principal entre BNG1 et BNG2. En cas de défaillance de BNG1, BNG2 devient le principal redirecteur désigné. Les équipements d’accès sont configurés en multihébergement actif-actif, équilibrage de charge tout le trafic des équipements CE.