
SUR CETTE PAGE
Configuration du routage et du pontage intégrés pour les VLAN
Configuration des interfaces de routage et de pontage intégrées sur les commutateurs (procédure CLI)
Utilisation d’une interface IRB dans un VLAN privé sur un commutateur
Exemple : configuration du routage entre des VLAN sur un commutateur à l’aide d’une interface IRB
Exemple : Configuration d’une interface IRB sur un équipement de Sécurité
Exemple : configuration d’un VLAN avec des membres sur deux nœuds d’un équipement de Sécurité
Exemple : configuration d’interfaces IRB sur des commutateurs QFX5100 sur un réseau central MPLS
Configuration d’un ensemble de VLAN devant servir de commutateur pour un port trunk de couche 2
Exclusion d’une interface IRB des calculs d’état sur un commutateur QFX Series
Routage et pontage intégrés
Comprendre le routage et le pontage intégrés
Pour segmenter le trafic d’un réseau LAN en domaines de diffusion distincts, vous devez créer des LAN virtuels (VLAN) distincts. Les VLAN limitent la quantité de trafic circulant sur l’ensemble du LAN, réduisant ainsi le nombre possible de collisions et de retransmissions de paquets au sein du LAN. Par exemple, vous pouvez créer un VLAN qui inclut les employés d’un service et les ressources qu’ils utilisent souvent, telles que les imprimantes, les serveurs, etc.
La figure 1 illustre un commutateur acheminant le trafic VLAN entre deux commutateurs de couche d’accès utilisant l’une de ces interfaces.
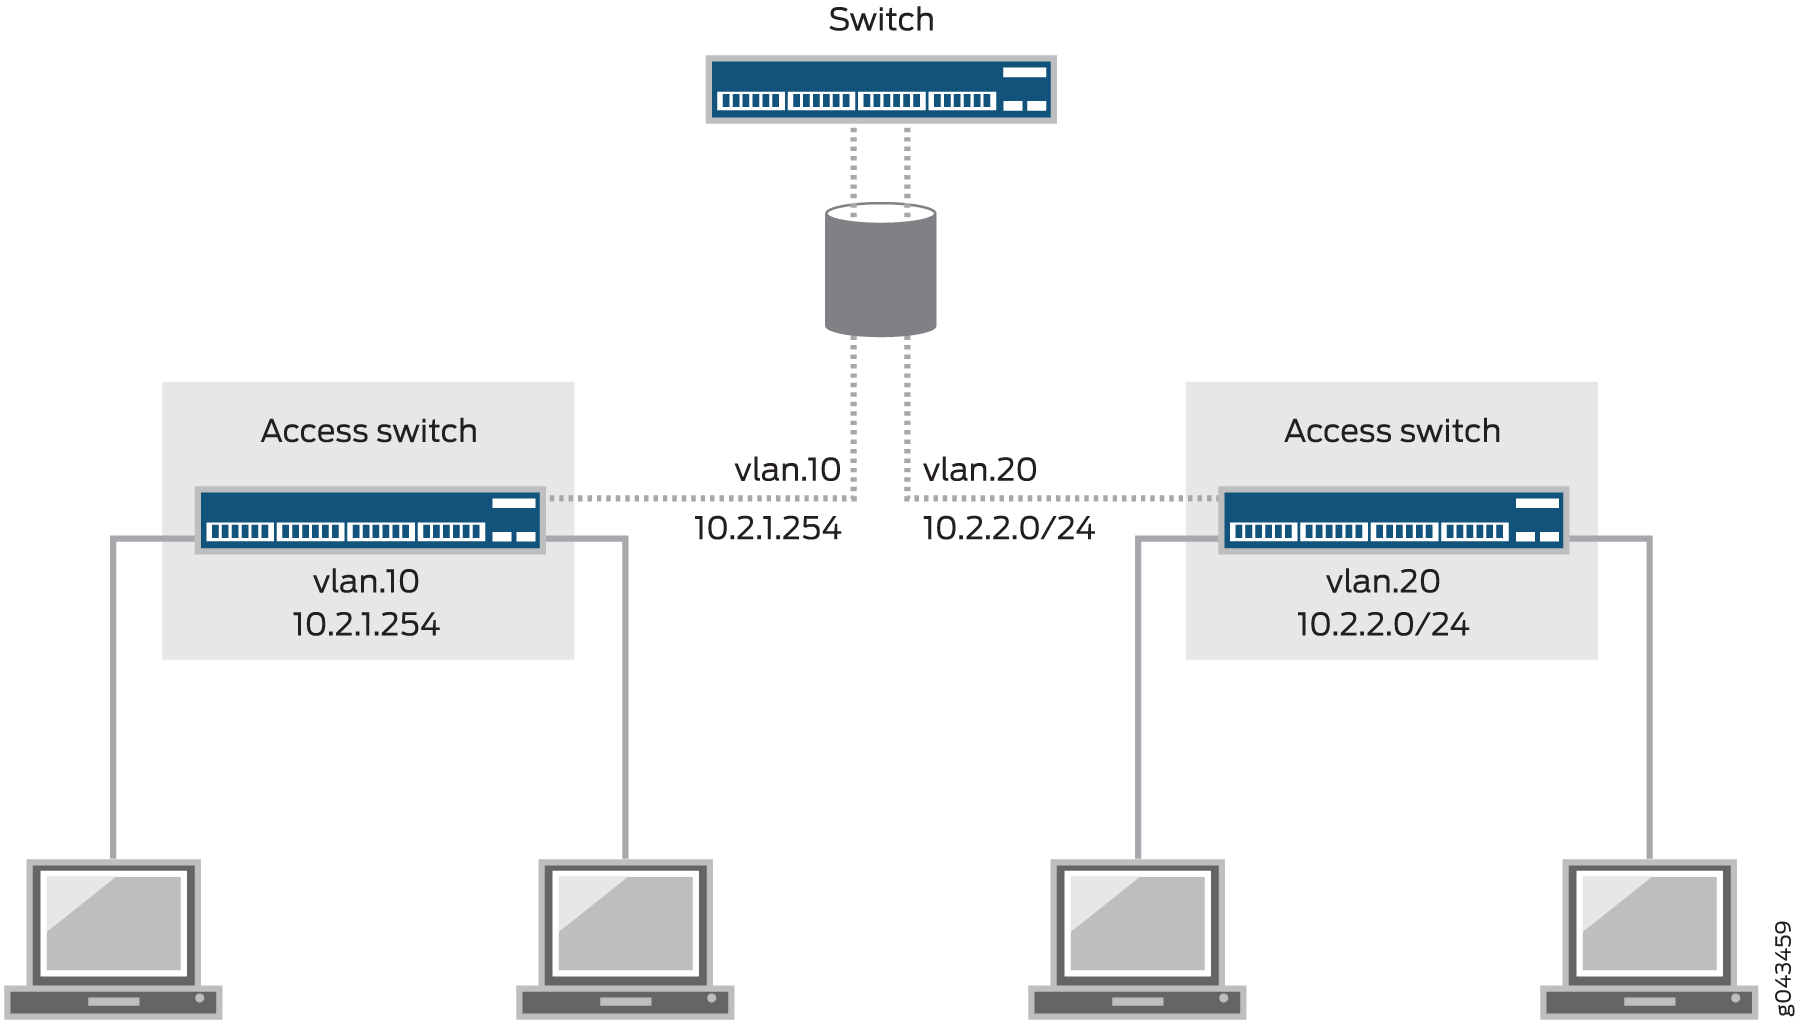 d’accès
Bien entendu, vous devez également permettre à ces employés de communiquer avec les personnes et les ressources d’autres VLAN. Pour transférer des paquets entre VLAN, vous avez normalement besoin d’un routeur qui connecte les VLAN. Toutefois, vous pouvez effectuer ce transfert sur un commutateur sans utiliser de routeur en configurant une interface IRB (Integrated Routing and Bridging). (Ces interfaces sont également appelées interfaces VLAN routées ou RVI). Cette approche réduit la complexité et évite les coûts liés à l’achat, à l’installation, à la gestion, à l’alimentation et au refroidissement d’un autre appareil.
Un IRB est un type spécial d’interface virtuelle de couche 3 nommé vlan. Comme les interfaces de couche 3 normales, l’interface a besoin d’un numéro d’unité vlan logique avec une adresse IP. En fait, pour être utile, un IRB a besoin d’au moins deux unités logiques et deux adresses IP. Vous devez créer des unités avec des adresses dans chacun des sous-réseaux associés aux VLAN entre lesquels vous souhaitez acheminer le trafic. En d’autres termes, si vous avez deux VLAN (par exemple, VLAN red et VLAN blue) avec des sous-réseaux correspondants, votre IRB doit avoir une unité logique avec une adresse dans le sous-réseau pour red et une unité logique avec une adresse dans le sous-réseau pour blue. Le commutateur crée automatiquement des routes directes vers ces sous-réseaux et les utilise pour transférer le trafic entre les VLAN. Les paquets arrivant sur une interface de couche 2 et destinés à l’adresse MAC de l’équipement sont classés comme trafic de couche 3, tandis que les paquets qui ne sont pas destinés à l’adresse MAC de l’équipement sont classés comme trafic de couche 2. Les paquets destinés à l’adresse MAC de l’équipement sont envoyés à l’interface IRB. Les paquets du moteur de routage de l’équipement sont envoyés par l’interface IRB.
Si vous spécifiez une liste d’identificateurs de VLAN dans la configuration du VLAN, vous ne pouvez pas configurer d’interface IRB pour le VLAN.
Si vous utilisez une version de Junos OS qui prend en charge les Logiciels de couche 2 améliorés (ELS), vous pouvez également créer une interface virtuelle de couche 3 nommée irb à la place de (c’est-à-dire que vlanles deux instructions sont prises en charge par ELS
Les interfaces IRB prenant en charge le style de configuration ELS (Enhanced Layer 2 Logiciels) et les RVI prenant en charge les commutateurs non-ELS offrent la même fonctionnalité. Lorsque les fonctionnalités des deux fonctionnalités sont les mêmes, cette rubrique utilise le terme ces interfaces pour désigner collectivement les interfaces IRB et les RIV. En cas de différences entre les deux fonctions, cette rubrique distingue les interfaces IRB et les RCI.
Le Tableau 1 présente les valeurs que vous pouvez utiliser lors de la configuration d’une IRB :
| Propriété | Paramètres |
|---|---|
| Noms et balises (ID) de VLAN |
|
| Sous-réseaux associés à des VLAN |
|
| Nom de l’IRB |
Interface |
| Unités et adresses de la CISR |
Unité logique 100 : Unité logique 200 : |
Par souci de cohérence et pour éviter toute confusion, le Tableau 1 présente les numéros d’unité logique IRB qui correspondent aux ID des VLAN correspondants. Toutefois, vous n’êtes pas obligé d’affecter des numéros d’unité logique qui correspondent aux ID de VLAN : vous pouvez utiliser n’importe quelle valeur pour les unités. Pour lier les unités logiques de l’IRB aux VLAN appropriés, vous utilisez l’instruction l3-interface .
Étant donné que les IRB fonctionnent au niveau de couche 3, vous pouvez utiliser des services de couche 3 tels que des filtres de pare-feu ou la réécriture CoS avec eux.
Le Tableau 2 indique le nombre d’IRB/RVI pris en charge par chaque plate-forme QFX.
| Plate-forme | Nombre d’IRB/RVI pris en charge |
| QFX3500 |
1200 |
| QFX3000-G |
1024 |
| QFX3000-M |
1024 |
- Interfaces IRB sur les équipements SRX Series
- Quand dois-je utiliser une interface IRB ou RVI ?
- Comment fonctionne une interface IRB ou RVI ?
- Création d’une interface IRB ou RVI
- Affichage de l’interface IRB et des statistiques RVI
- Interfaces IRB, fonctions RVI et autres technologies
Interfaces IRB sur les équipements SRX Series
Sur les appareils SRX1400, SRX1500, SRX3400, SRX3600, SRX4100, SRX4200, SRX4600, SRX5600 et SRX5800, Juniper prend en charge une interface IRB qui vous permet de mettre fin aux connexions de gestion dans mode transparent. Cependant, vous ne pouvez pas acheminer le trafic sur cette interface ni mettre fin aux VPN IPsec.
Sur les appareils SRX300, SRX320, SRX340, SRX345 et SRX550M, les fonctionnalités suivantes ne sont pas prises en charge sur l’interface IRB :
-
IS-IS (famille ISO)
-
Encapsulations (Ether CCC, VLAN CCC, VPLS, PPPoE, etc.) sur les interfaces VLAN
-
Le CLNS
-
Le DVMRP
-
Changement MAC de l’interface VLAN
-
G-ARP
-
Modifier l’ID VLAN de l’interface VLAN
Vous ne pouvez configurer qu’une seule interface logique IRB pour chaque VLAN.
À partir de Junos OS version 15.1X49-D60 et Junos OS version 17.3R1, les statistiques d’interface sont prises en charge sur l’interface logique IRB pour les périphériques SRX300, SRX320, SRX340, SRX345 et SRX550M.
Pour vérifier les statistiques de l’interface logique IRB, entrez les show interfaces irb.<index> extensive commandes and show interfaces irb.<index>statistics .
Quand dois-je utiliser une interface IRB ou RVI ?
Configurez une interface IRB ou une RVI pour un VLAN si vous avez besoin :
-
Autoriser le routage du trafic entre les VLAN.
-
Fournissez une connectivité IP de couche 3 au commutateur.
-
Surveiller les VLAN individuels à des fins de facturation. Les fournisseurs de services ont souvent besoin de surveiller le trafic à cette fin, mais cette capacité peut s’avérer utile pour les entreprises où plusieurs groupes partagent le coût du réseau.
Comment fonctionne une interface IRB ou RVI ?
Pour une interface IRB, le commutateur fournit le nom irb, et pour une RVI, le commutateur fournit le nom vlan. Comme toutes les interfaces de couche 3, ces interfaces nécessitent un numéro d’unité logique avec une adresse IP qui leur est attribuée. En fait, pour être utile, l’implémentation de ces interfaces dans une entreprise avec plusieurs VLAN nécessite au moins deux unités logiques et deux adresses IP. Vous devez créer des unités avec des adresses dans chacun des sous-réseaux associés aux VLAN entre lesquels vous souhaitez acheminer le trafic. En d’autres termes, si vous avez deux VLAN (par exemple, VLAN rouge et VLAN bleu) avec des sous-réseaux correspondants, vos interfaces doivent avoir une unité logique avec une adresse dans le sous-réseau pour le rouge et une unité logique avec une adresse dans le sous-réseau pour le bleu. Le commutateur crée automatiquement des routes directes vers ces sous-réseaux et les utilise pour transférer le trafic entre les VLAN.
L’interface du commutateur détecte à la fois les adresses MAC et IP, puis achemine les données vers d’autres interfaces de couche 3 sur des routeurs ou d’autres commutateurs. Ces interfaces détectent les unicast IPv4 et IPv6 et multicast le trafic VRF (Virtual Routing and Forwarding). Chaque interface logique ne peut appartenir qu’à une seule instance de routage et est subdivisée en interfaces logiques, chacune ayant un numéro d’interface logique ajouté comme suffixe aux noms IRB et VLAN, par exemple, irb.10 et VLAN.10.
Création d’une interface IRB ou RVI
Vous créez une interface logique IRB de la même manière qu’une interface de couche 3, mais l’interface IRB ne prend pas en charge le transfert ou le routage du trafic. L’interface IRB ne peut pas être affectée à une zone de sécurité ; Toutefois, vous pouvez configurer certains services par zone pour autoriser le trafic entrant de l’hôte pour la gestion de l’appareil. Cela vous permet de contrôler le type de trafic qui peut atteindre l’équipement à partir d’interfaces liées à une zone spécifique.
La création d’une interface IRB ou RVI comporte quatre étapes de base, comme illustré à la figure 2.
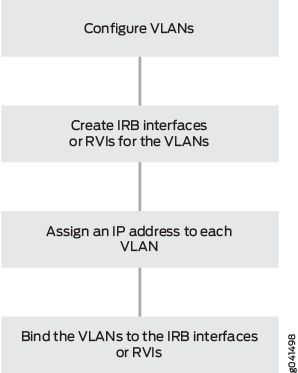
Les explications suivantes correspondent aux quatre étapes de création d’un VLAN, comme illustré à la Figure 2.
-
Configurer les VLAN : les LAN virtuels sont des groupes d’hôtes qui communiquent comme s’ils étaient attachés au même flux de diffusion. Les VLAN sont créés avec un logiciel et ne nécessitent pas de routeur physique pour transférer le trafic. Les VLAN sont des constructions de couche 2.
-
Créer des interfaces IRB ou RVI pour les VLAN : les interfaces IRB et RVI du commutateur utilisent des interfaces logiques de couche 3 (contrairement aux routeurs, qui peuvent utiliser des interfaces physiques ou logiques).
-
Attribuer une adresse IP à chaque VLAN : une interface IRB ou RVI ne peut être activée que si elle est associée à une interface physique.
-
Lier les VLAN aux interfaces logiques : il existe un mappage un-à-un entre un VLAN et une interface IRB ou RVI, ce qui signifie qu’une seule de ces interfaces peut être mappée à un VLAN.
Pour obtenir des instructions spécifiques sur la création d’une interface IRB, reportez-vous à la section Configuration des interfaces de routage et de pontage intégrées sur les commutateurs (procédure CLI) et, pour une RVI, reportez-vous à la section Configuration des interfaces VLAN routées sur les commutateurs (procédure CLI).
Affichage de l’interface IRB et des statistiques RVI
Certains commutateurs suivent automatiquement les statistiques de trafic des interfaces IRB et RVI. D’autres commutateurs permettent de configurer le suivi. Le Tableau 3 illustre la capacité de suivi de l’interface IRB et du RVI sur divers commutateurs.
| Commutateur |
Entrée (entrée) |
Sortie (sortie) |
|---|---|---|
| EX4300 |
Automatique |
Automatique |
| EX3200, EX4200 |
Automatique |
– |
| EX8200 |
Configurable |
Automatique |
| EX2200, EX3300, EX4500, EX6200 |
– |
– |
Vous pouvez afficher les totaux d’entrée (entrée) et de sortie (sortie) à l’aide des commandes suivantes :
-
Pour les interfaces IRB, utilisez la
show interfaces irb extensivecommande. Examinez les valeurs d’entrée et de sortie dans le champ Statistiques de transit pour les valeurs d’activité de l’interface IRB. -
Pour RVI, utilisez la
show interfaces vlan extensivecommande. Examinez les valeurs d’entrée et de sortie dans le champ Statistiques de transit de l’interface logique pour les valeurs d’activité RCI.
Interfaces IRB, fonctions RVI et autres technologies
Les interfaces IRB et RVI sont similaires aux interfaces virtuelles de commutation (SVI) et aux interfaces virtuelles de groupe de pont (BVI), qui sont prises en charge sur les équipements d’autres fournisseurs. Ils peuvent également être combinés avec d’autres fonctions :
-
Le VRF est souvent utilisé conjointement avec des sous-interfaces de couche 3, ce qui permet de différencier le trafic d’une seule interface physique et de l’associer à plusieurs routeurs virtuels. Pour plus d’informations sur VRF, consultez Présentation des instances de routage virtuel sur les commutateurs EX Series .
-
Pour la redondance, vous pouvez combiner une interface IRB ou RVI avec des implémentations du protocole VRRP (Virtual Router Redundancy Protocol) dans des environnements de pontage et de service LAN privé virtuel (VPLS). Pour plus d’informations sur VRRP, consultez Comprendre VRRP.
Voir aussi
Configuration des interfaces IRB sur les commutateurs
Les interfaces IRB (Integrated Routing and Bridging) permettent à un commutateur de reconnaître quels paquets sont envoyés à des adresses locales afin qu’ils soient pontés chaque fois que cela est possible et ne soient routés que lorsque cela est nécessaire. Chaque fois que des paquets peuvent être commutés au lieu d’être routés, plusieurs couches de traitement sont éliminées. La commutation réduit également le nombre de recherches d’adresses.
Dans les versions de Junos OS qui ne prennent pas en charge les Logiciels de couche 2 améliorés (ELS), ce type d’interface est appelé interface VLAN routée (RVI).
Lorsque vous effectuez une mise à niveau de Junos OS version 15.1X53 vers Junos OS version 17.3R1, vous devez définir une interface IRB au niveau [edit vlans l3-interface] des hiérarchies et [edit interfaces irb] , sinon il y aura une erreur de commit.
Pour configurer l’interface VLAN routée :
Les interfaces de couche 3 sur les ports trunk permettent à l’interface de transférer le trafic entre plusieurs VLAN. Au sein d’un VLAN, le trafic est ponté, tandis que le trafic est acheminé entre les VLAN.
Vous pouvez afficher les paramètres de configuration :
user@switch> show interfaces irb terse
Interface               Admin Link Proto    Local                 Remote
vlan                    up    up
irb.111                up    up   inet     10.0.0.0/8
user@switch>                      show vlans
Name           Tag     Interfaces
default
                       None
employee-vlan  20
                       ge-1/0/0.0, ge-1/0/1.0, ge-1/0/2.0
marketing      40
                       ge-1/0/10.0, ge-1/0/20.0, ge-1/0/30.0
support        111
                       ge-0/0/18.0
mgmt
                       bme0.32769, bme0.32771*
user@switch>                      show ethernet-switching table
Ethernet-switching table: 1 entries, 0 learned
  VLAN              MAC address       Type         Age Interfaces
  support           00:19:e2:50:95:a0 Static         - Router
Configuration du routage et du pontage intégrés pour les VLAN
Le routage et le pontage intégrés (IRB) prennent en charge simultanément le pontage de couche 2 et le routage de couche 3 sur la même interface. L’IRB vous permet d’acheminer les paquets vers une autre interface routée ou vers un autre VLAN sur lequel une interface IRB est configurée. Vous configurez une interface de routage logique en spécifiant irb un nom d’interface au niveau de la [edit interfaces] hiérarchie et en incluant cette interface dans le VLAN.
Vous ne pouvez inclure qu’une seule interface de couche 3 dans un VLAN.
Pour configurer un VLAN prenant en charge IRB, incluez les instructions suivantes :
[edit]
vlans {
    vlan-name {
        domain-type bridge;
        interface interface-name;
         l3-interface (VLAN) interface-name;
        vlan-id (none | number);
        vlan-tags outer number inner number;
    }
}
Pour chaque VLAN que vous configurez, spécifiez un vlan-namefichier . Vous devez également spécifier le pont de valeurs pour l’instruction domain-type .
Pour l’instruction vlan-id , vous pouvez spécifier un identificateur de VLAN valide ou l’option aucun .
Si vous configurez une interface de couche 3 pour prendre en charge IRB dans un VLAN, vous ne pouvez pas utiliser l’option all pour l’instruction vlan-id .
Cette vlan-tags instruction vous permet de spécifier une paire d’identificateurs VLAN : une balise externe et une balise interne .
Pour un seul VLAN, vous pouvez inclure l’instruction ou l’instruction vlan-id vlan-tags , mais pas les deux.
Pour inclure une ou plusieurs interfaces logiques dans le VLAN, spécifiez le interface-name pour chaque interface Ethernet à inclure que vous avez configurée au niveau de la [edit interfaces] hiérarchie.
Un maximum de 4 096 interfaces logiques actives sont prises en charge pour un VLAN ou sur chaque groupe de maillage d’une instance de routage VPLS configurée pour le pontage de couche 2.
Pour associer une interface de couche 3 à un VLAN, incluez l’instruction l3-interface interface-name et spécifiez un interface-name que vous avez configuré au niveau de la [edit interfaces irb] hiérarchie. Vous ne pouvez configurer qu’une seule interface de couche 3 pour chaque VLAN.
Les interfaces IRB sont prises en charge pour la surveillance multicast.
Dans les configurations VPLS multihomées, vous pouvez configurer VPLS pour maintenir une connexion VPLS si seule une interface IRB est disponible en configurant l’option irb pour l’instruction connectivity-type au niveau de la [edit routing-instances routing-instance-name protocols vpls] hiérarchie. La connectivity-type déclaration comporte les options ce et irb . L’option ce est la valeur par défaut et spécifie qu’une interface CE est requise pour maintenir la connexion VPLS. Par défaut, si seule une interface IRB est disponible, la connexion VPLS est interrompue.
Lorsque vous configurez des interfaces IRB dans plusieurs systèmes logiques sur un périphérique, toutes les interfaces logiques IRB partagent la même adresse MAC.
Configuration des interfaces de routage et de pontage intégrées sur les commutateurs (procédure CLI)
Les interfaces IRB (Integrated Routing and Bridging) permettent à un commutateur de reconnaître les paquets envoyés à des adresses locales afin qu’ils soient pontés (commutés) dans la mesure du possible et ne soient routés que lorsque cela est nécessaire. Chaque fois que des paquets peuvent être commutés au lieu d’être routés, plusieurs couches de traitement sont éliminées.
Une interface nommée irb fonctionne comme un routeur logique sur lequel vous pouvez configurer une interface logique de couche 3 pour chaque LAN virtuel (VLAN). Pour la redondance, vous pouvez combiner une interface IRB avec des implémentations du protocole VRRP (Virtual Router Redundancy Protocol) dans les environnements de pontage et de service LAN privé virtuel (VPLS).
Les trames géantes allant jusqu’à 9 216 octets sont prises en charge sur une interface IRB. Pour acheminer des paquets de données jumbo sur l’interface IRB, vous devez configurer la taille de la MTU jumbo sur les interfaces physiques membres du VLAN que vous avez associées à l’interface IRB, ainsi que sur l’interface IRB elle-même (l’interface nommée irb).
La définition ou la suppression de la taille du MTU jumbo sur l’interface IRB (l’interface nommée irb) pendant que le commutateur transmet des paquets peut entraîner la perte de paquets.
Pour configurer l’interface IRB :
Utilisation d’une interface IRB dans un VLAN privé sur un commutateur
Les VLAN limitent les diffusions à des utilisateurs spécifiés. Les VLAN privés (PVLAN) poussent ce concept encore plus loin en divisant le domaine de diffusion en plusieurs sous-domaines de diffusion isolés et en plaçant essentiellement les VLAN secondaires à l’intérieur d’un VLAN primaire. Les PVLAN restreignent les flux de trafic via les ports de commutation membres (appelés « ports privés ») afin que ces ports ne communiquent qu’avec un port de liaison montante spécifié ou avec des ports spécifiés dans le même VLAN. Les PVLAN sont utiles pour restreindre le flux de trafic de diffusion et de trafic unicast inconnu et pour limiter la communication entre des hôtes connus. Les fournisseurs de services utilisent des réseaux PVLAN pour isoler leurs clients les uns des autres.
Tout comme les VLAN classiques, les PVLAN sont isolés au niveau de la couche 2 et nécessitent normalement l’utilisation d’un périphérique de couche 3 pour acheminer le trafic. À partir de Junos OS 14.1X53-D30, vous pouvez utiliser une interface de routage et de pontage intégrés (IRB) pour acheminer le trafic de couche 3 entre les équipements connectés à un PVLAN. Une interface IRB de cette manière peut également permettre aux périphériques du PVLAN de communiquer au niveau de la couche 3 avec des périphériques situés en dehors du PVLAN.
Configuration d’une interface IRB dans un VLAN privé
Utilisez les instructions suivantes lors de la configuration d’une interface IRB dans un PVLAN :
Vous ne pouvez créer qu’une seule interface IRB dans un PVLAN, quel que soit le nombre de commutateurs qui y participent.
L’interface IRB doit être membre du VLAN principal dans le PVLAN.
Chaque périphérique hôte que vous souhaitez connecter à la couche 3 doit utiliser l’adresse IP de l’IRB comme adresse de passerelle par défaut.
• Étant donné que les périphériques hôtes sont isolés au niveau de la couche 2, vous devez configurer l’instruction suivante pour l’interface IRB afin de permettre la résolution ARP :
set interfaces irb unit unit-number proxy-arp unrestricted
Limitation de l’interface IRB dans un PVLAN
Si votre PVLAN comprend plusieurs commutateurs, un problème peut se produire si la table de commutation Ethernet est effacée sur un commutateur qui n’a pas d’interface IRB. Si un paquet de couche 3 transite par le commutateur avant que son adresse MAC de destination ne soit à nouveau appris, il est diffusion à tous les hôtes de couche 3 connectés au PVLAN.
Exemple : configuration du routage entre des VLAN sur un commutateur à l’aide d’une interface IRB
Pour segmenter le trafic d’un réseau LAN en domaines de diffusion distincts, vous devez créer des LAN virtuels (VLAN) distincts. Par exemple, vous pouvez créer un VLAN qui inclut les employés d’un service et les ressources qu’ils utilisent souvent, telles que les imprimantes, les serveurs, etc.
Bien entendu, vous devez également permettre à ces employés de communiquer avec les personnes et les ressources d’autres VLAN. Pour transférer des paquets entre VLAN, vous avez normalement besoin d’un routeur qui connecte les VLAN. Toutefois, vous pouvez le faire sur un commutateur Juniper Networks sans utiliser de routeur en configurant une interface IRB (Integrated Routing and Bridging) (également appelée interface VLAN routée (ou RVI) dans les versions de Junos OS qui ne prennent pas en charge les Logiciels de couche 2 améliorés). Cette approche réduit la complexité et évite les coûts liés à l’achat, à l’installation, à la gestion, à l’alimentation et au refroidissement d’un autre appareil.
- Exigences
- Vue d’ensemble et topologie
- Configurer la commutation de couche 2 pour deux VLAN
- Vérification
Exigences
Cet exemple utilise les composants matériels et logiciels suivants :
Un commutateur
Junos OS version 11.1 ou ultérieure
Vue d’ensemble et topologie
Cet exemple utilise un IRB pour acheminer le trafic entre deux VLAN sur le même commutateur. La topologie est illustrée à la Figure 3.
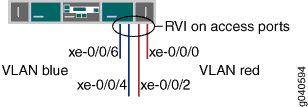
Cet exemple montre une configuration simple illustrant les étapes de base pour créer deux VLAN sur un seul commutateur et configurer un IRB pour activer le routage entre les VLAN. Un VLAN, appelé blue, est destiné au groupe des ventes et du marketing, et un second, appelé red, est destiné à l’équipe de support client. Les groupes de vente et d’assistance ont chacun leurs propres serveurs de fichiers et points d’accès sans fil. Chaque VLAN doit avoir un nom, une balise (ID du VLAN) et un sous-réseau IP distinct. Le Tableau 4 répertorie les composants de la topologie exemple.
Topologie
| Propriété | Paramètres |
|---|---|
Noms de VLAN et ID de balises |
|
Sous-réseaux associés à des VLAN |
|
Interfaces dans le VLAN |
Port du serveur de vente : |
Interfaces dans le VLAN |
Port du serveur d’assistance : |
Nom de l’IRB |
Interface |
Unités et adresses de la CISR |
Unité logique 100 : Unité logique 200 : |
Cet exemple de configuration crée deux sous-réseaux IP, l’un pour le VLAN bleu et l’autre pour le VLAN rouge. Le commutateur fait le pont entre le trafic au sein des VLAN. Pour le trafic passant entre deux VLAN, le commutateur achemine le trafic à l’aide d’un IRB sur lequel vous avez configuré des adresses dans chaque sous-réseau IP.
Pour simplifier l’exemple, les étapes de configuration ne montrent que quelques interfaces et VLAN. Utilisez la même procédure de configuration pour ajouter d’autres interfaces et VLAN. Par défaut, toutes les interfaces sont en mode d’accès, vous n’avez donc pas besoin de configurer le mode de port.
Configurer la commutation de couche 2 pour deux VLAN
Procédure
- Configuration rapide de la CLI
- Procédure étape par étape
- Procédure étape par étape
- Résultats de la configuration
Configuration rapide de la CLI
Pour configurer rapidement la commutation de couche 2 pour les deux VLAN (blue et red) et pour configurer rapidement le routage de couche 3 du trafic entre les deux VLAN, copiez les commandes suivantes et collez-les dans la fenêtre de terminal de commutation :
L’exemple suivant utilise une version de Junos OS qui prend en charge les Logiciels de couche 2 améliorés (ELS). Lorsque vous utilisez ELS, vous créez une interface virtuelle de couche 3 nommée irb. Si vous utilisez une version de Junos OS qui ne prend pas en charge ELS, vous créez une interface virtuelle de couche 3 nommée vlan.
[edit]
set interfaces xe-0/0/4  unit 0 description “Sales server port”
set interfaces xe-0/0/4 unit 0 family ethernet-switching vlan members blue
set interfaces xe-0/0/6 unit 0 description “Sales wireless access point port”
set interfaces xe-0/0/6 unit 0 family ethernet-switching vlan members blue
set interfaces xe-0/0/0  unit 0 description “Support servers”
set interfaces xe-0/0/0 unit 0 family ethernet-switching vlan members red
set interfaces xe-0/0/2 unit 0 description “Support wireless access point port”
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members red
set interfaces irb unit 100 family inet address 192.0.2.1/25
set interfaces irb unit 200 family inet address 192.0.2.129/25
 set vlans blue l3-interface irb.100
set vlans blue vlan-id 100
 set vlans red vlan-id 200
set vlans red l3-interface irb.200
Procédure étape par étape
Pour configurer les interfaces de commutation et les VLAN auxquels elles appartiennent :
Configurez l’interface du serveur de vente dans le VLAN bleu :
[edit interfaces xe-0/0/4 unit 0]
user@switch# set description “Sales server port”
user@switch# set family ethernet-switching vlan members blue
Configurez l’interface du point d’accès sans fil dans le VLAN bleu :
[edit interfaces xe-0/0/6 unit 0]
user@switch# set description “Sales wireless access point port”
user@switch# set family ethernet-switching vlan members blue
Configurez l’interface du serveur d’assistance dans le VLAN rouge :
[edit interfaces xe-0/0/0 unit 0]
user@switch# set description “Support server port”
user@switch# set family ethernet-switching vlan members red
Configurez l’interface du point d’accès sans fil dans le VLAN rouge :
[edit interfaces xe-0/0/2 unit 0]
user@switch# set description “Support wireless access point port”
user@switch# set family ethernet-switching vlan members red
Procédure étape par étape
Créez maintenant les VLAN et l’IRB. L’IRB aura des unités logiques dans les domaines de diffusion des deux VLAN.
Créez les VLAN rouges et bleus en configurant les ID de VLAN correspondants :
[edit vlans]
user@switch# set blue vlan-id 100
user@switch# set red vlan-id 200
Créez l’interface nommée
irbavec une unité logique dans le domaine de diffusion des ventes (VLAN bleu) :[edit interfaces] user@switch# set irb unit 100 family inet address 192.0.2.1/25
Le numéro d’unité est arbitraire et ne doit pas nécessairement correspondre à l’ID de balise VLAN. Toutefois, configurer le numéro d’unité pour qu’il corresponde à l’ID du VLAN peut aider à éviter toute confusion.
Ajoutez une unité logique dans le domaine de prise en charge de la diffusion (VLAN rouge) à l’interface
irb:[edit interfaces] user@switch# set irb unit 200 family inet address 192.0.2.129/25
Complétez la configuration IRB en liant les VLAN rouge et bleu (couche 2) aux unités logiques appropriées de l’interface
irb(couche 3) :[edit vlans] user@switch# set blue l3-interface irb.100 user@switch# set red l3-interface irb.200
Résultats de la configuration
Affichez les résultats de la configuration :
user@switch> show configuration
interfaces {
    xe-0/0/4 {
        unit 0 {
            description “Sales server port”;
            family ethernet-switching {
                vlan members blue;
            }
        }
    }
    xe-0/0/6 {
        unit 0 {
            description “Sales wireless access point port”;
            family ethernet-switching {
                vlan members blue;
            }
        }
    }
    xe-0/0/0 {
        unit 0 {
            description “Support server port”;
            family ethernet-switching {
                vlan members red;
            }
        }
    }
    xe-0/0/2 {
        unit 0 {
            description “Support wireless access point port”;
            family ethernet-switching {
                vlan members red;
            }
        }
    }
    irb {
        unit 100 {
            family inet address 192.0.2.1/25;
        }
        unit 200 {
            family inet address 192.0.2.129/25;
            }
        }
    }
}
vlans {
    blue {
        vlan-id 100;
        interface xe-0/0/4.0:
        interface xe-0/0/6.0;
        l3-interface irb 100;
    }
    red {
        vlan-id 200;
        interface xe-0/0/0.0:
        interface xe-0/0/2.0;
        l3-interface irb 200;
    }
}
Pour configurer rapidement les interfaces VLAN bleues et rouges, exécutez la load merge terminal commande, copiez la hiérarchie et collez-la dans la fenêtre du terminal du commutateur.
Vérification
Pour vérifier que les blue VLAN et redfonctionnent correctement, effectuez les tâches suivantes :
- Vérifier que les VLAN ont été créés et associés aux interfaces appropriées
- Vérifier que le trafic peut être acheminé entre les deux VLAN
Vérifier que les VLAN ont été créés et associés aux interfaces appropriées
Objet
Vérifiez que les VLAN blue ont red été créés sur le commutateur et que toutes les interfaces connectées sur le commutateur sont membres du bon VLAN.
Mesures à prendre
Répertoriez tous les VLAN configurés sur le commutateur :
user@switch> show vlans
Name          Tag      Interfaces
default       	       xe-0/0/0.0, xe-0/0/2.0, xe-0/0/4.0, xe-0/0/6.0,
blue          100      xe-0/0/4.0, xe-0/0/6,
red           200      xe-0/0/0.0, xe-0/0/2.0, *
mgmt                   me0.0*
Signification
La show vlans commande répertorie tous les VLAN configurés sur le commutateur et les interfaces membres de chaque VLAN. Cette sortie de commande indique que les blue VLAN et red ont été créés. Le blue VLAN a un ID de balise de 100 et est associé à des interfaces xe-0/0/4.0 et xe-0/0/6.0. Le VLAN red a un ID de balise de 200 et est associé à des interfaces xe-0/0/0.0 et xe-0/0/2.0.
Vérifier que le trafic peut être acheminé entre les deux VLAN
Objet
Vérifiez le routage entre les deux VLAN.
Mesures à prendre
Vérifiez que les unités logiques IRB sont actives :
user@switch> show interfaces terse
irb.100                 up    up   inet     192.0.2.1/25
irb.200                 up    up   inet     192.0.2.129/25
Au moins un port (d’accès ou trunk) auquel un VLAN approprié est affecté doit être opérationnel pour que l’interface irb soit opérationnelle.
Vérifiez que le commutateur a créé des routes qui utilisent les unités logiques IRB :
user@switch> show route
192.0.2.0/25        *[Direct/0] 1d 03:26:45
                     > via irb.100
192.0.2.1/32        *[Local/0] 1d 03:26:45
                       Local via irb.100
192.0.2.128/25      *[Direct/0] 1d 03:26:45
                     > via irb.200
192.0.2.129/32      *[Local/0] 1d 03:26:45
                       Local via irb.200
Répertoriez les routes de couche 3 dans le tableau ARP (Address Resolution Protocol) du commutateur :
user@switch> show arp
MAC Address              Address           Name                      Flags

00:00:0c:06:2c:0d        192.0.2.7        irb.100                   None
00:13:e2:50:62:e0        192.0.2.132      irb.200                   None
Signification
Le résultat des show interfaces commandes and show route indique que les unités logiques IRB de couche 3 fonctionnent et que le commutateur les a utilisées pour créer des routes directes qu’il utilisera pour transférer le trafic entre les sous-réseaux VLAN. La show arp commande affiche les correspondances entre les adresses IP et les adresses MAC pour les périphériques sur ( irb.100 associé au VLAN blue) et irb.200 (associé au VLAN red). Ces deux appareils peuvent communiquer.
Exemple : Configuration d’une interface IRB sur un équipement de Sécurité
Cet exemple montre comment configurer une interface IRB afin qu’elle puisse servir d’interface de routage de couche 3 pour un VLAN.
Exigences
Avant de commencer, configurez un VLAN avec un seul identificateur de VLAN. Voir Exemple : Configuration de VLAN sur des appareils de Sécurité.
Vue d’ensemble
Dans cet exemple, vous configurez l’unité 0 de l’interface logique IRB avec le type de famille inet et l’adresse IP 10.1.1.1/24, puis référencez l’interface IRB irb.10 dans la configuration du VLAN10. Ensuite, vous activez l’authentification Web sur l’interface IRB et activez le serveur Web sur l’appareil.
Pour terminer la configuration de l’authentification Web, vous devez effectuer les tâches suivantes :
Définissez le profil d’accès et le mot de passe d’un client d’authentification Web.
Définissez la stratégie de sécurité qui permet l’authentification Web pour le client.
Une base de données locale ou un serveur d’authentification externe peut être utilisé comme serveur d’authentification Web.
La configuration
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
set interfaces ge-1/0/0 unit 0 family ethernet-switching interface-mode trunk
set interfaces ge-1/0/0 unit 0 family ethernet-switching vlan members 10
set interface irb unit 10 family inet address 10.1.1.1/24 web-authentication http
set vlans vlan10 vlan-id 10
set vlans vlan10 l3-interface irb.10
set system services web-management http
Procédure
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer une interface IRB :
Créez une interface trunk de couche 2.
[edit]
user@host# set interfaces ge-1/0/0 unit 0 family ethernet-switching interface-mode trunk
user@host# set interfaces ge-1/0/0 unit 0 family ethernet-switching vlan members 10
Créez une interface logique IRB.
[edit]
user@host# set interface irb unit 10 family inet address 10.1.1.1/24 web-authentication http
Créez un VLAN de couche 2.
[edit]
user@host# set vlans vlan10 vlan-id 10
Associez l’interface IRB au VLAN.
[edit]
user@host# set vlans vlan10 l3-interface irb.10
Activez le serveur web.
[edit]
user@host# set system services web-management http
Si vous avez terminé de configurer l’appareil, validez la configuration.
[edit]
user@host# commit
Vérification
Pour vérifier que la configuration fonctionne correctement, entrez les show interface irb commandes , et show vlans .
Exemple : configuration d’un VLAN avec des membres sur deux nœuds d’un équipement de Sécurité
Exigences
Cet exemple utilise les composants matériels et logiciels suivants :
configurer une interface de fabric de commutation sur les deux nœuds pour configurer les fonctionnalités de commutation Ethernet sur les nœuds. Voir Exemple : Configuration des interfaces de la fabric de commutation pour activer la commutation en mode cluster de châssis sur un équipement de Sécurité
Équipement de sécurité SRX240
Junos OS 12.3X48-D90
interface-mode est pris en charge dans la version 15.1X49.
port-mode est pris en charge dans les versions 12.1 et 12.3X48.
Vue d’ensemble
Cet exemple illustre la configuration d’un VLAN avec des membres sur les nœuds 0 et 1.
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cette section de l’exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
set interfaces ge-0/0/3 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/3 unit 0 family ethernet-switching vlan members vlan100
set interfaces ge0/0/4 unit 0 family ethernrt-switching port-mode access
set interfaces ge-0/0/4 unit 0 family ethernet-switching vlan members vlan100
set interfaces ge-7/0/5 unit 0 family ethernet-switching port-mode trunk
set interfaces ge-7/0/5 unit 0 family ethernet-switching vlan members vlan100
set interfaces vlan unit 100 family inet address 11.1.1.1/24
set vlans vlan100 vlan-id 100
set vlans vlan100 l3-interface vlan.100
Procédure étape par étape
Pour configurer un VLAN :
Configurez la commutation Ethernet sur l’interface node0.
{primary:node0} [edit]
user@host# set interfaces ge-0/0/3 unit 0 family ethernet-switching port-mode access
user@host# set interfaces ge0/0/4 unit 0 family ethernet-switching port-mode access
Configurez la commutation Ethernet sur l’interface node1.
{primary:node0} [edit]
user@host# set interfaces ge-7/0/5 unit 0 family ethernet-switching port-mode trunk
Créez un VLAN vlan100 avec vlan-id 100.
{primary:node0} [edit]
user@host# set vlans vlan100 vlan-id 100
Ajoutez des interfaces des deux nœuds au VLAN.
{primary:node0} [edit]
user@host# set interfaces ge-0/0/3 unit 0 family ethernet-switching vlan members vlan100
user@host# set interfaces ge-0/0/4 unit 0 family ethernet-switching vlan members vlan100
user@host# set interfaces ge-7/0/5 unit 0 family ethernet-switching vlan members vlan100
Créez une interface VLAN.
user@host# set interfaces vlan unit 100 family inet address 11.1.1.1/24
Associez une interface VLAN au VLAN.
user@host# set vlans vlan100 l3-interface vlan.100
Si vous avez terminé de configurer l’appareil, validez la configuration.
[edit]
user@host# commit
Résultats
En mode configuration, confirmez votre configuration en entrant les show vlans commandes and show interfaces . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour corriger la configuration.
[edit]
user@host# show vlans
vlan100 {
     vlan-id 100;
    l3-interface vlan.100;
}
[edit]
user@host# show interfaces
ge-0/0/3 {
    unit 0 {
        family ethernet-switching {
            port-mode access;
            vlan {
                members vlan100;
            }
        }
    }
}
ge-0/0/4 {
    unit 0 {
        family ethernet-switching {
            port-mode access;
            vlan {
                members vlan100;
            }
        }
    }
}
ge-7/0/5 {
    unit 0 {
        family ethernet-switching {
            port-mode trunk;
            vlan {
                members vlan100;
            }
        }
    }
}
Vérification
Vérification du VLAN
Objet
Vérifiez que la configuration du VLAN fonctionne correctement.
Mesures à prendre
Depuis le mode opérationnel, entrez la show interfaces terse ge-0/0/3 commande pour afficher l’interface du nœud 0.
user@host> show interfaces terse ge-0/0/3
Interface               Admin Link Proto    Local                 Remote
ge-0/0/3                up    up
ge-0/0/3.0              up    up   eth-switch
Depuis le mode opérationnel, entrez la show interfaces terse ge-0/0/4 commande pour afficher l’interface du nœud 0.
user@host> show interfaces terse ge-0/0/4
Interface               Admin Link Proto    Local                 Remote
ge-0/0/4                up    up
ge-0/0/4.0              up    up   eth-switch
En mode opérationnel, entrez la show interfaces terse ge-7/0/5 commande pour afficher l’interface node1.
user@host> show interfaces terse ge-7/0/5
Interface               Admin Link Proto    Local                 Remote
ge-7/0/5                up    up
ge-7/0/5.0              up    up   eth-switch
En mode opérationnel, entrez la show vlans commande pour afficher l’interface VLAN.
user@host> show vlans
Routing instance      VLAN name     Tag      Interfaces
default-switch        default        1
default-switch        vlan100        100     ge-0/0/3.0*
                                             ge-0/0/4.0*
                                             ge-7/0/5.0*
En mode opérationnel, entrez la show ethernet-switching interface commande pour afficher les informations sur les interfaces de commutation Ethernet.
Routing Instance Name : default-switch
Logical Interface flags (DL - disable learning, AD - packet action drop,
                         LH - MAC limit hit, DN - interface down,
                         MMAS - Mac-move action shutdown,  AS - Autostate-exclude enabled,
                         SCTL - shutdown by Storm-control )

Logical         Vlan                   TAG   MAC    STP         Logical          Tagging
interface       members                      limit  state       interface flags
ge-0/0/3.0                                   16383              DN               untagged
                vlan100                100   1024   Discarding                   untagged
ge-0/0/4.0                                   16383              DN               untagged
                vlan100                100   1024   Discarding                   untagged
ge-7/0/5.0                                   16383              DN               tagged
                vlan100                100   1024   Discarding                   tagged
Signification
Le résultat montre que les VLAN sont configurés et fonctionnent correctement.
Exemple : configuration d’interfaces IRB sur des commutateurs QFX5100 sur un réseau central MPLS
À partir de Junos OS version 14.1X53-D40 et Junos OS version 17.1R1, les commutateurs QFX5100 prennent en charge des interfaces IRB (Integrated Routing and Bridging) sur un réseau central MPLS. Une interface IRB est une interface VLAN logique de couche 3 utilisée pour acheminer le trafic entre les VLAN.
Par définition, les VLAN divisent l’environnement diffusion d’un LAN en domaines de diffusion virtuels isolés, limitant ainsi la quantité de trafic circulant sur l’ensemble du LAN et réduisant le nombre possible de collisions et de retransmissions de paquets dans le LAN. Pour transférer des paquets entre différents VLAN, vous aviez traditionnellement besoin d’un routeur qui relie les VLAN. Toutefois, avec Junos OS, vous pouvez effectuer ce transfert inter-VLAN sans utiliser de routeur, en configurant simplement une interface IRB sur le commutateur.
L’interface IRB fonctionne comme un commutateur logique sur lequel vous pouvez configurer une interface logique de couche 3 pour chaque VLAN. Le commutateur s’appuie sur ses capacités de couche 3 pour assurer ce routage de base entre les VLAN. Avec une interface IRB, vous pouvez configurer des chemins à commutation d’étiquettes (LSP) pour permettre au commutateur de reconnaître quels paquets sont envoyés à des adresses locales, de sorte qu’ils soient pontés (commutés) dans la mesure du possible et ne soient routés que lorsque cela est nécessaire. Chaque fois que des paquets peuvent être commutés au lieu d’être routés, plusieurs couches de traitement sont éliminées.
Cet exemple montre comment configurer une interface IRB sur un réseau central MPLS à l’aide de commutateurs QFX5100.
Exigences
Cet exemple utilise les composants matériels et logiciels suivants :
Trois commutateurs QFX5100
Junos OS version 14.1X53-D40 ou ultérieure
Avant de commencer, assurez-vous d’avoir :
Une compréhension des concepts de l’IRB. Voir Comprendre le routage et le pontage intégrés pour une présentation d’IRB.
Espace TCAM (Ternary Content Addressable Memory) requis disponible sur le commutateur. Les règles TCAM doivent être respectées lors de la configuration et de la mise en œuvre des IRB. Pour plus d’informations, consultez Limitations MPLS sur les commutateurs QFX Series et EX4600.
Vue d’ensemble et topologie
La figure 4 illustre un exemple de topologie permettant de configurer IRB sur un réseau central MPLS. Dans cet exemple, un LSP est établi entre le commutateur de périphérie du fournisseur entrant (PE1) et le commutateur de sortie de périphérie du fournisseur (PE2). Une interface IRB de couche 3 (irb.0) est configurée sur les commutateurs P et PE2, et associée au VLAN 100. Dans cette configuration, le commutateur P remplace (échange) l’étiquette en haut de la pile d’étiquettes par une nouvelle étiquette, ajoute l’identifiant VLAN 100 au paquet MPLS, puis envoie le paquet vers l’interface IRB. PE2 reçoit ce paquet MPLS balisé VLAN, retire (pops) l’étiquette du haut de la pile d’étiquettes, effectue une recherche de route IP régulière, puis transfère le paquet avec son en-tête IP à l’adresse du saut suivant.
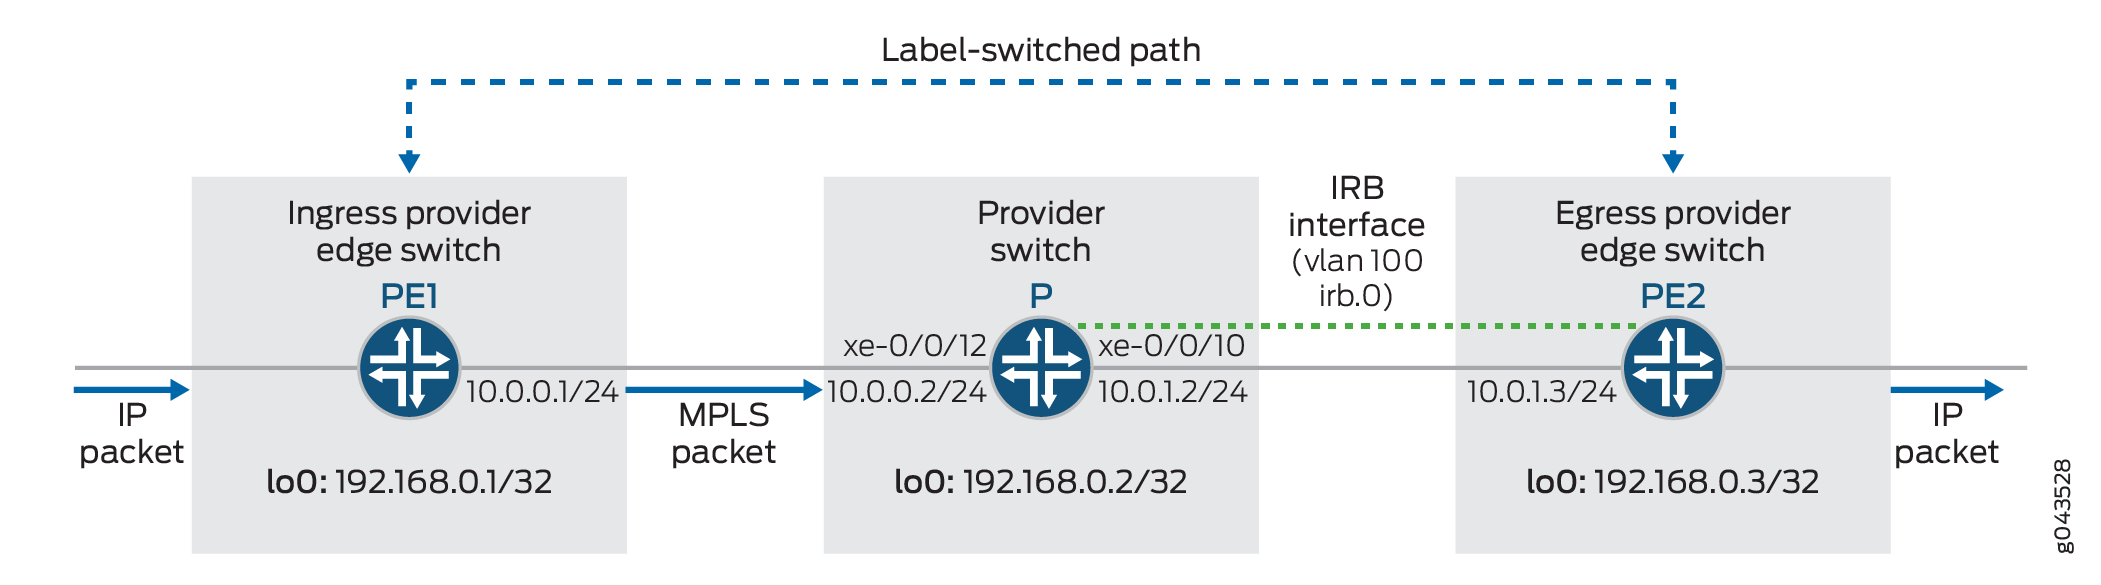 central MPLS
La configuration
Pour configurer la topologie dans cet exemple, effectuez les tâches suivantes :
- Configuration du commutateur PE d’entrée local
- Configuration du commutateur fournisseur
- Configuration du commutateur PE de sortie distant
Configuration du commutateur PE d’entrée local
Configuration rapide de la CLI
Pour configurer rapidement le commutateur PE d’entrée local (PE1), copiez et collez les commandes suivantes dans la fenêtre de terminal du commutateur PE1 :
set interfaces xe-0/0/12 unit 0 family inet address 10.0.0.1/24
set interfaces xe-0/0/12 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 192.168.0.1/32
set routing-options router-id 192.168.0.1
set routing-options autonomous-system 65550
set policy-options policy-statement pplb then load-balance per-packet
set routing-options forwarding-table export pplb
set protocols ospf area 0.0.0.0 interface all
set protocols ospf area 0.0.0.0 interface lo0.0 passive
set protocols ospf area 0.0.0.0 interface em0.0 disable
set protocols mpls interface all
set protocols ldp interface xe-0/0/12.0
set protocols ldp interface lo0.0
Procédure étape par étape
Pour configurer le commutateur PE entrant (PE1) :
Configurez les interfaces.
[edit interfaces]
user@switchPE1# set xe-0/0/12 unit 0 family inet address 10.0.0.1/24
user@switchPE1# set xe-0/0/12 unit 0 family mpls
user@switchPE1# set lo0 unit 0 family inet address 192.168.0.1/32
Configurez l’ID du routeur et le numéro du système autonome (AS).
Remarque :Nous vous recommandons de configurer explicitement l’identificateur de routeur sous le niveau hiérarchique afin d’éviter un
[edit routing-options]comportement imprévisible si l’adresse de l’interface sur une interface de bouclage change.[edit routing-options] user@switchPE1# set router-id 192.168.0.1/32 user@switchPE1# set autonomous-system 65550
Configurez et appliquez une politique de routage d’exportation à la table de transfert pour l’équilibrage de charge par paquet.
[edit policy-options]
user@switchPE1# set policy-statement pplb then load-balance per-packet
[edit routing-options]
user@switchPE1# set forwarding-table export pplb
Créez une zone OSPF et définissez l’adresse de bouclage sur passive.
[edit protocols ospf]
user@switchPE1# set area 0.0.0.0 interface all
user@switchPE1# set area 0.0.0.0 interface lo0.0 passive
user@switchPE1# set area 0.0.0.0 interface em0.0 disable
Activez le MPLS sur toutes les interfaces.
[edit protocols mpls]
user@switchPE1# set interface all
Configurez LDP sur les interfaces destinées aux fournisseurs et de bouclage.
[edit protocols ldp]
user@switchPE1# set interface xe-0/0/12.0
user@switchPE1# set interface lo0.0
Résultats
Affichez les résultats de la configuration du commutateur PE1 :
user@switchPE1# show
interfaces {
    xe-0/0/12 {
        unit 0 {
            family inet {
                address 10.0.0.1/24;
            }
            family mpls;
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 192.168.0.1/32;
                }
            }
        }
    }
}
routing-options {
    router-id 192.168.0.1;
    autonomous-system 65550;
    forwarding-table {
        export pplb;
    }
}
protocols {
    mpls {
        interface all;
    }
    ospf {
        area 0.0.0.0 {
            interface all;
            interface lo0.0 {
                passive;
            }
            interface em0.0 {
                disable;
            }
        }
    }
    ldp {
        interface xe-0/0/12.0
        interface lo0.0;
    }
}
policy-options {
    policy-statement pplb {
        then {
            load-balance per-packet;
        }
    }
}
Configuration du commutateur fournisseur
Configuration rapide de la CLI
Pour configurer rapidement le commutateur fournisseur (P), copiez et collez les commandes suivantes dans la fenêtre de terminal du commutateur P :
set interfaces xe-0/0/12 unit 0  family inet address 10.0.0.2/24
set interfaces xe-0/0/12 unit 0  family mpls
set interfaces xe-0/0/10 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/10 unit 0 family ethernet-switching vlan members v100
set interfaces lo0 unit 0 family inet address 192.168.0.2/32
set interfaces irb unit 0 family inet address 10.0.1.2/24
set interfaces irb unit 0 family mpls
set routing-options router-id 192.168.0.2
set routing-options autonomous-system 65550
set policy-options policy-statement pplb then load-balance per-packet
set routing-options forwarding-table export pplb
set protocols ospf area 0.0.0.0 interface all
set protocols ospf area 0.0.0.0 interface lo0.0 passive
set protocols ospf area 0.0.0.0 interface em0.0 disable
set protocols mpls interface all
set protocols ldp interface all
set vlans v100 vlan-id 100
set vlans v100 l3-interface irb.0
Procédure étape par étape
Pour configurer le commutateur fournisseur (P) :
Configurez les interfaces physiques et de bouclage.
[edit interfaces]
user@switchP#  set xe-0/0/12 unit 0 family inet address 10.0.0.2/24
user@switchP#  set xe-0/0/12 unit 0 family mpls
user@switchP# set xe-0/0/10 unit 0 family ethernet-switching interface-mode trunk
user@switchP# set xe-0/0/10 unit 0 family ethernet-switching vlan members v100
user@switchP# set lo0 unit 0 family inet address 192.168.0.2/32
Configurez une interface IRB.
[edit interfaces]
user@switchP# set irb unit 0 family inet address 10.0.1.2/24
user@switchP# set irb unit 0 family mpls
Configurez l’ID de routeur et le numéro d’AS.
Remarque :Nous vous recommandons de configurer explicitement l’identificateur de routeur au niveau de la hiérarchie afin d’éviter un
[edit routing-options]comportement imprévisible si l’adresse de l’interface sur une interface de bouclage change.[edit routing-options] user@switchP# router-id 192.168.0.2 user@switchP# set autonomous-system 65550
Configurez et appliquez une politique de routage d’exportation à la table de transfert pour l’équilibrage de charge par paquet.
[edit policy-options]
user@switchP# set policy-statement pplb then load-balance per-packet
[edit routing-options]
user@switchP# set forwarding-table export pplb
Activez OSPF et définissez l’adresse de bouclage sur passive.
[edit protocols ospf]
user@switchP# set area 0.0.0.0 interface all
user@switchP# set area 0.0.0.0 interface lo0.0 passive
user@switchP# set area 0.0.0.0 interface em0.0 disable
Activez le MPLS sur toutes les interfaces.
[edit protocols mpls]
user@switchP# set interface all
Configurez LDP pour inclure toutes les interfaces.
[edit protocols ldp]
user@switchP# set interface all
Créez le VLAN et associez-lui l’interface IRB.
[edit vlans]
user@switchP# set v100 vlan-id 100
user@switchP# set v100 l3-interface irb.0
Remarque :Les interfaces de couche 3 sur les ports trunk permettent à l’interface de transférer le trafic entre plusieurs VLAN. Au sein d’un VLAN, le trafic est commuté, tandis que le trafic est acheminé entre les VLAN.
Résultats
Affichez les résultats de la configuration du commutateur fournisseur :
user@switchP# show
interfaces {
    xe-0/0/10 {
        unit 0 {
            family ethernet-switching {
                interface-mode trunk;
                vlan {
                    members v100;
                }
            }
        }
    }
    xe-0/0/12 {
        unit 0
        family inet {
            address 10.0.0.2/24;
        }
        family mpls;
    }
    irb {
        unit 0 {
            family inet {
                address 10.0.1.2/24;
            }
            family mpls;
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 192.168.0.2/32;
            }
        }
    }
}
routing-options {
    router-id 192.168.0.2;
    autonomous-system 65550;
    forwarding-table {
        export pplb;
    }
}
protocols {
    mpls {
        interface all;
    }
    ospf {
        area 0.0.0.0 {
            interface all;
            interface lo0.0 {
                passive;
            }
            interface em0.0 {
                disable;
            }
        }
    }
    ldp {
        interface all;
    }
}
policy-options {
    policy-statement pplb {
        then {
            load-balance per-packet;
        }
    }
}
vlans {
    v100 {
        vlan-id 100;
        l3-interface irb.0;
    }
}
Configuration du commutateur PE de sortie distant
Configuration rapide de la CLI
Pour configurer rapidement le commutateur PE de sortie distant (PE2), copiez et collez les commandes suivantes dans la fenêtre de terminal du commutateur de PE2 :
set interfaces xe-0/0/10 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/10 unit 0 family ethernet-switching vlan members v100
set interfaces irb unit 0 family inet address 10.0.1.3/24
set interfaces lo0 unit 0 family inet address 192.168.0.3/32
set interfaces irb unit 0 family mpls
set routing-options router-id 192.168.0.3
set routing-options autonomous-system 65550
set policy-options policy-statement pplb then load-balance per-packet
set routing-options forwarding-table export pplb
set protocols ospf area 0.0.0.0 interface all
set protocols ospf area 0.0.0.0 interface lo0.0 passive
set protocols ospf area 0.0.0.0 interface em0.0 disable
set protocols mpls interface all
set protocols ldp interface all
set vlans v100 vlan-id 100
set vlans v100 l3-interface irb.0
Procédure étape par étape
Pour configurer le commutateur PE distant (PE2) :
Configurez les interfaces physiques et de bouclage.
[edit interfaces]
user@switchPE2# set xe-0/0/10 unit 0 family ethernet-switching interface-mode trunk
user@switchPE2# set xe-0/0/10 unit 0 family ethernet-switching vlan members v100
user@switchPE2# set lo0 unit 0 family inet address 192.168.0.3/32
Configurez une interface IRB.
[edit interfaces]
user@switchPE2# set irb unit 0 family inet address 10.0.1.3/24
user@switchPE2# set irb unit 0 family mpls
Configurez l’ID du routeur et le numéro AS.
[edit routing-options]
user@switchPE2# set router-id 192.168.0.3/32
user@switchPE2# set autonomous-system 65550
Configurez et appliquez une politique de routage d’exportation à la table de transfert pour l’équilibrage de charge par paquet.
[edit policy-options]
user@switchPE2# set policy-statement pplb then load-balance per-packet
[edit routing-options]
user@switchPE2# set forwarding-table export pplb
Activez OSPF.
[edit protocols ospf]
user@switchPE2# set area 0.0.0.0 interface all
user@switchPE2# set area 0.0.0.0 interface lo0.0 passive
user@switchPE2# set area 0.0.0.0 interface em0.0 disable
Activez le MPLS sur toutes les interfaces.
[edit protocols mpls]
user@switchPE2# set interface all
Configurez LDP pour inclure toutes les interfaces.
[edit protocols ldp]
user@switchPE2# set interface all
Créez le VLAN et associez-lui l’interface IRB.
[edit vlans]
user@switchPE2# set v100 vlan-id 100
user@switchPE2# set v100 l3-interface irb.0
Résultats
Affichez les résultats de la configuration du commutateur PE2 :
user@switchPE2# show
interfaces {
    xe-0/0/10 {
        unit 0 {
            family ethernet-switching {
                interface-mode trunk;
                vlan {
                    members v100;
                }
            }
        }
    irb {
        unit 0 {
            family inet {
                address 10.0.1.3/24;
            }
            family mpls;
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 192.168.0.3;
            }
        }
    }
}
routing-options {
    router-id 192.168.0.3;
    autonomous-system 65550;
    forwarding-table {
        export pplb;
    }
}
protocols {
    mpls {
        interface all;
    }
    ospf {
        area 0.0.0.0 {
            interface all;
            interface lo0.0 {
                passive;
            }
            interface em0.0 {
                disable;
            }
        }
    }
    ldp {
        interface all;
    }
}
policy-options {
    policy-statement pplb {
        then {
            load-balance per-packet;
        }
    }
}
vlans {
    v100 {
        vlan-id 100;
        l3-interface irb.0;
    }
}
Exemple : configuration d’une mémoire tampon de retard importante sur une interface IRB d’équipement de sécurité
Cet exemple montre comment configurer une mémoire tampon de retard volumineuse sur une interface IRB pour aider les interfaces plus lentes à éviter la congestion et la perte de paquets lorsqu’elles reçoivent de grandes quantités de trafic.
Exigences
Avant de commencer, activez la fonctionnalité de grande mémoire tampon sur l’interface IRB, puis configurez une taille de mémoire tampon pour chaque file d’attente dans le planificateur CoS. Voir Vue d’ensemble de la taille de la mémoire tampon du planificateur.
Vue d’ensemble
Sur les appareils, vous pouvez configurer de grandes mémoires tampons de retard sur une interface IRB.
Dans cet exemple, vous configurez la carte du planificateur pour associer les planificateurs à une classe be-classde transfert définie , ef-class , af-classet nc-class à l’aide de la carte large-buf-sched-mapdu planificateur . Vous appliquez des mappages de planificateur à l’interface IRB et définissez un planificateur par unité pour l’interface IRB.
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez à commit partir du mode de configuration.
set class-of-service scheduler-maps large-buf-sched-map forwarding-class be-class scheduler be-scheduler
set class-of-service scheduler-maps large-buf-sched-map forwarding-class ef-class scheduler ef-scheduler
set class-of-service scheduler-maps large-buf-sched-map forwarding-class af-class scheduler af-scheduler
set class-of-service scheduler-maps large-buf-sched-map forwarding-class nc-class scheduler nc-scheduler
set class-of-service interfaces irb unit 0 scheduler-map large-buf-sched-map
set interfaces irb per-unit-scheduler
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer un tampon de retard important sur une interface T1 canalisée :
Configurez le mappage du planificateur pour associer les planificateurs à des classes de transfert définies.
[edit class-of-service]
set scheduler-maps large-buf-sched-map forwarding-class be-class scheduler be-scheduler
set scheduler-maps large-buf-sched-map forwarding-class ef-class scheduler ef-scheduler
set scheduler-maps large-buf-sched-map forwarding-class af-class scheduler af-scheduler
set scheduler-maps large-buf-sched-map forwarding-class nc-class scheduler nc-scheduler
Appliquez la carte du planificateur à l’interface IRB.
[edit ]
user@host# set interfaces irb unit 0 scheduler-map large-buf-sched-map
Définissez le planificateur par unité pour l’interface irb.
[edit ]
user@host# set interfaces irb per-unit-scheduler
Résultats
En mode configuration, confirmez votre configuration en entrant les show class-of-service commandes and show chassis . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
    user@host# show class-of-service
    interfaces {
    irb {
        unit 0 {
            scheduler-map large-buf-sched-map;
        }
    }
}
scheduler-maps {
    large-buf-sched-map {
        forwarding-class be-class scheduler be-scheduler;
        forwarding-class ef-class scheduler ef-scheduler;
        forwarding-class af-class scheduler af-scheduler;
        forwarding-class nc-class scheduler nc-scheduler;
    }
}
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Vérification de la configuration de tampons de retard importants
Objet
Vérifiez que les tampons de retard volumineux sont correctement configurés.
Mesures à prendre
Dans le mode configuration, entrez la show class-of-service interface irb commande.
user@host> show class-of-service interface irb


Physical interface: irb, Index: 132
Maximum usable queues: 8, Queues in use: 4Code point type: dscp
Scheduler map: <default>, Index :2
Congestion-notification: Disabled
Logical interface: irb.10, Index: 73
Object                  Name                   Type                    Index
Classifier              ipprec-compatibility   ip                         13
Signification
Les tampons de retard volumineux sont configurés sur l’interface IRB comme prévu.
Configuration d’un ensemble de VLAN devant servir de commutateur pour un port trunk de couche 2
Vous pouvez configurer un ensemble de VLAN associés à un port trunk de couche 2. L’ensemble de VLAN fonctionne comme un commutateur. Les paquets reçus sur une interface trunk sont transférés au sein d’un VLAN qui possède le même identifiant VLAN. Une interface trunk prend également en charge l’IRB, qui prend en charge le pontage de couche 2 et le routage IP de couche 3 sur la même interface.
Pour configurer un port trunk de couche 2 et un ensemble de VLAN, incluez les instructions suivantes :
[edit interfaces]
interface-name {
    unit number {
        family ethernet-switching {
            interface-mode access;
            vlan-members (vlan-name | vlan-tag);
        }
    }
}
interface-name {
    native-vlan-id number;
    unit number {
        family ethernet-switching {
            interface-mode trunk;
            vlan-members (vlan-name | vlan-tag);
        }
    }
}
[edit vlans ]
vlan-name {
    vlan-id number;
    vlan-id-list [ vlan-id-numbers ];
    . . . .
}
Vous devez configurer un VLAN et un identifiant de VLAN pour chaque VLAN associé à l’interface trunk. Vous pouvez configurer une ou plusieurs interfaces trunk ou d’accès au niveau de la [edit interfaces] hiérarchie. Une interface d’accès permet d’accepter des paquets sans identifiant VLAN.
Exclusion d’une interface IRB des calculs d’état sur un commutateur QFX Series
Les interfaces IRB sont utilisées pour lier des VLAN spécifiques à des interfaces de couche 3, ce qui permet à un commutateur de transférer des paquets entre ces VLAN, sans avoir à configurer un autre périphérique, tel qu’un routeur, pour connecter les VLAN. Étant donné qu’une interface IRB comporte souvent plusieurs ports dans un seul VLAN, le calcul de l’état d’un membre du VLAN peut inclure un port en panne, ce qui peut entraîner une perte de trafic.
À partir de Junos OS version 14.1X53-D40 et de Junos OS version 17.3R1 sur les commutateurs QFX5100, cette fonctionnalité vous permet d’exclure une agrégation ou une interface d’accès du calcul d’état, ce qui signifie que dès que le port attribué à un VLAN membre tombe en panne, l’interface IRB du VLAN est également marquée comme étant arrêtée. Dans un scénario typique, un port de l’interface est affecté à un seul VLAN, tandis qu’un deuxième port de cette interface est affecté à une interface trunk qui achemine le trafic entre plusieurs VLAN. Un troisième port est souvent affecté à une interface d’accès pour connecter le VLAN aux périphériques réseau.
Avant de commencer :
Configurer les VLAN
Configurez les interfaces IRB pour les VLAN.
Pour plus d’informations sur la configuration des interfaces IRB, consultez Exemple : configuration du routage entre des VLAN sur un commutateur à l’aide d’une interface IRB.
Pour exclure une interface d’accès ou de liaison 802.1Q des calculs d’état d’une interface IRB :
Vérification de l’état et des statistiques des interfaces de routage et de pontage intégrées sur les commutateurs EX Series
Objet
Déterminez les informations d’état et les statistiques de trafic des interfaces IRB (Integrated Routing and Bridging).
Mesures à prendre
Affichez les interfaces IRB et leurs états actuels :
user@switch> show interfaces irb  terse
Interface               Admin Link Proto    Local                 Remote
irb                     up    up
irb.111                 up    up   inet     10.111.111.1/24
...
Afficher les VLAN de couche 2, y compris les balises attribuées aux VLAN et les interfaces associées aux VLAN :
user@switch> show vlans
Routing instance        VLAN name             Tag         Interfaces
default-switch          irb                      101

default-switch          support                  111

                                                             ge-0/0/18.0

...
Afficher les entrées du tableau de commutation Ethernet pour le VLAN connecté à l’interface IRB :
user@switch> show ethernet-switching table
MAC flags (S -static MAC, D -dynamic MAC, L -locally learned
           SE -Statistics enabled, NM -Non configured MAC, R -Remote PE MAC)

Routing instance : default-switch
    Vlan                MAC                 MAC         Age    Logical
    Name                address             flags              interface
    support             00:01:02:03:04:05   S             -   ge-0/0/18.0
...
Affichez les statistiques de comptage entrant d’une interface IRB à l’aide de la show interfaces irb detail commande ou de la show interfaces irb extensive commande. Le comptage des entrées s’affiche sous la forme Octets d’entrée et Paquets d’entrée et le comptage des paquets de sortie s’affichent sous Output bytes Output packets Statistiques de transit.
user@switch> show interfaces irb .111 detail

Logical interface irb.111 (Index 65) (SNMP ifIndex 503) (HW Token 100) (Generation 131)
Flags: SNMP-Traps 0x4000  Encapsulation: ENET2
Bandwidth: 1000mbps
Routing Instance: default-switch Bridging Domain: irb+111
Traffic statistics:
	Input bytes:   	17516756
	Output bytes:  	411764
	Input packets: 	271745
	Output packets:	8256
Local statistics:
	Input bytes:   	3240
	Output bytes:  	411764
	Input packets: 	54
	Output packets:	8256
Transit statistics:
	Input bytes:   	17513516  	0 bps
	Output bytes:  	0				0 bps
	Input packets: 	271745		0 pps
	Output packets:	0				0 pps
Protocol inet, MTU: 1514, Generation: 148, Route table: 0
	Flags: None
	Addresses, Flags: iS-Preferred  Is-Primary
		Destination: 10.1.1/24, Local: 10.1.1.1, Broadcast: 10.1.1.255, Generation: 136
Signification
show interfaces irb terseAffiche une liste d’interfaces, y compris les interfaces IRB, et leur état actuel (actif, désactivé).show vlansaffiche une liste de VLAN, y compris toutes les balises attribuées aux VLAN et les interfaces associées aux VLAN.show ethernet-switching tableaffiche les entrées du tableau de commutation Ethernet, y compris les VLAN attachés à l’interface IRB.show interfaces irb detailAffiche le nombre d’entrées d’interface IRB en tant queInput BytesInput Packetset en moinsTransit Statistics.
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.