
Diffusion ciblée
En savoir plus sur la diffusion ciblée et comment configurer la diffusion ciblée.
La diffusion ciblée facilite les tâches d’administration à distance telles que les sauvegardes et le wake-on LAN (WOL) sur une interface LAN, et prend en charge les instances VRF (Virtual Routing and Forwarding). La rubrique ci-dessous traite du processus et du fonctionnement de la diffusion ciblée, de ses détails de configuration et de l’état de la diffusion sur diverses plates-formes.
Vue d’ensemble
La diffusion ciblée est un processus qui consiste à inonder un sous-réseau cible de paquets IP de diffusion L3 provenant d’un autre sous-réseau. L’intention de la diffusion ciblée est d’inonder le sous-réseau cible avec les paquets de diffusion sur une interface LAN sans diffusion sur l’ensemble du réseau.
Le diffusion dirigé IP est une technique qui consiste à envoyer un paquet diffusion à un sous-réseau distant spécifique, puis à diffusion dans ce sous-réseau. Vous pouvez utiliser la diffusion IP pour faciliter la gestion du réseau à distance en envoyant des paquets de diffusion aux hôtes d’un sous-réseau spécifié sans diffusion sur l’ensemble du réseau. Les paquets diffusion dirigés IP sont diffusion uniquement sur le sous-réseau cible. Le reste du réseau traite les paquets de diffusion IP comme des paquets unicast et transmet les paquets en conséquence.
Le diffusion ciblé est configuré avec différentes options sur l’interface de sortie du routeur ou du commutateur, et les paquets IP sont diffusion uniquement sur l’interface LAN (sortie). La diffusion ciblée vous aide à implémenter des tâches d’administration à distance, telles que des sauvegardes et des activations LAN (WOL) sur une interface LAN, et prend en charge les instances VRF.
Les paquets IP L3 diffusion normaux provenant d’un sous-réseau sont diffusion dans le même sous-réseau. Lorsque ces paquets IP atteignent un autre sous-réseau, ils sont transférés au moteur de routage (pour être transférés à d’autres applications). Par conséquent, les tâches d’administration à distance telles que les sauvegardes ne peuvent pas être effectuées sur un sous-réseau particulier via un autre sous-réseau. Pour contourner ce problème, vous pouvez activer la diffusion ciblée pour transférer les paquets de diffusion provenant d’un autre sous-réseau.
Les paquets IP de diffusion L3 ont une adresse IP de destination qui est une adresse de diffusion valide pour le sous-réseau cible. Ces paquets IP traversent le réseau de la même manière que les paquets IP unicast jusqu’à ce qu’ils atteignent le sous-réseau de destination, comme suit :
- Dans le sous-réseau de destination, si la diffusion ciblée est activée sur l’interface de sortie du routeur récepteur, les paquets IP sont transférés vers une interface de sortie et le moteur de routage ou vers une interface de sortie uniquement.
- Les paquets IP sont ensuite traduits en paquets IP de diffusion, qui inondent le sous-réseau cible uniquement via l’interface LAN, et tous les hôtes du sous-réseau cible reçoivent les paquets IP. Les paquets sont ignorés s’il n’existe pas d’interface LAN.
- L’étape finale de la séquence dépend de la diffusion ciblée :
- Si la diffusion ciblée n’est pas activée sur le routeur récepteur, les paquets IP sont traités comme des paquets IP de diffusion de couche 3 normaux et sont transférés au moteur de routage.
- Si la diffusion ciblée est activée sans aucune option, les paquets IP sont transférés au moteur de routage.
Vous pouvez configurer la diffusion ciblée pour transférer les paquets IP uniquement vers une interface de sortie. Le transfert est utile lorsque le routeur est inondé de paquets à traiter, ou à la fois vers une interface de sortie et le moteur de routage.
Tout filtre de pare-feu configuré sur le moteur de routage lo0 ne peut pas être appliqué aux paquets IP transférés au moteur de routage à la suite d’une diffusion ciblée. La raison en est que les paquets de diffusion sont transférés en tant que trafic de prochain saut de flood et non en tant que trafic de saut suivant local. Vous pouvez appliquer un filtre de pare-feu uniquement aux routes de saut suivant locales pour le trafic dirigé vers le moteur de routage.
- Mise en œuvre de la diffusion ciblée
- Quand activer la diffusion ciblée
- Quand ne pas activer la diffusion ciblée
Mise en œuvre de la diffusion ciblée
Vous configurez la diffusion ciblée par sous-réseau en activant la diffusion ciblée sur l’interface L3 du VLAN du sous-réseau. Lorsque le commutateur connecté à ce sous-réseau reçoit un paquet dont l’adresse IP de diffusion est l’adresse de destination, le commutateur diffuse le paquet à tous les hôtes du sous-réseau.
Par défaut, la diffusion ciblée est désactivée.
Quand activer la diffusion ciblée
La diffusion ciblée est désactivée par défaut. Activez la diffusion ciblée lorsque vous souhaitez exécuter des services de gestion ou d’administration à distance tels que des sauvegardes ou des tâches WOL sur des hôtes d’un sous-réseau qui n’a pas de connexion directe à Internet.
L’activation de la diffusion ciblée sur un sous-réseau affecte uniquement les hôtes de ce sous-réseau. Seuls les paquets reçus sur l’interface L3 du sous-réseau dont l’adresse IP de diffusion est inondée sur le sous-réseau.
Quand ne pas activer la diffusion ciblée
En règle générale, vous n’activez pas la diffusion ciblée sur les sous-réseaux qui ont des connexions directes à Internet. La désactivation de la diffusion ciblée sur l’interface L3 d’un sous-réseau n’affecte que ce sous-réseau. Si vous désactivez la diffusion ciblée sur un sous-réseau et qu’un paquet contenant l’adresse IP de diffusion de ce sous-réseau arrive au commutateur, celui-ci abandonne le paquet de diffusion.
Si un sous-réseau est directement connecté à Internet, le fait d’autoriser sa diffusion ciblée sur celui-ci augmente la vulnérabilité du réseau aux attaques DoS.
Un attaquant malveillant peut usurper une adresse IP source pour tromper un réseau et l’amener à identifier l’attaquant comme légitime. L’attaquant peut ensuite envoyer des diffusions ciblées avec des paquets d’écho ICMP (ping). Lorsque les hôtes du réseau avec la diffusion ciblée activée reçoivent les paquets d’écho ICMP, les hôtes envoient des réponses à la victime qui a l’adresse IP source usurpée. Les réponses créent un flot de réponses ping dans une attaque DoS qui peut submerger l’adresse source usurpée, connue sous le nom d’attaque par rebond . Une autre attaque DoS courante sur les réseaux exposés dont la diffusion ciblée est activée est l’attaque par fraggle . L’attaque est similaire à une attaque par rebond, sauf que le paquet malveillant est un paquet d’écho UDP au lieu d’un paquet d’écho ICMP.
Configurer la diffusion ciblée
Configurer la diffusion ciblée
Vous pouvez configurer la diffusion ciblée sur une interface de sortie avec différentes options.
L’une ou l’autre de ces configurations est acceptable :
-
Vous pouvez autoriser le transfert des paquets de diffusion IP destinés à une adresse L3 via l’interface de sortie et l’envoi d’une copie des paquets de diffusion IP au moteur de routage.
-
Vous pouvez autoriser le transfert des paquets de diffusion IP via l’interface de sortie uniquement.
Notez que les paquets ne sont diffusion que si l’interface de sortie est une interface LAN.
Pour configurer la diffusion ciblée et ses options :
Afficher les options de configuration de diffusion ciblée
Les exemples de rubriques suivants affichent des options de configuration de diffusion ciblée :
- Transférez les paquets de diffusion IP sur l’interface de sortie et vers le moteur de routage
- Transférer les paquets de diffusion IP sur l’interface de sortie uniquement
Transférez les paquets de diffusion IP sur l’interface de sortie et vers le moteur de routage
Objet
Affichez la configuration lorsque la diffusion ciblée est configurée sur l’interface de sortie pour transférer les paquets de diffusion IP sur l’interface de sortie et envoyer une copie des mêmes paquets au moteur de routage.
Mesures à prendre
Pour afficher la configuration, exécutez la show commande à l’endroit [edit interfaces interface-name unit interface-unit-number family inet] où le nom de l’interface est ge-2/0/0, la valeur de l’unité est définie sur 0 et la famille de protocoles est définie sur inet.
[edit interfaces interface-name unit interface-unit-number family inet]
user@host#show
targeted-broadcast {
    forward-and-send-to-re;
}
Pour afficher la configuration d’irb, exécutez la show commande sur le [edit interfaces irb unit interface-unit-number family inet].
[edit interfaces irb unit interface-unit-number family inet]
user@host#show
targeted-broadcast {
    forward-and-send-to-re;
}
Transférer les paquets de diffusion IP sur l’interface de sortie uniquement
Objet
Affichez la configuration lorsque la diffusion ciblée est configurée sur l’interface de sortie pour transférer les paquets de diffusion IP sur l’interface de sortie uniquement.
Mesures à prendre
Pour afficher la configuration, exécutez la show commande à l’endroit [edit interfaces interface-name unit interface-unit-number family inet] où le nom de l’interface est ge-2/0/0, la valeur de l’unité est définie sur 0 et la famille de protocoles est définie sur inet.
[edit interfaces interface-name unit interface-unit-number family inet]
user@host#show
targeted-broadcast {
    forward-only;
}
Pour afficher la configuration, exécutez la show commande sur le [edit interfaces irb unit interface-unit-number family inet].
[edit interfaces irb unit interface-unit-number family inet]
user@host#show
targeted-broadcast {
    forward-only;
}
Configurer la diffusion ciblée (procédure CLI)
Avant de commencer à configurer la diffusion ciblée :
Assurez-vous que le sous-réseau sur lequel vous souhaitez diffusion paquets à l’aide de la diffusion IP directe n’est pas directement connecté à Internet.
Configurez une interface VLAN routée (RVI) pour le sous-réseau qui sera activé pour la diffusion directe IP. Reportez-vous à la section Configuration d’interfaces VLAN routées sur des commutateurs (procédure CLI).
Nous vous recommandons de ne pas activer la diffusion ciblée sur les sous-réseaux qui ont une connexion directe à Internet en raison d’une exposition accrue aux attaques DoS.
Cette tâche utilise Junos OS pour les commutateurs EX Series qui ne prennent pas en charge le style de configuration ELS. Pour plus de détails sur ELS, reportez-vous à la section Utilisation du CLI de Logiciels de couche 2 amélioré.
Vous pouvez utiliser la diffusion ciblée sur un commutateur Commutateurs EX Series pour faciliter la gestion du réseau à distance en envoyant des paquets de diffusion aux hôtes d’un sous-réseau spécifié sans diffusion à l’ensemble du réseau. Les paquets diffusion ciblés sont diffusion uniquement sur le sous-réseau cible. Le reste du réseau traite les paquets de diffusion ciblés comme des paquets unicast et transmet les paquets en conséquence.
Pour activer la diffusion ciblée pour un sous-réseau spécifié :
Exemple : Configurer la diffusion ciblée sur un commutateur
La diffusion ciblée permet d’envoyer des paquets de diffusion aux hôtes d’un sous-réseau spécifié sans diffuser ces paquets aux hôtes sur l’ensemble du réseau.
Cet exemple montre comment permettre à un sous-réseau de recevoir des paquets de diffusion ciblés afin que vous puissiez effectuer des sauvegardes et d’autres tâches de gestion du réseau à distance :
Exigences
Cet exemple utilise les composants logiciels et matériels suivants :
Junos OS version 9.4 ou ultérieure pour les commutateurs EX Series ou Junos OS version 15.1X53-D10 pour les commutateurs QFX10000.
Un PC
Un commutateur EX Series ou commutateur QFX10000
Avant de configurer la diffusion ciblée pour un sous-réseau :
Assurez-vous que le sous-réseau n’a pas de connexion directe à Internet.
Configurez les interfaces RVI (Routed VLAN) pour les VLAN entrants et sortants du commutateur. Pour les non-ELS, reportez-vous à Configuration des interfaces VLAN routées sur les commutateurs (procédure CLI) ou Configuration des VLAN pour les commutateurs EX Series (procédure J-Web). Pour ELS, voir interface L3.
Vue d’ensemble et topologie
Vous pouvez effectuer des tâches d’administration à distance, telles que des sauvegardes et des tâches d’application WOL pour gérer des groupes de clients sur un sous-réseau. Une façon d’effectuer les tâches d’administration consiste à envoyer des paquets de diffusion ciblés sur les hôtes d’un sous-réseau cible particulier.
Le réseau transmet les paquets de diffusion ciblés comme s’il s’agissait de paquets unicast. Lorsque le paquet de diffusion ciblé est reçu par un VLAN activé pour targeted-broadcast, le commutateur diffuse le paquet à tous les hôtes de son sous-réseau.
Dans cette topologie (voir Figure 1), un hôte est connecté à une interface sur un commutateur pour gérer les clients dans le sous-réseau 10.1.2.1/24. Lorsque le commutateur reçoit un paquet avec l’adresse IP de diffusion du sous-réseau cible comme adresse de destination, il transmet le paquet à l’interface de couche 3 du sous-réseau et le diffuse à tous les hôtes du sous-réseau.
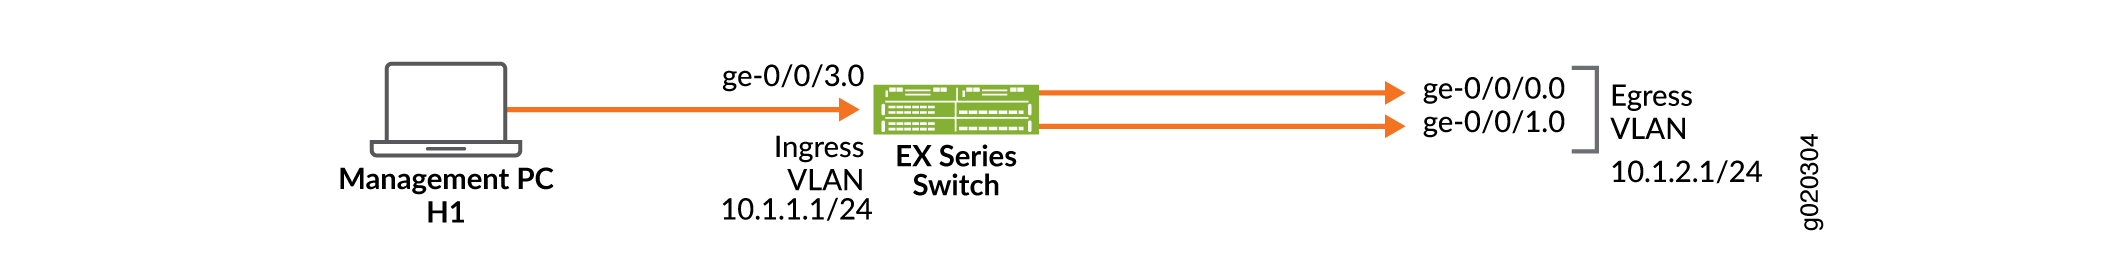 ciblée
Topologie
Le Tableau 1 présente les paramètres des composants dans cet exemple.
| Propriété | Paramètres |
|---|---|
Nom du VLAN entrant |
|
Adresse IP VLAN entrante |
|
Nom du VLAN de sortie |
|
Adresse IP du VLAN de sortie |
|
Interfaces dans le VLAN |
|
Interfaces dans le VLAN |
|
Vérification de l’état de la diffusion ciblée
Objet
Vérifiez que la diffusion ciblée est activée et fonctionne sur le sous-réseau.
Mesures à prendre
Utilisez la commande pour vérifier que la show vlans extensive diffusion ciblée est activée et fonctionne sur le sous-réseau.
Vérification de l’état de la diffusion ciblée
Objet
Vérifiez que la diffusion ciblée est activée et fonctionne sur le sous-réseau.
Mesures à prendre
Utilisez la commande pour vérifier que la show vlans extensive diffusion ciblée est activée et fonctionne sur le sous-réseau.