
SUR CETTE PAGE
Comprendre le traitement du trafic sur les équipements de Sécurité
Présentation du comportement de traitement par défaut du trafic IPv4
Comprendre le traitement du trafic sur les appareils SRX4600
Comprendre le traitement du trafic sur les équipements SRX5000 ligne
Comprendre le traitement de flux sur les équipements SRX5K-SPC3
Présentation du traitement du trafic sur les pare-feu SRX Series
Junos OS pour les équipements de sécurité intègre les capacités de sécurité réseau et de routage de Juniper Networks. Les paquets qui entrent dans un appareil et en sortent sont traités à la fois par paquets et par flux.
Comprendre le traitement du trafic sur les équipements de Sécurité
Junos OS pour les équipements de sécurité intègre les capacités de sécurité et de routage réseau de pointe de Juniper Networks. Junos OS comprend un large éventail de fonctionnalités de filtrage de paquets, de classification de classe de service (CoS) et de modélisation du trafic, ainsi qu’un ensemble complet de fonctionnalités de sécurité basées sur les flux, notamment des stratégies, des écrans, la traduction d’adresses réseau (NAT) et d’autres services basés sur les flux.
Le trafic entrant et sortant d’un équipement de sécurité est traité en fonction des fonctionnalités que vous configurez, telles que les filtres de paquets, les stratégies de sécurité et les écrans. Par exemple, le logiciel peut déterminer :
Si le paquet est autorisé à entrer dans l’appareil
Quels écrans de pare-feu appliquer au paquet
Le chemin emprunté par le paquet pour atteindre sa destination
Quels CoS appliquer au paquet, le cas échéant
S’il faut appliquer le NAT pour traduire l’adresse IP du paquet
Si le paquet nécessite une passerelle de couche applicative (ALG)
Les paquets qui entrent dans un appareil et en sortent sont traités à la fois par paquets et par flux :
Le traitement des paquets basé sur les flux traite les paquets associés ou un flux de paquets de la même manière. Le traitement des paquets dépend des caractéristiques établies pour le premier paquet du flux de paquets, appelé flux.
Pour l’architecture de traitement distribué de la passerelle de services, tout le traitement basé sur les flux s’effectue sur la SPU et l’échantillonnage est multithread. Le séquençage des paquets échantillonnés est maintenu.
Le traitement des paquets basé sur les paquets, ou sans état, traite les paquets de manière discrète. Chaque paquet est évalué individuellement pour le traitement.
Pour l’architecture de traitement distribué de la passerelle de services, une partie du traitement basé sur les paquets, comme la modélisation du trafic, a lieu sur le NPU. Certains traitements basés sur les paquets, tels que l’application de classificateurs à un paquet, ont lieu sur le SPU.
Cette rubrique comprend les sections suivantes :
Comprendre le traitement basé sur les flux
Un paquet subit un traitement basé sur les flux après que des filtres basés sur les paquets et des filtres lui ont été appliqués. Tout le traitement basé sur les flux d’un seul flux s’effectue sur une seule unité de traitement des services (SPU). Une SPU traite les paquets d’un flux en fonction des fonctionnalités de sécurité et des autres services configurés pour la session.
La figure 1 montre une vue conceptuelle de la façon dont le traitement du trafic basé sur les flux s’effectue sur la passerelle de services.
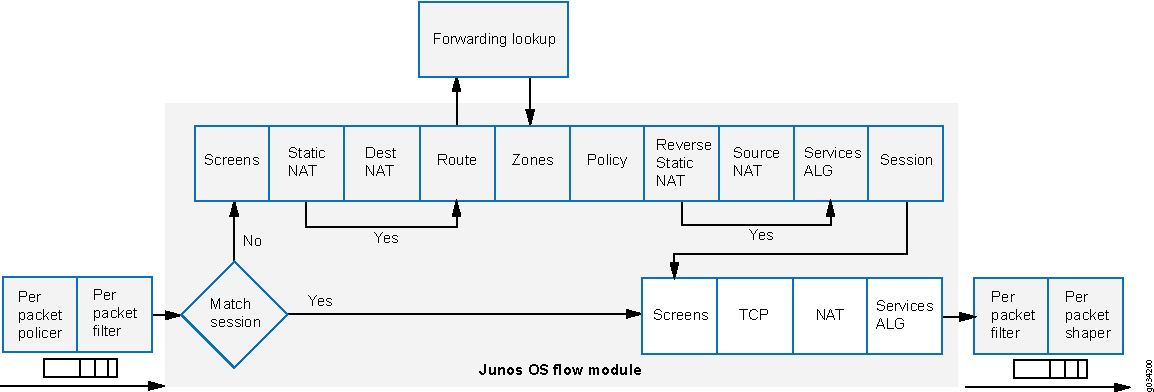 basé sur les flux
Un flux est un flux de paquets associés qui répondent aux mêmes critères de correspondance et partagent les mêmes caractéristiques. Junos OS traite les paquets appartenant au même flux de la même manière.
Les paramètres de configuration qui déterminent le sort d’un paquet (comme la stratégie de sécurité qui s’applique à lui, s’il nécessite une passerelle de la couche couche applicative (ALG), si le NAT est appliqué pour traduire l’adresse IP source et/ou de destination du paquet, sont évalués pour le premier paquet d’un flux.
Pour déterminer s’il existe un flux pour un paquet, le NPU tente de faire correspondre les informations du paquet à celles d’une session existante en fonction des critères de correspondance suivants :
Adresse source
Adresse de destination
Port source
Port de destination
Protocole
Numéro de jeton de session unique pour une zone et un routeur virtuel donnés
Zones et politiques
La stratégie de sécurité à utiliser pour le premier paquet d’un flux est mise en cache dans une table de flux pour être utilisée avec le même flux et les flux étroitement liés. Les stratégies de sécurité sont associées à des zones. Une zone est un ensemble d’interfaces qui définissent une limite de sécurité. La zone entrante d’un paquet, déterminée par l’interface par laquelle il est arrivé, et sa zone sortante, déterminée par la recherche de transfert, déterminent ensemble la stratégie utilisée pour les paquets du flux.
Flux et sessions
Le traitement des paquets basé sur les flux, qui est dynamique, nécessite la création de sessions. Une session est créée pour le premier paquet d’un flux aux fins suivantes :
Stocker la plupart des mesures de sécurité à appliquer aux paquets du flux.
Pour mettre en cache des informations sur l’état du flux.
Par exemple, les informations de journalisation et de comptage d’un flux sont mises en cache dans sa session. (Certains écrans de pare-feu dynamiques s’appuient sur des valeurs de seuil qui se rapportent à des sessions individuelles ou à toutes les sessions.)
Allouer les ressources requises pour le flux pour des fonctionnalités telles que le NAT.
Fournir un cadre pour des fonctionnalités telles que les ALG et les fonctionnalités de pare-feu.
La plupart des traitements de paquets ont lieu dans le contexte d’un flux, notamment :
Gestion des stratégies, du NAT, des zones et de la plupart des écrans.
Gestion des ALG et de l’authentification.
Comprendre le traitement basé sur les paquets
Un paquet subit un traitement basé sur les paquets lorsqu’il est retiré de la file d’attente sur son interface d’entrée et avant d’être ajouté à la file d’attente sur son interface de sortie.
Le traitement basé sur les paquets applique des filtres de pare-feu sans état, des fonctionnalités CoS et certains écrans aux paquets distincts.
Lorsqu’un paquet arrive à une interface, des contrôles d’intégrité, des filtres basés sur les paquets, certaines fonctionnalités CoS et certains écrans lui sont appliqués.
Avant qu’un paquet ne quitte l’appareil, tous les filtres basés sur les paquets, certaines fonctionnalités CoS et certains écrans associés à l’interface sont appliqués au paquet.
Les filtres et les fonctionnalités CoS sont généralement associés à une ou plusieurs interfaces pour déterminer quels paquets sont autorisés à transiter par le système et pour appliquer des actions spéciales aux paquets si nécessaire.
Les rubriques suivantes décrivent les types de fonctionnalités basées sur les paquets que vous pouvez configurer et appliquer au trafic de transit.
Filtres de pare-feu sans état
Également appelés listes de contrôle d’accès (ACL), les filtres de pare-feu sans état contrôlent les accès et limitent les débits de trafic. Ils évaluent statiquement le contenu des paquets transitant par l’appareil d’une source à une destination, ou des paquets provenant ou destiné au moteur de routage. Un filtre de pare-feu sans état évalue chaque paquet, y compris les paquets fragmentés.
Vous pouvez appliquer un filtre de pare-feu sans état à une interface d’entrée ou de sortie, ou aux deux. Un filtre contient un ou plusieurs termes, et chaque terme se compose de deux composants : les conditions de correspondance et les actions. Par défaut, un paquet qui ne correspond pas à un filtre de pare-feu est ignoré.
Vous pouvez planifier et concevoir des filtres de pare-feu sans état qui seront utilisés à diverses fins, par exemple pour limiter le trafic à certains protocoles, à certaines adresses IP source ou de destination, ou à certains débits de données. Les filtres de pare-feu sans état sont exécutés sur le NPU.
Fonctionnalités de classe de service
Les fonctionnalités CoS vous permettent de classer et de modeler le trafic. Les fonctionnalités CoS sont exécutées sur le NPU.
Classificateurs BA (Behavior Aggregate) : ces classificateurs fonctionnent sur les paquets lorsqu’ils pénètrent dans l’équipement. À l’aide de classificateurs d’agrégation de comportement, l’équipement agrège différents types de trafic en une seule classe de transfert pour recevoir le même traitement de transfert. Les classificateurs BA vous permettent de définir la classe de transfert et la priorité de perte d’un paquet en fonction de la valeur du service différencié (DiffServ).
Mise en forme du trafic : vous pouvez façonner le trafic en attribuant des niveaux de service avec des caractéristiques de retard, de gigue et de perte de paquets différentes à des applications particulières servies par des flux de trafic spécifiques. La modélisation du trafic est particulièrement utile pour les applications en temps réel, telles que la transmission vocale et vidéo.
Écrans
Certains écrans, tels que les écrans de déni de service (DoS), sont appliqués à un paquet en dehors du processus de flux. Ils sont exécutés sur l’unité de traitement réseau (NPU).
Présentation du comportement de traitement par défaut du trafic IPv4
Le mode de traitement basé sur les flux est nécessaire pour que les fonctionnalités de sécurité telles que les zones, les écrans et les politiques de pare-feu fonctionnent. Pour le traitement en mode de dépôt, le trafic est abandonné directement, il n’est pas transféré. Il diffère du traitement en mode paquet pour lequel le trafic est traité sans aucun processus de sécurité.
Utilisez l’explorateur de fonctionnalités pour confirmer la prise en charge de la plate-forme et de la version pour des fonctionnalités spécifiques.
Consultez la section Comprendre le comportement de traitement par défaut pour le trafic IPv4 pour obtenir des notes relatives à votre plate-forme.
Configuring an SRX Series Device as a Border Router
Lorsqu’un pare-feu SRX Series, quel qu’il soit, est activé pour le traitement basé sur les flux ou le mode drop, pour configurer l’équipement en tant que routeur de bordure, vous devez passer au mode de traitement basé sur les paquets pour MPLS. Dans ce cas, pour configurer le pare-feu SRX Series en mode paquet pour MPLS, utilisez l’instruction set security forwarding-options family mpls mode packet-based .
Comportement du trafic IPv4 spécifique à la plate-forme
Utilisez l’explorateur de fonctionnalités pour confirmer la prise en charge de la plate-forme et de la version pour des fonctionnalités spécifiques.
Utilisez le tableau suivant pour examiner le comportement spécifique à votre plate-forme :
| Plate-forme |
Différence |
|---|---|
| Pare-feu SRX Series |
|
Comprendre le traitement du trafic sur les appareils SRX320
Cette rubrique décrit le processus entrepris par les passerelles de services SRX320 pour établir une session pour les paquets appartenant à un flux qui transite par l’appareil. Les services de flux des équipements SRX320 sont monothread et non distribués. Bien qu’ils diffèrent des autres pare-feu SRX Series sur ce point, le même modèle de flux est suivi et la même interface de ligne de commande (CLI) est implémentée.
Pour illustrer l’établissement de session et la « marche » des paquets, y compris les points auxquels les services sont appliqués aux paquets d’un flux, l’exemple décrit dans les sections suivantes utilise le cas simple d’une session unicast :
- Comprendre le traitement des flux et la gestion des sessions
- Comprendre le traitement du premier paquet
- Comprendre la création de sessions
- Comprendre le traitement accéléré
Comprendre le traitement des flux et la gestion des sessions
Cette rubrique explique comment une session est configurée pour traiter les paquets composant un flux. Dans la rubrique suivante, la SPU fait référence au thread du plan de données du pare-feu SRX320.
Au départ, le thread du plan de données récupère le paquet et effectue des vérifications d’intégrité de base sur celui-ci. Ensuite, il traite le paquet pour les filtres sans état et les classificateurs CoS et applique certains écrans.
Comprendre le traitement du premier paquet
Pour déterminer si un paquet appartient à un flux existant, l’appareil tente de faire correspondre les informations du paquet à celles d’une session existante en se basant sur les six critères de correspondance suivants :
Adresse source
Adresse de destination
Port source
Port de destination
Protocole
Jeton unique d’une zone et d’un routeur virtuel donnés
Le SPU vérifie sa table de sessions pour une session existante pour le paquet. Si aucune session existante n’est trouvée, la SPU configure une session pour le flux. Si une correspondance de session est trouvée, la session a déjà été créée, de sorte que le SPU effectue un traitement rapide sur le paquet.
Comprendre la création de sessions
Lors de la configuration de la session, le SPU exécute les services suivants pour le paquet :
Écrans
Recherche de route
Recherche de stratégies
Recherche de service
NAT, si nécessaire
Une fois qu’une session est établie, elle est utilisée pour tous les paquets appartenant au flux. Les paquets d’un flux sont traités en fonction des paramètres de sa session. Pour le reste des étapes impliquées dans le traitement des paquets, passez à l’étape 1 du « Traitement accéléré ». Tous les paquets sont traités rapidement.
Comprendre le traitement accéléré
Si un paquet correspond à une session, Junos OS effectue un traitement rapide comme décrit dans les étapes suivantes. Une fois qu’une session a été configurée pour le premier paquet d’un flux, elle subit également un traitement accéléré. Tous les paquets sont traités rapidement.
La SPU applique des fonctionnalités de sécurité basées sur les flux au paquet.
Les écrans configurés sont appliqués.
Des vérifications TCP sont effectuées.
Des services de flux, tels que NAT, ALG et IPsec, sont appliqués, si nécessaire.
Le SPU prépare le paquet pour le transfert et le transmet.
Des filtres de paquets de routage sont appliqués.
La modélisation du trafic est appliquée.
La hiérarchisation du trafic est appliquée.
La planification du trafic est appliquée.
Le paquet est transmis.
Comprendre le traitement du trafic sur les appareils SRX4600
Le pare-feu SRX4600 de Juniper Networks intègre des services de sécurité et de routage basés sur les flux, notamment une sécurité avancée et l’atténuation des menaces, ainsi qu’une sécurité traditionnelle par pare-feu dynamique. L’infrastructure basée sur les flux de Junos OS constitue la base et le cadre des services applicatifs de la couche 4 à la couche 7. Le pare-feu SRX4600 est conçu pour être déployé en tant que pare-feu intégré à la périphérie et au cœur du centre de données des grandes entreprises, ainsi qu’à la périphérie du campus. Il peut également être déployé en tant que passerelle de sécurité LTE et pare-feu Gi/SGi.
Cette rubrique comprend le contenu suivant :
- Comprendre les scénarios de déploiement du pare-feu SRX4600 et ses fonctionnalités
- Traitement basé sur les flux et principes fondamentaux des sessions
- Composants sous-jacents de flux et de session implémentés dans les pare-feu SRX Series
Comprendre les scénarios de déploiement du pare-feu SRX4600 et ses fonctionnalités
Le pare-feu SRX4600 peut être déployé dans de nombreuses zones pour sécuriser votre environnement et ses ressources. Il est souvent utilisé pour protéger la périphérie et le cœur du datacenter des manières suivantes :
-
Déployer le pare-feu SRX4600 en tant que pare-feu de périphérie de datacenter
Vous pouvez déployer le pare-feu SRX4600 à la périphérie de votre datacenter afin de protéger de manière optimale les applications et services qu’il héberge. Chaque datacenter dispose d’un point d’entrée pour permettre aux clients d’accéder aux services du datacenter, mais des agresseurs malveillants peuvent en profiter pour lancer des attaques contre ces services. Une grande partie du trafic entrant dans le datacenter provient de trafic Internet entrant. Pour cette seule raison, il est essentiel de déployer une sécurité robuste et multicouche à la périphérie du datacenter. Le pare-feu SRX4600 bloque les attaques de manière efficace et fiable, et vous permet de configurer le système pour déjouer des types spécifiques d’attaques. Le pare-feu SRX4600 prend en charge le cadre de réseau sécurisé défini par Logiciels (SDSN) de Juniper, notamment Juniper Advanced Threat Prevention Cloud (ATP Cloud), qui s’appuie sur des informations automatisées et exploitables pouvant être partagées rapidement pour reconnaître et atténuer les menaces. La figure 2 montre le pare-feu SRX4600 déployé à la périphérie du datacenter en conjonction avec un routeur MX480 et des commutateurs EX Series.
Figure 2 : Déploiement du pare-feu SRX4600 à la périphérie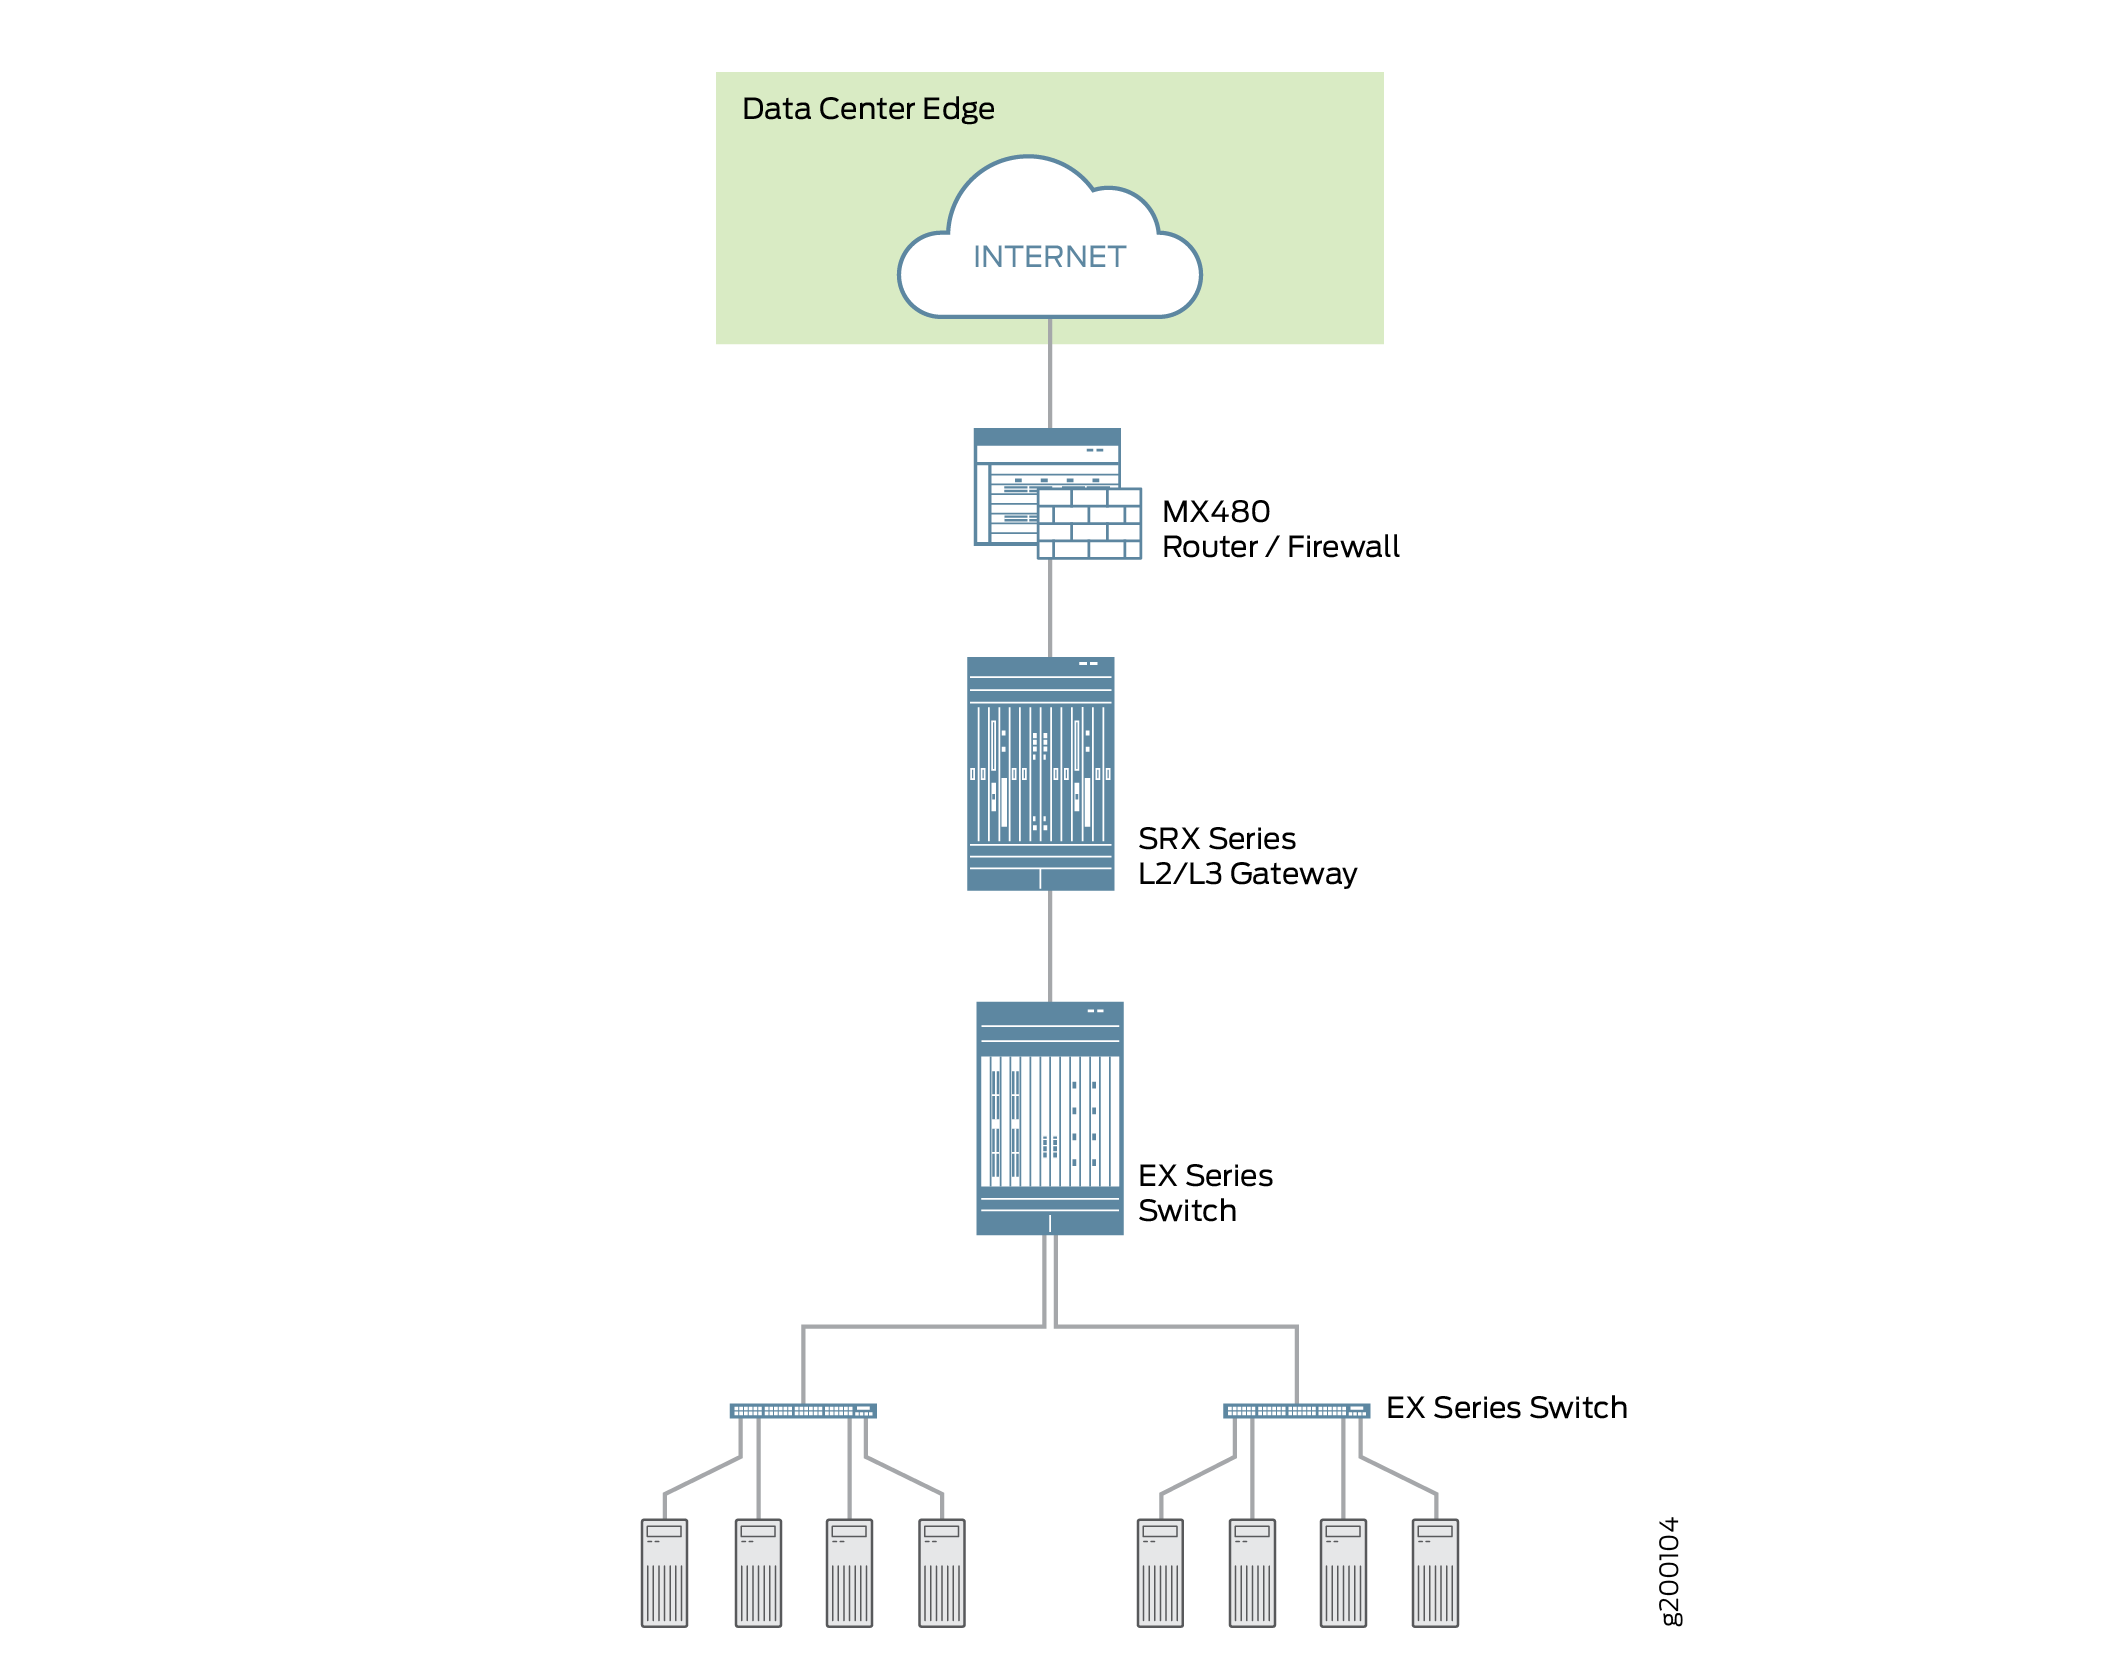 du datacenter
-
Déploiement du pare-feu SRX4600 au cœur du datacenter
Vous pouvez déployer le pare-feu SRX4600 au cœur du datacenter pour renforcer la sécurité et garantir le respect des exigences de conformité. Le traitement des datacenters est devenu de plus en plus dynamique, ce qui nécessite une définition claire du réseau et l’application d’exigences de conformité. Pour garantir la conformité, vous pouvez utiliser le pare-feu SRX4600 pour segmenter l’ensemble de votre réseau en réseaux de serveurs individuels et sécuriser le trafic à l’intérieur de ceux-ci. Le pare-feu SRX4600 assure une haute disponibilité et une automatisation élevées. Ses services hautes performances de couche 3 et de couche 4 répondent aux exigences de sécurité du cœur du centre de données. La figure 3 montre le pare-feu SRX4600 déployé en tant que pare-feu multicouche au cœur du centre de données.
Figure 3 : Déploiement du pare-feu SRX4600 au cœur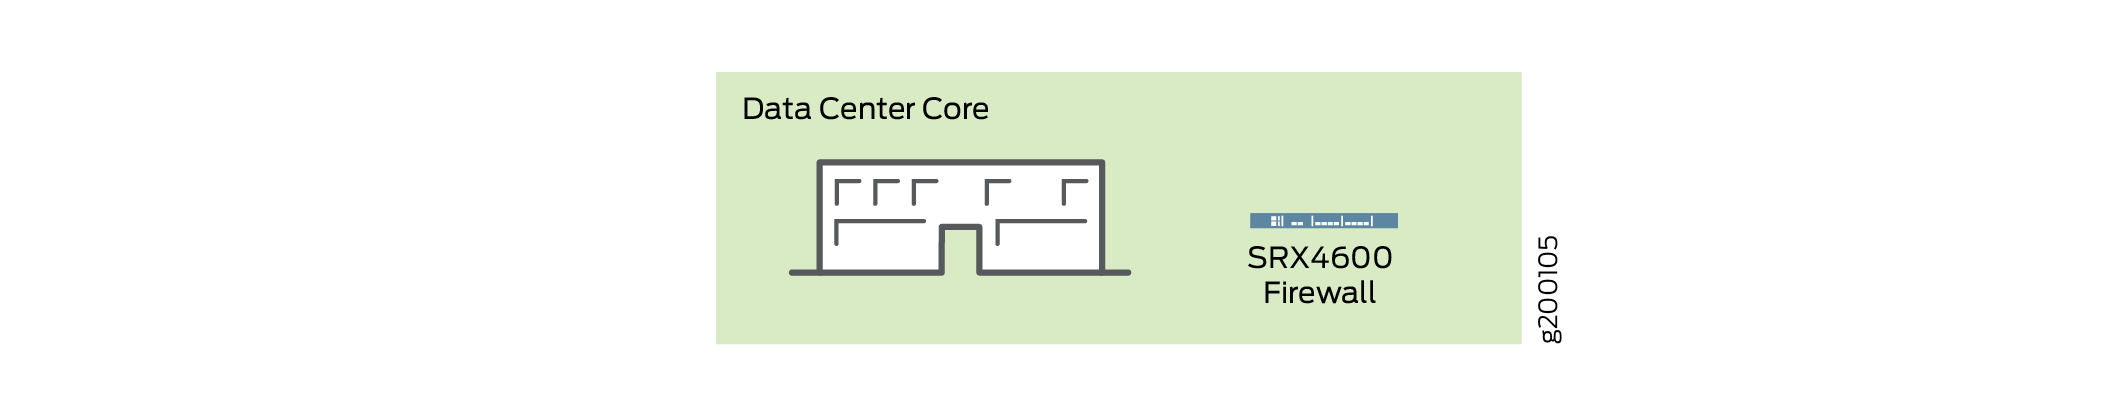 du datacenter
En plus de ses fonctionnalités avancées de protection contre les programmes malveillants, le pare-feu SRX4600 prend en charge les fonctionnalités suivantes :
-
Pare-feu dynamique
-
Suite de sécurité applicative
-
Sécurité du contenu (Sophos AV, filtrage Web, antispam)
-
IDP
-
Haute disponibilité (châssis cluster)
-
Deux ports de contrôle HA (10G)
-
Prise en charge de MACsec pour les ports HA
-
-
Interfaces Ethernet via QSFP28 (modes 100G/40G/4x10G), QSFP+ (modes 40G/4x10G) et SFP+ (mode 10G)
-
VPN IPsec, y compris AutoVPN et Group VPNv2
-
Services réseau et QoS
-
J-Web
-
Stratégies de routage avec multicast
Traitement basé sur les flux et principes fondamentaux des sessions
Pour comprendre le traitement des flux sur le pare-feu SRX4600, il est important de comprendre les principes fondamentaux du flux.
Un flux est un flux de paquets associés qui répondent aux mêmes critères de correspondance et partagent les mêmes caractéristiques. Junos OS traite de la même manière les paquets appartenant au même flux. L’architecture d’une passerelle de services SRX Series et la façon dont elle gère les flux de paquets sont étroitement liées. Par conséquent, en partie, le flux est géré différemment dans la famille de pare-feu SRX Series en raison de leurs différences architecturales.
Le traitement des paquets basé sur les flux, qui est dynamique, nécessite la création de sessions. Les sessions sont créées en fonction du routage et d’autres informations de classification du trafic pour stocker des informations et allouer des ressources à un flux. Les sessions mettent en cache les informations sur l’état du flux et stockent la plupart des mesures de sécurité à appliquer aux paquets du flux. En raison des différences architecturales entre les appareils, les sessions sont également gérées différemment selon les appareils.
Quelles que soient ces différences, le processus de flux est conceptuellement le même sur toutes les passerelles de services, et les sessions servent les mêmes objectifs et ont les mêmes fonctionnalités.
Composants sous-jacents de flux et de session implémentés dans les pare-feu SRX Series
Les pare-feu SRX Series utilisent les mêmes composants d’infrastructure pour prendre en charge, gérer et gérer les sessions, mais tous les appareils ne les implémentent pas.
Pour comprendre le flux, il est essentiel de comprendre les composants suivants et comment ils sont utilisés :
-
L’unité de traitement des services (SPU)
Une unité SPU gère la session pour un flux de paquets. Il applique des fonctions de sécurité et d’autres services au paquet. Il applique également des filtres de pare-feu sans état basés sur les paquets, des classificateurs et des traffic shapers au paquet.
-
Le point central (CP)
Le point central est une SPU que le système utilise pour allouer des ressources et distribuer la gestion des sessions entre les SPU. Lorsque le premier paquet d’un flux est traité, le point central détermine la SPU à utiliser pour la session de ce paquet. Le pare-feu SRX4600 n’implémente pas de point central.
-
L’unité de traitement réseau (NPU) et la session Traitement réseau
Un NPU est un processeur qui s’exécute sur une carte d’E/S (IOC) et traite les paquets discrètement. Lorsqu’un flux est créé, les paquets suivants du flux sont mis en correspondance avec la session sur le NPU. Le NPU gère les traitements supplémentaires tels que la vérification de séquence TCP, le traitement TTL (Time-to-Live) et la traduction d’en-tête de couche 2. Une NPU améliore les performances en ce sens qu’elle évite le transfert de paquets supplémentaire entre une SPU de session et une SPU de hachage. Le pare-feu SRX4600 implémente un NPU.
L’architecture de flux du pare-feu SRX4600 a été améliorée afin d’optimiser l’utilisation des processeurs Xeon™ multicœurs avancés de l’équipement SRX4600. Le pare-feu SRX4600 implémente l’utilisation d’un thread de session dédié pour contourner les problèmes tels que la gestion des paquets désordonnés dans un flux. Il utilise la session de traitement réseau pour s’assurer que les paquets sont transférés au bon thread dédié. Les paquets sont distribués à différents threads conformément au modèle de distribution de session basé sur le hachage.
Comprendre le traitement du trafic sur les équipements SRX5000 ligne
Junos OS sur SRX5000 appareils est un système de traitement parallèle distribué, haute débit et hautes performances. L’architecture de traitement parallèle distribué de la gamme SRX5000 de passerelles de services comprend plusieurs processeurs pour gérer les sessions et exécuter le traitement de la sécurité et d’autres services. Cette architecture offre une plus grande flexibilité et permet un débit élevé et des performances rapides.
Dans SRX1400, les périphériques SRX3400, SRX3600, SRX5400, SRX5600 et SRX5800, IKE les négociations impliquant NAT traversée ne fonctionnent pas si l’homologue IKE se trouve derrière un périphérique NAT qui modifiera l’adresse IP source des paquets IKE pendant la négociation. Par exemple, si le périphérique NAT est configuré avec DIP, il modifie l’adresse IP source, car le protocole IKE fait passer le port UDP de 500 à 4500.
Les cartes d’E/S (IOC) et les cartes de traitement de services (SPC) des équipements de la gamme SRX5000 contiennent des unités de traitement qui traitent un paquet lorsqu’il traverse l’équipement. Un IOC a une ou plusieurs unités de traitement de réseau (NPU) et un SPC a une ou plusieurs unités de traitement de services (SPU).
Ces unités de traitement ont des responsabilités différentes. Tous les services basés sur les flux d’un paquet sont exécutés sur une seule SPU. Les responsabilités de ces NPU ne sont pas clairement délimitées en ce qui concerne les autres types de services qui s’exécutent sur elles. .)
Par exemple :
-
Une NPU traite les paquets discrètement. Il effectue des contrôles d’intégrité et applique au paquet certains écrans configurés pour l’interface, tels que les écrans de déni de service (DoS).
-
Une unité de protection individuelle gère la session pour le flux de paquets et applique des fonctions de sécurité et d’autres services au paquet. Il applique également des filtres de pare-feu sans état basés sur les paquets, des classificateurs et des traffic shapers au paquet.
-
Un NPU transmet un paquet à la SPU à l’aide de l’algorithme de hachage. Cependant, pour certaines applications, comme ALG, le système devra interroger le point central de l’application pour déterminer sur quelle SPU le paquet doit être traité.
Ces parties distinctes et coopérantes du système, y compris le point central, stockent chacune les informations identifiant l’existence d’une session pour un flux de paquets et les informations par rapport auxquelles un paquet est mis en correspondance pour déterminer s’il appartient à une session existante.
Cette architecture permet à l’équipement de répartir le traitement de toutes les sessions entre plusieurs SPU. Il permet également à un NPU de déterminer s’il existe une session pour un paquet, de vérifier le paquet et d’appliquer des écrans au paquet. La façon dont un paquet est traité varie selon qu’il s’agit ou non du premier paquet d’un flux.
Les sections suivantes décrivent l’architecture de traitement utilisant des périphériques SRX5400, SRX5600 et SRX5800 comme exemple :
- Comprendre le traitement du premier paquet
- Comprendre le traitement accéléré
- Comprendre le chemin de données pour les sessions unicast
- Comprendre les unités de traitement des services
- Présentation des caractéristiques des planificateurs
- Comprendre le regroupement des processeurs réseau
Comprendre le traitement du premier paquet
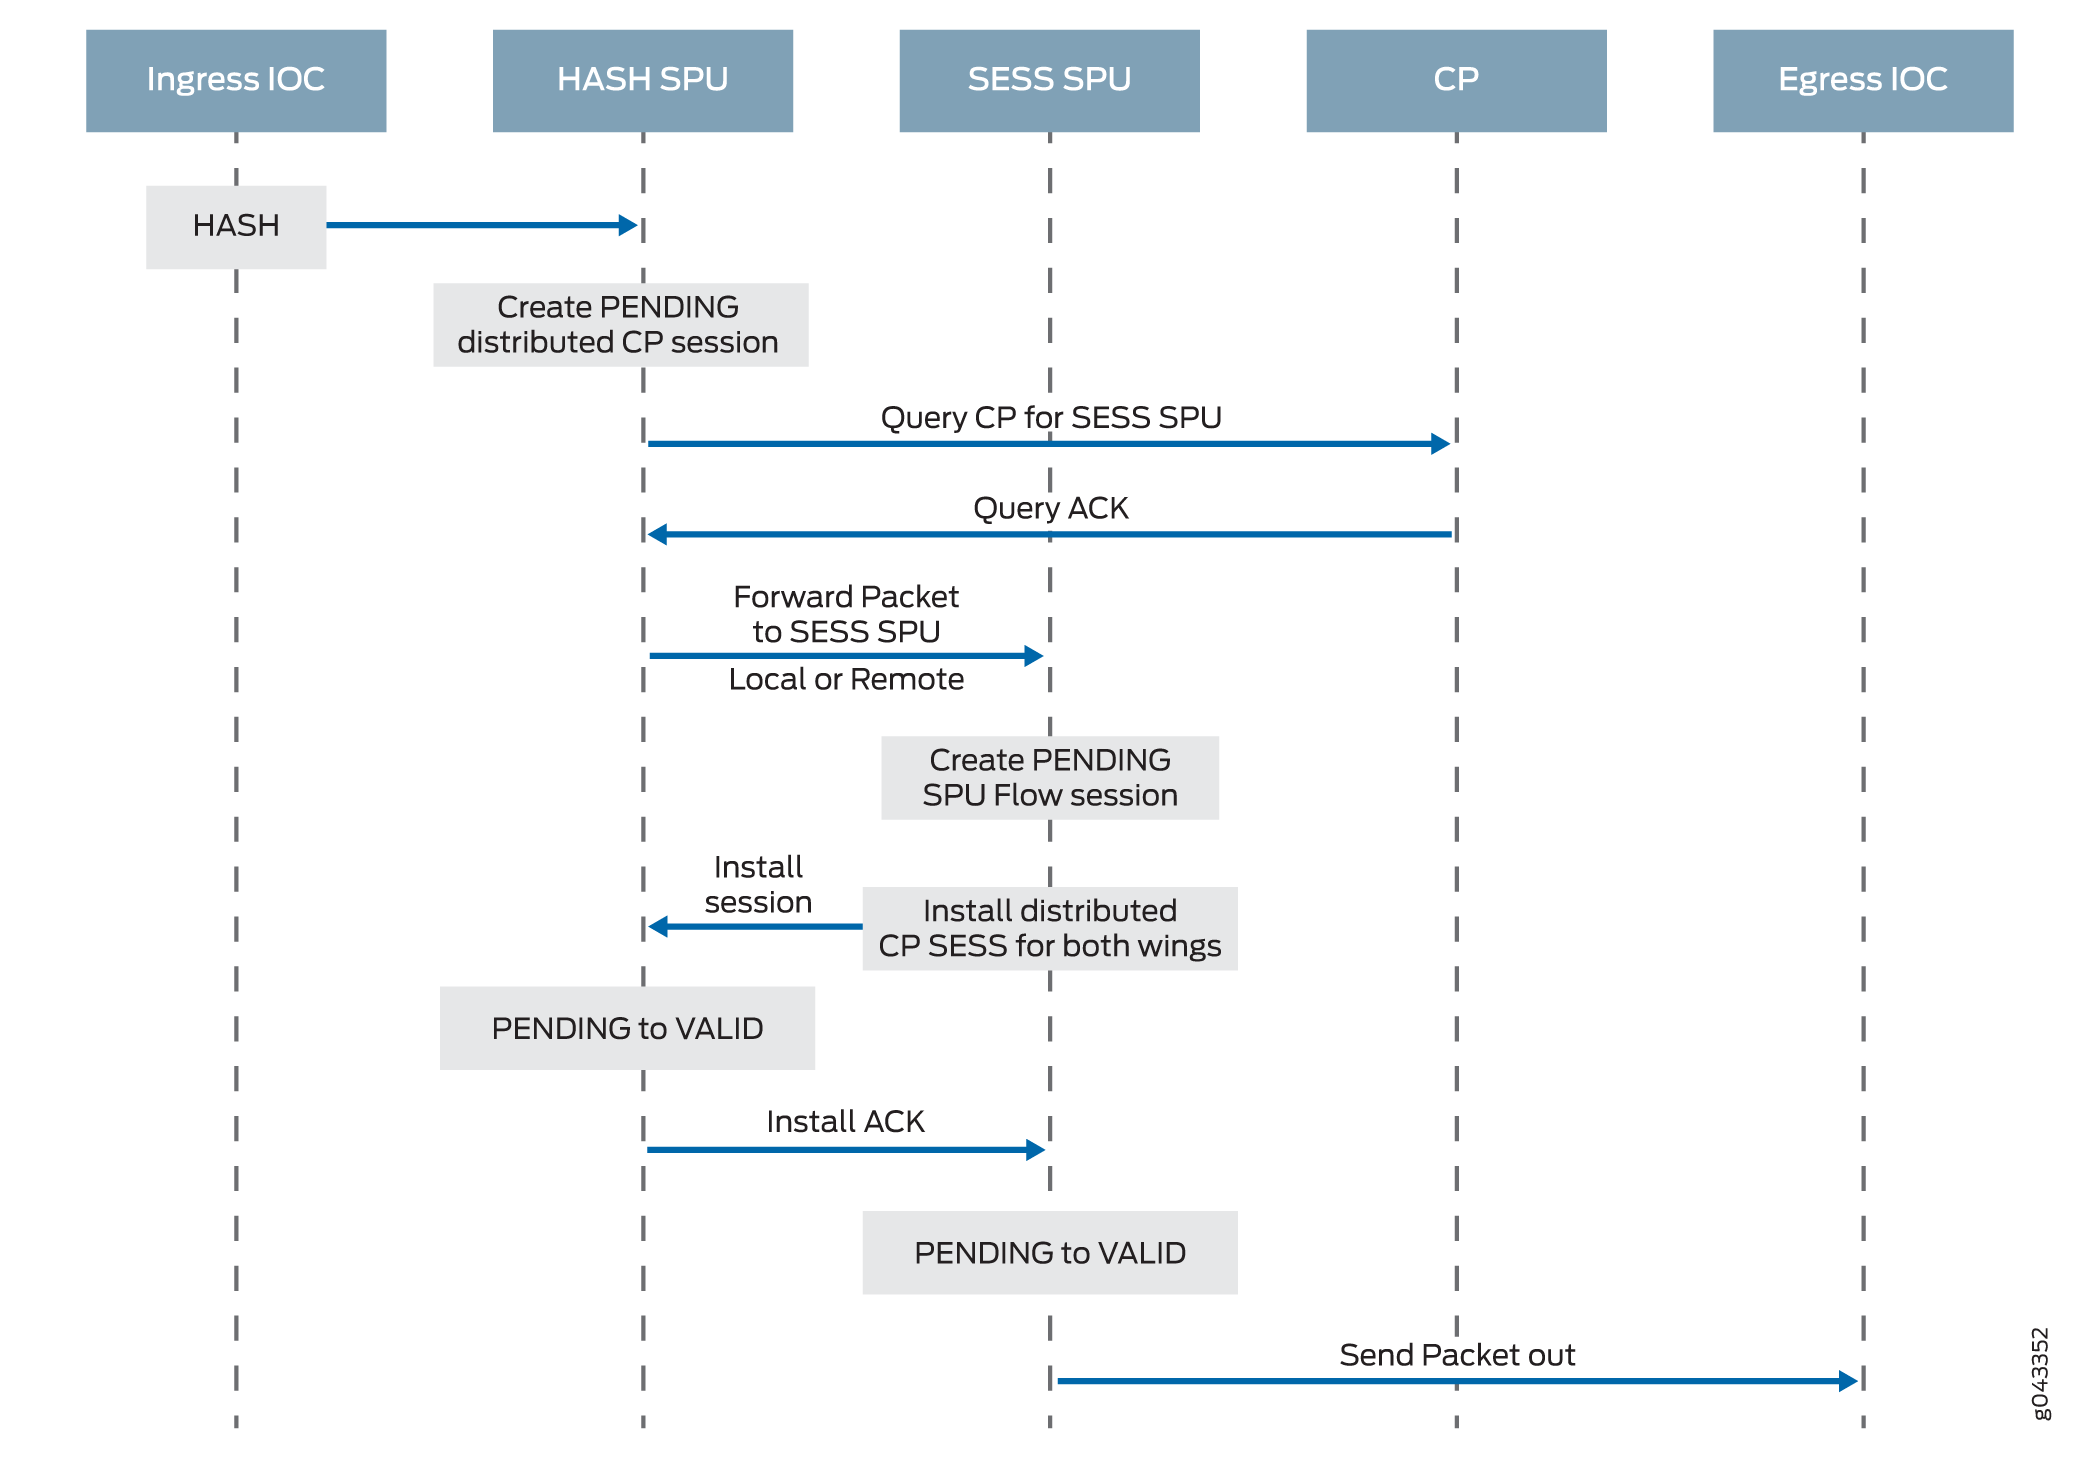
La figure 4 illustre le chemin emprunté par le premier paquet d’un flux lorsqu’il entre dans l’équipement : le NPU détermine qu’il n’existe aucune session pour le paquet, et le NPU envoie le paquet au point central distribué pour configurer une session de point central distribué. Le point central distribué envoie ensuite un message au point central de l’application pour qu’il sélectionne le SPU afin de configurer une session pour le paquet et de traiter le paquet. Le point central distribué envoie ensuite le paquet à cette unité de protection individuelle. Le SPU traite le paquet et l’envoie au NPU pour transmission à partir de l’appareil. (Cette description de haut niveau ne traite pas de l’application des fonctionnalités à un paquet.)
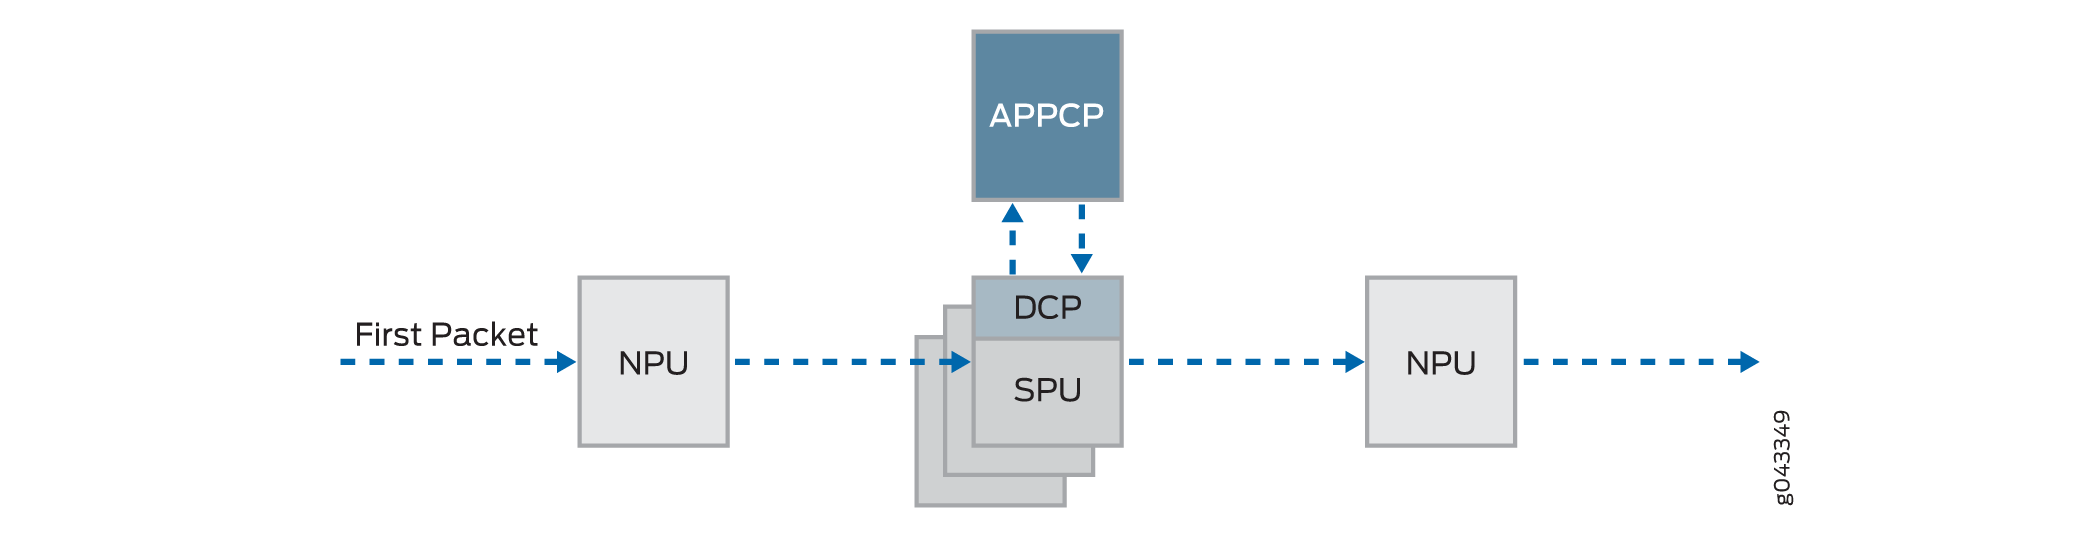 du premier paquet
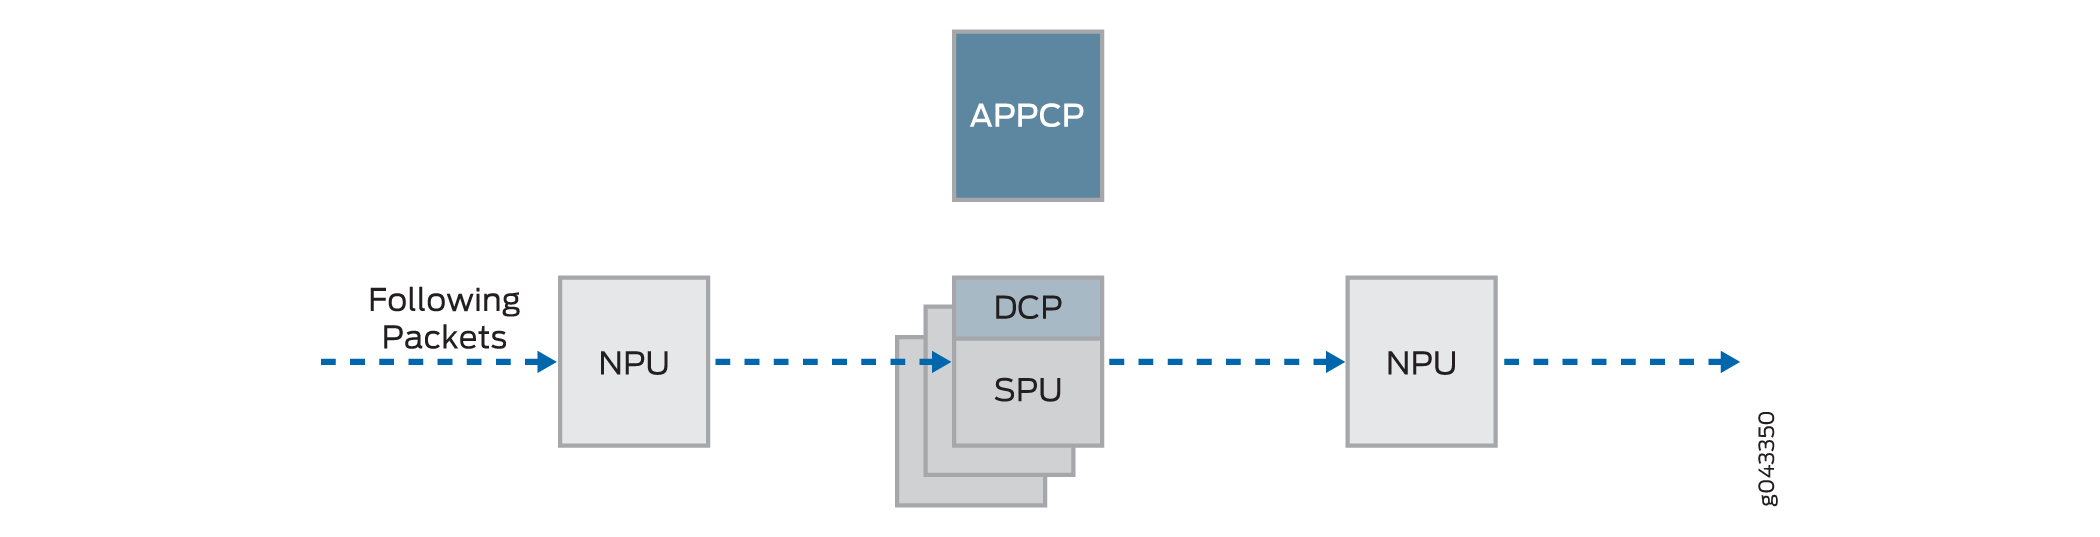
Une fois que le premier paquet d’un flux a traversé le système et qu’une session a été établie pour celui-ci, il subit un traitement accéléré.
Les paquets suivants dans le flux subissent également un traitement rapide ; dans ce cas, après que chaque paquet entre dans la session et que le NPU trouve une correspondance pour lui dans sa table de session, le NPU transmet le paquet au SPU qui gère sa session.
La figure 5 illustre un traitement accéléré. Il s’agit du chemin emprunté par un paquet lorsqu’un flux a déjà été établi pour les paquets associés. (Il s’agit également du chemin emprunté par le premier paquet d’un flux après la session pour le flux initié par le paquet.) Une fois le paquet entré dans l’appareil, le NPU trouve une correspondance pour le paquet dans sa table de session et il transmet le paquet au SPU qui gère la session du paquet. Notez que le paquet contourne l’interaction avec le point central.
Comprendre le traitement accéléré
La section suivante explique comment une session est créée et le processus qu’un paquet subit lorsqu’il transite par l’appareil.
 accéléré
Voici une vue d’ensemble des principaux composants impliqués dans la configuration d’une session pour un paquet et le traitement des paquets à la fois discrètement et dans le cadre d’un flux lorsqu’ils transitent par les périphériques SRX5400, SRX5600 et SRX5800.
-
Unités de traitement de réseau (NPU) : les NPU résident sur les IOC. Ils s’occupent de la vérification de l’intégrité des paquets et de l’application de certains écrans. Les NPU gèrent des tables de sessions qu’ils utilisent pour déterminer si une session existe pour un paquet entrant ou pour le trafic inverse.
La table de session NPU contient une entrée pour une session si la session est établie sur une SPU pour un paquet qui était précédemment entré dans le périphérique via l’interface et qui a été traité par ce NPU. La SPU installe la session dans la table NPU lorsqu’elle crée la session.
Un NPU détermine si une session existe pour un paquet en vérifiant les informations du paquet par rapport à sa table de session. Si le paquet correspond à une session existante, le NPU envoie le paquet et les métadonnées de celui-ci à la SPU. S’il n’y a pas de session, le NPU envoie le paquet à une SPU qui est calculée à l’aide de l’algorithme de hachage.
-
Unités de traitement des services (SPU) : les principaux processeurs des équipements SRX5400, SRX5600 et SRX5800 résident sur des SPC. Les SPU établissent et gèrent les flux de trafic et effectuent la majeure partie du traitement des paquets sur un paquet lorsqu’il transite par l’équipement. Chaque SPU gère une table de hachage pour une recherche rapide de session. La SPU applique des filtres de pare-feu sans état, des classificateurs et des traffic shapers au trafic. Une unité de traitement (SPU) effectue tous les traitements basés sur les flux d’un paquet et la plupart des traitements basés sur les paquets. Chaque SPU multicœur traite les paquets de manière indépendante avec une interaction minimale entre les SPU du même SPC ou d’un SPC différent. Tous les paquets appartenant au même flux sont traités par la même SPU.
La SPU gère une table de sessions avec des entrées pour toutes les sessions qu’elle a établies et dont elle traite les paquets. Lorsqu’une SPU reçoit un paquet d’un NPU, elle vérifie sa table de session pour s’assurer que le paquet lui appartient. Il vérifie également sa table de sessions lorsqu’il reçoit un paquet du point central distribué et envoie un message pour établir une session pour ce paquet afin de vérifier qu’il n’existe pas de session existante pour le paquet.
-
Point central : l’architecture de point central est divisée en deux modules, le point central de l’application et le point central distribué. Le point central des applications est responsable de la gestion globale des ressources et de l’équilibrage des charges, tandis que le point central distribué est responsable de l’identification du trafic (correspondance globale des sessions). La fonctionnalité de point central d’application s’exécute sur la SPU de point central dédiée, tandis que la fonctionnalité de point central distribuée est distribuée au reste des SPU. Désormais, les sessions de point central ne se trouvent plus sur la SPU de point central dédiée, mais avec le point central distribué sur d’autres SPU de flux.
-
Moteur de routage : le moteur de routage exécute le plan de contrôle.
Comprendre le chemin de données pour les sessions unicast
Cette section décrit le processus d’établissement d’une session pour les paquets appartenant à un flux qui transite par l’appareil.
Pour illustrer l’établissement de session et la « marche » des paquets, y compris les points auxquels les services sont appliqués aux paquets dans un flux, cet exemple utilise le cas simple d’une session unicast.
Cette « marche » des paquets regroupe le traitement basé sur les paquets et le traitement basé sur les flux que Junos OS effectue sur le paquet.
- Recherche de session et critères de correspondance des paquets
- Comprendre la création de sessions : traitement des premiers paquets
- Comprendre le traitement accéléré
Recherche de session et critères de correspondance des paquets
Pour déterminer si un paquet appartient à un flux existant, l’appareil tente de faire correspondre les informations du paquet à celles d’une session existante en se basant sur les six critères de correspondance suivants :
-
Adresse source
-
Adresse de destination
-
Port source
-
Port de destination
-
Protocole
-
Jeton unique d’une zone et d’un routeur virtuel donnés
Comprendre la création de sessions : traitement des premiers paquets
Cette section explique comment une session est configurée pour traiter les paquets composant un flux. Pour illustrer le processus, cette section utilise un exemple avec une source « a » et une destination « b ». Le sens des paquets du flux est appelé (a ->b). La direction de la destination à la source est appelée (b->a).
Étape 1. Un paquet arrive à une interface sur l’appareil et le NPU le traite.
Cette section décrit comment un paquet est traité lorsqu’il arrive à un IOC d’entrée du pare-feu SRX Series.
-
Le paquet arrive à l’IOC de l’appareil et est traité par le NPU sur l’IOC.
-
Le NPU effectue des vérifications d’intégrité de base sur le paquet et applique certains écrans configurés pour l’interface au paquet.
-
Le NPU vérifie sa table de sessions pour une session existante pour le paquet. (Il compare le tuple du paquet à ceux des paquets pour les sessions existantes dans sa table de session.)
-
Si aucune session existante n’est trouvée, le NPU transfère le paquet à la SPU de hachage.
-
Si une correspondance de session est trouvée, la session a déjà été créée sur une SPU qui lui a été attribuée, de sorte que le NPU transmet le paquet à la SPU pour traitement avec l’ID de session.
-
Example: Le paquet (a ->b) arrive à NPU1. NPU1 effectue des contrôles d’intégrité et applique des écrans DoS au paquet. NPU1 vérifie sa table de sessions pour une correspondance de uplet, et aucune session existante n’est trouvée. NPU1 transfère le paquet à une SPU.
Étape 2. Le point central distribué crée une session avec l’état « En attente ».
Lorsqu’une NPU reçoit un paquet, elle l’envoie au point central distribué, en fonction de l’algorithme de hachage. Le point central distribué recherche ensuite la table de session du point central distribué et crée une entrée si nécessaire.
Ce processus comprend les éléments suivants :
-
Le point central distribué vérifie sa table de sessions pour déterminer s’il existe une session pour le paquet reçu du NPU. (Une NPU transfère un paquet au point central distribué car elle ne trouve pas de session existante pour le paquet)
-
S’il n’y a pas d’entrée qui correspond au paquet dans la table de session du point central distribué, le point central distribué crée une aile en attente pour la session. Le point central distribué envoie ensuite un message de requête au point central de l’application pour sélectionner une unité de protection étendue à utiliser pour la session.
-
À la réception du message de requête, le point central de l’application vérifie sa table de portes pour déterminer s’il existe une porte pour le paquet. Si une porte correspond ou qu’un autre algorithme de distribution de session est déclenché, le point central de l’application sélectionne une autre SPU pour traiter le paquet ; sinon, la SPU (c’est-à-dire la SPU de point central distribuée) est sélectionnée. Enfin, le point central de l’application envoie une réponse de requête au point central distribué.
-
À la réception de la réponse à la requête, le point central distribué transfère le premier paquet entrant dans le flux à la SPU sélectionnée dans un message lui demandant de configurer une session localement à utiliser pour le flux de paquets. Par exemple, le point central distribué crée une aile en attente (a ->b) pour la session. Le point central de l’application sélectionne SPU1 à utiliser pour cela. Le point central distribué envoie à SPU1 le paquet (a->b) ainsi qu’un message lui demandant de créer une session pour le point central distribué.
Example: Le point central distribué crée une aile en attente (a ->b) pour la session. Il sélectionne SPU1 à utiliser pour cela. Il envoie à SPU1 le paquet (a->b) avec un message pour créer une session pour celui-ci.
Étape 3. L’USP met en place la séance.
Chaque SPU dispose également d’un tableau de sessions, qui contient des informations sur ses sessions. Lorsque la SPU reçoit un message du point central distribué pour configurer une session, elle vérifie sa table de sessions pour s’assurer qu’une session n’existe pas déjà pour le paquet.
-
S’il n’existe aucune session existante pour le paquet, le SPU configure la session localement.
-
La SPU envoie un message au point central distribué lui demandant d’installer la session.
Remarque :Lors du traitement du premier paquet, si le NAT est activé, le SPU alloue des ressources d’adresse IP au NAT. Dans ce cas, le traitement du premier paquet de la session est suspendu jusqu’à ce que le processus d’attribution NAT soit terminé.
La SPU ajoute à la file d’attente tous les paquets supplémentaires pour le flux qu’elle pourrait recevoir jusqu’à l’installation de la session.
Example: SPU1 crée la session pour (a ->b) et renvoie un message au point central distribué lui demandant d’installer la session en attente.
Étape 4. Le point central distribué installe la session.
Le point central distribué reçoit le message d’installation de la SPU.
-
Le point central distribué définit l’état de l’aile en attente de la session sur actif.
-
Le point central distribué installe l’aile inverse de la session en tant qu’aile active.
Remarque :Dans certains cas, comme le NAT, l’aile inversée peut être installée sur un point central distribué différent du point central distribué de l’aile d’initialisation.
-
Il envoie un message d’accusé de réception (ACK) à la SPU, indiquant que la session est installée.
Example: Le point central distribué reçoit un message de SPU1 pour installer la session pour l’aile (a->b). Il définit l’état de session pour l’aile (a->b) sur actif. Il installe l’aile inversée (b->a) pour la session et la rend active ; Cela permet de livrer les paquets du sens inverse du flux : la destination (B) à la source (A).
Étape 5. Le SPU configure la session sur les NPU d’entrée et de sortie.
Les NPU conservent les informations sur une session pour le transfert et la livraison des paquets. Les informations de session sont configurées sur les NPU de sortie et d’entrée (qui sont parfois les mêmes) afin que les paquets puissent être envoyés directement à la SPU qui gère leurs flux et non au point central distribué pour être redirigés.
Étape 6. Un traitement accéléré a lieu.
Pour les autres étapes impliquées dans le traitement des paquets, passez à l’étape 1 de Comprendre le traitement fast-path.
La figure 6 illustre la première partie du processus par lequel passe le premier paquet d’un flux une fois qu’il atteint l’équipement. À ce stade, une session est configurée pour traiter le paquet et le reste des paquets appartenant à son flux. Par la suite, celui-ci et le reste des paquets du flux subissent un traitement accéléré.
 du premier paquet
Comprendre le traitement accéléré
Tous les paquets sont traités rapidement. Toutefois, si une session existe pour un paquet, le paquet subit un traitement accéléré et contourne le processus de premier paquet. Lorsqu’il existe déjà une session pour le flux de paquets, le paquet ne transite pas par le point central.
Voici comment fonctionne le traitement accéléré : Les NPU aux interfaces de sortie et d’entrée contiennent des tables de session qui incluent l’identification de la SPU qui gère le flux d’un paquet. Étant donné que les NPU disposent de ces informations de session, tout le trafic du flux, y compris le trafic inverse, est envoyé directement à cette SPU pour traitement.
Pour illustrer le processus de la voie rapide, cette section utilise un exemple avec une source « a » et une destination « b ». Le sens des paquets du flux est appelé (a->b). La direction de la destination à la source est appelée (b->a).
Étape 1. Un paquet arrive à l’appareil et le NPU le traite.
Cette section décrit comment un paquet est traité lorsqu’il arrive à l’IOC d’une passerelle de services.
-
Le paquet arrive à l’IOC de l’appareil et est traité par le NPU sur la carte.
La NPU effectue des contrôles d’intégrité et applique certains écrans, tels que des écrans de déni de service (DoS), au paquet.
-
Le NPU identifie une entrée d’une session existante dans sa table de sessions à laquelle le paquet correspond.
-
La NPU transmet le paquet ainsi que les métadonnées de sa table de session, y compris l’ID de session et les informations de tuple du paquet, à la SPU qui gère la session pour le flux, applique des filtres de pare-feu sans état et des fonctionnalités CoS à ses paquets, et gère le traitement du flux de paquets et l’application des fonctionnalités de sécurité et autres.
Example: Le paquet (a ->b) arrive à NPU1. NPU1 effectue des vérifications d’intégrité sur le paquet, lui applique des écrans DoS et vérifie la correspondance d’un tuple dans sa table de session. Il trouve une correspondance et qu’une session existe pour le paquet sur SPU1. NPU1 transfère le paquet à SPU1 pour traitement.
Étape 2. La SPU de la session traite le paquet.
La majeure partie du traitement d’un paquet a lieu sur la SPU à laquelle sa session est affectée. Le paquet est traité pour les fonctionnalités basées sur les paquets, telles que les filtres de pare-feu sans état, les traffic shapers et les classificateurs, le cas échéant. La sécurité basée sur les flux configurée et les services associés tels que les fonctionnalités de pare-feu, le NAT, les ALG, etc., sont appliqués au paquet. (Pour plus d’informations sur la façon dont les services de sécurité sont déterminés pour une session.
-
Avant de traiter le paquet, la SPU vérifie sa table de sessions pour vérifier que le paquet appartient à l’une de ses sessions.
-
L’USP traite le paquet pour les fonctions et services applicables.
Example: SPU1 reçoit le paquet (a->b) de NPU1. SPU1 vérifie sa table de sessions pour vérifier que le paquet appartient à l’une de ses sessions. Ensuite, il traite le paquet (a ->b) en fonction des filtres d’entrée et des fonctionnalités CoS qui s’appliquent à son interface d’entrée. La SPU lui applique les fonctionnalités et les services de sécurité configurés pour le flux de paquets, en fonction de sa zone et de ses stratégies. S’il y en a un, il applique des filtres de sortie, des traffic shapers et des écrans supplémentaires au paquet.
Étape 3. Le SPU transmet le paquet au NPU.
-
Le SPU transmet le paquet au NPU.
-
Le NPU applique tous les écrans applicables associés à l’interface au paquet.
Example: SPU1 transfère le paquet (a ->b) à NPU2, et NPU2 s’applique DoS écrans.
Étape 4. L’interface transmet le paquet à partir de l’appareil.
Example: L’interface transmet le paquet (a->b) de l’équipement.
Étape 5. Un paquet de trafic inverse arrive à l’interface de sortie et le NPU le traite.
Cette étape reflète l’étape 1 exactement à l’envers. Voir l’étape 1 de cette section pour plus de détails.
Example: Le paquet (b->a) arrive à NPU2. NPU2 vérifie sa table de sessions pour une correspondance de uplet. Il trouve une correspondance et qu’une session existe pour le paquet sur SPU1. NPU2 transmet le paquet à SPU1 pour traitement.
Étape 6. La SPU de la session traite le paquet de trafic inverse.
Cette étape est la même que l’étape 2, sauf qu’elle s’applique au trafic en sens inverse. Voir l’étape 2 de cette section pour plus de détails.
Example: SPU1 reçoit le paquet (b->a) de NPU2. Il vérifie sa table de sessions pour vérifier que le paquet appartient à la session identifiée par NPU2. Ensuite, il applique au paquet des fonctionnalités basées sur les paquets configurées pour l’interface du NPU1. Il traite les paquets (b->a) en fonction des fonctionnalités de sécurité et des autres services configurés pour son flux, en fonction de sa zone et de ses stratégies.
Étape 7. Le SPU transmet le paquet de trafic inverse au NPU.
Cette étape est la même que l’étape 3, sauf qu’elle s’applique au trafic en sens inverse. Voir l’étape 3 de cette section pour plus de détails.
Example: SPU1 transfère le paquet (b->a) à NPU1. NPU1 traite tous les écrans configurés pour l’interface.
8. L’interface transmet le paquet à partir de l’appareil.
Cette étape est la même que l’étape 4, sauf qu’elle s’applique au trafic en sens inverse. Voir l’étape 4 de cette section pour plus de détails.
Exemple : L’interface transmet un paquet (b->a) à partir de l’appareil.
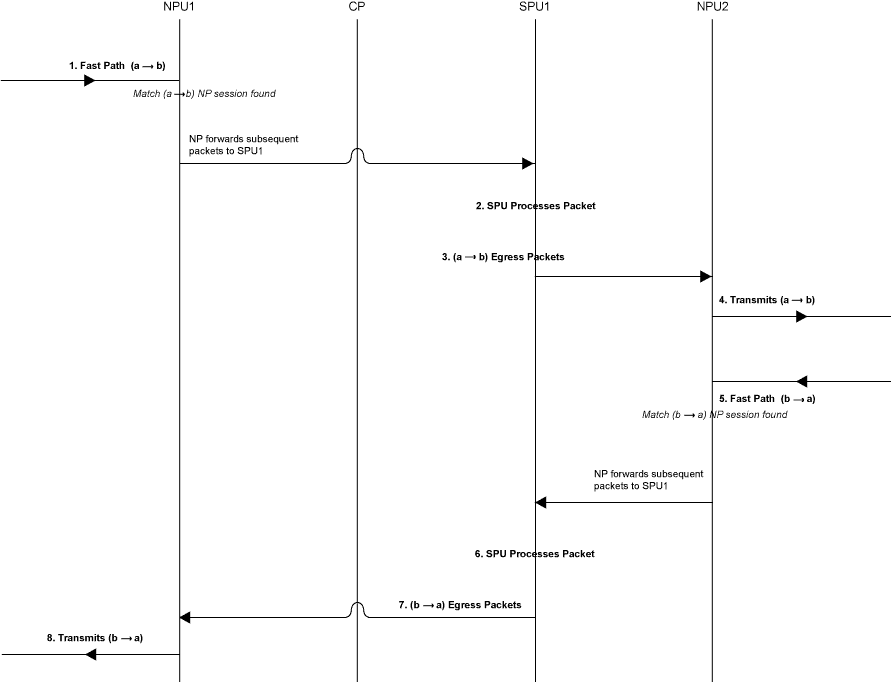
La figure 7 illustre le processus par lequel passe un paquet lorsqu’il atteint l’appareil et qu’une session existe pour le flux auquel le paquet appartient.
 accéléré des paquets
Comprendre les unités de traitement des services
Pour une interface physique donnée, la SPU reçoit des paquets entrants de tous les processeurs réseau du lot de processeurs réseau associé à l’interface physique. La SPU extrait les informations relatives aux bundles de processeurs réseau de l’interface physique et utilise le même algorithme de hachage à 5 uplets pour mapper un flux à un index de processeur réseau. Pour déterminer le processeur réseau, le SPU effectue une recherche sur l’index du processeur réseau dans le bundle de processeurs réseau. La SPU envoie des paquets de sortie au module d’interface physique (PIM) local de l’interface physique pour le trafic sortant.
Le processeur réseau et la SPU utilisent le même algorithme de hachage à 5 uplets pour obtenir les valeurs de hachage des paquets.
Présentation des caractéristiques des planificateurs
Pour les équipements SRX5400, SRX5600 et SRX5800, l’IOC prend en charge les caractéristiques de planificateur hiérarchiques suivantes :
-
IFL : la configuration du bundle de processeurs réseau est stockée dans la structure de données de l’interface physique. Par exemple, les appareils SRX5400, SRX5600 et SRX5800 ont un maximum de 48 PIM. L’interface physique peut utiliser un masque de bits de 48 bits pour indiquer le PIM, ou le trafic du processeur réseau de cette interface physique est distribué en plus du processeur réseau principal de l’interface physique.
Sur les appareils de la gamme SRX5000, la fonctionnalité iflset n’est pas prise en charge pour les interfaces agrégées telles que reth.
-
IFD : interface logique associée à l’interface physique d’un bundle de processeurs réseau est transmise à tous les IOC qui ont un PIM dans le bundle de processeurs réseau.
Comprendre le regroupement des processeurs réseau
La fonctionnalité de regroupement des processeurs réseau est disponible sur les équipements de la gamme SRX5000. Cette fonctionnalité permet de distribuer le trafic de données d’une interface à plusieurs processeurs réseau pour le traitement des paquets. Un processeur réseau primaire est affecté à une interface qui reçoit le trafic entrant et distribue les paquets à plusieurs autres processeurs réseau secondaires. Un seul processeur réseau peut agir comme processeur réseau principal ou comme processeur réseau secondaire pour plusieurs interfaces. Un seul processeur réseau ne peut rejoindre qu’un seul bundle de processeurs réseau.
Limites du regroupement des processeurs réseau
La fonctionnalité de regroupement des processeurs réseau présente les limitations suivantes :
-
Le regroupement des processeurs réseau permet un total de 16 PIM par lot et 8 systèmes de paquets de processeurs réseau différents.
-
Vous devez redémarrer l’appareil pour appliquer les modifications de configuration sur le bundle.
-
Le regroupement des processeurs réseau se trouve en dessous de la deuxième interface dans l’architecture globale. Vous pouvez choisir l’une ou les deux interfaces dans le bundle de processeurs réseau pour former la meilleure interface.
-
Si l’IOC est supprimé d’un bundle de processeurs réseau, les paquets transférés au PIM sur cet IOC sont perdus.
-
Lorsque le bundle de processeurs réseau est activé, les seuils de flooding de synchronisation ICMP, UDP et TCP ne s’appliquent plus à une interface. Les paquets sont distribués à plusieurs processeurs réseau pour être traités. Ces seuils s’appliquent à chaque processeur réseau du lot de processeurs réseau.
-
Le regroupement de processeurs réseau n’est pas pris en charge en mode Couche 2.
-
En raison des contraintes de mémoire sur le processeur réseau, le nombre de ports de processeur réseau pris en charge par PIM est limité. Dans l’offre groupée de processeurs réseau, chaque port doit avoir un index de port global. L’indice global des ports est calculé à l’aide de la formule suivante :
Global_port_index = (global_pic * 16) + port_offset
-
Dans les implémentations de cluster de châssis , les LAG d’agrégation de liens et les LAG d’interface Ethernet redondants peuvent coexister avec le regroupement de processeurs réseau. Toutefois, ni les LAG ni les LAG d’interface Ethernet redondants ne peuvent chevaucher ou partager des liens physiques avec un ensemble de processeurs réseau.
Présentation du cache de session
- Vue d’ensemble
- Installation sélective du cache de session
- Amélioration de l’affinité de session avec VPN IPsec à l’aide du cache de session
- Fragmentation : classement des paquets à l’aide du cache de session NP
Vue d’ensemble
Les SRX5K-MPC (IOC2), SRX5K-MPC3-100G10G (IOC3) et SRX5K-MPC3-40G10G (IOC3) sur les équipements SRX5400, SRX5600 et SRX5800 prennent en charge le cache de session et l’installation sélective du cache de session.
Le cache de session est utilisé pour mettre en cache une conversation entre le processeur réseau (NP) et le SPU sur un IOC. Une conversation peut prendre la forme d’une session, d’un trafic de tunnel GTP-U, d’un trafic de tunnel VPN IPsec, etc. Une conversation comporte deux entrées de cache de session, l’une pour le trafic entrant et l’autre pour le trafic inverse. Selon l’emplacement des ports entrants et sortants du trafic, deux entrées peuvent résider dans le même processeur réseau ou dans des processeurs réseau différents. Les IOC prennent en charge le cache de session pour les sessions IPv6.
Une entrée de cache de session est également appelée aile de session.
Le cache de session sur l’IOC exploite la fonctionnalité Express Path (anciennement connue sous le nom de déchargement de services) et permet d’éviter les problèmes tels que la latence élevée et la baisse des performances IPsec.
Une entrée de cache de session enregistre :
À quelle unité de service (SPU) le trafic de la conversion doit être transféré
Vers quel port de sortie le trafic de la conversion doit être transféré en mode Express Path
Traitement du trafic sortant, par exemple, la traduction NAT en mode Express Path
Les autres trafics ont été hachés vers les SPU en fonction de leurs informations clés à 5 uplets. Le trafic VPN utilisait le concept de SPU ancré, qui ne coïncidait pas nécessairement avec les fonctions du SPU de flux. Le processeur réseau ne pouvait transférer les paquets à la SPU de flux qu’en se basant sur le hachage à 5 uplets. La SPU de flux a ensuite transféré le paquet à la SPU ancrée. Cela créait un saut supplémentaire pour le trafic VPN, ce qui gaspillait la bande passante de la fabric du commutateur et réduisait le débit VPN de moitié environ. Cette réduction des performances s’est produite parce que le trafic devait toujours retourner à la SPU de flux après le traitement sur la SPU ancrée.
La table de cache de session est maintenant étendue sur IOC pour prendre en charge les sessions NP. Le trafic Express Path et le trafic NP partagent la même table de cache de session sur les IOC. Le trafic Express Path est transféré par l’IOC lui-même localement ou vers un autre IOC, car le trafic ne nécessite aucun service de la part de l’unité de protection des données. Le trafic NP est transféré à la SPU spécifiée dans le cache de session pour un traitement ultérieur. Toutes les entrées de cache de session sont partagées par le trafic de session Express Path et le trafic NP.
Pour activer le cache de session sur les IOC, vous devez exécuter la set chassis fpc <fpc-slot> np-cache commande.
L’IOC2 et l’IOC3 utilisent le mécanisme de suppression des sessions différées. Les mêmes sessions (sessions avec les cinq mêmes tuples) qui sont supprimées puis réinstallées immédiatement ne sont pas mises en cache sur les IOC.
Installation sélective du cache de session
Pour éviter une latence élevée, améliorer les performances IPSec et mieux utiliser les précieuses ressources, certains mécanismes de priorité sont appliqués à la fois au module de flux et à l’IOC.
Les IOC maintiennent et surveillent les niveaux seuils d’utilisation du cache de session. Les IOC communiquent également l’utilisation du cache de session à la SPU, de sorte que lorsqu’un certain seuil d’utilisation du cache de session est atteint, la SPU envoie uniquement les demandes d’installation de cache de session pour les sessions de trafic sélectives à haute priorité.
Les applications comme IDP et ALG doivent traiter les paquets dans l’ordre. Une SPU a plusieurs threads de flux pour gérer les paquets appartenant à une session, le thread d’équilibrage de charge (LBT) et le thread d’ordre des paquets (POT) peut s’assurer que le trafic passe à travers le pare-feu dans l’ordre, il ne peut pas garantir que l’application traite les paquets qui appartiennent à la même session dans l’ordre. La sérialisation de flux fournit la méthode selon laquelle un seul paquet de traitement de thread de flux SPU appartient à la même session à la fois, afin que les applications puissent recevoir, traiter et envoyer des paquets dans l’ordre. D’autres threads de flux peuvent effectuer le traitement de sérialisation de flux pour d’autres sessions en même temps.
Les quatre niveaux de priorité suivants sont utilisés pour déterminer quel type de trafic peut installer le cache de session sur les IOC :
Priority 1 (P1)— Trafic qualifié IPSec et Express Path
Priority 2 (P2)— Ordre de fragmentation
Priority 3 (P3)— trafic trafic NAT/SZ (sérialisation de session)
Priority 4(P3)— Tous les autres types de trafic
Les IOC maintiennent et surveillent les niveaux seuils d’utilisation du cache de session et mettent à jour l’utilisation actuelle du cache de session en temps réel sur la SPU. L’USP demande à l’IOC d’installer le cache de session pour certaines sessions de trafic à priorité élevée. L’utilisation du cache de session pour les sessions de trafic prioritaire est définie dans le tableau :
Type de trafic |
0 % < utilisation < 25 % |
Utilisation < 25 % < 50 % |
Utilisation < 50 % < 75 % |
Une utilisation < 75 % < 100 % |
|---|---|---|---|---|
Trafic IPsec et Express Path |
Oui |
Oui |
Oui |
Oui |
Fragmentation Ordre du trafic |
Oui |
Oui |
Oui |
Non |
Trafic NAT/SZ |
Oui |
Oui |
Non |
Non |
Autre trafic |
Oui |
Non |
Non |
Non |
Pour conserver les entrées de session sur l’IOC, le module de flux installe sélectivement les sessions sur l’IOC. Pour faciliter la sélection de l’installation de session, l’IOC maintient des seuils correspondants pour fournir une indication au module de flux (sur le niveau de remplissage de la table de cache de session sur les IOC). Deux bits dans le méta-en-tête sont ajoutés pour indiquer l’état d’utilisation actuel de la table de cache. Tous les paquets allant à la SPU porteront ces deux bits d’état pour informer le module de flux de l’utilisation de la table de cache sur l’IOC.
Amélioration de l’affinité de session avec VPN IPsec à l’aide du cache de session
Les pare-feu SRX Series sont des systèmes entièrement distribués, dans lesquels un tunnel IPsec est alloué et ancré à une SPU spécifique. L’ensemble du trafic appartenant à un tunnel IPsec est chiffré et déchiffré sur sa SPU ancrée dans un tunnel. Afin d’obtenir de meilleures performances IPsec, IOC améliore le module de flux pour créer des sessions pour le trafic basé sur un tunnel IPsec (avant et après déchiffrement) sur sa SPU ancrée dans un tunnel, et installe un cache de session pour les sessions afin que l’IOC puisse rediriger les paquets directement vers la même SPU afin de minimiser la surcharge de transfert de paquets. Le trafic Express Path et le trafic NP partagent la même table de cache de session sur les IOC.
Vous devez activer le cache de session sur les IOC et définir la stratégie de sécurité pour déterminer si une session est en mode Express Path (anciennement appelé déchargement de services) sur le concentrateur PIC flexible (FPC) sélectionné.
Pour activer l’affinité VPN IPsec, utilisez la set security flow load-distribution session-affinity ipsec commande.
Pour activer l’affinité VPN IPsec, vous devez également activer le cache de session sur les IOC à l’aide de la set chassis fpc <fpc-slot> np-cache commande.
Fragmentation : classement des paquets à l’aide du cache de session NP
Une session peut être composée de paquets normaux et fragmentés. Grâce à la distribution basée sur le hachage, les clés à 5 et 3 uplets peuvent être utilisées pour distribuer des paquets normaux et fragmentés à différentes SPU, respectivement. Sur les pare-feu SRX Series, tous les paquets de la session sont transférés à une unité SPU de traitement. En raison de la latence de transfert et de traitement, la SPU de traitement peut ne pas garantir l’ordre des paquets de la session.
Le cache de session sur les IOC assure l’ordre des paquets d’une session avec des paquets fragmentés. Une entrée de cache de session est allouée aux paquets normaux de la session et une clé à 3 uplets est utilisée pour trouver les paquets fragmentés. À la réception du premier paquet fragmenté de la session, le module de flux permet à l’IOC de mettre à jour l’entrée du cache de session afin de mémoriser les paquets fragmentés pour la SPU. Par la suite, IOC transfère tous les paquets suivants de la session à la SPU pour s’assurer de l’ordre des paquets d’une session contenant des paquets fragmentés.
Configuration du mappage IOC-NPC
Un mappage de carte d’entrée/sortie (IOC) à carte de traitement réseau (NPC) nécessite que vous mappiez un IOC à un NPC. Cependant, vous pouvez mapper plusieurs IOC à un seul PNJ. Pour équilibrer la puissance de traitement du PNJ sur les passerelles de services SRX3400 et SRX3600, le processus de châssis (daemon) exécute un algorithme qui effectue le mappage. Il mappe un IOC à un PNJ auquel le moins d’IOC sont mappés. Vous pouvez également utiliser l’interface de ligne de commande (CLI) pour affecter un IOC spécifique à un NPC spécifique. Lorsque vous configurez le mappage, le processus de châssis utilise d’abord votre configuration, puis applique l’algorithme de PNJ du plus petit nombre pour le reste des IOC.
La prise en charge de la plate-forme dépend de la version de Junos OS dans votre installation.
Pour configurer le mappage IOC-NPC :
[edit]
set chassis ioc-npc-connectivity {
    ioc slot-number npc (none | slot-number);
}
Vous devez redémarrer le contrôle du châssis après avoir validé la set chassis ioc-npc-connectivity commande.
Comprendre le traitement de flux sur les équipements SRX5K-SPC3
La carte de traitement de services SRX5K-SPC3 a été introduite pour améliorer les performances des services de sécurité sur la passerelle de services de sécurité SRX5000. La carte SPC3 prend en charge des débit plus élevés, maintient sa fiabilité tout en préservant la fonctionnalité et l’évolutivité du châssis cluster le traitement des services.
La carte SPC3 prend en charge les fonctionnalités de sécurité suivantes :
-
Passerelle de couche applicative (ALG). [Voir la présentation d’ALG]
-
Solution anti-malware avancée (Juniper ATP Cloud). [Voir Juniper Sky Advanced Threat Prevention Administration]
-
Suite de sécurité applicative. [Voir le Guide de l’utilisateur de la sécurité des applications pour les appareils de Sécurité]
-
Mise en œuvre du traitement des paquets basé sur les flux
-
Protocole de tunnelisation GPRS (GTP) et protocole de transmission de contrôle de flux (SCTP). [Voir le Guide général de l’utilisateur du service de radiocommunication par paquets pour les équipements de sécurité]
-
Haute disponibilité (cluster de châssis). [Voir le guide de l’utilisateur du cluster de châssis pour les équipements SRX Series]
-
Détection et prévention d’intrusion (IDP). [Voir la présentation de la détection et de la prévention des intrusions]
-
Traduction d’adresses réseau (NAT). [Voir le Guide de l’utilisateur de la traduction d’adresses réseau pour les équipements de Sécurité]
-
Pare-feu dynamique
-
Proxy SSL. [Voir Proxy SSL]
-
Authentification des utilisateurs par pare-feu. [Voir le guide de l’utilisateur sur l’authentification et les pare-feu utilisateur intégrés pour les équipements de sécurité]
-
Sécurité du contenu (antivirus, filtrage Web, filtrage de contenu et antispam). [Voir le guide de l’utilisateur UTM pour les équipements de sécurité]
Le flux de sécurité est amélioré pour prendre en charge la carte SPC3 avec toutes les fonctionnalités de sécurité existantes prises en charge sur la carte SPC2.
Les limitations suivantes s’appliquent à la carte SPC3 dans Junos OS version 18.2R1-S1 :
-
L’interopérabilité des cartes SPC3 et SPC2 n’est pas prise en charge.
-
La fonctionnalité VPN IPsec n’est pas prise en charge avec la carte SPC3.
Sur les équipements de la gamme SRX5000, la carte SPC3 interagit avec les cartes d’E/S (IOC2, IOC3), la carte de contrôle de commutation (SCB2, SCB3), les moteurs de routage et les cartes SPC2.
À partir de la version 18.4R1 de Junos OS, un mélange de cartes SPC3 et SPC2 est pris en charge sur les équipements de la gamme SRX5000.
Si vous ajoutez des cartes SPC3 sur des appareils de la gamme SRX5000, la nouvelle carte SPC3 doit être installée dans l’emplacement le plus bas de tout SPC. La carte SPC3 est installée dans l’emplacement d’origine le plus bas et offre la fonctionnalité de point central (CP) en mode mixte. Par exemple, si votre passerelle de services contient une combinaison de cartes SPC2 et SPC3, un SPC3 doit occuper l’emplacement le plus bas de tous les SPC du châssis. Cette configuration garantit que la fonction de point central (CP) en mode mixte est assurée par la carte SPC3.
Sur les équipements de la gamme SRX5000 fonctionnant en mode mixte, le traitement de flux est partagé entre les cartes SPC3 et SPC2. Le traitement du point central a lieu sur l’emplacement SPC le plus bas pour lequel une carte SPC3 est installée.
Lorsque les pare-feu SRX Series fonctionnent en mode cluster de châssis, les cartes SPC3 et SPC2 doivent être installées aux mêmes emplacements sur chaque châssis.
- Comprendre l’architecture logicielle SPC3
- Comprendre la répartition de la charge
- Comprendre le délestage de sessions et de services NP (SOF)
- Comprendre la prise en charge de J-Flow sur SPC3
- Comprendre le débogage des chemins de données Prise en charge de SPU (E2E)
- Comprendre la gestion de la fragmentation, ISSU et la prise en charge de l’ISHU
Comprendre l’architecture logicielle SPC3
L’architecture de flux SPC3 est identique à l’architecture CP-Lite. Le SPC3 possède physiquement deux unités de traitement des services (SPU) et chaque SPU possède deux processeurs.
Lorsque vous installez un ou deux SPC3, le traitement du trafic utilise 75 % du premier SPC. Lorsque vous installez trois SPC3 ou plus, le traitement du trafic utilise 50 % du premier SPC.
La façon dont l’IOC hache les paquets pour traiter le flux est modifiée. La figure illustre le flux de paquets du pare-feu SRX Series avec SPC3.
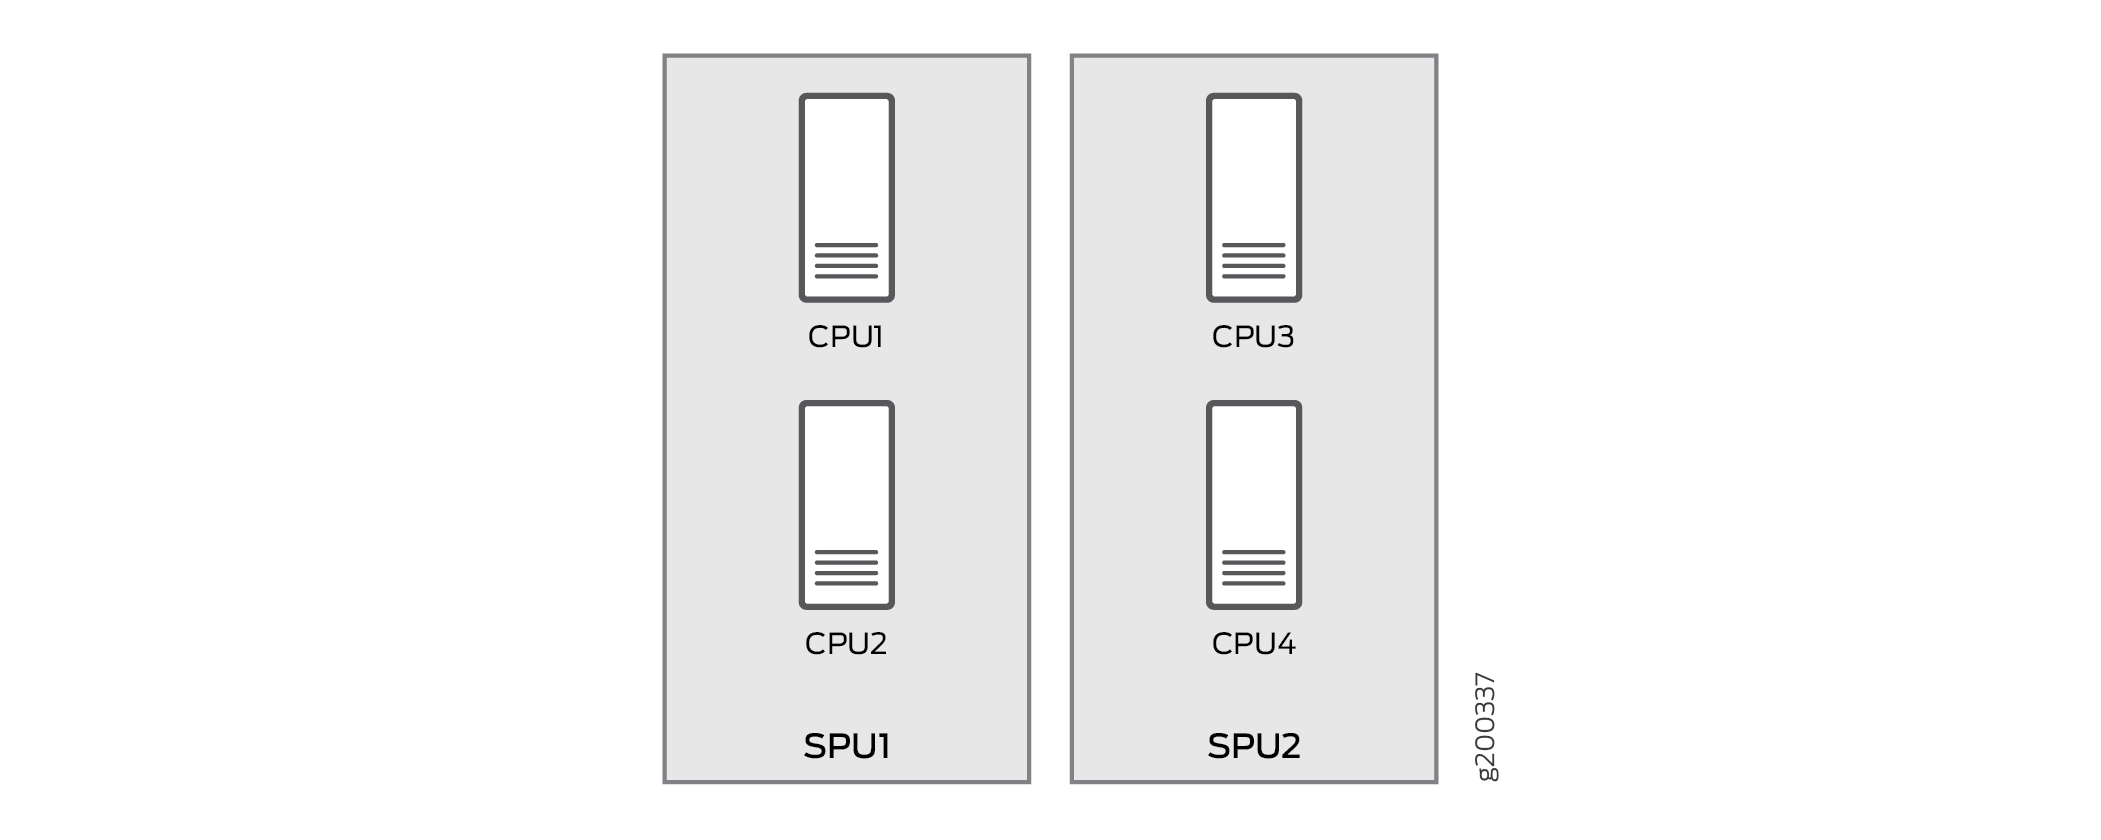
Sur SPC3, les paquets sont distribués directement de l’IOC à chaque cœur. Étant donné que l’IOC hache directement les paquets sur le thread RT flux, le thread LBT d’origine est supprimé. Les paquets sont maintenant livrés au thread flowd au lieu de SPU. Si le flux de sécurité installe des sessions NP, au lieu de l’ID SPU, l’ID de thread de session est utilisé par IOC pour transférer les paquets au thread correct associé à la session.
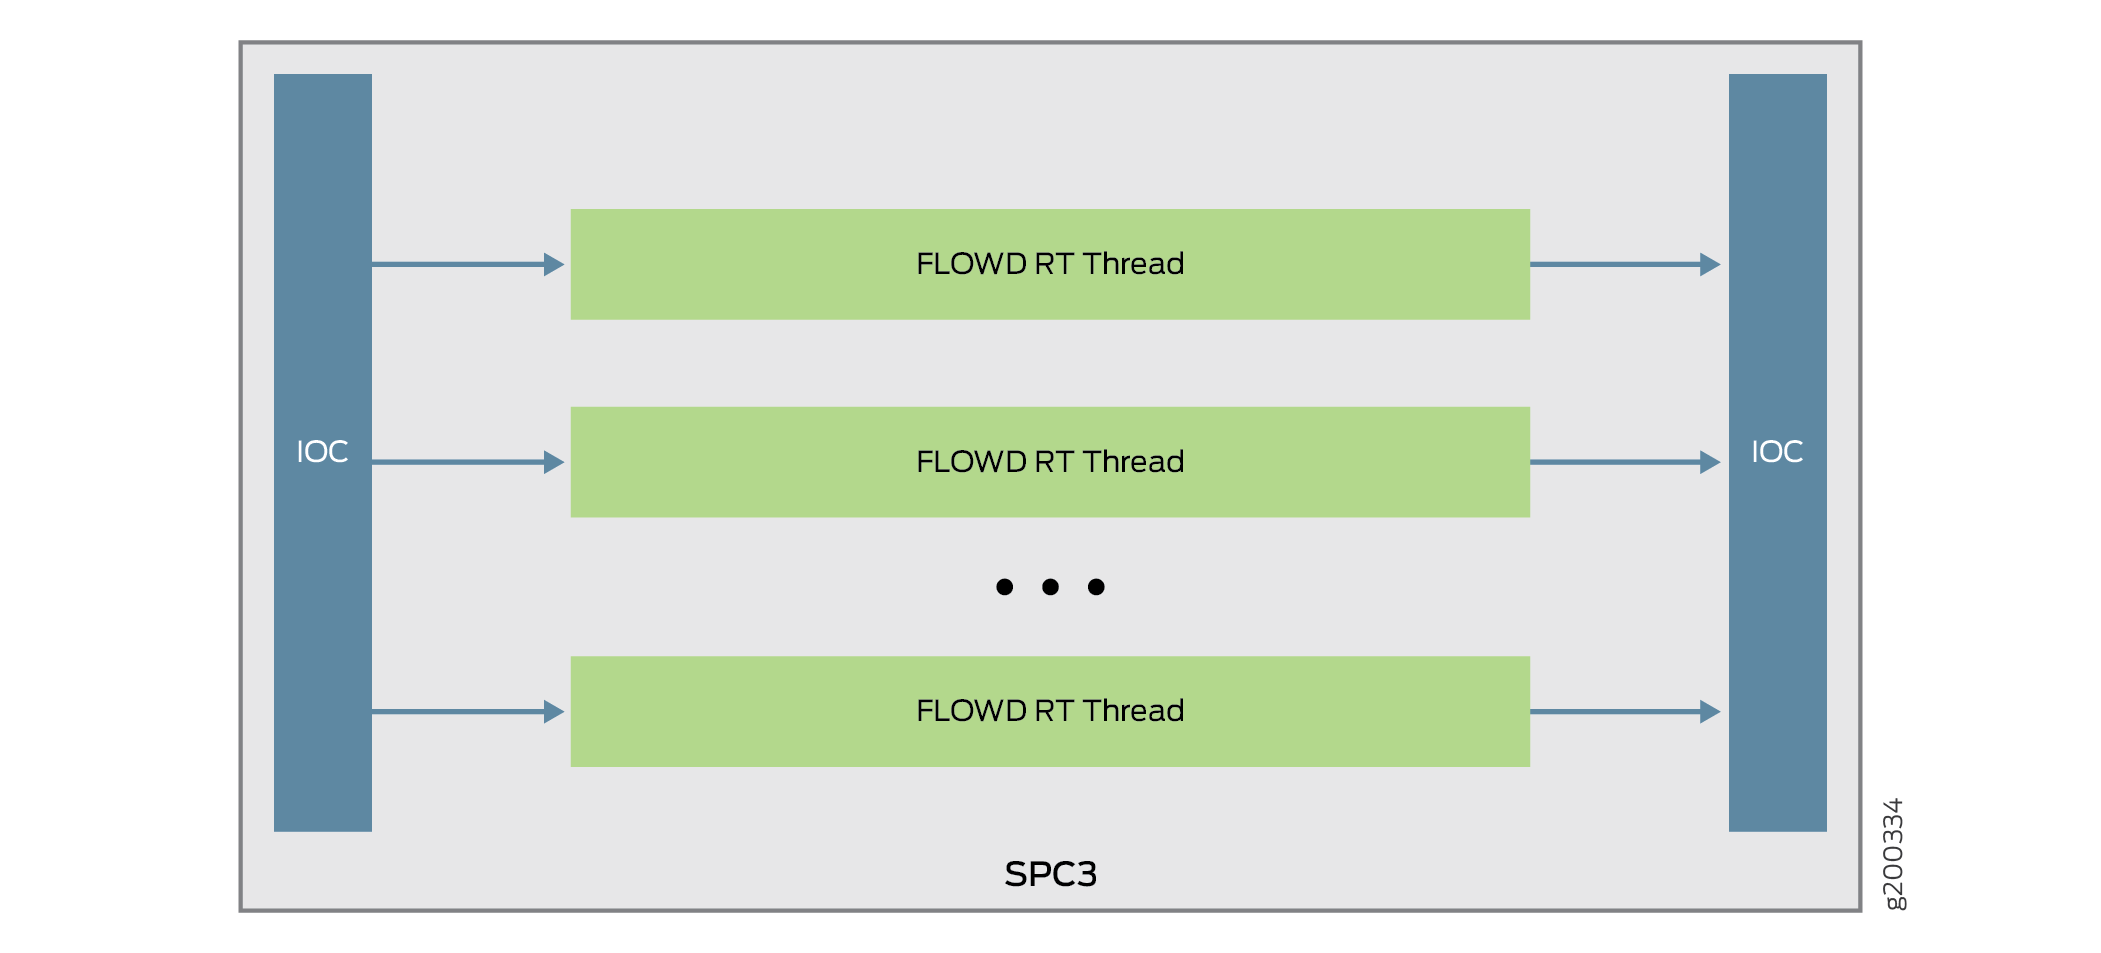 écoulé
Comprendre la répartition de la charge
Tous les paquets provenant d’un port payant seront distribués à différentes SPU en fonction de l’algorithme de hachage, identique au hachage des périphériques SRX5000 Line existants basé sur l’architecture CP-Lite. La méthode de hachage varie selon les types de trafic. Le tableau ci-dessous répertorie les méthodes de hachage.
| Protocole |
Ports |
Méthode de hachage |
|
|---|---|---|---|
| Protocole TCP |
Port L4 src et port dst |
Haché par 5-uplets |
|
| UDP |
Normal |
Port L4 src et port dst |
Haché par 5-uplets |
| GTP |
Port L4 src et port dst |
Haché par 5-uplets |
|
| IKE |
Port L4 src et port dst |
Haché par paire d’adresses IP |
|
| L’ICMP |
|
Les informations ICMP sont hachées par 5-tuple ; L’erreur ICMP est hachée par 3-uplets (pas d’informations sur les ports) |
|
| SCTP |
Port L4 src et port dst |
Haché par 5-uplets |
|
| ESP |
SPI |
Haché par paire d’adresses IP |
|
| AH |
SPI |
Haché par paire d’adresses IP |
|
| GRE |
Si PPTP alg est activé, sport = id d’appel ; dport = 0 Par défaut, port est 0x00010001 |
Haché par 3-uplets |
|
| PIM |
Par défaut, les ports PIM 0x00010001 |
Haché par 3-uplets |
|
| FRAGMENT |
Premier fragment, a les ports normaux Aucun premier fragment, aucun port |
Haché par 3-uplets |
|
| Autre paquet IP |
Ports 0x00010001 |
Haché par 3-uplets |
|
| AUCUNE IP |
Non applicable |
Haché par adresse Mac et type Ethernet (ID de VLAN) |
|
Comprendre le délestage de sessions et de services NP (SOF)
La session du processeur réseau (NP) est une session basée sur l’IOC qui autorise et établit les sessions SPU. Les paquets qui passent la session NP présentent les avantages suivants :
-
Évite la recherche de session sur SPU pour obtenir de meilleures performances.
-
Évite le transfert de paquets supplémentaire entre la session SPU et la session SPU de hachage.
Le délestage de service est un type spécial de session NP qui fournit une fonctionnalité à faible latence pour les sessions qui nécessitent un service de pare-feu de base. Les paquets qui atteignent la session SOF sur un IOC contournent le traitement des paquets sur SPU et sont directement transférés par IOC. Les types de trafic suivants prennent en charge le délestage du service :
-
Pare-feu de base (sans plugin ni fragments), IPv4 et IPv6 TCP, trafic UDP
-
IPv4 NAT
-
Multicast 1 fan-in et 1 fan-out
-
ALG tels que FTP, session de données
Comprendre la prise en charge de J-Flow sur SPC3
J-Flow est la version Juniper du mécanisme de surveillance du trafic standard. Elle permet d’exporter un instantané des statistiques de trafic réseau vers le serveur distant à des fins de surveillance du réseau et de traitement ultérieur des données. J-Flow prend en charge les formats v5, v8 et v9. Ces trois versions sont prises en charge sur SPC3.
Comprendre le débogage des chemins de données Prise en charge de SPU (E2E)
Le débogage de Datapath fournit une fonctionnalité de débogage de paquets de bout en bout (E2E) basée sur un filtre sur les équipements SRX5000 Line. Il trace le chemin des paquets et décharge le contenu des paquets.
Sur SPC3, JEXEC est le seul type d’événement E2E pris en charge et les types d’action E2E suivants sont pris en charge :
-
Nombre
-
Vider
-
Trace
-
Résumé des traces
Comprendre la gestion de la fragmentation, ISSU et la prise en charge de l’ISHU
Sur SPC3, les paquets fragmentés sont transférés vers le « fragment core » d’un PFE spécifique en fonction de ses valeurs de uplet d’en-tête. Une fois le paquet fragmenté reçu, le flux effectue la défragmentation et transfère le paquet vers son cœur de session. La logique de flux ne change pas et reste la même.
Lors de l’exécution de l’ISSU, les SPU virtuels sont synchronisés avec les ID SPU virtuels associés. Le support ISHU est basé sur l’architecture CP-Lite. Fondamentalement, deux opérations ISHU sont prises en charge :
-
Insérez un nouveau SPC dans le nœud secondaire.
-
Remplacez un SPC sur le nœud secondaire et le nombre de SPC doit être le même que celui du nœud principal.
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.