
Mode paquet à routage inversé à l’aide d’un routeur virtuel
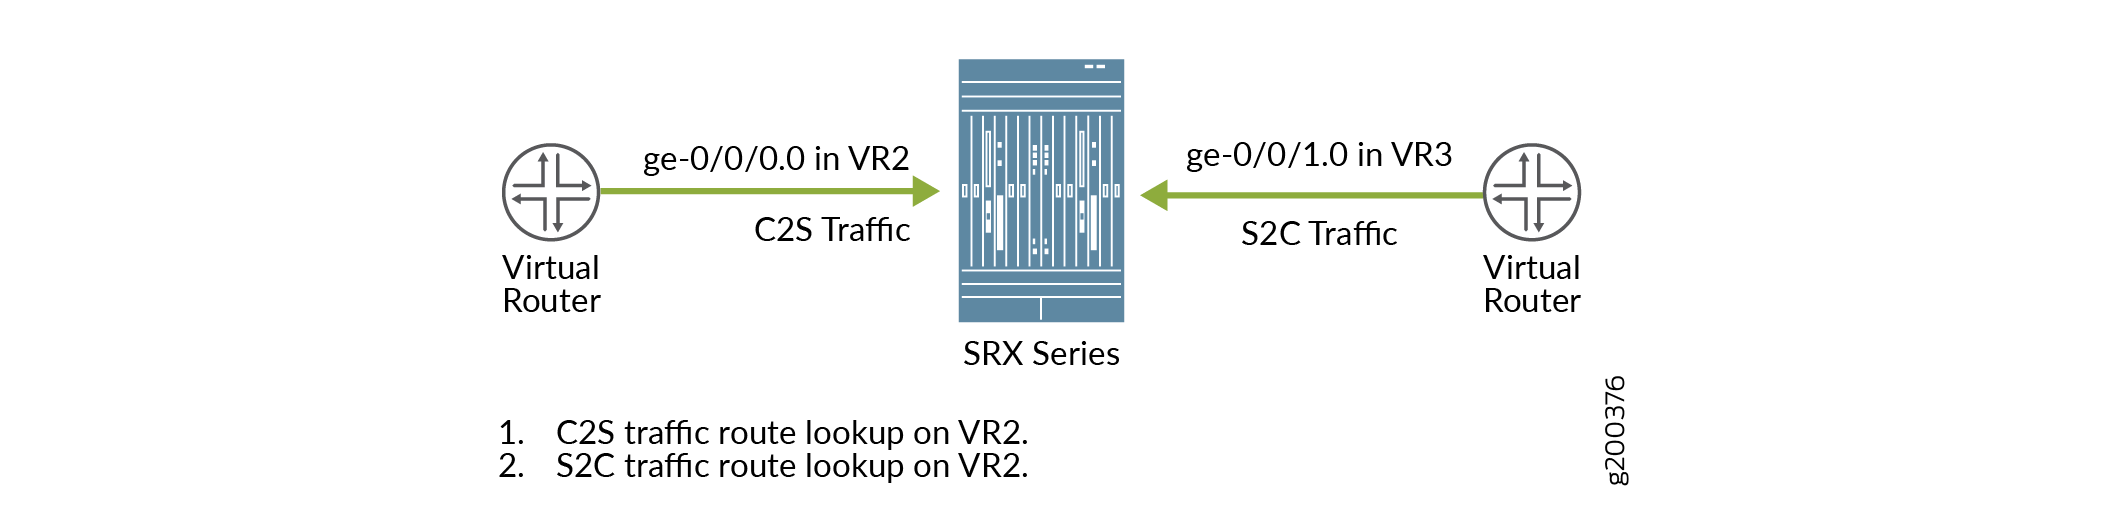
Pendant le traitement du flux, lorsque l’itinéraire du trafic entre le serveur et le client est modifié, le trafic est réacheminé à l’aide du routeur virtuel (VR). La VR utilisée dans le reroutage est disponible dans l’interface ou le transfert basé sur des filtres (FBF). Le comportement du reroutage est surveillé à l’aide de la set security flow advanced-options reverse-route-packet-mode-vr commande.
La reverse-route-packet-mode-vr commande fonctionne sur le système logique racine et est activée globalement.
Lorsque l’option d’inversion de route est activée, il n’y a aucun changement dans le flux de paquets. Lorsque l’option d’inversion de route est désactivée, la recherche de route utilise le VR de l’interface d’entrée de paquets. Si le VR de la route est mal configuré, le trafic entre le serveur et le client est abandonné.
L’itinéraire de réserve de résolution dans le chemin Flow First n’est pas configuré, car les informations VR du client au paquet serveur ne sont pas disponibles.
Par exemple, la figure 1 montre le comportement du flux de paquets lorsque la commande n’est reverse-route-packet-mode-vr pas configurée. Le trafic client-serveur utilise l’instance de routage VR2 de l’interface entrante ge-0/0/0.0 pour acheminer le trafic. Le trafic serveur-client utilise également l’instance de routage VR2 de l’interface entrante ge-0/0/0.0 pour acheminer le trafic.
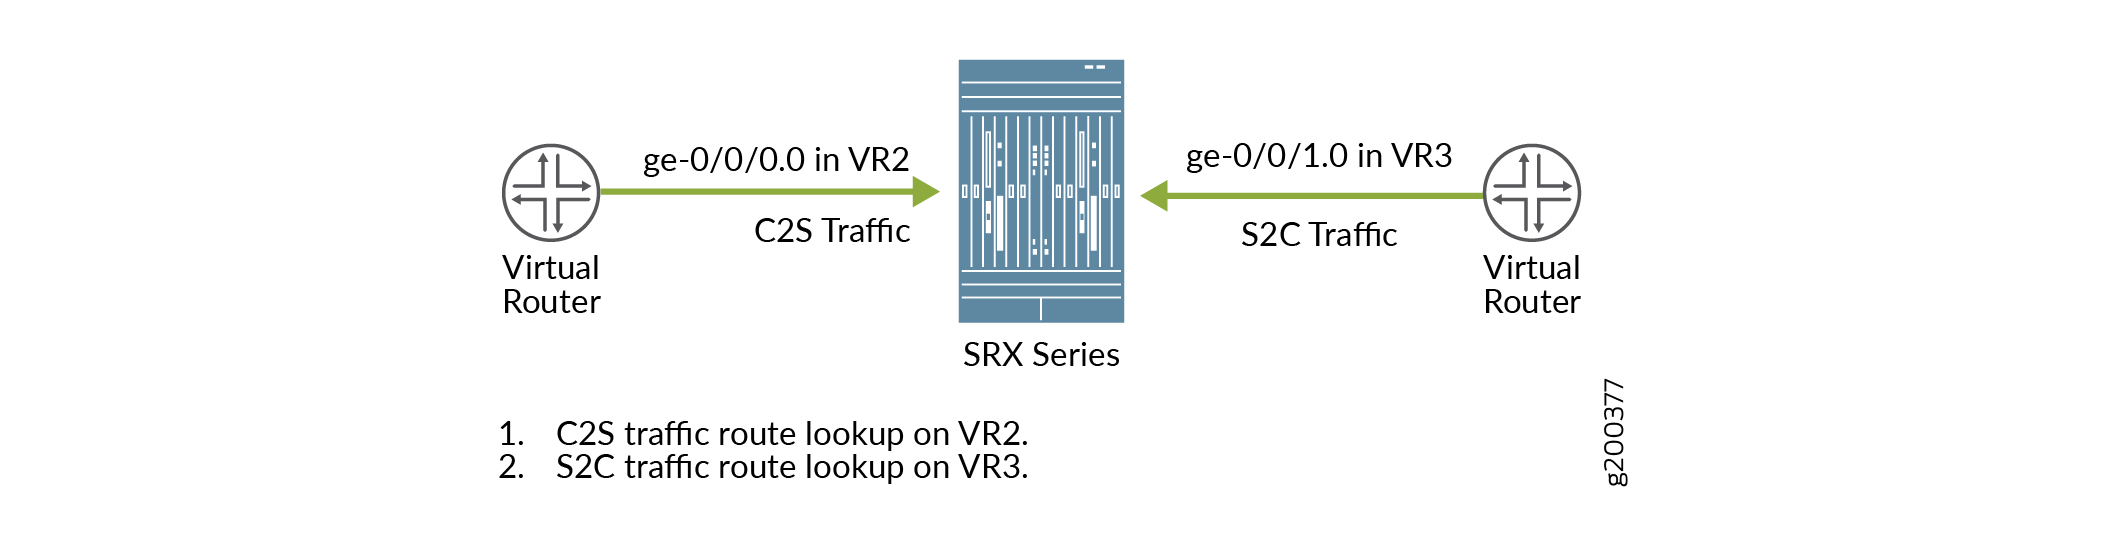
La figure 2 montre le comportement du flux de paquets lorsque la commande est configurée à l’aide reverse-route-packet-mode-vr d’interface. Le trafic client-serveur utilise l’instance de routage VR2 de l’interface entrante ge-0/0/0.0 pour acheminer le trafic. Le trafic serveur-client utilise l’instance de routage VR3 de l’interface ge-0/0/1.0 pour acheminer le trafic.
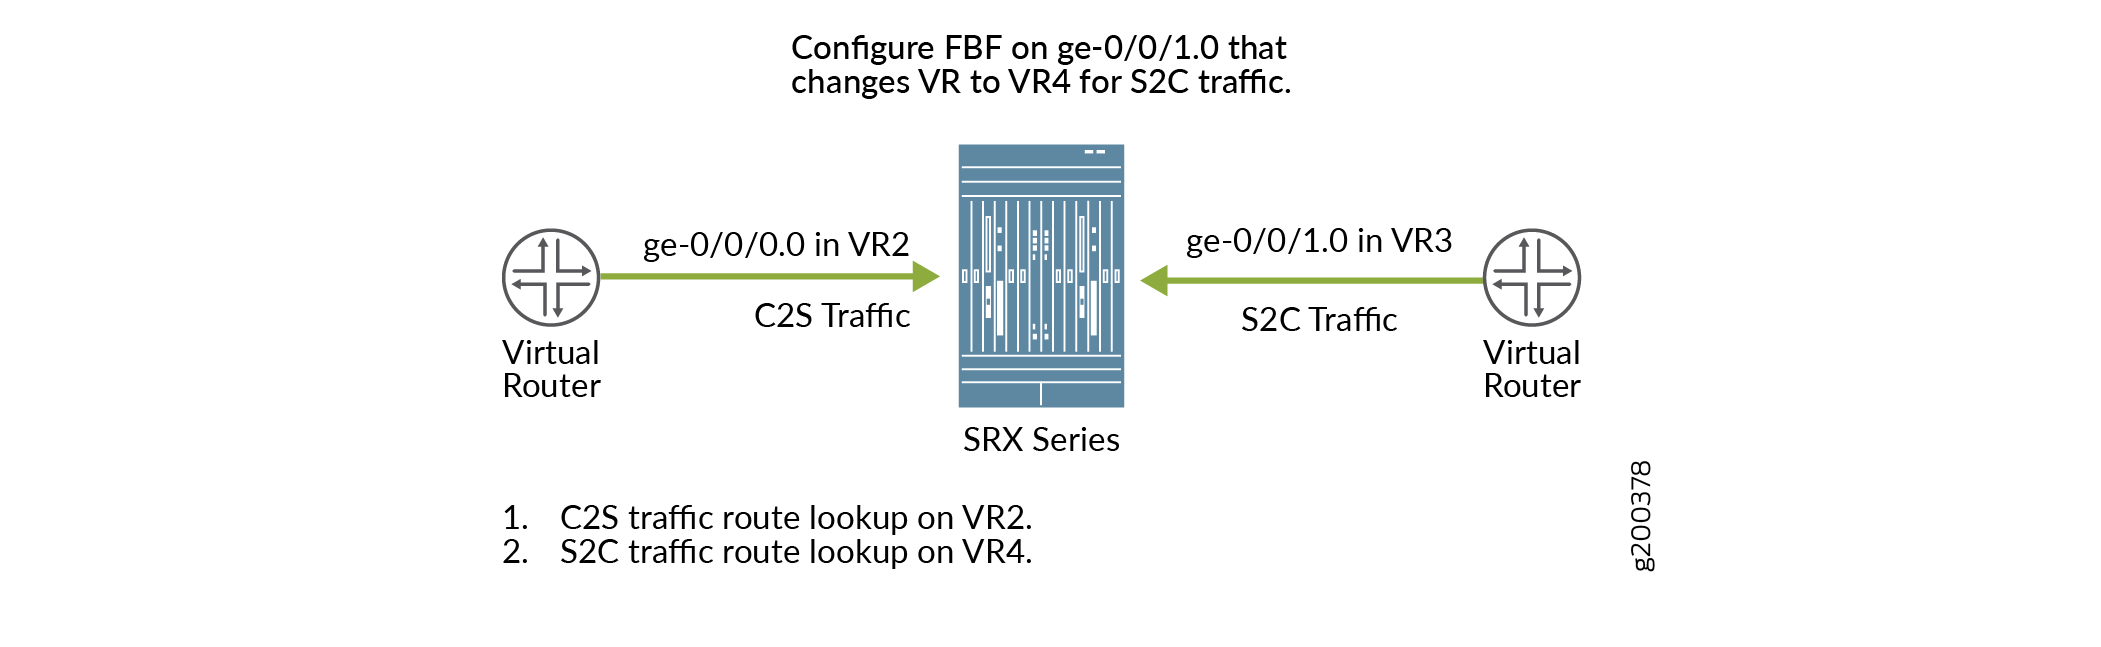
La figure 3 montre le comportement du flux de paquets lorsque la commande est configurée à l’aide reverse-route-packet-mode-vr de FBF. Le trafic client-serveur utilise l’interface entrante de paquets ge-0/0/0.0 dans VR2 pour acheminer le trafic. La configuration de FBF sur l’interface ge-0/0/1.0 modifie VR3 en VR4. Le trafic serveur-client utilise VR4 pour acheminer le trafic.
Comprendre le trafic to-host sur un routeur virtuel
Sur un pare-feu SRX Series, tout le trafic qui passe par le filtre de pare-feu est appelé trafic vers l’hôte. Le trafic entre le pare-feu et l’équipement est appelé trafic depuis l’hôte. Le trafic vers l’hôte utilise une interface de sortie et le trafic depuis l’hôte utilise une interface entrante. Si les deux interfaces ne se trouvent pas dans la même instance de routage, il y aura une incompatibilité de session. Pour résoudre ce problème, le trafic to-host et le trafic from-host choisissent des interfaces disponibles dans la même instance de routage.
La figure 4 montre le trafic vers l’hôte utilisant l’instance de routage VR5 de l’interface ge-0/0/0.0 et l’instance de routage VR6 de l’interface de destination lo0.1.
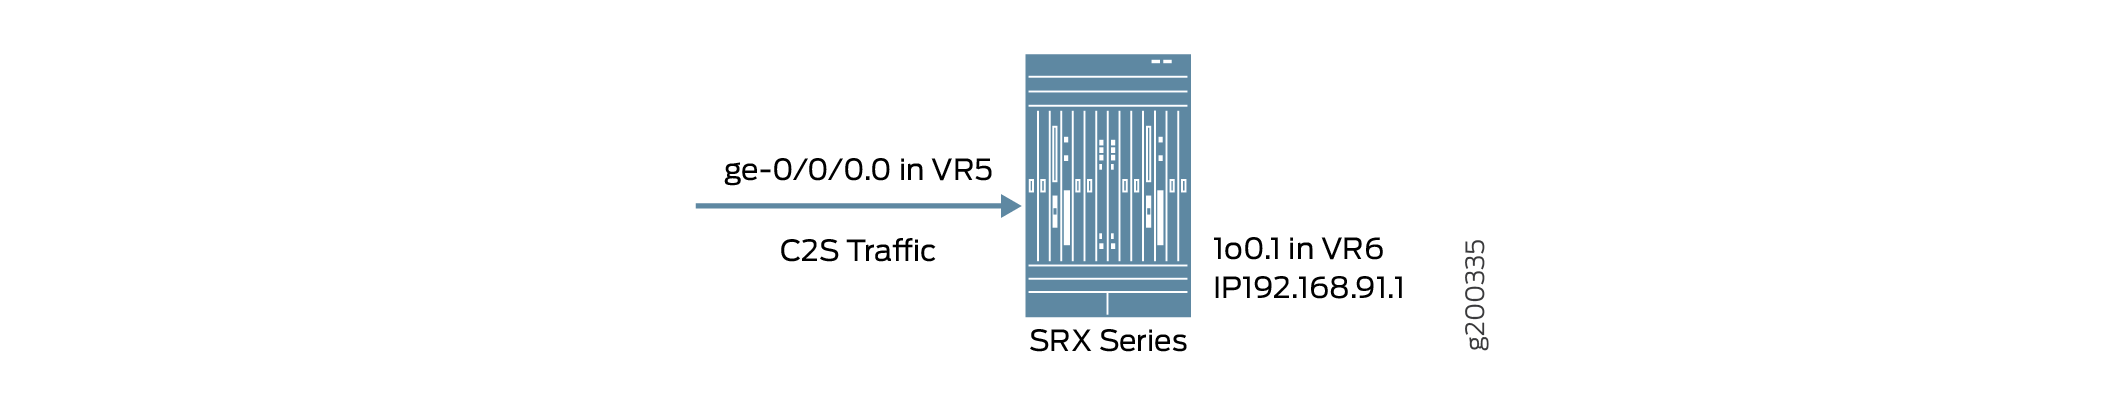
Par exemple, si le trafic to-host utilise une interface locale (telle que locale.... X) qui se trouve dans l’instance de routage 5 (VR5), et le trafic de l’hôte utilise l’interface dans l’instance de routage 6 (VR6). La sortie de session affichant les informations d’interface du trafic vers l’hôte est la suivante :
Session ID: 10000179, Policy name: pol1/4, Timeout: 2, Valid
  In: 192.168.90.1/4 --> 192.168.91.1/19050;icmp, Conn Tag: 0x0, If: xe-9/0/3.0, Pkts: 1, Bytes: 84, CP Session ID: 10000178
  Out: 192.168.91.1/19050 --> 192.168.90.1/4;icmp, Conn Tag: 0x0, If: .local..5, Pkts: 1, Bytes: 84, CP Session ID: 10000178
La sortie de la session affiche l’interface locale du trafic vers l’hôte comme locale.... 5.
Pour synchroniser le trafic vers hôte et depuis l’hôte, le trafic vers l’hôte utilise l’interface IP de destination du trafic (lo0.1) disponible dans VR6. Comme le trafic de l’hôte utilise l’interface disponible dans VR6, la session correspond. La sortie de session affichant les informations d’interface du trafic vers l’hôte est la suivante :
Session ID: 10000179, Policy name: pol1/4, Timeout: 2, Valid
  In: 192.168.90.1/4 --> 192.168.91.1/19050;icmp, Conn Tag: 0x0, If: xe-9/0/3.0, Pkts: 1, Bytes: 84, CP Session ID: 10000178
  Out: 192.168.91.1/19050 --> 192.168.90.1/4;icmp, Conn Tag: 0x0, If: .local..6, Pkts: 1, Bytes: 84, CP Session ID: 10000178
La sortie de la session affiche l’interface locale du trafic vers l’hôte comme locale.... 6.