
Exemple : configuration de surveillance passive des flux sur les routeurs MX Series
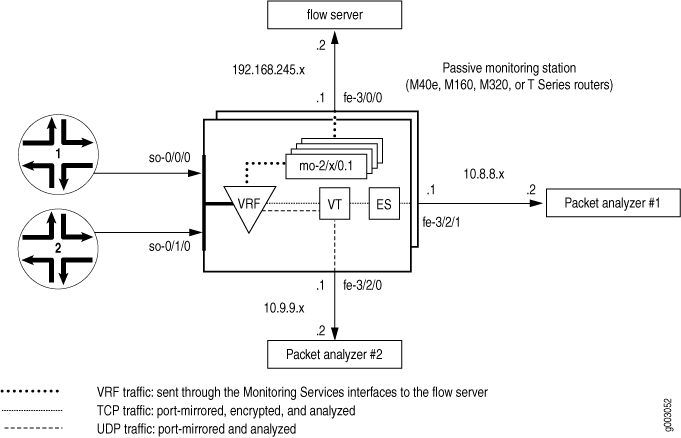 de topologie
Sur la Figure 1, le trafic pénètre dans la station de télésurveillance par les interfaces so-0/0/0 et so-0/1/0. Une fois que le filtre de pare-feu a accepté le trafic à surveiller, les paquets entrent dans une instance VRF.
Les paquets d’origine sont acheminés dans l’instance VRF vers le PIC des services de surveillance pour le traitement des flux. Les paquets de flux finaux sont envoyés par les interfaces de services de surveillance vers un serveur de flux via l’interface fe-3/0/0 .
Une copie du trafic accepté est mise en miroir sur le PIC Tunnel. Lorsque les paquets copiés pénètrent dans l’interface du tunnel, un deuxième filtre de pare-feu sépare les paquets TCP et UDP et les place dans deux instances de transfert basées sur des filtres. L’instance UDP dirige les paquets UDP vers un outil d’analyse des paquets attaché à fe-3/2/0. L’instance TCP envoie les paquets TCP au PIC ES pour le chiffrement et le PIC ES envoie les paquets à un deuxième outil d’analyse des paquets connecté à fe-3/2/1.
La première étape consiste à définir un filtre de pare-feu pour sélectionner les paquets à surveiller. Tout le trafic filtré doit être accepté et l’instruction port-mirror au niveau de la hiérarchie facilite la [edit firewall family inet filter filter-name term term-name then] mise en miroir des ports.
Ensuite, configurez les interfaces SONET/SDH d’entrée et appliquez le filtre de pare-feu que vous venez de définir. L’instruction passive-monitor-mode désactive les keepalives SONET sur les interfaces SONET/SDH et active la surveillance passive des flux.
Configurez toutes les autres interfaces que vous utiliserez avec l’application de surveillance, y compris les interfaces de services de surveillance, les interfaces d’exportation, l’interface de tunnel et l’interface ES. Une fois les interfaces en place, configurez une instance VRF et un groupe de surveillance pour diriger les paquets d’origine des interfaces d’entrée vers les interfaces de services de surveillance pour traitement. Les paquets de description de flux qui en résultent quittent fe-3/0/0 pour atteindre le serveur de flux.
Ensuite, configurez des instructions pour mettre en miroir le trafic surveillé vers une interface de tunnel. Concevez un filtre de pare-feu qui sélectionne une partie du trafic copié pour une analyse plus approfondie et une partie du trafic à éliminer. Dans ce cas, isolez le trafic TCP et UDP et dirigez ces deux flux vers des instances de routage de transfert basées sur des filtres distinctes. N’oubliez pas d’appliquer le filtre à l’interface du tunnel pour permettre la séparation du trafic TCP du trafic UDP. Importez également les routes d’interface dans les instances de transfert avec un groupe de tables de routage.
Dans les instances de transfert basées sur des filtres, définissez des sauts de route suivants statiques. Le saut suivant pour l’instance TCP est l’interface ES et le saut suivant pour l’instance UDP est l’outil d’analyse des paquets connecté à fe-3/2/0. Enfin, configurez IPSec de sorte que le saut suivant pour le trafic TCP soit le deuxième outil d’analyse des paquets attaché à fe-3/2/1.
[edit]
interfaces {
                   so-0/0/0 { # Traffic enters the router on this interface.
        description “ input interface”;
        encapsulation ppp;
        unit 0 {
                             passive-monitor-mode; # Disables SONET keepalives.
            family inet {
                filter {
                                         input input-monitoring-filter; # The firewall filter is applied here.
                }
            }
        }
    }
                   so-0/1/0 { # Traffic enters the router on this interface.
        description “ input interface”;
        encapsulation ppp;
        unit 0 {
                             passive-monitor-mode;  # Disables SONET keepalives.
            family inet {
                filter {
                                         input input-monitoring-filter;  # The firewall filter is applied here.
                }
            }
        }
    }
                   es-3/1/0 {  # This is where the TCP traffic enters the ES PIC.
        unit 0 {
            tunnel {
                source 10.8.8.1;
                destination 10.8.8.2;
            }
            family inet {
                ipsec-sa sa-esp;
                address 192.0.2.1/32 {
                    destination 192.0.2.2;
                }
            }
        }
    }
                   fe-3/0/0 { # Flow records exit here and travel to the flow server.
        description “ export interface to the flow server”;
        unit 0 {
            family inet;
            address 192.168.245.1/30;
        }
    }
                   fe-3/2/0 { # This export interface for UDP traffic leads to a packet analyzer.
        description “ export interface to the packet analyzer”;
        unit 0 {
            family inet {
                address 10.9.9.1/30;
            }
        }
    }
                   fe-3/2/1 {  # This IPSec tunnel source exports TCP traffic to a packet analyzer.
        unit 0 {
            family inet {
                address 10.8.8.1/30;
            }
        }
    }
                   mo-4/0/0 { # This marks the beginning of the monitoring services interfaces.
        unit 0 { # Unit 0 is part of the inet.0 routing table and generates flow records.
            family inet;
        }
                         unit 1 { # Unit 1 receives monitored traffic and is part of the VRF instance.
            family inet;
        }
    }
                   mo-4/1/0 {
        unit 0 { # Unit 0 is part of the inet.0 routing table and generates flow records.
            family inet;
        }
                         unit 1 { # Unit 1 receives monitored traffic and is part of the VRF instance.
            family inet;
        }
    }
                   mo-4/2/0 {
        unit 0 { # Unit 0 is part of the inet.0 routing table and generates flow records.
            family inet;
        }
                         unit 1 { # Unit 1 receives monitored traffic and is part of the VRF instance.
            family inet;
        }
    }
                   mo-4/3/0 {
        unit 0 { # Unit 0 is part of the inet.0 routing table and generates flow records.
            family inet;
        }
                         unit 1 { # Unit 1 receives monitored traffic and is part of the VRF instance.
            family inet;
        }
    }
                   vt-0/2/0 {  # The tunnel services interface receives the port-mirrored traffic.
        unit 0 {
            family inet {
                filter {
                                         input tunnel-interface-filter;  # The filter splits traffic into TCP and UDP
                }
            }
        }
    }
}
forwarding-options {
                   monitoring group1 {  # Monitored traffic is processed by the monitoring services
        family inet { # interfaces and flow records are sent to the flow server.
                               output {
                export-format cflowd-version-5;
                flow-active-timeout 60;
                flow-inactive-timeout 30;
                                   flow-server 192.168.245.2 port 2055; # IP address and port for server.
                                     interface mo-4/0/0.1 {  # Use monitoring services interfaces for output.
                    engine-id 1; # engine and interface-index statements are optional.
                    engine-type 1;
                    input-interface-index 44;
                    output-interface-index 54;
                                         source-address 192.168.245.1; # This is the IP address of fe-3/0/0.
                }
                interface mo-4/1/0.1 {
                    engine-id 2; # engine and interface-index statements are optional.
                    engine-type 1;
                    input-interface-index 45;
                    output-interface-index 55;
                    source-address 192.168.245.1; # This is the IP address of fe-3/0/0.
                }
                interface mo-4/2/0.1 {
                    engine-id 3; # engine and interface-index statements are optional.
                    engine-type 1;
                    input-interface-index 46;
                    output-interface-index 56;
                    source-address 192.168.245.1; # This is the IP address of fe-3/0/0.
                }
                interface mo-4/3/0.1 {
                    engine-id 4; # engine and interface-index statements are optional.
                    engine-type 1;
                    input-interface-index 47;
                    output-interface-index 57;
                                         source-address 192.168.245.1; # This is the IP address of fe-3/0/0.
                }
            }
        }
    }
                   port-mirroring {  # Copies the traffic and sends it to the Tunnel Services PIC.
        family inet {
            input {
                rate 1;
                run-length 1;
            }
            output {
                                   interface vt-0/2/0.0;
                no-filter-check;
            }
        }
    }
}
             routing-options { # This installs the interface routes into the forwarding instances.
                   interface-routes {


         rib-group inet bc-vrf;
    }
    rib-groups {


         bc-vrf {


         import-rib [inet.0 tcp-routing-table.inet.0 udp-routing-table.inet.0];
        }
    }
    forwarding-table {
        export pplb; # Applies per-packet load balancing to the forwarding table.
    }
}
policy-options {
    policy-statement monitoring-vrf-import {
        then reject;
    }
    policy-statement monitoring-vrf-export {
        then reject;
    }
    policy-statement pplb {
        then {
            load-balance per-packet;
        }
    }
}
             security { # This sets IPSec options for the ES PIC.
    ipsec {
        proposal esp-sha1-3des {
            protocol esp;
            authentication-algorithm hmac-sha1-96;
            encryption-algorithm 3des-cbc;
            lifetime-seconds 180;
        }
        policy esp-group2 {
            perfect-forward-secrecy {
                keys group2;
            }
            proposals esp-sha1-3des;
        }
        security-association sa-esp {
            mode tunnel;
            dynamic {
                ipsec-policy esp-group2;
            }
        }
    }
    ike {
        proposal ike-esp {
            authentication-method pre-shared-keys;
            dh-group group2;
            authentication-algorithm sha1;
            encryption-algorithm 3des-cbc;
            lifetime-seconds 180;
        }
        policy 10.8.8.2 {
            mode aggressive;
            proposals ike-esp;
            pre-shared-key ascii-text "$ABC123";
        }
    }
}
firewall {
    family inet {
        filter input-monitoring-filter { # This filter selects traffic to send into the VRF
            term 1 { # instance and prepares the traffic for port mirroring.
                from {
                    destination-address {
                        10.7.0.0/16;
                    }
                }
                then {
                    port-mirror;
                    accept;
                }
            }
            term 2 {
                from {
                    destination-address {
                        10.6.0.0/16;
                    }
                }
                then accept;
            }
        }
                         filter tunnel-interface-filter {  # This filter breaks the port-mirrored traffic into two
            term tcp { # filter-based forwarding instances: TCP packets and UDP packets.
                from {
                    protocol tcp;
                }
                then { # This counts TCP packets and sends them into a TCP instance.
                    count tcp;
                    routing-instance tcp-routing-table;
                }
            }
            term udp {
                from {
                    protocol udp;
                }
                then { # This counts UDP packets and sends them into a UDP instance.
                    count udp;
                    routing-instance udp-routing-table;
                }
            }
            term rest {
                then {
                    count rest;
                    discard;
                }
            }
        }
    }
}
routing-instances {
                   monitoring-vrf { # This is the VRF instance where you send the traffic. It contains
        instance-type vrf; # the input interface and the monitoring services interfaces.
                       interface so-0/0/0.0; # Traffic enters the router on these input interfaces.
        interface so-0/1/0.0;


         interface mo-4/0/0.1;


         interface mo-4/1/0.1; # These are output interfaces (use them as
        interface mo-4/2/0.1; # output interfaces in your monitoring group).
        interface mo-4/3/0.1;
        route-distinguisher 69:1;
        vrf-import monitoring-vrf-import;
        vrf-export monitoring-vrf-export;
        routing-options { # Sends traffic to a group of monitoring services interfaces.
            static {


         route 0.0.0.0/0 next-hop [mo-4/0/0.1 mo-4/1/0.1
mo-4/2/0.1 mo-4/3/0.1];
            }
        }
    }
                   tcp-routing-table {  # This is the filter-based forwarding instance for TCP traffic.
        instance-type forwarding;
                         routing-options {  # The next hop is the ES PIC.
            static {


         route 0.0.0.0/0 next-hop es-3/1/0.0;
            }
        }
    }
    udp-routing-table { # This is the filter-based forwarding instance for UDP traffic.
        instance-type forwarding;
        routing-options { # The next hop is the second packet analyzer.
            static {


         route 0.0.0.0/0 next-hop 10.9.1.2;
            }
        }
    }
}
Vérification de votre travail
Pour vérifier que votre configuration est correcte, utilisez les commandes suivantes sur la station de surveillance configurée pour la surveillance passive du flux :
-
show route 0/0 -
show passive-monitoring error -
show passive-monitoring flow -
show passive-monitoring memory -
show passive-monitoring status -
show passive-monitoring usage
Pour effacer les statistiques des show passive-monitoring error commandes and show passive-monitoring flow , exécutez la clear passive-monitoring (all | interface-name) commande.
Vous pouvez également consulter l’état de la surveillance passive des flux à l’aide du protocole SNMP (Simple Network Management Protocol). Les tables de la base d’informations de gestion (MIB) suivantes sont prises en charge :
-
jnxPMonErrorTable : correspond à la
show passive-monitoring errorcommande. -
jnxPMonFlowTable : correspond à la
show passive-monitoring flowcommande. -
jnxPMonMemoryTable : correspond à la
show passive-monitoring memorycommande.
La section suivante montre la sortie des commandes utilisées avec l’exemple de show configuration :
user@host> show route 0/0
 <skip inet.0>
# Nous ne nous intéressons qu’à la route de l’instance de routage.
bc-vrf.inet.0:  1 destinations, 1 routes (1 active, 0 holddown, 0 hidden)
bc-vrf.inet.0:+ = Active Route, - = Last Active, * = Both
0.0.0.0/0          *[Static/5] 5d 17:34:57
                      via mo-4/0/0.1
                    > via mo-4/1/0.1
                      via mo-4/2/0.1
                      via mo-4/3/0.1
tcp-rt.inet.0: 13 destinations, 13 routes (12 active, 0 holddown, 1
hidden)
+ = Active Route, - = Last Active, * = Both
0.0.0.0/0          *[Static/5] 19:24:39
                    > via es-3/1/0.0
  : <other interface routes>
udp-rt.inet.0: 13 destinations, 13 routes (12 active, 0 holddown, 1
hidden)
+ = Active Route, - = Last Active, * = Both
0.0.0.0/0          *[Static/5] 19:24:39
                    > to 10.9.1.2 via fe-3/2/0.0
  : <other interface routes>
Pour toutes les show passive-monitoring commandes, la sortie obtenue lors de l’utilisation d’un caractère générique (tel que *) ou de l’option all est basée sur les interfaces configurées répertoriées au niveau de la [edit forwarding-options monitoring group-name] hiérarchie. Dans la sortie de l’exemple de configuration, vous voyez des informations uniquement pour les interfaces mo-4/0/0configurées , , mo-4/1/0, mo-4/2/0, et mo-4/3/0.
De nombreuses instructions que vous pouvez configurer dans un groupe de surveillance, telles que engine-id et engine-type, sont visibles dans la sortie des show passive-monitoring commandes.
| Champ |
Explication |
|---|---|
| Perte de paquets (pas de mémoire) |
Nombre de paquets perdus à cause de la mémoire. |
| Paquets abandonnés (pas d’IP) |
Nombre de paquets non-IP perdus. |
| Paquets abandonnés (pas IPv4) |
Nombre de paquets perdus parce qu’ils ont échoué à la vérification IPv4. |
| Paquets abandonnés (en-tête trop petit) |
Nombre de paquets perdus parce que la longueur du paquet ou de l’en-tête IP était trop petite. |
| Échecs d’allocation de mémoire |
Nombre d’échecs d’allocation de mémoire des enregistrements de flux. Un petit nombre reflète l’échec de la reconstitution de la liste gratuite. Un grand nombre indique que le centre de surveillance est presque à court d’espace mémoire. |
| Défaillances sans mémoire |
Nombre de mémoire d’enregistrement de flux libérées. |
| Échecs de la liste des mémoires libres |
Nombre d’enregistrements de flux reçus de la liste libre qui ont échoué. La mémoire est presque épuisée ou trop de nouveaux flux supérieurs à 128K sont créés en une seconde. |
| Avertissement relatif à la mémoire |
Les flux ont dépassé 1 million de paquets par seconde (Mpps) sur un PIC Monitoring Services ou 2 Mpps sur un PIC Monitoring Services II. La réponse peut être Oui ou Non. |
| Surcharge de mémoire |
La mémoire a été surchargée. La réponse est oui ou non. |
| Surcharge PPS |
En paquets par seconde, indique si le PIC reçoit plus de trafic que le seuil configuré. La réponse peut être Oui ou Non. |
| Surcharge BPS |
En octets par seconde, indique si le PIC reçoit plus de trafic que le seuil configuré. La réponse peut être Oui ou Non. |
user@host> show passive-monitoring error all
Passive monitoring interface: mo-4/0/0, Local interface index: 44
  Error information
    Packets dropped (no memory): 0, Packets dropped (not IP): 0
    Packets dropped (not IPv4): 0, Packets dropped (header too small): 0
    Memory allocation failures: 0, Memory free failures: 0
    Memory free list failures: 0
    Memory warning: No, Memory overload: No, PPS overload: No, BPS overload: No

Passive monitoring interface: mo-4/1/0, Local interface index: 45
  Error information
    Packets dropped (no memory): 0, Packets dropped (not IP): 0
    Packets dropped (not IPv4): 0, Packets dropped (header too small): 0
    Memory allocation failures: 0, Memory free failures: 0
    Memory free list failures: 0
    Memory warning: No, Memory overload: No, PPS overload: No, BPS overload: No

Passive monitoring interface: mo-4/2/0, Local interface index: 46
  Error information
    Packets dropped (no memory): 0, Packets dropped (not IP): 0
    Packets dropped (not IPv4): 0, Packets dropped (header too small): 0
    Memory allocation failures: 0, Memory free failures: 0
    Memory free list failures: 0
    Memory warning: No, Memory overload: No, PPS overload: No, BPS overload: No

Passive monitoring interface: mo-4/3/0, Local interface index: 47
  Error information
    Packets dropped (no memory): 0, Packets dropped (not IP): 0
    Packets dropped (not IPv4): 0, Packets dropped (header too small): 0
    Memory allocation failures: 0, Memory free failures: 0
    Memory free list failures: 0
    Memory warning: No, Memory overload: No, PPS overload: No, BPS overload: No
| Champ |
Explication |
|---|---|
| Paquets de flux |
Nombre de paquets reçus par un PIC opérationnel. |
| Octets de flux |
Nombre d’octets reçus par un PIC opérationnel. |
| Paquets de flux : 10 secondes |
Nombre de paquets par seconde traités par le PIC et affiché sous forme de moyenne sur 10 secondes. |
| Octets de flux au taux de 10 secondes |
Nombre d’octets par seconde géré par le PIC et affiché sous la forme d’une moyenne de 10 secondes. |
| Flux actifs |
Nombre de flux actuellement actifs suivis par le PIC. |
| Flux totaux |
Nombre total de flux reçus par un PIC opérationnel. |
| Flux exportés |
Nombre total de flux exportés par un PIC opérationnel. |
| Flux de paquets exportés |
Nombre total de paquets de flux exportés par un PIC opérationnel. |
| Flux inactifs expirés |
Nombre total de flux exportés pour cause d’inactivité. |
| Flux actifs expirés |
Nombre total de flux de longue durée qui sont exportés en raison d’un délai d’attente actif. |
user@host> show passive-monitoring flow all
Passive monitoring interface: mo-4/0/0, Local interface index: 44
  Flow information
    Flow packets: 6533434, Flow bytes: 653343400
    Flow packets 10-second rate: 0, Flow bytes 10-second rate: 0
    Active flows: 0, Total flows: 1599
    Flows exported: 1599, Flows packets exported: 55
    Flows inactive timed out: 1599, Flows active timed out: 0

Passive monitoring interface: mo-4/1/0, Local interface index: 45
  Flow information
    Flow packets: 6537780, Flow bytes: 653778000
    Flow packets 10-second rate: 0, Flow bytes 10-second rate: 0
    Active flows: 0, Total flows: 1601
    Flows exported: 1601, Flows packets exported: 55
    Flows inactive timed out: 1601, Flows active timed out: 0

Passive monitoring interface: mo-4/2/0, Local interface index: 46
  Flow information
    Flow packets: 6529259, Flow bytes: 652925900
    Flow packets 10-second rate: 0, Flow bytes 10-second rate: 0
    Active flows: 0, Total flows: 1599
    Flows exported: 1599, Flows packets exported: 55
    Flows inactive timed out: 1599, Flows active timed out: 0

Passive monitoring interface: mo-4/3/0, Local interface index: 47
  Flow information
    Flow packets: 6560741, Flow bytes: 656074100
    Flow packets 10-second rate: 0, Flow bytes 10-second rate: 0
    Active flows: 0, Total flows: 1598
    Flows exported: 1598, Flows packets exported: 55
    Flows inactive timed out: 1598, Flows active timed out: 0
| Champ |
Explication |
|---|---|
| Nombre d’allocations |
Nombre d’enregistrements de flux alloués. |
| Comptage gratuit |
Nombre d’enregistrements de flux libérés. |
| Maximum alloué |
Nombre maximal d’enregistrements de flux alloués depuis le démarrage de la station de surveillance. Ce nombre représente le nombre maximal d’enregistrements de flux alloués à la fois. |
| Allocations par seconde |
Enregistrements de flux alloués par seconde au cours du dernier intervalle statistique sur le PIC. |
| Libérés par seconde |
Enregistrements de flux libérés par seconde au cours du dernier intervalle statistique sur le PIC. |
| Mémoire totale utilisée |
Quantité totale de mémoire actuellement utilisée (en octets). |
| Total sans mémoire |
Quantité totale de mémoire actuellement libre (en octets). |
user@host> show passive-monitoring memory all
Passive monitoring interface: mo-4/0/0, Local interface index: 44
  Memory utilization
    Allocation count: 1600, Free count: 1599, Maximum allocated: 1600
    Allocations per second: 3200, Frees per second: 1438
    Total memory used (in bytes): 103579176, Total memory free (in bytes): 163914184

Passive monitoring interface: mo-4/1/0, Local interface index: 45
  Memory utilization
    Allocation count: 1602, Free count: 1601, Maximum allocated: 1602
    Allocations per second: 3204, Frees per second: 1472
    Total memory used (in bytes): 103579176, Total memory free (in bytes): 163914184

Passive monitoring interface: mo-4/2/0, Local interface index: 46
  Memory utilization
    Allocation count: 1600, Free count: 1599, Maximum allocated: 1600
    Allocations per second: 3200, Frees per second: 1440
    Total memory used (in bytes): 103579176, Total memory free (in bytes): 163914184

Passive monitoring interface: mo-4/3/0, Local interface index: 47
  Memory utilization
    Allocation count: 1599, Free count: 1598, Maximum allocated: 1599
    Allocations per second: 3198, Frees per second: 1468
    Total memory used (in bytes): 103579176, Total memory free (in bytes): 163914184
| Champ |
Explication |
|---|---|
| État de l’interface |
Indique si l’interface surveille (fonctionne correctement), est désactivée (désactivée administrativement) ou ne surveille pas (non configurée). |
| Index des groupes |
Entier représentant le groupe de surveillance dont le PIC est membre. (Cela n’indique pas le nombre de groupes de surveillance.) |
| Intervalle d’exportation |
Intervalle d’exportation configuré pour les enregistrements de flux, en secondes. |
| Format d’exportation |
Format d’exportation configuré (seule la v5 est actuellement prise en charge). |
| Protocole |
Protocole que le PIC est configuré pour surveiller (seul IPv4 est actuellement pris en charge). |
| Type de moteur |
Type de moteur configuré inséré dans les paquets de flux de sortie. |
| ID du moteur |
ID de moteur configuré inséré dans les paquets de flux de sortie. |
| Nombre d’enregistrements de routes |
Nombre de routes enregistrées. |
| Nombre d’index IFL vers SNMP |
Nombre d’interfaces logiques mappées à un index SNMP. |
| Nombre d’AS |
Nombre de limites d’AS que le flux a franchies. |
| Heure fixée |
Indique si l’horodatage est en place. |
| Jeu de configuration |
Indique si la configuration de surveillance est définie. |
| Ensemble d’enregistrements de routes |
Indique si des routes sont enregistrées. |
| Jeu de cartes SNMP IFL |
Indique si les interfaces logiques sont mappées à un index SNMP. |
user@host> show passive-monitoring status all
Passive monitoring interface: mo-4/0/0, Local interface index: 44
  Interface state: Monitoring
  Group index: 0
  Export interval: 15 secs, Export format: cflowd v5
  Protocol: IPv4, Engine type: 1, Engine ID: 1
  Route record count: 13, IFL to SNMP index count: 30, AS count: 1
  Time set: Yes, Configuration set: Yes
  Route record set: Yes, IFL SNMP map set: Yes

Passive monitoring interface: mo-4/1/0, Local interface index: 45
  Interface state: Monitoring
  Group index: 0
  Export interval: 15 secs, Export format: cflowd v5
  Protocol: IPv4, Engine type: 1, Engine ID: 2
  Route record count: 13, IFL to SNMP index count: 30, AS count: 1
  Time set: Yes, Configuration set: Yes
  Route record set: Yes, IFL SNMP map set: Yes

Passive monitoring interface: mo-4/2/0, Local interface index: 46
  Interface state: Monitoring
  Group index: 0
  Export interval: 15 secs, Export format: cflowd v5
  Protocol: IPv4, Engine type: 1, Engine ID: 3
  Route record count: 13, IFL to SNMP index count: 30, AS count: 1
  Time set: Yes, Configuration set: Yes
  Route record set: Yes, IFL SNMP map set: Yes

Passive monitoring interface: mo-4/3/0, Local interface index: 47
  Interface state: Monitoring
  Group index: 0
  Export interval: 15 secs, Export format: cflowd v5
  Protocol: IPv4, Engine type: 1, Engine ID: 4
  Route record count: 13, IFL to SNMP index count: 30, AS count: 1
  Time set: Yes, Configuration set: Yes
  Route record set: Yes, IFL SNMP map set: Yes
| Champ |
Explication |
|---|---|
| Disponibilité |
Durée, en millisecondes, pendant laquelle le PIC a été opérationnel. |
| Temps d’interruption |
Temps cumulé que le PIC a passé à traiter les paquets depuis la dernière réinitialisation du PIC. |
| Charge (5 secondes) |
La charge du processeur sur le PIC était en moyenne de plus de 5 secondes. Le nombre est un pourcentage obtenu en divisant le temps consacré aux tâches actives par le temps total écoulé. |
| Charge (1 minute) |
La charge du processeur sur le PIC était en moyenne de plus d’une minute. Le nombre est un pourcentage obtenu en divisant le temps consacré aux tâches actives par le temps total écoulé. |
user@host> show passive-monitoring usage *
Passive monitoring interface: mo-4/0/0, Local interface index: 44
  CPU utilization
    Uptime: 653155 milliseconds, Interrupt time: 40213754 microseconds
    Load (5 second): 20%, Load (1 minute): 17%

Passive monitoring interface: mo-4/1/0, Local interface index: 45
  CPU utilization
    Uptime: 652292 milliseconds, Interrupt time: 40223178 microseconds
    Load (5 second): 22%, Load (1 minute): 15%

Passive monitoring interface: mo-4/2/0, Local interface index: 46
  CPU utilization
    Uptime: 649491 milliseconds, Interrupt time: 40173645 microseconds
    Load (5 second): 22%, Load (1 minute): 10098862%

Passive monitoring interface: mo-4/3/0, Local interface index: 47
  CPU utilization
    Uptime: 657328 milliseconds, Interrupt time: 40368704 microseconds
    Load (5 second): 1%, Load (1 minute): 15%