
Exemple : Configuration d’une fabric de pontage EVPN-VXLAN à routage périphérique avec une passerelle anycast
Ethernet VPN (EVPN) est une technologie de plan de contrôle basée sur BGP qui permet de placer des hôtes (serveurs physiques et machines virtuelles) n’importe où sur un réseau et de rester connectés au même réseau logique superposé de couche 2 (L2). Le VXLAN (VXLAN) est un protocole de tunnelisation qui crée le plan de données du réseau de superposition L2.
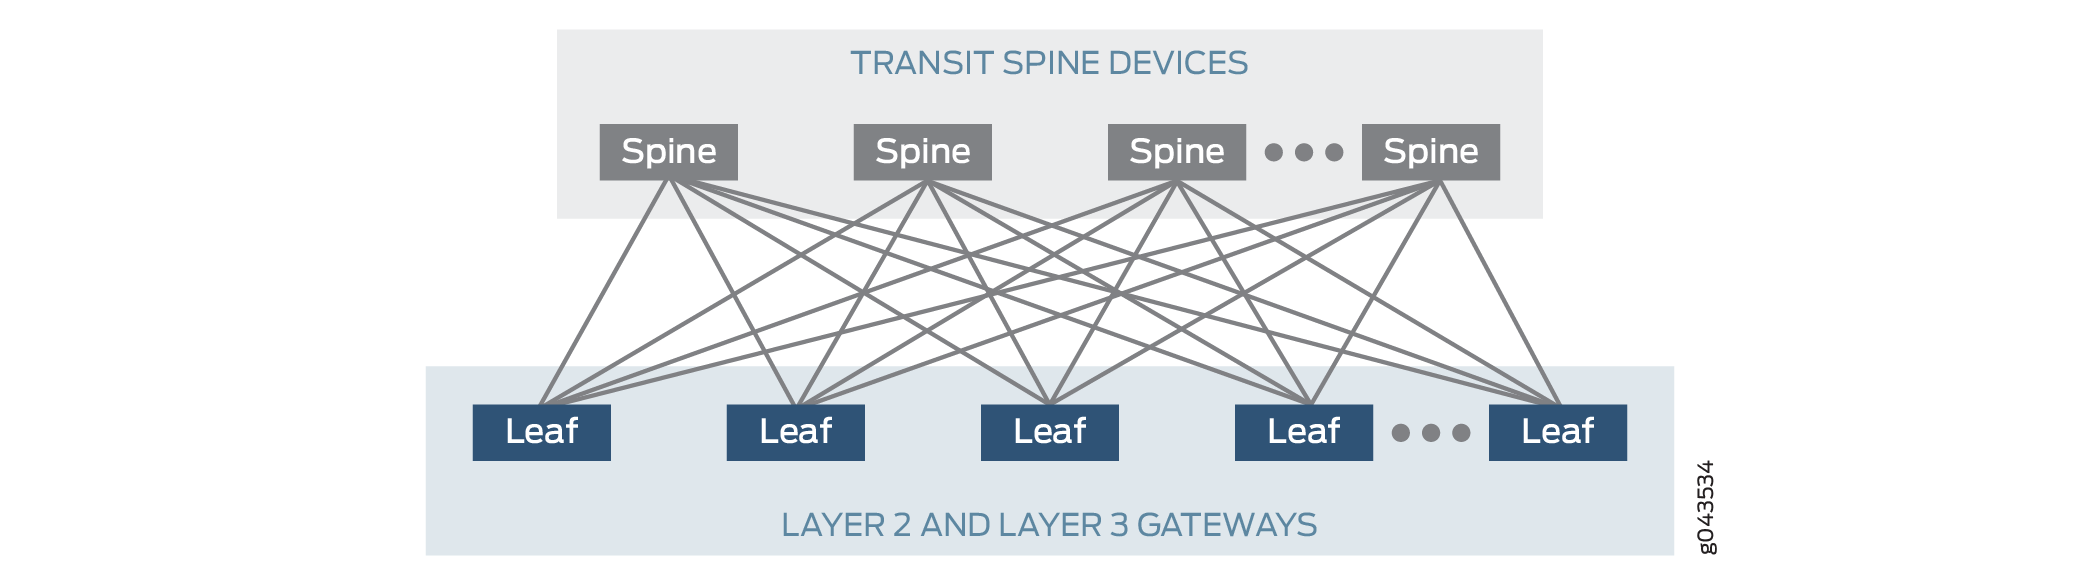
Le réseau physique sous-jacent sur lequel EVPN-VXLAN est généralement déployé est une fabric IP à deux couches, qui comprend des équipements Spine et Leaf, comme illustré à la Figure 1 . Une fabric spine-and-leaf à deux couches est appelée Clos à 3 niveaux.
Cet exemple explique comment déployer une architecture ERB (Edge-Routed Bridging) à l’aide d’une fabric Clos à 3 niveaux. Dans cette conception, les équipements de cœur de réseau fournissent uniquement une connectivité IP entre les équipements de branche. À ce titre, nous appelons les équipements de cœur de réseau des épines maigres, car ils ne nécessitent aucune fonctionnalité VXLAN. Les équipements de branche fournissent la connectivité aux charges de travail associées. Dans le cas d’ERB, les équipements leaf fournissent une fonctionnalité VXLAN de couche 2 et de couche 3 (L3) dans le réseau de superposition. Les passerelles de couche 2 fournissent un pontage au sein d’un même VLAN. Une passerelle de couche 3 gère le trafic entre les VLAN (inter-VLAN) à l’aide d’interfaces IRB (Integrated Routing and Bridging).
Dans cet exemple, les interfaces IRB sont configurées avec une adresse IP anycast. Pour obtenir un exemple d’ERB qui utilise une adresse IP VGA (Virtual Gateway Address), consultez Exemple : Configuration d’une fabric de pontage à routage périphérique EVPN-VXLAN avec une passerelle virtuelle.
Nous appelons également l’architecture ERB une fabric « réduite ». Par rapport à une conception CRB, les fonctions de passerelle VXLAN L2 et L3 se regroupent en une seule couche de la structure (les branches).
Pour plus d’informations sur la technologie EVPN-VXLAN et les architectures prises en charge, consultez Introduction EVPN.
Pour obtenir un exemple de configuration d’une superposition de pontage à routage central (CRB) EVPN-VXLAN, reportez-vous à Exemple : Configurer une fabric de pontage à routage central EVPN-VXLAN.
Cet exemple décrit comment configurer une superposition ERB EVPN-VXLAN. Par conséquent, vous configurez les instances de routage et les interfaces IRB sur les équipements de branche uniquement.
Exigences
Cet exemple utilise les composants matériels et logiciels suivants :
-
Deux équipements fonctionnant comme des équipements de cœur de réseau de transit.
-
Quatre équipements Junos OS qui servent d’équipements de branche et fournissent des fonctionnalités de passerelle L2 et L3.
- Consultez le résumé du matériel pour obtenir la liste des plates-formes prises en charge.
Vue d’ensemble et topologie
La superposition ERB illustrée à la figure 2 comprend deux équipements de cœur de réseau de transit et quatre équipements leaf qui fonctionnent comme des passerelles L2 et L3. Quatre serveurs sont connectés aux équipements de branche. Le serveur A est connecté à Leaf1 et Leaf2 via une interface LAG (Link Aggregation Group). Sur les deux équipements de branche, l’interface se voit attribuer le même identifiant de segment Ethernet (ESI) et est réglée sur le mode multihébergement entièrement actif.
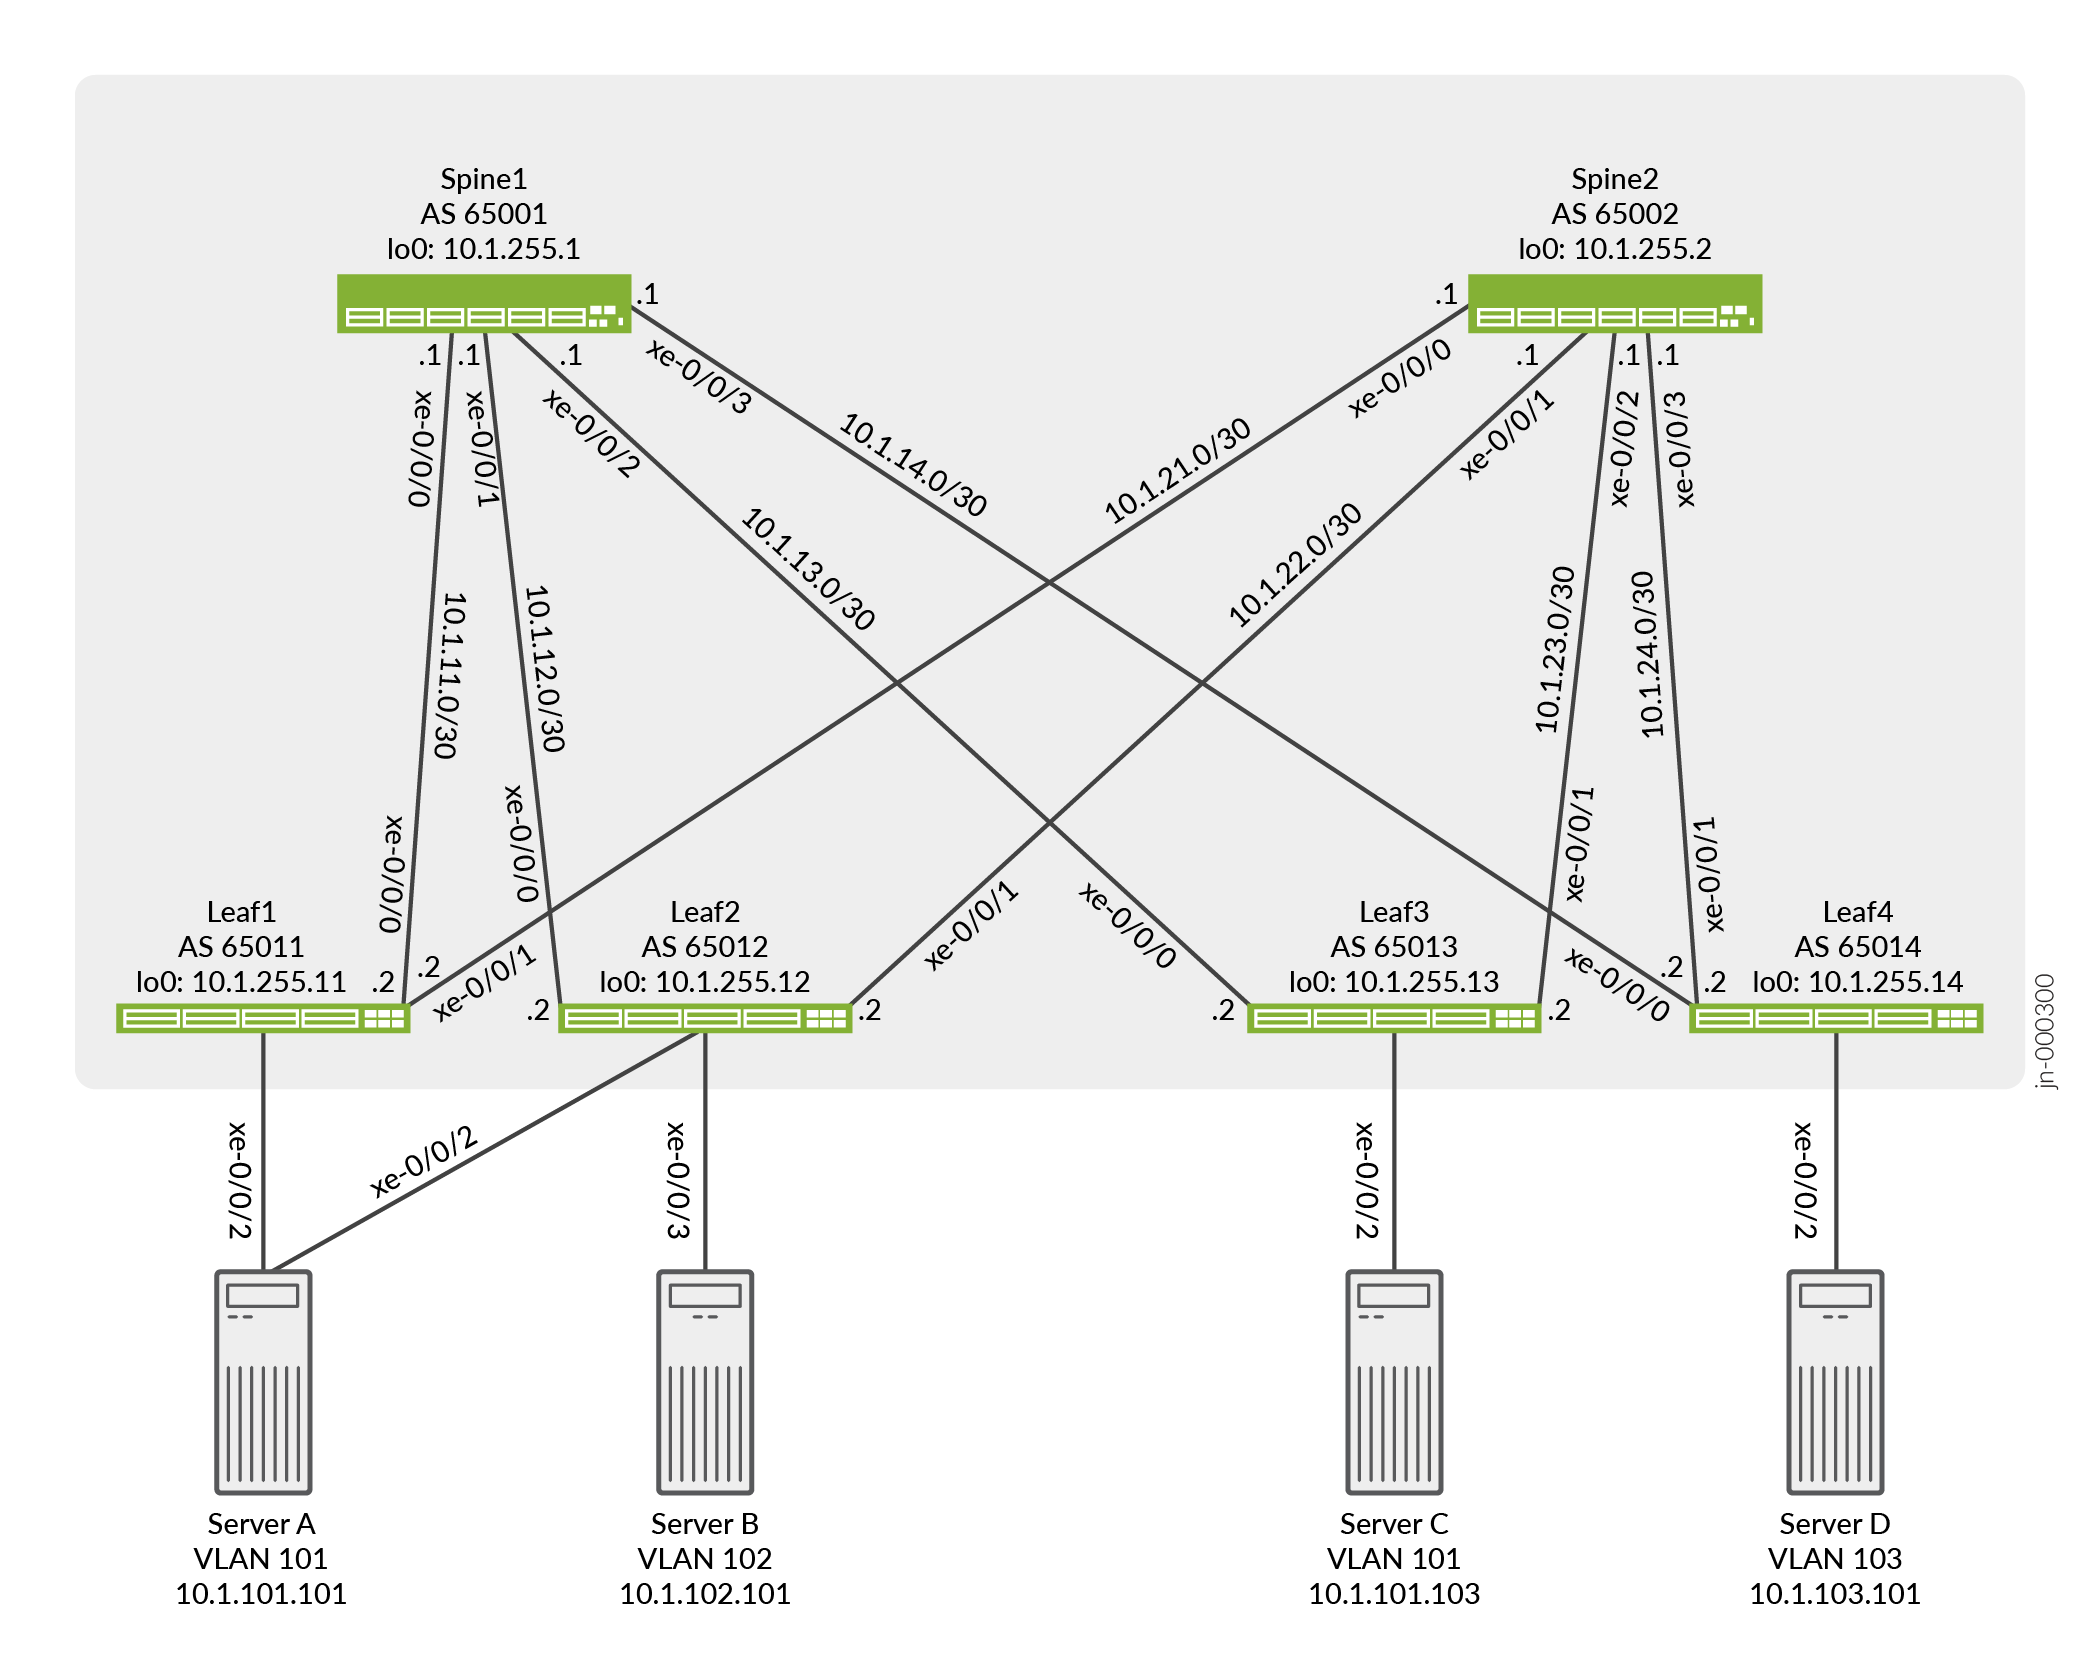
Dans cette topologie, le serveur A et le serveur C se trouvent dans le VLAN 101, le serveur B dans le VLAN 102 et le serveur D dans le VLAN 103. Pour que la communication entre les VLAN ait lieu, vous devez configurer des interfaces IRB pour chaque VLAN sur tous les équipements de branche.
La différence la plus significative entre la configuration de l’ERB et celle du CRB est la configuration et l’emplacement de la passerelle L3. Par conséquent, cet exemple se concentre sur la configuration EVPN-VXLAN, en particulier la configuration de la passerelle L3, sur les équipements de branche.
Pour une superposition ERB, vous pouvez configurer les interfaces IRB au sein d’une instance EVPN (EVI) à l’aide de l’une des méthodes suivantes :
-
Method 1: cette méthode implique une adresse IP unique pour chaque interface IRB, mais utilise le même MAC pour chaque interface IRB. Avec cette méthode, une seule entrée MAC est installée pour chaque adresse IRB sur les équipements de branche et les serveurs. Pour chaque interface IRB sur un équipement de branche particulier, par exemple, Leaf1, vous spécifiez les éléments suivants :
-
Adresse IP unique pour chaque interface IRB.
-
La même adresse MAC est utilisée pour chaque interface IRB.
Par exemple :
Tableau 1 : adresse IP unique avec le même MAC par interface IRB RIB.101
Adresse IP : 10.1.101.254/24
Adresse MAC : 00:00:5e :00:53:01
IRB.102
Adresse IP : 10.1.102.254/24
Adresse MAC : 00:00:5e :00:53:01
CISR.103
Adresse IP : 10.1.103.254/24
Adresse MAC : 00:00:5e :00:53:01
-
-
Method 2: cette méthode implique une adresse IP et un MAC uniques pour chaque interface IRB. Avec cette méthode, une entrée MAC est installée pour chaque adresse IRB sur les équipements de branche, mais une seule MAC sur les serveurs. Pour chaque interface IRB sur Leaf1, vous spécifiez les éléments suivants :
-
Adresse IP unique pour chaque interface IRB.
-
Une adresse MAC unique est utilisée pour chaque interface IRB.
Par exemple :
Tableau 2 : adresse IP et MAC uniques par interface IRB RIB.101
Adresse IP : 10.1.101.254/24
Adresse MAC : 00:00:5e :00:53:01
IRB.102
Adresse IP : 10.1.102.254/24
adresse MAC : 00:00:5e :00:53:02
CISR.103
Adresse IP : 10.1.103.254/24
Adresse MAC : 00:00:5e :00:53:03
-
-
Method 3: cette méthode implique une adresse IP et VGA uniques pour chaque interface IRB. Avec cette méthode, une entrée MAC est installée pour chaque adresse IRB et le VGA sur les équipements de branche et les serveurs. Pour chaque interface IRB sur Leaf1, vous spécifiez les éléments suivants :
-
Adresse IP unique pour chaque interface IRB.
-
Adresse VGA unique pour chaque interface IRB.
Par exemple :
Tableau 3 : adresse IP unique et adresse de passerelle virtuelle par interface IRB RIB.101
Adresse IP : 10.1.101.1/24
Adresse VGA : 10.1.101.254
IRB.102
Adresse IP : 10.1.102.1/24
Adresse VGA : 10.1.102.254
CISR.103
Adresse IP : 10.1.103.1/24
Adresse VGA : 10.1.103.254
-
Pour les méthodes 1 et 2, la même configuration d’interface IRB est appliquée à tous les équipements de branche. Pour la méthode 3, une adresse d’interface IRB unique et le même VGA sont appliqués à tous les équipements de branche. Dans cet exemple, la méthode 1 est utilisée pour configurer les interfaces IRB.
Cet exemple (avec la méthode 1) configure la même adresse MAC pour chaque interface IRB sur chaque équipement de branche. Chaque hôte utilise la même adresse MAC lorsqu’il envoie du trafic inter-VLAN, quel que soit l’emplacement de l’hôte ou l’équipement leaf qui reçoit le trafic. Par exemple, dans la topologie illustrée à la Figure 2, le serveur multihébergement A du VLAN 101 envoie un paquet au serveur B du VLAN 102. Si Leaf1 est en panne, Leaf2 continue de transférer le trafic inter-VLAN même sans la configuration d’une adresse MAC de passerelle par défaut redondante.
La configuration des interfaces IRB dans cet exemple n'inclut pas d'adresse de passerelle virtuelle (VGA) et d'adresse MAC V-MAC correspondante qui établit la fonctionnalité de passerelle redondante par défaut, comme mentionné ci-dessus. En configurant la même adresse MAC pour chaque interface IRB sur chaque équipement de branche, les hôtes utilisent l’équipement de branche local configuré avec l’adresse MAC commune comme passerelle L3 par défaut.
Par conséquent, vous n’avez plus besoin d’annoncer une passerelle par défaut redondante et vous synchronisez dynamiquement les adresses MAC de la passerelle par défaut redondante sur l’ensemble du plan de contrôle EVPN. Par conséquent, lors de la configuration de chaque équipement de branche, vous devez désactiver la publication de la passerelle redondante par défaut en incluant l’instruction default-gateway do-not-advertise de configuration au niveau de la [edit protocols evpn] hiérarchie dans votre configuration.
De plus, bien que la configuration de l’interface IRB utilisée dans cet exemple n’inclut pas de VGA, vous pouvez configurer un VGA selon vos besoins pour que EVPN-VXLAN fonctionne correctement dans votre superposition ERB. Si vous configurez un VGA pour chaque interface IRB, vous spécifiez la même adresse IP pour chaque VGA sur chaque équipement leaf au lieu de configurer la même adresse MAC pour chaque interface IRB sur chaque équipement leaf, comme indiqué dans cet exemple.
En ce qui concerne la gestion de la réplication du trafic de diffusion, d’unicast inconnu et de multicast (BUM), notez que la configuration sur Leaf1 :
-
inclut la
set protocols evpn multicast-mode ingress-replicationcommande. Cette commande permet à Leaf1, qui est un VTEP matériel, de gérer la réplication et l’envoi de trafic BUM au lieu de s’appuyer sur un underlay compatible multicast.
Configuration pour Leaf1
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes et collez-les dans un fichier texte. Supprimez tous les sauts de ligne et modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau. Copiez et collez ensuite les commandes dans la CLI au niveau de la [edit] hiérarchie.
Feuille 1
set chassis aggregated-devices ethernet device-count 1
set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.21.2/30
set interfaces xe-0/0/2 ether-options 802.3ad ae0
set interfaces ae0 esi 00:01:01:01:01:01:01:01:01:01
set interfaces ae0 esi all-active
set interfaces ae0 aggregated-ether-options lacp active
set interfaces ae0 aggregated-ether-options lacp system-id 00:01:01:01:01:01
set interfaces ae0 unit 0 family ethernet-switching interface-mode trunk
set interfaces ae0 unit 0 family ethernet-switching vlan members v101
set interfaces irb unit 101 family inet address 10.1.101.254/24
set interfaces irb unit 101 mac 00:00:5e:00:53:01
set interfaces irb unit 102 family inet address 10.1.102.254/24
set interfaces irb unit 102 mac 00:00:5e:00:53:01
set interfaces irb unit 103 family inet address 10.1.103.254/24
set interfaces irb unit 103 mac 00:00:5e:00:53:01
set interfaces lo0 unit 0 family inet address 10.1.255.11/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.11/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-instances vrf101 instance-type vrf
set routing-instances vrf101 interface irb.101
set routing-instances vrf101 interface irb.102
set routing-instances vrf101 interface irb.103
set routing-instances vrf101 route-distinguisher 10.1.255.11:101
set routing-instances vrf101 vrf-target target:1001:1
set routing-options router-id 10.1.255.11
set routing-options autonomous-system 65011
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.11.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.21.1 peer-as 65002
set protocols bgp group overlay type external
set protocols bgp group overlay multihop
set protocols bgp group overlay local-address 10.1.255.11
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway do-not-advertise
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:101:1
set protocols evpn vni-options vni 102 vrf-target target:102:1
set protocols evpn vni-options vni 103 vrf-target target:103:1
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.11:1
set switch-options vrf-target target:1:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
Configuration d’EVPN-VXLAN sur Leaf1
Procédure étape par étape
-
Configurez la configuration de sous-couche. Dans cet exemple, nous utilisons EBGP pour le protocole de routage underlay.
[edit]
user@leaf1# set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.2/30
user@leaf1# set interfaces xe-0/0/1 unit 0 family inet address 10.1.21.2/30
user@leaf1# set interfaces lo0 unit 0 family inet address 10.1.255.11/32
user@leaf1# set policy-options policy-statement load-balancing-policy then load-balance per-packet
user@leaf1# set policy-options policy-statement send-direct term 1 from protocol direct
user@leaf1# set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.11/32 exact
user@leaf1# set policy-options policy-statement send-direct term 1 then accept
user@leaf1# set routing-options router-id 10.1.255.11
user@leaf1# set routing-options autonomous-system 65011
user@leaf1# set routing-options forwarding-table export load-balancing-policy
user@leaf1# set protocols bgp group underlay type external
user@leaf1# set protocols bgp group underlay export send-direct
user@leaf1# set protocols bgp group underlay multipath multiple-as
user@leaf1# set protocols bgp group underlay neighbor 10.1.11.1 peer-as 65001
user@leaf1# set protocols bgp group underlay neighbor 10.1.21.1 peer-as 65002
-
Configurez le serveur A pour qu’il soit multihébergé vers Leaf1 et Leaf2 en configurant une interface Ethernet agrégée, en spécifiant un ESI pour l’interface et en définissant le mode de sorte que les connexions aux deux équipements Leaf soient actives. Nous montrerons la configuration VLAN appliquée dans une étape ultérieure.
Remarque :Lors de la configuration de l’interface AE sur Leaf2, vous devez spécifier le même ESI (00:01:01:01:01:01:01:01:01) que l’ESI pour la même interface sur Leaf1.
[edit]
user@leaf1# set chassis aggregated-devices ethernet device-count 1
user@leaf1# set interfaces xe-0/0/2 ether-options 802.3ad ae0
user@leaf1# set interfaces ae0 esi 00:01:01:01:01:01:01:01:01:01
user@leaf1# set interfaces ae0 esi all-active
user@leaf1# set interfaces ae0 aggregated-ether-options lacp active
user@leaf1# set interfaces ae0 aggregated-ether-options lacp system-id 00:01:01:01:01:01
user@leaf1# set interfaces ae0 unit 0 family ethernet-switching interface-mode trunk
user@leaf1# set interfaces ae0 unit 0 family ethernet-switching vlan members v101
-
Configurez les interfaces IRB, chacune avec des adresses IP uniques et la même adresse MAC.
Remarque :Chaque équipement leaf doit avoir la même configuration d’interface IRB.
[edit]
user@leaf1# set interfaces irb unit 101 family inet address 10.1.101.254/24
user@leaf1# set interfaces irb unit 101 mac 00:00:5e:00:53:01
user@leaf1# set interfaces irb unit 102 family inet address 10.1.102.254/24
user@leaf1# set interfaces irb unit 102 mac 00:00:5e:00:53:01
user@leaf1# set interfaces irb unit 103 family inet address 10.1.103.254/24
user@leaf1# set interfaces irb unit 103 mac 00:00:5e:00:53:01
-
Configurez la configuration overlay basée sur EBGP. Assurez-vous d’inclure l’option de configuration car nous utilisons l’appairage
multihopde bouclage.[edit] user@leaf1# set protocols bgp group overlay type external user@leaf1# set protocols bgp group overlay multihop user@leaf1# set protocols bgp group overlay local-address 10.1.255.11 user@leaf1# set protocols bgp group overlay family evpn signaling user@leaf1# set protocols bgp group overlay multipath multiple-as user@leaf1# set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001 user@leaf1# set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
Remarque :Certaines fabrics IP utilisent une superposition EVPN-VXLAN basée sur IBGP. Pour obtenir un exemple de fabric IP qui utilise IBGP pour la superposition, consultez Exemple : Configurer une fabric de pontage à routage central EVPN-VXLAN. Notez que le choix d’EBGP ou d’IBGP pour la superposition n’a pas d’impact sur l’architecture de la structure. Les conceptions CRB et ERB prennent en charge l’un ou l’autre type de superposition.
-
Configurez le domaine EVPN-VXLAN, ce qui implique de déterminer quels VNI sont inclus dans le domaine, de spécifier que Leaf1, qui est un VTEP matériel, gère la réplication et l’envoi du trafic BUM, de désactiver l’annonce de la passerelle redondante par défaut sur l’ensemble du plan de contrôle EVPN et de spécifier une cible de route pour chaque VNI.
[edit]
user@leaf1# set protocols evpn encapsulation vxlan
user@leaf1# set protocols evpn default-gateway do-not-advertise
user@leaf1# set protocols evpn multicast-mode ingress-replication
user@leaf1# set protocols evpn vni-options vni 101 vrf-target target:101:1
user@leaf1# set protocols evpn vni-options vni 102 vrf-target target:102:1
user@leaf1# set protocols evpn vni-options vni 103 vrf-target target:103:1
user@leaf1# set protocols evpn extended-vni-list all
-
Configurez une instance de routage EVPN.
[edit]
user@leaf1# set routing-instances vrf101 instance-type vrf
user@leaf1# set routing-instances vrf101 interface irb.101
user@leaf1# set routing-instances vrf101 interface irb.102
user@leaf1# set routing-instances vrf101 interface irb.103
user@leaf1# set routing-instances vrf101 route-distinguisher 10.1.255.11:101
user@leaf1# set routing-instances vrf101 vrf-target target:1001:1
-
Configurez les options du commutateur pour utiliser l’interface de bouclage lo0.0 comme interface source du VTEP, définissez un distinguateur de route et définissez la cible VRF.
[edit]
user@leaf1# set switch-options vtep-source-interface lo0.0
user@leaf1# set switch-options route-distinguisher 10.1.255.11:1
user@leaf1# set switch-options vrf-target target:1:1
user@leaf1# set switch-options vrf-target auto
-
Configurez les VLAN associés aux interfaces IRB et aux VNI VXLAN.
[edit]
user@leaf1# set vlans v101 vlan-id 101
user@leaf1# set vlans v101 l3-interface irb.101
user@leaf1# set vlans v101 vxlan vni 101
user@leaf1# set vlans v102 vlan-id 102
user@leaf1# set vlans v102 l3-interface irb.102
user@leaf1# set vlans v102 vxlan vni 102
user@leaf1# set vlans v103 vlan-id 103
user@leaf1# set vlans v103 l3-interface irb.103
user@leaf1# set vlans v103 vxlan vni 103
Vérification
La section décrit les vérifications suivantes pour cet exemple :
- Vérification de BGP
- Vérification de l’ESI
- Vérification de la base de données EVPN
- Vérification de la connectivité
Vérification de BGP
Objet
Vérifiez que les équipements de cœur de réseau ont établi une connectivité de session BGP.
Mesures à prendre
Affichez le résumé de BGP :
user@leaf1> show bgp summary
Threading mode: BGP I/O
Default eBGP mode: advertise - accept, receive - accept
Groups: 2 Peers: 4 Down peers: 0
Table          Tot Paths  Act Paths Suppressed    History Damp State    Pending
bgp.evpn.0
                      76         38          0          0          0          0
inet.0
                       8          8          0          0          0          0
Peer                     AS      InPkt     OutPkt    OutQ   Flaps Last Up/Dwn State|#Active/Received/Accepted/Damped...
10.1.11.1             65001       3826       3867       0       0  1d 5:14:55 Establ
  inet.0: 4/4/4/0
10.1.21.1             65002       3829       3871       0       0  1d 5:14:55 Establ
  inet.0: 4/4/4/0
10.1.255.1            65001       4321       4228       0       0  1d 5:14:52 Establ
  bgp.evpn.0: 14/38/38/0
  default-switch.evpn.0: 13/37/37/0
  __default_evpn__.evpn.0: 1/1/1/0
10.1.255.2            65002       4385       4169       0       0  1d 5:14:53 Establ
  bgp.evpn.0: 24/38/38/0
  default-switch.evpn.0: 24/37/37/0
  __default_evpn__.evpn.0: 0/1/1/0
Signification
Les sessions BGP underlay et overlay sont établies avec les équipements spine.
Vérification de l’ESI
Objet
Vérifiez l’état de l’ESI.
Mesures à prendre
Afficher l’état de l’ESI :
user@leaf1> show evpn instance esi 00:01:01:01:01:01:01:01:01:01 extensive
Instance: default-switch
  Route Distinguisher: 10.1.255.11:1
  Encapsulation type: VXLAN
  Duplicate MAC detection threshold: 5
  Duplicate MAC detection window: 180
  MAC database status                     Local  Remote
    MAC advertisements:                       4       4
    MAC+IP advertisements:                    4       4
    Default gateway MAC advertisements:       3       0
  Number of local interfaces: 2 (2 up)
    Interface name  ESI                            Mode             Status     AC-Role
    .local..5       00:00:00:00:00:00:00:00:00:00  single-homed     Up         Root
    ae0.0           00:01:01:01:01:01:01:01:01:01  all-active       Up         Root
  Number of IRB interfaces: 3 (3 up)
    Interface name  VLAN   VNI    Status  L3 context
    irb.101                101     Up     vrf101
    irb.102                102     Up     vrf101
    irb.103                103     Up     vrf101
  Number of protect interfaces: 0
  Number of bridge domains: 3
    VLAN  Domain-ID Intfs/up   IRB-intf  Mode            MAC-sync IM-label  MAC-label  v4-SG-sync IM-core-NH v6-SG-sync IM-core-NH Trans-ID
    101   101          1  1    irb.101   Extended        Enabled  101                 Disabled              Disabled              101
    102   102          0  0    irb.102   Extended        Enabled  102                 Disabled              Disabled              102
    103   103          0  0    irb.103   Extended        Enabled  103                 Disabled              Disabled              103
  Number of neighbors: 3
    Address               MAC    MAC+IP        AD        IM        ES Leaf-label Remote-DCI-Peer
    10.1.255.12             2         2         2         3         0
    10.1.255.13             1         1         0         3         0
    10.1.255.14             1         1         0         3         0
  Number of ethernet segments: 4
    ESI: 00:01:01:01:01:01:01:01:01:01
      Status: Resolved by IFL ae0.0
      Local interface: ae0.0, Status: Up/Forwarding
      Number of remote PEs connected: 1
        Remote-PE        MAC-label  Aliasing-label  Mode
        10.1.255.12      101        0               all-active
      DF Election Algorithm: MOD based
      Designated forwarder: 10.1.255.12
      Backup forwarder: 10.1.255.11
      Last designated forwarder update: May 12 10:33:14
  Router-ID: 10.1.255.11
  Source VTEP interface IP: 10.1.255.11
  SMET Forwarding: Disabled
Signification
L’ESI est activé et Leaf2 est l’équipement PE (Remote Provider Edge) et le redirecteur désigné.
Vérification de la base de données EVPN
Objet
Vérifiez les adresses MAC dans la base de données EVPN.
Mesures à prendre
Vérifiez les adresses MAC dans la base de données EVPN pour le VLAN 101.
user@leaf1> show evpn database l2-domain-id 101
Instance: default-switch
VLAN  DomainId  MAC address        Active source                  Timestamp        IP address
     101        00:00:5e:00:53:01  irb.101                        May 12 16:40:47  10.1.101.254
     101        2c:6b:f5:1b:6e:c1  00:01:01:01:01:01:01:01:01:01  May 12 17:26:30  10.1.101.101
     101        56:04:15:00:af:fa  10.1.255.13                    May 12 16:40:46  10.1.101.103
Signification
Les adresses MAC et IP du serveur A sont affichées avec une source active de l’ESI, et les adresses MAC et IP du serveur C sont affichées avec une source active de Leaf3.
Vérification de la connectivité
Objet
Vérifiez que le ping fonctionne entre les serveurs.
Mesures à prendre
Ping du serveur A vers les autres serveurs.
user@serverA> ping 10.1.102.101 count 2
PING 10.1.102.101 (10.1.102.101): 56 data bytes
64 bytes from 10.1.102.101: icmp_seq=0 ttl=63 time=117.425 ms
64 bytes from 10.1.102.101: icmp_seq=1 ttl=63 time=109.663 ms

--- 10.1.102.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 109.663/113.544/117.425/3.881 ms

user@serverA> ping 10.1.101.103 count 2
PING 10.1.101.103 (10.1.101.103): 56 data bytes
64 bytes from 10.1.101.103: icmp_seq=0 ttl=64 time=311.050 ms
64 bytes from 10.1.101.103: icmp_seq=1 ttl=64 time=201.300 ms

--- 10.1.101.103 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 201.300/256.175/311.050/54.875 ms

user@serverA> ping 10.1.103.101 count 2
PING 10.1.103.101 (10.1.103.101): 56 data bytes
64 bytes from 10.1.103.101: icmp_seq=0 ttl=63 time=311.321 ms
64 bytes from 10.1.103.101: icmp_seq=1 ttl=63 time=367.343 ms

--- 10.1.103.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 311.321/339.332/367.343/28.011 ms
Signification
La connectivité de bout en bout fonctionne.
Configuration rapide pour tous les appareils
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes et collez-les dans un fichier texte. Supprimez tous les sauts de ligne et modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau. Copiez et collez ensuite les commandes dans la CLI au niveau de la [edit] hiérarchie.
Feuille2
set chassis aggregated-devices ethernet device-count 1
set interfaces xe-0/0/0 unit 0 family inet address 10.1.12.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.22.2/30
set interfaces xe-0/0/2 ether-options 802.3ad ae0
set interfaces xe-0/0/3 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/3 unit 0 family ethernet-switching vlan members v102
set interfaces ae0 esi 00:01:01:01:01:01:01:01:01:01
set interfaces ae0 esi all-active
set interfaces ae0 aggregated-ether-options lacp active
set interfaces ae0 aggregated-ether-options lacp system-id 00:01:01:01:01:01
set interfaces ae0 unit 0 family ethernet-switching interface-mode trunk
set interfaces ae0 unit 0 family ethernet-switching vlan members v101
set interfaces irb unit 101 family inet address 10.1.101.254/24
set interfaces irb unit 101 mac 00:00:5e:00:53:01
set interfaces irb unit 102 family inet address 10.1.102.254/24
set interfaces irb unit 102 mac 00:00:5e:00:53:01
set interfaces irb unit 103 family inet address 10.1.103.254/24
set interfaces irb unit 103 mac 00:00:5e:00:53:01
set interfaces lo0 unit 0 family inet address 10.1.255.12/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.12/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-instances vrf101 instance-type vrf
set routing-instances vrf101 interface irb.101
set routing-instances vrf101 interface irb.102
set routing-instances vrf101 interface irb.103
set routing-instances vrf101 route-distinguisher 10.1.255.12:101
set routing-instances vrf101 vrf-target target:1001:1
set routing-options router-id 10.1.255.12
set routing-options autonomous-system 65012
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.12.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.22.1 peer-as 65002
set protocols bgp group overlay type external
set protocols bgp group overlay multihop
set protocols bgp group overlay local-address 10.1.255.12
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway do-not-advertise
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:101:1
set protocols evpn vni-options vni 102 vrf-target target:102:1
set protocols evpn vni-options vni 103 vrf-target target:103:1
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.12:1
set switch-options vrf-target target:1:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
Feuille3
set interfaces xe-0/0/0 unit 0 family inet address 10.1.13.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.23.2/30
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members v101
set interfaces irb unit 101 family inet address 10.1.101.254/24
set interfaces irb unit 101 mac 00:00:5e:00:53:01
set interfaces irb unit 102 family inet address 10.1.102.254/24
set interfaces irb unit 102 mac 00:00:5e:00:53:01
set interfaces irb unit 103 family inet address 10.1.103.254/24
set interfaces irb unit 103 mac 00:00:5e:00:53:01
set interfaces lo0 unit 0 family inet address 10.1.255.13/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.13/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-instances vrf101 instance-type vrf
set routing-instances vrf101 interface irb.101
set routing-instances vrf101 interface irb.102
set routing-instances vrf101 interface irb.103
set routing-instances vrf101 route-distinguisher 10.1.255.13:101
set routing-instances vrf101 vrf-target target:1001:1
set routing-options router-id 10.1.255.13
set routing-options autonomous-system 65013
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.13.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.23.1 peer-as 65002
set protocols bgp group overlay type external
set protocols bgp group overlay multihop
set protocols bgp group overlay local-address 10.1.255.13
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway do-not-advertise
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:101:1
set protocols evpn vni-options vni 102 vrf-target target:102:1
set protocols evpn vni-options vni 103 vrf-target target:103:1
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.13:1
set switch-options vrf-target target:1:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
Feuille4
set interfaces xe-0/0/0 unit 0 family inet address 10.1.14.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.24.2/30
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members v103
set interfaces irb unit 101 family inet address 10.1.101.254/24
set interfaces irb unit 101 mac 00:00:5e:00:53:01
set interfaces irb unit 102 family inet address 10.1.102.254/24
set interfaces irb unit 102 mac 00:00:5e:00:53:01
set interfaces irb unit 103 family inet address 10.1.103.254/24
set interfaces irb unit 103 mac 00:00:5e:00:53:01
set interfaces lo0 unit 0 family inet address 10.1.255.14/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.14/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-instances vrf103 instance-type vrf
set routing-instances vrf103 interface irb.101
set routing-instances vrf103 interface irb.102
set routing-instances vrf103 interface irb.103
set routing-instances vrf103 route-distinguisher 10.1.255.14:101
set routing-instances vrf103 vrf-target target:1001:1
set routing-options router-id 10.1.255.14
set routing-options autonomous-system 65014
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.14.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.24.1 peer-as 65002
set protocols bgp group overlay type external
set protocols bgp group overlay multihop
set protocols bgp group overlay local-address 10.1.255.14
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway do-not-advertise
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:101:1
set protocols evpn vni-options vni 102 vrf-target target:102:1
set protocols evpn vni-options vni 103 vrf-target target:103:1
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.14:1
set switch-options vrf-target target:1:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
Colonne vertébrale 1
set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.1/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.12.1/30
set interfaces xe-0/0/2 unit 0 family inet address 10.1.13.1/30
set interfaces xe-0/0/3 unit 0 family inet address 10.1.14.1/30
set interfaces lo0 unit 0 family inet address 10.1.255.1/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.1/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-options router-id 10.1.255.1
set routing-options autonomous-system 65001
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.11.2 peer-as 65011
set protocols bgp group underlay neighbor 10.1.12.2 peer-as 65012
set protocols bgp group underlay neighbor 10.1.13.2 peer-as 65013
set protocols bgp group underlay neighbor 10.1.14.2 peer-as 65014
set protocols bgp group overlay type external
set protocols bgp group overlay multihop no-nexthop-change
set protocols bgp group overlay local-address 10.1.255.1
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.11 peer-as 65011
set protocols bgp group overlay neighbor 10.1.255.12 peer-as 65012
set protocols bgp group overlay neighbor 10.1.255.13 peer-as 65013
set protocols bgp group overlay neighbor 10.1.255.14 peer-as 65014
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
Dorsale 2
set interfaces xe-0/0/0 unit 0 family inet address 10.1.21.1/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.22.1/30
set interfaces xe-0/0/2 unit 0 family inet address 10.1.23.1/30
set interfaces xe-0/0/3 unit 0 family inet address 10.1.24.1/30
set interfaces lo0 unit 0 family inet address 10.1.255.2/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.2/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-options router-id 10.1.255.2
set routing-options autonomous-system 65002
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.21.2 peer-as 65011
set protocols bgp group underlay neighbor 10.1.22.2 peer-as 65012
set protocols bgp group underlay neighbor 10.1.23.2 peer-as 65013
set protocols bgp group underlay neighbor 10.1.24.2 peer-as 65014
set protocols bgp group overlay type external
set protocols bgp group overlay multihop no-nexthop-change
set protocols bgp group overlay local-address 10.1.255.2
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.11 peer-as 65011
set protocols bgp group overlay neighbor 10.1.255.12 peer-as 65012
set protocols bgp group overlay neighbor 10.1.255.13 peer-as 65013
set protocols bgp group overlay neighbor 10.1.255.14 peer-as 65014
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001