
Service basé sur VLAN pour EVPN
Le service VLAN permet de mapper un à un domaine de diffusion unique vers un domaine de pont unique. Chaque VLAN est mappé à une seule instance EVPN (EVI), ce qui crée une table de pont distincte pour chaque VLAN. La traduction VLAN n’est pas prise en charge dans les anciennes versions de Junos. Sans traduction VLAN, le VLAN de périphérie client doit utiliser le même ID de VLAN (VID). Vous pouvez toujours envoyer une trame encapsulée MPLS avec le VID d’origine. La figure 1 illustre une topologie dans laquelle tous les équipements CE utilisent le même VID CE pour une seule EVI basée sur un VLAN. La traduction VID n’est pas nécessaire.
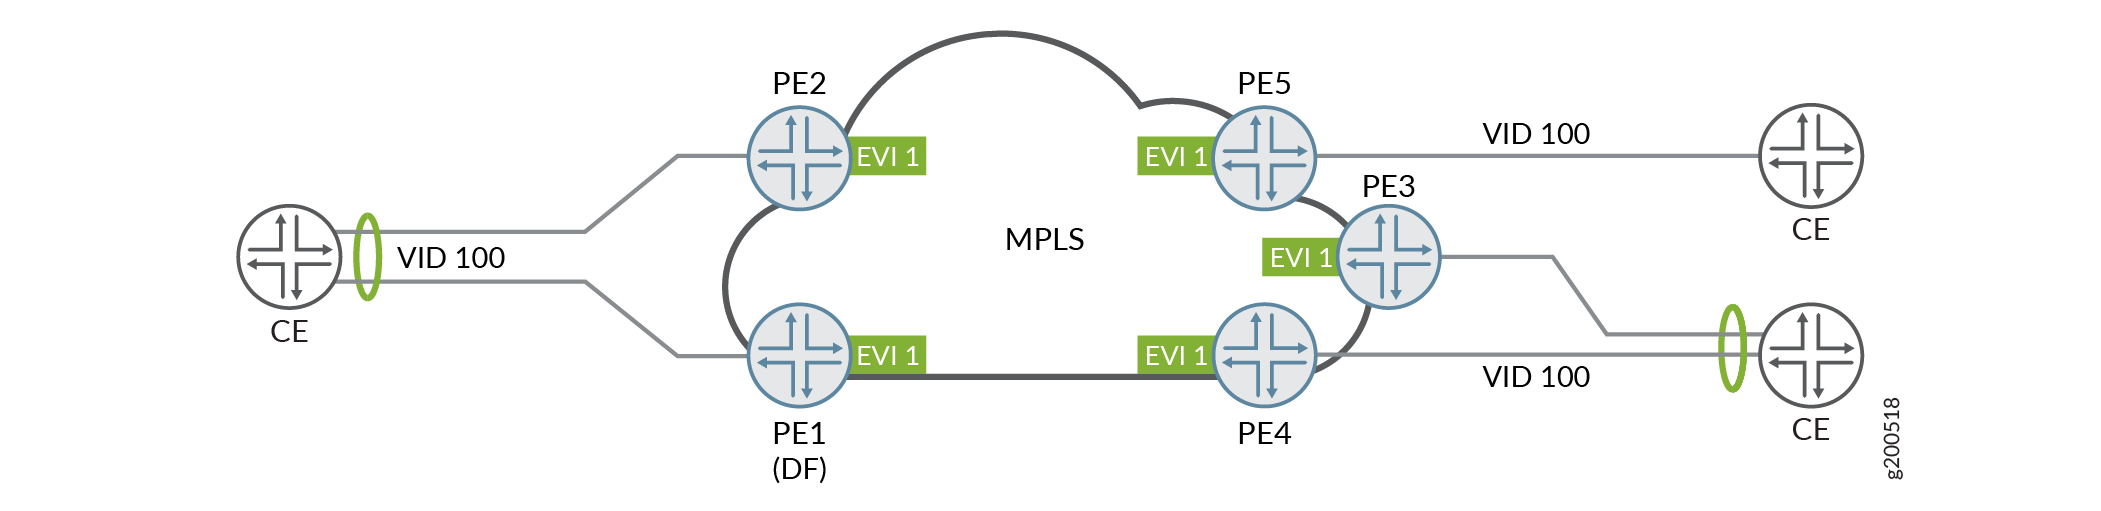 VLAN
Le service VLAN avec traduction VID tel que décrit dans RFC 7432 est pris en charge pour les équipements exécutant le logiciel Junos OS. Cela signifie que Junos prend en charge la traduction VID et que le client peut avoir un VID différent pour chaque VLAN. Comme décrit dans la RFC, la conversion VID doit être effectuée sur le périphérique PE de sortie, tandis que les trames encapsulées MPLS doivent également conserver le VID d’origine. La figure 2 illustre une topologie dans laquelle les équipements CE utilisent différents CE-VID pour une seule EVI basée sur un VLAN.
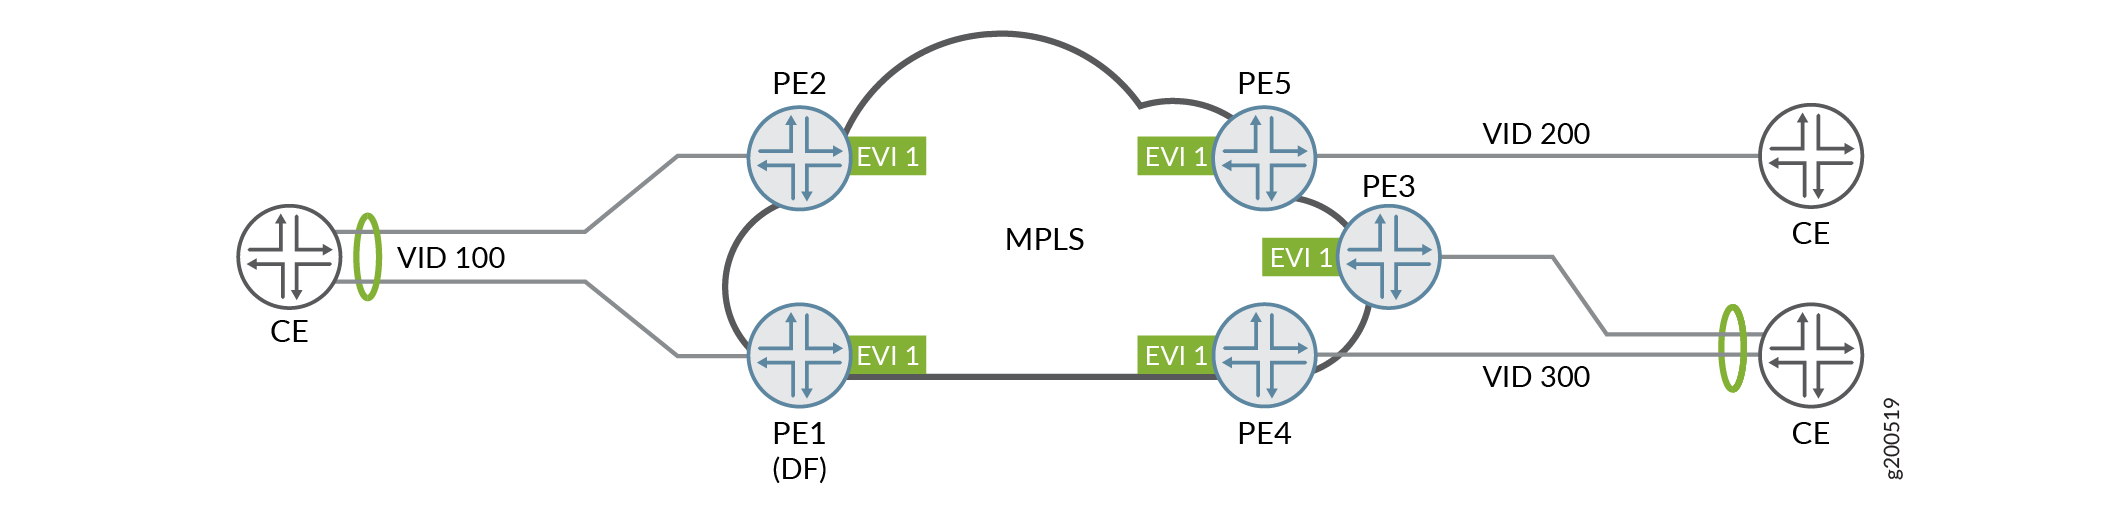 VLAN
Pour plus d’informations sur la configuration d’un service basé sur VLAN, consultez Configuration d’EVPN avec un service basé sur VLAN.
Voici un exemple de configuration pour une seule EVI basée sur VLAN. Dans cet exemple, l’instruction VLAN-id=none est incluse pour supprimer le VID d’origine et pour définir l’ID de balise Ethernet sur zéro dans la trame MPLS. Cela garantit que le même VID est utilisé sur tous les équipements PE et qu’aucune conversion VLAN n’est nécessaire.
interfaces {
    xe-0/0/1 {
        unit 100 {
            encapsulation vlan-bridge;
            vlan-id 100;
        }
    }
}
routing-instances evpn-vlan-based-no-vid {
    instance-type evpn;
    vlan-id none;
    interface xe-0/0/1.100;
    route-distinguisher 10.0.0.1:100;
    vrf-target target:65303:101100;
    protocols evpn;
}
Voici un exemple de configuration pour une seule EVI basée sur VLAN. Le même VID est utilisé sur tous les équipements PE, de sorte qu’aucune traduction VLAN n’est nécessaire. Dans cet exemple, le CE-VID est utilisé et envoyé dans le cadre de la trame MPLS.
interfaces {
    xe-0/0/1 {
        unit 100 {
            encapsulation vlan-bridge;
            vlan-id 100;
        }
    }
}
routing-instances evpn-vlan-based-with-vid {
    instance-type evpn;
    interface xe-0/0/1.100;
    route-distinguisher 10.0.0.1:100;
    vrf-target target:65303:101100;
    protocols evpn;
}
Junos prend en charge le service basé sur VLAN avec la traduction décrite dans RFC 7432. Voici un exemple de configuration de service basé sur un VLAN qui respecte strictement la norme RFC 7432. La stricte conformité à la norme RFC 7432 exige que la traduction ait lieu au niveau du périphérique PE de sortie, que le VID d’origine soit transporté dans la trame MPLS et que l’ID de la balise Ethernet soit mis à zéro pour toutes les routes EVPN. Par conséquent, les VLAN-id=none et les no-normalization déclarations sont incluses. L’ID de la balise Ethernet sera alors mis à zéro, tout en garantissant que différents VID peuvent toujours être utilisés.
interfaces {
    xe-0/0/1 {
        unit 100 {
            encapsulation vlan-bridge;
            vlan-id 100;
            output-vlan-map {
                swap;
            }
        }
    }
}
routing-instances evpn-vlan-based-normalization-strict-RFC-compliance {
    instance-type evpn;
    vlan-id none;
    no-normalization;
    interface xe-0/0/1.100;
    route-distinguisher 10.0.0.1:100;
    vrf-target target:65303:101100;
    protocols evpn;
}
Voici un exemple de configuration de service basée sur un VLAN qui respecte la norme RFC 7432, à la condition que le VID d’origine soit transporté dans la trame Ethernet. Le VID d’origine est supprimé et l’ID de la balise Ethernet est mis à zéro.
interfaces {
    xe-0/0/1 {
        unit 100 {
            encapsulation vlan-bridge;
            vlan-id 100;
        }
    }
}
routing-instances evpn-vlan-based-normalization-loose-RFC-compliance {
    instance-type evpn;
    vlan-id none;
    interface xe-0/0/1.100;
    route-distinguisher 10.0.0.1:100;
    vrf-target target:65303:101100;
    protocols evpn;
}
À partir de la version 24.2R1 de Junos OS, vous pouvez utiliser l’instruction de configuration advertise-zero-ethernet-tag lorsque vous avez besoin d’un service VLAN avec une fonctionnalité vlan-id de passerelle de couche 3 valide. Cela garantit également la conformité à la RFC 7432 pour la fonctionnalité de passerelle de couche 2 avec des routes EVPN de plan de contrôle annoncées avec une valeur d’ID de balise Ethernet de 0. Vous utilisez cette instruction avec instance-type evpn les instances de routage et vous devez disposer d’un fichier valide vlan-id et no-normalization configuré.
Reportez-vous à l’explorateur de fonctionnalités EVPN basé sur VLAN avec interfaces IRB pour obtenir la liste complète des produits qui prennent en charge cette fonctionnalité.
Voici un exemple de configuration utilisant l’instruction advertise-zero-ethernet-tag et un élément valide vlan-id:
[edit routing-instances evpna]
instance-type evpn;
protocols {
    evpn {
           advertise-zero-ethernet-tag;
    }
}
vlan-id 600;
routing-interface irb.600;
no-normalization;
interface ge-0/0/1.600;
route-distinguisher 1:1;
vrf-target target:1:1;