
SUR CETTE PAGE
Circuit de couche 2
Le routeur Juniper-Applications cloud natives prend en charge les circuits de couche 2 sur le réseau d’un fournisseur de services IP/MPLS. Cette rubrique fournit des détails de configuration et de vérification.
Le routeur cloud-native de Juniper prend en charge les circuits de couche 2 pour une connexion de couche 2 point à point sur le réseau d’un fournisseur de services IP/MPLS. Pour établir le circuit de couche 2, il utilise le protocole de distribution d’étiquettes (LDP) comme protocole de signalisation pour annoncer l’étiquette entrante aux routeurs PE distants. Une session LDP ciblée est établie entre les adresses de bouclage des deux PE pour échanger les étiquettes VPN. Pour plus d’informations sur les circuits L2, veuillez consulter Présentation des circuits de couche 2.
Les fonctionnalités de circuit de couche 2 suivantes sont prises en charge par le routeur cloud-native :
-
Activer
l2circuitle protocole sur les interfaces physiques (PF/VF), les sous-interfaces VLAN, les interfaces de liaison (vers le cœur) et les interfaces de pod - encapsulations Ethernet CCC :
ethernet-cccetvlan-ccc -
Commutation d’interface locale
-
Mot de contrôle
-
Protéger l’interface pour la redondance CE
- Voisin de sauvegarde pour la redondance centrale
-
Pseudowire froid et hot-standby
-
Prise en charge du circuit L2 avec BGP-Labeled Unicast (BGP-LU)
-
Prise en charge du balisage VLAN double
-
Interopérabilité avec d’autres équipements Junos
La configuration
Vous pouvez configurer des circuits de couche 2 dans le routeur cloud-native de Juniper à l’aide de configlets. Cette section fournit plusieurs exemples de configlets en fonction de la topologie suivante :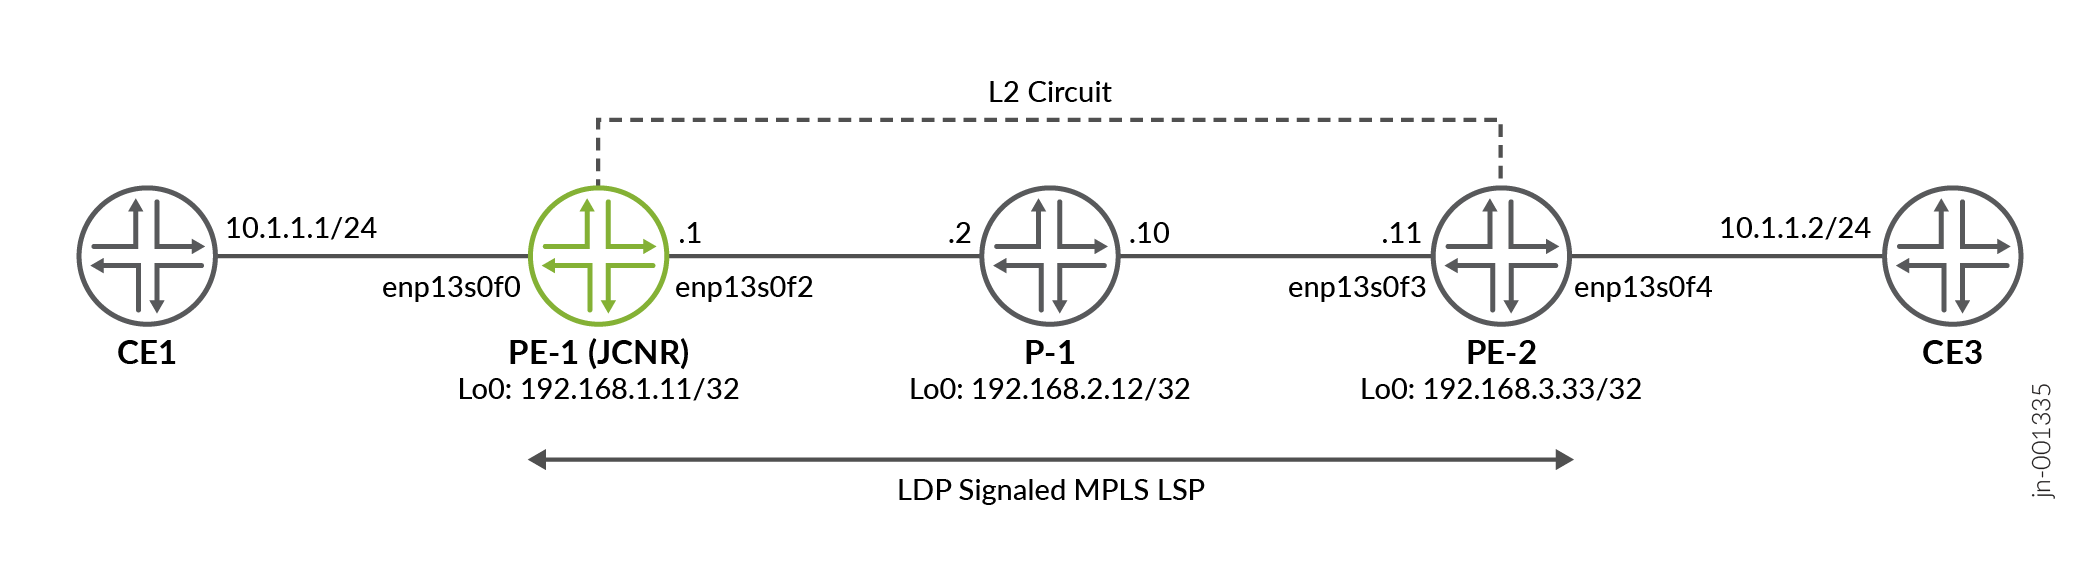
Pour la configuration de circuit de couche 2, configurez l’interface Ethernet orientée CE avec le type d’encapsulation CCC de votre choix (ethernet-ccc ou vlan-ccc. La configuration du circuit de couche 2, telle que le voisin PE distant (généralement l’adresse de bouclage), l’interface connectée au routeur CE et un identificateur de circuit virtuel pour le circuit virtuel (VC), est effectuée sous l’instruction edit protocols l2circuit . Finalement, vous configurez MPLS, LDP et un IGP pour activer la signalisation de votre circuit de couche 2. Veuillez consulter Exemple : Configuration de circuit de couche 2 basée sur Enternet pour un exemple de configuration Junos de bout en bout.
- Circuit de couche 2 avec ethernet-ccc
- Circuits de couche 2 avec vlan-ccc
- Circuit de couche 2 avec commutation locale
- Circuit de couche 2 avec incompatibilité d’exclusion
- Circuits statiques de couche 2
- Circuit de couche 2 avec BGP-LU
- Configuration via JCNR-CNI (configuration de pod)
Circuit de couche 2 avec ethernet-ccc
Configurez l’encapsulation Ethernet CCC sur les interfaces Ethernet orientées CE sur PE-1 (JCNR) qui doivent accepter des paquets portant des valeurs TPID (Tag Protocol ID) standard.
apiVersion: configplane.juniper.net/v1
kind: Configlet
metadata:
  name: configlet-l2-ckt-pe1
  namespace: jcnr
spec:
  config: |-
    set interfaces enp13s0f2 unit 0 family inet address 172.16.25.1/24
    set interfaces enp13s0f0 description "to CE-1 7/4"
    set interfaces enp13s0f0 unit 0 encapsulation ethernet-ccc
    set interfaces lo0 unit 0 family inet address 192.168.1.11/32
    set routing-options router-id 192.168.1.11
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0 virtual-circuit-id 100
    set protocols ldp interface enp13s0f2
    set protocols ldp interface lo0.0
    set protocols mpls interface enp13s0f2.0
    set protocols ospf area 0.0.0.0 interface lo0.0
    set protocols ospf area 0.0.0.0 interface enp13s0f2
  crpdSelector:
    matchLabels:
      kubernetes.io/hostname: node-1
Circuits de couche 2 avec vlan-ccc
Configurer l’encapsulation VLAN CCC sur des interfaces Ethernet PE-1 (JCNR) orientées CE avec balisage VLAN activé.
apiVersion: configplane.juniper.net/v1
kind: Configlet
metadata:
  name: configlet-l2-ckt-pe1
  namespace: jcnr
spec:
  config: |-
    set interfaces enp13s0f2 unit 0 family inet address 172.16.25.1/24
    set interfaces enp13s0f0 description "to CE-1 7/4"
    set interfaces enp13s0f0 unit 102 vlan-id 102
    set interfaces enp13s0f0 unit 102 encapsulation vlan-ccc
    set interfaces enp13s0f0 unit 104 vlan-id 104
    set interfaces enp13s0f0 unit 104 encapsulation vlan-ccc
    set interfaces enp13s0f0 unit 106 vlan-id 106
    set interfaces enp13s0f0 unit 106 encapsulation vlan-ccc
    set interfaces lo0 unit 0 family inet address 192.168.1.11/32
    set routing-options router-id 192.168.1.11
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.102 virtual-circuit-id 102
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.104 virtual-circuit-id 104
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.106 virtual-circuit-id 106
    set protocols ldp interface enp13s0f2
    set protocols ldp interface lo0.0
    set protocols mpls interface enp13s0f2.0
    set protocols ospf area 0.0.0.0 interface lo0.0
    set protocols ospf area 0.0.0.0 interface enp13s0f2
  crpdSelector:
    matchLabels:
      kubernetes.io/hostname: node-1
Circuit de couche 2 avec commutation locale
Vous pouvez configurer un circuit de couche 2 avec une commutation locale. Vous pouvez également le configurer protect-interface pour une extrémité locale ou distante afin d’assurer le basculement du trafic lorsque l’interface principale tombe en panne. Les interfaces de protection servent de sauvegardes pour les interfaces associées qui relient un circuit virtuel à sa destination. L’interface principale a la priorité sur l’interface de protection et transporte le trafic réseau tant qu’elle est fonctionnelle. Si l’interface principale tombe en panne, l’interface de protection est activée. Si vous le souhaitez, configurez no-revert pour empêcher le retour à l’interface principale lorsque l’interface principale est rétablie.
apiVersion: configplane.juniper.net/v1
kind: Configlet
metadata:
  name: configlet-l2-ckt-pe1
  namespace: jcnr
spec:
  config: |-
    set interfaces enp13s0f2 unit 0 family inet address 172.16.25.1/24
    set interfaces enp13s0f0 description "to CE-1 7/4"
    set interfaces enp13s0f0 unit 0 encapsulation ethernet-ccc
    set interfaces lo0 unit 0 family inet address 192.168.1.11/32
    set routing-options router-id 192.168.1.11
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0 virtual-circuit-id 100
    set protocols l2circuit local-switching interface enp13s0f0 no-revert protect-interface enp13s0f1 end-interface interface enp13s0f3 no-revert protect-interface enp13s0f8
    set protocols ldp interface enp13s0f2
    set protocols ldp interface lo0.0
    set protocols mpls interface enp13s0f2.0
    set protocols ospf area 0.0.0.0 interface lo0.0
    set protocols ospf area 0.0.0.0 interface enp13s0f2
  crpdSelector:
    matchLabels:
      kubernetes.io/hostname: node-1
Circuit de couche 2 avec incompatibilité d’exclusion
Vous pouvez configurer le circuit de couche 2 pour qu’il s’établisse même si la MTU (ignore-mtu-mismatch), l’encapsulation (ignore-encapsulation-mismatch) ou l’ID de VLAN (no-vlan-id-validate) configurés sur l’interface du périphérique CE ne correspondent pas au paramètre configuré sur l’interface du circuit de couche 2.
apiVersion: configplane.juniper.net/v1
kind: Configlet
metadata:
  name: configlet-l2-ckt-pe1
  namespace: jcnr
spec:
  config: |-
    set interfaces enp13s0f2 unit 0 family inet address 172.16.25.1/24
    set interfaces enp13s0f0 description "to CE-1 7/4"
    set interfaces enp13s0f0 unit 0 encapsulation ethernet-ccc
    set interfaces lo0 unit 0 family inet address 192.168.1.11/32
    set routing-options router-id 192.168.1.11
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0 virtual-circuit-id 100 ignore-encapsulation-mismatch ignore-mtu-mismatch no-vlan-id-validate
    set protocols ldp interface enp13s0f2
    set protocols ldp interface lo0.0
    set protocols mpls interface enp13s0f2.0
    set protocols ospf area 0.0.0.0 interface lo0.0
    set protocols ospf area 0.0.0.0 interface enp13s0f2
  crpdSelector:
    matchLabels:
      kubernetes.io/hostname: node-1
Circuits statiques de couche 2
Configurez des pseudo-fils de circuit statiques de couche 2 pour les réseaux qui ne prennent pas en charge LDP ou qui ne l’ont pas activé. Les pseudowires statiques nécessitent que vous configuriez des valeurs statiques pour les étiquettes d’entrée et de sortie qui activent une connexion pseudowire.
apiVersion: configplane.juniper.net/v1
kind: Configlet
metadata:
  name: configlet-l2-ckt-pe1
  namespace: jcnr
spec:
  config: |-
    set interfaces enp13s0f2 unit 0 family inet address 172.16.25.1/24
    set interfaces enp13s0f0 description "to CE-1 7/4"
    set interfaces enp13s0f0 unit 102 vlan-id 102
    set interfaces enp13s0f0 unit 102 encapsulation vlan-ccc
    set interfaces enp13s0f0 unit 104 vlan-id 104
    set interfaces enp13s0f0 unit 104 encapsulation vlan-ccc
    set interfaces enp13s0f0 unit 106 vlan-id 106
    set interfaces enp13s0f0 unit 106 encapsulation vlan-ccc
    set interfaces lo0 unit 0 family inet address 192.168.1.11/32
    set routing-options router-id 192.168.1.11
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.102 static incoming-label 103
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.102 static outgoing-label 102
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.102 virtual-circuit-id 102
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.104 static incoming-label 105
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.104 static outgoing-label 104
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.104 virtual-circuit-id 104
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.106 static incoming-label 107
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.106 static outgoing-label 106
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.106 virtual-circuit-id 106
    set protocols ldp interface enp13s0f2
    set protocols mpls label-range static-label-range 16 200
    set protocols mpls interface enp13s0f2.0
    set protocols ospf area 0.0.0.0 interface lo0.0
    set protocols ospf area 0.0.0.0 interface enp13s0f2
  crpdSelector:
    matchLabels:
      kubernetes.io/hostname: node-1
Circuit de couche 2 avec BGP-LU
Activez le circuit de couche 2 sur unicast étiqueté BGP (BGP-LU). BGP-LU annonce l’étiquette d’entrée aux routeurs PE homologues.
apiVersion: configplane.juniper.net/v1
kind: Configlet
metadata:
  name: configlet-l2-ckt-pe1
  namespace: jcnr
spec:
  config: |-
    set interfaces enp13s0f2 unit 0 family inet address 172.16.25.1/24
    set interfaces enp13s0f0 description "to CE-1 7/4"
    set interfaces enp13s0f0 unit 102 vlan-id 102
    set interfaces enp13s0f0 unit 102 encapsulation vlan-ccc
    set interfaces enp13s0f0 unit 104 vlan-id 104
    set interfaces enp13s0f0 unit 104 encapsulation vlan-ccc
    set interfaces enp13s0f0 unit 106 vlan-id 106
    set interfaces enp13s0f0 unit 106 encapsulation vlan-ccc
    set interfaces lo0 unit 0 family inet address 192.168.1.11/32
    set policy-options policy-statement local-prefixes from protocol direct
    set policy-options policy-statement local-prefixes from prefix-list local-prefixes
    set policy-options policy-statement local-prefixes then accept
    set policy-options policy-statement send-pe from route-filter 192.168.1.11/32 exact
    set policy-options policy-statement send-pe then accept
    set policy-options prefix-list local-prefixes 192.168.1.11/32
    set routing-options router-id 192.168.1.11
    set routing-options autonomous-system 65001
    set routing-options rib-groups INET0_to_INET3 import-rib inet.0
    set routing-options rib-groups INET0_to_INET3 import-rib inet.3
    set protocols bgp group external type external
    set protocols bgp group external local-address 172.16.25.1
    set protocols bgp group external family inet labeled-unicast rib inet.3
    set protocols bgp group external family inet unicast rib-group INET0_to_INET3
    set protocols bgp group external export local-prefixes
    set protocols bgp group external neighbor 172.16.30.11 peer-as 65002
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.102 virtual-circuit-id 102
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.104 virtual-circuit-id 104
    set protocols l2circuit neighbor 192.168.3.33 interface enp13s0f0.106 virtual-circuit-id 106
    set protocols ldp interface lo0.0
    set protocols mpls interface enp13s0f2
  crpdSelector:
    matchLabels:
      kubernetes.io/hostname: node-1
Configuration via JCNR-CNI (configuration de pod)
Lorsque vous utilisez le routeur cloud-native en mode CNI, vous pouvez configurer le cRPD avec une configuration de circuit de couche 2 à l’aide du JCNR-CNI. Voici un exemple de configuration de pod :
---
apiVersion: v1
kind: Namespace
metadata:
  name: jcnr-l2vpn-tests
---
apiVersion: "k8s.cni.cncf.io/v1"
kind: NetworkAttachmentDefinition
metadata:
  name: l2ckt-pod1-nad
  namespace: jcnr-l2vpn-tests
spec:
  config: '{
    "cniVersion":"0.4.0",
    "name": "l2ckt-pod1-nad",
    "plugins": [
      {
        "type": "jcnr",
        "kubeConfig":"/etc/kubernetes/kubelet.conf"
      }
    ]
  }'

---
apiVersion: v1
kind: Pod
metadata:
  name: l2ckt-pod1-nad
  namespace: jcnr-l2vpn-tests
  annotations:
    k8s.v1.cni.cncf.io/networks: |
      [
        {
          "name": "l2ckt-pod1-nad",
          "interface": "net1",
          "cni-args": {
            "l2CktNbr": "192.168.3.33",
            "l2CktVcid": "10"
          }
        }
      ]
spec:
  containers:
... <trimmed>
Vérification
- Vérification des connexions de circuit L2
- Vérifiez les sessions LDP
- Vérifier la base de données LDP
- Vérifier les interfaces vRouter
- Vérifier les statistiques de débit d’interface
- Vérification des routes et des prochains sauts
Vérification des connexions de circuit L2
Affichez les informations d’état des circuits virtuels de couche 2 du routeur cloud-native vers ses voisins à l’aide de show l2circuit connections command on the cRPD.
user@host> show l2circuit connections
Layer-2 Circuit Connections:

Legend for connection status (St)
EI -- encapsulation invalid      NP -- interface h/w not present
MM -- mtu mismatch               Dn -- down
EM -- encapsulation mismatch     VC-Dn -- Virtual circuit Down
CM -- control-word mismatch      Up -- operational
VM -- vlan id mismatch	    CF -- Call admission control failure
OL -- no outgoing label          IB -- TDM incompatible bitrate
NC -- intf encaps not CCC/TCC    TM -- TDM misconfiguration
BK -- Backup Connection          ST -- Standby Connection
CB -- rcvd cell-bundle size bad  SP -- Static Pseudowire
LD -- local site signaled down   RS -- remote site standby
RD -- remote site signaled down  HS -- Hot-standby Connection
XX -- unknown

Legend for interface status
Up -- operational
Dn -- down
Neighbor: 192.168.3.33
    Interface                 Type  St     Time last up          # Up trans
    enp13s0f0.102(vc 102)     rmt   Up     Mar 12 15:45:20 2025           2
      Remote PE: 192.168.3.33, Negotiated control-word: Yes (Null)
      Incoming label: 17, Outgoing label: 16
      Negotiated PW status TLV: No
      Local interface: enp13s0f0.102, Status: Up, Encapsulation: VLAN
      Flow Label Transmit: No, Flow Label Receive: No
    enp13s0f0.104(vc 104)     rmt   Up     Mar 12 15:45:24 2025           1
      Remote PE: 192.168.3.33, Negotiated control-word: Yes (Null)
      Incoming label: 18, Outgoing label: 17
      Negotiated PW status TLV: No
      Local interface: enp13s0f0.104, Status: Up, Encapsulation: VLAN
      Flow Label Transmit: No, Flow Label Receive: No
    enp13s0f0.106(vc 106)     rmt   Up     Mar 12 15:45:24 2025           1
      Remote PE: 192.168.3.33, Negotiated control-word: Yes (Null)
      Incoming label: 19, Outgoing label: 18
      Negotiated PW status TLV: No
      Local interface: enp13s0f0.106, Status: Up, Encapsulation: VLAN
      Flow Label Transmit: No, Flow Label Receive: No
Vérifiez les sessions LDP
Affichez des informations sur les sessions LDP à l’aide de la show ldp session commande sur le cRPD.
user@root> show ldp session extensive
Address: 192.168.3.33, State: Operational, Connection: Open, Hold time: 23
  Session ID: 192.168.1.11:0--192.168.3.33:0
  Next keepalive in 3 seconds
  Passive, Maximum PDU: 4096, Hold time: 30, Neighbor count: 1
  Neighbor types: configured-layer2
  Keepalive interval: 10, Connect retry interval: 1
  Local address: 192.168.1.11, Remote address: 192.168.3.33
  Up for 01:13:18
  Capabilities advertised: none
  Capabilities received: none
  Protection: disabled
  Session flags: none
  Local - Restart: disabled, Helper mode: enabled
  Remote - Restart: disabled, Helper mode: enabled
  Local maximum neighbor reconnect time: 120000 msec
  Local maximum neighbor recovery time: 240000 msec
  Local Label Advertisement mode: Downstream unsolicited
  Remote Label Advertisement mode: Downstream unsolicited
  Negotiated Label Advertisement mode: Downstream unsolicited
  MTU discovery: disabled
  Nonstop routing state: Not in sync
  Next-hop addresses received:
    192.168.3.33
  Queue depth: 0
Message type		   Total		     Last 5 seconds
		       Sent	 Received	   Sent	     Received
Initialization            1             1             0	            0
Keepalive               439           439             1	            1
Notification              0             0             0	            0
Address                   1             1             0	            0
Address withdraw          0             0             0	            0
Label mapping             7             7             0	            0
Label request             0             0             0	            0
Label withdraw            3             3             0	            0
Label release             3             3             0	            0
Label abort               0             0             0	            0
Vérifier la base de données LDP
user@root> show ldp database
Input label database, 192.168.1.11:0--192.168.3.33:0
Labels received: 14
  Label     Prefix
     27      L2CKT CtrlWord ETHERNET VC 9
     28      L2CKT CtrlWord ETHERNET VC 10
Output label database, 111.1.1.1:0--133.3.3.3:0
Labels advertised: 14
  Label     Prefix
     36      L2CKT CtrlWord ETHERNET VC 9
     37      L2CKT CtrlWord ETHERNET VC 10
Vérifier les interfaces vRouter
Vérifiez les interfaces vRouter pour les interfaces orientées CE.
bash-5.1# vif --list
Vrouter Interface Table

Flags: P=Policy, X=Cross Connect, S=Service Chain, Mr=Receive Mirror
       Mt=Transmit Mirror, Tc=Transmit Checksum Offload, L3=Layer 3, L2=Layer 2
       D=DHCP, Vp=Vhost Physical, Pr=Promiscuous, Vnt=Native Vlan Tagged
       Mnp=No MAC Proxy, Dpdk=DPDK PMD Interface, Rfl=Receive Filtering Offload, Mon=Interface is Monitored
       Uuf=Unknown Unicast Flood, Vof=VLAN insert/strip offload, Df=Drop New Flows, L=MAC Learning Enabled
       Proxy=MAC Requests Proxied Always, Er=Etree Root, Mn=Mirror without Vlan Tag, HbsL=HBS Left Intf
       HbsR=HBS Right Intf, Ig=Igmp Trap Enabled, Ml=MAC-IP Learning Enabled, Me=Multicast Enabled
       LsDp=Link down in DP only, Ccc=CCC Enabled, HwTs=Hardware support for Timestamp
...<trimmed>

vif0/2      PCI: 0000:0d:00.0 (Speed 10000, Duplex 1) NH: 7 MTU: 9000
            Type:Physical HWaddr:40:a6:b7:c4:23:f4 IPaddr:0.0.0.0
            DDP: OFF SwLB: ON
            Vrf:0 Mcast Vrf:0 Flags:TcL3Vof QOS:0 Ref:18
            RX port   packets:899840301 errors:0
            RX queue errors to lcore 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0
            Fabric Interface: 0000:0d:00.0  Status: UP  Driver: net_ice
            RX packets:899840302  bytes:4080744017446 errors:0
            TX packets:896126245  bytes:4059828585689 errors:0
            Drops:1315423
            TX port   packets:896126245 errors:0

vif0/9      PMD: enp13s0f0 NH: 21 MTU: 9000
            Type:Host HWaddr:40:a6:b7:c4:23:f4 IPaddr:0.0.0.0
            DDP: OFF SwLB: ON
            Vrf:0 Mcast Vrf:65535 Flags:L3ProxyEr QOS:-1 Ref:17 TxXVif:2
            RX device packets:70  bytes:6064 errors:0
            RX queue  packets:70 errors:0
            RX queue errors to lcore 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0
            RX packets:70  bytes:6064 errors:0
            TX packets:0  bytes:0 errors:0
            Drops:0

vif0/16     Virtual: enp13s0f0.102 Vlan(o/i)(,S): 102/102
            Parent:vif0/9  Sub-type:  Host-tap
            Type:Virtual(Vlan) HWaddr:40:a6:b7:c4:23:f4 IPaddr:0.0.0.0
            DDP: OFF SwLB: ON
            Vrf:0 Mcast Vrf:65535 Flags:L3ProxyEr QOS:-1 Ref:1 TxXVif:17
            RX queue errors to lcore 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0
            RX packets:8  bytes:592 errors:0
            TX packets:0  bytes:0 errors:0
            Drops:0

vif0/17     Virtual: enp13s0f0.102 Vlan(o/i)(,S): 102/102 NH: 44
            Parent:vif0/2  Sub-type:  physical-tap
            Type:Virtual(Vlan) HWaddr:40:a6:b7:c4:23:f4 IPaddr:0.0.0.0
            DDP: OFF SwLB: ON
            Vrf:0 Mcast Vrf:0 Flags:Ccc QOS:-1 Ref:5
            RX queue errors to lcore 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0
            RX packets:299403723  bytes:1357784724696 errors:0
            TX packets:298673909  bytes:1351924185670 errors:0
            Drops:612067

vif0/18     Virtual: enp13s0f0.104 Vlan(o/i)(,S): 104/104
            Parent:vif0/9  Sub-type:  Host-tap
            Type:Virtual(Vlan) HWaddr:40:a6:b7:c4:23:f4 IPaddr:0.0.0.0
            DDP: OFF SwLB: ON
            Vrf:0 Mcast Vrf:65535 Flags:L3ProxyEr QOS:-1 Ref:1 TxXVif:19
            RX queue errors to lcore 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0
            RX packets:9  bytes:666 errors:0
            TX packets:0  bytes:0 errors:0
            Drops:0

vif0/19     Virtual: enp13s0f0.104 Vlan(o/i)(,S): 104/104 NH: 48
            Parent:vif0/2  Sub-type:  physical-tap
            Type:Virtual(Vlan) HWaddr:40:a6:b7:c4:23:f4 IPaddr:0.0.0.0
            DDP: OFF SwLB: ON
            Vrf:0 Mcast Vrf:0 Flags:Ccc QOS:-1 Ref:5
            RX queue errors to lcore 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0
            RX packets:299381730  bytes:1357688891917 errors:0
            TX packets:298673939  bytes:1351924259113 errors:0
            Drops:593380

vif0/20     Virtual: enp13s0f0.106 Vlan(o/i)(,S): 106/106
            Parent:vif0/9  Sub-type:  Host-tap
            Type:Virtual(Vlan) HWaddr:40:a6:b7:c4:23:f4 IPaddr:0.0.0.0
            DDP: OFF SwLB: ON
            Vrf:0 Mcast Vrf:65535 Flags:L3ProxyEr QOS:-1 Ref:1 TxXVif:21
            RX queue errors to lcore 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0
            RX packets:8  bytes:592 errors:0
            TX packets:0  bytes:0 errors:0
            Drops:0

vif0/21     Virtual: enp13s0f0.106 Vlan(o/i)(,S): 106/106 NH: 56
            Parent:vif0/2  Sub-type:  physical-tap
            Type:Virtual(Vlan) HWaddr:40:a6:b7:c4:23:f4 IPaddr:0.0.0.0
            DDP: OFF SwLB: ON
            Vrf:0 Mcast Vrf:0 Flags:Ccc QOS:-1 Ref:5
            RX queue errors to lcore 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0
            RX packets:299359992  bytes:1357592722594 errors:0
            TX packets:298673884  bytes:1351924089886 errors:0
            Drops:571666
Vérifier les statistiques de débit d’interface
Vérifiez les statistiques de l’interface, y compris les paquets reçus et transmis et les erreurs.
bash-5.1# vif —list —rate

Interface rate statistics
-------------------------

Interface name                                                                  VIF ID                        RX                            TX
                                                                                                        Errors   Packets              Errors   Packets

Agent: unix                                                                     vif0/0                  0        0                    0        0
Physical: eth_bond_bond0                                                        vif0/1                  0        397296               0        402976
Physical: 0000:0d:00.0                                                          vif0/2                  0        201471               0        197687
Physical: 0000:0d:00.1                                                          vif0/3                  0        0                    0        0
Physical: 0000:0d:00.2                                                          vif0/4                  0        200853               0        199410
Physical: 0000:0d:00.3                                                          vif0/5                  0        0                    0        0
Physical: 0000:b5:00.2                                                          vif0/6                  0        0                    0        0
Physical: 0000:b5:00.3                                                          vif0/7                  0        0                    0        0
Host: bond0                                                                     vif0/8                  0        0                    0        0
Host: enp13s0f0                                                                 vif0/9                  0        0                    0        0
Host: enp13s0f1                                                                 vif0/10                 0        0                    0        0
Host: enp13s0f2                                                                 vif0/11                 0        0                    0        0
Host: enp13s0f3                                                                 vif0/12                 0        0                    0        0
Host: enp181s0f2                                                                vif0/13                 0        0                    0        0
Host: enp181s0f3                                                                vif0/14                 0        0                    0        0
Virtual(Vlan): enp13s0f0.102                                                    vif0/16                 0        0                    0        0

Key 'q' for quit, key 'k' for previous page, key 'j' for next page.
2025-03-12 16:58:44 +0000
Vérification des routes et des prochains sauts
Vérifiez les routes et les sauts suivants pour les interfaces avec l’encapsulation Ethernet CCC activée.
bash-5.1# rt --dump 0 --family ccc
Flags: L=Label Valid, L2c=L2 Control Word
vRouter ccc table 0/0
Interface Id               Flags           Label/VNID      Nexthop           Stats
       21                 LL2c                   18           61               0
       19                 LL2c                   17           61               0
        4                 LL2c                  110           40               0
       17                 LL2c                   16           61               0
bash-5.1# nh --get 61
Id:61         Type:Tunnel         Fmly: AF_MPLS  Rid:0  Ref_cnt:4          Vrf:0
              Flags:Valid, Etree Root, MPLS,
              Oif:1 Len:14 Data:36 d0 5b f4 f3 ef a2 2a 5f 77 e7 8b 88 47 Number of Transport Labels:1 Transport Labels:31,
bash-5.1# nh --get 40
Id:40         Type:Tunnel         Fmly: AF_MPLS  Rid:0  Ref_cnt:2          Vrf:0
              Flags:Valid, Etree Root, MPLS,
              Oif:1 Len:14 Data:36 d0 5b f4 f3 ef a2 2a 5f 77 e7 8b 88 47 Number of Transport Labels:1 Transport Labels:18,