
Introduction au gestionnaire de pool d’adresses
Utilisez ce guide pour configurer et gérer le gestionnaire de pool d’adresses.
Introduction au gestionnaire de pool d’adresses
Juniper Address Pool Manager (APM) est une application cloud-native basée sur des conteneurs, qui s’exécute sur un cluster Kubernetes et gère des pools d’adresses IPv4 dans un réseau. Il provisionne automatiquement les préfixes d’un pool d’adresses centralisé vers les passerelles de réseau haut débit (BNG) avant que ces dernières n’épuisent leurs pools d’adresses. Les BNG ajoutent les préfixes fournis par APM en tant que nouveaux pools à un pool d’adresses lié. Un pool d’adresses lié et ses attributs associés (utilisation, seuil, etc.) sont appelés un domaine de pool.
BNG surveille constamment les adresses libres du domaine par rapport aux seuils du domaine, comme suit :
-
BNG envoie une alarme à APM demandant des adresses supplémentaires lorsque le nombre d’adresses libres dans le domaine atteint ou descend en dessous du seuil de répartition du domaine.
-
APM alloue le nombre demandé de préfixes de pool correspondant à la longueur de préfixe demandée et renvoie les adresses dans la réponse d’alarme.
-
Lorsque le nombre d’adresses libres dans le domaine atteint ou dépasse le seuil de récupération du domaine, le BNG sélectionne un préfixe de pool à supprimer. Il déclenche également une alarme auprès d’APM demandant la remise en état.
-
APM répond à l’alarme de récupération en demandant au BNG de placer un drain actif sur la piscine. Une fois que la piscine est complètement vidangée (aucune adresse attribuée), le BNG déclenche une alarme de vidange de piscine.
-
APM informe le BNG que le préfixe est renvoyé à la partition source du domaine et que le BNG peut supprimer en toute sécurité le préfixe du pool du domaine.
-
Le préfixe récupéré est maintenant disponible pour une autre BNG à demander.
Dans ce document, le terme BNG s’applique également au contrôleur BNG CUPS.
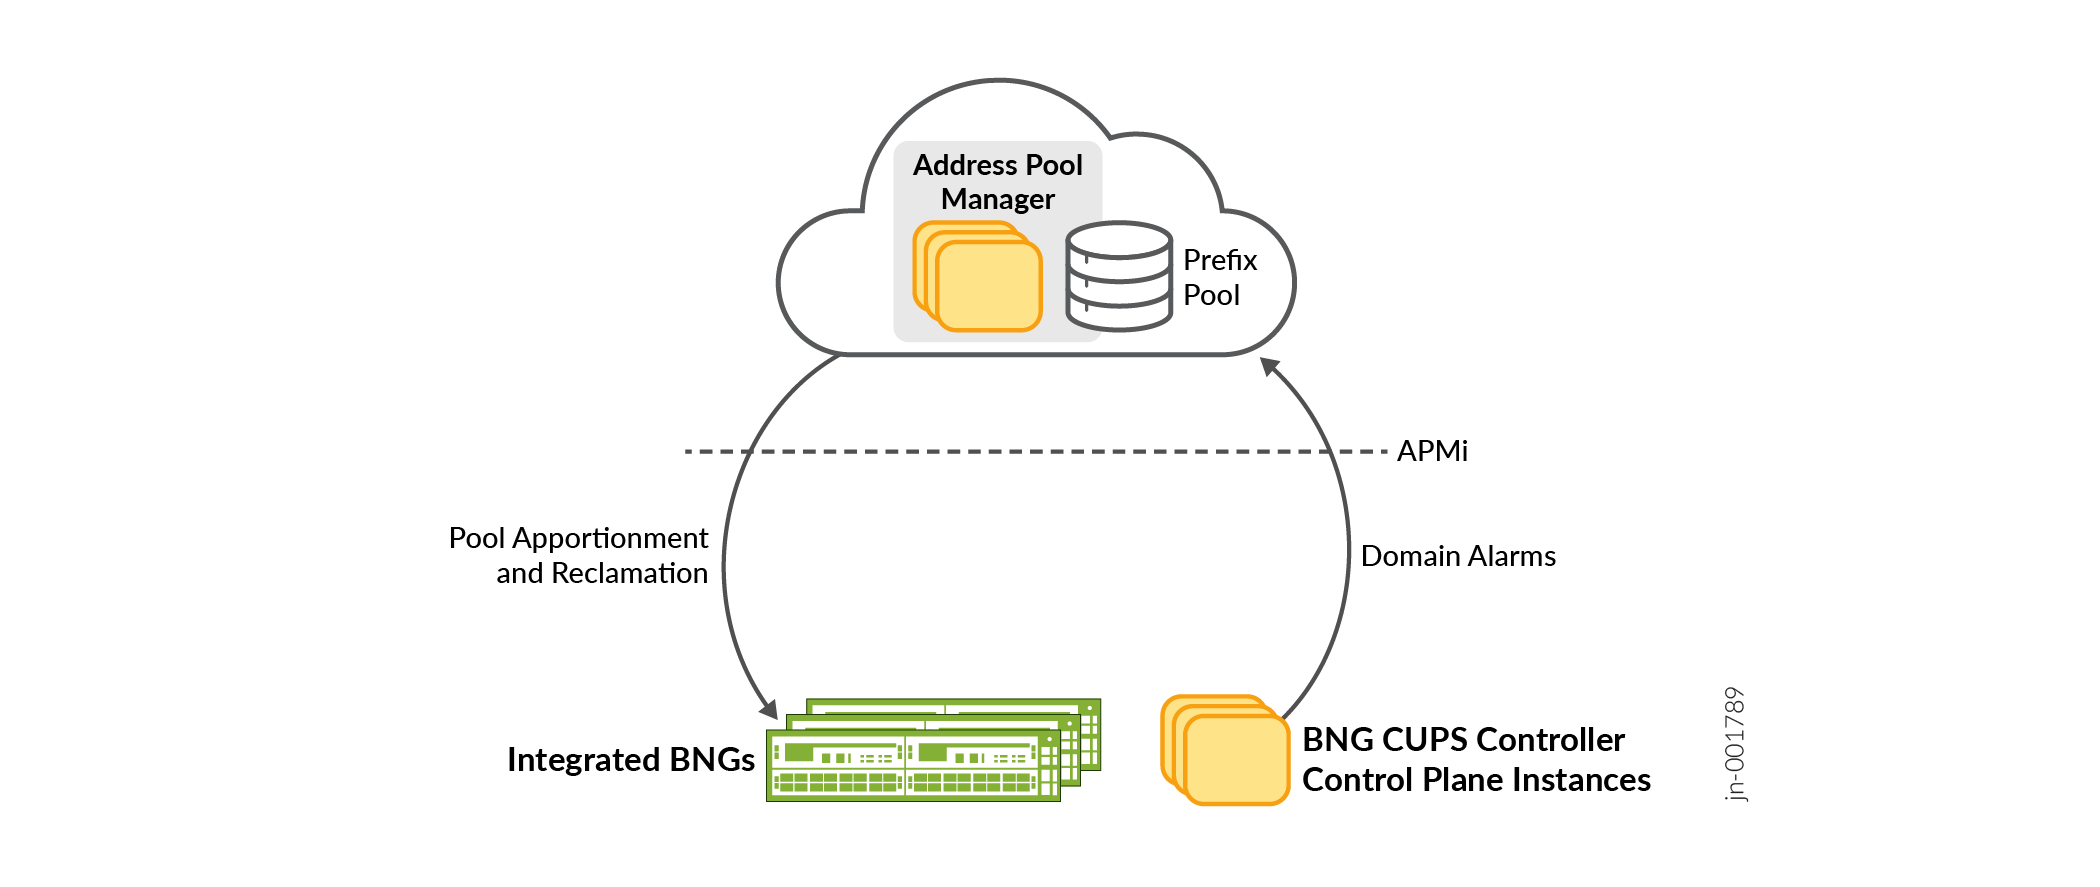
La figure 1 montre une vue d’ensemble des opérations APM pour surveiller les BNG et leur fournir les adresses dont ils ont besoin, quand ils en ont besoin.
APM fournit une solution de gestion des adresses qui aide les opérateurs réseau à attribuer efficacement des adresses IPv4. Les schémas d’attribution d’adresses classiques sont complexes et ne sont pas aussi efficaces que les besoins des opérateurs réseau. En règle générale, les fournisseurs préprovisionnent des adresses sur les équipements réseau pour gérer la charge la plus défavorable et éviter que les appareils ne manquent d’adresses. Cela signifie que les appareils sont surprovisionnés pendant la majeure partie de leur temps de fonctionnement.
APM ne préprovisionne pas les adresses, car elles pourraient ne jamais être nécessaires et pourraient être utilisées ailleurs. Au lieu de préprovisionner, APM alloue des préfixes uniquement lorsque le BNG en a besoin. Les considérations réseau spécifiques qui peuvent affecter l’attribution rapide et efficace des adresses sont les suivantes :
-
Nombre d’équipements réseau qui consomment des adresses
-
Présence de VPN
-
Schémas de redondance du système
-
Répartition géographique des éléments du réseau
APM récupère les préfixes pour ajuster en permanence la distribution des préfixes et maximiser l’utilisation de l’espace d’adressage. La récupération du préfixe se produit sur l’APM, tandis que la récupération d’adresse se produit sur le BNG. La récupération de préfixe se produit lorsque le BNG a un surplus d’adresses IP. Le BNG envoie une alarme de récupération à APM avec une suggestion de préfixe de pool à récupérer. APM lance une demande de drainage sur le pool pour s’assurer que le pool est libre de toute allocation d’adresses avant qu’APM ne récupère le préfixe du pool. APM peut ensuite réaffecter les préfixes à d’autres pools parmi ses BNG gérés lorsque ces BNG sont proches de l’épuisement des adresses et ont besoin de plus d’adresses.
Avantages de Address Pool Manager
-
Efficacité : améliore l’efficacité de l’utilisation des adresses. APM centralise et automatise l’attribution d’adresses pour plusieurs BNG dans le réseau. L’APM utilise l’allocation de préfixes juste-à-temps, de sorte qu’elle provisionne les préfixes uniquement lorsqu’un BNG a besoin d’adresses IP supplémentaires.
APM ne provisionne que le nombre de préfixes dont le BNG a besoin. Une fois que vous avez partitionné le pool global d’APM en groupes de préfixes, APM subdivise davantage les préfixes pour qu’ils correspondent à la demande de BNG. Cette subdivision permet à APM d’optimiser la taille des préfixes qu’elle alloue.
-
Simplicité : évite la surcharge et la complexité liées à la surveillance et au provisionnement manuels de BNG individuels.
-
Déployabilité : installe et utilise tout matériel répondant aux exigences.
-
Récupérabilité : récupère les préfixes inutilisés des pools qui utilisent peu d’adresses IP vers un pool central et redistribue ces préfixes aux autres pools qui en ont besoin.
Terminologie d’adressage
Vous devez avoir une bonne compréhension de l’adressage IP, du routage inter-domaines sans classe (CIDR), des masques de sous-réseau de longueur variable (VLSM) et de la subdivision des préfixes IP en sous-réseaux (sous-réseaux). Lorsque vous concevez votre stratégie d’adressage (en dehors du cadre de cette documentation) ou que vous utilisez la récupération manuelle d’adresses, il peut être utile de voir un calculateur de sous-réseau IP. Vous pouvez trouver de nombreux calculateurs de ce type en ligne.
Nous utilisons la terminologie suivante dans cette documentation :
-
Préfixe : adresse réseau IPv4 32 bits et longueur de préfixe exprimées en notation CIDR ; par exemple, 198.51.100.0/24. Un préfixe définit la partie réseau d’une adresse IP. Un préfixe représente un sous-réseau.
-
Longueur du préfixe : nombre de bits qui détermine la longueur du préfixe et la taille de la partie réseau d’une adresse IP. Une longueur de préfixe /24 signifie que la partie réseau de l’adresse a une longueur de 24 bits. Les bits restants (sur 32) représentent la partie hôte d’une adresse réseau. Pour un préfixe avec une longueur de préfixe /24, la partie hôte est de 8 bits : 32 – 24 = 8.
-
Taille du réseau : ce terme est parfois utilisé pour signifier plusieurs choses différentes selon le contexte, ce qui peut conduire à une ambiguïté. Nous décrivons la longueur du préfixe et la façon dont elle correspond au nombre d’adresses hôtes dans les sous-réseaux comme suit :
-
Un préfixe plus long, déterminé par une longueur de préfixe plus longue, correspond à un plus grand nombre de sous-réseaux avec moins d’adresses d’hôte à allouer par sous-réseau.
-
Un préfixe plus court, déterminé par une longueur de préfixe plus courte, correspond à moins de sous-réseaux avec plus d’adresses d’hôte à allouer par sous-réseau.
-
-
Les adresses libres sont des adresses IP disponibles qui n’ont pas été attribuées aux abonnés.
Comment fonctionne l’APM
APM gère une collection centralisée de préfixes IP pour un groupe de BNG dans le réseau. La CLI APM fait référence aux BNG gérées en tant qu’entités. Ce document utilise généralement le terme BNG, mais dans certains cas, il utilise le terme entité.
APM coordonne la création des domaines de pool avec le BNG. Chaque domaine de pool correspond à un pool d’adresses lié pour une combinaison d’instances de routage donnée sur la BNG. De même, sur un contrôleur BNG CUPS, un domaine de pool correspond à un pool d’adresses liées pour un groupe d’abonnés et une combinaison d’instances de routage donnés. Comme les domaines de pool sont créés dynamiquement, le BNG et l’APM conservent tous deux des profils ou des modèles contenant les attributs nécessaires pour instancier un domaine de pool. Le profil APM contient des attributs tels que la répartition, les seuils de récupération et le comportement de récupération automatique. Le BNG. Le profil contient des attributs tels que la taille du préfixe et le comportement d’installation de la route de rejet.
APMi version 1 (compatible avec Junos OS version 22.1R1 et ultérieure). Vous pouvez vérifier la version d’APMi en exécutant la commande show apm entity .
Seuils et alarmes
La BNG crée le domaine du pool et surveille le nombre d’adresses libres dans le domaine du pool. Lorsque le nombre d’adresses libres franchit une valeur seuil, le BNG envoie un message d’alarme à APM. Le BNG surveille le nombre d’adresses libres par rapport aux seuils suivants :
- Seuil de répartition : lorsque le nombre d’adresses libres atteint ou tombe en dessous de cette valeur, le BNG risque de manquer d’adresses. Le BNG envoie une alarme de répartition à l’APM demandant plus d’adresses. APM sélectionne un préfixe disponible à répartir et alloue le préfixe au BNG, BNG ajoute un ou plusieurs préfixes en tant que nouveau pool dans le domaine du pool. L’échec de l’allocation d’un préfixe (par exemple, une partition vide) entraîne une réponse négative. Le délai de nouvelle tentative est défini sur un horodatage de 15 minutes à compter de la réception de la demande. Si le BNG a encore besoin de préfixes pour le domaine, il retente avec la valeur d’horodatage fournie.
- Seuil de récupération : lorsque le nombre d’adresses libres atteint ou dépasse cette valeur, le BNG a un surplus d’adresses. Le BNG envoie une alarme de récupération à APM avec une piscine suggérée à vider. Selon la configuration, APM peut initier une vidange sur la piscine. Un pool drainé n’a pas d’adresse IP dans le pool utilisé par un abonné.
Pendant le drain, le routeur BNG cesse d’attribuer des adresses du pool et attend que les abonnés se déconnectent pour libérer ces adresses.
Après avoir vidé la piscine, le BNG envoie l’alarme de vidange de la piscine à APM. APM envoie un message au routeur BNG pour supprimer le pool du domaine du pool.
Remarque :APM lance le processus de récupération sur le pool lorsque :
- La récupération automatique est activée pour le domaine de pool.
- La récupération est autorisée à la période actuelle.
Si APM ne peut pas traiter l’alarme de récupération parce que la récupération automatique était en dehors de la fenêtre, APM répond avec un temps de
ALARM_NACK/NOOPnouvelle tentative défini à la seconde où la fenêtre de récupération automatique commence.
Vous configurez le seuil de répartition et récupérez les valeurs de seuil dans le profil de domaine du pool. Les seuils déterminent s’il y a suffisamment d’adresses libres pour le BNG et quand APM doit allouer ou récupérer des préfixes. Considérez la chronologie fictive suivante à la figure 2. BNG attribue des adresses aux abonnés lorsqu’ils se connectent et récupère les adresses lorsqu’ils se déconnectent. La chronologie indique le nombre d’adresses gratuites suivies par le BNG sur une période donnée. Le Tableau 1 décrit les actions entreprises par le BNG et l’APM pour différents scénarios lorsque le nombre d’adresses libres franchit différents seuils.
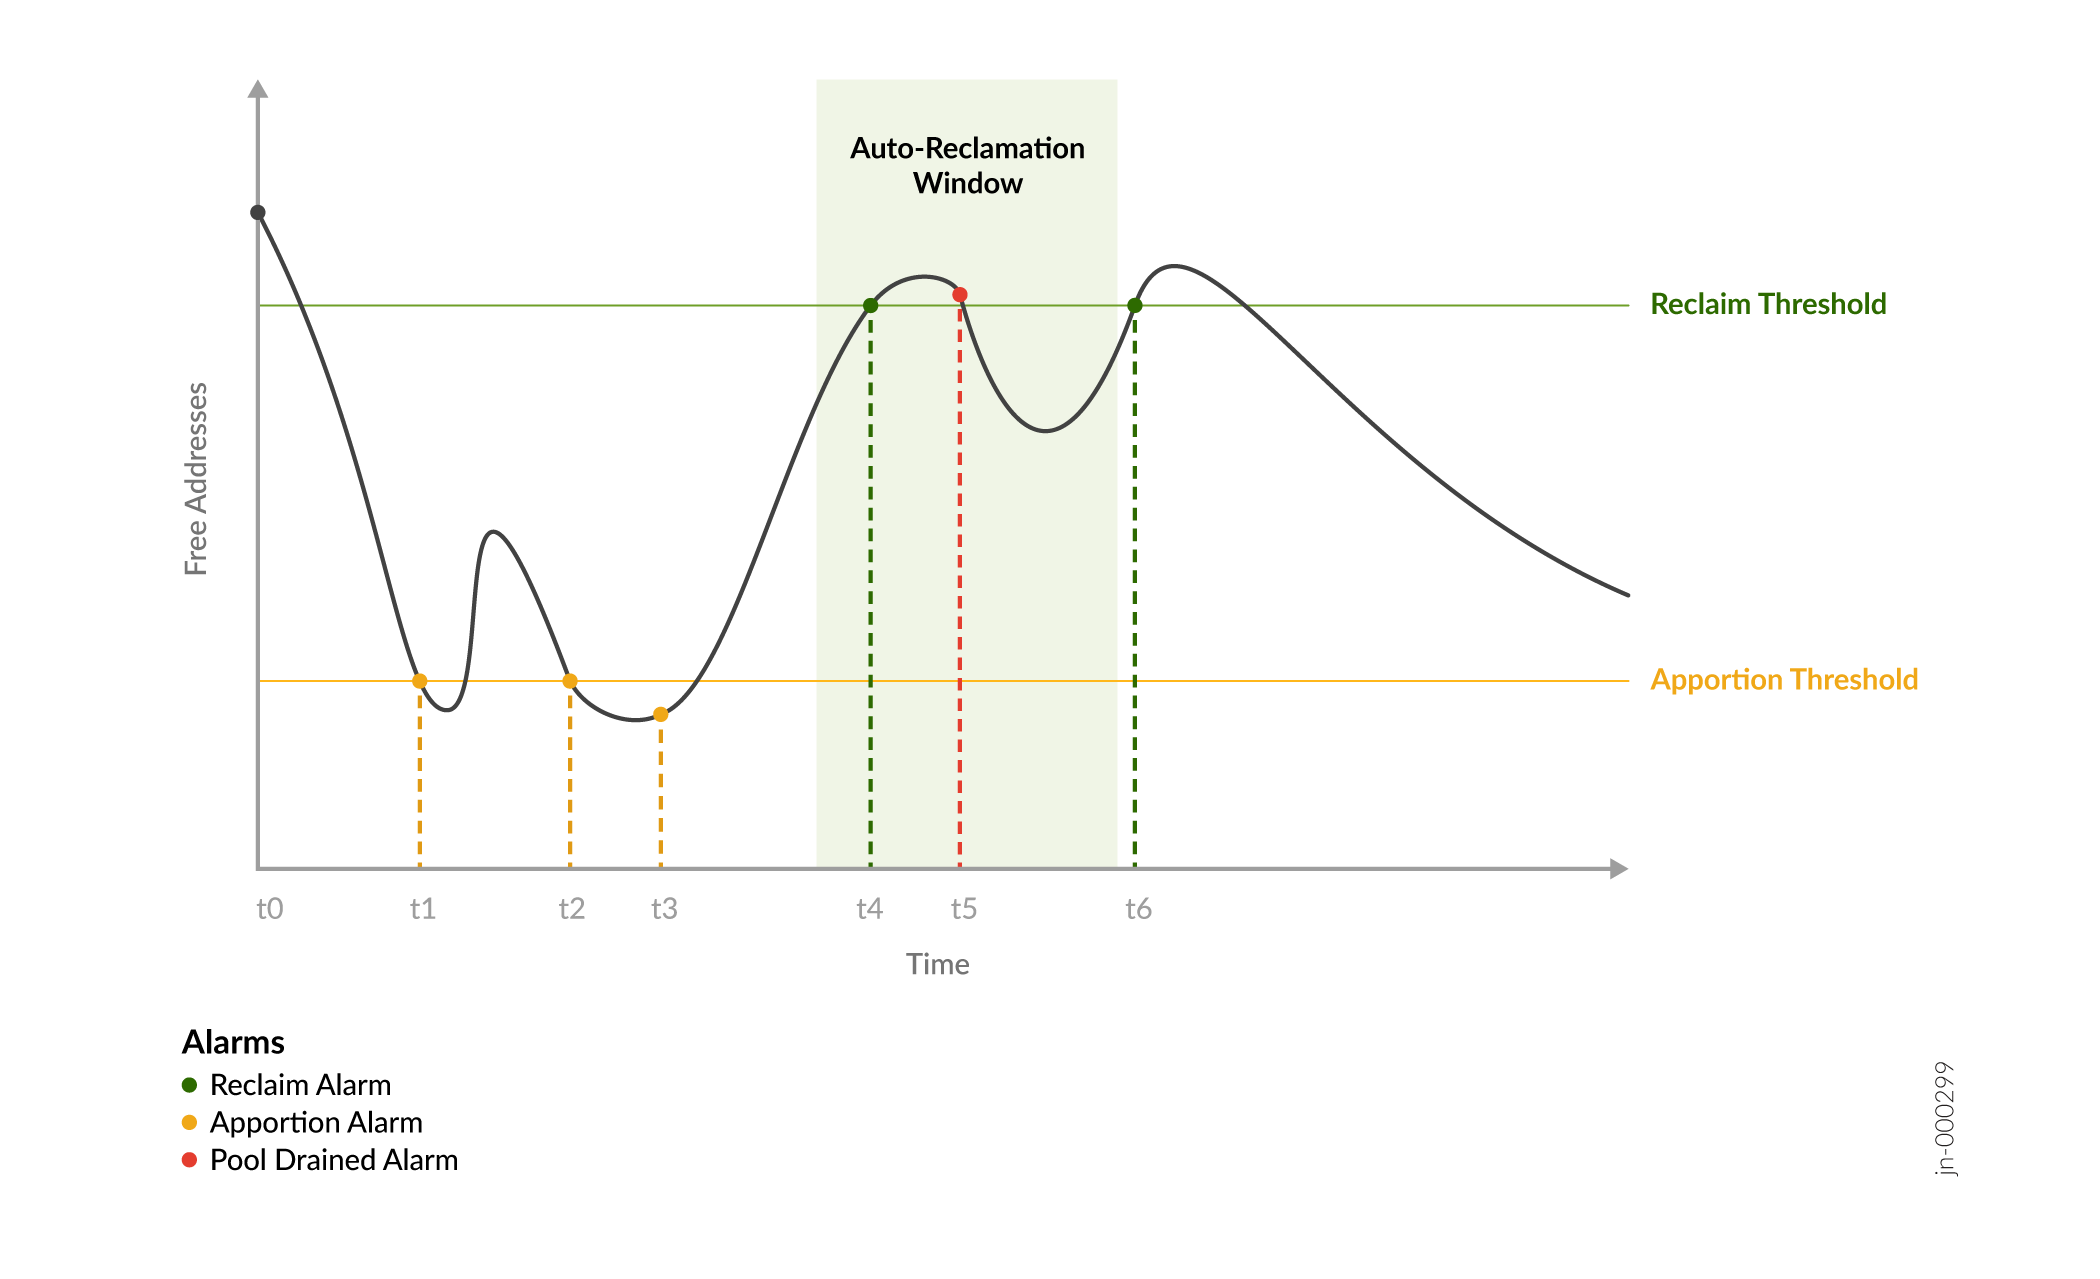
| Heure | Alarme envoyée par BNG | Descriptif |
|---|---|---|
| t0 | — | Début de la chronologie avec un domaine de pool renseigné. |
| T1 | Attribuer l’alarme | Lorsque les abonnés se connectent, le nombre d’adresses libres sur le BNG tombe en dessous du seuil d’attribution. Le BNG envoie une alarme de répartition. APM reçoit l’alarme de répartition et attribue les préfixes au domaine de pool. Le BNG alloue des adresses à partir des préfixes de pool du domaine de pool. |
| T2 | Attribuer l’alarme |
APM reçoit l’alarme de répartition, mais la partition n’a pas de préfixes disponibles. L’alarme est NACKed et un horodatage de nouvelle tentative est défini sur 15 minutes plus tard. Le BNG retente l’alarme d’attribution à cet horodatage, sauf s’il n’a plus besoin des adresses. |
| T3 | Attribuer l’alarme | À l’horodatage de la nouvelle tentative, BNG renvoie l’alarme d’allocation car le nombre d’adresses libres est toujours inférieur au seuil d’attribution. |
| T4 | Récupérer l’alarme | Les abonnés continuent de se déconnecter jusqu’à ce que le nombre d’adresses libres dépasse le seuil de récupération. Le BNG envoie l’alarme de récupération avec la piscine suggérée à récupérer. L’APM place un drain sur la piscine suggérée et le BNG démarre le processus de vidange sur la piscine. |
| T5 | Alarme de piscine drainée | Lorsque le pool d’adresses n’a aucun abonné, il n’y a pas d’adresses allouées dans le pool. BNG envoie l’alarme de piscine drainée à APM. APM répond à l’alarme de vidange de la piscine par une demande de suppression. La BNG supprime le pool de la liste des pools du domaine de pool. APM déplace le préfixe correspondant vers la partition pour la réallocation.
Le nombre d’adresses gratuites diminue lors de la suppression du pool. |
| t6 | Récupérer l’alarme | APM reçoit l’alarme de récupération, mais ne prend aucune mesure car l’alarme s’est produite en dehors de la fenêtre de récupération. APM renvoie un NACK d’alarme avec un horodatage de nouvelle tentative défini sur l’heure du début de la fenêtre de récupération. Le BNG retente l’alarme de récupération à ce moment-là s’il y a encore un surplus d’adresses libres. |
Fonctionnement général de l’APM
Les étapes suivantes expliquent le fonctionnement général de l’APM :
- Le BNG et l’APM communiquent à l’aide de l’APMi, le protocole basé sur gRPC défini par Juniper. Google RPC (gRPC) est un framework commun permettant de construire des protocoles de communication extensibles et interopérables. Lors de la connexion initiale, le BNG lance la synchronisation du domaine du pool. Le processus de synchronisation des domaines de pool synchronise l’ensemble des domaines de pool actifs. APM aligne la liste des domaines de pool actifs avec la liste des domaines de pool de BNG. Après la synchronisation du domaine de pool, le BNG exécute la synchronisation (découverte) du pool pour chaque domaine de pool. APM aligne la liste des pools pour chaque domaine avec la liste du BNG. Si APM a conservé des pools supplémentaires (qui ne figurent pas dans la liste des pools de BNG pour le domaine), les préfixes de pool sont libérés sur la partition. S’il manque des pools à APM, APM tente d’allouer des pools.
-
APM surveille les messages d’alarme envoyés par le BNG.
-
APM évalue l’alarme et agit en conséquence. Par exemple, si un BNG est à court d’adresses, il envoie une alarme de répartition à APM. APM alloue le nombre demandé de préfixes à partir de la partition source du domaine et les renvoie dans la réponse d’alarme. Le BNG ajoute ces préfixes de pool au domaine de pool.
La figure 1 montre une vue plus détaillée des relations entre les différents composants fonctionnels d’une seule instance APM. Chaque bloc manager affiche les tables de la base de données qu’il utilise.
Vous pouvez exécuter plusieurs instances d’APM simultanément sur plusieurs clusters différents du réseau. Ces instances de GAP sont indépendantes et inconscientes les unes des autres. Les instances ne partagent ni l’état ni la configuration.
Chaque instance APM comprend les microservices suivants en tant que composants fonctionnels de l’application :
-
Gestionnaire d’entité : orchestre les activités de gestion des pools pour les BNG sous gestion. Ces activités comprennent le traitement des alarmes, ainsi que l’attribution et la récupération des préfixes de pool.
-
Gestionnaire d’adresses : organise le pool central d’adresses en partitions et gère les allocations des préfixes racines configurés dans chaque partition. Il subdivise les préfixes racine en préfixes plus petits et attribue les préfixes en fonction des critères configurés pour le BNG.
-
Gestionnaire de provisionnement : s’interface avec le BNG pour provisionner les domaines de pool et leurs pools d’adresses associés. Le gestionnaire de provisionnement s’assure que les domaines et les préfixes de pool alloués associés restent synchronisés entre APM et la BNG.
Le gestionnaire de provisionnement de l’APM communique avec les BNG gérées à l’aide de l’APMi. Le gestionnaire de provisionnement envoie des messages gRPC pour provisionner et déprovisionner directement les préfixes sur les BNG en réponse aux alarmes de domaine déclenchées par le BNG.
- Le microservice de gestion fournit un schéma de configuration textuel et une CLI vous permettant de configurer le pool de préfixes globaux, les BNG gérées et leurs attributs de domaine de pool associés. Vous pouvez utiliser la CLI pour afficher les statistiques et l’état de divers composants fonctionnels. La sortie fournit des informations sur la charge, l’efficacité, l’utilisation et les erreurs ou conditions anormales du système.
-
Opérateur APM : coordonne les basculements de plusieurs zones géographiques (changements de rôle) et signale l’état des composants APM.
-
Instance de base de données (DB) : fournit un accès partagé aux tables de base de données utilisées par chaque composant fonctionnel d’APM. La base de données comprend des tables pour les adresses et les BNG et les informations sur les domaines des pools. La base de données fournit un stockage persistant pour les informations de configuration et les états opérationnels.
-
Synchronisation de la base de données : synchronise le contenu de base de données pertinent dans toutes les zones géographiques.
-
L’APM utilise une base de données contenant des informations sur l’état des entités, des domaines de pool, des pools, des préfixes, des allocations, de la configuration, etc. Deux instances de base de données, une principale et une de secours, se déploient en mode de secours à chaud. Les instances de base de données sont surveillées par un service sentinelle de base de données qui détecte une défaillance dans la base de données primaire. En cas de défaillance de la base de données principale, la base de données secondaire assume le rôle de base de données principale pendant la restauration d’une nouvelle base de données de secours.
Remarque :La redondance nécessite un minimum de trois nœuds de travail en plus du nœud principal. Les nœuds de travail doivent tous se trouver sur des serveurs physiques distincts. Cependant, les nœuds peuvent être des machines physiques ou virtuelles.
Composants fonctionnels de l’APM
L’APM se compose de microservices qui existent sur chaque cluster de charges de travail. Les microservices APM sont soit des microservices d’infrastructure actifs sur chaque cluster dans un déploiement couvrant plusieurs zones géographiques, soit des services centraux actifs sur un seul cluster à la fois. Les microservices d’infrastructure se composent des microservices de base de données (Redis), de dbSync et de l’opérateur APM. Les microservices de base se composent de la gestion APM, du gestionnaire d’adresses, du gestionnaire d’entités et du gestionnaire de provisionnement. Le rôle (actif ou de sauvegarde/dormant) des microservices principaux sur un cluster de charges de travail peut être transféré à l’aide de la commande de basculement élégante de l’utilitaire.
- CLI et gestion de la configuration
- Opérateur APM
- DBSync
- Gestionnaire d’entité
- Gestionnaire d’adresses
- Gestionnaire de provisionnement
CLI et gestion de la configuration
L’interface utilisateur (MGMT) est une version conteneurisée du processus de gestion de Junos OS. Avec cette interface, vous pouvez utiliser la même structure CLI que Junos OS pour la configuration et la surveillance. La gestion fournit également une interface qui vous permet de gérer l’APM à distance.
APM effectue les tâches suivantes :
-
Charge la configuration APM initiale du service MGMT dans la base de données avant que les autres composants APM puissent passer à leur état d’exécution.
-
Traduit les commandes et les configurations en actions et en paramètres compris par les microservices APM.
-
Enregistre la configuration initiale et les modifications ultérieures dans la base de données pour la persistance. Il informe les composants de l’APM de tout changement.
-
Synchronise les modifications de configuration validées sur l’instance MGMT dans le cluster de charge de travail homologue (utilisé uniquement pour les configurations géographiques multiples).
Opérateur APM
Le microservice opérateur APM collecte périodiquement des données d’intégrité pour les microservices APM. Dans un environnement multigéographique, l’opérateur APM coordonne le rôle (actif ou de secours/dormant) des services principaux sur chaque cluster de charges de travail. Les opérateurs APM (il y en a un sur chaque cluster de charges de travail) communiquent entre eux sur le réseau inter-cluster et un réseau de secours (hors bande) pour coordonner le rôle des services principaux et également pour relayer l’intégrité des pods à partir de chaque cluster de charges de travail. Le microservice opérateur APM se compose d’un pod de gestionnaire d’état et d’un pod de contrôleur.
DBSync
Le microservice DBSync maintient la synchronisation entre les clusters de charges de travail de certains états persistants stockés dans la base de données de chaque cluster de charges de travail. Les microservices DBSync communiquent entre eux sur le réseau inter-cluster.
Gestionnaire d’entité
Le gestionnaire d’entité coordonne les opérations d’autres composants fonctionnels qui affectent l’état de l’entité.
Pour chaque BNG sous gestion, le gestionnaire d’entité suit les informations suivantes :
-
Adresse BNG, qui est l’adresse de transport du BNG qui héberge les pools gérés.
-
Liste des domaines de pool gérés.
Un domaine de pool représente un pool d’adresses liées sur la BNG. Pour chaque domaine de pool, le gestionnaire d’entités suit les informations suivantes :
-
Nom de domaine du pool : chaîne définie par l’utilisateur qui identifie le pool géré pour le BNG. Chaque nom de domaine de pool doit être unique pour cette BNG. Cela signifie que le nom de domaine du pool agit effectivement comme une clé ; elle est parfois appelée clé de domaine de pool. Chaîne définie par l’utilisateur construite par l’entité. Pour BNG, la chaîne se compose du nom du profil de domaine lié au nom de l’instance de routage. Pour le contrôleur BNG CUPS, la chaîne se compose du nom du profil de domaine lié au nom du groupe d’abonnés et au nom de l’instance de routage.
-
APM utilise le format pool-domain-name-sequence-number pour nommer les pools qu’il crée. Le sequence-number est composé d’au moins 4 chiffres ; si la valeur est inférieure à 1 000, le numéro de séquence est complété par des 0 non significatifs. Donc, 0001, 0999, 1000, 213339 sont des numéros de séquence valides. Par exemple, si le nom d’un domaine de pool est test-, alors APM nomme le premier pool test-. Il nomme les pools suivants test--0000, test--0001, etc.
-
Préfixes : liste ordonnée des préfixes qui composent le domaine du pool.
Le gestionnaire d’entité collecte un certain nombre de statistiques volatiles pour diverses opérations (dernière découverte, dernière allocation, dernière récupération, etc.) sur le domaine du pool. Les statistiques comprennent le nombre d’alarmes, le nombre de pools, leurs préfixes associés et les horodatages. Vous pouvez afficher ces statistiques à l’aide de commandes APM show , telles que show apm entity.
Le gestionnaire d’entités demande un nouveau préfixe pour un domaine de pool au gestionnaire d’adresses lorsque le gestionnaire de provisionnement relaie l’alarme de répartition du BNG au gestionnaire d’entités.
La demande de préfixe inclut les informations suivantes :
-
Famille d’adresses : prend actuellement en charge IPv4
-
Clé d’allocation : adresse IP et domaine de pool du BNG géré
-
Longueur du préfixe demandé : taille du préfixe que vous souhaitez allouer d’une partition à un domaine de pool.
Le gestionnaire d’entité tente ensuite de provisionner le ou les préfixes alloués au pool d’adresses de la BNG.
Le gestionnaire d’entité commence un processus pour découvrir et rapprocher les domaines du pool de BNG (synchronisation) sous gestion lorsqu’il informe le gestionnaire d’entité qu’une BNG est accessible. Le responsable de l’approvisionnement envoie un rapport d’accessibilité au gestionnaire d’entité chaque fois que l’état d’accessibilité change. Le gestionnaire d’entité demande la découverte de tous les domaines de pool gérés pour cette BNG.
Le processus de découverte utilise l’interface de provisionnement pour rechercher les domaines de pool et les informations de pool associées connues par le BNG. À la fin du processus de découverte, l’APM et le BNG ont les mêmes domaines de pool et les mêmes préfixes de pool alloués.
Si les informations découvertes ne correspondent pas aux informations existantes, APM met à jour ses bases de données avec les informations de partition pour les domaines de pool (pour qu’elles correspondent au BNG). Si APM découvre un conflit pendant la mise à jour, il signale le conflit comme un avertissement dans le journal.
Gestionnaire d’adresses
Le gestionnaire d’adresses utilise un algorithme VLSM pour subdiviser les préfixes racine des partitions de pool d’adresses en sous-préfixes plus petits jusqu’à la max-prefix-len valeur que vous avez configurée pour chaque préfixe racine. Lors de la répartition, le gestionnaire d’adresses fait correspondre une demande d’un préfixe de taille appropriée à une partition et à un préfixe racine. APM alloue un sous-préfixe libre à partir du préfixe racine pour satisfaire l’événement de répartition.
Le gestionnaire d’adresses consigne un message d’avertissement si le pourcentage d’adresses libres dans une partition passe en dessous du free-prefix-utilization seuil. Le franchissement de ce seuil indique que la partition risque de manquer d’adresses parce qu’elle a alloué autant d’adresses.
Lorsque vous configurez APM, vous affectez des préfixes racines à une partition. Le gestionnaire d’adresses répartit les préfixes d’une seule partition pour chaque domaine. Chaque partition représente un contexte d’allocation. Le gestionnaire d’adresses utilise le biais que vous configurez pour le domaine pour sélectionner la partition à partir de laquelle il subdivise les préfixes pour l’allocation au domaine.
Lorsque vous ajoutez un préfixe racine à une partition, assurez-vous qu’il respecte les limites de longueur minimale et maximale spécifiées pour cette partition :
-
La
min-prefix-lenvaleur est le préfixe racine valide le plus court. -
La
max-prefix-lenvaleur est le préfixe racine valide le plus long.
Ainsi, min-prefix-len <= longueur du préfixe racine <= max-prefix-len.
Par exemple, si min-prefix-len est 20 et max-prefix-len est 24, vous pouvez ajouter un préfixe racine avec des longueurs de préfixe de /20, /21, /22, /23 ou /24.
Plus la longueur du préfixe est petite, plus le nombre d’adresses d’hôtes individuelles disponibles dans le sous-réseau est élevé. Plus la longueur du préfixe est grande, moins il y a d’adresses d’hôtes individuelles disponibles dans le sous-réseau. Par exemple :
-
Une longueur de préfixe /20 fournit 4 094 adresses d’hôte utilisables.
-
Une longueur de préfixe /24 fournit 254 adresses d’hôte utilisables.
Si vous configurez un préfixe racine qui se trouve en dehors des limites spécifiées, APM ne l’ajoute pas à la partition.
Subdivision du préfixe
Les objectifs de la subdivision des préfixes permettent à APM de partager un préfixe racine entre plusieurs domaines et de permettre aux domaines de se développer par incréments plus petits. Le gestionnaire d’adresses utilise un algorithme VLSM pour subdiviser les préfixes racine d’une partition lors de la configuration. Chaque subdivision est un sous-réseau (sous-réseau).
Vous pouvez contrôler la profondeur à laquelle le gestionnaire d’adresses subdivise un préfixe racine en spécifiant la longueur maximale autorisée du préfixe. La valeur de max-prefix-length est le préfixe le plus long autorisé pour un sous-réseau. Par conséquent, cette configuration détermine le nombre minimal d’adresses d’hôte qu’un préfixe alloué doit fournir.
Attribution du préfixe
Le gestionnaire d’adresses ne peut allouer un préfixe particulier qu’à un seul domaine. L’attribution des préfixes dépend des informations de biais du domaine et de la taille de préfixe demandée.
Le gestionnaire d’adresses fait de son mieux pour faire correspondre la taille de préfixe demandée (preferred-prefix-len) lorsqu’il alloue un préfixe. Il se peut que la partition n’ait plus de préfixes correspondant à la longueur demandée. Par exemple, lorsque le gestionnaire d’adresses alloue un préfixe supérieur à un pool, il alloue également tous ses préfixes subordonnés au pool.
VLSM
VLSM crée une hiérarchie de sous-réseaux à partir d’un préfixe racine. Il subdivise le préfixe racine en ajoutant des bits à la longueur du préfixe. Chaque bit ajouté à la longueur du préfixe crée un autre niveau subordonné de sous-réseaux avec la propriété suivante :
-
Chaque niveau comporte deux fois plus de sous-réseaux que le niveau suivant.
-
Chaque niveau n’a que la moitié du nombre d’adresses d’hôte par sous-réseau que le niveau supérieur suivant.
Chaque préfixe racine et ses hiérarchies de sous-réseau associées constituent une arborescence de préfixes. Une partition consiste donc en un ensemble d’arbres de préfixes. Le gestionnaire d’adresses ne peut allouer qu’un préfixe qui tient quelque part dans l’une de ces arborescences de préfixes.
Les préfixes peuvent être dans l’un des états suivants :
-
Disponible : le préfixe peut être attribué à un domaine.
-
Attribué : le préfixe est déjà attribué à un domaine et à une entité.
Exemple de VLSM
La figure 4 montre une hiérarchie pour le préfixe racine 192.0.2.0/24 dans le test de partition-1. Vous pouvez voir que le nombre de sous-réseaux double pour chaque bit ajouté à la longueur du préfixe, passant d’un sous-réseau pour /24 à huit sous-réseaux pour /27. Le nombre d’adresses utilisables par sous-réseau est divisé par deux pour chaque bit de longueur de préfixe supplémentaire, passant de 254 adresses pour /24 à 30 adresses pour /27.
Chaque bloc de préfixe dans le diagramme montre les adresses utilisables :
Adresses utilisables = Nombre total d’adresses – 2Les deux adresses exclues correspondent à l’adresse la plus basse (l’adresse réseau) et l’adresse la plus élevée (l’adresse multicast).
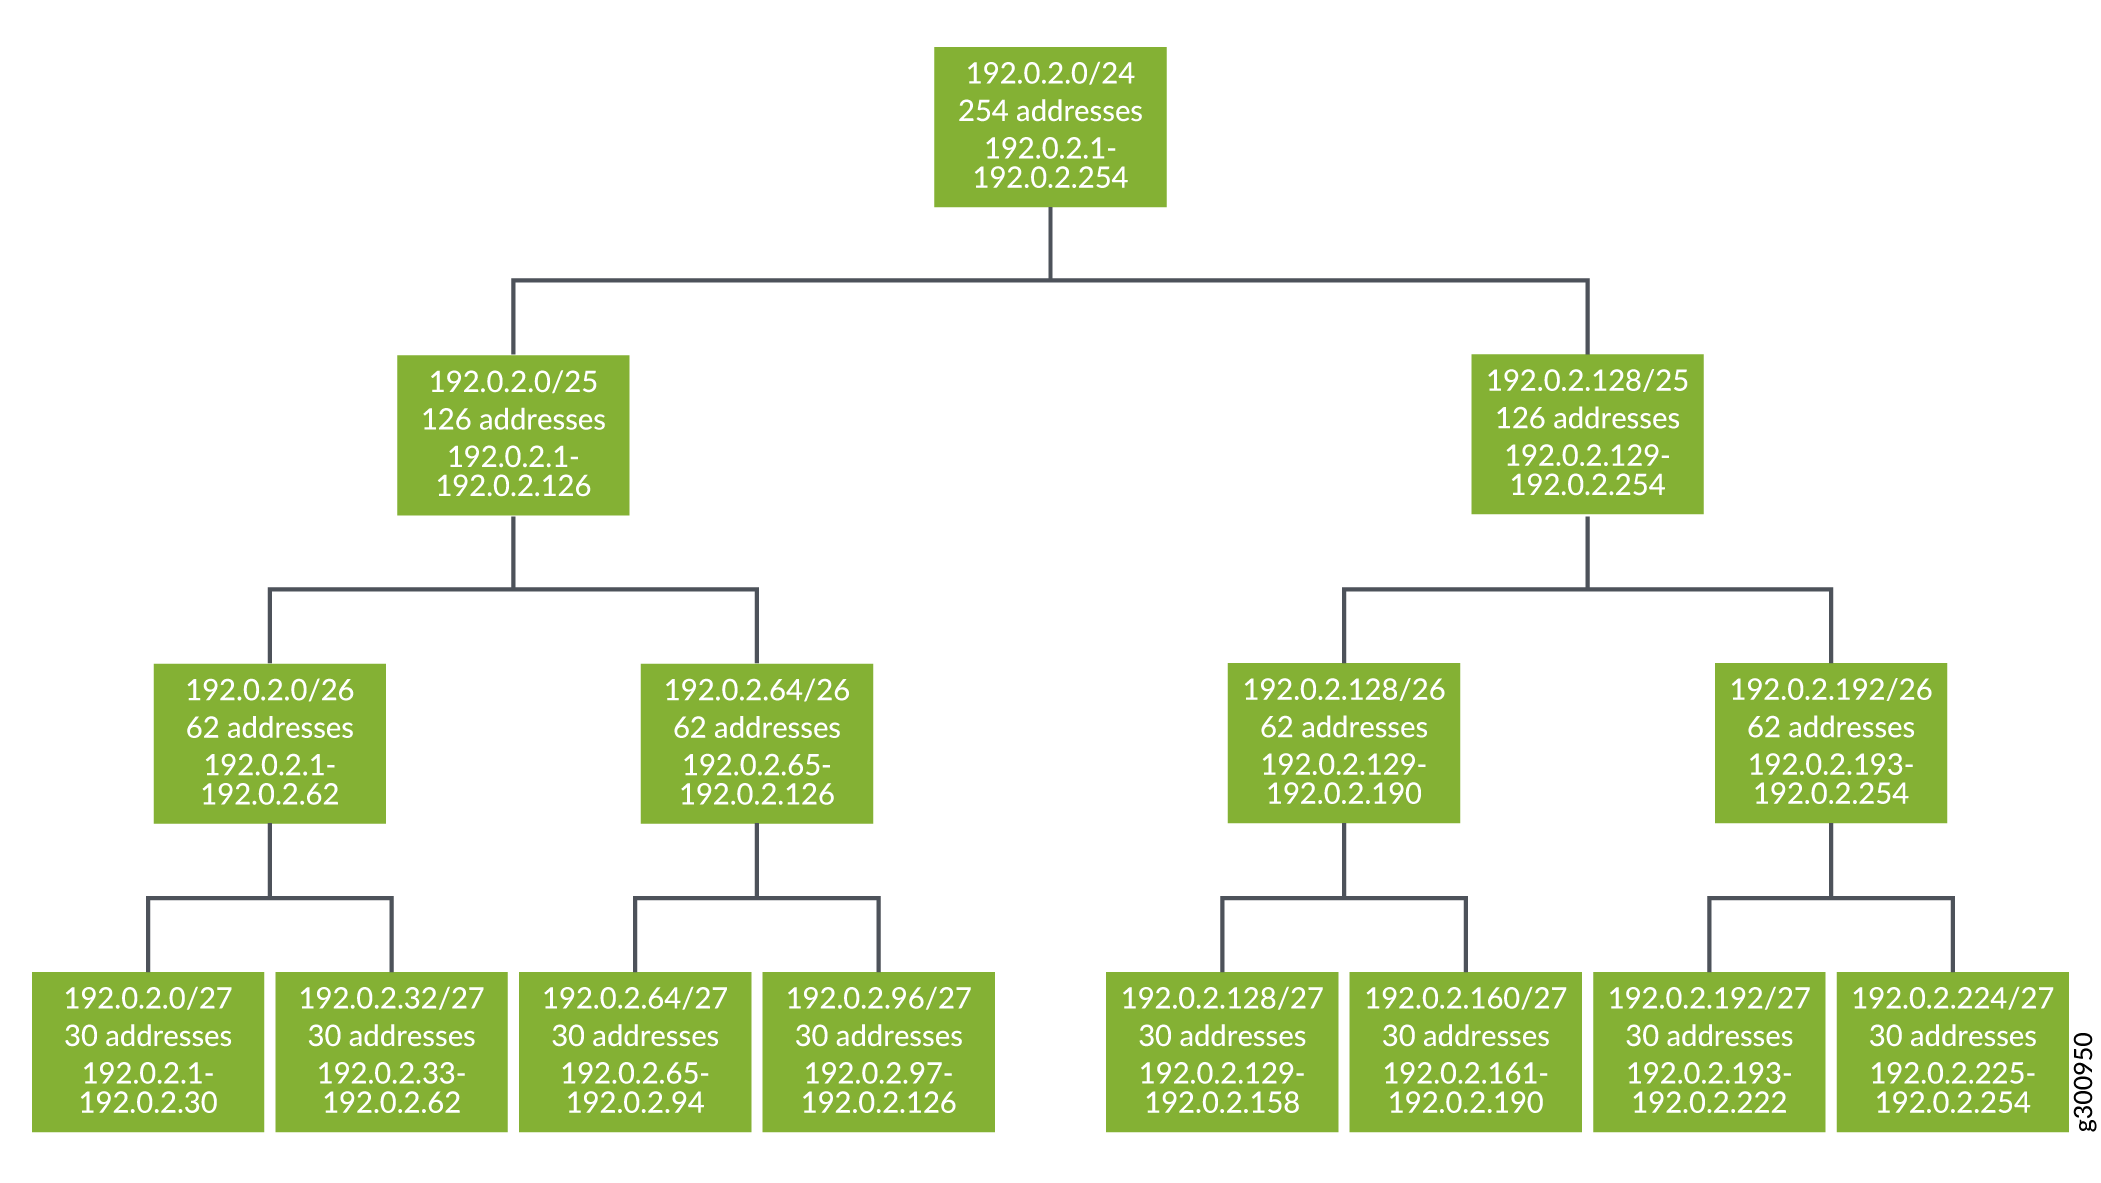 hiérarchie de sous-réseau VLSM
Considérez le scénario suivant avec cette arborescence de préfixes racine :
-
Le gestionnaire d’adresses reçoit une demande d’allocation avec une longueur de préfixe préférée de 25.
-
Le gestionnaire d’adresses recherche un préfixe /25 qui inclut l’adresse. 192.0.2.0/25 correspond et est sélectionné s’il est disponible.
Que se passe-t-il si 192.0.2.0/25 n’est pas disponible ? Cela signifie que 192.0.2.0/24 est également indisponible. Le gestionnaire d’adresses recherche un autre préfixe /25.
Le gestionnaire d’adresses sélectionne 192.0.2.128/25 s’il est disponible. Si ce préfixe n’est pas disponible, le gestionnaire d’adresses essaie d’allouer un préfixe /25 à partir d’un autre préfixe racine.
Gestionnaire de provisionnement
Le gestionnaire d’approvisionnement se compose des processus de travail qui gèrent les opérations d’approvisionnement suivantes :
-
Découverte : synchronise les domaines de pool et les informations de pool associées entre APM et une BNG. À la fin du processus de découverte, APM et le BNG se mettent d’accord sur la liste des domaines de pool et des préfixes de pool alloués.
Comportement de l’APM : l’APM réconcilie ses domaines de pool avec la liste de la BNG de sorte que la liste de l’APM corresponde à la liste de la BNG. Les préfixes de pool des domaines supprimés lors de la réconciliation voient leurs préfixes de pool associés renvoyés à leur partition d’origine.
Le gestionnaire de provisionnement effectue une détection chaque fois qu’APM établit une connexion avec le BNG géré, y compris une connexion rétablie après un échec de connexion. Pendant que la connexion est interrompue, un administrateur peut modifier la configuration sur la BNG. APM s’ajuste en conséquence s’il détecte un changement lors de la découverte ultérieure.
-
Provisionnement : provisionne et déprovisionne les préfixes sur une BNG gérée. Alors que le gestionnaire d’adresses gère l’allocation des préfixes, le gestionnaire d’approvisionnement communique avec le BNG pour provisionner le pool d’adresses.
Lorsque la connexion est rétablie, le gestionnaire de provisionnement informe le gestionnaire d’entités que le BNG est accessible. Le gestionnaire d’entités demande au gestionnaire de provisionnement de démarrer le processus de synchronisation.
Fonctionnement de la récupération des préfixes
La récupération d’adresse sur le BNG récupère les préfixes provisionnés sous-utilisés à partir des pools d’adresses des appareils et renvoie les préfixes au pool centralisé d’APM. APM peut ensuite réallouer ces préfixes si nécessaire à d’autres pools qui sont sur le point d’épuiser leurs adresses. Cela signifie que la distribution des préfixes s’ajuste continuellement pour maximiser l’utilisation et l’efficacité de l’espace d’adressage.
La récupération est le processus de récupération des préfixes de pool du domaine de pool d’une BNG lorsque celle-ci dispose d’un surplus d’adresses libres. Vous définissez la valeur du seuil de récupération dans la configuration du profil de domaine de pool. Vous référencez ensuite le profil de domaine du pool dans la configuration de l’entité sur APM.
Le BNG surveille le nombre d’adresses libres pour chacun de ses domaines de pool. Lorsque le nombre d’adresses libres atteint le seuil de récupération, le BNG est considéré comme ayant un surplus d’adresses. Le BNG envoie une alarme de récupération à APM avec des informations identifiant un pool suggéré à récupérer. L’alarme de récupération pilote le processus de récupération automatique. Vous pouvez également lancer un processus de récupération manuel.
La récupération consiste à vider un pool puis à récupérer les préfixes du pool, comme expliqué ici :
-
Lorsque l’APM amorce une vidange, il envoie un message à l’appareil pour commencer à vider activement la piscine. Cela signifie qu’aucun nouvel abonné n’est alloué à partir de ce pool. Pour les abonnés au modèle d’accès basé sur la connexion (par exemple, PPP), une purge active déclenche une déconnexion et une reconnexion immédiates. Pour les abonnés basés sur un bail, un drain actif entraîne le rejet du renouvellement du bail. Pour les deux modèles, le résultat net est que l’abonné se reconnecte, mais qu’une adresse provenant d’un autre pool du domaine lui est attribuée.
-
Le pool est complètement vidé lorsqu’il n’y a pas d’abonnés utilisant une adresse dans le pool. Toutes les adresses de ce pool sont gratuites. Le BNG envoie un message d’alarme de piscine drainée à APM.
APM peut effectuer la récupération d’adresses par l’une des méthodes suivantes :
-
Automatique : vous pouvez configurer la récupération pour qu’elle soit un processus entièrement automatique qui se produit lorsqu’APM reçoit une alarme de récupération ou de vidange de piscine. Vous pouvez spécifier que le processus doit commencer immédiatement, ou qu’il n’a lieu que pendant une fenêtre de temps spécifique, ou attendre un certain temps avant d’agir sur l’alarme.
-
Manuel : vous utilisez
showdes commandes pour afficher les alarmes de pools individuels sur le BNG. Vous exécutez ensuite desrequest apmcommandes pour drainer les adresses d’un pool, déprovisionner le pool drainé et récupérer ses adresses.
- Récupération automatique des préfixes
- Libération des préfixes alloués à une entité
- Récupération manuelle des adresses
- Horodatages
Récupération automatique des préfixes
Vous pouvez permettre à APM de gérer automatiquement la tâche de récupération. Vous pouvez configurer la récupération automatique dans le pool-domain-profile affecté à l’entité comme configuré dans l’instruction entity-match .
Lorsque vous activez la récupération automatique, les actions suivantes ont lieu :
-
APM répond aux alarmes de récupération de domaine envoyées par l’entité. L’alarme de récupération contient un nom de pool suggéré à récupérer.
-
APM répond à l’alarme de récupération en demandant à l’entité de placer un drain actif sur la piscine. Lorsque le pool est complètement vidé (aucune allocation d’adresses en attente du pool), l’entité déclenche une alarme de vidange de pool de domaine.
-
APM répond à l’alarme de vidange de la piscine en demandant à l’entité de supprimer la piscine ; APM renvoie le préfixe du pool à la partition à partir de laquelle il a été alloué.
-
Une fois le préfixe renvoyé à la partition, il est disponible pour d’autres entités qui déclenchent des alarmes de répartition de domaine.
La récupération automatique vous permet de limiter le nombre d’adresses inutilisées conservées sur l’entité. Étant donné que le processus de récupération automatique implique un service susceptible d’avoir un impact sur la consommation active, vous pouvez configurer APM pour qu’il lance la récupération automatique uniquement pendant une fenêtre de maintenance configurée.
Libération des préfixes alloués à une entité
Dans le cas où une entité réseau tombe en panne et ne parvient pas à se reconnecter à APM pour permettre la récupération des préfixes de pool alloués sur ses partitions sources, vous pouvez utiliser la request apm release entity system-id commande. Cette commande libère tous les préfixes de pool et les domaines de pool associés à une entité réseau. Vous ne pouvez pas utiliser la request apm release entity system-id commande si l’état APMi de l’entité est reachable.
Suivez ces étapes pour libérer les préfixes d’une entité inaccessible.
- Utilisez la commande pour afficher l’état
show apm entity system idroot@jnpr-apm-mgmt> show apm entity id yarmouth pool-domain iroh-default Entity Statistics: Entity ID: yarmouth APMi Ver : 1 Name : yarmouth Status : reachable Pool Domain Statistics: Pool Domain : iroh-default Source Partition: westford Free Addresses : 253 Pools : 3 Thresholds: Apportion : 200 Reclamation: 457 Events: Last Discovery : 2023-09-22T12:55:08Z Last Allocation : 2023-09-22T12:55:15Z Last Reclamation: - Allocations : 3 Reclamations : 0 Alarms: Apportion : 3 Reclamation : 0 Pool-drained: 0 Abatement : 0 Pool Prefix Total Addrs Used Addrs iroh-default 192.168.0.0/24 255 255 iroh-default-0000 192.168.1.0/24 255 255 iroh-default-0001 192.168.2.0/24 255 2 -
La
request apm release entity system idcommande échoue lorsque l’entité est accessible.root@jnpr-apm-mgmt> request apm release entity yarmouth Response error: Entity yarmouth is still connected..release request is ignored
-
Entrez le
show apm entitypour voir si l’entité est inaccessible.root@jnpr-apm-mgmt> show apm entity Entity ID APMi Ver Name Status Pool Domains yarmouth 1 yarmouth unreachable 1
- L’entité de l’étape 3 étant inaccessible, vous pouvez entrer la commande pour commencer la
request apm release entity system-idroot@jnpr-apm-mgmt> request apm release entity yarmouth Released Prefix Destination Partition 192.168.0.0/24 westford 192.168.1.0/24 westford 192.168.2.0/24 westford
Récupération manuelle des adresses
La récupération manuelle vous offre un contrôle précis. La récupération manuelle vous oblige à surveiller de près les domaines de pool et les pools d’adresses sur vos BNG gérées.
- Utilisez la
show apm alarmscommande pour afficher toutes les alarmes en attente reçues du BNG. La sortie affiche les noms des pools avec l’état de l’alarmereclaim.root@jnpr-apm-mgmt> show apm alarms Entity Pool Domain Alarm Info Age 10.4.4.108 vks009-default reclaim vks009-default-0005 2:33:15 10.2.1.1 alpha-drop reclaim alpha-drop-0000 3 days, 15:20:01 10.3.23.10 feeder-default apportion - 0:0:10 152.13.5.5 azimuth-ri2 pool-drained azimuth-ri2-0007 0:0:21
L’alarme
reclaimsignifie que le domaine du pool a un surplus d’adresses. LeInfochamp contient le nom d’un pool que le BNG recommande pour la récupération. Une alarme de récupération ne signifie pas que la piscine a un ensemble de vidange actif. Si un drain n’est pas en place sur le pool, le pool peut toujours attribuer des adresses. - Exécutez la
request apm draincommande pour commencer à vider la piscine.root@jnpr-apm-mgmt> request apm drain entity 10.2.1.1 pool-domain alpha-drop pool alpha-drop-0000
Remarque :Vous pouvez supprimer une vidange que vous avez initiée en exécutant la
request apm activatecommande. - Utilisez la
show apm alarmscommande pour voir que la piscine a été vidée. L’état de l’alarme affiche l’étatpool-drained. - Donnez la commande pour commencer la
request apm reclaimrécupération. APM déprovisionne le pool et renvoie les adresses à la partition source pour réaffectation.root@jnpr-apm-mgmt> request apm reclaim entity 10.2.1.1 pool-domain pool alpha-drop-0000
Lorsque vous choisissez la récupération manuelle, soyez prudent dans le choix de la piscine à récupérer. Voici quelques-unes des considérations pour choisir un pool à récupérer.
-
Lorsque vous vidangez un pool, vous devez prendre en charge les abonnés utilisant ces adresses dans d’autres pools du domaine du pool. Il doit y avoir suffisamment d’adresses libres dans les autres pools (dans le domaine) pour absorber ces abonnés. Par conséquent, le nombre d’adresses libres dans le domaine du pool doit être supérieur au nombre d’adresses utilisées dans le pool que vous drainez :
(adresses sans domaine de pool) –(adresses sans pool de drainage) > (adresses utilisées de pool de vidange)
-
Lorsque vous videz un pool, vous ne devez pas laisser le domaine du pool en danger immédiat de manquer d’adresses libres. Si le nombre d’adresses libres dans le domaine tombe en dessous du seuil d’attribution, cela déclenche une alarme d’allocation qui permet à APM de provisionner plus d’adresses pour le pool. En d’autres termes, essayez de ne pas initier une vidange sur une piscine à moins que l’inégalité suivante ne soit vraie :
(adresses sans domaine de pool) – (vider le nombre total d’adresses du pool) > (seuil de répartition)
Horodatages
Vous utilisez cette commande pour surveiller les show apm entity opérations de récupération d’APM. La sortie de la commande affiche les horodatages des événements de dernière découverte, de dernière allocation et de dernière récupération lorsque vous affichez des statistiques pour un routeur ou un domaine de pool spécifique. Les horodatages sont au format ISO-8601 avec une horloge de 24 heures :
YYYY-MM-DDThh :mm:ssZ
-
T est le délimiteur entre la date et l’heure.
-
Z indique que l’heure est dans le fuseau horaire UTC. Si l’heure du routeur utilise un fuseau horaire différent, le format affiche le décalage par rapport à UTC pour identifier le fuseau horaire.
-
Les fuseaux horaires à l’ouest de l’UTC ont un décalage négatif, désigné par –hh :mm.
-
Les fuseaux horaires à l’est de l’UTC ont un décalage positif désigné par +hh :mm.
Par exemple, les horodatages suivants affichent tous la même heure, en supposant l’heure standard :
-
2020–03–20T15:10:25Z (Londres)
-
2020–03–20T10:10:25-05:00 (New York)
-
2020–03–20T16:10:25+01:00 (Paris)
-
2020–03–20T23:10:25+08:00 (Pékin)
APM et Kubernetes
APM fonctionne dans un environnement de cluster Kubernetes. L’APM est une application conteneurisée, dans laquelle Kubernetes est l’orchestrateur des conteneurs. Il regroupe les conteneurs en unités logiques (pods) qui simplifient la gestion. L’utilitaire APM et la CLI simplifient les interactions avec Kubernetes.
Avec Kubernetes, vous pouvez redémarrer automatiquement les microservices APM. Étant donné que Kubernetes déploie les microservices sous forme de jeux de réplicas, si un pod de microservices tombe en panne, le pod redémarre automatiquement.
La réplication assure la redondance de la base de données. L’instance de base de données principale est dupliquée sur une instance de base de données réplica. Chaque instance est un pod distinct. Un nombre impair d’instances sentinelles de base de données surveillent l’instance de base de données principale et la réplique. Lorsqu’une sentinelle détecte une défaillance de l’instance primaire, une majorité des sentinelles doit être d’accord. Ensuite, une majorité des sentinelles doit choisir l’instance de réplication pour la promouvoir au rôle principal. Si l’instance principale précédente récupère, elle assume le rôle d’instance de réplica.
Objets Kubernetes provisionnés par APM
APM crée les objets Kubernetes suivants au démarrage ou au déploiement. APM utilise ces objets tout au long de son cycle de vie. Les objets sont supprimés le apm stop.
-
Espace de noms : cluster virtuel de machines de nœud qui exécutent APM. Tous les objets APM sont isolés dans jnpr-apm.
-
Services d’équilibrage de charge : les objets sont créés au moment de l’installation pour obtenir l’adresse IP externe attribuée par l’équilibreur de charge du cluster. Les services externes situés en dehors du cluster utilisent ces adresses IP externes pour initier la communication avec APM. Le cluster doit prendre en charge MetalLB en tant qu’équilibreur de charge réseau.
-
ConfigMap : stocke le fichier de configuration du serveur de base de données (redis.conf) et un fichier de configuration initial (juniper.conf) pour la gestion.
-
PersistentVolumeClaims : pour les conteneurs qui ont des exigences de stockage de données dynamiques, cet objet inclut MGMT.
-
Secrets : stocke les clés et les certificats dont vous avez besoin pour sécuriser l’APMi.
-
CustomResources : une ressource personnalisée (OperatingRole) est utilisée par APM pour gérer le rôle des microservices principaux sur chaque cluster de charges de travail.
Archivage automatique de la configuration APM
APM utilise un fichier de configuration initial lorsqu’il est démarré et déployé pour la première fois. Le fichier de configuration peut être le fichier de configuration d’usine par défaut ou un fichier de configuration que vous avez fourni lors de l’installation. Ce fichier de configuration initiale est stocké dans le référentiel de cluster de l’hôte de saut. Une fois qu’une modification est validée dans la configuration, le fichier de configuration initial utilisé lors du démarrage et du déploiement peut être mis à jour lorsque vous exécutez une commande de script de l’utilitaire APM save-config .
En utilisant la fonction d’archivage automatique, APM peut être configuré pour archiver automatiquement une copie d’une configuration validée sur un serveur de fichiers externe. Chaque fois que la configuration est modifiée et validée, APM transfère une copie du fichier de configuration validé au serveur de fichiers externe.
Vous configurez l’archivage automatique de votre fichier de configuration via la setup commande. Il s’agit de la même setup commande que celle que vous utilisez lors de la configuration initiale d’APM.
Si vous n’avez pas configuré l’archivage automatique initialement lors de votre configuration et que vous souhaitez enregistrer automatiquement les modifications de configuration dans un fichier de configuration externe, procédez comme suit :
-
Exécutez la commande (pour plus de détails, voir Guide
setupd’installation de Address Pool Manager). Pendant le processus d’installation, configurez les éléments suivants :-
Configurations de restauration de copie d’archivage de configuration : entrez True pour archiver les fichiers de configuration de restauration.
-
Archive de configuration conserver le nom de fichier source : permet True de copier le fichier de configuration à l’aide du nom de fichier stocké dans le système de fichiers du microservice de gestion (par exemple, juniper.conf.gz). Si vous entrez False, le nom du fichier de configuration archivé est précédé du préfixe apm_<date-stamp>_<time-stamp>_.
-
Config Archival Secret : saisissez le nom du secret Kubernetes dans l’espace de noms APM qui contient les données de la clé privée SSH.
Si vous ne fournissez pas de secret, vous serez invité à entrer un fichier de clé SSH :
-
Config Archival ssh-key : entrez le nom du fichier de clé privée SSH.
-
-
Config Archival scp URL : entrez l’URL SCP (Secure Copy Protocol) du serveur sur lequel le fichier de configuration sera archivé. L’URL doit être au format
scp://user-login@server-fqdn:server-port/absolute-file-path.Remarque :Le numéro de port du serveur (
server-port) est facultatif.
-
-
Si APM est déjà en cours d’exécution, exécutez la
rolloutcommande pour mettre à jour le microservice de gestion .
Utiliser l’APM avec la redondance géographique multiple
APM peut être configuré pour fonctionner dans un environnement multigéographique. Une configuration à zones géographiques multiples améliore la disponibilité de l’APM. Dans ce type de configuration, si le datacenter d’une zone géographique subit une panne totale, APM peut conserver son état et reprendre ses activités dans l’autre zone géographique.
Kubernetes augmente l’évolutivité, l’efficacité opérationnelle et la fiabilité de la solution. La modularité d’un cloud Kubernetes permet aux architectures de cluster d’avoir une redondance inégalée. Même les architectures de cluster les plus redondantes sont sensibles à des événements tels que les catastrophes naturelles ou les cyberattaques qui peuvent cibler un emplacement ou une zone géographique spécifique. Une configuration géographique multiple atténue ces susceptibilités.
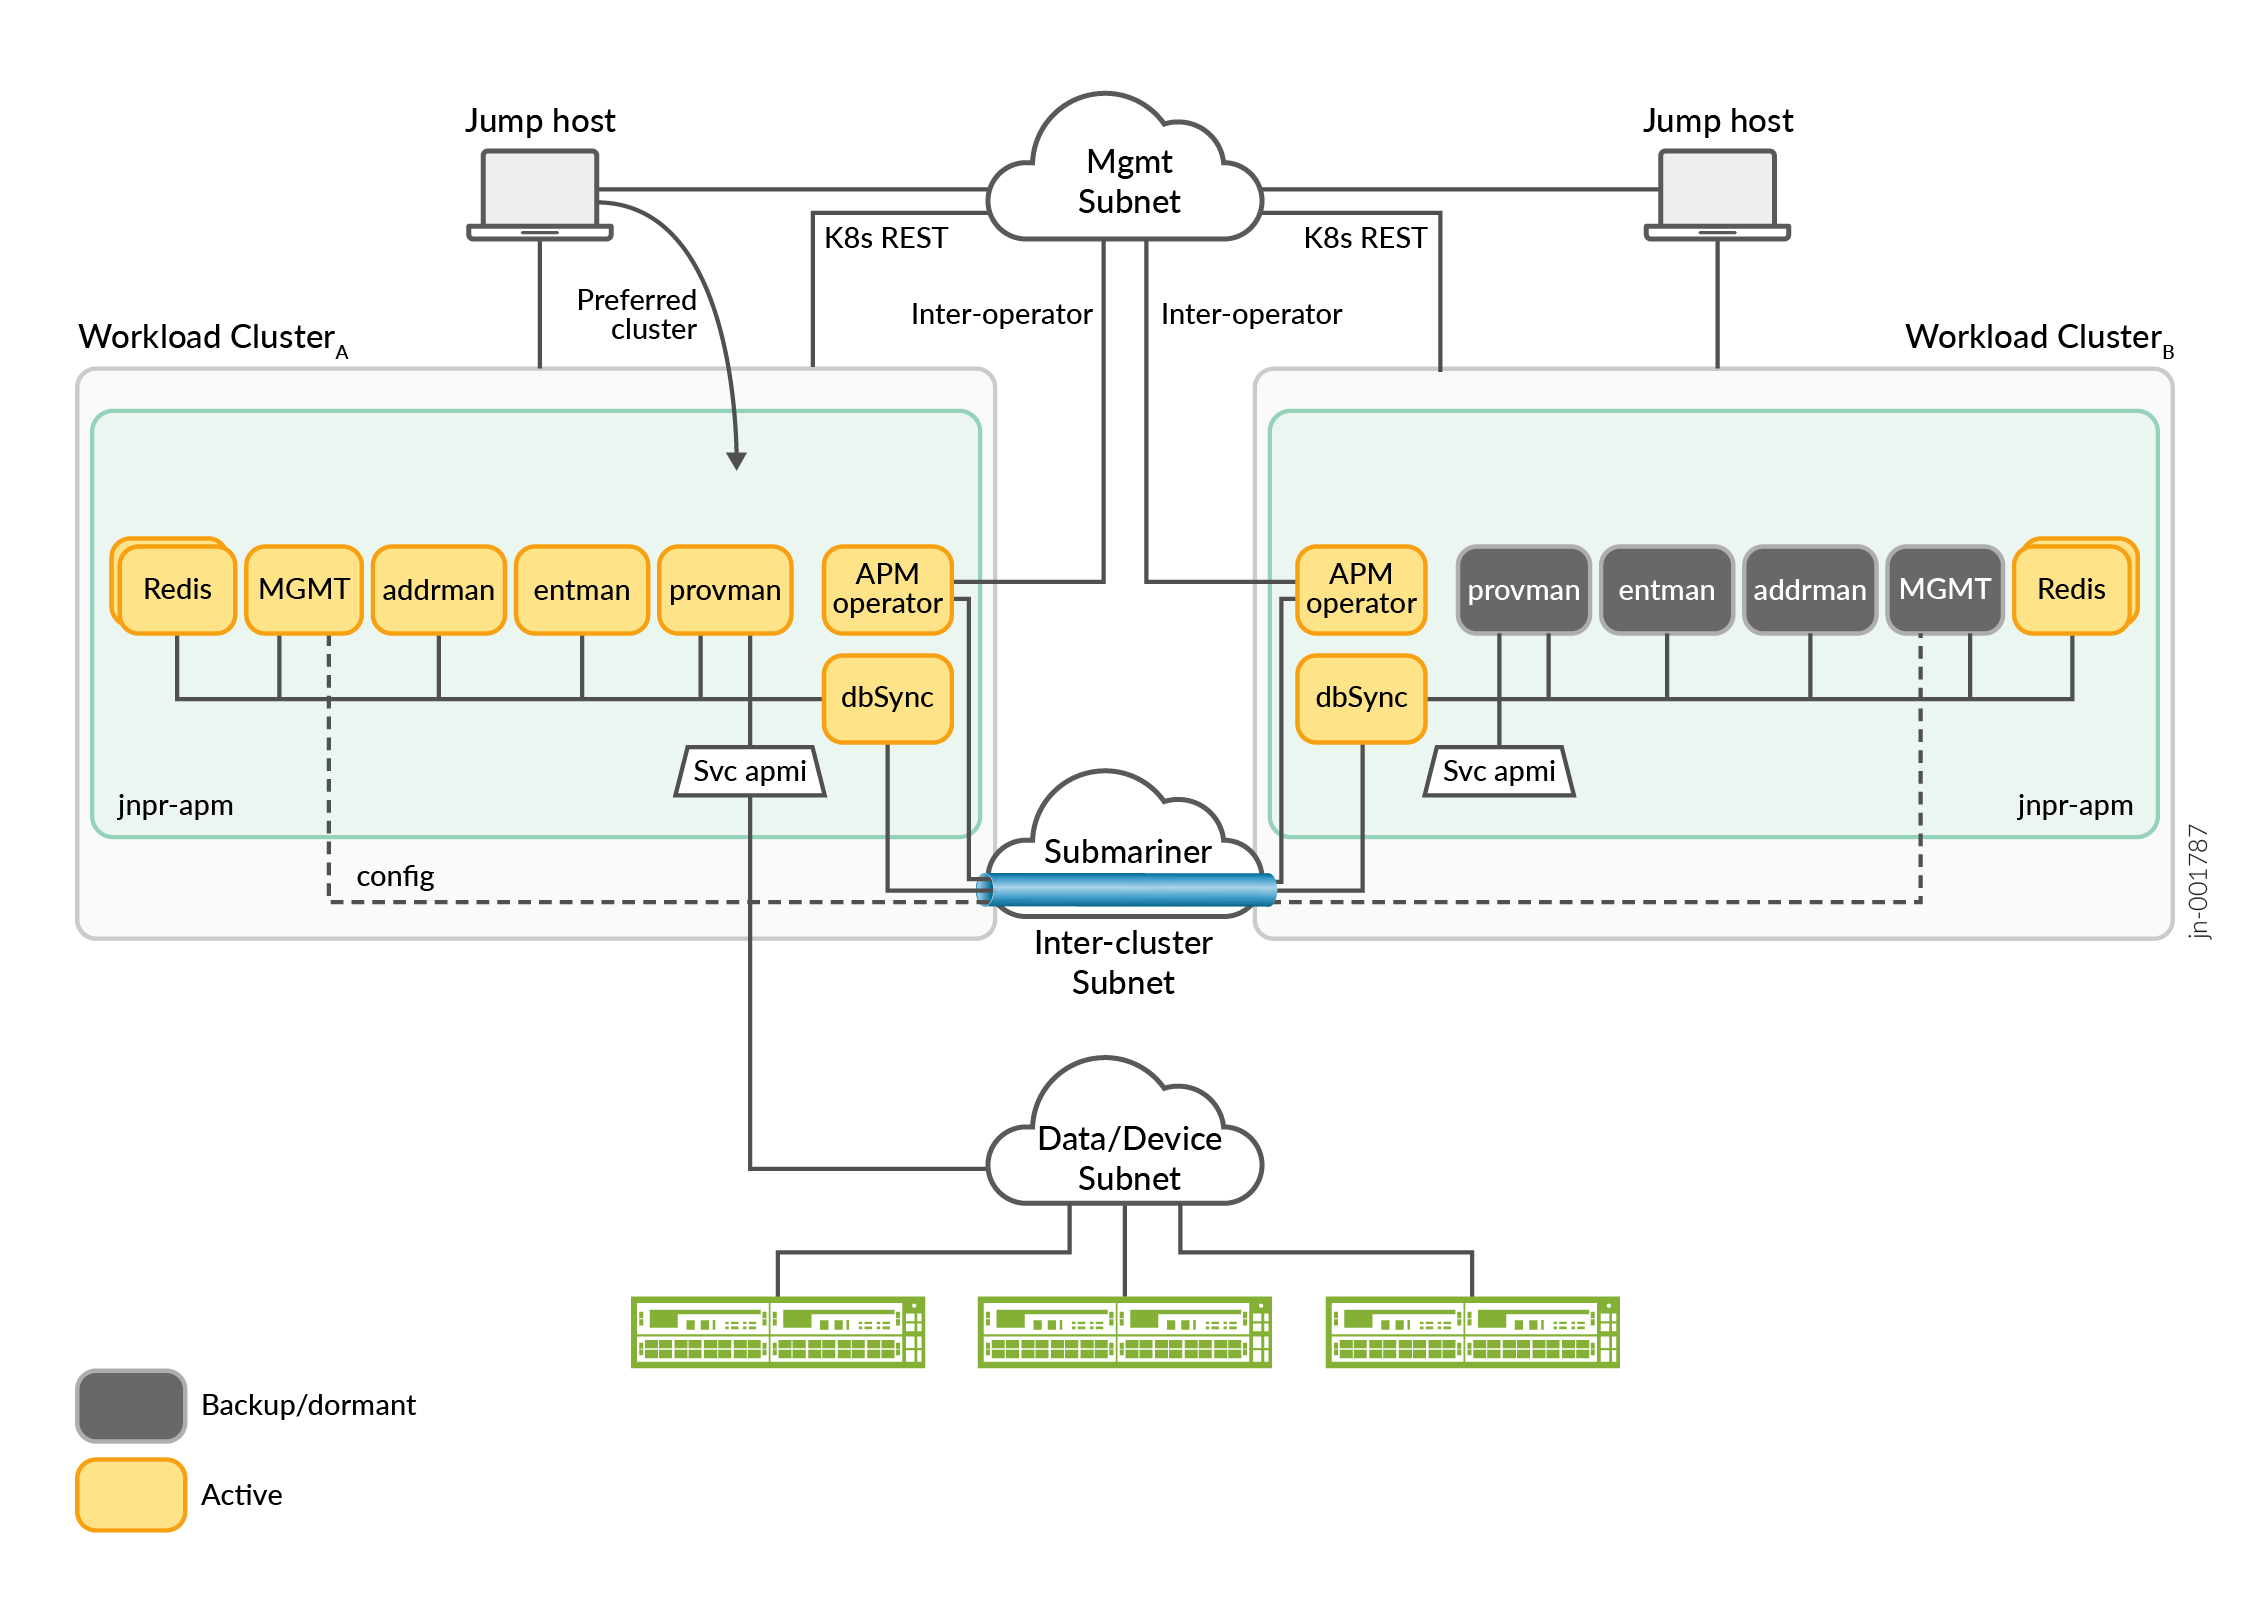
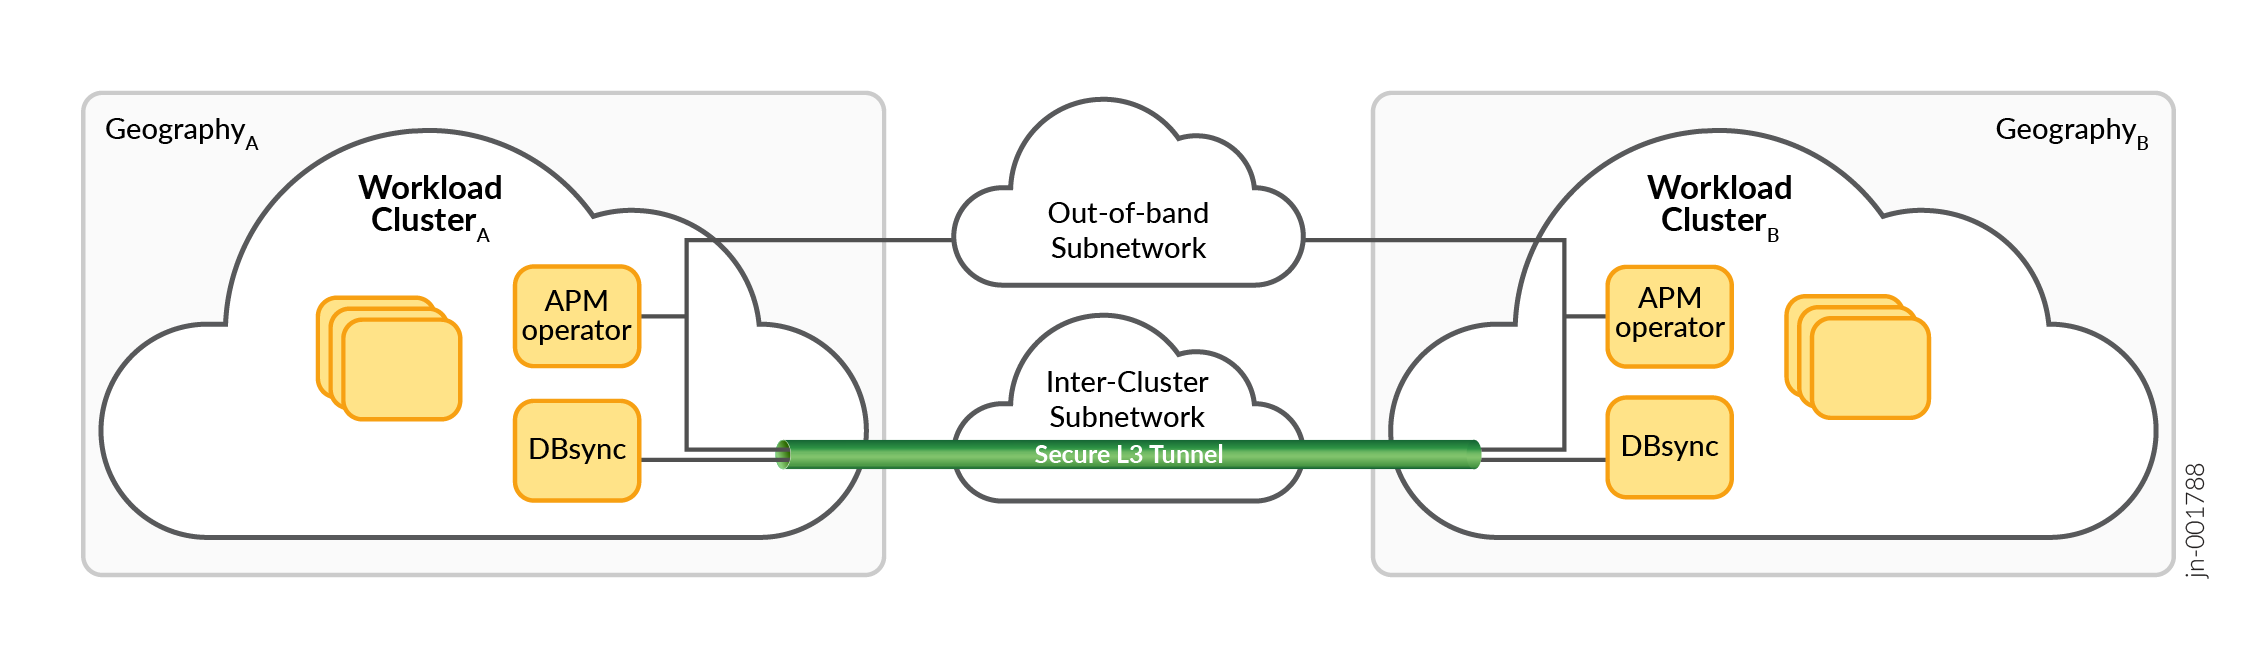
La figure 5 illustre la connectivité entre les zones géographiques dans une configuration à zones géographiques multiples.
 géographiques multiples APM
Dans un déploiement à deux clusters, un cluster Kubernetes existe dans chaque zone géographique. Chaque cluster agit comme un cluster de charges de travail capable de planifier les charges de travail des applications. Les réseaux internes cluster (overlay) de chaque workload cluster sont connectés par un tunnel IPSec à l’aide de Submariner. L’interconnexion des réseaux de superposition des clusters de charges de travail permet la découverte de services dans toutes les zones géographiques, ce qui permet à l’application de visualiser le domaine de communication des deux clusters de charges de travail comme un seul grand domaine de communication. Il n’est ainsi plus nécessaire d’exposer les adresses routables en externe et de sécuriser les connexions entre les microservices de l’application.
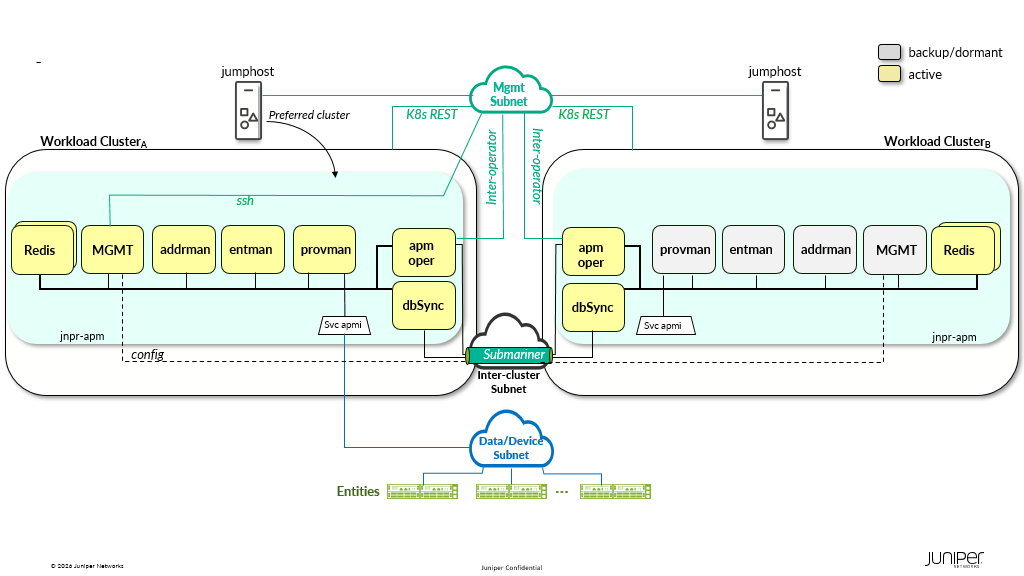
APM se déploie sur les deux clusters de charges de travail par paires de microservices. Chaque microservice d’un cluster de charges de travail a un jumeau sur l’autre cluster de charges de travail. Les microservices impliqués dans la réplication d’état ou la surveillance et le contrôle des clusters sont déployés sous forme de paires actives/actives (par exemple, dbsync, Redis et les microservices opérateur apm). Les autres microservices se déploient en tant que paires actives/de sauvegarde (dormantes, par exemple, les microservices de gestion, addrman, entman et provman). En déployant les microservices sur chaque cluster de charges de travail, les ressources du cluster sont réservées et le microservice de sauvegarde a tout ce dont il a besoin pour passer à un état actif. Les services de base APM (microservices de gestion, Addrman, Entman et provman) s’activent de manière atomique sur un cluster de charges de travail. Lors du déploiement initial, les services principaux s’activent sur le cluster préféré (établi lors de l’installation). Une commande utilitaire est utilisée pour basculer les services de base. Lors du basculement, le système tente de faire passer les services principaux actifs à un état de sauvegarde (dormant) avant d’activer les services principaux sur l’autre cluster de charges de travail.
Les services principaux archivent leur état sur l’instance de base de données Redis locale. À l’aide du tunnel sécurisé, le microservice dbsync réplique l’état de sa base de données pertinente sur son microservice dbsync homologue dans la zone géographique distante. Le microservice dbsync pair met à jour l’instance de base de données Redis dans la zone géographique distante.
La configuration du système est répliquée entre les pods de microservices de gestion APM. Les validations effectuées sur la configuration sur le pod de gestion APM actif sont répliquées sur le pod de gestion APM de secours via scp.
La figure 6 montre l’APM dans une configuration à zones géographiques multiples.
 multigéographique
En cas de défaillance d’un cluster de charges de travail, vous pouvez exécuter la commande switchover de l’utilitaire pour activer les services principaux dormants dans l’autre zone géographique. Dans tout scénario de défaillance d’un cluster de charges de travail, vous devez vous assurer que le cluster de charges de travail a effectivement échoué et qu’aucun des services principaux APM n’est en cours d’exécution sur ce cluster avant d’activer les services principaux de sauvegarde/dormants sur le cluster de charges de travail en cours d’exécution. Dans certains scénarios, les services principaux sont actifs sur les deux clusters de charges de travail. Pour atténuer ces scénarios, un numéro de génération est conservé pour chaque ensemble de services principaux. Le nombre de générations augmente chaque fois que les services principaux passent d’un service de secours/dormant à un service actif.
Le microservice opérateur apm coordonne toutes les activités de basculement dans le système et gère les numéros de génération des services centraux sur son cluster local. Tous les services principaux sont initialisés dans un état de sauvegarde/dormant. Le microservice opérateur apm est l’arbitre final pour élever les services de base à un rôle actif. Le microservice apm-operator utilise le numéro de génération pour résoudre toute ambiguïté quant à l’ensemble des services principaux à activer.
Prenons l’exemple d’un cluster de charges de travail en cas de défaillance (par exemple, une coupure de courant dans un datacenter) et où vous activez les services principaux sur le cluster de charges de travail restant. Puis, quelque temps plus tard, le centre de données défaillant est rétabli et les services principaux sont réinitialisés à l’état de sauvegarde/dormant. La paire de microservices apm-opérateur échange son numéro de génération pour confirmer que les services centraux actifs actuels doivent rester actifs.
Partitions de sauvegarde APM
En tant que ressource de préfixe centralisée, APM peut sourcer des préfixes de pool pour plusieurs régions ou centres de données de BNG. En cas de défaillance d’une région, le trafic des abonnés est redirigé vers sa région de sauvegarde désignée. Les BNG ou les plans utilisateur BNG de la région de sauvegarde désignée et les partitions APM attribuées verront une augmentation des charges d’abonnés. En supposant que les partitions sont dimensionnées correctement pour la charge d’abonnés de leur région, l’afflux soudain d’abonnés de sauvegarde épuiserait probablement la partition de la région, entraînant des échecs de connexion. Vous pouvez configurer une partition de sauvegarde pour atténuer ce problème.
Une partition de sauvegarde peut être associée à une ou plusieurs partitions d’origine. Une partition d’origine est la partition source du point de vue de l’entité. Toutes les demandes de répartition et de récupération de l’entité sont effectuées par rapport à la partition d’origine. La partition d’origine est configurée sur le BNG sous la system services subscriber-management location commande. Dans Juniper BNG CUPS, l’origine est configurée sous la dynamic-address-pools strophe du plan utilisateur BNG dans la configuration du contrôleur BNG CUPS. APM traite une partition d’origine avec une partition de sauvegarde configurée comme une partition d’origine étendue. Une partition d’origine ne peut avoir qu’une seule partition de sauvegarde.
Les répartitions de préfixe sont d’abord tentées dans la partition d’origine. Si la partition d’origine est épuisée et qu’une partition de sauvegarde est configurée, la répartition est tentée dans la partition de sauvegarde. La répartition dans les partitions de sauvegarde suit le même comportement que dans les partitions d’origine.
Pour les récupérations, APM doit déterminer à quelle partition appartient un préfixe récupéré en inspectant les préfixes racines. Étant donné qu’APM doit identifier le bon préfixe racine pour la récupération, il ne peut y avoir de chevauchement de préfixes racines entre l’origine et sa partition de sauvegarde. La prévention des chevauchements est strictement appliquée par le biais de la vérification des validations.
Une fois que les préfixes ont été répartis à partir de la partition de sauvegarde et que la partition d’origine n’est plus épuisée, récupérez manuellement les pools répartis avec les préfixes de la partition de sauvegarde. Les abonnés déplacés des pools de sauvegarde pendant le drainage se reconnectent et se voient attribuer une adresse d’un pool avec un préfixe de la partition d’origine.