
Migration zu Juniper Secure Connect
Dieses Thema richtet sich an Benutzer, die bereits über dynamische VPN-Bereitstellungen verfügen und zu Juniper Secure Connect migrieren möchten. Wenn Sie ein neuer Benutzer von Juniper Secure Connect sind, können Sie dieses Thema überspringen.
Bevor Sie beginnen:
-
Erfahren Sie mehr über den Funktionsvergleich. Sehen Sie sich die Vorteile von Juniper Secure Connect gegenüber Dynamic VPN an.
-
Erfahren Sie mehr über die Funktionserweiterung. Weitere Informationen finden Sie unter Juniper Secure Connect – Übersicht.
Wir empfehlen Ihnen, die aktuelle Arbeitskonfiguration zu sichern, wenn Sie später ein Rollback durchführen müssen oder aus irgendeinem Grund ein Rollback für die aktuelle Konfiguration über Ihren Rollback-Verlauf durchgeführt haben.
Weitere Informationen finden Sie unter Rettung und Wiederherstellung der Konfigurationsdatei.
Vorteile von Juniper Secure Connect gegenüber Dynamic VPN
Dynamic VPN ist ein Legacy-Angebot von Juniper Networks. Lesen Sie dieses Thema, um die Unterschiede zwischen Juniper Secure Connect und Dynamic VPN zu erfahren und warum Juniper Secure Connect dem dynamischen VPN vorgezogen wird.
Abbildung 1 zeigt den allgemeinen Vergleich zwischen Juniper Secure Connect und Dynamic VPN.
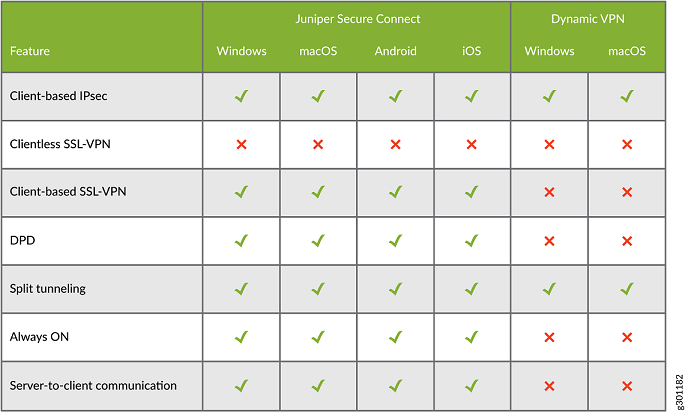
Tabelle 1 zeigt die Unterschiede in Bezug auf die Verbindungsfunktionen zwischen Dynamic VPN und Juniper Secure Connect auf Firewalls der SRX-Serie:
| Merkmale der Verbindung |
Dynamisches VPN |
Juniper Secure Connect |
|---|---|---|
| Verbindungsmodus |
IPsec-Modus |
IPsec ist der bevorzugte Modus. Juniper Secure Connect ändert das Protokoll bei Bedarf automatisch in SSL-VPN, um restriktive Netzwerke zu umgehen, in denen IPsec-Datenverkehr blockiert ist. |
| VPN-Konnektivitätsmodus |
Richtlinienbasiertes VPN, bei dem jede Firewall-Richtlinie die Konnektivität und die VPN-Einrichtung definieren muss. |
Routenbasierte VPN-Konnektivität. Ermöglicht die Definition feingranularer Firewall-Richtlinien für andere Services, wie z. B. Advanced Threat Prevention (ATP) Cloud, Benutzer-Firewall usw. |
Da Juniper Secure Connect mehr Vorteile bietet, bieten wir Dynamic VPN nicht als Lösung für die VPN-Bereitstellung für den Remote-Zugriff an. Obwohl wir planen, den Support für dynamisches VPN einzustellen, empfehlen wir Ihnen, vorhandene dynamische VPN-Bereitstellungen zu Juniper Secure Connect zu migrieren. Informationen zur Migration zu Juniper Secure Connect finden Sie unter Migration von Junos OS Dynamic VPN zu Juniper Secure Connect.
Lizenzanforderungen
Stellen Sie zunächst sicher, dass Sie die Lizenz für Juniper Secure Connect installiert haben, wenn Sie mehr als zwei gleichzeitige Benutzer benötigen.
Anforderungen an die Konfiguration
Die Dokumentation zu dynamischen VPNs ist unter Junos OS und Junos OS Evolved 23.1 Portable Library archiviert. Um auf die Dokumentation zuzugreifen, laden Sie die archivierte Datei herunter und entpacken Sie sie. Suchen Sie die vpn-ipsec.pdf Datei im entpackten Ordner und navigieren Sie zum Remote Access VPN Kapitel.
Führen Sie die folgenden Dynamic VPN-Aufgaben aus:
-
Aktualisieren Sie die für Dynamic VPN verwendeten Firewall-Richtlinien:
-
Überprüfen Sie die
from-zoneOption in den aktuellen dynamischen VPN-Richtlinien. Diefrom-zoneOption ist die Quellzone, die im Juniper Secure Connect VPN-Assistenten verwendet wird. -
Entfernen Sie Firewall-Richtlinien, die sich auf dynamisches VPN beziehen.
-
-
Löschen Sie IKE- und IPsec-Konfigurationen, die für die dynamische VPN-Konfiguration unter
edit security dynamic-vpn,edit security ikeundedit security ipsecHierarchien erstellt wurden.
J-Web Assistent für die Migration
Sie können den J-Web-Assistenten für die Konfiguration von Juniper Secure Connect verwenden.
Es wird empfohlen, mit einer neuen Bereitstellung von Juniper Secure Connect zu beginnen, da bei der Migration der aktuellen Einstellungen möglicherweise ein oder mehrere Werte übersehen werden. Wenn Sie ein neues Juniper Secure Connect einrichten:
-
Überprüfen Sie, ob Sie Split-Tunneling-Regeln haben. Diese Regeln spezifizieren remote geschützte Ressourcen hinter der Firewall der SRX-Serie, mit denen der Client über den VPN-Tunnel kommuniziert. Sie können Ihre Regeln auf der
set security dynamic-vpn clients configuration-name remote-protected-resources[]-Hierarchieebene überprüfen. Die gleichen Split-Tunnel-Definitionen werden im Secure Connect VPN-Assistenten wie für geschützte Netzwerke verwendet. -
Starten Sie eine neue Bereitstellung im J-Web Bereitstellung-Assistenten. Wir empfehlen, die Option Firewall-Richtlinie automatisch erstellen zu aktivieren, um automatisch eine Firewall-Richtlinie zu erstellen.
-
Sie können die Zugriffsprofile und den Adresszuordnungspool in diesem Workflow wiederverwenden.
-
Wenn Sie bereits eine Route von Ihrem Netzwerk haben, die auf die Firewalls der SRX-Serie verweist, und diese IP-Adresse in den Adresszuweisungspool aufgenommen oder über den RADIUS definiert haben, können Sie die Verwendung von Quell-NAT deaktivieren.
-
Jetzt können Sie mit der Konfiguration von Juniper Secure Connect beginnen.