Bereitstellungszertifikate für Juniper Secure Connect
Lesen Sie dieses Thema, um mehr über Juniper Secure Connect Zertifikat-Bereitstellung zu erfahren.
Stellen Sie vor der Bereitstellung von Juniper Secure Connect sicher, dass die Firewall der SRX-Serie ein geeignetes Zertifikat anstelle des standardmäßigen, vom System generierten Zertifikats verwendet. Sie sollten entweder ein signiertes Zertifikat oder ein selbstsigniertes Zertifikat oder ein signiertes Zertifikat von Let's Encrypt auswählen. Wenn der Benutzer über Juniper Secure Connect eine Verbindung zur Firewall der SRX-Serie herstellt, validiert die Anwendung das Gateway-Zertifikat.
Wie stelle ich ein Zertifikat bereit
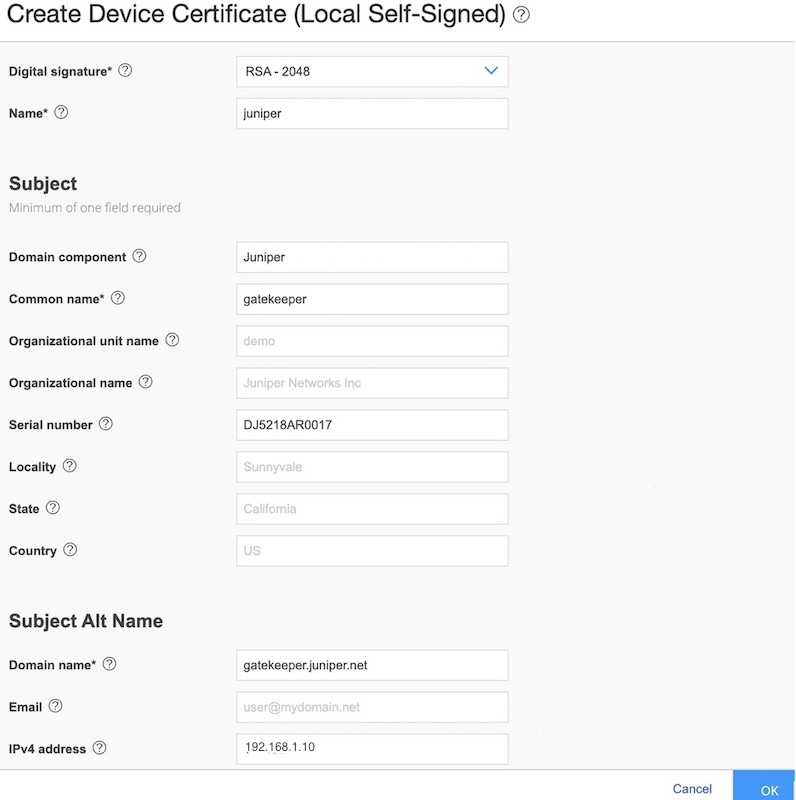
Um ein Zertifikat bereitzustellen, müssen Sie die erforderlichen Zertifikate generieren und installieren. Sie können eine Zertifikatanforderung oder ein selbstsigniertes Zertifikat generieren, indem Sie in der J-Web-Schnittstelle zu Device Administration > Certificates > Device navigieren, wie in Abbildung 1 dargestellt.
Abbildung 1 zeigt das Minimum an Werten, die Sie konfigurieren sollten. Stellen Sie sicher, dass diese Werte mit Ihrer eigenen Organisation übereinstimmen. Wenn Sie eine Zertifikatsignieranforderung (Certificate Signing Request, CSR) initiieren, muss das Zertifikat von Ihrer CA signiert werden, bevor es auf die Firewall der SRX-Serie geladen wird.
Nachdem Sie ein selbstsigniertes Zertifikat erstellt oder ein signiertes Zertifikat geladen haben, müssen Sie das Zertifikat an die SRX-Serie Firewall binden, indem Sie zu Geräteverwaltung > Grundeinstellungen > Systemdienste > HTTPS- > HTTPS-Zertifikat navigieren und den entsprechenden Namen auswählen.
Informationen zum Generieren eines selbstsignierten Zertifikats mithilfe der Befehlszeilenschnittstelle (CLI) finden Sie unter Konfigurieren mehrerer Domänen und Zertifikate.
Nachdem Sie das Zertifikat in die Firewall der SRX-Serie geladen haben, können Sie das Zertifikat validieren, indem Sie die Zertifikatsinformationen in Ihrer Browserleiste anzeigen. Die Schritte zum Anzeigen der Zertifikatsinformationen hängen von Ihrem Browser und Ihrer Browserversion ab. Abbildung 2 zeigt das Zertifikat in Windows nach dem Herunterladen des öffentlichen Zertifikats. Es zeigt die Zertifikatsinformationen an, die Sie in der Firewall der SRX-Serie konfiguriert haben.
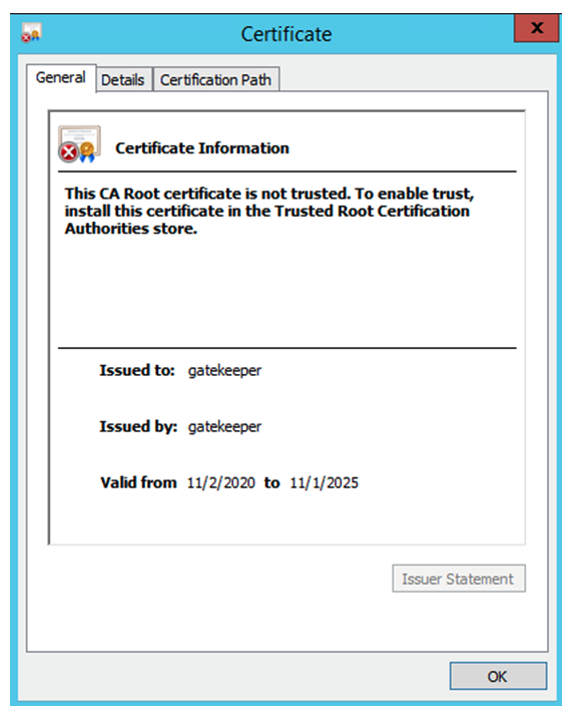
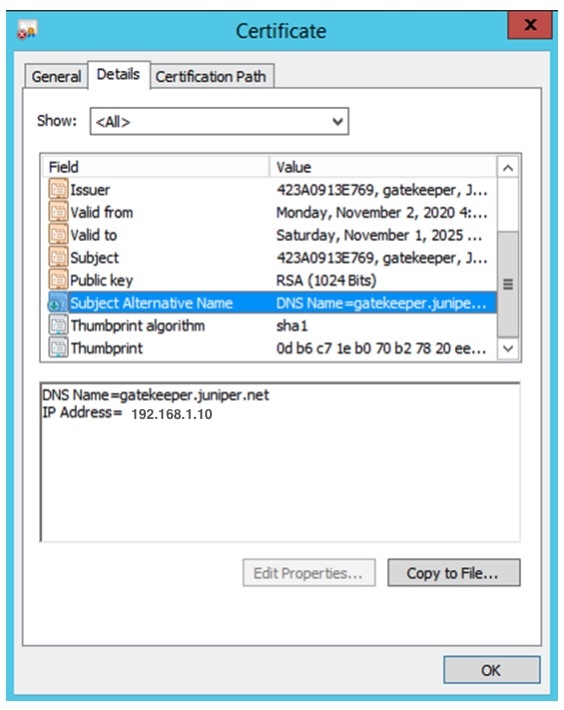
Abbildung 3 zeigt alle Details des Zertifikats, das in der Firewall der SRX-Serie konfiguriert ist.
Sie müssen in den Zertifikatsinformationen im Browser Folgendes überprüfen:
-
Überprüfen Sie, ob der Name des alternativen Antragstellers mit Ihrem generierten Zertifikat übereinstimmt.
-
Überprüfen Sie, ob eine Warnmeldung zum Fingerabdruck angezeigt wird. Wenn Sie das CA-Zertifikat nicht von der Firewall der SRX-Serie an alle Clients exportiert haben, wird eine Warnmeldung angezeigt.
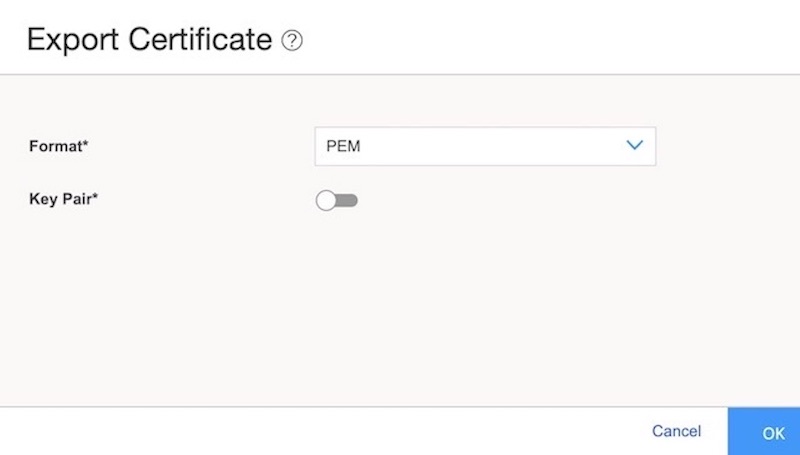
Es wird empfohlen, das selbstsignierte Zertifikat der Firewall der SRX-Serie im PEM-Format oder das CA-Stammzertifikat der CA, die Ihre CSR signiert hat, für jeden Client zu exportieren. Sie können dies manuell tun oder es mithilfe eines Client-Rolloutpakets für Windows und macOS verteilen. Weitere Informationen finden Sie unter Erstellen von Installationspaketen für die Einführung von Juniper Secure Connect unter Windows und Erstellen von Rollout-Paketen für die Installation von Juniper Secure Connect.
Tabelle 1 listet den Speicherort des Juniper Secure Connect-Anwendungsverzeichnisses auf, in dem Sie das exportierte Zertifikat auf verschiedenen Plattformen ablegen können.
|
Plattform |
Speicherort des Verzeichnisses |
|---|---|
|
Fenster |
C:\ProgramData\Juniper\SecureConnect\cacerts\ |
|
macOS |
/Library/Application Support/Juniper/SecureConnect/cacerts/ |
|
Android (Englisch) |
/Juniper/Export |
|
iOS (Englisch) |
/Dateien/Secure Connect/ |
Basierend auf den Versionen des Betriebssystems und der Juniper Secure Connect-Anwendung können sich die absoluten Pfade für die Import- und Exportspeicherorte ändern. Um das Zertifikat zu exportieren, wählen Sie das Zertifikat unter Geräteverwaltung > Zertifikatsverwaltung > Zertifikate aus und exportieren Sie es.
 exportieren
Konfigurieren Sie mehrere Domänen und Zertifikate
Juniper Secure Connect unterstützt mehrere Verbindungsprofile mit unterschiedlichen URLs im FQDN/RealmName-Format. Um sicherzustellen, dass diese Verbindungsanforderungen keine Zertifikatwarnung anzeigen, können Sie als Administrator mehrere Zertifikate an mehrere Domänen oder ein einzelnes Zertifikat an mehrere Domänen in der Firewall der SRX-Serie binden. Diese URLs enthalten Domänennamen, die in Verbindungsprofilen in Ihrer Juniper Secure Connect Anwendung verwendet werden.
In dieser Konfiguration erstellen Sie mehrere Zertifikate mit mehreren Domänennamen auf der Firewall der SRX-Serie.
Bevor Sie als Administrator beginnen:
-
Schließen Sie die grundlegende Einrichtung der Firewall der SRX-Serie ab.
-
Identifizieren Sie die Domainnamen, die mit Juniper Secure Connect verknüpft werden sollen. Diese werden den Juniper Secure Connect Connection-Profilen zugeordnet, bei denen es sich um URLs im FQDN- oder FQDN/RealmName-Format handelt. In Tabelle 2 finden Sie die Beispieldomänennamen und -zertifikate, die in dieser Konfiguration verwendet werden.
-
Wenn Sie mehrere Domänennamen einem einzelnen Zertifikat zuordnen müssen, generieren Sie das Zertifikat extern. Wenn Sie über ein Let's Encrypt-Zertifikat verfügen, stellen Sie sicher, dass Sie es mit dem Let's Encrypt-Server generieren. Siehe ACME-Protokoll.
|
Domainname |
Zertifikat |
|---|---|
|
srx.example.com |
internal |
| gateway.example.com |
external |
| gateway1.example.com |
letsencrypt |
| gateway2.example.com |
letsencrypt |
Konfigurieren Sie die Gateway-Zertifikate für die Domänennamen, die in den URLs Ihrer Firewall der SRX-Serie erwähnt werden, mithilfe der Konfigurationsanweisungen.
So konfigurieren Sie mehrere Zertifikate und mehrere Domänen mit der CLI:
-
Melden Sie sich über die CLI bei Ihrer Firewall der SRX-Serie an.
-
Wenn Sie ein selbstsigniertes Zertifikat benötigen, generieren Sie ein öffentliches/privates Schlüsselpaar (Public Key Infrastructure) für ein lokales digitales Zertifikat in der Firewall der SRX-Serie.
user@host> request security pki generate-key-pair size 2048 type rsa certificate-id internal
user@host> request security pki generate-key-pair size 2048 type rsa certificate-id external
-
Manuelles Generieren und Laden von selbstsignierten Zertifikaten. Sie können auch ein extern generiertes, von einer Zertifizierungsstelle signiertes CA-signiertes Zertifikat laden.
user@host> request security pki local-certificate generate-self-signed certificate-id internal subject DC=example.com CN=srx domain-name srx.example.com
user@host> request security pki local-certificate generate-self-signed certificate-id external subject DC=example.com CN=gateway domain-name gateway.example.com
-
Rufen Sie den Konfigurationsmodus auf.
-
Konfigurieren Sie mehrere Domänen mithilfe
virtual-domainder Option und ordnen Sie sie dem entsprechenden Zertifikat zu. Stellen Sie sicher, dass das Zertifikat extern generiert wird. Wenn Sie über ein Let's Encrypt-Zertifikat verfügen, finden Sie weitere Informationen unter ACME-Protokoll.user@host# set system services web-management https virtual-domain srx.example.com pki-local-certificate internal user@host# set system services web-management https virtual-domain gateway.example.com pki-local-certificate external
-
Konfigurieren Sie ein Zertifikat mit mehreren Domänennamen. Stellen Sie sicher, dass Sie diese Zertifikate separat generieren. Siehe ACME-Protokoll.
user@host# set system services web-management https virtual-domain gateway1.example.com pki-local-certificate letsencrypt
user@host# set system services web-management https virtual-domain gateway2.example.com pki-local-certificate letsencrypt
-
Wenn Sie die Konfiguration der Funktion auf Ihrem Gerät abgeschlossen haben, rufen Sie den Konfigurationsmodus auf
commit.
Ihre Endbenutzer können nun die entsprechenden Zertifikate verwenden, um eine Verbindung zu initiieren. Dadurch wird sichergestellt, dass beim Initiieren einer Verbindung durch die Juniper Secure Connect-Anwendung das serverseitige Zertifikat validiert und als vertrauenswürdig eingestuft wird, wenn das entsprechende Zertifikat in den Juniper Secure Connect-Client geladen wird.
Machen Sie sich mit dem Juniper Secure Connect Wizard im J-Web vertraut
Wenn Sie J-Web verwenden möchten, machen Sie sich mit Juniper Secure Connect Wizard auf J-Web vertraut. Mit Juniper Secure Connect können Sie mit einem intuitiven, benutzerfreundlichen VPN-Assistenten in J-Web in wenigen Schritten einen VPN-Tunnel für den Remote-Zugriff zwischen dem Remote-Benutzer und dem internen Netzwerk erstellen.
Wenn Sie zu VPN > IPsec VPN navigieren und VPN > Remotezugriff erstellen > Juniper Secure Connect auswählen, wird die Seite Remotezugriff erstellen (Juniper Secure Connect) wie in Abbildung 5 dargestellt angezeigt.
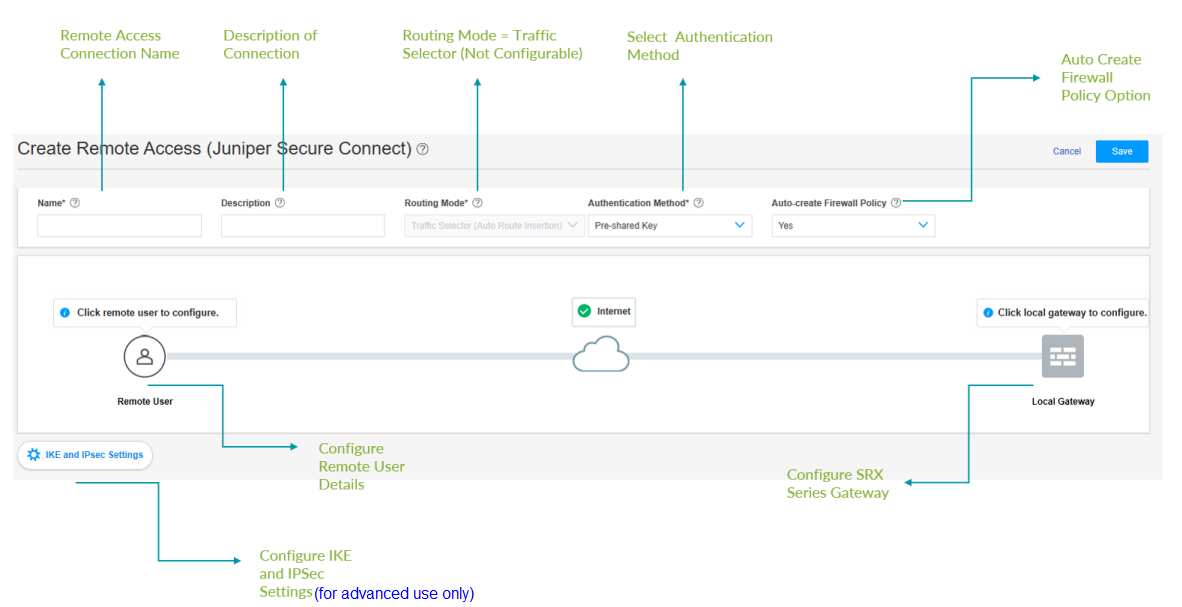
Mit dem VPN-Konfigurationsassistenten können Sie Juniper Secure Connect in nur wenigen Schritten konfigurieren, wie in Tabelle 3 dargestellt.
|
Optionen |
was Sie hier konfigurieren |
|---|---|
|
Bezeichnung |
Name für die RAS-Verbindung. Dieser Name wird in der Anwendung Juniper Secure Connect auf einem Remote-Client-Gerät angezeigt, wenn Sie kein Standardprofil auswählen. Beispiel: Wenn Sie kein Standardprofil verwenden: https://<srx-series-device-ip-address>/<remote access connection name>) Wenn Sie ein Standardprofil verwenden: https://<srx-series-device-ip-address>/). |
|
Beschreibung |
Beschreibung der Remote-Zugriffsverbindung. |
|
Routing-Modus |
Der Routing-Modus ist standardmäßig auf Datenverkehrsauswahl (automatische Routeneinfügung) eingestellt. Sie können diese Option nicht ändern. |
|
Authentifizierungsmethode |
Pre-Shared: Diese Authentifizierungsmethode ist einfach und leicht zu bedienen, aber weniger sicher als die Zertifikate. Wenn Sie die Option Pre-Shared auswählen, können Sie Folgendes verwenden:
|
|
Zertifikatbasiert: Diese Authentifizierungsmethode verwendet das Extensible Authentication Protocol (EAP). Wenn Sie eine zertifikatbasierte Option auswählen, können Sie Folgendes verwenden:
|
|
|
Firewall-Richtlinie automatisch erstellen |
Option zum automatischen Erstellen einer Firewall-Richtlinie. |
|
Remote-Benutzer |
|
|
Lokales Gateway |
|
|
IKE und IPSec |
|
Jetzt haben Sie ein Verständnis der Konfigurationsoptionen. Los geht's mit der Konfiguration.
Informationen zu der von Ihnen ausgewählten Authentifizierungsmethode finden Sie in einem der folgenden Themen:
Warnmeldungen für Gateway-Zertifikate
Wenn der Benutzer eine Verbindung initiiert, überprüft die Anwendung, ob das Gatewayzertifikat gültig ist. In diesem Abschnitt werden verschiedene Warnmeldungen im Zusammenhang mit dem Gatewayzertifikat angezeigt.
Wenn für die Firewall der SRX-Serie ein vom System generiertes Zertifikat aktiviert ist, kann keine Verbindung mit der Anwendung hergestellt werden.
Wenn Sie mehr über ein gültiges Gateway-Zertifikat erfahren möchten, empfehlen wir Ihnen, die verschiedenen Warnmeldungen zu verstehen, die in der Anwendung Juniper Secure Connect angezeigt werden.
Wenn das Gateway ein Zertifikat verwendet, bei dem das Stammzertifikat nicht an die Anwendung verteilt wurde (Erstellen von Installationspaketen für die Einführung von Juniper Secure Connect unter Windows und Erstellen von Rollout-Paketen für die Installation von Juniper Secure Connect unter macOS), wird eine Warnmeldung angezeigt, die in Abbildung 6, Abbildung 7, Abbildung 8 und Abbildung 9 angezeigt wird, basierend auf der Plattform, auf der die Anwendung Juniper Secure Connect installiert ist.
Abbildung 6 ist ein Beispiel für eine Warnmeldung auf der Windows-Plattform, wenn die Anwendung nicht über ein Stammzertifikat verfügt.
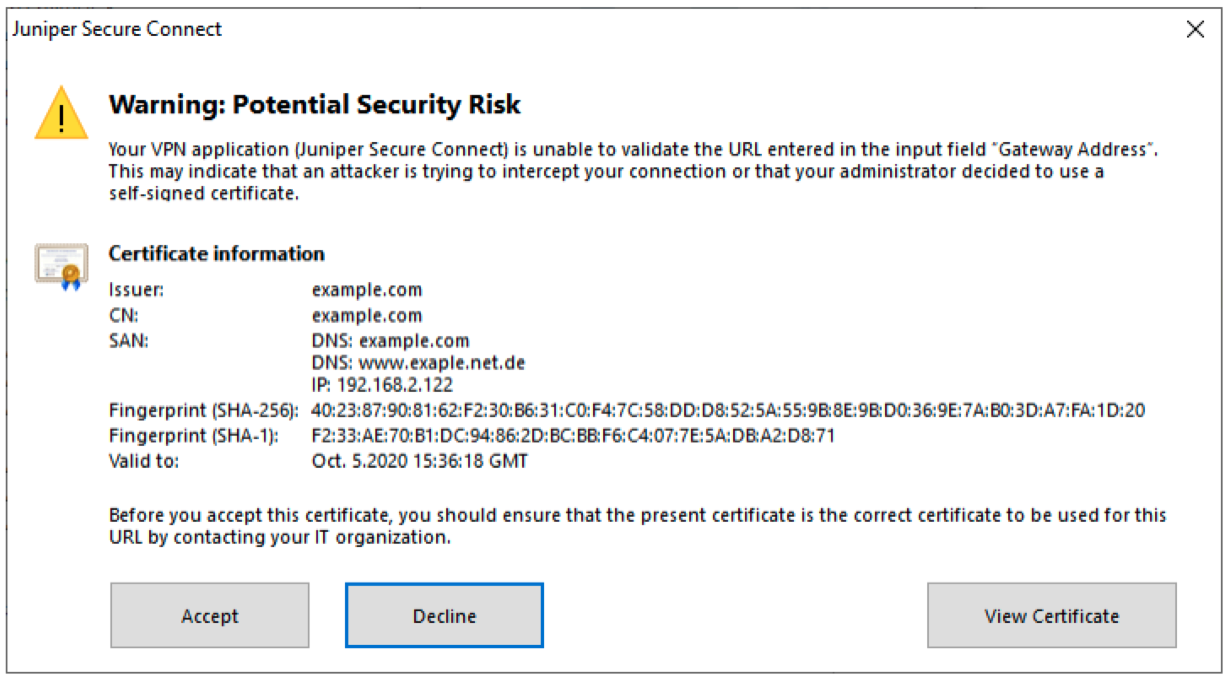
Abbildung 7 ist ein Beispiel für eine Warnmeldung auf der macOS-Plattform, wenn die Anwendung nicht über ein Root-Zertifikat verfügt.
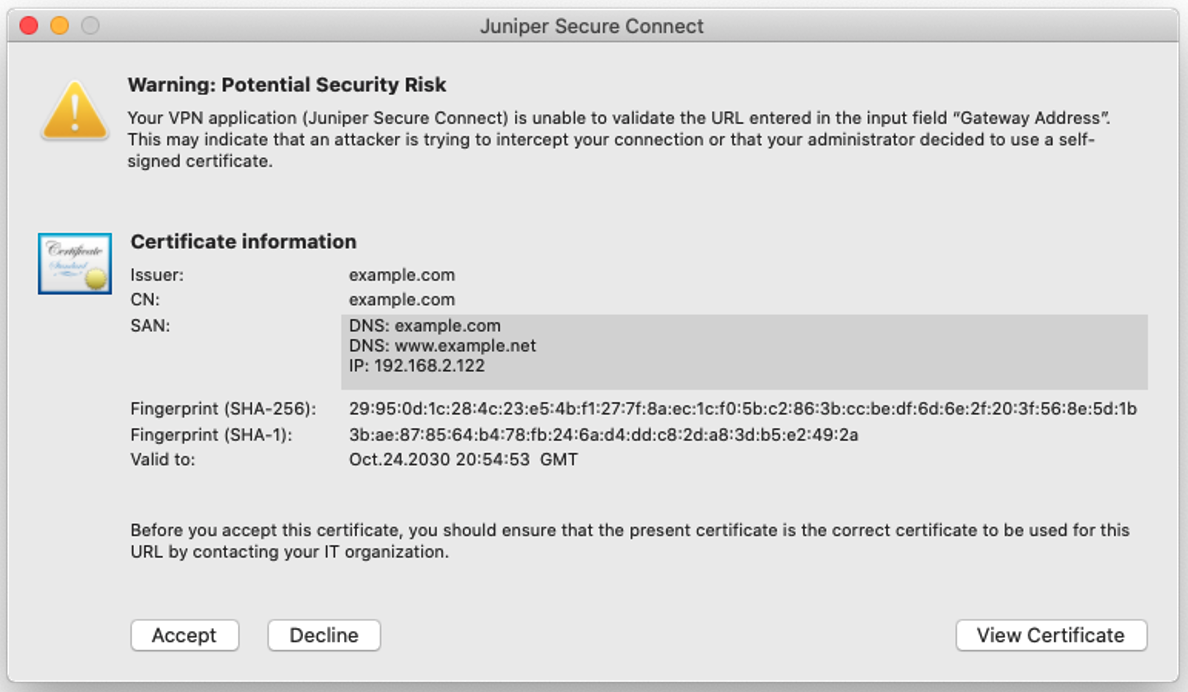
Abbildung 8 ist ein Beispiel für eine Warnmeldung auf der Android-Plattform, wenn die Anwendung nicht über ein Stammzertifikat verfügt.
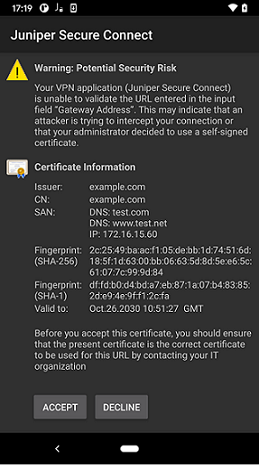
Abbildung 9 ist ein Beispiel für eine Warnmeldung auf der iOS-Plattform, wenn die Anwendung nicht über ein Stammzertifikat verfügt.
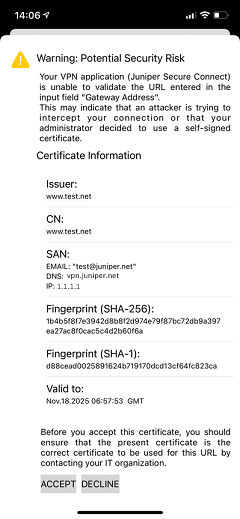
Die Anzeige der Warnmeldungsseite hängt davon ab, wo die Anwendung Juniper Secure Connect installiert ist.
Die in der Warnmeldung angezeigten Details hängen von dem Zertifikat ab, das in Juniper Secure Connect konfiguriert ist. Tabelle 4 zeigt die Details in einem Beispiel für eine Warnmeldung.
|
Informationen zum Zertifikat |
Beschreibung |
|---|---|
|
Emittent |
Name des Zertifikatausstellers. |
|
CN |
Der allgemeine Name (Common Name, CN) stellt den Antragstellernamen im Zertifikat dar. |
|
SAN |
Alternativer Antragstellername (SAN) stellt den alternativen Antragstellernamen im Zertifikat dar. |
|
Fingerabdruck |
Stellt den Finger- und Fingerabdruckabschnitt im Zertifikat dar. |
Als Systemadministrator müssen Sie Ihre Benutzer darüber informieren, welche Maßnahmen sie ergreifen müssen, wenn eine Warnmeldung angezeigt wird. Die einfachste Möglichkeit, Ihr Zertifikat als Administrator zu überprüfen, besteht darin, auf die Warnmeldung in der Symbolleiste des Browsers zu klicken, um die Zertifikatdetails anzuzeigen, wie in Abbildung 2 und Abbildung 3 gezeigt, oder das richtige Stammzertifikat auf den Client zu laden.
Benutzer erhalten die folgende Warnmeldung, wenn die Anwendung die CRL (Certificate Revocation List) des signierten Zertifikats, das auf der Firewall der SRX-Serie geladen ist, nicht erreichen kann.
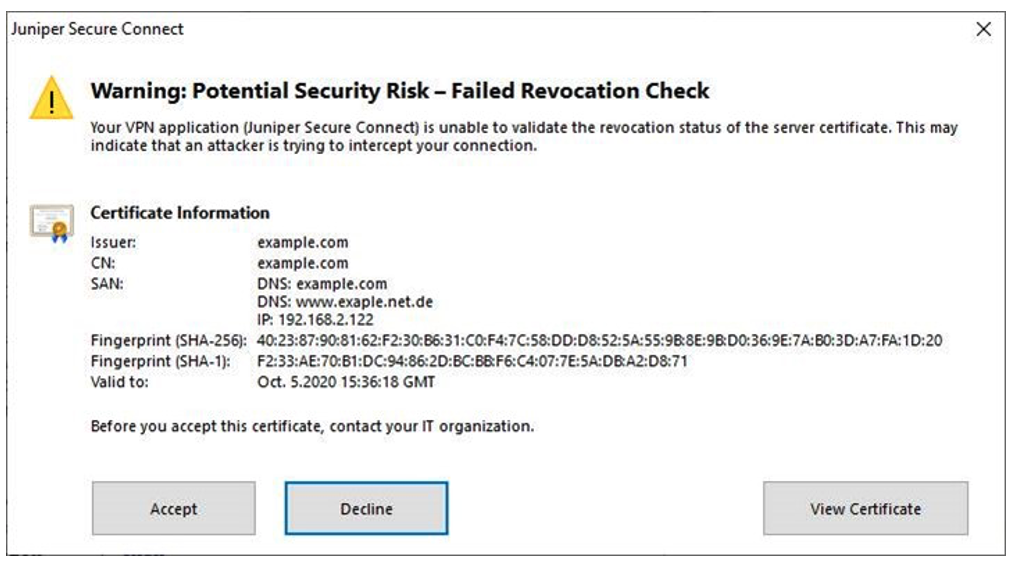
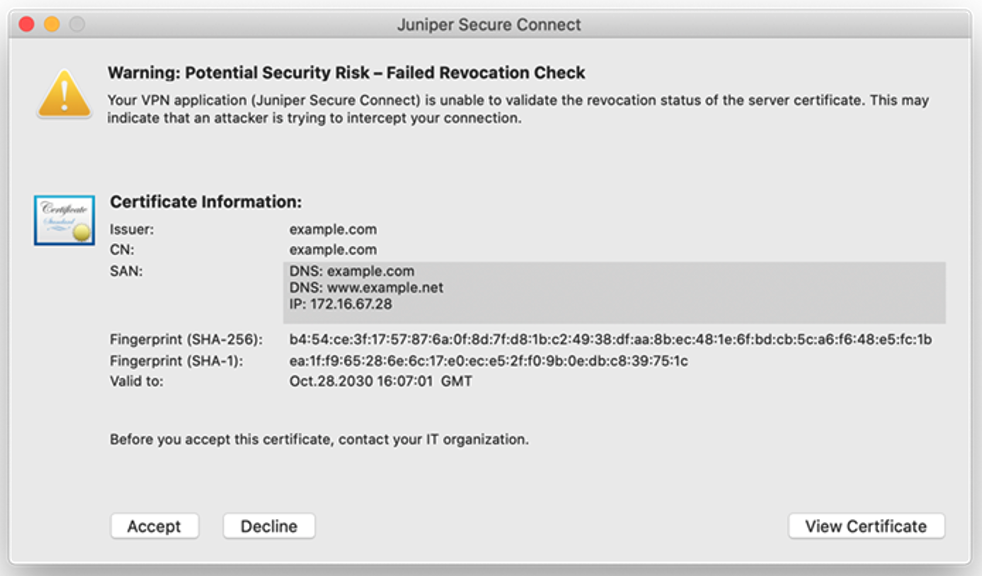
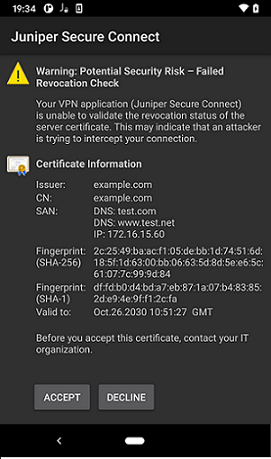
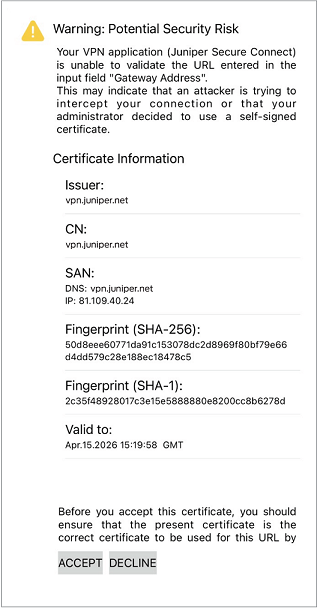
Wenn Sie ein signiertes Zertifikat verwenden und die Juniper Secure Connect-Anwendung die Zertifikatsperrliste (Certificate Revocation List, CRL) nicht erreichen kann, um das Gateway-Zertifikat zu validieren, fordert die Anwendung die Benutzer bei jeder Verbindung mit der Warnmeldung (wie in Abbildung 10, Abbildung 11, Abbildung 12 und Abbildung 13 gezeigt) auf, bis auf die CRL zugegriffen werden kann. Juniper Networks empfiehlt Ihnen oder Ihrem Benutzer dringend, diese Fehlermeldung Ihrer IT-Organisation zu melden, um den Fehler beim Herunterladen der CRL zu beheben.