Netflow-Kollektor
Netflow Collector ist ein Netzwerkplanungs- und Reporting-Tool in NorthStar-Controller. Es bietet eine Möglichkeit, detaillierte Netzwerkverkehrsinformationen zu sammeln und Berichte zu erstellen. NorthStar nutzt die Junos OS-Implementierung der Datenstromüberwachung und -aggregation mithilfe von Netflow Version 9 und Version 10 (IPFIX) Flow-Vorlagen. Hintergrundinformationen finden Sie in der folgenden Dokumentation zu Junos OS:
-
Konfigurieren der Flow-Aggregation für die Verwendung von Flow-Vorlagen der Version 9
-
Konfigurieren der Datenstromaggregation für die Verwendung von IPFIX-Datenstromvorlagen auf Routern der MX-, vMX- und T-Serie, Switches der EX-Serie und NFX250
-
Konfigurieren der Datenstromaggregation für die Verwendung von IPFIX-Datenstromvorlagen auf Routern der PTX-Serie
Das Junos OS auf den Routern nimmt Stichproben aus dem Datenverkehr, erstellt eine Datenflusstabelle und sendet regelmäßig die Details der Datenstromtabelle an NorthStar.
NorthStar (Netflow-Daemon) empfängt die Daten von den Routern, dekodiert die Datensätze, führt eine zusätzliche Aggregation der Daten durch und erstellt die Anforderungen, speichert die Daten in der NorthStar-Datenbank und gibt die Informationen an den PCS weiter. Die Daten stehen dann für die Berichtserstellung im NorthStar-Controller und für die Berichtserstellung, -planung und -modellierung im NorthStar Planner zur Verfügung.
NorthStar überwacht den AS- und VPN-Datenverkehr und unterstützt sowohl IPv4 als auch IPv6.
NorthStar Netflow Collector erfordert:
-
Konfiguration auf den Routern im Netzwerk.
-
Anfängliche und regelmäßige Geräteerfassung zur Erstellung und Pflege eines präzisen VPN-Modells in NorthStar. Es wird empfohlen, die Gerätesammlung mindestens täglich durchzuführen.
Sie können die Netflow Collector-Einstellungen optional über die CLI anpassen. Weitere Informationen finden Sie unter Konfiguration auf dem NorthStar-Anwendungsserver.
In den folgenden Abschnitten wird die Verwendung von Netflow Collector im NorthStar-Controller beschrieben:
Konfiguration für Netflow Collector
Konfiguration auf den Netzwerk-Routern
Netflow Collector auf dem NorthStar-Controller erfordert, dass die Netzwerkrouter für die Datenstromüberwachung (Netflow v9 oder v10) gemäß der Dokumentation des Betriebssystems des Routers konfiguriert sind.
Derzeit werden Juniper-Geräte und Cisco IOS-XR-Geräte sowohl mit Netflow v9 als auch mit v10 unterstützt.
Einige wichtige Überlegungen:
-
Die Quelladresse (inline-jflow-Anweisung) identifiziert für den Netflow-Daemon (netflowd) das Gerät, das den Flow meldet. Sie sollte als Loopback-Adresse des Routers konfiguriert sein.
-
Der Wert flow-active-timeout hat einen Standardwert von 60 Sekunden. Wir empfehlen, es bei 60 Sekunden oder weniger zu belassen.
Dies ist ein Junos OS-Beispiel mit Netflow v9-Konfigurationsanweisungen:
Auf der Hierarchieebene der Schnittstellen:
interfaces {
   ge-0/0/1  {
        unit 0 {
            family inet {
                sampling {
                    input;
                }
                address 10.0.21.1/24;
            }
        }
    }
}
Auf der Hierarchieebene für Weiterleitungsoptionen:
forwarding-options {
  sampling {
      nfv9-ipv4 {
          input {
              rate 1;
              run-length 0;
          }
          family inet {
              output {
                  flow-inactive-timeout 15;
                  flow-active-timeout 60;
                  flow-server 172.16.18.1 {
                      port 9000;
                      version9 {
                          template {
                              nfv9-ipv4;
                          }
                       }
                   }
                   inline-jflow {
                       source-address 10.1.0.104;
                   }
              }
          }
      }
Auf der Ebene der Gehäusehierarchie:
chassis {
    network-services enhanced-ip;
    fpc 0 {
        sampling-instance nfv9-ipv4;
    }
}
Auf der Ebene der Servicehierarchie:
services {
    flow-monitoring {
       version9 {
           template nfv9-ipv4 {
               nexthop-learning {
                   enable;
               }
               template-refresh-rate seconds 60;
               option-refresh-rate seconds 60;
               ipv4-template;
           }
       }
    }
}
Dies ist ein Junos OS-Beispiel mit Netflow v10-Konfigurationsanweisungen:
Auf der Hierarchieebene der Schnittstellen:
interfaces {
   ge-0/0/1  {
        unit 0 {
            family inet {
                sampling {
                    input;
                }
                address 10.0.21.1/24;
            }
        }
    }
}
Auf der Hierarchieebene für Weiterleitungsoptionen:
forwarding-options {
  sampling {
      instance {
        nfv10-ipv4 {
            input {
                rate 1;
                run-length 0;
            }
            family inet {
                output {
                    flow-inactive-timeout 15;
                    flow-active-timeout 60;
                    flow-server 172.16.18.1 {
                        port 9000;
                        version-ipfix {
                            template {
                                nfv10-ipv4;
                            }
                        }
                    }
                    inline-jflow {
                        source-address 10.1.0.104;
                    }
                }
            }
        }
      }
  }
}
Auf der Ebene der Gehäusehierarchie:
chassis {
    network-services enhanced-ip;
    fpc 0 {
        sampling-instance nfv10-ipv4;
    }
}
Auf der Ebene der Servicehierarchie:
services {
    flow-monitoring {
       version-ipfix {
           template nfv10-ipv4 {
               nexthop-learning {
                   enable;
               }
               template-refresh-rate {
                   seconds 60;
               }
               option-refresh-rate {
                   seconds 60;
               }
               ipv4-template;
           }
       }
    }
}
Konfiguration auf dem NorthStar-Anwendungsserver
Netflow Collector wird als Teil des Analytics-Pakets mit NorthStar-Controller installiert. Weitere Informationen finden Sie unter Installieren von Datensammlern für Analysen im Handbuch "Erste Schritte für den NorthStar-Controller".
Die Probenahme wird auf der Eingangsschnittstelle konfiguriert. Flows treten in das Eingangs-PE ein, das netflow-Datensätze an netflow sendet. Die Netflow-Datensätze enthalten die Informationen, die das Ziel des Flusses oder das "Präfix" bestimmen.
Auf dem NorthStar-Server, auf dem Sie das NorthStar-Analysepaket installiert haben, gibt es Netflowd-bezogene Parameter, die standardmäßig konfiguriert sind. Sie können diese Parameter über die CLI anzeigen. Optional können Sie auch diese Parameter anpassen. Siehe Tabelle 1.
Informationen zu den unterstützten Konfigurationen für die Bereitstellung finden Sie unter Plattform- und Softwarekompatibilität im Handbuch "Erste Schritte für NorthStar-Controller ". Das Analysepaket kann je nach Ihrer Bereitstellung-Konfiguration auf demselben Server wie die NorthStar-Anwendung installiert sein oder nicht.
| Parameter |
Befehl |
Anmerkungen |
|---|---|---|
| enable-ssl | NorthStar Analytics netflowd enable-ssl festlegen | Konfigurieren Sie diesen Parameter, damit netflowd eine SSL-Verbindung (Secure Socket Layer) mit dem nativen Datenspeicher herstellen kann. |
| log-destination | NorthStar Analytics NetFlowd Log-Destination festlegen | Konfigurieren Sie die Informationsebene, die in der Protokolldatei erfasst wird. Die Standardebene ist info. Wenn Sie möchten, dass weitere Informationen in die Protokolldatei aufgenommen werden, können Sie die Ebene auf debuggen festlegen. Die Protokolldatei enthält alle Datenströme, die von jedem Gerät empfangen werden und durch die Quell-IP-Adresse identifiziert werden. Sie können auch für jedes Schema alle Felder anzeigen, die netflowd verarbeitet und analysiert hat. |
| default-sampling-interval | Festlegen des NorthStar Analytics NetFlowd Default-Sampling-Interval |
Konfigurieren Sie das Standard-Sampling-Intervall, das verwendet wird, wenn der Router das Intervall nicht im Vorlagen-FlowSet bereitstellt. Standardwert: 1. |
| publish-interval | NorthStar Analytics NetFlowd Publish-Interval festlegen |
Konfigurieren Sie das Intervall (in Sekunden oder Minuten) für die Veröffentlichung von Datensätzen sowohl in der TSDB als auch im PCS. Der Datenverkehr wird pro Veröffentlichungsintervall aggregiert. Dieser Wert muss gleich oder größer als die im Router konfigurierte Berichtszeit sein (flow-active-timeout-Wert), um sicherzustellen, dass für jedes Veröffentlichungsintervall alle aktiven Flows gemeldet werden. Standardwert: 60s. |
| Benachrichtigen über die endgültige Bandbreite bei inaktivem Datenstrom | Festlegen von NorthStar Analytics NetFlowd Notify-Final-Bandwidth-On-Inactive-Flow |
Konfigurieren Sie diesen Parameter so, dass netflowd eine letzte Aktualisierung senden kann, nachdem ein Flow nicht mehr aktiv ist, und die Bandbreite als 0 meldet. Standardmäßig ist dieser Parameter nicht konfiguriert. Der Bandbreitenwert wird also nicht gemeldet, sobald ein Datenstrom inaktiv wird. Der zuletzt gemeldete aktive Wert ist der zuletzt angezeigte Wert. |
| Nach Präfix aggregieren | NorthStar Analytics NetFlowd Aggregate-by-Prefix festlegen |
Konfigurieren Sie diesen Parameter, damit netflowd den gesamten Datenverkehr von einem bestimmten PE-Router (Eingangsanbieter-Edge) innerhalb des angegebenen Zeitraums zu einem bestimmten Ziel (Präfix) aggregieren kann. Standardmäßig aggregiert NetFlow den Datenverkehr nach PE-Routern, aber für einige Anwendungen (z. B. Egress Peer Engineering und Ingress Peer Engineering) möchten Sie, dass der Datenverkehr nach Präfix aggregiert wird. |
| stats-interval | NorthStar Analytics NetFlowd Stats-Interval festlegen |
Konfigurieren Sie das Intervall (in Sekunden), in dem Statistiken in der Protokolldatei ausgegeben werden. Standardmäßig ist das Intervall nicht konfiguriert, sodass die Statistiken nicht in die Protokolldatei gedruckt werden. |
| Generieren als Bedarf | Festlegen von NorthStar Analytics NetFlowd Generate-as-Demand |
Konfigurieren Sie diesen Parameter, damit netflowd AS-Anforderungen generieren kann. Standardmäßig ist dieser Parameter nicht konfiguriert. Daher werden AS-Bedarfe nicht über REST-APIs oder in Bedarfsberichten in der GUI angezeigt, selbst wenn gültige NetFlow-Datensätze exportiert werden. |
| Top-Präfixe | Festlegen von NorthStar Analytics NetFlowd Top-Präfixe | Konfigurieren Sie die Anzahl der Präfixe (bezogen auf das aggregierte Datenverkehrsvolumen), die exportiert werden sollen. Bereich: 1 bis 10.000 |
| top-prefixes-export-ticks | Festlegen von NorthStar Analytics netflowd top-prefixes-export-ticks | Konfigurieren Sie die Anzahl der Intervalle, in denen der Datenverkehr für die Top-N-Präfixe aggregiert wird, wobei die Länge des Exportintervalls durch den Parameter publish-interval bestimmt wird. Beispiel: Wenn Sie das publish-interval auf 60s und top-prefixes-export-ticks auf 5 setzen, werden die Top-N-Präfixe alle 5 Minuten exportiert (veröffentlicht) (5x60s = 5m). |
| Arbeiter | Festlegen von NorthStar Analytics NetFlowd Workers | Konfigurieren Sie die Anzahl der zu startenden Prozesse. Wenn sie auf 0 gesetzt ist, nimmt sie den Wert der Anzahl der Kerne im System an. Standardwert: 1 |
Anzeigen von Anforderungen in der Webbenutzeroberfläche
Auf der Registerkarte "Bedarf" in der Tabelle "Netzwerkinformationen" werden aggregierte Bedarfe angezeigt, die auf der Datenstromüberwachung des Netflow-Collectors basieren. Es werden vier Aggregationsschlüssel verwendet:
-
Eingangs-PE (Gerät, das den Datenstrom meldet)
-
BGP Next Hop IP-Adresse
-
Name der Routing-Tabelle
-
Wenn der Schlüssel vorhanden ist, ist dies der VRF-Name, für den die Eingangsschnittstelle konfiguriert ist.
-
Dieser Schlüssel fehlt, wenn kein VPN mit der Anforderung verknüpft ist. In diesem Fall ist die Eingangsschnittstelle in der Standard-Routing-Tabelle konfiguriert.
-
Dieser Schlüssel wird als "NONE" angezeigt, wenn netflowd nicht feststellen kann, ob die Eingangsschnittstelle in der Standard-Routing-Tabelle oder in einem VRF konfiguriert ist. Das würde zum Beispiel passieren, wenn NorthStar nicht in der Lage wäre, die snmp-Indizes für die Schnittstellen zu sammeln.
-
-
Spezifikation von IPv4 (angezeigt als IP) oder IPv6
Die Werte der Schlüssel spiegeln sich in den Namen der Anforderungen in der Tabelle wider. Hier einige Beispiele:
-
vmx102_10.1.0.10/32_vpn100_IP
-
vmx102_10.1.0.10/32_IP (kein VPN mit der Anforderung verknüpft)
-
vmx102_10.1.0.10/32_NONE_IP (unbekannt, ob die Eingangsschnittstelle auf der Standard-Routing-Tabelle oder auf einem VRF konfiguriert ist)
Wenn Sie einen Bedarf in der Tabelle auswählen, wird der entsprechende Routing-Pfad in der Topologiekarte hervorgehoben.
Derzeit ist die Möglichkeit, den Pfad in der Vorschau anzuzeigen, auf RSVP-basierte LSPs (nicht auf Segment-Routing) beschränkt. Eine zukünftige Version wird diese Funktion erweitern.
In der Netzplaninformationstabelle können Sie Bedarfe löschen, aber nicht hinzufügen oder ändern. Forderungen werden nie automatisch gelöscht.
So zeigen Sie die Bedarfsdaten in der Netzplan-Informationstabelle an:
-
Die Registerkarte "Bedarf" wird standardmäßig nicht angezeigt. Klicken Sie in der Kopfzeile der Tabelle mit den Netzwerkinformationen auf das Pluszeichen (+), und wählen Sie aus dem Dropdown-Menü die Option Demand aus, wie in Abbildung 1 dargestellt.
Abbildung 1: Hinzufügen der Registerkarte "Bedarf" zur Netzwerkinformationstabelle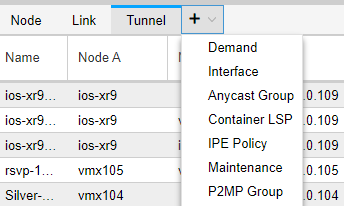
Abbildung 2 zeigt ein Beispiel für die Daten der Registerkarte "Nachfrage".
Abbildung 2: Netzwerkinformationstabelle, Registerkarte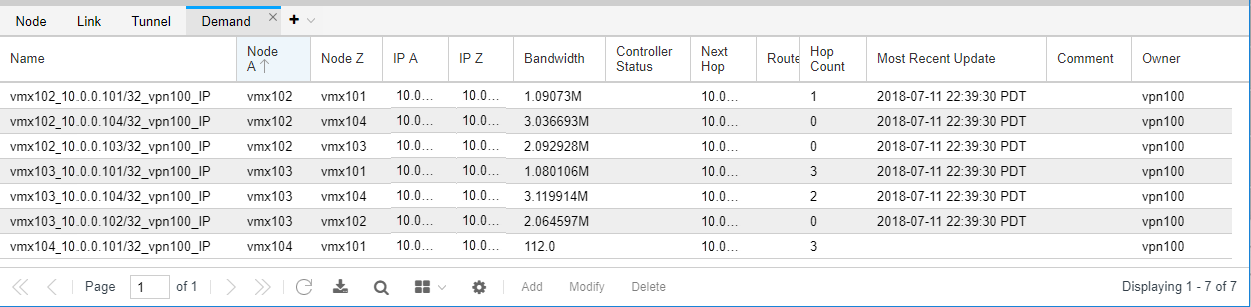 "Bedarf"
Für jeden Bedarf werden auf der Registerkarte Bedarf die Bedarfseigenschaften aufgelistet. Ob der Bedarf mit einem VPN verknüpft ist oder nicht, wird im Feld Eigentümer angezeigt. Wenn dem Bedarf kein VPN zugeordnet ist, ist das Feld Eigentümer leer. Die Spalte Neueste Aktualisierung wird in jedem Veröffentlichungsintervall aktualisiert. Wenn er nicht aktualisiert wird, ist der Flow nicht mehr aktiv.
-
Klicken Sie mit der rechten Maustaste auf einen Bedarf in der Tabelle, und wählen Sie View Demand Trafficaus. Dadurch wird eine neue Registerkarte in der Netzwerkinformationstabelle geöffnet, auf der ein Diagramm mit dem Nachfragedatenverkehr im Zeitverlauf angezeigt wird. Sie können den Zeitraum in der oberen linken Ecke der Diagrammanzeige anpassen, um die letzte Stunde, den letzten Tag, die letzten sieben Tage oder einen benutzerdefinierten Zeitraum anzuzeigen.
-
Sie können im Taskplaner (Administration > Task Scheduler) eine Bedarfsfälligkeitsaufgabe erstellen, um inaktive Bedarfe regelmäßig aus der Benutzeroberfläche zu entfernen.
Wenn ein Flow nicht mehr beobachtet wird, wird der Bedarf in der NorthStar-Benutzeroberfläche (Registerkarte "Bedarfe" in der Tabelle mit den Netzwerkinformationen) beibehalten, bis Sie ihn löschen. Sie können dies manuell tun oder eine Bedarfsalterungsaufgabe erstellen, um den Prozess zu automatisieren. Diese Aufgabe entfernt Anforderungen, die entsprechend dem von Ihnen angegebenen Höchstalter nicht mehr aktiv sind.
Wenn Sie z. B. eine Bedarfsalterungsaufgabe mit einem maximalen Alter von zehn Minuten erstellen, löscht die Aufgabe alle Bedarfe, die zehn Minuten oder länger inaktiv waren.
Um eine Aufgabe für die Bedarfsfälligkeit zu erstellen, klicken Sie in Add den Aufgabenplaner. Geben Sie einen Namen für die Aufgabe ein, und wählen Sie im Dropdown-Menü im Feld Vorgangstyp die Option Bedarfsalterung aus. Klicken Sie hier Next , um mit dem Fenster für das maximale Alter fortzufahren.
So geben Sie das Höchstalter an:
-
Geben Sie eine ganze Zahl in das Feld "Maximales Alter" ein.
-
Verwenden Sie das Dropdown-Menü im Feld Einheiten, um Sekunden, Minuten, Stunden oder Tage auszuwählen.
Klicken Sie hier Next , um mit dem Planungsfenster fortzufahren. Wie viele andere Aufgabentypen können Sie auch diese Aufgabe so planen, dass sie regelmäßig automatisch wiederholt wird.
Weitere Informationen zum Taskplaner finden Sie unter Einführung in den Taskplaner.
-
Erfassung von Bedarfsberichten
Bedarfsberichte werden generiert, wenn Sie eine Sammlungsaufgabe für Bedarfsberichte von Administration > Task Schedulerausführen.
-
Klicken Sie hier Add , um mit der Erstellung einer neuen Aufgabe zu beginnen.Abbildung 3 zeigt das Fenster Neue Aufgabe erstellen. Geben Sie dem neuen Vorgang im Feld Name einen Namen. Wählen Sie im Dropdown-Menü Aufgabentyp die Option Demand Reportsaus.
Abbildung 3: Fenster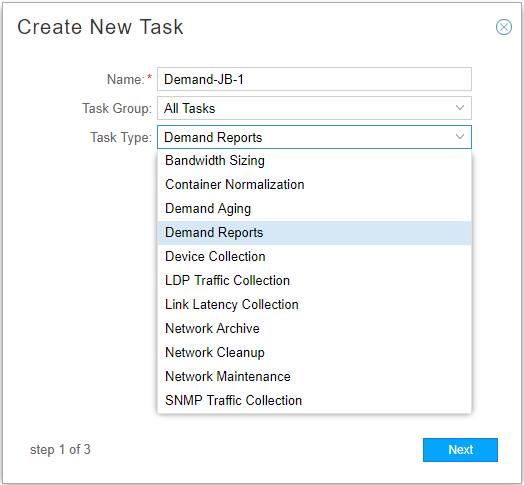 "Neues Aufgabe erstellen"
Klicken Sie hier Next , um mit dem Fenster Berichtstypen und -optionen fortzufahren.
-
Die Berichtstypen sind in Abbildung 5 dargestellt. Wählen Sie auf der Registerkarte Berichtstypen aus, welche Berichte Sie generieren möchten. Wenn Sie Include AS Demandsauswählen, haben Sie zusätzlich die Möglichkeit, aus einer Reihe von AS-Berichten auszuwählen.
Hinweis:AS-Anforderungen müssen mithilfe der CLI aktiviert werden, wie unter Konfiguration auf dem NorthStar-Anwendungsserver beschrieben.
Abbildung 4: Registerkarte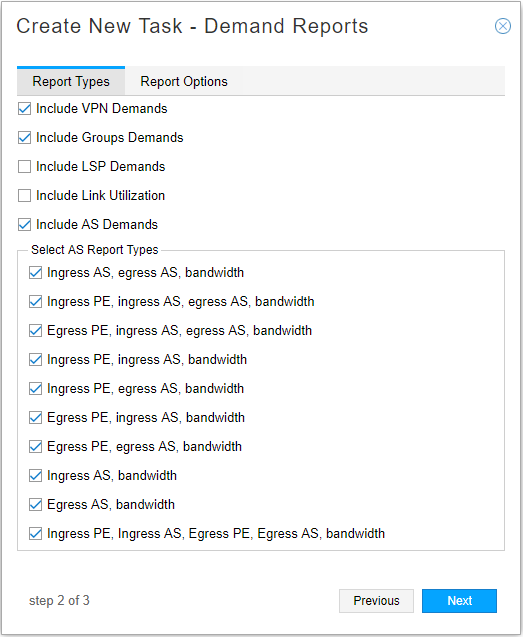 "Berichtstypen"
Klicken Sie auf die Report Options Registerkarte.
-
Abbildung 5 zeigt die Registerkarte Berichtsoptionen.
Abbildung 5: Registerkarte "Berichtsoptionen"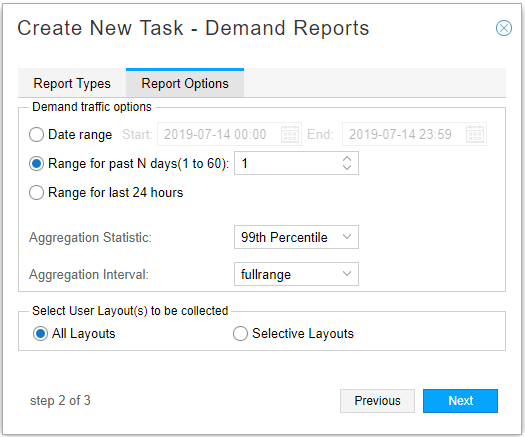
In diesem Fenster können Sie den Berichtszeitraum auswählen:
-
Datumsbereich einschließlich Stunden und Minuten (maximal sieben Tage)
-
Bereich für die letzten N Tage (bis zu 60 Tage)
-
Bereich für die letzten 24 Stunden (gibt Ihnen Daten für die letzten 24 Stunden)
Wenn Sie einen Bericht wünschen, der Daten für bestimmte Stunden enthält, wählen Sie die Option für den Datumsbereich aus und geben die Stunden an, die einbezogen werden sollen, wie in Abbildung 6 dargestellt.
Abbildung 6: Datumsbereichsoption mit Stunden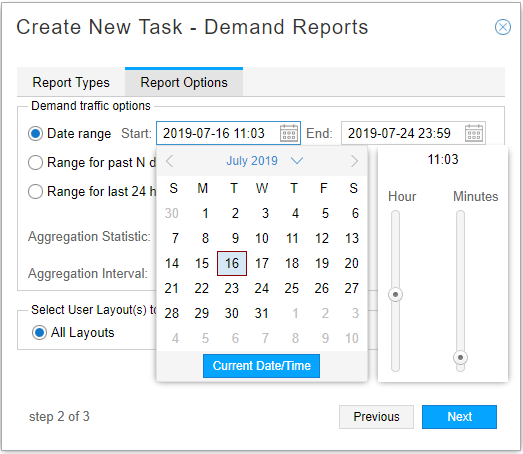
Der Verkehr wird als Bedarf mit einer konfigurierbaren Anzahl von statistischen Perioden geladen. Die Optionen im Aggregation Statistic Dropdown-Menü sind in Tabelle 2 beschrieben.
Tabelle 2: Optionen für Aggregationsstatistiken Aggregations-Statistik
Beschreibung
Durchschnitt
Für jedes Intervall werden die Stichproben innerhalb dieses Intervalls gemittelt. Wenn es N Stichproben für ein bestimmtes Intervall gibt, ist das Ergebnis die Summe aller Stichprobenwerte geteilt durch N.
Max
Für jedes Intervall wird das Maximum der Stichprobenwerte innerhalb dieses Intervalls verwendet.
Min
Für jedes Intervall wird das Minimum der Stichprobenwerte innerhalb dieses Intervalls verwendet.
80., 90., 95., 99. Perzentil (X-Perzentil)
Für jedes Intervall wird der X-Perzentilwert der Stichproben innerhalb dieses Intervalls verwendet. Das X-Perzentil wird aus einer Gleichung berechnet, die den Durchschnitt für das Intervall und die Standardabweichung berücksichtigt. Das Ergebnis ist, dass X Prozent der Stichprobenwerte auf oder unter dem berechneten Wert liegen.
Die Optionen für das Aggregationsintervall werden in Tabelle 3 beschrieben.
Tabelle 3: Optionen für Aggregationsintervalle Aggregations-Intervall
Beschreibung
Fullrange
Der gesamte Bereich ist ein Intervall. Erzeugt einen aggregierten Datenpunkt für den gesamten Bereich.
täglich
Jeder Tag ist ein Intervall. Erzeugt einen aggregierten Datenpunkt pro Tag.
stündlich
Jede Stunde ist ein Intervall. Erzeugt einen aggregierten Datenpunkt pro Stunde.
In diesem Fenster können Sie auch angeben, dass Sie die Daten in den Berichten entsprechend den Gruppen gruppieren möchten, die in den gespeicherten Topologielayouts erfasst wurden. Sie können alle Layouts oder bestimmte Layouts auswählen. Wenn Sie mehr als ein Layout auswählen, werden Berichte für jedes Layout generiert.
Abbildung 7 zeigt das Fenster Neuen Vorgang erstellen – Bedarfsberichte, in dem zwei gespeicherte Layouts für die Datengruppierung ausgewählt sind.
Abbildung 7: Aufgabe Bedarfsberichte, Gespeicherte Layouts für Gruppierung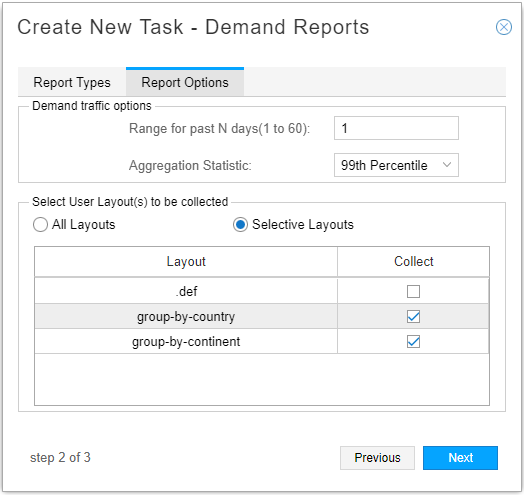 auswählen
Unter Gruppieren und Aufheben der Gruppierung ausgewählter Knoten finden Sie Informationen zum Erstellen von Gruppen und Verwenden der Funktion zum automatischen Gruppieren und Verwalten von Layouts für Informationen zum Speichern von Layouts.
Klicken Sie hier Next , um mit den Planungsparametern fortzufahren.
-
-
Das Fenster Neuen Task erstellen – Zeitplan wird wie in Abbildung 8 dargestellt angezeigt. Sie können die Sammlung nur einmal ausführen oder in konfigurierbaren Intervallen wiederholen.
Abbildung 8: Gerätesammlungstask, Planung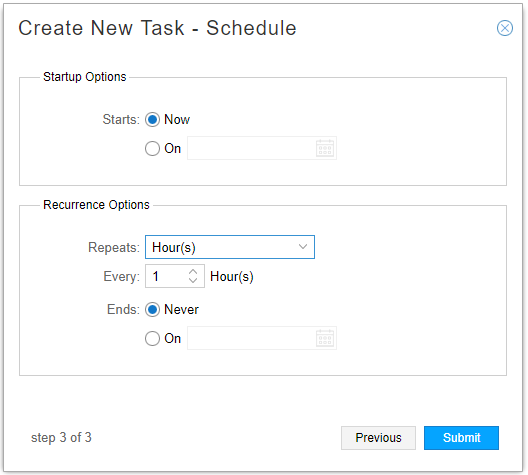
-
Klicken Sie auf diese Option Submit , um das Hinzufügen des neuen Erfassungsvorgangs abzuschließen und ihn der Aufgabenliste hinzuzufügen. Klicken Sie in der Liste auf eine abgeschlossene Aufgabe, um die Ergebnisse im unteren Bereich des Fensters anzuzeigen. Es gibt drei Registerkarten im Ergebnisfenster: Zusammenfassung, Status und Verlauf. Abbildung 9 zeigt ein Beispiel für die Registerkarte Status für eine abgeschlossene Bedarfsberichtserfassungsaufgabe. Die Statusnotizen geben die Speicherorte der Berichte an, die generiert wurden.
Abbildung 9: Erfassungsergebnisse von Bedarfsberichten, Registerkarte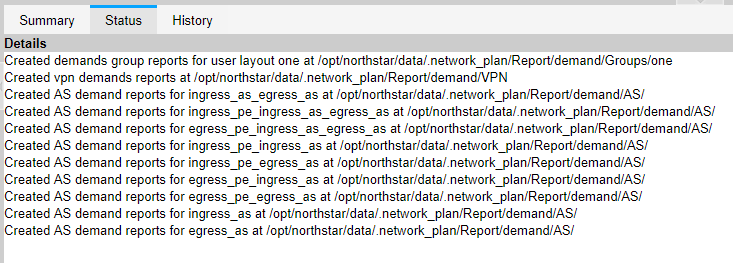 Status
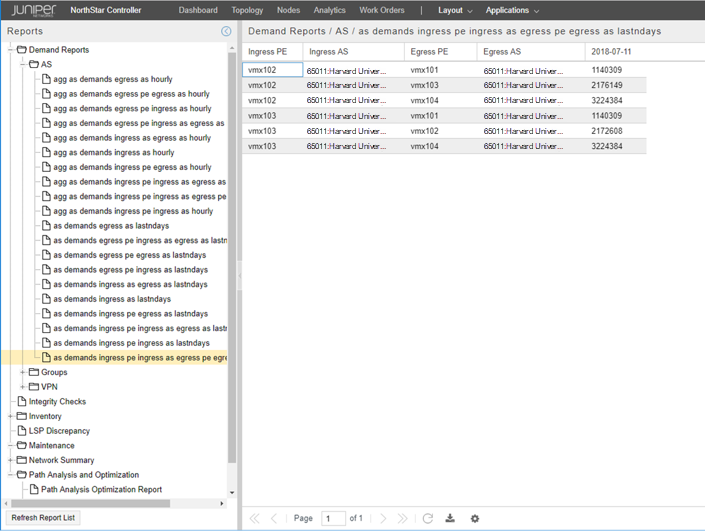
Die Berichte sind auch verfügbar, indem Sie zu Applications > Reportsnavigieren. Ein Beispiel für eine Liste von Berichten ist in Abbildung 10 dargestellt.
Abbildung 10: Beispiel für eine Liste von Bedarfsberichten