
AUF DIESER SEITE
Junos Space Security Director – Überblick
Security Director ist eine Junos Space-Managementanwendung, die eine schnelle, konsistente und genaue Erstellung, Wartung und Anwendung von Netzwerksicherheitsrichtlinien ermöglicht. Sie verfügt über eine intuitive GUI, die eine Isolierung von der zugrunde liegenden Junos Space-Plattform bietet, sodass sich Sicherheitsarchitekten, Analysten und Sicherheitsverantwortliche auf ihre Arbeit konzentrieren können. Security Director bietet Visibilität, vereinfachte Verwaltung und umsetzbare Security Intelligence für Anwendungen, Benutzer, IP-Adressen und Bedrohungen, die Netzwerkmanagern helfen, fundierte Sicherheitsentscheidungen zu treffen.
Security Director präsentiert dem sicherheitsorientierten Administrator eine Benutzeroberfläche im Registerkartenformat: Die Registerkarten am oberen Rand der GUI stellen Arbeitsbereiche bereit, in denen ein Administrator bestimmte Aufgaben ausführen kann. Tabelle 1 zeigt die Namen der Registerkarten zusammen mit kurzen Beschreibungen dessen, was in diesem Arbeitsbereich zugänglich ist.
| Name der Registerkarte |
Zugriffe |
|---|---|
| Instrumententafel |
Grafische Sicherheits-Widgets, die für jeden Benutzer hinzugefügt, entfernt und neu angeordnet werden können. Diese Widgets bieten jedem Benutzer eine maßgeschneiderte Ansicht der Netzwerksicherheit. |
| Monitor |
Live-Bedrohungskarten und visuelle Analyse von:
|
| Geräte |
Geräteerkennung und Geräteverwaltung. |
| Konfigurieren |
Sicherheitsbezogenes Management, einschließlich:
|
| Berichte |
Vordefinierte Sicherheitsberichte und die Möglichkeit, benutzerdefinierte Berichte zu erstellen. |
| Verwaltung |
Benutzer- und Rollenverwaltung, Protokollierungsverwaltung und Infrastrukturverwaltung. |
Vorteile von Junos Space Security Director
-
Bietet eine einzige zentrale Verwaltungsschnittstelle, mit der Administratoren alle Phasen des Lebenszyklus von Sicherheitsrichtlinien verwalten können: Stateful-Firewall, Content Security, Intrusion Prevention, Application Firewall (AppFW), VPN und NAT.
-
Bietet eine einfache Benutzeroberfläche, die es neuen Benutzern ermöglicht, sich schnell einzuarbeiten.
-
Automatisiert die Bereitstellung der neuesten Richtlinienaktualisierungen über die Policy Enforcer-Funktion. Das Risiko von Kompromittierungen und menschlichen Fehlern wird reduziert, da Netzwerkadministratoren mit einem einfachen und präzisen Regelsatz arbeiten können.
-
Ermöglicht ein effektives Bedrohungsmanagement bei gleichzeitiger Erstellung detaillierter Berichte zu Datenzugriff und Benutzeraktivitäten. Ein aktionsorientiertes Design ermöglicht es dem Netzwerkadministrator, Bedrohungen im gesamten Netzwerk zu erkennen, sobald sie auftreten, den Datenverkehr, der in eine bestimmte Region geht oder aus einer bestimmten Region kommt, schnell zu blockieren und mit einem einzigen Klick sofortige Abhilfemaßnahmen einzuleiten.
-
Ermöglicht es Administratoren, die Wirksamkeit jeder Firewall-Regel zu beurteilen und nicht verwendete Regeln schnell zu identifizieren, was zu einer besseren Verwaltung der Firewall-Umgebung führt.
-
Simplifiziert die Workflows bei der Richtlinienerstellung und -verwaltung durch metadatenbasierte Richtlinien und rationalisiert die Workflows zur Bedrohungsabwehr durch dynamische Richtlinienaktionen.
-
Bietet eine nahtlose Suchfunktion beim Korrelieren von Petabyte an Daten über Hunderte von Knoten hinweg.
Zugriff und Anmeldung
Wenn Sie in der Junos Space-Plattform arbeiten, können Sie auf Security Director zugreifen, indem Sie in der Dropdown-Liste "Anwendungen" in der oberen linken Ecke der Space-GUI die Option "Security Director" auswählen (siehe Abbildung 1 auf der linken Seite).
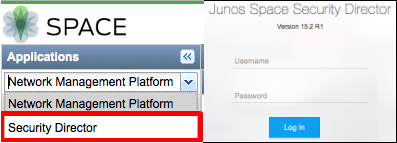
Nachdem Sie sich von der Security Director-GUI abgemeldet haben (oder der Anmelde-Timer in Security Director abgelaufen ist), wird bei der nächsten Anmeldung der Security Director-Anmeldebildschirm angezeigt, wie auf der rechten Seite von Abbildung 1 dargestellt. Sobald Sie den Security Director-Anmeldebildschirm verwenden, bleibt dies Ihr Standard-Anmeldeort, es sei denn, Sie navigieren zur Space Platform-URL oder kehren zur Space Platform-GUI zurück und melden sich entweder von dort ab oder lassen den Anmelde-Timer ablaufen.
Wenn Sie zum ersten Mal auf die Security Director-Anwendung zugreifen, wird die Dashboard-Seite von Security Director mit einer Anleitung "Erste Schritte" überlagert. Der Leitfaden soll neuen und langjährigen Benutzern helfen, indem er einen schnellen Überblick darüber bietet, wo sich Funktionen in der neuen GUI befinden. Der Leitfaden kann für spätere Anmeldungen geschlossen und später über die Hilfe-Schaltfläche auf der rechten Seite des Banners aufgerufen werden.
Verwenden von Navigationselementen
Für eine persönlichere, hilfreichere und anpassbarere Benutzererfahrung hat Juniper Networks einige Hilfsmittel in der GUI bereitgestellt. Tabelle 2 zeigt ein Beispiel für Navigations-, Anpassungs- und Hilfesymbole.
| Element |
Ikone |
Ort |
|---|---|---|
| Breadcrumbs: Verfolgen Sie Ihren Standort in der GUI. Die Breadcrumbs bieten einen Pfad zurück zu einer der sechs Startregisterkarten: Dashboard, Monitor, Geräte, Konfigurieren, Berichte und Verwaltung. |

|
Oben links auf dem Hauptbildschirm unter der Registerkarte Monitor. Auf dem Dashboard nicht sichtbar. |
| Info-Tipps: Bewegen Sie den Mauszeiger über ein beliebiges verfügbares Fragezeichensymbol, um eine schnelle Pop-up-Anleitung zu erhalten. |

|
Verschiedene Stellen in der GUI. |
| Linke Navigation ein- und ausblenden: Klicken Sie auf das Hamburger-Symbol, um den linken Navigationsbereich ein- oder auszublenden. |

|
Links neben der Registerkartenleiste unterhalb des Juniper Networks-Logos. |
| Spalten ausblenden – In tabellarischen Darstellungen können Sie auswählen, welche Spalten sichtbar sind, indem Sie auf das Symbol klicken und dann die Kontrollkästchen im Menü aktivieren. |

|
Obere rechte Ecke einiger tabellarischer Anzeigefenster, z. B. der Registerkarte "Berichte" und der Registerkarte "Geräte". |
| Tabellensuche: Sie können auf dieses Lupensymbol in großen Tabellenansichten klicken, um in einem der sichtbaren Felder in der Anzeige nach bestimmtem Text zu suchen. |

|
Obere rechte Ecke von Tabellenansichten. neben dem Symbol Spalten ausblenden (Spalten einblenden). |
Banner-Übersicht
Der dunkelgraue Balken am oberen Bildschirmrand wird als Banner bezeichnet. Es bietet Zugriff auf systemweite Dienstprogramme, wie z. B. einen Link zurück zur Junos Space-Plattform, ein Dienstprogramm für die globale Suche, einen Domänenwechsler, eine Mitteilungszentrale, ein Zugriffsmenü für die Profilverwaltung und eine Hilfeschaltfläche.

Junos Space-Plattform-Link

Die grafische Benutzeroberfläche von Security Director wurde entwickelt, um den Sicherheitsfokus zu verbessern. Daher benötigen Sie für Verwaltungs- oder andere Aufgaben, die nicht sicherheitsrelevant sind, eine Möglichkeit, wieder zur Benutzeroberfläche der Weltraumplattform zu wechseln. In Security Director können Sie dies einfach durch Klicken auf das Juniper Networks-Logo in der oberen linken Ecke des Banners erreichen.
Such-Dienstprogramm
Manchmal muss man einfach nach Dingen suchen. Habe ich bereits ein Adressobjekt für das Netzwerk der Unternehmensverwaltung angelegt? Gibt es eine URL-Kategorie für Glücksspiele? Wenn Sie Suchfunktionen benötigen, erfüllt das Global Search Utility Ihre Anforderungen. Geben Sie einen Begriff in das Suchfeld ein, und Security Director zeigt Ihnen alle Orte an, an denen dieser Begriff gefunden wird. Die Ergebnislisten sind anklickbar, so dass Sie einfach per Klick direkt zum gefundenen Objekt gelangen können.
Domain-Umschalter
Security Director unterstützt die Mehrfachmandantenfähigkeit in Form von Domänen. Domänen bieten eine anpassbare Trennung von verwalteten Assets und ihren Konfigurationselementen. Weitere Informationen finden Sie unter Übersicht über Domänen.
Mitteilungszentrale

Auf der rechten Seite des Banners befindet sich ein glockenförmiges Symbol, das als Mitteilungszentrale bezeichnet wird. Wenn Sie auf dieses Symbol klicken, werden Listen mit den wichtigsten Warnungen und Alarmen in Security Director angezeigt. Wenn Sie unten im Dropdown-Menü auf die Links "Alle Alarme anzeigen" oder "Alle Warnungen anzeigen" klicken, gelangen Sie zur Detailseite des jeweiligen Themas.
Menü "Benutzerfunktionen"
 Benutzerfunktionen"
Rechts neben der Mitteilungszentrale befindet sich ein Kopf-Schulter-Symbol und ein Feld, das den angemeldeten Benutzer anzeigt. Wenn Sie auf Ihren Benutzernamen klicken, können Sie auf Ihr Benutzerprofil zugreifen oder sich von Security Director abmelden.
Schaltfläche "Hilfe"

Sie können auf die Online-Hilfe und den Leitfaden "Erste Schritte" zugreifen, indem Sie auf das Symbol ganz rechts auf dem Banner klicken, das wie ein Fragezeichen geformt ist. Das Hilfesystem umfasst Zugriff auf eine Liste der unterstützten Webbrowser, Unterstützung bei der Benutzeroberfläche sowie Links zum technischen Support und zur vollständigen Security Director-Dokumentation.
Übersicht über die Suche
Sie können Objekte und Geräte auf verschiedenen Registerkarten anhand eines teilweisen oder vollständigen Namens, einer IP-Adresse oder anderer Werte durchsuchen. Es gibt verschiedene Kategorien der Suche in Security Director, und unterstützte Muster sind reguläre Ausdrücke, die Suche nach partiellen Wörtern, die Suche nach Sonderzeichen usw.
Suchmuster
Sie können die folgenden regulären Ausdrücke verwenden, um die Objekte zu durchsuchen.
-
* (Suche nach mehreren Zeichen): Wenn Sie den vollständigen Namen eines Objekts nicht kennen, verwenden Sie * am Anfang oder Ende des Namens.
Wenn Sie z. B. mit test* auf der Seite Adressen suchen, zeigt ILP die folgenden Ergebnisse an:
-
test-2-SRX
-
test_1-SRX
-
-
? (Einzelzeichensuche): Sie können ein einzelnes Zeichen durch ? im Suchtext.
Wenn Sie z. B. mit test?org?net auf der Seite Adressen suchen, zeigt ILP test.org.net Ergebnis an.
Einschränkungen bei der Suche
-
Eine partielle Namenssuche mit einer einfachen Zeichenersetzung funktioniert nicht. Wenn der Suchtext durch ein Sonderzeichen wie - , _ , /, :, . und ; Und wenn Sie versuchen, mit einem Teilnamen zu suchen, werden keine Ergebnisse angezeigt.
Wenn z. B. der Name des Adressobjekts test-2-SRX lautet und Sie versuchen, test?2 zu suchen, werden keine Ergebnisse angezeigt.
Sie können jedoch eine Volltextsuche durchführen, die so viele ? zwischen dem Namen, z. B. Test?2? S?X.
Suchkategorien
Globale Suche
Mit der globalen Suche können Benutzer jedes Security Director-Objekt, einschließlich Geräte der SRX-Serie, mit einem Namen oder einer IP-Adresse durchsuchen. Die globale Suche prüft den Suchtext oder die IP-Adresse über alle Objekte oder Geräte von Security Director hinweg und zeigt die Ergebnisse in der Benutzeroberfläche an.
Wenn Sie z. B. eine Firewallregel, einen Planer, eine Adresse und einen Service mit demselben Namen in Security Director erstellen und diesen Namen mithilfe des Textfelds für die globale Suche suchen, werden die Ergebnisse mit Domänen angezeigt.
Globale Suchergebnisse werden im Format Name des Objekts | Typ des Objekts | Domänenname.
ILP-Suche
Alle Objekt- und Geräteseiten, z. B. Adresse, Dienst, Firewallrichtlinie, Firewallregel usw., verfügen über Suchfelder in der oberen rechten Ecke (ILP-Suchfeld). Sie können nach einem Namen, einer IP-Adresse eines Geräts usw. suchen.
In einer Tabelle mit Firewallregeln können Sie die Regel z. B. anhand eines Namens, einer Zone, einer Adresse, eines Scheduler-Namens usw. durchsuchen.
Spaltensuche
Sie können eine granulare Suche durchführen, indem Sie die Suche auf Spaltenebene in den komplexen Tabellen verwenden, die mehr Daten enthalten, z. B. Firewall, NAT, IPS, VPN-Richtlinien, Regeltabelle und Gerätetabelle.
Wenn Sie auf das Symbol für die Spaltensuche klicken, das sich in der oberen rechten Ecke der Tabelle neben dem Suchsymbol befindet, wird das Textfeld für die Spaltensuche in der Benutzeroberfläche angezeigt. Sie können Datensätze mithilfe einer oder mehrerer Spalten filtern.
Artikelauswahl-Suche
Sie können ein Suchtextfeld verwenden, um Elemente auszuwählen, die in eine Regel oder Richtlinie aufgenommen werden sollen.
Wenn Sie z.B. eine Adresse oder Servicegruppe anlegen, können Sie zunächst nach der Adresse oder dem Serviceobjekt suchen. In ähnlicher Weise können bei der Erstellung von Firewall-, IPS- und NAT-Regeln Quell- und Zieladressen in der Elementauswahl mithilfe eines regulären Ausdrucks, eines vollständigen Namens und eines Teilnamens durchsucht werden.
Einschränkungen bei der Suche nach Trennzeichen
Der Suchtext sollte kein Trennzeichen enthalten, das den Anfang oder das Ende markiert, z. B. ein Komma, einen Bindestrich usw. Sie können das Objekt nach einem Teilwort oder mit * am Ende des Textes durchsuchen.
Wenn die Objektnamen z. B. "test-SRX", "test-SRX-UK", "test-SRX_US" usw. lauten, können Sie nicht mit "test-" suchen, die Ergebnisse werden nicht angezeigt.
Wenn Sie jedoch mit dem Text test suchen, wird das Objekt, das den Namen als Test enthält (entweder vor oder nach einem Trennzeichen), angezeigt.
Suchindex aktualisieren
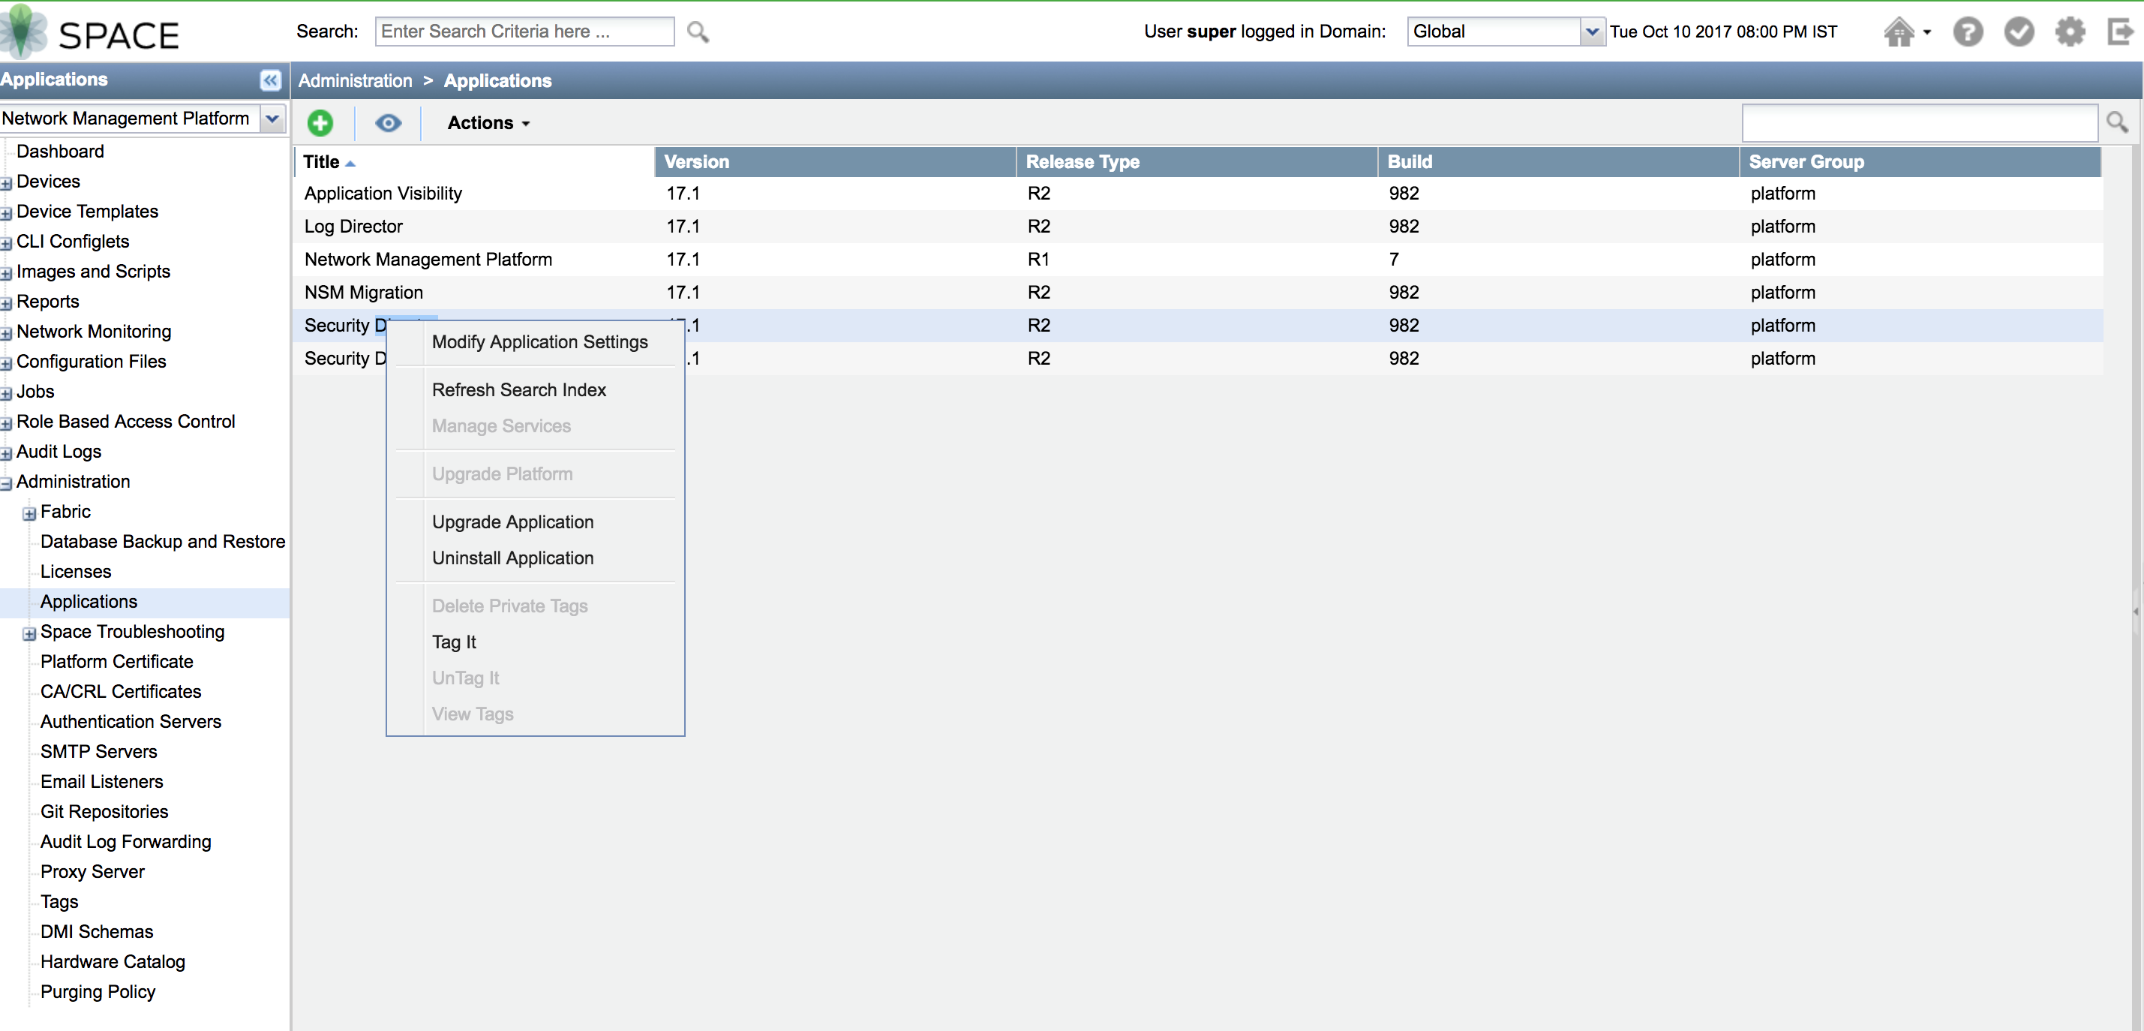
Wenn bei der Suche nach neu hinzugefügten oder vorhandenen Objekten in einer Kategorie, wie z. B. globale, ILP- und Spaltensuche, Probleme auftreten, können Sie den Suchindex aktualisieren auf der Seite Junos Space Network Management-Plattform auslösen. Basierend auf der Anzahl der Objekte, z. B. der Anzahl der Adressen, des Diensts und der Firewall-Richtlinien in Security Director, kann der Aktualisierungssuchindex einige Zeit in Anspruch nehmen.
Wählen Sie auf Junos Space Network Management-Plattform Seite Administrator > Anwendung aus. Klicken Sie mit der rechten Maustaste auf Security Director, und klicken Sie auf Suchindex aktualisieren. Siehe Abbildung 9.
 aktualisieren
Warten Sie etwa 10 bis 15 Minuten, und versuchen Sie dann erneut, Objekte in Security Director zu suchen.
Dieser Vorgang sollte nicht häufig durchgeführt werden. Dies kann sich auf die Gesamtleistung von Security Director auswirken.
Hauptarbeitsbereich – Übersicht
Der Hauptarbeitsbereich von Security Director nimmt den Rest des Browserfensters ein und ist durch sechs horizontale Registerkarten direkt unter dem Banner unterteilt. Die sechs Registerkarten sind: Dashboard, Monitor, Geräte, Konfigurieren, Berichte und Verwaltung. Die einzelnen Arbeitsbereiche und ihre barrierefreien Funktionen werden weiter unten in diesem Dokument beschrieben.
Instrumententafel
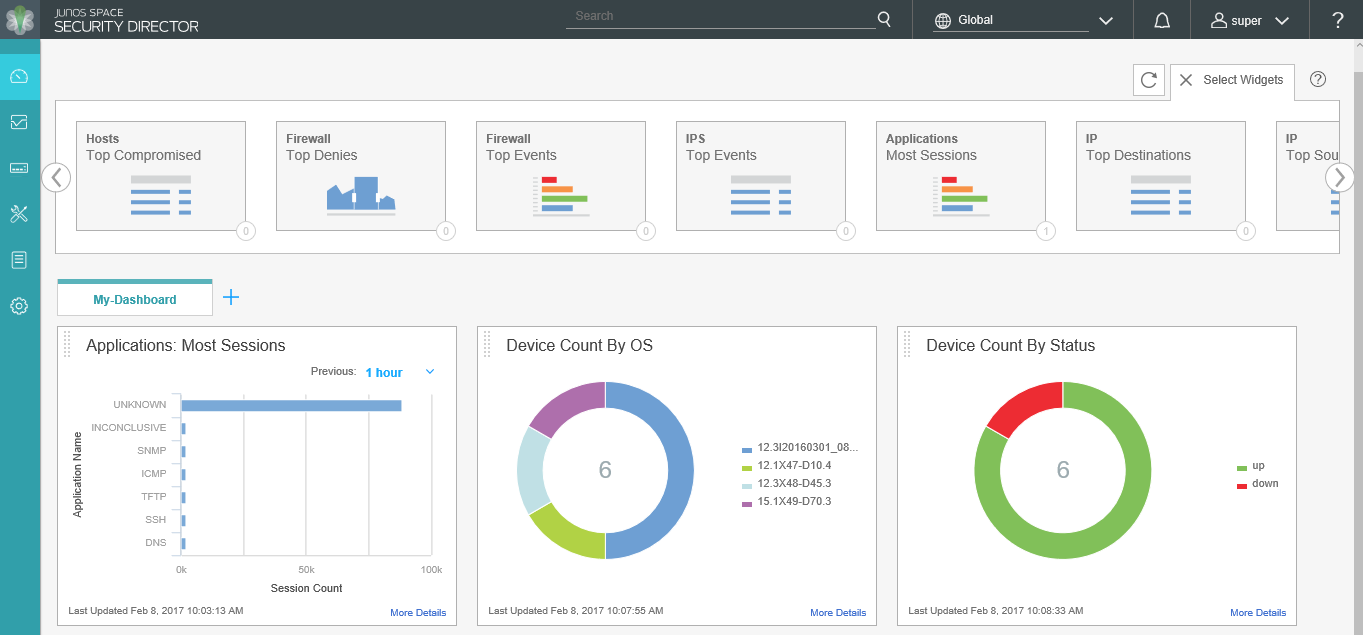
Das Dashboard ist die Hauptzielseite für Security Director. Es ist das erste, was Sie jedes Mal sehen werden, wenn Sie sich anmelden. Deshalb bietet Juniper Networks Ihnen die Möglichkeit, sich die Informationen zur Netzwerksicherheit präsentieren zu lassen, die Sie am meisten interessieren. Sie können den Arbeitsbereich in Ihrem Dashboard anpassen, indem Sie Widgets aus dem Karussell unter dem Banner hinzufügen. Die Platzierung und die Einstellungen in Widgets werden so gespeichert, dass alles, von Geräteinformationen bis hin zu Firewall-Ereignisinformationen, von den am häufigsten blockierten Viren bis hin zu Live-Bedrohungskarten, für jeden Benutzer eindeutig sein kann. Sobald Sie sich für die Widgets entschieden haben, die Sie sehen möchten, können Sie das Karussell schließen, um wieder Platz auf dem Bildschirm zu gewinnen.
Monitor
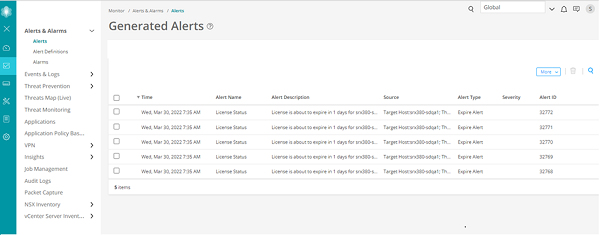
Die Registerkarte "Überwachen" bietet einen Arbeitsbereich, in dem grafische Darstellungen von Netzwerkverkehr, Firewall-Ereignissen, Live-Bedrohungen und Netzwerkbenutzerdaten verfügbar sind. Darüber hinaus gibt es detaillierte Daten für Warnmeldungen und Alarme sowie Informationen zur Auftragsverwaltung. In diesem Arbeitsbereich können Sie die detaillierten Informationen überprüfen, die erforderlich sind, um zu verstehen, was mit den verwalteten Sicherheitsgeräten und dem Datenverkehr in Ihrem Netzwerk geschieht.
Geräte
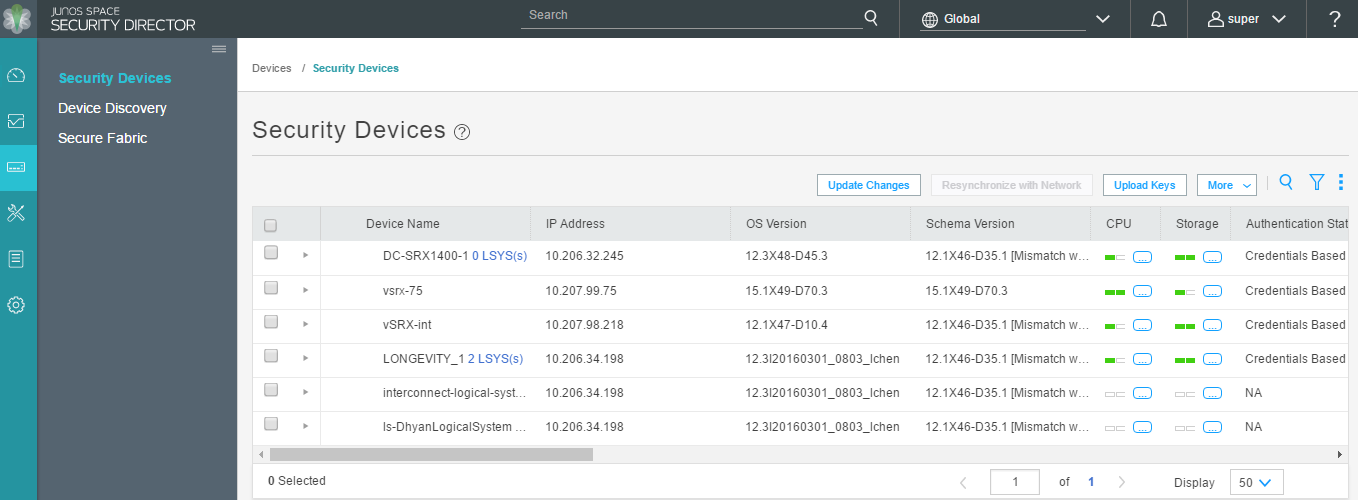
Die Registerkarte "Geräte" bietet einen Arbeitsbereich, in dem Sie Security Director-Geräte hinzufügen und verwalten können. Standardmäßig sind mehrere Spalten mit Informationen verfügbar. Dazu gehören Live-CPU- und Speicherdaten sowie Informationen zur laufenden Softwareversion und -plattform. Schemakonflikte sind leicht sichtbar, sodass Sie sie korrigieren können, bevor Sie ein Gerät aktualisieren.
Bevor Sie mit einem bestimmten Gerät in Security Director arbeiten, stellen Sie sicher, dass das richtige DMI-Schema verfügbar ist. Wenn es eine Diskrepanz zwischen dem Software-Image des Geräts und der Schemaversion gibt, die Security Director zur Verwaltung des Geräts verwendet, führt dies zu unerwartetem Verhalten. Die Verwaltung des DMI-Schemas erfolgt im Arbeitsbereich "Junos Space Platform Administration".
Konfigurieren
Die Registerkarte Konfigurieren ist der Arbeitsbereich, in dem die gesamte Sicherheitskonfiguration erfolgt. Sie können Firewall-, IPS-, NAT- und Content Security-Richtlinien konfigurieren, Richtlinien Geräten zuweisen, Richtlinienzeitpläne erstellen und anwenden, VPNs erstellen und verwalten sowie alle gemeinsam genutzten Objekte erstellen und verwalten, die für die Verwaltung Ihrer Netzwerksicherheit erforderlich sind.
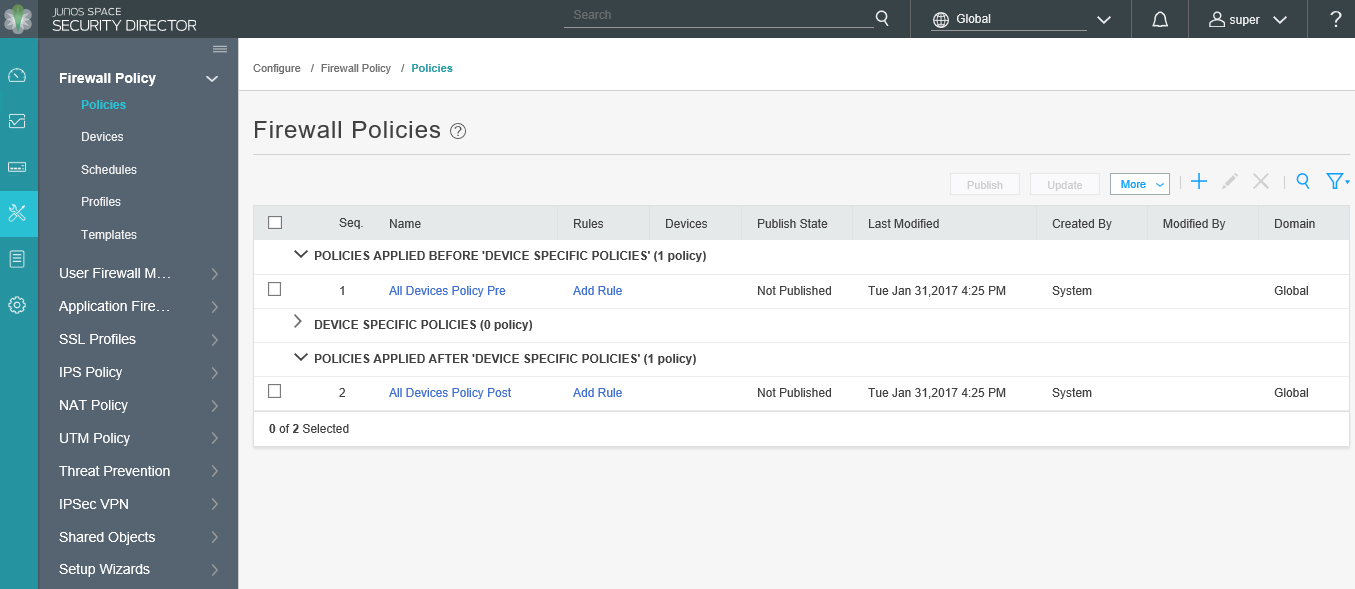 "Konfigurieren" von Security Director
Berichte
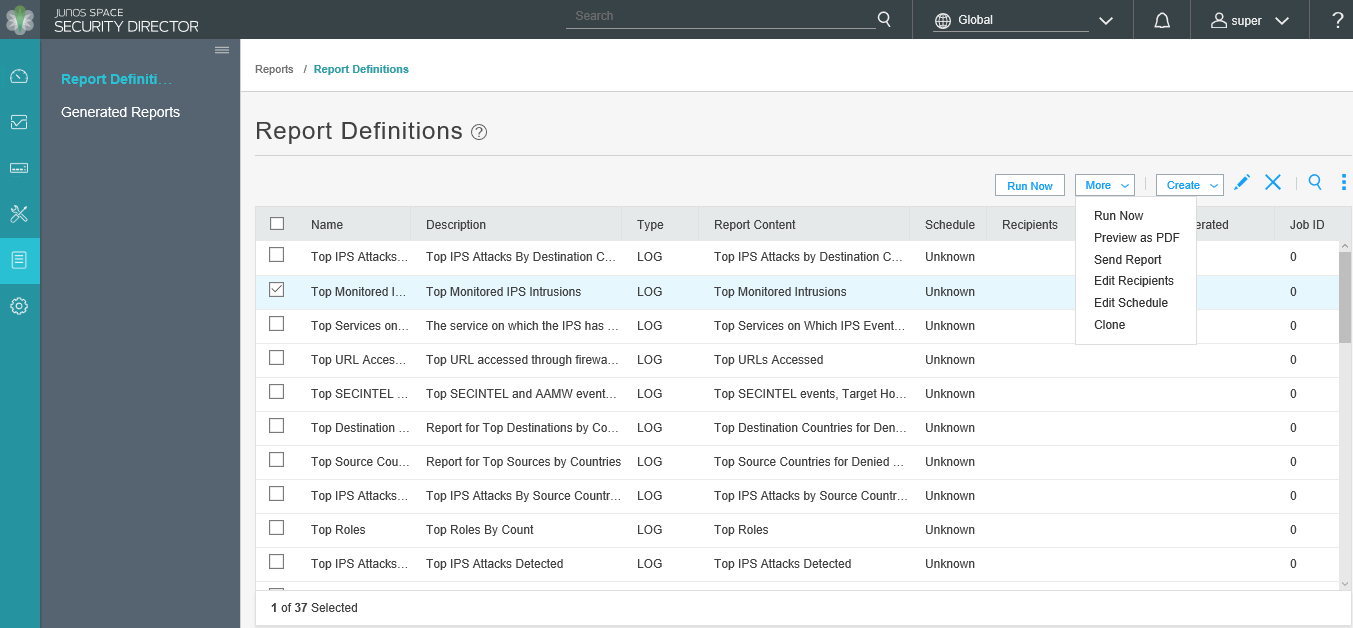
Die Registerkarte Berichte bietet einen Arbeitsbereich, in dem Sie Berichte erstellen und an andere interessierte Parteien senden können. Die Berichte, die auf der Registerkarte Dashboard verfügbar sind, sind eine Teilmenge der Berichte, die hier verfügbar sind. Bei der Ausführung stellt das Berichtsmodul sowohl grafische als auch numerische Daten für eine vollständige Visualisierung der Protokolldaten bereit. Security Director enthält eine Reihe vordefinierter Berichte, und Sie können Ihre eigenen benutzerdefinierten Berichte von Grund auf neu hinzufügen oder einen der vordefinierten Berichte klonen.
 "
Verwaltung
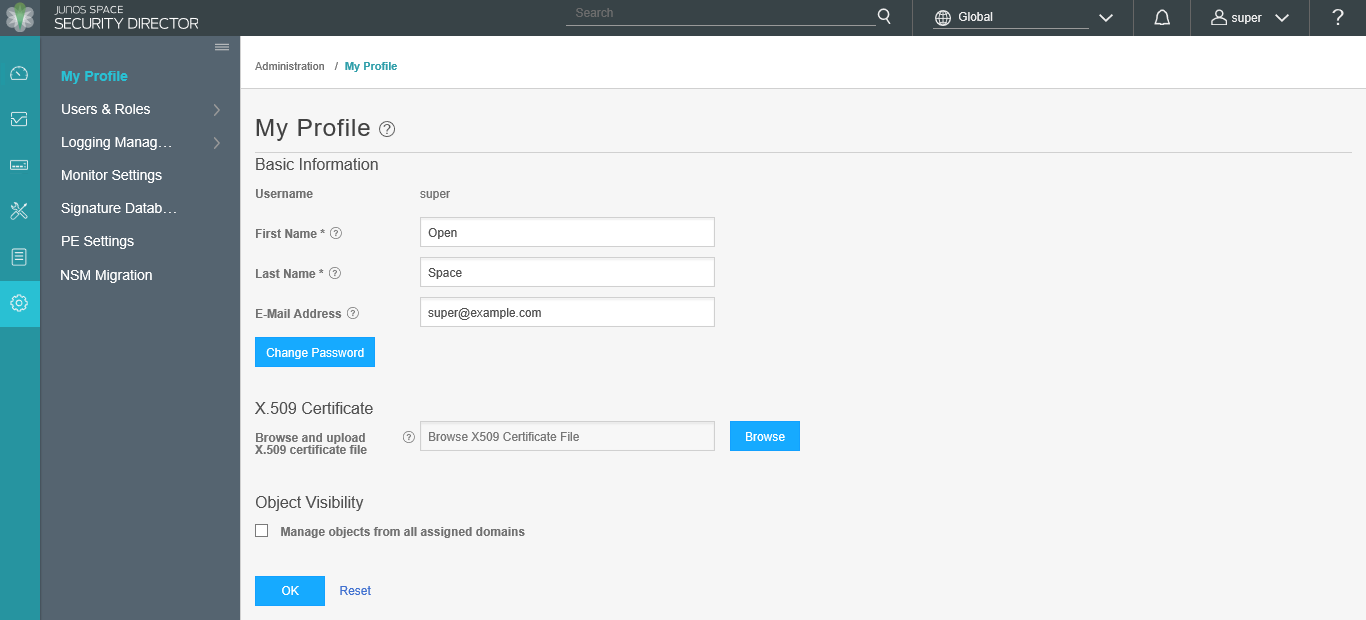
Die Registerkarte "Administration" bietet einen Arbeitsbereich, in dem Sie die rollenbasierte Zugriffssteuerung (RBAC) verwalten, Audit-Protokolle überprüfen und verwalten, die Protokollierung verwalten, die IPS-Signaturdatenbank überprüfen und aktualisieren sowie Ihr Anmeldeprofil verwalten können. Mit der Domänen-RBAC können Systemadministratoren Security Director logisch in Abschnitte unterteilen, die als Domänen bezeichnet werden. Richtlinien, Objekte, Protokolle und Services, die für Geräte innerhalb einer Domäne erstellt wurden, sind nur für die Verwendung innerhalb dieser Domäne verfügbar. Der Benutzerzugriff kann auch auf einzelne Domänen beschränkt werden. Weitere Informationen zur RBAC finden Sie unter Übersicht über die Domänen-RBAC.
 "
Globale Funktionen
Security Director enthält unterstützende Workflow-Assistenten, die Sie durch einige der Sicherheitsfunktionen führen. Dazu gehören ein Assistent zum Erstellen von Regeln und ein Assistent zum Hinzufügen von Geräteprofilen.
Der Veröffentlichungs-Workflow ermöglicht es, Sicherheitskonfigurationen zu erstellen oder zu ändern, Geräten zuzuweisen, zu veröffentlichen und dann auf diesen Geräten zu aktualisieren. Richtlinienänderungen, ob IPS, Firewall oder eine andere verwaltete Richtlinie, können von Mitarbeitern des Network Operations Center (NOC) bereitgestellt, von Netzwerkadministratoren in der Vorschau angezeigt und genehmigt und einzeln oder alle auf einmal während der Wartungsfenster oder beliebig oft auf einmal mithilfe des Veröffentlichungs-Workflows auf den Geräten aktualisiert werden.
Das Klonen ermöglicht die schnelle Duplizierung von Objekten über Regeln bis hin zu ganzen Richtlinien. Wenn Sie mit komplexen Regeln oder Richtlinien zu tun haben, kann das Klonen zur Durchführung von Änderungen sicherstellen, dass es einen konsistenten Ausgangspunkt gibt, von dem aus Änderungen vorgenommen werden können.
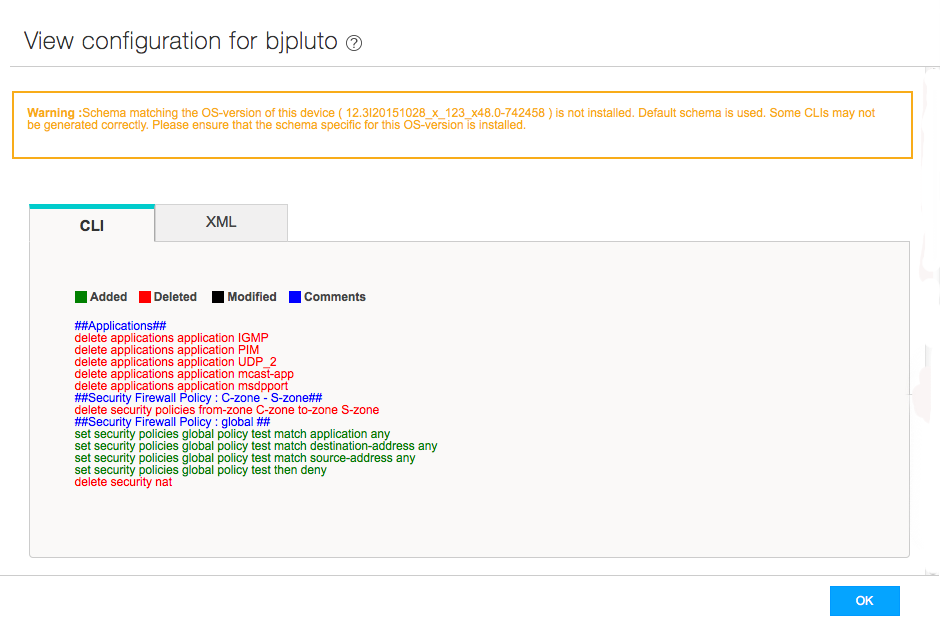 des Konfigurationsupdates
Die Konfigurationsvorschau ist als CLI-Befehle oder als XML verfügbar.
Schlussfolgerung
Security Director ist eine Sicherheitsmanagement-Anwendung, die auf Geschwindigkeit und Skalierbarkeit ausgelegt ist. Gemeinsam genutzte Objekte können für viele Sicherheitsrichtlinien und Geräte erstellt und verwendet werden. Firewall-Richtlinien, NAT-Richtlinien und andere können erstellt, geändert, verwaltet und auf einzelne Geräte oder Gruppen von Geräten angewendet werden.
RBAC- und Domänenfeatures ermöglichen es dem Security Director-Administrator, den Zugriff auf viele Benutzerebenen zu gewähren und gleichzeitig die Sichtbarkeit vertraulicher Sicherheitsinformationen einzuschränken. Auf Sicherheitsgeräte, Benutzer, gemeinsam genutzte Objekte und Richtlinien in einer Domäne können Benutzer, die keinen Zugriff auf diese Domäne haben, nicht zugreifen. Auf diese Weise können Service-Provider-Organisationen eine Kundenisolierung bieten, die es ihnen ermöglicht, ihren Kundenstamm zu diversifizieren. Die Benutzerverwaltung kann lokal in Security Director oder aus der Ferne über zentrale Benutzerverwaltungssysteme wie RADIUS erfolgen.
Und schließlich werden die von Security Director empfangenen Ereignisse protokolliert und auf verschiedene Weise korreliert, sodass verständliche und umsetzbare grafische und numerische Diagramme bereitgestellt werden. Berichte, die auf diesen Informationen basieren, können ausgeführt und direkt an Stakeholder innerhalb einer Organisation gesendet werden. Die Berichte können Sicherheits- und Benutzertrends im Zeitverlauf aufzeigen und Entscheidungsträgern dabei helfen, präzise und genaue Sicherheitsrichtlinien zu erstellen.