
AUF DIESER SEITE
Bereitstellung drahtloser Netzwerke (Juniper APs)
Access Point Staging
Das Access Point (AP)-Staging ist die erste physische Vorbereitung von Juniper APs vor ihrer vollständigen Bereitstellung und Konfiguration. Dieser Prozess beginnt mit dem sorgfältigen Auspacken jedes AP, um sicherzustellen, dass alle Komponenten vorhanden und unbeschädigt sind. Montieren Sie die APs nach dem Auspacken physisch an den dafür vorgesehenen Stellen gemäß der detaillierten Standortuntersuchung für das drahtlose Netzwerk und dem Low-Level-Design. Erfüllen Sie die Stromversorgungsanforderungen, indem Sie die APs mit Power over Ethernet (PoE)-fähigen Ports der Switches der EX-Serie von Juniper verbinden. Diese Ports liefern sowohl Datenkonnektivität als auch Strom, sodass keine separaten Steckdosen erforderlich sind. Durch diese optimierte Bereitstellung wird sichergestellt, dass die APs für das automatisierte Onboarding und die Konfiguration über die Juniper Mist Cloud bereit sind.
- Unboxing und physische Montage von APs.
- Stromversorgung über PoE von EX-Switches
Juniper bietet eine breite Palette von Hardware zur Unterstützung Ihrer Anforderungen an drahtlose Netzwerke. Alle Juniper APs arbeiten mit der Juniper Mist Systems Cloud und Mist AI zusammen, um erstklassige drahtlose Zugriffsfunktionen bereitzustellen.
Einen schnellen Vergleich verschiedener AP-Modelle finden Sie in der folgenden Tabelle. Ausführlichere Informationen finden Sie unter https://www.juniper.net/us/en/products/access-points.html.
| Wi-Fi 6E (802.11ax) | Wi-Fi 7 (802.11be) | |||||||
|---|---|---|---|---|---|---|---|---|
| AP-Modell | AP24 | AP34 | AP45/E | AP64 | AP36/M | AP37 | AP47/D/E | AP66 |
| Einsatz | Innenbereich | Innenbereich | Innenbereich | Außenbereich | Innenbereich | Innenbereich | Innenbereich | Innenbereich - Außenbereich |
| MIMO | 2x2:2 | 2x2:2 | 4x4:4 | 2x2:2 | 4x4:4 | 4x4:4 | 4x4:4 | 2,4 GHz:2x2:2 |
| Antenne | 2,4/6 + 5 GHz | 2,4+5+6 GHz | 2,4/5/6+5+6 GHz | 2,4/6 + 5 GHz | 2,4+5+6 GHz | 2,4+5+6 GHz | 2,4+5+6 GHz | 2,4/6 + 5 GHz |
| Antenne | Intern | Intern | Intern/ Extern |
Intern | Intern/ Richtungsweisend/ Extern |
Intern | Intern/ Richtungsweisend/ Extern |
Intern/ Richtungsweisend |
| vBLE | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein |
| Leistung | Bis zu 3,6 Gbit/s | Bis zu 4,2 Gbit/s | Bis zu 9,6 Gbit/s | Bis zu 3,6 Gbit/s | Bis zu 11,53 Gbit/s | Bis zu 11,53 Gbit/s | Bis zu 28,8 Gbit/s | Bis zu 9,38 Gbit/s |
| PoE | 802.3af PoE | 802.3at PoE | 802.3bt PoE | 802.3at PoE | 802.3bt PoE | 802.3bt PoE | 802.3bt PoE | 802.3at PoE |
Auswahl des richtigen Access Points
Die Wahl des richtigen Juniper Mist Systems Access Point (AP) aus den Serien AP36, AP37 und AP47 hängt von Ihrer spezifischen Umgebung und den Anforderungen an Leistung, Antennentyp und Bereitstellungsort ab.
- AP36: Dies ist Ihre erste Wahl für Standard-Wi-Fi 7-Bereitstellungen im Innenbereich. Er bietet eine solide Leistung mit einem 2x2 MIMO im 2,4-GHz-Band und einem 4x4 MIMO im 5-GHz- und 6-GHz-Band sowie einem dedizierten vierten Radio zum Scannen. Es bietet ein hervorragendes Gleichgewicht zwischen wichtigen Wi-Fi 7-Funktionen und Kosteneffizienz für Umgebungen wie Büros, Einzelhandel und Campus, die zuverlässige Konnektivität mit hoher Leistung benötigen. Der AP36 ist auf Effizienz und optimierte Bereitstellungen ausgelegt.
- AP37: Der AP37 ähnelt AP36 aus WLAN-Sicht. Es bietet auch erweiterte Standortservices mit vBLE-Technologie, die für die digitale Transformation verwendet werden können.
- AP47: Der AP47 ist der leistungsstärkste und leistungsstärkste AP in der Produktreihe. Es handelt sich um einen Wi-Fi 7 AP mit vier Radios, 4x4 MIMO auf allen drei Bändern und einem dedizierten vierten Radio zum Scannen. Die AP47-Serie ist für die anspruchsvollsten, unternehmenskritischen Umgebungen konzipiert, die absolut beste Leistung, Geschwindigkeit und Zuverlässigkeit erfordern. Dazu gehören große Unternehmensbüros, Stadien und Umgebungen mit hoher Dichte, bei denen jede Millisekunde Latenz und jeder Gigabit Durchsatz zählt. Außerdem verfügt er über zwei 10-Gbit/s-Ethernet-Ports für Redundanz
Modellspezifika (Antenne und Umgebung)
Nachdem Sie die Leistungsstufe (AP36/37 oder AP47) ausgewählt haben, hilft Ihnen das Suffix (D, E oder M) bei der Auswahl der richtigen Antennenkonfiguration für Ihren spezifischen physischen Raum.
- Standardmodelle (AP47, AP36, AP37): Dies sind die Allzweck-APs für den Innenbereich mit integrierten omnidirektionalen Antennen. Sie sind ideal für offene Büroräume, Konferenzräume und andere typische Innenräume, in denen eine breite, gleichmäßige Abdeckung erforderlich ist. Dies ist die häufigste Option für die meisten Bereitstellungen.
- AP47D: Das "D" steht für Richtung. Dieses Modell verfügt über integrierte Richtantennen. Sie sollten den AP47D für Umgebungen mit hoher Dichte wählen, in denen Sie das Signal steuern und die Kapazität in bestimmte Richtungen fokussieren müssen. Verwenden Sie ihn in Hörsälen, Hörsälen oder großen Besprechungsräumen, in denen Sie eine konzentrierte Gruppe von Benutzern bedienen möchten, ohne Kanalinterferenzen mit anderen APs in der Nähe zu verursachen.
- AP47E: Das "E" steht für externe Antennen. Dies ist ein flexibles Modell, da es Anschlüsse für externe Antennen hat. Entscheiden Sie sich für den AP47E, wenn Sie Ihr Abdeckungsmuster für einzigartige oder anspruchsvolle Umgebungen anpassen müssen, wie z. B. große öffentliche Veranstaltungsorte, Lagerhallen mit hohen Decken oder hohe Regale, in denen das Signal präzise ausgerichtet werden muss.
- AP36M: Das "M" steht für multidirektional. Dieses Modell ist einzigartig für die AP36-Serie und für Innenumgebungen konzipiert. Es verfügt über eine eingebaute Richtantenne, kann aber auch externe Antennen verwenden. Der AP36M ist eine vielseitige Option für Bereiche, in denen Sie omnidirektionale Abdeckung mit einem Richtsignal kombinieren müssen, wie z. B. Lagerhallen mit hohen Decken, hohen Regalen oder großen offenen Campusbereichen.
Onboarding Access Points
Wenn Sie Ihr Abonnement wie zuvor beschrieben korrekt aktiviert haben, werden Ihre APs automatisch in Ihre Mist Systems Organisation integriert. Wenn Sie APs einzeln einbinden oder weitere APs als Erweiterung zu bereits beanspruchten APs hinzufügen möchten, führen Sie die folgenden Schritte aus: Onboarding eines AP mit der mobilen App von Mist AI oder Einbindung eines oder mehrerer APs über einen Webbrowser.
Um einen der beiden Onboarding-Prozesse durchzuführen, müssen Sie das Claim-Code-Label auf der Rückseite Ihres AP suchen. Um mehrere APs zu integrieren, können Sie den Aktivierungscode verwenden, der in Ihrer Bestellung aufgeführt ist.
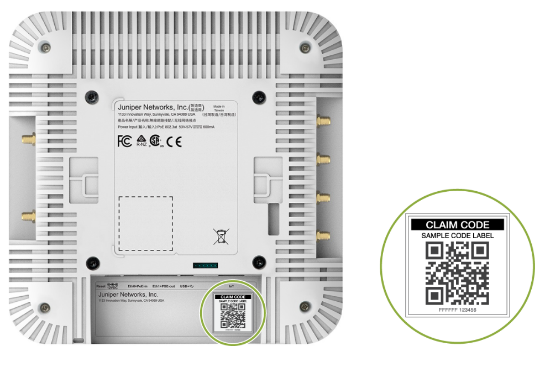
Access Point-Montage
Sie können den AP mit verschiedenen Methoden an der Decke oder Wand montieren. Die spezifischen Anweisungen für Ihr AP-Modell finden Sie in den Montageanweisungen im Anhang.
Alle APs werden mit einer universellen Montagehalterung geliefert, die Sie für alle Montageoptionen verwenden können. Um den AP an einer Decke zu montieren, müssen Sie je nach Deckentyp einen zusätzlichen Adapter bestellen.
| Beschreibung der Teilenummer | |
|---|---|
| APBR-U | Universalhalterung für T-Bar- und Trockenbaumontage. AP24s werden mit der Universalhalterung APBR-U geliefert. Wenn Sie andere Halterungen benötigen, müssen Sie diese separat bestellen |
| APBR-ADP-T58 | Halterungsadapter zur Montage des AP an einem 5/8-Zoll. Gewindestange |
| APBR-ADP-M16 | Halterungsadapter zur Montage des AP auf einer 16 mm Gewindestange |
| APBR-ADP-T12 | Halterungsadapter zur Montage des AP an einem 1/2-Zoll. Gewindestange |
| APBR-ADP-CR9 | Halterungsadapter zur Montage des AP an einem versenkten 9/16-Zoll. T-Bar oder Kanalschiene |
| APBR-ADP-RT15 | Halterungsadapter zur Montage des AP an einem versenkten 15/16-Zoll. T-Bügel |
| APBR-ADP-WS15 | Halterungsadapter zur Montage des AP an einem versenkten 1,5-Zoll-. T-Bügel |
Zero-Touch-Bereitstellung für APs
Zero-Touch Provisioning (ZTP) für Juniper Mist Systems Access Points ist eine wichtige Voraussetzung für eine schnelle und effiziente drahtlose Netzwerk-Bereitstellung. Sobald die APs physisch verbunden und eingeschaltet sind, versuchen sie automatisch, eine sichere Verbindung zur Juniper Mist Cloud herzustellen. Nach erfolgreicher Verbindung werden die APs automatisch identifiziert und in die Cloud-Plattform eingebunden. Von dort aus können IT-Administratoren diese APs ganz einfach bestimmten Standorten zuweisen und sie auf digitalen Grundrissen im Mist Systems Dashboard überlagern, wodurch das Bestandsmanagement optimiert, die Fehlerbehebung vereinfacht und standortbasierte Services ohne manuelle Konfiguration auf jedem Gerät ermöglicht werden.
- APs verbinden sich automatisch mit der Juniper Mist Cloud.
- Zuweisen von APs zu bestimmten Standorten und Karten.
Konnektivität zur Juniper Mist Cloud
Nachdem Sie die anfänglichen Einrichtungsaufgaben abgeschlossen haben, können Sie nun überprüfen, ob die Kommunikation zwischen der Website und der Mist Systems Cloud ordnungsgemäß funktioniert. Stellen Sie sicher, dass alle erforderlichen Netzwerkpfade offen sind, um eine nahtlose Konnektivität zu ermöglichen. Für Juniper APs müssen die folgenden Ziele an Ihrem Internet-Gateway oder Ihrer Firewall aktiviert sein, wie folgt:
| Umgebung | Ziel-FQDN/Port |
|---|---|
| Alle Clouds | ep-terminator.mistsys.net (TCP 443) redirect.mist.com (TCP 443) |
| Global 01 | portal.mist.com (TCP 443) |
| Global 02 | ep-terminator.gc1.mist.com (TCP 443) portal.gc1.mist.com (TCP 443) |
| Global 03 | ep-terminator.ac2.mist.com (TCP 443) portal.ac2.mist.com (TCP 443) |
| Global 04 | ep-terminator.gc2.mist.com (TCP 443) portal.gc2.mist.com (TCP443) |
| Global 05 | ep-terminator.gc4.mist.com (TCP 443) portal.gc4.mist.com (TCP443) |
| EMEA 01 | ep-terminator.eu.mist.com (TCP 443) portal.eu.mist.com (TCP 443 |
| EMEA 02 | terminator.gc3.mist.com (TCP 443) portal.gc3.mist.com (TCP 443) |
| EMEA 03 | terminator.ac6.mist.com (TCP 443) portal.ac6.mist.com (TCP |
| EMEA 04 | terminator.gc6.mist.com (TCP 443) portal.gc6.mist.com (TCP |
| APAC 01 | ep-terminator.gc7mist.com (TCP 443) portal.gc7.mist.com (TCP 443) |
| APAC 03 | ep-terminator.gc7.mist.com (TCP 443) portal.gc7.mist.com (TCP 443) |
Im folgenden Dokument finden Sie die genauen Portdetails für verschiedene Cloud-Instanzen auf der ganzen Welt:
Einschalten des Access Point
Wenn Sie einen AP einschalten und mit dem Netzwerk verbinden, wird der AP automatisch in die Cloud von Juniper Mist Systems integriert. Der AP-Onboarding-Prozess umfasst die folgenden Schritte:
- Wenn Sie einen AP einschalten, erhält der AP eine IP-Adresse vom DHCP-Server im nicht getaggten VLAN.
- Der AP führt eine DNS-Suche durch, um die Cloud-URL von Juniper Mist Systems aufzulösen. Die spezifischen Cloud-URLs finden Sie unter Firewall-Konfiguration.
- Der AP baut eine HTTPS-Sitzung mit der Cloud von Juniper Mist Systems zur Verwaltung auf.
- Die Cloud von Mist Systems stellt den AP dann bereit, indem sie die erforderliche Konfiguration pusht, sobald der AP einem Standort zugewiesen wurde.
Um den AP einzuschalten, verbinden Sie ein Ethernet-Kabel von einem PoE-fähigen Switch mit dem Eth0+PoE-Port des AP.
Ein AP kann sich mit 802.3af-Stromversorgung mit der Mist Systems Cloud verbinden. Die meisten APs benötigen jedoch mindestens 802.3at-Strom, während einige APs 802.3bt benötigen, um mit voller Funktionalität zu arbeiten. Im Allgemeinen ist 802.3at die empfohlene Mindest-PoE-Leistung für APs. Informationen zu den PoE-Anforderungen für APs finden Sie in der folgenden Tabelle:
| AP | Mindestens erforderliches PoE | Wattzahl für den vollständigen Betrieb |
|---|---|---|
| AP12 | 802.3af | 12,9 W |
| AP24 | 802.3af | 13,0 W |
| AP32 | 802.3at | 19,5 W |
| AP33 | 802.3at | 19,5 W |
| AP34 | 802.3at | 20,9 W |
| AP43 | 802.3at | 25,5 W |
| AP45 | 802.3at/bt | 29,3 W |
| AP63 | 802.3at | 25,5 W |
| AP64 | 802.3af | 13,0 W |
| AP36 | 802.3at | 29,3 W |
| AP37 | 802.3at | 29,3 W |
| AP47 | 802.3at/bt | 29,3 W |
| AP66 | 802.3at | 25,5 W |
Der AP45/47 benötigt 802.3bt für die volle Funktionalität. Unter 802.3at verfügt es über dynamische Funktionen, die auf der Konfiguration basieren.
- Der AP führt 4×4 auf zwei beliebigen Datenfunkmodulen oder 2×2 auf 2,4 GHz, 4×4 auf 5 GHz und 2×2 auf 6 GHz mit drei aktivierten Datenfunkmodulen aus. Zum Beispiel:
- Wenn in Ihrer WLAN Konfiguration nur zwei Bänder konfiguriert sind, arbeitet das AP an beiden Datenfunkmodulen als 4×4.
- Wenn in WLAN Konfiguration drei Bänder konfiguriert sind, was bedeutet, dass alle drei Datenfunkmodule aktiv sind, arbeitet das AP als 2×2 auf 2,4 GHz, 4×4 auf 5 GHz und 2×2 auf 6 GHz.
Möglicherweise müssen Sie das Link Layer Discovery Protocol (LLDP) auf dem Switch aktivieren, damit er 802.3at- oder 802.3bt-Strom liefern kann. Wenn der Switch, an den Sie den AP anschließen, nicht PoE-fähig ist, verwenden Sie einen 802.3at- oder 802.3bt-fähigen PoE-Power-Injektor. Juniper führt keine 802.3bt-Power-Injektoren in seiner Produktliste, daher haben wir den "Phihong POE60U-1BT-5" als 802.3bt-Power-Injektor validiert.
Der AP sollte nun im Portal von Mist Systems grün (verbunden) angezeigt werden. Sie werden auch feststellen, dass die Status-LED am AP grün leuchtet, was anzeigt, dass der AP mit der Mist Systems Cloud verbunden ist. Herzlichen Glückwunsch! Sie haben Ihren AP erfolgreich integriert.
Juniper Mist Edge
® Juniper Mist Systems™ Edge erweitert die KI-native drahtlose Agilität und Skalierbarkeit bis zum Campus-Edge – ganz ohne herkömmliche drahtlose Controller. Juniper Juniper Mist Edge ermöglicht die Datenzentralisierung, was sowohl für Unternehmen mit veralteten Netzwerkdesigns als auch für Unternehmen von Vorteil ist, die nahtlose drahtlose Mobilität für Gast- und Remote-Zugriff wünschen.
Bei der Verwendung von Juniper Juniper Mist Edge haben Unternehmen den Vorteil, dass lokalisierte Daten von der Juniper Mist Systems Microservices-Cloud und der Marvis AI-Engine analysiert werden. Die einzigartige Kombination bietet Agilität, Zuverlässigkeit und betriebliche Simplizität und nahtloses, großes Campus-Roaming sowie sicheres IoT mit dynamischer Segmentierung. Mit einer KI-nativen Unternehmensnetzwerke von Juniper werden IT-Abläufe mit beispielloser Automatisierung und Erkenntnissen optimiert.
Mit Juniper Juniper Mist Edge können Unternehmen neue Microservices und Upgrades bei Bedarf einfach auf dem Campus bereitstellen. Sie können die Netzwerkservices dort bereitstellen und verwalten, wo Sie sie benötigen – auf konsistente, nahtlose und sichere Weise.
Einen schnellen Vergleich verschiedener Modelle von Mist Systems Edges finden Sie in der folgenden Tabelle. Ausführlichere Informationen finden Sie unter https://www.juniper.net/us/en/products/access-points/juniper-edge-datasheet.html.
Hinweis: Juniper Mist Edge ME-VM ist keine unterstützte Tunnel-Terminierungsplattform für Produktionsumgebungen. Die ME-VM hat verschiedene Anwendungsfälle als Proxy für ein Nicht-Juniper Produkt mit Access Assurance.
| ME-X1-M | ME-X2-M | ME-X6 | |
|---|---|---|---|
| Max. AP | 500 | 2000 | 5,000 |
| Mac-Client | 5000 | 20,000 | 100,000 |
| Leistung | 4 Gbit/s | 40 Gbit/s | 100 Gbit/s |
| Schnittstellen | 4x1000Base-T | 4 x 10 GbE | 4 x 25 GBase-X |
| Optik | N/A | SFP+ | SFP28 |
Wi-Fi Assurance-Konfiguration
Die Wi-Fi Assurance-Konfiguration ist ein Eckpfeiler der Optimierung der drahtlosen Benutzererfahrung durch die KI-gestützte Plattform von Juniper. In diesem Schritt wird das WiFi Management and Assurance-Abonnement in Ihrer Organisation aktiviert. Nach der Aktivierung können IT-Teams spezifische Wireless Service Level Expectations (SLEs) konfigurieren, die auf die Leistungsziele des Unternehmens abgestimmt sind, wie z. B. Erfolgsraten von Verbindungen, Durchsatz und Roaming-Leistung. Die Mist AI Engine überwacht kontinuierlich die drahtlose Client-Erfahrung im Vergleich zu diesen definierten SLEs, identifiziert und diagnostiziert proaktiv Probleme, liefert umsetzbare Erkenntnisse und automatisiert die Fehlerbehebung, um ein vorhersehbares, zuverlässiges und messbares drahtloses Netzwerkerlebnis für alle Benutzer zu gewährleisten.
- Aktivieren Sie den WLAN-Verwaltungs- und Sicherungsservice in der Juniper Mist Cloud.
- Konfigurieren Sie drahtlose SLEs und überwachen Sie die drahtlose Client-Erfahrung
Wie in diesem Dokument dargestellt, gibt es zwei Hauptansätze für die Bereitstellung: verteilt und zentralisiert (getunnelt). In diesem Abschnitt wird die Grundkonfiguration für den verteilten Ansatz erläutert.
Funkeinstellungen (RF-Vorlage)
RF-Vorlagen bieten eine Möglichkeit, einheitliche Funkkonfigurationen zu erstellen, die von allen APs und Standorten in Ihrem Unternehmen gemeinsam genutzt werden. RF-Vorlagen tun dies und ermöglichen gleichzeitig modellspezifische Ausnahmen, um verschiedene Anwendungsfälle abzudecken, die bei bestimmten APs oder einzelnen Standorten auftreten können. Zu den Einstellungen gehören das Aktivieren oder Deaktivieren von Funkbändern, das Verwalten der Kanalbreite, das Einstellen der Sendeleistung und das Konfigurieren des AP-Antennengewinns.
AP-spezifische Standardeinstellungen sind für alle AP-Modelle verfügbar, wenn das Menü Standardeinstellungen für jedes Funkband aktiv ist. Sie können bestimmte AP-Modelle aus dem Menü Standardeinstellungen auswählen, um modellspezifische Ausnahmen in der RF-Vorlage zu erstellen. In diesem Dokument wird davon ausgegangen, dass Sie eine RF-Vorlage für alle APs innerhalb des Standorts erstellen (Standardeinstellungen).
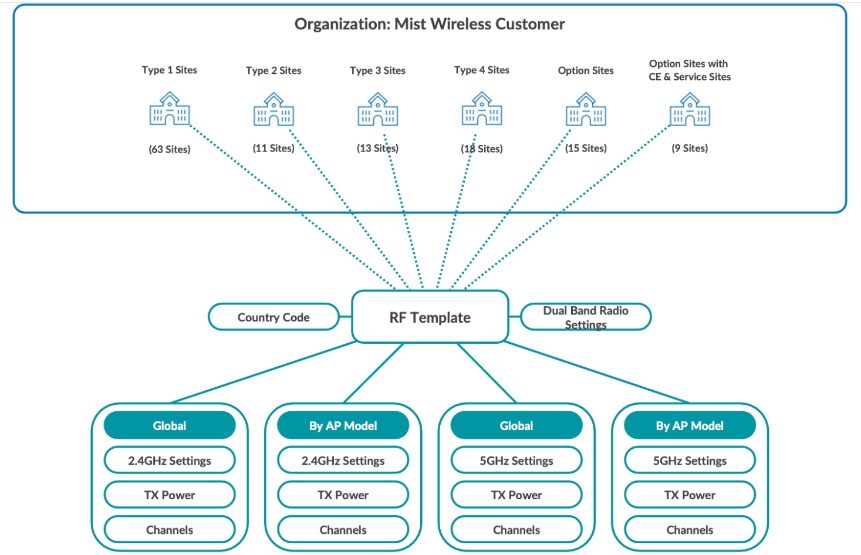
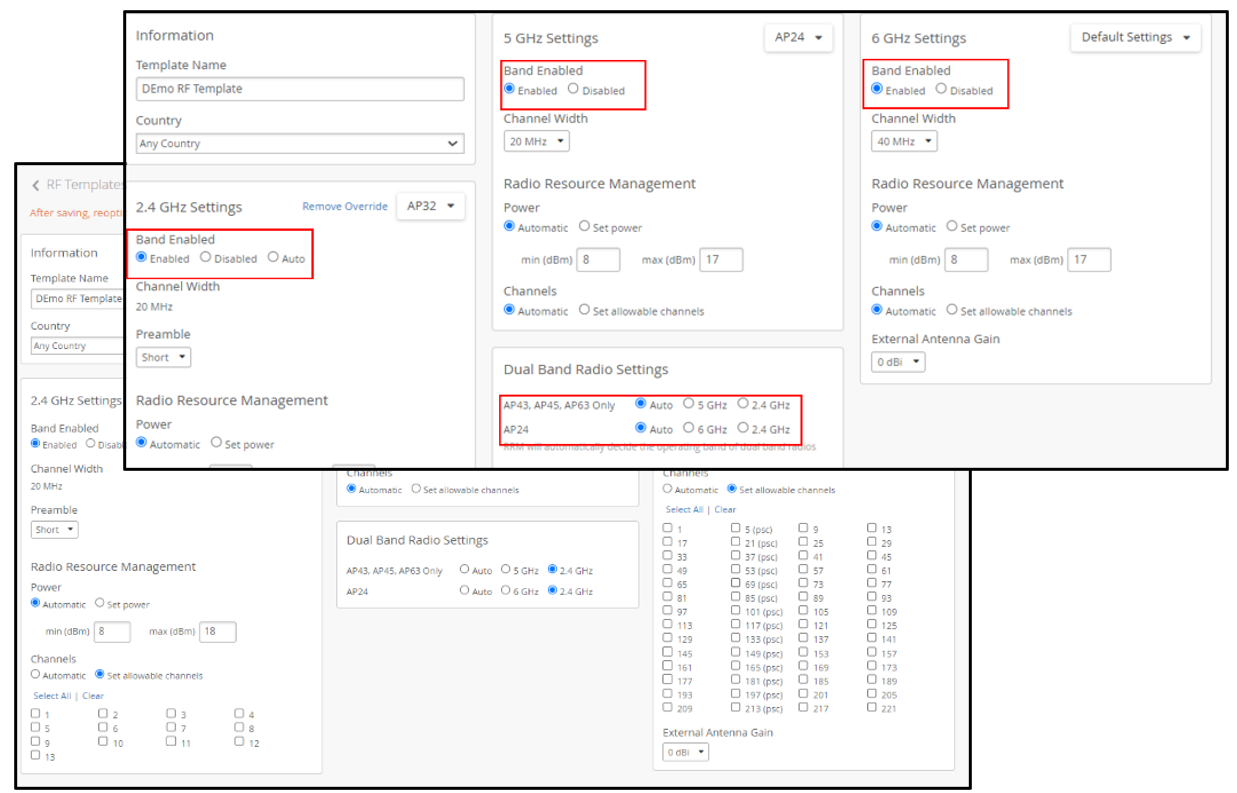
Wählen Sie im Mist Systems linken Navigationsmenü die Option Organisation > RF-Vorlage aus und wählen Sie entweder eine vorhandene Vorlage aus der angezeigten Liste aus oder klicken Sie auf die Schaltfläche Vorlage erstellen , um eine neue zu erstellen.
- Vorlagenname: Dies ist der Name, der in der Vorlagenliste auf der Seite RF-Vorlagen angezeigt wird.
- Land: Ihre Auswahl hier bestimmt, welche Radiokanäle und welche Standardleistungspegel für die Konfiguration verfügbar sind. Wenn Sie die Ländereinstellung auf Beliebiges Land beibehalten, werden die Leistungsbegrenzung und die Kanalverfügbarkeit durch das Land (Autorisierungsdomäne für Radiofrequenz) bestimmt, das in den Organisations- > Standorteinstellungen ausgewählt wurde.
- Aktiviert/Deaktiviert: Aktiviert oder deaktiviert das angegebene Funkband für alle APs in der Vorlage.
- Auto: Wenn diese Funktion für das 2,4-GHz-Funkband aktiviert ist, verwaltet Auto das 2,4-GHz-Funkband des AP, um die Leistung zu maximieren. Bei APs, die Dualband unterstützen, konvertiert diese Einstellung das 2,4-GHz-Funkmodul in 5 GHz oder 6 GHz, basierend auf einer regelmäßig durchgeführten RRM-Analyse (Radio Resource Management). Die APs, die Dual-5-GHz unterstützen, sind der AP43, AP45, AP63 und AP47. APs, die 6 GHz unterstützen, sind AP24 und AP47. RRM kann das 2,4-GHz-Radio bei APs ausschalten, die die automatische Konvertierung nicht unterstützen, sodass der AP nur das 5-GHz-Band bietet. Wenn RRM feststellt, dass dies geschieht, verbessert sich die Netzwerkleistung.
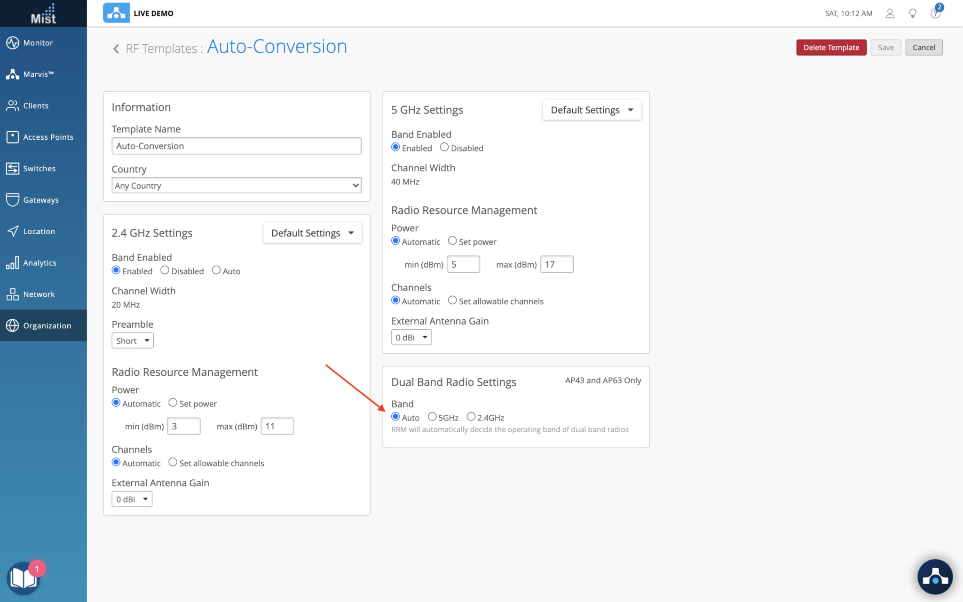
- Sie können entweder Auto für das 2,4-GHz-Band oder für Dualband-Funkeinstellungen auf der Konfigurationsseite der RF-Vorlage auswählen, wie unten gezeigt.
- Wenn Sie Dualbänder aktivieren, stellen Sie sicher, dass Sie schmale Kanalbreiten wie 20 MHz im 5-GHz-Band auswählen oder Richtantennen verwenden, um eine hohe Spektrumsnutzung zu vermeiden.
- In der folgenden Tabelle werden die Betriebsmodi des AP-Funks beschrieben, wenn verschiedene Bandeinstellungen kombiniert werden.
| 2,4-GHz-Modus | Dualband-Einstellung | Betriebsart |
|---|---|---|
| Aktiviert | Auto | RRM zur Entscheidung über das Band von Dualband-Funkmodulen (Auto-Konvertierung), gilt für - AP43, AP45, AP63 (2,4 GHz/5 GHz) - AP24 (2,4 GHz/6 GHz) - AP47 (2,4 GHz/5 GHz oder 6 GHz) - AP36 (2,4 GHz/5 GHz oder 6 GHz) - AP37 (2,4 GHz/5 GHz oder 6 GHz) - AP66 (2,4 GHz/5 GHz oder 6 GHz) |
| Aktiviert | 5 GHz | AP36, AP37, AP43, AP45, AP63, AP66 und AP47 befinden sich im Dual-5-GHz-Modus. Wenn beide Funkmodule im 5-GHz-Band arbeiten |
| Aktiviert | 2,4 GHz | Das Radio wird auf 2,4 GHz eingestellt. |
| Aktiviert | 6 GHz | AP24 wird im 6 GHz + 5 GHz-Betriebsmodus sein AP36, AP37, AP47 und AP66 arbeiten im dualen 6 GHz + 5 GHz |
| Auto | 2,4 GHz | RRM kann entscheiden, ob 2,4 GHz pro AP aktiviert oder deaktiviert werden sollen (automatische Löschung). Gilt für alle AP-Modelle. |
- Kanalbreite: Für die 5-GHz- und 6-GHz-Funkbänder können Sie die Kanalbreite für alle APs in der Vorlage festlegen. Das 2,4-GHz-Funkband verwendet eine feste Kanalbreite von 20 MHz. Bei Bedarf können Sie angeben, welche Kanäle die Funkgeräte in jedem Funkband verwenden können.
- Präambel: Eine Präambel ist eine Reihe von Bits in einem Paket-Header, die von einem AP an einen Client gesendet werden und die Übertragungssignale zwischen Sender und Empfänger synchronisieren. Die Optionen für die Präambel lauten wie folgt:
- Nicht konfiguriert - Dies bedeutet, dass die Präambel nicht vom AP an den Client gesendet wird.
- Kurz: (Standard) Dies gilt nur für das 2,4-GHz-Funkband. Dies führt zu einer schnelleren Synchronisierung, erfordert jedoch, dass Clients das kurze Präambelbit in ihren Zuordnungsanforderungen festgelegt haben. Nicht alle Clientimplementierungen können diese Einstellung unterstützen. Wenn Zuordnungsfehler wie "Client unterstützt keine kurze Präambel" angezeigt werden, können Sie die Präambel ändern, die der AP an Clients sendet.
- Lang — Dies führt zu einer langsameren Synchronisation, unterstützt aber eine breitere Palette von Clients.
- Auto — Dies führt zu einer langsameren Synchronisation, unterstützt aber eine breitere Palette von Clients.
- Leistung: Dies ist die maximal zulässige Übertragungsleistung für eine bestimmte Datenrate pro Übertragungskette. Beachten Sie, dass Sie bei der Konfiguration der Sendeleistung die MIMO-Verstärkung von der Gesamtleistungsabgabe (TPO) abziehen sollten, da der Gesamtstromausfall in der Regel jede MIMO-Verstärkung enthält.
- Der TPO für Juniper APs entspricht der Sendeleistung pro Funkkette zuzüglich der MIMO-Verstärkung.
- Der Einfachheit halber können Sie die allgemeine Faustregel für den MIMO-Verstärkungswert verwenden: 2 räumliche Streams (2x2) führen zu 3 dB MIMO-Verstärkung und 4 räumliche Streams (4x4) ergeben 6 dB MIMO-Verstärkung.
-
Wenn Sie beispielsweise einen beliebigen Juniper 4x4 Access Point mit 17 dBm pro Kette konfigurieren, fügen Sie 6 dB als MIMO-Verstärkung hinzu, was eine Gesamtübertragungsleistung von 23 dBm ergibt.
- Kanäle: Für die 5-GHz- und 6-GHz-Funkbänder können Sie die zulässigen Kanäle (für das ausgewählte Land) für alle APs festlegen. Wenn die Einstellung auf "Automatisch" eingestellt ist, sind alle zulässigen Kanäle im ausgewählten Land verfügbar. Für 6 GHz sind die bevorzugten Scan-Kanäle (PSC) wie von der IEEE definiert. Die EU erlaubt beispielsweise die Hälfte der in den USA erlaubten 6-GHz-Kanäle.
- Externe Antennenverstärkung: Mist Systems unterstützt Inkremente von 1 dBm (wir empfehlen jedoch, einen Bereich von plus/minus 3 dBm vom Medianwert zu verwenden, der in einem vorausschauenden Design für eine Standortanalyse angegeben ist). Beispielsweise sind einige externe Antennen bis zu einem bestimmten Verstärkungsniveau zertifiziert, das von der Kombination von AP und Antenne abhängt. Um zu verhindern, dass die Verstärkung den für ein bestimmtes AP-Modell und eine bestimmte Regulierungsdomäne zulässigen Höchstwert überschreitet, können Sie diese Einstellung anpassen.
Zusätzlich zur hier beschriebenen Seite RF-Vorlagen können Sie RRM-Variablen und andere Einstellungen in den Organisations- > Geräteprofilen, in den Einstellungen für die Funkverwaltung > den Funkmodulen > Standort und einzeln für jede Juniper AP konfigurieren. Um die Beziehung und Interaktion zwischen Einstellungen auf diesen verschiedenen Ebenen zu verstehen, siehe unten.
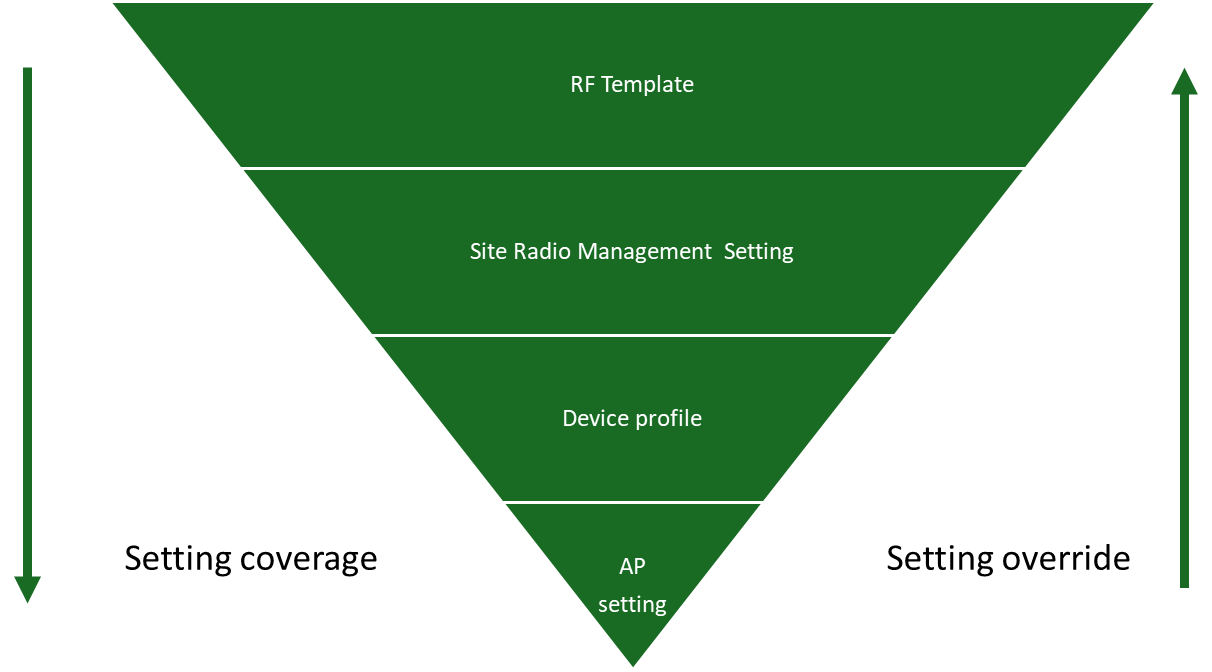
- RF-Vorlage: Konfigurieren Sie alle APs innerhalb eines Standorts oder mehrerer Standorte, indem Sie das Menü Standardeinstellungen auf Standardeinstellungen belassen. Konfigurieren Sie bestimmte AP-Modelle innerhalb eines Standorts oder mehrerer Standorte, indem Sie das spezifische AP-Modell aus dem Menü Standardeinstellungen auswählen.
- Standort>Funkverwaltung > Funkeinstellungen— Konfigurieren Sie alle APs innerhalb des Standorts oder bestimmte AP Modelle innerhalb des Standorts. Die auf dieser Seite vorgenommenen Einstellungen überschreiben die RF-Vorlageneinstellungen.
- Organisations- > Geräteprofile: Konfigurieren Sie alle APs, die dem Geräteprofil zugeordnet sind, und überschreiben Sie die Einstellungen sowohl in der RF-Vorlage als auch in den Einstellungen für die Funkverwaltung > das Funkmodul >.
- Access Point-Einstellung: Konfigurieren Sie einen bestimmten AP und überschreiben Sie alle anderen Einstellungen.
Empfehlung für RF-Vorlagen von Juniper
In der HF-Welt hängt die optimale Konfiguration von vielen Variablen ab, die sich auf die installierte Basis auswirken, wie z. B. Interferenzen, AP-Platzierung, Antennentyp, Anzahl der Benutzer, Nutzungsmuster usw. Juniper empfiehlt, bewährte Methoden zu befolgen und bestimmte Annahmen zu treffen. Überprüfen Sie daher nach der Erstkonfiguration zusätzlich zu den SLEs die Statistiken der Site Radio Management Site Summary (Site > Radio Management), um den Zustand Ihres Netzwerks zu überwachen.
- Land.
- Wählen Sie das Land aus, in dem Sie den AP bereitstellen möchten.
- Konfigurationsblock für 2,4-GHz-Einstellungen:
- Menü Standardeinstellungen: Wenn Standardeinstellungen ausgewählt ist, gelten die Konfigurationseinstellungen, die Sie im Einstellungsblock vornehmen, für alle APs in der Organisation. Wenn Sie für ein bestimmtes AP-Modell eine andere Konfiguration verwenden möchten, wählen Sie dieses Modell aus dem Menü aus, und nehmen Sie die Änderungen im Konfigurationsblock vor. Sie können Änderungen an einem oder mehreren APs mithilfe eines Geräteprofils vornehmen. Sie können auch Änderungen an einzelnen APs vornehmen, indem Sie die AP selbst unter Access Points > AP Name bearbeiten.
- Band aktiviert: Aktiviert.
- Präambel: Kurz
- Leistung: Automatik mit Leistungsbereich von 5 – 12 dBm
- Kanal: Automatisch
- Externe Antenne: Addieren Sie den Wert Ihrer Antennenverstärkung, wenn Sie eine externe Antenne verwenden.
- Konfigurationsblock für 5-GHz-Einstellungen:
- Option für Standardeinstellungen (wenn Sie eine Überschreibungskonfiguration für einen beliebigen Modelltyp vornehmen müssen), können Sie das Modell auswählen (Standardeinstellung auf ein bestimmtes Modell ändern) oder dies über das Geräteprofil tun.
- Band aktiviert: Aktiviert.
- Kanalbreite: 40 MHz.
Hinweis:
Überwachen Sie die Statistik der Radio Management Site Summary für 5 GHz, wie in der folgenden Abbildung dargestellt. Wenn der Wert von AP Dichte 0,7 > oder der AVG. # Co-Kanalnachbarn > 1 ist, ändern Sie die Kanalbreite auf 20 MHz. Es wird empfohlen, 80 MHz nicht als Kanalbreite in einer Unternehmens-Bereitstellung zu verwenden.

-
Leistung: Automatisch mit einem Leistungsbereich zwischen 5 dBm min und 17 dBm max, abhängig von der maximal zulässigen Leistung im lokalen Regulierungsbereich.
Hinweis: Wir empfehlen dringend, die 5-GHz-Leistungseinstellung zwischen 3 und 6 dBm höher als das Leistungsmaximum von 2,4 GHz beizubehalten, um Clients zu motivieren, sich mit 5 GHz zu verbinden, um eine bessere Leistung zu erzielen.
- Kanal: Automatisch.
- Externe Antenne: Addieren Sie den Wert Ihrer Antennenverstärkung, wenn Sie eine externe Antenne verwenden.
- 6-GHz-Einstellung:
- Menü Standardeinstellungen: Wenn Standardeinstellungen ausgewählt ist, gelten die Konfigurationseinstellungen, die Sie im Einstellungsblock vornehmen, für alle APs in der Organisation. Wenn Sie für ein bestimmtes AP-Modell eine andere Konfiguration verwenden möchten, wählen Sie dieses Modell aus dem Menü aus, und nehmen Sie die Änderungen im Konfigurationsblock vor. Sie können Änderungen an einem oder mehreren APs mithilfe eines Geräteprofils vornehmen. Sie können auch Änderungen an einzelnen APs vornehmen, indem Sie die AP selbst unter Access Points > AP Name bearbeiten
- Band aktiviert: Aktiviert
- Kanalbreite: 80 MHz (in der FCC-Domain) und 40 MHz (in der ETSI-Domain) aufgrund der Kanalverfügbarkeit pro Domain. Überwachen Sie die Statistik der Radio Management Site Summary wie bei 5 GHz.
-
Leistung: Automatisch mit einem Leistungsbereich zwischen 5 dBm min und 17 dBm max, abhängig von der maximal zulässigen Leistung im lokalen Regulierungsbereich.
Hinweis: Es wird dringend empfohlen, die 5-GHz-Leistungseinstellung zwischen 3 und 6 dBm höher als das Leistungsmaximum von 2,4 GHz beizubehalten, um Clients zu motivieren, sich mit 6 GHz zu verbinden, um eine bessere Leistung zu erzielen.
- Kanal: Automatisch.
- Externe Antenne: Fügen Sie den Wert Ihrer Antennenverstärkung hinzu, wenn Sie eine externe Antenne verwenden.
Nachfolgend finden Sie ein Beispiel für die RF-Vorlage, die für die meisten Anwendungsfälle geeignet ist.
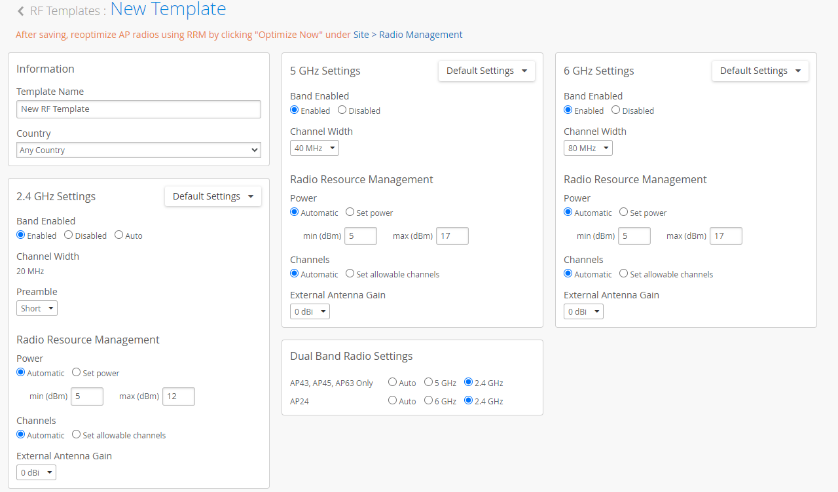
Die folgenden Beispiele zeigen, wie Sie sich an verschiedene Anwendungsfälle anpassen können:
- Unternehmensbereitstellung für 5 GHz oder 6 GHz mit hoher Dichte
Nehmen wir eine typische Unternehmens-Bereitstellung, die für 5 GHz oder 6 GHz mit hoher Kapazität ausgelegt ist. Wenn wir uns die Kanal- und Dichtemetriken in der Zusammenfassung der Funkmanagement-Website (Site > Radio Management) für 2,4 GHz ansehen, sehen wir, dass jede AP durchschnittlich 2,6 Gleichkanalnachbarn hat. Die Dichtemetrik ist 1,0. Diese Seite wäre ein großartiger Kandidat für die automatische Stornierung oder automatische Konvertierung.
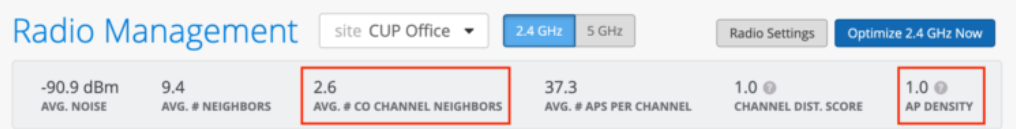
Um die automatische Konvertierung zu aktivieren, wählen Sie einfach "Auto" unter Dualband-Funkeinstellungen in der RF-Vorlage und weisen Sie die RF-Vorlage einem Standort zu.
- Auditoriumsbereitstellung ausgelegt für Dual-5-GHz-Netzwerke mit hoher Dichte
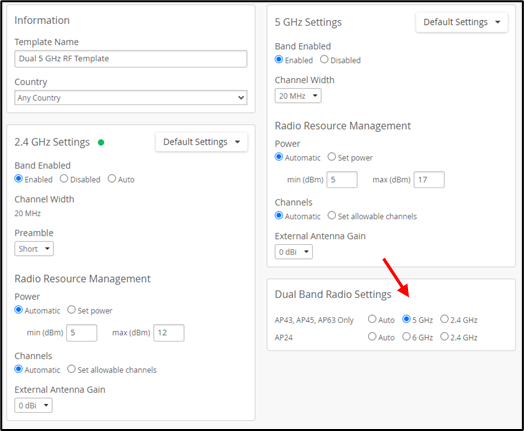
Das letzte Beispiel ist ein Auditorium, ein Konferenzraum oder ein anderer Bereich mit einer überdurchschnittlichen Client-Dichte, in dem Sie möglicherweise duales 5-GHz-Band für alle APs am Standort konfigurieren möchten.
Wenn es sich um eine gemischte Umgebung handelt, in der Sie in einigen Bereichen duales 5-GHz-Band aktivieren möchten, in anderen jedoch nicht, dann müssen Sie das Geräteprofil nutzen.
Um Dual-5-GHz-Funkmodule zu aktivieren, wählen Sie einfach das 5-GHz-Optionsfeld im Block Dualband-Funkeinstellungen aus, wie unten gezeigt.
SSID und Konfiguration der Sicherheitsrichtlinien
- Der Service Set Identifier (SSID) und die Sicherheit Richtlinienkonfiguration sind grundlegende Aspekte bei der Definition der Zugänglichkeit und des Sicherheitsstatus des drahtlos Netzwerks. Dazu gehört die Erstellung der verschiedenen SSIDs, die von den Juniper Access Points Broadcast werden. Sie können separate SSIDs für Unternehmensbenutzer, Gastzugriff und dedizierte IoT-Geräte konfigurieren. Für jede SSID ist eine sorgfältige Konfiguration der Authentifizierung Methoden erforderlich, die von robustem WPA2/3-Enterprise mit RADIUS Integration für eine sichere Benutzer- und Geräte Authentifizierung bis hin zu einfacheren Pre-Shared Keys (PSK)-Authentifizierung oder offenen Netzwerken für bestimmte Anwendungsfälle reichen. Die Konfiguration der SSID und der Sicherheitsrichtlinien umfasst außerdem:
- Erstellen Sie SSIDs (z. B. Corporate, Guest, IoT).
- Konfigurieren Sie die Authentifizierungsmethoden (WPA2/3-Enterprise, PSK, Open).
- Integration in RADIUS-/Identity-Management-Systeme.
- Implementieren Sie eine dynamische VLAN-Zuweisung basierend auf Benutzer-/Geräterollen.
WLAN-Vorlagen
In Juniper Mist Systems können Sie die WLAN (SSID) entweder direkt auf der Seite Site > WLANs oder auf der Seite WLAN Vorlagen unter Organisation > WLAN Vorlagen erstellen. Der Hauptvorteil der Verwendung eines WLAN-Templates besteht darin, dass das Template einem oder mehreren Standorten oder einer ganzen Organisation zugeordnet werden kann. Diese Flexibilität ermöglicht eine konsistente, wiederholbare Konfiguration in großem Umfang und ermöglicht schnelle Änderungen an allen APs auf einmal. Die direkte WLAN Konfiguration auf Standort- > WLAN-Ebene gilt nur für diesen einzelnen Standort.
Vorlagen sind sehr nützlich für die Automatisierung, aber nicht wirklich, wenn es nur 1 Site gibt. Beispielsweise kann eine Gastvorlage mit einer WLAN-, einer Tunneling-Richtlinie und einer WxLAN-Richtlinie erstellt und auf die gesamte Organisation angewendet werden. Nach der Anwendung sendet jeder AP im Unternehmen das Gast-WLAN.
Betrachten Sie eine IoT-Vorlage. Dies könnte wiederum alles enthalten, was IoT ermöglicht, und an eine Standortgruppe namens IoT gebunden sein. Wenn ein neuer Standort bereitgestellt wird, werden die IoT-Geräte an diesem Standort Teil der Standortgruppe, und das IoT-WLAN ist sofort verfügbar.
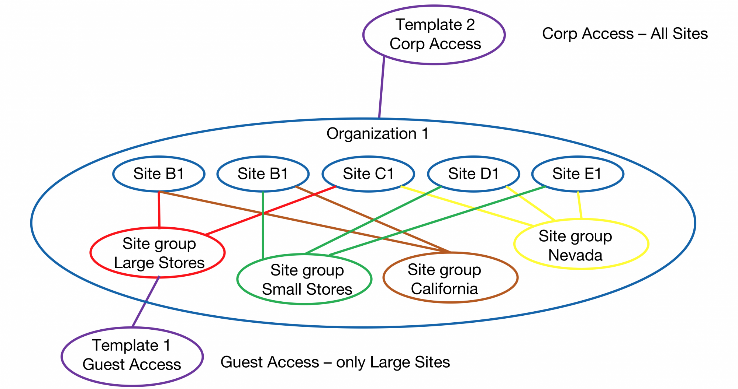
Konfigurieren einer WLAN-Vorlage
Im Portal von Juniper Mist Systems sind drahtlose LANs (WLANs) modulare Elemente, die die Sicherheits- und andere Konfigurationseinstellungen für einen Service Set Identifier (SSID) enthalten. Eine WLAN-Vorlage ist eine Sammlung von WLANs, Zugriffsrichtlinien und Tunneling-Richtlinien, mit denen Sie die WLAN-Konfiguration und -Verwaltung auf Unternehmensebene optimieren können.
WLAN-Vorlagen sind modular aufgebaut und können an verschiedene Standorte oder Geräteprofile angehängt werden. Auf diese Weise können Sie jede Permutation von WLAN, Standort und APs kombinieren, die Sie benötigen, um alle Anwendungsfälle in Ihrem Unternehmen abzudecken. Ihre drahtlosen Clients sehen nur die SSIDs, die sie sehen sollen.
Wenn Sie mit WLAN-Vorlagen arbeiten, ist es im Allgemeinen am besten, diese nach der Einrichtung Ihrer Standorte zu erstellen, entweder vor oder nach der Beantragung der APs. Um die Übersichtlichkeit im Mist Systems Portal zu wahren, ist es hilfreich, der WLAN-Vorlage den gleichen Namen wie dem WLAN (SSID) zu geben, was die Clients sehen werden. Die Idee dahinter ist, dass, sobald alle Ihre Websites, WLANs, WLAN-Vorlagen und Geräteprofile erstellt wurden, es einfach ist, die Zuordnungen vorzunehmen.
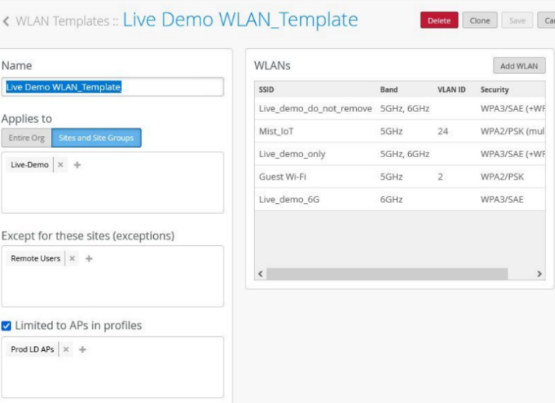
Für jede Vorlage können Sie auswählen, welche APs eingeschlossen werden sollen, d. h. welche APs die SSID Broadcast werden. Wenn die Einstellungen in den einzelnen WLAN- oder WLAN-Vorlagen mit den Einstellungen für einen bestimmten AP oder mit denen in Konflikt stehen, die an anderer Stelle auf dem Standort angewendet werden, werden Sie aufgefordert, auszuwählen, welche Einstellung Vorrang haben soll.
Um eine WLAN-Vorlage zu erstellen, folgen Sie den Anweisungen hier: Konfigurieren einer WLAN-Vorlage.
Unter WLAN Optionen finden Sie Informationen zu den Konfigurationsoptionen in WLANs und WLAN Vorlagen.
Empfehlung für WLAN-Vorlagen von Juniper
Allgemeine Leitlinie
Die WLAN-Konfiguration hängt von mehreren Faktoren ab, wie z. B. der Kompatibilität von Benutzergeräten, der Abdeckung, Interferenzen, der Kapazität und den Geschäftsanforderungen. In diesem Abschnitt finden Sie einige Beispiele für WLAN-Vorlagen und WLAN-Einstellungen unter Verwendung der Best Practices. In den Grundlagen des WLAN-Designs finden Sie Überlegungen und Empfehlungen für die Auswahl und Planung des drahtlosen Bandes.
Richtlinien für die WLAN-Einstellung
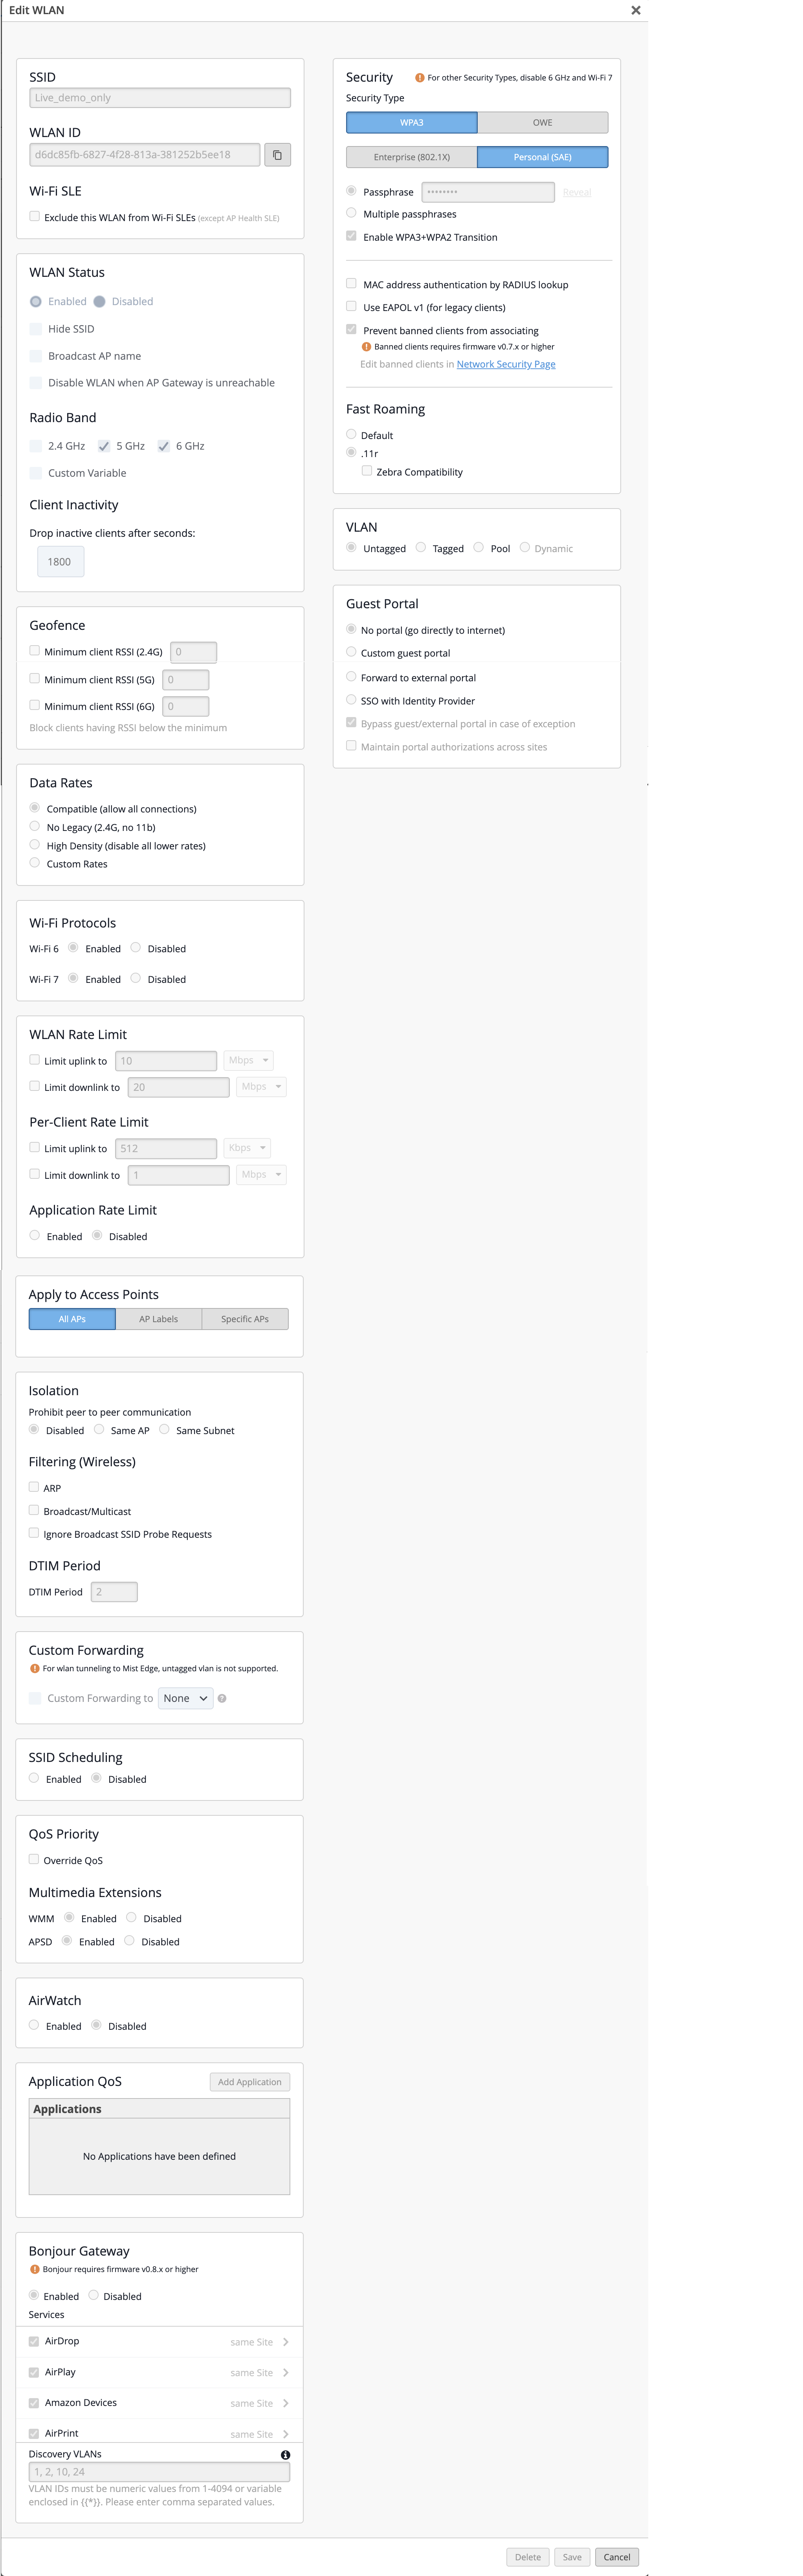
Nachfolgend finden Sie die empfohlene allgemeine Konfiguration für ein WLAN.
- SSID: Machen Sie den Namen relativ zu dem Service, den Sie anbieten möchten (z. B. Gast für Gästenetzwerk oder Mitarbeiter oder Mitarbeiter für Mitarbeiterservices). Es ist nicht zwingend erforderlich, aber es hilft dem Benutzer, sich mit der richtigen SSID zu verbinden.
- WLAN-Status: Aktiviert – APs erlauben, die SSID zu Broadcast
- SSID ausblenden: Deaktiviert: Einige Clients haben Probleme bei der Verbindung mit ausgeblendeten SSIDs.
-
Funkband: Wählen Sie alle drei Bänder aus, wenn Sie AP45s oder AP34s haben, für die alle drei Funkmodule verfügbar sind: Aktivieren Sie alle drei Funkbänder, um eine bessere Netzwerkkapazität bereitzustellen. Wenn Sie einige APs haben, die 6 GHz nicht unterstützen, wählen Sie nur 2,4 GHz und 5 GHz aus.
Hinweis: Wenn Sie das 6-GHz-Funkband aktivieren, müssen Sie WPA3 oder OWE als SSID-Sicherheitstyp auswählen, wodurch die weniger sicheren Optionen eliminiert werden.
- Band Steering: Deaktiviert: Viele Clientgeräte haben Probleme mit der Band Steering.
- Client-Inaktivität: Behalten Sie den Standardwert 1800 bei, da die meisten Clients und Anwendungen mit dieser Einstellung reibungslos laufen.
- Geofence: Lassen Sie es für die meisten Bereitstellungen deaktiviert, es sei denn, Sie müssen es aktivieren.
- Datenraten: Wenn Sie keine Legacy-Benutzergeräte im Netzwerk haben, die dieses WLAN verwenden, wählen Sie die Option Hohe Dichte (alle niedrigeren Raten deaktivieren). Diese Einstellung verbessert die WLAN-Nutzung (SSID), verbessert die Client-Roaming-Erfahrung und reduziert das Auftreten von "Sticky Clients".
- WiFi-Protokolle: 6 GHz und 7 GHz sind standardmäßig deaktiviert. Um diese Protokolle verwenden zu können, benötigen Sie sowohl APs als auch Clientgeräte, die sie unterstützen. Wenn Sie nicht sowohl über APs als auch über Clients verfügen, die diese Protokolle unterstützen, lassen Sie sie deaktiviert.
- Begrenzung der WLAN-Rate: (Standardmäßig deaktiviert) Wir empfehlen, diese Option deaktiviert zu lassen, es sei denn, Sie haben einen besonderen Bedarf dafür. Sie können beispielsweise die Ratenbegrenzung für das gesamte WLAN, jedes Clientgerät oder bestimmte Anwendungen in einem Gastnetzwerk begrenzen, um zu verhindern, dass Gäste die Dienste überbeanspruchen, was sich auf andere Gastbenutzer oder das Netzwerk im Allgemeinen auswirken könnte.
- Auf Access Points anwenden: Diese Einstellung ist standardmäßig auf Alle APs festgelegt. Optional können Sie die Vorlage nur auf APs anwenden, die mit einer bestimmten Bezeichnung gekennzeichnet sind, z. B. Lobby, oder die Vorlage auf eine Liste bestimmter APs anwenden.
- Sicherheit: Die hier gewählte Einstellung ist anwendungsfallabhängig. In der folgenden Liste werden einige der Anwendungsszenarien beschrieben.
- Für Mitarbeitende und registrierte Studierende: Wenn Ihr Netzwerk einen vorhandenen IDP oder RADIUS für die Authentifizierung verwendet, empfehlen wir dringend die Konfiguration von WPA3-Enterprise. Verwenden Sie Mist Access Assurance , falls verfügbar, oder konfigurieren Sie einen lokalen RADIUS-Server.
- Verwenden Sie für den sicheren Zugriff in kleinen Bereitstellungen oder wenn kein IDP/RADIUS verfügbar ist, WPA3-Personal (SAE) oder WPA2-Personal (PSK). Wir empfehlen dringend WPA3-Personal für mehr Sicherheit, sofern alle Client-Geräte es unterstützen.
- Verwenden Sie für den Gastzugriff das integrierte Gastportal für die Landung und Authentifizierung. Stellen Sie die WLAN-Sicherheit auf OWE oder Open Access ein. Wir empfehlen OWE für eine höhere Sicherheit, sofern von Gastgeräten unterstützt.
- Verwenden Sie für IoT- und BYOD-Bereitstellungen das Multi-Pre-Shared Key (mPSK)- Framework. Wir unterstützen sowohl WPA2 als auch WPA3:
- WPA2-mPSK unterstützt lokale Lookups auf AP-Ebene, Cloud-basierte PSK- und RADIUS-Integration.
- WPA3-mPSK unterstützt derzeit nur RADIUS-basierte Lookup.
- Wir empfehlen WPA3, wo Gerätekompatibilität für eine stärkere Verschlüsselung und Richtliniendurchsetzung zulässig ist.
- Um MAB (MAC Authentication Bypass) zu aktivieren, konfigurieren Sie die RADIUS-Suche zusammen mit SSID-Sicherheitseinstellungen wie Open, OWE, WPA2-Personal oder WPA3-Personal.
- VLAN: Juniper empfiehlt, ein dediziertes VLAN pro WLAN zuzuweisen, um Layer 2-Broadcast-Domains zu minimieren und die Leistung und Sicherheit zu verbessern. Sie können das WLAN einem getaggten VLAN, einem VLAN-Pool oder einem dynamischen VLAN zuordnen. Beachten Sie, dass dynamische VLANs nur mit WPA2- oder WPA3-Enterprise-Sicherheit unterstützt werden.
- Isolierung: Die Isolierung ist standardmäßig deaktiviert. Einige Anwendungsszenarien erfordern eine Client-Isolierung entweder auf demselben AP oder im selben Layer-2-Subnetz.
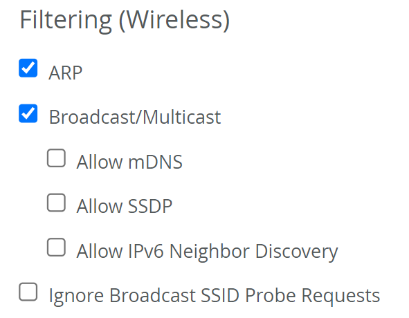
- Filterung: Um die WLAN-Leistung zu optimieren, aktivieren Sie ARP-Filterung und Broadcast-/Multicast-Filterung. Diese Einstellungen reduzieren den Management-Frame-Datenverkehr und geben Radiosendezeit frei. Deaktivieren Sie das Filtern nur, wenn es für bestimmte Anwendungsszenarien erforderlich ist.
- Benutzerdefinierte Weiterleitung: Standardmäßig wird getaggter oder nicht getaggter Client-Datenverkehr über den primären Ethernet-Port Eth0 weitergeleitet. Für verteilte AP-Bereitstellungen sind keine Änderungen erforderlich. Für zentralisierte Bereitstellungen werden alternative Weiterleitungsoptionen im nächsten Kapitel behandelt.
- QoS-Priorität: Die Multimediaerweiterungen WMM und APSD sind standardmäßig aktiviert und sollten für die meisten Bereitstellungen unverändert bleiben. Für bestimmte Anwendungsfälle können Sie die QoS-Einstellungen außer Kraft setzen, um den gesamten WLAN-Datenverkehr einer definierten Prioritätsstufe zuzuordnen, z. B. Hintergrund, bestmögliche Bemühungen, Video oder Sprache.
- Bonjour Gateway: Standardmäßig ist diese Funktion deaktiviert. Aktivieren Sie Bonjour Gateway für Anwendungsszenarien wie die gemeinsame Nutzung von Medien oder Druckern in Schulen oder die IPTV-Freigabe in Hotelzimmern. Wählen Sie zur Konfiguration den gewünschten Service aus (z. B. AirDrop, AirPlay, AirPrint, Amazon-Geräte, GoogleCast usw.) und definieren Sie dann den Serviceumfang als AP, Site oder Grundriss.
Beispiele für WLAN-Vorlagen von Juniper
Im vorherigen Abschnitt haben wir Informationen zu Vorlageneinstellungen, ihren Standardeinstellungen und einigen Best Practices bereitgestellt. In diesem Abschnitt stellen wir Anwendungsfallbeispiele zur Verfügung, um die Best Practices in bestimmten Szenarien weiter zu veranschaulichen.
Enterprise (802.1x) basiertes WLAN für autorisierte Benutzer
In diesem Beispiel konfigurieren wir ein WLAN mit Best Practices und Empfehlungen von Juniper. Wir verwenden bereits bereitgestellte, lokale RADIUS-Services. Die nachstehende Abbildung veranschaulicht die Netzwerkarchitektur.
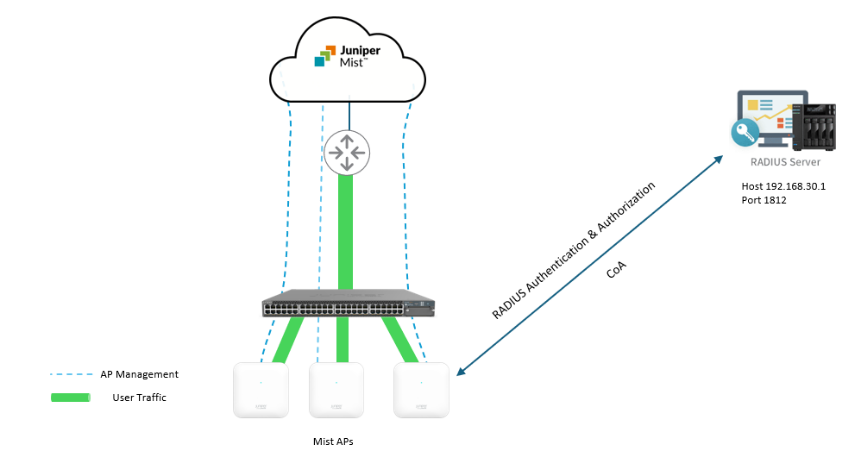
Zuerst wenden wir die in der folgenden Liste aufgeführten Best Practices-Einstellungen an
- Erstellen Sie wie zuvor beschrieben eine WLAN-Vorlage und fügen Sie der Vorlage ein WLAN hinzu.
- Legen Sie in den WLAN-Einstellungen den SSID-Namen auf Personal fest.
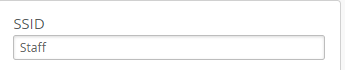
- Lassen Sie den WLAN-Status aktiviert.
- Aktivieren Sie alle drei Funkbänder (2,4, 5 und 6 GHz)
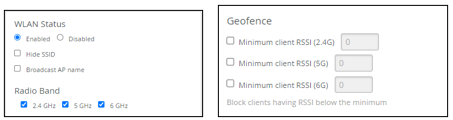
- Stellen Sie sicher, dass alle Geofence-Kontrollkästchen deaktiviert (nicht aktiviert) sind.
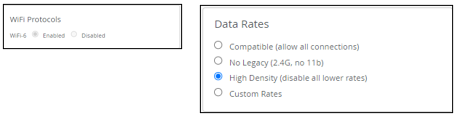
- Wählen Sie im Block Datenraten die Option Hohe Dichte (deaktivieren Sie alle niedrigeren Raten), um Altgeräte zu vermeiden und die Netzwerkleistung zu verbessern.
- Aktivieren Sie WiFi-6 im Block WiFi-Protokolle.
- Aktivieren Sie im Block Isolierung die Kontrollkästchen ARP, Broadcast/Multicast und mDNS zulassen in der Filterung (drahtlos), wie unten gezeigt:
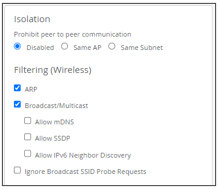
Lassen Sie die restlichen Konfigurationsblöcke auf der linken Seite auf ihre Standardwerte setzen.
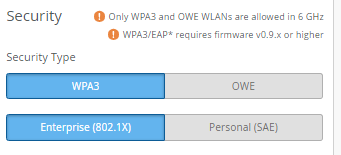
- Im Block Sicherheit des Fensters WLAN erstellen:
- Wählen Sie WPA3 als Sicherheitstyp aus
- Unternehmen auswählen (802.1X)
- Aktivieren Sie im Abschnitt "Schnelles Roaming" .11r
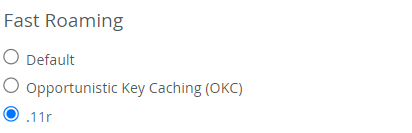
Diese Einstellung wird empfohlen, wenn alle Clientgeräte sie unterstützen. Wenn nicht, aktivieren Sie Standard.
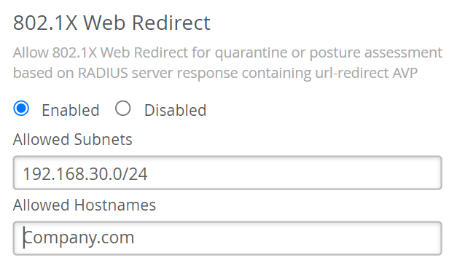
- Im 802.1X-Webumleitungsblock können Sie festlegen, dass Clients nach Abschluss der 802.1X-Authentifizierung auf eine Webseite, z. B. ein isoliertes Portal, umgeleitet werden. Hinweis: Das Feld 802.1X Web Redirect ist nur für WLANs mit dem Sicherheitstyp Enterprise (802.1X) verfügbar. Sie können die Webumleitungsfunktion verwenden, um Clients vollständigen oder teilweisen Zugriff auf das Netzwerk zu gewähren. Mit dieser Funktion können Sie Konformitätsprüfungen auf Clients mit installierten Agents durchführen. Während der Client-Authentifizierung sendet der RADIUS-Server eine Access-Accept-Nachricht mit einem URL-Umleitungs-AVP, um den Client zur Korrektur auf ein isoliertes Portal zu verweisen. Wenn Sie dieses Feature aktivieren, ist der Client zunächst auf DHCP und DNS, bestimmte Subnetze und die angegebene Umleitungs-URL beschränkt. Wenn der Client die angeforderte Aktion im Portal ausführt, ist er vollständig autorisiert und darf mit der Weiterleitung des Datenverkehrs beginnen.
- Wenn Sie die Webumleitungsfunktion verwenden möchten, wählen Sie im Abschnitt 802.1X Webumleitung die Option Aktiviert aus. Geben Sie dann die zulässigen Subnetze und zulässigen Hostnamen an, auf die die umgeleiteten Clients zugreifen können.
- Wählen Sie im Block Authentifizierungsserver RADIUS als Servertyp aus. Hinweis: Der Konfigurationsblock Authentifizierungsserver ist nur verfügbar, wenn Sie WPA3 und Enterprise (802.1X) unter Sicherheitstyp ausgewählt haben.
- Klicken Sie unter RADIUS-Authentifizierungsserver auf Server hinzufügen .
- Geben Sie die IP-Adresse oder den DNS-Namen des RADIUS-Servers in das Feld Hostname ein
- Das Feld für die Portnummer ist standardmäßig auf 1812 festgelegt. Ändern Sie es bei Bedarf.
- Geben Sie einen gemeinsamen geheimen Schlüssel ein und klicken Sie dann auf das Häkchen (√), um diesen RADIUS Server zu speichern.
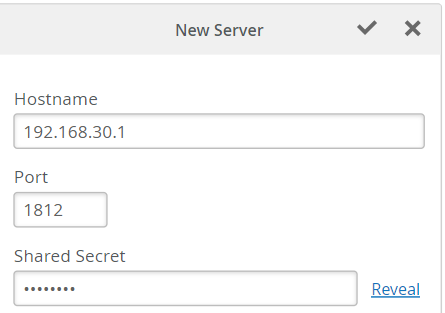
Sie können mehrere RADIUS-Server für Redundanz hinzufügen.
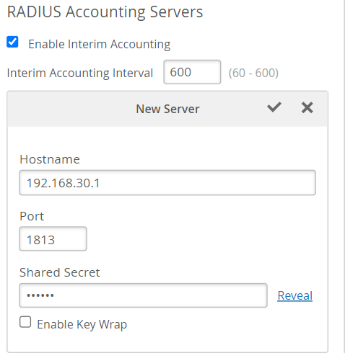
- Klicken Sie unter RADIUS-Accounting-Server auf Server hinzufügen.
- Fügen Sie den/die Accounting-Server auf die gleiche Weise hinzu, wie Sie den/die Authentifizierungsserver(n) hinzugefügt haben. In den meisten Fällen ist der Abrechnungsserver mit dem Authentifizierungsserver identisch.
- Aktivieren Sie die Zwischenabrechnung, damit der AP während der Lebensdauer von Benutzersitzungen regelmäßige Aktualisierungen an den Accounting-Server senden kann. Wenn es nicht aktiviert ist, sendet der AP nur zu Beginn und am Ende der Benutzersitzungen Updates.
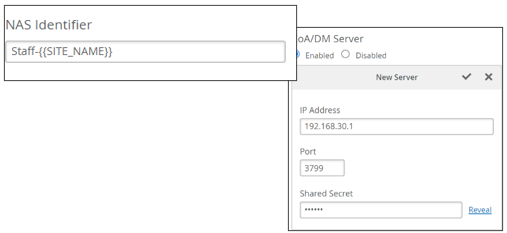
- Optional können Sie das Attribut "NAS-Kennung " konfigurieren. Der NAS-Identifier ist ein vom Benutzer konfigurierbares Attribut-Wert-Paar (AVP), das pro WLAN-Konfiguration eindeutig sein kann. Alle mit diesem WLAN konfigurierten Mist Systems APs senden den Wert der NAS-Kennung. Beachten Sie, dass Juniper Mist Cloud eine dynamische Konfiguration der Nutzdaten ermöglicht, z. B. das Senden des aktuellen AP-Hostnamens, des Standortnamens, der AP-MAC-Adresse oder des AP-Modells mithilfe vordefinierter Variablen. Weitere Informationen zu Variablen finden Sie unter Konfigurieren von Standortvariablen . In diesem Beispiel setzen wir den NAS-Identifier mithilfe einer Variablen auf den Namen des WLANs und den zugewiesenen Site-Namen, wie unten gezeigt.
- Im Block CoA/DM-Server können Sie einen CoA/DM-Server hinzufügen.
- Mit der Autorisierungsänderung (Change of Authorization, CoA) können Sie autorisierte RADIUS-Sitzungen nach der ersten Authentifizierung ändern, um geänderte Zugriffsanforderungen zu erfüllen. Aktivieren Sie beispielsweise Anwendungsfälle wie das vom Administrator initiierte Zurücksetzen von Sitzungen.
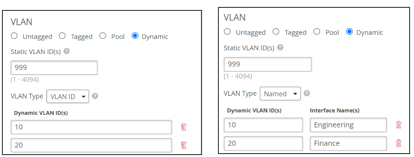
- Wählen Sie im VLAN-Block Tagged (statisch) oder Dynamisch aus. Für Dynamic unterstützen wir Named VLAN (Airespace-Interface-Name) oder VLAN ID. Die folgenden Abbildungen zeigen Beispielkonfigurationen mit jeder Methode. Welche Methode für Ihr Netzwerk am besten geeignet ist, hängt von den Fähigkeiten Ihres RADIUS-Servers ab.
Nachdem Sie die obige Konfiguration angewendet haben, klicken Sie im Fenster "WLAN bearbeiten" auf "Speichern ".
Client-Onboarding-WLAN
Für das Client-Onboarding bietet Juniper Mist Systems Automatisierung und vereinfacht den Prozess der sicheren drahtlosen Konnektivität, indem die von BYOD (SSO) bereitgestellten mPSK-Funktionen (Multi Pre-Shared Key) über ein einfaches Portal genutzt werden, um Clients die Bereitstellung des Zugriffs ohne Beteiligung der IT-Abteilung zu ermöglichen.
Vorteile des Kunden-Onboardings – PSK-Portal:
- Automatisieren Sie das Kunden-Onboarding mit einem einfachen Click-and-Go-Flow.
- Keine älteren lokalen Server oder Appliances.
- Vollständige Kontrolle über integrierte Clients, einschließlich rollenbasierter, gültiger und Anzahl gleichzeitiger Geräte pro PSK.
- Visibilität in Bezug auf die Nutzung der einzelnen PSKs.
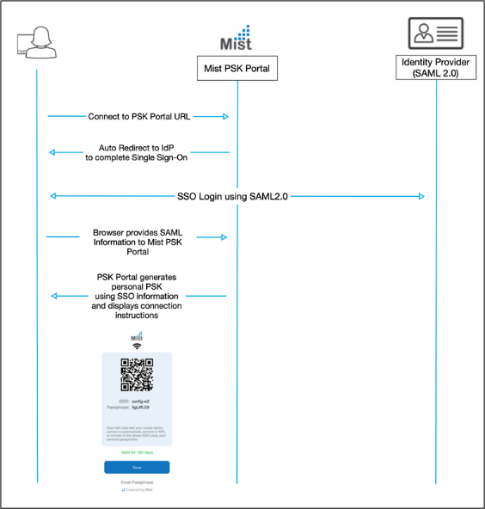
Das Juniper Mist Systems Client-Onboarding-Portal ermöglicht es Benutzern, ihre Geräte mithilfe mehrerer PSKs in einem BYOD-Portal mit einfacher Portalumleitung selbst zu Bereitstellung. Das Portal fordert den Benutzer auf, seine Anmeldeinformationen einzugeben, und dann wird ein automatisierter PSK für diesen bestimmten Benutzer gemäß der konfigurierten Organisationsrichtlinie generiert. Das folgende Diagramm veranschaulicht den Workflow des Self-Provisioning-Prozesses.
- Voraussetzungen
- Sie müssen über ein Mist Access Assurance-Abonnement verfügen, wenn Sie Cloud-PSK verwenden möchten
- S-Client-S-Y
- Das Y gibt die Anzahl der Jahre im Abonnement an: 1, 3 oder 5 Jahre.
- konfigurierte mPSK SSID (WLAN) auf ORG-Ebene.
- SAML 2.0-Identitätsanbieter mit SSO
- Sie müssen über ein Mist Access Assurance-Abonnement verfügen, wenn Sie Cloud-PSK verwenden möchten
Erstellen Sie die WLAN-Vorlage wie zuvor beschrieben, und fügen Sie der Vorlage ein WLAN hinzu, wie in den folgenden Schritten gezeigt.
- Im SSID-Block:
- Nennen Sie die SSID BYOD. Der Name ist nicht zwingend erforderlich, für dieses Beispiel ist er leicht zu merken.
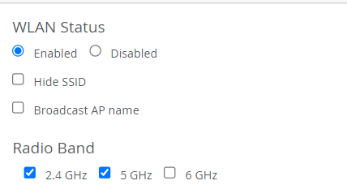
- Im Block "WLAN-Status":
- Lassen Sie das WLAN aktiviert.
- Wählen Sie 2,4 GHz und 5 GHz im Abschnitt Funkband aus.
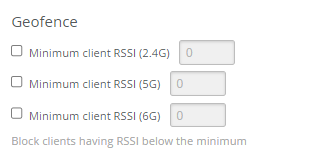
- Im Geofence-Block:
- Lassen Sie alles deaktiviert (deaktiviert).
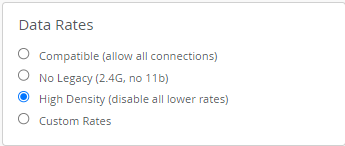
- Im Block Datenraten:
- Aktivieren (auswählen) Hohe Dichte (deaktivieren Sie alle niedrigeren Raten). Dies schließt Legacy-Geräte aus und verbessert die Netzwerkleistung.
- Im Block "WLAN-Protokolle":
- Lassen Sie WiFi-6 und WiFi-7 aktiviert.
- Lassen Sie die Blöcke "WLAN Rate Limit" und "Auf Access Points anwenden" unverändert.
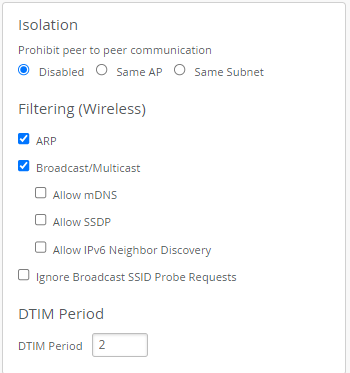
- Legen Sie im Block Isolierung Filterung (drahtlos) auf Folgendes fest:
- Aktivieren Sie ARP.
- Aktivieren Sie Broadcast/Multicast.
- Lassen Sie die verbleibenden Blöcke auf der linken Seite des Fensters "WLAN bearbeiten" unverändert (behalten Sie die Standardwerte bei).
- Im Block "Sicherheit":
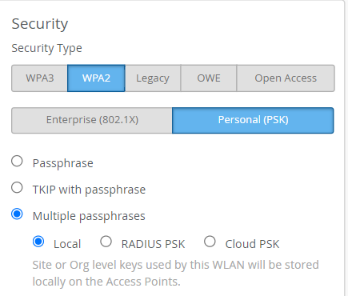
- Wählen Sie WPA2 aus, die unterstützte Verschlüsselung für mPSK mit SSO-Onboarding).
- Wählen Sie Persönlich (PSK) aus.
- Wählen Sie Mehrere Passphrasen und Lokal aus. Lokaler oder Cloud-PSK würde hier funktionieren. Wir verwenden Local für dieses Beispiel.
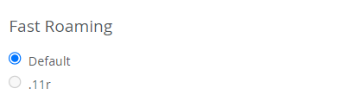
- Lassen Sie im Abschnitt Schnelles Roaming die Option Standard ausgewählt.
- Wählen Sie im VLAN-Block die Option "Tagged" aus.
Wenn Sie diese Einstellungen abgeschlossen haben, können Sie mit dem Onboarding-Clientkonfigurationsprozess beginnen. Sie müssen über ein Konto bei einem der Identitätsanbieter verfügen, der SSO und SAML 2.0 mit Benutzerkonten unterstützt. Damit Benutzer sich selbst einbinden können, müssen sie sich mit ihrem SSO authentifizieren. In diesem Beispiel verwenden wir auth0 als SSO-Anbieter, aber Sie können jeden Standard-SSO-Anbieter mit SAML 2.0-Unterstützung verwenden.
Um zu beginnen, müssen Sie über ein Konto mit auth0 verfügen. Wenn Sie noch kein Konto haben, registrieren Sie sich und erstellen Sie ein Konto bei https://auth0.com/signup?place=header&type=button&text=sign%20up.
- Nachdem Sie ein Konto erstellt haben, melden Sie sich mit dem neuen Konto bei auth0 an.
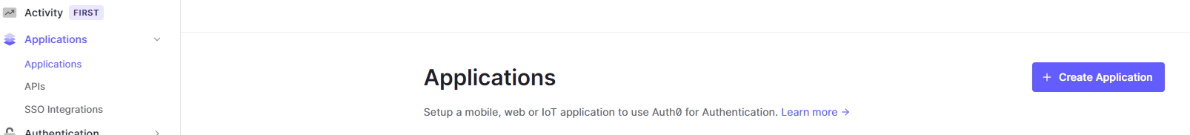
- Wählen Sie Anwendungen > Anwendungen im linken Hauptmenü
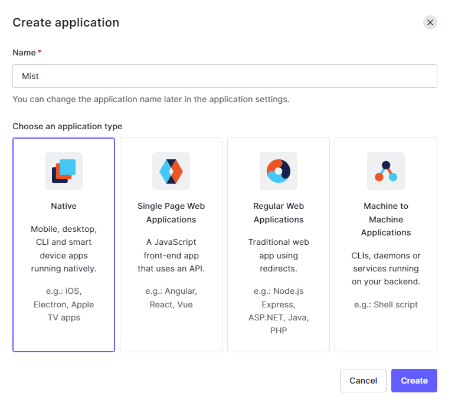
- Erstellen Sie eine Anwendung.
- Nennen Sie Ihre Anwendung Mist Systems.
- Wählen Sie die soeben erstellte Anwendung aus und klicken Sie auf die Registerkarte Addons.
- Aktivieren Sie die SAML2-Web-App.

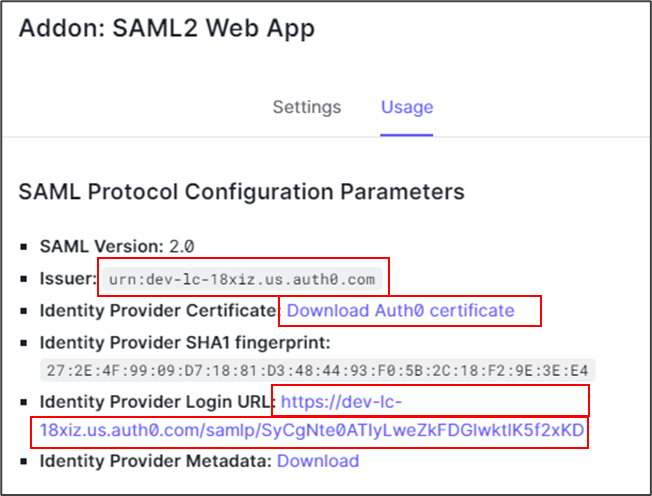
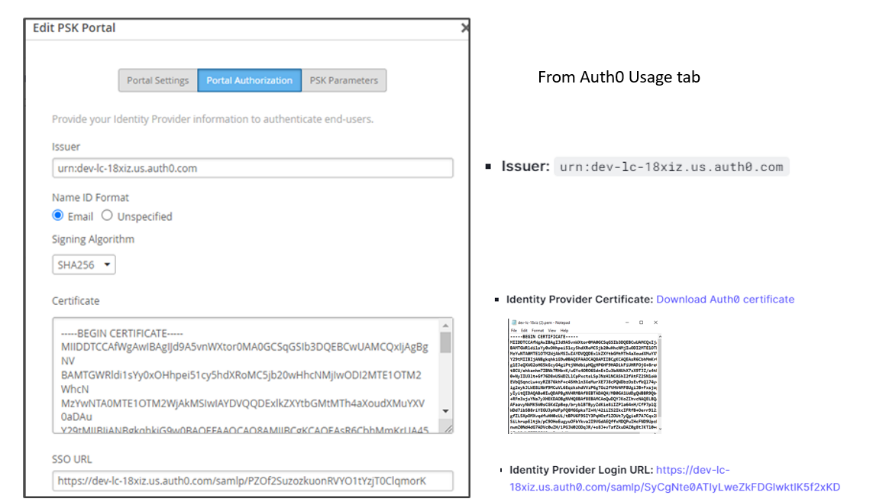
- Auf der Registerkarte Verwendung auf der Seite Addon zeigen die SAML2-Web-App-Parameter den Aussteller, den Identitätsanbieter und die Anmelde-URL des Identitätsanbieters an, die alle im Mist Systems-Portal für das Onboarding erforderlich sind.
- Laden Sie das Identitätsanbieterzertifikat herunter und speichern Sie es. Halten Sie die anderen Informationen für die nächsten Schritte bereit.
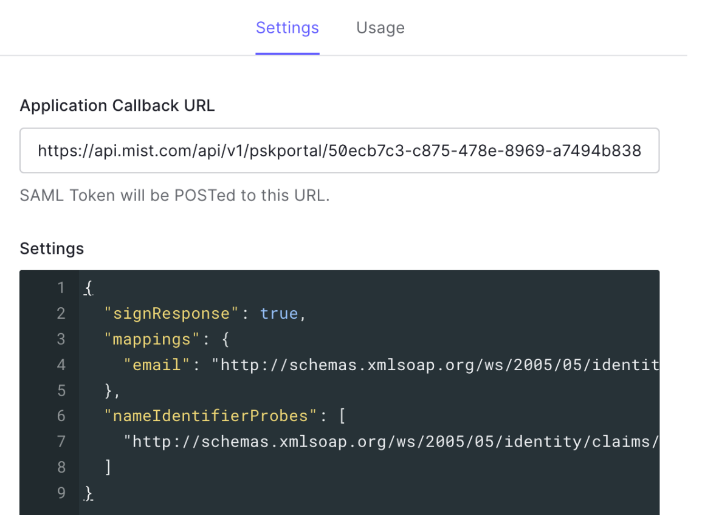
- Wählen Sie die Registerkarte Einstellungen und fügen Sie den folgenden Text in das Fenster Einstellungen ein, um den vorhandenen Text im Fenster zu ersetzen (zu überschreiben).
{
  "signResponse": true,
  "mappings": {
    "email": "http://schemas.xmlsoap.org/ws/2005/05/identity/claims/userEmail"
  },
  "nameIdentifierProbes": [
    "http://schemas.xmlsoap.org/ws/2005/05/identity/claims/userEmail"
  ]
}
Das Ergebnis sieht wie folgt aus:
- Öffnen Sie eine neue Registerkarte in Ihrem Browser, und melden Sie sich unter https://manage.mist.com bei Ihrem Mist Systems-Portal an.
- Wechseln Sie zu Organisations - > Zugriff > Client-Onboarding.
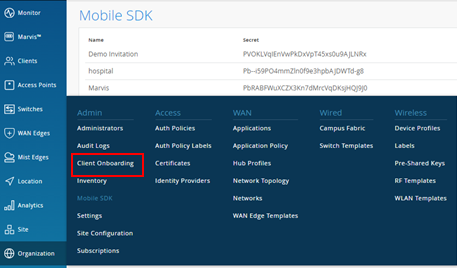
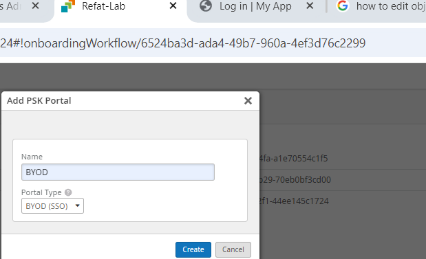
- Klicken Sie auf PSK-Portal hinzufügen. Das Fenster PSK-Portal bearbeiten wird angezeigt.
- Geben Sie auf der Registerkarte Portaleinstellungen einen Namen für Ihr PSK-Portal ein. Nennen Sie es in diesem Beispiel BYOD, und wählen Sie BYOD (SSO) als Portaltyp aus.
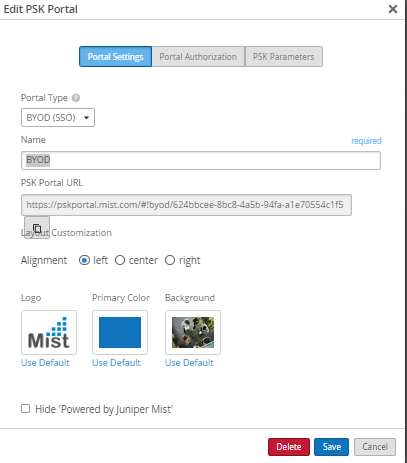
- Geben Sie auf der Registerkarte Portalautorisierung die unten gezeigten Informationen ein. Verwenden Sie die Informationen, die im obigen Fenster Auth0 > Mist Systems App > SAML2 Web App Addons > Verwendung gespeichert wurden.
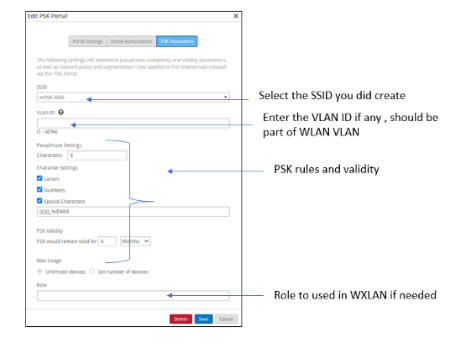
- Wählen Sie die Registerkarte PSK-Parameter aus, und geben Sie die Informationen wie in der folgenden Abbildung dargestellt ein.
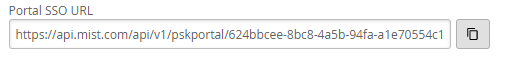
- Speichern Sie nach diesem Schritt die Konfiguration und öffnen Sie die Konfiguration erneut. Sie werden feststellen, dass eine neue Datei generiert wurde. Kopieren Sie den Link, wie Sie ihn im nächsten Schritt benötigen, und gehen Sie nun zurück zur Registerkarte auth0 in Ihrem Browser aus dem vorherigen Schritt.
- Wählen Sie in der zuvor erstellten Auth0-Anwendung die Registerkarte Einstellungen aus. Fügen Sie in der Anwendungsrückruf-URL den URL-Link ein, den Sie im vorherigen Schritt kopiert haben (aus dem Mist Systems > Client-Onboarding > PSK-Portal bearbeiten).
- Aktivieren Sie die Konfiguration in Auth0. Dadurch gelangen Sie zurück zum Hauptbildschirm, wo Sie auf Speichern klicken.
Jetzt erstellen wir einen Testbenutzer in Auth0. Wenn Sie bereits Benutzer in Auth0 haben, können Sie diesen Schritt überspringen.
- Wählen Sie im linken Menü Benutzerverwaltung > Benutzer aus. Klicken Sie auf + Benutzer erstellen.
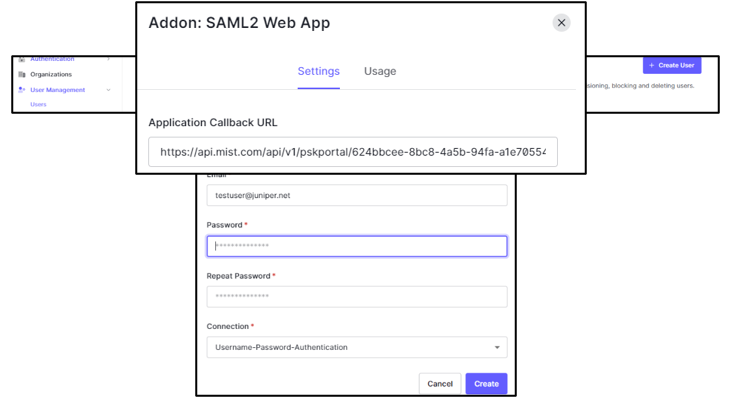
- Geben Sie die E-Mail-Adresse und das Passwort Ihrer Wahl ein. Bestätigen Sie das Passwort bei Bedarf und klicken Sie auf Erstellen.
Damit ist die erforderliche Konfiguration abgeschlossen. Wenn Sie das Client-Onboarding von Mist Systems öffnen, wird die Client-Liste ähnlich wie in der folgenden Abbildung angezeigt. Beachten Sie, dass alle Felder ausgefüllt sind.
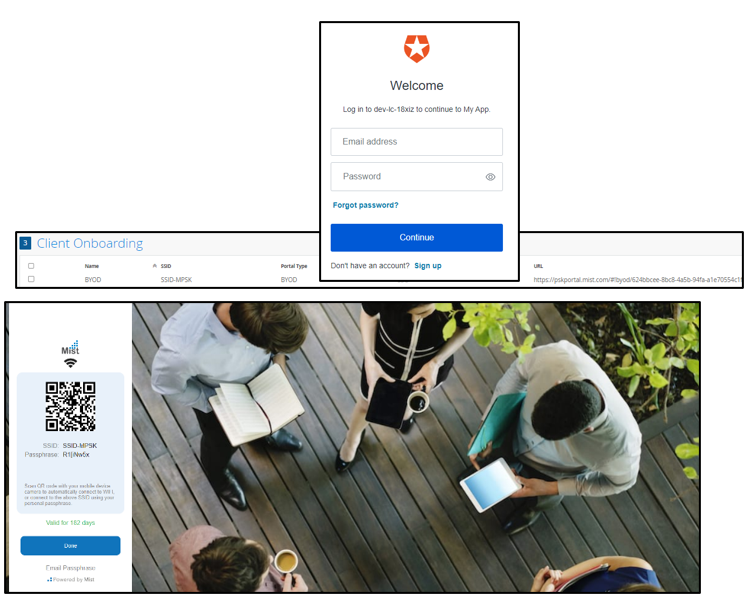
Nach der Anmeldung wird der Benutzer zur Authentifizierung auf die Seite Auth0 SSO weitergeleitet. Nach erfolgreicher Authentifizierung werden Sie zum Onboarding-Portal von Mist Systems weitergeleitet, wo Sie Ihren Code mit Ihrem Handy scannen und die SSID konfigurieren können. Optional können Sie die Informationen kopieren, wenn auf Ihrem Gerät kein Barcode-Scannen verfügbar ist. Nach Abschluss wird eine E-Mail an den Benutzer gesendet.
Wie bereits erwähnt, haben wir zwei Hauptansätze für die Bereitstellung: verteilt und zentralisiert (getunnelt). Wir haben zuvor die grundlegende Konfiguration für den verteilten Ansatz erläutert. In diesem Abschnitt wird erläutert, wie die zentralisierte Bereitstellung konfiguriert wird.
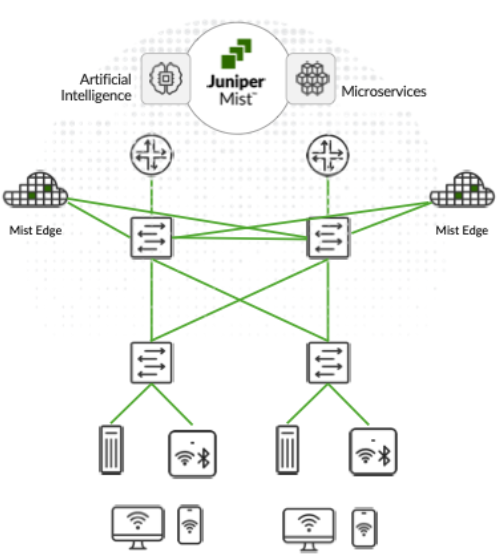
Die Lösung von Mist Systems nutzt Juniper Mist Edge-Geräte für Fälle, in denen eine zentralisierte Datenpfadarchitektur für Campus- und Zweigstellenbereitstellungen beibehalten werden muss. Diese getunnelten Bereitstellungen bieten das gleiche Maß an Redundanz und Zugriff auf Unternehmensressourcen, während sie gleichzeitig die Visibilität der Netzwerkerfahrung der Benutzer erweitern und den IT-Betrieb rationalisieren.
Juniper APs können L2TPv3-Tunnel bilden, um ein oder mehrere VLANs von einem oder mehreren Juniper Mist Edge-Geräten im Campus, Datencenter oder in der DMZ gleichzeitig zu erweitern. APs können sowohl lokale als auch zentralisierte Datenpfade gleichzeitig unterstützen.
So funktioniert's
Die zentralisierte Lösung nutzt Juniper Mist Edge-Geräte, um zentralisierte Unternehmens-, Produktions- oder Gast-VLANs mithilfe von L2TPv3-Tunneln auf APs zu erweitern. Die Mist Systems Cloud orchestriert den Mist Systems Tunnel; Der Datenpfad bleibt erhalten, falls die Cloud Konnektivität des Juniper Mist Edge oder AP zum Mist Systems Cloud unterbrochen wird.
- Juniper Mist Edge basiert auf einer Multiservice-Architektur, sodass einzelne Services bei Bedarf mit einer Ausfallzeit von 3 Sekunden aktualisiert werden können, ohne dass ein Neustart erforderlich ist.
- AP-Firmware und Serviceversion von Juniper Mist Edge sind entkoppelt. Für das Upgrade der Firmware eines Juniper Mist Edge-Geräts ist kein weiteres AP-Firmware-Upgrade erforderlich.
- APs können mehrere Tunnel zu verschiedenen Juniper Mist Edge-Clustern am Standort, in der DMZ und im Datencenter bilden. Sie können Benutzerdatenverkehr, der getunnelt oder lokal überbrückt werden soll, basierend auf RADIUS-Attributen, die für 802.1x-authentifizierte drahtlose LANs zurückgegeben werden, zuordnen.
- APs können getunnelte und lokal gebrückte WLANs gleichzeitig unterstützen. WLAN-Typen schließen sich nicht gegenseitig aus.
- Die Cloud-gestützte KI von Mist Systems bietet durch das SLE-Framework (Service Level Expectations) und die KI-gestützte Marvis-Engine, die neben Marvis Actions auch die Verarbeitung natürlicher Sprache für die Fehlerbehebung und Ursachenanalyse umfasst, eine beispiellose Transparenz der Benutzererfahrung. IT-Teams können diese Funktionen von Marvics für die Remote-Fehlerbehebung von Benutzerproblemen nutzen.
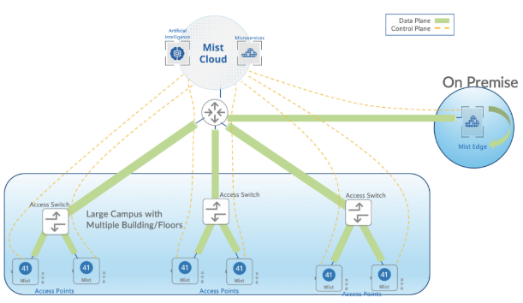
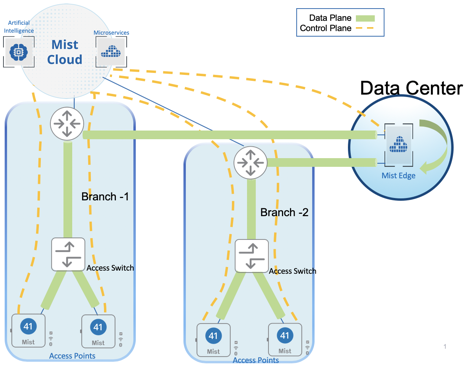
Beim zentralisierten Ansatz können wir einen von zwei verschiedenen Anwendungsszenarien verwenden, wie unten gezeigt:
- Unternehmen oder Campus
- Telearbeiter und Remote-Büros.
Juniper Mist Edge Konfigurationskomponenten
Juniper Mist Edge bietet ein einfaches, aber leistungsstarkes Konfigurationsschema, das von der Cloud orchestriert wird. Die Konfigurationsobjekte, die für die Bereitstellung von Juniper Mist Edge in Ihrem Netzwerk erforderlich sind, werden im Folgenden erläutert:
- Juniper Mist Edge – Hardware oder virtuelle Appliance. Genau wie die Juniper APs verfügen auch die Hardware-Appliances von Juniper Mist Edge über einen Claim-Code, der im Portal von Mist Systems verwendet oder von einer mobilen App gescannt werden kann, um Juniper Mist Edge-Geräte zum Bestand eines Unternehmens hinzuzufügen. In der Juniper Mist Edge-Konfiguration konfigurieren Sie die Tunnel-IP, d. h. die IP-Adresse oder den Hostnamen, mit dem APs Tunnel bilden.
- Juniper Mist Edge-Cluster: Juniper Mist Edge-Geräte müssen Teil eines Clusters sein, um Tunnel von APs aktiv beenden zu können. Ein Juniper Mist Edge-Cluster kann aus einem oder mehreren Juniper Mist Edge-Geräten bestehen. Im Normalbetrieb befinden sich die Mitglieder eines Clusters im Aktiv-Aktiv-Modus und führen einen Lastausgleich für alle AP-Tunnel durch. Über die Benutzeroberfläche von Mist Systems können Sie nur einen primären und einen sekundären Cluster konfigurieren. Mit der API gibt es jedoch keine Begrenzung für die Anzahl der Juniper Mist Edge-Cluster, die Sie konfigurieren können.
- Mist Systems Tunnels: Das Mist Systems Tunnel-Objekt enthält Attribute, die das Tunnel-Protokoll, die Endgeräte, die getunnelten VLANs, die Failover-Timer und mehr bestimmen. Die Tunnel Konfiguration entscheidet über die primäre Cluster und die sekundäre Cluster für AP Tunnel Terminierung. Die APs sorgen für einen Lastausgleich zwischen Mist Systems Edges im primären Cluster.
Mist Edge Onboarding
Überprüfen Sie Ihr Juniper Mist Edge-Abonnement, bevor Sie mit der Konfiguration von Juniper Mist Edge-Geräten fortfahren, um Probleme im Zusammenhang mit Abonnements zu vermeiden. Sie können Juniper Mist Edge Abonnementstatus überprüfen, indem Sie im Mist Systems-Portal auf der Seite Organisation > Abonnements die Registerkarte Zusammenfassung auswählen. Wenden Sie sich an Ihren Partner oder Vertreter von Juniper Mist Systems, der Ihnen helfen kann, indem er ein Angebot für die Verlängerung des Abonnements von Juniper Mist Edge einholt oder eine Testversion anfordert. Das Abonnement von Juniper Mist Edge ist pro AP berechtigt, jedes AP-Tunneling erfordert ein Juniper Mist Edge-Abonnement.
Das Onboarding mit Juniper Mist Edge ist unkompliziert. Ein Pre-Staging ist nicht erforderlich. Juniper Mist Edge-Geräte können direkt an die Zweigstelle oder den Campus geliefert, installiert und online gebracht werden.
Anspruch auf dem Mist Systems Dashboard
Wechseln Sie im linken Navigationsmenü des Mist Systems-Portals zu Mist Systems Edges > Mist Systems Edges Inventory > Claim Juniper Mist Edge.
Geben Sie den Reklamationscode ein, der auf der Bestellung angegeben ist oder auf dem Geräteauszugsetikett zu sehen ist. Alternativ können Sie den QR-Code mit der Mist AI App auf Android- oder Apple-Mobiltelefonen scannen, um einzelne Geräte zu beanspruchen.
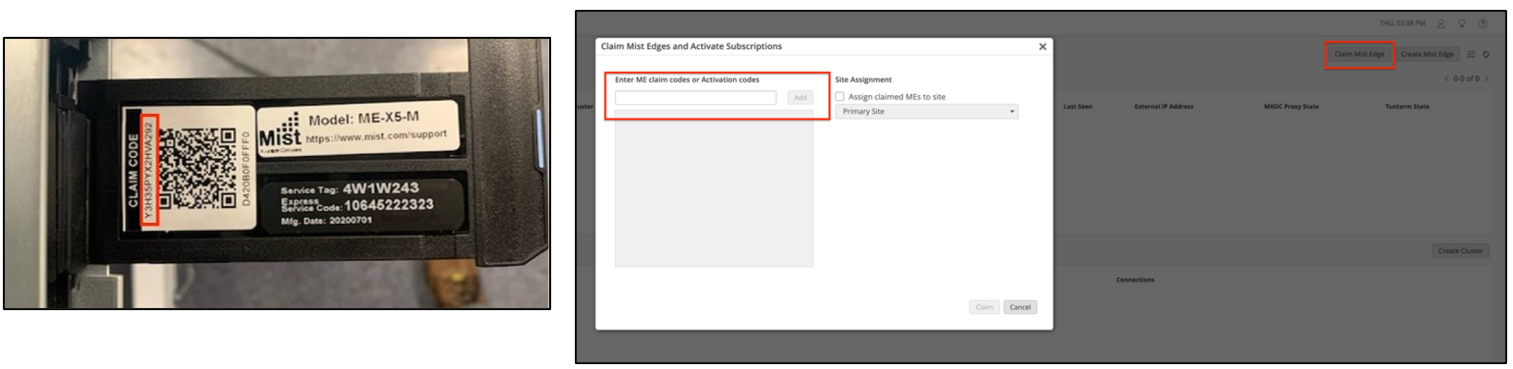
Nachdem Sie ein Juniper Mist Edge-Gerät beansprucht haben, wird auf der Seite Mist Systems Edges im Mist Systems Portal die Option "Getrennt" und "Registriert" angezeigt.
Juniper Mist Edge einrichten
Juniper Mist Edge-Geräte befinden sich in der Regel in der DMZ, im Datencenter (DC) oder auf dem Campus, wobei ein Arm mit dem Internet und der andere mit einem vertrauenswürdigen Netzwerk verbunden ist. Sie müssen die physischen Portverbindungen von Juniper Mist Edge-Geräten verstehen, bevor Sie mit der Konfiguration fortfahren.
Übersicht über physische Portverbindungen
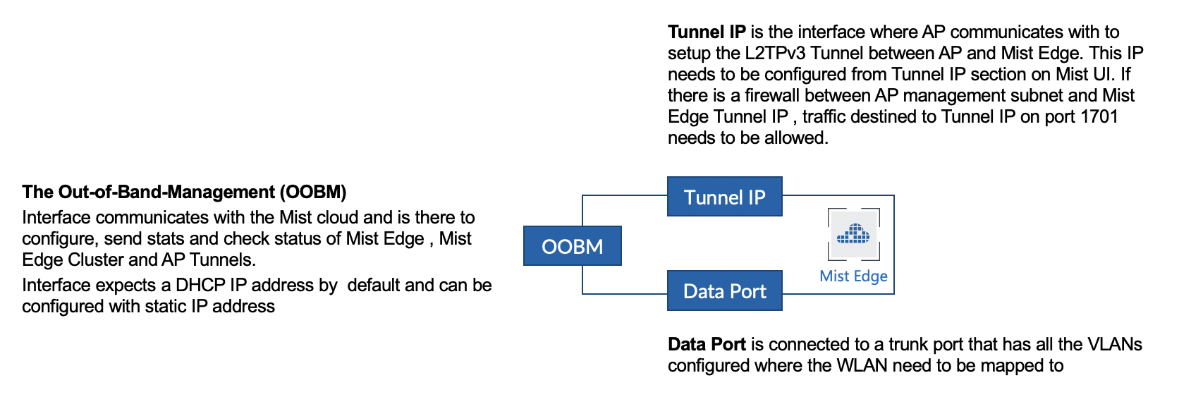
Die folgende Abbildung zeigt die Konfigurationsanforderungen für Juniper Mist Edge-Ports:
Es wird dringend empfohlen, die IP-Adressen für OOBM und Tunnelterminierung in unterschiedlichen Subnetzen zu konfigurieren.
OOBM konfigurieren
Verbinden Sie den Out-Of-Band-Management (OOBM)-Port des Juniper Mist Edge mit einer Zugriffsmodusschnittstelle Ihres Switches. Juniper Mist Edge-Geräte nutzen den OOBM-Port für die Kommunikation mit der Mist Systems Cloud für Konfiguration, Telemetrie und Lebenszyklusmanagement. Die folgende Abbildung zeigt das OOBM und andere Ports einer Juniper Mist Edge X1 Appliance.
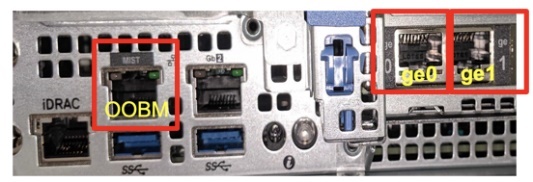
Der OOBM-Port auf der Juniper Mist Edge Appliance ist mit MIST gekennzeichnet. Standardmäßig ist der OOBM-Port für DHCP konfiguriert. Es gibt zwei Möglichkeiten, statische IP-Adressen abhängig von Ihrem Netzwerk zu konfigurieren.
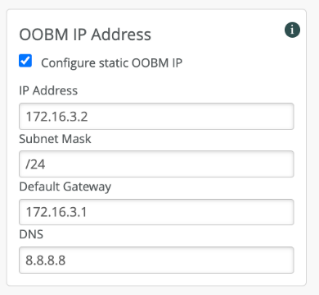
Um eine statische IP zu konfigurieren, können Sie diese über das Mist Systems Dashboard konfigurieren. Wenn Ihr Netzwerk DHCP hat, wird empfohlen, zuerst eine Verbindung über DHCP mit der Cloud herzustellen und dann das Dashboard zu verwenden, um die statische IP zu konfigurieren:
Gehen Sie zu Mist Systems Edges > OOBM-IP-Adresse.
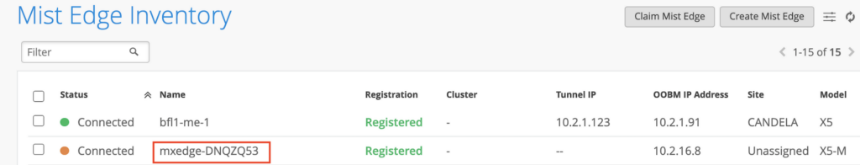
Damit Juniper Mist Edge mit der Mist Systems Cloud kommunizieren kann, müssen bestimmte FQDNs und Ports für die OOBM-Schnittstelle zugelassen werden. Unter diesem Link finden Sie die aktuellsten Informationen: https://www.juniper.net/documentation/us/en/software/mist/mist-management/topics/ref/firewall-ports-to-open.html. Sie müssen die auf dieser Seite aufgeführten regionsspezifischen FQDNs verwenden, da sich die IP-Adressen ändern. Sobald das OOBM konfiguriert ist und die Firewall-Regeln festgelegt sind, wird Juniper Mist Edge auf der Seite "Juniper Mist Edge Inventory" als Verbunden angezeigt (mit einem gelben Punkt wie unten gezeigt).
Falls der Juniper Mist Edge auch nach 5 Minuten nicht verbunden angezeigt wird, können Sie über die OOBM-IP-Adresse eine SSH-Verbindung zur Juniper Mist Edge Appliance herstellen. Sobald Sie über SSH verbunden sind, können Sie die CLI des Geräts verwenden, um Konnektivitätsprobleme zu beheben.
Konfigurieren von Tunnelterminierungsservices
Der Tunnel Termination Service hört APs ab, um eine L2TPv3-Tunnelverbindung anzufordern. Der Service wird automatisch installiert, sobald Juniper Mist Edge vollständig konfiguriert ist.
Um Netzwerkunterbrechungen zu vermeiden, aktivieren Sie die Switch-Verbindungen zu den Juniper Mist Edge-Datenports erst, nachdem das Juniper Mist Edge-Gerät eine Tunnel-IP-Adresse erhalten hat und der Tunnel konfiguriert wurde.
Zwei Arme
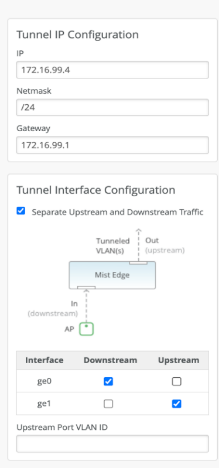
Juniper Mist Edge-Geräte verfügen über mehrere Tunnel-Ports (Datenports), die Sie als Single-Arm- oder Dual-Arm-Verbindungen konfigurieren können. Wenn Sie auf der Einstellungsseite von Juniper Mist Edge die Option Upstream- und Downstream-Datenverkehr trennen auswählen, wenn Sie eine Dual-Arm-Konfiguration erstellen. Weisen Sie die Schnittstellen für vor- und nachgelagerten Datenverkehr nach Bedarf zu. Im folgenden Beispiel sehen wir einen Juniper Mist Edge X5-M oder X10 auf der linken Seite und einen Juniper Mist Edge X1 auf der rechten Seite. Der Unterschied bei den Geräten von Juniper Mist Edge zeigt sich im Namen und in der Anzahl der verfügbaren Schnittstellen.
Sie verbinden die Schnittstellen xe0 und xe1 vom X5-M (oder ge0 vom X1) mit der Downstream-Seite (AP, öffentlich oder nicht vertrauenswürdig) des Juniper Mist Edge. L2TPv3-getunnelter VLAN-Datenverkehr gelangt über diese Verbindungen von den APs in das Juniper Mist Edge-Gerät. Die Schnittstellen xe2 und xe3 (oder ge1) verbinden sich mit dem (vertrauenswürdigen) Unternehmensnetzwerk und übertragen den getaggten VLAN-Datenverkehr (Benutzer).

Die Upstream-Port-VLAN-ID ist optional und sollte nur verwendet werden, wenn der Upstream-Switch-Port als Zugriffsport mit einem einzelnen, nicht getaggten VLAN konfiguriert ist.
Fügen Sie für die Tunnel-IP-Konfiguration die IP-Adresse, die Subnetzmaske und das Gateway wie unten gezeigt hinzu. Für eine Campus- und Zweigstellen-Bereitstellung muss der AP auf die Tunnel-IP routen können.
Die Tunnel-IP-SVI auf Juniper Mist Edge ist eine geschützte Schnittstelle. Auch wenn er nicht mit einer Firewall verbunden ist, sind die einzigen offenen Ports die UDP-Ports 1701 (L2TPv3), UDP 500 (isakmp) und UDP 4500 (IPsec) sowie der TCP-Port 2083 (RADSEC).
Juniper Mist Edge verwendet nur die UDP-Ports 500 und 4500 sowie den TCP-Port 2083 für den Anwendungsfall. Für alle anderen Anwendungsfälle auf dem Campus und in Zweigstellen verwendet Juniper Mist Edge nur den UDP-Port 1701.
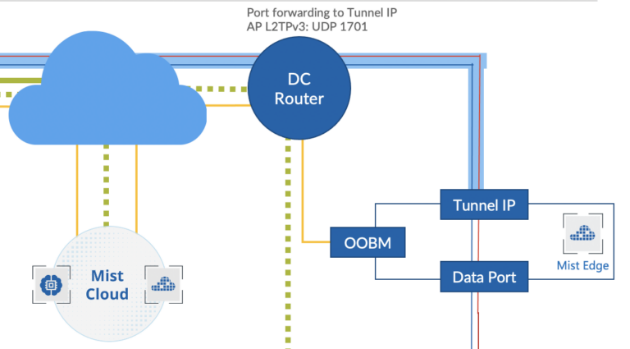
Wie bereits erwähnt, sind vorgeschaltete Ports mit der vertrauenswürdigen Seite des Netzwerks verbunden. Diese Ports verbinden sich in der Regel mit Ihrem Core- (oder Aggregations-) Switch auf einem Trunk-Port, der so konfiguriert ist, dass er alle erforderlichen Benutzer-VLANs zulässt. Juniper Mist Edge überträgt L2-getaggten Datenverkehr von den Tunneln hierher.
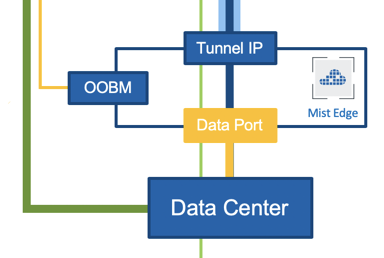
Der Downstream-Port ist mit der nicht vertrauenswürdigen Seite Ihres Netzwerks verbunden, die normalerweise zu Ihrer Firewall führt. Der Downstream-Port muss mit einer nicht getaggten Schnittstelle verbunden sein.
Einarm
Anstelle einer Dual-Arm-Konfiguration können Sie Juniper Mist Edge-Geräte auch als Single-Arm-Geräte konfigurieren, wobei entweder ein Port oder mehrere Ports im Portkanal konfiguriert sind. In einer Single-Arm-Arm-Konfiguration muss der entsprechende Port am Upstream-Switch im Bündelfunkmodus konfiguriert werden, wobei sich die Tunnel-IP in einem nativen oder nicht getaggten VLAN befindet, die übrigen Client-VLANs sind getaggte VLANs. Ähnlich wie bei einer Dual-Arm-Konfiguration können Sie einen oder mehrere Ports für die Übertragung des getunnelten Datenverkehrs konfigurieren. Wenn Sie mehrere Ports verwenden, werden sie wie unten gezeigt Teil des Portkanals.
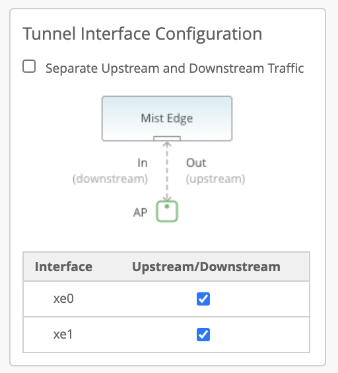
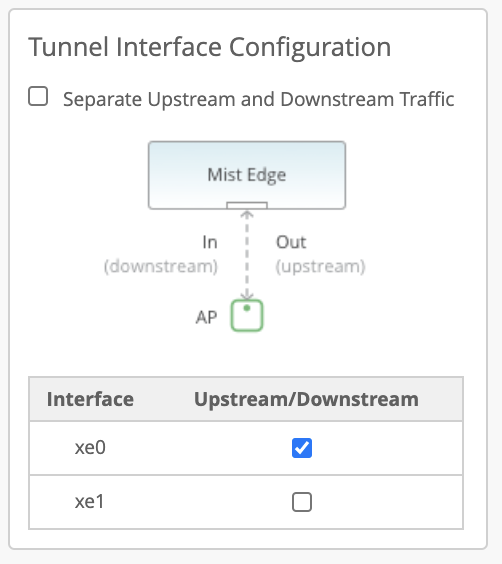
Port-Konfigurationen
- Bei Dual-Arm-Bereitstellungen konfiguriert Juniper Juniper Mist Edge jeden vorgeschalteten Datenport automatisch als Trunk-Port. Juniper Juniper Mist Edge fügt die VLANs, die Sie für die Juniper Mist Systems Tunnel konfigurieren, als getaggte VLANs hinzu. Der Downstream-Port ist nicht markiert, und Sie müssen den Port mit dem Tunnel-IP-Netzwerk verbinden.
- Bei einarmigen Bereitstellungen konfiguriert Juniper Juniper Mist Edge den Datenport automatisch als Trunk mit Tunnel-IP als nicht getaggtes oder natives VLAN. Trunk fügt die VLANs, die Sie unter den Juniper Mist Systems Tunneln konfigurieren, als getaggte VLANs hinzu.
Juniper Mist Edge-Cluster erstellen
Abhängig von Ihren Netzwerkanforderungen können Sie einen Juniper Mist Edge auf Organisationsebene oder einen Juniper Mist Edge auf Standortebene verwenden.
- Org-Ebene: Alle APs mit einer SSID, die für das Tunneling zu Juniper Mist Edge konfiguriert ist, können unabhängig von der Standortzuweisung des AP einen L2TP-Tunnel zu diesem Juniper Mist Edge bilden. Sie müssen einen Mist Systems Cluster und einen Mist Systems Tunnel konfigurieren
- Standortebene: Nur APs mit einer SSID, die für das Tunneling zum Standort konfiguriert ist, können Tunnel zu Juniper Mist Edge-Geräten am selben Standort bilden. Sie müssen einen Site Mist Systems Tunnel unter Organization > Site Configuration > Mist Systems Tunnels konfigurieren.
In diesem Dokument wird nur die Bereitstellung von Juniper Mist Edge auf Organisationsebene erläutert.
- Erstellen Sie einen Juniper Mist Edge-Cluster (Organisationsebene).
Nachdem nun alle Schnittstellenkonfigurationen vorgenommen wurden, können wir einen Juniper Mist Edge-Cluster erstellen und dem Cluster Juniper Mist Edge-Geräte hinzufügen.
- Wechseln Sie im linken Navigationsmenü zu Mist Systems Edges und klicken Sie im Abschnitt Juniper Mist Edge-Cluster auf Cluster erstellen.
- Geben Sie einen Namen für den Cluster ein und klicken Sie auf das Pluszeichen (+), um ein oder mehrere Juniper Mist Edge-Geräte aus der Liste der verfügbaren Geräte zuzuweisen.
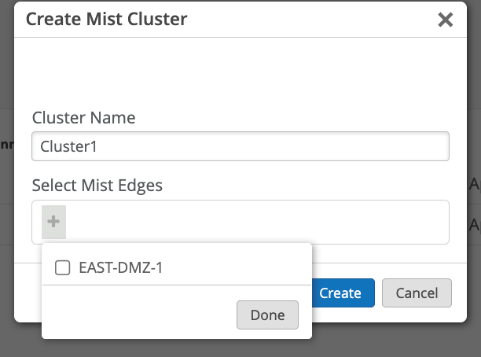
Wenn Sie mehrere Juniper Mist Edge-Geräte zu einem einzelnen Cluster hinzufügen, erstellen Sie eine Aktiv-Aktiv-Konfiguration für alle Geräte in diesem Cluster. Mist Systems führt ein optimales Load Balancing zwischen den mit diesem Cluster verbundenen APs durch. Falls eines der Juniper Mist Edge-Geräte im Cluster ausfällt, führen die APs ein Failover auf die anderen Geräte in diesem Cluster durch. Wenn Sie eine Aktiv-Standby-Einrichtung benötigen, erstellen Sie einen zweiten Cluster für die Juniper Mist Edge-Geräte, die in den Standby-Modus versetzt werden sollen. Falls die Geräte des primären Clusters ausfallen, führen die APs ein Failover auf das/die Gerät(e) des sekundären Clusters durch. Sie legen den ca Juniper Mist Edge-Cluster im Abschnitt "Mist Systems Tunnels" der Seite "Mist Systems Edges" als primär oder sekundär fest.
- Adressen für Tunnelterminierungsservices festlegen:
- Wechseln Sie im linken Navigationsmenü zu Mist Systems Edges und klicken Sie über dem Abschnitt Juniper Mist Edge Cluster auf Cluster. Wenn Sie bereits einen Cluster definiert haben, können Sie einfach auf seinen Namen klicken.
- Suchen Sie auf der Seite Clusterkonfiguration den Konfigurationsblock Tunnel Termination Services . Geben Sie den Hostnamen oder die IP-Adresse an. Verwenden Sie dieselbe Adresse oder denselben Hostnamen, den Sie für die Tunnel-IP von Juniper Mist Edge konfiguriert haben. Wenn Ihr Cluster mehrere Juniper Mist Edge-Geräte enthält, müssen Sie die IP-Adressen oder Hostnamen aller Cluster-Mitglieder als kommagetrennte Liste eingeben.
- Klicken Sie auf Speichern , wenn Sie fertig sind.
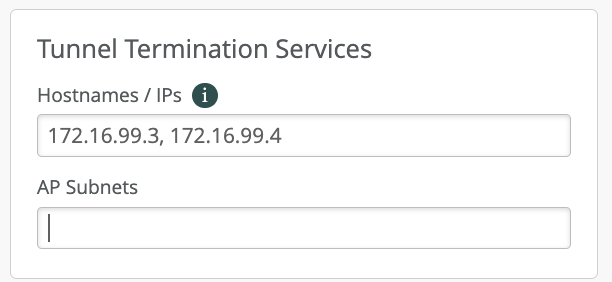
- Einrichten von Tunnel (Org-Ebene)
- Gehen Sie im linken Navigationsmenü zu Mist Systems Edges und klicken Sie über dem Abschnitt Mist Systems Tunnels auf Tunnel erstellen .

- Geben Sie auf der Konfigurationsseite von Mist Systems Tunnel alle Benutzer-VLAN-IDs ein, die Sie von Ihrem Unternehmensnetzwerk über das/die Juniper Mist Edge-Gerät(e) zu den APs erweitern möchten. Sie können mehrere VLAN-IDs als kommagetrennte Liste eingeben.
- Weisen Sie den Tunnel im Cluster-Block den/den zuvor erstellten Juniper Mist Edge-Clustern zu. Wenn Sie nur einen Cluster konfiguriert haben, legen Sie ihn als primären Cluster fest. Wählen Sie andernfalls den primären und sekundären Cluster für diesen Tunnel aus der entsprechenden Pulldown-Liste aus. Übernehmen Sie die restlichen Einstellungen auf dieser Seite in den Standardeinstellungen.
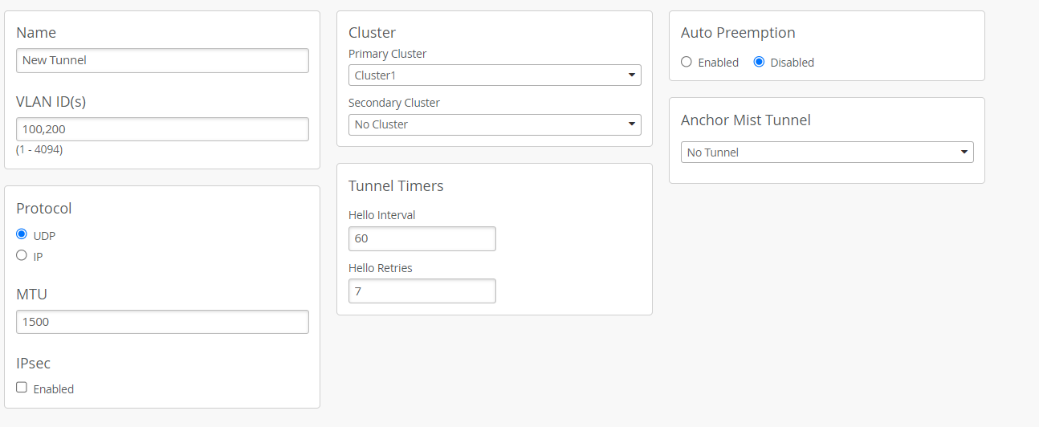
- Gehen Sie im linken Navigationsmenü zu Mist Systems Edges und klicken Sie über dem Abschnitt Mist Systems Tunnels auf Tunnel erstellen .
Weitere Informationen zu den Einstellungen auf dieser Seite finden Sie unter: Failover-Tunnel-Timer, automatische Entfernung und Ankertunnel.
- Konfigurieren und Vorbereiten des WLAN
Wie im vorherigen Kapitel über die Erstellung von WLANs auf ORG-Ebene gezeigt, befolgen wir alle Empfehlungen und fügen zusätzlich das tunnelbezogene Setup hinzu.
- Navigieren Sie zu Organisations- > Wireless > WLAN Vorlagen und erstellen Sie eine neue WLAN.
- Wählen Sie im Block Sicherheit die folgenden Einstellungen aus
- Wählen Sie im VLAN-Block die Option "Tagged" aus. Mist Systems APs tunneln nur WLAN-Datenverkehr, der mit einem getaggten VLAN konfiguriert ist.
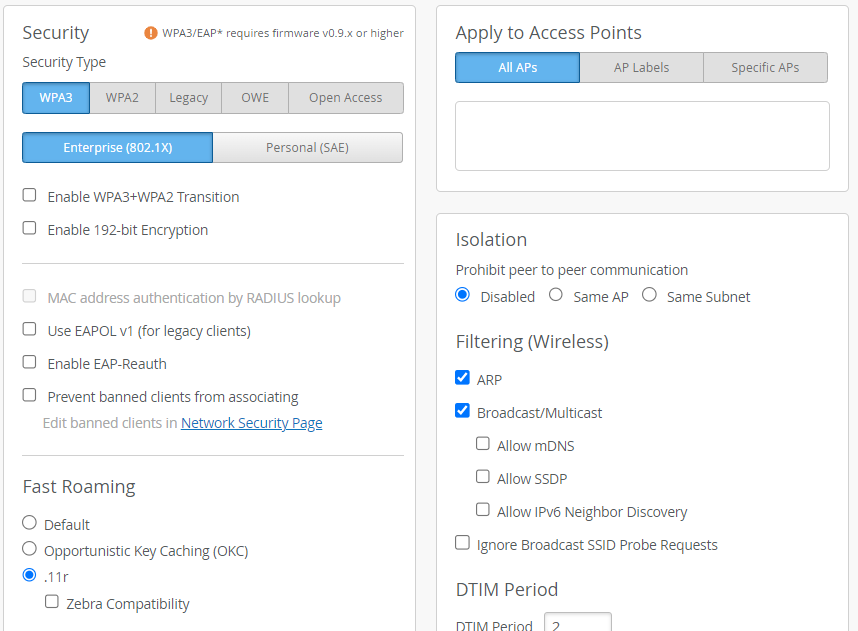
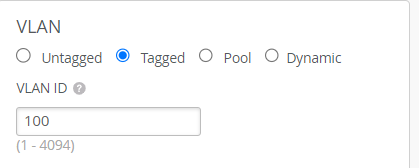
- Geben Sie für die VLAN-ID die gewünschte(n) VLAN(s) an. Verwenden Sie VLAN-IDs aus der Liste, die Sie in der Juniper Mist Edge Tunnel-Konfiguration definiert haben.
- Die VLANs, die Sie hier konfigurieren, werden vom AP durch den Juniper Mist Edge getunnelt.
- Aktivieren (aktivieren) Sie im Block Benutzerdefinierte Weiterleitung an Mist Systems und wählen Sie dann den entsprechenden Tunnel-Service aus.
Standortservices und Asset-Sichtbarkeit (optional)
Der Abschnitt "Standortservices und Asset-Sichtbarkeit" ist zwar optional, eröffnet aber Unternehmen, die Access Points von Juniper Mist Systems mit integrierter Virtual Bluetooth® Low Energy (vBLE)-Technologie nutzen, leistungsstarke Funktionen. Dazu gehört die Aktivierung der vBLE-Services auf den bereitgestellten APs in der Juniper Mist Cloud. Nach der Aktivierung können IT-Administratoren präzise Standortzonen konfigurieren und detaillierte Grundrisse hochladen, was eine hochpräzise Positionierung in Innenräumen ermöglicht. Diese Fähigkeit unterstützt verschiedene Anwendungen, von der Echtzeit-Navigation und -Navigationshilfe für Benutzer bis hin zur robusten Verfolgung von Ressourcen für kritische Geräte. Durch die Integration mit Asset-Tracking-Tags oder mobilen Anwendungen können Unternehmen wertvolle Einblicke in die Bewegung und den Standort von Ressourcen gewinnen, den Betrieb optimieren und die Effizienz innerhalb ihrer physischen Räume steigern.
