
Konfigurieren eines OpenRoaming-Passpoints
Verwenden Sie RadSec mit Passpoint für Juniper Mist Systems WLANs.
Juniper Mist Systems unterstützt WLAN-zertifizierten Passpoint™ (früher Hotspot 2.0 genannt). Passpoint-Verbindungen werden für Authentifizierung und Konnektivität mit WPA-2/WPA-3-Enterprise gesichert, was bedeutet, dass WLAN-Benutzer eine Verbindung zu Passpoint-konfigurierten WLANs herstellen können, als wären sie Mobilfunkmasten. Passpoint unterstützt betreiberspezifische Richtlinien für Anwender, darunter die Netzwerkauswahl, die Sie dann in Mist Systems bei der Konfiguration von WLANs nutzen können. Mist Systems unterstützt auch OpenRoaming. OpenRoaming verwendet RadSec, auch bekannt als RADIUS over TLS, um die RADIUS-Pakete sicher über ein öffentliches Netzwerk zu übertragen.
Wenn die RadSec-Option in einem WLAN aktiviert ist, generiert Mist Systems automatisch ein eindeutiges CA-Zertifikat für das Unternehmen sowie Zertifikate für Juniper APs. Auf den Juniper APs muss die Firmware-Version 0.8x oder höher ausgeführt werden, um RadSec zu unterstützen und OpenRoaming implementieren zu können. Um die Einrichtung abzuschließen, müssen Sie außerdem das CA-Zertifikat von Mist Systems auf Ihren RADIUS-Server importieren, damit dieser die von den APs in Ihrer Organisation vorgelegten Zertifikate authentifizieren kann.
Auf der Mist Systems-Seite müssen Sie das RADIUS-Serverzertifikat abrufen und in Mist Systems importieren, wie im folgenden Verfahren beschrieben.
OpenRoaming-Zertifikate einrichten
So importieren Sie ein vorhandenes RadSec-Server-CA-Zertifikat in Ihre Organisation:
- Klicken Sie im Mist Systems-Portal auf Organisations- > Admin->-Einstellungen , und scrollen Sie dann nach unten zum Abschnitt RadSec-Zertifikate .
- Klicken Sie auf den Link RadSec-Zertifikat hinzufügen , um das Fenster RadSec-Zertifikat zu öffnen.
- Kopieren Sie Ihr RadSec-Server-CA-Zertifikat und fügen Sie es in das RadSec-Zertifizierungsfenster ein. Sie sollte in etwa so aussehen:
-----BEGIN CERTIFICATE-----
HASHHASHA7qgAwIBAgIBATANBgkqhkiG9w0BAQsFADBbMQswCQYDVQQGEwJVUzEN
HASHHASHHASHHASHAgIBATANBgkqhkiG9w0BAQsFADBbMQswCQYDVQQGEwJVUzEN
HASHHASHHASHHASHHASHHASHBgkqhkiG9w0BAQsFADBbMQswCQYDVQQGEwJVUzEN
-----END CERTIFICATE-----
-
Klicken Sie auf die Schaltfläche Hinzufügen und dann auf Speichern in der oberen rechten Ecke der Mist Systems Konsole.
OpenRoaming-WLAN erstellen
Wenn Sie alle erforderlichen Zertifikate in Ihrer Organisation konfiguriert haben, können Sie ein WLAN erstellen, das OpenRoaming verwendet. Dies kann entweder standortspezifisch sein (Standort | Wireless > WLANs) oder global (Organisation | Wireless > WLAN Vorlagen > Vorlage erstellen).
Beachten Sie, dass beim Aktualisieren eines vorhandenen WLAN für die Verwendung von OpenRoaming der WLAN-Dienst auf Juniper APs, die an die WLAN-Vorlage angeschlossen sind, während des Updates unterbrochen wird.
So erstellen Sie ein WLAN auf Site-Ebene mit OpenRoaming unter Verwendung von RadSec:
- Klicken Sie im Portal von Mist Systems auf Site | WLANs > und klicken Sie dann auf die Schaltfläche WLAN hinzufügen , um eine neue WLAN zu erstellen.
- Geben Sie dem WLAN im Feld SSID einen Namen.
- Scrollen Sie auf der Seite nach unten zum Abschnitt Sicherheit , und wählen Sie den folgenden Sicherheitstyp aus:
- WPA2 oder WPA3
Unternehmen (802.1X)
- Wie in Abbildung 1 gezeigt, wird der Abschnitt Passpoint verfügbar, wenn Sie Enterprise (802.1X) auswählen.
Abbildung 1: OpenRoaming-PasspointWählen Sie Aktivieren und wählen Sie die folgenden Operatoren aus:
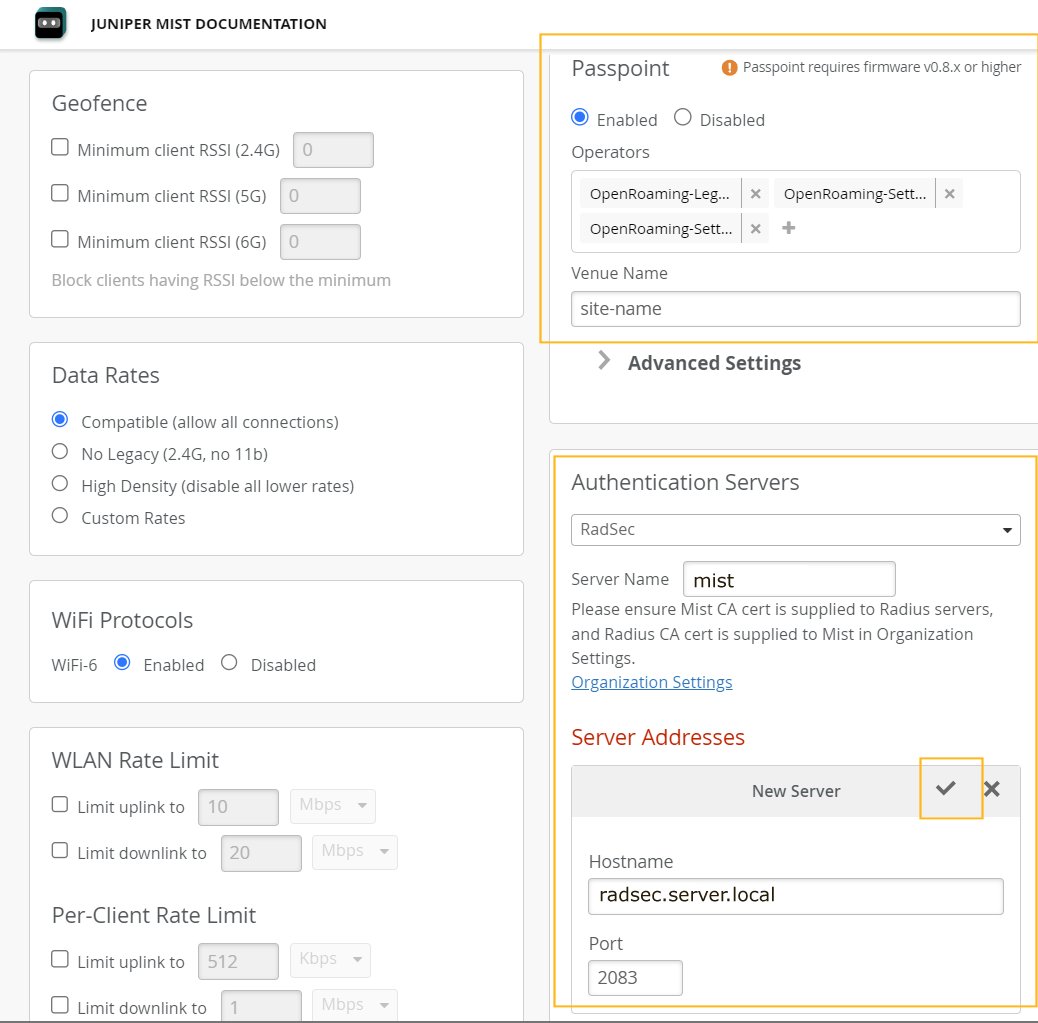
OpenRoaming-Vermächtnis
OpenRoaming-Settled
OpenRoaming-Abwicklungsfrei
- Wählen Sie im Abschnitt Authentifizierungsserver die Option RadSec aus der Dropdown-Liste aus.
- Verwenden Sie für Servername den Namen, der für Ihren RadSec-Proxy angegeben ist, wie er im Serverzertifikat angegeben ist. Juniper APs verwenden diesen Namen, um den RadSec-Server zu überprüfen.
- Für Port ist der Standardwert 2083. Wenn Sie etwas anderes für Ihren RadSec-Server verwenden, geben Sie dies an.
- Klicken Sie auf das Häkchen, um die RadSec-Serverkonfiguration hinzuzufügen.
- Klicken Sie oben auf der Konfigurationsseite auf die Schaltfläche Erstellen , um die Einrichtung abzuschließen.
Über RadSec
Nur mit RADIUS verbinden sich Clients über ein vertrauenswürdiges Netzwerk mit dem RADIUS-Server, der dann ihre Identität authentifiziert und die Autorisierung bereitstellt. Ein Teil dieses Handshakes beinhaltet den Austausch von IP-Adressen im Klartext und verwendet ein gemeinsames Geheimnis, um die Verbindung herzustellen. Diese Sequenz wird jedes Mal wiederholt, wenn der Client eine Verbindung herstellt oder wieder eine Verbindung herstellt. Es gibt jedoch Nachteile, da UDPs vom Empfänger nicht anerkannt werden, die Verbindung möglicherweise nicht sicher ist und Roaming Benutzer unterbrechen kann, die sich erneut authentifizieren müssen.
RadSec hingegen bildet einen verschlüsselten TLS-Tunnel zwischen Client und Server, der es ermöglicht, OpenRoaming-Datenverkehr sicher über öffentliche Netzwerke zu senden. RadSec nutzt auch die Enterprise Public Key Infrastructure (PKI) und digitale x.509-Zertifikate, um dynamische Verbindungen im laufenden Betrieb herzustellen. Die Organisation stellt Zertifikate sowohl für den Client als auch für den Server aus, sodass beide die Authentizität des anderen nachweisen können (und so Man-in-the-Middle-Angriffe verhindert werden). PKI-Zertifikate auf Unternehmensebene können ebenfalls nahtloses Roaming bereitstellen, da der Client das Zertifikat bei jedem Aufruf zur erneuten Authentifizierung einfach erneut übermittelt. Schließlich verwendet der RadSec-Proxy OpenRoaming-Protokolle, um Authentifizierungsanfragen von Roaming-Benutzern entsprechend ihren Anmeldeinformationen an den richtigen RADIUS weiterzuleiten.