
Selbstbereitstellung für IoT und persönliche Geräte
Automatisieren Sie das Client-Onboarding in großem Umfang für persönliche Geräte und IoT mit sicherer Selbstbereitstellung.
Wireless-Benutzer in Umgebungen wie Wohnheimen können ihre persönlichen Geräte wie Xbox, Apple TV und Roku sicher selbst Bereitstellung. Ebenso können unbeaufsichtigte IoT-Geräte sicher und automatisch einem bestimmten VLAN oder Netzwerksegment beitreten. Wir nennen dies die Personal Network Experience. Und da die Registrierung von Client-MAC-Adressen und IT-Eingriffe überflüssig sind, ist es eine ideale Lösung für die Bereitstellung von skalierbarem WLAN-Zugang.
Die Selbstbereitstellung mit der Personal Network Experience funktioniert durch die Verbindung eines SAML-konformen Identitätsanbieters (IDP), z. B. Microsoft Entra ID, mit dem Mist Systems Active Assurance-Portal. Benutzer melden sich am WLAN an, wo sie zur Authentifizierung und Autorisierung auf den Single-Sign-On-Dienst umgeleitet werden. Mist Systems weist authentifizierten Benutzern einen persönlichen Preshared Key (PSK) zu, der sowohl für den einzelnen Benutzer als auch für die SSID spezifisch ist. Die Verwendung persönlicher PSKs ermöglicht auch die Mikrosegmentierung, was bedeutet, dass Benutzer je nach ihrer Rolle oder ihrem Profil eine Verbindung zu einem bestimmten VLAN herstellen können. Das Gleiche gilt für IoT-Geräte. Sie können automatisch mit einem bestimmten VLAN verbunden werden, eine Best Practice zum Schutz vor IoT-Takeover-Angriffen.
In der Konsole von Mist Systems können Sie sowohl die Komplexität der erforderlichen Passphrase als auch die Häufigkeit der Schlüsselrotation konfigurieren.
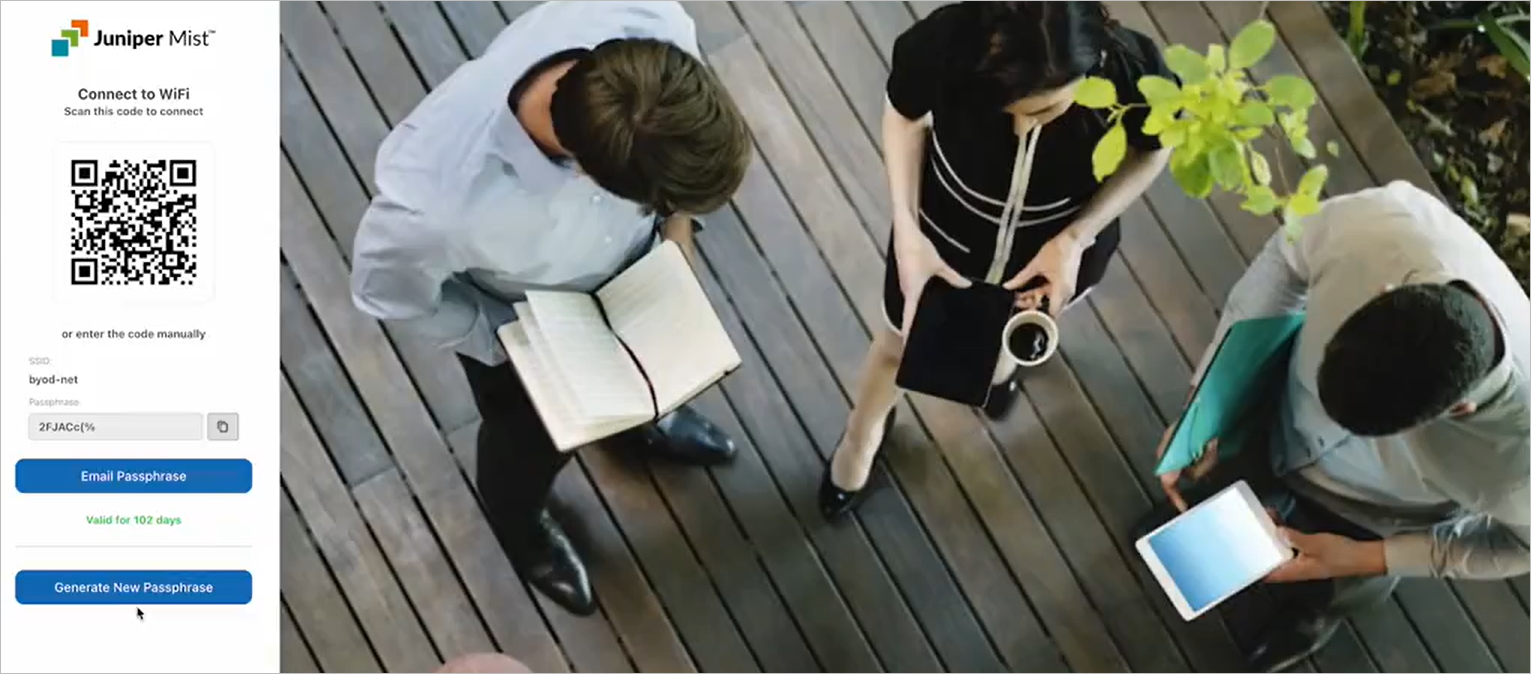 für die Selbstbereitstellung
Während der Selbstbereitstellung können Laptop-Benutzer eine eindeutige Passphrase generieren und sie dann kopieren und in das Portal einfügen, wenn sie dazu aufgefordert werden. Wenn sie von einem mobilen Gerät aus arbeiten, können sie sich die Passphrase auch per E-Mail zusenden lassen. Generierte Passphrasen verfallen nach 24 Stunden.
Bevor Sie beginnen
- Erwerben und aktivieren Sie ein Abonnement für Juniper Mist Systems™ Access Assurance. Informationen zur Abonnementverwaltung finden Sie im Juniper Mist Systems Management Guide.
- Konfigurieren Sie in Ihrer Juniper Mist Systems-Organisation mindestens ein WLAN auf Unternehmensebene mit aktiviertem Multi-PSK (entweder lokale oder Cloud-PSK-Optionen sind in Ordnung). Hilfe bei der WLAN-Konfiguration finden Sie im Konfigurationshandbuch für Juniper Mist WLAN Assurance.
-
Konfigurieren Sie in Ihrer IdP-Verwaltungskonsole eine SAML 2.0-App-Integration. Ihr PSK-Portal wird in diese Anwendung integriert, um Ihren Portalbenutzern den Single Sign-On-Zugriff (Single Sign-On, SSO) zu ermöglichen. Sie können eine Vielzahl von IdPs (z. B. Okta und Microsoft Azure) verwenden, solange diese SAML 2.0 unterstützen. Hilfe beim Einrichten einer SAML 2.0-App-Integration finden Sie in der Dokumentation Ihres IdP.
Kopieren Sie die folgenden Informationen aus Ihrer SAML 2.0-App-Integration, und speichern Sie sie, damit Sie sie zum Einrichten Ihres PSK-Portals in Juniper Mist Systems verwenden können.
-
Signatur-Algorithmus
-
Aussteller-ID (dieser Schlüssel kann variieren, z. B. wird dieser Wert in Okta als Identitätsanbieteraussteller und in Azure als Azure AD-Bezeichner bezeichnet.
-
SSO-URL (Dieser Schlüssel kann variieren, z. B. heißt dieser Wert in Okta als Single Sign-On-URL des Identitätsanbieters und in Azure als Anmelde-URL.
-
Zertifikat: Kopieren Sie den vollständigen Text des Zertifikats aus der Zeile BEGIN CERTIFICATE bis zur Zeile END CERTIFICATE .
-
Konfigurieren der Selbstbereitstellung
So richten Sie das Client-Onboarding mit einem BYOD-PSK-Portal ein:
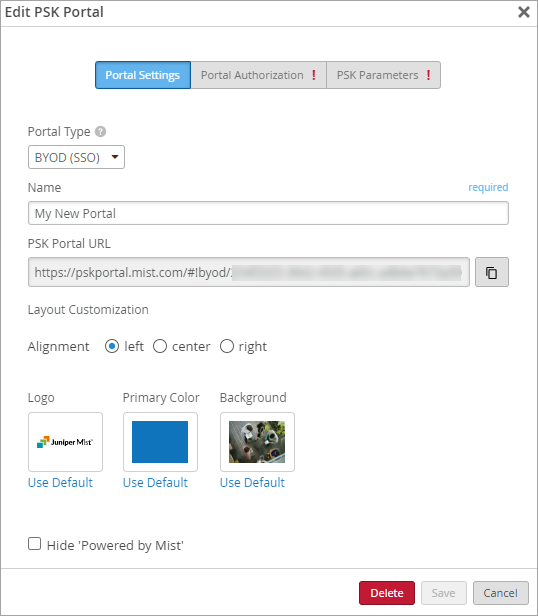
- Auf der Registerkarte Portaleinstellungen des Fensters PSK-Portal bearbeiten:
-
Behalten Sie die Standardlayoutoptionen bei, oder nehmen Sie Änderungen vor, um den Anmeldebildschirm anzupassen.
-
Kopieren Sie die PSK-Portal-URL , damit Sie sie Ihren Benutzern zur Verfügung stellen können.
-
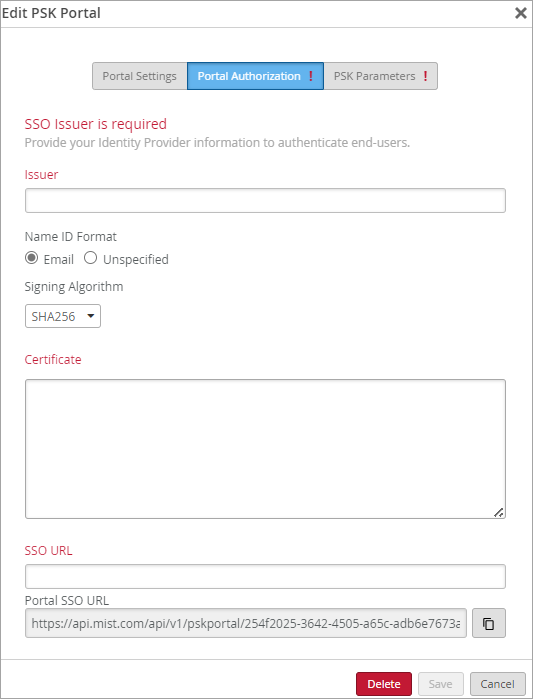
- Auf der Registerkarte Portalautorisierung des Fensters PSK-Portal bearbeiten:
-
Geben Sie den Aussteller, den Signaturalgorithmus, die SSO-URL und das Zertifikat , die Sie aus Ihrer App-Integration kopiert haben, in Ihre IdP-Verwaltungskonsole ein.
-
Wählen Sie ein Namens-ID-Format aus. Die meisten Menschen verwenden die E-Mail-Adresse für die Namens-ID. Wenn Sie eine andere Kennung für Ihre IdP-Benutzerkonten verwenden, wählen Sie Nicht angegeben aus.
-
- Öffnen Sie ein separates Browserfenster, und führen Sie die folgenden Schritte aus, um Ihre SAML 2.0-App-Integration abzuschließen:
- Navigieren Sie zu Ihrer IdP-Verwaltungskonsole.
- Gehen Sie zu den Einstellungen für Ihre SAML 2.0-App-Integration.
- Geben Sie den kopierten Wert in das entsprechende Feld ein, um Ihr Juniper Mist Systems PSK-Portal bei Ihrem IdP zu identifizieren. Hilfe finden Sie in der Dokumentation Ihres IdP.
- Speichern Sie die Änderungen.
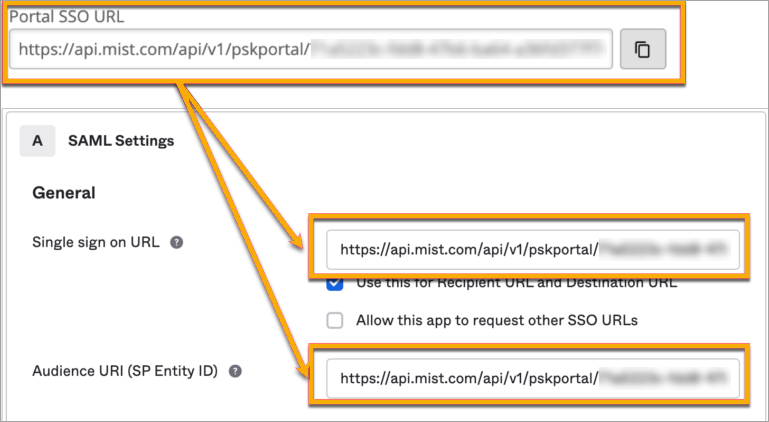
Ihr IdP hat möglicherweise andere Namen für das Feld, in das Sie die Portal-SSO-URL einfügen müssen. Betrachten Sie die folgenden Beispiele und sehen Sie sich die Dokumentation Ihres IdP an, um Hilfe zu erhalten.
Okta Beispiel
In diesem Beispiel wird die Portal-SSO-URL von Juniper Mist Systems in die entsprechenden Felder in der Okta Admin Console kopiert.
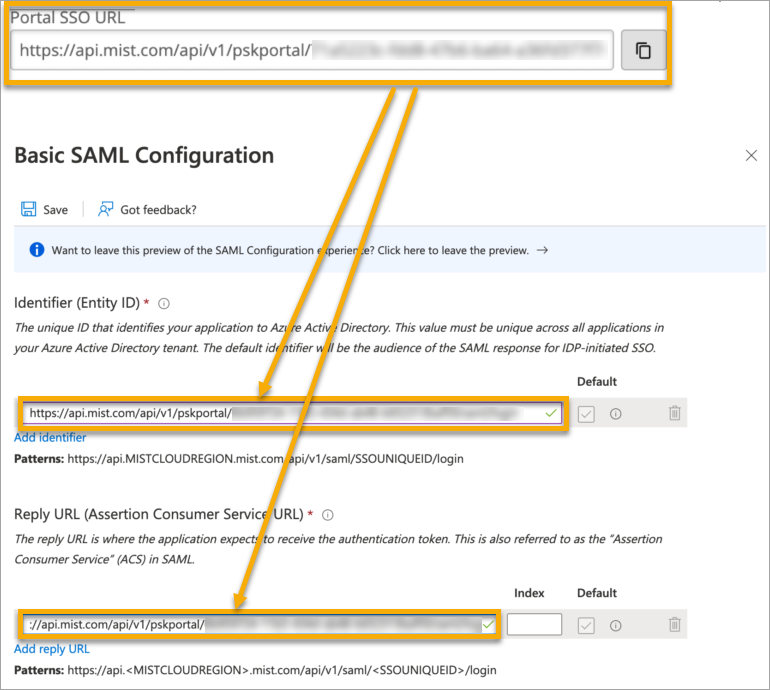
Microsoft Azure-Beispiel
In diesem Beispiel wird die Portal-SSO-URL von Juniper Mist Systems in die entsprechenden Felder in der Azure-Verwaltungskonsole kopiert.
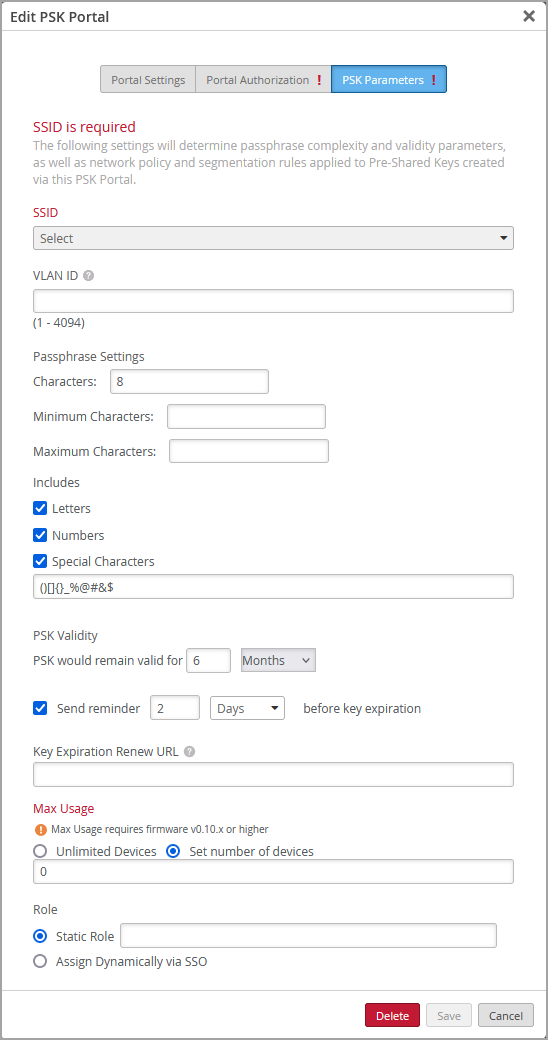
- Auf der Registerkarte PSK-Parameter des Fensters PSK-Portal bearbeiten:
-
Wählen Sie die SSID aus (erforderlich).
Hinweis:Die Liste enthält nur SSIDs für WLANs auf Unternehmensebene, für die Multi-PSK aktiviert ist.
-
Passen Sie die optionalen Einstellungen nach Bedarf an.
Tabelle 1: Optionale Einstellungen Option Beschreibung VLAN-ID Geben Sie eine ID an, wenn Sie die Benutzer dieses Portals einem bestimmten VLAN zuweisen möchten. Die ID muss in der VLAN-Liste für das WLAN vorhanden sein.
Passphrase-Einstellungen Geben Sie Einstellungen ein, um Ihre Richtlinien für die Kennwortkomplexität durchzusetzen. PSK-Gültigkeit Sie können die Ablauffrist des Schlüssels festlegen und Erinnerungen vor Ablauf des Schlüssels senden.
Wenn Sie die Option zum Senden von Erinnerungen aktivieren, sendet Juniper Mist Systems Benutzern eine E-Mail, wenn ihr PSK bald abläuft.
Die E-Mail enthält entweder die standardmäßige URL für die erneute Authentifizierung oder Ihre URL zur Erneuerung des Schlüsselablaufs (falls Sie eine eingeben). Dies ist in der Regel eine Single Sign-On-URL (z. B. unter Verwendung der URL Ihres Unternehmensidentitätsanbieters über Okta oder Microsoft Azure).
Maximale Nutzung Geben Sie die maximale Anzahl von Geräten ein, die eine Verbindung zu Ihrem Portal herstellen können. Rolle Wenn Sie den Zugriff auf bestimmte Arten von Benutzerkonten beschränken möchten, geben Sie die Rollen an, die das Portal verwenden dürfen. Dies müssen Rollen sein, die Sie für Ihre IdP-Benutzerkonten eingerichtet haben.
-