
Konfigurationsoptionen für Switches
Diese Seite beschreibt die Konfigurationsfelder in der Switch-Vorlage von Mist Systems und dient als Referenz für das Verfahren unter Konfigurieren von Switches mithilfe von Vorlagen.
Sie können Switch-Einstellungen auf Organisations- oder Standortebene konfigurieren.
-
Um organisationsweite Einstellungen zu konfigurieren, wählen Sie im linken Menü des Juniper Mist Systems-Portals die Option Organisations- > Switchvorlagen aus. Erstellen Sie dann Ihre Vorlage, und wenden Sie sie auf eine oder mehrere Websites oder Websitegruppen an.
-
Um Switch-Einstellungen auf Standortebene zu konfigurieren, wählen Sie im linken Menü des Juniper Mist Systems-Portals die Option Standort->-Switch-Konfiguration aus. Wählen Sie dann den Standort aus, den Sie einrichten möchten, und geben Sie Ihre Switch-Einstellungen ein.
Wenn dem Standort eine Switch-Vorlage auf Organisationsebene zugewiesen wurde, wird die Standortkonfiguration im schreibgeschützten Modus angezeigt. Sie können die Einstellungen aus der Vorlage übernehmen oder Anpassungen vornehmen. In jedem Abschnitt der Seite können Sie Konfigurationsvorlage außer Kraft setzen auswählen und dann Ihre Änderungen eingeben. Diese Änderungen gelten nur für diese Website, nicht für die Vorlage.
Das folgende Beispiel zeigt, wie Sie eine Vorlage überschreiben und ein standortspezifisches Stammkennwort festlegen.
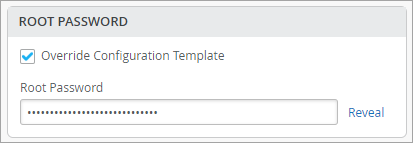
-
Die Felder, die die Konfiguration über die Standortvariable unterstützen, haben eine VAR-Beschriftung neben ihnen und einen Hilfetext mit dem Format der Standortvariablen darunter. Für ein Feld, das mit Standortvariablen konfiguriert ist, wird der aufgelöste Wert unter diesem Feld angezeigt. Um Standortvariablen zu konfigurieren, führen Sie die Schritte unter Konfigurieren von Standortvariablen aus.
-
Wir empfehlen, bei der Konfiguration Ihrer Switches die Best Practices für die Switch-Konfiguration zu befolgen.
Sowohl auf Organisations- als auch auf Standortebene sind die Switch-Einstellungen wie unten beschrieben in Abschnitte gruppiert.
Konfiguration für alle Switches
Configure these options in the All Switches section of the Organization > Switch Templates page and the Site > Switch Configuration page.
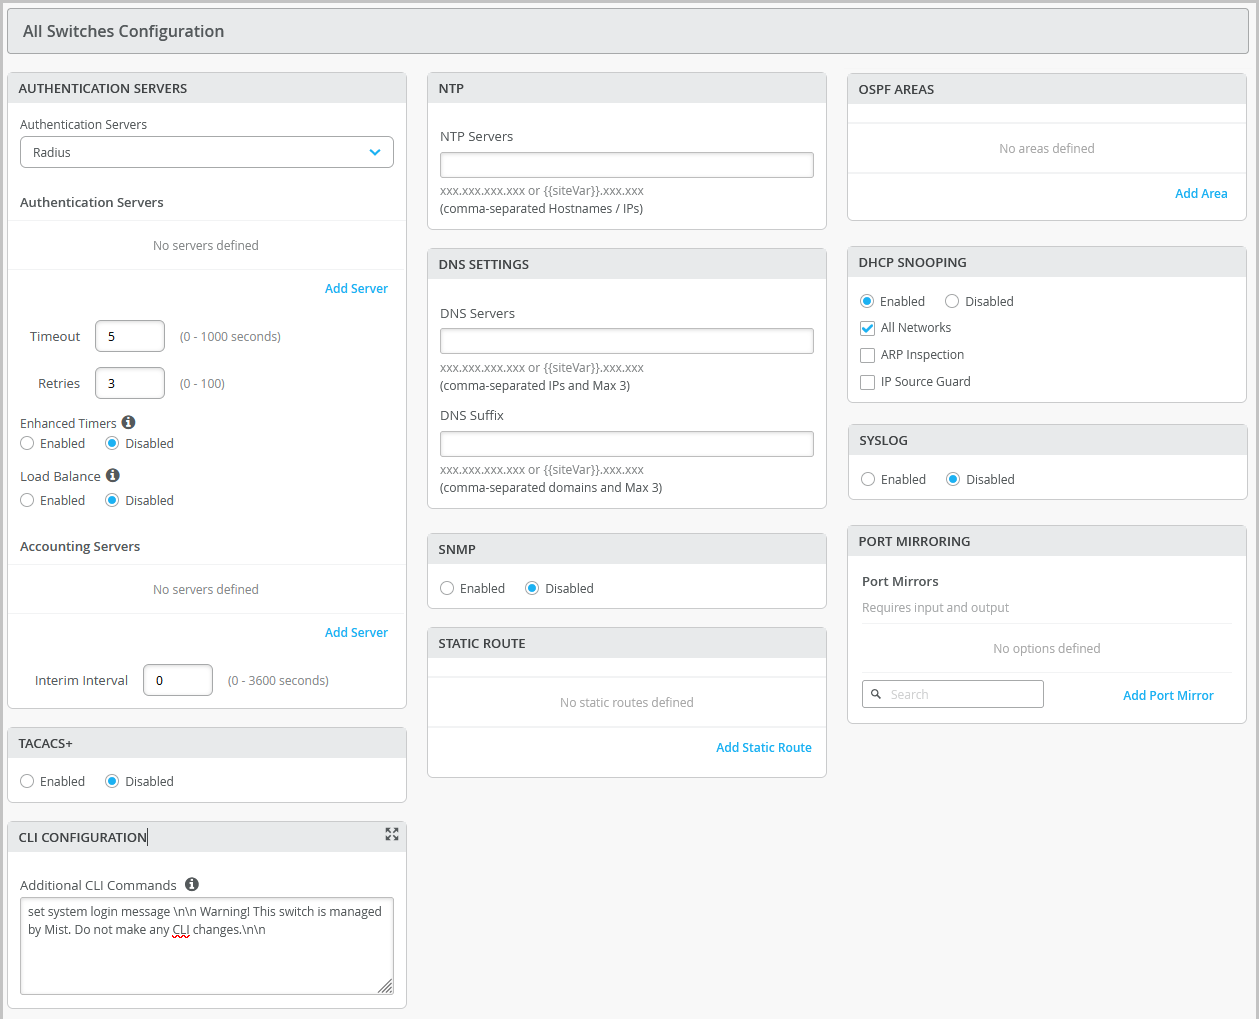
| Field/Section | Description |
|---|---|
| AUTHENTICATION SERVERS |
Choose an authentication server for validating usernames and passwords, certificates, or other authentication factors provided by users.
After selecting an authentication server, configure additional details for the selected server as required. You can configure information that include:
Note:
If you want to set up RADIUS authentication for Switch Management access (for the switch CLI login), you need to include the following CLI commands in the Additional CLI Commands section in the template: set system authentication-order radius set system radius-server radius-server-IP port 1812 set system radius-server radius-server-IP secret secret-code set system radius-server radius-server-IP source-address radius-Source-IP set system login user remote class class For RADIUS or TACACS+ local authentication to a Switch, it is necessary to create a remote user account or a different login class. To use different login classes for different RADIUS-authenticated users on a switch running Junos OS, create multiple user templates in the Junos configuration by using the following CLI commands in the Additional CLI Commands section: set system login user RO class read-only set system login user OP class operator set system login user SU class super-user set system login user remote full-name "default remote access user template" set system login user remote class read-only |
| TACACS+ | Enable TACACS+ for centralized user authentication on network devices.
To use TACACS+ authentication on the device, you must configure information about one or more TACACS+ servers on the network. You can also configure TACACS+ accounting on the device to collect statistical data about the users logging in to or out of a LAN and send the data to a TACACS+ accounting server. In addition, you can specify a user role for TACACS+ authenticated users within switch configuration. The following user roles are available: None, Admin, Read, Helpdesk. When the TACACs+ authenticated users do not have a user account configured locally on a switch running Junos OS, these users are assigned a user account named 'remote' by default. The port range supported for TACACS+ and accounting servers is 1 to 65535.
Note:
For TACACS+ to authenticate into the Switch, a similar login user as defined in the RADIUS section above needs to be created. |
| NTP | Specify the IP address or hostname of the Network Time Protocol (NTP) server. NTP is used to synchronize the clocks of the switch and other hardware devices on the Internet. |
| DNS SETTINGS |
Configure the domain name server (DNS) settings. You can configure up to three DNS IP addresses and suffixes in comma separated format. |
| SNMP |
Configure Simple Network Management Protocol (SNMP) on the switch to support network management and monitoring. You can configure the SNMPv2 or SNMPv3. Here are the SNMP options that you can configure:
For more information, see Configure SNMP on Switches. |
| STATIC ROUTE |
Configure static routes. The switch uses static routes when:
Mist supports IPv4 and IPv6 addresses for static routes. The IPv6 support is available for destination and next hop addresses. Types of static routes supported:
After specifying the details, click the check mark (✓) on the upper right of the Add Static Route window to add the configuration to the template. |
| CLI CONFIGURATION |
To configure any additional settings that are not available in the template's GUI, you can use set CLI commands. For instance, you can set up a custom login message to display a warning to users, advising them not to make any CLI changes directly on the switch. Here's an example of how you can do it: set system login message \n\n Warning! This switch is managed by Mist. Do not make any CLI changes. To delete a CLI command that was already added, use the delete system login message \n\n Warning! This switch is managed by Mist. Do not make any CLI changes.
Note:
Ensure that you enter the complete CLI command for the configuration to be successful. If configurations entered using CLI commands contain errors, a warning appears on the switch details page (Switches > Switch Name). For more information, refer to Add or Delete a CLI Configuration. |
| OSPF | From this tile, you can:
For more information on how to configure OSPF through Mist, refer to OSPF Configuration for Switches. |
| VRRP |
Applicable only to EX and QFX Series switches. From this tile you can add a VRRP group by assigning a group number, authentication type, and network(s). For more information, see Add a VRRP Group to a Configuration (EX and QFX Series Switches). |
| DHCP SNOOPING |
Juniper EX series and QFX series switches provide excellent port security, including DHCP snooping, Address Resolution Protocol (ARP) inspection, and IP Source Guard. You can enable these options for all or selected VLANs on the switch from the Mist portal. DHCP snooping must be enabled for DHCP issues to be included in the Wired Successful Connect SLE. DHCP Snooping monitors DHCP messages from untrusted devices connected to the switch. When enabled, DHCP snooping extracts the IP address and lease information from the DHCP packets and stores it in a snooping database. Port security on the EX switches uses this information to verify DHCP requests and block DHCPOFFERs received on untrusted ports (DHCP DISCOVER and DHCP REQUEST are not affected).
By default, the DHCP protocol considers all trunk ports as trusted and all access ports as untrusted. We recommend that you only connect a DHCP server to the switch using a trunk port, or, if you must use an access port, be sure to explicitly configure that port as trusted in the port profile or DHCP will not work. Note that if you connect a device configured with a static IP address to an untrusted port on the switch, the MAC-IP binding may not exist in the DHCP snooping database; the packets will be dropped. You can use this command |
| SYSLOG |
Configure SYSLOG settings to set up how system log messages are handled. You can configure settings to send the system log messages to files, remote destinations, user terminals, or to the system console. For help with the configuration options, see Configure the System Log. |
|
PORT MIRRORING |
Configure port mirroring. Port mirroring is the ability of a router to send a copy of a packet to an external host address or a packet analyzer for analysis. Mist supports both local and remote port mirroring. In local port mirroring, the source ports and the destination ports (monitor port) are located on the same network switch. In remote port mirroring, the source ports and destination ports are not on the same switch. In this case, the source port forwards the packet copy to the remote destination port through the connection achieved by the ports between the two switches. In the port mirroring configuration, you can specify the following:
|
|
Routing Policy |
Configure routing policies for the entire organization (Organization > Switch Templates) or for a site (Site > Switch Configuration). Configuration involves defining terms, which consist of match conditions and actions to apply to matching routes. A routing policy framework is composed of default rules for each routing protocol. These rules determine which routes the protocol places in the routing table and advertises from the routing table. Routing policies are tied to protocols such as BGP or OSPF. A routing policy will only be pushed to the switch configuration if it is tied to the BGP Routing Protocol. The routing policies that are already defined inside the BGP tab of a switch will appear on the Routing Policy tab. To configure a routing policy:
|
Geschäftsführung
Configure these options in the Management section of the Organization > Switch Templates page and the Site > Switch Configuration page.
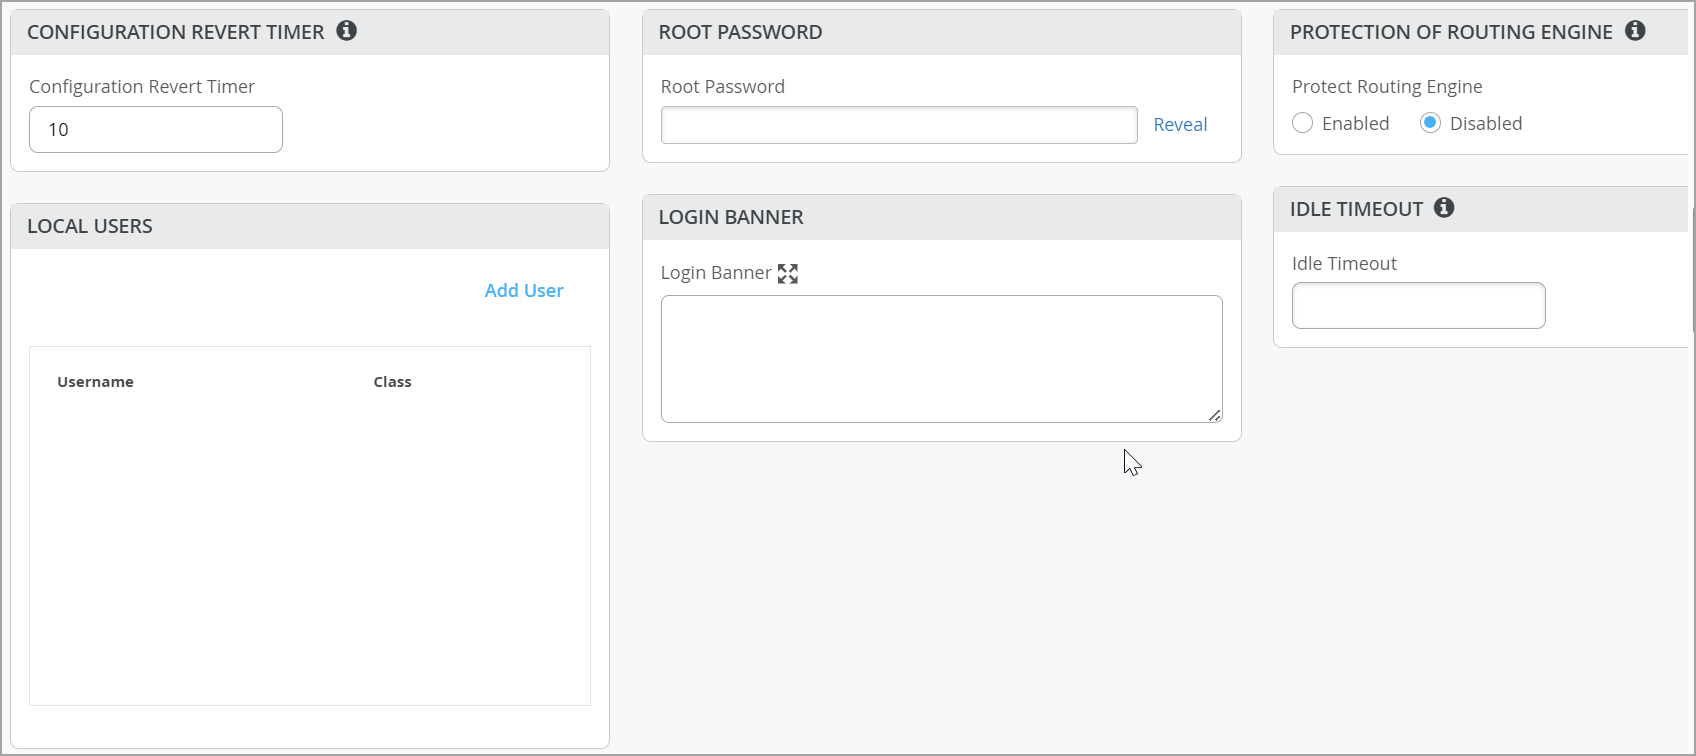
| Option | Notes |
|---|---|
|
Configuration Revert Timer |
This feature helps restore connectivity between a switch and the Mist cloud if a configuration change causes the switch to lose connection. It automatically reverts the changes made by a user and reconnects to the cloud within a specified time duration. By default, this time duration is set to 10 minutes for EX Series switches. You can specify a different time duration. Range: 3 to 30 minutes. In case of a configuration revert event, you can check the switch events page to get specific insight into why the switch configuration was reverted. |
|
Root Password |
A plain-text password for the root-level user (whose username is root). |
|
Protection of Routing Engine |
Applicable only to EX and QFX Series switches. Enable this feature to ensure that the Routing Engine accepts traffic only from trusted systems. This configuration creates a stateless firewall filter that discards all traffic destined for the Routing Engine, except packets from specified trusted sources. Protecting the Routing Engine involves filtering incoming traffic on the router’s lo0 interface. Enabling Protection of Routing Engine on Juniper Switches is suggested as the best practice. When Protection of Routing Engine is enabled, Mist by default ensures that the following services (if configured) are allowed to communicate with the switch: BGP, BFD, NTP, DNS, SNMP, TACACS, and RADIUS. If you need additional services that need access to the switch, you can use the Trusted Networks or Services section. If you want to set up access to the switch via ssh, select the ssh option under Trusted Services. If you need to allow switch to respond to pings, select the icmp option under Trusted Services. If you have other segments that you would like to reach the switch from, you can add them under Trusted Networks or Trusted IP/Port/Protocol. For more information, refer to Example: Configuring a Stateless Firewall Filter to Accept Traffic from Trusted Sources and Example: Configuring a Stateless Firewall Filter to Protect Against TCP and ICMP Floods. |
|
Local Users |
Create a local user account on the switch for device management purposes. To create a user account, click Add User and then define a username, login class (Operator, Read-only, Super User, or Unauthorized), and a password. |
|
Idle Timeout |
The maximum number of minutes that a remote shell session can be idle. When this limit is reached, users are logged out. (Valid Range: 1-60). |
|
Login Banner |
Enter text that you want users to see when they log in to the switch. Example: “Warning! This switch is managed by Juniper Mist. Do not make any CLI changes.” You can enter up to 2048 characters. |
|
DHCP Option 81 (For Dynamic DNS) |
Enable switches with DHCP option 81 support. When this option is enabled on a switch, the clients connected to that switch can send their fully qualified domain name (FQDN) to the DHCP server while requesting an IP address. This allows the DHCP server to update DNS records accordingly. You can enable the DHCP option 81 at the site level (Site > Switch Configuration) and device level (Switches > Switch Name) as well. |
|
Switch Timezone |
Enable the Use Site Timezone option to configure the switch to automatically align its time zone with the associated site’s configured time zone. When this option is enabled and saved, the effective time zone is displayed on both the site and switch detail pages and is pushed to the device. If Use Site Timezone is disabled, the switch defaults to UTC. Note that the switch time zone configured via the additional CLI commands takes precedence over the time zone configured using the Use Site Timezone option. This configuration is available at the organization or site level and at the switch level. |
|
Use Port Description From Port Profile |
Enable this option to push port descriptions defined in port profiles directly to your switches.
Note: If a port-level description is also configured for an individual port, it takes precedence over the port profile description.
|
Gemeinsame Elemente
- Gemeinsame Elemente – Netzwerke
- Gemeinsam genutzte Elemente – Portprofile
- Gemeinsam genutzte Elemente – dynamische Portkonfiguration
- Freigegebene Elemente – VRF
Gemeinsame Elemente – Netzwerke
In diesem Abschnitt können Sie VLANs hinzufügen oder aktualisieren, die in Ihren Portprofilen verwendet werden können.
Geben Sie für jedes VLAN einen Namen, eine VLAN-ID und ein Subnetz ein. Sie können eine IPv4- oder IPv6-Adresse für das Subnetz angeben. Weitere Tipps finden Sie in den Bildschirminformationen.
Auf dieser Kachel haben Sie die Möglichkeit, die Netzwerke auszublenden, die nicht in benutzerdefinierten Portprofilen oder L3-Subschnittstellen verwendet werden. Mit dieser Funktion können Sie schnell identifizieren, welche Netzwerke verwendet werden und welche nicht verwendet werden.
Gemeinsam genutzte Elemente – Portprofile
Allgemeine Informationen zu Profilen finden Sie unter Statische und dynamische Portprofile.
Wenn Sie auf Standortebene arbeiten, werden möglicherweise Sternchen (*) neben den Portprofilnamen angezeigt. Diese Portprofile wurden in der Switch-Vorlage erstellt. Wenn Sie darauf klicken, sehen Sie die Einstellungen im schreibgeschützten Modus. Um standortspezifische Änderungen vorzunehmen (die nur diesen Standort und nicht die Switch-Vorlage selbst betreffen), wählen Sie "Vorlagendefiniertes Profil überschreiben " aus, und bearbeiten Sie dann die Einstellungen.
Klicken Sie auf Profil hinzufügen , um ein Portprofil zu konfigurieren, und finden Sie Feldbeschreibungen in der folgenden Tabelle.
| Option | Anmerkungen |
|---|---|
| Name, aktivierter Port und Beschreibung |
Grundeinstellungen zum Identifizieren und Aktivieren des Ports. |
| Modus |
|
| Portnetzwerk (nicht getaggt/natives VLAN) | Geben Sie das Portnetzwerk oder das native VLAN an. |
| VoIP-Netzwerk | Geben Sie das VoIP-Netzwerk an (falls zutreffend). |
| Trunk-Netzwerke | Geben Sie ein Trunk-Netzwerk an, wenn Sie den Modus Trunk gewählt haben. Sie können alle oder bestimmte Netzwerke auswählen. |
| dot1x-Authentifizierung verwenden |
Wählen Sie diese Option aus, um die IEEE 802.1X-Authentifizierung für die portbasierte Netzwerkzugriffssteuerung zu aktivieren. Die 802.1X-Authentifizierung wird auf Schnittstellen unterstützt, die Mitglieder von privaten VLANs (PVLANs) sind. Die folgenden Optionen sind verfügbar, wenn Sie die dot1x-Authentifizierung auf einem Port aktivieren:
Sie müssen auch die folgenden Schritte ausführen, damit die dot1x-Authentifizierung funktioniert:
|
|
Geschwindigkeit |
Behalten Sie die Standardeinstellung Auto bei, oder wählen Sie eine Geschwindigkeit aus. |
|
Duplex |
Behalten Sie die Standardeinstellung "Auto" bei, oder wählen Sie "Halb" oder "Voll" aus. |
| MAC-Limit | Konfigurieren Sie die maximale Anzahl von MAC-Adressen, die von einer Schnittstelle dynamisch erlernt werden können. Wenn die Schnittstelle das konfigurierte MAC-Limit überschreitet, werden die Frames gelöscht. Ein MAC-Limit führt ebenfalls zu einem Protokolleintrag. Der konfigurierte Wert bleibt aktiv, bis er ersetzt oder gelöscht wird, und bleibt auch beim Neustart des Geräts erhalten.
Der Standardwert: 0 Unterstützter Bereich: 0 bis 16383 |
| PoE |
Ports, die Power over Ethernet (PoE) unterstützen, können die folgenden Optionen enthalten:
Wenn Sie auf der Seite "Switches" mit der Maus über ein Schnittstellensymbol fahren, werden die folgenden Informationen zum PoE-Status angezeigt:
|
| Pro VLAN STP |
Konfigurieren Sie einen Switch mit VLAN Spanning Tree Protocol (VSTP) oder Per-VLAN Spanning Tree. VSTP hilft bei der Vermeidung von Schleifen in Layer-2-Netzwerken auf VLAN-Basis. Ein Spanning Tree pro VLAN ermöglicht ein feinkörniges Load Balancing. Mist Systems empfiehlt, diese Funktion für Geräte anderer Anbieter (z. B. Cisco) zu aktivieren, die standardmäßig mit einem Spanning Tree pro VLAN arbeiten. Diese Einstellung ist auch auf Standort- und Switch-Ebene verfügbar. |
| STP-Edge |
Konfigurieren Sie den Port als STP-Edgeport (Spanning Tree Protocol), wenn Sie den BPDU-Schutz (Bridge Protocol Data Unit) auf einem Port aktivieren möchten. STP Edge ist auf Ports aktiviert, mit denen Clients verbunden sind, die nicht am STP teilnehmen. Diese Einstellung stellt sicher, dass der Port als Edge-Port behandelt wird und schützt vor dem Empfang von BPDUs. Wenn Sie ein Nicht-Edge-Gerät an einen mit STP Edge konfigurierten Port anschließen, wird der Port deaktiviert. Darüber hinaus generiert die Seite "Switch Insights" ein Ereignis "Port BPDU blockiert". Auf der Vorderseite der Switch-Details wird auch ein BPDU-Fehler für diesen Port angezeigt. Sie können den Port des BPDU-Fehlers löschen, indem Sie den Port auf der Vorderseite auswählen und dann auf BPDU-Fehler löschen klicken. Sie sollten STP Edge nicht auf dem Uplink-Port aktivieren. Sie können STP Edge auch auf Switch-Ebene im Abschnitt "Portprofil" auf der Seite mit den Switch-Details konfigurieren. |
|
STP Punkt-zu-Punkt-Analyse |
Diese Konfiguration ändert den Schnittstellenmodus in Punkt-zu-Punkt. Punkt-zu-Punkt-Verbindungen sind dedizierte Verbindungen zwischen zwei Netzwerkknoten oder Switches, die einen Port mit einem anderen verbinden. |
|
STP Kein Root-Port |
Diese Konfiguration verhindert, dass die Schnittstelle zu einem Root-Port wird. |
|
Blockieren von STP-BPDUs |
Wird in der Regel an Edge- oder Zugriffsports aktiviert, an denen BPDUs nicht erwartet werden. Wenn diese Option aktiviert ist, wird der Port sofort heruntergefahren, wenn eine BPDU empfangen wird, wodurch potenzielle Schleifen oder Fehlkonfigurationen vermieden werden. Wenn STP Edge aktiviert ist, wird Block STP BPDUs automatisch deaktiviert. Die BPDU-Lebendigkeitsprüfung kann jedoch weiterhin konfiguriert werden. Wenn STP-BPDUs blockieren aktiviert ist, werden sowohl STP-Edge als auch die BPDU-Lebendigkeitsprüfung automatisch deaktiviert. |
| STP BPDU Lebendigkeitsprüfung | Wird in der Regel auf Uplink- oder Trunk-Ports aktiviert, an denen BPDUs erwartet werden. Diese Funktion überwacht den BPDU-Empfang und blockiert den Port und löst einen Alarm aus, wenn innerhalb von 20 Sekunden keine BPDUs empfangen werden. So können Fehler oder Fehlkonfigurationen schnell erkannt werden. |
| QoS |
Aktivieren Sie Quality of Service (QoS) für den Port, um latenzempfindlichen Datenverkehr wie Sprache gegenüber anderem Datenverkehr auf einem Port zu priorisieren.
Hinweis:
Um optimale Ergebnisse zu erzielen, ist es wichtig, Quality of Service (QoS) sowohl für den Downstream- (eingehenden) als auch für den Upstream-Datenverkehr (ausgehend) zu aktivieren. Dadurch wird sichergestellt, dass das Netzwerk den Datenverkehr in beide Richtungen effektiv priorisieren und verwalten kann, was zu einer verbesserten Leistung und insgesamt besseren Servicequalität führt. Sie haben die Möglichkeit, die QoS Konfiguration auf der Seite WLAN Einstellungen zu überschreiben (Site > WLANs > WLAN Name). Um die QoS-Konfiguration zu überschreiben, aktivieren Sie das Kontrollkästchen QoS überschreiben , und wählen Sie eine drahtlose Zugriffsklasse aus. Der Downstreamdatenverkehr (AP > Client) wird mit dem angegebenen Wert für die Überschreibungszugriffsklasse gekennzeichnet. Die Außerkraftsetzungskonfiguration unterstützt keinen Upstreamdatenverkehr (Client > AP). Siehe auch: QoS-Konfiguration. |
| Sturmkontrolle |
Aktivieren Sie die Sturmkontrolle, um den Datenverkehr zu überwachen und Broadcast-, Multicast- und unbekannte Unicast-Pakete automatisch zu verwerfen, wenn der Datenverkehr ein Datenverkehrsniveau (angegeben in Prozent) überschreitet. Diese angegebene Datenverkehrsebene wird als Sturmkontrollebene bezeichnet. Diese Funktion verhindert aktiv die Verbreitung von Paketen und erhält die Leistung des LAN. Wenn Sie Storm Control aktivieren, können Sie auch Broadcast-, Multicast- und unbekannte Unicast-Pakete von der Überwachung ausschließen. Sie können einen Switch auch so konfigurieren, dass ein Port automatisch heruntergefahren wird, wenn der Datenverkehr den benutzerdefinierten Schwellenwert für die Sturmkontrolle überschreitet, indem Sie das Kontrollkästchen Port herunterfahren unter Aktion bei Schwellenwert aktivieren. Weitere Informationen finden Sie unter Grundlegendes zur Sturmsteuerung. |
| Persistentes (sticky) MAC-Lernen |
Aktivieren Sie Persistent (Sticky) MAC , um MAC-Adressen für vertrauenswürdige Workstations und Server, die von der Schnittstelle gelernt wurden, auch nach einem Geräteneustart beizubehalten. Sie können Sticky MAC für statische kabelgebundene Clients konfigurieren. Sticky MAC ist nicht für die Verwendung auf AP-Schnittstellen von Juniper Mist Systems vorgesehen und wird auch nicht für Trunk-Ports oder Ports unterstützt, die mit 802.1X-Authentifizierung konfiguriert sind. In Verbindung mit MAC-Limits (siehe oben) schützt Sticky MAC vor Layer 2 Denial-of-Service (DoS)-Angriffen, Überlaufangriffen auf die Ethernet-Switching-Tabelle und DHCP-Hungerattacken, während die Schnittstelle weiterhin dynamisch MAC-Adressen lernen kann. Im Portal von Mist Systems werden diese Ereignisse auf der Seite Einblicke als MAC Limit Exceeded gemeldet. Sie konfigurieren sowohl Sticky MAC als auch MAC-Limits als Teil des Portprofils für den Switch. Die allgemeine Vorgehensweise wird in diesem Video demonstriert: Port profiles provide a convenient way to manually or automatically provision EX switch interfaces. Going into the EX4300, we'll first create VLANs. We'll make a camera network with VLAN ID 30 and an IoT network with VLAN ID 29. You can create as many networks as needed. You can create the profiles, for example, a camera, and map it to the camera network that we just created. Customize the settings as desired, such as PoE and STP. We'll repeat this process to create profiles for a corporate device enabling 802.1x authentication, an IoT device configured with PoE, and an access point configured as a trunk port. It's very simple to modify profiles to meet your specific requirements. Then we go into the port configuration section to associate the configurations with port profiles. Here we map ports 1 through 5 to be with an AP profile, ports 6 through 10 with a corporate device profile, ports 11 through 15 with IoT profiles, and ports 16 to 20 with the camera profile. This is how to create port profiles. We can also create port aggregation uplinks to be associated with the appropriate profiles. When you save all of your changes, this pushes the configuration to the particular switch. This covers how EX switches are manually provisioned with port profiles from the Juniper MIST Cloud. Sie müssen die Option Persistent (Sticky) MAC Learning am unteren Rand des Konfigurationsblocks für Portprofile explizit aktivieren, um Sticky MAC als Teil des Portprofils aufzunehmen, das Sie mit der Schnittstelle verknüpfen. Für MAC-Grenzwerte ist der Standardwert 0 (unbegrenzt, d. h. deaktiviert), aber Sie können ihn aktivieren, indem Sie einen Wert von bis zu 16383 eindeutigen MAC-Adressen festlegen. Um im Portal von Mist Systems zu sehen, welcher Wert für das MAC-Limit oder die MAC-Anzahl festgelegt wurde, wählen Sie auf der Seite "Switches" einen Switch aus und bewegen Sie den Mauszeiger über einen Switch-Port. Sie können sehen, welches (Port-)Profil auf die Schnittstelle angewendet wird, und somit seinen Sticky MAC-Status kennen.
Abbildung 2: Portdetails mit sticky MAC
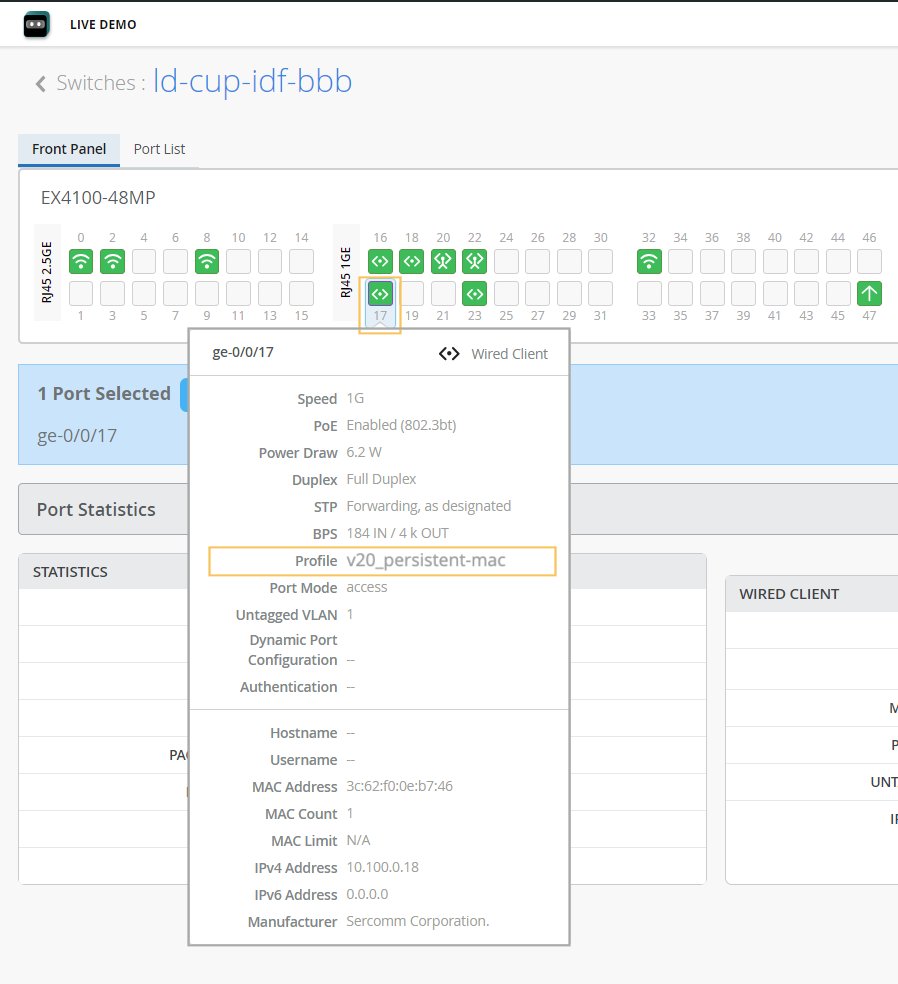
Das konfigurierte MAC-Limit und die Anzahl der gelernten MACs werden nach einigen Minuten angezeigt, wenn das dynamische Lernen auf der Schnittstelle fortschreitet. Im Mist Systems-Dashboard wird nur die maximale Anzahl von MAC-Adressen angezeigt. Sie können jedoch jede MAC-Adresse sehen, die eine bestimmte Schnittstelle gelernt hat, indem Sie eine Remote-Shell zum Switch öffnen und die folgenden Junos CLI-Befehle ausführen:
Die MAC-Anzahl ist ein persistenter Wert, der so lange erhalten bleibt, bis die MAC-Adresse gelöscht wird (oder bis er im Portprofil deaktiviert wird und die Konfiguration dann an den Switch übertragen wird). Um die MAC-Adressen auf einer bestimmten Schnittstelle aus dem Mist Systems Dashboard zu löschen, müssen Sie als Netzwerkadministrator oder Superuser angemeldet sein. Wählen Sie dann einfach den gewünschten Port auf der Vorderseite des Switches aus (wie in Abbildung 1 gezeigt) und klicken Sie auf die angezeigte Schaltfläche MAC löschen [Dynamisch/Persistent]. Auf der Seite Switch Insights wird das Ereignis als MAC Limit Reset Ereignis angezeigt. Weitere Informationen zur Vorderseite finden Sie unter Switch-Details. |
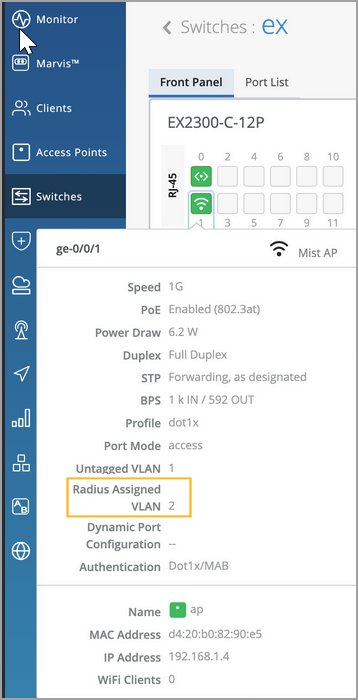
Auf der Kachel Portprofil haben Sie die Möglichkeit, die Portprofile auszublenden, die nicht in statischen oder dynamischen Portkonfigurationen verwendet werden, die von Benutzern definiert wurden. Mit dieser Funktion können Sie schnell identifizieren, welche Portprofile verwendet werden und welche nicht verwendet werden.
Gemeinsam genutzte Elemente – dynamische Portkonfiguration
Dynamische Portprofilerstellung verwendet eine Reihe von Geräteeigenschaften des angeschlossenen Client-Geräts, um der Schnittstelle automatisch vorkonfigurierte Port- und Netzwerkeinstellungen zuzuordnen.
Die dynamische Portprofilkonfiguration umfasst die folgenden zwei Schritte auf hoher Ebene:-
Konfigurieren Sie dynamische Portprofilregeln (hier beschrieben).
-
Geben Sie die Ports an, die als dynamische Ports fungieren sollen. Aktivieren Sie dazu das Kontrollkästchen Dynamische Konfiguration aktivieren auf der Registerkarte "Port Config" im Abschnitt "Select Switches" der Switch-Vorlage oder im Abschnitt "Port Configuration" der Seite "Switch-Details". Weitere Informationen finden Sie in der Zeile "Dynamische Konfiguration aktivieren" unter Select Switches Configuration – Registerkarte "Port Config".
Sie können dynamische Portprofilregeln mit den folgenden Parametern konfigurieren:
-
LLDP-Systemname
-
LLDP-Beschreibung
-
LLDP-Chassis-ID
-
Radius-Benutzername
-
Radius-Filter-ID
-
MAC (Ethernet-MAC-Adresse)
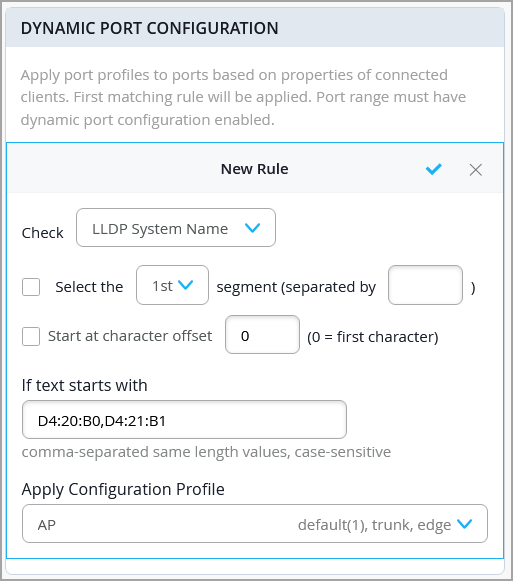
In diesem Beispiel wird das im Feld Konfigurationsprofil anwenden angegebene Portprofil einem Switch-Port zugewiesen, der mit dynamischer Konfiguration aktiviert ist, wenn es mit einem Gerät mit einem LLDP-Systemnamen verbunden ist, der den konfigurierten Parametern entspricht.
-
Wenn Sie mehrere Werte im Feld Wenn Text beginnt mit in einer DPC-Regel verwenden, trennen Sie sie durch Kommas und stellen Sie sicher, dass sie alle die gleiche Länge haben. Wenn sich ein Wert in der Länge unterscheidet, müssen Sie eine separate Regel dafür erstellen.
-
Bevorzugen Sie den LLDP-basierten Abgleich gegenüber dem MAC-basierten Abgleich, wenn das Gerät LLDP unterstützt.
-
Verwenden Sie keinen MAC-basierten Abgleich für Ports, die mit 802.1X-Authentifizierung aktiviert sind.
-
Vermeiden Sie die Verwendung von
Filter-IDAttributen. Wenn 802.1X auf den Ports aktiviert ist, sollte die VLAN-Zuweisung über RADIUS erfolgen, ohne sich aufFilter-IDzu verlassen.
Weitere Informationen finden Sie unter Konfigurieren der dynamischen Portprofilzuweisung.
Freigegebene Elemente – VRF
Mit VRF können Sie einen Switch der EX-Serie in mehrere virtuelle Routing-Instanzen aufteilen und so den Datenverkehr innerhalb des Netzwerks effektiv isolieren. Sie können einen Namen für das VRF definieren, die zugehörigen Netzwerke angeben und alle zusätzlichen erforderlichen Routen angeben. Sie können IPv4- oder IPv6-Adressen für die zusätzliche Route angeben.
-
Sie können VRF nicht das Standardnetzwerk (VLAN-ID = 1) zuweisen.
-
Mist Systems empfiehlt den Einsatz von VRFs in Netzwerksegmenten, in denen Datenverkehrsisolierung und überlappende IP-Adressräume erforderlich sind.
Select Switches Configuration
In the Select Switches Configuration section, you can create rules to apply configuration settings based on the name, role, or model of the switch.
Click an existing rule to edit it, or click Add Rule to create a new one. Then complete each tabbed page. As you enter settings, click the checkmark at the top right to save your changes. You can also create a switch rule entry by cloning an existing rule. To do that, you just need to click the clone button and name the new rule.
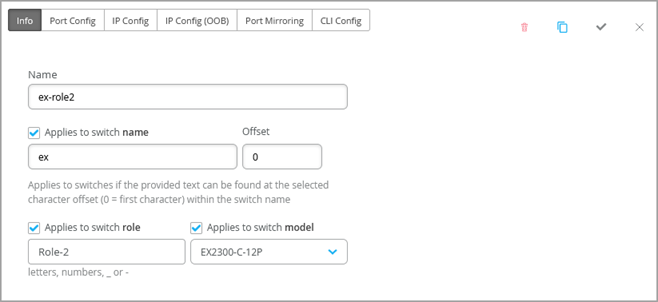
The various tabs are described in separate sections below.
- Wählen Sie Switches-Konfiguration – Registerkarte Info
- Wählen Sie Switches-Konfiguration – Registerkarte Portkonfiguration
- Wählen Sie Switches Configuration – Registerkarte IP Config
- Wählen Sie Switches Configuration – Registerkarte IP Config (OOB)
- Select Switches Configuration – STP Bridge Priority
- Wählen Sie Switches-Konfiguration – Registerkarte Portspiegelung
- Wählen Sie Switches-Konfiguration – Registerkarte CLI-Konfiguration
Wählen Sie Switches-Konfiguration – Registerkarte Info
| Option | Anmerkungen |
|---|---|
|
Bezeichnung |
Geben Sie einen Namen ein, um diese Regel zu identifizieren. |
|
Gilt für den Switch-Namen |
Aktivieren Sie diese Option, wenn diese Regel auf alle Switches angewendet werden soll, die mit dem angegebenen Namen übereinstimmen. Geben Sie dann den Text und die Anzahl der Offset-Zeichen ein. Wenn Sie z. B. abc mit einem Offset von 0 eingeben, gilt die Regel für Switches, deren Namen mit abc beginnen. Wenn der Offset 5 beträgt, ignoriert die Regel die ersten 5 Zeichen des Switch-Namens. |
|
Gilt für die Switch-Rolle |
Aktivieren Sie diese Option, wenn diese Regel auf alle Switches angewendet werden soll, die dieselbe Rolle haben. Geben Sie die Rolle mit Kleinbuchstaben, Zahlen, Unterstrichen (_) oder Bindestrichen (-) ein. |
|
Gilt für das Switch-Modell |
Aktivieren Sie diese Option, wenn diese Regel auf alle Switches angewendet werden soll, die dasselbe Modell haben. Wählen Sie dann das Modell aus. |
Wählen Sie Switches-Konfiguration – Registerkarte Portkonfiguration
| Option | Anmerkungen |
|---|---|
| Konfigurationsliste |
Klicken Sie auf Portkonfiguration hinzufügen oder wählen Sie eine zu bearbeitende Portkonfiguration aus. |
|
Port-IDs |
Geben Sie den/die zu konfigurierenden Port(s) ein. |
| Konfigurationsprofil | Wählen Sie das Konfigurationsprofil aus, das auf die angegebenen Ports angewendet werden soll.
Hinweis:
Wenn Sie Switch-Ports mit Q-in-Q-Tunneling konfigurieren möchten, wählen Sie Q-in-Q aus dieser Dropdown-Liste aus. Weitere Informationen finden Sie unter Konfigurieren von Q-in-Q-Tunneling auf einem Switch-Port. |
|
Portnetzwerk (S-VLAN) |
Geben Sie ein Dienst-VLAN (S-VLAN) an, wenn der Port Q-in-Q-Tunneling verwendet. S-VLAN ist ein externes, zusätzliches VLAN-Tag, das zur Erweiterung von Layer-2-Ethernet-Verbindungen zwischen Kundenstandorten verwendet wird. Dies ist besonders nützlich, wenn Kunden überlappende VLAN-IDs haben. |
|
Geschwindigkeit |
Hinweis:
Gilt nur, wenn Sie Q-in-Q als Konfigurationsprofil ausgewählt haben. Behalten Sie die Standardeinstellung Auto bei, oder wählen Sie eine Geschwindigkeit aus. |
|
Duplex |
Hinweis:
Gilt nur, wenn Sie Q-in-Q als Konfigurationsprofil ausgewählt haben. Behalten Sie die Standardeinstellung "Auto" bei, oder wählen Sie "Halb" oder "Voll" aus. |
|
PoE |
Hinweis:
Gilt nur, wenn Sie Q-in-Q als Konfigurationsprofil ausgewählt haben. Aktivieren Sie den Port für die Unterstützung von Power over Ethernet (PoE). |
|
MTU |
Hinweis:
Gilt nur, wenn Sie Q-in-Q als Konfigurationsprofil ausgewählt haben. Geben Sie die maximale Medienübertragungseinheit (MTU) für den Port an. Standardwert: 1514. Reichweite: 256 - 9216. Die Media Maximum Transmission Unit (MTU) für eine Schnittstelle ist die größte Dateneinheit, die ohne Fragmentierung über diese Schnittstelle weitergeleitet werden kann . |
|
Sturmkontrolle |
Hinweis:
Gilt nur, wenn Sie Q-in-Q als Konfigurationsprofil ausgewählt haben. Aktivieren Sie die Sturmkontrolle, um den Datenverkehr zu überwachen und Broadcast-, Multicast- und unbekannte Unicast-Pakete automatisch zu verwerfen, wenn der Datenverkehr ein Datenverkehrsniveau (angegeben in Prozent) überschreitet. Diese angegebene Datenverkehrsebene wird als Sturmkontrollebene bezeichnet. Diese Funktion verhindert aktiv die Verbreitung von Paketen und erhält die Leistung des LAN. Wenn Sie Storm Control aktivieren, können Sie auch Broadcast-, Multicast- und unbekannte Unicast-Pakete von der Überwachung ausschließen. Sie können einen Switch auch so konfigurieren, dass ein Port automatisch heruntergefahren wird, wenn der Datenverkehr den benutzerdefinierten Schwellenwert für die Sturmkontrolle überschreitet, indem Sie das Kontrollkästchen Port herunterfahren unter Aktion bei Schwellenwert aktivieren. Weitere Informationen finden Sie unter Grundlegendes zur Sturmsteuerung. |
| Beschreibung | Geben Sie eine Beschreibung für den Port an. |
|
Aktivieren der dynamischen Konfiguration |
(Diese Einstellung ist nicht anwendbar, wenn Sie Q-in-Q als Konfigurationsprofil ausgewählt haben.)
Hinweis:
Stellen Sie sicher, dass Sie ein eingeschränktes VLAN und ein Netzwerkprofil erstellt haben, das unbekannten Geräten zugewiesen werden kann, die mit einem Switch-Port verbunden sind, der mit dynamischer Portkonfiguration aktiviert ist, aber nicht den Regeln für die dynamische Portzuweisung entsprechen. Aktivieren Sie den Switch-Port, um als dynamischer Port zu fungieren. Wenn ein Gerät eine Verbindung zu einem dynamischen Port herstellt, erhält es automatisch ein Portprofil, das auf den Attributen basiert, die in den Zuweisungsregeln für dynamische Portprofile definiert sind. Diese Regeln werden in der Zeile Dynamische Portkonfiguration unter Freigegebene Elemente – Dynamische Portkonfiguration beschrieben. Entspricht das Gerät nicht den Attributen, wird ihm ein bestimmtes VLAN zugewiesen, idealerweise ein eingeschränktes VLAN (Portprofil). Im folgenden Beispiel ist der Port mit dynamischer Portzuweisung aktiviert und erhält ein eingeschränktes VLAN. Wenn das verbundene Gerät in diesem Fall nicht den Attributen für die dynamische Profilerstellung entspricht, wird es in ein eingeschränktes VLAN eingeordnet, z. B. in ein nicht routingfähiges VLAN oder ein Gast-VLAN. Schnittstellen, die mit Portaggregation aktiviert sind, unterstützen keine dynamische Portkonfiguration. 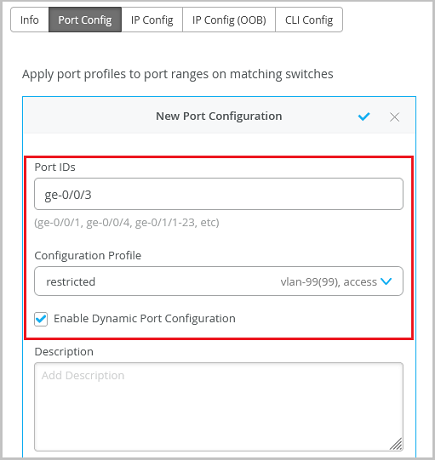
Die dynamische Portkonfiguration auf einem Switch dient zum Herstellen einer Verbindung zu IoT-Geräten, APs und Benutzerportendpunkten. Weitere Informationen finden Sie unter Konfigurieren der dynamischen Portprofilzuweisung. |
|
Up/Down-Port-Warnungen |
Wenn Sie diese Funktion aktivieren, überwacht Juniper Mist Systems die Übergänge zwischen Up- und Down-Status an diesen Ports. Wenn Sie diese Funktion aktivieren, aktivieren Sie auch Critical Switch Port Up/Down auf der Seite Monitor > Alerts > Alerts Configuration. |
|
Port-Aggregation |
Hinweis:
Nicht zutreffend, wenn Sie Q-in-Q als Konfigurationsprofil ausgewählt haben. Wenn Sie diese Funktion aktivieren, werden die angegebenen Ethernet-Schnittstellen zu einer einzigen Link-Layer-Schnittstelle gruppiert. Diese Schnittstelle wird auch als Link Aggregation Group (LAG) oder Bundle bezeichnet. Die Anzahl der Schnittstellen, die Sie in einer LAG gruppieren können, und die Gesamtzahl der LAGs, die ein Switch unterstützt, variieren je nach Switch-Modell. Sie können LAG mit oder ohne aktiviertes LACP verwenden. Wenn das Gerät am anderen Ende LACP nicht unterstützt, können Sie LACP hier deaktivieren. Sie können auch Folgendes angeben:
Weitere Informationen zum Konfigurieren der Link Aggregation Group (LAG) mit Wired Assurance finden Sie im folgenden Video: |
|
Switch-Port-Betreiber darf Portprofil ändern |
Wenn Sie diese Funktion aktivieren, können Benutzer mit der Administratorrolle "Switch Port Operator" diese Konfiguration anzeigen und verwalten. |
Wählen Sie Switches Configuration – Registerkarte IP Config
| Option | Anmerkungen |
|---|---|
|
Netzwerkliste (VLAN) |
Wählen Sie ein Netzwerk für den In-Band-Management-Datenverkehr aus. Oder klicken Sie auf Netzwerk hinzufügen , und füllen Sie die Felder Neues Netzwerk aus, wie in den verbleibenden Zeilen dieser Tabelle beschrieben. |
|
Bezeichnung |
Geben Sie einen Namen ein, um dieses Netzwerk zu identifizieren. |
|
VLAN-ID |
Geben Sie die VLAN-ID von 1-4094 ein, oder geben Sie eine Standortvariable ein, um dynamisch eine ID einzugeben. |
|
Subnetz |
Geben Sie die Subnetz- oder Standortvariable ein. |
Wählen Sie Switches Configuration – Registerkarte IP Config (OOB)
| Option | Anmerkungen |
|---|---|
| VRF für dediziertes Management |
Aktivieren oder deaktivieren Sie dediziertes VRF (Out-of-Band). Für alle eigenständigen Geräte oder Virtual Chassis mit Junos Version 21.4 oder höher beschränkt diese Funktion die Verwaltungsschnittstelle auf nicht standardmäßige VRF-Instanzen (Virtual Routing and Forwarding). Der Managementdatenverkehr muss sich eine Routing-Tabelle nicht mehr mit anderem Steuer- oder Protokolldatenverkehr teilen. |
Select Switches Configuration – STP Bridge Priority
Konfigurieren Sie die Bridge-Priorität auf der Ebene der Switch-Vorlage (Organisation). Diese Konfiguration kann sowohl auf Standort- als auch auf Geräteebene überschrieben werden, was zusätzliche Flexibilität bietet.
Die mit zusätzlichen CLI-Befehlen konfigurierte Bridge-Priorität hat Vorrang vor dem in der Benutzeroberfläche ausgewählten Wert.
Wählen Sie Switches-Konfiguration – Registerkarte Portspiegelung
Auf dieser Registerkarte wird die Liste der bereits hinzugefügten Portspiegelungskonfigurationen angezeigt. Klicken Sie auf einen Eintrag, um ihn zu bearbeiten. Oder klicken Sie auf Portspiegelung hinzufügen , um die Portspiegelung zu aktivieren. Mit dieser Funktion können Sie die Portspiegelung dynamisch auf Switches anwenden, basierend auf Parametern wie Switch-Rolle, Switch-Name und Switch-Modell, wie in den Regeln angegeben. Diese Funktion wird in der Regel zur Überwachung und Fehlerbehebung verwendet. Wenn die Portspiegelung aktiviert ist, sendet der Switch eine Kopie des Netzwerkpakets von den gespiegelten Ports an den Monitorport.
Mist Systems unterstützt sowohl lokale als auch Remote-Portspiegelung. Bei der lokalen Portspiegelung befinden sich die Quellports und die Zielports (Monitorport) auf demselben Netzwerk-Switch. Bei der Remoteportspiegelung befinden sich die Quell- und Zielports nicht auf demselben Switch. In diesem Fall leitet der Quellport die Paketkopie über die Verbindung, die von den Ports zwischen den beiden Switches hergestellt wird, an den Remote-Zielport weiter.
Zu den Konfigurationsoptionen gehören die folgenden:
-
Input: Die Quelle (eine Schnittstelle oder ein Netzwerk) des Datenverkehrs, der überwacht werden soll. Zusammen mit der Eingabe können Sie angeben, ob Mist Systems den eingehenden oder den ausgehenden Datenverkehr für eine Schnittstelle überwachen soll. Wenn sowohl eingehender als auch ausgehender Datenverkehr überwacht werden soll, fügen Sie zwei Eingabeeinträge für dieselbe Schnittstelle hinzu – einen mit dem Eingangsflag und den anderen mit dem Ausgangsflag.
-
Ausgabe: Das Ziel, an das Sie den Datenverkehr spiegeln möchten. Sie können eine Schnittstelle, ein Netzwerk oder eine IP-Adresse (im Falle eines Remote-Ziels) angeben. Sie können nicht dieselbe Schnittstelle oder dasselbe Netzwerk in den Eingabe- und Ausgabefeldern angeben.
Die Regeln unter Select Switches Configuration haben Vorrang vor der globalen Port Mirroring-Konfiguration. Wenn die globale Portspiegelung konfiguriert ist, wird sie als Standardregel im Konfigurationsabschnitt Select Switches angezeigt und ist schreibgeschützt. Sie können es auf globaler Ebene bearbeiten.
Wählen Sie Switches-Konfiguration – Registerkarte CLI-Konfiguration
In diesem Abschnitt können Sie zusätzliche Einstellungen konfigurieren, die in der GUI der Vorlage nicht verfügbar sind. Sie können set CLI-Befehle verwenden.
Sie können beispielsweise eine benutzerdefinierte Anmeldenachricht einrichten, um Benutzern eine Warnung anzuzeigen, die sie anweist, keine CLI-Änderungen direkt am Switch vorzunehmen. Hier ist ein Beispiel dafür, wie Sie es tun können:
set system login message \n\n Warning! This switch is managed by Mist. Do not make any CLI changes.
Um einen bereits hinzugefügten CLI-Befehl zu löschen, verwenden Sie den delete Befehl, wie im folgenden Beispiel gezeigt:
delete system login message \n\n Warning! This switch is managed by Mist. Do not make any CLI changes.Switch-Richtlinien-Labels, GBP-Tags und Switch-Richtlinien
Use this section to create Access Control Lists (ACLs) (also known as firewall filters) and Group-Based Policies (GBP).
-
Source/Destination labels—Create labels to identify the source/destination IP addresses for Access Control List (ACL) policies (RADIUS-based firewall filters). For more information, see Switch Policies.
-
GBP tags—(Applicable only to EX and QFX Series switches) Create tags for Group-Based Policies (GBP), which leverage VXLAN technology. GBP simplifies configuration and provides endpoint access control across your campus. For more information, see Group-Based Policies (EX and QFX Series Switches.