
Verwenden von benutzerdefinierten Optionen zum Konfigurieren von Secure Edge Connector
Verwenden Sie die benutzerdefinierte Anbieteroption, um die Tunnelbereitstellung zu konfigurieren oder Site-to-Site-VPN zu unterstützen.
Juniper Mist Systems™ bietet benutzerdefinierte Optionen für die Tunnel-Bereitstellung. Mit minimaler Konfiguration kann Ihr WAN Edge-Gerät Verbindungen zum Secure Service Edge (SSE) herstellen, entweder über IPsec- oder GRE-Protokolle.
Mit der Option Benutzerdefiniert können Sie genau den Verschlüsselungs- und Authentifizierungsalgorithmus angeben, der Ihren Anforderungen an die Bereitstellung am besten entspricht.
So können Sie beispielsweise ein Site-to-Site-VPN mit benutzerdefinierten Optionen für die Tunnel-Bereitstellung einrichten. Ein Site-to-Site-VPN ist eine sichere, softwaredefinierte Netzwerkverbindung, die zwei oder mehr Remote-Standorte über das Internet verbindet. Unternehmen nutzen diese Art von VPN, um Zweigstellen, Datencenter oder andere Remote-Standorte sicher und effizient zu verbinden.
Konfigurieren der Tunnelbereitstellung
Bevor Sie beginnen: Stellen Sie sicher, dass Sie die Kontodaten für das lokale und Remote-Netzwerk zur Hand haben.
So konfigurieren Sie einen Tunnel vom WAN-Edge zu SSE:
- Scrollen Sie zum Abschnitt Secure Edge Connectors , klicken Sie auf Anbieter hinzufügen, und geben Sie die Einstellungen im Seitenbereich ein:
Tabelle 1: Hinzufügen von Anbietereinstellungen (Beispiel für das IPsec-Protokoll) Feld Wert Bezeichnung Geben Sie den Namen des Dienstes ein. Anbieter Wählen Sie Benutzerdefiniert. Remote-Netzwerke Wählen Sie ein vorhandenes Netzwerk aus oder erstellen Sie ein Netzwerk. Protokoll Wählen Sie IPsec oder GRE aus. Geben Sie dann die Einstellungen für das ausgewählte Protokoll ein. Lokale ID (nur IPsec) Geben Sie die Anmelde-ID für das lokale Konto ein. Pre-Shared Key (Klartext) (nur IPsec) Geben Sie den vorab freigegebenen Schlüssel (PSK) für das lokale Konto ein. Die Länge des PSK muss zwischen 6 und 255 Zeichen betragen. IP oder Hostname Geben Sie die IP-Adresse oder den Hostnamen ein. Quell-IPs Geben Sie die Quell-IP-Adresse des Tunnels ein. Sondieren von IPs Geben Sie die Probe-IP-Adresse ein. Sie können jede bekannte IP verwenden (Beispiel: 8.8.8.8). Remote-IDs (nur IPsec) Geben Sie die Anmelde-ID des Remote-Kontos an. WAN-Schnittstelle Fügen Sie eine oder mehrere WAN-Schnittstellen zur Bereitstellung von primären und sekundären Tunneln hinzu. Wenn Sie mehrere WAN-Schnittstellen hinzufügen, hat die erste Schnittstelle Vorrang. Wenn die erste Schnittstelle ausgefallen ist, verwendet das System die zweite Schnittstelle, um den Tunnel einzurichten. Wenn Sie auf Schnittstelle hinzufügen klicken, wählen Sie aus der Liste der WANs aus, die für die ausgewählte Vorlage, das Hub-Profil oder das Gerät konfiguriert wurden.
IKEv2-Vorschlag (nur IPsec) Behalten Sie die Standardwerte bei, oder klicken Sie auf Vorschlag hinzufügen. Geben Sie dann die Einstellungen ein. IPsec-Vorschläge Klicken Sie auf Vorschlag hinzufügen. Behalten Sie für Verschlüsselungsalgorithmus, Authentifizierungsalgorithmus und DH-Gruppe die Standardwerte bei, oder wählen Sie neue aus. Klicken Sie dann auf das blaue Häkchen in der Titelleiste "Angebot hinzufügen". Lebensdauer (nur IPsec) Geben Sie einen Wert zwischen 180 und 86400 Sekunden ein. 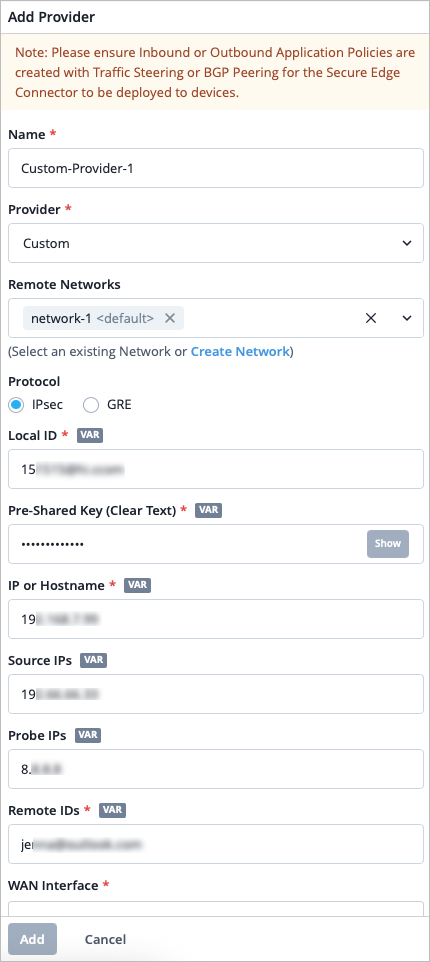
- Scrollen Sie nach unten zum Abschnitt BGP, klicken Sie auf BGP-Gruppe hinzufügen, und geben Sie die Einstellungen ein.
Tipps:
-
Wählen Sie für das Peering-Netzwerk SEC-Tunnel und dann denselben Anbieter aus, den Sie in Schritt 2 unter Secure Edge Connectors erstellt haben.
-
Geben Sie für Lokaler AS die AS-Nummer oder den nicht standardmäßigen AS für den WAN-Edge ein.
Sie können Tabelle 2 verwenden, um Sie bei der Eingabe der Einstellungen zu unterstützen. In diesem Beispiel wird eine BGP-over-GRE-Konfiguration veranschaulicht. Benutzer können in diesem Kontext auch BGP-over-IPsec konfigurieren.
-
Tabelle 2: BGP-Gruppeneinstellungen für das GRE-Protokoll Feld Wert Bezeichnung Geben Sie der BGP-Gruppe einen Namen, z. B. "BGP-over-GRE". Peering-Netzwerk Wählen Sie SEC Tunnel und dann den Tunnel aus, den Sie in Schritt 2 oben konfiguriert haben. BFD Wählen Sie Deaktiviert. Typ Wählen Sie Extern. Lokale AS Geben Sie die Nummer des verwendeten AS ein, z. B. 65000. Haltezeit Geben Sie eine Zeit in Sekunden an, z. B. 90. Graceful-Restart-Zeit Geben Sie eine Zeit in Sekunden an, z. B. 120. 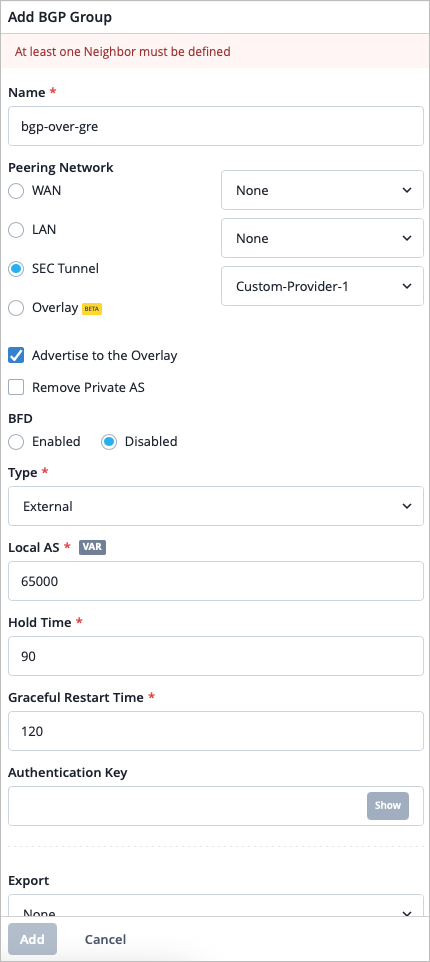
-
Klicken Sie im Abschnitt Nachbarn auf Nachbar hinzufügen. Fügen Sie die IP-Adresse und den Neighbor AS-Wert hinzu.
-
Optional können Sie eine BGP-Richtlinie für den Import oder Export von Routen hinzufügen.
Hilfe zu anderen BGP-Einstellungen finden Sie unter BGP. -
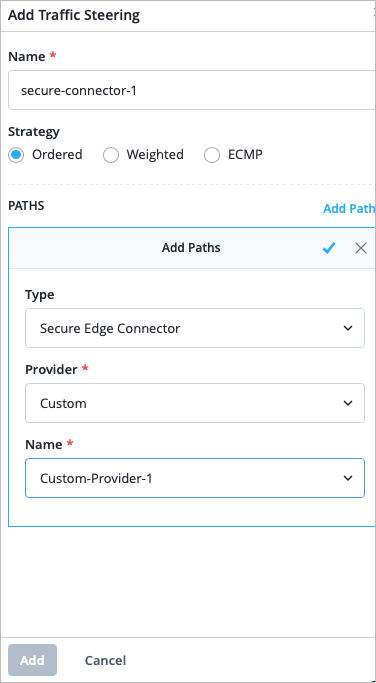
- Scrollen Sie zum Abschnitt Traffic Steering, klicken Sie auf Traffic Steering hinzufügen, und geben Sie die Einstellungen ein. Verwenden Sie die folgende Tabelle, um sich zu orientieren. Siehe Regeln für die Datenverkehrssteuerung.
Tabelle 3: Einstellungen für die Datenverkehrssteuerung Feld Wert Bezeichnung Geben Sie den Namen der Datenverkehrssteuerungsregel ein. Strategie Wählen Sie eine Strategie aus. Sie können das Datenverkehrssteuerungsprofil mit einer beliebigen Strategie (geordnet/gewichtet/ECMP) basierend auf Ihrer Topologie und Konfiguration konfigurieren. Pfad hinzufügen Klicken Sie auf Pfade hinzufügen , und geben Sie die folgenden Details ein. - Typ: Wählen Sie Secure Edge Connector aus.
- Anbieter: Wählen Sie Benutzerdefiniert aus.
- Name: Wählen Sie den Namen des benutzerdefinierten Anbieters aus, den Sie in Schritt 2 erstellt haben.
- Scrollen Sie zum Abschnitt Anwendungsrichtlinie, und klicken Sie auf Anwendungsrichtlinie hinzufügen. Verwenden Sie die folgende Tabelle, um sich zu orientieren.
Tabelle 4: Anwendungsrichtlinieneinstellungen Feld Wert Bezeichnung Geben Sie einen Namen für die Anwendungsrichtlinie ein. Netzwerk/Benutzer Schließen Sie das Remotenetzwerk ein, das Sie zum Erstellen des benutzerdefinierten Anbieters in Schritt 2 verwendet haben. Wir haben dieses Netzwerk in die Anwendungsrichtlinie aufgenommen, um eingehenden Zugriff vom Secure Edge Connector zuzulassen. Aktion Wählen Sie die Aktion Zulassen , dass der Datenverkehr sein Ziel erreicht. Anwendung/Ziel Wählen Sie die Anwendungen aus, auf die das Netzwerk/der Benutzer Zugriff haben soll. Verkehrssteuerung Wählen Sie die Datenverkehrssteuerungsrichtlinie aus, die Sie in Schritt 6 erstellt haben, damit der Datenverkehr den Secure Edge-Tunnel verwenden kann, um sein Ziel zu erreichen. 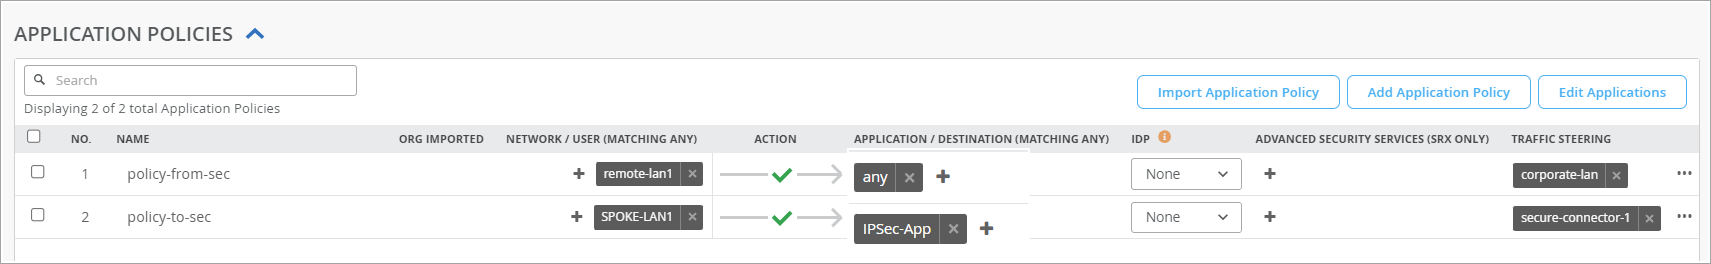
Überprüfen Sie Juniper Secure Edge-Tunnel
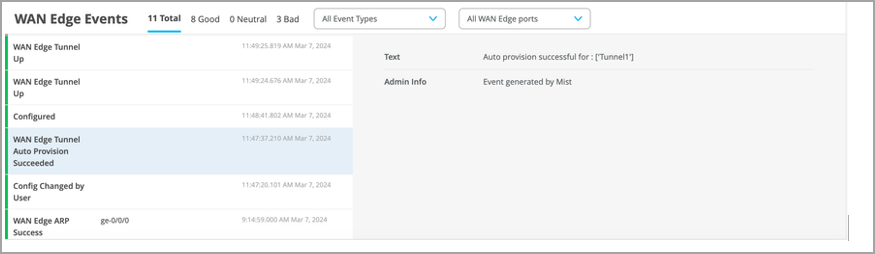
Im Mist Systems-Portal können Sie die Details der eingerichteten Tunnel unter WAN Edges > WAN Edges überprüfen und dann auf Edge Insights WAN klicken. Das Ereignis WAN Automatische Bereitstellung des Edge-Tunnels erfolgreich unter WAN Edge-Ereignisse sollte angezeigt werden.
Rufen Sie die Statusdetails des etablierten Tunnel ab, indem Sie zu WAN Edges > WAN Edges navigieren und dann nach unten zum Abschnitt Secure Edge Connector-Details scrollen.
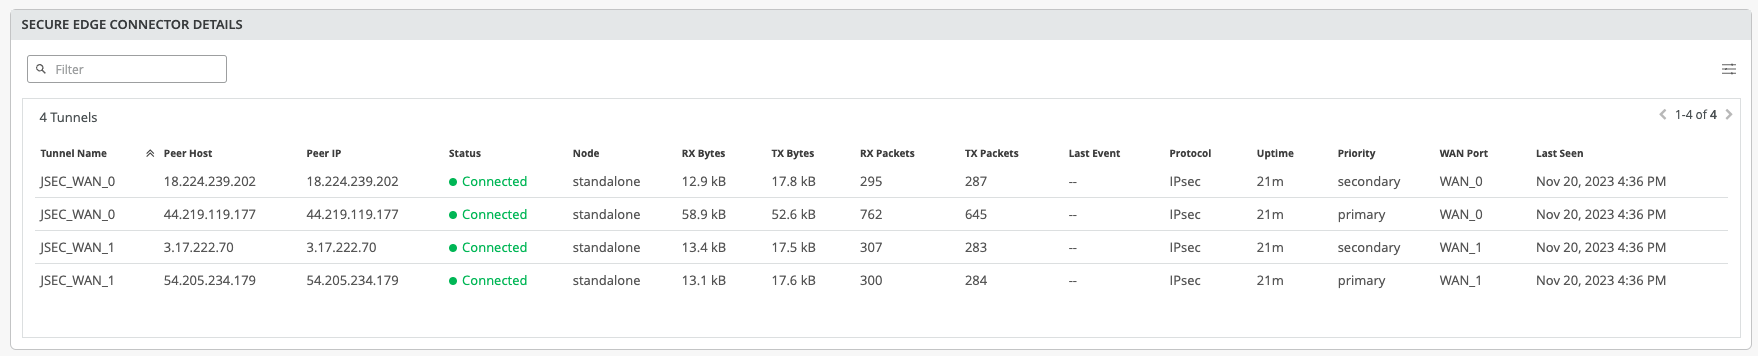 Secure Edge Tunnel
Um die von Ihnen erstellte BGP über GRE-Sitzung zu überprüfen, können Sie die WAN Edge-Testtools verwenden, zu WAN Edges > WAN Edges navigieren > auf die WAN Edge-> Versorgungsunternehmen > Testtools klicken
- Öffnen Sie die Registerkarte BGP > die Registerkarte Zusammenfassung > Zusammenfassung anzeigen. Sie können die Tunnel auch auf der Registerkarte "Routen " > "Routen anzeigen" überprüfen.
Sie können die Tunnel-Statistiken auf der Seite "WAN Edge Insights" unter "Probe Stats" anzeigen. Ein Beispiel hierfür finden Sie unter Tunnelstatistiken.