
Juniper Mist Systems Secure Edge Connector – Übersicht
Machen Sie sich vor der Integration von Secure Service Edge (SSE) mit den wichtigsten Konzepten, den Optionen für die Bereitstellung und dem allgemeinen Workflow vertraut.
Juniper Mist Systems bietet vorgefertigte Konnektoren, die speziell für Firewalls der SRX-Serie und Session Smart Router entwickelt wurden, die als WAN-Edge-Geräte eingesetzt werden. Diese Konnektoren erleichtern die nahtlose Integration in Secure Service Edge (SSE)-Bereitstellungen.
Bei dieser Lösung verwenden Sie das Portal von Mist Systems, um einen Secure Edge Connector (SEC) zu konfigurieren. Ein IPsec-Tunnel wird zwischen dem WAN-Edge-Gerät und der SSE mit dieser SEC-Konfiguration konfiguriert. Damit stellen Ihre WAN Edge-Geräte über IPsec- oder GRE-Protokolle Verbindungen zur SSE her.
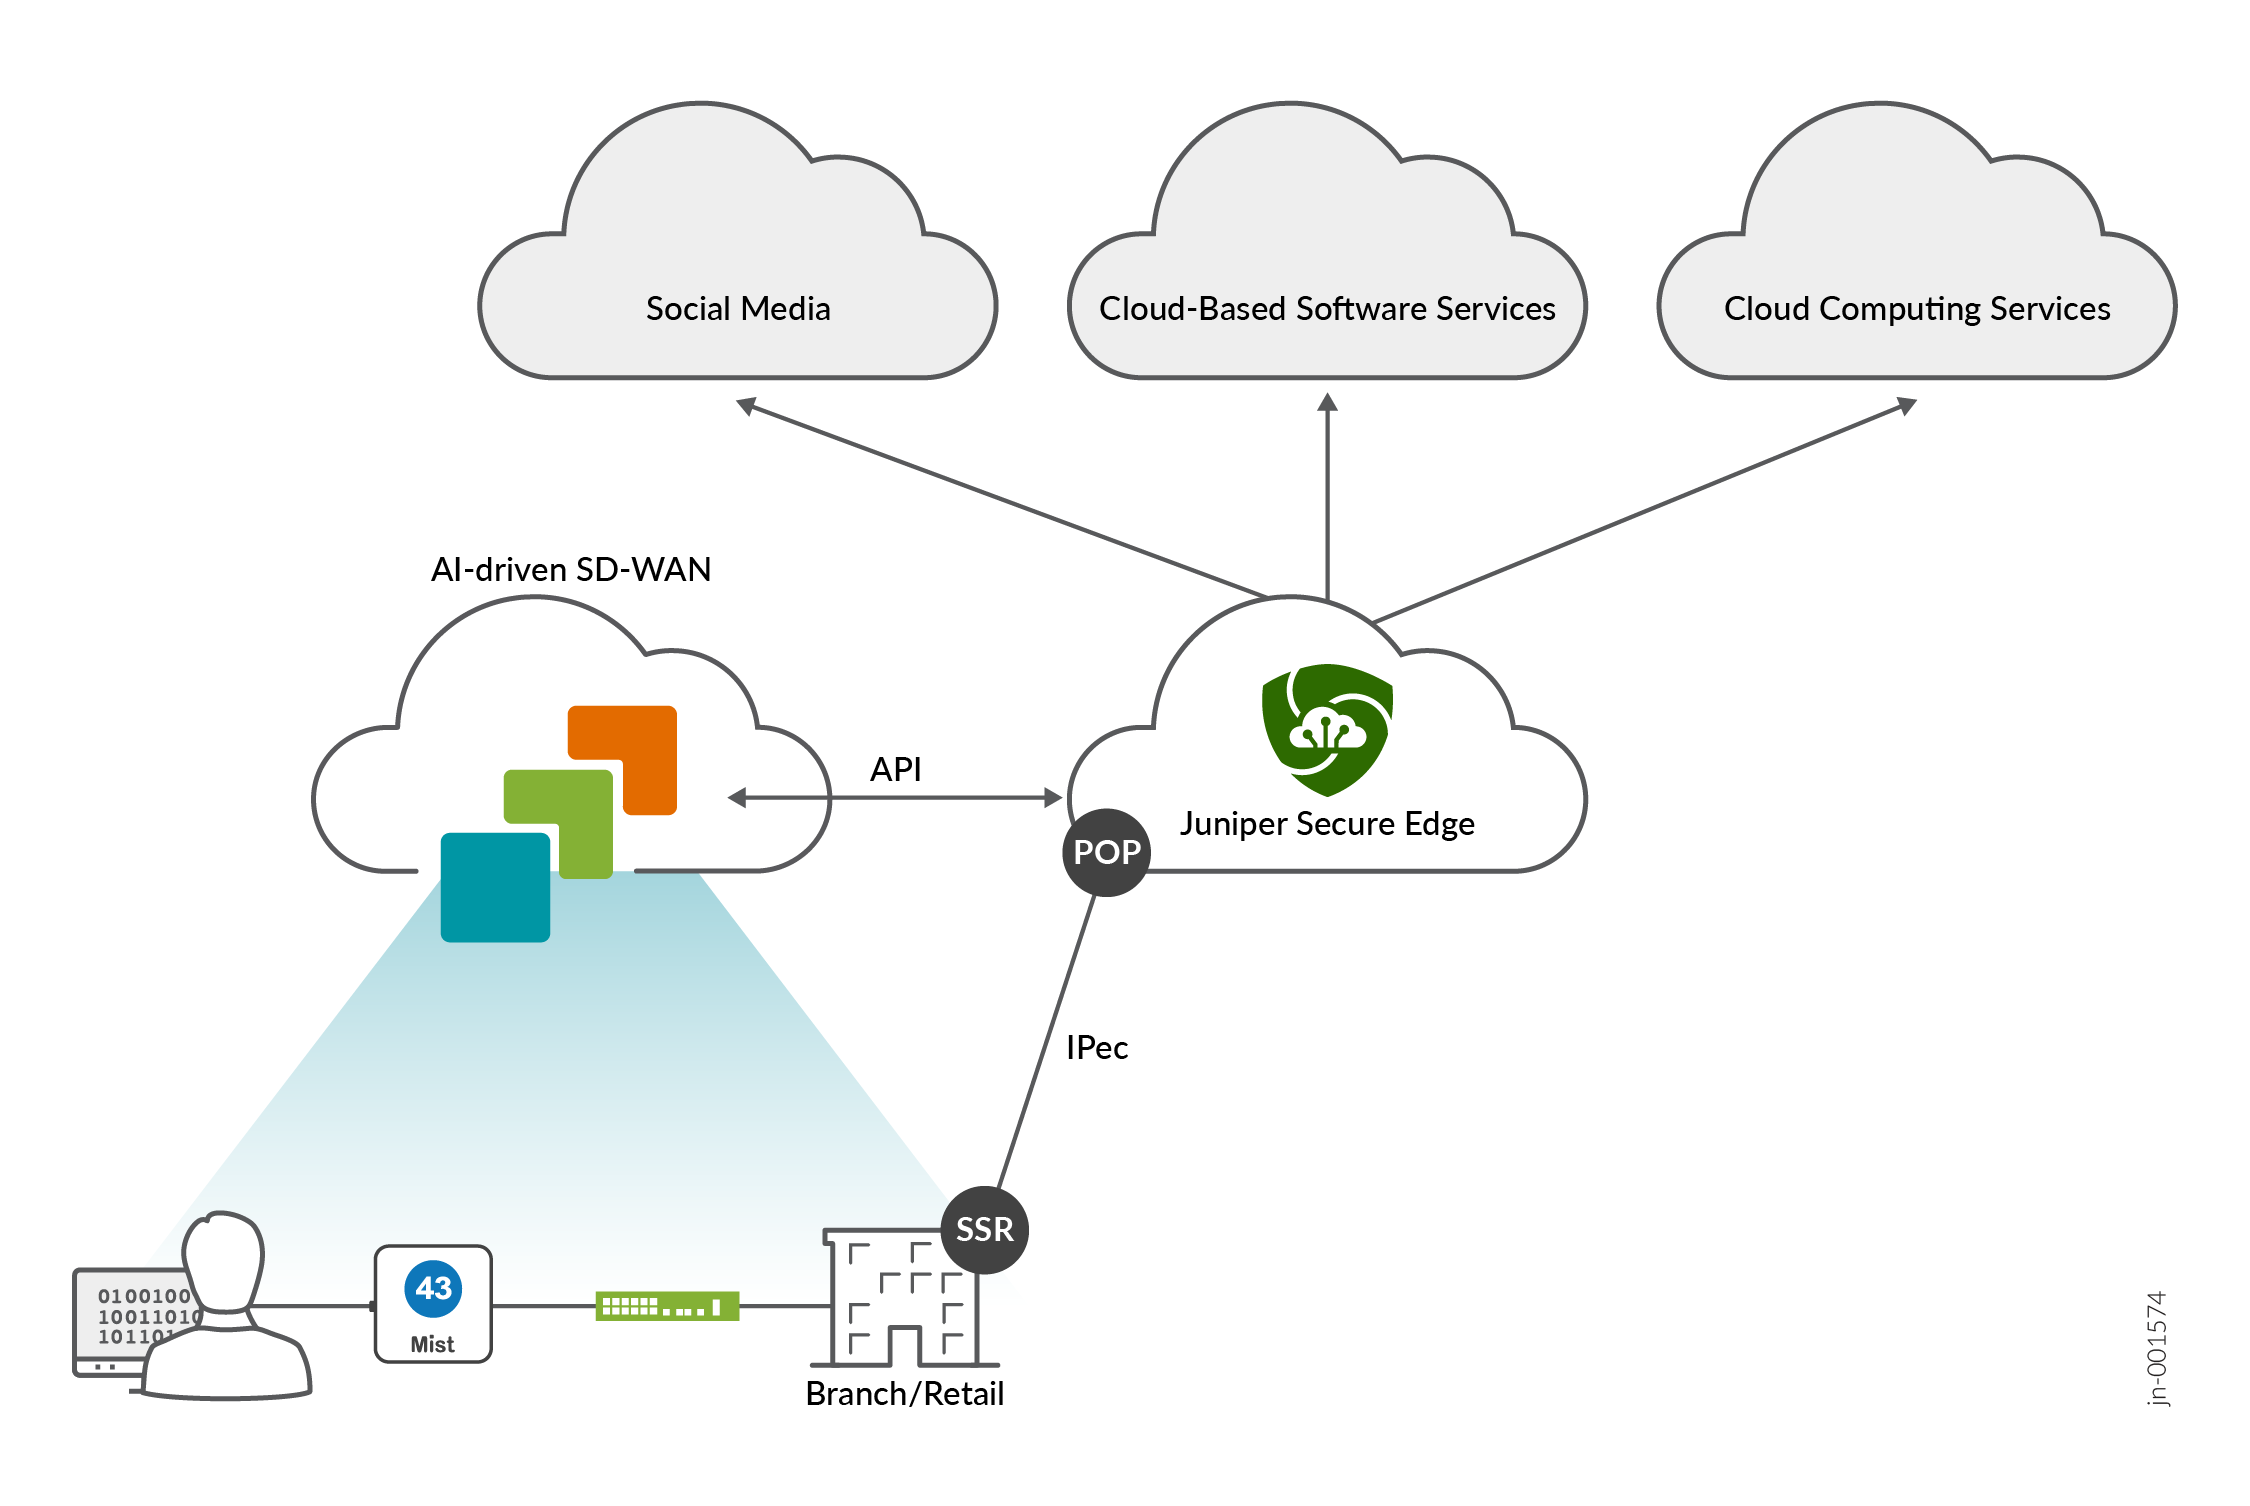
Darüber hinaus kann für SEC-Typen wie Prisma Access und Custom eine BGP-over-IPsec-Verbindung konfiguriert werden, um Routing-Ziele dynamisch vom SSE-Gerät zu lernen.
Juniper Mist Systems unterstützt die folgenden SEC-Anbieter:
- Juniper Secure Edge (manuelle und automatische Bereitstellung)
- Palo Alto Prisma Access (automatische Bereitstellung)
- Zscaler (manuelle und automatische Bereitstellung)
- Benutzerdefiniert
Allgemeiner Überblick über die Konfiguration von Secure Edge Connectors in Mist Systems
Nachfolgend finden Sie den allgemeinen Workflow für die Einrichtung von Secure Edge Connectors mit den von Mist Systems unterstützten Secure Edge Connector-Typen zur Entlastung des Datenverkehrs von Ihrem WAN Edge-Gerät:
-
Erstellen und Bereitstellen einer einfachen Branch-Vorlage für die Gerätekonnektivität.
-
Konfigurieren Sie optional ein Remote-Netzwerk in SSE. In diesem Schritt wird eine Remotequelle für eingehende Verbindungen über den Tunnel definiert.
-
Konfigurieren Sie einen SEC- und SSE-Anbieter in der Gerätevorlage. In diesem Schritt wird ein benutzerdefinierter IPsec-Tunnel zum Remotestandort erstellt und Verschlüsselungsparameter definiert.
-
Konfigurieren Sie optional einen BGP-Peer, um Routen dynamisch zu erlernen.
-
Konfigurieren Sie eine Anwendung, die die Steuerung des Datenverkehrs in Richtung des IPsec-Tunnels ermöglicht. Diese Anwendung wird in einer Anwendungsrichtlinie verwendet, um Client-Netzwerken den Zugriff auf die erlernten BGP-Routen zu ermöglichen.
-
Konfigurieren Sie eine Datenverkehrssteuerungsrichtlinie, die den internetgebundenen Datenverkehr von der LAN-Seite eines Spoke- oder Hub-Geräts zum SEC lenkt.
-
Konfigurieren Sie eine Anwendungsrichtlinie, und weisen Sie der Richtlinie die entsprechende Anwendungs- und Datenverkehrssteuerung zu.
Anwendungsrichtlinien für SEC
Eine Anwendungsrichtlinie definiert, welche Netzwerke und Benutzer (Datenverkehrsquelle) auf welche Anwendungen zugreifen können (Datenverkehrsziel). Sie können auch die Datenverkehrssteuerung verwenden, um zu definieren, welcher Pfad verwendet werden soll, und dann diese Datenverkehrssteuerungsregel der Anwendungsrichtlinie zuweisen.
Um diese Richtlinien einzurichten, müssen Sie Netzwerke, Anwendungen und Profile zur Datenverkehrssteuerung erstellen.
-
Für ausgehenden Datenverkehr: Schließen Sie den SEC in das Datenverkehrssteuerungsprofil ein.
-
Für eingehenden Datenverkehr über das SEC: Schließen Sie das Remote-Netzwerk in das SEC ein, und definieren Sie eine Anwendungsrichtlinie, die eingehenden Zugriff zulässt. Mit dieser Funktion können Sie eine sichere Verbindung zu in der Cloud gehosteten Services herstellen, die eingehenden Datenverkehr an einen Standort initiieren.
Verkehrssteuerungsprofile für Secure Edge Connector
Sowohl auf den Firewalls der SRX-Serie als auch auf den Session Smart-Routern ist eine Datenverkehrssteuerung für SEC erforderlich, bevor Juniper Mist Systems die Tunnel erstellt.
Diese Anforderung bleibt bestehen, es sei denn:
- Ein Remote-Netzwerk wird einem SEC zugewiesen
- Ein BGP-Peer wird einem SEC zugewiesen
Dynamisches Routing für SEC
Sie können BGP-Peering über Ihr SEC konfigurieren. Diese Konfiguration nutzt BGP für dynamisches Routing und verwendet die BGP-Pfadauswahl, um Routen in der Routing-Tabelle zu installieren.
-
Palo Alto Prisma Access (automatische Bereitstellung)
-
Benutzerdefiniert
JSE und Zscaler unterstützen kein BGP über IPsec für dynamisches Routing.
Allgemeine Schritte zur Konfiguration des dynamischen Routings für SEC:
-
Stellen Sie sicher, dass Ihr SEC eingerichtet und mit dem benutzerdefinierten oder Prisma Access Secure Edge-Anbieter konfiguriert ist.
-
Konfigurieren Sie BGP-Import- und -Exportrichtlinien.
-
Konfigurieren Sie BGP-Nachbaroptionen.
-
Wählen Sie den SEC für diesen BGP-Nachbarn aus.
-
Import- und Exportrichtlinien zuweisen.
-
Stellen Sie sicher, dass die BGP-Peers Routen über die Tunnel-Schnittstelle austauschen.