JAMF Pro Integration
Führen Sie die folgenden Schritte aus, um Ihre Client-ID und Ihren geheimen Schlüssel auf JAMF Pro zu erstellen, Ihr JAMF Pro-Konto mit Ihrer Juniper Mist Systems-Organisation™ zu verknüpfen und die Integration zu überprüfen.
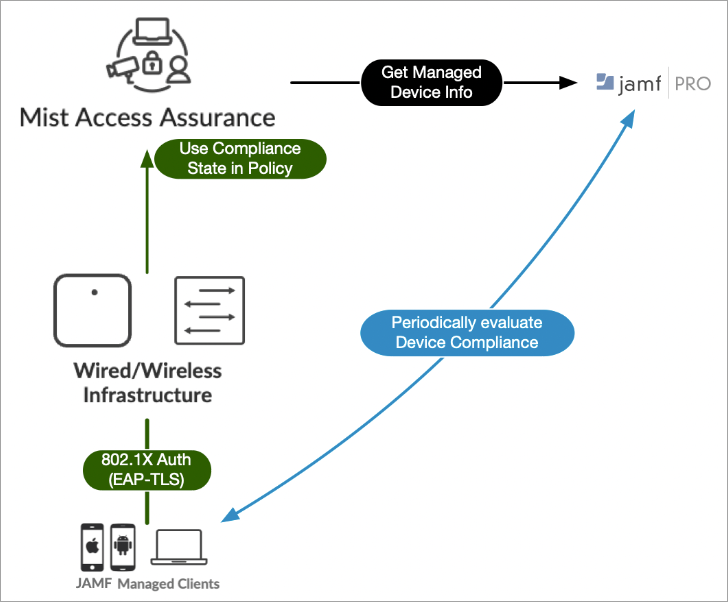
Mist Access Assurance ermöglicht Ihnen eine native Integration in die JAMF Pro Endpoint Management-Plattform, um den Compliance-Status der verwalteten Endgeräte zu überprüfen.
JAMF prüft von JAMF verwaltete Geräte (MacBook, iPad, iPhone und andere iOS-Geräte) auf Konformität. Die Auswertung erfolgt mithilfe von intelligenten Computergruppen für MACbooks und intelligenten Gerätegruppen für iPads und iOS-Geräte auf das Vorhandensein von Antivirus, Firewall-Status, Softwareversion usw. Mist Access Assurance ermittelt den Konformitätsstatus der Geräte und nutzt diesen Status in den Richtlinienregeln für die Authentifizierung, um eine Zustandsbewertung durchzuführen.
Abruf von JAMF-Gerätedaten
Mist Access Assurance ruft JAMF-verwaltete Gerätedaten auf folgende Weise ab:
-
Access Assurance verwendet einen API-basierten Pollingmechanismus für JAMF alle zwei Stunden für jeden verwalteten Client, der zuvor authentifiziert wurde. Compliance-Statusinformationen werden für einen schnellen Abruf zwischengespeichert.
-
Der Informationsabruf erfolgt out-of-band, d. h. nach dem Authentifizierungsprozess, um zusätzliche Verzögerungen zu vermeiden. Nach dem ersten Geräte-Onboarding werden die Informationen alle zwei Stunden aktualisiert.
-
Falls sich der Compliance-Status der Geräte ändert, löst Mist Access Assurance automatisch eine Autorisierungsänderung aus, um die Richtlinie erneut auszuführen und entsprechende Maßnahmen zu ergreifen.
-
Die Access Points (APs) von Juniper Mist Systems, die von JAMF verwaltete Geräte mit dem drahtlosen Netzwerk verbinden, müssen mindestens die Firmware-Version 0.14 haben.
Mist Access Assurance verwendet die folgenden Informationen während der Client-Authentifizierung, um einen Client mit einem Geräteeintrag in JAMF abzugleichen:
- Nicht zufällige MAC-Adresse: Diese Methode kann mit EAP-TTLS- oder EAP-TLS-Authentifizierung verwendet werden. Das MAC-Gerät des Clients wird mit einem in JAMF vorhandenen MAC-Gerät abgeglichen. Stellen Sie für das drahtlose Profil sicher, dass die MAC-Randomisierung oder -Rotation deaktiviert ist. Hinweis:
iOS-Geräte verfügen nicht über eine native Ethernet-NIC, daher ist diese Methode nur bei iOS-Geräten sinnvoll, die drahtlos verbunden sind.
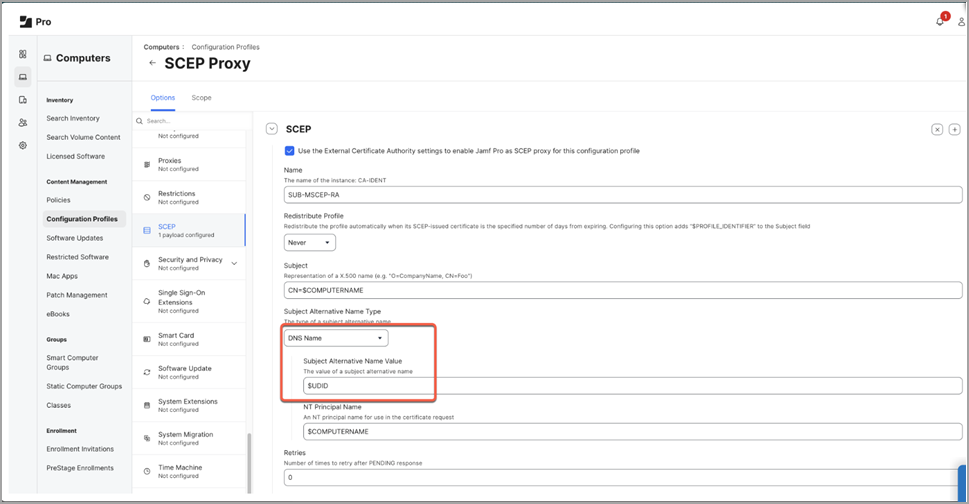
- JAMF Device UDID kodiert im SAN:DNS-Zertifikatattribut. Abbildung 2 zeigt die Position der UDID im Konfigurationsprofil.
Abbildung 2: Ermitteln der eindeutigen Geräte-ID
Erstellen einer Client-ID und eines geheimen Schlüssels auf dem JAMF Pro
Die Screenshots aus Anwendungen von Drittanbietern sind zum Zeitpunkt der Veröffentlichung korrekt. Wir haben keine Möglichkeit zu wissen, wann oder ob die Screenshots zu einem späteren Zeitpunkt korrekt sein werden. Auf der Website des Drittanbieters finden Sie Informationen zu Änderungen an diesen Bildschirmen oder den beteiligten Workflows.
- Erstellen Sie eine Rolle für den Mist Access Assurance Connector und weisen Sie die Berechtigungen zu.
Abbildung 3: Konfigurieren von API-Rollen und -Clients
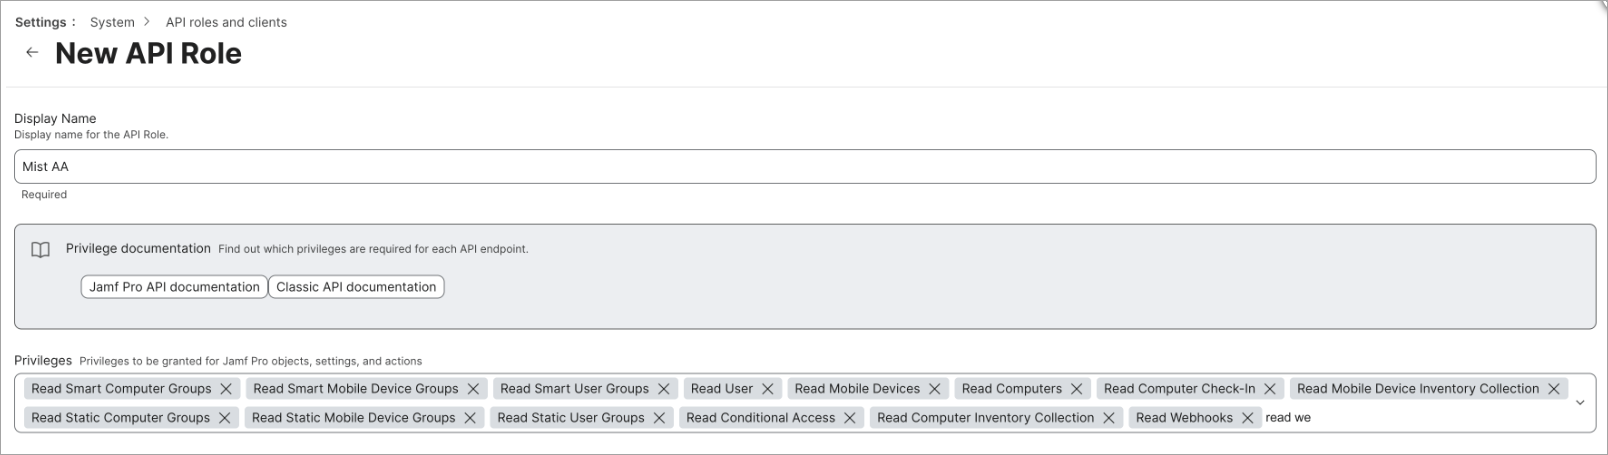 Weisen Sie die folgenden schreibgeschützten Berechtigungen zu:
- Computer-Check-In lesen
- Mobile Geräte lesen
- Lesen Sie Computer
- Bestandssammlung für mobile Geräte lesen
- Statische Benutzergruppen lesen
- Lesen statischer Computergruppen
- Lesen Sie Mobile Device Self Service
- Lesen von bedingtem Zugriff
- Lesen Sie Smart Computer Groups
- Lesen der Computerbestandssammlung
- Lesen Sie Smart Mobile Device Groups
- Lesen Sie Smart User Groups
- Benutzer lesen
- Webhooks lesen
- Navigieren Sie zur Registerkarte API-Clients, und fügen Sie einen neuen Client hinzu.
Abbildung 4: Konfigurieren eines neuen API-Clients
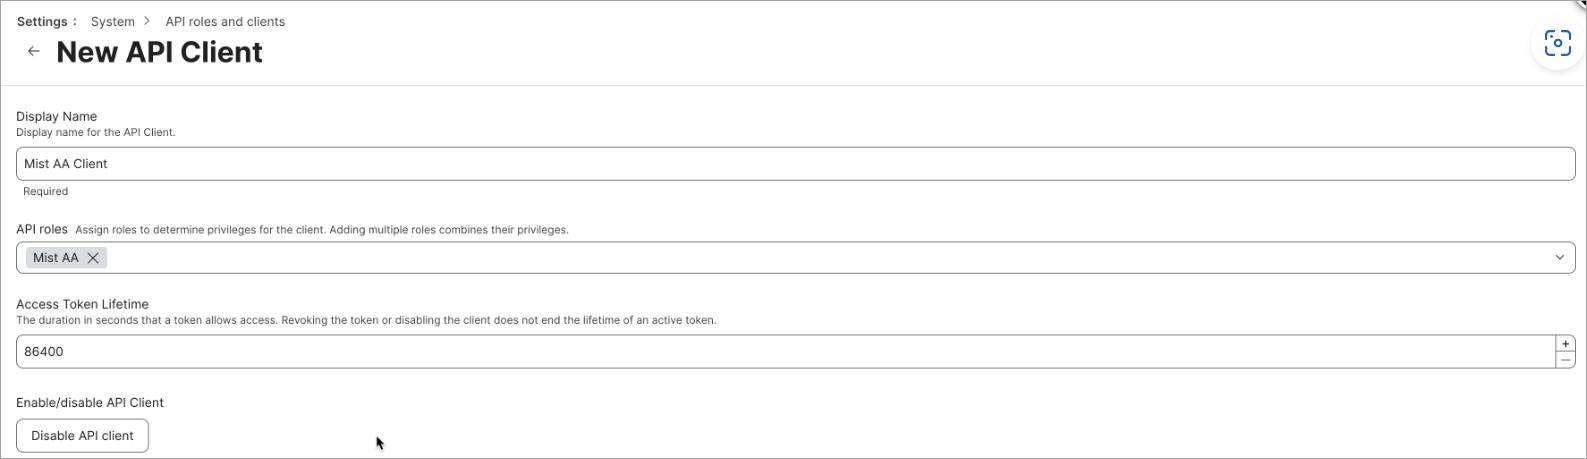 Wählen Sie die im vorherigen Schritt erstellte API-Rolle aus, und legen Sie die Aktualisierungszeit des Zugriffstokens fest (Beispiel 24 Stunden). Klicken Sie dann auf API-Client aktivieren/deaktivieren , um ihn auf API-Client aktivieren umzuschalten.
- Speichern Sie die Details, und klicken Sie auf der nächsten Seite auf Geheimen Clientschlüssel generieren.
Abbildung 5: Generieren eines geheimen Clientschlüssels
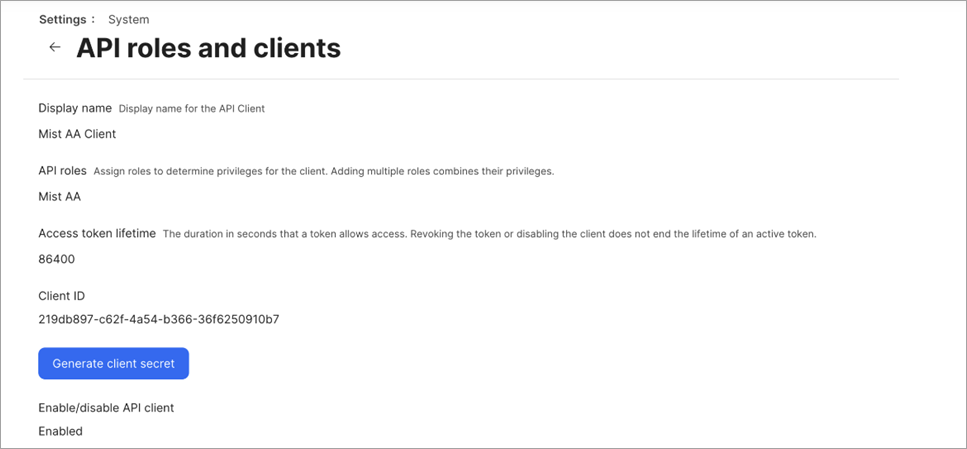
Der geheime Clientschlüssel wird generiert.
- Kopieren Sie sowohl die Client-ID als auch den geheimen Schlüssel, und speichern Sie sie an einem sicheren Ort, um sie später abzurufen.
Abbildung 6: Details
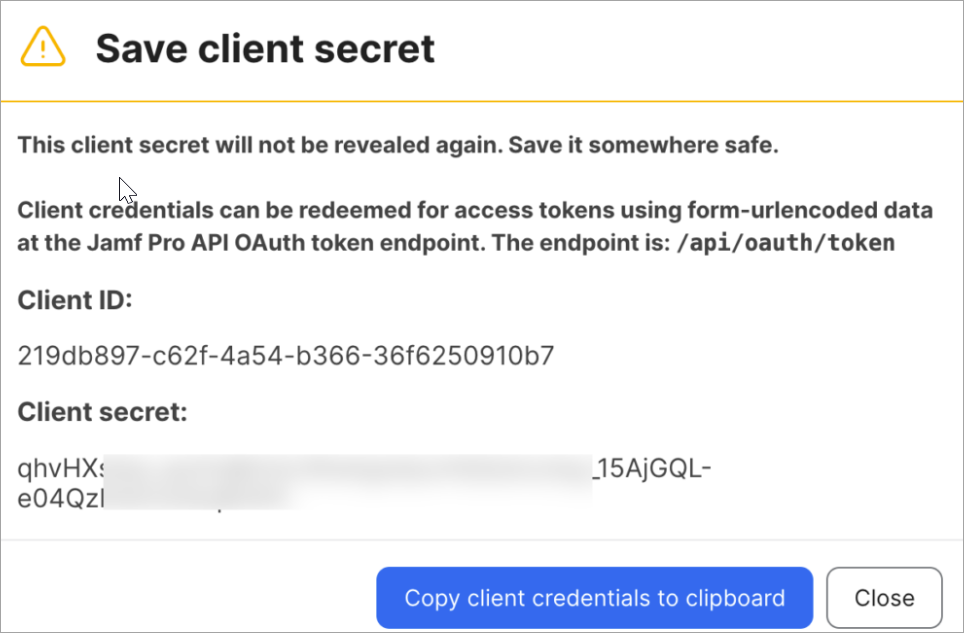 zum geheimen Clientschlüssel
JAMF Pro Konto mit Mist Access Assurance verknüpfen
- Scrollen Sie auf der Seite Identitätsanbieter nach unten zum Abschnitt Verknüpftes Konto, und klicken Sie auf Konto verknüpfen , um JAMF Pro auszuwählen.
Abbildung 7: Verknüpfung mit JAMF Pro Konto
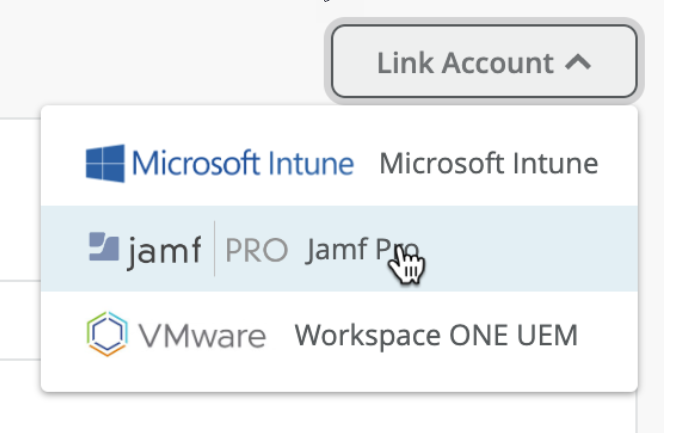
- Geben Sie im Popup-Fenster Konto verknüpfen die Details ein. Abbildung 8 zeigt ein Beispiel für Link-Kontodetails.
Abbildung 8: Details zum Verknüpfen von JAMF Pro
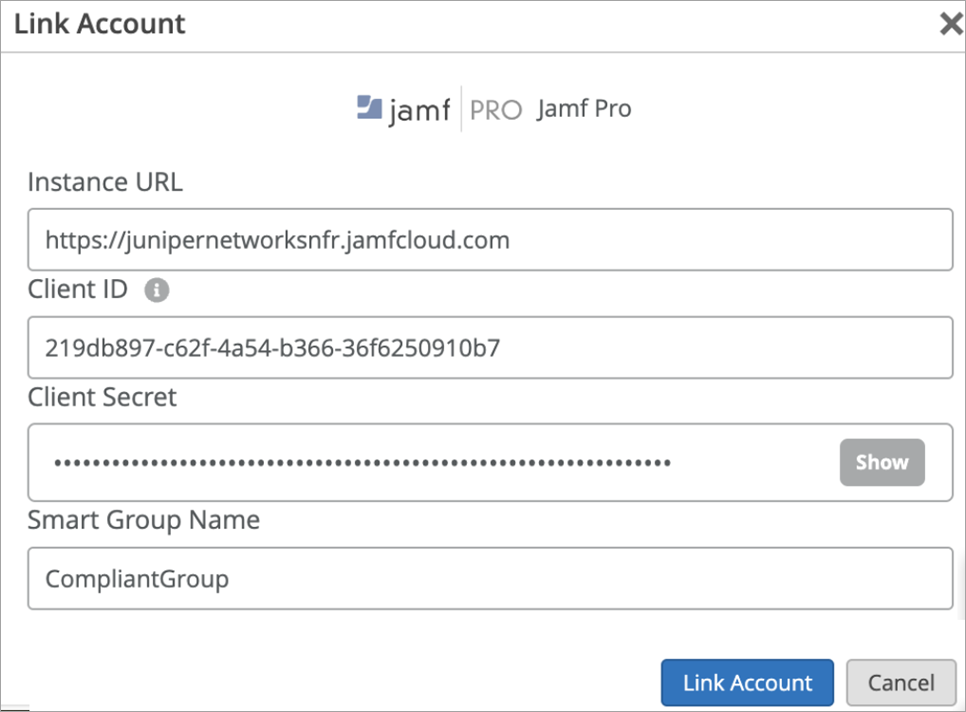
- Instanz-URL: URL der JAMF Pro-Instanz. Beispiel: https://<yourjamfurl>.com.
Entfernen Sie alle nachgestellten / im Feld Instanz-URL.
- Client-ID: Client-ID, die beim Erstellen der Client-ID und des geheimen Schlüssels im JAMF Pro-Dashboard generiert wird.
- Geheimer Clientschlüssel: Geheimer Clientschlüssel, der beim Erstellen von Client-ID und geheimem Schlüssel auf dem JAMF Pro-Dashboard generiert wird.
- Smart-Gruppenname: Smart-Gruppenname, mit dem abgeglichen werden soll. Mit JAMF Pro können Sie Gruppen für verwaltete Computer, Mobilgeräte oder Benutzer erstellen. Smart Groups (Smart Groups für Computer und Mobilgeräte) bieten dynamischen regelbasierten Abgleich, mit dem Sie Richtlinien wie die Ausführung von Software und Betriebssystemversionen Ihrer verwalteten Geräte festlegen können. Falls ein Client in JAMF gefunden wird und Teil der ausgewählten Smart Group ist, wird er als MDM-konform betrachtet.Hinweis: Während der JAMF-Kontoverknüpfung validiert Access Assurance den Namen der intelligenten Gruppe nur anhand von intelligenten Computergruppen in JAMF Pro. Obwohl JAMF intelligente Gruppen sowohl für Computer als auch für mobile Geräte unterstützt, muss die intelligente Gruppe unter Computer vorhanden sein, um die Verknüpfung abzuschließen. Wenn nur mobile Geräte verwaltet werden, erstellen Sie eine intelligente Computergruppe mit demselben Namen (eine Dummy-Gruppe ist ausreichend).
- Instanz-URL: URL der JAMF Pro-Instanz. Beispiel: https://<yourjamfurl>.com.
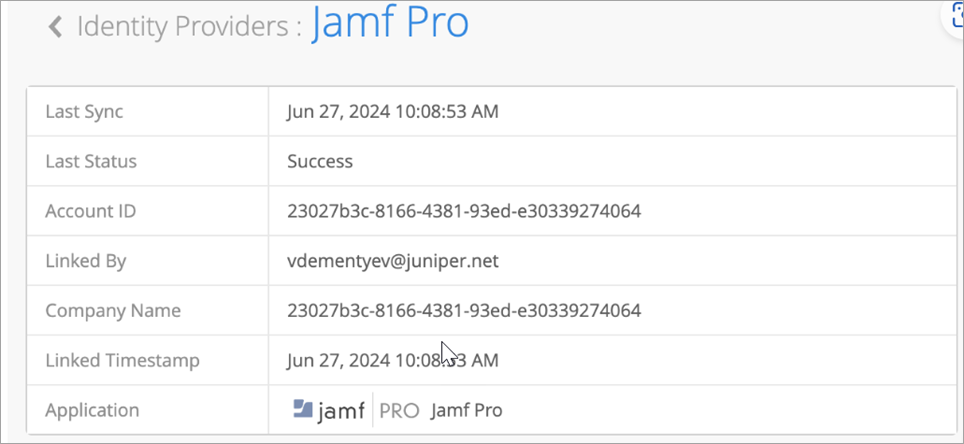
Nachdem die Verknüpfung abgeschlossen ist, können Sie den Status und die Uhrzeit der letzten Synchronisierung anzeigen, wie in Abbildung 9 dargestellt.
Verifizierung
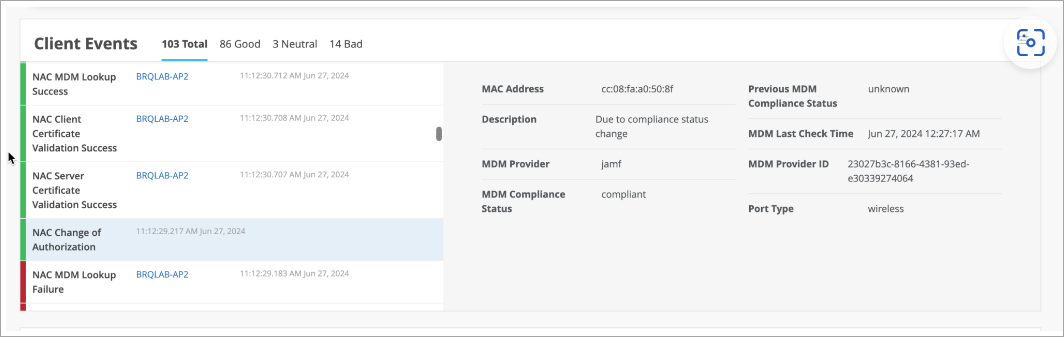
Navigieren Sie im Juniper Mist Systems-Portal zu Überwachung > Einblicke > Clientereignisse, um die Informationen anzuzeigen. Unter Client Insights sehen Sie, dass MDM-Suchen für iOS-verwaltete Geräte durchgeführt werden, wie in Abbildung 10 dargestellt.
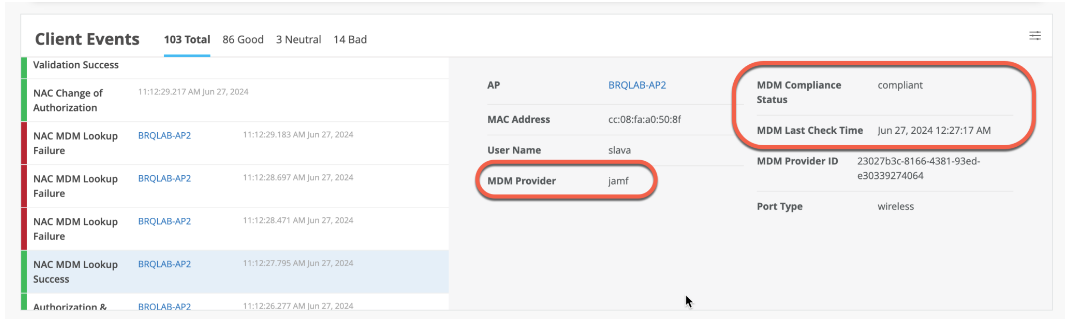 zur MDM-Suche
Beachten Sie, dass während der ersten MDM-Suche für einen neuen Client die Suche nach der anfänglichen Authentifizierung durchgeführt wird. Nach Änderungen des MDM-Status leitet Mist Access Assurance CoA ein, um den Client erneut zu authentifizieren und die richtige Richtlinie anzuwenden. Bei nachfolgenden Authentifizierungen verwendet NAC den MDM-Cache, der regelmäßig aktualisiert wird, um alle 2 Stunden Änderungen widerzuspiegeln. Abbildung 11 zeigt ein Beispiel für eine Änderung des Konformitätsstatus.