
Konfigurieren eines Anycast-Gateways in einem L2VPN
Konfigurieren Sie eine einzelne IP-Adresse so, dass sie als Anycast-Gateway für mehrere Geräte in einem L2VPN fungiert.
Anycast ist eine Netzwerkfunktion, bei der Sie mehreren Geräten in einem Netzwerk dieselbe IP-Adresse zuweisen können. Anycast ermöglicht es den Geräten, dieselbe IP-Adresse als Standard-Gateway für eingehenden Datenverkehr zu verwenden. Zu den Vorteilen von Anycast gehören redundante Konnektivität und eine verbesserte Ausfallsicherheit im Netzwerk.
In einem MPLS-Netzwerk weisen PE-Geräte in der Regel dynamisch eindeutige interne VPN-Labels zu, um die verschiedenen VPNs zu identifizieren. Das äußere Label wird verwendet, um das Paket über das Kernnetzwerk des Service Providers weiterzuleiten, während das innere VPN-Label zur Identifizierung eines bestimmten Kunden-VPN verwendet wird. Wenn Sie mehrere Geräte haben, die sich eine IP-Adresse für das Gateway teilen, kann die dynamische Label-Zuweisung zu Inkonsistenzen im VPN-Label führen. Dies führt zu doppelten Einträgen in der Routing-Tabelle und zu Ineffizienzen im Netzwerk. Ab Junos OS Version 25.4R1 unterstützen wir statische Bezeichnungen für jede VPN-Site.
Abbildung 1 zeigt die Topologie eines L2VPN mit einer Anycast-IP-Adresse. Die PE-Geräte (PE3 und PE4) haben unterschiedliche Loopback-Adressen für das BGP-Protokoll, teilen sich jedoch eine IP-Adresse für das Anycast-Gateway. Die Beispielkonfiguration für die Konfiguration der Anycast-Adresse auf PE3 wird unten beschrieben. Verwenden Sie eine ähnliche Konfiguration für PE4.
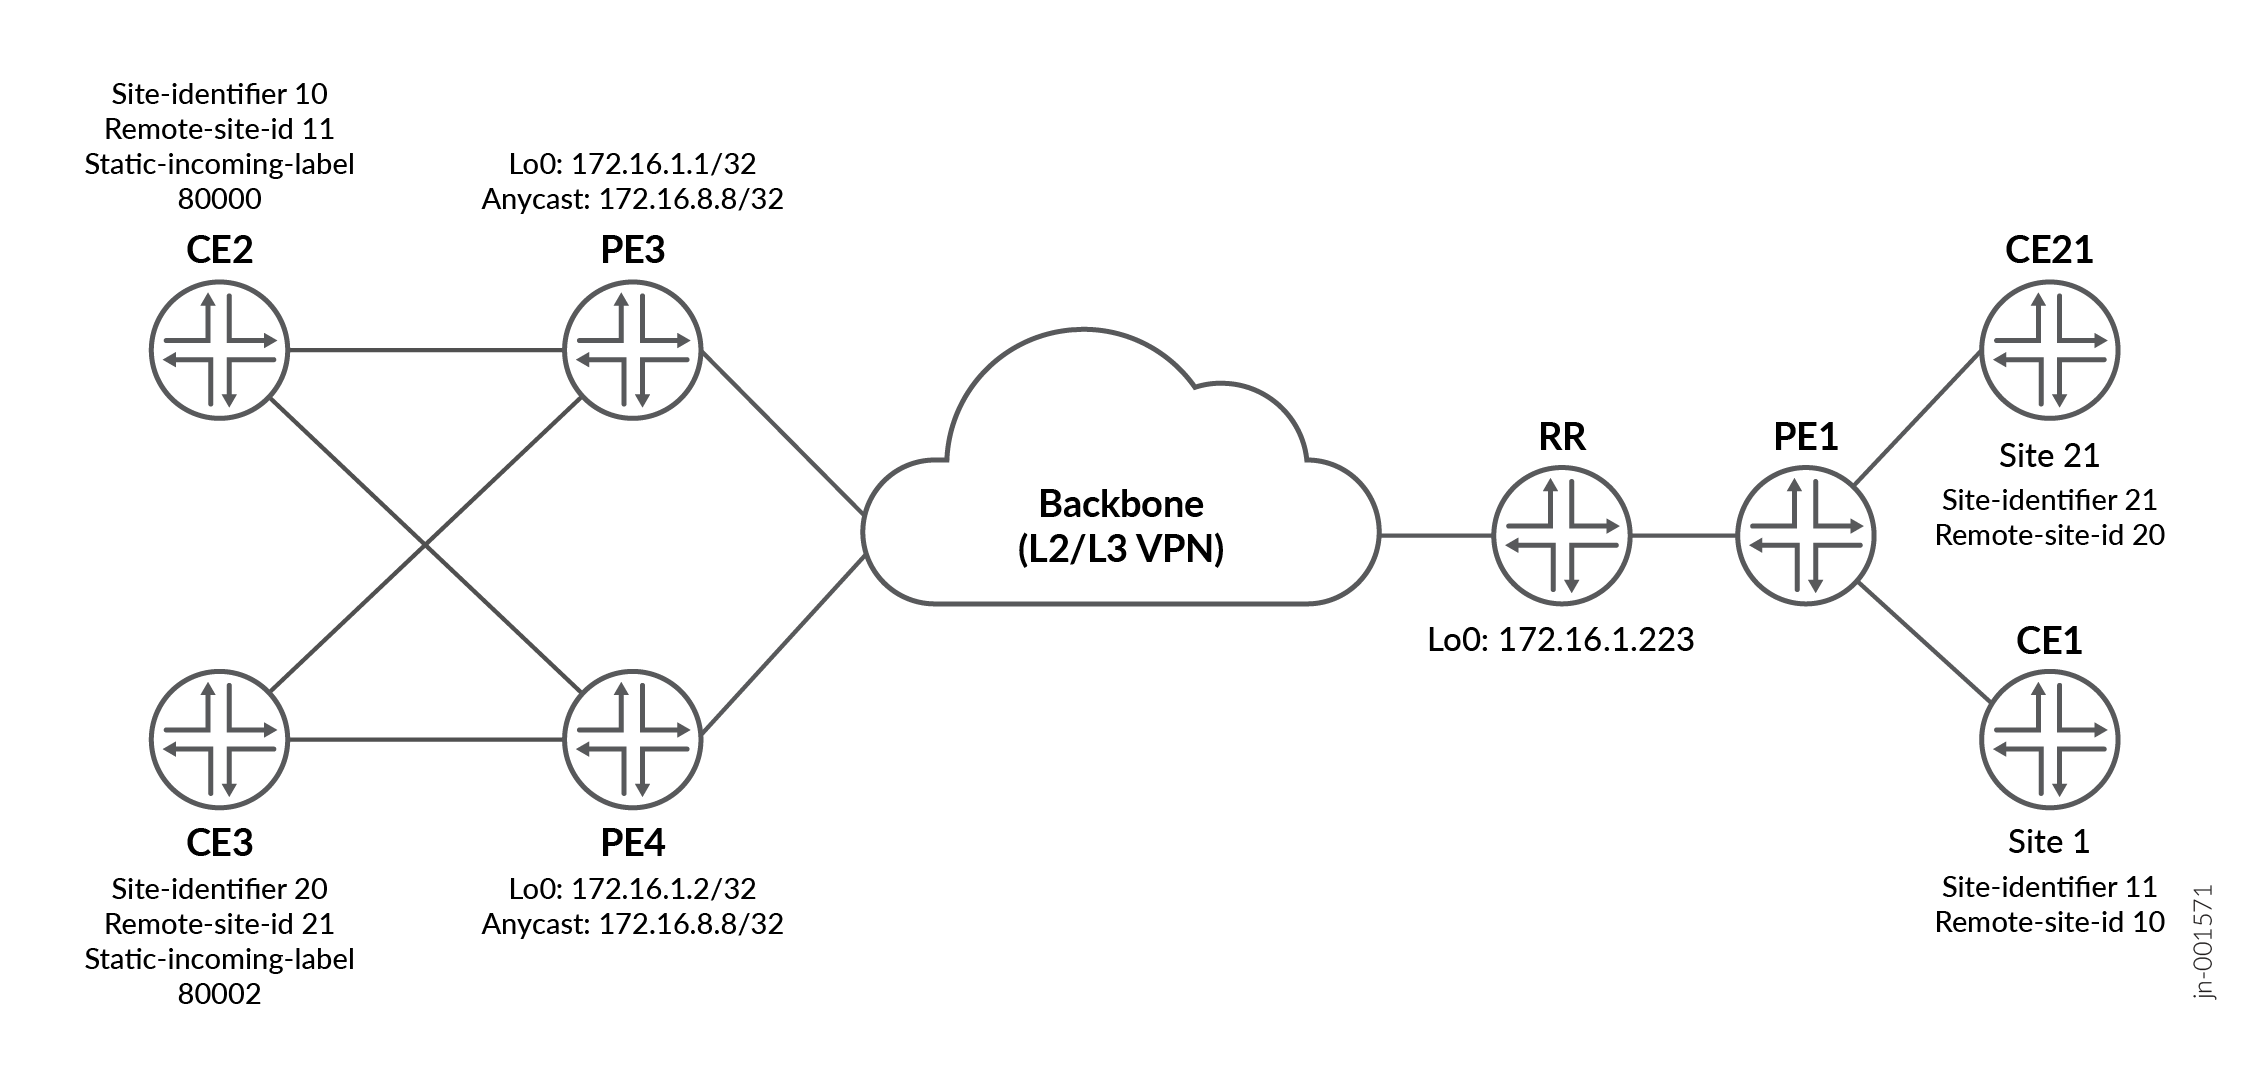
Verwenden Sie den show l2vpn connections Befehl, um zu überprüfen, ob die Bezeichnungen angewendet werden.
regress@PE1_re> show l2vpn connections
Instance: L2VPN1
Edge protection: Not-Primary
  Local site: CE2 (10)
connection-site           Type  St     Time last up          # Up trans
11                     rmt   Up     Apr  9 13:51:11 2025           1
      Remote PE: 172.16.7.7, Negotiated control-word: Yes (Null)
      Incoming label: 800000, Outgoing label: 800009
      Local interface: et-0/0/0.1, Status: Up, Encapsulation: VLAN
      Flow Label Transmit: No, Flow Label Receive: No
 regress@PE1_re> show route table mpls.0
mpls.0: 13 destinations, 15 routes (13 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
    800000        [L2VPN/7] 23:46:00
                        >  via et-0/0/0.1, Pop       Offset: 4.
et-0/0/0.1     *[L2VPN/7] 23:46:00, metric2 1
                   >  to 2.0.0.1 via et-0/0/0.0, Push 800009, Push 299792(top) Offset: 252