
Master-Passwort für Konfigurationsverschlüsselung
Verwenden Sie den Feature-Explorer , um die Plattform- und Release-Unterstützung für bestimmte Funktionen zu bestätigen.
Junos OS und Junos OS Evolved unterstützen die Verschlüsselungsmethode für Konfigurationsgeheimnisse mit einem Master-Kennwort. Das Master-Passwort leitet einen Verschlüsselungsschlüssel ab, der AES256-GCM verwendet, um bestimmte Geheimnisse wie private Schlüssel, Systemmaster-Passwörter und andere sensible Daten zu schützen, indem er in einem AES256-verschlüsselten Format gespeichert wird. Weitere Informationen finden Sie in diesem Thema.
Das Master-Passwort ist vom Root-Passwort des Geräts getrennt.
Härtung geteilter geheimer Schlüssel in Junos OS
Verständnis der Härtung geteilter Geheimnisse
Vorhandene Shared Secrets ($9$-Format) in Junos OS verwenden derzeit einen Verschleierungsalgorithmus, der keine sehr starke Verschlüsselung für Konfigurationsgeheimnisse darstellt. Wenn Sie eine starke Verschlüsselung für Ihre Konfigurationsgeheimnisse wünschen, können Sie ein Master-Kennwort konfigurieren. Das Masterkennwort wird verwendet, um einen Verschlüsselungsschlüssel abzuleiten, der mit AES256-GCM zum Verschlüsseln von Konfigurationsgeheimnissen verwendet wird. Diese neue Verschlüsselungsmethode verwendet die $8$-formatierten Zeichenfolgen.
Ab Junos OS Version 15.1X49-D50 und Junos OS Evolved Version 22.4R1 werden neue CLI-Befehle eingeführt, um ein Systemmaster-Kennwort zu konfigurieren und eine stärkere Verschlüsselung für Konfigurationsgeheimnisse bereitzustellen. Das Masterkennwort verschlüsselt Geheimnisse wie das RADIUS-Kennwort, IKE-Vorinstallierte Schlüssel und andere gemeinsam genutzte Geheimnisse in der Konfiguration des Junos OS-Verwaltungsprozesses (mgd). Das Master-Passwort selbst wird nicht als Teil der Konfiguration gespeichert. Die Passwortqualität wird auf Stärke bewertet, und das Gerät gibt Feedback, wenn schwache Passwörter verwendet werden.
Das Masterkennwort wird als Eingabe für die kennwortbasierte Schlüsselableitungsfunktion (PBKDF2) verwendet, um einen Verschlüsselungsschlüssel zu generieren. Der Schlüssel wird als Eingabe für den Advanced Encryption Standard im Galois/Counter Mode (AES256-GCM) verwendet. Der Klartext, den der Benutzer eingibt, wird vom Verschlüsselungsalgorithmus (mit Schlüssel) verarbeitet, um den verschlüsselten Text (Chiffretext) zu erzeugen. Siehe Abbildung 1
Die Aktivierung der Master-Kennwortverschlüsselung über das Trusted Platform Module (TPM) kann zu längeren Commit-Zeiten führen. Dies liegt an der Verschlüsselungsverarbeitung, die bei jedem Commit der Konfiguration erfolgt. Die Erhöhung der Verzögerung variiert je nach CPU-Leistung und aktueller Auslastung.
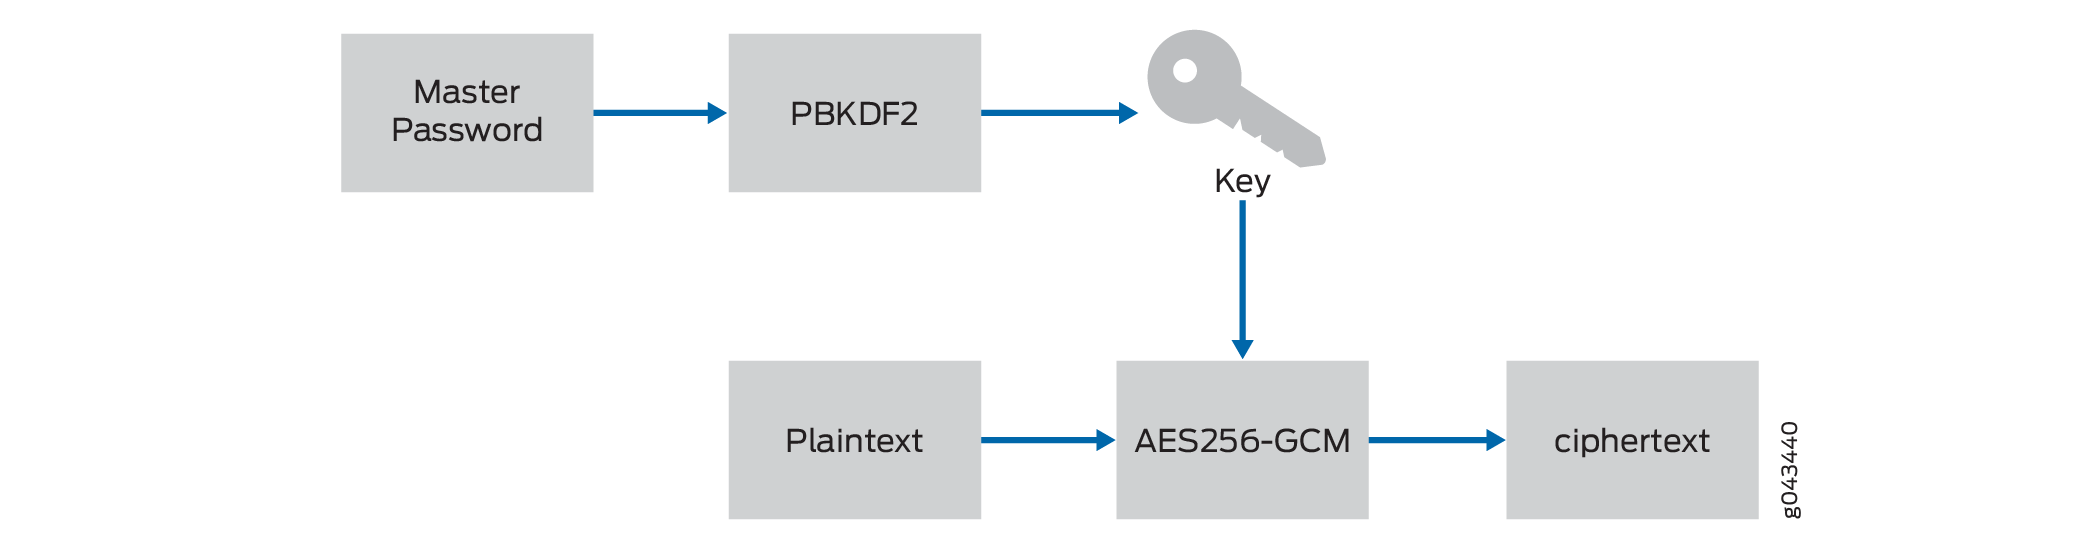
Die $8$-Konfigurationsgeheimnisse können nur zwischen Geräten mit demselben Master-Passwort geteilt werden.
Die $8$-verschlüsselten Passwörter haben das folgende Format:
$8$crypt-algo$hash-algo$iterations$salt$iv$tag$encrypted. In Tabelle 1 finden Sie Details zum Master-Passwortformat.
| Format | Beschreibung |
| crypt-algo |
Zu verwendender Verschlüsselungs-/Entschlüsselungsalgorithmus. Derzeit wird nur AES256-GCM unterstützt. |
| hash-algo |
Hash-Algorithmus (prf), der für die PBKDF2-Schlüsselableitung verwendet werden soll. |
| Iterationen |
Die Anzahl der Iterationen, die für die PBKDF2-Hashfunktion verwendet werden sollen. Der aktuelle Standardwert für die Iterationsanzahl ist 100. Die Iterationsanzahl verlangsamt die Hashzählung und verlangsamt somit das Vermuten von Angreifern. |
| Salz |
Sequenz von ASCII64-codierten Pseudozufallsbytes, die während der Verschlüsselung generiert werden und verwendet werden sollen, um das Kennwort und die Eingabe für die PBKDF2-Schlüsselableitung zu salzen (eine zufällige, aber bekannte Zeichenfolge). |
| iv |
Eine Sequenz von ASCII64-codierten Pseudozufallsbytes, die während der Verschlüsselung generiert werden und als Initialisierungsvektor für die AES256-GCM-Verschlüsselungsfunktion verwendet werden sollen. |
| -Tag |
ASCII64-codierte Darstellung des Tags. |
| verschlüsselt |
ASCII64-verschlüsselte Darstellung des verschlüsselten Passworts. |
Die ASCII64 Kodierung ist Base64-kompatibel (RFC 4648), außer dass kein Padding (Zeichen "=") verwendet wird, um die Zeichenfolgen kurz zu halten. Zum Beispiel: $8$aes256-gcm$hmac-sha2-256$100$y/4YMC4YDLU$fzYDI4jjN6YCyQsYLsaf8A$Ilu4jLcZarD9YnyD /Hejww$okhBlc0cGakSqYxKww
Verwendung des Trusted Platform Module zum Binden von Geheimnissen auf Geräten der SRX-Serie
Durch die Aktivierung des Trusted Platform Module (TPM) auf den Firewalls der SRX-Serie nutzt die Softwareschicht die Verwendung des zugrunde liegenden TPM-Chips. TPM ist ein spezieller Chip, der bestimmte Geheimnisse im Ruhezustand schützt, wie private Schlüssel, primäre Systemkennwörter und andere sensible Daten, indem er sie in einem AES256-verschlüsselten Format speichert (anstatt sensible Daten in einem Klartextformat zu speichern). Das Gerät generiert außerdem jedes Mal, wenn der Administrator die Konfiguration festschreibt, einen neuen SHA256-Hash der Konfiguration. Dieser Hash wird bei jedem Systemstart überprüft. Wenn die Konfiguration manipuliert wurde, schlägt die Überprüfung fehl und das Gerät wird nicht weiter gestartet. Sowohl die verschlüsselten Daten als auch der Hash der Konfiguration werden vom TPM-Modul mit dem Masterverschlüsselungskennwort geschützt.
Die Hash-Validierung wird während jeder Commit-Operation durchgeführt, indem eine Validierungsprüfung der Konfigurationsdatei mit dem gespeicherten Hash aus vorherigen Commits durchgeführt wird. In einem Chassis-Cluster-System wird der Hash als Teil des Commit-Prozesses unabhängig auf dem Backup-System generiert. Ein Commit aus einem beliebigen Modus, d. h batch-config. , dynamic-config, exclusive-configoder private config generiert den Integritätshash.
Der Hash wird nur für die aktuelle Konfiguration und nicht für Rollback-Konfigurationen gespeichert. Beim Neustart oder Herunterfahren des Geräts wird kein Hash generiert.
Das TPM verschlüsselt die folgenden Geheimnisse:
-
SHA256-Hash der Konfiguration
-
primäres Gerätekennwort
-
Alle Schlüsselpaare auf dem Gerät
Der TPM-Chip ist standardmäßig aktiviert, um die TPM-Funktionalität zu nutzen. Sie müssen das Masterverschlüsselungskennwort konfigurieren, um PKI-Schlüsselpaare und Konfigurationshash zu verschlüsseln.
- Einschränkungen
- Konfigurieren des Master-Verschlüsselungskennworts
- Überprüfen des Status des TPM
- Ändern des Master-Verschlüsselungskennworts
Einschränkungen
Die folgenden Einschränkungen und Ausnahmen gelten für die Integritätsfunktion von Konfigurationsdateien mithilfe von TPM:
-
Wenn das Master-Verschlüsselungskennwort nicht festgelegt ist, werden die Daten unverschlüsselt gespeichert.
-
Die Dateiintegritätsfunktion wird zusammen mit der Konfigurationsdateiverschlüsselungsfunktion, die in EEPROM gespeicherte Schlüssel verwendet, nicht unterstützt. Sie können jeweils nur eine Funktion aktivieren.
-
In einem Chassis-Cluster müssen beide Knoten über die gleichen TPM-Einstellungen verfügen. Dies bedeutet, dass auf beiden Knoten im Chassis-Cluster TPM aktiviert sein muss oder auf beiden Knoten im Chassis-Cluster TPM deaktiviert sein muss. Für den Chassis-Cluster darf nicht ein Knoten auf TPM aktiviert und der andere Knoten auf TPM deaktiviert sein.
Nachdem der Masterverschlüsselungsschlüssel (Master Encryption Key, MEK) konfiguriert und betriebsbereit ist, wird ein Downgrade auf eine Junos-Version, die die TPM-Funktionalität nicht unterstützt, nicht empfohlen. Dies liegt daran, dass das nicht TPM-fähige Image die von TPM verschlüsselten Geheimnisse nicht entschlüsseln kann, nachdem das Gerät mit der Nicht-TPM-Kabelversion neu gestartet wurde.
Wenn Sie ein Downgrade auf ein nicht TPM-fähiges Image durchführen müssen, müssen Sie das Gerät zuerst auf Null setzen. Der Nullisierungsprozess stellt sicher, dass das Gerät keine Geheimnisse enthält, und entfernt alle Schlüssel. Nach der Nullerisierung wird das Gerät auf das gewünschte nicht TPM-fähige Image herabgestuft.
Konfigurieren des Master-Verschlüsselungskennworts
Stellen Sie vor dem Konfigurieren des Masterverschlüsselungskennworts sicher, dass Sie etwas anderes konfiguriert set system master-password plain-text-password haben, bestimmte vertrauliche Daten werden nicht durch das TPM geschützt.
Legen Sie das Kennwort für die Masterverschlüsselung mit dem folgenden CLI-Befehl fest:
request security tpm master-encryption-password set plain-text-password
Sie werden aufgefordert, das Master-Verschlüsselungskennwort zweimal einzugeben, um sicherzustellen, dass diese Passwörter übereinstimmen. Das Masterverschlüsselungskennwort wird auf die erforderliche Kennwortstärke überprüft.
Nachdem das Masterverschlüsselungskennwort festgelegt wurde, verschlüsselt das System die vertraulichen Daten mit dem Masterverschlüsselungskennwort, das durch den Masterbindungsschlüssel verschlüsselt wird, der dem TPM-Chip gehört und von diesem geschützt wird.
Wenn es ein Problem beim Festlegen des Master-Verschlüsselungskennworts gibt, wird eine kritische FEHLERMELDUNG auf der Konsole protokolliert und der Vorgang wird beendet.
Überprüfen des Status des TPM
Sie können den show security tpm status Befehl verwenden, um den Status des TPM zu überprüfen. Die folgenden Informationen werden angezeigt:
-
TPM aktiviert/deaktiviert
-
TPM-Besitz
-
Status des TPM-Masterbindungsschlüssels (erstellt oder nicht erstellt)
-
Kennwortstatus für die Masterverschlüsselung (festgelegt oder nicht festgelegt)
Ab Junos OS Version 15.1X49-D120 und Junos OS Version 17.4R1 wurde die Firmware für das Trusted Platform Module (TPM) aktualisiert. Die aktualisierte Firmware-Version bietet zusätzliche sichere Kryptografie und verbessert die Sicherheit. Eine aktualisierte TPM-Firmware ist zusammen mit dem Junos OS-Paket verfügbar. Informationen zum Aktualisieren der TPM-Firmware finden Sie unter Aktualisieren der TPM-Firmware auf SRX-Geräten. Um die TPM-Firmwareversion zu bestätigen, verwenden Sie den show security tpm status Befehl. TPM Family und TPM Firmware version Ausgabefelder werden eingeführt.
Ändern des Master-Verschlüsselungskennworts
Das Ändern des Master-Verschlüsselungskennworts erfolgt über die CLI.
Um das Kennwort für die Masterverschlüsselung zu ändern, geben Sie im Betriebsmodus den folgenden Befehl ein:
request security tpm master-encryption-password set plain-text-password
Es wird empfohlen, keine Konfigurationsänderungen vorzunehmen, während Sie das Kennwort für die Masterverschlüsselung ändern.
Das System prüft, ob das Master-Verschlüsselungskennwort bereits konfiguriert ist. Wenn das Masterverschlüsselungskennwort konfiguriert ist, werden Sie aufgefordert, das aktuelle Masterverschlüsselungskennwort einzugeben.
Das eingegebene Master-Verschlüsselungskennwort wird mit dem aktuellen Master-Verschlüsselungskennwort abgeglichen, um sicherzustellen, dass diese Master-Verschlüsselungskennwörter übereinstimmen. Wenn die Validierung erfolgreich ist, werden Sie aufgefordert, das neue Master-Verschlüsselungskennwort als Klartext einzugeben. Sie werden aufgefordert, den Schlüssel zweimal einzugeben, um das Passwort zu bestätigen.
Das System verschlüsselt dann die sensiblen Daten erneut mit dem neuen Master-Verschlüsselungskennwort. Sie müssen warten, bis dieser Vorgang der erneuten Verschlüsselung abgeschlossen ist, bevor Sie erneut versuchen, das Master-Verschlüsselungskennwort zu ändern.
Wenn die verschlüsselte Master-Verschlüsselungskennwortdatei aus irgendeinem Grund verloren geht oder beschädigt wird, kann das System die sensiblen Daten nicht entschlüsseln. Das System kann nur wiederhergestellt werden, indem die sensiblen Daten im Klartext erneut importiert und erneut verschlüsselt werden.
Wenn das System kompromittiert ist, kann der Administrator das System mit der folgenden Methode wiederherstellen:
-
Löschen Sie den TPM-Besitz in u-boot, und installieren Sie das Image dann im Bootloader mit TFTP oder USB (wenn der USB-Port nicht eingeschränkt ist).
Wenn die installierte Softwareversion älter als Junos OS Version 15.1X49-D110 ist und das Masterverschlüsselungskennwort aktiviert ist, schlägt die Installation von Junos OS Version 15.1X49-D110 fehl. Sie müssen die Konfiguration, Zertifikate, Schlüsselpaare und andere Geheimnisse sichern und das TFTP/USB-Installationsverfahren verwenden.
Verwenden des Trusted Platform Module auf Geräten der MX-Serie
TPM wird verwendet, um sensible Daten wie das Master-Passwort des Systems durch Verschlüsselung zu schützen. TPM unterstützt das Verschlüsseln und Entschlüsseln der Daten mithilfe von Schlüsseln. Um die verschlüsselten Konfigurationsgeheimnisse zu entschlüsseln, muss das Master-Passwort gelöscht werden.
Verwenden Sie den Feature-Explorer , um die Plattform- und Release-Unterstützung für bestimmte Funktionen zu bestätigen.
Ein Master-Passwort wird verwendet, um die auf dem Gerät gespeicherten Konfigurationsdateien zu verschlüsseln.
Um das Kennwort für die Masterverschlüsselung zu ändern, geben Sie im Betriebsmodus den folgenden Befehl ein:
request security tpm master-encryption-password set plain-text-password
Sie können das Löschen oder Ändern des Master-Passworts mit der protect Option verhindern. Sobald das Master-Passwort geschützt ist, müssen Sie die Option zum Löschen oder Ändern des Master-Passworts anwenden unprotect . Führen Sie die folgenden Schritte aus:
-
Konfigurieren Sie das Systemmaster-Kennwort.
user@host#
set system master-password plain-text-passwordMaster password: Repeat master password: user@host#commit -
Konfigurieren Sie so, dass das Systemmasterkennwort vor dem Löschen geschützt wird.
user@host#
protect system master-passworduser@host#commituser@host#show systemhost-name device1; kernel-replication { traceoptions { file kernel_traces.log; flag all; } } ports { console log-out-on-disconnect; } syslog { file messages { daemon any; } } protect: master-password { password-configured; }Das Systemmaster-Passwort ist geschützt. Sie können das Master-Passwort löschen, indem Sie den Schutz des Master-Passworts aufheben.
-
Konfigurieren Sie so, dass der Schutz des Master-Kennworts aufgehoben wird, indem Sie das richtige Master-Kennwort eingeben.
user@host #
unprotect system master-passwordEnter current master-password: user@host #commithost-name device1; kernel-replication { traceoptions { file kernel_traces.log; flag all; } } ports { console log-out-on-disconnect; } syslog { file messages { daemon any; } } master-password { password-configured; } -
Sobald das Master-Passwort ungeschützt ist, können Sie das Master-Passwort auf dem System löschen oder ändern.
user@host #
delete system master-passworduser@host #commituser@host #show systemhost-name device1; kernel-replication { traceoptions { file kernel_traces.log; flag all; } } ports { console log-out-on-disconnect; } syslog { file messages { daemon any; } }
Einschränkungen
-
Wenn der Master Encryption Key (MEK) gelöscht wird, können die Daten nicht entschlüsselt werden. Um MEK zu löschen, müssen Sie das Gerät auf Null setzen.
-
Um ein Downgrade der Routing-Engine durchzuführen, müssen Sie die Routing-Engine auf Null setzen. Sobald das Gerät auf Null gesetzt ist, kann es sicher auf das Image herabgestuft werden, das diese Funktion nicht unterstützt.
-
Wenn in der Konfiguration der Dual-Routing-Engine die Backup-Routing-Engine aufgrund einer MEK-Fehlanpassung wiederhergestellt werden muss, muss GRES deaktiviert und die Backup-Routing-Engine auf Null gesetzt werden. Sobald die Backup-Routine-Engine gestartet ist, konfigurieren Sie MEK mit dem
request security tpm master-encryption-password set plain-text-passwordBefehl auf Master RE. -
Wenn in der Konfiguration der Dual-Routing-Engine die Backup-Routing-Engine ausgetauscht werden muss, muss zuerst die neue Backup-Routing-Engine auf Null gesetzt werden, bevor die Konfiguration der Dual-Routing-Engine hinzugefügt wird, GRES muss deaktiviert werden und MEK auf der Master-RE mit dem
request security tpm master-encryption-password set plain-text-passwordBefehl neu konfiguriert werden. -
Wenn Sie OSPF, IS-IS, MACsec, BGP und VRRP auf dem Gerät konfigurieren und das Masterkennwort zurücksetzen, dauert es eine Zeit (in Sekunden), bis das routing/dot1x-Subsystem aktiv ist.
-
Wenn Sie das Masterkennwort, MEK, OSPF, IS-IS, MACsec, BGP und VRRP auf dem Gerät konfigurieren und das Gerät neu starten, gibt es eine Zeitverzögerung (in Sekunden), bis das routing/dot1x-Subsystem aktiv ist.
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.
show security tpm status Befehl.
TPM Family und
TPM Firmware version Ausgabefelder werden eingeführt.