
AUF DIESER SEITE
Konfigurieren der 802.1X-Schnittstelleneinstellungen (CLI-Verfahren)
Grundlegendes zu RADIUS-initiierten Änderungen an einer autorisierten Benutzersitzung
Filtern von 802.1X-Supplicants mithilfe von RADIUS-Serverattributen
Beispiel: Anschließen eines RADIUS-Servers für 802.1X an einen Switch der EX-Serie
Grundlegendes zu dynamischen Filtern basierend auf RADIUS-Attributen
Verstehen der dynamischen VLAN-Zuweisung mithilfe von RADIUS-Attributen
Fehlerbehebung bei der Authentifizierung von Endgeräten auf Switches der EX-Serie
Vorteile der Verwendung von RADIUS-Standardattributen und VSAs
802.1X-Authentifizierung
IEEE 802.1X-Standard für portbasierte Netzwerkzugriffskontrolle und schützt Ethernet-LANs vor unbefugtem Benutzerzugriff. Er blockiert den gesamten Datenverkehr von einem Supplicant (Client) an der Schnittstelle, bis die Anmeldeinformationen des Supplicants auf dem Authentifizierungsserver (einem RADIUS-Server) angezeigt und abgeglichen werden. Wenn der Supplicant authentifiziert ist, blockiert der Switch nicht mehr den Zugriff und öffnet die Schnittstelle für den Supplicant. Lesen Sie dieses Thema für weitere Informationen.
802.1X für Switches – Übersicht
- So funktioniert die 802.1X-Authentifizierung
- 802.1X – Übersicht über Funktionen
- 802.1X-Authentifizierung an Trunk-Ports
- 802.1X-Authentifizierung auf Layer 3-Schnittstellen
- 802.1X-Unterstützung für Junos OS Evolved-Software
So funktioniert die 802.1X-Authentifizierung
Bei der 802.1X-Authentifizierung wird mithilfe einer Authentifikator-Portzugriffsentität (dem Switch) der eingehende Datenverkehr von einem Supplicant (Endgerät) am Port blockiert, bis die Anmeldeinformationen des Supplicants auf dem Authentifizierungsserver (einem RADIUS-Server) angezeigt werden und übereinstimmen. Bei Authentifizierung stoppt der Switch die Blockierung des Datenverkehrs und öffnet den Port für den Supplicant.
Das Endgerät wird im single supplicant Modus, single-secure supplicant Modus oder multiple supplicant Modus authentifiziert:
-
Single Supplicant: Authentifiziert nur das erste Endgerät. Alle anderen Endgeräte, die sich später mit dem Port verbinden, erhalten ohne weitere Authentifizierung vollen Zugriff. Sie nutzen effektiv die Authentifizierung des ersten Endgeräts.
-
Single-Secure-Supplicant – Ermöglicht nur einem Endgerät die Verbindung zum Port. Kein anderes Endgerät darf sich verbinden, bis sich das erste Gerät abmeldet.
-
Mehrfach-Supplicant: Ermöglicht die Verbindung mehrerer Endgeräte mit dem Port. Jedes Endgerät wird einzeln authentifiziert.
Der Netzwerkzugriff kann durch die Verwendung von VLANs und Firewall-Filtern weiter definiert werden, die beide als Filter fungieren, um Gruppen von Endgeräten zu trennen und den Bereichen des LAN zuzuordnen, die sie benötigen. Sie können VLANs beispielsweise so konfigurieren, dass sie verschiedene Kategorien von Authentifizierungsfehlern behandeln, abhängig von:
-
Gibt an, ob das Endgerät 802.1X-fähig ist oder nicht.
-
Gibt an, ob die MAC-RADIUS-Authentifizierung auf den Switch-Schnittstellen konfiguriert ist, mit denen die Hosts verbunden sind.
-
Gibt an, ob der RADIUS-Authentifizierungsserver nicht mehr verfügbar ist oder eine RADIUS-Zugriffsablehnungsnachricht sendet. Weitere Informationen finden Sie unter Konfigurieren RADIUS Fallbacks für Serverfehler (CLI Verfahren).
802.1X – Übersicht über Funktionen
Die folgenden 802.1X-Funktionen werden auf den Ethernet-Switches von Juniper Networks unterstützt:
-
Gast-VLAN: Bietet eingeschränkten Zugriff auf ein LAN, in der Regel nur auf das Internet, für nicht reagierende Endgeräte, die nicht 802.1X-fähig sind, wenn die MAC-RADIUS-Authentifizierung auf den Switch-Schnittstellen, mit denen die Hosts verbunden sind, nicht konfiguriert ist. Außerdem kann ein Gast-VLAN verwendet werden, um Gastbenutzern eingeschränkten Zugriff auf ein LAN zu gewähren. In der Regel bietet das Gast-VLAN nur Zugriff auf das Internet und auf die Endgeräte anderer Gäste.
-
Server-Reject VLAN: Bietet eingeschränkten Zugriff auf ein LAN, in der Regel nur auf das Internet, für reaktionsschnelle Endgeräte, die 802.1X-fähig sind, aber die falschen Anmeldedaten gesendet haben. Wenn das Endgerät, das mit dem Server-Reject-VLAN authentifiziert wird, ein IP-Telefon ist, ist Sprachverkehr nicht zulässig.
-
Server-Fail-VLAN: Bietet 802.1X-Endgeräten während einer RADIUS-Server-Zeitüberschreitung eingeschränkten Zugriff auf ein LAN, in der Regel nur auf das Internet.
-
Dynamisches VLAN: Ermöglicht es einem Endgerät, nach der Authentifizierung dynamisch Mitglied eines VLANs zu werden.
-
Privates VLAN: Ermöglicht die Konfiguration der 802.1X-Authentifizierung auf Schnittstellen, die Mitglieder privater VLANs (PVLANs) sind.
-
Dynamische Änderungen an einer Benutzersitzung: Ermöglicht es dem Switch-Administrator, eine bereits authentifizierte Sitzung zu beenden. Diese Funktion basiert auf der Unterstützung der in RFC 3576 definierten RADIUS Disconnect Message.
-
VoIP-VLAN – Unterstützt IP-Telefone. Die Implementierung eines Sprach-VLAN auf einem IP-Telefon ist herstellerspezifisch. Wenn das Telefon 802.1X-fähig ist, wird es wie jeder andere Supplicant authentifiziert. Wenn das Telefon nicht 802.1X-fähig ist, aber ein anderes 802.1X-kompatibles Gerät an seinen Datenport angeschlossen ist, wird dieses Gerät authentifiziert, und dann kann VoIP-Datenverkehr zum und vom Telefon fließen (vorausgesetzt, die Schnittstelle ist im Single-Supplicant-Modus und nicht im Single-Secure-Supplicant-Modus konfiguriert).
Hinweis:Die Konfiguration eines VoIP-VLAN auf privaten VLAN-Schnittstellen (PVLAN) wird nicht unterstützt.
-
RADIUS Accounting: Sendet Buchhaltungsinformationen an den RADIUS Accounting-Server. Buchhaltungsinformationen werden an den Server gesendet, wenn sich ein Anwender an- oder abmeldet und wenn ein Anwender ein Abonnement aktiviert oder deaktiviert.
-
RADIUS-Serverattribute für 802.1X: Dies
Juniper-Switching-Filterist ein anbieterspezifisches Attribut (VSA), das auf dem RADIUS-Server konfiguriert werden kann, um den Zugriff eines Supplicants während des 802.1X-Authentifizierungsprozesses weiter zu definieren. Durch die zentrale Konfiguration von Attributen auf dem Authentifizierungsserver entfällt die Notwendigkeit, dieselben Attribute in Form von Firewall-Filtern auf jedem Switch im LAN zu konfigurieren, mit dem sich der Supplicant mit dem LAN verbinden könnte. DasJuniper-Switching-Filterentspricht der NAS-Filter-Regel, auf die in Attribut 92 von RFC4849 verwiesen wird. -
Microsoft Challenge Handshake Authentication Protocol Version 2 (MS-CHAPv2): Aktiviert die MS-CHAPv2-Authentifizierung für 802.1X EAP-fähige Clients.
-
Mikro- und Makrosegmentierung mit GBP unter Verwendung von Mist Access Assurance: Sie können Mikrosegmentierung und Makrosegmentierung in einer Virtual Extensible LAN (VXLAN)-Architektur mithilfe gruppenbasierter Richtlinien (GBP) durchführen. GBP nutzt die zugrunde liegende VXLAN-Technologie zur Bereitstellung einer standortunabhängigen Zugriffssteuerung für Endgeräte. Mit GBP können Sie konsistente Sicherheitsrichtlinien über die Netzwerkdomänen des Unternehmens hinweg implementieren. Dadurch können Sie die Konfiguration einer großen Anzahl von Firewall-Filtern auf allen Ihren Switches vermeiden und Ihre Netzwerkkonfiguration vereinfachen. Die Netzwerk-Zugriffssteuerung (NAC) der Juniper Mist Systems Cloud weist während einer RADIUS-Transaktion dynamisch GBP-Tags zu. Mit der RADIUS 802.1X-Authentifizierung können Netzwerkbetreiber einen Benutzer oder ein Gerät automatisch authentifizieren, autorisieren und ins Netzwerk lassen. Juniper Mist Access Assurance verwendet die Benutzer- und Geräteidentität, um die Rolle und das Netzwerksegment zu bestimmen, das das Netzwerk jedem Benutzer zuweist. Das Netzwerk verwendet VLAN oder GBP, um die Benutzer in Netzwerksegmente zu gruppieren. Juniper Mist Access Assurance wendet dann die mit den jeweiligen Segmenten verbundenen Netzwerkrichtlinien an
Wir unterstützen dies derzeit auf EX4100, EX4400 und auf EX4650 Virtual Chassis.
Weitere Informationen finden Sie unter Mikrosegmentierung mithilfe gruppenbasierter Richtlinien.
Die folgenden Funktionen werden unterstützt, um Geräte zu authentifizieren, die nicht 802.1X-fähig sind:
-
Statischer MAC-Bypass: Bietet einen Umgehungsmechanismus zur Authentifizierung von Geräten, die nicht 802.1X-fähig sind (z. B. Drucker). Die statische MAC-Umgehung verbindet diese Geräte mit 802.1X-fähigen Ports und umgeht die 802.1X-Authentifizierung.
-
MAC-RADIUS-Authentifizierung: Bietet eine Möglichkeit, Hosts, die nicht 802.1X-fähig sind, den Zugriff auf das LAN zu ermöglichen. MAC-RADIUS simuliert die Supplicant-Funktionalität des Client-Geräts und verwendet die MAC-Adresse des Clients als Benutzername und Passwort.
802.1X-Authentifizierung an Trunk-Ports
Ab Junos OS Version 18.3R1 können Sie die 802.1X-Authentifizierung auf Trunk-Schnittstellen konfigurieren, sodass das Netzwerkzugangsgerät (Network Access Device, NAS) einen Access Point (AP) oder ein anderes verbundenes Layer-2-Gerät authentifizieren kann. Ein mit dem NAS verbundener AP oder Switch unterstützt mehrere VLANs und muss daher mit einem Trunk-Port verbunden werden. Die Aktivierung der 802.1X-Authentifizierung auf der Trunk-Schnittstelle schützt das NAS vor einer Sicherheitsverletzung, bei der ein Angreifer den AP trennen und einen Laptop anschließen könnte, um freien Zugriff auf das Netzwerk für alle konfigurierten VLANs zu erhalten.
Beachten Sie die folgenden Einschränkungen, wenn Sie die 802.1X-Authentifizierung auf Trunk-Schnittstellen konfigurieren.
-
Auf Trunk-Schnittstellen werden nur Single- und Single-Secure-Supplicant-Modi unterstützt.
-
Sie müssen die 802.1X-Authentifizierung lokal auf der Trunk-Schnittstelle konfigurieren. Wenn Sie die 802.1X-Authentifizierung global mit dem
set protocol dot1x interface allBefehl konfigurieren, wird die Konfiguration nicht auf die Trunk-Schnittstelle angewendet. -
Dynamische VLANS werden auf Trunk-Schnittstellen nicht unterstützt.
-
Gast-VLAN und Server-Reject-VLAN werden auf Trunk-Schnittstellen nicht unterstützt.
-
Serverausfallfallback für VoIP-Clients wird auf Trunkschnittstellen nicht unterstützt (
server-fail-voip). -
Server-fail (permit, use-cache, vlan-name), Server-reject (vlan vlan-name)werden für EAP-TLS-Clients nicht unterstützt. -
Die Authentifizierung am Trunk-Port wird über das Captive Portal nicht unterstützt.
-
Die Authentifizierung am Trunk-Port wird auf aggregierten Schnittstellen nicht unterstützt.
-
Die Konfiguration der 802.1X-Authentifizierung auf Schnittstellen, die Mitglieder privater VLANs (PVLANs) sind, wird auf Trunk-Ports nicht unterstützt.
802.1X-Authentifizierung auf Layer 3-Schnittstellen
Ab Junos OS Version 20.2R1 können Sie die 802.1X-Authentifizierung auf Layer-3-Schnittstellen konfigurieren. Beachten Sie die folgenden Einschränkungen bei der Konfiguration der 802.1X-Authentifizierung auf Layer-3-Schnittstellen:
-
Es werden nur EAP-fähige Clients unterstützt.
-
Es wird nur der Single-Supplicant-Modus unterstützt.
-
Sie müssen die 802.1X-Authentifizierung lokal auf Layer-3-Schnittstellen konfigurieren. Wenn Sie die 802.1X-Authentifizierung global mit dem
set protocol dot1x interface allBefehl konfigurieren, wird die Konfiguration nicht auf Layer-3-Schnittstellen angewendet. -
Die Unterstützung für Layer-3-Schnittstellen umfasst weder IRB noch Subschnittstellen.
-
Gast-VLAN, Server-Ablehnungs-VLAN und Server-Fail-VLAN werden nicht unterstützt.
-
Serverausfallfallback für VoIP-Clients wird nicht unterstützt (
server-fail-voip). -
Nur die folgenden Attribute werden vom Authentifizierungsserver als Teil von RADIUS-Zugriffs-, Annahme- oder COA-Nachrichten für Clients akzeptiert, die auf Layer-3-Schnittstellen authentifiziert sind:
-
Benutzername
-
Sitzungs-Timeout
-
Rufplatz-ID
-
Konto-Sitzungs-ID
-
NAS-Port-ID
-
Port-Bounce
-
802.1X-Unterstützung für Junos OS Evolved-Software
Ab Junos OS Evolved Version 22.3R1 können Sie die 802.1X-Authentifizierung auf Layer-2-Schnittstellen konfigurieren. Beachten Sie die folgenden Einschränkungen für die 802.1X-Authentifizierung auf Layer-2-Schnittstellen.
-
Zu den nicht unterstützten Funktionen gehören:
-
Gast-VLAN, Server-Reject-VLAN und Server-Fail-VLAN
-
Fallback bei Serverausfall für VoIP-Clients (Server-Fail-VoIP)
-
Dynamisches VLAN
-
Authentifizierung auf Layer-2-Schnittstellen mit Captive Portal und zentraler Web-Authentifizierung (CWA).
-
-
Zu den nicht unterstützten Attributen des Authentifizierungsservers für RADIUS-, Zugriffs-, Annahme- oder COA-Nachrichten für Clients, die auf Layer-2-Schnittstellen authentifiziert sind, gehören:
-
IP-MAC-Sitzungsbindung
-
Juniper-CWA-Weiterleitung
-
Juniper-Switching-Filter
-
Filter-ID
-
Tunnel-Mittel-Typ
-
Juniper-VoIP-VLAN
-
Egress-VLAN-Name
-
Ausgangs-VLAN-ID
-
Tunnelartig
-
tunnel-private-gruppen-id
-
-
Wenn sich IRB in der Bridge-Domäne befindet, verwerfen 802.1x-fähige Ports keinen gerouteten Datenverkehr für Single-Secure- und Multiple-Supplicant-Modi, selbst wenn der Benutzer nicht authentifiziert ist. 802.1X-fähige Ports an der Layer 2-Schnittstelle verwerfen gerouteten Datenverkehr nur für eine Konfiguration im Single-Supplicant-Modus.
Siehe auch
802.1X-Authentifizierung auf Layer 2-Schnittstellen
Überblick
Der IEEE 802.1X-Standard für portbasierte Netzwerkzugriffssteuerung (PNAC) bietet einen Mechanismus zur Authentifizierung von Benutzern von Geräten, die an einen LAN-Port angeschlossen sind. Der 802.1X-Standard überprüft die Anmeldeinformationen des Benutzers in einer lokalen oder Remote-Benutzerdatenbank. Der Authentifizierungsmechanismus ermöglicht nur Benutzern mit den richtigen Anmeldeinformationen den Zugriff auf das Netzwerk. Es verweigert allen anderen Benutzern den Zugriff und kontrolliert so den Netzwerkzugriff.
Die drei grundlegenden Komponenten eines Netzwerks mit 802.1X-Authentifizierung sind:
-
Authenticator Port Access Entity (PAE): Ein Switch- oder Router-Port, mit dem sich ein Client verbindet. Authentifikator-PAEs bilden das Kontrollgate, das den gesamten Datenverkehr zu und von den Clients blockiert, bis 802.1X die Clients authentifiziert.
-
Supplicants: Clients, die versuchen, auf das Netzwerk zuzugreifen und authentifiziert werden müssen. Supplicants stellen eine Verbindung zu Authentifikator-PAEs her.
-
Authentifizierungsserver: Die Back-End-Datenbank, die Informationen über die Benutzer enthält, die eine Verbindung zum Netzwerk herstellen dürfen. Wenn ein Supplicant versucht, sich anzumelden, sendet 802.1X die Anmeldeinformationen des Supplicants zur Authentifizierung an diesen Server.
Nachdem der Authentifizierungsserver die Anmeldeinformationen des Supplicants authentifiziert hat, blockiert das Gerät den Zugriff auf die PAE. Das Gerät öffnet die Schnittstelle zum Supplicant und ermöglicht ihm den Zugriff auf das Netzwerk. Sie (der Netzwerkadministrator) können 802.1X auf Layer 2 (L2)-Schnittstellen konfigurieren.
Der 802.1X IEEE-Standard ermöglicht die Verwendung eines beliebigen Authentifizierungsservers für die Client-Authentifizierung. RADIUS-Server werden am häufigsten verwendet, da diese Server einfach zu konfigurieren sind. RADIUS-Server bieten auch die Möglichkeit, proprietäre oder anbieterspezifische Attribute zu definieren. Das Gerät und der Server können diese Attribute austauschen.
Vorteile
-
Authentifizieren von Benutzern.
-
Verhindern Sie, dass böswillige Akteure auf Ihr Netzwerk zugreifen.
-
Steuern Sie den Netzwerkzugriff.
Konfiguration
Konfigurieren der 802.1X-Schnittstelleneinstellungen (CLI-Verfahren)
Die IEEE 802.1X-Authentifizierung bietet Netzwerk-Edge-Sicherheit und schützt Ethernet-LANs vor unbefugtem Benutzerzugriff, indem der gesamte Datenverkehr zu und von einem Supplicant (Client) an der Schnittstelle blockiert wird, bis die Anmeldeinformationen des Supplicants auf dem authentication server (einem RADIUS-Server) präsentiert und abgeglichen werden. Wenn der Supplicant authentifiziert ist, blockiert der Switch nicht mehr den Zugriff und öffnet die Schnittstelle für den Supplicant.
Sie können auch eine 802.1X-Ausschlussliste angeben, um Supplicants anzugeben, die die Authentifizierung umgehen und automatisch mit dem LAN verbunden werden können. Weitere Informationen finden Sie unter Konfigurieren der statischen MAC-Umgehung von 802.1X und der MAC-RADIUS-Authentifizierung (CLI-Verfahren).
Sie können keine 802.1X-Benutzer Authentifizierung auf Schnittstellen konfigurieren, die für Q-in-Q-Tunneling aktiviert wurden.
Bevor Sie beginnen, geben Sie den oder die RADIUS-Server an, die als Authentifizierungsserver verwendet werden sollen. Weitere Informationen finden Sie unter Angeben von RADIUS-Serververbindungen auf Switches (CLI-Verfahren).
So konfigurieren Sie 802.1X auf einer Schnittstelle:
Wenn die RADIUS-Authentifizierungsserver nicht mehr verfügbar sind oder nicht mehr erreichbar ist, wird der Serverausfall ausgelöst. Standardmäßig ist die deny Option unter server-failkonfiguriert, wodurch die Supplicant-Authentifizierung fehlschlägt. Es gibt jedoch noch andere Optionen, die Sie als Aktionen konfigurieren können, die für Endgeräte ausgeführt werden sollen, die auf die Authentifizierung warten, wenn der Server eine Zeitüberschreitung aufweist.
Weitere Informationen finden Sie unter Schnittstelle (802.1X)
Diese Einstellung gibt die Anzahl der Versuche an, bevor der Switch die Schnittstelle in den Zustand HELD versetzt.
Siehe auch
Grundlegendes zu RADIUS-initiierten Änderungen an einer autorisierten Benutzersitzung
Wenn Sie einen Authentifizierungsdienst verwenden, der auf einem Client/Server-RADIUS-Modell basiert, werden Anforderungen in der Regel vom Client initiiert und an den RADIUS-Server gesendet. Es gibt Instanzen, in denen eine Anforderung vom Server initiiert und an den Client gesendet werden kann, um eine bereits laufende authentifizierte Benutzersitzung dynamisch zu ändern. Der Client, der die Nachrichten empfängt und verarbeitet, ist der Switch, der als Netzwerkzugriffsserver (Network Access Server, NAS) oder NAS fungiert. Der Server kann dem Switch eine Trennungsnachricht senden, in der er aufgefordert wird, eine Sitzung zu beenden, oder eine CoA-Nachricht (Change of Authorization), in der er aufgefordert wird, die Sitzungsautorisierungsattribute zu ändern.
Der Switch überwacht unerwünschte RADIUS-Anfragen am UPD-Port 3799 und akzeptiert nur Anfragen von einer vertrauenswürdigen Quelle. Die Berechtigung zum Senden einer Disconnect oder CoA-Anfrage wird auf der Grundlage der Quelladresse und des entsprechenden Shared Secret bestimmt, das sowohl auf dem Switch als auch auf dem RADIUS-Server konfiguriert werden muss. Weitere Informationen zum Konfigurieren der Quelladresse und des gemeinsamen geheimen Schlüssels auf dem Switch finden Sie unter Beispiel: Verbinden eines RADIUS-Servers für 802.1X mit einem Switch der EX-Serie.
- Nachrichten trennen
- Änderung von Berechtigungsmeldungen
- CoA Port Bounce anfordern
- Fehlerursachencodes
Nachrichten trennen
Der RADIUS-Server sendet eine Disconnect-Request-Nachricht an den Switch, um eine Benutzersitzung zu beenden und den gesamten zugehörigen Sitzungskontext zu verwerfen. Der Switch antwortet auf ein Disconnect-Request-Paket mit einer Disconnect-ACK-Nachricht, wenn die Anforderung erfolgreich ist, d. h. der gesamte zugehörige Sitzungskontext wird verworfen und die Benutzersitzung ist nicht mehr verbunden, oder mit einem Disconnect-NAK-Paket, wenn die Anforderung fehlschlägt, d. h. der Authentifikator kann die Sitzung nicht trennen und den gesamten zugehörigen Sitzungskontext verwerfen.
In Disconnect-Request-Nachrichten werden RADIUS-Attribute verwendet, um den Switch (NAS) und die Benutzersitzung eindeutig zu identifizieren. Die in der Nachricht enthaltene Kombination aus NAS-Identifikationsattributen und Sitzungsidentifikationsattributen muss mit mindestens einer Sitzung übereinstimmen, damit die Anforderung erfolgreich ist. Andernfalls antwortet der Switch mit einer Disconnect-NAK-Meldung. Eine Disconnect-Request-Nachricht kann nur NAS- und Sitzungsidentifikationsattribute enthalten. Wenn andere Attribute enthalten sind, antwortet der Switch mit einer Disconnect-NAK-Nachricht.
Änderung von Berechtigungsmeldungen
CoA-Nachrichten (Change of Authorization) enthalten Informationen zum dynamischen Ändern der Berechtigungsattribute für eine Benutzersitzung, um die Berechtigungsstufe zu ändern. Dies geschieht im Rahmen eines zweistufigen Authentifizierung Prozesses, bei dem die Endgerät zunächst mit MAC RADIUS Authentifizierung authentifiziert und dann auf der Grundlage des Gerätetyps profiliert wird. Die CoA-Nachricht wird verwendet, um eine für das Gerät geeignete Durchsetzungsrichtlinie anzuwenden, in der Regel durch Ändern der Datenfilter oder des VLANs.
Der Switch antwortet auf eine CoA-Nachricht mit einer CoA-ACK-Nachricht, wenn die Autorisierungsänderung erfolgreich war, oder einer CoA-NAK-Nachricht, wenn die Änderung nicht erfolgreich war. Wenn eine oder mehrere Berechtigungsänderungen, die in einer CoA-Request-Nachricht angegeben sind, nicht durchgeführt werden können, antwortet der Switch mit einer CoA-NAK-Nachricht.
In CoA-Request-Nachrichten werden RADIUS-Attribute verwendet, um den Switch (der als NAS fungiert) und die Benutzersitzung eindeutig zu identifizieren. Die in der Nachricht enthaltene Kombination aus NAS-Identifikationsattributen und Sitzungsidentifikationsattributen muss mit den Identifikationsattributen von mindestens einer Sitzung übereinstimmen, damit die Anforderung erfolgreich ist. Andernfalls antwortet der Switch mit einer CoA-NAK-Nachricht.
CoA-Request-Pakete enthalten auch die Sitzungsautorisierungsattribute, die geändert werden, wenn die Anfrage akzeptiert wird. Die unterstützten Sitzungsautorisierungsattribute sind unten aufgeführt. Die CoA-Nachricht kann einige oder alle dieser Attribute enthalten. Wenn ein Attribut nicht als Teil der CoA-Request-Nachricht enthalten ist, geht das NAS davon aus, dass der Wert für dieses Attribut unverändert bleibt.
Filter-ID
tunnel-private-gruppen-ID
Juniper-Switching-Filter
Juniper-VoIP-VLAN
Sitzungs-Timeout
CoA Port Bounce anfordern
Wenn eine CoA-Nachricht verwendet wird, um das VLAN für einen authentifizierten Host zu ändern, verfügen Endgeräte wie Drucker nicht über einen Mechanismus, um die VLAN-Änderung zu erkennen, sodass sie die Lease für ihre DHCP-Adresse im neuen VLAN nicht verlängern. Ab Junos OS Version 17.3 kann die Port-Bounce-Funktion verwendet werden, um das Endgerät zu zwingen, eine DHCP-Neuaushandlung einzuleiten, indem ein Link-Flapping am authentifizierten Port verursacht wird.
Der Befehl zum Bouncen des Ports wird vom RADIUS-Server mit einem anbieterspezifischen Attribut (VSA) von Juniper Networks gesendet. Der Port wird zurückgesendet, wenn das folgende VSA-Attribut-Wert-Paar in der CoA-Nachricht vom RADIUS-Server empfangen wird:
Juniper-AV-Pair = "Port-Bounce"
Um die Port-Bounce-Funktion zu aktivieren, müssen Sie die Junos-Wörterbuchdatei (juniper.dct) auf dem RADIUS-Server mit der Juniper-AV-Pair-VSA aktualisieren. Suchen Sie die Wörterbuchdatei, und fügen Sie der Datei den folgenden Text hinzu:
ATTRIBUTE Juniper-AV-Pair Juniper-VSA(52, string) r
Weitere Informationen zum Hinzufügen des VSA finden Sie in der FreeRADIUS-Dokumentation.
Sie können die Funktion deaktivieren, indem Sie die ignore-port-bounce Anweisung auf deredit protocols dot1x authenticator interface interface-name []-Hierarchieebene konfigurieren.
Fehlerursachencodes
Wenn ein Trennungs- oder CoA-Vorgang nicht erfolgreich ist, kann ein Fehlerursachenattribut (RADIUS-Attribut 101) in die vom NAS an den Server gesendete Antwortnachricht aufgenommen werden, um Details zur Ursache des Problems bereitzustellen. Wenn der erkannte Fehler keinem der unterstützten Fehlerursachenattributwerte zugeordnet ist, sendet der Router die Nachricht ohne Fehlerursachenattribut. In Tabelle 1 finden Sie Beschreibungen von Fehlerursachencodes, die in Antwortnachrichten enthalten sein können, die vom NAS gesendet werden.
Kodex |
Wert |
Beschreibung |
|---|---|---|
201 |
Residualer Sitzungskontext entfernt |
Wird als Antwort auf eine Disconnect-Request-Nachricht gesendet, wenn eine oder mehrere Benutzersitzungen nicht mehr aktiv sind, aber der verbleibende Sitzungskontext gefunden und erfolgreich entfernt wurde. Dieser Code wird nur innerhalb einer Disconnect-ACK-Nachricht gesendet. |
401 |
Nicht unterstütztes Attribut |
Die Anforderung enthält ein Attribut, das nicht unterstützt wird (z. B. ein Attribut eines Drittanbieters). |
402 |
Fehlendes Attribut |
Ein kritisches Attribut (z. B. das Sitzungsidentifikationsattribut) fehlt in einer Anforderung. |
403 |
Nicht übereinstimmende NAS-Identifizierung |
Die Anforderung enthält ein oder mehrere NAS-Identifikationsattribute, die nicht mit der Identität des NAS übereinstimmen, das die Anforderung empfängt. |
404 |
Ungültige Anfrage |
Ein anderer Aspekt der Anforderung ist ungültig, z. B. wenn ein oder mehrere Attribute nicht richtig formatiert sind. |
405 |
Nicht unterstützter Service |
Das in der Anforderung enthaltene Service-Type-Attribut enthält einen ungültigen oder nicht unterstützten Wert. |
406 |
Nicht unterstützte Erweiterung |
Die Entität, die die Anforderung empfängt (entweder ein NAS- oder ein RADIUS-Proxy), unterstützt keine von RADIUS initiierten Anforderungen. |
407 |
Ungültiger Attributwert |
Die Anforderung enthält ein Attribut mit einem nicht unterstützten Wert. |
501 |
Administrativ verboten |
Das NAS ist so konfiguriert, dass die Berücksichtigung von Disconnect-Request- oder CoA-Request-Nachrichten für die angegebene Sitzung verhindert wird. |
503 |
Sitzungskontext nicht gefunden |
Der in der Anforderung angegebene Sitzungskontext ist auf dem NAS nicht vorhanden. |
504 |
Sitzungskontext nicht entfernbar |
Der durch Attribute in der Anforderung identifizierte Anwender gehört einer nicht unterstützten Komponente. Dieser Code wird nur innerhalb einer Disconnect-NAK-Nachricht gesendet. |
506 |
Ressourcen nicht verfügbar |
Einer Anforderung konnte nicht entsprochen werden, da keine verfügbaren NAS-Ressourcen (z. B. Speicher) verfügbar sind. |
507 |
Anfrage eingeleitet |
Die CoA-Request-Nachricht enthält ein Service-Type-Attribut mit dem Wert Authorize Only. |
508 |
Mehrfachsitzungsauswahl nicht unterstützt |
Die in der Anforderung enthaltenen Sitzungsidentifikationsattribute stimmen mit mehreren Sitzungen überein, aber die NAS unterstützt keine Anforderungen, die für mehrere Sitzungen gelten. |
Filtern von 802.1X-Supplicants mithilfe von RADIUS-Serverattributen
Es gibt zwei Möglichkeiten, einen RADIUS-Server mit Port-Firewall-Filtern (Layer-2-Firewall-Filter) zu konfigurieren:
-
Fügen Sie einen oder mehrere Filterbegriffe in das Attribut "Juniper-Switching-Filter" ein. Das Attribut "Juniper-Switching-Filter" ist ein anbieterspezifisches Attribut (VSA), das im Juniper Wörterbuch auf dem RADIUS-Server unter der Attribut-ID-Nummer 48 aufgeführt ist. Verwenden Sie diese VSA, um einfache Filterbedingungen für 802.1X-authentifizierte Benutzer zu konfigurieren. Es muss nichts auf dem Switch konfiguriert werden. Die gesamte Konfiguration befindet sich auf dem RADIUS-Server.
-
Konfigurieren Sie einen lokalen Firewall-Filter auf jedem Switch und wenden Sie diesen Firewall-Filter auf Benutzer an, die über den RADIUS-Server authentifiziert wurden. Verwenden Sie diese Methode für komplexere Filter. Der Firewall-Filter muss auf jedem Switch konfiguriert sein.
Hinweis:Wenn die Firewallfilterkonfiguration geändert wird, nachdem Benutzer mit der 802.1X-Authentifizierung authentifiziert wurden, muss die eingerichtete 802.1X-Authentifizierung beendet und neu eingerichtet werden, damit die Änderungen an der Firewallfilterkonfiguration wirksam werden.
Dieses Thema umfasst die folgenden Aufgaben:
- Firewall-Filter auf dem RADIUS-Server konfigurieren
- Anwenden eines lokal konfigurierten Firewall-Filters vom RADIUS-Server
Firewall-Filter auf dem RADIUS-Server konfigurieren
Ab Junos OS Evolved Version 22.4R1 können Sie mehrere Quell- und Zielports (oder Portbereiche) innerhalb einer einzigen Zeile konfigurieren, ohne die Übereinstimmungsbedingung erneut wiederholen zu müssen. Diese Funktion ermöglicht kürzere VSA-Längen und hilft auch, die Größe von Radius-Antwortpaketen zu reduzieren.
Der Switching-Filter ermöglicht die Bereitstellung einer Liste von Werten für Ether-Typ, IP, Quell-Tag, Quellport und Zielport.
Juniper-Switching-Filter = match dst-port [ 80 25 443 ] src-port [5060 1025-2000] action allow
Juniper-Switching-Filter = match dst-port 500 source-tag [ 100, 200 ] action allow
Juniper-Switching-Filter = match src-port 9090 ip-proto [ 25 17] action allow
Juniper-Switching-Filter = match ether-type [ 3000-4000 8000 ] action allow
Sie können einfache Filterbedingungen konfigurieren, indem Sie das Attribut Juniper-Switching-Filter im Juniper-Wörterbuch auf dem RADIUS-Server verwenden. Diese Filter werden an einen Switch gesendet, wenn ein neuer Benutzer erfolgreich authentifiziert wurde. Die Filter werden auf allen Switches der EX-Serie erstellt und angewendet, die Benutzer über diesen RADIUS-Server authentifizieren, ohne dass Sie auf jedem einzelnen Switch etwas konfigurieren müssen.
Dieses Verfahren beschreibt die Verwendung der FreeRADIUS-Software zur Konfiguration des Juniper-Switching-Filter VSA. Spezifische Informationen zum Konfigurieren des Servers finden Sie in der AAA-Dokumentation, die im Lieferumfang des Servers enthalten ist.
Um das Attribut "Juniper-Switching-Filter" zu konfigurieren, geben Sie einen oder mehrere Filterbegriffe mithilfe der CLI für den RADIUS-Server ein. Jeder Filterbegriff besteht aus Übereinstimmungsbedingungen mit einer entsprechenden Aktion. Geben Sie die Filterbegriffe in Anführungszeichen (" ") mithilfe der folgenden Syntax ein:
Juniper-Switching-Filter = “match <destination-mac mac-address> <source-vlan vlan-name> <source-dot1q-tag tag> <destination-ip ip-address> <ip-protocol protocol-id> <source-port port> <destination-port port> action (allow | deny) <loss-priority (low | medium | high)>”
In einem Filterbegriff können mehrere Übereinstimmungsbedingungen enthalten sein. Wenn mehrere Bedingungen in einem Filterbegriff angegeben sind, müssen sie alle erfüllt sein, damit das Paket mit dem Filterbegriff übereinstimmt. Der folgende Filterbegriff erfordert beispielsweise, dass ein Paket sowohl mit der Ziel-IP-Adresse als auch mit der Ziel-MAC-Adresse übereinstimmt, um die Begriffskriterien zu erfüllen:
Juniper-Switching-Filter = “match destination-ip 10.10.10.8 destination-mac 00:00:00:01:02:03 action allow”
Mehrere Filterbegriffe sollten durch Kommas getrennt werden, z. B.:
Juniper-Switching-Filter = “match destination-mac 00:00:00:01:02:03 action allow, match destination-port 80 destination-mac 00:aa:bb:cc:dd:ee action allow”
Definitionen von Übereinstimmungsbedingungen und -aktionen finden Sie unter Juniper-Switching-Filter VSA-Übereinstimmungsbedingungen und -Aktionen .
Auf EX9200-Switches und in einem Junos Fusion Enterprise mit EX9200 als Gesamtgerät wird der dynamische Firewall-Filter ausschließlich auf alle IP-Pakete angewendet. Wenn der Filter so konfiguriert ist, dass nur eine bestimmte Ziel-IP-Adresse zugelassen wird, werden Pakete mit anderen IP-Adressen als Ziel-IP gemäß den Filterregeln verworfen. Dazu gehören alle IP-Protokollpakete wie DHCP-, IGMP- und ARP-Pakete.
So konfigurieren Sie Übereinstimmungsbedingungen auf dem RADIUS-Server:
Anwenden eines lokal konfigurierten Firewall-Filters vom RADIUS-Server
Sie können einen Port-Firewall-Filter (Layer 2-Firewall-Filter) zentral vom RADIUS-Server aus auf Benutzerrichtlinien anwenden. Der RADIUS-Server kann dann die Firewall-Filter angeben, die auf jeden Benutzer angewendet werden sollen, der eine Authentifizierung anfordert. Dadurch ist es weniger notwendig, denselben Firewall-Filter auf mehreren Switches zu konfigurieren. Verwenden Sie diese Methode, wenn der Firewall-Filter eine große Anzahl von Bedingungen enthält oder Sie unterschiedliche Bedingungen für denselben Filter auf verschiedenen Switches verwenden möchten. Die Firewall-Filter müssen auf jedem Switch konfiguriert werden.
Weitere Informationen zu Firewall-Filtern finden Sie unter Übersicht über Firewall-Filter für Switches der EX-Serie-Switches.
So wenden Sie einen Port-Firewall-Filter zentral vom RADIUS-Server aus an:
Wenn Port-Firewall-Filter auch lokal für die Schnittstelle konfiguriert sind, haben die mit VSAs konfigurierten Firewall-Filter Vorrang, wenn sie mit den lokal konfigurierten Port-Firewall-Filtern in Konflikt stehen. Wenn es keinen Konflikt gibt, werden sie zusammengeführt.
Beispiel: Anschließen eines RADIUS-Servers für 802.1X an einen Switch der EX-Serie
802.1X ist der IEEE-Standard für portbasierte Netzwerkzugangskontrolle (PNAC). Sie verwenden 802.1X, um den Netzwerkzugriff zu steuern. Nur Benutzer und Geräte, die Anmeldeinformationen angeben, die mit einer Benutzerdatenbank abgeglichen wurden, erhalten Zugriff auf das Netzwerk. Sie können einen RADIUS-Server als Benutzerdatenbank für die 802.1X-Authentifizierung sowie für die MAC-RADIUS-Authentifizierung verwenden.
In diesem Beispiel wird beschrieben, wie ein RADIUS-Server mit einem Switch der EX-Serie verbunden und für 802.1X konfiguriert wird:
Anforderungen
In diesem Beispiel werden die folgenden Software- und Hardwarekomponenten verwendet:
Junos OS Version 9.0 oder höher für Switches der EX-Serie
Ein Switch der EX-Serie, der als Authentifikator fungiert Port Access Entity (PAE). Die Ports des Authentifikator-PAE bilden ein Kontrollgatter, das den gesamten Datenverkehr zu und von Supplicants blockiert, bis sie authentifiziert sind.
Ein RADIUS-Authentifizierungsserver, der 802.1X unterstützt. Der Authentifizierungsserver fungiert als Back-End-Datenbank und enthält Informationen zu den Nachweisen für Hosts (Supplicants), die über die Berechtigung zum Herstellen einer Verbindung mit dem Netzwerk verfügen.
Bevor Sie den Server mit dem Switch verbinden, stellen Sie sicher, dass Sie über Folgendes verfügen:
Grundlegende Bridging- und VLAN-Konfiguration auf dem Switch durchgeführt. In der Dokumentation wird die Einrichtung von Basic Bridging und einem VLAN für Ihren Switch beschrieben. Wenn Sie einen Switch verwenden, der den Konfigurationsstil Enhanced Layer 2 Software (ELS) unterstützt, finden Sie weitere Informationen unter Beispiel: Einrichten von Basic Bridging und einem VLAN für einen Switch der EX-Serie mit ELS-Unterstützung . Informationen zu allen anderen Switches finden Sie unter Beispiel: Einrichten von Basic Bridging und einem VLAN für einen Switch der EX-Serie.
Hinweis:Weitere Informationen zu ELS finden Sie unter Verwenden der erweiterten Layer 2 Software-CLI.
Benutzer auf dem RADIUS-Authentifizierungsserver konfiguriert.
Übersicht und Topologie
Der Switch der EX-Serie fungiert als Authentifikator-PAE. Es blockiert jeglichen Datenverkehr und fungiert als Kontrolltor, bis der Supplicant (Client) vom Server authentifiziert wird. Allen anderen Benutzern und Geräten wird der Zugriff verweigert.
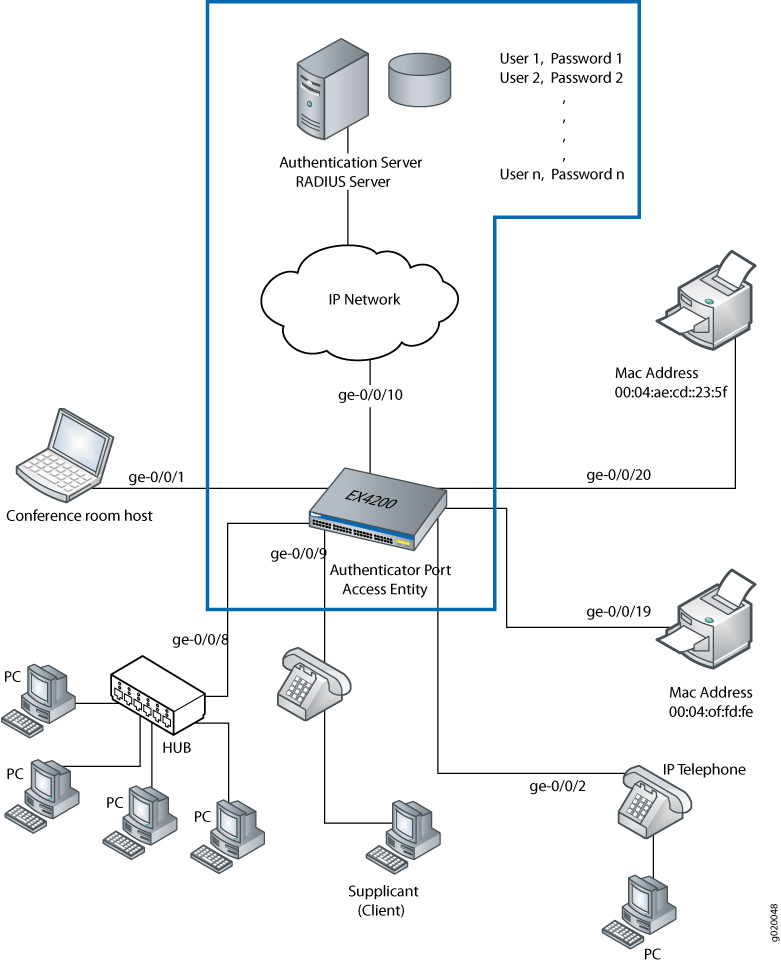
Abbildung 1 zeigt einen EX4200-Switch, der mit den in Tabelle 2 aufgeführten Geräten verbunden ist.
| Eigenschaft | Einstellungen |
|---|---|
Switch-Hardware |
Zugangs-Switch EX4200, 24 Gigabit-Ethernet-Ports: 8 PoE-Ports (GE-0/0/0 bis GE-0/0/7) und 16 Nicht-PoE-Ports (GE-0/0/8 bis GE-0/0/23) |
VLAN-Name |
Standardeinstellung |
Ein RADIUS-Server |
Backend-Datenbank mit der Adresse 10.0.0.100, die mit dem Switch an Port ge-0/0/10 verbunden ist |
Verbinden Sie in diesem Beispiel den RADIUS-Server mit dem Zugriffsport ge-0/0/10 des EX4200-Switches. Der Switch fungiert als Authentifikator und leitet Anmeldeinformationen vom Supplicant an die Benutzerdatenbank auf dem RADIUS-Server weiter. Sie müssen die Konnektivität zwischen dem EX4200 und dem RADIUS-Server konfigurieren, indem Sie die Adresse des Servers und das geheime Kennwort konfigurieren. Diese Informationen werden in einem Zugriffsprofil auf dem Switch konfiguriert.
Weitere Informationen zu Authentifizierungs-, Autorisierungs- und Abrechnungsdiensten (AAA) finden Sie im Konfigurationshandbuch für Junos OS-Systemgrundlagen.
Konfiguration
Vorgehensweise
CLI-Schnellkonfiguration
Um den RADIUS-Server schnell mit dem Switch zu verbinden, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
[edit] set access radius-server 10.0.0.100 secret juniper set access radius-server 10.0.0.200 secret juniper set access profile profile1 authentication-order radius set access profile profile1 radius authentication-server [10.0.0.100 10.0.0.200]
Schritt-für-Schritt-Anleitung
So verbinden Sie den RADIUS-Server mit dem Switch:
Definieren Sie die Adresse der Server und konfigurieren Sie das geheime Kennwort. Das geheime Kennwort auf dem Switch muss mit dem geheimen Kennwort auf dem Server übereinstimmen:
[edit] user@switch# set access radius-server 10.0.0.100 secret juniper user@switch# set access radius-server 10.0.0.200 secret juniper
Konfigurieren Sie die Authentifizierungsreihenfolge, und machen Sie radius zur ersten Authentifizierungsmethode:
[edit] user@switch# set access profile profile1 authentication-order radius
Konfigurieren Sie eine Liste von Server-IP-Adressen, die in sequenzieller Reihenfolge versucht werden sollen, um den Supplicant zu authentifizieren:
[edit] user@switch# set access profile profile1 radius authentication-server [10.0.0.100 10.0.0.200]
Ergebnisse
Zeigen Sie die Ergebnisse der Konfiguration an:
user@switch> show configuration access
radius-server {
10.0.0.100
port 1812;
secret "$ABC123"; ## SECRET-DATA
}
}
profile profile1{
authentication-order radius;
radius {
authentication-server 10.0.0.100 10.0.0.200;
}
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
Stellen Sie sicher, dass der Switch und der RADIUS-Server ordnungsgemäß verbunden sind.
Zweck
Stellen Sie sicher, dass der RADIUS-Server mit dem Switch am angegebenen Port verbunden ist.
Aktion
Pingen Sie den RADIUS-Server, um die Verbindung zwischen dem Switch und dem Server zu überprüfen:
user@switch> ping 10.0.0.100
PING 10.0.0.100 (10.0.0.100): 56 data bytes
64 bytes from 10.93.15.218: icmp_seq=0 ttl=64 time=9.734 ms
64 bytes from 10.93.15.218: icmp_seq=1 ttl=64 time=0.228 ms
Bedeutung
ICMP-Echo-Request-Pakete werden vom Switch an den Zielserver unter 10.0.0.100 gesendet, um zu testen, ob der Server über das IP-Netzwerk erreichbar ist. ICMP-Echoantworten werden vom Server zurückgegeben, um zu überprüfen, ob der Switch und der Server verbunden sind.
Grundlegendes zu dynamischen Filtern basierend auf RADIUS-Attributen
Sie können RADIUS-Serverattribute verwenden, um Port-Firewall-Filter auf einem RADIUS-Authentifizierungsserver zu implementieren. Diese Filter können dynamisch auf Supplicants angewendet werden, die eine Authentifizierung über diesen Server anfordern. RADIUS-Serverattribute sind Klartextfelder, die in Access-Accept-Nachrichten gekapselt sind, die vom Authentifizierungsserver an den Switch gesendet werden, wenn ein mit dem Switch verbundener Supplicant erfolgreich authentifiziert wurde. Der Switch, der als Authentifikator fungiert, verwendet die Informationen in den RADIUS-Attributen, um die zugehörigen Filter auf den Supplicant anzuwenden. Dynamische Filter können auf mehrere Ports desselben Switches oder auf mehrere Switches angewendet werden, die denselben Authentifizierungsserver verwenden und so eine zentrale Zugriffssteuerung für das Netzwerk ermöglichen.
Sie können Firewall-Filter direkt auf dem RADIUS-Server definieren, indem Sie das Attribut Juniper-Switching-Filter verwenden, bei dem es sich um ein spezifisches RADIUS-Attribut für Juniper Networks handelt, das auch als anbieterspezifisches Attribut (VSA) bezeichnet wird. VSAs werden in RFC 2138, Remote Authentication Dial In User Service (RADIUS), beschrieben. Der Juniper-Switching-Filter VSA ist im Juniper Wörterbuch auf dem RADIUS-Server unter der Attribut-ID-Nummer 48 aufgeführt, wobei die Hersteller-ID auf die ID-Nummer 2636 von Juniper Networks festgelegt ist. Mit diesem Attribut definieren Sie Filter auf dem Authentifizierungsserver, die auf alle Switches angewendet werden, die Supplicants über diesen Server authentifizieren. Mit dieser Methode entfällt die Notwendigkeit, dieselben Filter auf mehreren Switches zu konfigurieren.
Alternativ können Sie einen Port-Firewall-Filter auf mehrere Ports auf demselben Switch anwenden, indem Sie das Attribut Filter-ID verwenden, bei dem es sich um die RADIUS-Attribut-ID-Nummer 11 handelt. Um das Filter-ID-Attribut zu verwenden, müssen Sie zuerst einen Filter auf dem Switch konfigurieren und dann den Filternamen als Wert des Filter-ID-Attributs zu Benutzerrichtlinien auf dem RADIUS-Server hinzufügen. Wenn ein in einer dieser Richtlinien definierter Supplicant vom RADIUS-Server authentifiziert wird, wird der Filter auf den Switch-Port angewendet, der für den Supplicant authentifiziert wurde. Verwenden Sie diese Methode, wenn der Firewall-Filter komplexe Bedingungen aufweist oder wenn Sie unterschiedliche Bedingungen für denselben Filter auf verschiedenen Switches verwenden möchten. Der im Filter-ID-Attribut benannte Filter muss lokal auf dem Switch auf der Hierarchieebene [edit firewall family ethernet-switching filter] konfiguriert werden.
VSAs werden nur für 802.1X-Konfigurationen mit einem Supplicant und mehrere Supplicant-Konfigurationen unterstützt.
Siehe auch
Verstehen der dynamischen VLAN-Zuweisung mithilfe von RADIUS-Attributen
VLANs können von einem RADIUS-Server dynamisch Supplicants zugewiesen werden, die über diesen Server eine 802.1X-Authentifizierung anfordern. Sie konfigurieren das VLAN auf dem RADIUS-Server mithilfe von RADIUS-Serverattributen, bei denen es sich um Klartextfelder handelt, die in Nachrichten eingekapselt sind, die vom Authentifizierungsserver an den Switch gesendet werden, wenn ein mit dem Switch verbundener Supplicant die Authentifizierung anfordert. Der Switch, der als Authentifikator fungiert, verwendet die Informationen in den RADIUS-Attributen, um dem Supplicant das VLAN zuzuweisen. Basierend auf den Ergebnissen der Authentifizierung kann ein Supplicant, der die Authentifizierung in einem VLAN begonnen hat, einem anderen VLAN zugewiesen werden.
Eine erfolgreiche Authentifizierung erfordert, dass die VLAN-ID oder der VLAN-Name auf dem Switch konfiguriert ist, der als 802.1X-Authentifikator fungiert, und dass er mit der VLAN-ID oder dem VLAN-Namen übereinstimmt, die vom RADIUS-Server während der Authentifizierung gesendet wurden. Ist beides nicht vorhanden, wird das Endgerät nicht authentifiziert. Wird ein Gast-VLAN eingerichtet, wird das nicht authentifizierte Endgerät automatisch in das Gast-VLAN verschoben.
Die RADIUS-Serverattribute, die für die dynamische VLAN-Zuweisung verwendet werden, beschrieben in RFC 2868, RADIUS-Attribute für Tunnel Protocol Support.
Tunneltyp: Definiert als RADIUS-Attributtyp 64. Der Wert sollte auf
VLANgesetzt werden.Tunnel-Medium-Type: Definiert als RADIUS-Attributtyp 65. Der Wert sollte auf
IEEE-802gesetzt werden.Tunnel-Private-Group-ID: Definiert als RADIUS-Attributtyp 81. Der Wert sollte auf die VLAN-ID oder den VLAN-Namen festgelegt werden.
Weitere Informationen zum Konfigurieren dynamischer VLANs auf Ihrem RADIUS-Server finden Sie in der Dokumentation für Ihren RADIUS-Server.
Siehe auch
Konfigurieren von VLAN-Gruppen auf Switches der EX-Serie
Mit der VLAN-Gruppenfunktion können Sie Clients auf die VLANs verteilen. Wenn Sie diese Funktion aktivieren, können Sie ein einzelnes WLAN (WLAN) an einem einzelnen VLAN oder an mehreren VLANs ausrichten. Wenn Sie eine VLAN-Gruppe konfigurieren, wird ein Client einem der konfigurierten VLANs zugewiesen. Diese Funktion unterstützt dynamisches Load Balancing von Benutzern über VLANs in einer VLAN-Gruppe hinweg. Diese Funktion folgt dem Round-Robin-Algorithmus, um Benutzer dem nächsten verfügbaren VLAN in einer VLAN-Gruppe zuzuweisen.
Für dynamisches VLAN-Load Balancing fügen Sie den VLAN-Gruppennamen anstelle einer regulären VLAN-ID oder eines VLAN-Namens im Tunnel-Private-Group-ID Attribut hinzu (definiert in RFC 2868 als RADIUS-Attributtyp 81). Anschließend senden Sie diese Informationen in der RADIUS-Antwort, wenn ein Supplicant die 802.1X-Authentifizierung über den RADIUS-Server anfordert. Wenn der Switch den VLAN-Gruppennamen empfängt, weist der Switch den Endgerät mithilfe des Round-Robin-Algorithmus einem der VLANs in dieser Gruppe zu. Die VLAN-Gruppe ermöglicht die Zuweisung eines VLAN aus einer vorkonfigurierten Liste, wodurch die Notwendigkeit für Administratoren, das Netzwerk auszugleichen, reduziert wird.
Beachten Sie bei der Konfiguration einer VLAN-Gruppe Folgendes:
-
Sie können maximal 4096 VLAN-Gruppen konfigurieren.
-
Sie müssen ein VLAN erstellen, bevor Sie es Clients zuweisen. Alle VLANs, die auf dem Switch nicht vorhanden sind, werden bei der Zuweisung ignoriert.
-
Ein VLAN-Name darf nicht mit dem VLAN-Gruppennamen identisch sein.
-
Ein VoIP-VLAN sollte nicht Teil einer VLAN-Gruppe sein. Ein VoIP-VLAN, falls vorhanden, wird ignoriert.
-
Wenn Sie ein VLAN löschen, werden alle 802.1X-authentifizierten Sitzungen beendet, die diesem VLAN zugeordnet sind.
-
Sie können eine VLAN-Gruppe löschen, ohne dass es zu einer Unterbrechung der Clients kommt, die bereits VLANs in dieser VLAN-Gruppe zugewiesen wurden.
-
Sie können ein VLAN aus einer VLAN-Gruppe entfernen, ohne die Clients, die diesem VLAN bereits zugewiesen wurden, zu unterbrechen. Ein Client kann jedoch gestört werden, wenn:
-
Die Clientsitzung läuft ab.
-
Eine erneute Authentifizierung oder ein Rollenwechsel wird mithilfe einer CoA-Anforderung (Change of Authorization) durchgeführt.
-
So konfigurieren Sie VLAN-Gruppen auf Switches der EX-Serie:
Siehe auch
Verständnis von Gast-VLANs für 802.1X auf Switches
Gast-VLANs können auf Switches konfiguriert werden, die 802.1X-Authentifizierung verwenden, um Firmengästen eingeschränkten Zugriff – in der Regel nur auf das Internet – zu gewähren. Gast-VLAN wird als Fallback verwendet, wenn:
Der Supplicant ist nicht 802.1X-fähig und reagiert nicht auf EAP-Nachrichten.
Die MAC-RADIUS-Authentifizierung wurde auf den Switch-Schnittstellen, mit denen der Supplicant verbunden ist, nicht konfiguriert.
Das Captive Portal wurde auf den Switch-Schnittstellen, mit denen der Supplicant verbunden ist, nicht konfiguriert.
Ein Gast-VLAN wird nicht für Supplicants verwendet, die falsche Anmeldeinformationen senden. Diese Supplicants werden stattdessen an das Server-Reject-VLAN weitergeleitet.
Für Endgeräte, die nicht 802.1X-fähig sind, kann ein Gast-VLAN einen eingeschränkten Zugriff auf einen Server zulassen, von dem das nicht 802.1X-fähige Endgerät die Supplicant-Software herunterladen und die Authentifizierung erneut versuchen kann.
Siehe auch
Beispiel: Konfiguration von 802.1X-Authentifizierungsoptionen, wenn der RADIUS-Server für einen Switch der EX-Serie nicht verfügbar ist
Mit dem Fallback für Serverfehler können Sie angeben, wie 802.1X-Supplicants, die mit dem Switch verbunden sind, unterstützt werden, wenn der RADIUS-Authentifizierungsserver nicht mehr verfügbar ist.
Sie verwenden 802.1X, um den Netzwerkzugriff zu steuern. Nur Benutzer und Geräte (Supplicants), die Anmeldeinformationen angeben, die mit einer Benutzerdatenbank abgeglichen wurden, haben Zugriff auf das Netzwerk. Sie verwenden einen RADIUS-Server als Benutzerdatenbank.
In diesem Beispiel wird beschrieben, wie eine Schnittstelle so konfiguriert wird, dass ein Supplicant im Falle einer Zeitüberschreitung des RADIUS-Servers in ein VLAN verschoben wird:
Anforderungen
In diesem Beispiel werden die folgenden Software- und Hardwarekomponenten verwendet:
Dieses Beispiel gilt auch für QFX5100-Switches.
Junos OS Version 9.3 oder höher für Switches der EX-Serie
Ein Switch der EX-Serie, der als Authentifikator fungiert Port Access Entity (PAE). Die Ports des Authentifikator-PAE bilden ein Kontrollgatter, das den gesamten Datenverkehr zu und von Supplicants blockiert, bis sie authentifiziert sind.
Ein RADIUS-Authentifizierungsserver, der 802.1X unterstützt. Der Authentifizierungsserver fungiert als Back-End-Datenbank und enthält Informationen zu den Nachweisen für Hosts (Supplicants), die über die Berechtigung zum Herstellen einer Verbindung mit dem Netzwerk verfügen.
Bevor Sie den Server mit dem Switch verbinden, stellen Sie sicher, dass Sie über Folgendes verfügen:
Grundlegende Bridging- und VLAN-Konfiguration auf dem Switch durchgeführt. In der Dokumentation wird die Einrichtung von Basic Bridging und einem VLAN für Ihren Switch beschrieben. Wenn Sie einen Switch verwenden, der den Konfigurationsstil Enhanced Layer 2 Software (ELS) unterstützt, finden Sie weitere Informationen unter Beispiel: Einrichten von Basic Bridging und einem VLAN für einen Switch der EX-Serie mit ELS-Unterstützung oder Beispiel: Einrichten von Basic Bridging und einem VLAN auf Switches. Informationen zu allen anderen Switches finden Sie unterBeispiel: Einrichten von Basic Bridging und einem VLAN für einen Switch der EX-Serie.
Hinweis:Weitere Informationen zu ELS finden Sie unter Verwenden der erweiterten Layer 2 Software-CLI.
Richten Sie eine Verbindung zwischen dem Switch und dem RADIUS-Server ein. Siehe Beispiel: Anschließen eines RADIUS-Servers für 802.1X an einen Switch der EX-Serie.
Konfigurierte Benutzer auf dem Authentifizierungsserver.
Übersicht und Topologie
Ein RADIUS-Server-Timeout tritt auf, wenn keine Authentifizierung-RADIUS-Server erreichbar sind, wenn sich ein Supplicant anmeldet und versucht, auf das LAN zuzugreifen. Mithilfe des Fallbacks für Serverfehler konfigurieren Sie alternative Optionen für Supplicants, die versuchen, auf das LAN zuzugreifen. Sie können den Switch so konfigurieren, dass der Zugriff auf Supplicants akzeptiert oder verweigert wird oder dass der Zugriff beibehalten wird, der Supplicants bereits vor dem RADIUS-Server-Timeout gewährt wurde. Darüber hinaus können Sie den Switch so konfigurieren, dass Supplicants in ein bestimmtes VLAN verschoben werden, wenn eine RADIUS-Zeitüberschreitung auftritt.
Abbildung 2 zeigt die für dieses Beispiel verwendete Topologie. Der RADIUS-Server ist mit dem Switch EX4200 am Zugriffsport ge-0/0/10 verbunden. Der Switch fungiert als Authentifikator Port Access Entity (PAE) und leitet Anmeldeinformationen vom Supplicant an die Benutzerdatenbank auf dem RADIUS-Server weiter. Der Switch blockiert jeglichen Datenverkehr und fungiert als Kontrolltor, bis der Supplicant vom Authentifizierungs-Server authentifiziert wird. Ein Supplicant ist über die Schnittstelle ge-0/0/1 mit dem Switch verbunden.
Diese Zahl gilt auch für QFX5100-Switches.
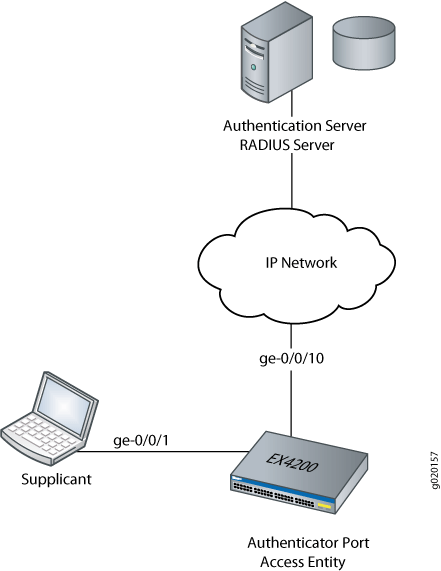
In Tabelle 3 werden die Komponenten in dieser Topologie beschrieben.
| Eigenschaft | Einstellungen |
|---|---|
Switch-Hardware |
Zugangs-Switch EX4200, 24 Gigabit-Ethernet-Ports: 16 Nicht-PoE-Ports und 8 PoE-Ports. |
VLAN-Namen |
Standardeinstellung VLAN VLAN-SF VLAN |
Bittsteller |
Supplicant versucht Zugriff auf Schnittstelle ge-0/0/1 |
Ein RADIUS-Server |
Backend-Datenbank mit der Adresse 10.0.0.100, die mit dem Switch an Port ge-0/0/10 verbunden ist |
Konfigurieren Sie in diesem Beispiel die Schnittstelle ge-0/0/1, um einen Supplicant, der versucht, während eines RADIUS-Timeouts auf das LAN zuzugreifen, in ein anderes VLAN zu verschieben. Ein RADIUS-Timeout verhindert den normalen Austausch von EAP-Nachrichten, die Informationen vom RADIUS-Server zum Switch übertragen und die Authentifizierung eines Supplicants zulassen. Das Standard-VLAN ist auf der Schnittstelle ge-0/0/1 konfiguriert. Wenn eine RADIUS-Zeitüberschreitung auftritt, werden die Supplicants auf der Schnittstelle vom Standard-VLAN in das VLAN mit dem Namen vlan-sf verschoben.
Topologie
Konfiguration
Vorgehensweise
CLI-Schnellkonfiguration
Um das Fallback auf Serverfehler auf dem Switch schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminalfenster ein:
[edit protocols dot1x authenticator] set interface ge-0/0/1 server-fail vlan-name vlan-sf
Schritt-für-Schritt-Anleitung
So konfigurieren Sie eine Schnittstelle so, dass Supplicants zu einem bestimmten VLAN umgeleitet werden, wenn eine RADIUS-Zeitüberschreitung auftritt (hier ist das VLAN vlan-sf):
Definieren Sie das VLAN, an das Supplicants umgeleitet werden:
[edit protocols dot1x authenticator] user@switch# set interface ge-0/0/1 server-fail vlan-name vlan-sf
Ergebnisse
Zeigen Sie die Ergebnisse der Konfiguration an:
user@switch> show configuration
interfaces {
ge-0/0/1 {
unit 0 {
family ethernet-switching {
vlan {
members default;
}
}
}
}
protocols {
dot1x {
authenticator {
interface {
ge-0/0/1.0 {
server-fail vlan-name vlan-sf;
}
}
}
}
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
Überprüfen, ob die Supplicants während einer RADIUS-Zeitüberschreitung in ein alternatives VLAN verschoben werden
Zweck
Stellen Sie sicher, dass die Schnittstelle Supplicants während einer RADIUS-Zeitüberschreitung in ein alternatives VLAN verschiebt.
Auf Switches mit Junos OS für die EX-Serie mit Unterstützung für ELS enthält die Ausgabe für den show vlans Befehl zusätzliche Informationen. Wenn auf Ihrem Switch Software ausgeführt wird, die ELS unterstützt, finden Sie weitere Informationen unter Anzeigen von VLANs. Weitere Informationen zu ELS finden Sie unter Verwenden der erweiterten Layer 2 Software-CLI
Aktion
Anzeige der auf dem Switch konfigurierten VLANs; Die Schnittstelle GE-0/0/1.0 ist Mitglied des Standard-VLANs:
user@switch> show vlans
Name Tag Interfaces
default
ge-0/0/0.0, ge-0/0/1.0*, ge-0/0/5.0*, ge-0/0/10.0,
ge-0/0/12.0*, ge-0/0/14.0*, ge-0/0/15.0, ge-0/0/20.0
v2 77
None
vlan—sf 50
None
mgmt
me0.0*
Zeigen Sie 802.1X-Protokollinformationen auf dem Switch an, um Supplicants anzuzeigen, die an der Schnittstelle ge-0/0/1.0authentifiziert sind:
user@switch> show dot1x interface brief 802.1X Information: Interface Role State MAC address User ge-0/0/1.0 Authenticator Authenticated 00:00:00:00:00:01 abc ge-0/0/10.0 Authenticator Initialize ge-0/0/14.0 Authenticator Connecting ge-0/0/15.0 Authenticator Initialize ge-0/0/20.0 Authenticator Initialize
Es tritt eine Zeitüberschreitung des RADIUS-Servers auf. Zeigen Sie die Ethernet-Switching-Tabelle an, um anzuzeigen, dass der Supplicant mit der MAC-Adresse 00:00:00:00:00:01 , der zuvor über das Standard-VLAN auf das LAN zugegriffen hat, jetzt im VLAN mit dem Namen vlan-sf gelernt wird:
user@switch> show ethernet-switching table Ethernet-switching table: 3 entries, 1 learned VLAN MAC address Type Age Interfaces v1 * Flood - All-members vlan—sf 00:00:00:00:00:01 Learn 1:07 ge-0/0/1.0 default * Flood - All-members
Zeigen Sie 802.1X-Protokollinformationen an, um anzuzeigen, dass die Schnittstelle ge-0/0/1.0 eine Verbindung herstellt und den LAN-Zugriff für Supplicants öffnet:
user@switch> show dot1x interface brief
802.1X Information:
Interface Role State MAC address User
ge-0/0/1.0 Authenticator Connecting
ge-0/0/10.0 Authenticator Initialize
ge-0/0/14.0 Authenticator Connecting
ge-0/0/15.0 Authenticator Initialize
ge-0/0/20.0 Authenticator Initialize
Bedeutung
Der show vlans Befehl zeigt die Schnittstelle ge-0/0/1.0 als Mitglied des Standard-VLANs an. Der show dot1x interface brief Befehl zeigt, dass ein Supplicant (abc) an der Schnittstelle ge-0/0/1.0 authentifiziert ist und die MAC-Adresse 00:00:00:00:00:01 hat. Es tritt eine Zeitüberschreitung des RADIUS-Servers auf, und der Authentifizierungsserver kann vom Switch nicht erreicht werden. Der Befehl show-ethernet-switching table zeigt, dass die MAC-Adresse 00:00:00:00:00:01 auf VLAN vlan-sf gelernt wird. Der Supplicant wurde aus dem Standard-VLAN in das VLAN vlan-sf verschoben. Der Supplicant wird dann über das VLAN mit dem Namen vlan-sf mit dem LAN verbunden.
Beispiel: Konfigurieren von Fallback-Optionen auf Switches der EX-Serie für EAP-TTLS-Authentifizierung und Odyssey Access-Clients
Für 802.1X-Benutzer-Authentifizierung unterstützen EX-Serie-Switches RADIUS Authentifizierung-Server, die Extensible Authentication Protocol-Tunneled TLS (EAP-TTLS) zur Authentifizier Odyssey Access Client ung von OAC-Supplicants (Extensible Authentication Protocol) verwenden. OAC-Netzwerksoftware läuft auf Endgeräten (Desktop-, Laptop- oder Notepad-Computer und unterstützte drahtlose Geräte) und bietet sicheren Zugriff auf kabelgebundene und drahtlose Netzwerke.
In diesem Beispiel wird beschrieben, wie eine 802.1X-fähige Schnittstelle auf dem Switch konfiguriert wird, um Fallback-Unterstützung für OAC-Benutzer bereitzustellen, die falsche Anmeldeinformationen eingegeben haben:
Anforderungen
In diesem Beispiel werden die folgenden Software- und Hardwarekomponenten verwendet:
Dieses Beispiel gilt auch für QFX5100-Switches.
Junos OS Version 11.2 oder höher für Switches der EX-Serie
Ein Switch der EX-Serie, der als Authentifikator fungiert Port Access Entity (PAE). Die Ports des Authentifikator-PAE bilden ein Kontrollgatter, das den gesamten Datenverkehr zu und von Supplicants blockiert, bis sie authentifiziert sind.
Ein RADIUS-Authentifizierungsserver, der 802.1X unterstützt. Der Authentifizierungsserver fungiert als Back-End-Datenbank und enthält Informationen zu den Nachweisen für Hosts (Supplicants), die über die Berechtigung zum Herstellen einer Verbindung mit dem Netzwerk verfügen.
Ein OAC-Endgerät, das als Supplicant fungiert.
Bevor Sie mit der Konfiguration der Fallback-Option beginnen, stellen Sie sicher, dass Sie über Folgendes verfügen:
Richten Sie eine Verbindung zwischen dem Switch und dem RADIUS-Server ein. Siehe Beispiel: Anschließen eines RADIUS-Servers für 802.1X an einen Switch der EX-Serie.
EAP-TTLS auf dem Server konfiguriert. Weitere Informationen finden Sie in der Dokumentation des RADIUS-Servers.
Konfigurierte Benutzer auf dem RADIUS-Server. Weitere Informationen finden Sie in der Dokumentation des RADIUS-Servers.
Übersicht und Topologie
OAC ist eine Netzwerksoftware, die auf Endgeräten (Desktop, Laptop oder Notepad) und unterstützten drahtlosen Geräten ausgeführt wird. OAC bietet volle Unterstützung für EAP, das für einen sicheren WLAN Zugriff erforderlich ist.
In dieser Topologie wird OAC mit einem 802.1X-fähigen Switch und einem RADIUS-Server bereitgestellt. Der Switch fungiert als Durchsetzungspunkt in der Netzwerksicherheitsarchitektur. Diese Topologie:
Stellt sicher, dass nur autorisierte Benutzer eine Verbindung herstellen können.
Wahrt die Privatsphäre der Anmeldeinformationen.
Gewährleistet den Datenschutz über die drahtlose Verbindung.
Dieses Beispiel umfasst die Konfiguration eines Server-Reject-VLAN auf dem Switch, das verwendet werden kann, um eine versehentliche Sperrung für Benutzer zu verhindern, die falsche Anmeldeinformationen eingegeben haben. Diesen Benutzern kann eingeschränkter LAN-Zugriff gewährt werden.
Diese Fallbackkonfiguration wird jedoch durch die Tatsache erschwert, dass der OAC-Supplicant und der RADIUS-Server EAP-TTLS verwenden. EAP-TTLS erstellt einen sicheren verschlüsselten Tunnel zwischen dem Server und dem Endgerät, um den Authentifizierungsprozess abzuschließen. Wenn der Benutzer falsche Anmeldeinformationen eingibt, sendet der RADIUS-Server EAP-Fehlermeldungen über diesen Tunnel direkt an den Client. Die EAP-Fehlermeldung veranlasst den Client, die Authentifizierung neu zu starten, sodass der 802.1X-Authentifizierungsprozess des Switches die Sitzung beendet, die mit dem Switch über das Server-Reject-VLAN eingerichtet wurde. Sie können die Wiederherstellungsverbindung aktivieren, um fortgesetzt zu werden, indem Sie Folgendes konfigurieren:
eapol-block: Aktivieren Sie den EAPoL-Block-Timer auf der 802.1X-Schnittstelle, die für das Server-Reject-VLAN konfiguriert ist. Der Block-Timer bewirkt, dass die Zugriffsentität des Authentifizierungsports EAP-Startmeldungen vom Client ignoriert und versucht, den Authentifizierungsvorgang neu zu starten.
Hinweis:Der EAPoL-Block-Timer wird erst ausgelöst, nachdem die konfigurierte Anzahl zulässiger Wiederholungsversuche (mit der Wiederholungsoption ) auf der 802.1X-Schnittstelle erschöpft ist. Sie können Wiederholungen konfigurieren, um anzugeben, wie oft der Switch nach einem ersten Fehler versucht, den Port zu authentifizieren. Der Standardwert sind drei Wiederholungen.
block-interval: Konfigurieren Sie den Zeitraum, in dem der EAPoL-Blocktimer EAP-Startmeldungen weiterhin ignorieren soll. Wenn Sie das Blockierungsintervall nicht konfigurieren, beträgt der EAPoL-Block-Timer standardmäßig 120 Sekunden.
Wenn die 802.1X-Schnittstelle die EAP-Startmeldungen vom Client ignoriert, lässt der Switch zu, dass die vorhandene Abhilfesitzung, die über das Server-Reject-VLAN eingerichtet wurde, geöffnet bleibt.
Diese Konfigurationsoptionen gelten für Single-, Single-Secure- und Multiple Supplicant-Authentifizierung-Modi. In diesem Beispiel ist die 802.1X-Schnittstelle im Single-Supplicant-Modus konfiguriert.
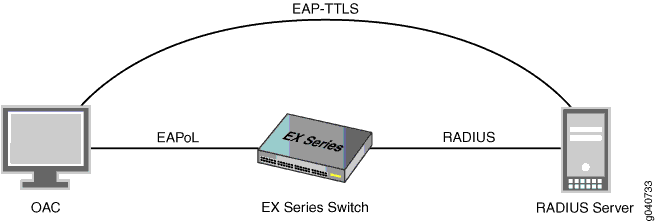
Abbildung 3 zeigt einen Switch der EX-Serie, der ein OAC-Endgerät mit einem RADIUS-Server verbindet, und zeigt die Protokolle an, die zur Verbindung der Netzwerkeinheiten verwendet werden.
Diese Zahl gilt auch für QFX5100-Switches.
Topologie
In Tabelle 4 werden die Komponenten in dieser OAC-Bereitstellung beschrieben:.
| Eigenschaft | Einstellungen |
|---|---|
Switch-Hardware |
Switch der EX-Serie |
VLANs |
Standardeinstellung server-reject-vlan: VLAN-Name ist Abhilfe und VLAN-ID ist 700 |
802.1X-Schnittstelle |
GE-0/0/8 |
OAC-Bittsteller |
EAP-TTLS |
Ein RADIUS-Authentifizierungsserver |
EAP-TTLS |
Konfiguration
Vorgehensweise
CLI-Schnellkonfiguration
Um die Fallback-Optionen für EAP-TTLS und OAC-Supplicants schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
[edit] set vlans remedial vlan-id 700 set protocols dot1x authenticator interface ge-0/0/8 retries 4 set protocols dot1x authenticator interface ge-0/0/8 server-reject-vlan remedial set protocols dot1x authenticator interface ge-0/0/8 server-reject-vlan eapol-block set protocols dot1x authenticator interface ge-0/0/8 server-reject-vlan block-interval 130
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die Fallback-Optionen für EAP-TTLS und OAC-Supplicants:
In diesem Beispiel verfügt der Switch nur über ein Server-Reject-VLAN. Daher gibt die Konfiguration eapol-block und block-interval direkt nach server-reject-vlan an. Wenn Sie jedoch mehrere VLANs auf dem Switch konfiguriert haben, müssen Sie den VLAN-Namen oder die VLAN-ID direkt nach server-reject-vlan einfügen, um anzugeben, welches VLAN geändert wird.
Konfigurieren Sie ein VLAN, das als Server-Reject-VLAN fungiert, um Benutzern, die falsche Anmeldeinformationen eingegeben haben, eingeschränkten LAN-Zugriff zu gewähren:
[edit] user@switch# set vlans remedial vlan-id 700
Konfigurieren Sie, wie oft der Client zur Eingabe von Benutzername und Kennwort aufgefordert wird, bevor eine falsche Anmeldung an das serverablehnende VLAN weitergeleitet wird:
[edit protocols dot1x authenticator interface ge-0/0/8] user@switch# set retries 4
Konfigurieren Sie die 802.1X-Authentifizierungsschnittstelle so, dass das Server-Reject-VLAN als Fallback für falsche Anmeldungen verwendet wird:
[edit protocols dot1x authenticator interface ge-0/0/8] user@switch# set server-reject-vlan remedial
Aktivieren Sie den EAPoL-Block-Timer auf der 802.1X-Schnittstelle, die für das Server-Reject-VLAN konfiguriert ist.
[edit protocols dot1x authenticator interface ge-0/0/8] user@switch# set server-reject-vlan eapol-block
Konfigurieren Sie die Zeitspanne, in der der EAPoL-Block wirksam bleibt:
[edit protocols dot1x authenticator interface ge-0/0/8] user@switch# set server-reject-vlan block-interval 130
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
user@switch> show configuration
protocols {
dot1x {
authenticator {
interface {
ge-0/0/8.0 {
supplicant single;
retries 4;
server-reject-vlan remedial block-interval 130 eapol-block;
}
Verifizierung
Führen Sie die folgende Aufgabe aus, um zu überprüfen, ob die Konfiguration und die Fallbackoptionen ordnungsgemäß funktionieren:
Konfiguration der 802.1X-Schnittstelle überprüfen
Zweck
Stellen Sie sicher, dass die 802.1X-Schnittstelle mit den gewünschten Optionen konfiguriert ist.
Aktion
user@switch> show dot1x interface ge-0/0/8.0 detail
ge-0/0/8.0
Role: Authenticator
Administrative state: Auto
Supplicant mode: Single
Number of retries: 4
Quiet period: 60 seconds
Transmit period: 30 seconds
Mac Radius: Disabled
Mac Radius Restrict: Disabled
Reauthentication: Enabled
Configured Reauthentication interval: 120 seconds
Supplicant timeout: 30 seconds
Server timeout: 30 seconds
Maximum EAPoL requests: 2
Guest VLAN member: guest
Number of connected supplicants: 1
Supplicant: tem, 2A:92:E6:F2:00:00
Operational state: Authenticated
Backend Authentication state: Idle
Authentication method: Radius
Authenticated VLAN: remedial
Session Reauth interval: 120 seconds
Reauthentication due in 68 seconds
Bedeutung
Die show dot1x ge-0/0/8 detail Befehlsausgabe zeigt, dass sich die ge-0/0/8-Schnittstelle im authentifizierten Zustand befindet und das Abhilfe-VLAN verwendet.
Überwachung der 802.1X-Authentifizierung
Zweck
Dieses Thema gilt nur für das J-Web Application-Paket.
Verwenden Sie die Überwachungsfunktion, um Details zu authentifizierten Benutzern und Benutzern anzuzeigen, bei denen die Authentifizierung fehlgeschlagen ist.
Aktion
Um Authentifizierung Details in der J-Web-Oberfläche anzuzeigen, wählen Sie Monitoring > Sicherheit > 802.1X.
Geben Sie die folgenden Befehle ein, um die Details zur Authentifizierung in der CLI anzuzeigen:
show dot1x interface detail | display xmlshow dot1x interface detail <interface> | display xmlshow dot1x auth-failed-users
Bedeutung
Zu den angezeigten Details gehören:
Eine Liste der authentifizierten Benutzer.
Die Anzahl der verbundenen Benutzer.
Eine Liste der Benutzer, bei denen die Authentifizierung fehlgeschlagen ist.
Sie können auch eine Schnittstelle angeben, für die die Details angezeigt werden müssen.
Siehe auch
Überprüfen der 802.1X-Authentifizierung
Zweck
Stellen Sie sicher, dass Supplicants auf einer Schnittstelle auf einem Switch authentifiziert werden, wobei die Schnittstelle für die 802.1X-Authentifizierung konfiguriert ist, und zeigen Sie die verwendete Authentifizierungsmethode an.
Aktion
Zeigen Sie detaillierte Informationen zu einer Schnittstelle an, die für 802.1X konfiguriert ist (hier ist die Schnittstelle ge-0/0/16):
user@switch> show dot1x interface ge-0/0/16.0 detail
ge-0/0/16.0
Role: Authenticator
Administrative state: Auto
Supplicant mode: Single
Number of retries: 3
Quiet period: 60 seconds
Transmit period: 30 seconds
Mac Radius: Enabled
Mac Radius Strict: Disabled
Reauthentication: Enabled Reauthentication interval: 40 seconds
Supplicant timeout: 30 seconds
Server timeout: 30 seconds
Maximum EAPOL requests: 1
Guest VLAN member: <not configured>
Number of connected supplicants: 1
Supplicant: user5, 00:30:48:8C:66:BD
Operational state: Authenticated
Authentication method: Radius
Authenticated VLAN: v200
Reauthentication due in 17 seconds
Bedeutung
Die Beispielausgabe des show dot1x interface detail Befehls zeigt, dass die Number of connected supplicants 1 ist. Der Supplicant, der authentifiziert wurde und jetzt mit dem LAN verbunden ist, wird auf dem RADIUS-Server als user5 bezeichnet und hat die MAC-Adresse 00:30:48:8C:66:BD. Der Supplicant wurde mit der 802.1X-Authentifizierung-Methode namens RADIUS-Authentifizierung authentifiziert, wie in der Ausgabe angegeben Radius . Wenn die RADIUS-Authentifizierung verwendet wird, wird der Supplicant auf dem RADIUS-Server konfiguriert, der RADIUS-Server kommuniziert dies an den Switch, und der Switch öffnet den LAN-Zugriff auf die Schnittstelle, mit der der Supplicant verbunden ist. Die Beispielausgabe zeigt auch, dass der Supplicant mit VLAN v200 verbunden ist.
Weitere 802.1X-Authentifizierung-Methoden, die von Switches der EX-Serie zusätzlich zur RADIUS-Authentifizierung unterstützt werden, sind:
Gast-VLAN: Einem nicht reagierenden Host wird Gast-VLAN-Zugriff gewährt.
MAC-Radius: Ein nicht reagierender Host wird anhand seiner MAC-Adresse authentifiziert. Die MAC-Adresse ist auf dem RADIUS-Server als zulässig konfiguriert, der RADIUS-Server benachrichtigt den Switch, dass die MAC-Adresse eine zulässige Adresse ist, und der Switch gewährt dem nicht reagierenden Host auf der Schnittstelle, mit der er verbunden ist, LAN-Zugriff.
Server-Fail-Deny: Wenn die Zeitüberschreitung der RADIUS-Server auftritt, wird allen Supplicants der Zugriff auf das LAN verweigert, wodurch verhindert wird, dass der Datenverkehr vom Supplicant die Schnittstelle passiert. Dies ist die Standardeinstellung.
Serverfehlschlagzulassung: Wenn der RADIUS-Server nicht verfügbar ist, wird einem Supplicant dennoch der Zugriff auf das LAN gestattet, als ob der Supplicant erfolgreich vom RADIUS-Server authentifiziert worden wäre.
Server-Fail-Use-Cache: Wenn die Zeitüberschreitung der RADIUS-Server während der erneuten Authentifizierung auftritt, wird zuvor authentifizierten Supplicants LAN-Zugriff gewährt, aber neuen Supplicants wird der LAN-Zugriff verweigert.
Server-Fail-VLAN: Ein Supplicant wird so konfiguriert, dass er in ein angegebenes VLAN verschoben wird, wenn der RADIUS-Server nicht verfügbar ist, um den Supplicant erneut zu authentifizieren. (Das VLAN muss bereits auf dem Switch vorhanden sein.)
Siehe auch
Fehlerbehebung bei der Authentifizierung von Endgeräten auf Switches der EX-Serie
Problemstellung
Beschreibung
Endgeräte, die mit statischen MAC-Adressen konfiguriert wurden, verlieren die Verbindung zum Switch, nachdem der Befehl clear dot1x interface ausgeführt wurde, um alle gelernten MAC-Adressen zu löschen.
Vor dem Löschen von MAC-Adressen:
user@switch# run show ethernet-switching table Ethernet-switching table: 3 entries, 1 learned, 0 persistent entries VLAN MAC address Type Age Interfaces vlan100 * Flood - All-members default * Flood - All-members default 00:a0:d4:00:03:00 Learn 0 ge-3/0/16.0 user@switch> show dot1x authentication-bypassed-users MAC address Interface VLAN 00:a0:d4:00:03:00 ge-3/0/16.0 configured/default
So löschen Sie MAC-Adressen:
user@switch> clear dot1x interface
Nach dem Löschen von MAC-Adressen:
user@switch> show ethernet-switching table Ethernet-switching table: 2 entries, 0 learned, 0 persistent entries VLAN MAC address Type Age Interfaces vlan100 * Flood - All-members default * Flood - All-members user@switch> show dot1x authentication-bypassed-users
Beachten Sie, dass keine Endgeräte auf der Liste der Umgehungsgeräte für die Authentifizierung stehen.
Ursache
Statische MAC-Adressen werden genauso behandelt wie andere erlernte MAC-Adressen auf einer Schnittstelle. Wenn der Befehl clear dot1x interface ausgeführt wird, werden alle gelernten MAC-Adressen von der Schnittstelle gelöscht, einschließlich der statischen MAC-Bypass-Liste (auch als Ausschlussliste bezeichnet).
Lösung
Wenn Sie den Befehl clear dot1x interfaces für eine Schnittstelle ausführen, für die statische MAC-Adressen für die Authentifizierung-Umgehung konfiguriert sind, fügen Sie die statischen MAC-Adressen erneut zur Liste der statischen MAC-Umgehung hinzu.
Siehe auch
RADIUS-Attribute und herstellerspezifische Attribute (VSAs) von Juniper Networks, die von 802.1X unterstützt werden
Authentifikator (Network Access Server), Supplicant (Client) und der Authentifizierungsserver sind alle an der 802.1X-Authentifizierung (RADIUS-Server) beteiligt. Das RADIUS-Protokoll wird als Request/Response-Mechanismus für die Kommunikation zwischen dem NAS und dem Radius-Server verwendet. Es gibt null oder mehr Typlängenwerte (TLVs/Attribute) sowohl in Anforderungen als auch in Antworten.
Der Zugriff jedes Antragstellers kann durch die Verwendung eines Standardsatzes definierter Funktionen und anbieterspezifischer Attribute eingeschränkt werden, die durch 802.1X ermöglicht werden. (Kunde). Bestimmte Attribute können mehr als einmal verwendet werden, um längere Werte zu unterstützen, da das Radius-Klassenattribut eine maximale Größe von 253 Byte hat.
Vorteile der Verwendung von RADIUS-Standardattributen und VSAs
Für die Verbindung mit einem externen RADIUS-Server für die Authentifizierung, Autorisierung und Abrechnung von Anwendern sind RADIUS-Standardattribute erforderlich.
VSAs ermöglichen die Implementierung zahlreicher wertvoller Funktionen, die für die Verwaltung von Anwendern und den Service-Support erforderlich sind, und erweitern die Funktionen des RADIUS-Servers über das hinaus, was durch öffentliche Standardattribute bereitgestellt wird.
Von 802.1X unterstützte Radius-Attribute und VSA-Liste
| Typ | Attribut | Begriffsbestimmung |
|---|---|---|
| 1 |
Benutzername | RFC 2865 |
| 6 |
Service-Typ | RFC 2865 |
| 11 |
Filter-ID | RFC 2865 |
| 24 |
Bundesstaat | RFC 2865 |
| 25 |
Klasse | RFC 2865 |
| 26 |
Anbieterspezifisch | RFC 2865 |
| 27 |
Sitzungs-Timeout | RFC 2865 |
| 56 |
Ausgangs-VLANID | RFC 4675 |
| 57 |
Egress-VLAN-Name | RFC 4675 |
| 61 |
NAS-Port-Typ | RFC 2865 |
| 64 |
Tunnelartig | RFC 2868 |
| 65 |
Tunnel-Mittel-Typ | RFC 2868 |
| 81 |
tunnel-private-gruppen-ID | RFC 2868 |
| 85 |
Acct-Interim-Interim-Intervall | RFC 2869 |
| 102 |
EAP-Schlüsselname | RFC 4072 |
| Anbieter-ID | Anzahl | Juniper VSAs | Microsoft VSAs | Cisco VSA |
|---|---|---|---|---|
| 2636 | 48 | Juniper-Switching-Filter | ||
| 49 | Juniper-VoIP-VLAN | |||
| 50 | Juniper-CWA-Weiterleitungs-URL | |||
| 52 | Juniper-AV-Paar = Port-Bounce |
|||
| Juniper-AV-Paar = Juniper IP-MAC-Sitzungsbindung |
||||
| Juniper-AV-Pair = Keine Mac-Bindung-erneute Authentifizierung |
||||
| Juniper-AV-Paar = Supplicant-Mode-Single |
||||
| Juniper-AV-Paar = Supplicant-Mode-Single-Secure |
||||
| Juniper-AV-Paar = Beibehalten von Mac-gealterter Sitzung |
||||
| 53 | Juniper-Event-Type |
|||
| 54 | Juniper-Sub-Event-Typ | |||
| 55 | Juniper-Generic-Nachricht | |||
| 311 | 16 | MS-MPPE-Send-Key | ||
| 17 | MS-MPPE-Recv-Schlüssel | |||
| 9 | 1 | Cisco-AVPair = "Anwender:command=bounce-host-port" |
||
| Cisco-AVPair = "Anwender:Befehl=erneut authentifizieren" |
||||
| Cisco-AVPair = "Anwender:reauthenticate-type=rerun" |
||||
| "Anwender:reauthenticate-type=last" | ||||
| "URL-Weiterleitung" |
802.1X unterstützte RADIUS-Attribute
Benutzername:
Der Name des Benutzers, der verifiziert werden muss, wird durch dieses Attribut angegeben. Falls verfügbar, müssen Access-Request-Pakete verwendet werden, um dieses Attribut zu senden. Der RADIUS-Typ für dieses Attribut ist 1.
Filter-ID:
Auf dem RADIUS-Server können Benutzerrichtlinien einem Firewall-Filter unterliegen. Der RADIUS-Server kann dann verwendet werden, um die Firewall-Filter anzugeben, die auf jeden Benutzer angewendet werden sollen, der eine Authentifizierungsanforderung sendet. Jeder Switch muss mit Firewall-Filtern konfiguriert werden.
Sie müssen einen Firewall-Filter auf dem lokalen Switch einrichten, um den Filter zentral vom RADIUS-Server aus anzuwenden.[root@freeradius]# cd /usr/local/pool/raddb vi users
Fügen Sie den Filter für jeden relevanten Benutzer hinzu.
Filter-Id = Filter1
Zustand:
Zwischen dem Gerät und dem RADIUS-Server können Statusinformationen mithilfe des String-Attributs beibehalten werden. Der RADIUS-Typ für dieses Attribut ist 24.
Ausgangs-VLANID:
Eine zulässige IEEE 802 Ausgangs-VLANID für diesen Port wird durch das Attribut Egress-VLANID dargestellt, das auch angibt, ob die VLANID zusätzlich zur VLANID auch für getaggte oder nicht getaggte Frames zulässig ist. Das Attribut Egress-VLANID ist in In RFC 4675 definiert.
Egress-VLANID-Attribute aus den Access-Request-, Access-Accept- oder CoA-Request-Paketen können mehrere Werte enthalten. Kein Merkmal "Access-Challenge", "Access-Reject", "Disconnect-Request", "Disconnect-ACK", "Disconnect-NAK", "CoA-ACK" oder "CoA-NAK" darf dieses Merkmal enthalten. Jedes Attribut fügt das bereitgestellte VLAN zur Liste der zulässigen Ausgangs-VLANs des Ports hinzu.
Wenn die Frames im VLAN getaggt (0x31) oder nicht getaggt (0x32) sind, wird dies im Feld "Tag Indication" angegeben, das ein Oktett lang ist. Die VLANID ist 12 Bit lang und enthält den VLAN-VID-Wert.
Für Ausgangs-VLAN-ID:
0x31 = tagged 0x32 = untagged
Das folgende RADIUS-Profil enthält beispielsweise ein getaggtes und ein nicht getaggtes VLAN:
001094001177 Cleartext-Password := "001094001177" Tunnel-Type = VLAN, Tunnel-Medium-Type = IEEE-802, Egress-VLANID += 0x3100033, Egress-VLANID += 0x3200034,
Name des Ausgangs-VLANs:
Egress-VLAN-Name steht für ein zulässiges VLAN für diesen Port. Ähnlich wie beim Attribut Egress-VLANID wird jedoch anstelle der definierten oder bekannten VLAN-ID der VLAN-Name verwendet, um das VLAN innerhalb des Systems zu identifizieren. RFC 4675 enthält eine Definition für das Attribut Egress-VLAN-Name.
Der VLAN-Name ist der zweite Teil des zweiteiligen Attributs Egress-VLAN-Name, das auch angibt, ob Frames auf dem VLAN für diesen Port im Tagged oder Untagged Format angezeigt werden sollen.
Für Egress-VLAN-Name: 1 = getaggt und 2 = untagged
Das folgende Beispiel zeigt, dass VLAN 1vlan-2 markiert ist, VLAN 2vlan-3 jedoch nicht.001094001144 Cleartext-Password := "001094001144" Tunnel-Type = VLAN, Tunnel-Medium-Type = IEEE-802, Egress-VLAN-Name += 1vlan-2, Egress-VLAN-Name += 2vlan-3,
Tunnel-Typ:
Dieses Attribut gibt entweder das derzeit verwendete Tunnelling-Protokoll oder das zu verwendende Tunnelling-Protokoll (im Falle eines Tunnel-Initiators) (im Fall eines Tunnel-Abschlusszeichens) an. RFC 2868 spezifiziert das Tunnel-Type-Attribut. Der RADIUS-Typ für dieses Attribut ist 64
tunnel-private-group-id:
Die VLAN-ID oder der VLAN-NAME für die Sitzung wird durch das Attribut Tunnel-Medium-Type angezeigt. Das Gerät überprüft, ob es sich bei der empfangenen Zeichenfolge um einen VLAN-Namen oder eine ID handelt, nachdem es einen Wert für das Attribut Tunnel-Private-Group-ID aus dem Radius erhalten hat, und prüft, ob das Gerät mit einem VLAN eingerichtet ist.
Wenn ein VLAN konfiguriert wurde, wird der Client-Port zu diesem VLAN hinzugefügt. Andernfalls wird der Client aufgrund eines Fehlers bei der VLAN-Validierung nicht zugelassen und in einem gehaltenen Status beibehalten.
Der RADIUS-Typ für dieses Attribut ist 81 gemäß RFC 2868.
[root@freeradius]# cat /usr/local/etc/raddb/users supplicant1 Auth-Type := EAP, User-Password == "supplicant1" Tunnel-Type = VLAN, Tunnel-Medium-Type = IEEE-802, Tunnel-Private-Group-Id = "1005",
Acct-Interim-Intervall:
Der Wert des Attributs Acct-Interim-Interval stellt das Zeitintervall in Sekunden zwischen jeder Übertragung einer Zwischenaktualisierung für eine bestimmte Sitzung dar. Die Anzahl der Sekunden, die seit der letzten Buchhaltungsaktualisierungsmeldung vergangen sind, ist der Wert dieses Attributs.
Ein Mindestwert kann auch lokal auf einem RADIUS-Client von einem Administrator festgelegt werden, dieser Wert hat jedoch immer Vorrang vor allen Acct-Interim-Interim-Interval-Werten, die in einem Access-Accept-Paket erkannt werden. Der RADIUS-Typ für dieses Attribut ist 85.
Juniper Networks VSAs
Juniper-Switching-Filter:
Mit dem Attribut Juniper-Switching-Filter im Juniper Wörterbuch auf dem RADIUS-Server können Sie einfache Filterkriterien angeben. Wenn danach ein neuer Benutzer erfolgreich autorisiert wurde, werden diese Filter an einen Switch geliefert.
Switches, die RADIUS Server für Benutzerbenutzer verwenden Authentifizierung die Filter automatisch erstellen und anwenden, ohne dass eine Switch-spezifische Konfiguration erforderlich ist. Geben Sie eine oder mehrere Übereinstimmungsbedingungen, Aktionen und Benutzerzuordnungen auf dem RADIUS-Server ein, um die Eigenschaft Juniper-Switching-Filter zu konfigurieren.
Verwenden Sie für längere Switching-Filter mehrere Instanzen des Attributs Juniper-Switching-filter mit einer maximalen Begrenzung von 20 Übereinstimmungsbedingungen und einer maximalen Gesamtgröße von 4000 Zeichen. Die maximale Länge eines Radius-Attributs beträgt 253 Zeichen, daher sollte jede Zeile des Attributs "Juniper-Switching-filter" ebenfalls weniger als 253 Zeichen lang sein.
spirent123 Auth-Type := EAP, User-Password := "spirent123" Juniper-Switching-Filter = "match src-tag dst-port [ 80 25 443 ] src-port [5060 1025-2000] action allow ", Juniper-Switching-Filter += "match src-port 500 dst-port 600 src-tag [ 100, 200 ] action allow ", Juniper-Switching-Filter += "match ip-proto src-port 9090 ip-proto [ 25 17] action allow ", Juniper-Switching-Filter += "match src-port 100-120 200-220 300-320 src-tag ip-proto 26 18 action allow ", Juniper-Switching-Filter += "match ether-type [ 3000-4000 8000 ] ip-proto 240 action allow "
Die folgenden Filterübereinstimmungsbedingungen werden unterstützt:
· destination-mac / dst-mac · destination-port / dst-port · destination-ip / dst · ip-protocol / ip-proto · source-port / src-port · source-dot1q-tag / src-tag · ether-type
- Allow · Deny · GBP · Trap to CPU · Loss-Priority
i) Vergewissern Sie sich, dass das Juniper Wörterbuch auf Ihrem RADIUS-Server geladen ist und das Filterattribut Juniper-Switching-Filter, Attribut-ID 48 enthält:
[root@freeradius]# cat /usr/local/share/freeradius/dictionary.juniper # dictionary.juniper # $ # VENDOR Juniper 2636 BEGIN-VENDOR Juniper ATTRIBUTE Juniper-Local-User-Name 1 string ATTRIBUTE Juniper-Allow-Commands 2 string ATTRIBUTE Juniper-Deny-Commands 3 string ATTRIBUTE Juniper-Allow-Configuration 4 string ATTRIBUTE Juniper-Deny-Configuration 5 string ATTRIBUTE Juniper-Switching-Filter 48 string ATTRIBUTE Juniper-VoIP-Vlan 49 string ATTRIBUTE Juniper-CWA-Redirect 50 string ATTRIBUTE Juniper-AV-Pair 52 string END-VENDOR Juniper
ii) Geben Sie die Übereinstimmungsbedingungen und -aktionen ein.
[root@freeradius]#
cd /usr/local/etc/raddb
vi users
Fügen Sie für jeden relevanten Benutzer das Attribut "Juniper-Switching-Filter" hinzu. Um den Zugriff basierend auf der MAC-Adresse des Ziels zu verweigern oder zuzulassen, verwenden Sie
Juniper-Switching-Filter = "Match Destination mac 00:00:00:01:02:03 Action allow",
oder
Juniper-Switching-Filter = "Match Destination-mac 00:00:00:01:02:03 Action deny",
So verweigern oder erlauben Sie den Zugriff basierend auf der Ziel-IP-Adresse:
Juniper-Switching-Filter = "match destination-ip 192.168.1.0/31 action deny"
oder
Juniper-Switching-Filter = "match destination-ip 192.168.1.0/31 action allow"
So senden Sie mehrere Filter mit unterschiedlichen Übereinstimmungen und Aktionen:
spirent123 Auth-Type := EAP, User-Password := "spirent123"
 Juniper-Switching-Filter += "Match Ip-protocol 1 Destination-port 53 Action allow,",
 Juniper-Switching-Filter += "Match ip-proto [ 17, 25 ] dst-port 53 Action allow,",
 Juniper-Switching-Filter += "Match Ip-protocol 2 src-port 67 Action allow,",
 Juniper-Switching-Filter += "match ether-type [ 3000-4000 8000] action deny,",
 Juniper-Switching-Filter += "Match destination-port 23 Action allow,",
 Juniper-Switching-Filter += "Match Ip-protocol 6 Destination-port 80 Action trap,",
oder
Juniper-Switching-Filter = "Match Ip-protocol 6 Destination-port 53 Action allow , Match Ip-protocol [ 17 25] Destination-port 53 Action allow , Match Ether-type [2054-2070] Action deny, Match Ip-protocol 6 Destination-port 443 Action trap"
So setzen Sie die Paketverlustpriorität (PLP) basierend auf einer Ziel-MAC-Adresse und dem IP-Protokoll auf hoch:
Juniper-Switching-Filter = "match destination-mac 00:04:0f:fd:ac:fe, ip-protocol 2, action loss-priority high"
Juniper-VoIP-VLAN:
Das VOIP-VLAN wird vom RADIUS-Server mithilfe des VSA Juniper-VoIP-VLAN in einer Zugriffsannahmenachricht oder COA-Anforderungsnachricht abgerufen. Dieses Attribut ist die Nummer 49.
Juniper-VoIP-Vlan = "voip_vlan"
VoIP ermöglicht es Ihnen, IP-Telefone mit dem Switch zu verbinden und eine IEEE 802.1X-Authentifizierung für IP-Telefone einzurichten, die 802.1X-kompatibel sind.
Ethernet-LANs sind dank der 802.1X-Authentifizierung gegen illegalen Benutzerzugriff gesichert. Ein als VoIP bekanntes Protokoll wird zur Übertragung von Sprache über paketvermittelte Netzwerke verwendet. Eine Netzwerkverbindung wird im Gegensatz zu einer analogen Telefonleitung von VoIP zur Übertragung von Sprachanrufen verwendet. Wenn VoIP mit 802.1X verwendet wird, überprüft der RADIUS-Server die Identität des Telefons, während Link Layer Discovery Protocol-Media Endpoint Discovery (LLDP-MED) dem Telefon die Class-of-Service-Parameter (CoS) zuweist.
Juniper-CWA-Weiterleitung:
Mit der Juniper-CWA-Redirect VSA, der Attributnummer 50 im Juniper RADIUS-Wörterbuch, kann die Umleitungs-URL zentral auf dem AAA-Server konfiguriert werden. Der dynamische Firewall-Filter und die URL werden beide vom AAA-Server in derselben RADIUS Access-Accept-Nachricht an den Switch übermittelt. Als Backup-Authentifizierung-Mechanismus leitet die zentrale Web-Authentifizierung (CWA) den Webbrowser des Hosts an einen zentralen Web-Authentifizierungs-Server weiter. Der Benutzer kann einen Benutzernamen und ein Passwort auf der Weboberfläche des CWA-Servers eingeben. Der Benutzer wird authentifiziert und erhält Zugriff auf das Netzwerk, wenn der CWA-Server seine Anmeldeinformationen akzeptiert.
Wenn ein Host die MAC-RADIUS-Authentifizierung nicht besteht, wird die zentrale Web-Authentifizierung verwendet. Der Switch, der als Authentifikator fungiert, empfängt eine RADIUS Access-Accept-Nachricht vom AAA-Server, die einen dynamischen Firewall-Filter und eine Umleitungs-URL für die zentrale Web-Authentifizierung enthält.
Damit das zentrale Web-Authentifizierungsverfahren aktiviert werden kann, müssen sowohl die Umleitungs-URL als auch der dynamische Firewall-Filter vorhanden sein. Um den Juniper-Switching-Filter VSA für die zentrale Web-Authentifizierung zu verwenden, müssen Sie die Filterbedingungen direkt auf dem AAA-Server konfigurieren. Der Filter muss einen Begriff enthalten, der mit der Ziel-IP-Adresse des CWA-Servers mit der Aktion Zulassen übereinstimmt.
Zum Beispiel:
 001122334455 Auth-Type := EAP, Cleartext-Password :="001122334455" Session-Timeout = "300",
 Juniper-CWA-Redirect-URL = "https://10.10.10.10",
 Juniper-Switching-Filter = "Match Destination-ip 10.10.10.10 Action allow, Match ip-protocol 17 Action allow, Match Destination-mac 00:01:02:33:44:55 Action deny"
Für die Umleitungs-URL löst der Switch keine DNS-Abfragen auf. Um die Ziel-IP-Adresse des CWA-Servers zu aktivieren, müssen Sie die Eigenschaft Juniper-Switching-Filter konfigurieren.
Juniper-AV-Paar:
Das Attribut "Juniper-AV-Pair" ist ein anbieterspezifisches Attribut (VSA) von Juniper Networks. Um zahlreiche wichtige Funktionen bereitzustellen, die für die Verwaltung von Anwendern und den Service-Support erforderlich sind, wird es verwendet, um die Fähigkeiten des RADIUS-Servers über die von den öffentlichen Standardattributen hinaus zu erweitern.
i) Port-Bounce:
Mit dem Befehl CoA bounce host port wird eine Sitzung beendet und der Port zurückgewiesen (initiiert ein Link-Down-Ereignis, gefolgt von einem Link-Up-Ereignis). Die Anforderung wird vom radius-Server in einer typischen CoA-Request-Nachricht mit dem unten aufgeführten VSA gesendet:
Juniper-AV-Pair = "Port-Bounce".
Dieser Befehl erfordert eines oder mehrere der im Abschnitt "Sitzungsidentifikation" aufgeführten Sitzungsidentifikationsattribute, da er sitzungsorientiert ist. Das Gerät sendet eine CoA-NAK-Nachricht mit dem Fehlercode-Attribut "Session Context Not Found", wenn die Sitzung nicht gefunden werden kann.
Das Gerät schließt den Hosting-Port für 4 Sekunden, aktiviert ihn erneut (Port-Bounce) und gibt dann ein CoA-ACK zurück, wenn die Sitzung gefunden wurde.
ii) Ip-Mac-Session-Bindung:
Dies wird verwendet, um zu verhindern, dass die Authentifizierungssitzung für dieses Gerät beendet wird, wenn die MAC-Adresse eines Geräts veraltet ist und neu gelernt werden muss. Wir erhalten diesen Attributwert von einem VSA Juniper AV-Paar in einer Zugriffsannahme- oder COA-Anforderungsnachricht.
Konfigurieren Sie den RADIUS-Server mit den beiden folgenden Attribut-Wert-Paaren, um die Authentifizierungssitzung basierend auf IP-MAC-Adresse-Bindungen aufrechtzuerhalten.
 Juniper-AV-Pair = "IP-Mac-Session-Binding
 Juniper-AV-Pair = "No-Mac-Binding-Reauth"
iii) Keine Mac-Bindung-erneute Authentifizierung:
Dies wird verwendet, um die erneute Clientauthentifizierung zu blockieren und zu verhindern, dass die Authentifizierungssitzung beendet wird, wenn die MAC-Adresse eines Geräts veraltet ist. Dieser Eigenschaftswert wird uns von einem VSA Juniper AV-Paar in einer Zugriffsannahme- oder COA-Anforderungsnachricht gesendet.
 Juniper-AV-Pair = "No-Mac-Binding-Reauth"
 Detailed information is provided in the document:
 Retain the Authentication Session Using IP-MAC Bindings
iv) Supplicant-Mode-Single:
Das Gerät wechselt vom aktuell eingestellten Modus in den Single-Modus als Reaktion auf den Empfang dieses Attributwerts von einem VSA Juniper-AV-Pair in einer Zugriffsannahme- oder COA-Anforderungsnachricht.Juniper-AV-Pair = "Supplicant-Mode-Single"
v) Supplicant-Mode-Single-Secure:
Das Gerät wechselt vom aktuell eingestellten Modus in single-secure, wenn es diesen Attributwert von einem VSA Juniper-AV-Paar auf einer Zugriffsannahme- oder COA-Anforderungsnachricht empfängt.
Juniper-AV-Pair = "Supplicant-Mode-Single-Secure"
vi) Retain-Mac-Aged-Session:
Wenn dieser Attributwert von einem VSA Juniper-AV-Paar in einer Access-Accept-Nachricht für einen 802.11X-Client empfangen wird, bleibt der Client aktiv, auch wenn der Mac veraltet ist und der Mac neu gelernt wird.Juniper-AV-Pair = "Retain-Mac-Aged-Session"
MS-MPPE-Send-Key & MS-MPPE-Recv-Key:
Dies sind die MACSEC CAK-Generierungsschlüssel zusammen mit dem EAP-Schlüsselnamen, die in dynamischen CAK-Szenarien verwendet werden.Cisco-AVPair:
Cisco Systems, IANA Privatunternehmen Nummer 9, verwendet einen einzigen VSA, Cisco-AVPair (26-1). Basierend auf den Werten, die er hat, übermittelt dieser VSA verschiedene Informationen. In einigen Anwender-Zugriffsnetzwerken mit einem BNG, das mit einem RADIUS-Server verbunden ist, und einer Cisco BroadHop-Anwendung, die als PCRF-Server (Policy Control and Charging Rules Function) für die Bereitstellung von Services mithilfe von RADIUS-CoA-Nachrichten (Change of Authorization) dient, können Sie diese VSA in RADIUS-Nachrichten verwenden, um Services zu aktivieren und zu deaktivieren.Wenn die BNG RADIUS-Nachrichten übermittelt, können Sie keine der Eigenschaften in den Buchhaltungs-, CoA- oder Authentifizierungsantworten ändern.
i) Cisco-AVPair = "Anwender:command=bounce-host-port"
Eine Sitzung wird beendet und der Port wird über den CoA-Befehl bounce host port zurückgewiesen (initiiert ein Link-Down-Ereignis, gefolgt von einem Link-Up-Ereignis). Die Anforderung wird vom AAA-Server in einer typischen CoA-Request-Nachricht mit der unten aufgeführten VSA gesendet.
Cisco:Avpair=“subscriber:command=bounce-host-port”
Dieser Befehl erfordert eines oder mehrere der im Abschnitt "Sitzungsidentifikation" aufgeführten Sitzungsidentifikationsattribute, da er sitzungsorientiert ist. Das Gerät sendet eine CoA-NAK-Nachricht mit dem Fehlercode-Attribut "Session Context Not Found", wenn die Sitzung nicht gefunden werden kann. Das Gerät schließt den Hosting-Port für 4 Sekunden, aktiviert ihn erneut (Port-Bounce) und gibt dann ein CoA-ACK zurück, wenn die Sitzung gefunden wurde.
ii) Cisco-AVPair Befehl zur erneuten Authentifizierung
Um die Sitzungs-Authentifizierung zu initiieren, sendet der AAA-Server eine standardmäßige CoA-Request-Nachricht, die die folgenden VSAs enthält:
 Cisco:Avpair=“subscriber:command=reauthenticate”
 Cisco:Avpair=“subscriber:reauthenticate-type=<last | rerun>”
reauthenticate-type definiert, ob die CoA-Neuauthentifizierungsanforderung die Authentifizierungsmethode verwendet, die zuletzt in der Sitzung erfolgreich war, oder ob der Authentifizierungsprozess vollständig neu ausgeführt wird.
"subscriber:command=reauthenticate" muss vorhanden sein, um eine erneute Authentifizierung zu verursachen. Die Standardaktion besteht darin, die vorherige erfolgreiche Authentifizierungsmethode für die Sitzung zu wiederholen, wenn "Anwender:reauthenticate-type" nicht angegeben ist. Wenn die Methode erfolgreich erneut authentifiziert wird, werden alle vorherigen Autorisierungsdaten gegen die neu authentifizierten Berechtigungsdaten ausgetauscht.
Nur wenn auch "Anwender:command=reauthenticate" vorhanden ist, ist "Anwender:reauthenticate-type" gültig. Der VSA wird ignoriert, wenn er in einem anderen CoA-Befehl enthalten ist.
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.