
AUF DIESER SEITE
Überblick über Junos OS CoS
Wenn es in einem Netzwerk zu Überlastungen und Verzögerungen kommt, müssen einige Pakete verworfen werden. Mit der CoS-Klasse (Class of Service ) von Junos OS können Sie den Datenverkehr in Klassen unterteilen und verschiedene Stufen des Durchsatzes sowie des Paketverlusts festlegen, wenn eine Überlastung auftritt. Sie haben eine bessere Kontrolle über Paketverluste, da Sie Regeln konfigurieren können, die auf Ihre Anforderungen zugeschnitten sind.
Sie können CoS-Funktionen konfigurieren, um mehrere Serviceklassen für verschiedene Anwendungen bereitzustellen. Mit CoS können Sie auch die Differentiated Services Codepoint (DSCP) oder IEEE 802.1p-Codepunktbits von Paketen, die eine Schnittstelle verlassen, neu schreiben, sodass Sie die Pakete an die Netzwerkanforderungen der Remote-Peers anpassen können.
CoS bietet mehrere Serviceklassen für unterschiedliche Anwendungen. Sie können mehrere Weiterleitungsklassen für die Übertragung von Paketen konfigurieren, definieren, welche Pakete in die einzelnen Ausgabewarteschlangen gestellt werden, den Übertragungsservicelevel für jede Warteschlange planen und Überlastungen mit einem gewichteten WRED-Algorithmus (Random Early Detection) verwalten.
Beim Entwerfen von CoS-Anwendungen müssen Sie Ihre Serviceanforderungen sorgfältig berücksichtigen und Ihre CoS-Konfiguration gründlich planen und entwerfen, um Konsistenz und Interoperabilität über alle Plattformen in einer CoS-Domäne hinweg sicherzustellen.
Da CoS in Hardware und nicht in Software implementiert ist, können Sie mit CoS-Funktionen experimentieren und diese bereitstellen, ohne die Paketweiterleitungs- und Switching-Leistung zu beeinträchtigen.
CoS-Richtlinien können auf jeder Switch-Schnittstelle aktiviert oder deaktiviert werden. Außerdem kann jede physische und logische Schnittstelle auf dem Switch benutzerdefinierte CoS-Regeln haben.
Wenn Sie die Class-of-Service-Konfiguration ändern oder deaktivieren und dann wieder aktivieren, kommt es zu Paketverlusten im System, da das System den Datenverkehr vorübergehend blockiert, um die Zuordnung des eingehenden Datenverkehrs zu Eingabewarteschlangen zu ändern.
In diesem Thema wird Folgendes beschrieben:
CoS-Standards
Die folgenden RFCs definieren die Standards für CoS-Funktionen:
-
RFC 2474, Definition des Feldes für differenzierte Services in den IPv4- und IPv6-Headern
-
RFC 2597, Gesicherte Weiterleitung PHB Group
-
RFC 2598, ein beschleunigtes Weiterleitungs-PHB
-
RFC 2698, ein zweistufiger Drei-Farben-Marker
-
RFC 3168, Das Hinzufügen von expliziter Überlastungsbenachrichtigung (ECN) zu IP
Die folgenden DCB-Standards (Data Center Bridging) werden ebenfalls unterstützt, um die CoS (und andere Eigenschaften) bereitzustellen, die Fibre Channel over Ethernet (FCoE) für die Übertragung von Speicherdatenverkehr über ein Ethernet-Netzwerk benötigt:
-
IEEE 802.1Qbb, prioritätsbasierte Datenstromsteuerung (PFC)
-
IEEE 802.1Qaz, erweiterte Übertragungsauswahl (ETS)
-
IEEE 802.1AB (LLDP)-Erweiterung namens Data Center Bridging Capability Exchange Protocol (DCBX)
So funktioniert Junos OS CoS
Junos OS CoS untersucht den Datenverkehr, der in Ihr Netzwerk eintritt. Der Switch klassifiziert den Datenverkehr in definierte Servicegruppen, um eine besondere Behandlung des Datenverkehrs im Netzwerk zu gewährleisten. Sie können zum Beispiel Sprachverkehr über bestimmte Links und Datenverkehr über andere Links senden. Darüber hinaus können die Datenverkehrsströme entlang des Netzwerkpfads unterschiedlich bedient werden, um sicherzustellen, dass besser zahlende Kunden einen besseren Service erhalten. Wenn der Datenverkehr das Netzwerk am äußersten Rand verlässt, können Sie den Datenverkehr neu klassifizieren, um die Richtlinien des Ziel-Peers zu erfüllen, indem Sie die DSCP- oder IEEE 802.1-Codepunktbits umschreiben.
Um CoS zu unterstützen, müssen Sie jeden Switch im Netzwerk konfigurieren. Im Allgemeinen untersucht jeder Switch die eingehenden Pakete, um ihre CoS-Einstellungen zu bestimmen. Diese Einstellungen bestimmen, welche Pakete zuerst an den nächsten Downstream-Switch übertragen werden. Switches an den Rändern des Netzwerks müssen möglicherweise die CoS-Einstellungen der Pakete ändern, die in das Netzwerk gelangen, um die Pakete in die entsprechenden Servicegruppen zu klassifizieren.
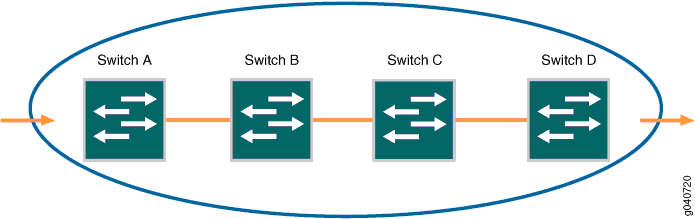
In Abbildung 1 empfängt Switch A Datenverkehr. Beim Eingang jedes Pakets untersucht Switch A die aktuellen CoS-Einstellungen des Pakets und klassifiziert den Datenverkehr in eine der auf dem Switch definierten Gruppierungen. Diese Definition ermöglicht es Switch A, seine Ressourcen für die Verarbeitung der empfangenen Datenverkehrsströme zu priorisieren. Switch A kann die CoS-Einstellungen (Weiterleitungsklasse und Verlustpriorität) der Pakete ändern, damit sie besser mit den definierten Datenverkehrsgruppen übereinstimmen.
Wenn Switch B die Pakete empfängt, untersucht er die CoS-Einstellungen, bestimmt die entsprechenden Datenverkehrsgruppen und verarbeitet das Paket gemäß diesen Einstellungen. Anschließend überträgt er die Pakete an Switch C, der die gleichen Aktionen ausführt. Switch D untersucht auch die Pakete und bestimmt die entsprechenden Gruppen. Da sich Switch D am anderen Ende des Netzwerks befindet, kann er die CoS-Codepunktbits der Pakete vor der Übertragung neu klassifizieren (umschreiben).
Standardmäßiges CoS-Verhalten
Wenn Sie CoS Einstellungen nicht konfigurieren, führt die Software einige CoS Funktionen aus, um sicherzustellen, dass das System Datenverkehrs- und Protokollpakete mit minimaler Verzögerung weiterleitet, wenn das Netzwerk überlastet ist. Einige CoS-Einstellungen, z. B. Klassifizierer, werden automatisch auf jede von Ihnen konfigurierte logische Schnittstelle angewendet. Andere Einstellungen, wie z. B. Rewrite-Regeln, werden nur angewendet, wenn Sie sie explizit einer Schnittstelle zuordnen.