
Lokaler HTTP-Umleitungsserver – Betriebsablauf
Sie können die lokale HTTP-Umleitungsfunktion in Konfigurationen verwenden, in denen sich der Umleitungsserver lokal auf einem Router befindet.
Ein lokaler HTTP-Umleitungsserver, der sich lokal auf einem Router befindet, verarbeitet HTTP-Anfragen, die an ihn umgeleitet werden, und antwortet mit einer Umleitungs-URL, die auf ein Captive Portal verweist. Sie können den lokalen Server als Dienst innerhalb eines Dienstsatzes implementieren, was mehr Skalierbarkeit und bessere Leistung bietet. Wenn Sie einen lokalen HTTP-Umleitungsserver verwenden, müssen Sie eine HTTP-Dienstregel konfigurieren, um HTTP-Anforderungen an ein Captive Portal in einem Walled Garden umzuleiten.
Ein Walled Garden ist eine Gruppe von Servern, die Anwendern Zugriff auf Websites innerhalb des Walled Garden ermöglichen, ohne dass eine erneute Autorisierung über ein Captive Portal erforderlich ist. HTTP-Anforderungsdatenverkehr von Anwendern, die für Server außerhalb des Walled Garden bestimmt sind, wird abgefangen und entweder vom CPCD-Dienst (Captive Portal Content Delivery) oder vom Routing-Engine umgeleitet. Der CPCD-Dienst oder die Routing-Engine lokalisiert die bereitgestellte Umleitungs-URL für den jeweiligen Anwender und sendet eine Antwort mit dem HTTP 302- oder 307-Statuscode, der die gefundene URL enthält.
Abbildung 1 zeigt die allgemeine Dienst-Bereitstellung während der Zugriffskonfiguration für einen lokalen HTTP-Umleitungsserver. Der HTTP-Umleitungsserver befindet sich lokal auf dem Router. Die Dienstzuordnung erfolgt bei der Anmeldung des Anwenders, und die Diensttrennung erfolgt bei der Abmeldung des Anwenders.
Eine vollständige HTTP-Umleitungslösung hängt von Back-End-Servern wie SRC, Captive Portal und RADIUS ab. Ihre Integration ist spezifisch für das von jedem Kunden bevorzugte Integrationsschema.
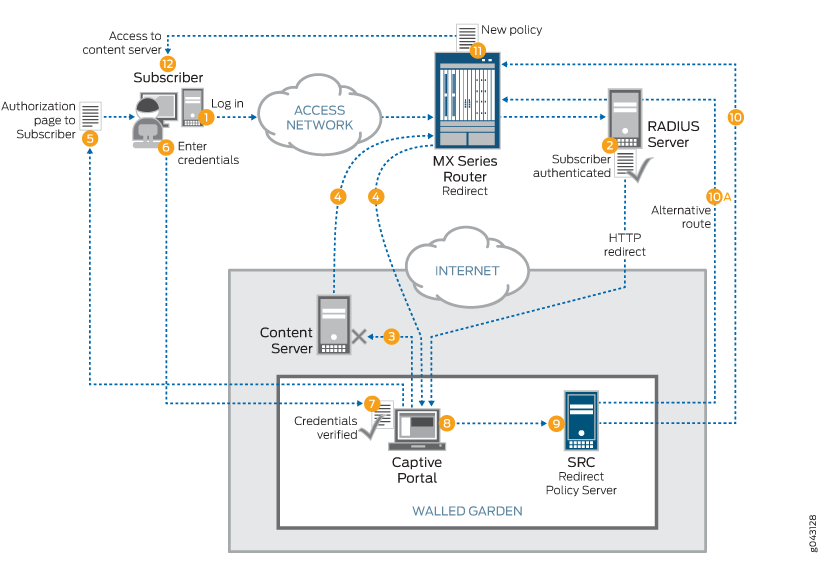 des lokalen HTTP-Umleitungsservers
-
Der Anwender meldet sich an und verbindet sich über das Zugangsnetzwerk.
-
RADIUS authentifiziert den Anwender und sendet einen Service Activate (HTTP-Umleitung), der HTTP-Datenverkehr an das Captive Portal in einem Walled Garden umleitet.
-
Der Anwender versucht, außerhalb des Walled Garden auf den Inhaltsserver (HTTP-Datenverkehr) zuzugreifen.
-
Der HTTP-Datenverkehr des Anwenders wird vom Router an das Captive Portal umgeleitet.
-
Das Captive Portal sendet eine Autorisierungsseite an den Anwender zurück.
-
Der Anwender gibt Anmeldeinformationen ein, um die Autorisierung zu erhalten.
-
Das Captive Portal überprüft die Anmeldeinformationen des Anwenders.
-
Das Captive Portal autorisiert den Anwender und benachrichtigt den SRC-Umleitungsrichtlinienserver.
-
Der SRC-Umleitungsrichtlinienserver überprüft die Anwenderdatenbank und formuliert eine Richtlinie, damit der Anwender auf den Inhaltsserver zugreifen kann.
-
Der SRC-Umleitungsrichtlinienserver sendet die Richtlinie mithilfe von JSRC oder Diameter direkt an den Router.
Alternativ benachrichtigt der SRC-Redirect-Policy-Server den RADIUS-Server, der wiederum eine Änderung der Autorisierung (Change of Authorization, CoA) an den Router sendet.
-
Der Router fügt die neue Richtlinie an und überschreibt die ursprüngliche Umleitungsrichtlinie.
-
Der Anwender erhält nun Zugriff auf den Content-Server.