
Reassembly-IP Packet auf Inline-Serviceschnittstellen
Übersicht über die Neuzusammensetzung von IP-Paketfragmenten für L2TP
Sie können Inline-Serviceschnittstellen auf Routern der MX-Serie mit MPCs konfigurieren, um die Reassemblierung fragmentierter IP-Pakete für eine L2TP-Verbindung zu unterstützen. Wenn Pakete über eine L2TP-Verbindung übertragen werden, können die Pakete während der Übertragung fragmentiert werden und müssen vor der weiteren Verarbeitung wieder zusammengesetzt werden. Eine effiziente Reorganisation ist wichtig für die Durchsatz des Netzwerks, die Skalierbarkeit und die angemessene Reaktion auf Überlastungen.
Die Fragmentierung von IP-Paketen für die Übertragung und die Notwendigkeit, die IP-Pakete an einem Ziel wieder zusammenzusetzen, ist ein Merkmal der Funktionsweise von Layer 2 (der Frame-Layer) und Layer 3 (der Paket-Layer). Die maximale Größe eines Frames, die durch den Wert der maximalen Übertragungseinheit (MTU) festgelegt wird, und die maximale Größe eines Pakets werden unabhängig voneinander bestimmt. In der Regel kann die Paketgröße die für die ausgehende Verbindung definierte MTU-Größe weit überschreiten. Wenn die Paketgröße (Daten plus IP und andere Header) die konfigurierte Frame-Größe überschreitet (normalerweise durch die Grenzwerte des Transportmediums festgelegt), muss das Paket für die Übertragung fragmentiert und auf mehrere Frames aufgeteilt werden.
Frames werden immer sofort verarbeitet, wenn sie ankommen (wenn sie fehlerfrei sind), aber Paketfragmente können erst verarbeitet werden, wenn das gesamte Paket wieder zusammengesetzt wurde. Für jedes Paketfragment innerhalb einer Frame-Serie, mit Ausnahme des letzten Paketfragments, ist das IP-Header-Bit für mehr Fragmente (MF) festgelegt, was darauf hinweist, dass dieses Paket Teil eines Ganzen ist. Für das letzte Paketfragment innerhalb eines Frames ist dieses MF-Bit nicht festgelegt und daher die Fragmentsequenz beendet. Nachdem alle Fragmente eines Pakets angekommen sind, kann das gesamte Paket wieder zusammengesetzt werden.
Bei einer L2TP-Verbindung werden Pakete zwischen dem L2TP Access Concentrator (LAC) und dem L2TP Network Server (LNS) übertragen. Bei einem IP-Paket, das über eine L2TP-Verbindung übertragen wird, wird das Paket an einem der folgenden Standorte fragmentiert:
-
In der LAC für den Datenverkehr für das LNS
-
Am LNS für den Verkehr in der LAC
-
An einem Zwischen-Router, wenn LAC und LNS nicht direkt verbunden sind und die MTU-Größe auf dem Router kleiner ist als die auf dem LAC oder LNS.
IP-Reassembly-Parameter, die auf Inline-Serviceschnittstellen der LAC und des LNS konfiguriert sind, bestimmen, wie die Fragmente auf diesen Schnittstellen wieder zusammengesetzt werden, um eine effiziente Reassembly über eine L2TP-Verbindung zu gewährleisten. Abbildung 1 zeigt die IP-Fragmentierung und -Neuzusammensetzung für eingehenden Anwender-Datenverkehr in einem vereinfachten L2TP-Netzwerk.
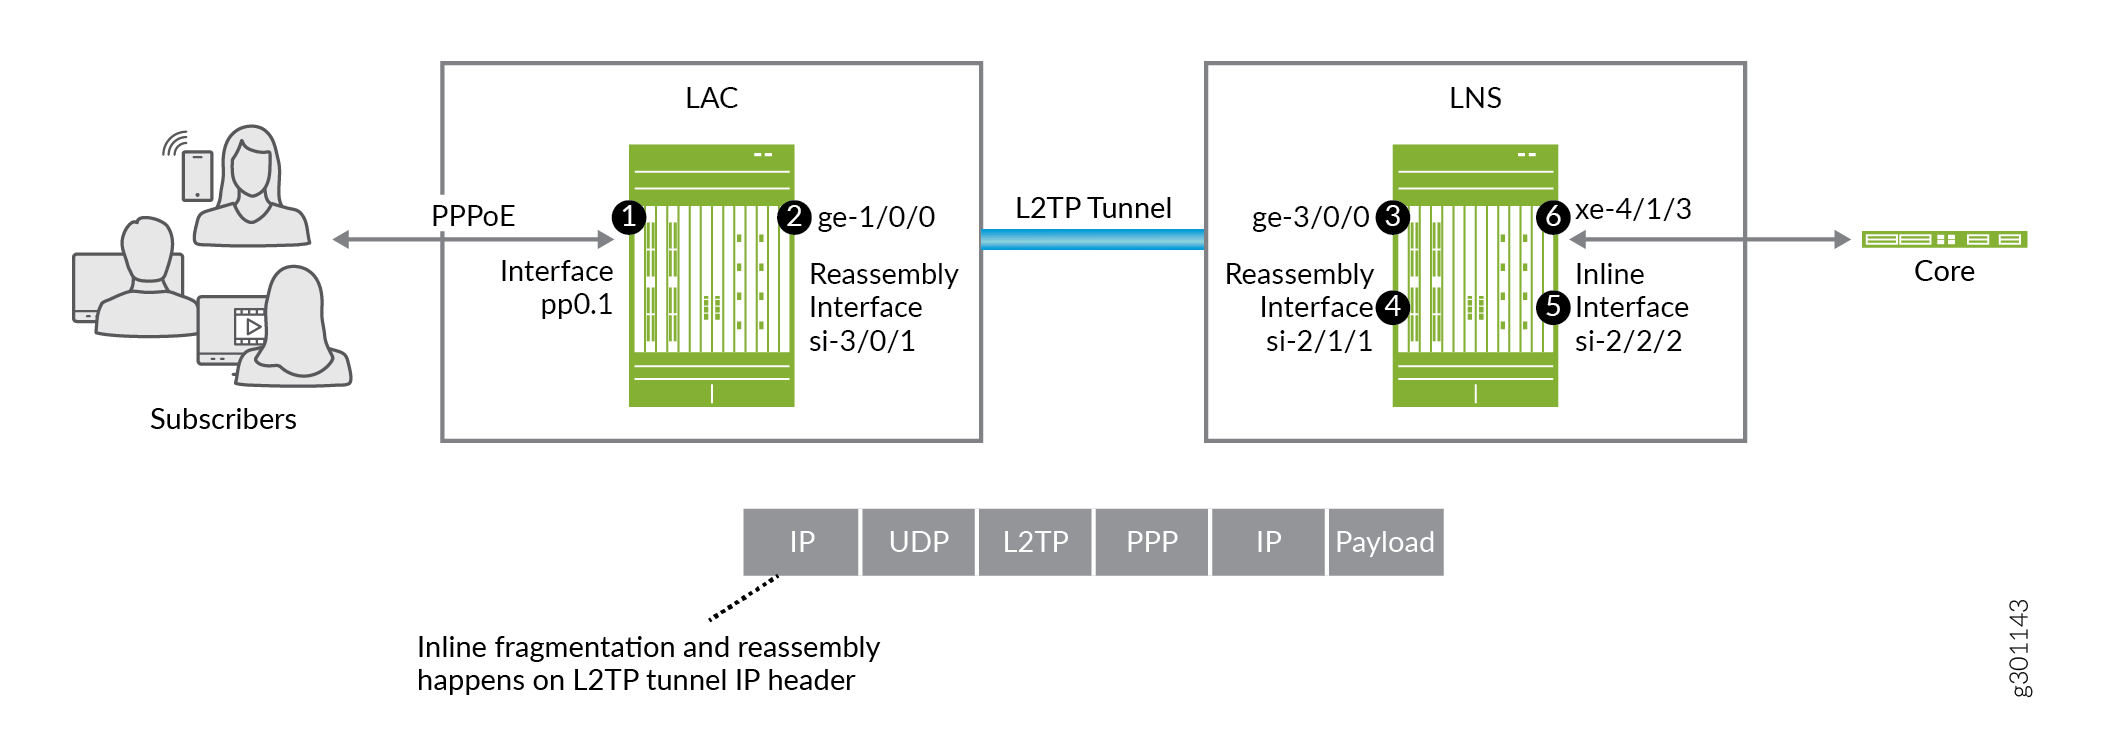
Eingehender Datenverkehr zum Core:
-
Der Anwenderdatenverkehr kommt auf der LAC-Schnittstelle für Anwender, pp0.1, im Paketformat [MAC] [PPPoE] [PPP] [IP] [Payload] an. Der PPPoE-Header wird entfernt und der L2TP-Tunnel-Header hinzugefügt, wodurch das Tunnel-Paket [IP] [UDP] [L2TP] [PPP] [IP] [Payload] entsteht.
-
Das Paket wird über die Peer-WAN-Schnittstelle des LAC, ge-1/0/0, im L2TP-Tunnel gesendet. Wenn die Paketgröße größer als die MTU der WAN-Schnittstelle ist, wird das Paket im L2TP-Tunnel-Header fragmentiert. Der LAC sendet die Fragmente dann an das LNS.
-
Wenn die Fragmente auf der LNS-Peer-WAN-Schnittstelle ge-3/0/0 ankommen, werden die Fragmente durch eine Routensuche zur Inline-Schnittstelle für die LNS-Reassembly, si-2/1/1, geleitet.
-
Die Fragmente werden auf der Schnittstelle si-2/1/1 wieder zusammengesetzt und das Paket wird an die LNS-Inline-Schnittstelle si-2/2/2 gesendet.
-
L2TP entkapselt den L2TP-Tunnel-Header und den PPP-Header auf der Inline-Schnittstelle si-2/2/2, wobei der IP-Header und die Nutzlast übrig bleiben. Eine Routensuche im IP-Header sendet das Paket an die Core-Schnittstelle des LNS, xe-4/1/3.
-
Das Paket wird über die Core-Schnittstelle xe-4/1/3 gesendet.
Abbildung 2 zeigt die IP-Fragmentierung und -Neuzusammensetzung für ausgehenden Datenverkehr von Anwendern in einem vereinfachten L2TP-Netzwerk.
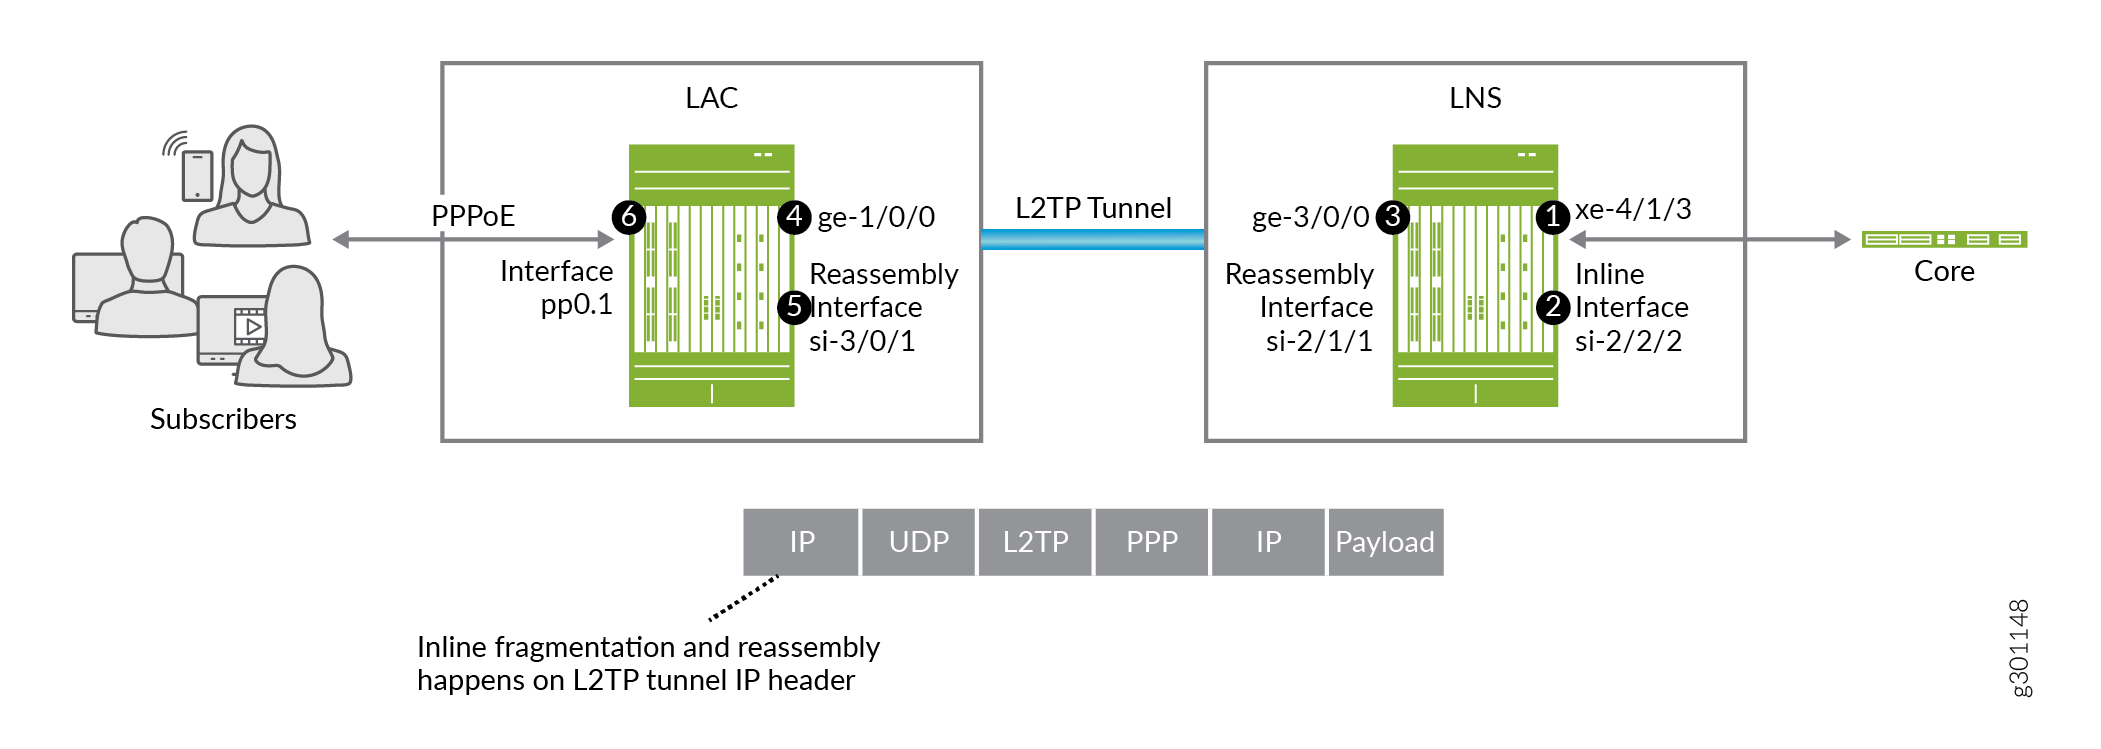
Ausgehender Datenverkehr an Abonnenten:
-
Der Teilnehmerverkehr kommt über die dem LNS-Core zugewandte Schnittstelle xe-4/1/3 an. Eine Routensuche lenkt das Paket zur LNS-Inline-Schnittstelle si-2/2/2.
-
Auf der Schnittstelle si-2/2/2 kapselt L2TP das Paket mit dem L2TP-Header und dem PPP-Header ein. Anschließend wird das L2TP-Tunnel-Paket [IP] [UDP] [L2TP] [PPP] [IP] [Payload] erstellt.
-
Die Routensuche im L2TP-Tunnel-IP-Header sendet das Paket an die Peer-WAN-Schnittstelle des LNS, ge-3/0/0. Wenn die Paketgröße größer als die MTU der WAN-Schnittstelle ist, wird das Paket im L2TP-Tunnel-Header fragmentiert. Das LNS sendet die Fragmente dann an die LAC.
-
Wenn die Fragmente auf der LAC-Peer-WAN-Schnittstelle ge-1/0/0 ankommen, werden die Fragmente durch eine Routensuche zur Inline-Schnittstelle für die LAC-Reassembly, si-3/0/1, geleitet.
-
Die Fragmente werden auf dieser Schnittstelle wieder zusammengesetzt und das Paket wird an die dem Anwender zugewandte Schnittstelle pp0.1 gesendet.
-
L2TP entkapselt den L2TP-Tunnel-Header auf der Inline-Schnittstelle pp0.1 und verbleibt [PPP] [IP] [Payload]. Dann findet die PPPoE- und MAC-Kapselung auf dem Paket statt. Das Paket, das nun aus [MAC] [PPPoE], [PPP], [IP] [Payload] besteht, wird über die Zugriffsschnittstelle an den Anwender gesendet.
Konfiguration der IP-Inline-Reassemblierung für L2TP
Dieses Verfahren zeigt, wie eine Serviceschnittstelle auf einer LAC oder LNS konfiguriert wird, um fragmentierte IP-Pakete wieder zusammenzusetzen. In diesem Beispiel wird ein Dienstsatz erstellt, der die Parameter für die IP-Neuzusammensetzung für L2TP-Fragmente konfiguriert. Der Dienstsatz wird dann dem L2TP-Dienst zugeordnet.
Bevor Sie die Inline-IP-Reassemblierung konfigurieren, stellen Sie sicher, dass Sie über Folgendes verfügen:
Konfiguriertes L2TP.
Sie haben eine gültige Serviceschnittstelle auf der LAC oder dem LNS konfiguriert.
So konfigurieren Sie die Inline-IP-Reassemblierung: