
AUF DIESER SEITE
-
Konfigurieren der Spiegelung auf EX9200-Switches zur Analyse des Datenverkehrs (CLI-Verfahren)
-
Konfigurieren der Spiegelung auf EX4300-Switches zur Analyse des Datenverkehrs (CLI-Verfahren)
-
Konfigurieren der Portspiegelung zur Analyse des Datenverkehrs (CLI-Verfahren)
-
Überprüfung der Ein- und Ausgaben für Port-Spiegelungsanalysatoren auf Switches der EX-Serie
Konfigurieren von Portspiegelung und Analysetools
Grundlegendes zu Portspiegelungsanalysatoren
Die Portspiegelung kann für die Analyse des Datenverkehrs auf Routern und Switches verwendet werden, die im Gegensatz zu Hubs keine Pakete an jeden Port des Zielgeräts Broadcast. Bei der Portspiegelung werden Kopien aller Pakete oder richtlinienbasierten Stichprobenpakete an lokale oder Remote-Analysatoren gesendet, wo Sie die Daten überwachen und analysieren können.
Im Zusammenhang mit Port-Mirroring-Analysatoren verwenden wir den Begriff Switching-Gerät. Der Begriff gibt an, dass das Gerät (einschließlich Router) eine Switching-Funktion ausführt.
Sie können Analysetools auf Paketebene verwenden, um Folgendes zu erreichen:
-
Überwachung des Netzwerkdatenverkehrs
-
Durchsetzung von Netzwerknutzungsrichtlinien
-
Richtlinien zur Dateifreigabe durchsetzen
-
Identifizieren Sie die Ursachen von Problemen
-
Identifizieren von Stationen oder Anwendungen mit hoher oder abnormaler Bandbreitenauslastung
Sie können die Portspiegelung so konfigurieren, dass sie gespiegelt wird:
-
Bridged-Pakete (Layer-2-Pakete)
-
Geroutete Pakete (Layer-3-Pakete)
Gespiegelte Pakete können entweder auf eine lokale Schnittstelle für die lokale Überwachung oder auf eine VLAN- oder Bridge-Domäne für die Remote-Überwachung kopiert werden.
Folgende Pakete können kopiert werden:
-
Pakete, die in einen Port eintreten oder ihn verlassen: Sie können Pakete, die in einen Port eintreten oder ihn verlassen, in beliebiger Kombination für bis zu 256 Ports spiegeln. Sie können beispielsweise Kopien der Pakete, die in einige Ports eintreten, und der Pakete, die andere Ports verlassen, an denselben lokalen Analyseport oder dasselbe Analyse-VLAN senden.
-
Pakete, die in eine VLAN- oder Bridge-Domain eintreten oder diese verlassen: Sie können die Pakete, die in ein VLAN oder eine Bridge-Domain eintreten oder diese verlassen, entweder auf einen lokalen Analyzer-Port oder auf ein Analyzer-VLAN oder eine Bridge-Domain spiegeln. Sie können mehrere VLANs (bis zu 256 VLANs) oder Bridge-Domänen als Eingangseingänge für ein Analysegerät konfigurieren, einschließlich eines VLAN-Bereichs und privater VLANs (PVLANs).
-
Richtlinienbasierte Beispielpakete: Sie können eine richtlinienbasierte Stichprobe von Paketen spiegeln, die in eine Port-, VLAN- oder Bridge-Domäne gelangen. Sie konfigurieren einen Firewall-Filter mit einer Richtlinie, um die zu spiegelnden Pakete auszuwählen. Sie können die Probe an eine Port-Spiegelungs-Instanz oder an ein Analyse-VLAN oder eine Bridge-Domäne senden.
- Übersicht über Analyzer
- Statistical Analyzer – Übersicht
- Überblick über das Standardanalysetool
- Portspiegelung an einer Gruppe von Ports, die an mehrere statistische Analysetools gebunden sind
- Terminologie des Port Mirroring Analyzers
- Konfigurationsrichtlinien für Portspiegelungsanalysatoren
Übersicht über Analyzer
Sie können ein Analysetool so konfigurieren, dass sowohl der Eingabedatenverkehr als auch der Ausgabedatenverkehr in derselben Analysekonfiguration definiert werden. Der zu analysierende Eingabedatenverkehr kann entweder Datenverkehr sein, der in eine Schnittstelle oder ein VLAN eindringt, oder Datenverkehr, der eine Schnittstelle oder ein VLAN verlässt. Mit der Konfiguration des Analyzers können Sie diesen Datenverkehr an eine Ausgabeschnittstelle, eine Instanz, eine Next-Hop-Gruppe, ein VLAN oder eine Bridge-Domäne senden. Sie können ein Analysetool auf Hierarchieebene [edit forwarding-options analyzer] konfigurieren.
Statistical Analyzer – Übersicht
Sie können eine Reihe von Spiegelungseigenschaften definieren, z. B. Spiegelungsrate und maximale Paketlänge für Datenverkehr, die Sie explizit an physische Ports auf dem Router oder Switch binden können. Dieser Satz von Spiegelungseigenschaften stellt ein statistisches Analysetool dar (auch als nicht standardmäßiges Analysetool bezeichnet). Auf dieser Ebene können Sie eine benannte Instanz an die physischen Ports binden, die einem bestimmten FPC zugeordnet sind.
Überblick über das Standardanalysetool
Sie können ein Analysetool konfigurieren, ohne Spiegelungseigenschaften (z. B. Spiegelungsrate oder maximale Paketlänge) zu konfigurieren. Standardmäßig ist die Spiegelungsrate auf 1 und die maximale Paketlänge auf die vollständige Länge des Pakets festgelegt. Diese Eigenschaften werden auf globaler Ebene angewendet und müssen nicht an einen bestimmten FPC gebunden sein.
Portspiegelung an einer Gruppe von Ports, die an mehrere statistische Analysetools gebunden sind
Sie können bis zu zwei statistische Analysetools auf dieselben Portgruppen des Switching-Geräts anwenden. Durch Anwenden von zwei verschiedenen statistischen Analyseinstanzen auf dieselbe FPC oder Packet Forwarding Engine können Sie zwei verschiedene Layer-2-Spiegelungsspezifikationen an eine einzige Portgruppe binden. Spiegelungseigenschaften, die an einen FPC gebunden sind, überschreiben alle Analyseeigenschaften (Standardanalyseeigenschaften), die auf globaler Ebene auf dem Switching-Gerät gebunden sind. Standardanalyseeigenschaften werden überschrieben, indem eine zweite Analyseinstanz an dieselbe Portgruppe gebunden wird.
Terminologie des Port Mirroring Analyzers
Tabelle 1 listet einige Begriffe der Portspiegelungsanalyse und ihre Beschreibungen auf.
| Begriff | Beschreibung |
|---|---|
| Analysator |
In einer Spiegelungskonfiguration umfasst das Analysetool:
|
| Ausgabeschnittstelle des Analysators (Auch als Monitor-Port bezeichnet) |
Schnittstelle, an die gespiegelter Datenverkehr gesendet wird und ein Protokollanalysator angeschlossen ist. Schnittstellen, die als Ausgabe für ein Analysetool verwendet werden, müssen unter der Für Analyse-Ausgabeschnittstellen gelten die folgenden Einschränkungen:
|
| Analyzer-VLAN oder Bridge-Domäne (Auch als Monitor-VLAN oder Bridge-Domain bezeichnet) |
VLAN- oder Bridge-Domain, an die gespiegelter Datenverkehr gesendet wird, damit er von einem Protokollanalysator verwendet wird. Die Mitgliedsschnittstellen in der Monitor-VLAN- oder Bridge-Domäne sind auf die Switching-Geräte in Ihrem Netzwerk verteilt. |
| Bridge-Domain-basierter Analysator |
Eine Analysesitzung, die für die Verwendung von Bridge-Domänen für Eingabe, Ausgabe oder beides konfiguriert ist. |
| Standard-Analysator |
Ein Analysetool mit Standardspiegelungsparametern. Standardmäßig beträgt die Spiegelungsrate 1 und die maximale Paketlänge die Länge des gesamten Pakets. |
| Eingabeschnittstelle (Auch als gespiegelte Ports oder überwachte Schnittstellen bezeichnet) |
Eine Schnittstelle auf dem Switching-Gerät, an der der Datenverkehr, der in diese Schnittstelle ein- oder ausgeht, gespiegelt wird. |
| LAG-basiertes Analysetool |
Ein Analysetool, für das eine Link Aggregation Group (LAG) als Eingabeschnittstelle (Eingangsschnittstelle) in der Analysekonfiguration angegeben ist. |
| Lokale Spiegelung |
Eine Analysekonfiguration, bei der Pakete an einen lokalen Analyseport gespiegelt werden. |
| Überwachungsstation |
Ein Computer, auf dem ein Protokollanalysator ausgeführt wird. |
| Analysator basierend auf Next-Hop-Gruppe |
Eine Analysetoolkonfiguration, die die Next-Hop-Gruppe als Ausgabe für ein Analysetool verwendet. |
| Port-basierter Analysator |
Eine Analysekonfiguration, die Schnittstellen für die Eingabe und Ausgabe definiert. |
| Anwendung für Protokollanalysator |
Eine Anwendung zur Untersuchung von Paketen, die über ein Netzwerksegment übertragen werden. Häufig auch als Netzwerkanalysator, Paket-Sniffer oder Sonde bezeichnet. |
| Remote-Spiegelung |
Funktioniert genauso wie die lokale Spiegelung, mit dem Unterschied, dass der gespiegelte Datenverkehr nicht an einen lokalen Analyseport kopiert, sondern an ein Analyse-VLAN oder eine Bridge-Domäne geflutet wird, die Sie speziell für den Empfang von gespiegeltem Datenverkehr erstellen. Gespiegelte Pakete haben ein zusätzliches äußeres Tag des Analyse-VLANs oder der Bridge-Domäne. |
| Statistischer Analysator (Auch als nicht standardmäßiges Analysetool bezeichnet) |
Eine Reihe von Spiegelungseigenschaften, die Sie explizit an die physischen Ports des Switches binden können. Dieser Satz von Analyseeigenschaften wird als statistisches Analysetool bezeichnet. |
| VLAN-basierter Analysator |
Eine Analyzer-Konfiguration, die VLANs verwendet, um den gespiegelten Datenverkehr an den Analyzer zu liefern. |
Konfigurationsrichtlinien für Portspiegelungsanalysatoren
Wenn Sie Portspiegelungsanalysatoren konfigurieren. Wir empfehlen Ihnen, diese Richtlinien zu befolgen, um einen optimalen Nutzen zu erzielen. Es wird empfohlen, die Spiegelung zu deaktivieren, wenn Sie sie nicht verwenden, und bestimmte Schnittstellen als Eingabe für das Analysetool auszuwählen, anstatt die all Schlüsselwortoption zu verwenden, die die Spiegelung auf allen Schnittstellen ermöglicht. Wenn nur notwendige Pakete gespiegelt werden, werden potenzielle Auswirkungen auf die Leistung reduziert.
Sie können die Menge des gespiegelten Datenverkehrs auch wie folgt begrenzen:
-
Statistische Stichproben verwenden
-
Verwenden eines Firewall-Filters
-
Festlegen eines Verhältnisses zur Auswahl einer statistischen Stichprobe
Bei der lokalen Spiegelung wird der Datenverkehr von mehreren Ports an die Ausgabeschnittstelle des Analysetools repliziert. Wenn die Ausgabeschnittstelle für ein Analysegerät die Kapazität erreicht, werden Pakete verworfen. Sie müssen berücksichtigen, ob der gespiegelte Datenverkehr die Kapazität der Analyse-Ausgabeschnittstelle überschreitet.
Tabelle 2 fasst weitere Konfigurationsrichtlinien für Analysetools zusammen.
| Leitlinie |
Wert- oder Supportinformationen |
Kommentar |
|---|---|---|
| Anzahl der Analysetools, die Sie gleichzeitig aktivieren können. |
64 Standard-Analysetools 2 pro FPC – Statistischer Analysator |
Statistische Analysetools müssen an einen FPC gebunden sein, um den Datenverkehr auf Ports zu spiegeln, die zu diesem FPC gehören.
Hinweis:
Standardanalyseeigenschaften sind implizit an die letzte (oder vorletzte) Instanz auf allen FPCs im System gebunden. Wenn Sie also explizit ein zweites statistisches Analysetool auf dem FPC binden, werden die Standardeigenschaften des Analysetools überschrieben. |
| Anzahl der Schnittstellen, VLANs oder Bridge-Domänen, die Sie als Eingangseingabe für ein Analysetool verwenden können. |
256 |
– |
| Arten von Ports, auf denen Sie den Datenverkehr nicht spiegeln können. |
|
|
| Protokollfamilien, die Sie in ein Analysetool aufnehmen können. |
|
Ein Analysetool spiegelt nur den überbrückten Datenverkehr wider. Um gerouteten Datenverkehr zu spiegeln, verwenden Sie die Portspiegelungskonfiguration mit |
| Pakete mit Fehlern auf der physischen Schicht werden nicht an den lokalen oder Remote-Analysator gesendet. |
Anwendbar |
Pakete mit diesen Fehlern werden herausgefiltert und somit nicht an den Analysator gesendet. |
| Analyzer unterstützt keinen Datenverkehr mit Leitungsgeschwindigkeit. |
Anwendbar |
Die Spiegelung für Datenverkehr mit Leitungsgeschwindigkeit erfolgt nach bestmöglichem Bemühen. |
| Ausgabe des Analyzers auf einer LAG-Schnittstelle. |
Unterstützt |
|
| Ausgabeschnittstellenmodus des Analysators als Bündelfunkmodus. |
Unterstützt |
|
| Ausgangsspiegelung von Host-generierten Steuerpaketen. |
Nicht unterstützt |
|
| Konfigurieren logischer Layer-3-Schnittstellen in der |
Nicht unterstützt |
|
| Die Eingangs- und Ausgangszeilen des Analysators, die Mitglieder desselben VLANs enthalten, oder das VLAN selbst müssen vermieden werden. |
Anwendbar |
|
| Unterstützung für VLAN und seine Mitgliedsschnittstellen in verschiedenen Analysesitzungen |
Nicht unterstützt |
Wenn die Spiegelung konfiguriert ist, ist eines der Analysetools aktiv. |
| Ausgangsspiegelung von aggregierten Ethernet-Schnittstellen (ae) und deren untergeordneten logischen Schnittstellen, die für verschiedene Analysetools konfiguriert sind. |
Nicht unterstützt |
|
Konfigurieren der Spiegelung auf EX9200-Switches zur Analyse des Datenverkehrs (CLI-Verfahren)
Mit EX9200-Switches können Sie die Spiegelung konfigurieren, um Kopien von Paketen für die lokale Überwachung entweder an eine lokale Schnittstelle oder für die Remote-Überwachung an ein VLAN zu senden. Sie können Spiegelung verwenden, um die folgenden Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die in ein VLAN eintreten oder es verlassen
Spiegeln Sie nur notwendige Pakete, um potenzielle Auswirkungen auf die Leistung zu reduzieren. Wir empfehlen Ihnen:
-
Deaktivieren Sie die von Ihnen konfigurierten Analysetools, wenn Sie sie nicht verwenden.
-
Geben Sie einzelne Schnittstellen als Eingabe für Analysetools an, anstatt alle Schnittstellen als Eingabe anzugeben.
-
Begrenzen Sie die Menge des gespiegelten Datenverkehrs durch:
-
Verwendung statistischer Stichproben.
-
Festlegen von Verhältnissen zur Auswahl statistischer Stichproben.
-
Verwenden von Firewall-Filtern.
-
Wenn Sie zusätzliche Analysetools erstellen möchten, ohne die vorhandenen Analysetools zu löschen, deaktivieren Sie die vorhandenen Analysetools mithilfe der disable analyzer analyzer-name Anweisung über die Befehlszeilenschnittstelle (CLI) oder über die J-Web-Konfigurationsseite für die Spiegelung.
Schnittstellen, die als Ausgabe für einen Analysator verwendet werden, müssen unter der konfiguriert ethernet-switching familyund einem VLAN zugeordnet sein.
- Konfigurieren eines Analyzers für die lokale Datenverkehrsanalyse
- Konfigurieren eines Analysetools für die Remotedatenverkehrsanalyse
- Konfigurieren eines statistischen Analysators für die lokale Datenverkehrsanalyse
- Konfigurieren eines statistischen Analysators für die Remotedatenverkehrsanalyse
- Binden statistischer Analysatoren an Ports, die auf FPC-Ebene gruppiert sind
- Konfigurieren eines Analysetools mit mehreren Zielen mithilfe von Next-Hop-Gruppen
- Definieren einer Next-Hop-Gruppe für die Layer-2-Spiegelung
Konfigurieren eines Analyzers für die lokale Datenverkehrsanalyse
So spiegeln Sie Netzwerk- oder VLAN-Datenverkehr auf dem Switch mithilfe von Analysetools auf eine Schnittstelle auf dem Switch:
Konfigurieren eines Analysetools für die Remotedatenverkehrsanalyse
So spiegeln Sie den Datenverkehr, der Schnittstellen oder ein VLAN auf dem Switch durchläuft, in ein VLAN, das für die Analyse von einem Remote-Standort aus verwendet wird:
Konfigurieren eines statistischen Analysators für die lokale Datenverkehrsanalyse
So spiegeln Sie den Schnittstellendatenverkehr oder VLAN-Datenverkehr auf dem Switch mithilfe eines statistischen Analysetools auf eine Schnittstelle auf dem Switch:
Konfigurieren eines statistischen Analysators für die Remotedatenverkehrsanalyse
So spiegeln Sie den Datenverkehr, der Schnittstellen oder ein VLAN auf dem Switch durchläuft, auf ein VLAN, um von einem Remote-Standort aus mit einem statistischen Analysetool analysiert zu werden:
Binden statistischer Analysatoren an Ports, die auf FPC-Ebene gruppiert sind
Sie können ein statistisches Analysetool an einen bestimmten FPC im Switch binden, d. h. Sie können die Instanz des statistischen Analysetools auf FPC-Ebene des Switches binden. Die im statistischen Analyzer angegebenen Spiegelungseigenschaften werden auf alle physischen Ports angewendet, die allen Packet Forwarding Engines auf dem angegebenen FPC zugeordnet sind.
So binden Sie eine benannte Instanz des Layer 2-Analyzers an einen FPC:
-
Aktivieren Sie die Konfiguration der Switch-Chassis-Eigenschaften:
[edit] user@switch# edit chassis
-
Aktivieren Sie die Konfiguration eines FPC (und seiner installierten PICs):
[edit chassis] user@switch# edit fpc slot-number
-
Binden Sie eine Instanz der statistischen Analyse an die FPC:
[edit chassis fpc slot-number] user@switch# set port-mirror-instance stats_analyzer-1
-
(Optional) Um eine zweite Instanz der Layer-2-Spiegelung der Statistikanalyse an dieselbe FPC zu binden, wiederholen Sie Schritt 3, und geben Sie einen anderen Namen für die statistische Analyse an:
[edit chassis fpc slot-number] user@switch# set port-mirror-instance stats_analyzer-2
-
Überprüfen Sie die Mindestkonfiguration der Bindung:
[edit chassis fpc slot-number port-mirror-instance analyzer_name] user@switch# top [edit] user@switch# show chassis chassis { fpc slot-number { # Bind two statistical analyzers or port mirroring named instances at the FPC level. port-mirror-instance stats_analyzer-1; port-mirror-instance stats_analyzer-2; } }
Beim Binden einer zweiten Instanz (stats_analyzer-2 in diesem Beispiel) überschreiben die Spiegelungseigenschaften dieser Sitzung, sofern konfiguriert, alle Standardanalysetools.
Konfigurieren eines Analysetools mit mehreren Zielen mithilfe von Next-Hop-Gruppen
Sie können den Datenverkehr an mehrere Ziele spiegeln, indem Sie Next-Hop-Gruppen als Analyseausgabe konfigurieren. Die Spiegelung von Paketen an mehrere Ziele wird auch als Multipacket-Port-Spiegelung bezeichnet.
So spiegeln Sie den Schnittstellendatenverkehr oder VLAN-Datenverkehr auf dem Switch auf eine Schnittstelle auf dem Switch (mithilfe von Analysetools):
Definieren einer Next-Hop-Gruppe für die Layer-2-Spiegelung
Die Next-Hop-Gruppenkonfiguration auf Konfigurationsebene [edit forwarding-options] ermöglicht es Ihnen, einen Next-Hop-Gruppennamen, den Typ der in der Next-Hop-Gruppe zu verwendenden Adressen und die logischen Schnittstellen zu definieren, die die verschiedenen Ziele bilden, zu denen der Datenverkehr gespiegelt werden kann. Standardmäßig wird die Next-Hop-Gruppe mithilfe von Layer-3-Adressen mit der [edit forwarding-options next-hop-group next-hop-group-name group-type inet] Anweisung angegeben. Um eine Next-Hop-Gruppe anzugeben, die stattdessen Layer-2-Adressen verwendet, fügen Sie die [edit forwarding-options next-hop-group next-hop-group-name group-type layer-2] Anweisung ein.
So definieren Sie eine Next-Hop-Gruppe für die Layer-2-Spiegelung:
Konfigurieren der Spiegelung auf EX4300-Switches zur Analyse des Datenverkehrs (CLI-Verfahren)
Diese Aufgabe verwendet Junos OS für Switches der EX-Serie mit Unterstützung für den Konfigurationsstil Erweiterte Layer 2-Software (ELS).
Mit den EX4300-Switches können Sie die Spiegelung so konfigurieren, dass Kopien von Paketen entweder an eine lokale Schnittstelle für die lokale Überwachung oder an ein VLAN für die Remote-Überwachung gesendet werden. Sie können Spiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die in ein VLAN eingehen
Spiegeln Sie nur notwendige Pakete, um potenzielle Auswirkungen auf die Leistung zu reduzieren. Wir empfehlen Ihnen:
-
Deaktivieren Sie Ihre konfigurierten Spiegelungskonfigurationen, wenn Sie sie nicht verwenden.
-
Geben Sie einzelne Schnittstellen als Eingabe für Analysetools an, anstatt alle Schnittstellen als Eingabe anzugeben.
-
Begrenzen Sie die Menge des gespiegelten Datenverkehrs mithilfe von Firewall-Filtern.
Wenn Sie zusätzliche Analysetools erstellen möchten, ohne die vorhandenen Analysetools zu löschen, deaktivieren Sie die vorhandenen Analysetools mithilfe der disable analyzer analyzer-name Anweisung in der Befehlszeilenschnittstelle oder auf der J-Web-Konfigurationsseite für die Spiegelung.
Schnittstellen, die als Ausgabe für ein Analysetool verwendet werden, müssen unter der ethernet-switching Produktfamilie konfiguriert werden.
- Konfigurieren eines Analyzers für die lokale Datenverkehrsanalyse
- Konfigurieren eines Analysetools für die Remotedatenverkehrsanalyse
- Konfigurieren der Portspiegelung
Konfigurieren eines Analyzers für die lokale Datenverkehrsanalyse
So spiegeln Sie den Schnittstellendatenverkehr oder VLAN-Datenverkehr auf dem Switch auf eine Schnittstelle auf dem Switch (mithilfe von Analysetools):
Konfigurieren eines Analysetools für die Remotedatenverkehrsanalyse
So spiegeln Sie den Datenverkehr, der Schnittstellen oder ein VLAN auf dem Switch durchläuft, zur Analyse von einem Remote-Standort auf ein VLAN (mithilfe von Analysetools):
Konfigurieren der Portspiegelung
Um Pakete zu filtern, die in eine Portspiegelungsinstanz gespiegelt werden sollen, erstellen Sie die Instanz und verwenden Sie sie dann als Aktion im Firewallfilter. Sie können Firewall-Filter sowohl in lokalen als auch in Remote-Spiegelungskonfigurationen verwenden.
Wenn dieselbe Portspiegelungsinstanz in mehreren Filtern oder Begriffen verwendet wird, werden die Pakete nur einmal auf den Ausgabeport der Analysequelle oder das VLAN der Analyse kopiert.
Um gespiegelten Datenverkehr zu filtern, erstellen Sie eine Portspiegelungsinstanz unter der [edit forwarding-options] Hierarchieebene und dann einen Firewallfilter. Der Filter kann jede der verfügbaren Übereinstimmungsbedingungen verwenden und muss als Aktion haben port-mirror-instance instance-name . Diese Aktion in der Firewall-Filterkonfiguration liefert die Eingabe für die Portspiegelungsinstanz.
So konfigurieren Sie eine Portspiegelungsinstanz mit Firewall-Filtern:
Konfigurieren der Portspiegelung zur Analyse des Datenverkehrs (CLI-Verfahren)
Diese Konfigurationsaufgabe verwendet Junos OS für Switches der EX-Serie, die den Konfigurationsstil für erweiterte Layer 2-Software (ELS) nicht unterstützen.
Mit den Switches der EX-Serie können Sie die Portspiegelung so konfigurieren, dass Paketkopien zur lokalen Überwachung entweder an eine lokale Schnittstelle oder zur Remote-Überwachung an ein VLAN gesendet werden. Sie können die Portspiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die auf EX2200-, EX3200-, EX3300-, EX4200-, EX4500- oder EX6200-Switches in ein VLAN eingehen
-
Pakete, die ein VLAN auf EX8200-Switches verlassen
Spiegeln Sie nur notwendige Pakete, um potenzielle Auswirkungen auf die Leistung zu reduzieren. Wir empfehlen Ihnen:
-
Deaktivieren Sie Ihre konfigurierten Portspiegelungsanalysatoren, wenn Sie sie nicht verwenden.
-
Geben Sie einzelne Schnittstellen als Eingabe für Analysetools an, anstatt alle Schnittstellen als Eingabe anzugeben.
-
Begrenzen Sie die Menge des gespiegelten Datenverkehrs durch:
-
Verwendung statistischer Stichproben.
-
Festlegen von Verhältnissen zur Auswahl statistischer Stichproben.
-
Verwenden von Firewall-Filtern.
-
Bevor Sie mit der Konfiguration der Portspiegelung beginnen, beachten Sie die folgenden Einschränkungen für Analyseausgabeschnittstellen:
-
Kann nicht auch ein Quellport sein.
-
Kann nicht für Switching verwendet werden.
-
Nehmen Sie nicht an Layer-2-Protokollen (wie RSTP) teil, wenn Sie Teil einer Portspiegelungskonfiguration sind.
-
Behalten Sie keine VLAN-Zuordnungen bei, die sie vor ihrer Konfiguration als Ausgabeschnittstellen für Analysetools hatten.
Wenn Sie zusätzliche Analysetools erstellen möchten, ohne die vorhandene Analysefunktion zu löschen, deaktivieren Sie zunächst die vorhandene Analysefunktion über den disable analyzer analyzer-name Befehl oder die J-Web-Konfigurationsseite für die Portspiegelung.
Schnittstellen, die als Ausgabe für ein Analysetool verwendet werden, müssen als Familie ethernet-switchingkonfiguriert sein.
- Konfigurieren der Portspiegelung für die lokale Datenverkehrsanalyse
- Portspiegelung für die Remote-Datenverkehrsanalyse konfigurieren
- Filtern des Datenverkehrs, der in ein Analysetool gelangt
Konfigurieren der Portspiegelung für die lokale Datenverkehrsanalyse
So spiegeln Sie den Schnittstellen- oder VLAN-Datenverkehr auf dem Switch auf eine andere Schnittstelle des Switch:
Portspiegelung für die Remote-Datenverkehrsanalyse konfigurieren
So spiegeln Sie den Datenverkehr, der Schnittstellen oder ein VLAN auf dem Switch durchläuft, zur Analyse von einem Remote-Standort in ein VLAN:
Filtern des Datenverkehrs, der in ein Analysetool gelangt
Um zu filtern, welche Pakete an ein Analysetool gespiegelt werden, erstellen Sie das Analysetool und verwenden Sie es dann als Aktion im Firewallfilter. Sie können Firewall-Filter sowohl in lokalen als auch in Remote-Port-Spiegelungskonfigurationen verwenden.
Wenn derselbe Analysator in mehreren Filtern oder Begriffen verwendet wird, werden die Pakete nur einmal auf den Ausgangsport des Analysators oder das VLAN des Analysators kopiert.
Um gespiegelten Datenverkehr zu filtern, erstellen Sie ein Analysetool und dann einen Firewallfilter. Der Filter kann jede der verfügbaren Übereinstimmungsbedingungen verwenden und muss die Aktion . analyzer Die Aktion des Firewall-Filters liefert die Eingabe für das Analysetool.
So konfigurieren Sie die Portspiegelung mit Filtern:
Überprüfung der Ein- und Ausgaben für Port-Spiegelungsanalysatoren auf Switches der EX-Serie
Zweck
Diese Verifizierungsaufgabe verwendet Junos OS für Switches der EX-Serie, die den Konfigurationsstil Enhanced Layer 2 Software (ELS) nicht unterstützen.
Stellen Sie sicher, dass auf dem Switch ein Analysator erstellt wurde und über die entsprechenden Spiegeleingangsschnittstellen und die entsprechende Ausgabeschnittstelle des Analysators verfügt.
Aktion
Sie können überprüfen, ob der Portspiegelungsanalysator wie erwartet konfiguriert ist, indem Sie den show analyzer Befehl verwenden.
[edit] user@switch> show analyzer Analyzer name : employee-monitor Output VLAN : remote-analyzer Mirror ratio : 1 Loss priority : High Ingress monitored interfaces : ge-0/0/0.0 Ingress monitored interfaces : ge-0/0/1.0
Sie können alle auf dem Switch konfigurierten Portspiegelanalysatoren anzeigen, einschließlich der deaktivierten, indem Sie den show ethernet-switching-options Befehl im Konfigurationsmodus verwenden.
user@switch# show ethernet-switching-options
inactive: analyzer employee-web-monitor {
loss-priority high;
output {
analyzer employee-monitor {
loss-priority high;
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
}
output {
vlan {
remote-analyzer;
}
}
}
Bedeutung
Diese Ausgabe zeigt, dass der Mitarbeiter-Monitor-Analysator ein Verhältnis von 1 hat (standardmäßig jedes Paket spiegelt), eine Verlustpriorität von high (setzen Sie diese Option auf high immer dann, wenn der Analyseausgang an ein VLAN erfolgt), den Datenverkehr spiegelt, der in ge-0/0/0 und ge-0/0/1 eintritt, und den gespiegelten Datenverkehr an den als Remote-Analyzer bezeichneten Analysator sendet.
Beispiel: Konfigurieren von Portspiegelungsanalysatoren für die lokale Überwachung der Verwendung von Mitarbeiterressourcen
Mit Geräten von Juniper Networks können Sie die Portspiegelung so konfigurieren, dass Kopien von Paketen zur lokalen Überwachung, an ein VLAN oder zur Remote-Überwachung an eine Bridge-Domäne gesendet werden. Sie können Spiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die in eine VLAN- oder Bridge-Domäne eintreten oder diese verlassen
Anschließend können Sie den gespiegelten Datenverkehr lokal oder remote mit einem Protokollanalysator analysieren. Sie können ein Analysetool auf einer lokalen Zielschnittstelle installieren. Wenn Sie gespiegelten Datenverkehr an ein Analyse-VLAN oder eine Bridge-Domäne senden, können Sie einen Analysebericht auf einer Remoteüberwachungsstation verwenden.
In diesem Thema wird beschrieben, wie die lokale Spiegelung auf einem Switching-Gerät konfiguriert wird. In den Beispielen in diesem Thema wird beschrieben, wie ein Switching-Gerät so konfiguriert wird, dass der Datenverkehr, der in Schnittstellen eingeht, die mit Mitarbeitercomputern verbunden sind, an eine Analyseausgabeschnittstelle auf demselben Gerät gespiegelt wird.
- Anforderungen
- Übersicht und Topologie
- Spiegelung des gesamten Mitarbeiterdatenverkehrs für lokale Analysen
- Verifizierung
Anforderungen
Verwenden Sie eine der folgenden Hardware- und Softwarekomponenten:
-
Ein EX9200-Switch mit Junos OS Version 13.2 oder höher
-
Ein Router der MX-Serie mit Junos OS Version 14.1 oder höher
Bevor Sie die Portspiegelung konfigurieren, sollten Sie sich mit den Spiegelungskonzepten vertraut machen. Informationen zu Analysetools finden Sie unter Grundlegendes zu Portspiegelungsanalysetools. Informationen zur Portspiegelung finden Sie unter Grundlegendes zur Layer 2-Portspiegelung.
Übersicht und Topologie
In diesem Abschnitt wird beschrieben, wie der gesamte Datenverkehr, der an Ports des Switching-Geräts gelangt, an eine Zielschnittstelle auf demselben Gerät gespiegelt wird (lokale Spiegelung). In diesem Fall gelangt der Datenverkehr in Ports, die mit den Computern der Mitarbeitenden verbunden sind.
Die Spiegelung des gesamten Datenverkehrs erfordert viel Bandbreite und sollte nur während einer aktiven Untersuchung erfolgen.
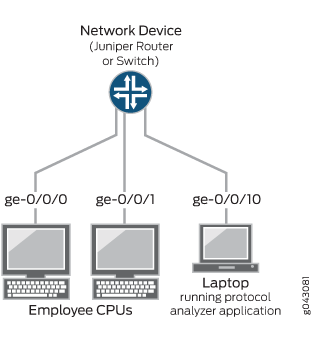
Die Schnittstellen ge-0/0/0 und ge-0/0/1 dienen als Anschlüsse für Mitarbeiterrechner.
Die Schnittstelle ge-0/0/10 ist für die Analyse des gespiegelten Datenverkehrs reserviert.
Schließen Sie einen PC, auf dem ein Protokollanalysator ausgeführt wird, an die Ausgabeschnittstelle des Analysetools an.
Mehrere Ports, die an eine Schnittstelle gespiegelt werden, können zu einem Pufferüberlauf führen, der dazu führt, dass gespiegelte Pakete an der Ausgabeschnittstelle verworfen werden.
Abbildung 1 zeigt die Netzwerktopologie für dieses Beispiel.
Spiegelung des gesamten Mitarbeiterdatenverkehrs für lokale Analysen
Vorgehensweise
CLI-Schnellkonfiguration
Um schnell die lokale Spiegelung für eingehenden Datenverkehr zu konfigurieren, der über zwei Ports gesendet wird, die mit den Computern der Mitarbeitenden verbunden sind, kopieren Sie einen der folgenden Befehle für Switches der EX-Serie oder für Router der MX-Serie, und fügen Sie sie in das Terminalfenster des Switching-Geräts ein:
EX-Serie
[edit] set interfaces ge-0/0/0 unit 0 family ethernet-switching set interfaces ge-0/0/1 unit 0 family ethernet-switching set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output interface ge-0/0/10.0
MX-Serie
[edit] set interfaces ge-0/0/0 unit 0 family bridge interface-mode access vlan-id 99 set interfaces ge-0/0/1 unit 0 family bridge interface-mode access vlan-id 98 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output interface ge-0/0/10.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie ein Analysetool mit dem Namen employee-monitor und geben sowohl die Eingabeschnittstellen (Quellschnittstellen) als auch die Ausgabeschnittstelle des Analysetools an:
-
Konfigurieren Sie jede Schnittstelle, die in der Analysekonfiguration verwendet werden soll. Verwenden Sie das Familienprotokoll, das für Ihre Plattform korrekt ist.
EX Series [edit] set interfaces ge-0/0/0 unit 0 family ethernet-switching set interfaces ge-0/0/1 unit 0 family ethernet-switching
Um auf einer Schnittstelle zu konfigurieren
family bridge, müsseninterface-mode accessSie auch oderinterface-mode trunkkonfigurieren. Sie müssen auch konfigurierenvlan-id.MX Series [edit] set interfaces ge-0/0/0 unit 0 family bridge interface-mode access vlan-id 99 set interfaces ge-0/0/1 unit 0 family bridge interface-mode access vlan-id 98
-
Konfigurieren Sie jede Schnittstelle, die mit Mitarbeitercomputern verbunden ist, als Ausgabeanalyseschnittstelle
employee-monitor.[edit forwarding-options] set analyzer employee-monitor input ingress interface ge-0/0/0.0 set analyzer employee-monitor input ingress interface ge-0/0/1.0
-
Konfigurieren Sie die Ausgabeanalyseschnittstelle für das
employee-monitorAnalysetool.Dies ist die Zielschnittstelle für die gespiegelten Pakete.
[edit forwarding-options] set analyzer employee-monitor output interface ge-0/0/10.0
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration.
[edit]
user@device# show forwarding-options
analyzer {
employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
}
output {
interface ge-0/0/10.0;
}
}
}
Verifizierung
Überprüfen, ob das Analysetool ordnungsgemäß erstellt wurde
Zweck
Stellen Sie sicher, dass der Analysator employee-monitor auf dem Switching-Gerät mit den entsprechenden Eingangsschnittstellen und der entsprechenden Ausgangsschnittstelle erstellt wurde.
Aktion
Verwenden Sie den show forwarding-options analyzer Befehl operational, um zu überprüfen, ob ein Analysetool wie erwartet konfiguriert ist.
user@device> show forwarding-options analyzer Analyzer name : employee-monitor Mirror rate : 1 Maximum packet length : 0 State : up Ingress monitored interfaces : ge-0/0/0.0 Output interface : ge-0/0/10.0
Bedeutung
Die Ausgabe zeigt, dass der employee-monitor Analysator ein Verhältnis von 1 hat (d. h. jedes Paket spiegelt die Standardeinstellung), die maximale Größe des gespiegelten ursprünglichen Pakets 0 ist (was bedeutet, dass das gesamte Paket gespiegelt wird), der Status der Konfiguration ist up, und der Analysator spiegelt den Datenverkehr, der in die GE-0/0/0-Schnittstelle eintritt, und sendet den gespiegelten Datenverkehr an die GE-0/0/10-Schnittstelle.
Wenn der Status der Ausgabeschnittstelle lautet down oder wenn die Ausgabeschnittstelle nicht konfiguriert ist, gibt down der Wert von State an, dass das Analysetool keinen gespiegelten Datenverkehr empfängt.
Beispiel: Portspiegelung für die Remote-Überwachung der Nutzung von Mitarbeiterressourcen konfigurieren
Mit Geräten von Juniper Networks können Sie die Portspiegelung so konfigurieren, dass Kopien von Paketen zur lokalen Überwachung entweder an eine lokale Schnittstelle oder zur Remote-Überwachung an eine VLAN- oder Bridge-Domäne gesendet werden. Sie können Spiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die in ein VLAN eintreten oder es verlassen
-
Pakete, die in eine Bridge-Domäne eintreten oder diese verlassen
Wenn Sie gespiegelten Datenverkehr an ein Analyse-VLAN oder eine Bridge-Domäne senden, können Sie den gespiegelten Datenverkehr mithilfe eines Protokollanalysators analysieren, der auf einer Remoteüberwachungsstation ausgeführt wird.
Spiegeln Sie nur notwendige Pakete, um potenzielle Auswirkungen auf die Leistung zu reduzieren. Wir empfehlen Folgendes:
-
Deaktivieren Sie Ihre konfigurierten Spiegelungssitzungen, wenn Sie sie nicht verwenden.
-
Geben Sie einzelne Schnittstellen als Eingabe für Analysetools an, anstatt alle Schnittstellen als Eingabe anzugeben.
-
Begrenzen Sie die Menge des gespiegelten Datenverkehrs durch:
-
Verwendung statistischer Stichproben.
-
Festlegen von Verhältnissen zur Auswahl statistischer Stichproben.
-
Verwenden von Firewall-Filtern.
-
In den Beispielen in diesem Thema wird beschrieben, wie die Remoteportspiegelung konfiguriert wird, um die Ressourcennutzung von Mitarbeitern zu analysieren.
- Anforderungen
- Übersicht und Topologie
- Spiegelung des Mitarbeiterdatenverkehrs für Remote-Analysen mithilfe eines statistischen Analysetools
- Verifizierung
Anforderungen
In diesem Beispiel wird eines der folgenden Paare von Hardware- und Softwarekomponenten verwendet:
-
Ein EX9200-Switch, der mit einem anderen EX9200-Switch verbunden ist, auf denen jeweils Junos OS Version 13.2 oder höher ausgeführt wird
-
Ein Router der MX-Serie, der mit einem anderen Router der MX-Serie verbunden ist, auf denen jeweils Junos OS Version 14.1 oder höher ausgeführt wird
Bevor Sie die Remote-Spiegelung konfigurieren, stellen Sie Folgendes sicher:
-
Sie haben ein Verständnis für Spiegelungskonzepte. Informationen zu Analysetools finden Sie unter Grundlegendes zu Portspiegelungsanalysetools. Informationen zur Portspiegelung finden Sie unter Grundlegendes zur Layer 2-Portspiegelung.
-
Die Schnittstellen, die der Analysator als Eingabeschnittstellen verwendet, wurden bereits auf dem Switching-Gerät konfiguriert.
Übersicht und Topologie
In diesem Abschnitt wird beschrieben, wie die Portspiegelung in ein Remote Analyzer-VLAN oder eine Bridge-Domäne konfiguriert wird, sodass die Analyse von einer Remoteüberwachungsstation aus durchgeführt werden kann.
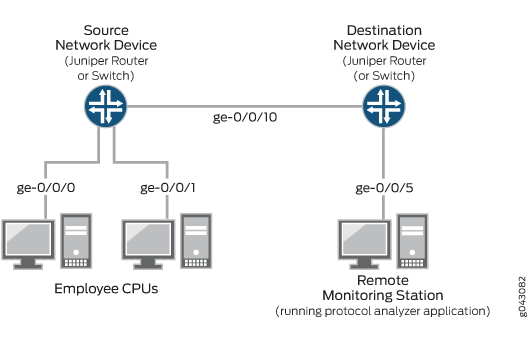
Abbildung 2 zeigt die Netzwerktopologie sowohl für das Beispielszenario der EX-Serie als auch für das Beispielszenario der MX-Serie.
Topologie
In diesem Beispiel:
-
Die Schnittstelle ge-0/0/0 ist eine Layer-2-Schnittstelle und die Schnittstelle ge-0/0/1 ist eine Layer-3-Schnittstelle (beides sind Schnittstellen auf dem Quellgerät), die als Verbindungen für Mitarbeitercomputer dienen.
-
Die Schnittstelle ge-0/0/10 ist eine Layer-2-Schnittstelle, die das Quell-Switching-Gerät mit dem Ziel-Switching-Gerät verbindet.
-
Die Schnittstelle ge-0/0/5 ist eine Layer-2-Schnittstelle, die das Ziel-Switching-Gerät mit der Fernüberwachungsstation verbindet.
-
Der Analysator
remote-analyzerist auf allen Switching-Geräten in der Topologie so konfiguriert, dass er den gespiegelten Datenverkehr überträgt. Diese Topologie kann entweder ein VLAN oder eine Bridge-Domäne verwenden.
Spiegelung des Mitarbeiterdatenverkehrs für Remote-Analysen mithilfe eines statistischen Analysetools
Um eine statistische Analyse für die Remotedatenverkehrsanalyse für den gesamten eingehenden und ausgehenden Mitarbeiterdatenverkehr zu konfigurieren, wählen Sie eines der folgenden Beispiele aus:
- Spiegelung des Mitarbeiterdatenverkehrs für Remote-Analysen für Switches der EX-Serie
- Spiegelung des Mitarbeiterdatenverkehrs für Remote-Analysen für Router der MX-Serie
Spiegelung des Mitarbeiterdatenverkehrs für Remote-Analysen für Switches der EX-Serie
CLI-Schnellkonfiguration
Um schnell eine statistische Analyse für die Remote-Datenverkehrsanalyse des ein- und ausgehenden Mitarbeiterdatenverkehrs zu konfigurieren, kopieren Sie die folgenden Befehle für EX-Serie Switches und fügen Sie sie in das richtige Switching Geräteterminalfenster ein.
-
Kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster des Quell-Switching-Geräts ein:
EX-Serie
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode access set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output vlan remote-analyzer set forwarding-options analyzer employee-monitor input rate 2 set forwarding-options analyzer employee-monitor input maximum-packet-length 128 set chassis fpc 0 port-mirror-instance employee-monitor
-
Kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster des Ziel-Switching-Geräts ein:
EX-Serie
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode access set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 set interfaces ge-0/0/5 unit 0 family ethernet-switching interface-mode access set forwarding-options analyzer employee-monitor input ingress vlan remote-analyzer set forwarding-options analyzer employee-monitor output interface ge-0/0/5.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die grundlegende Remote-Spiegelung:
-
Gehen Sie auf dem Source Switching-Gerät wie folgt vor:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN.[edit] user@device# set vlans remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstelle am Netzwerkport, der mit dem Ziel-Switching-Gerät verbunden ist, für den Zugriffsmodus, und ordnen Sie sie dem
remote-analyzerVLAN zu.[edit] user@device# set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode access user@device# set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie den statistischen Analysator
employee-monitor.[edit forwarding-options] user@device# set analyzer employee-monitor input ingress interface ge-0/0/0.0 user@device# set analyzer employee-monitor input ingress interface ge-0/0/1.0 user@device# set analyzer employee-monitor input egress interface ge-0/0/0.0 user@device# set analyzer employee-monitor input egress interface ge-0/0/1.0 user@device# set analyzer employee-monitor output vlan remote-analyzer user@device# set analyzer employee-monitor input rate 2 user@device# set analyzer employee-monitor input maximum-packet-length 128
-
Binden Sie das statistische Analysetool an die FPC, die die Eingabeschnittstelle enthält.
[edit] user@device# set chassis fpc 0 port-mirror-instance employee-monitor
-
-
Gehen Sie auf dem Zielnetzwerkgerät wie folgt vor:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN.[edit] user@device# set vlans remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstelle auf dem Ziel-Switching-Gerät für den Zugriffsmodus und ordnen Sie sie dem
remote-analyzerVLAN zu.[edit interfaces] user@device# set ge-0/0/10 unit 0 family ethernet-switching interface-mode access user@device# set ge-0/0/10 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie die mit dem Ziel-Switching-Gerät verbundene Schnittstelle für den Zugriffsmodus.
[edit interfaces] user@device# set ge-0/0/5 unit 0 family ethernet-switching interface-mode access
-
Konfigurieren Sie das
employee-monitorAnalysetool.[edit forwarding-options] user@device# set analyzer employee-monitor input ingress vlan remote-analyzer user@device# set analyzer employee-monitor output interface ge-0/0/5.0
-
Geben Sie Spiegelungsparameter wie die Rate und die maximale Paketlänge für das
employee-monitorAnalysetool an.[edit] user@device# set forwarding-options analyzer employee-monitor input rate 2 user@device# set forwarding-options analyzer employee-monitor input maximum-packet-length 128
-
Binden Sie den
employee-monitorAnalysator an den FPC, der die Eingangsports enthält.[edit] user@device# set chassis fpc 0 port-mirror-instance employee-monitor
-
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Source-Switching-Gerät:
[edit]
user@device# show
forwarding-options {
analyzer employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
egress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
maximum-packet-length 128;
rate 2;
}
output {
vlan {
remote-analyzer;
}
}
}
}
interfaces {
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode access;
vlan {
members 999;
}
}
}
}
}
vlans {
remote-analyzer {
vlan-id 999;
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Ziel-Switching-Gerät.
[edit]
user@device# show
interfaces {
ge0/0/5 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode access;
vlan {
members 999;
}
}
}
}
}
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/10.0;
}
}
}
forwarding-options {
analyzer employee-monitor {
input {
ingress {
vlan remote-analyzer;
}
}
output {
interface {
ge-0/0/5.0;
}
}
}
}
Spiegelung des Mitarbeiterdatenverkehrs für Remote-Analysen für Router der MX-Serie
CLI-Schnellkonfiguration
Um schnell einen statistischen Analyzer für die Remote-Analyse des ein- und ausgehenden Mitarbeiterdatenverkehrs zu konfigurieren, kopieren Sie die folgenden Befehle für Router der MX-Serie und fügen Sie sie in das entsprechende Terminalfenster des Switching-Geräts ein.
-
Kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster des Quell-Switching-Geräts ein:
MX-Serie
[edit] set bridge-domains remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family bridge interface-mode access set interfaces ge-0/0/10 unit 0 family bridge vlan-id 999 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output bridge-domain remote-analyzer set forwarding-options analyzer employee-monitor input rate 2 set forwarding-options analyzer employee-monitor input maximum-packet-length 128 set chassis fpc 0 port-mirror-instance employee-monitor
-
Kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster des Ziel-Switching-Geräts ein:
MX-Serie
[edit] set bridge-domains remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family bridge interface-mode access set interfaces ge-0/0/10 unit 0 family bridge vlan-id 999 set interfaces ge-0/0/5 unit 0 family bridge interface-mode access set forwarding-options analyzer employee-monitor input ingress bridge-domain remote-analyzer set forwarding-options analyzer employee-monitor output interface ge-0/0/5.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die grundlegende Remote-Spiegelung mit Routern der MX-Serie:
-
Gehen Sie auf dem Source Switching-Gerät wie folgt vor:
-
Konfigurieren Sie die VLAN-ID für die
remote-analyzerBridge-Domäne.[edit] user@device# set bridge-domains remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstelle am Netzwerkport, der mit dem Ziel-Switching-Gerät verbunden ist, für den Zugriffsmodus und ordnen Sie sie der
remote-analyzerBridge-Domäne zu.[edit] user@device# set interfaces ge-0/0/10 unit 0 family bridge interface-mode access user@device# set interfaces ge-0/0/10 unit 0 family bridge vlan members 999
-
Konfigurieren Sie den statistischen Analysator
employee-monitor.[edit forwarding-options] user@device# set analyzer employee-monitor input ingress interface ge-0/0/0.0 user@device# set analyzer employee-monitor input ingress interface ge-0/0/1.0 user@device# set analyzer employee-monitor input egress interface ge-0/0/0.0 user@device# set analyzer employee-monitor input egress interface ge-0/0/1.0 user@device# set analyzer employee-monitor output bridge-domain remote-analyzer user@device# set analyzer employee-monitor input rate 2 user@device# set analyzer employee-monitor input maximum-packet-length 128
-
Binden Sie das statistische Analysetool an die FPC, die die Eingabeschnittstelle enthält.
[edit] user@device# set chassis fpc 0 port-mirror-instance employee-monitor
-
-
Gehen Sie auf dem Ziel-Switching-Gerät wie folgt vor:
-
Konfigurieren Sie die VLAN-ID für die
remote-analyzerBridge-Domäne.[edit bridge-domains] user@device# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstelle auf dem Ziel-Switching-Gerät für den Zugriffsmodus und ordnen Sie sie der
remote-analyzerBridge-Domäne zu.[edit interfaces] user@device# set ge-0/0/10 unit 0 family bridge interface-mode access user@device# set ge-0/0/10 unit 0 family bridge vlan members 999
-
Konfigurieren Sie die mit dem Ziel-Switching-Gerät verbundene Schnittstelle für den Zugriffsmodus.
[edit interfaces] user@device# set ge-0/0/5 unit 0 family bridge interface-mode access
-
Konfigurieren Sie das
employee-monitorAnalysetool.[edit forwarding-options] user@device# set analyzer employee-monitor input ingress bridge-domain remote-analyzer user@device# set analyzer employee-monitor output interface ge-0/0/5.0
-
Geben Sie Spiegelungsparameter wie die Rate und die maximale Paketlänge für das Mitarbeiter-Monitor-Analysetool an.
[edit] user@device# set forwarding-options analyzer employee-monitor input rate 2 user@device# set forwarding-options analyzer employee-monitor input maximum-packet-length 128
-
Binden Sie den
employee-monitorAnalysator an den FPC, der die Eingangsports enthält.[edit] user@device# set chassis fpc 0 port-mirror-instance employee-monitor
-
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Source-Switching-Gerät:
[edit]
user@device# show
bridge-domains {
remote-analyzer {
vlan-id 999;
}
}
forwarding-options {
analyzer {
employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
egress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
rate 2;
maximum-packet-length 128;
}
output {
bridge-domain {
remote-analyzer;
}
}
}
}
}
interfaces {
ge-0/0/0 {
unit 0 {
family bridge {
interface-mode access;
vlan-id 99;
}
}
}
ge-0/0/1 {
unit 0 {
family bridge {
interface-mode access;
vlan-id 98;
}
}
}
ge-0/0/10 {
unit 0 {
family bridge {
interface-mode access;
vlan-id 999;
}
}
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Ziel-Switching-Gerät.
[edit]
user@device# show
bridge-domains {
remote-analyzer {
vlan-id 999;
}
}
forwarding-options {
analyzer {
employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
bridge-domain remote-analyzer;
}
}
output {
interface ge-0/0/5.0;
}
}
}
}
interfaces {
ge-0/0/5 {
unit 0 {
family bridge {
interface-mode access;
}
}
}
}
Verifizierung
Überprüfen, ob das Analysetool ordnungsgemäß erstellt wurde
Zweck
Stellen Sie sicher, dass das benannte employee-monitor Analysetool auf dem Gerät mit den entsprechenden Eingabeschnittstellen und der entsprechenden Ausgabeschnittstelle erstellt wurde.
Aktion
Um zu überprüfen, ob das Analysetool wie erwartet konfiguriert ist, während Sie den gesamten Datenverkehr der Mitarbeiter auf dem Quell-Switching-Gerät überwachen, führen Sie den show forwarding-options analyzer Befehl auf dem Quell-Switching-Gerät aus. Für dieses Konfigurationsbeispiel wird die folgende Ausgabe angezeigt.
user@device> show forwarding-options analyzer Analyzer name : employee-monitor Mirror rate : 2 Maximum packet length : 128 State : up Ingress monitored interfaces : ge-0/0/0.0 Ingress monitored interfaces : ge-0/0/1.0 Egress monitored interfaces : ge-0/0/0.0 Egress monitored interfaces : ge-0/0/1.0 Output VLAN : default-switch/remote-analyzer
Bedeutung
Diese Ausgabe zeigt, dass die employee-monitor Instanz ein Verhältnis von 2 hat, die maximale Größe der ursprünglichen Pakete, die gespiegelt wurden, 128 beträgt, der Status der Konfiguration ist up, was den richtigen Zustand anzeigt und dass der Analysator programmiert ist, und der Analysator den Datenverkehr spiegelt, der in ge-0/0/0.0 und ge-0/0/1.0 eintritt, und den gespiegelten Datenverkehr an das VLAN namens remote-analyzersendet.
Wenn der Status der Ausgabeschnittstelle lautet down oder die Ausgabeschnittstelle nicht konfiguriert ist, ist der Wert von State niedrig, und das Analysetool kann den Datenverkehr nicht überwachen.
Beispiel: Konfigurieren der Spiegelung auf mehrere Schnittstellen für die Remote-Überwachung der Verwendung von Mitarbeiterressourcen auf EX9200-Switches
Mit EX9200-Switches können Sie die Spiegelung so konfigurieren, dass Kopien von Paketen entweder an eine lokale Schnittstelle für die lokale Überwachung oder an ein VLAN für die Remote-Überwachung gesendet werden. Sie können Spiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die in ein VLAN eintreten oder es verlassen
Sie können den gespiegelten Datenverkehr mit einer Protokollanalyseanwendung analysieren, die auf einer Remoteüberwachungsstation ausgeführt wird, wenn Sie gespiegelten Datenverkehr an ein Analyse-VLAN senden.
Spiegeln Sie nur notwendige Pakete, um potenzielle Auswirkungen auf die Leistung zu reduzieren. Wir empfehlen Ihnen:
-
Deaktivieren Sie die konfigurierten Spiegelungsanalysetools, wenn Sie sie nicht verwenden.
-
Geben Sie einzelne Schnittstellen als Eingabe für Analysetools an, anstatt alle Schnittstellen als Eingabe anzugeben.
-
Begrenzen Sie die Menge des gespiegelten Datenverkehrs durch:
-
Verwendung statistischer Stichproben.
-
Festlegen von Verhältnissen zur Auswahl statistischer Stichproben.
-
Verwenden von Firewall-Filtern.
-
In diesem Beispiel wird beschrieben, wie die Remote-Spiegelung für mehrere Schnittstellen in einem Analyse-VLAN konfiguriert wird:
- Anforderungen
- Übersicht und Topologie
- Spiegelung des gesamten Mitarbeiterdatenverkehrs an mehrere VLAN-Mitgliedsschnittstellen für Remote-Analysen
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
-
Drei EX9200-Switches
-
Junos OS Version 13.2 oder höher für Switches der EX-Serie
Bevor Sie die Remote-Spiegelung konfigurieren, stellen Sie Folgendes sicher:
-
Die Schnittstellen, die der Analysator als Eingabeschnittstellen verwendet, wurden auf dem Switch konfiguriert.
Übersicht und Topologie
In diesem Beispiel wird beschrieben, wie der Datenverkehr, der in die Ports des Switches eindringt, in das Remote Analyzer-VLAN gespiegelt wird, damit Sie eine Analyse von einer Remote Monitoring Station aus durchführen können. Das Remote-Analyzer-VLAN in diesem Beispiel enthält mehrere Mitgliedsschnittstellen. Daher wird derselbe Datenverkehr an alle Mitgliedsschnittstellen des Remote-Analyzer-VLAN gespiegelt, sodass gespiegelte Pakete an verschiedene Remote-Überwachungsstationen gesendet werden können. Sie können Anwendungen wie Sniffer und Intrusion Detection Systems auf Remote-Überwachungsstationen installieren, um diese gespiegelten Pakete zu analysieren und nützliche statistische Daten zu erhalten. Wenn es beispielsweise zwei Fernüberwachungsstationen gibt, können Sie einen Sniffer auf einer Fernüberwachungsstation und ein Intrusion Detection System auf der anderen Station installieren. Sie können eine Firewall-Filteranalysekonfiguration verwenden, um einen bestimmten Datenverkehrstyp an eine Remoteüberwachungsstation weiterzuleiten.
In diesem Beispiel wird beschrieben, wie ein Analyzer so konfiguriert wird, dass der Datenverkehr an mehrere Schnittstellen in der Next-Hop-Gruppe gespiegelt wird, sodass der Datenverkehr zur Analyse an verschiedene Überwachungsstationen gesendet wird.
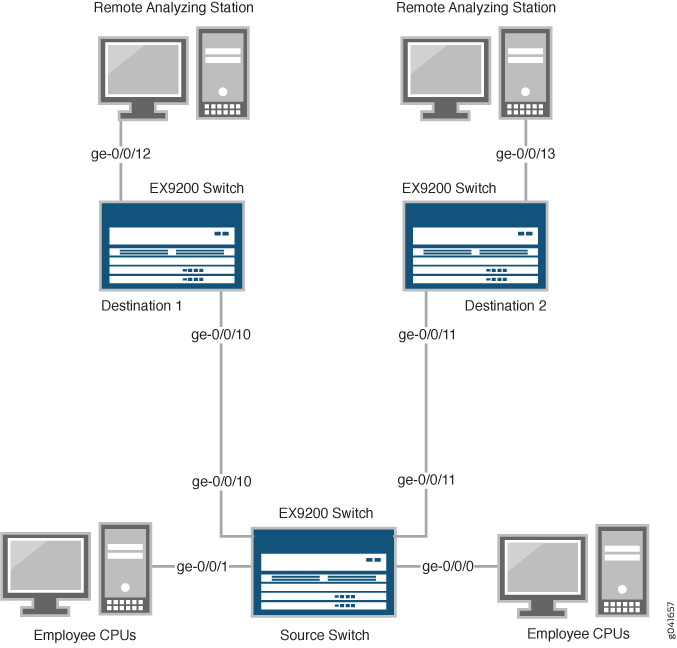
Abbildung 3 zeigt die Netzwerktopologie für dieses Beispiel.
Topologie
In diesem Beispiel:
-
Die Schnittstellen ge-0/0/0 und ge-0/0/1 sind Layer-2-Schnittstellen (beide Schnittstellen am Quell-Switch), die als Verbindungen für Mitarbeitercomputer dienen.
-
Die Schnittstellen ge-0/0/10 und ge-0/0/11 sind Layer-2-Schnittstellen, die mit verschiedenen Ziel-Switches verbunden sind.
-
Die Schnittstelle ge-0/0/12 ist eine Layer-2-Schnittstelle, die den Switch von Ziel 1 mit der Fernüberwachungsstation verbindet.
-
Die Schnittstelle ge-0/0/13 ist eine Layer-2-Schnittstelle, die den Switch von Ziel 2 mit der Fernüberwachungsstation verbindet.
-
VLAN
remote-analyzerist auf allen Switches in der Topologie so konfiguriert, dass es den gespiegelten Datenverkehr überträgt.
Spiegelung des gesamten Mitarbeiterdatenverkehrs an mehrere VLAN-Mitgliedsschnittstellen für Remote-Analysen
Führen Sie die folgenden Aufgaben aus, um die Spiegelung auf mehrere VLAN-Mitgliedsschnittstellen für die Remote-Datenverkehrsanalyse für den gesamten ein- und ausgehenden Datenverkehr der Mitarbeitenden zu konfigurieren:
Vorgehensweise
CLI-Schnellkonfiguration
Um die Spiegelung für die Remote-Datenverkehrsanalyse für ein- und ausgehenden Mitarbeiterdatenverkehr schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
-
Kopieren Sie im Fenster des Quell-Switch-Terminals die folgenden Befehle, und fügen Sie sie ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode access set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 set interfaces ge-0/0/11 unit 0 family ethernet-switching interface-mode access set interfaces ge-0/0/11 unit 0 family ethernet-switching vlan members 999 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output next-hop-group remote-analyzer-nhg set forwarding-options next-hop-group remote-analyzer-nhg interface ge-0/0/10.0 set forwarding-options next-hop-group remote-analyzer-nhg interface ge-0/0/11.0 set forwarding-options next-hop-group remote-analyzer-nhg group-type layer-2
-
Kopieren Sie im Fenster Switch-Terminal Ziel 1 die folgenden Befehle, und fügen Sie sie ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode acess set interfaces ge-0/0/12 unit 0 family ethernet-switching interface-mode access set forwarding-options analyzer employee-monitor input ingress vlan remote-analyzer set forwarding-options analyzer employee-monitor loss-priority high output interface ge-0/0/12.0
-
Kopieren Sie im Switch-Terminalfenster Ziel 2 die folgenden Befehle, und fügen Sie sie ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/11 unit 0 family ethernet-switching interface-mode access set interfaces ge-0/0/13 unit 0 family ethernet-switching interface-mode access set forwarding-options analyzer employee-monitor input ingress vlan remote-analyzer set forwarding-options analyzer employee-monitor loss-priority high output interface ge-0/0/13.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die grundlegende Remote-Spiegelung auf zwei VLAN-Mitgliedsschnittstellen:
-
Auf dem Quell-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999 -
Konfigurieren Sie die Schnittstellen am Netzwerkport, der mit den Ziel-Switches für den Zugriffsmodus verbunden ist, und ordnen Sie ihn dem VLAN zu
remote-analyzer:[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk user@switch# set ge-0/0/10 unit 0 family ethernet-switching vlan members 999 user@switch# set ge-0/0/11 unit 0 family ethernet-switching interface-mode trunk user@switch# set ge-0/0/11 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress interface ge-0/0/0.0 user@switch# set analyzer employee-monitor input ingress interface ge-0/0/1.0 user@switch# set analyzer employee-monitor input egress interface ge-0/0/0.0 user@switch# set analyzer employee-monitor input egress interface ge-0/0/1.0 user@switch# set analyzer employee-monitor output next-hop-group remote-analyzer-nhg
In dieser Analysekonfiguration wird der Datenverkehr, der die Schnittstellen ge-0/0/0.0 und ge-0/0/1.0 ein- und verlässt, an das Ausgabeziel gesendet, das durch die Next-Hop-Gruppe mit dem Namen
remote-analyzer-nhgdefiniert ist. -
Konfigurieren Sie die
remote-analyzer-nhbNext-Hop-Gruppe:[edit forwarding-options] user@switch# set next-hop-group remote-analyzer-nhg interface ge-0/0/10.0 user@switch# set next-hop-group remote-analyzer-nhg interface ge-0/0/11.0 user@switch# set next-hop-group remote-analyzer-nhg group-type layer-2
-
-
Auf dem Switch "Ziel 1":
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die GE-0/0/10-Schnittstelle auf dem Switch "Ziel 1" für den Zugriffsmodus:
[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching interface-mode access
-
Konfigurieren Sie die mit der Fernüberwachungsstation verbundene Schnittstelle für den Zugriffsmodus:
[edit interfaces] user@switch# set ge-0/0/12 unit 0 family ethernet-switching interface-mode access
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress vlan remote-analyzer user@switch# set analyzer employee-monitor loss-priority high output interface ge-0/0/12.0
-
-
Auf dem Switch Destination 2:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die GE-0/0/11-Schnittstelle auf dem Switch Destination 2 für den Zugriffsmodus:
[edit interfaces] user@switch# set ge-0/0/11 unit 0 family ethernet-switching interface-mode access
-
Konfigurieren Sie die mit der Fernüberwachungsstation verbundene Schnittstelle für den Zugriffsmodus:
[edit interfaces] user@switch# set ge-0/0/13 unit 0 family ethernet-switching interface-mode access
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress vlan remote-analyzer user@switch# set analyzer employee-monitor loss-priority high output interface ge-0/0/13.0
-
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Quell-Switch:
[edit]
user@switch# show
forwarding-options {
analyzer employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
egress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
}
output {
next-hop-group {
remote-analyzer-nhg;
}
}
}
}
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/10.0
ge-0/0/11.0
}
}
}
interfaces {
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
ge-0/0/11 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Switch "Ziel 1":
[edit]
user@switch# show
vlans {
remote-analyzer {
vlan-id 999;
}
}
interfaces {
ge-0/0/10 {
unit 0 {
ethernet-switching {
interface-mode acess;
}
}
}
ge-0/0/12 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
}
forwarding-options {
analyzer employee-monitor {
input {
ingress {
vlan remote-analyzer;
}
}
loss-priority high;
output {
interface {
ge-0/0/12.0;
}
}
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Switch "Ziel 2":
[edit]
user@switch# show
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/11.0
}
}
}
interfaces {
ge-0/0/11 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
ge-0/0/13 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
}
forwarding-options {
employee-monitor {
input {
ingress {
vlan remote-analyzer;
}
}
loss-priority high;
output {
interface {
ge-0/0/13.0;
}
}
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
Überprüfen, ob das Analysetool ordnungsgemäß erstellt wurde
Zweck
Stellen Sie sicher, dass der benannte employee-monitor Analysator auf dem Switch mit den entsprechenden Eingabeschnittstellen und der entsprechenden Ausgabeschnittstelle erstellt wurde.
Aktion
Sie können überprüfen, ob das Analysetool wie erwartet konfiguriert ist, indem Sie den show forwarding-options analyzer Befehl verwenden.
Um zu überprüfen, ob der Analyzer wie erwartet konfiguriert ist, während der gesamte Datenverkehr der Mitarbeiter auf dem Quell-Switch überwacht wird, führen Sie den show forwarding-options analyzer Befehl auf dem Quell-Switch aus. Die folgende Ausgabe wird für diese Beispielkonfiguration auf dem Quell-Switch angezeigt:
user@switch> show forwarding-options analyzer
Analyzer name : employee-monitor
Mirror rate : 1
Maximum packet length : 0
State : up
Ingress monitored interfaces : ge-0/0/0.0
Ingress monitored interfaces : ge-0/0/1.0
Egress monitored interfaces : ge-0/0/0.0
Egress monitored interfaces : ge-0/0/1.0
Output nhg : remote-analyzer-nhg
user@switch> show forwarding-options next-hop-group
Next-hop-group: remote-analyzer-nhg
Type: layer-2
State: up
Members Interfaces:
ge-0/0/10.0
ge-0/0/11.0
Bedeutung
Diese Ausgabe zeigt, dass der employee-monitor Analysator ein Verhältnis von 1 hat (jedes Paket spiegelt, was das Standardverhalten ist), der Status der Konfiguration ist up, was den richtigen Zustand angibt und dass der Analysator programmiert ist, den ein- oder ausgehenden Datenverkehr an die Schnittstellen ge-0/0/0 und ge-0/0/1 spiegelt und gespiegelten Datenverkehr über die Next-Hop-Gruppe remote-analyzer-nhgan mehrere Schnittstellen ge-0/0/10.0 und ge-0/0/11.0 sendet. Wenn der Status der Ausgabeschnittstelle ist down oder wenn die Ausgabeschnittstelle nicht konfiguriert ist, ist der Statuswert niedrig, und das Analysetool kann den Datenverkehr nicht spiegeln.
Beispiel: Konfigurieren der Spiegelung für die Remote-Überwachung der Nutzung von Mitarbeiterressourcen über einen Transit-Switch auf EX9200-Switches
Mit EX9200-Switches können Sie die Spiegelung konfigurieren, um Kopien von Paketen für die lokale Überwachung entweder an eine lokale Schnittstelle oder für die Remote-Überwachung an ein VLAN zu senden. Sie können Spiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die in ein VLAN eintreten oder es verlassen
Sie können den gespiegelten Datenverkehr mit einer Protokollanalyseanwendung analysieren, die auf einer Remoteüberwachungsstation ausgeführt wird, wenn Sie gespiegelten Datenverkehr an ein Analyse-VLAN senden.
Dieses Thema enthält ein Beispiel, das beschreibt, wie der Datenverkehr, der in die Ports des Switches gelangt, über einen Transit-Switch in das Remote-Analyzer-VLAN gespiegelt wird, sodass Sie eine Analyse von einer Remoteüberwachungsstation aus durchführen können.
Spiegeln Sie nur notwendige Pakete, um potenzielle Auswirkungen auf die Leistung zu reduzieren. Wir empfehlen Ihnen:
-
Deaktivieren Sie Ihre konfigurierten Spiegelungssitzungen, wenn Sie sie nicht verwenden.
-
Geben Sie einzelne Schnittstellen als Eingabe für Analysetools an, anstatt alle Schnittstellen als Eingabe anzugeben.
-
Begrenzen Sie die Menge des gespiegelten Datenverkehrs durch:
-
Verwendung statistischer Stichproben.
-
Festlegen von Verhältnissen zur Auswahl statistischer Stichproben.
-
Verwenden von Firewall-Filtern.
-
In diesem Beispiel wird beschrieben, wie die Remote-Spiegelung über einen Transit-Switch konfiguriert wird:
- Anforderungen
- Übersicht und Topologie
- Spiegelung des gesamten Mitarbeiterdatenverkehrs für Remote-Analysen über einen Transit-Switch
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
-
Ein EX9200-Switch, der über einen dritten EX9200-Switch mit einem anderen EX9200-Switch verbunden ist
-
Junos OS Version 13.2 oder höher für Switches der EX-Serie
Bevor Sie die Remote-Spiegelung konfigurieren, stellen Sie Folgendes sicher:
-
Die Schnittstellen, die der Analysator als Eingabeschnittstellen verwendet, wurden auf dem Switch konfiguriert.
Übersicht und Topologie
In diesem Beispiel wird beschrieben, wie der Datenverkehr, der in die Ports auf dem Switch gelangt, über einen Transit-Switch in das remote-analyzer VLAN gespiegelt wird, sodass Sie eine Analyse des gesamten Datenverkehrs von den Computern der Mitarbeiter durchführen können.
In dieser Konfiguration ist eine Analysesitzung auf dem Ziel-Switch erforderlich, um eingehenden Datenverkehr vom Analyse-VLAN an die Ausgangsschnittstelle widerzuspiegeln, mit der die Fernüberwachungsstation verbunden ist.
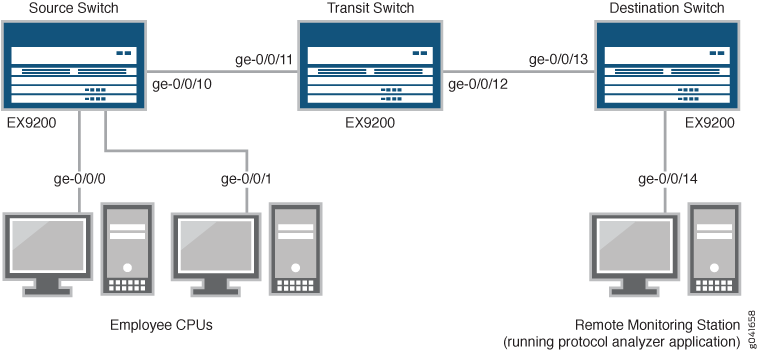
Abbildung 4 zeigt die Netzwerktopologie für dieses Beispiel.
Topologie
In diesem Beispiel:
-
Die Schnittstelle ge-0/0/0 ist eine Layer-2-Schnittstelle und die Schnittstelle ge-0/0/1 ist eine Layer-3-Schnittstelle (beide Schnittstellen auf dem Quell-Switch), die als Verbindungen für Mitarbeitercomputer dienen.
-
Die Schnittstelle ge-0/0/10 ist eine Layer-2-Schnittstelle, die mit dem Transit-Switch verbunden ist.
-
Die Schnittstelle ge-0/0/11 ist eine Layer-2-Schnittstelle auf dem Transit-Switch.
-
Die Schnittstelle ge-0/0/12 ist eine Layer-2-Schnittstelle auf dem Transit-Switch und wird mit dem Ziel-Switch verbunden.
-
Die Schnittstelle ge-0/0/13 ist eine Layer-2-Schnittstelle auf dem Ziel-Switch.
-
Die Schnittstelle ge-0/0/14 ist eine Layer-2-Schnittstelle auf dem Ziel-Switch und wird mit der Fernüberwachungsstation verbunden.
-
VLAN
remote-analyzerist auf allen Switches in der Topologie so konfiguriert, dass es den gespiegelten Datenverkehr überträgt.
Spiegelung des gesamten Mitarbeiterdatenverkehrs für Remote-Analysen über einen Transit-Switch
Führen Sie die folgenden Aufgaben aus, um die Spiegelung für die Remotedatenverkehrsanalyse über einen Transit-Switch für den gesamten eingehenden und ausgehenden Mitarbeiterdatenverkehr zu konfigurieren:
Vorgehensweise
CLI-Schnellkonfiguration
Um die Spiegelung für die Remote-Datenverkehrsanalyse über einen Transit-Switch für ein- und ausgehenden Mitarbeiterdatenverkehr schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminalfenster ein:
-
Kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster des Quell-Switches (überwachter Switch) ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode access set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output vlan remote-analyzer
-
Kopieren Sie die folgenden Befehle, und fügen Sie sie in das Transit-Switch-Fenster ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/11 unit 0 family ethernet-switching interface-mode access set vlans remote-analyzer interface ge-0/0/11 set interfaces ge-0/0/12 unit 0 family ethernet-switching interface-mode access set vlans remote-analyzer interface ge-0/0/12
-
Kopieren Sie die folgenden Befehle, und fügen Sie sie in das Fenster des Ziel-Switches ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/13 unit 0 family ethernet-switching interface-mode access set vlans remote-analyzer interface ge-0/0/13 ingress set interfaces ge-0/0/14 unit 0 family ethernet-switching interface-mode access set forwarding-options analyzer employee-monitor input ingress vlan remote-analyzer set forwarding-options analyzer employee-monitor output interface ge-0/0/14.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die Remote-Spiegelung über einen Transit-Switch:
-
Auf dem Quell-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstellen auf dem Netzwerkport, der mit dem Transit-Switch für den Zugriffsmodus verbunden ist, und ordnen Sie ihn dem VLAN zu
remote-analyzer:[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching interface-mode access user@switch# set ge-0/0/10 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress interface ge-0/0/0.0 user@switch# set analyzer employee-monitor input ingress interface ge-0/0/1.0 user@switch# set analyzer employee-monitor input egress interface ge-0/0/0.0 user@switch# set analyzer employee-monitor input egress interface ge-0/0/1.0 user@switch# set analyzer employee-monitor output vlan remote-analyzer
-
-
Auf dem Transit-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die ge-0/0/11-Schnittstelle für den Zugriffsmodus, ordnen Sie sie dem
remote-analyzerVLAN zu:[edit interfaces] user@switch# set ge-0/0/11 unit 0 family ethernet-switching interface-mode access
-
Konfigurieren Sie die ge-0/0/12-Schnittstelle für den Zugriffsmodus, ordnen Sie sie dem
remote-analyzerVLAN zu und stellen Sie die Schnittstelle nur für ausgehenden Datenverkehr ein:[edit interfaces] user@switch# set ge-0/0/12 unit 0 family ethernet-switching interface-mode access user@switch# set vlans remote-analyzer interface ge-0/0/12
-
-
Auf dem Ziel-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die GE-0/0/13-Schnittstelle für den Zugriffsmodus, verknüpfen Sie sie mit dem
remote-analyzerVLAN, und legen Sie die Schnittstelle nur für eingehenden Datenverkehr fest:[edit interfaces] user@switch# set ge-0/0/13 unit 0 family ethernet-switching interface-mode access user@switch# set vlans remote-analyzer interface ge-0/0/13 ingress
-
Konfigurieren Sie die mit der Fernüberwachungsstation verbundene Schnittstelle für den Zugriffsmodus:
[edit interfaces] user@switch# set ge-0/0/14 unit 0 family ethernet-switching interface-mode access
-
Konfigurieren Sie das
remote-analyzerAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress vlan remote-analyzer user@switch# set analyzer employee-monitor output interface ge-0/0/14.0
-
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Quell-Switch:
[edit]
user@switch> show
forwarding-options {
analyzer employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
egress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
}
output {
vlan {
remote-analyzer;
}
}
}
}
vlans {
remote-analyzer {
vlan-id 999;
}
}
interfaces {
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode access;
vlan {
member 999;
}
}
}
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Transit-Switch:
[edit]
user@switch> show
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/11.0 {
}
ge-0/0/12.0 {
}
}
}
}
interfaces {
ge-0/0/11 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
ge-0/0/12 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Ziel-Switch:
[edit]
user@switch> show
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/13.0 {
ingress;
}
}
}
}
interfaces {
ge-0/0/13 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
ge-0/0/14 {
unit 0 {
family ethernet-switching {
interface-mode access;
}
}
}
}
forwarding-options {
analyzer employee-monitor {
input {
ingress {
vlan remote-analyzer;
}
}
output {
interface {
ge-0/0/14.0;
}
}
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
Überprüfen, ob das Analysetool ordnungsgemäß erstellt wurde
Zweck
Stellen Sie sicher, dass der benannte employee-monitor Analysator auf dem Switch mit den entsprechenden Eingabeschnittstellen und der entsprechenden Ausgabeschnittstelle erstellt wurde.
Aktion
Sie können überprüfen, ob das Analysetool wie erwartet konfiguriert ist, indem Sie den show forwarding-options analyzer Befehl verwenden.
Um zu überprüfen, ob der Analyzer wie erwartet konfiguriert ist, während der gesamte Datenverkehr der Mitarbeiter auf dem Quell-Switch überwacht wird, führen Sie den show forwarding-options analyzer Befehl auf dem Quell-Switch aus. Für diese Beispielkonfiguration wird folgende Ausgabe angezeigt:
user@switch> show forwarding-options analyzer Analyzer name : employee-monitor Mirror rate : 1 Maximum packet length : 0 State : up Ingress monitored interfaces : ge-0/0/0.0 Ingress monitored interfaces : ge-0/0/1.0 Egress monitored interfaces : ge-0/0/0.0 Egress monitored interfaces : ge-0/0/1.0 Output vlan : default-switch/remote-analyzer
Bedeutung
Diese Ausgabe zeigt, dass der employee-monitor Analysator ein Spiegelungsverhältnis von 1 hat (jedes Paket wird gespiegelt, die Standardeinstellung), der Status der Konfiguration ist up, was den richtigen Zustand angibt und dass der Analysator programmiert ist, den Datenverkehr spiegelt, der in ge-0/0/0 und ge-0/0/1 eintritt, und den gespiegelten Datenverkehr an den Analysator mit dem Namen sendet remote-analyzer. Wenn der Status der Ausgabeschnittstelle ist down oder wenn die Ausgabeschnittstelle nicht konfiguriert ist, ist der Statuswert niedrig, und das Analysetool kann den Datenverkehr nicht spiegeln.
Beispiel: Konfigurieren der Spiegelung für die lokale Überwachung der Nutzung von Mitarbeiterressourcen auf EX4300-Switches
In diesem Beispiel wird Junos OS für Switches der EX-Serie mit Unterstützung für den Konfigurationsstil Erweiterte Layer 2-Software (ELS) verwendet. Wenn auf Ihrem Switch Software ausgeführt wird, die ELS nicht unterstützt, finden Sie weitere Informationen unter Beispiel: Konfigurieren der Portspiegelung für die lokale Überwachung der Verwendung von Mitarbeiterressourcen auf Switches der EX-Serie. ELS-Details finden Sie unter Erste Schritte mit verbesserter Layer 2-Software.
Mit den EX4300-Switches können Sie die Spiegelung so konfigurieren, dass Kopien von Paketen entweder an eine lokale Schnittstelle für die lokale Überwachung oder an ein VLAN für die Remote-Überwachung gesendet werden. Sie können Spiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die in ein VLAN eingehen
Sie können den gespiegelten Datenverkehr analysieren, indem Sie einen Protokollanalysator verwenden, der auf einem System installiert ist, das mit der lokalen Zielschnittstelle oder einer Remoteüberwachungsstation verbunden ist, wenn Sie gespiegelten Datenverkehr an ein Analyse-VLAN senden.
In diesem Beispiel wird beschrieben, wie die lokale Spiegelung auf einem EX4300-Switch konfiguriert wird. In diesem Beispiel wird beschrieben, wie der Switch so konfiguriert wird, dass der Datenverkehr, der an Schnittstellen von Mitarbeitercomputern gelangt, an eine Analyseausgabeschnittstelle auf demselben Switch gespiegelt wird.
- Anforderungen
- Übersicht und Topologie
- Spiegelung des gesamten Mitarbeiterdatenverkehrs für lokale Analysen
- Spiegelung des Employee-to-Web-Datenverkehrs für lokale Analysen
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
-
Ein EX4300-Switch
-
Junos OS Version 13.2X50-D10 oder höher für Switches der EX-Serie
Übersicht und Topologie
Dieses Thema enthält zwei Beispiele, die beschreiben, wie der Datenverkehr, der in Ports auf dem Switch eingeht, an eine Zielschnittstelle auf demselben Switch gespiegelt wird (lokale Spiegelung). Das erste Beispiel zeigt, wie der gesamte Datenverkehr gespiegelt werden kann, der in die mit den Computern der Mitarbeiter verbundenen Ports gelangt. Das zweite Beispiel zeigt das gleiche Szenario, enthält jedoch einen Filter, der nur den Datenverkehr der Mitarbeitenden widerspiegelt, der ins Web geht.
Die Schnittstellen ge-0/0/0 und ge-0/0/1 dienen als Anschlüsse für Mitarbeiterrechner. Die Schnittstelle ge0/0/10 ist für die Analyse des gespiegelten Datenverkehrs reserviert. Verbinden Sie einen PC, auf dem eine Protokollanalyseanwendung ausgeführt wird, mit der Analyseausgabeschnittstelle, um den gespiegelten Datenverkehr zu analysieren.
Mehrere Ports, die auf eine Schnittstelle gespiegelt werden, können zu Pufferüberläufen und Paketverlusten führen.
In beiden Beispielen wird die in Abbildung 5 dargestellte Netzwerktopologie verwendet.
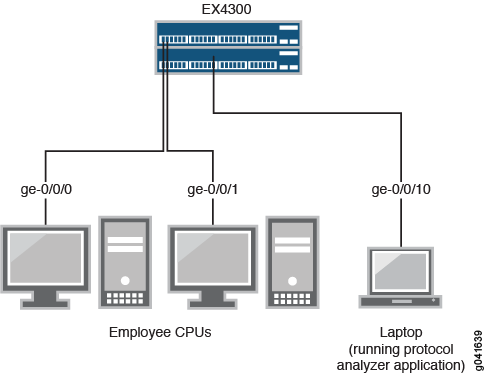
Spiegelung des gesamten Mitarbeiterdatenverkehrs für lokale Analysen
Führen Sie die folgenden Aufgaben aus, um die Spiegelung für den gesamten Mitarbeiterdatenverkehr für die lokale Analyse zu konfigurieren:
Vorgehensweise
CLI-Schnellkonfiguration
Um schnell die lokale Spiegelung für eingehenden Datenverkehr an die beiden Ports zu konfigurieren, die mit den Computern der Mitarbeitenden verbunden sind, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminalfenster ein:
[edit] set interfaces ge-0/0/0 unit 0 family ethernet-switching set interfaces ge-0/0/1 unit 0 family inet address 192.0.2.1/24 set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members analyzer_vlan set vlans analyzer-vlan vlan-id 1000 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output interface ge-0/0/10.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie ein Analysetool mit dem Namen employee-monitor und geben die Eingabeschnittstellen (Quellschnittstellen) und die Ausgabeschnittstelle des Analysetools an:
-
Konfigurieren Sie jede Schnittstelle, die mit den Computern der Mitarbeiter verbunden ist, als Eingabeschnittstelle für den Analysator
employee-monitor:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress interface ge–0/0/0.0 user@switch# set analyzer employee-monitor input ingress interface ge-0/0/1.0
-
Konfigurieren Sie die Ausgabeschnittstelle des Analysators als Teil eines VLANs:
[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching vlan members analyzer_vlan
[edit vlans] user@switch# set analyzer-vlan vlan-id 1000
-
Konfigurieren Sie die Ausgabeanalyseschnittstelle für das Analysetool
employee-monitor. Dies ist die Zielschnittstelle für die gespiegelten Pakete:[edit forwarding-options] user@switch# set analyzer employee-monitor output interface ge-0/0/10.0
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
forwarding-options {
analyzer employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;}
}
output {
interface {
ge-0/0/10.0;
}
}
}
}
Spiegelung des Employee-to-Web-Datenverkehrs für lokale Analysen
Führen Sie die folgenden Aufgaben aus, um die Spiegelung für den Webdatenverkehr von Mitarbeiter zu konfigurieren:
Vorgehensweise
CLI-Schnellkonfiguration
Um schnell die lokale Spiegelung des Datenverkehrs von den beiden mit den Computern der Mitarbeitenden verbundenen Ports zu konfigurieren und so zu filtern, dass nur der Datenverkehr in das externe Web gespiegelt wird, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
[edit] set forwarding-options port-mirroring instance employee-web-monitor output interface ge-0/0/10.0 set firewall family ethernet-switching filter watch-employee term employee-to-corp from destination-address 192.0.2.16/24 set firewall family ethernet-switching filter watch-employee term employee-to-corp from source-address 192.0.2.16/24 set firewall family ethernet-switching filter watch-employee term employee-to-corp then accept set firewall family ethernet-switching filter watch-employee term employee-to-web from destination-port 80 set firewall family ethernet-switching filter watch-employee term employee-to-web then port-mirroring-instance employee-web-monitor set interfaces ge-0/0/0 unit 0 family ethernet-switching filter input watch-employee set interfaces ge-0/0/1 unit 0 family ethernet-switching filter input watch-employee
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die lokale Spiegelung des Mitarbeiter-zu-Web-Datenverkehrs von den beiden Ports, die mit den Computern der Mitarbeiter verbunden sind:
-
Konfigurieren Sie die lokale Analyseschnittstelle:
[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching
-
Konfigurieren Sie die
employee-web-monitorAusgabeinstanz (die Eingabe für die Instanz erfolgt durch die Aktion des Filters):[edit forwarding-options port-mirroring] user@switch# set instance employee-web-monitor output interface ge-0/0/10.0
-
Konfigurieren Sie einen Firewallfilter, der aufgerufen wird
watch-employee, um gespiegelte Kopien von Mitarbeiteranfragen an das Web an dieemployee-web-monitorInstanz zu senden. Akzeptieren Sie den gesamten Datenverkehr zum und vom Unternehmens-Subnetz (Ziel- oder Quelladresse von 192.0.2.16/24). Senden Sie gespiegelte Kopien aller Pakete, die für das Internet (Zielport 80) bestimmt sind, an dieemployee-web-monitorInstanz.[edit firewall family ethernet-switching] user@switch# set filter watch-employee term employee-to-corp from destination-address 192.0.2.16/24 user@switch# set filter watch-employee term employee-to-corp from source-address 192.0.2.16/24 user@switch# set filter watch-employee term employee-to-corp then accept ser@switch# set filter watch-employee term employee-to-web from destination-port 80 user@switch# set filter watch-employee term employee-to-web then port-mirroring-instance employee-web-monitor
-
Wenden Sie den
watch-employeeFilter auf die entsprechenden Ports an:[edit interfaces] user@switch# set ge-0/0/0 unit 0 family ethernet-switching filter input watch-employee user@switch# set ge-0/0/1 unit 0 family ethernet-switching filter input watch-employee
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
forwarding-options {
port-mirroring {
instance {
employee-web-monitor {
family ethernet-switching {
output {
interface ge-0/0/10.0;
}
}
}
}
}
}
...
firewall family ethernet-switching {
filter watch-employee {
term employee-to-corp {
from {
destination-address 192.0.2.16/24;
source-address 192.0.2.16/24;
}
then accept {
}
term employee-to-web {
from {
destination-port 80;
}
then port-mirroring-instance employee-web-monitor;
}
}
}
...
interfaces {
ge-0/0/0 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
vlan members [employee-vlan, voice-vlan];
filter {
input watch-employee;
}
}
}
}
ge-0/0/1 {
family ethernet-switching {
filter {
input watch-employee;
}
}
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um die Richtigkeit der Konfiguration zu überprüfen:
- Überprüfen, ob das Analysetool ordnungsgemäß erstellt wurde
- Überprüfen, ob die Portspiegelungsinstanz ordnungsgemäß konfiguriert ist
Überprüfen, ob das Analysetool ordnungsgemäß erstellt wurde
Zweck
Stellen Sie sicher, dass der Analysator employee-monitor oder employee-web-monitor auf dem Switch mit den entsprechenden Eingangsschnittstellen und der entsprechenden Ausgabeschnittstelle erstellt wurde.
Aktion
Sie können den show forwarding-options analyzer Befehl verwenden, um zu überprüfen, ob das Analysetool ordnungsgemäß konfiguriert ist.
user@switch> show forwarding-options analyzer Analyzer name : employee-monitor Mirror rate : 1 Maximum packet length : 0 State : up Ingress monitored interfaces : ge-0/0/0.0 Ingress monitored interfaces : ge-0/0/1.0 Output interface : ge-0/0/10.0
Bedeutung
Diese Ausgabe zeigt, dass der Analysator employee-monitor ein Verhältnis von 1 hat (jedes Paket spiegelt, die Standardeinstellung), die maximale Größe des ursprünglichen Pakets, das gespiegelt wurde (0 gibt das gesamte Paket an), den Status der Konfiguration (ist aktiv, zeigt an, dass der Analysator den Datenverkehr spiegelt, der in die Schnittstellen ge-0/0/0 und ge-0/0/1 gelangt, und den gespiegelten Datenverkehr an die GE-0/0/10-Schnittstelle sendet). Wenn der Status der Ausgabeschnittstelle ausgefallen ist oder wenn die Ausgabeschnittstelle nicht konfiguriert ist, wird down der Wert des Zustands angezeigt und der Analysator wird nicht für die Spiegelung programmiert.
Überprüfen, ob die Portspiegelungsinstanz ordnungsgemäß konfiguriert ist
Zweck
Stellen Sie sicher, dass die Port-Spiegelungsinstanz employee-web-monitor auf dem Switch ordnungsgemäß mit den entsprechenden Eingabeschnittstellen konfiguriert wurde.
Aktion
Sie können überprüfen, ob die Portspiegelungsinstanz ordnungsgemäß konfiguriert ist, indem Sie den show forwarding-options port-mirroring Befehl verwenden.
user@switch> show forwarding-options port-mirroring
Instance Name: employee-web-monitor
Instance Id: 3
Input parameters:
Rate : 1
Run-length : 0
Maximum-packet-length : 0
Output parameters:
Family State Destination Next-hop
ethernet-switching up ge-0/0/10.0
Bedeutung
Diese Ausgabe zeigt, dass die employee-web-monitor Instanz ein Verhältnis von 1 hat (Spiegelung jedes Pakets, Standardeinstellung), die maximale Größe des ursprünglichen Pakets, das gespiegelt wurde (0 zeigt ein ganzes Paket an), der Status der Konfiguration ist aktiv und Portspiegelung programmiert ist und dass gespiegelter Datenverkehr von der Firewall-Filteraktion an der Schnittstelle GE-0/0/10.0 gesendet wird. Wenn der Status der Ausgabeschnittstelle ausgefallen ist oder wenn die Schnittstelle nicht konfiguriert ist, ist der Wert für state down und die Portspiegelung wird nicht für die Spiegelung programmiert.
Beispiel: Konfigurieren der Spiegelung für die Remote-Überwachung der Verwendung von Mitarbeiterressourcen auf EX4300-Switches
In diesem Beispiel wird Junos OS für Switches der EX-Serie mit Unterstützung für den Konfigurationsstil Erweiterte Layer 2-Software (ELS) verwendet. Wenn auf Ihrem Switch Software ausgeführt wird, die ELS nicht unterstützt, finden Sie weitere Informationen unter Beispiel: Konfigurieren der Spiegelung für die Remoteüberwachung der Verwendung von Mitarbeiterressourcen auf EX4300-Switches. ELS-Details finden Sie unter: Erste Schritte mit verbesserter Layer 2-Software.
Mit den EX4300-Switches können Sie die Spiegelung so konfigurieren, dass Kopien von Paketen entweder an eine lokale Schnittstelle für die lokale Überwachung oder an ein VLAN für die Remote-Überwachung gesendet werden. Sie können Spiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die auf EX4300-Switches in ein VLAN eingehen
Sie können den gespiegelten Datenverkehr mithilfe einer Protokollanalyseanwendung analysieren, die auf einer Remoteüberwachungsstation ausgeführt wird, wenn Sie gespiegelten Datenverkehr an ein Analyse-VLAN senden.
Dieses Thema enthält zwei verwandte Beispiele, in denen beschrieben wird, wie der Datenverkehr, der in die Ports des Switches eingeht, in das remote-analyzer VLAN gespiegelt wird, damit Sie eine Analyse von einer Remoteüberwachungsstation aus durchführen können. Das erste Beispiel zeigt, wie der gesamte Datenverkehr gespiegelt werden kann, der in die mit den Computern der Mitarbeiter verbundenen Ports gelangt. Das zweite Beispiel zeigt das gleiche Szenario, enthält jedoch einen Filter, der nur den Datenverkehr der Mitarbeiter im Web widerspiegelt.
Spiegeln Sie nur notwendige Pakete, um potenzielle Auswirkungen auf die Leistung zu reduzieren. Wir empfehlen Ihnen:
-
Deaktivieren Sie Ihre konfigurierten Spiegelungssitzungen, wenn Sie sie nicht verwenden.
-
Geben Sie einzelne Schnittstellen als Eingabe für Analysetools an, anstatt alle Schnittstellen als Eingabe anzugeben.
-
Begrenzen Sie die Menge des gespiegelten Datenverkehrs mithilfe von Firewall-Filtern.
In diesem Beispiel wird beschrieben, wie die Remotespiegelung konfiguriert wird:
- Anforderungen
- Übersicht und Topologie
- Spiegelung des gesamten Mitarbeiterdatenverkehrs für Remote-Analysen
- Spiegelung des Employee-to-Web-Datenverkehrs für Remote-Analysen
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
-
Junos OS Version 13.2X50-D10 oder höher für Switches der EX-Serie
-
Ein EX4300-Switch, der mit einem anderen EX4300-Switch verbunden ist
Das Diagramm zeigt ein EX4300 Virtual Chassis, das mit einem EX4300 Ziel-Switch verbunden ist.
Bevor Sie die Remote-Spiegelung konfigurieren, stellen Sie Folgendes sicher:
-
Sie haben ein Verständnis für Spiegelungskonzepte.
-
Die Schnittstellen, die der Analysator als Eingabeschnittstellen verwendet, wurden auf dem Switch konfiguriert.
Übersicht und Topologie
Dieses Thema enthält zwei verwandte Beispiele, die beschreiben, wie die Spiegelung auf das remote-analyzer VLAN konfiguriert wird, damit die Analyse von einer Remoteüberwachungsstation aus durchgeführt werden kann. Das erste Beispiel zeigt, wie ein Switch so konfiguriert wird, dass der gesamte Datenverkehr von den Computern der Mitarbeiter gespiegelt wird. Das zweite Beispiel zeigt das gleiche Szenario, aber die Einrichtung enthält einen Filter, der nur den Datenverkehr der Mitarbeiter widerspiegelt, der ins Web geht.
Abbildung 6 zeigt die Netzwerktopologie für diese beiden Beispielszenarien.
Topologie
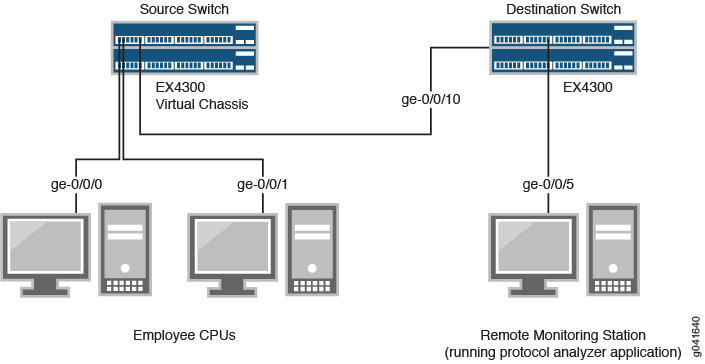 einer Netzwerktopologie für Remote-Spiegelung
In diesem Beispiel:
-
Die Schnittstelle ge-0/0/0 ist eine Layer-2-Schnittstelle und die Schnittstelle ge-0/0/1 ist eine Layer-3-Schnittstelle (beide Schnittstellen auf dem Quell-Switch), die als Verbindungen für Mitarbeitercomputer dienen.
-
Die Schnittstelle ge-0/0/10 ist eine Layer-2-Schnittstelle, die den Quell-Switch mit dem Ziel-Switch verbindet.
-
Die Schnittstelle ge-0/0/5 ist eine Layer-2-Schnittstelle, die den Ziel-Switch mit der Fernüberwachungsstation verbindet.
-
VLAN
remote-analyzerist auf allen Switches in der Topologie so konfiguriert, dass es den gespiegelten Datenverkehr überträgt.
Spiegelung des gesamten Mitarbeiterdatenverkehrs für Remote-Analysen
Führen Sie die folgenden Aufgaben aus, um ein Analysetool für die Remotedatenverkehrsanalyse für den gesamten eingehenden und ausgehenden Mitarbeiterdatenverkehr zu konfigurieren:
Vorgehensweise
CLI-Schnellkonfiguration
Um schnell einen Analysator für die Remote-Datenverkehrsanalyse für ein- und ausgehenden Mitarbeiterdatenverkehr zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
-
Kopieren Sie die folgenden Befehle, und fügen Sie sie in das Fenster des Quell-Switch-Terminals ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output vlan remote-analyzer
-
Kopieren Sie die folgenden Befehle, und fügen Sie sie in das Klemmenfenster des Ziel-Switches ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 set interfaces ge-0/0/5 unit 0 family ethernet-switching interface-mode trunk set forwarding-options analyzer employee-monitor input ingress vlan remote-analyzer set forwarding-options analyzer employee-monitor output interface ge-0/0/5.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die grundlegende Remote-Port-Spiegelung:
-
Auf dem Quell-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999 -
Konfigurieren Sie die Schnittstelle am Netzwerkport, der mit dem Ziel-Switch verbunden ist, für den Bündelfunkmodus und ordnen Sie sie dem
remote-analyzerVLAN zu:[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk user@switch# set ge-0/0/10 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress interface ge-0/0/0.0 user@switch# set analyzer employee-monitor input ingress interface ge-0/0/1.0 user@switch# set instance employee-monitor input egress interface ge-0/0/0.0 user@switch# set analyzer employee-monitor input egress interface ge-0/0/1.0 user@switch# set analyzer employee-monitor output vlan remote-analyzer
-
-
Auf dem Ziel-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstelle auf dem Ziel-Switch für den Bündelfunkmodus und ordnen Sie sie dem
remote-analyzerVLAN zu:[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk user@switch# set ge-0/0/10 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie die mit dem Ziel-Switch verbundene Schnittstelle für den Bündelfunkmodus:
[edit interfaces] user@switch# set ge-0/0/5 unit 0 family ethernet-switching interface-mode trunk
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress vlan remote-analyzer user@switch# set analyzer employee-monitor output interface ge-0/0/5.0
-
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Quell-Switch:
[edit]
user@switch> show
forwarding-options {
analyzer employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
egress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
}
output {
vlan {
remote-analyzer;
}
}
}
}
interfaces {
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
vlan {
members 999;
}
}
}
}
}
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/10.0
}
}
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Ziel-Switch:
[edit]
user@switch> show
interfaces {
ge0/0/5 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
}
}
}
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
vlan {
members 999;
}
}
}
}
}
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/10.0
}
}
}
}
forwarding-options {
analyzer employee-monitor {
input {
ingress {
vlan remote-analyzer;
}
}
output {
interface {
ge-0/0/5.0;
}
}
}
}
Spiegelung des Employee-to-Web-Datenverkehrs für Remote-Analysen
Führen Sie die folgenden Aufgaben aus, um die Portspiegelung für die Remotedatenverkehrsanalyse von Mitarbeitern zu Web-Datenverkehr zu konfigurieren:
Vorgehensweise
CLI-Schnellkonfiguration
Um die Portspiegelung schnell so zu konfigurieren, dass der Datenverkehr der Mitarbeitenden ins externe Web gespiegelt wird, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminalfenster ein:
-
Kopieren Sie die folgenden Befehle, und fügen Sie sie in das Fenster des Quell-Switch-Terminals ein:
[edit] user@switch# set forwarding-options port-mirroring instance employee-web-monitor output vlan 999 user@switch# set vlans remote-analyzer vlan-id 999 user@switch# set interfaces ge-0/0/10 unit 0 family ethernet-switching port mode trunk user@switch# set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 user@switch# set firewall family ethernet-switching filter watch-employee term employee-to-corp from destination-address 192.0.2.16/24 user@switch# set firewall family ethernet-switching filter watch-employee term employee-to-corp from source-address 192.0.2.16/24 user@switch# set firewall family ethernet-switching filter watch-employee term employee-to-corp then accept user@switch# set firewall family ethernet-switching filter watch-employee term employee-to-web from destination-port 80 user@switch# set firewall family ethernet-switching filter watch-employee term employee-to-web then port-mirror-instance employee-web-monitor user@switch# set interfaces ge-0/0/0 unit 0 family ethernet-switching filter input watch-employee user@switch# set interfaces ge-0/0/1 unit 0 family ethernet-switching filter input watch-employee
-
Kopieren Sie die folgenden Befehle, und fügen Sie sie in das Klemmenfenster des Ziel-Switches ein:
[edit] user@switch# set vlans remote-analyzer vlan-id 999 user@switch# set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk user@switch# set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 user@switch# set interfaces ge-0/0/5 unit 0 family ethernet-switching interface-mode trunk user@switch# set forwarding-options analyzer employee-web-monitor input ingress vlan remote-analyzer user@switch# set forwarding-options analyzer employee-web-monitor output interface ge-0/0/5.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die Portspiegelung des gesamten Datenverkehrs von den beiden mit den Computern der Mitarbeiter verbundenen Ports zum VLAN für die remote-analyzer Verwendung von einer Remoteüberwachungsstation aus:
-
Auf dem Quell-Switch:
-
Konfigurieren Sie die
employee-web-monitorPortspiegelungsinstanz:[edit ] user@switch# set interfaces ge-0/0/10 unit 0 family ethernet-switching port mode trunk user@switch# set forwarding-options port-mirroring instance employee-web-monitor output vlan 999
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstelle, um sie mit dem
remote-analyzerVLAN zu verknüpfen:[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie den Firewall-Filter mit dem Namen
watch-employee:[edit firewall family ethernet-switching] user@switch# set filter watch-employee term employee-to-corp from destination-address 192.0.2.16/24 user@switch# set filter watch-employee term employee-to-corp from source-address 192.0.2.16/24 user@switch# set filter watch-employee term employee-to-corp then accept user@switch# set filter watch-employee term employee-to-web from destination-port 80 user@switch# set filter watch-employee term employee-to-web then port-mirror-instance employee-web-monitor
-
Wenden Sie den Firewall-Filter auf die Mitarbeiterschnittstellen an:
[edit interfaces] user@switch# set ge-0/0/0 unit 0 family ethernet-switching filter input watch-employee user@switch# set ge-0/0/1 unit 0 family ethernet-switching filter input watch-employee
-
-
Auf dem Ziel-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstelle auf dem Ziel-Switch für den Bündelfunkmodus und ordnen Sie sie dem
remote-analyzerVLAN zu:[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk user@switch# set ge-0/0/10 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie die mit dem Ziel-Switch verbundene Schnittstelle für den Bündelfunkmodus:
[edit interfaces] user@switch# set ge-0/0/5 unit 0 family ethernet-switching interface-mode trunk
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options port-mirroring] user@switch# set instance employee-web-monitor input ingress vlan remote-analyzer user@switch# set instance employee-web-monitor output interface ge-0/0/5.0
-
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Quell-Switch:
[edit]
user@switch> show
interfaces {
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
vlan {
members remote-analyzer;
}
}
}
}
ge-0/0/0 {
unit 0 {
family ethernet-switching {
filter {
input watch-employee;
}
}
}
}
ge-0/0/1 {
unit 0 {
family ethernet-switching {
filter {
input watch-employee;
}
}
}
}
}
firewall {
family ethernet-switching {
filter watch-employee {
term employee-to-corp {
from {
source-address {
192.0.2.16/24;
}
destination-address {
192.0.2.16/24;
}
}
then accept;
}
term employee-to-web {
from {
destination-port 80;
}
then port-mirror-instance employee-web-monitor;
}
}
}
}
forwarding-options {
analyzer employee-web-monitor {
output {
vlan {
999;
}
}
}
vlans {
remote-analyzer {
vlan-id 999;
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Ziel-Switch:
[edit]
user@switch> show
vlans {
remote-analyzer {
vlan-id 999;
}
}
interfaces {
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
vlan {
members remote-analyzer;
}
}
}
}
ge-0/0/5 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
}
}
}
}
forwarding-options {
port-mirroring {
instance employee-web-monitor {
input {
ingress {
vlan remote-analyzer;
}
}
output {
interface {
ge-0/0/5.0;
}
}
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
Überprüfen, ob das Analysetool ordnungsgemäß erstellt wurde
Zweck
Stellen Sie sicher, dass der Analysator employee-monitor employee-web-monitor auf dem Switch mit den entsprechenden Eingabeschnittstellen und der entsprechenden Ausgabeschnittstelle erstellt wurde.
Aktion
Sie können überprüfen, ob das Analysetool wie erwartet konfiguriert ist, indem Sie den show forwarding-options analyzer Befehl verwenden. Um zuvor erstellte Analysetools anzuzeigen, die deaktiviert sind, rufen Sie die J-Web-Schnittstelle auf.
Um zu überprüfen, ob der Analyzer wie erwartet konfiguriert ist, während der gesamte Datenverkehr der Mitarbeiter auf dem Quell-Switch überwacht wird, führen Sie den show analyzer Befehl auf dem Quell-Switch aus. Für dieses Konfigurationsbeispiel wird die folgende Ausgabe angezeigt:
user@switch> show forwarding-options analyzer Analyzer name : employee-monitor Mirror rate : 1 Maximum packet length : 0 State : up Ingress monitored interfaces : ge-0/0/0.0 Ingress monitored interfaces : ge-0/0/1.0 Egress monitored interfaces : ge-0/0/0.0 Egress monitored interfaces : ge-0/0/1.0 Output VLAN : default-switch/remote-analyzer
Bedeutung
Diese Ausgabe zeigt, dass die employee-monitor Instanz ein Verhältnis von 1 hat (Spiegelung jedes Pakets, die Standardeinstellung), die maximale Größe des ursprünglichen Pakets, das gespiegelt wurde (0 gibt das gesamte Paket an), der Status der Konfiguration ist aktiv (was den richtigen Zustand anzeigt und dass der Analysator programmiert ist) und den Datenverkehr spiegelt, der in ge-0/0/0 und ge-0/0/1 eintritt, und den gespiegelten Datenverkehr an das VLAN namens remote-analyzer). Wenn der Status der Ausgabeschnittstelle ausgefallen ist oder wenn die Ausgabeschnittstelle nicht konfiguriert ist, ist der Statuswert niedrig und der Analysator wird nicht für die Spiegelung programmiert.
Beispiel: Konfigurieren der Spiegelung für die Remote-Überwachung der Nutzung von Mitarbeiterressourcen über einen Transit-Switch auf EX4300-Switches
In diesem Beispiel wird Junos OS für Switches der EX-Serie mit Unterstützung für den Konfigurationsstil Erweiterte Layer 2-Software (ELS) verwendet.
Mit den EX4300-Switches können Sie die Spiegelung so konfigurieren, dass Kopien von Paketen entweder an eine lokale Schnittstelle für die lokale Überwachung oder an ein VLAN für die Remote-Überwachung gesendet werden. Sie können Spiegelung verwenden, um diese Pakete zu kopieren:
-
Pakete, die in einen Port eintreten oder ihn verlassen
-
Pakete, die auf EX4300-Switches in ein VLAN eingehen
Sie können den gespiegelten Datenverkehr mithilfe einer Protokollanalyseanwendung analysieren, die auf einer Remoteüberwachungsstation ausgeführt wird, wenn Sie gespiegelten Datenverkehr an ein Analyse-VLAN senden.
Dieses Thema enthält ein Beispiel, in dem beschrieben wird, wie der Datenverkehr, der in die Ports des Switches gelangt, über einen Transit-Switch in das remote-analyzer VLAN gespiegelt wird, sodass Sie eine Analyse von einer Remoteüberwachungsstation aus durchführen können.
Spiegeln Sie nur notwendige Pakete, um potenzielle Auswirkungen auf die Leistung zu reduzieren. Wir empfehlen Ihnen:
-
Deaktivieren Sie Ihre konfigurierten Spiegelungssitzungen, wenn Sie sie nicht verwenden.
-
Geben Sie einzelne Schnittstellen als Eingabe für Analysetools an, anstatt alle Schnittstellen als Eingabe anzugeben.
-
Begrenzen Sie die Menge des gespiegelten Datenverkehrs mithilfe von Firewall-Filtern.
In diesem Beispiel wird beschrieben, wie die Remote-Spiegelung über einen Transit-Switch konfiguriert wird:
- Anforderungen
- Übersicht und Topologie
- Spiegelung des gesamten Mitarbeiterdatenverkehrs für Remote-Analysen über einen Transit-Switch
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
-
Ein EX4300-Switch, der über einen dritten EX4300-Switch mit einem anderen EX4300-Switch verbunden ist
-
Junos OS Version 13.2X50-D10 oder höher für Switches der EX-Serie
Bevor Sie die Remote-Spiegelung konfigurieren, stellen Sie Folgendes sicher:
-
Sie haben ein Verständnis für Spiegelungskonzepte.
-
Die Schnittstellen, die der Analysator als Eingabeschnittstellen verwendet, wurden auf dem Switch konfiguriert.
Übersicht und Topologie
In diesem Beispiel wird beschrieben, wie der Datenverkehr, der in die Ports auf dem Switch gelangt, über einen Transit-Switch in das remote-analyzer VLAN gespiegelt wird, sodass Sie eine Analyse von einer Remoteüberwachungsstation aus durchführen können. Das Beispiel zeigt, wie ein Switch so konfiguriert wird, dass der gesamte Datenverkehr von den Computern der Mitarbeiter an einen Remoteanalysator gespiegelt wird.
In dieser Konfiguration ist eine Analysesitzung auf dem Ziel-Switch erforderlich, um eingehenden Datenverkehr vom Analyse-VLAN an die Ausgangsschnittstelle widerzuspiegeln, mit der die Fernüberwachungsstation verbunden ist. Sie müssen das MAC-Lernen auf dem Transit-Switch für das remote-analyzer VLAN deaktivieren, damit das MAC-Lernen für alle Mitgliedsschnittstellen des remote-analyzer VLAN auf dem Transit-Switch deaktiviert ist.
Abbildung 7 zeigt die Netzwerktopologie für dieses Beispiel.
Topologie
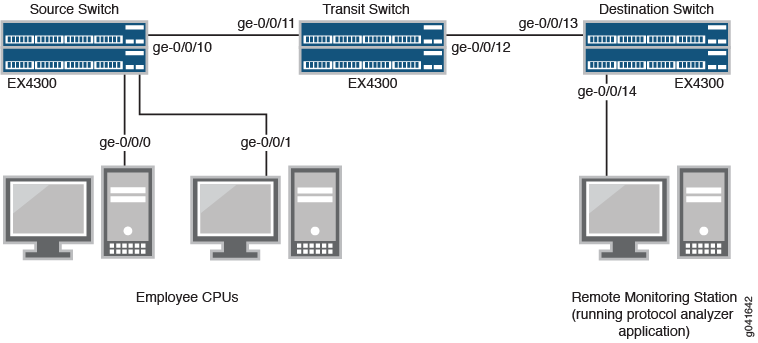
In diesem Beispiel:
-
Die Schnittstelle ge-0/0/0 ist eine Layer-2-Schnittstelle und die Schnittstelle ge-0/0/1 ist eine Layer-3-Schnittstelle (beide Schnittstellen auf dem Quell-Switch), die als Verbindungen für Mitarbeitercomputer dienen.
-
Die Schnittstelle ge-0/0/10 ist eine Layer-2-Schnittstelle, die mit dem Transit-Switch verbunden ist.
-
Die Schnittstelle ge-0/0/11 ist eine Layer-2-Schnittstelle auf dem Transit-Switch.
-
Die Schnittstelle ge-0/0/12 ist eine Layer-2-Schnittstelle auf dem Transit-Switch und wird mit dem Ziel-Switch verbunden.
-
Die Schnittstelle ge-0/0/13 ist eine Layer-2-Schnittstelle auf dem Ziel-Switch.
-
Die Schnittstelle ge-0/0/14 ist eine Layer-2-Schnittstelle auf dem Ziel-Switch und wird mit der Fernüberwachungsstation verbunden.
-
VLAN
remote-analyzerist auf allen Switches in der Topologie so konfiguriert, dass es den gespiegelten Datenverkehr überträgt.
Spiegelung des gesamten Mitarbeiterdatenverkehrs für Remote-Analysen über einen Transit-Switch
Führen Sie die folgenden Aufgaben aus, um die Spiegelung für die Remotedatenverkehrsanalyse über einen Transit-Switch für den gesamten eingehenden und ausgehenden Mitarbeiterdatenverkehr zu konfigurieren:
Vorgehensweise
CLI-Schnellkonfiguration
Um die Spiegelung für die Remote-Datenverkehrsanalyse über einen Transit-Switch für ein- und ausgehenden Mitarbeiterdatenverkehr schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminalfenster ein:
-
Kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster des Quell-Switches (überwachter Switch) ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk set interfaces ge-0/0/10 unit 0 family ethernet-switching vlan members 999 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input ingress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/0.0 set forwarding-options analyzer employee-monitor input egress interface ge-0/0/1.0 set forwarding-options analyzer employee-monitor output vlan remote-analyzer
-
Kopieren Sie die folgenden Befehle, und fügen Sie sie in das Transit-Switch-Fenster ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/11 unit 0 family ethernet-switching interface-mode trunk set vlans remote-analyzer interface ge-0/0/11 set interfaces ge-0/0/12 unit 0 family ethernet-switching interface-mode trunk set vlans remote-analyzer interface ge-0/0/12 set vlans remote-analyzer no-mac-learning
-
Kopieren Sie die folgenden Befehle, und fügen Sie sie in das Fenster des Ziel-Switches ein:
[edit] set vlans remote-analyzer vlan-id 999 set interfaces ge-0/0/13 unit 0 family ethernet-switching interface-mode trunk set vlans remote-analyzer interface ge-0/0/13 ingress set interfaces ge-0/0/14 unit 0 family ethernet-switching interface-mode trunk set forwarding-options analyzer employee-monitor input ingress vlan remote-analyzer set forwarding-options analyzer employee-monitor output interface ge-0/0/14.0
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die Remote-Spiegelung über einen Transit-Switch:
-
Auf dem Quell-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die Schnittstellen auf dem Netzwerkport, der mit dem Transit-Switch verbunden ist, für den Bündelfunkmodus und ordnen Sie ihn dem
remote-analyzerVLAN zu:[edit interfaces] user@switch# set ge-0/0/10 unit 0 family ethernet-switching interface-mode trunk user@switch# set ge-0/0/10 unit 0 family ethernet-switching vlan members 999
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress interface ge-0/0/0.0 user@switch# set analyzer employee-monitor input ingress interface ge-0/0/1.0 user@switch# set analyzer employee-monitor input egress interface ge-0/0/0.0 user@switch# set analyzer employee-monitor input egress interface ge-0/0/1.0 user@switch# set analyzer employee-monitor output vlan remote-analyzer
-
-
Auf dem Transit-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die ge-0/0/11-Schnittstelle für den Bündelfunkmodus und verknüpfen Sie sie mit dem
remote-analyzerVLAN:[edit interfaces] user@switch# set ge-0/0/11 unit 0 family ethernet-switching interface-mode trunk
-
Konfigurieren Sie die Schnittstelle für den Bündelfunkmodus, verknüpfen Sie sie
ge-0/0/12mit demremote-analyzerVLAN, und legen Sie die Schnittstelle nur für ausgehenden Datenverkehr fest:[edit interfaces] user@switch# set ge-0/0/12 unit 0 family ethernet-switching interface-mode trunk user@switch# set vlans remote-analyzer interface ge-0/0/12
-
Konfigurieren Sie die
no-mac-learningOption für dasremote-analyzerVLAN, um das MAC-Lernen auf allen Schnittstellen zu deaktivieren, die Mitglieder desremote-analyzerVLAN sind:[edit interfaces] user@switch# set vlans remote-analyzer no-mac-learning
-
-
Auf dem Ziel-Switch:
-
Konfigurieren Sie die VLAN-ID für das
remote-analyzerVLAN:[edit vlans] user@switch# set remote-analyzer vlan-id 999
-
Konfigurieren Sie die GE-0/0/13-Schnittstelle für den Bündelfunkmodus, ordnen Sie sie dem
remote-analyzerVLAN zu und stellen Sie die Schnittstelle nur für eingehenden Datenverkehr ein:[edit interfaces] user@switch# set ge-0/0/13 unit 0 family ethernet-switching interface-mode trunk user@switch# set vlans remote-analyzer interface ge-0/0/13 ingress
-
Konfigurieren Sie die mit der Fernüberwachungsstation verbundene Schnittstelle für den Bündelfunkmodus:
[edit interfaces] user@switch# set ge-0/0/14 unit 0 family ethernet-switching interface-mode trunk
-
Konfigurieren Sie das
employee-monitorAnalysetool:[edit forwarding-options] user@switch# set analyzer employee-monitor input ingress vlan remote-analyzer user@switch# set analyzer employee-monitor output interface ge-0/0/14.0
-
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Quell-Switch:
[edit]
user@switch> show
forwarding-options {
analyzer employee-monitor {
input {
ingress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
egress {
interface ge-0/0/0.0;
interface ge-0/0/1.0;
}
}
output {
vlan {
remote-analyzer;
}
}
}
}
vlans {
remote-analyzer {
vlan-id 999;
}
}
interfaces {
ge-0/0/10 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
vlan {
member 999;
}
}
}
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Transit-Switch:
[edit]
user@switch> show
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/11.0 {
}
ge-0/0/12.0 {
}
}
no-mac-learning;
}
}
interfaces {
ge-0/0/11 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
}
}
}
ge-0/0/12 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
}
}
}
}
Überprüfen Sie die Ergebnisse der Konfiguration auf dem Ziel-Switch:
[edit]
user@switch> show
vlans {
remote-analyzer {
vlan-id 999;
interface {
ge-0/0/13.0 {
ingress;
}
}
}
}
interfaces {
ge-0/0/13 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
}
}
}
ge-0/0/14 {
unit 0 {
family ethernet-switching {
interface-mode trunk;
}
}
}
}
forwarding-options {
analyzer employee-monitor {
input {
ingress {
vlan remote-analyzer;
}
}
output {
interface {
ge-0/0/14.0;
}
}
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
Überprüfen, ob das Analysetool ordnungsgemäß erstellt wurde
Zweck
Stellen Sie sicher, dass der benannte employee-monitor Analysator auf dem Switch mit den entsprechenden Eingabeschnittstellen und der entsprechenden Ausgabeschnittstelle erstellt wurde.
Aktion
Sie können überprüfen, ob das Analysetool wie erwartet konfiguriert ist, indem Sie den show analyzer Befehl verwenden. Um zuvor erstellte Analysetools anzuzeigen, die deaktiviert sind, rufen Sie die J-Web-Schnittstelle auf.
Um zu überprüfen, ob der Analyzer wie erwartet konfiguriert ist, während der gesamte Datenverkehr der Mitarbeiter auf dem Quell-Switch überwacht wird, führen Sie den show analyzer Befehl auf dem Quell-Switch aus. Für diese Beispielkonfiguration wird folgende Ausgabe angezeigt:
user@switch> show forwarding-options analyzer
Analyzer name                    : employee-monitor
  Mirror rate                      : 1
  Maximum packet length            : 0
  State                            : up
  Ingress monitored interfaces     : ge-0/0/0.0
  Ingress monitored interfaces     : ge-0/0/1.0
  Egress monitored interfaces      : ge-0/0/0.0
  Egress monitored interfaces      : ge-0/0/1.0
  Output vlan                      : default-switch/remote-analyzer
Bedeutung
Diese Ausgabe zeigt, dass der employee-monitor Analysator ein Verhältnis von 1 hat (standardmäßig jedes Paket spiegelt), den Datenverkehr spiegelt, der in ge-0/0/0 und ge-0/0/1 eintritt, und den gespiegelten Datenverkehr an den Analysator remote-analyzersendet.