
AUF DIESER SEITE
Aruba ClearPass
Erfahren Sie, wie die Firewall mit Aruba ClearPass kommuniziert. Sie können sich über die Web-API und die Benutzerabfragefunktion informieren.
Die mit Aruba ClearPass verknüpfte Firewall steuert den Benutzerzugriff von der Benutzerebene aus auf der Grundlage ihrer Benutzernamen oder der Gruppen, denen sie angehören, nicht der IP-Adresse des Geräts.
Kommunikation zwischen ClearPass und Firewall
Die Firewall und der ClearPass Policy Manager (CPPM) kommunizieren miteinander, um Benutzer zu authentifizieren und den Zugriff auf das Internet und interne, geschützte Ressourcen zu ermöglichen.
Vorteile
-
Schneller und einfacher Zugriff auf Daten, die Ihnen bei der Verwaltung und Wartung Ihrer Netzwerke, Clients und Geräte helfen.
-
Kontinuierliche Überwachung und erweiterte Analysen für Echtzeit-Visibilität in Ihrem Netzwerk.
Wie erfolgt die Kommunikation zwischen der Firewall und ClearPass?
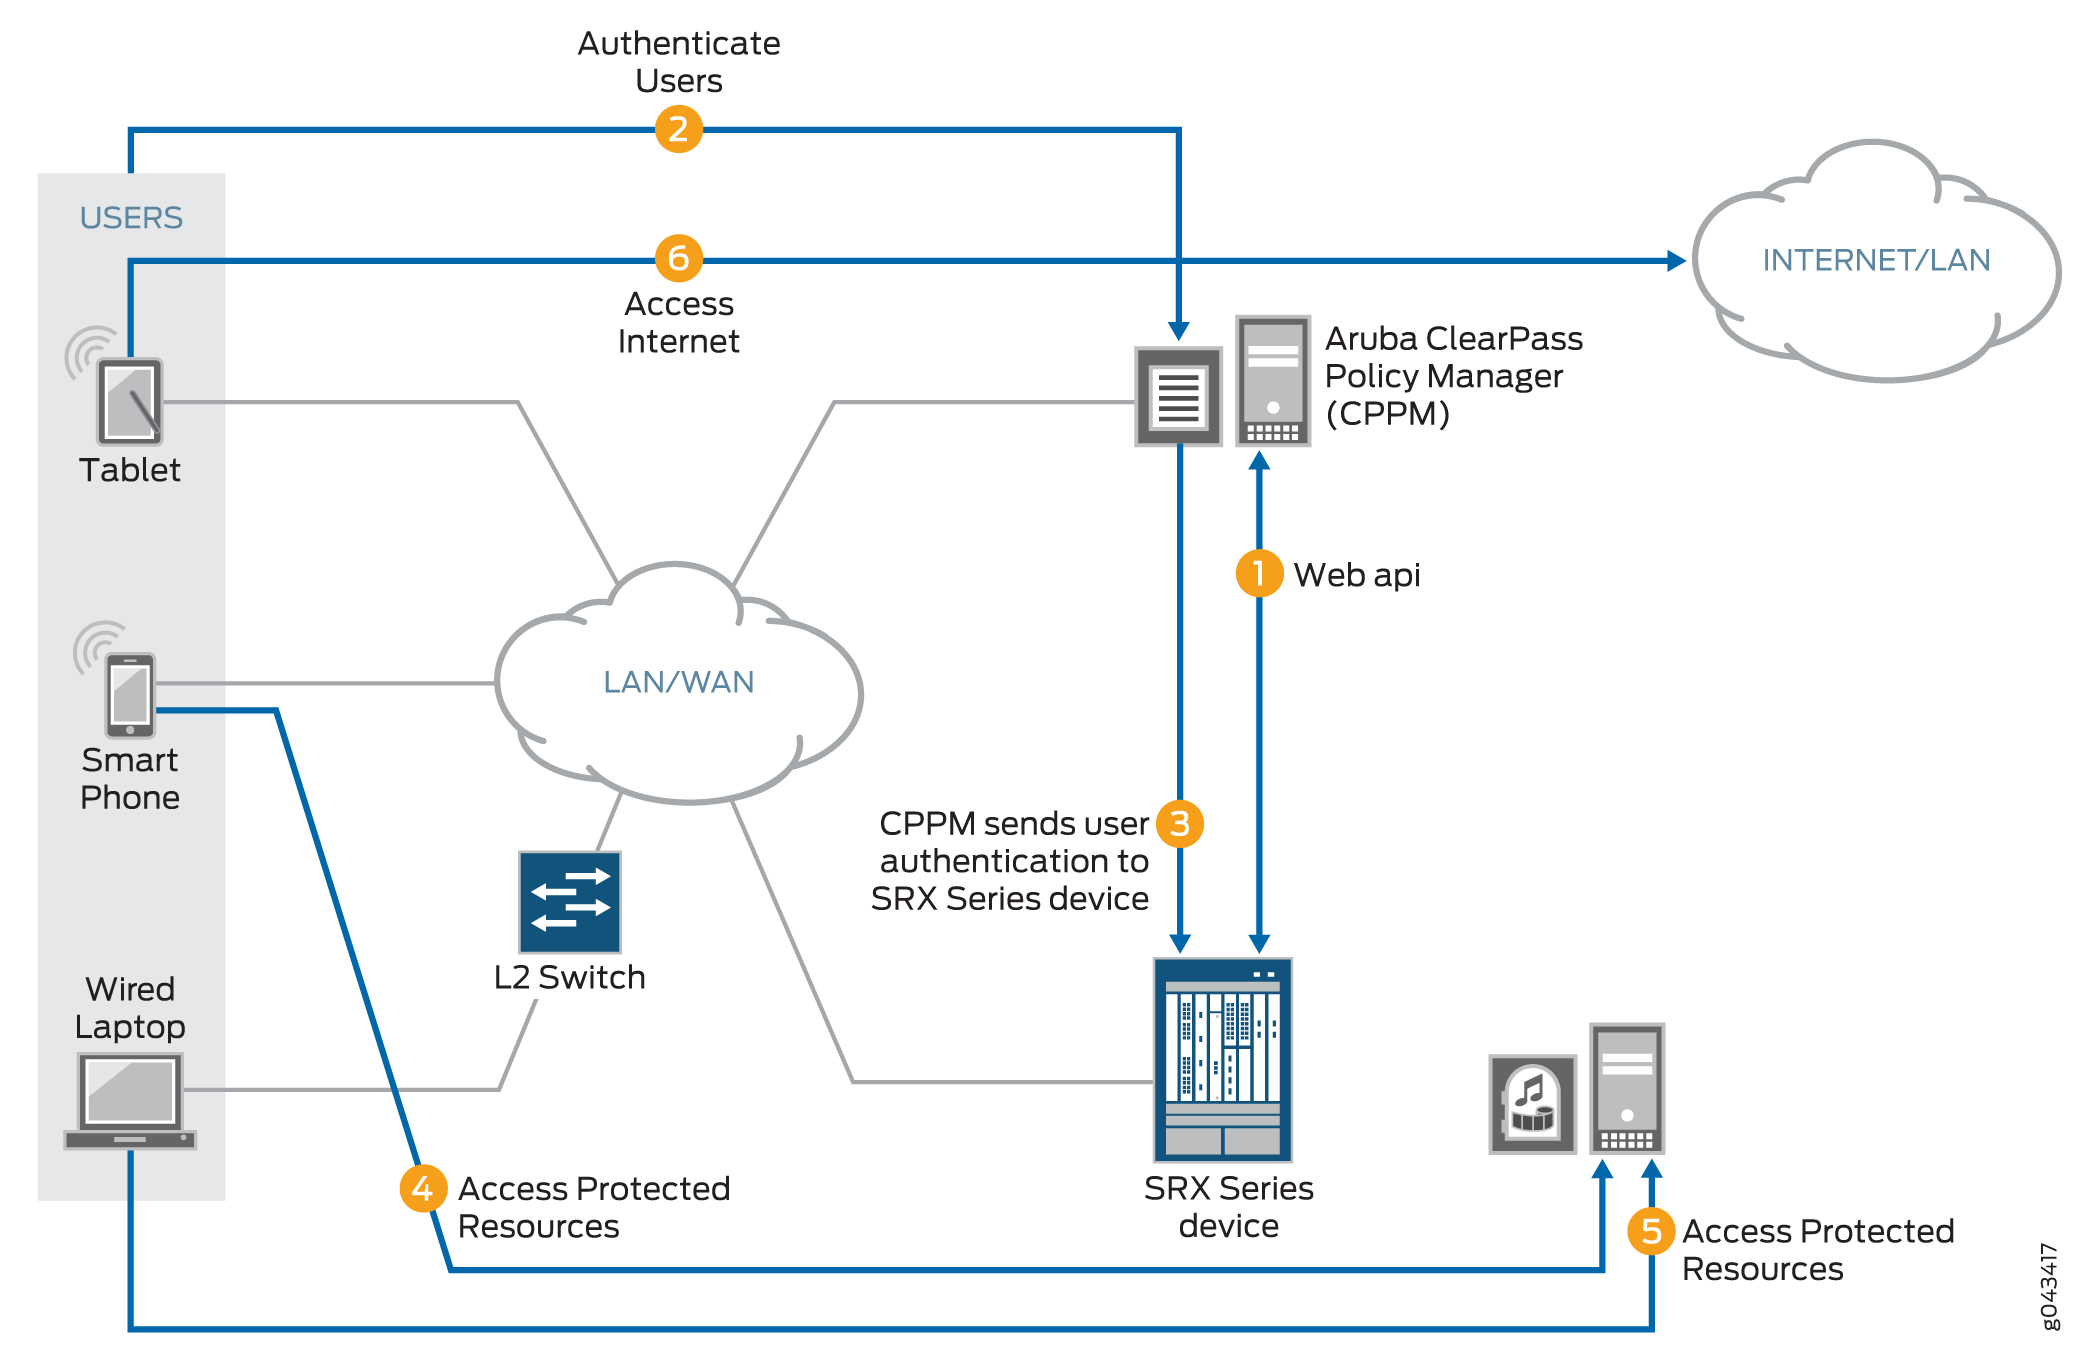
-
Der ClearPass Policy Manager (CPPM) initiiert über die Web-API eine sichere Verbindung mit der Firewall.
Drei Benutzer treten dem Netzwerk bei und werden vom CPPM authentifiziert.
Ein Benutzer eines Tablets tritt dem Netzwerk über das Unternehmens-WAN bei.
Ein Smartphone-Benutzer tritt dem Netzwerk über das Unternehmens-WAN bei.
Ein drahtlos Laptop-Benutzer tritt dem Netzwerk von einem kabelgebundenen Laptop bei, der mit einem Layer-2-Switch verbunden ist, der mit dem Unternehmens-LAN verbunden ist.
Das CPPM sendet den Benutzern Authentifizierung- und Identitätsinformationen für die Benutzer, die am Netzwerk angemeldet sind, an die Firewall in POST-Anforderungsnachrichten über die Web-API.
Wenn der Datenverkehr eines Benutzers an der Firewall eintrifft, führt die Firewall Folgendes aus:
Gibt eine Sicherheitsrichtlinie an, mit der der Datenverkehr übereinstimmt.
Sucht einen Authentifizierungseintrag für den Benutzer in der ClearPass-Authentifizierungstabelle.
Wendet die Sicherheitsrichtlinie auf den Datenverkehr an, nachdem der Benutzer authentifiziert wurde.
Der Datenverkehr des Smartphone-Benutzers, der Zugriff auf eine interne, geschützte Ressource anfordert, gelangt an die Firewall. Da alle in Schritt 3 genannten Bedingungen erfüllt sind und die Sicherheitsrichtlinie dies zulässt, lässt die Firewall die Verbindung des Benutzers mit der geschützten Ressource zu.
Der Datenverkehr des Benutzers des kabelgebundenen Laptops, der Zugriff auf eine geschützte Ressource anfordert, gelangt an die Firewall. Da alle in Schritt 3 genannten Bedingungen erfüllt sind und die Sicherheitsrichtlinie dies zulässt, lässt die Firewall dem Benutzer eine Verbindung mit der Ressource zu.
Der Datenverkehr des Tablet-Benutzers, der Zugriff auf das Internet anfordert, kommt an der Firewall an. Da alle in Schritt 3 genannten Bedingungen erfüllt sind und die Sicherheitsrichtlinie dies zulässt, lässt die Firewall die Verbindung des Benutzers mit dem Internet zu.
Der UserID-Daemon erhält die vollständige IP-Benutzerzuordnung vom CPPM. Für jeden authentifizierten Benutzer generiert der UserID-Daemon einen Eintrag in der Routing-Engine-Authentifizierungstabelle.
Die Authentifizierungstabelle des Routing-Engine ist insofern üblich, als sie neben ClearPass auch Authentifizierungseinträge enthält, die auf Informationen aus anderen Authentifizierungsquellen basieren. Beispielsweise kann es auch Einträge für Benutzer enthalten, die von Microsoft Active Directory authentifiziert wurden.
Der UserID-Daemon synchronisiert die Benutzer- Authentifizierung Informationen aus der Routing-Engine Authentifizierung-Tabelle mit der ClearPass-Authentifizierung-Tabelle auf der Packet Forwarding Engine. Die ClearPass-Authentifizierungstabelle enthält nur ClearPass-Authentifizierungsinformationen. Siehe Abbildung 2.
Abbildung 2: Mit der ClearPass-Authentifizierungstabelle synchronisierte Benutzerinformationen vom CPPM zur Firewall-Routing-Engine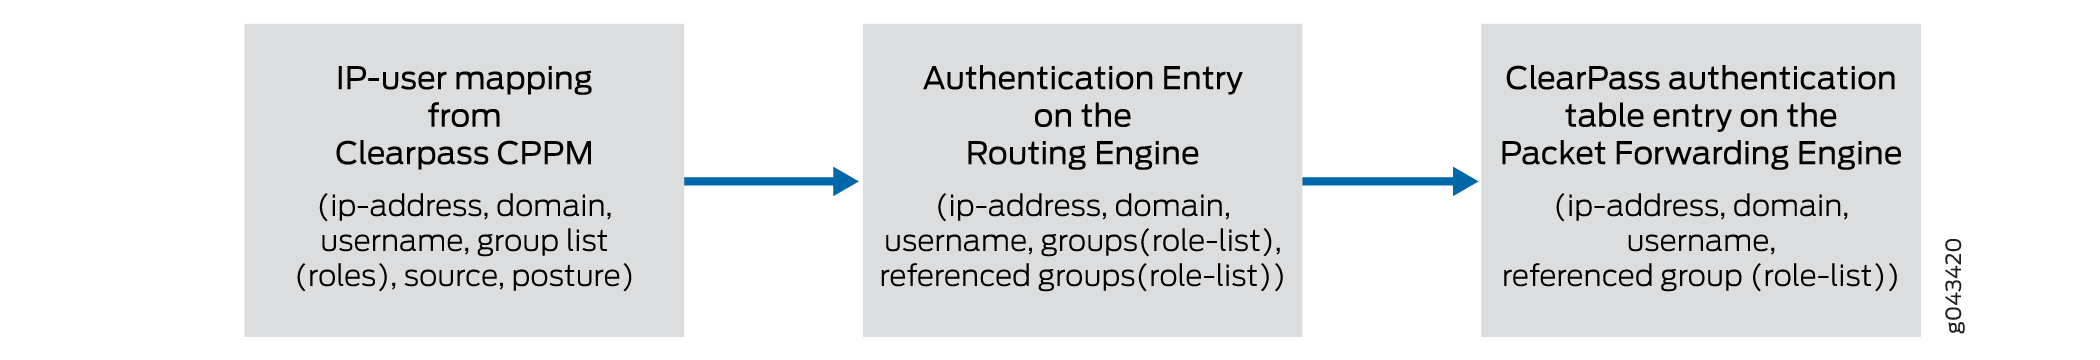
Die Firewall verwendet die authentifizierten Benutzeridentitätsinformationen im folgenden Prozess. Wenn ein Benutzer versucht, auf eine interne, geschützte Ressource oder das Internet zuzugreifen, führt das Gerät Folgendes aus:
-
Überprüft den vom Benutzer generierten Datenverkehr auf eine übereinstimmende Sicherheitsrichtlinie. Der Quelldatenverkehr muss mit allen in der Sicherheitsrichtlinie angegebenen Tupeln übereinstimmen. Die Übereinstimmung enthält das Feld für die Quellidentität, das einen Benutzernamen oder einen Gruppennamen angibt.
Um eine Übereinstimmung zu identifizieren, vergleicht die Firewall den Benutzernamen oder den Gruppennamen mit der in einer Sicherheitsrichtlinie konfigurierten Quellidentitätsspezifikation zusammen mit allen anderen Sicherheitsrichtlinienwerten.
-
Überprüft die ClearPass-Authentifizierungstabelle auf einen Authentifizierungseintrag für den Benutzer, wenn eine Übereinstimmung mit der Sicherheitsrichtlinie gefunden wurde.
Wenn kein Eintrag in der ClearPass-Authentifizierungstabelle gefunden wird, überprüft die Firewall andere lokale Authentifizierungstabellen in der von Ihnen angegebenen Reihenfolge, bis eine Übereinstimmung gefunden wird. Andere lokale Authentifizierungstabellen werden jedoch nicht überprüft, wenn die Benutzerabfragefunktion konfiguriert ist.
Die Firewall kann das CPPM unter bestimmten Umständen nach individuellen Benutzerinformationen abfragen, wenn sie diese Informationen noch nicht vom CPPM erhalten hat. Diese Funktion wird als Benutzerabfrage bezeichnet.
Durchsetzung von Sicherheit mit Aruba ClearPass
Die Firewall arbeitet mit Aruba ClearPass zusammen, um Ihre Netzwerkressourcen zu schützen, indem sie Sicherheit auf der Ebene der Benutzeridentität durchsetzt und den Benutzerzugriff auf das Internet steuert. Der ClearPass Policy Manager (CPPM) kann Benutzer über kabelgebundene, drahtlose und VPN-Infrastrukturen hinweg authentifizieren.
- Warum brauchen Sie Aruba ClearPass mit Durchsetzungs-Sicherheit?
- Wie funktioniert Aruba ClearPass mit Durchsetzungs-Sicherheit?
Warum brauchen Sie Aruba ClearPass mit Durchsetzungs-Sicherheit?
Risiken und Herausforderungen: Die Nutzung von Firmen-Smartphones stellt eines der größten IT-Sicherheitsrisiken für Unternehmen dar.
Die heutigen Netzwerkumgebungen sind anfälliger für Angriffe verschiedener Art, da sie den Zugriff überall, jederzeit und auf jedes Gerät mehr oder weniger unterstützen und es einem Benutzer ermöglichen, mehrere gleichzeitig mit dem Netzwerk verbundene Geräte zu verwenden.
Angreifer können sich Zugang zu nahegelegenen unternehmenseigenen Mobilgeräten verschaffen und darauf Malware installieren, mit der sie dann jederzeit Daten erfassen können.
Angreifer können Unternehmungen zum Sammeln von Informationen starten, Geschäftsaktivitäten stoppen und sensible Unternehmensdaten stehlen.
Need for Business: Die Verbreitung mobiler Geräte und Cloud-Services und deren Schutz sind zu einem grundlegenden strategischen Bestandteil der Cybersicherheit von Unternehmen geworden.
In einer Arbeitsumgebung, die mobile Geräte unterstützt, ist es wichtig, die Identität des Benutzers zu kennen.
Eine Identität des Benutzers bietet IT-Administratoren einen besseren Vorteil bei der Identifizierung der Angriffsquelle und der Eindämmung zukünftiger potenzieller Angriffe, die derselben Strategie folgen.
Der ClearPass mit Durchsetzungssicherheit schützt vor böswilligen Eindringlingen, die durch die Verwendung mobiler Geräte und mehrerer gleichzeitig verbundener Geräte eingeschleust werden.
Schutz mit ClearPass: Der ClearPass mit Durchsetzungssicherheit kann Sie vor Angriffen und Eindringlingen schützen, indem er Ihnen ermöglicht, Sicherheitsrichtlinien zu konfigurieren, die Benutzer anhand ihrer Benutzernamen oder der Gruppen, denen sie angehören, identifizieren.
ClearPass identifiziert Bedrohungen und Angriffe, die gegen Ihre Netzwerkumgebung verübt werden, und stellt diese Informationen dem CPPM zur Verfügung.
Als Administrator des CPPM können Sie Ihre Sicherheitsdurchsetzung besser ausrichten, um sich vor möglichen zukünftigen Angriffen dieser Art zu schützen.
Wenn ein Benutzer mit mehr als einem Gerät im Netzwerk angemeldet ist, können Sie seine Aktivitäten anhand seiner Identität und nicht nur anhand seiner Geräte verfolgen.
Sie können ihren Netzwerkzugriff und alle ungeheuerlichen Aktivitäten in ihrem Namen leicht kontrollieren, ob beabsichtigt oder nicht.
Wie funktioniert Aruba ClearPass mit Durchsetzungs-Sicherheit?
Der Aruba ClearPass mit Durchsetzungssicherheit bietet den Schutz der Funktionen SCREENS, IDP und Content Sicherheit, um Ihr Netzwerk vor einer Vielzahl von Angriffsstrategien zu schützen. Zusätzlich zum Schutz der Netzwerkressourcen des Unternehmens kann das Gerät dem CPPM-Protokoll Datensätze zur Verfügung stellen, die von diesen Sicherheitsfunktionen als Reaktion auf Angriffe oder Angriffsbedrohungen generiert werden. Das Wissen über Bedrohungen und spezifische Angriffe, die bereits stattgefunden haben, kann IT-Abteilungen helfen, nicht konforme Systeme und gefährdete Bereiche des Netzwerks zu identifizieren. Mit diesen Informationen können sie ihre Sicherheit erhöhen, indem sie die Geräte-Compliance durchsetzen und den Schutz ihrer Ressourcen verstärken.
Der ClearPass mit Durchsetzungssicherheit gibt Ihnen eine granulare Kontrolle auf Benutzerebene:
-
Als Administrator des Geräts können Sie jetzt im Identitätsquellenparameter von identitätssensitivenSicherheitsrichtlinien einen Benutzernamen oder einen Rollennamen (Gruppennamen) angeben, den das CPPM an das Gerät sendet. Sie sind nicht mehr darauf beschränkt, sich ausschließlich auf die IP-Adresse des Geräts zu verlassen, um den Benutzer zu identifizieren. Wenn Sie sich auf den Benutzer des Geräts und nicht nur auf das Gerät konzentrieren, haben Sie mehr Kontrolle über die Sicherheitsdurchsetzung.
-
Das CPPM stellt der Firewall nicht nur authentifizierte Benutzerinformationen zur Verfügung, sondern kann auch einen Gerätetyp einer Rolle zuordnen und dieser Rolle Benutzer zuweisen. Diese Rollenzuordnung kann dann an die Firewall gesendet werden. Mit dieser Funktion können Sie den Zugriff eines Benutzers auf Ressourcen über Sicherheitsrichtlinien steuern, wenn dieser einen bestimmten Gerätetyp verwendet.
Angenommen, der Administrator des CPPM hat eine Rolle mit dem Namen marketing-company-device konfiguriert und dieser Rolle sowohl Unternehmensgeräte als auch Mitglieder der Marketingabteilung zugeordnet. Als Administrator des Geräts können Sie diese Rolle in einer Sicherheitsrichtlinie angeben, als ob es sich um eine Gruppe handeln würde. Die Sicherheitsrichtlinie gilt dann für alle Benutzer, die der Rolle zugeordnet sind, und steuert inhärent ihre Netzwerkaktivität, wenn sie diesen Gerätetyp verwenden.
Firewall-Sicherheitsrichtlinien schützen die Ressourcen des Unternehmens und setzen die Zugriffskontrolle auf einer feinkörnigen Ebene durch, indem sie die Authentifizierung und Identitätsinformationen des Benutzers nutzen, die vom CPPM an das Gerät gesendet werden. Das CPPM fungiert als Authentifizierungsquelle. Es verwendet einen eigenen internen RADIUS-Server zur Authentifizierung der Benutzer. Es kann sich auch auf eine externe Authentifizierungsquelle verlassen, um die Authentifizierung durchzuführen, z. B. einen externen RADIUS-Server oder Active Directory.
Die CPPM-Authentifizierung wird durch Anforderungen von NAS-Geräten wie Switches und Access Controllern ausgelöst. Das CPPM verwendet den XML-Teil der RESTful-Webdienste, den das Gerät verfügbar macht, um POST-Anforderungsnachrichten an das Gerät zu senden, authentifizierte Benutzeridentität und Informationen zum Gerätestatus.
Die Firewall und Aruba ClearPass vereinfachen die komplexen und komplizierten Sicherheitsaufgaben, die zum Schutz von Unternehmensressourcen und zur Durchsetzung von Richtlinien für den Internetzugang auf mobile Geräte erforderlich sind. Diese Sicherheit ist in einer Netzwerkumgebung unerlässlich, die das mobile Erlebnis unterstützt und dem Benutzer die Möglichkeit gibt, eine breite Palette von Geräten zu verwenden, einschließlich seiner eigenen Systeme, Smartphones und Tablets.
Web-API-Funktion
Die Firewall stellt dem CPPM seine Web-API-Daemon-Schnittstelle (Webapi) zur Verfügung, die es dem CPPM ermöglicht, sich in sie zu integrieren und effizient authentifizierte Benutzeridentitätsinformationen an das Gerät zu senden. Der Web-API-Daemon fungiert als HTTP-Server, da er einen Teil der RESTful-Webdienste implementiert, der gleichzeitige HTTP- und HTTPS-Anforderungen unterstützt. In dieser Beziehung ist der CPPM der Kunde. Der Web-API-Daemon ist auf die Verarbeitung von HTTP/HTTPS-Anforderungen beschränkt. Jede andere Art von Anforderung, die empfangen wird, erzeugt eine Fehlermeldung.
Wenn Sie die ClearPass-Web-API-Funktion und die Webverwaltung gleichzeitig bereitstellen, müssen Sie sicherstellen, dass sie unterschiedliche HTTP- oder HTTPS-Dienstports verwenden. Aus Sicherheitsgründen wird jedoch empfohlen, HTTPS anstelle von HTTP zu verwenden. HTTP wird in erster Linie zu Debuggingzwecken unterstützt.
Wenn Sie die Web-API konfigurieren, geben Sie einen Zertifikatschlüssel an, wenn Sie HTTPS als Verbindungsprotokoll verwenden. Um die Sicherheit zu gewährleisten, beträgt die Standardgröße des HTTPS-Zertifikatschlüssels 2048 Byte. Wenn Sie keine Zertifikatsgröße angeben, wird die Standardgröße angenommen. Es gibt drei Methoden, mit denen Sie ein Zertifikat angeben können:
-
Standardzertifikat
-
Von PKI generiertes Zertifikat
-
Benutzerdefiniertes Zertifikat und Zertifikatschlüssel
Die Web-API unterstützt nur das PEM-Format (Privacy-enhanced Mail) für die Konfiguration des Zertifikats und des Zertifikatschlüssels.
Wenn Sie die Web-API auf den Standardports – HTTP (8080) oder HTTPS (8443) – aktivieren, müssen Sie eingehenden Hostdatenverkehr auf den Ports aktivieren. Wenn Sie es auf einem anderen TCP-Port aktivieren, müssen Sie den eingehenden Hostdatenverkehr aktivieren, indem Sie den Parameter any-serviceangeben. Zum Beispiel:
user@host# set security zones security-zone trust host-inbound-traffic system-services any-service
Der Web-API-Daemon wird auf der primären Routing-Engine in einer Chassis-Cluster-Umgebung ausgeführt. Nach einem Chassis-Cluster-Switchover wird der Daemon automatisch auf der neuen primären Routing-Engine gestartet. Sie hat keine Auswirkungen auf die Packet Forwarding Engine. Die Web-API unterstützt sowohl die IPv4- als auch die IPv6-Adressenbenutzereinträge, die von CPPM abgerufen werden.
- Integrität der von ClearPass an die Firewall gesendeten Daten
- Datengrößenbeschränkungen und andere Einschränkungen
- Haltungszustände und die Haltungsgruppe
Integrität der von ClearPass an die Firewall gesendeten Daten
Die folgenden Anforderungen stellen sicher, dass die vom CPPM gesendeten Daten nicht kompromittiert werden:
-
Die Web-API-Implementierung ist auf die Verarbeitung von HTTP/HTTPS-POST-Anforderungen beschränkt. Jeder andere empfangene Anforderungstyp generiert eine Fehlermeldung.
-
Der Web-API-Daemon analysiert und verarbeitet HTTP/HTTPS-Anforderungen nur von der folgenden dedizierten URL:
/api/userfw/v1/post-entry
-
Der HTTP/HTTPS-Inhalt, den das CPPM an das Gerät sendet, muss einheitlich und korrekt formatiert sein. Das richtige XML-Format zeigt an, dass es keine Kompromisse gibt, und es stellt sicher, dass die Identitätsinformationen des Benutzers nicht verloren gehen.
Datengrößenbeschränkungen und andere Einschränkungen
Die folgenden Datengrößenbeschränkungen und -beschränkungen gelten für das CPPM:
-
Das CPPM muss die Größe der von ihm veröffentlichten Daten kontrollieren. Andernfalls kann der Web-API-Daemon sie nicht verarbeiten. Derzeit kann die Web-API maximal 2 Megabyte an Daten verarbeiten.
-
Die folgenden Einschränkungen gelten für XML-Daten für Informationen zum Rollen- und Gerätestatus. Der Web-API-Daemon verwirft an ihn gesendete XML-Daten, die diese Mengen überschreiten (d. h. die Überlaufdaten):
-
Die Firewall kann maximal 209 Rollen verarbeiten.
-
Die Firewall unterstützt nur eine Art von Status mit sechs möglichen Statustoken oder -werten. Identitätsinformationen für einen einzelnen Benutzer können nur ein Statustoken haben.
-
Das CPPM prüft den Zustand und den Status einer Firewall und kann diese Informationen als Teil der veröffentlichten Benutzerinformationen an die Firewall senden.
-
Sie können den Status nicht auf der Firewall definieren. Außerdem überprüft die Firewall nicht die Statusinformationen, die sie erhält.
-
Haltungszustände und die Haltungsgruppe
Benutzer-, Rollen- und Positionstokenfelder sind im Kontext des CPPM unterschiedlich. Jeder Satz von Benutzeridentitätsinformationen enthält die Benutzer- und Rollenidentität (Gruppenidentität) sowie ein Statustoken. Da die Firewall nur Benutzer- und Rollenfelder (Gruppenfelder) unterstützt, wird der Statustokenwert einer Rolle zugeordnet, indem das Präfix posture–hinzugefügt wird. Sie können diese Rolle dann in einer Sicherheitsrichtlinie als Gruppe verwenden, und diese Richtlinie wird auf den gesamten Datenverkehr angewendet, der der Richtlinie entspricht.
Die vordefinierten Statusidentitätszustände sind:
-
haltungsgesund (GESUND)
-
Haltungs-Checkup (CHECKUP)
-
Haltungsübergang (TRANSITION)
-
Haltungs-Quarantäne (QUARANTINE)
-
Haltungs-infiziert (INFIZIERT)
-
Körperhaltung unbekannt (UNBEKANNT)
Benutzerabfragefunktion
Sie können Benutzer-Authentifizierung- und Identitätsinformationen für einen einzelnen Benutzer abrufen, wenn diese Informationen nicht direkt vom ClearPass Policy Manager (CPPM) an die Firewall gesendet werden.
Es kann vorkommen, dass das CPPM aus verschiedenen Gründen keine Benutzer-Authentifizierung-Informationen für einen Benutzer sendet. Wenn der Datenverkehr von diesem Benutzer bei der Firewall eintrifft, kann die Firewall den Benutzer nicht authentifizieren. Wenn Sie das Gerät so konfigurieren, dass die Benutzerabfragefunktion aktiviert wird, kann es den ClearPass-Webserver nach Authentifizierungsinformationen für einen einzelnen Benutzer abfragen. Das Gerät basiert die Abfrage auf der IP-Adresse des Geräts des Benutzers, die es aus dem Datenverkehr der Zugriffsanforderungen des Benutzers erhält.
Wenn die Benutzerabfragefunktion konfiguriert ist, wird der Abfrageprozess automatisch ausgelöst, wenn das Gerät keinen Eintrag für den Benutzer in der ClearPass-Authentifizierungstabelle findet, wenn es Datenverkehr von diesem Benutzer empfängt, der Zugriff auf eine Ressource oder das Internet anfordert. Die Firewall durchsucht ihre anderen Authentifizierungstabellen nicht. Stattdessen sendet es eine Abfrage an das CPPM, in der Authentifizierungsinformationen für den Benutzer angefordert werden. In diesem Beispiel:
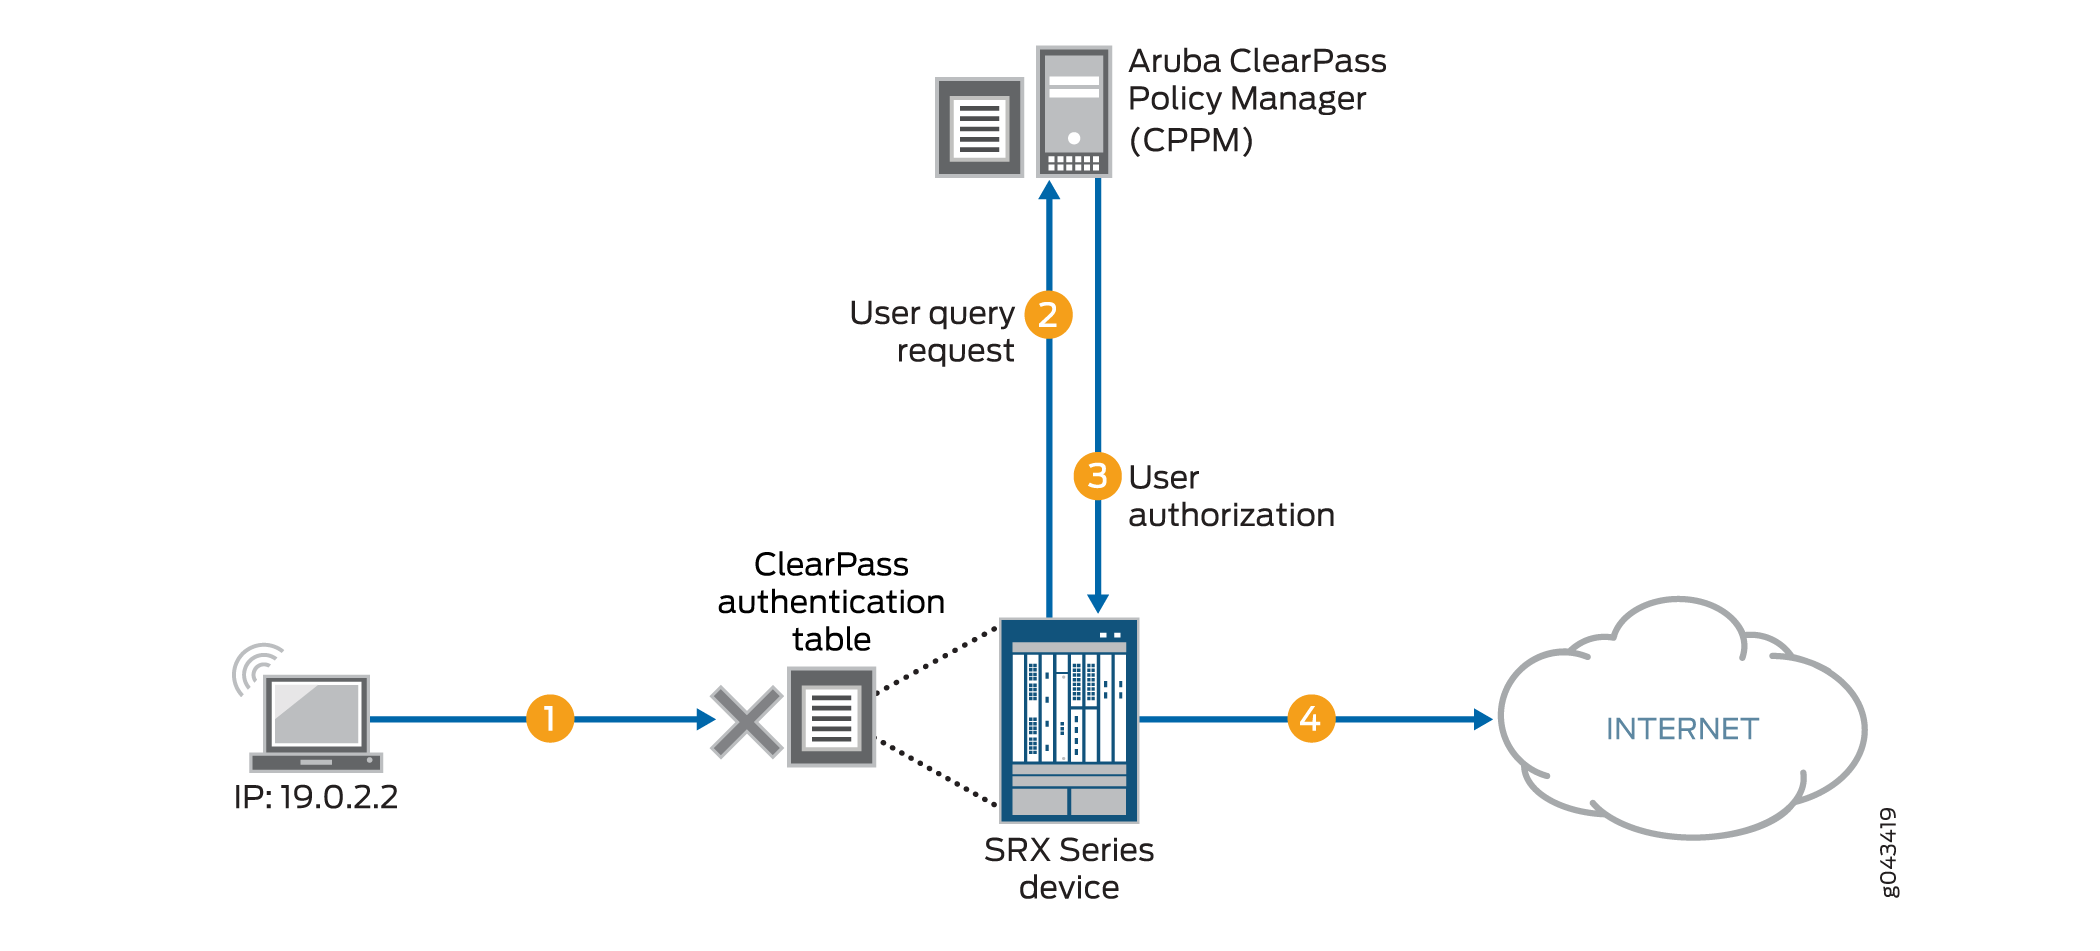 der ClearPass-Integration
-
Ein Benutzer versucht, auf eine Ressource zuzugreifen. Die Firewall empfängt den Datenverkehr, der den Zugriff anfordert. Die Firewall sucht in der ClearPass-Authentifizierungstabelle nach einem Eintrag für den Benutzer, es wird jedoch keiner gefunden.
Die Firewall fordert die Authentifizierung für den Benutzer vom CPPM an.
Das CPPM authentifiziert den Benutzer und gibt die Benutzer-Authentifizierung und Identitätsinformationen an das Gerät zurück.
Die Firewall erstellt einen Eintrag für den Benutzer in der ClearPass-Authentifizierungstabelle und gewährt dem Benutzer Zugriff auf das Internet.
Sie können steuern, wann das Gerät seine Anforderungen automatisch sendet, indem Sie die folgenden beiden Mechanismen konfigurieren:
-
Der
delay-query-timeParameterUm den für den
delay-query-timeParameter festzulegenden Wert zu bestimmen, ist es hilfreich, die Ereignisse und die Dauer zu verstehen, die an der Übertragung von Benutzeridentitätsinformationen aus ClearPass an das Gerät beteiligt sind. Derdelay-query-timeParameter beeinflusst den Abfrageprozess:Eine Verzögerung entsteht zwischen dem ersten Veröffentlichen von Benutzeridentitätsinformationen durch das CPPM an das Gerät mithilfe der Web-API und dem Zeitpunkt, an dem das Gerät seine lokale ClearPass-Authentifizierungstabelle mit diesen Informationen aktualisieren kann.
Die Benutzeridentitätsinformationen müssen zuerst die Steuerungsebene des ClearPass-Geräts und die Steuerungsebene des Geräts passieren. Mit anderen Worten, dieser Prozess kann sich verzögern, wenn die Firewall die Benutzeridentitätsinformationen in ihre ClearPass-Authentifizierungstabelle eingeben kann.
Während dieses Prozesses kann Datenverkehr auf dem Gerät ankommen, das durch eine Zugriffsanforderung von einem Benutzer generiert wird, dessen Authentifizierungs- und Identitätsinformationen von ClearPass an das Gerät übertragen werden.
Anstatt dem Gerät zu erlauben, automatisch zu antworten, indem es sofort eine Benutzerabfrage sendet, können Sie einen
delay-query-timeParameter in Sekunden festlegen, der es dem Gerät ermöglicht, eine gewisse Zeit zu warten, bevor es die Abfrage sendet.Nach Ablauf des Verzögerungstimeouts sendet die Firewall die Abfrage an den CPPM und erstellt einen ausstehenden Eintrag in der Routing-Engine-Authentifizierungstabelle. Während dieses Zeitraums entspricht der Datenverkehr der Standardrichtlinie und wird je nach Richtlinienkonfiguration verworfen oder zugelassen.
Wenn viele Abfrageanforderungen in der Warteschlange vorhanden sind, kann die Firewall mehrere gleichzeitige Verbindungen mit ClearPass aufrechterhalten, um den Durchsatz zu erhöhen. Um sicherzustellen, dass ClearPass jedoch nicht durch diese Verbindungen belastet wird, ist die Anzahl der gleichzeitigen Verbindungen auf nicht mehr als 20 (<=20) beschränkt. Sie können diesen Wert nicht ändern.
-
Eine Standardrichtlinie, die auf ein Paket angewendet wird, wenn die Firewall in der ClearPass-Authentifizierungstabelle keinen Eintrag für den Benutzer findet, der dem Datenverkehr zugeordnet ist.
Die Standardrichtlinie des Systems ist so konfiguriert, dass Pakete verworfen werden. Sie können diese Aktion außer Kraft setzen, indem Sie eine Richtlinie konfigurieren, die eine andere Aktion angibt, die auf diesen Datenverkehr angewendet werden soll.
| Active Directory ist konfiguriert |
Die ClearPass-Benutzerabfragefunktion ist aktiviert |
Ergebnis der CLI-Prüfung |
|---|---|---|
| Nein |
Nein |
Bestanden |
| Nein |
Nein |
Bestanden |
| Nein |
Nein |
Bestanden |
| Nein |
Nein |
Nicht bestanden |
Um die Fehlerbedingung zu vermeiden, die in der unteren Zeile der Tabelle angezeigt wird, müssen Sie entweder Active Directory oder die Benutzerabfragefunktion deaktivieren. Wenn beide konfiguriert sind, zeigt das System die folgende Fehlermeldung an:
The priority of CP auth source is higher than AD auth source, and the CP user-query will shadow all AD features. Therefore, please choose either disabling CP user-query or not configuring AD.
In seiner Antwort auf die Benutzerabfrageanforderung gibt der ClearPass-Webserver Informationen für das Gerät des Benutzers zurück, dessen IP-Adresse in der Anforderung angegeben wurde. Diese Antwort enthält einen Zeitstempel, der in UTC (Coordinated Universal Time) gemäß ISO 8601 ausgedrückt wird.
Hier sind einige Beispiele:
-
2016-12-30T09:30:10.678123Z
-
2016-12-30T09:30:10Z
-
2016-06-06T00:31:52-07:00
| Format-Komponente |
Bedeutung |
|---|---|
| JJJJ |
zweistelliger Monat |
| DD |
Zweistelliger Tag des Monats |
| HH |
zweistellige Stunden (00 bis 23) |
| mm |
zweistellige Minutenzahl |
| SS |
zweistellige Sekundenzahl |
| s |
Eine oder mehrere Ziffern, die einen Dezimalbruchteil einer Sekunde darstellen |
| TZD |
Zeitzonenbezeichnung: Z oder +hh:mm oder -hh:mm |
Filtern und Begrenzen von Bedrohungs- und Angriffsprotokollen
Die Firewall überträgt die aufgezeichneten Bedrohungs- und Angriffsprotokolle an den ClearPass Policy Manager (CPPM). CPPM kann die Protokolldaten verwenden, um die Sicherheit zu erhöhen. Sie können auch die Bedrohungen und Angriffe konfigurieren, die sich auf ein bestimmtes Gerät und seine Benutzer beziehen. Weitere Informationen finden Sie unter Beispiel: Konfigurieren von ClearPass zum Filtern und Begrenzen von Bedrohungs- und Angriffsprotokollen.
- Wie ClearPass Bedrohungen und Angriffe erkennt und das CPPM benachrichtigt
- An Aruba ClearPass gesendete Bedrohungs- und Angriffsprotokolle
Wie ClearPass Bedrohungen und Angriffe erkennt und das CPPM benachrichtigt
Wenn die Firewall Bedrohungs- und Angriffsereignisse erkennt, wird das Ereignis im Firewall-Ereignisprotokoll aufgezeichnet. Die Firewall verwendet Syslog, um die Protokolle an das CPPM weiterzuleiten. Der CPPM kann die Protokolle auswerten und auf der Grundlage übereinstimmender Bedingungen Maßnahmen ergreifen. Als Administrator von ClearPass können Sie die Informationen aus der Firewall verwenden und geeignete Aktionen auf dem CPPM definieren, um Ihre Sicherheit zu erhöhen.
Junos OS auf der Firewall generiert über 100 verschiedene Arten von Protokolleinträgen, die von mehr als 10 ihrer Module ausgegeben werden. Zu den Firewalls, die Bedrohungs- und Angriffsprotokolle generieren, gehören SCREENS, IDP und Content Sicherheit. Um eine Überlastung der Firewall und des Protokollservers zu vermeiden, können Sie mit ClearPass die Firewall so konfigurieren, dass nur Angriffs- und Bedrohungsprotokolleinträge an das CPPM gesendet werden, die als Reaktion auf Aktivitäten geschrieben wurden, die von den Features SCREENS, IDP und Content Sicherheit erkannt wurden.
Sie können die folgenden Bedingungen festlegen, um die Protokollübertragung zu steuern:
-
Ein Protokolldatenstromfilter, der sicherstellt, dass nur Bedrohungs- und Angriffsprotokolle gesendet werden.
-
Ein Ratenbegrenzer zur Steuerung der Übertragungslautstärke. Die Übertragung des Geräteprotokolls überschreitet nicht die von Ihnen festgelegten Ratenbegrenzungsbedingungen.
Damit das CPPM die an es gesendeten Protokollinformationen analysieren kann, muss der Inhalt in einer standardisierten, strukturierten Weise formatiert sein. Die Übertragung des Firewall-Protokolls erfolgt nach dem Syslog-Protokoll, das über ein Nachrichtenformat verfügt, das es ermöglicht, herstellerspezifische Erweiterungen strukturiert bereitzustellen.
| Protokolleintragskomponente |
Bedeutung |
Format |
Beispiel |
|---|---|---|---|
| Priorität |
pri = LOG_USER + Schweregrad. Version ist immer 1 |
pri version |
<14>1 |
| Zeit und Zeitzone |
Wann und in welcher Zeitzone das Protokoll aufgezeichnet wurde. |
y-m-dThs.ms+time zone
|
2014-07-24T1358.362+08:00 |
| Geräte-/Hostname |
Name des Geräts, von dem das Ereignisprotokoll gesendet wurde. Dieser Wert wird vom Benutzer konfiguriert. |
Zeichenfolge, hostname |
bjsolar |
| Service Name |
Firewall-Funktion, die das Ereignisprotokoll ausgegeben hat. |
Zeichenfolge service |
SERVICE_IDP |
| Name der Anwendung |
Anwendung, die den Protokolleintrag generiert hat. |
Zeichenfolge application-name |
KEINE |
| PID |
Prozess-ID. Die Prozess-ID ist in diesem Zusammenhang nicht aussagekräftig und pid wird daher durch "-" ersetzt. Der Wert "-" ist ein Platzhalter für die Prozess-ID. |
pid |
- |
| Errmsg-Tag |
Protokoll-ID-Name, Fehlermeldungs-Tag. |
Zeichenfolge, log-name and tag |
IDP_ANGRIFFSPROTOKOLL_EREIGNIS |
| Errmsg-Tag in eckiger Klammer |
Protokollinhalt in eckigen Klammern. |
[ ] |
- |
| OID |
Produkt-ID, die vom Chassis-Daemon bereitgestellt wird (chassisd). |
junos@oid |
junos@2636.1.1.1.2.86 |
| Epochenzeit |
Der Zeitpunkt, zu dem das Protokoll nach der Epoche generiert wurde. |
number |
1421996988 |
An Aruba ClearPass gesendete Bedrohungs- und Angriffsprotokolle
Die Firewall- und Durchsetzungsfunktion arbeitet mit Aruba ClearPass zusammen, um die Ressourcen eines Unternehmens durch die Verwendung von Angriffs- und Bedrohungsereignisprotokollen vor potenziellen und tatsächlichen Angriffen zu schützen. Diese Protokolle, die von den Firewall-Komponenten SCREENS, IDP und Content Sicherheit generiert werden, identifizieren eindeutig die Arten von Angriffen und Bedrohungen, die die Netzwerksicherheit eines Unternehmens bedrohen.
Die Firewall filtert aus den gesamten Protokolleinträgen die Protokolle, die über Bedrohungs- und Angriffsereignisse berichten, und leitet diese Protokolleinträge an den ClearPass Policy Manager (CPPM) weiter, damit sie bei der Bewertung und Durchsetzung der Sicherheitsrichtlinien des Unternehmens verwendet werden. Die Firewall überträgt die Protokolle in Volumes, die durch die von Ihnen festgelegten Ratenbegrenzungsbedingungen bestimmt werden.
| Protokolltyp |
Beschreibung |
|---|---|
| RT_SCREEN_ICMP |
ICMP-Angriff |
| RT_SCREEN_ICMP_LS |
|
| RT_SCREEN_IP |
IP-Angriff |
| RT_SCREEN_IP_LS |
|
| RT_SCREEN_TCP |
TCP-Angriff |
| RT_SCREEN_TCP_LS |
|
| RT_SCREEN_TCP_DST_IP |
TCP-Ziel-IP-Angriff |
| RT_SCREEN_TCP_DST_IP_LS |
|
| RT_SCREEN_TCP_SRC_IP |
TCP-Quell-IP-Angriff |
| RT_SCREEN_TCP_SRC_IP_LS |
|
| RT_SCREEN_UDP |
UDP-Angriff |
| RT_SCREEN_UDP_LS |
|
| AV_VIRUS_DETECTED_MT |
Virusinfektion Ein Virus wurde vom Antivirenscanner erkannt. |
| AV_VIRUS_DETECTED_MT_LS |
|
| ANTISPAM_SPAM_DETECTED_MT |
Spam (Spam) Die identifizierte E-Mail wurde als Spam erkannt. |
| ANTISPAM_SPAM_DETECTED_MT_LS |
|
| IDP_APPDDOS_APP_ATTACK_EVENT |
Distributed-Denial-of-Service-Angriff (AppDDoS) auf Anwendungsebene Der AppDDoS-Angriff trat auf, wenn die Anzahl der Clienttransaktionen die vom Benutzer konfigurierten Schwellenwerte für Verbindung, Kontext und Zeitbindung überschritt. |
| IDP_APPDDOS_APP_ATTACK_EVENT_LS |
|
| IDP_APPDDOS_APP_STATE_EVENT |
AppDDoS-Angriff Der AppDDoS-Statusübergang erfolgte, wenn die Anzahl der Anwendungstransaktionen die vom Benutzer konfigurierten Verbindungs- oder Kontextschwellenwerte überschritt. |
| IDP_APPDDOS_APP_STATE_EVENT_LS |
|
| IDP_ANGRIFFSPROTOKOLL_EREIGNIS |
Angriff von IDP entdeckt IDP generierte einen Protokolleintrag für einen Angriff. |
| IDP_ATTACK_LOG_EVENT_LS |
ClearPass mit JIMS
Die Firewall stützt sich auf den Juniper Identity Management Service (JIMS) und ClearPass für die Benutzeridentität. Sie können ClearPass und Juniper Identity Management Service (JIMS) gleichzeitig konfigurieren. Wenn Sie ClearPass und JIMS gleichzeitig konfigurieren, kann die Firewall JIMS nach Benutzeridentifikationseinträgen abfragen, und ClearPass kann diese Einträge über die Web-API an die Geräte übertragen. Weitere Informationen finden Sie unter Beispiel: Konfigurieren von ClearPass mit JIMS.
Wie funktioniert ClearPass mit JIMS?
Wenn ein Benutzer von CPPM authentifiziert wird, verwendet CPPM eine Web-API, um Benutzer- oder Geräteinformationen an eine Firewall zu übertragen. Die Firewall erstellt den Authentifizierungseintrag oder die Geräteinformationen für den Benutzer, und der Benutzerdatenverkehr kann die Firewall basierend auf den Sicherheitsrichtlinien passieren. Wenn sich der Windows Active Directory-Client bei der Domäne anmeldet, ruft die Firewall die Benutzer- oder Geräteinformationen des Clients von JIMS per Batchabfrage ab. Die Authentifizierungstabelle wird mit dem von JIMS bereitgestellten Eintrag aktualisiert. Der Benutzerdatenverkehr kann das Gerät basierend auf Sicherheitsrichtlinien passieren.
Wenn sowohl die JIMS-IP-Abfrage als auch die ClearPass-Benutzerabfrage aktiviert sind, fragt die Firewall immer zuerst ClearPass ab. Wenn CPPM mit IP-Benutzerzuordnungsinformationen zurückkehrt, werden die Informationen anschließend zur Authentifizierungstabelle hinzugefügt. Wenn CPPM die IP-Benutzerzuordnungsinformationen nicht zurückgibt oder wenn eine Firewall eine Antwort von CPPM ohne IP-Benutzerzuordnung erhält, fragt die Firewall JIMS ab, um die IP-Benutzer- oder Gruppenzuordnung zu erhalten.
Wenn die IP-Benutzer- oder Gruppenzuordnung sowohl von JIMS als auch von CPPM empfangen wird, berücksichtigt die Firewall die neuesten Authentifizierungseinträge und überschreibt die vorhandenen Authentifizierungseinträge.
Sie können einen delay-query-time Parameter in Sekunden festlegen, der es dem Gerät ermöglicht, eine gewisse Zeit zu warten, bevor die Abfrage gesendet wird. Die Verzögerungszeit sollte für ClearPass und JIMS derselbe Wert sein. Andernfalls wird eine Fehlermeldung angezeigt und die Commit-Prüfung schlägt fehl.
Wenn die IP-Benutzer- oder Gruppenzuordnung sowohl von JIMS als auch von CPPM empfangen wird, berücksichtigt das Gerät die neuesten Authentifizierungseinträge und überschreibt die vorhandenen Authentifizierungseinträge.
Verschiedene Szenarien, wie ClearPass mit JIMS funktioniert
Eine detaillierte Erklärung mit Szenarien, wie ClearPass mit JIMS funktioniert, lautet wie folgt:
Szenario 1: Was die Firewall tut, wenn CPPM mit IP-Benutzer- oder Gruppenzuordnungsinformationen antwortet?
Abbildung 4 zeigt, wenn eine Firewall CPPM nach IP-Benutzer- oder Gruppenzuordnungsinformationen abfragt und die Authentifizierungstabelle ergänzt.
-
Ein Benutzer versucht, auf eine Ressource zuzugreifen. Wenn die Firewall die Datenverkehrsanforderung empfängt, sucht sie nach einem Eintrag für den Benutzer in der ClearPass-Authentifizierungstabelle und der lokalen Active Directory-Authentifizierungstabelle, aber die Benutzerinformationen werden nicht gefunden.
-
Die Firewall fragt ClearPass nach der Benutzeridentität ab.
-
Der ClearPass sendet die IP-Benutzer- oder Gruppenzuordnungsinformationen an die Firewall.
-
Die Firewall fügt die Informationen der Authentifizierungstabelle hinzu.
Abbildung 4: Was die Firewall tut, wenn CPPM mit IP-Benutzer- oder Gruppenzuordnungsinformationen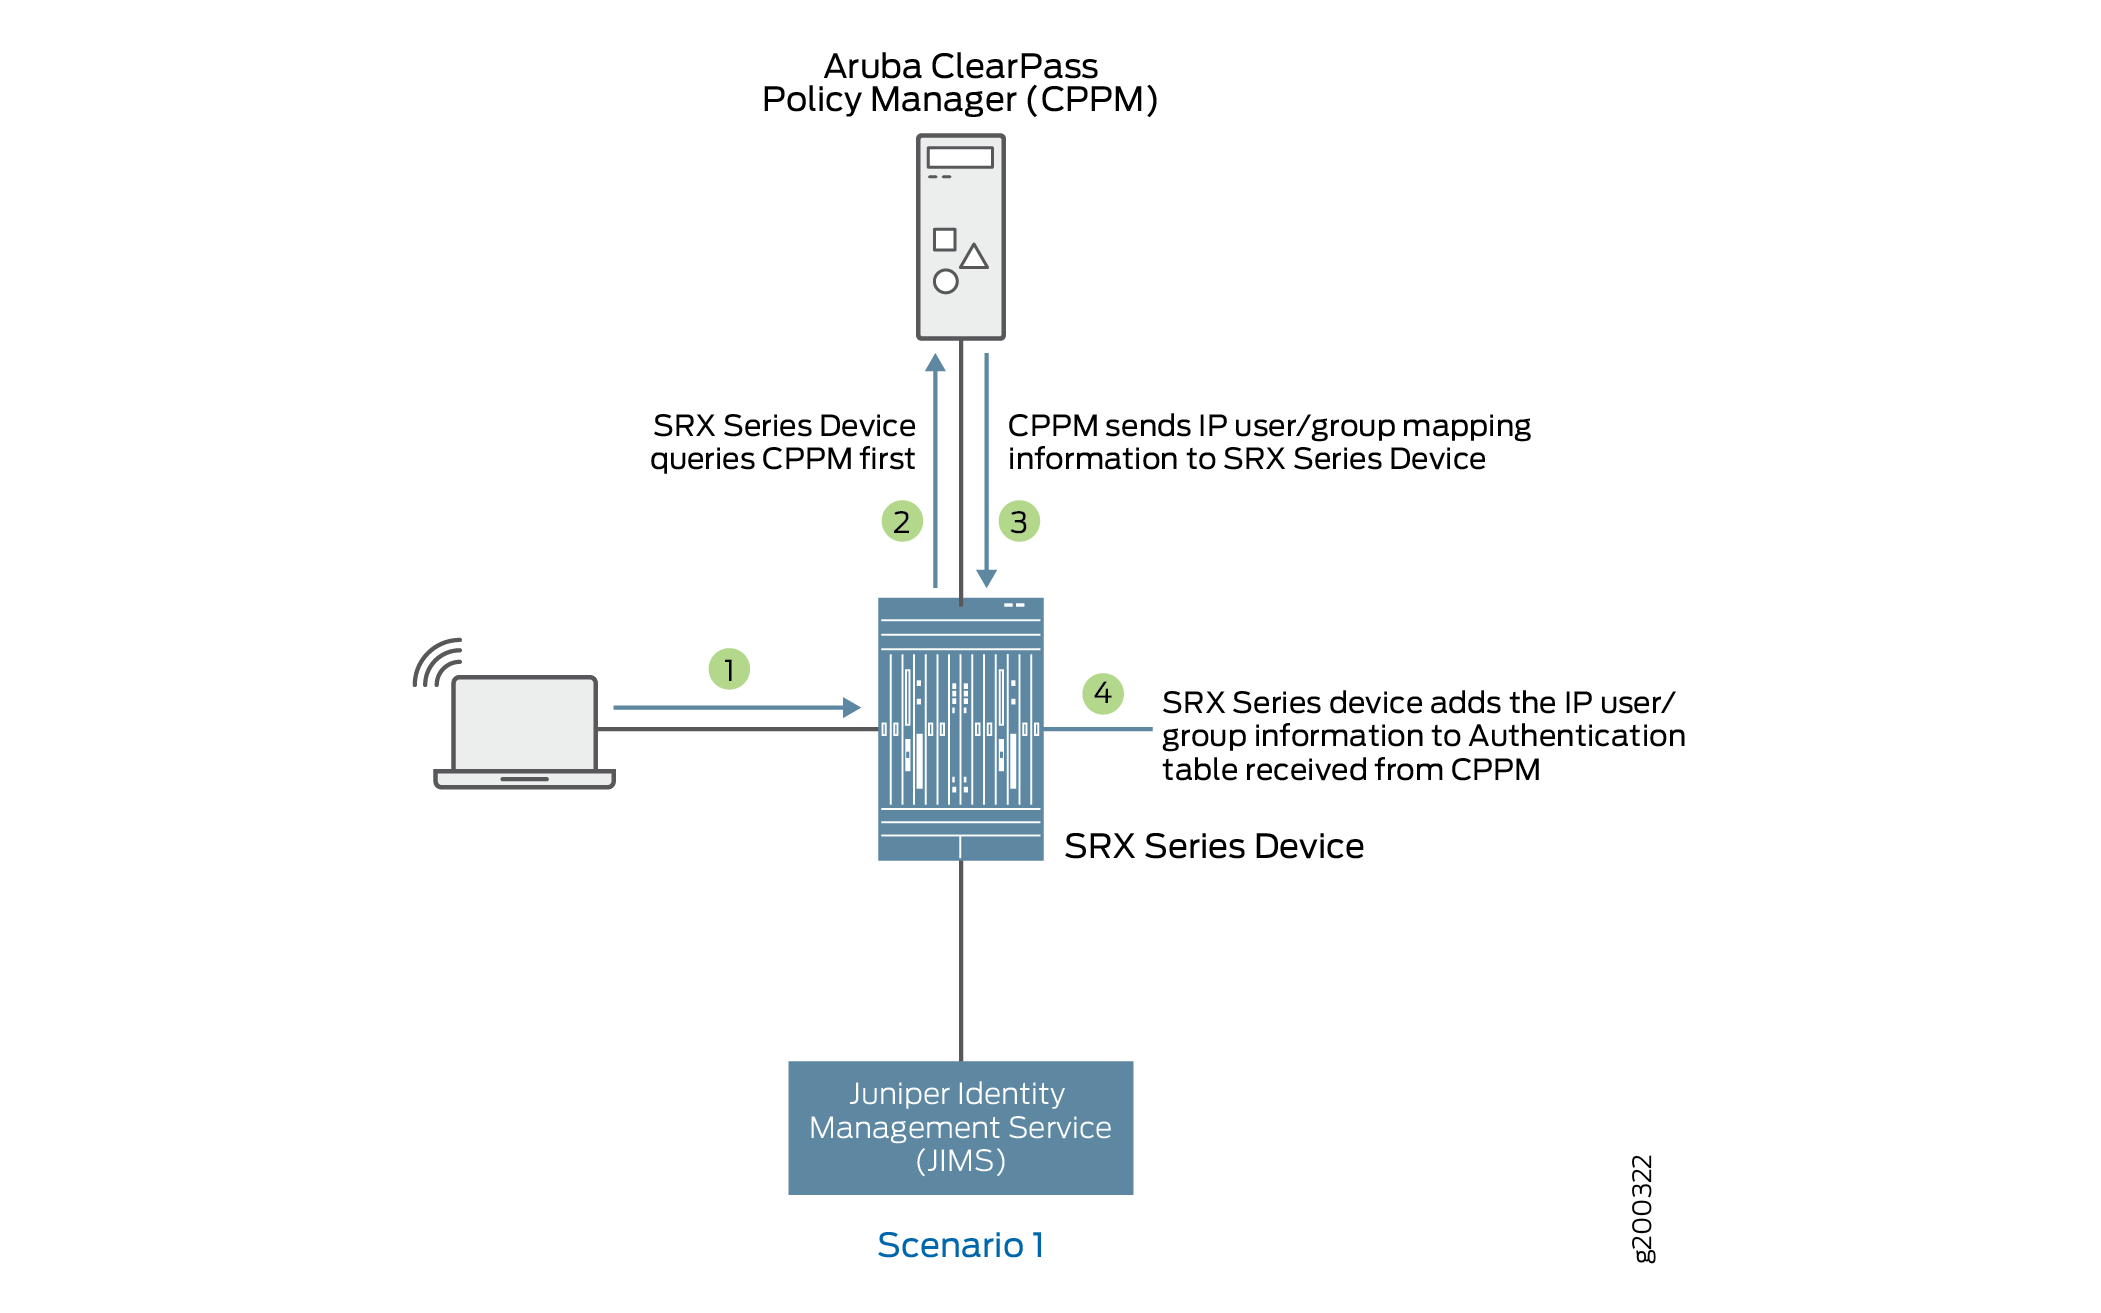 antwortet?
Szenario 2: Was die Firewall tut, wenn CPPM nicht reagiert oder CPPM ohne IP-Benutzer- oder Gruppenzuordnungsinformationen antwortet?
Abbildung 5 zeigt, wenn eine Firewall JIMS abfragt, wenn keine Antwort oder keine IP-Benutzer- oder Gruppenzuordnungsinformationen von CPPM empfangen werden.
-
Ein Benutzer versucht, auf eine Ressource zuzugreifen. Wenn die Firewall die Datenverkehrsanforderung empfängt, sucht sie nach einem Eintrag für den Benutzer in der ClearPass-Authentifizierungs- und der JIMS-Authentifizierungstabelle, aber die Benutzerinformationen werden nicht gefunden.
-
Die Firewall fragt ClearPass nach der Benutzeridentität ab.
-
Wenn die Firewall keine Antwort von ClearPass erhält, fragt die Firewall JIMS ab.
-
Das JIMS sendet IP-Benutzer- oder Gruppenzuordnungsinformationen an die Firewall.
-
Die Firewall fügt die von JIMS empfangenen Informationen zur Authentifizierungstabelle hinzu.
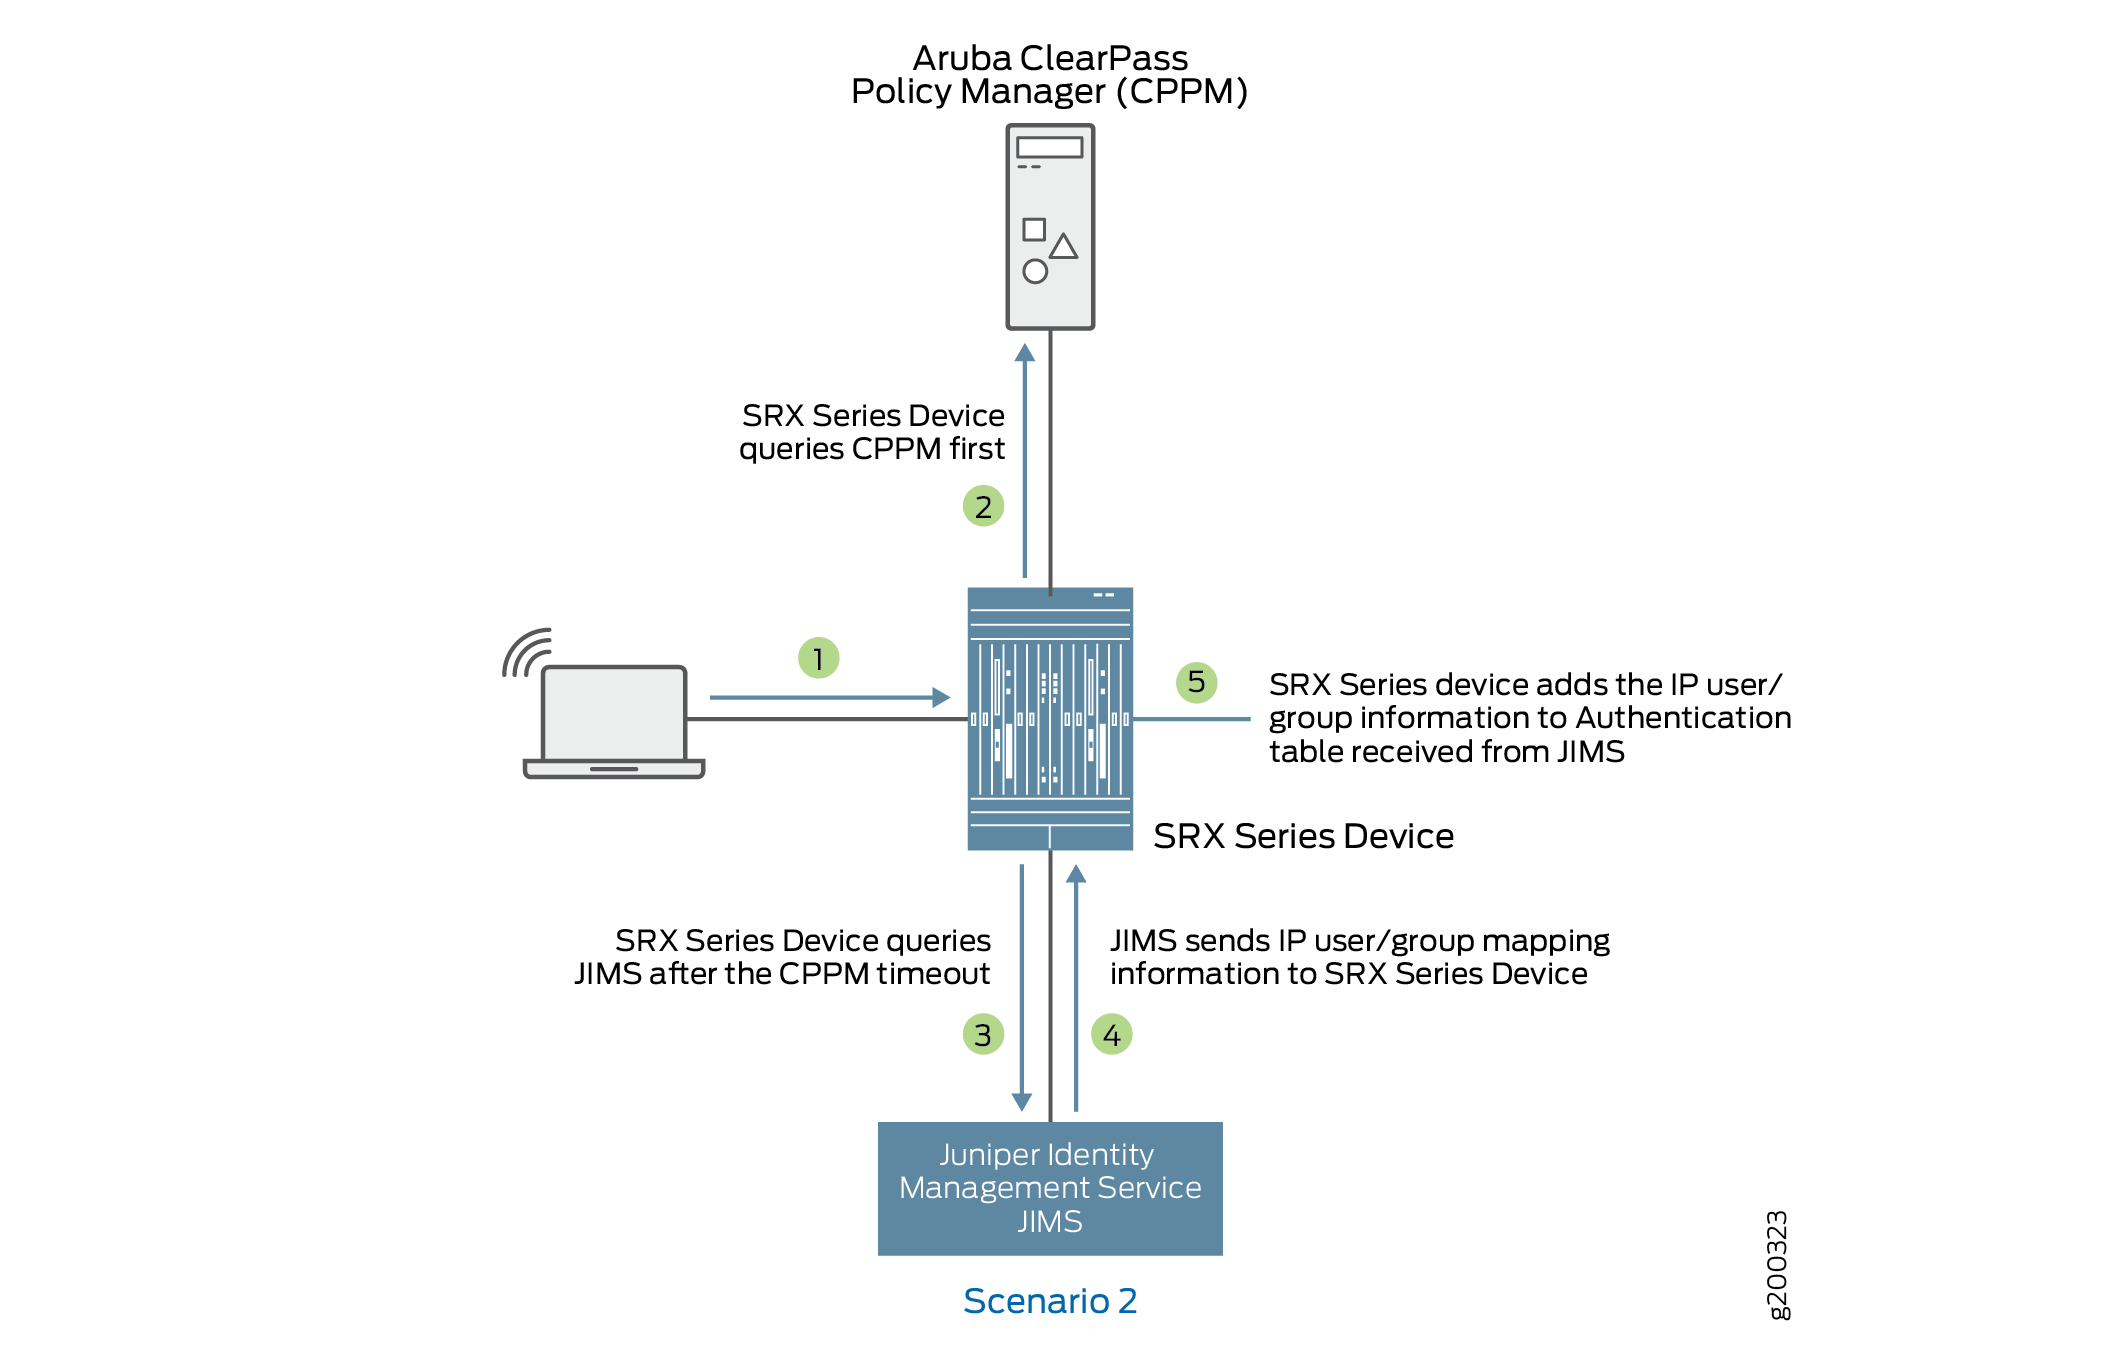 antwortet?
Domäne und interessierte Gruppen
Die Verwaltung der Benutzeridentitätsgruppeninformationen auf dem Gerät wird von zwei Konzepten dominiert: Domänengruppe und Interessengruppe.
- Domain-Gruppe
- Interessierte Gruppe
- Wenn ein Benutzer bereits von einer anderen Quelle authentifiziert wurde
Domain-Gruppe
Das Gerät folgt dem üblichen Ablauf in Bezug auf den Umgang mit Benutzernamen in Domain-Namensräumen. Er verwendet den Namespace, um Namen zu unterscheiden, die identisch sind (z admin. B. —), aber aus verschiedenen Quellen stammen und sich in verschiedenen Domänen befinden. Da sie zu unterschiedlichen Domains gehören, stehen die Namen nicht im Konflikt.
Jede Gruppe, die Teil einer IP-Benutzerzuordnung ist, gehört immer zu einer Domäne, unabhängig davon, ob es sich bei dieser Domäne um eine bestimmte Domäne oder die GLOBAL-Domäne handelt. Wenn im IP-Benutzer-Mapping kein Domainname angegeben ist, wird die Domain GLOBAL angenommen.
| Enthält die IP-Benutzerzuordnung einen Domainnamen? |
Welche Domain wird auf die Gruppe angewendet? |
|---|---|
| Nein Zum Beispiel: IP, , user1, group-list Das zweite Komma dient als Platzhalter für den Domainnamen und die GLOBAL-Domain wird angewendet. |
Gruppen, die in group-list enthalten sind, gehören zur Domäne GLOBAL. |
| Nein Zum Beispiel: IP, domain1, user1, group-list In diesem Beispiel gibt die IP-Benutzerzuordnung den Domänennamen als domain1 an. |
Der Domänenname domain1 ist in der IP-Benutzerzuordnung des CPPM enthalten und wird verwendet. Sie wird im Eintrag für den authentifizierten Benutzer in der ClearPass-Authentifizierungstabelle auf der Packet Forwarding Engine beibehalten. |
Interessierte Gruppe
Eine Gruppe gilt als interessierte Gruppe , wenn von einer Sicherheitsrichtlinie auf sie verwiesen wird, d. h. wenn sie im Quellidentitätsfeld einer Richtlinie angegeben ist. In der Authentifizierungstabelle des Routing-Engine-Benutzers enthält jeder Benutzereintrag eine Gruppe, auf die von einer Richtlinienliste verwiesen wird, die die Namen der Gruppen identifiziert, für die eine Sicherheitsrichtlinie vorhanden ist. Wenn eine in einem Benutzereintrag enthaltene Gruppe derzeit nicht in einer Sicherheitsrichtlinie verwendet wird, ist sie nicht in dieser Liste enthalten. Eine Gruppe kann in die Gruppen ein- und ausgehen, auf die von einer Richtlinienliste verwiesen wird.
-
Listen interessierter Gruppen
Eine Liste interessierter Gruppen oder eine Liste von Gruppen, auf die durch Richtlinien verwiesen wird, ist eine Teilmenge der Gesamtgruppen. Es ist die Schnittmenge der Gruppenliste in einem Benutzer-Authentifizierungs-Eintrag und der Quellidentitätsliste für Sicherheitsrichtlinien. Das heißt, jede Gruppe, die in einem Benutzereintrag der ClearPass-Tabelle für die Authentifizierung enthalten ist, qualifiziert sich als interessierte Gruppe. Die Routing-Engine synchronisiert mit dem Benutzereintrag in der ClearPass-Authentifizierungstabelle auf der Packet Forwarding Engine nur die Gruppen, auf die von Sicherheitsrichtlinien verwiesen wird.
Und so funktioniert es:
-
Der UserID-Daemon erhält die vollständige IP-Benutzerrollenzuordnung (Gruppe) vom CPPM.
-
Für jede Gruppe identifiziert der UserID-Daemon, ob es sich um eine interessierte Gruppe handelt, indem er bestimmt, ob es eine Sicherheitsrichtlinie gibt, die auf sie verweist. Alle qualifizierenden Gruppen sind in den Gruppen enthalten, auf die in einer Richtlinienliste auf der Routing-Engine verwiesen wird. Der UserID-Daemon wird mit dem Benutzereintrag in der ClearPass-Authentifizierung-Tabelle in den Packet Forwarding Engine interessierten Gruppen zusammen mit den übrigen Authentifizierung- und Identitätsinformationen des Benutzers synchronisiert.
Die Liste der interessierten Gruppen für einen Benutzereintrag in der Routing-Engine kann sich basierend auf den folgenden Ereignissen ändern:
-
Es wird eine neue Sicherheitsrichtlinie konfiguriert, die auf eine Gruppe verweist, die im Benutzereintrag auf der Routing-Engine enthalten ist, sich aber noch nicht in der Liste der referenzierten Gruppen des Eintrags befindet.
-
Eine aktuell konfigurierte Sicherheitsrichtlinie, die in ihrer Quellidentität auf eine Gruppe verweist, wird gelöscht.
Betrachten Sie folgendes Beispiel:
-
Angenommen, das CPPM hat die folgenden Informationen für zwei Benutzer an die Firewall gepostet:
192.51.100.1, abe, group1, group2, group3, group4, healthy
192.0.2.21, john, group1, group5, healthy
-
Nachdem das Gerät den Status zugeordnet und als Gruppe definiert hat, werden die beiden Benutzereinträge in der Tabelle zur Authentifizierung des Geräte-Routing-Engines wie folgt angezeigt:
192.51.100.1, abe, group1, group2, group3, group4, posture-healthy
192.0.2.21, john, group1, group5, posture-healthy
-
Angenommen, mehrere Sicherheitsrichtlinien enthalten Quellidentitätsfelder, die auf eines der folgenden Elemente verweisen: group1, group3, posture-healthy.
Die Schnittmenge der vorhergehenden Gruppen – die ursprüngliche Gruppenliste und die Liste der Sicherheitsrichtlinien, die auf die Gruppen verweisen – führt zu der folgenden Liste interessierter Gruppen:
-
Für den Benutzer john umfassen die Gruppen, auf die von der Richtlinienliste verwiesen wird, group1 und posture-healthy.
-
Für den Benutzer abe umfassen die Gruppen, auf die von der Richtlinienliste verwiesen wird, group1, group3 und posture-healthy.
-
Nehmen wir nun an, dass die Sicherheitsrichtlinie, deren Quellidentitätsfeld group1 angegeben hat, gelöscht wurde. Die Gruppen, auf die in Richtlinienlisten für die Benutzer- Authentifizierung Einträge für die beiden Benutzer – john und abe – verwiesen wird, werden geändert, was zu den folgenden Ergebnissen führt:
-
Für den Benutzer john würde die Liste nur haltungsgesund enthalten.
-
Für den Benutzer würde die Liste Gruppe3 und Haltungsgesund enthalten.
-
Tabelle 6 zeigt die Auswirkungen auf die ClearPass-Authentifizierungstabelle, wenn eine Gruppe nicht von einer Sicherheitsrichtlinie referenziert wird und daher keine interessierte Gruppe ist.
| Konfiguration und Änderung von Sicherheitsrichtlinien |
Resultierende Auswirkung auf die Einträge in der ClearPass-Authentifizierungstabelle Packet Forwarding Engine |
|---|---|
| Case 1: Die Firewall erhält die IP-Benutzerzuordnung für einen Benutzer vom CPPM. Auf keine der Gruppen in der Benutzerzuordnung wird durch Sicherheitsrichtlinien verwiesen. |
|
| IP-Benutzerzuordnung vom CPPM: 203.0.113.9, ,user1, g1, g2, g3, g4 |
Der Benutzer Authentifizierung Eintrag, der in die ClearPass-Authentifizierung-Tabelle im Packet Forwarding Engine für diesen Benutzer geschrieben wurde, enthält keine Gruppen. 203.0.113.9 , ,user1 |
| Case 2: Die Firewall erhält die IP-Benutzerzuordnung für einen Benutzer vom CPPM. Er vergleicht die Gruppenliste mit der Liste der Sicherheitsrichtlinien und stellt fest, dass zwei der Gruppen von Sicherheitsrichtlinien referenziert werden. |
|
| IP-Benutzerzuordnung auf der Routing-Engine: 192.0.2.1, domain1, user2, g1, g2, g3, g4 |
Der Benutzer Authentifizierung Eintrag, der in die ClearPass-Authentifizierung-Tabelle auf der Packet Forwarding Engine für diesen Benutzer geschrieben wurde, enthält die folgenden Gruppen, die in den Gruppen enthalten sind, auf die von der Richtlinienliste im Routing-Engine verwiesen wird: 192.0.2.1, domain1, user2, g2, g4 |
Wenn ein Benutzer bereits von einer anderen Quelle authentifiziert wurde
Es kann vorkommen, dass die Authentifizierungstabelle der Geräte-Routing-Engine und die einzelne Microsoft Active Directory-Authentifizierungstabelle auf der Packet Forwarding Engine beispielsweise einen Eintrag für einen Benutzer enthalten, der von Active Directory authentifiziert wurde. Wie üblich sendet das CPPM die IP-Benutzerzuordnung für den Benutzer an das Gerät. Das Gerät muss das Problem beheben, da seine Routing-Engine-Authentifizierungstabelle sowohl für Active Directory als auch für ClearPass gleich ist.
So geht das Gerät mit der Situation um:
-
In der Tabelle "Authentifizierung der Routing-Engine":
-
Das Gerät überschreibt den Active Directory-Authentifizierungseintrag für den Benutzer in seiner gemeinsamen Routing-Engine-Authentifizierungstabelle mit dem neu generierten Eintrag aus der IP-Benutzerzuordnung für den Benutzer aus dem CPPM.
Es gibt jetzt keinen Konflikt mit IP-Adressen oder Benutzernamen.
-
-
Auf der Packet Forwarding Engine:
-
Das Gerät löscht den vorhandenen Active Directory-Authentifizierungseintrag für den Benutzer aus der Active Directory-Authentifizierungstabelle.
Dadurch werden aktive Sitzungen gelöscht, die mit der IP-Adresse verknüpft sind.
-
Das Gerät generiert einen neuen Eintrag für den CPPM-authentifizierten Benutzer in der ClearPass-Authentifizierungstabelle der Packet Forwarding Engine.
Datenverkehr, der mit dem Eintrag für die IP-Benutzerzuordnung verknüpft ist, initiiert neue Sitzungen basierend auf den Benutzer Authentifizierung in der ClearPass-Authentifizierung-Tabelle.
-
ClearPass-Authentifizierungstabelle
Die Firewall erhält Informationen vom CPPM. Die Firewall extrahiert die Authentifizierungs- und Identitätsinformationen des Benutzers und analysiert sie. Die Firewall erstellt auf der Seite der Packet Forwarding Engine eine ClearPass-Authentifizierungstabelle, in der diese Benutzerinformationen gespeichert werden. Wenn die Firewall die Informationen von ClearPass empfängt, generiert die Firewall Einträge in der ClearPass-Authentifizierungstabelle für die authentifizierten Benutzer. Wenn die Firewall eine Zugriffsanforderung von einem Benutzer erhält, kann sie ihre ClearPass-Authentifizierungstabelle überprüfen, um zu überprüfen, ob der Benutzer authentifiziert ist, und dann die Sicherheitsrichtlinie anwenden, die dem Datenverkehr des Benutzers entspricht.
Der Standardprioritätswert für die ClearPass-Authentifizierungstabelle ist 110. Sie müssen den Tabelleneintrag für die lokale Authentifizierung von 100 auf 120 ändern, um die Firewall anzuweisen, zuerst die ClearPass-Authentifizierungstabelle zu überprüfen, wenn andere Authentifizierungstabellen auf der Packet Forwarding Engine vorhanden sind.
- Wie verwaltet die Firewall die ClearPass-Authentifizierungstabelle?
- Benutzerauthentifizierungseinträge in der ClearPass-Authentifizierungstabelle
Wie verwaltet die Firewall die ClearPass-Authentifizierungstabelle?
Die Firewall ruft authentifizierte Benutzeridentitätsinformationen vom CPPM ab, generiert Einträge in ihrer ClearPass-Authentifizierungstabelle und verwaltet diese Einträge in Bezug auf Sicherheitsrichtlinien und Benutzerereignisse. ClearPass fungiert als Authentifizierungsquelle für die Firewall. Das CPPM sendet an die Firewall Identitätsinformationen über Benutzer, die es authentifiziert hat. Der UserID-Daemon-Prozess in der Firewall empfängt diese Informationen, verarbeitet sie und synchronisiert sie mit der Seite der Packet Forwarding Engine in der unabhängigen ClearPass-Authentifizierungstabelle, die zu diesem Zweck generiert wird.
Als Administrator des Geräts können Sie die authentifizierten Benutzeridentitätsinformationen in Sicherheitsrichtlinien verwenden, um den Zugriff auf Ihre geschützten Ressourcen und das Internet zu steuern.
Die Sammlung von Benutzeridentitätsinformationen, die das Gerät vom CPPM erhält und verwendet, um Einträge in seiner globalen Routing-Engine-Authentifizierungstabelle zu erstellen, die mit seiner individuellen ClearPass-Authentifizierungstabelle synchronisiert ist, wird als Zuordnung oder häufiger als IP-Benutzerzuordnung bezeichnet, da der Benutzername und die zugehörige Gruppenliste der IP-Adresse des Geräts des Benutzers zugeordnet sind.
Für jeden Benutzer Authentifizierung Eintrag in der ClearPass-Authentifizierung-Tabelle identifiziert eine Gruppenliste die Gruppen, zu denen ein Benutzer gehört, zusätzlich zu anderen Informationen wie dem Statustoken, das den Status des Geräts angibt, z. B. ob es fehlerfrei ist.
Benutzerauthentifizierungseinträge in der ClearPass-Authentifizierungstabelle
Sie können einen Benutzernamen oder einen Gruppennamen in Sicherheitsrichtlinien verwenden, um einen Benutzer zu identifizieren, und sich nicht direkt auf die IP-Adresse des verwendeten Geräts verlassen, da die IP-Adresse der Firewall an den Benutzernamen und seine Gruppen im Tabelleneintrag für die ClearPass-Authentifizierung gebunden ist. Für jeden Benutzer Authentifizierung Eintrag in der ClearPass-Authentifizierung-Tabelle identifiziert eine Gruppenliste die Gruppen, zu denen ein Benutzer gehört, zusätzlich zu anderen Informationen wie dem Statustoken, das den Status des Geräts angibt, z. B. ob es fehlerfrei ist. Die ClearPass-Authentifizierung verwaltet bis zu 2048 Sitzungen für jeden Benutzer, für den in der Tabelle "Authentifizierung" ein Eintrag für Benutzeridentität und -Authentifizierung vorhanden ist.
Für jeden Benutzereintrag darf die Anzahl der Gruppen oder Rollen im Eintrag 200 nicht überschreiten. Nachdem die Kapazität erreicht ist, werden zusätzliche Rollen verworfen, und die folgende Syslog-Meldung wird gesendet:
userid_get_and_check_adauth_num: src_ip ip-address user domain:user dropped.record numrecord-number has arrived max num of db
Das CPPM sendet Benutzerinformationen im folgenden Format an das Gerät. Das Gerät verwendet nicht alle diese Informationen.
<userfw-entries>
    <userfw-entry>
        <source>Aruba ClearPass</source>
        <timestamp>2016-01-29T0310Z</timestamp>
        <operation>logon</operation>
        <IP>192.0.2.123</IP>
        <domain>my-company-domain</domain>
        <user>user1</user>
        <role-list>
            <role>human-resources-grp</role>
            <role>[User Authenticated],/role>
        </role-list>
        <posture>HEALTHY</posture>
        <device_category>Computer</device_category>
    </userfw-entry>
</userfw-entries>
Hier ist das Format für einen ClearPass-Tabelleneintrag für die Authentifizierung für einen Benutzer, gefolgt von einem Beispieleintrag und einer Beschreibung seiner Komponenten.
IP-address, domain, user, user-group-list
Im folgenden Beispiel gehört der Benutzer zu zwei Gruppen, der Gruppe human-resources-grp und der Gruppe für gesunde Körperhaltung. Die Firewall wandelt die Statusinformationen aus dem CPPM in einen Gruppennamen um. Sie können eine Sicherheitsrichtlinie konfigurieren, die allen Benutzern den Zugriff auf den Marketingserver ermöglicht, wenn ihre Geräte zur Gruppe (Rolle) gehören, die keine gute Haltung aufweist.
192.0.2.11 , my-company-domain, lin, human-resources-grp, posture-healthy
-
IP-Adresse
Dies ist die IP-Adresse des verwendeten Geräts.
-
Der Name der Domäne, zu der der Benutzer gehört.
In diesem Beispiel lautet der Domänenname "my-company-domain". Der Standarddomänenname GLOBAL wird verwendet, wenn kein Domänenname angegeben wird.
-
Der Benutzername
Der Benutzername ist der Anmeldename des Benutzers, der zum Herstellen einer Verbindung mit dem Netzwerk verwendet wird, in diesem Beispiel lin.
Dieser Name ist unabhängig vom verwendeten Gerät konstant.
Wenn Sie eine Sicherheitsrichtlinie konfigurieren, deren Quellidentitätstuppel die Quelle des Datenverkehrs anhand des Benutzernamens oder Gruppennamens und nicht anhand der IP-Adresse des verwendeten Geräts identifiziert, ist dies so, als wäre die Sicherheitsrichtlinie geräteunabhängig. Sie gilt für die Aktivitäten des Nutzers unabhängig vom verwendeten Gerät.
-
Eine oder mehrere Gruppen, denen ein Benutzer angehört
Hier kommt das Konzept der interessierten Gruppen und ihres Verhältnisses zur Sicherheitspolitik ins Spiel. Eine interessierte Gruppe ist eine Gruppe, auf die in einer Sicherheitsrichtlinie verwiesen wird. Das Konzept der interessierten Gruppen wird später in diesem Thema behandelt.
Beachten Sie, dass, wenn ein Benutzer über mehrere Geräte mit dem Netzwerk verbunden ist, möglicherweise mehr als eine IP-Benutzerzuordnung für diesen Benutzer vorhanden ist. Jede Zuordnung hätte ihren eigenen Satz von Werten – d. h. Domänenname und Gruppenliste – in Verbindung mit dem Benutzernamen und der IP-Adresse.
Beispielsweise können die folgenden drei IP-Adress-zu-Benutzernamen-Zuordnungen für den Benutzer vorhanden sein, der über drei separate Geräte mit dem Netzwerk verbunden ist:
203.0.113.5 abe, marketing-grp, posture-healthy
192.0.2.34 abe, marketing-grp, posture-transition
203.0.133.19 abe, marketing-grp, posture-unknown
Angenommen, die Firewall erhält eine Abmeldemeldung für 110.208.132.23, abe. Der folgende Eintrag zur partiellen Benutzer-Authentifizierung zeigt, dass der Benutzer abe jetzt mit nur zwei Geräten am Netzwerk angemeldet ist:
192.0.2.34 abe, marketing-grp, posture-transition
203.0.133.19 abe, marketing-grp, posture-unknown
Wenn mehr als 2048 Sitzungen einem einzelnen Authentifizierungseintrag in der ClearPass-Authentifizierungstabelle zugeordnet sind, verwaltet das Active Directory für ClearPass die Sitzungen, die den Überlauf verursacht haben, nicht. Folglich gibt es keine Benutzeridentifikationsinformationen für diese Sitzungen, die im Sitzungsabschlussprotokoll für diese Sitzungen gemeldet werden.
ClearPass-Timeout-Einstellung
- Was ist die Zeitüberschreitungseinstellung für Aruba ClearPass?
- Wie funktioniert die Timeout-Einstellung für Aruba ClearPass?
Was ist die Zeitüberschreitungseinstellung für Aruba ClearPass?
Authentifizierungseinträge in der Aruba ClearPass-Authentifizierungstabelle enthalten einen Timeoutwert, nach dem der Eintrag abläuft. Sie können verhindern, dass ungültige Benutzereinträge Authentifizierung in einer Authentifizierung Tabelle ablaufen, bevor der Benutzer überprüft werden kann, indem Sie eine Zeitüberschreitungseinstellung konfigurieren, die speziell für ungültige Einträge gilt. Die Einstellung für die Zeitüberschreitung für ungültige Authentifizierungseintrage ist von der allgemeinen Zeitüberschreitungseinstellung für den Authentifizierungseintrag getrennt, die auf gültige Einträge angewendet wird.
Wenn ein nicht authentifizierter Benutzer versucht, dem Netzwerk beizutreten, und die IP-Adresse des Geräts des Benutzers nicht gefunden wird, d. h. sie sich nicht in der Packet Forwarding Engine befindet, fragt das Gerät Aruba ClearPass nach den Informationen des Benutzers ab. Wenn die Abfrage nicht erfolgreich ist, erzeugt das System einen UNGÜLTIGEN Authentifizierungseintrag für den Benutzer. Wenn Sie einen Wert für die Einstellung für eine ungültige Zeitüberschreitung konfigurieren, wird diese Zeitüberschreitung auf den Eintrag angewendet. Wenn Sie das Zeitlimit für ungültigen Eintrag nicht konfigurieren, wird das Standard-Timeout von 30 Minuten auf den neuen Eintrag angewendet. Das Zeitlimit für ungültige Einträge wird auch auf Einträge angewendet, deren Status von gültig oder ausstehend in UNGÜLTIG geändert wurde.
Wie funktioniert die Timeout-Einstellung für Aruba ClearPass?
Verwenden Sie den folgenden Befehl, um das Timeout für ungültigen Authentifizierungseintrag für Einträge in der ClearPass-Authentifizierungstabelle zu konfigurieren. Hier laufen ungültige Authentifizierungseinträge in der ClearPass-Authentifizierungstabelle 22 Minuten nach ihrer Erstellung ab.
user@host# set services user-identification authentication-source aruba-clearpass invalid-authentication-entry-timeout 22
-
Wenn Sie den Timeoutwert für ungültige Authentifizierung für ClearPass zum ersten Mal konfigurieren, wird er auf alle ungültigen Authentifizierungseinträge angewendet, die nach der Konfiguration generiert werden. Alle vorhandenen Einträge für ungültige Authentifizierung behalten jedoch das Standardtimeout von 30 Minuten bei.
-
Wenn Sie die Zeitüberschreitungseinstellung für ungültige Authentifizierungseintrage nicht konfigurieren, wird die Standardzeitüberschreitung von 30 Minuten auf alle ungültigen Authentifizierungseinträge angewendet.
Wenn Sie die Zeitüberschreitungseinstellung für ungültige Authentifizierung des Eintrags konfigurieren und später löschen, wird der Standardwert auf neue ungültige Authentifizierungseinträge angewendet, die nach dem Löschen generiert werden. Alle vorhandenen ungültigen Authentifizierungseinträge, auf die zuvor ein konfigurierter Wert angewendet wurde, behalten diesen Wert jedoch bei.
-
Wenn Sie die Einstellung für den Zeitüberschreitungswert für ungültigen Authentifizierungseintrag ändern, wird der neue Wert auf alle ungültigen Authentifizierungseinträge angewendet, die nach der Änderung des Werts erstellt wurden. Alle vorhandenen Einträge für ungültige Authentifizierung behalten jedoch die frühere Zeitüberschreitungseinstellung für ungültige Authentifizierungseintrage bei. Die Einträge, auf die zuvor der Standardwert von 30 Minuten angewendet wurde, behalten diese Einstellung bei.
-
Wenn der ausstehende oder gültige Status eines Eintrags in ungültig geändert wird, wird die Zeitüberschreitungseinstellung für ungültige Authentifizierung des Eintrags darauf angewendet.
Wenn der Status eines ungültigen Authentifizierungseintrags in ausstehend oder gültig geändert wird, gilt die Zeitüberschreitungseinstellung für ungültige Authentifizierung nicht mehr für ihn. Der Zeitüberschreitungswert, der für das Zeitlimit für den allgemeinen Eintrag für die Authentifizierung festgelegt ist, wird darauf angewendet.
Tabelle 7: Ungültiges Authentifizierungstimeout für ungültige Einträge in der ClearPass-Authentifizierungstabelle Zeitüberschreitungseinstellung für ungültigen Eintrag
Anfängliche Zeitüberschreitungseinstellung für ungültigen Eintrag
Verstrichene Zeit
Neue Konfigurationseinstellung für Zeitüberschreitung bei ungültigem Eintrag
Letzte Zeitüberschreitungseinstellung für vorhandenen ungültigen Eintrag
Neuer Eintrag für ungültige Authentifizierung
50
50
Zeitüberschreitung bei vorhandenem ungültigem Eintrag
20
5
50
15
Zeitüberschreitung bei vorhandenem ungültigem Eintrag
0
40
20
0
Zeitüberschreitung bei vorhandenem ungültigem Eintrag
40
20
0
20