
AUF DIESER SEITE
-
Simplifizierte CLI-Anweisungen und Parameter zum Generieren der Konfiguration
-
Plattformspezifisches Verhalten für EZ-LAG-generierte Konfigurationen
-
Konfiguration für einen neuen mehrfach vernetzten Server hinzufügen
-
Hinzufügen einer Zugriffsmodusschnittstelle oder einer nativen VLAN-ID für Trunk-Schnittstellen
Einfache EVPN LAG (EZ-LAG)-Konfiguration
Mit der EZ-LAG-Konfigurationsfunktion können Sie auf einfache Weise ein kleines virtuelles privates Ethernet-Netzwerk (EVPN) für ein Paar Peer Provider Edge (PE)-Geräte konfigurieren, die über angeschlossene Multihomed- oder Single-Homed-Server verfügen. Sie verwenden eine vereinfachte Junos OS CLI-Anweisungshierarchie, und ein integriertes Commit-Skript generiert die vollständige Konfiguration.
EVPN-Fabric-PE-Geräte verarbeiten zuverlässig den Datenverkehr zu und von angeschlossenen Multihomed-Endgeräten, indem sie die Multihoming-Links in einem EVPN-Ethernet-Segment mit einem Identifikator (ESI) gruppieren. Sie konfigurieren die am Ethernet-Segment beteiligten Verbindungen in einer Link Aggregation Group (LAG), daher nennen wir den Satz der mehrfach vernetzten Verbindungen eine ESI LAG. In diesem Dokument bezeichnen wir die PE-Geräte als Peer-PE-Geräte , wenn sie sich mit Multihomed-Endgeräten mit demselben ESI verbinden. Die PE-Geräte können auch eine oder mehrere Verbindungen in einer LAG zu Single-Homed-Endgeräten haben, obwohl ein EVPN-PE-Gerät Single-Homed-Links nicht als Ethernet-Segment verarbeiten muss.
Bei den Endgeräten kann es sich um Hosts oder Server handeln, die direkt an die PE-Geräte angeschlossen sind, oder um Kunden-Edge-Geräte (CE) mit angeschlossenen Endhosts oder -servern. Der Einfachheit halber bezeichnen wir in diesem Dokument die Endgeräte zusammenfassend als Server.
EVPN Multihoming bietet Redundanz und Load Balancing zwischen den beiden Switches und bietet ein schleifenfreies Layer 2 (L2)-Netzwerk ohne ausgeführtes STP. Die Konfiguration von EVPN-Multihoming kann jedoch komplex sein und erfordert die korrekte Konfiguration vieler Anweisungen auf den PE-Geräten in der Fabric. Mit dieser einfachen EVPN-LAG-Konfigurationsfunktion (EZ-LAG-Funktion genannt) bieten wir eine vereinfachte Konfigurationsanweisungshierarchie und ein integriertes Commit-Skript, mit dem Sie EVPN-Multihoming einrichten können. Diese Funktion erleichtert die Migration einer MC-LAG-Topologie (Multichassis Link Aggregation Group) zu einem standardbasierten EVPN-VXLAN-Multihoming-Modell.
Siehe Abbildung 1. Die unterstützte EVPN-Topologie umfasst:
-
Zwei Peer-PE-Geräte, die Rücken an Rücken über ein aggregiertes Ethernet-Schnittstellenpaket verbunden sind
-
Eine EVPN-Fabric mit VXLAN-Kapselung, die die Peer-PE-Geräte miteinander verbindet
-
ESI LAG-Konfigurationen zwischen den Peer-PE-Geräten und einem oder mehreren angeschlossenen Multihomed-Servern
-
Verbindungen zwischen einem Peer-PE-Gerät und einem oder mehreren angeschlossenen Single-Homed-Servern
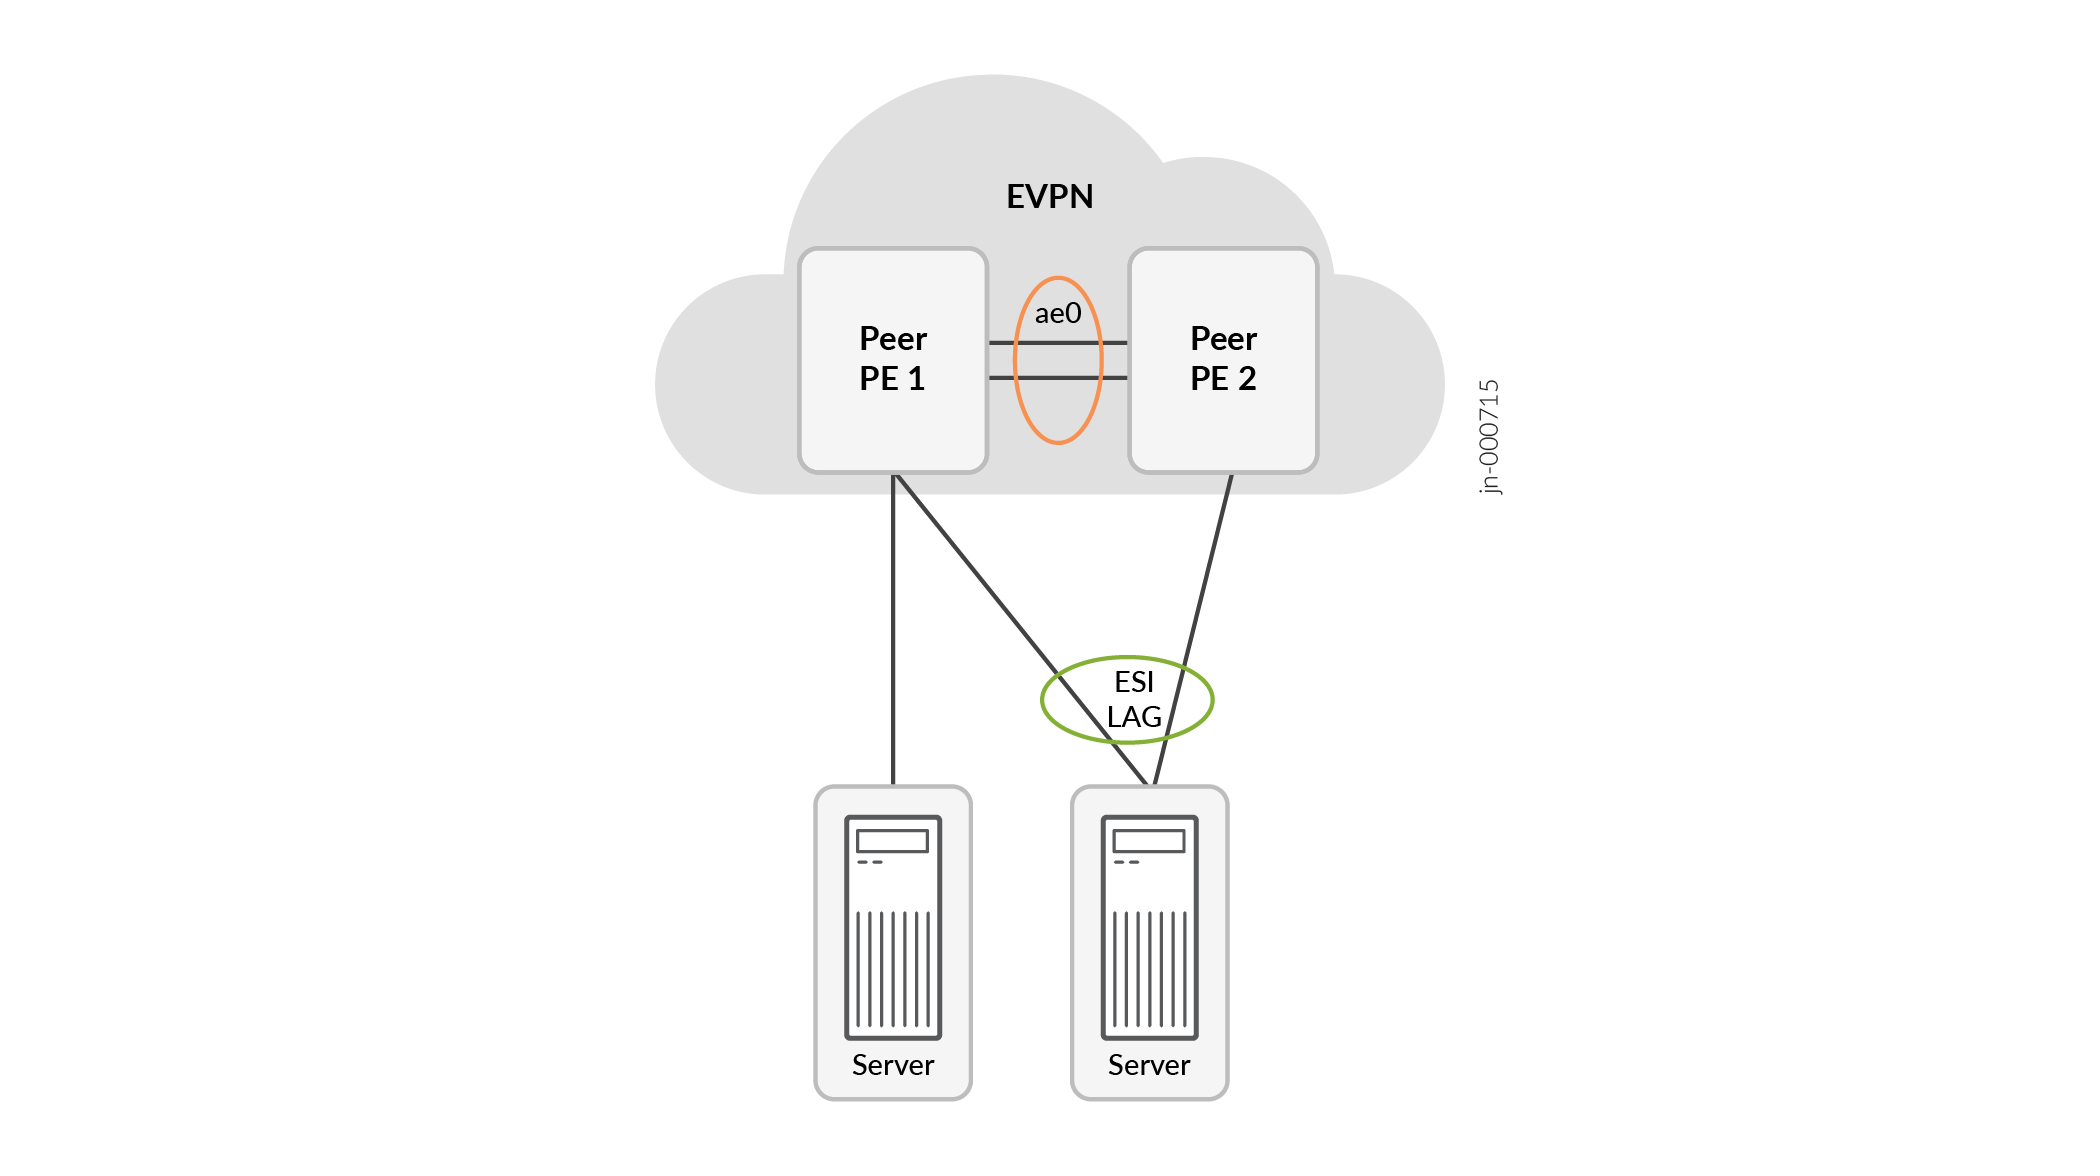 unterstützte Setups
Für diese Funktion ist eine Softwarelizenz erforderlich. Weitere Informationen zum Juniper Flex Software Lizenzmodell und Juniper Agile Licensing sowie zu den verfügbaren Lizenzen für die EZ-LAG-Funktion auf unterstützten Plattformen finden Sie im Benutzerhandbuch für die Juniper Lizenzierung .
Vorteile der Verwendung der EZ-LAG-Konfiguration
-
Automatisierte Konfiguration: Sie können ganz einfach eine kleine EVPN-Fabric einrichten, einschließlich ESI-LAGs für mehrfach vernetzte angeschlossene Server, ohne einen Netzwerkcontroller zu verwenden. Sie geben einige wichtige Parameter über die CLI an, und das integrierte Commit-Skript des Geräts wandelt sie in eine vollständige EVPN-Fabric-Konfiguration um.
-
Flexibilität bei der Konfiguration: Sie haben die Flexibilität, die grundlegenden und Standardkonfigurationsoptionen zu verwenden und auch die generierte Konfiguration anzupassen. Sie können viele der Standardverhaltensweisen des Commit-Skripts überschreiben und diese Elemente manuell konfigurieren.
-
Simplifizierte Topologiemigration: Mit dieser Funktion können Sie eine MC-LAG-Topologie (Multichassis Link Aggregation Group) einfach auf eine einfache EVPN-VXLAN-Fabric migrieren.
Übersicht über die EZ-LAG-Konfiguration
Die EZ-LAG-Konfigurationsfunktion wird zum Zeitpunkt der Konfigurationsübergabe ausgeführt. Es besteht aus:
-
Eine Reihe von Konfigurationsanweisungen auf der
[edit services evpn]Hierarchieebene, mit denen Sie die Parameter zum Einrichten der vorgeschriebenen EVPN-Fabric bereitstellen. -
Ein integriertes Commit-Skript, das die vereinfachten Konfigurationselemente zum Commit-Zeitpunkt (vor den standardmäßigen Gültigkeitsprüfungen der Junos OS-Konfiguration) verarbeitet und eine entsprechende EVPN-Fabric-Konfiguration generiert. Siehe Integriertes Commit-Skript zum Aktivieren des EZ-LAG-Commit-Skripts.
Sie konfigurieren einige [edit services evpn] Anweisungen, um den minimalen, erforderlichen Parametersatz zum Konfigurieren der EVPN-Fabric und der Verbindungen zu den angeschlossenen Servern bereitzustellen.
Wenn Sie die [edit services evpn] Konfigurationsanweisungen bestätigen, ruft das Gerät das Commit-Skript auf, das die entsprechende EVPN-Konfiguration mit den von Ihnen angegebenen Parametern generiert. Das Commit-Skript leitet einige Konfigurationsanweisungen ab, die für das Gerät spezifisch sind, auf dem Sie die vereinfachte Konfiguration festlegen. Der Commit-Prozess validiert die Konfiguration und generiert Warnmeldungen für fehlende erforderliche Parameter oder falsch konfigurierte Parameter.
Weitere Informationen zu Commit-Skripten finden Sie unter Übersicht über Commit-Skripte und Funktionsweise von Commit-Skripten .
Sie können jederzeit problemlos einige weitere [edit services evpn] Anweisungen einfügen, um der bestehenden Konfiguration Elemente hinzuzufügen, z. B. neue VLANs oder Verbindungen zu neuen Servern.
Übersicht über die [edit services evpn] Anweisungshierarchie
Sie können den minimalen Satz von Parametern in nur wenigen Konfigurationsanweisungen angeben. Betrachten Sie beispielsweise die folgende kleine EVPN-VXLAN-Fabric mit zwei verbundenen Multihomed-Servern, die jeweils zwei VLANs hosten:
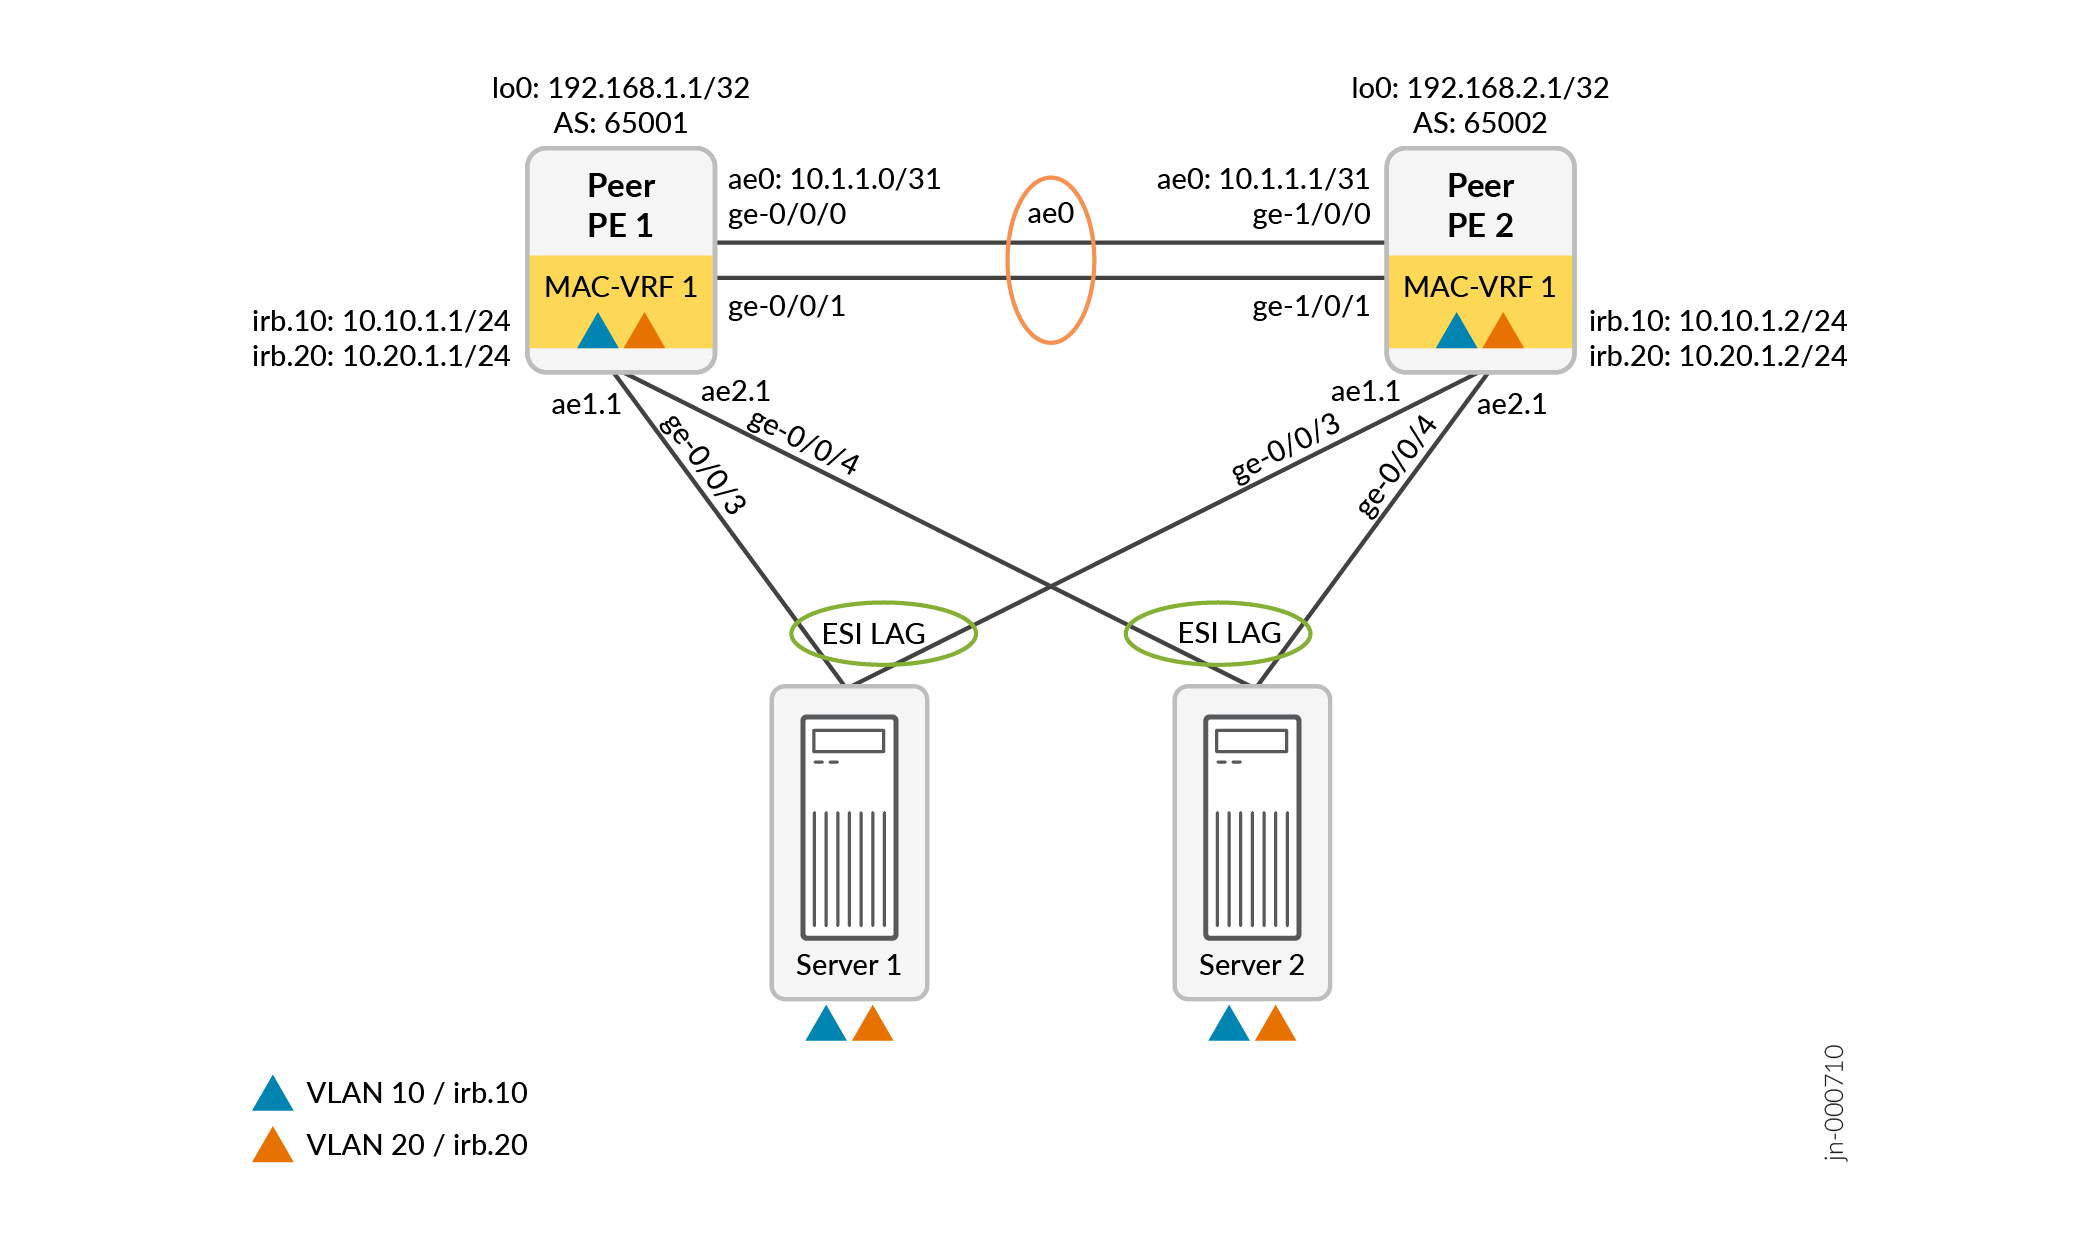
Die folgenden EZ-LAG-Konfigurationsbefehle stellen die minimal erforderlichen Parameter bereit, um die EVPN-Fabric aus Abbildung 2 auf dem Gerät Peer PE 1 zu konfigurieren. Wenn Sie diese Konfigurationsbefehle bestätigen, generiert das Commit-Skript eine entsprechende vollständige Standardkonfiguration, die 80 bis 100 Konfigurationsbefehle enthalten kann:
set services evpn device-attribute peer-id 1 system-id 10:14:15:16:17:10 peer-to-peer peer-subnet inet 10.1.1.0/31 interface-name [ ge-0/0/0 ge-0/0/1 ]
set services evpn device-attribute loopback peer1-subnet 192.168.1.1/32 peer2-subnet 192.168.2.1/32
set services evpn evpn-vxlan irb IRB_10 vlan-id 10 subnet-address inet 10.10.1.1/24
set services evpn evpn-vxlan irb IRB_20 vlan-id 20 subnet-address inet 10.20.1.1/24
set services evpn evpn-vxlan server SERVER_1 esi-lag-id 1 vlan-id-list [ 10 20 ] interface ge-0/0/3
set services evpn evpn-vxlan server SERVER_2 esi-lag-id 2 vlan-id-list [ 10 20 ] interface ge-0/0/4
Die [edit services evpn] Befehlshierarchie verfügt über viele zusätzliche Optionen, mit denen Sie die standardmäßig generierte Konfiguration nach Bedarf anpassen können. Das Commit-Skript verwendet einige der Elemente, die Sie in der vereinfachten Konfiguration angeben, um automatisch andere Parameter in der generierten Konfiguration abzuleiten. Standardmäßig generiert das Commit-Skript auch Konfigurationsbefehle für andere allgemeine Funktionen in einer EVPN-Fabric, wie z. B. Schleifenerkennung und Sturmkontrolle auf den Schnittstellen von PE-Geräten zu Servern.
Sie können Optionen für Folgendes hinzufügen:
-
Weisen Sie das Commit-Skript an, einige Parameter in der generierten Konfiguration nicht automatisch abzuleiten.
-
Überschreiben Sie einige der Standardwerte und Verhaltensweisen des Commit-Skripts.
-
Wenden Sie Konfigurationsgruppen auf Anweisungen an, die das Commitskript generiert.
Wenn das Commit-Skript bei einer dieser Optionen eine gültige Konfiguration für solche Elemente erfordert, müssen Sie diese Elemente manuell konfigurieren.
Unter Simplifizierte CLI-Anweisungen und Parameter zum Generieren der Konfiguration finden Sie Details zu den Parametern, die jede Anweisung und Option für das Commit-Skript bereitstellt, und wie sich diese Parameter auf die generierte Konfiguration auswirken.
Eingebautes Commit-Skript
Das Commit-Skript für diese Funktion services_evpn_commit_script.pyist auf unterstützten Plattformen standardmäßig aktiviert.
Da das Commit-Skript vorübergehende Konfigurationsänderungen anwendet, müssen Sie auch die Option allow-transients des Systemskripts wie folgt festlegen, damit das Commit-Skript funktioniert:
-
In Versionen vor Junos OS Version 24.2R1 können Sie die
allow-transientsOption nur auf globaler Ebene festlegen, und die Option gilt wie folgt für alle konfigurierten Commit-Skripts:set system scripts commit allow-transients
-
Ab Junos OS Version 24.2R1 können Sie die
allow-transientsOption bei Bedarf alternativ auf der Ebene der einzelnen Skripts festlegen, sodass die Option nur für das EZ-LAG-Commit-Skript gilt, wie folgt:set system scripts commit file services_evpn_commit_script.py allow-transients
-
Ab Junos OS Version 24.4R1 schließen wir die
allow-transientsOption auf der Ebene des EZ-LAG-Commit-Skripts in die Standardkonfiguration ein, sodass Sie diese Option nicht mehr explizit festlegen müssen.
Simplifizierte CLI-Anweisungen und Parameter zum Generieren der Konfiguration
[edit services evpn] . Wir zeigen auch, wie das Commit-Skript die vereinfachten Konfigurationsparameter abbildet, um die vollständige Konfiguration zu generieren.
- Übersicht über die standardmäßig generierte Konfiguration
- EZ-LAG-Konfigurationsanweisungen und -Optionen
- Wie das Commit-Skript EZ-LAG-Konfigurationselemente in der generierten Konfiguration verwendet
Übersicht über die standardmäßig generierte Konfiguration
Die standardmäßig generierte Konfiguration umfasst:
-
Underlay- und Overlay-Peering mit externem BGP (EBGP).
-
Eine standardmäßige MAC-VRF EVPN-Instanz mit dem Namen __SERVICES_EVPN_EVPN_VXLAN_MAC-VRF_1 mit VLAN-fähigem Servicetyp und VXLAN-Kapselung, die die von Ihnen angegebenen VLANs hostet.
Sie können auch zusätzliche MAC-VRF-Instanzen und deren Mitglieds-VLANs konfigurieren.
-
IRB-Schnittstellen mit den angegebenen IPv4- (oder IPv6-) Adressen für das Routing zwischen VLANs.
Standardmäßig leitet das Commit-Skript eine virtuelle Gateway-Adresse für jede IRB-Schnittstelle als höchste konfigurierbare Adresse im angegebenen IRB-Subnetzadressbereich ab.
Das Commit-Skript weist auch eine standardmäßige virtuelle Gateway-MAC-Adresse von 00:00:5e:00:01:01 zu, wenn Sie diesen Parameter nicht angeben.
-
ESI LAG-Verbindungen zu Multihomed-Servern und LAG-Links zu Single-Homed-Servern.
Das Commit-Skript weist diesen Links aggregierte Ethernet-Schnittstellen als Trunk-Schnittstellen mit VLAN-Tagging, flexibler Ethernet-Service-Kapselung und LACP-Aktivierung zu.
-
Leichtgewichtige Schleifenerkennung auf den serverseitigen aggregierten Ethernet-Schnittstellen, die der EVPN MAC-VRF-Instanz zugeordnet sind, mit Schleifenerkennungsaktion
interface down. Weitere Informationen zu dieser Funktion finden Sie unter EVPN-VXLAN Lightweight Leaf to Server Loop Detection . -
Storm-Kontrolle auf serverseitigen Schnittstellen.
Das Commit-Skript generiert ein Standard-Sturmsteuerungsprofil mit dem Namen __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL und weist es den einzelnen serverseitigen Schnittstellen zu. Weitere Informationen zur Sturmkontrollfunktion finden Sie unter MAC-Filterung, Sturmkontrolle und Portspiegelungsunterstützung in einer EVPN-VXLAN-Umgebung .
-
Weitere Optionen, die häufig in EVPN-Netzwerkkonfigurationen enthalten sind, um die Routing-Tabellen-Konvergenz zu verbessern, wenn die aggregierten Ethernet-Schnittstellenverbindungen instabil werden, wie z. B.:
-
no-core-isolationauf Hierarchieebene[edit (routing-instances name) protocols evpn]. Weitere Informationen finden Sie unter Grundlegendes zum Zeitpunkt der Deaktivierung der EVPN-VXLAN-Core-Isolierung. -
no-mac-flush-on-aa-ae-downauf der [edit protocols l2-learning platform-parameters]Hierarchieebene.
-
Ein Beispiel für eine einfache LAG-Konfiguration und die entsprechende generierte Konfiguration finden Sie hier: EZ-LAG-Konfiguration mit Multihomed Servern.
In den nächsten Abschnitten werden die Konfigurationselemente ausführlich beschrieben.
EZ-LAG-Konfigurationsanweisungen und -Optionen
Tabelle 1 zeigt die Anweisungen und Optionen auf der Hierarchieebene der [edit services evpn] Konfigurationsanweisungen. Das Commit-Skript erfordert einen Mindestsatz von Anweisungen, um über genügend Informationen zum Generieren einer funktionierenden Konfiguration zu verfügen. Die Tabelle gibt an, welche Anweisungen obligatorisch sind. Sie können optional weitere Anweisungen einfügen, um das Verhalten des Commit-Skripts zu ändern und Standardwerte nach Bedarf für Ihre Topologie und Konfigurationseinstellungen zu überschreiben.
Das Commit-Skript verwendet einige der Elemente, die Sie in der vereinfachten Konfiguration angeben, um automatisch andere Parameter in der generierten Konfiguration abzuleiten. Standardmäßig generiert das Commit-Skript auch Konfigurationsanweisungen zur Unterstützung allgemeiner Funktionen in einer EVPN-Fabric, wie z. B. Schleifenerkennung und Sturmkontrolle auf Links zu Servern.
| Statement- und untergeordnete Anweisungen | Optionen | Zweck | Obligatorisch? |
|---|---|---|---|
|
defaults-override Wenn Sie eine dieser Optionen konfigurieren, leitet das Skript diese Parameter nicht automatisch aus den von Ihnen bereitgestellten zugehörigen |
|||
|
no-aggregate-device-count-config |
Generieren Sie nicht die standardmäßige Konfigurationsanweisung für die Anzahl der aggregierten Ethernet-Schnittstellen (aen). |
Nein |
|
|
no-loop-detect-config |
Generieren Sie keine Konfigurationsanweisungen für die Lightweight-Schleifenerkennung. |
Nein |
|
|
no-platform-defaults-config |
Generieren Sie keine Anweisungen für plattformspezifische Standardoptionen. |
Nein |
|
|
Keine Richtlinien- und Routing-Options-Konfiguration |
Generieren Sie keine Konfigurationsanweisungen für Standardrouting und Richtlinienoptionen. Wenn Sie diese Option angeben, müssen Sie manuell die Konfiguration für eine Richtlinienanweisung mit dem Namen EXPORT-LO0 auf Hierarchieebene Oder Sie müssen die |
Nein |
|
|
no-storm-control-config |
Generieren Sie keine Konfiguration für die Sturmkontrolle. |
Nein |
|
|
no-overlay-bgp-config |
Generieren Sie keine BGP-Konfiguration für das Overlay. |
Nein |
|
|
no-underlay-config |
Generieren Sie keine Konfiguration für das Underlay-Peering. |
Nein |
|
|
Mit diesen Anweisungen definieren Sie Parameter zur Konfiguration der Peer-PE-Geräte, einschließlich der Peer-Interconnection-Schnittstellen, des Underlay-Peerings und des Overlay-Peerings zwischen ihnen, um die EVPN-Fabric zu bilden. Das Commit-Skript konfiguriert standardmäßig Underlay- und Overlay-Peering mit externem BGP (EBGP). Sie können optional angeben, dass das Commit-Skript die Konfiguration für eines der anderen verfügbaren Underlay- oder Overlay-Protokolle generiert. Alternativ können Sie auch die |
|||
|
Peer-ID peer-id |
Nummer (1-2), die das PE-Gerät (im Vergleich zu seinem Peer-PE-Gerät) in der Fabric identifiziert. Das Commit-Skript verwendet diesen Wert, um einige Werte abzuleiten, die für alle Peer-PE-Geräte in der generierten Konfiguration eindeutig sein müssen. |
Nein |
|
|
System-ID system-id |
System-ID des Peer-PE-Geräts (MAC-Adress-Format). Das Commit-Skript benötigt diesen Wert, um die Konfiguration zum Einrichten von LACP auf ESI LAG-Schnittstellen abzuleiten. |
Nein |
|
|
(Geräte-Attribut) Loopback |
peer1-subnet peer1-subnet peer2-subnet peer2-subnet |
PE-Geräte-Loopback-IPv4-Subnetzadressen für Peer PE 1 und Peer PE 2. Anhand dieses Parameters konfiguriert das Commit-Skript die Subnetzadressen der Loopback-Schnittstelle für die Peer-PE-Geräte und die Router-ID für jedes Gerät. |
Nein |
|
(Geräte-Attribut) |
Peer-Subnetz (inet | inet6) subnet-address |
IPv4- oder IPv6-Subnetzadresse für die Schnittstellen, die das PE-Gerät mit seinem Peer-PE-Gerät verbinden. Sie können diese Option entweder mit der |
Nein |
|
Peer-Subnetz-Schnittstellenname [ interface-name ... ] |
Name oder Namen der Schnittstellen, die das PE-Gerät mit seinem Peer-PE-Gerät verbinden. |
Nein |
|
|
Overlay-Konnektivität { IBGP } |
Generieren Sie eine vorgeschriebene Konfiguration für Overlay-Peering mit internem BGP (IBGP) anstelle des Standardprotokolls EBGP. |
Nein |
|
|
Underlay-Konnektivität { OSPF } |
Generieren Sie eine vorgeschriebene Konfiguration für Underlay-Peering mit OSPF anstelle des Standardprotokolls EBGP. |
Nein |
|
|
Mit diesen Anweisungen definieren Sie Parameter, um die Peer-PE-Geräte so zu konfigurieren, dass EVPN mit VXLAN-Kapselung unter Verwendung einer oder mehrerer VLAN-fähiger MAC-VRF-Instanzen ausgeführt wird. Standardmäßig aktiviert das Commitskript EVPN-VXLAN in einer einzelnen MAC-VRF-Instanz mit dem Namen __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1. Wenn Sie die Bei Bedarf können Sie mehr als eine MAC-VRF-Instanz für die Trennung des Mandantendatenverkehrs auf L2 konfigurieren. Diese Anweisungen enthalten auch die Parameter zum Einrichten der ESI-LAGs auf Multihomed-Servern oder der LAGs auf Single-Homed-Servern, einschließlich der IRB-Schnittstellen und der zugehörigen VLANs. Sie können optional auch angeben, dass das DHCP-Relay für die IRB-Instanzen unter dieser Zeilengruppe konfiguriert werden soll. |
|||
|
name |
Name der DHCP-Relay-Gruppe. |
Nein |
|
|
DHCP-Server-Adresse dhcp-server-address |
IP-Adresse des DHCP-Servers, um die DHCP-Server-Relaygruppe zu aktivieren. |
Nein |
|
|
Relais-Quelle DHCP-relay-source-interface |
IP-Adresse der DHCP-Relay-Quell-Loopback-Schnittstelle. Das Commit-Skript generiert DHCP-Anweisungen |
Nein |
|
|
vrf-instance vrf-instance-id |
VRF-Instanzbezeichner in dieser Konfiguration, für die Sie DHCP-Relay konfigurieren möchten. Wenn Sie keine vrf-instance-idangeben, verwendet das Commit-Skript die Standard-VRF-Instanz ( |
Nein |
|
|
irb-instance |
Zeichenfolge zur Identifizierung einer IRB-Instanz und der zugehörigen Parameter für die Verarbeitung von Commit-Skripten. Es wird empfohlen, IDs zu wählen, die den Parametern der IRB-Instanz in der generierten Konfiguration entsprechen. Verwenden Sie beispielsweise "irb_10" für die IRB-Instanz, die VLAN 10 zugeordnet ist, die in der generierten Konfiguration irb.10 ist. |
Nein |
|
|
apply-config-gruppen config-groups |
Wenden Sie die angegebenen Konfigurationsgruppen auf die Konfiguration an, die das Commit-Skript aus den Anweisungen auf dieser Hierarchieebene generiert. |
Nein |
|
|
No-DHCP-Relay |
Schließen Sie diese IRB-Instanz aus der DHCP-Relay-Konfiguration aus. Diese Option gilt nur, wenn Sie angegeben haben, dass die Konfiguration für DHCP-Relay mit der |
Nein |
|
|
use-anycast-address |
Konfigurieren Sie die IRB-Instance mit einer Anycast-Gateway-Adresse. Bei dieser Option müssen Sie die |
Nein |
|
|
VLAN-ID vlan-num |
VLAN-ID, die der IRB-Instanz zugeordnet ist. Das Commit-Skript leitet den IRB-Schnittstellennamen mit einer übereinstimmenden logischen Einheitennummer ab. Das Commit-Skript konfiguriert beispielsweise irb.10 für vlan-num 10. |
Nein |
|
|
(irb irb-instance) instance |
mac-vrf-instanz instance-id |
Die MAC-VRF-Instanz-ID, zu der die IRB-Instanz gehört. Das Commit-Skript generiert MAC-VRF-Instanzkonfigurationsanweisungen unter Verwendung des MAC-VRF-Instanznamens __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_instance-id. |
Nein* *Wenn Sie diese Option nicht konfigurieren, erstellt das Commit-Skript eine MAC-VRF-Instanz mit Standard instance-id 1. |
|
vrf-instance instance-id |
Die virtuelle Layer-3-Routing- und Weiterleitungsinstanz (VRF), zu der diese IRB-Instanz gehört. Wenn Sie diese Option angeben, generiert das Commit-Skript VRF-Instanzkonfigurationsanweisungen für den VRF-Instanznamen __SERVICES_EVPN_EVPN_VXLAN_VRF_instance-id. |
Nein* *Wenn Sie diese Option nicht konfigurieren, verwendet das Commit-Skript die Standard-VRF-Instanz (die der |
|
|
(irb irb-instance) |
inet (ipv4-subnet-address | ipv4-addr1 ipv4-addr 2 [ ...]) |
IPv4-Subnetzadresse oder Liste der Subnetzadressen für die IRB-Schnittstelle. Der Einfachheit halber können Sie auf beiden Peer-PE-Geräten dieselbe IRB-Subnetzadresse konfigurieren. Standardmäßig verwendet das Commit-Skript die PE-Peer-ID, um basierend auf dem konfigurierten ipv4-subnet-address Wert unterschiedliche IRB-Subnetzadressen für jedes Peer-Gerät abzuleiten. Alternativ können Sie die gewünschten Subnetzadressen auf jedem Peer-PE-Gerät festlegen und die Siehe auch subnet-address für Details zu zusätzlichen Standardkonfigurationsanweisungen |
Ja* *Sie müssen mindestens eine Subnetzadresse für die IRB-Instanz konfigurieren, indem Sie entweder die |
|
inet6 (ipv6-subnet-address | ipv6-addr1 ipv6-addr 2 [ ...]) |
IPv6-Subnetzadresse für die IRB-Schnittstelle. Das Commit-Skript hat mit dieser Option das gleiche Standardverhalten wie mit der |
Ja* *Sie müssen mindestens eine Subnetzadresse für die IRB-Instanz konfigurieren, indem Sie entweder die |
|
|
no-irb-address-auto-derive |
Leiten Sie keine IRB-Subnetzadressen in der generierten Konfiguration für diese IRB-Instanz ab. Sie müssen diese Option angeben, wenn Sie nicht möchten, dass das Standardverhalten des Commit-Skripts verwendet wird, das die PE-Peer-ID verwendet, um unterschiedliche IRB-Subnetzadressen für jedes Peer-Gerät von derselben konfigurierten ( Bei dieser Option verwendet das Commit-Skript die genauen Diese Option ist auch auf der Hierarchieebene verfügbar, die |
Nein |
|
|
virtual-gateway-v4-address virtual-gateway-v4-address |
Virtuelles Gateway IPv4-Adresse für die IRB-Schnittstelle. Wenn Sie diese Option nicht einschließen, leitet das Commit-Skript standardmäßig eine IPv4-Adresse des virtuellen Gateways aus dem |
Nein |
|
|
virtual-gateway-v6-address virtual-gateway-v6-address |
Virtuelles Gateway IPv6-Adresse für die IRB-Schnittstelle. Wenn Sie diese Option nicht einschließen, hat das Commit-Skript das gleiche Standardverhalten zum Ableiten |
Nein |
|
|
name |
Ein eindeutiger Name zur Identifizierung eines Servers, der mit dem Peer PE-Gerät verbunden ist, z. B. SERVER_1 oder HostA. Dieser Wert wird intern verwendet, um serverbezogene Parameter mit den Anweisungen zu verknüpfen, die für diesen Server generiert werden sollen. Möglicherweise wird dieser Servername in Beschreibungsparametern für verwandte Anweisungen in der generierten Konfiguration angezeigt. |
Nein |
|
|
Zugriffs-VLAN-ID access-vlan-id |
VLAN-ID, die mit einer Zugriffsschnittstelle zu diesem Server verknüpft ist. Standardmäßig generiert das Commit-Skript eine Trunk-Schnittstellenkonfiguration, und Sie müssen mindestens eine |
Nein *Obwohl diese Anweisung optional ist, müssen Sie mindestens eine |
|
|
apply-config-gruppen config-groups |
Wenden Sie die angegebenen Konfigurationsgruppen auf die Konfiguration an, die das Commit-Skript aus den Anweisungen auf dieser Hierarchieebene generiert. |
Nein |
|
|
enable-pxe-boot |
Aktivieren Sie diesen verbundenen Server, um einen PXE-Startprozess (Preboot Execution Environment) zu verwenden. Das Commit-Skript konfiguriert den LACP-Status |
Nein |
|
|
esi-lag-id esi-lag-id |
ESI LAG-Verbindungs-ID für diesen Server. Das Commit-Skript weist eine aggregierte Ethernet-Schnittstelle für die Verbindung zu diesem Server zu, indem es dem Basis-Schnittstellennamen ae0 hinzufügt esi-lag-id (z. B esi-lag-id . verwendet 1 ae1). |
Ja* *Sie müssen mindestens ein |
|
|
Single-Home-ID single-home-id |
Single-Homed-Verbindungs-ID für den benannten Server. Das Commit-Skript weist der Verbindung zu diesem Server eine aggregierte Ethernet-Schnittstelle zu, indem es dem Basis-Schnittstellennamen ae1024 hinzufügt single-home-id (also verwendet z. B single-home-id . 1 ae1025). |
Ja* *Sie müssen mindestens ein esi-lag-id Option in der vorherigen Zeile.) |
|
|
Schnittstelle (interface-name | interface-name [ ...]) |
Schnittstellenname oder Liste der Schnittstellennamen für die physischen Verbindungen vom Peer-PE-Gerät zu diesem Server. |
Nein |
|
|
Native-VLAN-ID vlan-id |
Native VLAN-ID für diesen Server, die es dem EVPN-Peer-Gerät ermöglicht, nicht getaggte Frames für flexibles VLAN-Tagging auf den mit dem Server verbundenen Trunk-Schnittstellen zu akzeptieren. |
Nein |
|
|
VLAN-ID-Liste [vlan-id-list] |
Liste der VLAN-IDs, die von dieser MAC-VRF-Instanz und diesem Server für eine Trunk-Schnittstelle gehostet werden. Das Commit-Skript generiert standardmäßig eine Trunk-Schnittstellenkonfiguration für Serververbindungen. Optional können Sie stattdessen die |
Ja* *In einer Standardkonfiguration müssen Sie mindestens eine VLAN-ID-Liste (mit mindestens einer VLAN-ID) für Trunk-Schnittstellen auf jedem Server konfigurieren, entweder auf dieser |
|
|
(Server)name |
instance-id |
Bezeichner für eine MAC-VRF-Instanz, die diesen Server hostet. Wenn Sie diese Option nicht angeben, generiert das Commit-Skript eine Konfiguration, die diese Serverparameter der MAC-VRF-Standardinstanz (mit dem Namen __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1) zuordnet. |
Nein |
|
Zugriffs-VLAN-ID access-vlan-id |
VLAN-ID, die mit einer Zugriffsschnittstelle zu diesem Server verknüpft ist. Standardmäßig generiert das Commit-Skript eine Trunk-Schnittstellenkonfiguration, und Sie müssen mindestens eine |
Nein *Obwohl diese Anweisung optional ist, müssen Sie mindestens eine |
|
|
VLAN-ID-Liste [vlan-id-list] |
Liste der VLAN-IDs, die von dieser MAC-VRF-Instanz und diesem Server für eine Trunk-Schnittstelle gehostet werden. Das Commit-Skript generiert standardmäßig eine Trunk-Schnittstellenkonfiguration für Serververbindungen. Sie können optional die |
Ja* *In einer Standardkonfiguration müssen Sie mindestens eine VLAN-ID-Liste (mit mindestens einer VLAN-ID) für Trunk-Schnittstellen auf jedem Server konfigurieren, entweder auf Hierarchieebene |
|
|
Mit diesen Anweisungen geben Sie Parameter für Konfigurationselemente an, die allen Peer-PE-Geräten in der EVPN-Fabric gemeinsam sind, wie z. B. die Standard-VLAN- und Anycast-Gateway-Adressen. Das Commit-Skript verfügt über Standardwerte, die es verwendet, wenn Sie diese Optionen nicht konfigurieren. |
|||
|
Anycast-Mac anycast-mac |
Globale Verwendung der angegebenen MAC-Adresse des virtuellen Anycast-Gateways in der generierten Konfiguration. |
Nein |
|
|
Standard-VLAN-ID vlan-id |
Verwenden Sie diese VLAN-ID (1-4094) als Standard-VLAN in der generierten Konfiguration. Das Commit-Skript verwendet die Standard-VLAN-ID des Systems, wenn Sie diese nicht konfigurieren. |
Nein |
|
|
no-irb-address-auto-derive |
Leiten Sie keine IRB-Schnittstellen-Subnetzadressen in der generierten Konfiguration für alle IRB-Instanzen ab. Verwenden Sie stattdessen genau die IPv4- oder IPv6-Subnetzadressen, die Sie mit der Andernfalls leitet das Commit-Skript standardmäßig die IRB-Subnetzadresse aus der Alternativ können Sie diese Option auf Hierarchieebene |
Nein |
|
|
start-aggregate-ethernet-index num |
Verwenden Sie diese Zahl als Startindex in aggregierten Ethernet-Schnittstellennamen für ESI-LAG-Links zu angeschlossenen Servern. Das Commit-Skript beginnt standardmäßig bei ae1 für ESI-LAG-Verbindungen zu Servern und reserviert ae0-Schnittstellennamen nur für die Verbindungen zwischen den Peer-PEs.
Hinweis:
Diese Option wirkt sich nicht auf generierte Schnittstellennamen für Links zu Single-Homed-Servern aus. Das Commit-Skript verwendet aggregierte Ethernet-Schnittstellennamen ab ae1025 für Single-Homed-Serververbindungen. |
Nein |
|
| virtual-gateway-mac virtual-gateway-mac |
Verwenden Sie diese virtuelle Gateway-MAC-Adresse in der generierten Konfiguration sowohl für IPv4- als auch für IPv6-Datenverkehr. Geben Sie die |
Nein |
|
|
(globale-Parameter) MTU |
Overlay overlay-mtu |
Geben Sie die maximale Übertragungseinheit (MTU) in Byte an, die in der generierten Konfiguration für die im Overlay-Peering verwendeten Schnittstellen festgelegt werden soll, anstelle des Standard-MTU-Werts. Der Standard-MTU-Wert variiert je nach Plattform und Typ der Schnittstelle (oder des Protokolls), für die Sie den Wert konfigurieren. |
Nein |
|
Unterlage underlay-mtu |
Geben Sie die MTU in Byte an, die in der generierten Konfiguration für die im Overlay-Peering verwendeten Schnittstellen festgelegt werden soll, anstelle des Standard-MTU-Werts. Der Standard-MTU-Wert variiert je nach Plattform und Typ der Schnittstelle (oder des Protokolls), für die Sie den Wert konfigurieren. |
Nein |
|
|
(globale-Parameter) virtuelles Gateway |
v4-mac v4-mac |
Verwenden Sie diese virtuelle Gateway-MAC-Adresse global für IPv4-Datenverkehr in der generierten Konfiguration. Das Commitskript verwendet standardmäßig 00:00:5e:00:01:01, wenn Sie diese oder die |
Nein |
|
v6-mac v6-mac |
Verwenden Sie diese virtuelle Gateway-MAC-Adresse global für IPv6-Datenverkehr in der generierten Konfiguration. Das Commitskript verwendet standardmäßig 00:00:5e:00:02:01, wenn Sie diese Option oder die |
Nein |
|
Wie das Commit-Skript EZ-LAG-Konfigurationselemente in der generierten Konfiguration verwendet
Tabelle 2 listet die Konfigurationselemente und Standardwerte auf, die das Commit-Skript verwendet oder von der von Ihnen bereitgestellten vereinfachten Konfiguration ableitet.
| Konfigurationselement | Standardwert oder abgeleiteter Wert |
|---|---|
|
Allgemeine oder gemeinsam genutzte Elemente |
|
|
Anzahl der aggregierten Ethernet-Schnittstellengeräte für |
num standardmäßig 255 beträgt. (Einige Plattformen verwenden möglicherweise einen anderen plattformspezifischen Standardwert.) |
|
Peer PE-Kennung, um bestimmte oder abgeleitete Parameter dem entsprechenden Peer PE-Gerät zuzuordnen Ab |
Parameter peer-id ist für jedes Peer-PE-Gerät erforderlich (es gibt keinen Standardwert). Sie peer-id können den Wert 1 oder 2 haben. |
|
Adresse der Peer PE Device Loopback Interface (lo0) Von
|
Verwenden Sie die Loopback-Schnittstellenadresse auf dem Peer-PE-Gerät peer-id aus der bereitgestellten Loopback-Subnetzadresse für diese Peer-ID. |
|
Router-ID, für Von
|
Ihnen wird derselbe Wert wie der Loopback-Schnittstellenadresse des Geräts zugewiesen. |
|
Routing-Optionen für Load Balancing Richtlinie für Load Balancing pro Datenstrom |
set policy-options policy-statement pplb then load-balance per-packet set routing-options forwarding-table export pplb |
|
Storm-Control-Konfiguration für jede serverseitige Schnittstelle |
Die Konfiguration der Sturmkontrolle ist plattformabhängig. Siehe Plattformspezifisches Verhalten für von EZ-LAG generierte Konfigurationen für die Unterschiede in der generierten Konfiguration pro Plattform. |
|
Peer-to-Peer-PE-Geräteverbindungen Sie geben eine Peer-PE-Geräte-ID an, die intern verwendet wird, um die Parameter zu verfolgen, die für dieses konfigurierte EVPN-Peer-PE-Gerät gelten, wie folgt:
|
|
|
Aggregierter Name der Ethernet-Schnittstelle |
ae0 |
|
Aggregierte Ethernet-Schnittstellenadresse Von
|
Zur Vereinfachung der Konfiguration konfigurieren Sie dasselbe subnet-address auf beiden Peer-PE-Geräten. Das Commit-Skript leitet die Schnittstellenadresse basierend auf peer-id folgendem ab:
Zum Beispiel, wenn IPv4 subnet-address 10.0.1.0/31 ist:
|
|
Aggregierte Ethernet-Schnittstellenmember, physische Schnittstelle(n) Ab |
Parameter [ interface-name ... ] ist erforderlich; setzen Sie diese Schnittstellen als Member-Links in ae0. |
|
Peer PE Geräte-zu-Server-Verbindungen Sie geben Servernamen an und weisen IDs zu, die die Links zu diesen Servern darstellen (entweder mehrfach vernetzte ESI-LAG-Verbindungen oder Single-Homed-Verbindungen), wie folgt:
Das Commit-Skript verwendet die Servernamen intern, um konfigurierte Elemente einem angeschlossenen Server zuzuordnen, zeigt diese Namen jedoch auch im Beschreibungselement zugehöriger generierter Konfigurationsanweisungen an. |
|
| Startindex für die Zuweisung aggregierter Ethernet-Schnittstellennamen für ESI-LAG-Links zu mehrfach vernetzten Servern |
Der Standardwert ist 1 (ae1) Um den Standardwert zu überschreiben und einen anderen Startindex (num) zuzuweisen, konfigurieren Sie:
Diese Option wirkt sich nur auf den Startindex für aggregierte Ethernet-Schnittstellen zu Multihomed-Servern aus ( Diese Option hat keinen Einfluss darauf, wie das Commit-Skript Single-Homed-Serververbindungen ( |
|
Name der physischen Schnittstelle oder Schnittstellen vom Peer-PE-Gerät zum Server (einzelne Schnittstelle oder Liste der Schnittstellen) Ab |
Erforderlicher Parameter pro Server, kein Standardwert |
|
Aggregierter Ethernet-Schnittstellenname (aeindex) und logische Einheit (Einheit num) Von
|
Leiten Sie basierend auf der Serververbindungs-ID und der konfigurierten MAC-VRF-Instanz-ID (oder Standard-MAC-VRF instance-id 1) wie folgt ab:
|
|
Aggregierte Ethernet-Schnittstellenoptionen und Mitglieds-VLANs Von
|
(Standardeinstellung) Aktivieren Sie VLAN-Tagging, flexible Ethernet-Services-Kapselung und Trunk-Schnittstellenmodus mit Mitglieds-VLANs vom konfigurierten Server Beispiel: Für esi-lag-id 1 (Schnittstellenname ae1) im Standard-MAC-VRFinstance-id 1 mit set interfaces ae1 vlan-tagging # *Or flexible-vlan-tagging, or no VLAN tagging setting is generated set interfaces ae1 encapsulation flexible-ethernet-services set interfaces ae1 unit 1 family ethernet-switching interface-mode trunk set interfaces ae1 unit 1 family ethernet-switching vlan members 10 set interfaces ae1 unit 1 family ethernet-switching vlan members 20 Alternativ können Sie eine Schnittstelle im Zugriffsschnittstellenmodus mit einem angegebenen Zugriffs-VLAN aktivieren. Beispiel: Für esi-lag-id 2 (Schnittstellenname ae2) im Standard-MAC-VRFinstance-id 1 mit set interfaces ae2 unit 0 family ethernet-switching interface-mode access set interfaces ae2 unit 0 family ethernet-switching vlan members 100 *Beachten Sie, dass in älteren Versionen das Commit-Skript die Konfiguration mit der |
|
System-ID für LACP auf PE-Geräte-zu-Server-Verbindungen (MAC-Adress-Format) Von:
|
Leiten Sie von system-id pro Serververbindung ab, indem Sie die Serverlink-ID wie folgt hinzufügen: system-id + esi-lag-id ODER system-id + single-home-id Wenn system-id beispielsweise 10:11:12:13:14:15 ist, dann esi-lag-id ist für 1 (ae1) die LACP-System-ID 10:11:12:13:14:16 in der generierten LACP-Konfiguration für diesen Link: set interfaces ae1 aggregated-ether-options lacp active set interfaces ae1 aggregated-ether-options lacp system-id 10:11:12:13:14:16
Hinweis:
Um die Konfiguration von LACP für eine Peer-Server-Verbindung zu überspringen, schließen Sie die folgende Option ein: set services evpn evpn-vxlan server server-name no-lacp |
|
Multihomed Serverschnittstelle ESI LAG-Konfiguration Ab |
ESI automatisch ableiten: set interfaces aeesi-lag-id esi auto-derive type-1-lacp set interfaces aeesi-lag-id all-active |
|
Konfiguration der leichtgewichtigen Schleifenerkennung auf serverseitigen logischen, aggregierten Ethernet-Schnittstellen Von
|
Generiert set protocols loop-detect enhanced interface aeesi-lag-id.instance-id vlan-id vlan-id set protocols loop-detect enhanced interface aeesi-lag-id.instance-id loop-detect-action interface-down set protocols loop-detect enhanced interface aeesi-lag-id.instance-id transmit-interval 1s set protocols loop-detect enhanced interface aeesi-lag-id.instance-id revert-interval 60 Weitere Informationen zu dieser Schleifenerkennungsfunktion finden Sie unter EVPN-VXLAN Lightweight Leaf to Server Loop Detection.
Hinweis: Das Commit-Skript generiert die Schleifenerkennungskonfiguration nur auf Plattformen, die die EVPN-VXLAN-Funktion zur einfachen Schleifenerkennung unterstützen (siehe Feature-Explorer).
|
|
EVPN-, VXLAN- und IRB-Schnittstellenelemente Unterstützte EVPN-Instanzparameter in der generierten Konfiguration: MAC-VRF-Instanztyp, VLAN-fähiger Servicetyp und VXLAN-Kapselung |
|
|
Name der MAC-VRF EVPN-Instanz Von: |
Wenn Sie eine oder mehrere
Andernfalls lautet der MAC-VRF-Instanzname für jede konfigurierte instance-idInstanz __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_instance-id. |
|
Aggregierte logische Einheit der Ethernet-Schnittstelle pro MAC-VRF-Instanz Von
|
Leiten Sie die zugeordnete logische Schnittstelle wie folgt ab und konfigurieren Sie sie:
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_instance-id interface ae(esi-lag-id | single-home-id).instance-id |
|
Route Distinguisher (RD) für EVPN-Instanz Von :
|
Die Routenunterscheidung für jede MAC-VRF-Routing-Instanz wird wie folgt von der Peer-PE-Geräte-Loopback-Subnetzadresse und dem MAC-VRF instance-id abgeleitet: peer<peer-id>-subnet:instance-id |
|
Erweiterte Ziel-Community für EVPN-Instanz Ab |
VRF-Target:1:instance-id |
|
VLANs (Bridge-Domänen), die in der EVPN-Instanz gehostet werden Von: |
Die VLAN-Namen lauten: SERVICES_EVPN_EVPN_VXLAN_VLAN_vlan-id |
|
Logische Einheiten der IRB-Schnittstelle, die konfigurierten Server-VLANs entsprechen Von: |
Die logische Einheit der IRB-Schnittstelle befindet sich vlan-id in der generierten Konfiguration für:
|
|
IRB-Schnittstellenadresse (zu konfigurieren Ab Wenn die generierte Konfiguration unterschiedliche IRB-Schnittstellenwerte subnet-address haben soll, die Sie explizit pro Peer-PE-Gerät festlegen (anstelle der Standardadressen, die von einem gemeinsam konfigurierten subnet-address Wert abgeleitet werden), konfigurieren Sie die folgende Option:
|
Unterschiedliche Adressen pro Peer-PE-Gerät von IPv4 oder IPv6 subnet-addressableiten. Parameter subnet-address erforderlich, und zur Vereinfachung der Konfiguration konfigurieren Sie ihn subnet-address auf beiden Peer-PE-Geräten. Das Commit-Skript leitet verschiedene IRB-Schnittstellenadressen pro Peer-PE-Gerät ab, basierend auf subnet-address und peer-idwie folgt:
Beispiel: IPv4 subnet-address ist 10.10.1.0/24:
Hinweis:
Der Commit-Prozess führt keine Commit-Prüfung durch, um die Einstellung derselben Subnetzadresse auf beiden Geräten zu erzwingen. Standardmäßig leitet das Commit-Skript die Subnetzadresse der IRB-Schnittstelle basierend auf der auf dieser Hierarchieebene konfigurierten subnet-address Adresse ab. Daher wird dringend empfohlen, auf beiden Peer-PE-Geräten dieselbe Subnetzadresse für diesen Parameter zu verwenden und nur festzulegen, dass sie |
|
Virtuelle Gateway-Adresse der IRB-Schnittstelle Ab Schließen Sie die folgenden Optionen ein
|
Leiten Sie die virtuelle Gateway-Adresse für die IRB-Instanz als höchste konfigurierbare Adresse im IPv4- oder IPv6-Subnetzbereich subnet-address ab. Wenn IPv4 ( Wenn beispielsweise IPv6 ( |
|
IRB-Schnittstelle, virtuelles Gateway, MAC-Adresse Schließen Sie die folgenden Optionen ein
|
Virtuelles IPv4-Gateway MAC-Adresse: 00:00:5e:00:01:01 Virtuelles IPv6-Gateway MAC-Adresse: 00:00:5e:00:02:01 |
|
VXLAN Network Identifier (VNI)-Zuordnung Von: |
Addieren Sie vlan-id zu einem Basiswert von 10000 |
|
Underlay-Peering für PE-Geräte – Standardprotokoll: EBGP Name der BGP-Gruppe: __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY |
|
|
Nummer des autonomen Systems (AS) |
65000 + peer-id |
|
Lokale AS-Nummer und Peer-AS-Nummer für BGP-Gruppenkonfiguration ( Von |
Auf Die AS-Nummern sind auf dem anderen Peer-PE-Gerät |
|
Lokale Geräteadresse und Peer-Nachbaradresse für BGP-Gruppenkonfiguration ( Von |
Auf dem Peer-PE-Gerät Die lokale Adresse und die Nachbaradresse werden auf dem anderen Peer-PE-Gerät |
|
MTU-Größe für Underlay- oder Overlay-Peering-Schnittstellen |
Verwenden Sie die oder-Größen Weitere Informationen zu den MTU-Einstellungen finden Sie unter Medien-MTU und Protokoll-MTU . |
|
Routing-Richtlinie zur Ankündigung der Loopback-Schnittstelle zum EBGP-Peer-PE-Gerät |
set policy-options policy-statement EXPORT-LO0 term LOOPBACK from interface lo0.0 set policy-options policy-statement EXPORT-LO0 term LOOPBACK then accept set policy-options policy-statement EXPORT-LO0 term REJECT then reject set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY export EXPORT-LO |
|
Overlay-Peering für PE-Geräte – Standardprotokoll: EBGP Name der BGP-Gruppe: __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY |
|
|
Nummer des autonomen Systems (AS) (für Von |
65000 + peer-id |
|
Lokale Geräteadresse und Peer-Nachbaradresse für generierte BGP-Gruppenkonfiguration ( Von
|
Jedes Peer-Gerät verwendet die angegebenen |
|
Weitere Underlay-Peering-Optionen für PE-Geräte – OSPF Wenn Sie Folgendes konfigurieren |
|
|
Aggregierte Ethernet-Schnittstelle logische Einheit mit OSPF-Underlay-Peering |
AE0.0 |
|
OSPF-Bereich |
0.0.0.0 |
|
Weitere Overlay-Peering-Optionen für PE-Geräte – IBGP Wenn Sie Folgendes konfigurieren |
|
|
Autonome Systemnummer für internes BGP-Peering ( |
65000 |
|
Lokale Geräteadresse und Peer-Nachbaradresse für generierte IBGP-Gruppenkonfiguration ( Von
|
Wie bei einem EBGP-Overlay verwendet jedes Peer-Gerät die angegebenen |
|
Option zur Konfiguration des DHCP-Relays für eine VRF-Routing-Instanz Wenn Sie Folgendes konfigurieren |
|
|
Konfiguration der DHCP-Relay-Gruppe Von
|
Der Name der abgeleiteten DHCP-Relaygruppe lautet SERVICES_EVPN_EVPN_VXLAN_VRFname und die Standardkonfiguration lautet: [edit routing-instances __SERVICES_EVPN_EVPN_VXLAN_VRF_instance-id forwarding-options] set dhcp-relay forward-only set dhcp-relay server-group SERVICES_EVPN_EVPN_VXLAN_VRFnamedhcp-server-address [edit routing-instances __SERVICES_EVPN_EVPN_VXLAN_VRF_instance-id forwarding-options dhcp-relay group SERVICES_EVPN_EVPN_VXLAN_VRFname] set active-server-group SERVICES_EVPN_EVPN_VXLAN_VRFname set overrides relay-source relay-source-interface set relay-option-82 server-id-override |
Plattformspezifisches Verhalten für EZ-LAG-generierte Konfigurationen
Im Eintrag Simplifizierte Konfiguration für ESI LAGS mit EVPN Dual Homing (EZ-LAG) im Feature-Explorer finden Sie eine Übersicht über die Plattformen und Versionen, in denen wir die EZ-LAG-Funktion unterstützen.
Verwenden Sie die folgende Tabelle, um plattformspezifische Unterschiede in der generierten Konfiguration auf verschiedenen Plattformen zu überprüfen, die das EZ-LAG-Feature unterstützen:
|
Plattform |
Unterschied |
|---|---|
|
Router EX9204, EX9208 und EX9214 |
Standardmäßig generierte Konfiguration der Sturmkontrolle: set forwarding-options storm-control-profiles __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL all bandwidth-percentage 1 set interfaces interface-name family ethernet-switching storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL |
|
Andere unterstützte Plattformen neben den Routern EX9204, EX9208 und EX9214 |
Standardmäßig generierte Konfiguration der Sturmkontrolle: set forwarding-options storm-control-profiles __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL all bandwidth-percentage 1 set interfaces interface-name ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL |
EZ-LAG-Konfiguration mit mehrfach vernetzten Servern
Abbildung 3 zeigt eine Topologie mit zwei mehrfach vernetzten Servern, die mit zwei Peer-PE-Geräten verbunden sind. Die Peer-PE-Geräte sind Rücken an Rücken in einer kleinen EVPN-Fabric verbunden, die zwei Server-VLANs (VLAN-IDs 10 und 20) hostet.
- Simplifizierte Konfiguration mit zwei mehrfach vernetzten Servern
- Generierte Konfiguration mit zwei mehrfach vernetzten Servern
- Abgeleitete Werte in der generierten Konfiguration
Simplifizierte Konfiguration mit zwei mehrfach vernetzten Servern
Dieser Abschnitt zeigt ein Beispiel für eine minimale EZ-LAG-Konfiguration für die Topologie in Abbildung 3. Sie verwenden Anweisungen in der [edit services evpn] Konfigurationszeilengruppe. Diese Konfiguration stellt alle erforderlichen Parameter bereit, damit das Commit-Skript eine entsprechende EVPN-VXLAN-Konfiguration generieren kann. Sie konfigurieren nur einige wenige Elemente, die für jedes Peer-PE-Gerät spezifisch sind. Ansonsten ist der größte Teil der Konfiguration auf beiden Geräten gleich.
In diesem Beispiel hosten beide Peer-PE-Geräte dieselben VLANs und verwenden dieselben physischen Schnittstellennamen für die Verbindung zu den mehrfach vernetzten Servern, sodass diese erforderlichen Konfigurationsparameter alle Teil der gemeinsamen Konfiguration der Peer-PE-Geräte sein können. Da die Zuweisung der physischen Schnittstellen pro Gerät in der Praxis jedoch in der Regel unterschiedlich ist, fügen wir die EZ-LAG-Konfigurationsanweisungen für diese Parameter unten separat für jedes Peer-PE-Gerät hinzu.
Das Commit-Skript verwendet Standardwerte für einige Elemente. Es leitet auch automatisch andere Werte für die generierte Konfiguration aus den Parametern in der vereinfachten Konfiguration ab, wie bereits erwähnt.
Beachten Sie, dass wir in dieser Konfiguration die folgenden allgemeinen Subnetzadressparameter für beide Peer-PE-Geräte konfigurieren. Wir tun dies, weil das Commit-Skript Werte auf jedem Peer-PE-Gerät verwendet oder automatisch ableitet, basierend auf dem, auf dem peer-id das Skript ausgeführt wird:
-
Die Geräte-Loopback-Subnetzadressen für jedes Gerät:
set services evpn device-attribute loopback peer1-subnet peer1-subnet peer2-subnet peer2-subnet
Das Commit-Skript verwendet die angegebene Loopback-Subnetzadresse als lokale Adresse für die Instanz, auf der peer-id es ausgeführt wird. Er verwendet die andere peer-id Loopback-Subnetzadresse als Peer-PE-Gerätenachbaradresse.
-
Die Peer-to-Peer-Link-Subnetzadressen des Peer-PE-Geräts:
set services evpn device-attribute peer-to-peer peer-subnet inet subnet-address
Das Commit-Skript verwendet die aggregierte Ethernet-Schnittstellen-Subnetzadresse für peer-id 1 als konfiguriert subnet-addressund leitet die Adresse für peer-id 2 als das subnet-address plus 1 im Byte niedriger Ordnung des Adress-Subnetzbereichs ab.
-
Die Subnetzadresse der IRB-Schnittstelle für jede IRB-Schnittstelle, die jedes VLAN bedient:
set services evpn evpn-vxlan irb irb-instance subnet-address inet subnet-address
Das Commit-Skript leitet eine IRB-Schnittstellenadresse auf die gleiche Weise ab wie für die oben genannten aggregierten Peer-to-Peer-Ethernet-Adressen – es verwendet die konfigurierte subnet-address für peer-id 1 und addiert 1 zum Byte niedriger Ordnung dieses subnet-address Adressbereichs für peer-id 2.
Der Commit-Prozess führt keine Commit-Prüfung durch, um die Einstellung derselben Subnetzadresse auf beiden Geräten zu erzwingen. Standardmäßig leitet das Commit-Skript diese Adressen automatisch basierend auf den angegebenen subnet-address peer-id 1-Werten ab. Daher wird dringend empfohlen, diese Subnetzadressen auf beiden Peer-PE-Geräten in einer EZ-LAG-Konfiguration auf denselben Basiswert festzulegen. Auf diese Weise funktioniert die Standardadressableitung wie erwartet für das Loopback-Gerät, den Loopback-Peer-Link und die IRB-Schnittstellen-Subnetzadressen auf jedem Peer-PE-Gerät.
Unter Abgeleitete Werte in der generierten Konfiguration finden Sie Details zu allen Werten, die das Commit-Skript für die generierte Konfiguration ableitet.
- EZ-LAG-Konfiguration für zwei mehrfach vernetzte Server
- Standardparameter, die in der simplifizierten Konfiguration nicht angegeben sind
EZ-LAG-Konfiguration für zwei mehrfach vernetzte Server
Peer PE 1:
set services evpn device-attribute peer-id 1
set services evpn device-attribute peer-to-peer peer-subnet interface-name ge-0/0/0
set services evpn device-attribute peer-to-peer peer-subnet interface-name ge-0/0/1
set services evpn evpn-vxlan server SERVER_1 interface ge-0/0/3
set services evpn evpn-vxlan server SERVER_2 interface ge-0/0/4
Peer PE 2:
set services evpn device-attribute peer-id 2
set services evpn device-attribute peer-to-peer peer-subnet interface-name ge-1/0/0
set services evpn device-attribute peer-to-peer peer-subnet interface-name ge-1/0/1
set services evpn evpn-vxlan server SERVER_1 interface ge-0/0/3
set services evpn evpn-vxlan server SERVER_2 interface ge-0/0/4
Gemeinsame Konfiguration für beide Peer-PE-Geräte:
set services evpn device-attribute loopback peer1-subnet 192.168.1.1/32 peer2-subnet 192.168.2.1/32
set services evpn device-attribute system-id 10:11:12:13:14:10
set services evpn device-attribute peer-to-peer peer-subnet inet 10.1.1.0/31
set services evpn evpn-vxlan irb irb_10 vlan-id 10
set services evpn evpn-vxlan irb irb_10 subnet-address inet 10.10.1.1/24
set services evpn evpn-vxlan irb irb_20 vlan-id 20
set services evpn evpn-vxlan irb irb_20 subnet-address inet 10.20.1.1/24
set services evpn evpn-vxlan server SERVER_1 esi-lag-id 1
set services evpn evpn-vxlan server SERVER_1 vlan-id-list [ 10 20 ]
set services evpn evpn-vxlan server SERVER_2 esi-lag-id 2
set services evpn evpn-vxlan server SERVER_2 vlan-id-list [ 10 20 ]
Standardparameter, die in der simplifizierten Konfiguration nicht angegeben sind
Das Commit-Skript verwendet die folgenden Standardelemente, die Sie in dieser vereinfachten Konfiguration nicht angeben:
| Konfigurationselement | Standardwert |
|---|---|
|
Aggregierte Anzahl Ethernet-Geräte |
255 |
|
Peer-to-Peer-PE-Geräteverbindungen |
ae0 |
|
Overlay-Peering, autonomes System, Zahlenbasiswert |
65000 |
|
Underlay- und Overly-Peering-Protokoll |
EBGP |
|
Underlay-BGP-Gruppenname |
__SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY |
|
Name und Richtlinienerklärung der Underlay-Exportrichtlinie |
EXPORT-LO0 |
|
Name der Overlay-BGP-Gruppe |
__SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY |
|
EVPN-VXLAN MAC-VRF-Instanz |
instance-id 1 Name: __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1
|
|
Virtuelle Gateway-MAC-Adresse (für IPv4) |
00:00:5E:00:01:01 |
|
VLAN-Name |
SERVICES_EVPN_EVPN_VXLAN_VLAN_vlan-id |
|
Name des Sturmkontrollprofils |
__SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL |
Generierte Konfiguration mit zwei mehrfach vernetzten Servern
Wenn Sie das EZ-LAG-Konfigurationscommitskript aktiviert haben, generiert das Commitskript beim Commit der Konfiguration in der simplifizierten Konfiguration mit zwei mehrfach vernetzten Servern die folgende EVPN-VXLAN-Konfiguration. Standardmäßig konfiguriert das Commit-Skript die Sturmkontrolle und die Lightweight Loop-Erkennung auf den serverseitigen Schnittstellen.
Unter Abgeleitete Werte in der generierten Konfiguration finden Sie alle Werte, die das Commit-Skript in dieser generierten Konfiguration aus der vereinfachten Konfiguration ableitet.
Peer PE 1:
set chassis aggregated-devices ethernet device-count 255
set chassis network-services enhanced-ip
set interfaces ge-0/0/0 ether-options 802.3ad ae0
set interfaces ge-0/0/1 ether-options 802.3ad ae0
set interfaces ge-0/0/3 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/3 ether-options 802.3ad ae1
set interfaces ge-0/0/4 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/4 ether-options 802.3ad ae2
set interfaces ae0 aggregated-ether-options lacp active
set interfaces ae0 unit 0 family inet address 10.1.1.0/31
set interfaces ae1 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae1 encapsulation flexible-ethernet-services
set interfaces ae1 esi auto-derive type-1-lacp
set interfaces ae1 esi all-active
set interfaces ae1 aggregated-ether-options lacp active
set interfaces ae1 aggregated-ether-options lacp system-id 10:11:12:13:14:11
set interfaces ae1 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae1 unit 1 family ethernet-switching vlan members 10
set interfaces ae1 unit 1 family ethernet-switching vlan members 20
set interfaces ae2 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae2 encapsulation flexible-ethernet-services
set interfaces ae2 esi auto-derive type-1-lacp
set interfaces ae2 esi all-active
set interfaces ae2 aggregated-ether-options lacp active
set interfaces ae2 aggregated-ether-options lacp system-id 10:11:12:13:14:12
set interfaces ae2 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae2 unit 1 family ethernet-switching vlan members 10
set interfaces ae2 unit 1 family ethernet-switching vlan members 20
set interfaces irb unit 10 virtual-gateway-accept-data
set interfaces irb unit 10 family inet address 10.10.1.1/24 virtual-gateway-address 10.10.1.254
set interfaces irb unit 10 virtual-gateway-v4-mac 00:00:5e:00:01:01
set interfaces irb unit 20 virtual-gateway-accept-data
set interfaces irb unit 20 family inet address 10.20.1.1/24 virtual-gateway-address 10.20.1.254
set interfaces irb unit 20 virtual-gateway-v4-mac 00:00:5e:00:01:01
set interfaces lo0 unit 0 family inet address 192.168.1.1/32 primary
set interfaces lo0 unit 0 family inet address 192.168.1.1/32 preferred
set forwarding-options storm-control-profiles __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL all bandwidth-percentage 1
set policy-options policy-statement EXPORT-LO0 term LOOPBACK from interface lo0.0
set policy-options policy-statement EXPORT-LO0 term LOOPBACK then accept
set policy-options policy-statement EXPORT-LO0 term REJECT then reject
set policy-options policy-statement pplb then load-balance per-packet
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 instance-type mac-vrf
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 protocols evpn encapsulation vxlan
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 protocols evpn default-gateway no-gateway-community
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vtep-source-interface lo0.0
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 service-type vlan-aware
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae1.1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae2.1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 route-distinguisher 192.168.1.1:1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vrf-target target:1:1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 vlan-id 10
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 l3-interface irb.10
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 vxlan vni 10010
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 vlan-id 20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 l3-interface irb.20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 vxlan vni 10020
set routing-options router-id 192.168.1.1
set routing-options autonomous-system 65001
set routing-options forwarding-table export pplb
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY type external
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY local-address 10.1.1.0
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY export EXPORT-LO0
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY local-as 65004
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY multipath multiple-as
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY neighbor 10.1.1.1 peer-as 65003
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY type external
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY multihop ttl 2
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY multihop no-nexthop-change
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY local-address 192.168.1.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY family evpn signaling
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY neighbor 192.168.2.1 peer-as 65002
set protocols evpn no-core-isolation
set protocols l2-learning platform-parameters no-mac-flush-on-aa-ae-down
set protocols loop-detect enhanced interface ae1.1 vlan-id 10
set protocols loop-detect enhanced interface ae1.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae1.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae1.1 revert-interval 60
set protocols loop-detect enhanced interface ae2.1 vlan-id 10
set protocols loop-detect enhanced interface ae2.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae2.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae2.1 revert-interval 60
Peer PE 2:
set chassis aggregated-devices ethernet device-count 255
set chassis network-services enhanced-ip
set interfaces ge-0/0/0 ether-options 802.3ad ae0
set interfaces ge-0/0/1 ether-options 802.3ad ae0
set interfaces ge-0/0/3 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/3 ether-options 802.3ad ae1
set interfaces ge-0/0/4 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/4 ether-options 802.3ad ae2
set interfaces ae0 aggregated-ether-options lacp active
set interfaces ae0 unit 0 family inet address 10.1.1.0/31
set interfaces ae1 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae1 encapsulation flexible-ethernet-services
set interfaces ae1 esi auto-derive type-1-lacp
set interfaces ae1 esi all-active
set interfaces ae1 aggregated-ether-options lacp active
set interfaces ae1 aggregated-ether-options lacp system-id 10:11:12:13:14:11
set interfaces ae1 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae1 unit 1 family ethernet-switching vlan members 10
set interfaces ae1 unit 1 family ethernet-switching vlan members 20
set interfaces ae2 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae2 encapsulation flexible-ethernet-services
set interfaces ae2 esi auto-derive type-1-lacp
set interfaces ae2 esi all-active
set interfaces ae2 aggregated-ether-options lacp active
set interfaces ae2 aggregated-ether-options lacp system-id 10:11:12:13:14:12
set interfaces ae2 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae2 unit 1 family ethernet-switching vlan members 10
set interfaces ae2 unit 1 family ethernet-switching vlan members 20
set interfaces irb unit 10 virtual-gateway-accept-data
set interfaces irb unit 10 family inet address 10.10.1.2/24 virtual-gateway-address 10.10.1.254
set interfaces irb unit 10 virtual-gateway-v4-mac 00:00:5e:00:01:01
set interfaces irb unit 20 virtual-gateway-accept-data
set interfaces irb unit 20 family inet address 10.20.1.2/24 virtual-gateway-address 10.20.1.254
set interfaces irb unit 20 virtual-gateway-v4-mac 00:00:5e:00:01:01
set interfaces lo0 unit 0 family inet address 192.168.2.1/32 primary
set interfaces lo0 unit 0 family inet address 192.168.2.1/32 preferred
set forwarding-options storm-control-profiles __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL all bandwidth-percentage 1
set policy-options policy-statement EXPORT-LO0 term LOOPBACK from interface lo0.0
set policy-options policy-statement EXPORT-LO0 term LOOPBACK then accept
set policy-options policy-statement EXPORT-LO0 term REJECT then reject
set policy-options policy-statement pplb then load-balance per-packet
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 instance-type mac-vrf
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 protocols evpn encapsulation vxlan
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 protocols evpn default-gateway no-gateway-community
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vtep-source-interface lo0.0
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 service-type vlan-aware
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae1.1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae2.1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 route-distinguisher 192.168.2.1:1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vrf-target target:1:1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 vlan-id 10
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 l3-interface irb.10
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 vxlan vni 10010
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 vlan-id 20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 l3-interface irb.20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 vxlan vni 10020
set routing-options router-id 192.168.2.1
set routing-options autonomous-system 65002
set routing-options forwarding-table export pplb
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY type external
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY local-address 10.1.1.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY export EXPORT-LO0
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY local-as 65003
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY multipath multiple-as
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY neighbor 10.1.1.0 peer-as 65004
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY type external
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY multihop ttl 2
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY multihop no-nexthop-change
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY local-address 192.168.2.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY family evpn signaling
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY neighbor 192.168.1.1 peer-as 65001
set protocols evpn no-core-isolation
set protocols l2-learning platform-parameters no-mac-flush-on-aa-ae-down
set protocols loop-detect enhanced interface ae1.1 vlan-id 10
set protocols loop-detect enhanced interface ae1.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae1.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae1.1 revert-interval 60
set protocols loop-detect enhanced interface ae2.1 vlan-id 10
set protocols loop-detect enhanced interface ae2.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae2.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae2.1 revert-interval 60
Abgeleitete Werte in der generierten Konfiguration
In der generierten Konfiguration in Generierte Konfiguration mit zwei mehrfach vernetzten Servern leitet das Commit-Skript die folgenden Werte basierend auf den entsprechenden EZ-LAG-Konfigurationselementen ab:
| Konfigurationselement | Abgeleitet von [edit services evpn] | Abgeleiteter Wert auf Peer peer-id | |
|---|---|---|---|
| Peer 1 | Peer 2 | ||
|
AS-Nummer |
Standard-AS-Nummernbasis: 65000 |
Underlay AS-Nummer: 65004 Overlay AS-Nummer: 65001 |
Underlay AS-Nummer: 65003 Overlay AS-Nummer: 65002 |
|
Peer-to-Peer-ae0-Adresse |
|
10.1.1.0/31 |
10.1.1.1/31 |
|
Lokale Underlay-EBGP-Adresse und Nachbaradresse |
|
|
|
|
Overlay EBGP: lokale Adresse und Nachbaradresse |
|
|
|
|
system-id für LACP-Konfiguration pro Server ESI LAG-Link |
|
AE1: 10:11:12:13:14:11 AE2: 10:11:12:13:14:12 |
AE1: 10:11:12:13:14:11 AE2: 10:11:12:13:14:12 |
|
Server-VLANs für:
|
|
|
|
|
IRB Schnittstelle Subnetzadresse und |
|
10.10.1.1/24 10.10.1.254/24 |
10.10.1.2/24 10.10.1.254/24 |
|
IRB-Schnittstelle Subnetzadresse und |
|
10.20.1.1/24 10.20.1.254/24 |
10.20.1.2/24 10.20.1.254/24 |
|
Unterscheidung der MAC-VRF-Instanzroute |
Standardmäßiges MAC-VRF instance-id: 1
|
192.168.1.1:1 |
192.168.2.1:1 |
|
MAC-VRF-Instanz-Routenziel |
Standardmäßiges MAC-VRF instance-id: 1
|
|
|
|
MAC-VRF-Instanz aggregierte logische Einheiten der Ethernet-Schnittstelle pro Server ESI LAG-Link: ae[esi-lag-id].[instance-id] |
Standardmäßiges MAC-VRF instance-id: 1
|
Server 1: ae1.1 Server 2: ae2.1 |
Server 1: ae1.1 Server 2: ae2.1 |
|
IRB-Schnittstellennamen (VLANs 10 und 20) |
|
|
|
|
VLAN-zu-VNI-Zuordnungen (VLANs 10 und 20) |
Standard-VNI-Basiswert: 10000 |
Für VLAN 10: 10010 Für VLAN 20: 10020 |
für VLAN 10: 10010 für VLAN 20: 10020 |
Konfiguration für einen neuen mehrfach vernetzten Server hinzufügen
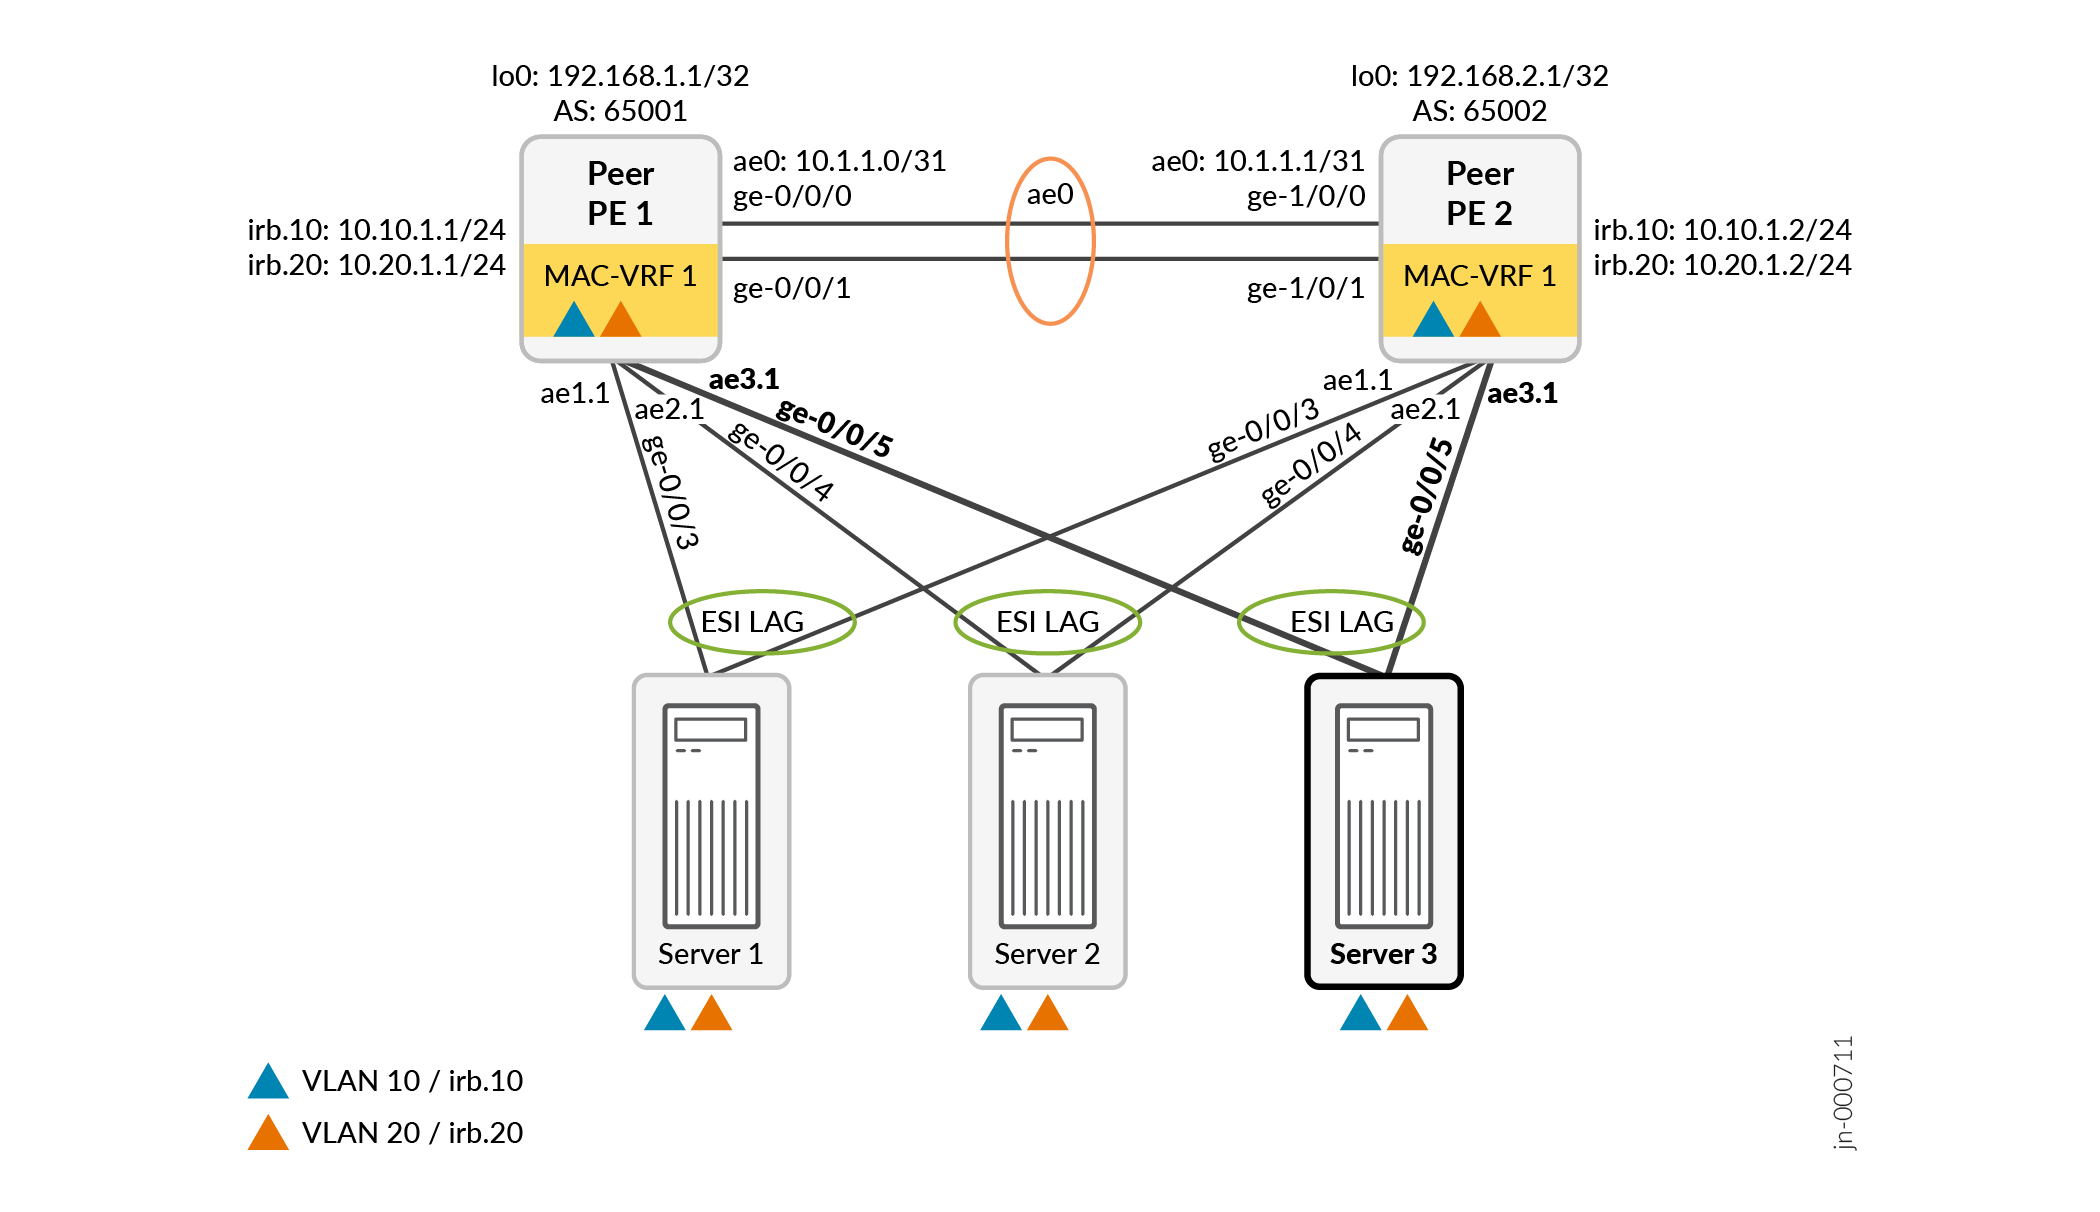
Abbildung 4 zeigt die gleiche Topologie wie Abbildung 3 mit einem zusätzlichen mehrfach vernetzten Server.
Die Beispielkonfiguration hier zeigt, wie der neue Multihomed-Server Server 3 hinzugefügt wird, der die beiden VLANs VLAN 10 und VLAN 20 hostet.
- Simplifizierte Konfiguration zum Hinzufügen eines neuen Multihomed-Servers und ESI LAG
- Zusätzlich generierte Konfiguration für einen neuen Multihomed-Server und ESI LAG
Simplifizierte Konfiguration zum Hinzufügen eines neuen Multihomed-Servers und ESI LAG
In diesem Beispiel haben beide Peer-PE-Geräte:
-
Verbinden Sie sich mit dem neuen Server über die Schnittstelle ge-0/0/5.
-
Hosten Sie die gleichen VLANs, VLAN 10 und VLAN 20.
-
Standardmäßig automatisch den ES-Identifikator ableiten (über den
set interfaces aex esi auto-derive type-1-lacpBefehl)
Daher können Sie auf beiden Geräten dieselben zusätzlichen EZ-LAG-Konfigurationsanweisungen hinzufügen, und das Commit-Skript generiert auf beiden Geräten dieselben zusätzlichen Konfigurationsanweisungen. Sie können auch Optionen auf Hierarchieebene [edit services evpn evpn-vxlan] im selben Befehl kombinieren server server-name , wie dieses Konfigurationsbeispiel zeigt. Sie müssen nur eine Konfigurationsposition für diesen Anwendungsfall hinzufügen.
Um Server 3 mit entsprechenden ESI-LAG-Verknüpfungen hinzuzufügen, fügen Sie der vorhandenen vereinfachten Konfiguration auf Peer PE 1 und Peer PE 2 den folgenden einzelnen EZ-LAG-Konfigurationsbefehl hinzu:
set services evpn evpn-vxlan server SERVER_3 esi-lag-id 3 vlan-id-list [ 10 20 ] interface ge-0/0/5
Zusätzlich generierte Konfiguration für einen neuen Multihomed-Server und ESI LAG
Das Commit-Skript generiert die folgende zusätzliche Konfiguration auf beiden Peer-PE-Geräten aus den vereinfachten Konfigurationsanweisungen in der simplifizierten Konfiguration, um einen neuen mehrfach vernetzten Server und ESI LAG hinzuzufügen:
set interfaces ge-0/0/5 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/5 ether-options 802.3ad ae3
set interfaces ae3 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae3 encapsulation flexible-ethernet-services
set interfaces ae3 esi auto-derive type-1-lacp
set interfaces ae3 esi all-active
set interfaces ae3 aggregated-ether-options lacp active
set interfaces ae3 aggregated-ether-options lacp system-id 10:11:12:13:14:13
set interfaces ae3 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae3 unit 1 family ethernet-switching vlan members 10
set interfaces ae3 unit 1 family ethernet-switching vlan members 20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae3.1
set protocols loop-detect enhanced interface ae3.1 vlan-id 10
set protocols loop-detect enhanced interface ae3.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae3.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae3.1 revert-interval 60
Hinzufügen einer neuen VLAN- und IRB-Schnittstelle
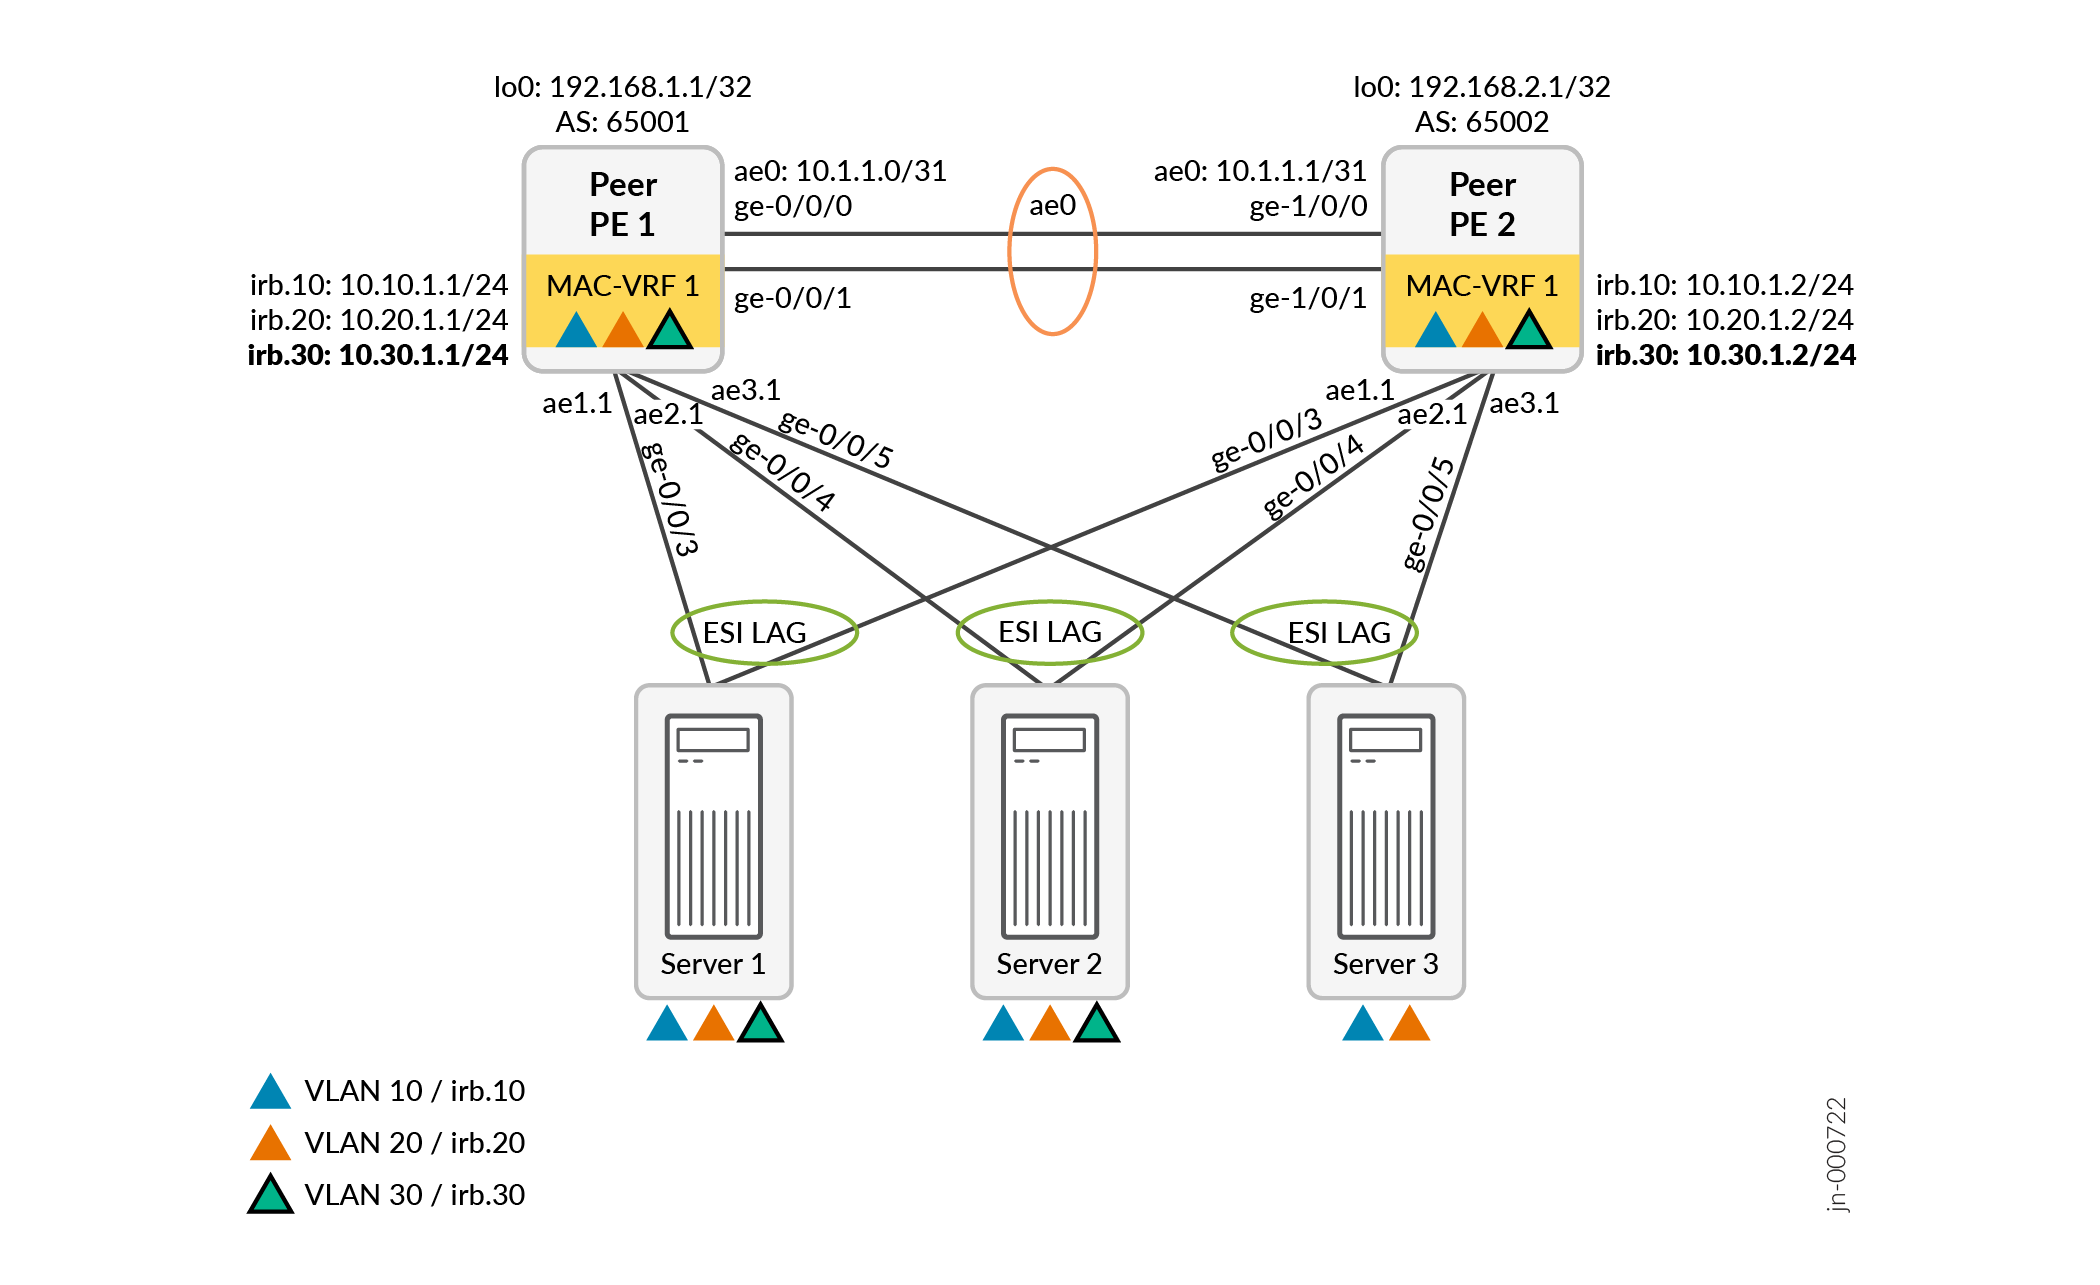
Abbildung 5 zeigt dieselbe Topologie wie Abbildung 5 mit einem neuen VLAN, VLAN 30, das nur von Server 1 und Server 2 gehostet wird.
- Simplifizierte Konfiguration zum Hinzufügen eines neuen VLAN
- Zusätzlich generierte Konfiguration für ein neues VLAN
Simplifizierte Konfiguration zum Hinzufügen eines neuen VLAN
Fügen Sie die folgenden EZ-LAG-Konfigurationsbefehle hinzu, um VLAN 30 für Server 1 und Server 2 zur ursprünglichen Konfiguration in EZ-LAG-Konfiguration mit mehrfach vernetzten Servern hinzuzufügen:
Auf beiden Peer PE-Geräten:
set services evpn evpn-vxlan irb IRB_30 vlan-id 30 subnet-address inet 10.30.1.1/24
set services evpn evpn-vxlan server SERVER_1 vlan-id-list [ 30 ]
set services evpn evpn-vxlan server SERVER_2 vlan-id-list [ 30 ]
Die vereinfachte EVPN-LAG-Konfiguration ist hier auf beiden Peer-PE-Geräten gleich, in diesem Fall:
-
Das Commit-Skript leitet mit dem angegebenen subnet-address Parameter eindeutige Subnetzadressen der IRB-Schnittstelle für Sie ab.
-
Wir fügen auf beiden Geräten dasselbe VLAN hinzu.
Zusätzlich generierte Konfiguration für ein neues VLAN
Das Commit-Skript generiert die folgende zusätzliche Konfiguration für VLAN 30:
Peer PE 1:
set interfaces ae1 unit 1 family ethernet-switching vlan members 30
set interfaces ae2 unit 1 family ethernet-switching vlan members 30
set interfaces irb unit 30 virtual-gateway-accept-data
set interfaces irb unit 30 family inet address 10.30.1.1/24 virtual-gateway-address 10.30.1.254
set interfaces irb unit 30 virtual-gateway-v4-mac 00:00:5e:00:01:01
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 vlan-id 30
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 l3-interface irb.30
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 vxlan vni 10030
Peer PE 2:
set interfaces ae1 unit 1 family ethernet-switching vlan members 30
set interfaces ae2 unit 1 family ethernet-switching vlan members 30
set interfaces irb unit 30 virtual-gateway-accept-data
set interfaces irb unit 30 family inet address 10.30.1.2/24 virtual-gateway-address 10.30.1.254
set interfaces irb unit 30 virtual-gateway-v4-mac 00:00:5e:00:01:01
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 vlan-id 30
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 l3-interface irb.30
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 vxlan vni 10030
Hinzufügen eines neuen Single-Homed-Servers
Abbildung 6 fügt einen Single-Homed-Server, Server 4, hinzu, der nur eine Verbindung mit Peer PE 1 herstellt. Server 4 hostet die VLANs VLAN 10 und VLAN 20.
In der vereinfachten Konfiguration geben Sie a single-home-id an, um Single-Homed-Serververbindungen und die Parameter für diesen Server zu identifizieren. Standardmäßig verwendet das Commit-Skript aggregierte Ethernet-Schnittstellennamen, beginnend mit einem Basisindex von 1024 für Links zu Single-Homed-Servern. Das Commit-Skript fügt das zu single-home-id diesem Index hinzu und erzeugt Schnittstellennamen, die mit ae1025 beginnen (für single-home-id = 1).
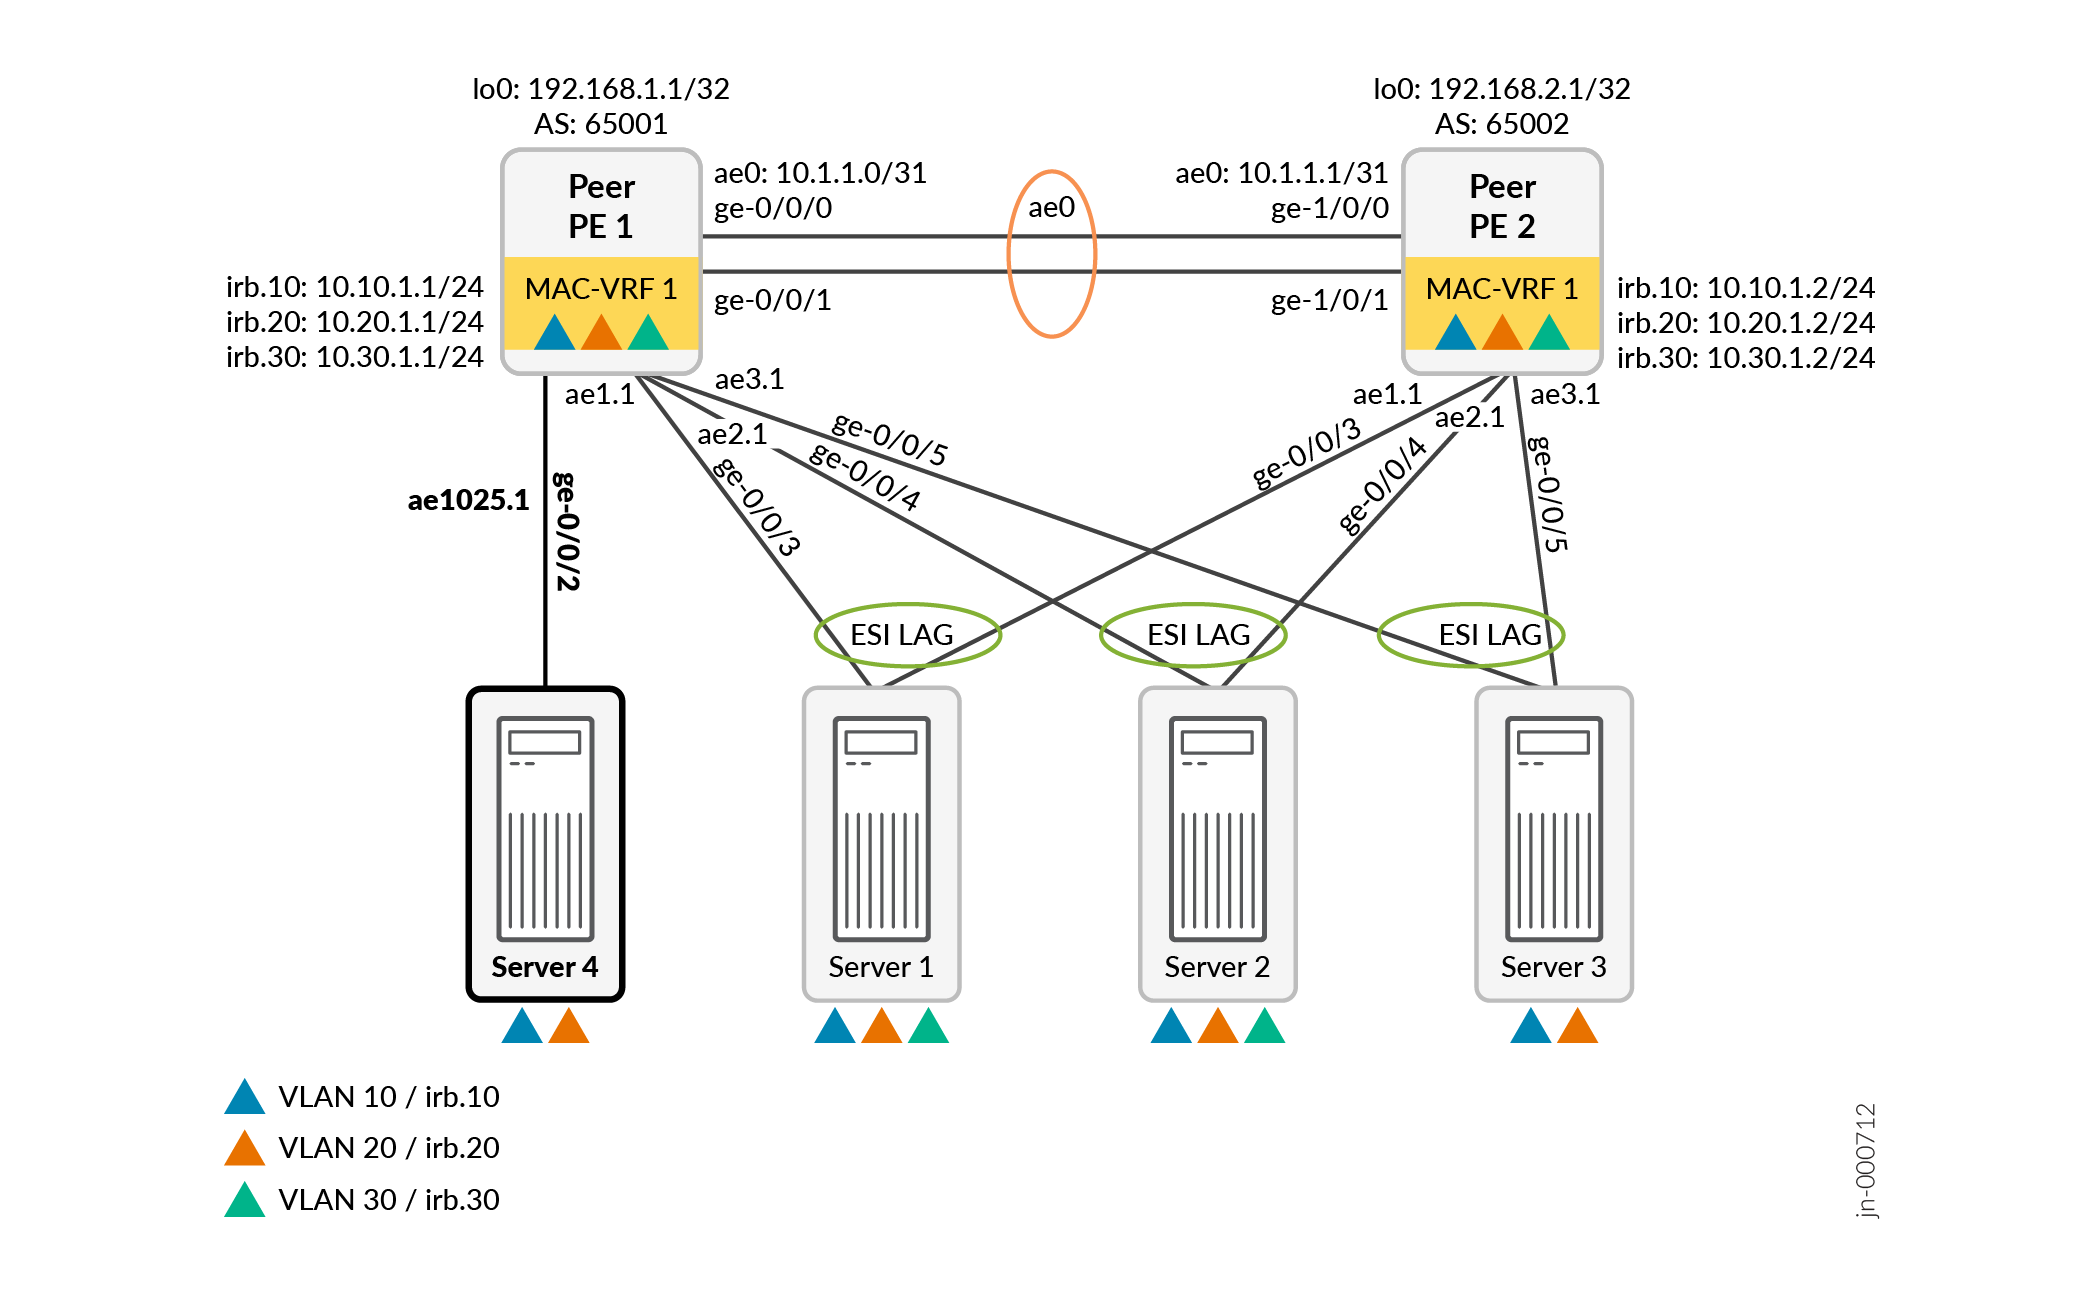
- Simplifizierte Konfiguration zum Hinzufügen eines Single-Homed-Servers
- Zusätzliche generierte Konfiguration für einen Single-Homed-Server
Simplifizierte Konfiguration zum Hinzufügen eines Single-Homed-Servers
Um Single-Homed Server 4 zur ursprünglichen Konfiguration in EZ-LAG-Konfiguration mit Multihomed Servern hinzuzufügen), fügen Sie die folgenden EZ-LAG-Konfigurationsbefehle auf Peer PE 1 hinzu:
set services evpn evpn-vxlan server SERVER_4 single-home-id 1 vlan-id-list [ 10 20 ] interface ge-0/0/2
Sie können Optionen auf Hierarchieebene [edit services evpn evpn-vxlan] kombinierenserver server-name , wie dieses Konfigurationsbeispiel zeigt. Daher müssen Sie nur eine Konfigurationsposition für diesen Anwendungsfall hinzufügen.
Zusätzliche generierte Konfiguration für einen Single-Homed-Server
Das Commit-Skript generiert die folgende zusätzliche Konfiguration für Server 4 auf Peer PE 1:
set interfaces ge-0/0/2 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/2 ether-options 802.3ad ae1025
set interfaces ae1025 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae1025 encapsulation flexible-ethernet-services
set interfaces ae1025 aggregated-ether-options lacp active
set interfaces ae1025 aggregated-ether-options lacp system-id 10:11:12:13:18:19
set interfaces ae1025 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae1025 unit 1 family ethernet-switching vlan members 10
set interfaces ae1025 unit 1 family ethernet-switching vlan members 20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae1025.1
set protocols loop-detect enhanced interface ae1025.1 vlan-id 10
set protocols loop-detect enhanced interface ae1025.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae1025.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae1025.1 revert-interval 60
Hinzufügen einer Zugriffsmodusschnittstelle oder einer nativen VLAN-ID für Trunk-Schnittstellen
Für die Peer-PE-zu-Server-Schnittstellen in einer EZ-LAG-Konfiguration generiert das Commit-Skript standardmäßig Schnittstellenkonfigurationen für den Bündelfunkmodus, wenn Sie die vlan-id-list vereinfachte Konfigurationsanweisung angeben. Das Commit-Skript generierte ursprünglich Schnittstellenkonfigurationen im Bündelfunkmodus mit der vlan-tagging Einstellung, verwendet aber auf unterstützten Plattformen stattdessen die flexible-vlan-tagging Einstellung in den generierten Konfigurationen für diese Schnittstellen.
Auf Plattformen, die VLAN-Tagging und flexible VLAN-Tagging-Funktionen mit Schnittstellenkonfigurationen automatisch unterstützen, wird in der generierten Konfiguration weder die vlan-tagging oder-Anweisung flexible-vlan-tagging angezeigt.
Für Schnittstellen im Bündelfunkmodus können Sie in der vereinfachten Konfiguration eine benutzerdefinierte native VLAN-ID angeben, indem Sie die native-vlan-id native-vlan-id Option auf Hierarchieebene [edit services evpn evpn-vxlan server server-name] verwenden. Das Commit-Skript fügt diesem Server eine native-vlan-id Anweisung in der generierten Konfiguration für die Bündelfunkmodus-Schnittstelle hinzu. Wenn Sie eine native VLAN-ID angeben, kann die Bündelfunkmodus-Schnittstelle sowohl nicht getaggten Datenverkehr als auch Datenverkehr für die VLANs in ihrer akzeptieren vlan-id-list.
Zum Beispiel mit einer EZ-LAG-Konfiguration für eine Bündelfunkmodus-Schnittstelle wie der folgenden:
set services evpn evpn-vxlan server SERVER_1 native-vlan-id 100  # add user-defined native VLAN ID
set services evpn evpn-vxlan server SERVER_1 interface ge-0/0/3
set services evpn evpn-vxlan server SERVER_1 esi-lag-id 1
set services evpn evpn-vxlan server SERVER_1 vlan-id-list [ 10 20 ]
Dies ist der Unterschied in der Konfiguration, die vom Commit-Skript generiert wird:
set interfaces ae1 native-vlan-id 100
set interfaces ae1 flexible-vlan-tagging
set interfaces ae1 encapsulation flexible-ethernet-services
set interfaces ae1 esi auto-derive type-1-lacp
set interfaces ae1 esi all-active
set interfaces ae1 aggregated-ether-options lacp active
set interfaces ae1 aggregated-ether-options lacp system-id 10:11:12:13:14:11
set interfaces ae1 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae1 unit 1 family ethernet-switching vlan members 10
set interfaces ae1 unit 1 family ethernet-switching vlan members 20
Auf einigen Plattformen können Sie eine PE-zu-Server-Schnittstelle auch als Zugriffsmodusschnittstelle anstelle einer Bündelfunkmodus-Schnittstelle konfigurieren. Fügen Sie dazu anstelle der vlan-id-list Anweisung die access-vlan-id access-vlan-id vereinfachte Konfigurationsanweisung für einen Server ein. Das Commit-Skript generiert eine Schnittstellenkonfiguration im Zugriffsmodus und ordnet die Schnittstelle der angegebenen VLAN-ID zu.
Die access-vlan-id access-vlan-id vereinfachte Konfigurationsanweisung ist auf einer der folgenden Hierarchieebenen verfügbar:
-
[edit services evpn evpn-vxlan server server-name]: Die Schnittstelle ist der MAC-VRF-Standardinstanz (__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1) zugeordnet. -
[edit services evpn evpn-vxlan server server-name mac-vrf-instance instance-id]: Die Schnittstelle ist der angegebenen benutzerdefinierten MAC-VRF-Instanz (__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_instance-id) zugeordnet.
Zum Beispiel mit einer EZ-LAG-Konfiguration für die Zugriffsmodusschnittstelle wie der folgenden:
set services evpn evpn-vxlan server SERVER_3 interface ge-0/0/5
set services evpn evpn-vxlan server SERVER_3 esi-lag-id 3
set services evpn evpn-vxlan server SERVER_3 access-vlan-id 30  # use access-mode instead of trunk mode
Dies ist der Unterschied zur Konfiguration des Bündelfunkmodus, die das Commit-Skript generiert:
set interfaces ae3 aggregated-ether-options lacp active
set interfaces ae3 aggregated-ether-options lacp system-id 10:11:12:13:14:13
set interfaces ae3 unit 0 family ethernet-switching interface-mode access
set interfaces ae3 unit 0 family ethernet-switching vlan members 30
Beachten Sie, dass Sie in der vereinfachten Konfiguration für jede PE-zu-Server-Schnittstelle mindestens eine vlan-id-list oder-Anweisung access-vlan-id einschließen müssen. Das Commit-Skript generiert dann die Schnittstellenkonfiguration entweder im Bündelfunkmodus (für eine vlan-id-list Anweisung) oder im Zugriffsmodus (für eine access-vlan-id Anweisung).
Verwenden von OSPF für die Underlay-Konfiguration
Standardmäßig generiert das EZ-LAG-Konfigurationscommit-Skript eine Konfiguration, die EBGP für das Underlay-Peering zwischen den Peer-PE-Geräten verwendet. Weitere Informationen finden Sie in den Konfigurationsanweisungen der Gruppe __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY EBGP im Beispiel unter Generierte Konfiguration mit zwei mehrfach vernetzten Servern.
Wenn Sie stattdessen OSPF für das Underlay-Peering verwenden möchten, schließen Sie die folgende Option in Ihre EZ-LAG-Konfiguration auf beiden Peer-PE-Geräten ein:
set services evpn device-attribute peer-to-peer underlay-connectivity ospf
Mit dieser Option generiert das Commit-Skript anstelle der standardmäßigen EBGP-Underlay-Konfigurationsanweisungen eine OSPF-Underlay-Peering-Konfiguration mit den folgenden Standardparametern (siehe auch Tabelle 2):
-
Aggregierte Ethernet-Schnittstelle logische Einheit ae0.0
-
OSPF-Bereich 0.0.0.0
Das Commit-Skript generiert die folgende standardmäßige OSPF-Underlay-Peering-Peering-Konfiguration auf beiden Peer-PE-Geräten:
set protocols ospf area 0.0.0.0 interface ae0.0
set protocols ospf area 0.0.0.0 interface lo0.0 passive
Wenn Sie die standardmäßigen EBGP- oder OSPF-Underlay-Peering-Konfigurationen nicht verwenden möchten, können Sie die folgende EZ-LAG-Konfigurationsoption festlegen:
set services evpn defaults-override no-underlay-config
Wenn diese Option gesetzt ist, generiert das Commit-Skript keine Underlay-Peering-Konfiguration. In diesem Fall müssen Sie das gewünschte Underlay-Peering manuell konfigurieren.
IBGP für die Overlay-Konfiguration verwenden
Standardmäßig generiert das EZ-LAG-Konfigurationscommit-Skript eine Konfiguration, die EBGP für das Overlay-Peering zwischen den Peer-PE-Geräten verwendet. Weitere Informationen finden Sie in den Konfigurationsanweisungen der Gruppe __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY EBGP im Beispiel unter Generierte Konfiguration mit zwei mehrfach vernetzten Servern.
Wenn Sie stattdessen IBGP für das Overlay-Peering verwenden möchten, schließen Sie die folgende Option in Ihre EZ-LAG-Konfiguration auf beiden Peer-PE-Geräten ein:
set services evpn device-attribute peer-to-peer overlay-connectivity ibgp
Bei dieser Option generiert das Commit-Skript anstelle der standardmäßigen EBGP-Overlay-Konfiguration eine IBGP-Overlay-Peering-Konfiguration mit den folgenden Standardparametern oder abgeleiteten Parametern (siehe auch Tabelle 2):
-
IBGP-Gruppenname __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY
-
AS-Nummer 65000
-
Lokale IBGP-Adresse und Peer-Nachbaradresse abgeleitet von
set services evpn device-attribute:-
peer-id peer-id -
loopback peer1-subnet peer1-subnet -
loopback peer2-subnet peer2-subnet
-
Für die Beispieltopologie in Abbildung 3 lautet die generierte Konfiguration:
Peer PE 1:
set routing-options autonomous-system 65000
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY type internal
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY local-address 192.168.1.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY family inet-vpn unicast
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY family evpn signaling
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY neighbor 192.168.2.1
Peer PE 2:
set routing-options autonomous-system 65000
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY type internal
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY local-address 192.168.2.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY family inet-vpn unicast
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY family evpn signaling
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY neighbor 192.168.1.1
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.
vlan-tagging die Peer-PE-zu-Server-Schnittstellen. Das Commit-Skript erfordert, dass Sie für jede dieser Schnittstellen einen angeben vlan-id-list . Ab Junos OS und Junos OS Evolved 26.2R1 generiert das Commit-Skript jetzt Schnittstellenkonfigurationen mit flexible-vlan-tagging anstelle von vlan-tagging. Für Schnittstellen im Bündelfunkmodus können Sie bei Bedarf eine native VLAN-ID in der vereinfachten Konfiguration angeben. Außerdem können Sie PE-zu-Server-Schnittstellen jetzt alternativ im Zugriffsmodus mit einer zugehörigen Zugriffs-VLAN-ID konfigurieren, anstatt den Bündelfunkmodus mit mehreren VLANs zu verwenden. Sie können Zugriffsmodusschnittstellen in der standardmäßigen MAC-VRF-Instanz oder einer benutzerdefinierten MAC-VRF-Instanz konfigurieren.