
DHCPv6 Relay Agent
Der DHCPv6-Relay-Agent erweitert den DHCP-Relay-Agent durch Unterstützung in einem IPv6-Netzwerk. Der DHCPv6-Relay-Agent übergibt Nachrichten zwischen dem DHCPv6-Client und dem DHCPv6-Server, ähnlich wie der DHCP-Relay-Agent ein IPv4-Netzwerk unterstützt. Mit DHCPv6-Relay-Agents ist in jedem physischen Netzwerk kein DHCPv6-Server erforderlich. Weitere Informationen zum Einfügen der DHCPv6-Schnittstellen-ID (Option 18), Remote-ID (Option 37) oder Client-MAC-Adresse (Option 79) in DHCPv6-Pakete und zum Überprüfen der DHCPv6-Konfiguration finden Sie in diesem Thema.
DHCPv6 Relay Agent – Übersicht
Wenn sich ein DHCPv6-Client anmeldet, verwendet der DHCPv6-Relay-Agent das AAA-Dienstframework, um mit dem RADIUS-Server zu interagieren und Authentifizierung und Kontoführung bereitzustellen. Der RADIUS-Server, der unabhängig vom DHCP konfiguriert wird, authentifiziert den Client und stellt das IPv6-Präfix und die Clientkonfigurationsparameter bereit, z. B. Sitzungs-Timeout und die maximal zulässige Anzahl von Clients pro Schnittstelle.
Die Paketübertragungs-Router der PTX-Serie unterstützen keine Authentifizierung für DHCPv6-Relay-Agents.
Die folgenden DHCPv6-Funktionen werden auf Routern der ACX-Serie nicht unterstützt:
Anwender-Authentifizierung für DHCPv6-Relay-Agenten
DHCP-Snooping
DHCPv6-Client
Lebenderkennung
Dynamische Profile
Option 37 Unterstützung für das Remote-Einfügen von IDs
Bidirectional Forwarding Detection (BFD) für DHCPv6-Relais
Der DHCPv6-Relay-Agent ist mit dem lokalen DHCP-Server und dem DHCP-Relay-Agent kompatibel und kann auf derselben Schnittstelle wie der lokale DHCP-Server oder der DHCP-Relay-Agent aktiviert werden.
Um den DHCPv6-Relay-Agent auf dem Router (oder Switch) zu konfigurieren, schließen Sie die dhcpv6 Anweisung auf Hierarchieebene [edit forwarding-options dhcp-relay] ein.
Sie können die dhcpv6 Anweisung auch auf den folgenden Hierarchieebenen einschließen:
[edit logical-systems logical-system-name forwarding-options dhcp-relay][edit logical-systems logical-system-name routing-instances routing-instance-name forwarding-options dhcp-relay][edit routing-instances routing-instance-name forwarding-options dhcp-relay]
Unter DHCPv6-Überwachung und -Verwaltung finden Sie spezifische Befehle zum Anzeigen und Löschen von DHCPv6-Bindungen und -Statistiken.
Konfigurieren des DHCPv6-Relay-Agenten
Der DHCPv6-Relay-Agent fungiert als Schnittstelle für das Weiterleiten von Nachrichten zwischen DHCPv6-Clients und dem DHCPv6-Server in verschiedenen IP-Netzwerken.
Das Beispiel beschreibt, wie der DHCPv6-Relay-Agent auf der Firewall der SRX-Serie konfiguriert wird. Die Firewall der SRX-Serie, die als DHCPv6-Relay-Agent fungiert, ist für die Weiterleitung der Anfragen und Antworten zwischen den DHCPv6-Clients und dem Server verantwortlich, die Teil verschiedener Routing-Instanzen sind.
Anforderungen
Die Beispielkonfiguration des DHCPv6-Relay-Agenten wurde mit den folgenden Hardware- und Softwarekomponenten getestet:
-
Firewalls der SRX-Serie mit Junos OS 22.3R1 oder höher.
Überblick
Sie können den DHCPv6-Relay-Agent konfigurieren, um zusätzliche Sicherheit beim Austausch von DHCPv6-Nachrichten zwischen einem DHCPv6-Server und DHCPv6-Clients zu bieten, die sich in verschiedenen virtuellen Routing-Instanzen befinden. Diese Art der Konfiguration ist für die DHCPv6-Relayverbindung zwischen einem DHCPv6-Server und einem DHCPv6-Client vorgesehen, wenn sich der DHCPv6-Server in einem Netzwerk befindet, das vom Clientnetzwerk isoliert ist.
Topologie
Um DHCPv6-Nachrichten zwischen verschiedenen Routinginstanzen auszutauschen, müssen Sie sowohl die serverseitige als auch die clientseitige Schnittstelle des DHCPv6-Relay-Agenten aktivieren, um DHCPv6-Pakete zu erkennen und weiterzuleiten.
Die folgende Abbildung 1 zeigt die DHCPv6-Leistung als lokaler DHCPv6-Server, DHCPv6-Client und DHCPv6-Relay-Agent
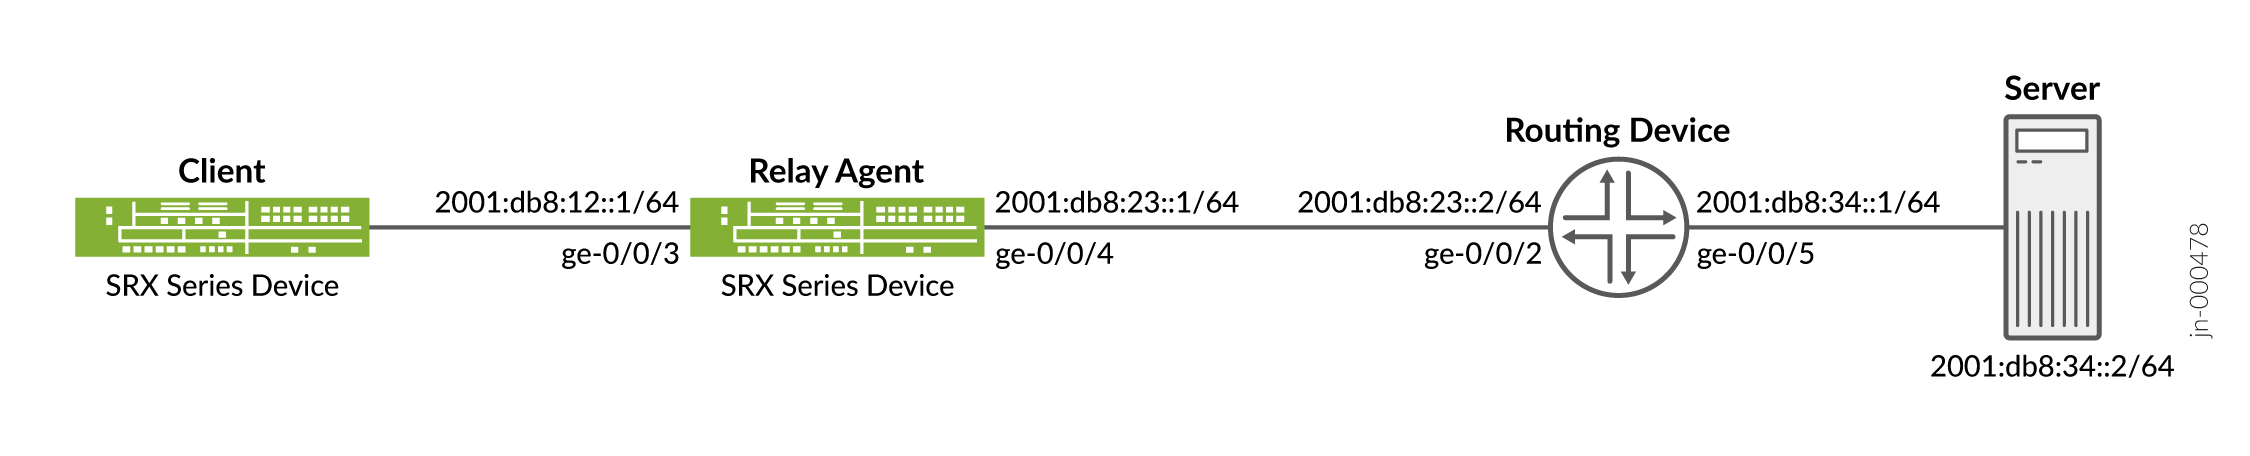
Die folgende Liste gibt einen Überblick über die Aufgaben, die zum Erstellen des DHCPv6-Nachrichtenaustauschs zwischen den verschiedenen Routinginstanzen erforderlich sind:
-
Konfigurieren Sie die clientseitige Seite des DHCPv6-Relay-Agenten.
-
Konfigurieren Sie die serverseitige Seite des DHCPv6-Relay-Agents.
-
Konfigurieren Sie die Sicherheitszone, um das DHCPv6-Protokoll zuzulassen.
Tabelle 1: DHCPv6-Relay-Parameter:
Parameter
Client-seitige Details
Serverseitige Details
Schnittstelle
GE-0/0/3.0
GE-0/0/4.0
Routing-Schnittstelle
Trust-VR
untrust-vr
IP-Adresse
2001:db8:12::1/64
2001:DB8:23::1/64
Hinweis:Damit dieses Setup funktioniert, müssen sich die DHCPv6-Serververbindungsroute und die Route der Relay-Agent-Schnittstelle in beiden Routing-Instanzen befinden. In der obigen Topologie muss beispielsweise die Serverroute 2001:db8:34::/64 mit dem dhcp-relay VR und die dhcp-relay-Schnittstellenroute 2001:db8:12::/64 mit der Standardrouting-Instanz gemeinsam genutzt werden.
Außerdem muss eine Dummy-DHCP-Relay-Konfiguration in der Routing-Instanz mit dem DHCPv6-Server hinzugefügt werden. Wenn dies nicht konfiguriert ist, kann dhcp-relay keine Pakete vom DHCPv6-Server empfangen.
Konfiguration
CLI-Schnellkonfiguration
In den folgenden Verfahren werden die Konfigurationsaufgaben zum Erstellen des DHCPv6-Nachrichtenaustauschs zwischen dem DHCPv6-Server und Clients in verschiedenen Routinginstanzen beschrieben. Um dieses Beispiel schnell zu konfigurieren, kopieren Sie die folgenden Befehle, fügen Sie sie in eine Textdatei ein, entfernen Sie alle Zeilenumbrüche, ändern Sie alle erforderlichen Details, damit sie mit Ihrer Netzwerkkonfiguration übereinstimmen, kopieren Sie die Befehle, fügen Sie sie [edit] in die CLI auf Hierarchieebene ein und geben Sie sie dann im Konfigurationsmodus ein commit .
Schnelle Konfiguration für kundenorientierten Support:
set routing-instances trust-vr instance-type virtual-router
set routing-instances trust-vr interface ge-0/0/3.0
set interfaces ge-0/0/3 unit 0 family inet6 address 2001:db8:12::1/64
Schnelle Konfiguration für serverseitigen Support:
set routing-instances untrust-vr instance-type virtual-router
set routing-instances untrust-vr interface ge-0/0/4.0
set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 forward-only-replies
set interfaces ge-0/0/4 unit 0 family inet6 address 2001:db8:23::1/64
Schnellkonfiguration für DHCPv6-Relay-Unterstützung:
set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 server-group dummy-config
set routing-instances untrust-vr routing-options instance-import import_relay_route_to_server_vr
set routing-instances untrust-vr routing-options static route 2001:db8:34::/64 next-hop 2001:db8:23::2
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 server-group server-1 2001:db8:34::2
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 active-server-group server-1
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 group relay-in-vr interface ge-0/0/3.0
set routing-instances trust-vr routing-options instance-import export_dhcp_server_route
set policy-options policy-statement export_dhcp_server_route term 1 from instance untrust-vr
set policy-options policy-statement export_dhcp_server_route term 1 from route-filter 2001:db8:34::/64 exact
set policy-options policy-statement export_dhcp_server_route term 1 then accept
set policy-options policy-statement export_dhcp_server_route term 2 then reject
set policy-options policy-statement import_relay_route_to_server_vr term 1 from instance trust-vr
set policy-options policy-statement import_relay_route_to_server_vr term 1 from route-filter 2001:db8:12::/64 exact
set policy-options policy-statement import_relay_route_to_server_vr term 1 then accept
set policy-options policy-statement import_relay_route_to_server_vr term 2 then reject
set routing-options static route 2001:db8:34::2/64 next-table untrust-vr.inet.0
Schnellkonfiguration für die Sicherheitszone, um das DHCPv6-Protokoll zuzulassen:
set security policies default-policy permit-all
set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic system-services all
set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic protocols all
set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic system-services all
set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic protocols all
Vorgehensweise
Schritt-für-Schritt-Anleitung
Im folgenden Beispiel müssen Sie durch verschiedene Ebenen in der Konfigurationshierarchie navigieren. Anweisungen dazu finden Sie unter Verwenden des CLI-Editors im Konfigurationsmodus im CLI-Benutzerhandbuch.
So konfigurieren Sie die Unterstützung auf der clientseitigen Seite des DHCPv6-Relay-Agenten:
-
Legen Sie einen Routinginstanztyp als virtuellen Router fest.
[edit]
user@host# set routing-instances trust-vr instance-type virtual-router
-
Festlegen einer Schnittstelle zum virtuellen Router
[edit]
user@host# set routing-instances trust-vr interface ge-0/0/3.0
-
Legen Sie die IP-Adresse auf die Schnittstelle fest.
[edit]
user@host# set interfaces ge-0/0/3 unit 0 family inet6 address 2001:db8:12::1/64
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die Unterstützung auf der serverseitigen Seite des DHCPv6-Relay-Agents:
-
Legen Sie einen virtuellen Router fest.
[edit]
user@host# set routing-instances untrust-vr instance-type virtual-router
-
Legen Sie eine Schnittstelle zum virtuellen Router fest.
[edit]
user@host# set routing-instances untrust-vr interface ge-0/0/4.0
-
Legen Sie die Option "Nur Antworten weiterleiten" fest.
[edit]
user@host# set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 forward-only-replies
-
Legen Sie die IP-Adresse auf die Schnittstelle fest.
[edit]
user@host# set interfaces ge-0/0/4 unit 0 family inet6 address 2001:db8:23::1/64
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie den lokalen DHCPv6-Server zur Unterstützung:
-
Legen Sie die Konfiguration in dhcp-relay für eine nicht vertrauenswürdige VR-Routing-Instanz fest
[edit ]
user@host# set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 server-group dummy-config
user@host# set routing-instances untrust-vr routing-options instance-import import_relay_route_to_server_vr
user@host# set routing-instances untrust-vr routing-options static route 2001:db8:34::/64 next-hop 2001:db8:23::2
-
Konfiguration in DHCP-Relay für Trust-VR-Routing-Instanz festlegen
[edit ]
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 server-group server-1 2001:db8:34::2
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 active-server-group server-1
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 group relay-in-vr interface ge-0/0/3.0
user@host# set routing-instances trust-vr routing-options instance-import export_dhcp_server_route
-
Legen Sie die Konfiguration so fest, dass Routen zwischen Routing-Instanzen freigegeben werden.
[edit ]
user@host# set policy-options policy-statement export_dhcp_server_route term 1 from instance untrust-vr
user@host# set policy-options policy-statement export_dhcp_server_route term 1 from route-filter 2001:db8:34::/64 exact
user@host# set policy-options policy-statement export_dhcp_server_route term 1 then accept
user@host# set policy-options policy-statement export_dhcp_server_route term 2 then reject
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 from instance trust-vr
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 from route-filter 2001:db8:12::/64 exact
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 then accept
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 2 then reject
user@host# set routing-options static route 2001:db8:34::2/64 next-table untrust-vr.inet.0
Hinweis:Sie können eine Firewall der SRX-Serie so aktivieren, dass sie als lokaler DHCPv6-Server fungiert. Der lokale DHCPv6-Server stellt eine IP-Adresse und andere Konfigurationsinformationen als Antwort auf eine Clientanforderung bereit.
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die Sicherheitszone so, dass das DHCPv6-Protokoll zugelassen wird:
-
Legen Sie die Standardsicherheitsrichtlinie so fest, dass der gesamte Datenverkehr zugelassen wird.
[edit ]
user@host# set security policies default-policy permit-all
-
Stellen Sie alle Systemdienste und Protokolle auf der Schnittstelle ge-0/0/4.0 ein.
[edit ]
user@host# set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic system-services all
user@host# set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic protocols all
-
Stellen Sie alle Systemdienste und Protokolle auf die Schnittstelle ge-0/0/3.0 ein.
[edit ]
user@host# set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic system-services all
user@host# set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic protocols all
Ergebnisse
-
Ergebnis für den kundenorientierten Support:
Bestätigen Sie im Konfigurationsmodus Ihre Konfiguration durch Eingabe des show routing-instances Befehls. Wenn die Ausgabe nicht die beabsichtigte Konfiguration anzeigt, wiederholen Sie die Konfigurationsanweisungen in diesem Beispiel, um sie zu korrigieren.
[edit]
user@host# show routing-instances
trust-vr {
    instance-type virtual-router;
    interface ge-0/0/3.0;
}
-
Ergebnis für den serverorientierten Support:
Bestätigen Sie im Konfigurationsmodus Ihre Konfiguration durch Eingabe des
show routing-instancesBefehls. Wenn die Ausgabe nicht die beabsichtigte Konfiguration anzeigt, wiederholen Sie die Konfigurationsanweisungen in diesem Beispiel, um sie zu korrigieren.
[edit]
user@host# show routing-instances
untrust-vr {
    instance-type virtual-router;
    interface ge-0/0/4.0;
    forwarding-options {
        dhcp-relay {
            forward-only-replies;
        }
    }
}
-
Ergebnis für DHCPv6 Local Server Support:
Bestätigen Sie im Konfigurationsmodus Ihre Konfiguration durch Eingabe der
show routing-instancesBefehle und .show policy-optionsshow routing-optionsWenn die Ausgabe nicht die beabsichtigte Konfiguration anzeigt, wiederholen Sie die Konfigurationsanweisungen in diesem Beispiel, um sie zu korrigieren.
[edit]
user@host# show routing-instances
trust-vr {
    routing-options {
        instance-import export_dhcp_server_route;
    }
    forwarding-options {
        dhcp-relay {
            server-group {
                server-1 {
                    2001:db8:34::2;
                }
            }
            active-server-group server-1;
            group relay-in-vr {
                interface ge-0/0/3.0;
            }
        }
    }
}
untrust-vr {
    routing-options {
        static {
            route 2001:db8:34::/64 next-hop 2001:db8:23::2;
        }
        instance-import import_relay_route_to_server_vr;
    }
    forwarding-options {
        dhcp-relay {
            server-group {
                dummy-config;
            }
        }
    }
}
[edit]
user@host# show policy-options
policy-statement export_dhcp_server_route {
    term 1 {
        from {
            instance untrust-vr;
            route-filter 2001:db8:34::/64 exact;
        }
        then accept;
    }
    term 2 {
        then reject;
    }
}
policy-statement import_relay_route_to_server_vr {
    term 1 {
        from {
            instance trust-vr;
            route-filter 2001:db8:12::/64 exact;
        }
        then accept;
    }
    term 2 {
        then reject;
    }
}
[edit]
user@host#  show routing-options
    static {
        route 2001:db8:34::2/64 next-table untrust-vr.inet.0;
    }
-
Ergebnis für die Zone "Sicherheit", um das DHCPv6-Protokoll zuzulassen:
Bestätigen Sie im Konfigurationsmodus Ihre Konfiguration durch Eingabe der
show security policiesshow security zonesund-Befehle. Wenn die Ausgabe nicht die beabsichtigte Konfiguration anzeigt, wiederholen Sie die Konfigurationsanweisungen in diesem Beispiel, um sie zu korrigieren.
[edit]
user@host# show security policies
default-policy {
    permit-all;
}
[edit]
user@host# show security zones
    security-zone HOST {
        interfaces {
            all;
        }
    }
    security-zone untrust {
        interfaces {
            ge-0/0/4.0 {
                host-inbound-traffic {
                    system-services {
                        all;
                    }
                    protocols {
                        all;
                    }
                }
            }
        }
    }
    security-zone trust {
        interfaces {
            ge-0/0/3.0 {
                host-inbound-traffic {
                    system-services {
                        all;
                    }
                    protocols {
                        all;
                    }
                }
            }
        }
    }
Wenn Sie mit der Konfiguration des Geräts fertig sind, rufen Sie den Konfigurationsmodus auf commit .
Einfügen der DHCPv6-Schnittstellen-ID-Option (Option 18) in DHCPv6-Pakete
Sie können den DHCPv6-Relay-Agent so konfigurieren, dass er die DHCPv6-Schnittstellen-ID (Option 18) in die Pakete einfügt, die das Relay an einen DHCPv6-Server sendet. Sie können die Unterstützung für Option 18 entweder auf DHCPv6-Global- oder auf Gruppenebene konfigurieren.
Wenn Sie die Unterstützung für Option 18 konfigurieren, können Sie optional die folgenden zusätzlichen Informationen angeben:
Präfix (Prefix) – Geben Sie die
prefixOption zum Hinzufügen eines Präfixes zum Schnittstellenbezeichner an. Das Präfix kann eine beliebige Kombination aus Hostname, logischem Systemnamen und Routing-Instanzname sein.Schnittstellenbeschreibung: Geben Sie die
use-interface-descriptionOption an, die textuelle Schnittstellenbeschreibung anstelle des Schnittstellenbezeichners einzuschließen. Sie können entweder die Beschreibung der Geräteschnittstelle oder die Beschreibung der logischen Schnittstelle einfügen.Option 82 Agent-Circuit-ID-Unteroption (Unteroption 1): Geben Sie die
use-option-82Option an, um die DHCPv4-Option Option 82 Agent-Circuit-ID (Unteroption 1) einzuschließen. Diese Konfiguration ist in einer Dual-Stack-Umgebung nützlich, in der sowohl DHCPv4- als auch DHCPv6-Abonnenten über dieselbe zugrunde liegende logische Schnittstelle verfügen. Der Router prüft auf den Wert der Option 82 Unteroption 1 und fügt ihn in die ausgehenden Pakete ein. Wenn keine DHCPv4-Bindung vorhanden ist oder wenn die Bindung keinen Wert der Option 82 Unteroption 1 hat, sendet der Router die Pakete, ohne eine Option 18 hinzuzufügen.
Wenn Sie eine der optionalen Konfigurationen angeben und die angegebenen Informationen nicht vorhanden sind (z. B. keine Schnittstellenbeschreibung), ignoriert DHCPv6-Relay die optionale Konfiguration und fügt die Standardschnittstellen-ID in die Pakete ein.
So fügen Sie die DHCPv6-Schnittstellen-ID-Option (Option 18) in DHCPv6-Pakete ein:
Siehe auch
Einfügen der DHCPv6-Remote-ID-Option (Option 37) in DHCPv6-Pakete
Ab Junos OS Version 14.1 können Sie den DHCPv6-Relay-Agent so konfigurieren, dass er DHCPv6-Remote-ID (Option 37) in die Pakete einfügt, die das Relay an einen DHCPv6-Server sendet. Sie können die Unterstützung für Option 37 entweder auf globaler DHCPv6- oder auf Gruppenebene konfigurieren.
Wenn Sie die Unterstützung für Option 37 konfigurieren, können Sie optional die folgenden Informationen angeben:
Präfix (Prefix) – Geben Sie die
prefixOption zum Hinzufügen eines Präfixes zum Schnittstellenbezeichner an. Das Präfix kann eine beliebige Kombination aus Hostname, logischem Systemnamen und Routing-Instanzname sein.Schnittstellenbeschreibung: Geben Sie die
use-interface-descriptionOption an, die textuelle Schnittstellenbeschreibung anstelle des Schnittstellenbezeichners einzuschließen. Sie können entweder die Beschreibung der Geräteschnittstelle oder die Beschreibung der logischen Schnittstelle einfügen.Option 82 Agent-Remote-ID-Unteroption (Unteroption 2): Geben Sie die
use-option-82Option an, um den Wert der DHCPv4-Option 82 Remote-ID-Unteroption (Unteroption 2) zu verwenden. Diese Konfiguration ist in einer Dual-Stack-Umgebung nützlich, in der sowohl DHCPv4- als auch DHCPv6-Abonnenten über dieselbe zugrunde liegende logische Schnittstelle verfügen. Der Router prüft auf den Wert der Option 82 Unteroption 2 und fügt ihn in die ausgehenden Pakete ein.
Wenn Sie eine der optionalen Konfigurationen angeben und die angegebenen Informationen nicht vorhanden sind (z. B. keine Schnittstellenbeschreibung), ignoriert DHCPv6-Relay die optionale Konfiguration und fügt die Standardschnittstellen-ID in die Pakete ein.
So fügen Sie die DHCPv6-Remote-ID-Option (Option 37) in DHCPv6-Pakete ein:
Siehe auch
Einfügen der DHCPv6-Client-MAC-Adressoption (Option 79) in DHCPv6-Pakete
Die inkrementelle Bereitstellung von IPv6 in bestehenden IPv4-Netzwerken kann zu einer Dual-Stack-Netzwerkumgebung führen, in der Geräte sowohl als DHCPv4- als auch als DHCPv6-Clients fungieren. In Dual-Stack-Szenarien müssen Betreiber in der Lage sein, DHCPv4- und DHCPv6-Nachrichten derselben Clientschnittstelle zuzuordnen, basierend auf einer Kennung, die der Schnittstelle gemeinsam ist.
Sie können einen DHCPv6-Relay-Agent so konfigurieren, dass er die DHCPv6-Client-MAC-Adresse in die Pakete einfügt, die das Relay an einen DHCPv6-Server sendet. Die Client-MAC-Adresse wird verwendet, um DHCPv4- und DHCPv6-Nachrichten derselben Clientschnittstelle zuzuordnen.
Zusätzlich zur Zuordnung von DHCPv4- und DHCPv6-Nachrichten von einem Dual-Stack-Client bietet die MAC-Adresse des Clients in DHCPv6-Paketen zusätzliche Informationen für das Debuggen und Protokollieren von Ereignissen in Bezug auf den Client am Relay-Agent und dem Server.
Wenn DHCPv6-Option 79 aktiviert ist, liest der DHCPv6-Relay-Agent die Quell-MAC-Adresse der DHCPv6 Solicit- und DHCPv6 Request-Nachrichten, die er von einem Client empfängt. Der Relay-Agent kapselt die Solicit- und Request-Nachrichten in eine DHCPv6-Relay-Forward-Nachricht ein und fügt die Client-MAC-Adresse als Option 79 in den Relay-Forward-Header ein, bevor er die Nachricht an den Server weiterleitet.
Wenn das DHCPv6-Paket bereits über einen Relay-Forward-Header verfügt, fügt der DHCPv6-Relay-Agent die Client-MAC-Adresse hinzu, wenn das Paket die folgenden Bedingungen erfüllt: Das Paket hat nur einen Relay-Forward-Header, der Relay-Forward-Header wurde von einem LDRA hinzugefügt, und der Relay-Forward-Header enthält noch keine Informationen zu Option 79.
Sie können DHCPv6 Option 79 auch für einen Lightweight DHCPv6 Relay Agent (LDRA) konfigurieren. Ein LDRA befindet sich auf derselben IPv6-Verbindung wie der DHCPv6-Client und der Relay-Agent oder -Server und fungiert als Layer-2-Relay-Agent, ohne die Routing-Funktion auszuführen, die zum Weiterleiten von Nachrichten an einen Server oder Relay-Agent erforderlich ist, der sich auf einer anderen IPv6-Verbindung befindet.
[edit]
user@host# set forwarding-options dhcp-relay dhcpv6 relay-agent-option-79
So konfigurieren Sie DHCPv6 Option 79 für einen LDRA (Layer 2):
[edit]
user@host# set vlans vlan-name forwarding-options dhcp-security dhcpv6-options option-79
Siehe auch
Überprüfen und Verwalten der DHCPv6-Relay-Konfiguration
Zweck
Anzeigen oder Löschen von Adressbindungen oder Statistiken für erweiterte DHCPv6 Relay Agent-Clients:
Aktion
So zeigen Sie die Adressbindungen für erweiterte DHCPv6 Relay Agent-Clients an:
user@host> show dhcpv6 relay binding
So zeigen Sie erweiterte DHCPv6-Relay-Agent-Statistiken an:
user@host> show dhcpv6 relay statistics
So löschen Sie den Bindungsstatus von DHCPv6-Relay-Agent-Clients:
user@host> clear dhcpv6 relay binding
So löschen Sie alle erweiterten DHCPv6-Relay-Agent-Statistiken:
user@host> clear dhcpv6 relay statistics
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.