Übersicht über KI-gestützte prädiktive Threat Prevention
KI-gestützte prädiktive Threat Prevention nutzt künstliche Intelligenz (KI) für Paket-Snippets, um sowohl bekannte als auch Zero-Day-Malware auf der Leitung vorherzusagen und zu verhindern. Durch die aktive Unterscheidung und das Ignorieren nicht bedrohlicher Aktivitäten reduziert dieses System Fehlalarme erheblich. Sie ermöglicht es menschlichen Experten, sich auf wichtigere Sicherheitsaufgaben zu konzentrieren und echte, gefährliche Bedrohungen während des gesamten Angriffslebenszyklus zu identifizieren. Dieser Prozess schützt das Netzwerk kontinuierlich vor ersten und nachfolgenden Angriffen.
Benutzer sind heute zunehmend unterwegs und benötigen einen schnellen und sicheren Netzwerkzugriff von jedem Standort aus. Diese erhöhte Mobilität erhöht die Anfälligkeit für Malware, da Netzwerksicherheitsadministratoren oft nur begrenzte Kontrolle über die Netzwerke haben, mit denen sich Benutzer für den Zugriff auf Unternehmensressourcen verbinden. Daher ist es von entscheidender Bedeutung, eine Netzwerksicherheitslösung zu implementieren, die innovativ, schnell und in der Lage ist, Malware zu erkennen und zu verhindern. In diesem Thema wird untersucht, wie die auf KI und maschinellem Lernen (ML) basierende KI-gestützte prädiktive Threat Prevention von Juniper Networks funktioniert.
Die KI-gestützte prädiktive Threat Prevention von Juniper Networks ist eine fortschrittliche Lösung zur Erkennung und Prävention von Malware, die Ihr Netzwerk vor Bedrohungen schützt, die von Benutzern ausgehen, die von verschiedenen Standorten aus auf Unternehmensressourcen zugreifen und im Internet zu vielen Zielen surfen. Diese intelligente Sicherheitslösung, die auf KI und ML basiert, verbessert die Fähigkeit, echte Bedrohungen schneller vorherzusagen und zu identifizieren, sodass sich menschliche Experten auf strategische Sicherheitsinitiativen konzentrieren können.
KI-gestützte prädiktive Threat Prevention umfasst die folgenden Funktionen:
-
Anti-Malware-Prävention: Die KI-gestützte prädiktive Threat Prevention bietet effektive Anti-Malware-Funktionen und scannt riesige Datenmengen im gesamten Netzwerk. Herkömmliche Lösungen erfordern eine vollständige Datei, um festzustellen, ob sie schädlich sind. Darüber hinaus erfordert der herkömmliche Erkennungsprozess häufig die Aktivierung eines TCP-Proxys, was die Leistung des Firewall-Durchsatzes verlangsamen kann. Die organisch aufgebaute Anti-Malware-Lösung von Juniper Networks nutzt eine proxyfreie Architektur mit KI zur effizienten Erkennung von Bedrohungen.
-
KI-generierte benutzerdefinierte Signaturen: Unternehmen können die KI-gestützte prädiktive Threat Prevention mit einer fortschrittlichen Anti-Malware-Lösung nutzen, um benutzerdefinierte Signaturen zu erstellen, die auf ihre spezifische Umgebung zugeschnitten sind. Im Gegensatz zu anderen Technologien stellt KI-gestützte prädiktive Threat Prevention sicher, dass diese Signaturen während des gesamten Angriffslebenszyklus aktiv bleiben. Diese KI-gestützte Anti-Malware-Lösung aktualisiert kontinuierlich die Bedrohungssignaturen, erkennt abnormale Verhaltensmuster und bietet einen robusten Schutz vor nachfolgenden Angriffen. Dadurch können Sicherheitsteams potenzielle Bedrohungen schneller und effizienter identifizieren.
Verwenden Sie den Feature-Explorer , um die Plattform- und Release-Unterstützung für bestimmte Funktionen zu bestätigen.
Informationen zu Lizenzen für Ihre unterstützten Plattformen finden Sie unter Software-Lizenzen für Firewalls der SRX-Serie.
Vorteile
-
Aktive Bedrohungserkennung für bekannte und unbekannte Bedrohungen
-
Verbesserter Durchsatz
-
Weniger Fehlalarme durch Herausfiltern nicht bedrohlicher Aktivitäten
-
Analysen auf Basis von KI und ML zusätzlich zu automatisch generierten Signaturen
Lösung
Flow-basiertes Antiviren-Scanning
Ab Junos OS Version 23.4R1 können Sie die ablaufbasierte Antivirenlösung verwenden, um Ihren Netzwerkverkehr zu scannen und Bedrohungen in Echtzeit mithilfe einer einheitlichen Mustervergleichs-Engine zu verhindern.
Das ablaufbasierte Antiviren-Scanning ist eine organisch aufgebaute Lösung, die mit Leitungsgeschwindigkeit arbeitet und eine überragende Effizienz und schnelle Reaktion auf laufende Angriffe bietet, ohne die Leistung zu beeinträchtigen. Durch die Verwendung einer proxylosen Architektur erkennt es Malware auf intelligente Weise, indem es Pakete scannt, während sie eintreffen, ohne dass vollständige Dateidownloads erforderlich sind. Sie umfasst von Juniper Networks kuratierte Signaturen, die kontinuierlich von der Juniper ATP Cloud aktualisiert und über das Content Delivery Network (CDN) von Juniper Networks verteilt werden.
Mit der ablaufbasierten Antivirenlösung können Sie Inline-Blockierungsfunktionen aktivieren, die auf Bedrohungsdaten und jüngsten Bedrohungserkennungsereignissen für den gesamten ATP-Cloud-Kundenstamm von Juniper basieren.
Um eine ablaufbasierte Antivirenlösung durchzusetzen, müssen Sie die Juniper Antivirus-Lizenz und Juniper AV installieren und die Antivirenrichtlinie aktivieren. Weitere Informationen finden Sie unter Konfigurieren einer ablaufbasierten Antivirenrichtlinie.
Auf maschinellem Lernen basierende Bedrohungserkennung
Ab Junos OS Version 24.2R1 können Sie die ML-basierte Bedrohungserkennung für Zero-Day-Bedrohungen konfigurieren.
Die ML-basierte Bedrohungserkennung scannt Dateien inline auf Ihrer Firewall und blockiert infizierte Dateien, bevor sie heruntergeladen werden. Dieser Bedrohungserkennungsprozess erfolgt ohne Internetzugang und erfordert nur einen kleinen Abschnitt der Datei, um ein Urteil zu liefern.
Die ML-basierte Bedrohungserkennung wird auf Ihrer Firewall aktiviert, wenn die Binärdatei der Scan-Engine automatisch vom CDN-Server von Juniper Networks auf Ihre Firewall heruntergeladen wird. Standardmäßig wird eine ML-Modell-Binärdatei automatisch vom CDN-Server auf Ihr Firewall-Gerät heruntergeladen, in der Regel einmal pro Woche.
Um eine auf maschinellem Lernen basierende Bedrohungserkennung zu implementieren, müssen Sie die Juniper Antivirus-Lizenz und Juniper AV installieren und maschinelles Lernen aktivieren. Weitere Informationen finden Sie unter Konfigurieren der Machine Learning-basierten Bedrohungserkennung.
Arbeitsablauf
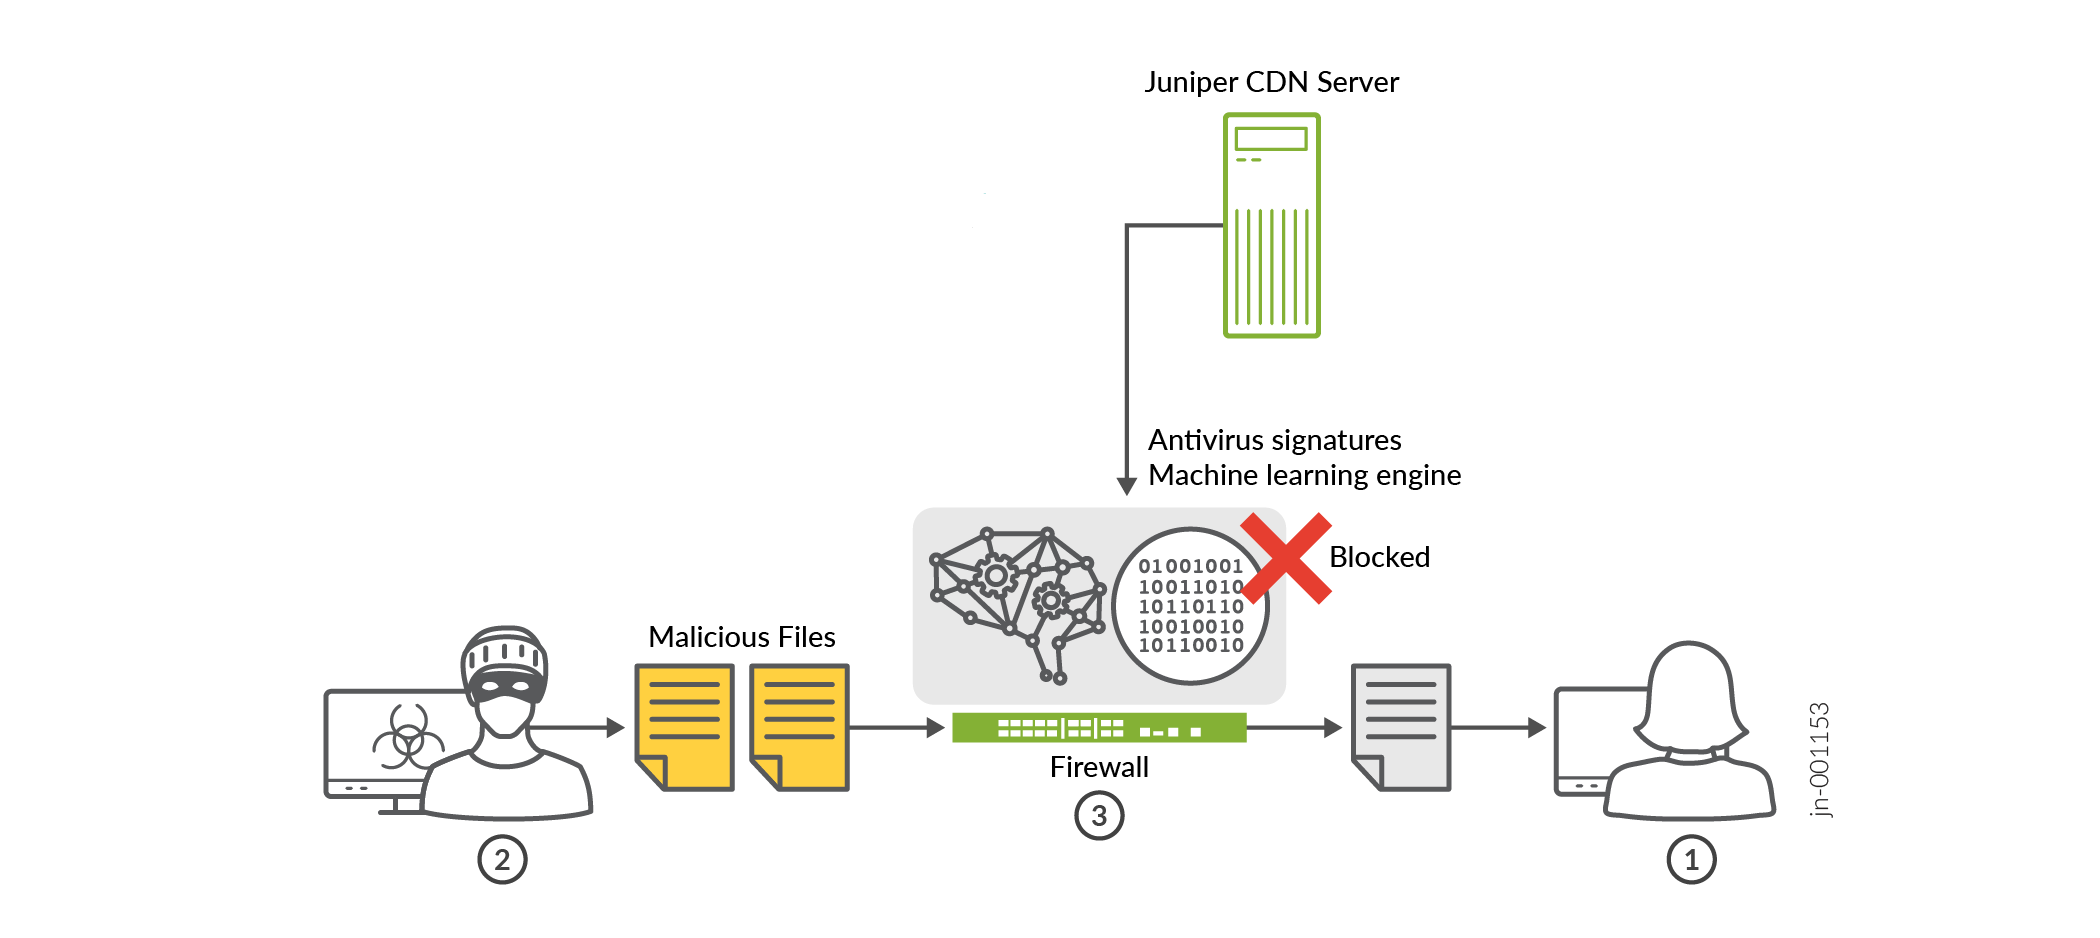
Hier ist ein allgemeiner Workflow für KI-gestützte prädiktive Threat Prevention:
|
Schritt |
Beschreibung |
|---|---|
| 1 | Der Client konfiguriert die Antivirenrichtlinie und die CDN-Server-URL auf der Firewall der SRX-Serie, um die neuesten Antivirensignaturen und ML-Scan-Engine-Updates vom CDN-Server zu erhalten. |
| 2 | Der Client fordert das Herunterladen einer Datei aus dem Internet an. |
| 3 |
Wenn die Datei die Firewall der SRX-Serie passiert, werden einige Teile der Datei mit den neuesten Antivirensignaturen abgeglichen, die vom CDN-Server empfangen werden. Wenn eine übereinstimmende Signatur gefunden wird, kann die Datei blockiert und nicht heruntergeladen werden, abhängig von der Richtlinienaktion. Wenn bei .exe und .dll Dateitypen keine passende Antivirensignatur gefunden wird, analysiert die ML-Scan-Engine die Datei inline auf der SRX-Serie Firewall und gibt sofort ein Urteil aus. Basierend auf diesem Urteil kann die Firewall der SRX-Serie alle infizierten Dateien blockieren, bevor sie heruntergeladen werden, abhängig von der Richtlinienmaßnahme. |
-
Wenn die Firewall der SRX-Serie bei der Juniper ATP-Cloud registriert ist, wird die Datei zusätzlich zu den ablaufbasierten Antiviren-Scans und ML-basierten Bedrohungserkennungen auch zur Analyse an die Juniper ATP-Cloud übermittelt.
-
Sie können KI-gestützte prädiktive Threat Prevention auf der Firewall der SRX-Serie konfigurieren, ohne sich bei der Juniper ATP-Cloud zu registrieren.
Personas
|
Personas |
Vorteile |
|---|---|
|
Chief Information Security Officer (CISO) |
|
|
Direktor für InfoSec |
|
|
InfoSec-Architekt |
|
|
Netzwerkarchitekt |
|
Anwendungsfälle
KI-gestützte prädiktive Threat Prevention ist ideal für Kunden, die ihre Unternehmensressourcen vor den heutigen fortschrittlichen Cyberbedrohungen schützen müssen, insbesondere in den folgenden Anwendungsszenarien:
-
Campus
-
Unternehmen
-
Datencenter
-
Öffentliche, private und Hybrid-Cloud
-
Service Provider
Matrix für den Lösungsvergleich
In der Vergleichstabelle sind die wichtigsten Funktionen und Unterschiede zwischen der Flow-basierten Antivirenlösung und der auf maschinellem Lernen basierenden Juniper ATP Cloud aufgeführt.
|
Anforderungen |
Juniper ATP-Cloud |
Flow-basiertes Antivirenprogramm |
ML-basierte Bedrohungserkennung |
|---|---|---|---|
|
Dienstleistungen |
Erweiterte Anti-Malware |
Statische Antiviren-Engine mit häufigen Signatur-Updates |
Statische Antiviren-Engine mit häufigen Signatur-Updates + ML-Scan-Engine |
|
Einreichung von Dateien |
Die Cloud |
Blockierungsmodus, keine Übermittlung an die Cloud |
Blockierungsmodus, keine Übermittlung an die Cloud |
|
Internetzugang |
Zugriff erforderlich, damit Funktion funktioniert |
Erforderlich für das Herunterladen der Antiviren-Datenbank vom Juniper CDN-Server. |
Erforderlich für den Download von ML-Modellen vom Juniper CDN-Server. |
|
Rolle der AAMW |
Funktioniert mit der Cloud zum Herunterladen von KI-generierten Signaturen. |
Funktioniert offline nach dem Herunterladen der Datenbank |
Funktioniert offline nach dem Download der ML-Engine |
|
CLI-Konfiguration |
set services advanced-anti-malware |
set services anti-virus |
set services anti-virus policy <policy name> machine-learning-scan |
|
Unterstützte Protokolle |
HTTP und HTTPS IMAP und IMAPS SMTP und SMTPS KMU |
HTTP und HTTPS IMAP und IMAPS SMTP und SMTPS KMU |
HTTP und HTTPS IMAP und IMAPS SMTP und SMTPS KMU |
| Unterstützte Version | Siehe Feature-Explorer | Siehe Feature-Explorer | Siehe Feature-Explorer |
|
Juniper ATP Cloud-Registrierung |
Nein |
Nicht erforderlich |
Nicht erforderlich |
| Zusammenfassung | Nutzt die Cloud-Infrastruktur für Skalierbarkeit und schnelle Reaktionszeiten. Bietet eine Kombination aus signaturbasierter und Verhaltensanalyse zur Erkennung von Bedrohungen. | Stützt sich in erster Linie auf signaturbasierte Erkennung und Datenstromprüfung. Einfacher zu implementieren; Führt häufige Signaturaktualisierungen durch. | Verwendet fortschrittliche Algorithmen für die Erkennung von Anomalien und Mustern und bietet robusten Schutz vor bekannten und unbekannten Bedrohungen. Bietet Echtzeitanalysen und passt sich im Laufe der Zeit an neue Bedrohungen an. |
Juniper ATP Cloud und KI-gestützte prädiktive Threat Prevention werden als separate Produkte lizenziert. Flow-basierter Virenschutz und ML-basierte Bedrohungserkennung sind Bestandteile von KI-gestützte prädiktive Threat Prevention. Diese Komponenten können unabhängig voneinander verwendet werden und erfordern keine Registrierung in der Juniper ATP Cloud. Lizenzierungsinformationen zu KI-gestützte prädiktive Threat Prevention finden Sie unter Software-Lizenzen für Firewalls der SRX-Serie.
Sie können eine Lösung wählen, die auf die spezifischen Bedürfnisse, die Infrastruktur und die Ressourcen Ihres Unternehmens abgestimmt ist, oder Sie können diese Lösungen für eine effektivere Durchsetzung schichten. Wenden Sie all diese Lösungen in einer Sicherheitsrichtlinie an.
Wie geht es weiter?
Im nächsten Abschnitt erfahren Sie, wie Sie Flow-basierten Virenschutz und ML-basierte Bedrohungserkennung auf Ihrer Firewall konfigurieren. Sie können die ablaufbasierte Antivirenrichtlinie und die ML-basierte Bedrohungserkennung auch auf Ihrer Firewall der SRX-Serie im Offline-Modus aktualisieren.