
Einführung in den Adresspool-Manager
Verwenden Sie diese Anleitung, um Address Pool Manager zu konfigurieren und zu verwalten.
Einführung in den Adresspool-Manager
Juniper Address Pool Manager (APM) ist eine Cloud-native, containerbasierte Anwendung, die auf einem Kubernetes-Cluster ausgeführt wird und IPv4-Adresspools in einem Netzwerk verwaltet. Es stellt automatisch Präfixe aus einem zentralen Adresspool für Breitbandnetzwerk-Gateways (BNGs) bereit, bevor die BNGs ihre Adresspools erschöpfen. Die BNGs fügen die von APM bereitgestellten Präfixe als neue Pools zu einem verknüpften Adresspool hinzu. Ein verknüpfter Adresspool und die dem Pool zugeordneten Attribute (Auslastung, Schwellenwert usw.) werden als Pooldomäne bezeichnet.
BNG überwacht die freien Adressen der Domain ständig anhand der Schwellenwerte der Domain wie folgt:
-
BNG sendet einen Alarm an APM und fordert zusätzliche Adressen an, wenn die Anzahl der freien Adressen in der Domain den Aufteilungsschwellenwert der Domain erreicht oder unterschreitet.
-
APM weist die angeforderte Anzahl von Pool-Präfixen zu, die der angeforderten Präfixlänge entsprechen, und gibt die Adressen in der Alarmantwort zurück.
-
Wenn die Anzahl der freien Adressen in der Domain den Rückgewinnungsschwellenwert der Domain erreicht oder überschreitet, wählt die BNG ein Poolpräfix aus, das entfernt werden soll. Es löst auch einen Alarm bei APM aus und fordert eine Rückforderung.
-
APM reagiert auf den Rückgewinnungsalarm, indem es das BNG anweist, einen aktiven Abfluss auf dem Pool zu platzieren. Sobald der Pool vollständig entleert ist (keine zugewiesenen Adressen), löst die BNG einen Pool-Drained-Alarm aus.
-
APM informiert den BNG, dass das Präfix an die Quellpartition der Domäne zurückgegeben wird und dass der BNG das Poolpräfix sicher aus der Domäne entfernen kann.
-
Das zurückgewonnene Präfix kann nun von einer anderen BNG angefordert werden.
Der Begriff BNG in diesem Dokument gilt auch für den BNG CUPS Controller.
Abbildung 1 zeigt einen Überblick über die APM-Vorgänge zur Überwachung von BNGs und zur Bereitstellung der benötigten Adressen, wenn sie diese benötigen.
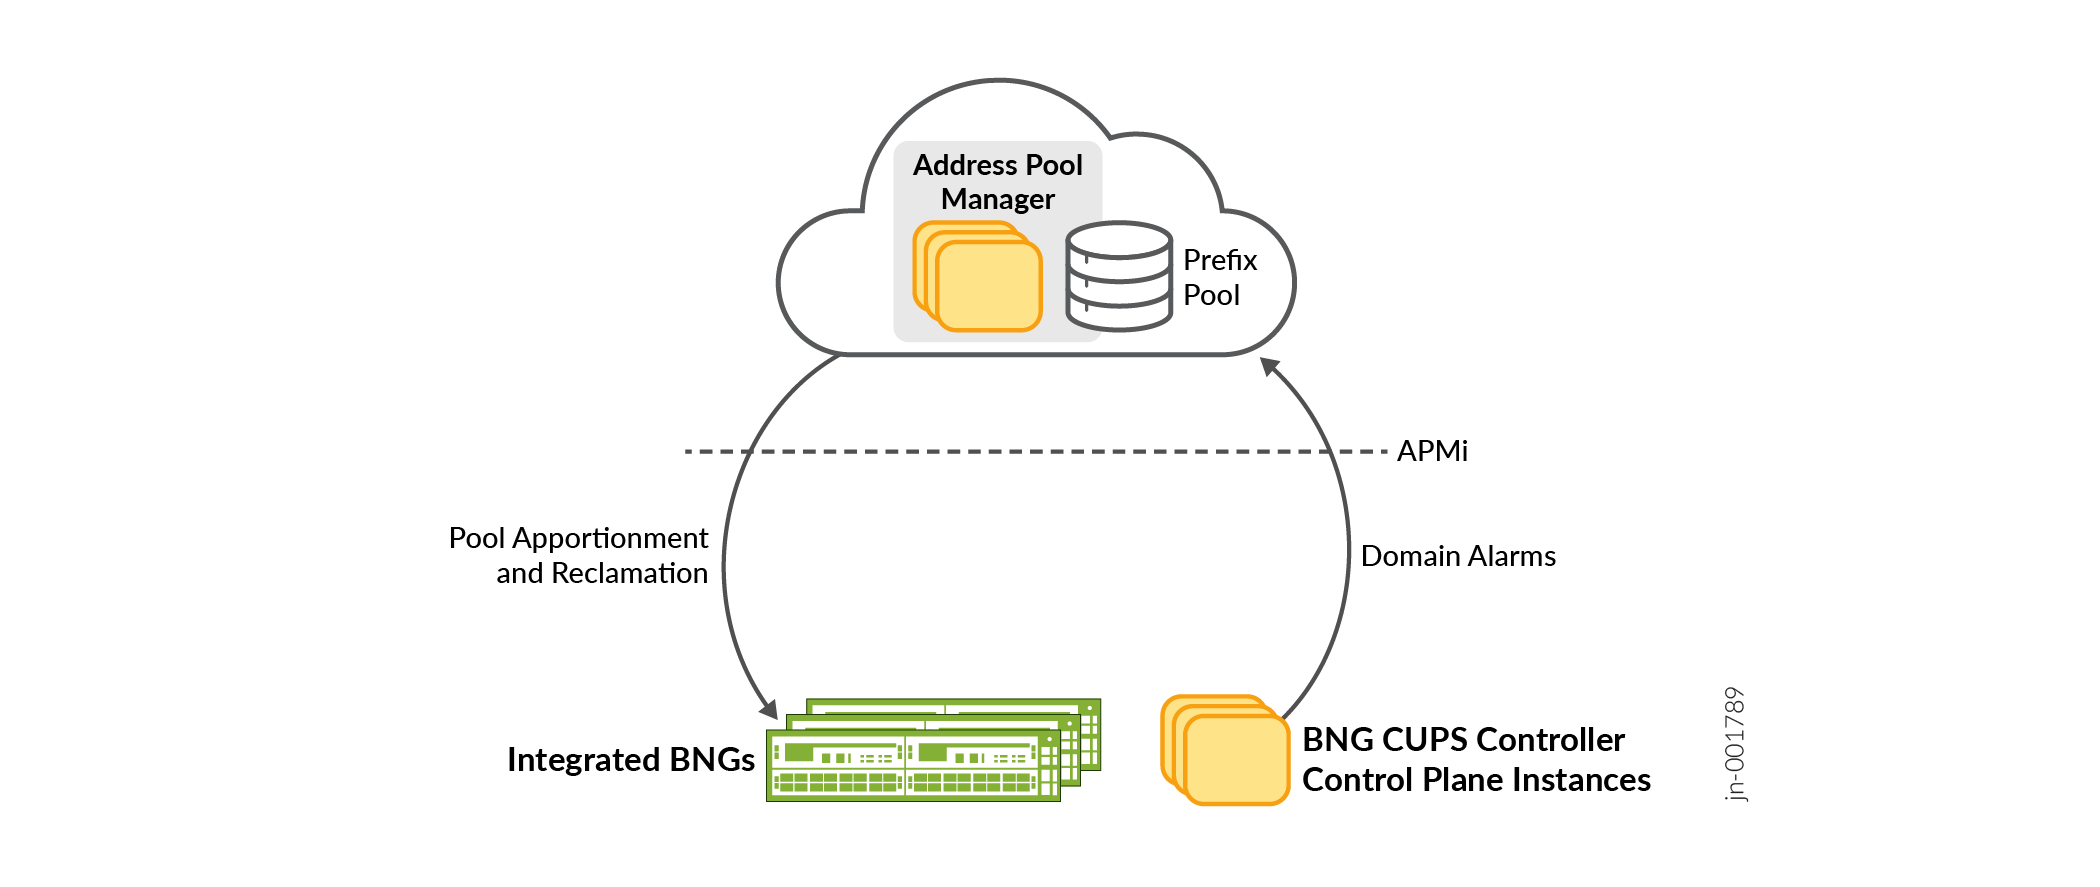 über den APM-Betrieb
APM bietet eine Adressverwaltungslösung, die Netzwerkbetreiber bei der effizienten Zuweisung von IPv4-Adressen unterstützt. Typische Adresszuweisungsschemata sind komplex und nicht so effizient, wie Netzwerkbetreiber es benötigen. Anbieter stellen in der Regel Adressen auf Netzwerkgeräten vorab bereit, um die Worst-Case-Last zu bewältigen, um zu verhindern, dass den Geräten die Adressen ausgehen. Das bedeutet, dass die Geräte die meiste Zeit ihrer Betriebszeit übermäßig bereitgestellt werden.
APM stellt Adressen nicht vorab Bereitstellung, da die Adressen möglicherweise nie benötigt werden und an anderer Stelle verwendet werden könnten. Anstelle der Vorabbereitstellung weist APM Präfixe nur zu, wenn die BNG sie benötigt. Zu den spezifischen Netzwerküberlegungen, die sich auf die rechtzeitige und effiziente Zuweisung von Adressen auswirken können, gehören:
-
Anzahl der Netzwerkgeräte, die Adressen verbrauchen
-
Vorhandensein von VPNs
-
System-Redundanz-Schemata
-
Geografische Verteilung der Netzwerkelemente
APM gewinnt Präfixe zurück, um die Verteilung der Präfixe kontinuierlich anzupassen und die Adressraumnutzung zu maximieren. Die Präfixrückgewinnung erfolgt auf APM, während die Adressrückgewinnung auf dem BNG erfolgt. Die Präfixrückgewinnung erfolgt, wenn das BNG über einen Überschuss an IP-Adressen verfügt. Die BNG sendet einen Reclaim-Alarm an APM mit einem vorgeschlagenen Pool-Präfix für die Rückgewinnung. APM initiiert eine Drain-Anfrage für den Pool, um sicherzustellen, dass der Pool frei von Adresszuweisungen ist, bevor APM das Poolpräfix zurückfordert. APM kann die Präfixe dann anderen Pools unter seinen verwalteten BNGs zuweisen, wenn diese BNGs fast ausgelastet sind und mehr Adressen benötigen.
Vorteile von Address Pool Manager
-
Effizienz: Verbessert die Effizienz der Adressnutzung. APM zentralisiert und automatisiert die Adresszuweisung für mehrere BNGs im Netzwerk. APM verwendet die Just-in-Time-Präfixzuweisung, sodass Präfixe nur dann bereitgestellt werden, wenn ein BNG zusätzliche IP-Adressen benötigt.
APM stellt nur so viele Präfixe bereit, wie die BNG benötigt. Nachdem Sie den globalen APM-Pool in Gruppen von Präfixen partitioniert haben, unterteilt APM die Präfixe weiter, um der Anforderung der BNG zu entsprechen. Diese Unterteilung ermöglicht es APM, die Größe der zugewiesenen Präfixe zu optimieren.
-
Simplizität: Vermeidet den Aufwand und die Komplexität der manuellen Überwachung und Bereitstellung einzelner BNGs.
-
Bereitstellung: Installiert und arbeitet auf beliebiger Hardware, die die Anforderungen erfüllt.
-
Rückgewinnbarkeit: Gibt die nicht verwendeten Präfixe aus Pools, die nur wenige IP-Adressen verwenden, an einen zentralen Pool zurück und verteilt diese Präfixe an andere Pools, die sie benötigen.
Adressierung der Terminologie
Sie sollten ein gutes Verständnis von IP-Adressierung, Classless Inter-Domain-Routing (CIDR), Subnetzmasken mit variabler Länge (VLSMs) und der Unterteilung von IP-Präfixen in Teilnetze (Subnetze) haben. Wenn Sie Ihre Adressierungsstrategie entwickeln (außerhalb des Rahmens dieser Dokumentation) oder die manuelle Adressrückgewinnung verwenden, kann es hilfreich sein, einen IP-Subnetzrechner zu sehen. Sie können viele solcher Rechner online finden.
In dieser Dokumentation wird die folgende Terminologie verwendet:
-
Präfix: Eine 32-Bit-IPv4-Netzwerkadresse und -Präfixlänge, ausgedrückt in der CIDR-Notation; Beispiel: 198.51.100.0/24. Ein Präfix definiert den Netzwerkanteil einer IP-Adresse. Ein Präfix stellt ein Subnetz dar.
-
Präfixlänge: Die Anzahl der Bits, die die Länge des Präfixes und die Größe des Netzwerkteils einer IP-Adresse bestimmt. Eine /24-Präfixlänge bedeutet, dass der Netzwerkteil der Adresse 24 Bit lang ist. Die restlichen Bits (von 32) stellen den Host-Teil einer Netzwerkadresse dar. Bei einem Präfix mit einer Präfixlänge von /24 beträgt der Host-Teil 8 Bit: 32 – 24 = 8.
-
Netzwerkgröße: Dieser Begriff wird manchmal verwendet, um je nach Kontext verschiedene Dinge zu bedeuten, was zu Mehrdeutigkeiten führen kann. Wir beschreiben die Präfixlänge und wie sie der Anzahl der Hostadressen in Teilnetzen entspricht, wie folgt:
-
Ein längeres Präfix, das durch eine längere Präfixlänge bestimmt wird, entspricht mehr Teilnetzen mit weniger Hostadressen, die pro Teilnetz zugewiesen werden müssen.
-
Ein kürzeres Präfix, das durch eine kürzere Präfixlänge bestimmt wird, entspricht weniger Teilnetzen mit mehr Hostadressen, die pro Teilnetz zugewiesen werden müssen.
-
-
Kostenlose Adressen sind IP-Adressen, die verfügbar sind und nicht Abonnenten zugewiesen wurden.
So funktioniert APM
APM unterhält eine zentrale Sammlung von IP-Präfixen für eine Gruppe von BNGs im Netzwerk. Die APM-CLI bezieht sich auf die verwalteten BNGs als Entitäten. In diesem Dokument wird im Allgemeinen der Begriff BNG verwendet, aber in einigen Fällen wird in diesem Dokument der Begriff Entität verwendet.
APM koordiniert die Erstellung von Pooldomänen mit der BNG. Jede Pooldomäne entspricht einem verknüpften Adresspool für eine bestimmte Routinginstanzkombination auf der BNG. Außerdem entspricht eine Pooldomäne auf einem BNG-CUPS-Controller einem verknüpften Adresspool für eine bestimmte Kombination aus Anwender und Routing-Instanz. Da Pooldomänen dynamisch erstellt werden, verwalten sowohl die BNG als auch die APM Profile oder Vorlagen, die Attribute enthalten, die zur Instanziierung einer Pooldomäne erforderlich sind. Das APM-Profil enthält Attribute wie Aufteilung, Rückforderungsschwellenwerte und automatisches Rückforderungsverhalten. Die BNG. Das Profil enthält Attribute wie Präfixgröße und Installationsverhalten bei der Verworfenen Route.
APMi Version 1 (kompatibel mit Junos OS Version 22.1R1 und höher). Sie können die APMi-Version überprüfen, indem Sie den Befehl show apm entity ausführen.
Schwellenwerte und Alarme
Die BNG erstellt die Pooldomäne und überwacht die Anzahl der freien Adressen in der Pooldomäne. Wenn die Anzahl der freien Adressen einen Schwellenwert überschreitet, sendet die BNG eine Alarmmeldung an APM. Die BNG überwacht die Anzahl der freien Adressen anhand der folgenden Schwellenwerte:
- Schwellenwert für "Aufteilen": Wenn die Anzahl der freien Adressen diesen Wert erreicht oder unterschreitet, besteht für die BNG die Gefahr, dass die Adressen ausgehen. Die BNG sendet einen Zuteilungsalarm an APM und fordert weitere Adressen an. APM wählt ein verfügbares Präfix zum Verteilen aus und weist das Präfix dem BNG zu, BNG fügt ein oder mehrere Präfixe als neuen Pool in der Pooldomäne hinzu. Wenn kein Präfix zugewiesen wird (z. B. eine leere Partition), führt dies zu einer negativen Antwort. Die Wiederholungszeit wird auf einen Zeitstempel festgelegt, der 15 Minuten ab dem Zeitpunkt des Eingangs der Anforderung liegt. Wenn die BNG weiterhin Präfixe für die Domäne benötigt, versucht sie es erneut mit dem angegebenen Zeitstempelwert.
- Rückgewinnungsschwellenwert: Wenn die Anzahl der freien Adressen diesen Wert erreicht oder überschreitet, hat die BNG einen Überschuss an Adressen. Die BNG sendet einen Rückgewinnungsalarm an APM mit einem Vorschlag zum Entleeren des Pools. Je nach Konfiguration kann APM einen Drain für den Pool initiieren. Ein entleerter Pool hat keine IP-Adressen innerhalb des Pools, der von einem Anwender verwendet wird.
Während des Ausgleichs beendet der BNG-Router die Zuweisung von Adressen aus dem Pool und wartet darauf, dass sich die Teilnehmer abmelden, um diese Adressen freizugeben.
Nach dem Entleeren des Pools sendet das BNG den Alarm für den Entleerungspool an APM. APM sendet eine Nachricht an den BNG-Router, um den Pool aus der Pooldomäne zu löschen.
Hinweis:APM initiiert den Rückforderungsprozess für den Pool, wenn:
- Die automatische Rückforderung ist für die Pooldomäne aktiviert.
- Die Rückforderung ist im aktuellen Zeitraum zulässig.
Wenn APM den Rückforderungsalarm nicht verarbeiten kann, weil die automatische Rückforderung außerhalb des Fensters lag, antwortet APM mit einer
ALARM_NACK/NOOPund einer Wiederholungszeit, die auf die Sekunde festgelegt ist, in der das automatische Rückforderungsfenster beginnt.
Sie konfigurieren die Schwellenwerte für die Aufteilung und die Rückforderung im Pooldomänenprofil. Die Schwellenwerte bestimmen, ob genügend freie Adressen für die BNG vorhanden sind und wann APM Präfixe zuweisen oder zurückfordern sollte. Betrachten Sie die folgende fiktive Zeitleiste in Abbildung 2. BNG weist den Abonnenten Adressen zu, wenn sie sich anmelden, und fordert die Adressen zurück, wenn sie sich abmelden. Die Zeitleiste zeigt die Anzahl der freien Adressen, die von der BNG über einen bestimmten Zeitraum verfolgt wurden. Tabelle 1 beschreibt die Maßnahmen, die BNG und APM für verschiedene Szenarien ergreifen, wenn die Anzahl der freien Adressen unterschiedliche Schwellenwerte überschreitet.
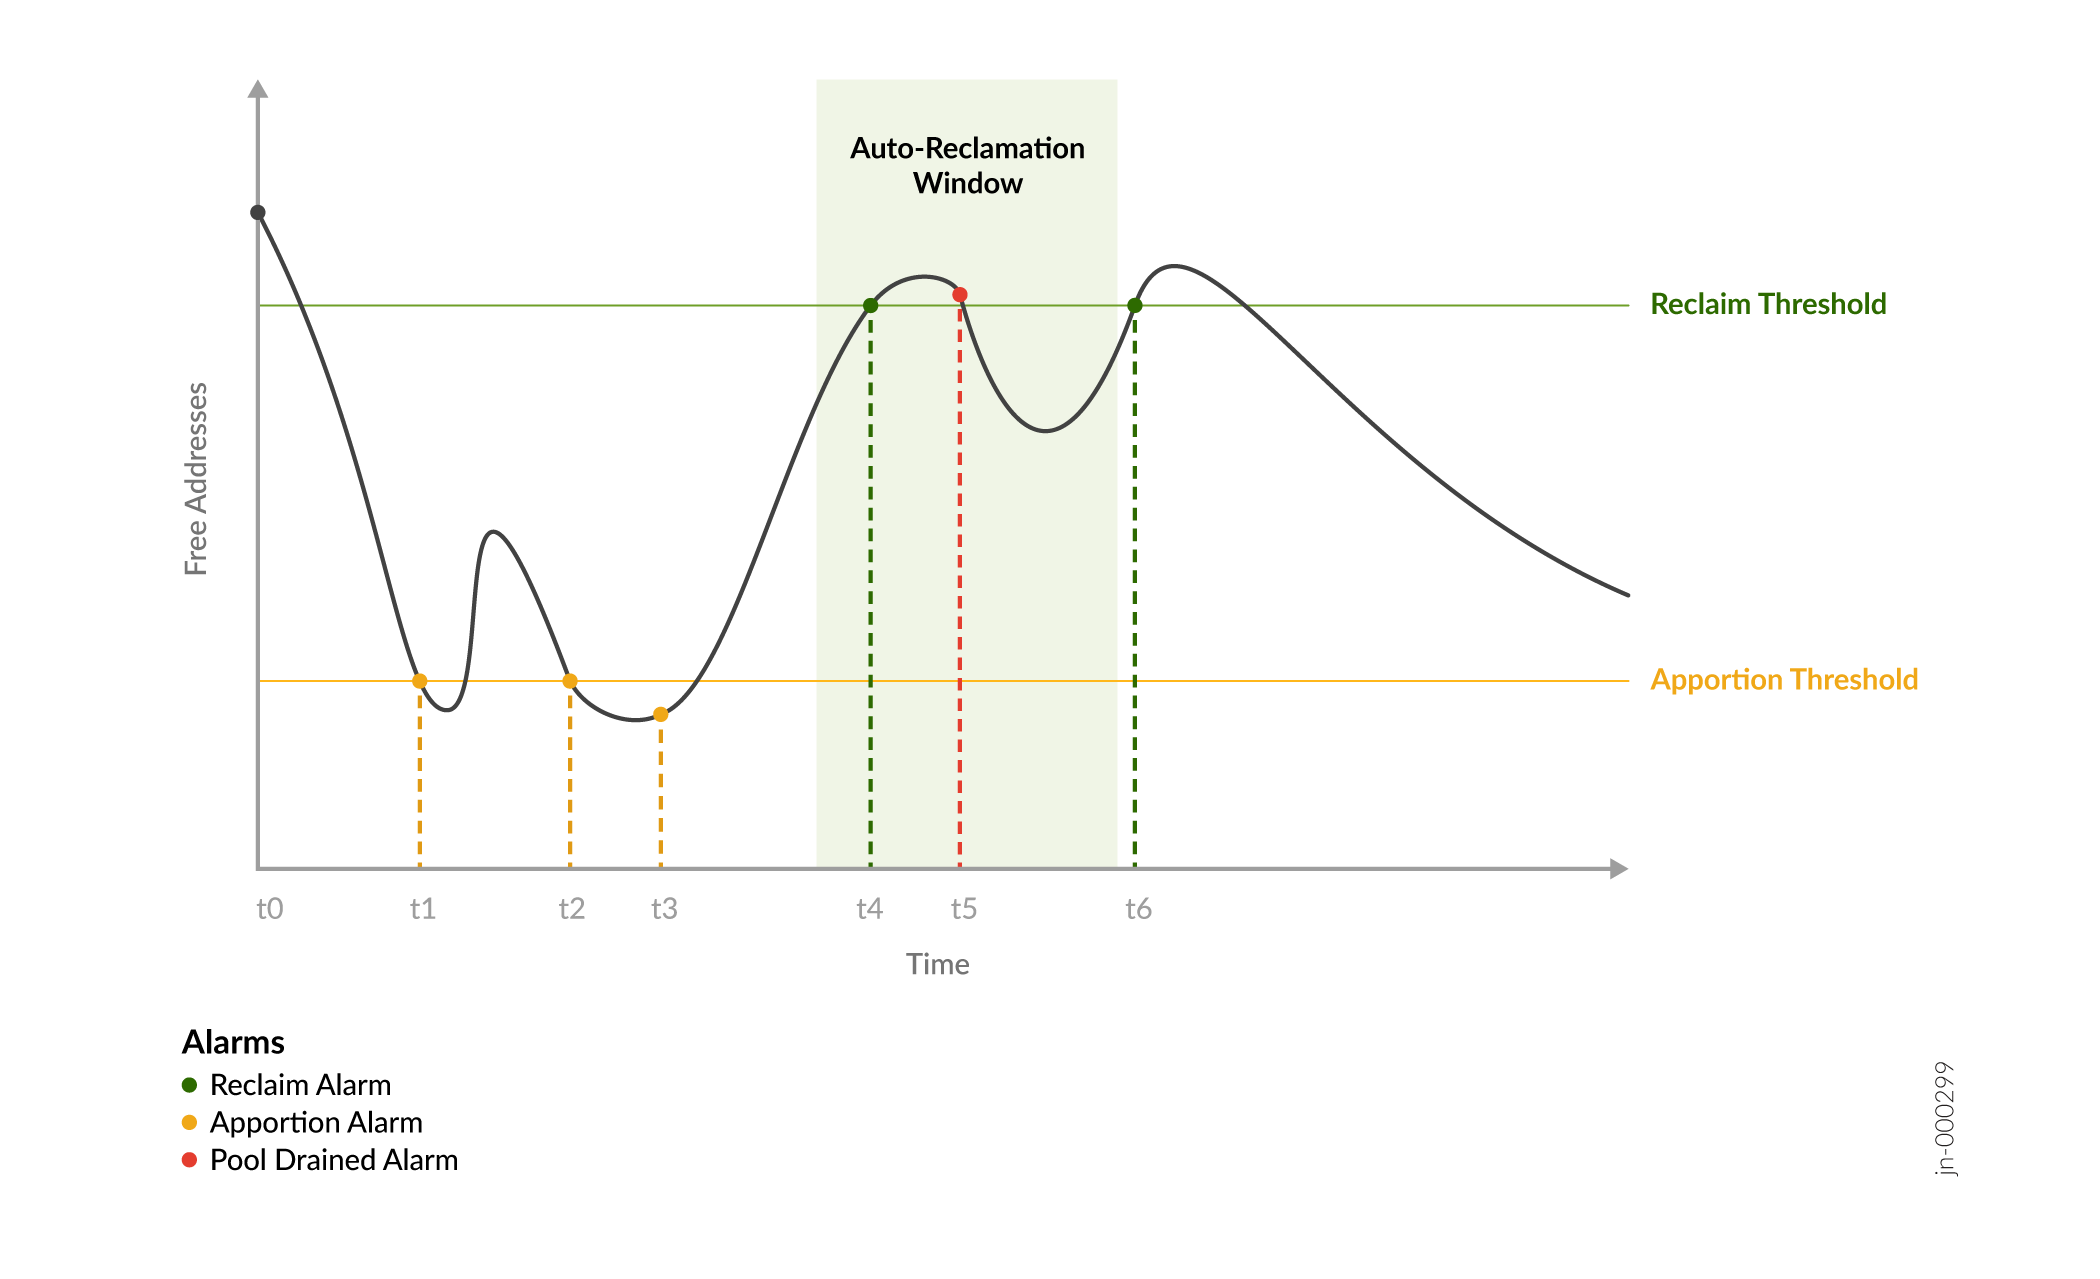
| Uhrzeit | Von BNG gesendeter Alarm | Beschreibung |
|---|---|---|
| t0 | — | Start der Zeitachse mit einer gefüllten Pooldomäne. |
| T1 | Alarm verteilen | Wenn sich die Abonnenten anmelden, fällt die Anzahl der freien Adressen auf dem BNG unter den Zuweisungsschwellenwert. Die BNG sendet einen Aufteilungsalarm. APM empfängt den Zuordnungsalarm und weist der Pooldomäne Präfixe zu. Die BNG weist Adressen aus den Poolpräfixen der Pooldomäne zu. |
| T2 | Alarm verteilen |
APM empfängt den Aufteilungsalarm, aber die Partition verfügt über keine verfügbaren Präfixe. Der Alarm wird NACKed und ein Wiederholungszeitstempel wird auf 15 Minuten später festgelegt. Das BNG wiederholt den Zuordnungsalarm zu diesem Zeitstempel, es sei denn, es benötigt die Adressen nicht mehr. |
| T3 | Alarm verteilen | Beim Wiederholungszeitstempel sendet BNG den Zuteilungsalarm erneut, da die Anzahl der freien Adressen immer noch unter dem Zuteilungsschwellenwert liegt. |
| T4 | Alarm zurückgewinnen | Abonnenten melden sich so lange ab, bis die Anzahl der freien Adressen den Rückforderungsschwellenwert überschreitet. Die BNG sendet den Rückgewinnungsalarm mit dem vorgeschlagenen Pool, der zurückgewonnen werden soll. APM platziert einen Abfluss auf dem vorgeschlagenen Pool und das BNG startet den Ablassvorgang am Pool. |
| T5 | Alarm bei entleertem Pool | Wenn der Adresspool keine Abonnenten hat, gibt es keine zugeordneten Adressen im Pool. BNG sendet den Alarm für die Entleerung des Pools an APM. APM antwortet auf den Alarm "Pool entleert" mit einer Löschanforderung. Die BNG entfernt den Pool aus der Liste der Pools der Pooldomäne. APM verschiebt das entsprechende Präfix zur Neuzuordnung zurück auf die Partition.
Die Anzahl der freien Adressen sinkt, wenn der Pool entfernt wird. |
| T6 | Alarm zurückgewinnen | APM empfängt den Rückgewinnungsalarm, ergreift jedoch keine Maßnahmen, da der Alarm außerhalb des Rückgewinnungsfensters aufgetreten ist. APM gibt eine Alarm-NACK mit einem Wiederholungszeitstempel zurück, der auf den Zeitpunkt des Beginns des Rückforderungsfensters festgelegt ist. Das BNG wiederholt den Rückforderungsalarm zu diesem Zeitpunkt, wenn immer noch ein Überschuss an freien Adressen vorhanden ist. |
Allgemeiner Betrieb von APM
Die folgenden Schritte erläutern die allgemeine Funktionsweise von APM:
- BNG und APM kommunizieren über das APMi, ein von Juniper definiertes, gRPC-basiertes Protokoll. Google RPC (gRPC) ist ein gängiges Framework für den Aufbau erweiterbarer und interoperabler Kommunikationsprotokolle. Bei der ersten Verbindung initiiert die BNG die Pooldomänensynchronisierung. Der Synchronisierungsprozess der Pooldomäne synchronisiert die Gruppe der aktiven Pooldomänen. APM gleicht die Liste der aktiven Pool-Domains mit der Liste der Pool-Domains der BNG ab. Nach der Synchronisierung der Pooldomäne führt die BNG die Poolsynchronisierung (Ermittlung) für jede Pooldomäne aus. APM gleicht die Liste der Pools für jede Domain mit der BNG-Liste ab. Wenn APM zusätzliche Pools beibehalten hat (nicht in der BNG-Liste der Pools für die Domäne), werden die Poolpräfixe für die Partition freigegeben. Wenn in APM Pools fehlen, versucht APM, Pools zuzuweisen.
-
APM überwacht die Alarmmeldungen der BNG.
-
APM wertet den Alarm aus und reagiert darauf. Wenn z. B. einem BNG die Adressen ausgehen, sendet das BNG einen Zuweisungsalarm an APM. APM weist die angeforderte Anzahl von Präfixen aus der Quellpartition der Domäne zu und gibt sie in der Alarmantwort zurück. Die BNG fügt diese Poolpräfixe der Pooldomäne hinzu.
Abbildung 1 zeigt eine detailliertere Ansicht der Beziehungen zwischen den verschiedenen Funktionskomponenten einer einzelnen APM-Instanz. Jeder Managerblock zeigt die Datenbanktabellen an, die er verwendet.
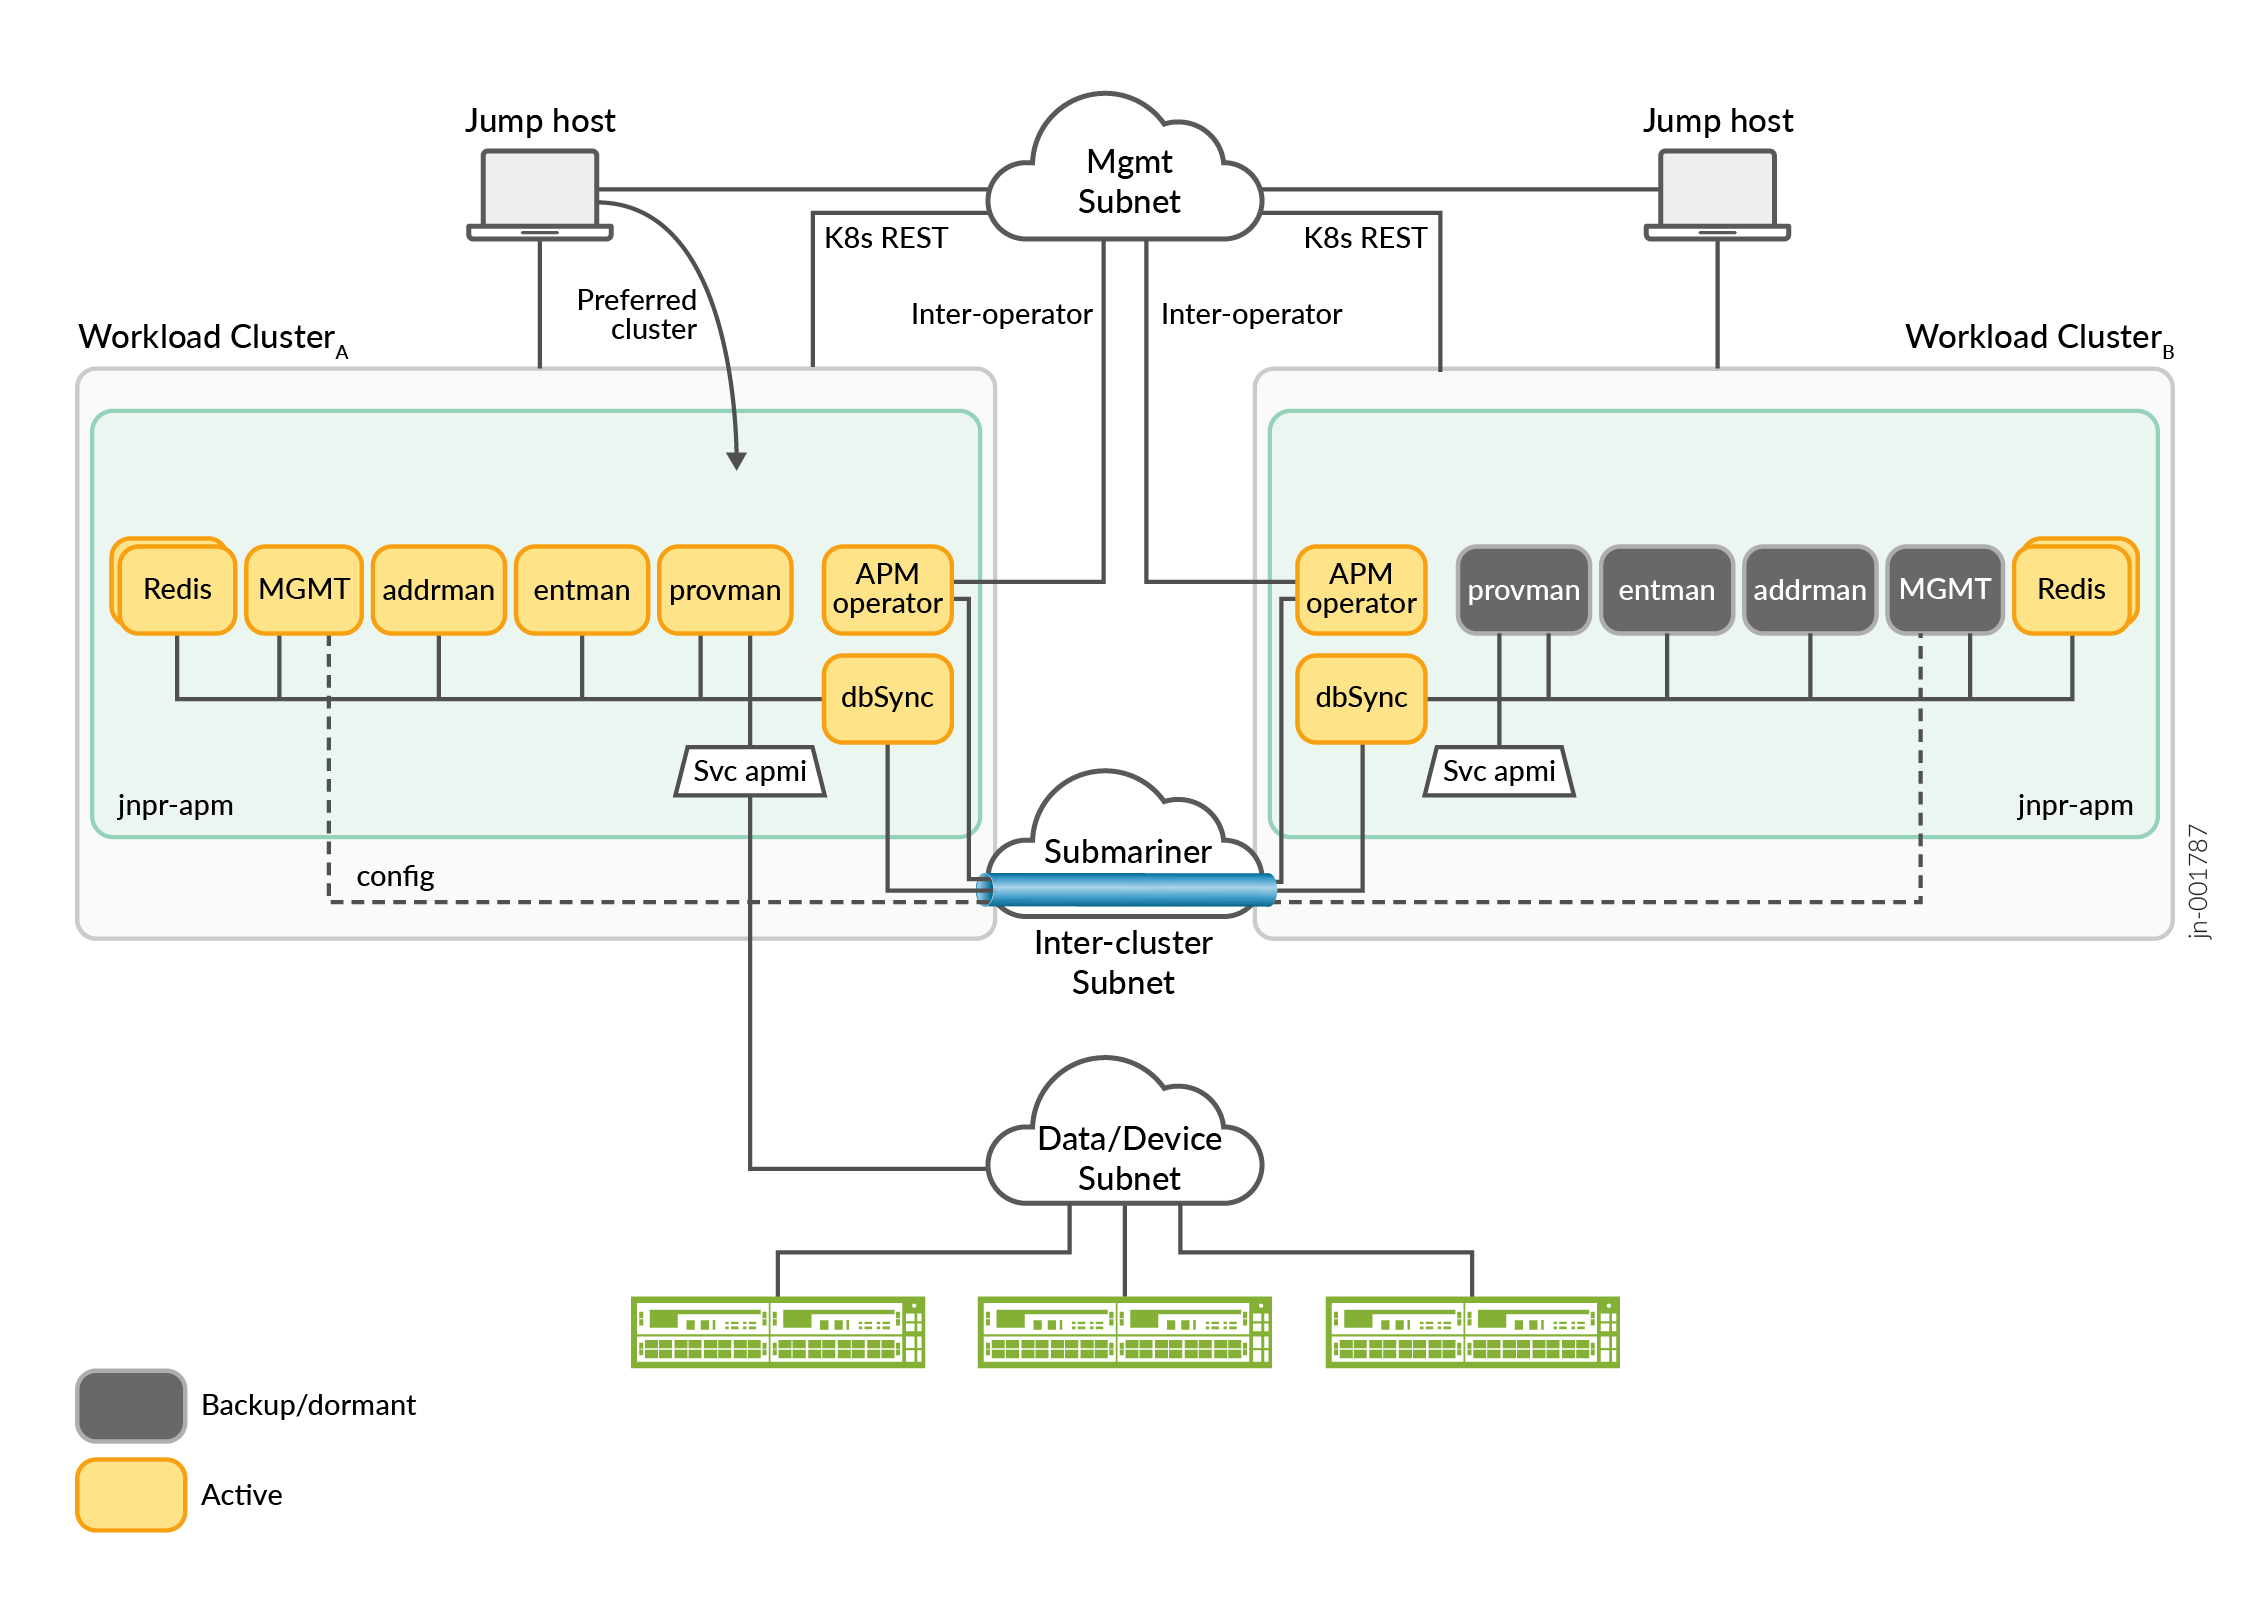
Sie können mehrere APM-Instanzen gleichzeitig auf mehreren verschiedenen Clustern im Netzwerk ausführen. Diese Instanzen von APM sind unabhängig voneinander und kennen sich nicht. Die Instanzen teilen weder Status noch Konfiguration.
Jede APM-Instanz enthält die folgenden Microservices als funktionale Komponenten der Anwendung:
-
Entity Manager —Orchestriert die Aktivitäten der Poolverwaltung für die verwalteten BNGs. Zu diesen Aktivitäten gehören die Verarbeitung von Alarmen sowie die Zuweisung und Rückgewinnung von Poolpräfixen.
-
Adressmanager: Organisiert den zentralen Adresspool in Partitionen und verwaltet die Zuweisungen der in jeder Partition konfigurierten Stammpräfixe. Es unterteilt die Stammpräfixe in kleinere Präfixe und weist die Präfixe gemäß den konfigurierten Kriterien für die BNG zu.
-
Provisioning Manager: Schnittstellen mit der BNG zur Bereitstellung von Pooldomänen und den zugehörigen Adresspools. Der Bereitstellungsmanager stellt sicher, dass die Domänen und die zugehörigen zugewiesenen Poolpräfixe zwischen APM und BNG synchronisiert bleiben.
Der APM Provisioning Manager kommuniziert mit den verwalteten BNGs über APMi. Der Bereitstellungsmanager sendet gRPC-Nachrichten an die direkte Bereitstellung und Aufhebung der Bereitstellung von Präfixen auf den BNGs als Reaktion auf Domänenalarme, die von der BNG initiiert werden.
- Der MGMT-Microservice stellt ein textbasiertes Konfigurationsschema und eine CLI bereit, mit der Sie den globalen Präfixpool, die verwalteten BNGs und die zugehörigen Pooldomänenattribute konfigurieren können. Sie können die CLI verwenden, um Statistiken und Status für verschiedene Funktionskomponenten anzuzeigen. Die Ausgabe liefert Informationen über Systemlast, Effizienz, Auslastung und Fehler oder anormale Bedingungen.
-
APM-Operator: Koordiniert mehrere geografische Switchover (Rollenänderungen) und meldet den Zustand von APM-Komponenten.
-
Datenbankinstanz (DB): Bietet gemeinsamen Zugriff auf Datenbanktabellen, die von jeder funktionalen Komponente von APM verwendet werden. Die Datenbank enthält Tabellen für Adress-, BNG- und Pooldomäneninformationen. Die Datenbank bietet persistenten Speicher für Konfigurationsinformationen und Betriebszustände.
-
Datenbanksynchronisierung: Synchronisiert relevante DB-Inhalte über geografische Grenzen hinweg.
-
APM verwendet eine Datenbank mit Statusinformationen zu den Entitäten, Pooldomänen, Pools, Präfixen, Zuordnungen, Konfiguration usw. Zwei Datenbankinstanzen, eine primäre und eine Standby-Instanz, werden in einem Hot-Standby-Modus bereitgestellt. Die Datenbankinstanzen werden von einem Datenbank-Sentinel-Service überwacht, der einen Fehler in der Primärdatenbank erkennt. Bei einem Ausfall der primären Datenbank übernimmt die sekundäre Datenbank die Rolle der primären, während eine neue Standbydatenbank wiederhergestellt wird.
Hinweis:Für die Redundanz sind neben dem primären Knoten mindestens drei Worker-Knoten erforderlich. Die Worker-Knoten müssen sich alle auf separaten physischen Servern befinden. Bei den Knoten kann es sich jedoch entweder um physische oder virtuelle Maschinen handeln.
Funktionale Komponenten von APM
APM besteht aus Microservices, die auf jedem Arbeitsauslastungs-Cluster vorhanden sind. Bei APM-Microservices handelt es sich entweder um Infrastruktur-Microservices, die in jedem Cluster in einer Bereitstellung mit mehreren Regionen aktiv sind, oder um Core-Services, die jeweils nur in einem Cluster aktiv sind. Infrastruktur-Microservices bestehen aus den Datenbank-Microservices (Redis), dbSync und dem APM-Operator. Die wichtigsten Microservices bestehen aus APM-Management, Adressmanager, Entity Manager und Provisioning Manager. Die Rolle (aktiv oder Backup/inaktiv) der Core-Microservices in einem Arbeitsauslastung-Cluster kann mit dem Graceful-Switchover-Befehl des Dienstprogramms geändert werden.
- CLI- und Konfigurationsmanagement
- APM-Betreiber
- DBSync
- Entity Manager
- Adress-Manager
- Provisioning Manager
CLI- und Konfigurationsmanagement
Die Benutzeroberfläche (User Interface, MGMT) ist eine containerisierte Version des Junos OS-Verwaltungsprozesses. Mit dieser Schnittstelle können Sie dieselbe CLI-Struktur wie Junos OS für Konfiguration und Überwachung verwenden. Das MGMT bietet auch eine Schnittstelle, über die Sie APM aus der Ferne verwalten können.
APM führt die folgenden Aufgaben aus:
-
Lädt die anfängliche APM-Konfiguration vom MGMT-Service in die Datenbank, bevor andere APM-Komponenten in ihren Laufzeitzustand übergehen können.
-
Übersetzt Befehle und Konfigurationen in Aktionen und Parameter, die von den APM-Microservices verstanden werden.
-
Zeichnet die anfängliche Konfiguration und nachfolgende Änderungen in der Datenbank zur Persistenz auf. Es benachrichtigt die APM-Komponenten über alle Änderungen.
-
Synchronisiert festgeschriebene Konfigurationsänderungen mit der MGMT-Instanz im Peer-Arbeitsauslastung-Cluster (wird nur für mehrere geografische Setups verwendet).
APM-Betreiber
Der APM-Betreiber-Microservice erfasst regelmäßig Zustandsdaten für die APM-Microservices. In einer Umgebung mit mehreren Regionen koordiniert der APM-Betreiber die Rolle (aktiv oder Backup/ruhend) der Core-Services in jedem Arbeitsauslastung-Cluster. Die APM-Operatoren (es gibt einen in jedem Arbeitsauslastung-Cluster) kommunizieren miteinander über das Inter-Cluster-Netzwerk und ein Backup (Out-of-Band-Netzwerk), um die Rolle der Core-Services zu koordinieren und auch den Pod-Zustand von jedem Arbeitsauslastungs-Cluster weiterzuleiten. Der APM-Operator-Microservice besteht aus einem State-Manager-Pod und einem Controller-Pod.
DBSync
Der DBSync-Microservice verwaltet die Synchronisierung zwischen den Arbeitsauslastungs-Clustern bestimmter persistenter Zustände, die in der Datenbank jedes Arbeitsauslastungs-Clusters gespeichert sind. Die DBSync-Microservices kommunizieren miteinander über das Inter-Cluster-Netzwerk.
Entity Manager
Der Entity Manager koordiniert die Operationen anderer funktionaler Komponenten, die sich auf den Entity-Zustand auswirken.
Für jede verwaltete BNG verfolgt der Entity Manager die folgenden Informationen:
-
Die BNG-Adresse, bei der es sich um die Transportadresse der BNG handelt, die verwaltete Pools hostet.
-
Eine Liste der verwalteten Pooldomänen.
Eine Pooldomäne stellt einen verknüpften Adresspool auf der BNG dar. Für jede Pooldomäne verfolgt der Entity Manager die folgenden Informationen:
-
Pooldomänenname: Eine benutzerdefinierte Zeichenfolge, die den verwalteten Pool für die BNG identifiziert. Jeder Pooldomänenname muss für diese BNG eindeutig sein. Das bedeutet, dass der Pool-Domainname effektiv als Schlüssel fungiert; Er wird manchmal als Pooldomänenschlüssel bezeichnet. Eine benutzerdefinierte Zeichenfolge, die von der Entität erstellt wird. Bei BNG besteht die Zeichenfolge aus dem Domänenprofilnamen, der mit dem Namen der Routing-Instanz verknüpft ist. Für den BNG CUPS-Controller besteht die Zeichenfolge aus dem Domänenprofilnamen, der mit dem Namen der Anwendergruppe und dem Namen der Routinginstanz verknüpft ist.
-
APM verwendet das Format pool-domain-name-sequence-number , um die von ihm erstellten Pools zu benennen. Das sequence-number ist mindestens 4 Ziffern; wenn der Wert kleiner als 1.000 ist, wird die Sequenznummer mit führenden 0en aufgefüllt. 0001, 0999, 1000 213339 sind also gültige Sequenznummern. Wenn der Name einer Pooldomäne beispielsweise test-pd lautet, benennt APM den ersten Pool test-pd. Nachfolgende Pools werden test-pd-0000, test-pd-0001 usw. benannt.
-
Präfixe: Eine geordnete Liste der Präfixe, aus denen die Pooldomäne besteht.
Der Entitätsmanager sammelt eine Reihe von flüchtigen Statistiken für verschiedene Vorgänge (letzte Erkennung, letzte Zuordnung, letzte Rückforderung usw.) in der Pooldomäne. Die Statistiken umfassen die Alarmanzahl, die Anzahl der Pools, die zugehörigen Präfixe und die Zeitstempel. Sie können diese Statistiken mit APM-Befehlen show anzeigen, z show apm entity. B. .
Der Entity Manager fordert ein neues Präfix für eine Pooldomäne vom Adressmanager an, wenn der Provisioning Manager den Zuweisungsalarm vom BNG an den Entity Manager weiterleitet.
Die Präfixanforderung enthält die folgenden Informationen:
-
Adressfamilie – unterstützt derzeit IPv4
-
Zuordnungsschlüssel: Die IP-Adresse und Pooldomäne des verwalteten BNG
-
Angeforderte Präfixlänge: Die Größe des Präfixes, das Sie einer Pooldomäne von einer Partition zuweisen möchten.
Der Entity Manager versucht anschließend, das/die zugewiesene(n) Präfix(e) dem Adresspool der BNG zu Bereitstellung.
Der Entitätsmanager beginnt einen Prozess zum Ermitteln und Abgleichen der verwalteten BNG-Pooldomänen (Synchronisierung), wenn der Bereitstellungsmanager den Entitätsmanager benachrichtigt, dass ein BNG erreichbar ist. Der Bereitstellungsmanager sendet einen Erreichbarkeitsbericht an den Entitätsmanager, wenn sich der Erreichbarkeitsstatus ändert. Der Entity Manager fordert die Ermittlung aller Pooldomänen an, die für diese BNG verwaltet werden.
Der Ermittlungsprozess verwendet die Bereitstellungsschnittstelle, um die Pooldomänen und die zugehörigen Poolinformationen zu finden, wie sie der BNG bekannt sind. Am Ende des Erkennungsprozesses verfügen APM und BNG über dieselben Pooldomänen und zugewiesenen Poolpräfixe.
Wenn die erkannten Informationen nicht mit den vorhandenen Informationen übereinstimmen, aktualisiert APM seine Datenbanken mit den Partitionsinformationen für Pooldomänen (damit sie mit der BNG übereinstimmen). Wenn APM während des Updates einen Konflikt erkennt, kennzeichnet es den Konflikt als Warnung im Protokoll.
Adress-Manager
Der Adressmanager verwendet einen VLSM-Algorithmus, um die Root-Präfixe in den Adresspoolpartitionen in kleinere Unterpräfixe bis zu dem Wert zu unterteilen, den max-prefix-len Sie für jedes Root-Präfix konfiguriert haben. Während der Aufteilung gleicht der Adressmanager eine Anforderung für ein Präfix entsprechend der Größe mit einer Partition und einem Stammpräfix ab. APM weist dem Stammpräfix ein freies Unterpräfix zu, um das Aufteilungsereignis zu erfüllen.
Der Adressmanager protokolliert eine Warnmeldung, wenn der Prozentsatz der freien Adressen innerhalb einer Partition unter den free-prefix-utilization Schwellenwert fällt. Das Überschreiten dieses Schwellenwerts weist darauf hin, dass der Partition die Adressen ausgehen, weil sie so viele Adressen zugewiesen hat.
Wenn Sie APM konfigurieren, weisen Sie einer Partition Stammpräfixe zu. Der Adressmanager teilt Präfixe von nur einer einzigen Partition für jede Domäne zu. Jede Partition stellt einen Zuordnungskontext dar. Der Adressmanager verwendet die Verzerrung, die Sie für die Domäne konfigurieren, um die Partition auszuwählen, von der aus Präfixe für die Zuordnung zur Domäne unterteilt werden.
Wenn Sie einer Partition ein Stammpräfix hinzufügen, stellen Sie sicher, dass es innerhalb der angegebenen Mindest- und Höchstgrenzen für die Präfixlänge für diese Partition liegt:
-
Der
min-prefix-lenWert ist das kürzeste gültige Stammpräfix. -
Der
max-prefix-lenWert ist das längste gültige Stammpräfix.
Daher < min-prefix-len = Stammpräfixlänge <= max-prefix-len.
Wenn min-prefix-len z. B. 20 und max-prefix-len 24 ist, können Sie ein Stammpräfix mit Präfixlängen von /20, /21, /22, /23 oder /24 hinzufügen.
Je kleiner die Präfixlänge, desto mehr individuelle Hostadressen stehen im Subnetz zur Verfügung. Je größer die Präfixlänge, desto weniger einzelne Hostadressen sind im Subnetz verfügbar. Zum Beispiel:
-
Eine Präfixlänge von /20 bietet 4.094 nutzbare Hostadressen.
-
Eine Präfixlänge von /24 bietet 254 nutzbare Hostadressen.
Wenn Sie ein Stammpräfix konfigurieren, das außerhalb der angegebenen Grenzen liegt, fügt APM es der Partition nicht hinzu.
Präfix-Unterteilung
Die Ziele der Präfix-Unterteilung ermöglichen es APM, ein Stammpräfix von mehreren Domänen gemeinsam zu nutzen und Domänen in kleineren Schritten wachsen zu lassen. Der Adressmanager verwendet einen VLSM-Algorithmus, um Root-Präfixe in einer Partition während der Konfiguration zu unterteilen. Jede Unterteilung ist ein Subnetz (Subnetz).
Sie können steuern, wie tief der Adressmanager ein Stammpräfix unterteilt, indem Sie die maximal zulässige Präfixlänge angeben. Der Wert von max-prefix-length ist das längste Präfix, das für ein Subnetz zulässig ist. Folglich bestimmt diese Konfiguration die Mindestanzahl von Hostadressen, die ein zugewiesenes Präfix bereitstellen muss.
Präfix-Zuweisung
Der Adressmanager kann ein bestimmtes Präfix nur einer Domäne zuweisen. Die Präfixzuweisung hängt von den Bias-Informationen der Domäne und der angeforderten Präfixgröße ab.
Der Adressmanager versucht nach besten Kräften, die angeforderte Präfixgröße (preferred-prefix-len) abzugleichen, wenn er ein Präfix zuweist. Die Partition hat möglicherweise keine Präfixe mehr, die der angeforderten Länge entsprechen. Wenn der Adressmanager beispielsweise einem Pool ein übergeordnetes Präfix zuweist, ordnet er dem Pool auch alle seine untergeordneten Präfixe zu.
VLSM
VLSM erstellt eine Hierarchie von Subnetzen aus einem Stammpräfix. Es unterteilt das Stammpräfix, indem es der Präfixlänge Bits hinzufügt. Jedes Bit, das der Präfixlänge hinzugefügt wird, erzeugt eine weitere untergeordnete Ebene von Subnetzen mit der folgenden Eigenschaft:
-
Jede Ebene hat doppelt so viele Subnetze wie die nächsthöhere Ebene.
-
Jede Ebene hat nur halb so viele Hostadressen pro Subnetz wie die nächsthöhere Ebene.
Jedes Stammpräfix und die zugehörigen Subnetzhierarchien bilden eine Präfixstruktur. Eine Partition besteht also aus einer Sammlung von Präfixbäumen. Der Adressmanager kann nur ein Präfix zuweisen, das irgendwo in einen dieser Präfixbäume passt.
Präfixe können sich in einem der folgenden Zustände befinden:
-
Verfügbar: Das Präfix steht für die Zuweisung zu einer Domäne zur Verfügung.
-
Zugewiesen: Das Präfix ist bereits einer Domäne und einer Entität zugewiesen.
VLSM-Beispiel
Abbildung 4 zeigt eine Hierarchie für das Stammpräfix 192.0.2.0/24 in der Partition test-1. Sie können sehen, dass sich die Anzahl der Subnetze für jedes zur Präfixlänge hinzugefügte Bit verdoppelt, von einem Subnetz für /24 bis zu acht Subnetzen für /27. Die Anzahl der nutzbaren Adressen pro Subnetz wird für jedes zusätzliche Präfixlängenbit von 254 Adressen für /24 auf 30 Adressen für /27 halbiert.
Jeder Präfixblock im Diagramm zeigt verwendbare Adressen:
Nutzbare Adressen = Gesamtzahl der Adressen – 2Die beiden ausgeschlossenen Adressen entsprechen der niedrigsten Adresse (die Netzwerkadresse) und der höchsten Adresse (der Multicast-Adresse).
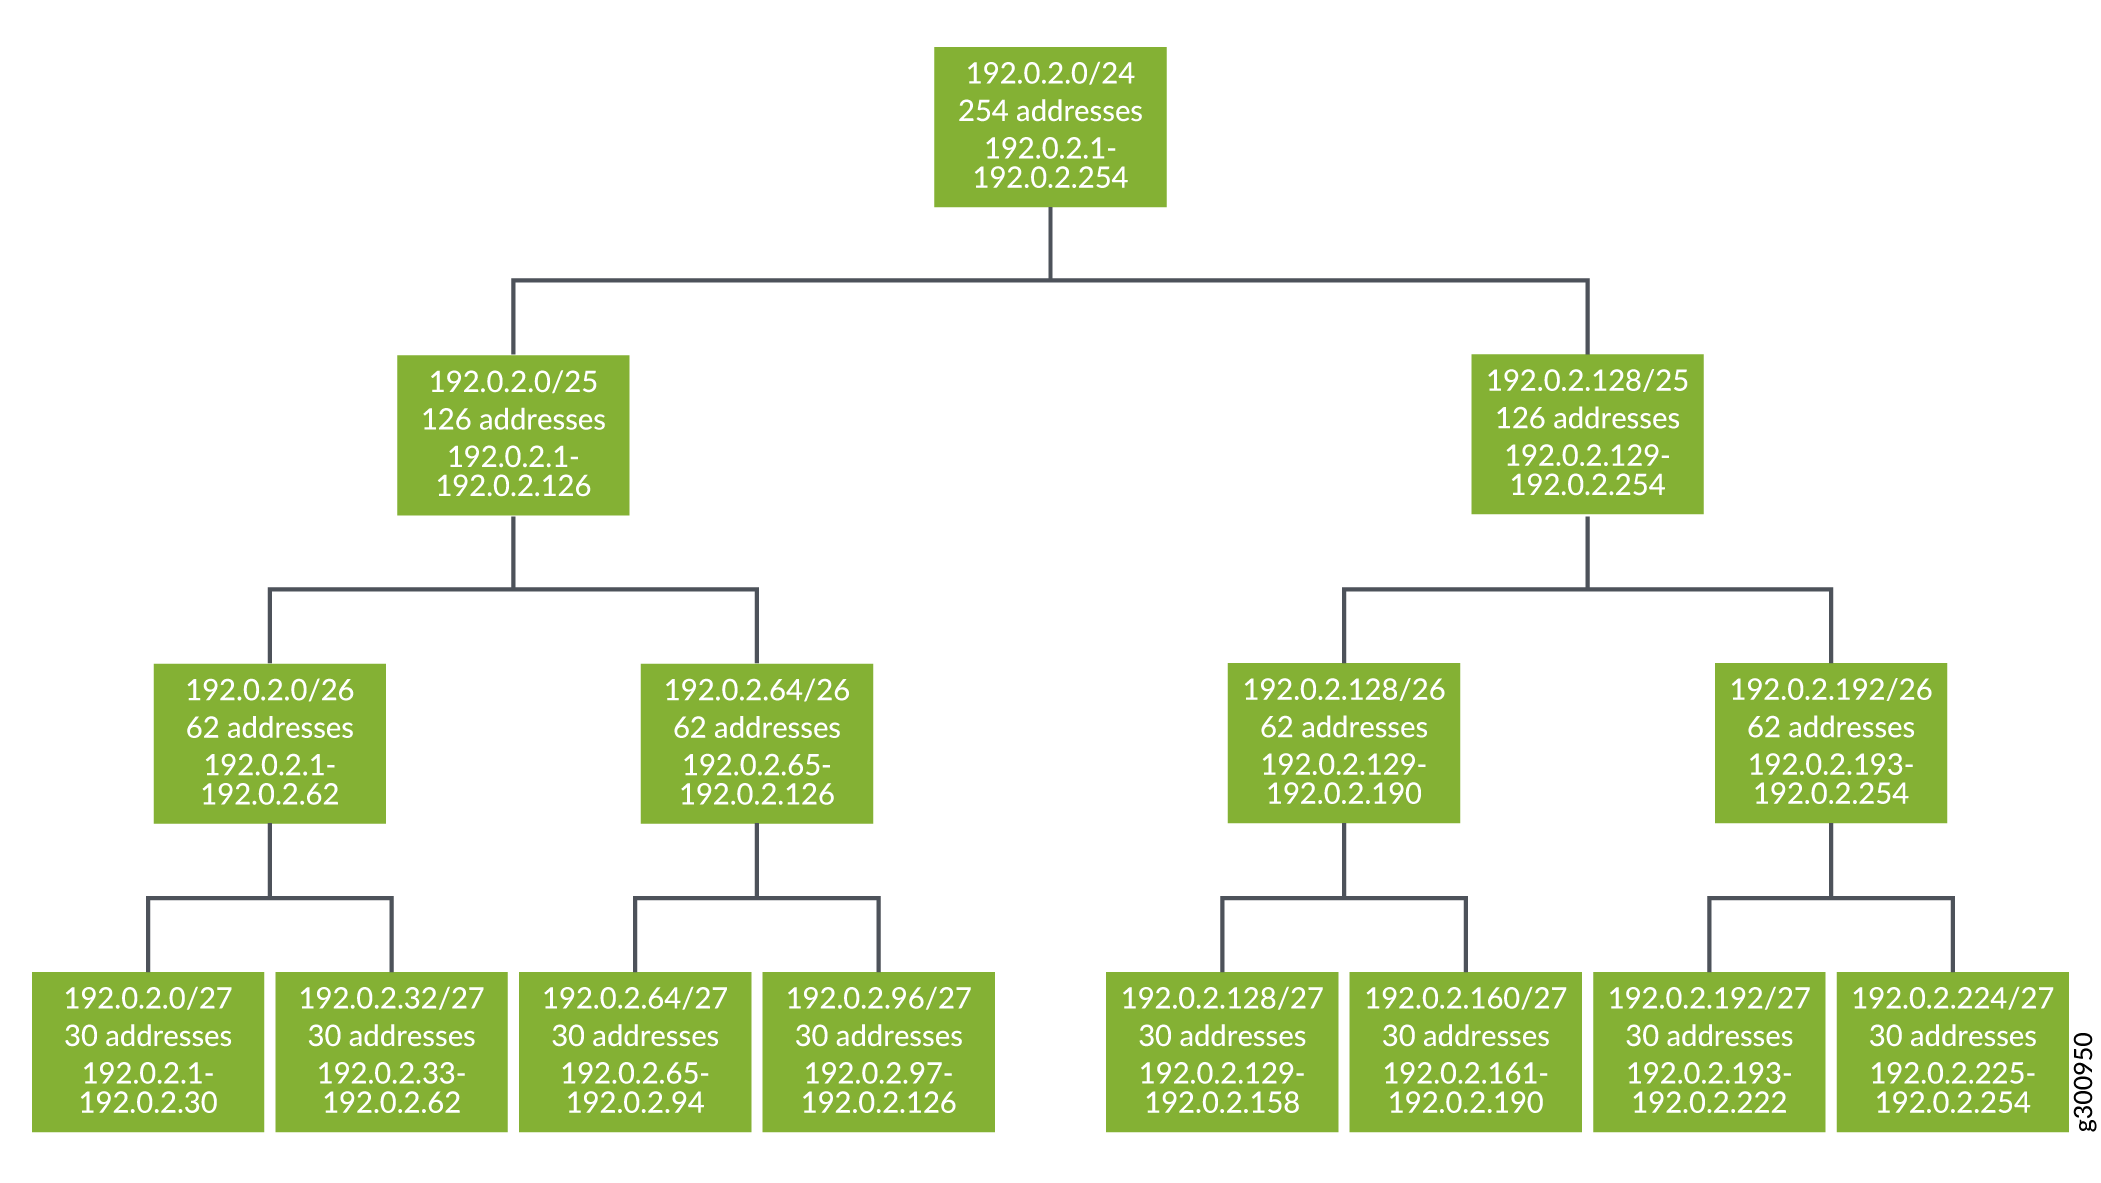 eine Subnetzhierarchie
Betrachten Sie das folgende Szenario mit dieser Stammpräfixstruktur:
-
Der Adressmanager erhält eine Zuordnungsanforderung mit einer bevorzugten Präfixlänge von 25.
-
Der Adressmanager sucht nach einem /25-Präfix, das die Adresse enthält. 192.0.2.0/25 und wird ausgewählt, wenn verfügbar.
Was passiert, wenn 192.0.2.0/25 nicht verfügbar ist? Das bedeutet, dass 192.0.2.0/24 ebenfalls nicht verfügbar ist. Der Adressmanager sucht nach einem weiteren /25-Präfix.
Der Adressmanager wählt 192.0.2.128/25 aus, wenn es verfügbar ist. Wenn dieses Präfix nicht verfügbar ist, versucht der Adressmanager, ein /25-Präfix von einem anderen Stammpräfix zuzuweisen.
Provisioning Manager
Der Bereitstellungsmanager besteht aus Arbeitsprozessen, die die folgenden Bereitstellungsvorgänge verwalten:
-
Erkennung: Synchronisiert die Pool-Domänen und die zugehörigen Pool-Informationen zwischen APM und einem BNG. Am Ende des Erkennungsprozesses einigen sich APM und BNG auf die Liste der Pooldomänen und der zugewiesenen Poolpräfixe.
APM-Verhalten: APM gleicht seine Pooldomänen mit der BNG-Liste ab, sodass die APM-Liste mit der BNG-Liste übereinstimmt. Bei den Poolpräfixen für Domänen, die während des Abgleichs gelöscht werden, werden die zugeordneten Poolpräfixe an ihre ursprüngliche Partition zurückgegeben.
Der Bereitstellungsmanager führt die Erkennung durch, wenn APM eine Verbindung mit dem verwalteten BNG herstellt, einschließlich einer wiederhergestellten Verbindung nach einem Verbindungsfehler. Während die Verbindung unterbrochen ist, kann ein Administrator die Konfiguration auf dem BNG ändern. APM passt sich entsprechend an, wenn es bei der nachfolgenden Erkennung eine Änderung erkennt.
-
Bereitstellung: Präfixe für Rückstellungen und Deprovisionen für eine verwaltete BNG. Während der Adressmanager die Zuweisung von Präfixen verwaltet, kommuniziert der Bereitstellungsmanager mit der BNG, um den Adresspool zu Bereitstellung.
Wenn die Verbindung wiederhergestellt ist, benachrichtigt der Bereitstellungsmanager den Entitätsmanager, dass die BNG erreichbar ist. Der Entity Manager fordert den Provisioning-Manager auf, den Synchronisierungsprozess zu starten.
So funktioniert die Präfixrückforderung
Bei der Adressrückgewinnung auf dem BNG werden die nicht ausgelasteten bereitgestellten Präfixe aus den Geräteadresspools wiederhergestellt und an den zentralen Pool von APM zurückgegeben. APM kann diese Präfixe dann bei Bedarf anderen Pools zuweisen, die sich der Erschöpfung der Adressen nähern. Das bedeutet, dass die Verteilung der Präfixe ständig angepasst wird, um die Adressraumnutzung und Effizienz zu maximieren.
Rückforderung ist der Prozess der Rückforderung von Poolpräfixen aus der Pooldomäne einer BNG, wenn die BNG über einen Überschuss an freien Adressen verfügt. Sie legen den Schwellenwert für die Rückgewinnung in der Konfiguration des Pooldomänenprofils fest. Anschließend verweisen Sie in der Entitätskonfiguration auf APM auf das Pooldomänenprofil.
Die BNG überwacht die Anzahl der freien Adressen für jede ihrer Pooldomänen. Wenn die Anzahl der freien Adressen den Rückgewinnungsschwellenwert erreicht, wird davon ausgegangen, dass die BNG einen Überschuss an Adressen hat. Die BNG sendet einen Rückgewinnungsalarm an APM mit Informationen, die einen vorgeschlagenen Pool identifizieren, der zurückgewonnen werden soll. Der Rückgewinnungsalarm steuert den automatischen Rückgewinnungsprozess. Alternativ können Sie einen manuellen Rückforderungsprozess initiieren.
Die Rückgewinnung besteht darin, einen Pool zu entleeren und dann die Präfixe aus dem Pool wiederherzustellen, wie hier erläutert:
-
Wenn APM einen Drain initiiert, sendet er eine Nachricht an das Gerät, um mit dem aktiven Entleeren des Pools zu beginnen. Das bedeutet, dass aus diesem Pool keine neuen Abonnenten zugeordnet werden. Bei Abonnenten des verbindungsbasierten Zugriffsmodells (z. B. PPP) löst ein aktiver Ausgleich eine sofortige Abmeldung und erneute Verbindung aus. Bei Abonnenten auf Leasingbasis führt ein aktiver Ausgleich dazu, dass die Leaseverlängerung abgelehnt wird. Bei beiden Modellen ist das Nettoergebnis, dass der Anwender die Verbindung wiederherstellt, ihm aber eine Adresse aus einem anderen Pool in der Domain zugewiesen wird.
-
Der Pool wird vollständig geleert, wenn es keine Abonnenten gibt, die eine Adresse im Pool verwenden. Alle Adressen in diesem Pool sind kostenlos. Die BNG sendet eine Alarmmeldung über die Entleerung des Pools an APM.
APM kann die Adressrückgewinnung auf eine der folgenden Methoden durchführen:
-
Automatisch: Sie können die Rückgewinnung als vollautomatischen Prozess konfigurieren, der ausgeführt wird, wenn APM einen Alarm für die Rückgewinnung oder den Pool-Drained erhält. Sie können festlegen, dass der Prozess sofort beginnt oder nur in einem bestimmten Zeitfenster ausgeführt wird oder dass eine bestimmte Zeit gewartet werden soll, bevor auf den Alarm reagiert wird.
-
Manuell: Sie verwenden
showBefehle, um die Alarme für einzelne Pools auf der BNG anzuzeigen. Anschließend geben Sie Befehle ausrequest apm, um Adressen aus einem Pool zu löschen, die Bereitstellung des geleerten Pools aufzuheben und seine Adressen wiederherzustellen.
- Automatische Rückgewinnung von Präfixen
- Freigegebene Präfixe für eine Entität freigeben
- Manuelle Rückgewinnung von Adressen
- Zeitstempel
Automatische Rückgewinnung von Präfixen
Sie können APM aktivieren, um die Aufgabe der Rückforderung automatisch zu bewältigen. Sie können die automatische Rückforderung in der pool-domain-profile der Entität zugewiesenen konfigurieren, wie in der entity-match Anweisung konfiguriert.
Wenn Sie die automatische Rückforderung aktivieren, werden die folgenden Aktionen ausgeführt:
-
APM reagiert auf Domain-Rückforderungsalarme, die von der Entität gesendet werden. Der Rückgewinnungsalarm enthält einen vorgeschlagenen Poolnamen, der zurückgefordert werden soll.
-
APM reagiert auf den Rückgewinnungsalarm, indem es die Entität anweist, einen aktiven Abfluss für den Pool zu platzieren. Wenn der Pool vollständig entladen ist (keine ausstehenden Adresszuordnungen aus dem Pool), löst die Entität einen Alarm für den Domänenpool aus.
-
APM reagiert auf den Pool-Drained-Alarm, indem es die Entität anweist, den Pool zu löschen. APM gibt das Poolpräfix an die Partition zurück, von der aus es zugeordnet wurde.
-
Sobald das Präfix an die Partition zurückgegeben wurde, steht es anderen Entitäten zur Verfügung, die Domänenzuweisungsalarme auslösen.
Mit der automatischen Rückgewinnung können Sie die Anzahl der nicht verwendeten Adressen begrenzen, die in der Entität verwaltet werden. Da der Prozess der automatischen Rückgewinnung einen potenziell servicebeeinträchtigenden aktiven Drain beinhaltet, können Sie APM so konfigurieren, dass die automatische Rückforderung nur während eines konfigurierten Wartungsfensters initiiert wird.
Freigegebene Präfixe für eine Entität freigeben
Für den Fall, dass eine Netzwerkeinheit ausfällt und sich nicht erneut mit APM verbinden kann, damit zugewiesene Poolpräfixe an ihre Quellpartitionen zurückgewonnen werden können, können Sie den request apm release entity system-id Befehl verwenden. Mit diesem Befehl werden alle Poolpräfixe und Pooldomänen freigegeben, die einer Netzwerkentität zugeordnet sind. Sie können den request apm release entity system-id Befehl nicht verwenden, wenn der APMi-Status der Entität lautet reachable.
Führen Sie diese Schritte aus, um Präfixe aus einer nicht erreichbaren Entität freizugeben.
- Verwenden Sie den
show apm entity system idroot@jnpr-apm-mgmt> show apm entity id yarmouth pool-domain iroh-default Entity Statistics: Entity ID: yarmouth APMi Ver : 1 Name : yarmouth Status : reachable Pool Domain Statistics: Pool Domain : iroh-default Source Partition: westford Free Addresses : 253 Pools : 3 Thresholds: Apportion : 200 Reclamation: 457 Events: Last Discovery : 2023-09-22T12:55:08Z Last Allocation : 2023-09-22T12:55:15Z Last Reclamation: - Allocations : 3 Reclamations : 0 Alarms: Apportion : 3 Reclamation : 0 Pool-drained: 0 Abatement : 0 Pool Prefix Total Addrs Used Addrs iroh-default 192.168.0.0/24 255 255 iroh-default-0000 192.168.1.0/24 255 255 iroh-default-0001 192.168.2.0/24 255 2 -
Der
request apm release entity system idBefehl ist nicht erfolgreich, wenn die Entität erreichbar ist.root@jnpr-apm-mgmt> request apm release entity yarmouth Response error: Entity yarmouth is still connected..release request is ignored
-
Geben Sie das ein
show apm entity, um zu sehen, ob die Entität nicht erreichbar ist.root@jnpr-apm-mgmt> show apm entity Entity ID APMi Ver Name Status Pool Domains yarmouth 1 yarmouth unreachable 1
- Da die Entität in Schritt 3 nicht erreichbar ist, können Sie den Befehl eingeben, um mit der
request apm release entity system-idroot@jnpr-apm-mgmt> request apm release entity yarmouth Released Prefix Destination Partition 192.168.0.0/24 westford 192.168.1.0/24 westford 192.168.2.0/24 westford
Manuelle Rückgewinnung von Adressen
Durch die manuelle Rückgewinnung erhalten Sie eine granulare Kontrolle. Die manuelle Rückgewinnung erfordert, dass Sie die Pooldomänen und Adresspools in Ihren verwalteten BNGs genau überwachen.
- Verwenden Sie den
show apm alarmsBefehl, um alle ausstehenden Alarme anzuzeigen, die vom BNG empfangen wurden. Die Ausgabe zeigt die Namen der Pools mit demreclaimAlarmstatus an.root@jnpr-apm-mgmt> show apm alarms Entity Pool Domain Alarm Info Age 10.4.4.108 vks009-default reclaim vks009-default-0005 2:33:15 10.2.1.1 alpha-drop reclaim alpha-drop-0000 3 days, 15:20:01 10.3.23.10 feeder-default apportion - 0:0:10 152.13.5.5 azimuth-ri2 pool-drained azimuth-ri2-0007 0:0:21
Der
reclaimAlarm bedeutet, dass die Pooldomäne einen Überschuss an Adressen hat. DasInfoFeld enthält den Namen eines Pools, den die BNG zur Rückgewinnung empfiehlt. Ein Rückgewinnungsalarm bedeutet nicht, dass der Pool über ein aktives Abflussset verfügt. Wenn am Pool kein Abfluss vorhanden ist, kann der Pool dennoch Adressen zuweisen. - Geben Sie den Befehl ein, um mit dem
request apm drainEntleeren des Pools zu beginnen.root@jnpr-apm-mgmt> request apm drain entity 10.2.1.1 pool-domain alpha-drop pool alpha-drop-0000
Hinweis:Sie können einen Drain entfernen, den Sie durch Ausführen des
request apm activateBefehls initiiert haben. - Verwenden Sie den
show apm alarmsBefehl, um zu sehen, dass der Pool entleert wurde. Der Alarmstatus zeigt denpool-drainedStatus an. - Geben Sie den Befehl ein, um mit der
request apm reclaimRückforderung zu beginnen. APM hebt die Bereitstellung des Pools auf und gibt die Adressen zur Neuzuordnung an die Quellpartition zurück.root@jnpr-apm-mgmt> request apm reclaim entity 10.2.1.1 pool-domain pool alpha-drop-0000
Wenn Sie sich für die manuelle Rückgewinnung entscheiden, seien Sie vorsichtig bei der Auswahl des zurückzugewinnenden Pools. Hier sind einige der Überlegungen zur Auswahl eines zurückzugewinnenden Pools.
-
Wenn Sie einen Pool entleeren, müssen Sie die Abonnenten, die diese Adressen verwenden, in anderen Pools in der Pooldomäne unterbringen. Es muss genügend freie Adressen in den anderen Pools (in der Domain) geben, um diese Abonnenten aufzunehmen. Daher muss die Anzahl der freien Adressen in der Pooldomäne größer sein als die Anzahl der verwendeten Adressen im Pool, die Sie entleeren:
(Pool Domain Free Addresses) –(Drain Pool Free Addresses) > (Drain Pool Used Addresses)
-
Wenn Sie einen Pool leeren, dürfen Sie die Pooldomäne nicht der unmittelbaren Gefahr aussetzen, dass die freien Adressen ausgehen. Wenn die Anzahl der freien Adressen in der Domain unter den Zuweisungsschwellenwert fällt, löst dies einen Zuteilungsalarm aus, der dazu führt, dass APM mehr Adressen für den Pool bereitstellt. Mit anderen Worten, versuchen Sie, keinen Abfluss an einem Pool zu initiieren, es sei denn, die folgende Ungleichheit trifft zu:
(Pool-Domain-freie Adressen) – (Drain-Pool-Gesamtadressen) > (Aufteilungsschwellenwert)
Zeitstempel
Sie verwenden den show apm entity Befehl, um die Rückgewinnungsvorgänge von APM zu überwachen. Die Befehlsausgabe zeigt Zeitstempel für die letzten Ermittlungs-, letzten Zuweisungs- und letzten Rückforderungsereignisse an, wenn Sie Statistiken für einen Router oder eine bestimmte Pooldomäne anzeigen. Die Zeitstempel sind im ISO-8601-Format mit einer 24-Stunden-Uhr:
YYYY-MM-DDThh:mm:ssZ
-
T ist das Trennzeichen zwischen Datum und Uhrzeit.
-
Z gibt an, dass die Uhrzeit in der UTC-Zeitzone liegt. Wenn die Zeit des Routers eine andere Zeitzone verwendet, zeigt das Format den Offset von UTC an, um die Zeitzone zu identifizieren.
-
Zeitzonen westlich von UTC haben einen negativen Offset, der durch –hh:mm gekennzeichnet ist.
-
Zeitzonen östlich von UTC haben einen positiven Offset, der durch +hh:mm gekennzeichnet ist.
Die folgenden Zeitstempel zeigen beispielsweise alle dieselbe Zeit an, wenn man von der Standardzeit ausgeht:
-
2020–03–20T15:10:25Z (London)
-
2020–03–20T10:10:25-05:00 (New York)
-
2020–03–20T16:10:25+01:00 (Paris)
-
2020–03–20T23:10:25+08:00 (Peking)
APM und Kubernetes
APM arbeitet in einer Kubernetes-Cluster-Umgebung. APM ist eine containerisierte Anwendung, bei der Kubernetes der Orchestrator für die Container ist. Container werden zur vereinfachten Verwaltung in logische Einheiten (Pods) gruppiert. Das APM-Dienstprogramm und die CLI vereinfachen die Interaktionen mit Kubernetes.
Mit Kubernetes können Sie APM-Microservices automatisch neu starten. Da Kubernetes die Microservices als Replikatgruppen bereitstellt, wird der Pod bei einem Ausfall des Microservices-Pods automatisch neu gestartet.
Die Replikation bietet Datenbank-Redundanz. Die primäre Datenbankinstanz dupliziert in eine Replikatdatenbankinstanz. Jede Instanz ist ein separater Pod. Eine ungerade Anzahl von Datenbank-Sentinel-Instanzen überwacht die primäre und die Replikat-Datenbankinstanz. Wenn ein Sentinel einen Ausfall der primären Instanz erkennt, muss eine Mehrheit der Sentinels zustimmen. Dann muss eine Mehrheit der Sentinels die Replikatinstanz auswählen, die in die primäre Rolle befördert werden soll. Wenn die vorherige primäre Instanz wiederhergestellt wird, übernimmt sie die Rolle einer Replikatinstanz.
APM-bereitgestellte Kubernetes-Objekte
APM erstellt beim Start oder Rollout die folgenden Kubernetes-Objekte. APM verwendet diese Objekte während seines gesamten Lebenszyklus. Die Objekte werden auf apm stopentfernt.
-
Namespace: Virtueller Cluster von Knotencomputern, auf denen APM ausgeführt wird. Alle APM-Objekte sind in jnpr-apm isoliert.
-
Load Balancing-Services: Objekte werden zum Zeitpunkt der Einrichtung erstellt, um die vom Load Balancer des Clusters zugewiesene externe IP-Adresse zu erhalten. Externe Services außerhalb des Clusters verwenden diese externen IP-Adressen, um die Kommunikation mit APM zu initiieren. Der Cluster muss MetalLB als Netzwerklastenausgleich unterstützen.
-
ConfigMap: Speichert die Konfigurationsdatei für den Datenbankserver (redis.conf) und eine Anfangskonfigurationsdatei (juniper.conf) für MGMT.
-
PersistentVolumeClaims: Für Container mit dynamischen Datenspeicheranforderungen enthält dieses Objekt MGMT.
-
Geheimnisse: Speichert Schlüssel und Zertifikate, die Sie zum Sichern des APMi benötigen.
-
CustomResources: Eine benutzerdefinierte Ressource (OperatingRole) wird von APM verwendet, um die Rolle der Core-Microservices in jedem Arbeitsauslastungs-Cluster zu verwalten.
Automatische Archivierung der APM-Konfiguration
APM verwendet eine Erstkonfigurationsdatei, wenn es zum ersten Mal gestartet und bereitgestellt wird. Bei der Konfigurationsdatei kann es sich entweder um die werkseitige Standardkonfigurationsdatei oder um eine Konfigurationsdatei handeln, die Sie während des Setups bereitgestellt haben. Diese Erstkonfigurationsdatei wird im Cluster-Repository des Jump-Hosts gespeichert. Nachdem eine Änderung an der Konfiguration vorgenommen wurde, kann die anfängliche Konfigurationsdatei, die während des Starts und Rollouts verwendet wird, aktualisiert werden, wenn Sie einen APM-Dienstprogrammskriptbefehl save-config ausführen.
Mit der automatischen Archivierungsfunktion kann APM so eingerichtet werden, dass eine Kopie einer festgeschriebenen Konfiguration automatisch auf einem externen Dateiserver archiviert wird. Jedes Mal, wenn die Konfiguration geändert und festgeschrieben wird, überträgt APM eine Kopie der festgeschriebenen Konfigurationsdatei an den externen Dateiserver.
Sie konfigurieren die automatische Archivierung Ihrer Konfigurationsdatei über den setup Befehl. Dies ist derselbe setup Befehl, den Sie bei der Ersteinrichtung von APM verwenden.
Wenn Sie die automatische Archivierung beim Einrichten ursprünglich nicht konfiguriert haben und Konfigurationsänderungen automatisch in einer externen Konfigurationsdatei speichern möchten, führen Sie die folgenden Schritte aus:
-
Führen Sie den
setupBefehl aus (weitere Informationen finden Sie im Installationshandbuch des Adresspool-Managers). Konfigurieren Sie während des Setupvorgangs Folgendes:-
Config Archival copy rollback configs – Geben Sie die Rolle True ein, um die Rollback-Konfigurationsdateien zu archivieren.
-
Config Archival keep source filename: Geben Sie diese Adresse True ein, um die Konfigurationsdatei mit dem Dateinamen zu kopieren, der im Dateisystem des Managements Microservice gespeichert ist (z. B. juniper.conf.gz). Wenn Sie Falseeingeben, wird dem Namen der archivierten Konfigurationsdatei das Präfix apm_<date-stamp>_<time-stamp>_ vorangestellt.
-
Config Archival Secret —Geben Sie den Namen des geheimen Kubernetes-Schlüssels in den APM-Namespace ein, der die SSH-Daten des privaten Schlüssels enthält.
Wenn Sie kein Geheimnis angeben, werden Sie zur Eingabe einer SSH-Schlüsseldatei aufgefordert:
-
Config Archival ssh-key: Geben Sie den Namen der privaten SSH-Schlüsseldatei ein.
-
-
Config Archival scp URL: Geben Sie die Secure Copy Protocol (SCP)-URL des Servers ein, auf dem die Konfigurationsdatei archiviert werden soll. Die URL muss das Format
scp://user-login@server-fqdn:server-port/absolute-file-path.Hinweis:Die Serverportnummer (
server-port) ist optional.
-
-
Wenn APM bereits ausgeführt wird, führen Sie den
rolloutBefehl zum Aktualisieren des mgmt-Microservices aus.
APM mit mehrfach geographischer Redundanz verwenden
APM kann für den Betrieb in Umgebungen mit mehreren Regionen eingerichtet werden. Eine Einrichtung mit mehreren Regionen verbessert die Verfügbarkeit von APM. Bei dieser Art von Konfiguration kann APM bei einem Totalausfall des Datencenters in einer Region seinen Status beibehalten und den Betrieb in der anderen Region wieder aufnehmen.
Kubernetes erhöht die Skalierbarkeit, betriebliche Effizienz und Zuverlässigkeit der Lösung. Die Modularität einer Kubernetes-Cloud ermöglicht Cluster-Architekturen eine beispiellose Redundanz. Selbst die redundantsten Cluster-Architekturen sind anfällig für Ereignisse wie Naturkatastrophen oder Cyberangriffe, die auf einen bestimmten Standort oder eine bestimmte Region abzielen können. Eine geografische Mehrfachkonfiguration verringert diese Anfälligkeiten.
Abbildung 5 veranschaulicht die Konnektivität zwischen Regionen in einer Konfiguration mit mehreren Regionen.
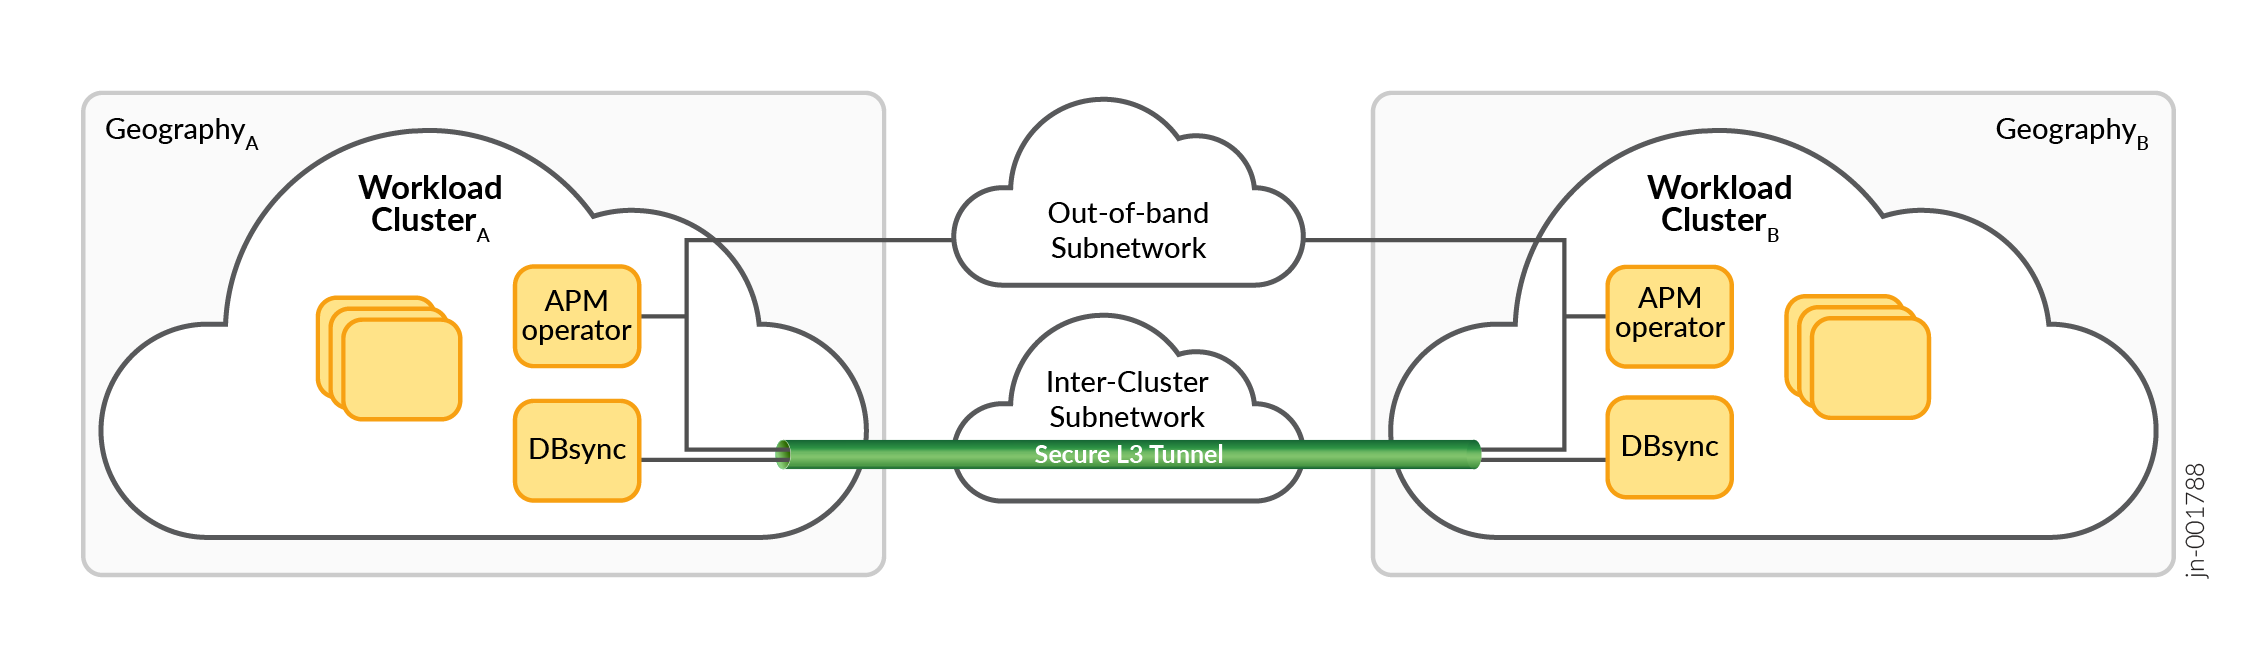
In einer Bereitstellung mit zwei Clustern in mehreren Regionen ist in jeder Region ein Kubernetes-Cluster vorhanden. Jeder Cluster fungiert als Arbeitsauslastung-Cluster, der Anwendungsworkloads planen kann. Die Cluster internen (Overlay-)Netzwerke jedes Arbeitsauslastung Cluster wird durch eine IPSec-Tunnel durch den Einsatz von Submariner verbunden. Die Verbindung der Overlay-Netzwerke der Arbeitsauslastung-Cluster ermöglicht die geografische Diensterkennung, sodass die Anwendung die Kommunikationsdomäne der beiden Arbeitsauslastungs-Cluster als eine große Kommunikationsdomäne anzeigen kann. Dadurch entfällt die Komplexität der Offenlegung externer routingfähiger Adressen und der Sicherung von Verbindungen zwischen den Microservices der Anwendung.
APM wird auf den beiden Arbeitsauslastungs-Clustern in Paaren von Microservices bereitgestellt. Jeder Microservice in einem Arbeitsauslastungs-Cluster verfügt über einen Zwilling auf dem anderen Arbeitsauslastungs-Cluster. Microservices, die an der Zustandsreplikation oder der Überwachung und Steuerung von Clustern beteiligt sind, werden als Aktiv/Aktiv-Paare bereitgestellt (z. B. dbsync-, redis- und apm-operator-Microservices). Die anderen Microservices werden als Aktiv/Backup-Paare (ruhend) bereitgestellt (z. B. Management-, Addrman-, Entman- und Provman-Microservices). Durch die Bereitstellung der Microservices in jedem Arbeitsauslastung-Cluster wird garantiert, dass die Cluster-Ressourcen reserviert sind und der Backup-Microservice über alles verfügt, was er für den Übergang in einen aktiven Zustand benötigt. APM-Core-Services (Management-, Addrman-, Entman- und Provman-Microservices) werden atomar in einem Arbeitsauslastungs-Cluster aktiviert. Beim ersten Rollout werden die Core-Services auf dem bevorzugten Cluster aktiviert (der während der Einrichtung eingerichtet wurde). Ein Dienstprogrammbefehl wird verwendet, um die Kerndienste umzuschalten. Während des Switchovers versucht das System, die aktiven Core-Services in einen Backup-Zustand (ruhend) zu versetzen, bevor die Core-Services auf dem anderen Arbeitsauslastungs-Cluster aktiviert werden.
Die Core-Services archivieren ihren Zustand in der lokalen Redis-Datenbankinstanz. Über den sicheren Tunnel repliziert der dbsync-Microservice seinen relevanten Datenbankstatus auf seinen Peer-dbsync-Microservice in der entfernten Region. Der Peer-dbsync-Microservice aktualisiert die Redis-Datenbankinstanz in der entfernten Geografie.
Die Systemkonfiguration wird zwischen den APM-Management-Microservice-Pods repliziert. Commits, die an der Konfiguration auf dem aktiven APM-Management-Pod vorgenommen werden, werden über scp auf den Backup-APM-Management-Pod repliziert.
Abbildung 6 zeigt APM in einer Konfiguration mit mehreren Regionen.
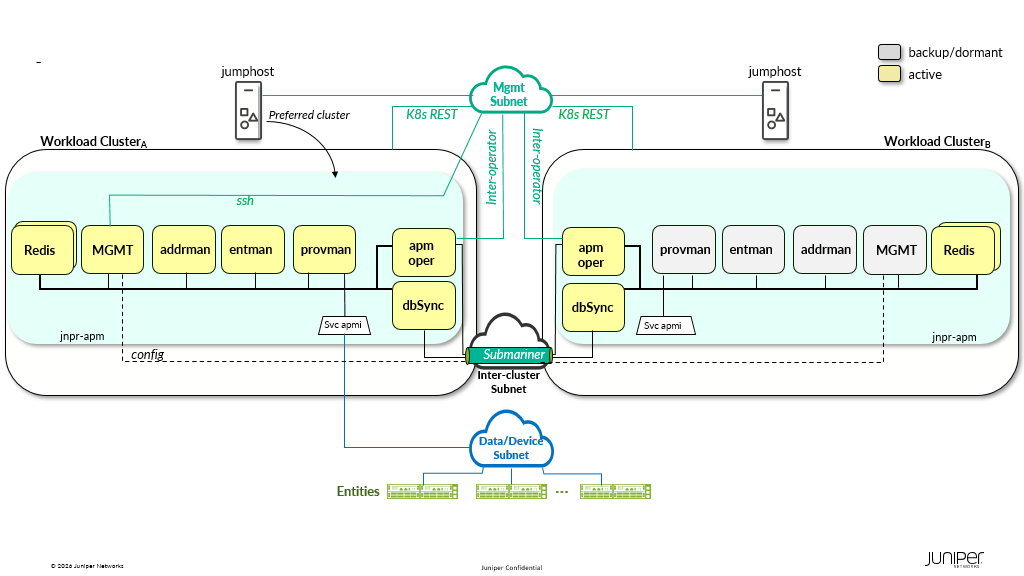 mit mehreren Regionen
Im Falle eines Ausfalls eines Arbeitsauslastung-Clusters können Sie den Switchover-Befehl des Dienstprogramms ausführen, um die ruhenden Core-Services in der anderen Region zu aktivieren. In jedem Ausfallszenario eines Arbeitsauslastungs-Clusters müssen Sie sicherstellen, dass der Arbeitsauslastungs-Cluster tatsächlich ausgefallen ist und dass keiner der APM-Core-Services auf diesem Cluster ausgeführt wird, bevor Sie die Backup-/ruhenden Core-Services auf dem laufenden Arbeitsauslastungs-Cluster aktivieren. Es gibt Szenarien, in denen Core-Services auf beiden Arbeitsauslastungs-Clustern aktiv sind. Um diese Szenarien abzumildern, wird für jede Gruppe von Kerndiensten eine Generationsnummer verwaltet. Die Generationszahl wird jedes Mal erhöht, wenn Core-Services von Backup/inaktiv zu aktiv werden.
Der apm-Operator Microservice koordiniert alle Switchover-Aktivitäten im System und pflegt Generierungsnummern für die Core Services auf seinem lokalen Cluster. Alle Core-Services werden in einem Backup-/Ruhezustand initialisiert. Der apm-Operator-Microservice ist der letzte Schiedsrichter, wenn es darum geht, den Core-Services eine aktive Rolle zuzuweisen. Der apm-Operator-Microservice verwendet die Generierungsnummer, um Unklarheiten darüber zu beseitigen, welcher Satz von Kerndiensten aktiviert werden soll.
Stellen Sie sich das Szenario vor, in dem ein Arbeitsauslastung-Cluster ausfällt (z. B. ein Stromausfall im Datencenter) und Sie die Core-Dienste auf dem verbleibenden Arbeitsauslastung-Cluster aktivieren. Einige Zeit später wird die Stromversorgung des ausgefallenen Datencenters wiederhergestellt und die Core-Services werden in einen Backup-/Ruhezustand versetzt. Das Microservice-Paar apm und Betreiber tauscht seine Generationsnummern aus, um zu bestätigen, dass die derzeit aktiven Core-Services aktiv bleiben sollen.
APM-Backup-Partitionen
Als zentralisierte Präfixressource kann APM Poolpräfixe für mehrere Regionen oder Datencenter von BNGs beziehen. Falls es in einer Region zu einem Ausfall kommt, wird der Datenverkehr des Anwenders an die vorgesehene Backup-Region umgeleitet. Sowohl die BNGs oder BNG-Benutzerebenen der designierten Backup-Region als auch die zugewiesenen APM-Partitionen verzeichnen einen Anstieg der Last der Anwender. Unter der Annahme, dass die Partitionen für die Anwender Last ihrer Region richtig dimensioniert sind, würde der plötzliche Zustrom von Backup-Abonnenten wahrscheinlich die Partition der Region erschöpfen, was zu Anmeldefehlern führen würde. Sie können eine Sicherungspartition konfigurieren, um dieses Problem zu beheben.
Eine Sicherungspartition kann einer oder mehreren Ursprungspartitionen zugeordnet werden. Eine Ursprungspartition ist die Quellpartition aus Sicht der Entität. Alle Aufteilungs- und Rückforderungsanforderungen von der Entität werden relativ zur Ursprungspartition gestellt. Die Ursprungspartition wird auf dem BNG unter dem system services subscriber-management location Befehl konfiguriert. In Juniper BNG CUPS wird der Ursprung in der Konfiguration des BNG-CUPS-Controllers unter der dynamic-address-pools Zeilengruppe für die BNG-Benutzerebene konfiguriert. APM behandelt eine Ursprungspartition mit einer konfigurierten Sicherungspartition als erweiterte Ursprungspartition. Eine Ursprungspartition kann nur eine Sicherungspartition haben.
Präfixaufteilungen werden zuerst in der Ursprungspartition versucht. Wenn die Ursprungspartition erschöpft ist und eine Sicherungspartition konfiguriert ist, wird die Aufteilung in der Sicherungspartition versucht. Die Aufteilung in den Backup-Partitionen erfolgt nach dem gleichen Verhalten wie in den Ursprungspartitionen.
Bei Rückforderungen muss APM durch Überprüfung der Stammpräfixe bestimmen, zu welcher Partition ein freigegebenes Präfix gehört. Da APM das richtige Stammpräfix für die Rückgewinnung identifizieren muss, darf es keine überlappenden Stammpräfixe über den Ursprung und seine Sicherungspartition hinweg geben. Die Überlappungsverhinderung wird durch eine Commit-Prüfung strikt durchgesetzt.
Sobald Präfixe von der Sicherungspartition zugewiesen wurden und die Ursprungspartition nicht mehr erschöpft ist, fordern Sie die mit Präfixen aus der Sicherungspartition zugewiesenen Pools manuell zurück. Abonnenten, die während des Ausgleichs aus den Sicherungspools verdrängt werden, melden sich erneut an und erhalten eine Adresse aus einem Pool mit einem Präfix aus der Ursprungspartition.