安全性策略导入概述
从新一代安全设备导入安全策略配置。在这些非 ZTP 设备的入网过程中,您可以发现并整合现有的安全策略配置。
Juniper Security Director Cloud 通过唯一名称来识别对象,例如地址、服务、调度程序、SSL 配置文件、内容安全性、IPS 和第 7 层应用。导入安全策略时,它会引入它支持的所有对象,并将其名称与新一代安全设备上的对象进行比较。如果对象的名称与现有对象的名称相同,但其值不同,则会出现冲突。
启动对象冲突解决 (OCR) 操作以解决这些命名冲突。 表 1 列出了可以选择解决冲突的操作。
| 场景 | 行动 |
|---|---|
|
Juniper Security Director Cloud 中不存在对象名称。 |
对象已添加到 Juniper Security Director Cloud。 |
|
存在具有相同内容的对象名称。 |
不会添加新对象,而是使用现有对象。 |
|
存在具有不同内容的对象名称。 |
触发对象冲突解决操作。您可以选择以下操作之一来解决对象冲突。
|
|
配置了全局默认安全配置文件和特定于设备的配置文件。 |
在导入 IPS 或内容安全性期间触发 OCR。您可以选择这些操作之一进行手册导入,以解决对象冲突。
|
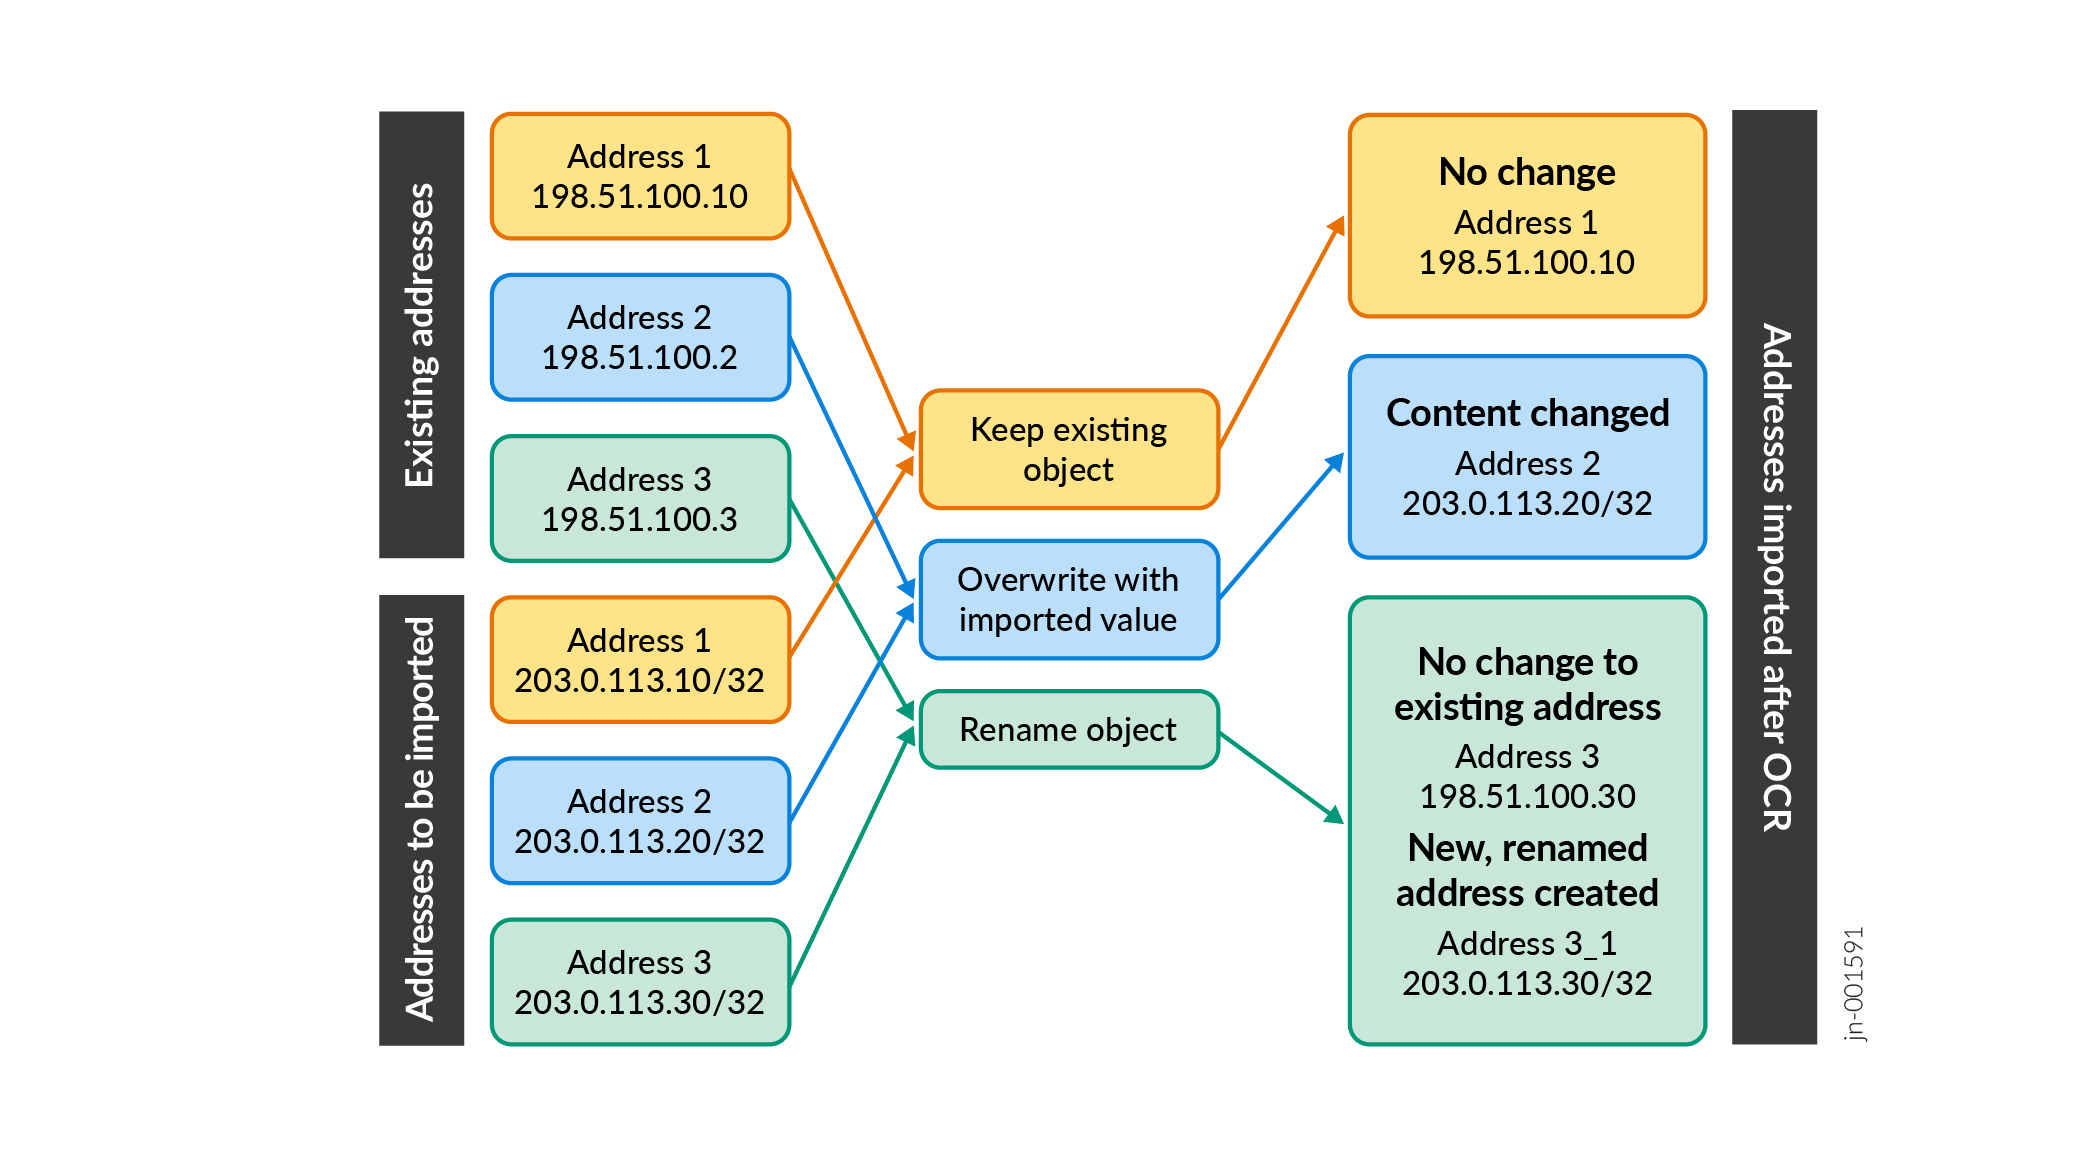
对象冲突解决示例
此图说明了策略导入和对象冲突解决。 Juniper Security Director Cloud 中的现有对象显示在现有地址下。新一代防火墙上的对象显示在“要导入的地址”下。
在安全策略导入期间,对象冲突解决 (OCR) 会比较两个集合并标记任何名称冲突。该图显示了三个解决选项 - 重命名对象、使用导入的值覆盖或保留现有对象 - 并且生成的对象显示在 OCR 后导入的地址下。