
用例 1:在防火墙策略中配置 IPS 策略
入侵防御系统 (IPS) 策略使您能够有选择地对通过支持 IPS 的设备的网络流量实施各种攻击检测和防御技术。在本节中,您将了解如何创建 IPS 策略,然后将 IPS 策略分配给分配给运行 Junos OS 18.2 或更高版本的设备的防火墙策略规则。
下一步是什么
要了解有关 IPS 功能的详细信息,请参阅 《Junos Space Security Director 用户指南》。
优势
-
为每个防火墙策略规则分配不同的 IPS 策略。
-
在分配了 IPS 策略的标准或统一防火墙策略中处理 IPS 策略匹配。
-
简化第 7 层基于应用的安全策略管理。
-
提供更强的控制力和可扩展性来管理动态应用流量。
开始之前
-
安装 Junos Space Security Director 和日志收集器。请参阅 Junos Space Security Director安装和升级指南。
-
确保在 SRX 系列设备上启用了 IPS。
-
确保 SRX 系列设备运行 Junos OS 18.2 或更高版本。
-
尽管此用例已针对 Junos Space Security Director 19.3 版和运行 Junos OS 18.2 版的 SRX 系列设备进行了专门验证,但您可以使用 Junos OS 18.2 或更高版本。
-
此用例的过程中仅包含必填字段和其他必填字段。
概述
从 Junos Space Security Director 19.3 版开始,您无法Junos OS IPS 策略页面将运行 18.2 及更高版本的设备分配给IPS策略。对于运行 Junos OS 18.2 及更高版本的设备,您需要将 IPS 策略分配给防火墙策略规则。IPS 策略的 CLI 配置将与分配 IPS 策略的标准或统一防火墙策略一起生成。在防火墙策略中配置 IPS 策略时,将根据 IPS 规则库检查符合指定条件的流量。这种类型的配置可用于监控内部网络安全区域的进出流量,作为机密通信的附加安全措施。
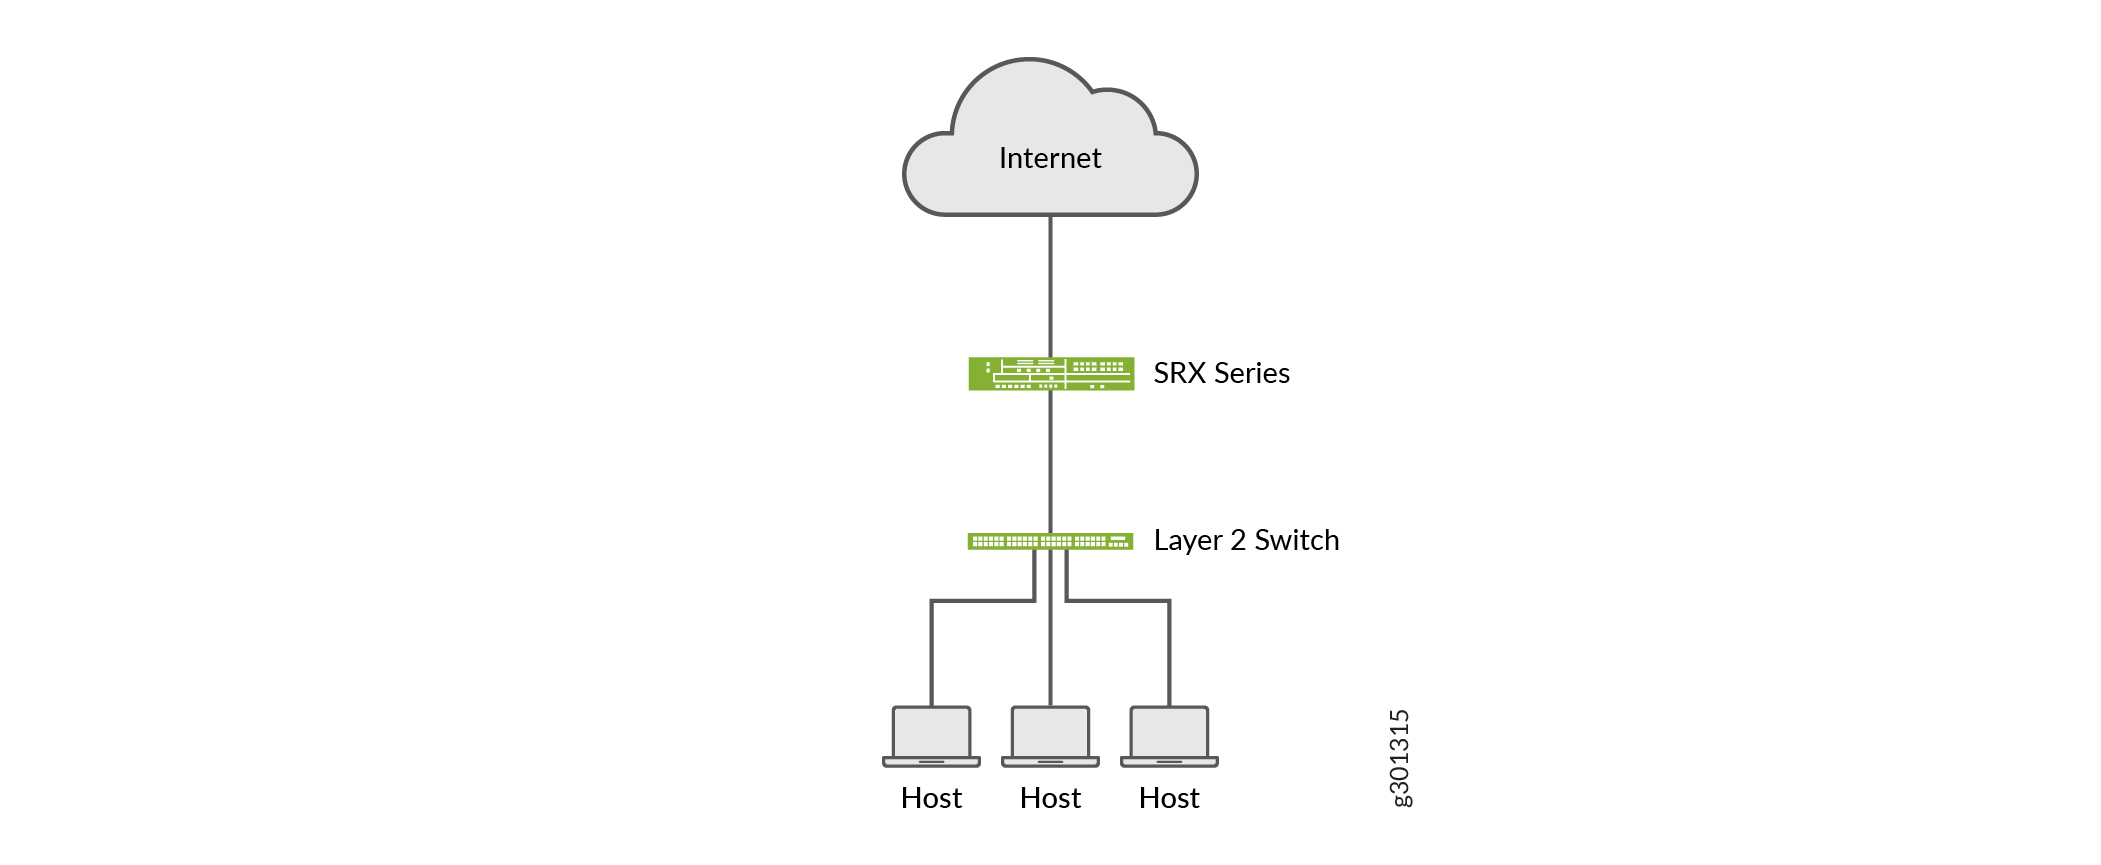
在下面的拓扑中,我们在第 2 层交换机后面有一个企业局域网。交换机连接到启用了 IPS 的 SRX 系列防火墙,并检测进出网络的所有流量。SRX 系列设备可以采用任何形式:硬件、虚拟或容器化。
创建 IPS 策略
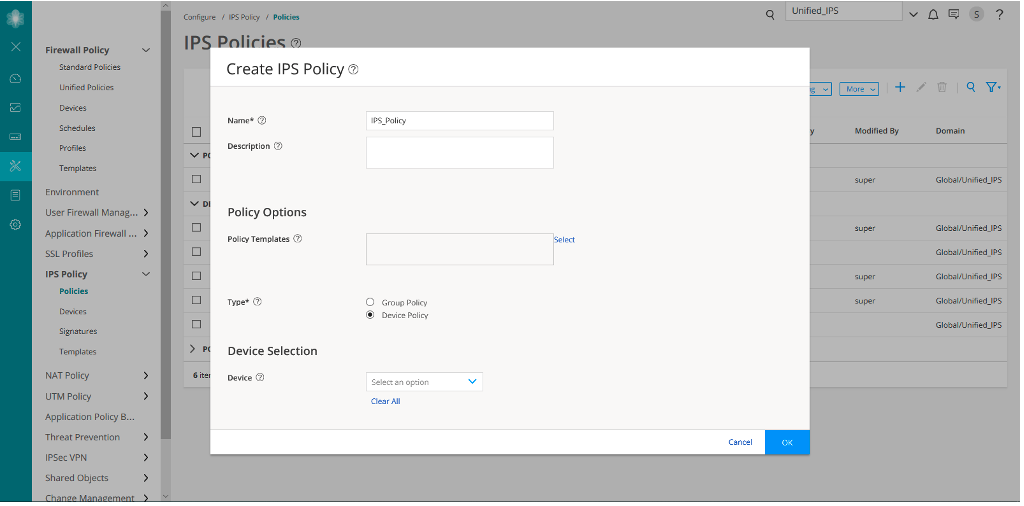
我们首先创建一个 IPS 策略,然后在运行 Junos OS 18.2 版的 SRX 系列设备上对其进行配置:
- 单击 + 图标。
此时将显示创建 IPS 策略页面。
将 IPS 策略分配给防火墙策略规则
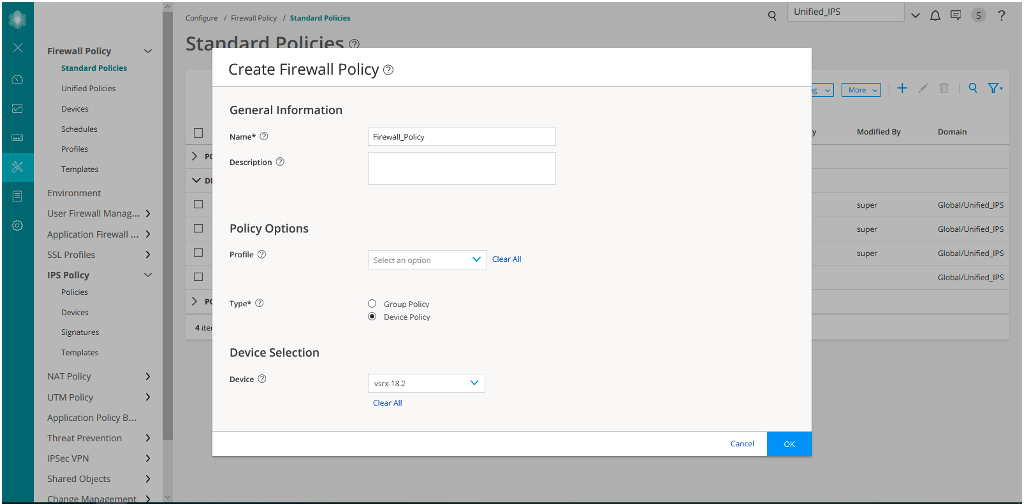
现在让我们将创建的 IPS 策略分配给防火墙策略规则:
- 单击 + 图标。
此时将显示“创建防火墙策略”页面。
- 在常规选项卡上,输入以下规则名称: Firewall_Policy_Rule
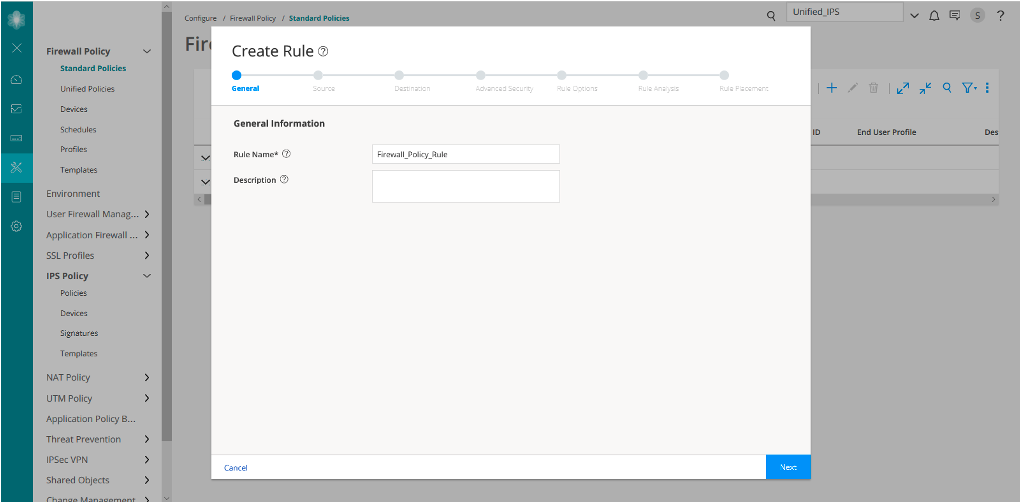
- 单击 下一步 ,直到到达规则放置选项卡,然后单击 完成。
您可以在防火墙策略配置摘要中查看 IPS 策略详细信息。
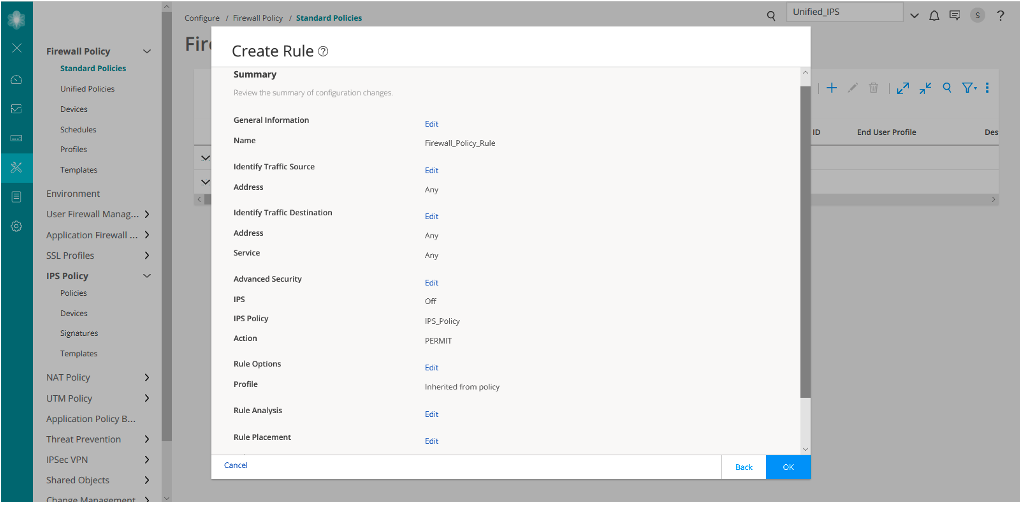
与 Firewall_Policy_Rule类似,我们创建了另一个规则 Firewall_Policy_Rule2。
验证将 IPS 策略分配给防火墙策略
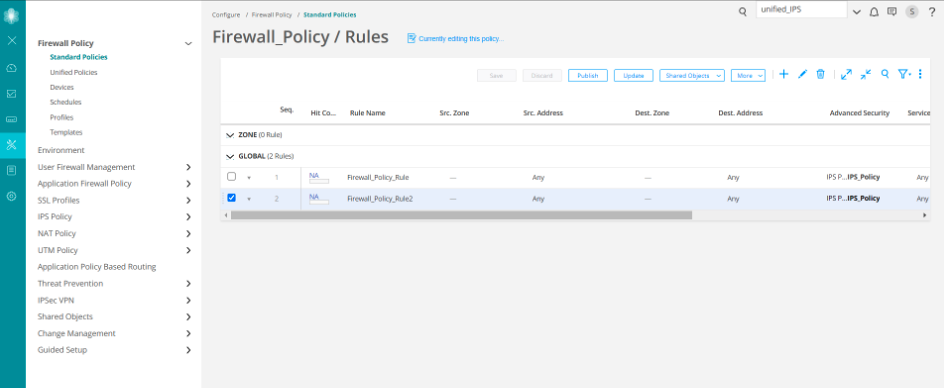
CLI 配置
你将看到 IPS_Policy 策略已分配给 Firewall_Policy_Rule 和 Firewall_Policy_Rule2 规则。
##Security Firewall Policy: global ##
set security policies global policy Firewall_Policy_Rule match application any
set security policies global policy Firewall_Policy_Rule match destination-address any
set security policies global policy Firewall_Policy_Rule match source-address any
set security policies global policy Firewall_Policy_Rule then permit application-services idp-policy IPS_Policy
set security policies global policy Firewall_Policy_Rule2 match application any
set security policies global policy Firewall_Policy_Rule2 match destination-address any
set security policies global policy Firewall_Policy_Rule2 match source-address any
set security policies global policy Firewall_Policy_Rule2 then permit application-services idp-policy IPS_Policy
##IDP Configurations##
set security idp idp-policy IPS_Policy rulebase-ips rule Device-1 match application default
set security idp idp-policy IPS_Policy rulebase-ips rule Device-1 match attacks predefined-attack-groups "Additional Web Services - Info"
set security idp idp-policy IPS_Policy rulebase-ips rule Device-1 match from-zone any
set security idp idp-policy IPS_Policy rulebase-ips rule Device-1 match to-zone any
set security idp idp-policy IPS_Policy rulebase-ips rule Device-1 then action recommended