
将 AWS Outposts 与 IP 交换矩阵数据中心的 QFX 系列设备集成
关于此网络配置示例
此网络配置示例 (NCE) 演示如何配置 QFX 系列设备以与 Amazon Web Services (AWS) Outposts 解决方案互操作。AWS Outposts 解决方案旨在将 AWS 服务(弹性计算云、弹性块存储等)引入企业的本地数据中心。能够在基于 QFX 的数据中心本地托管 AWS 资源,并将这些服务与基于云的 AWS 工作负载无缝混合,从而在效率、弹性和性能方面开辟新的机会。
Outpost 机架(一个或多个)交付至客户站点。Outpost 机架已完全组装和预配置,仅需要电源和网络连接即可开始在数据中心提供服务。此 NCE 说明如何配置基于 QFX 的数据中心交换矩阵以支持 AWS Outposts 解决方案。
也可以看看
用例概述
AWS Outposts 位于基于 QFX 的数据中心内
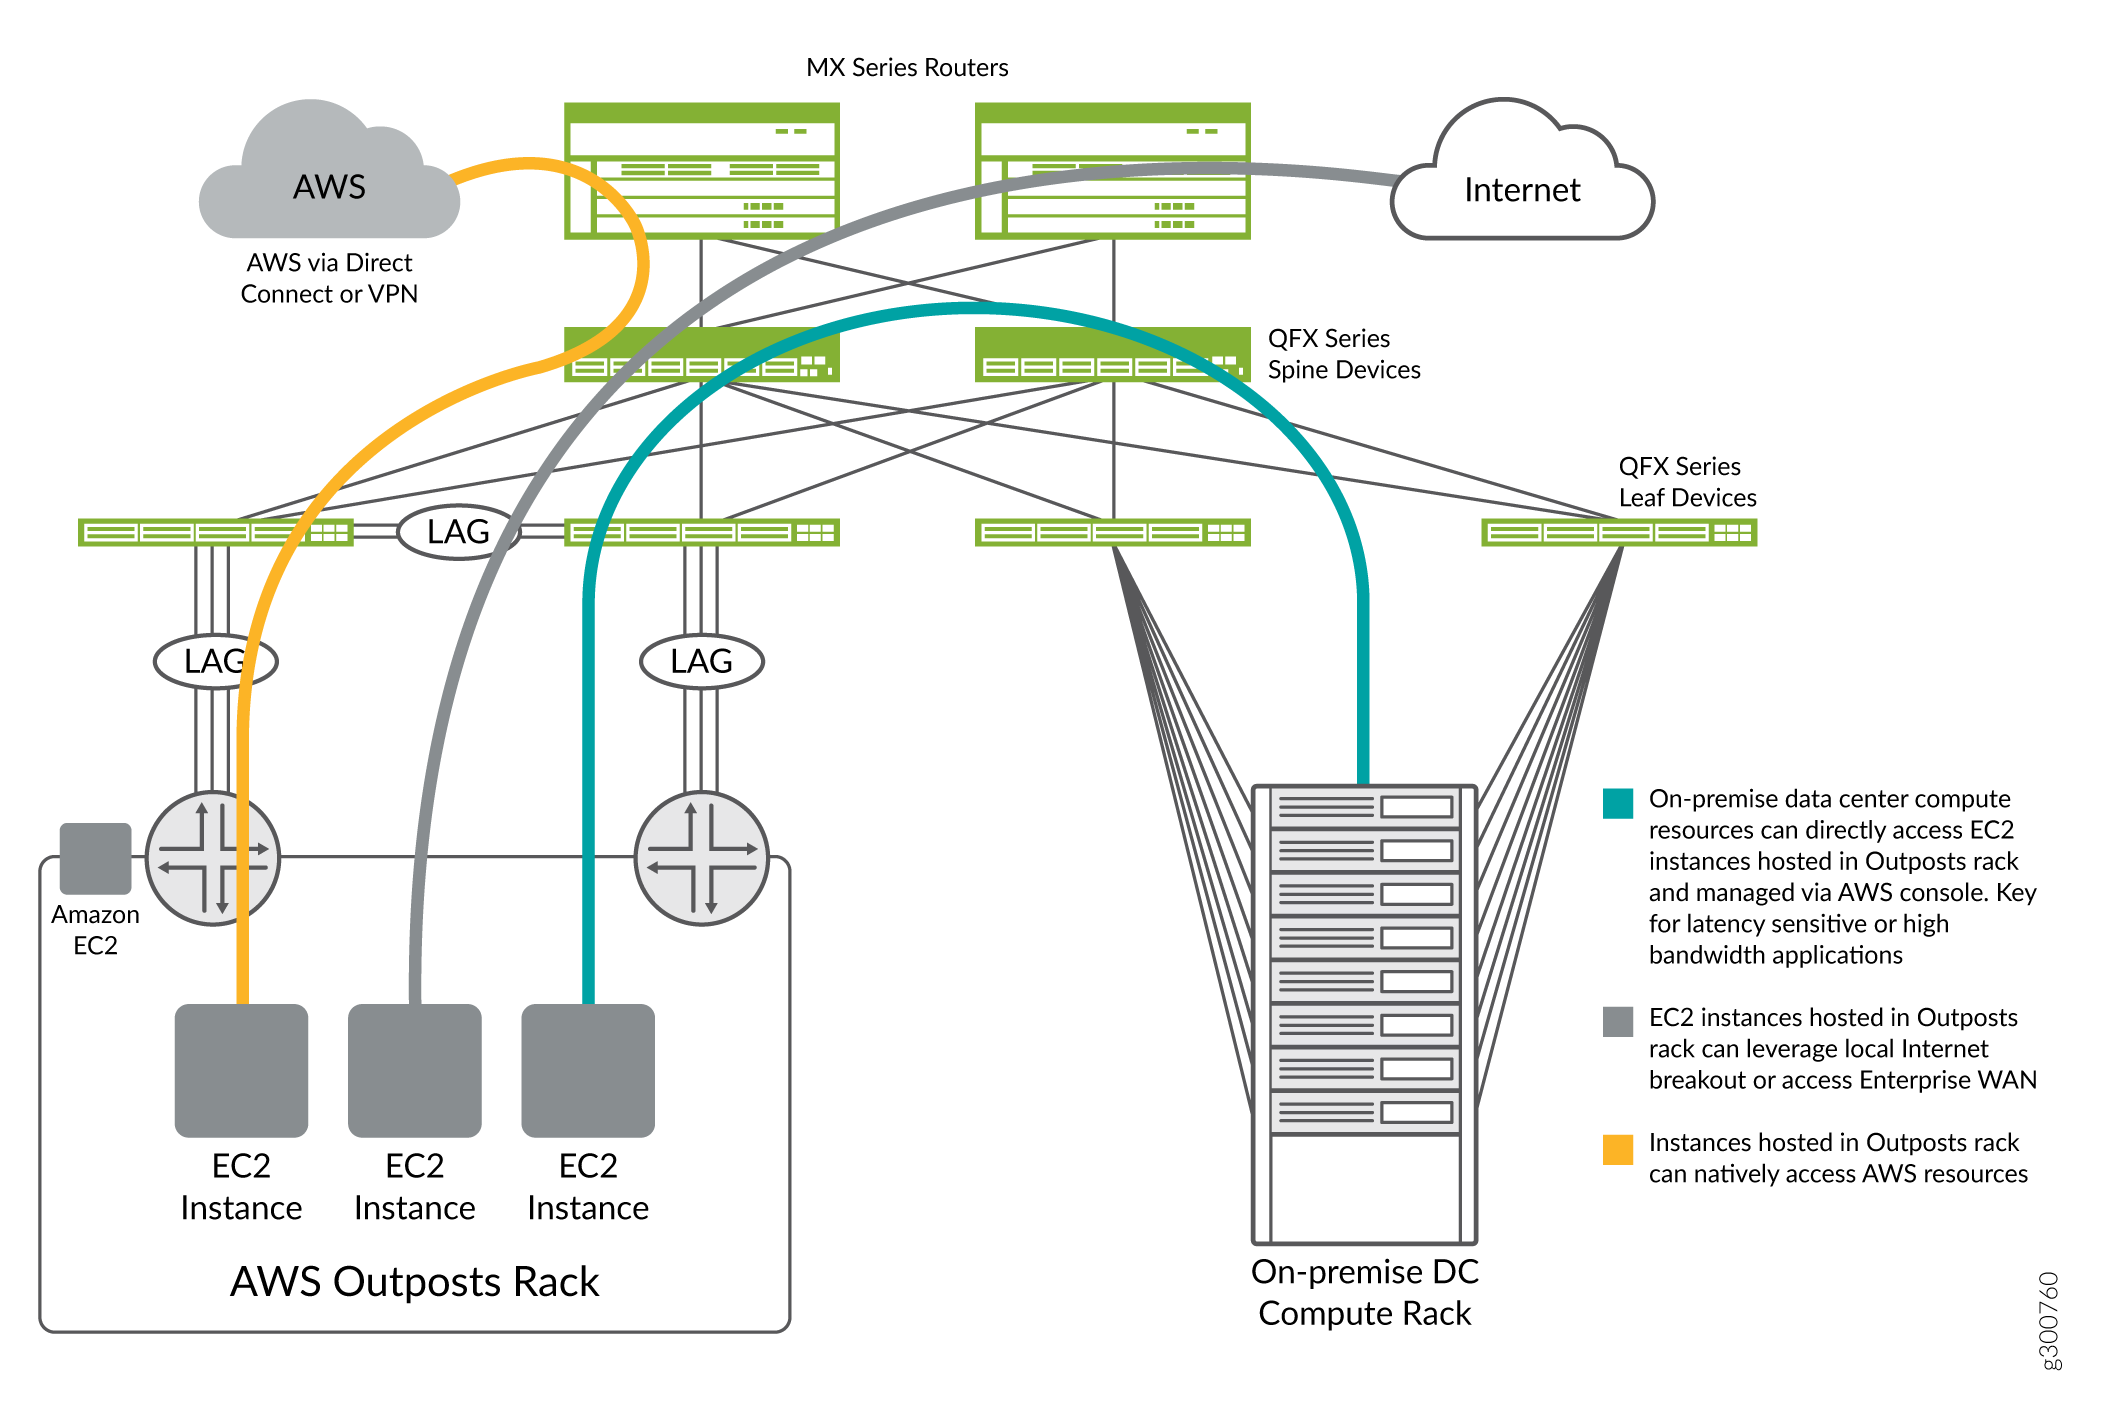
企业越来越多地将业务工作负载迁移到 Amazon Web Services 等公共云。云托管服务为可扩展性、弹性和成本优化提供了新的选项。但是,在某些情况下,您可能仍需要在本地数据中心托管工作负载。应用程序延迟要求、吞吐量要求和监管限制都是工作负载可能需要在本地托管的原因。AWS Outposts 为客户提供相同的 AWS 硬件基础设施、服务、API 和工具,让他们在本地和云中构建和运行他们的应用程序,从而获得真正一致的混合体验。AWS 计算、存储、数据库和其他服务在 Outposts 本地运行,客户可以访问该区域中提供的全部 AWS 服务,以使用熟悉的 AWS 服务和工具构建、管理和扩展其本地应用程序。
瞻博网络的 QFX 系列交换机因其速度快、高质量、功能丰富和广泛的自动化功能而广泛部署在数据中心中。现代数据中心 IP 交换矩阵通常将 QFX5000 系列设备用作叶式(或架顶式),而QFX10000或 QFX5000 系列设备则用于主干。QFX 系列和 Junos OS 的灵活性为客户提供了多种架构选项,以此构建自己的数据中心交换矩阵。此 NCE 侧重于简单的主干和叶式 IP 交换矩阵设计,非常适合将 AWS Outposts 引入数据中心交换矩阵。
AWS Outposts 与 IP 交换矩阵集成的示例用例:
低延迟访问 AWS 工作负载
通过将 AWS Outposts 集成到数据中心交换矩阵中,Outposts 解决方案中托管的工作负载将成为数据中心的全面参与者。这对于本地非 AWS 工作负载需要与 AWS 工作负载交互的应用程序非常重要。这种通过数据中心交换矩阵的直接访问为应用程序与 AWS 资源交互提供了高带宽选项(高达 400G)和更低延迟的路径。数据中心中的资源将与 Outpost 机架中的资源具有直接的 IP 连接。需要大量数据的研究应用或需要低延迟的金融应用都是很好的示例,这种直接访问可以提供显著的性能改进。
利用本地互联网分支的本地工作负载
有许多类型的工作负载需要互联网连接来执行其功能或访问其企业用户。将这些工作负载迁移到云时,企业传统上将这些应用程序托管在 AWS 云中,并利用 AWS Internet 网关进行访问。将 AWS Outposts 集成到本地数据中心为这些应用程序使用本地数据中心 Internet 连接提供了新的、更灵活的选项。这样可以为以互联网为目的地的流量提供更快的速度、更低的成本和不同的邻近选项。
数据主权的监管要求
在各个国家、地区、州等,对数据的存储方式和位置都有监管限制。在这些环境中运营的企业可以将 AWS Outposts 解决方案集成到能够满足这些监管要求的数据中心中。这使企业能够利用 AWS 云的运维优势,同时遵守本地数据主权要求。
技术概述
AWS Outposts 在基于 QFX 的数据中心交换矩阵中为本地托管工作负载提供支持
此 NCE 涵盖了将单个 AWS Outpost 机架集成到基于 QFX 的 IP 交换矩阵数据中心。
AWS Outposts 解决方案使用标准第 3 层 IP 切换与现有数据中心集成。与其他 AWS 连接模型一样,没有对 Outpost 资源的直接第 2 层访问。Outpost 机架使用集成到机架中的两个 Outpost 网络设备。作为客户,无法访问机架设备,Outpost 的所有配置均使用 AWS 控制台执行。
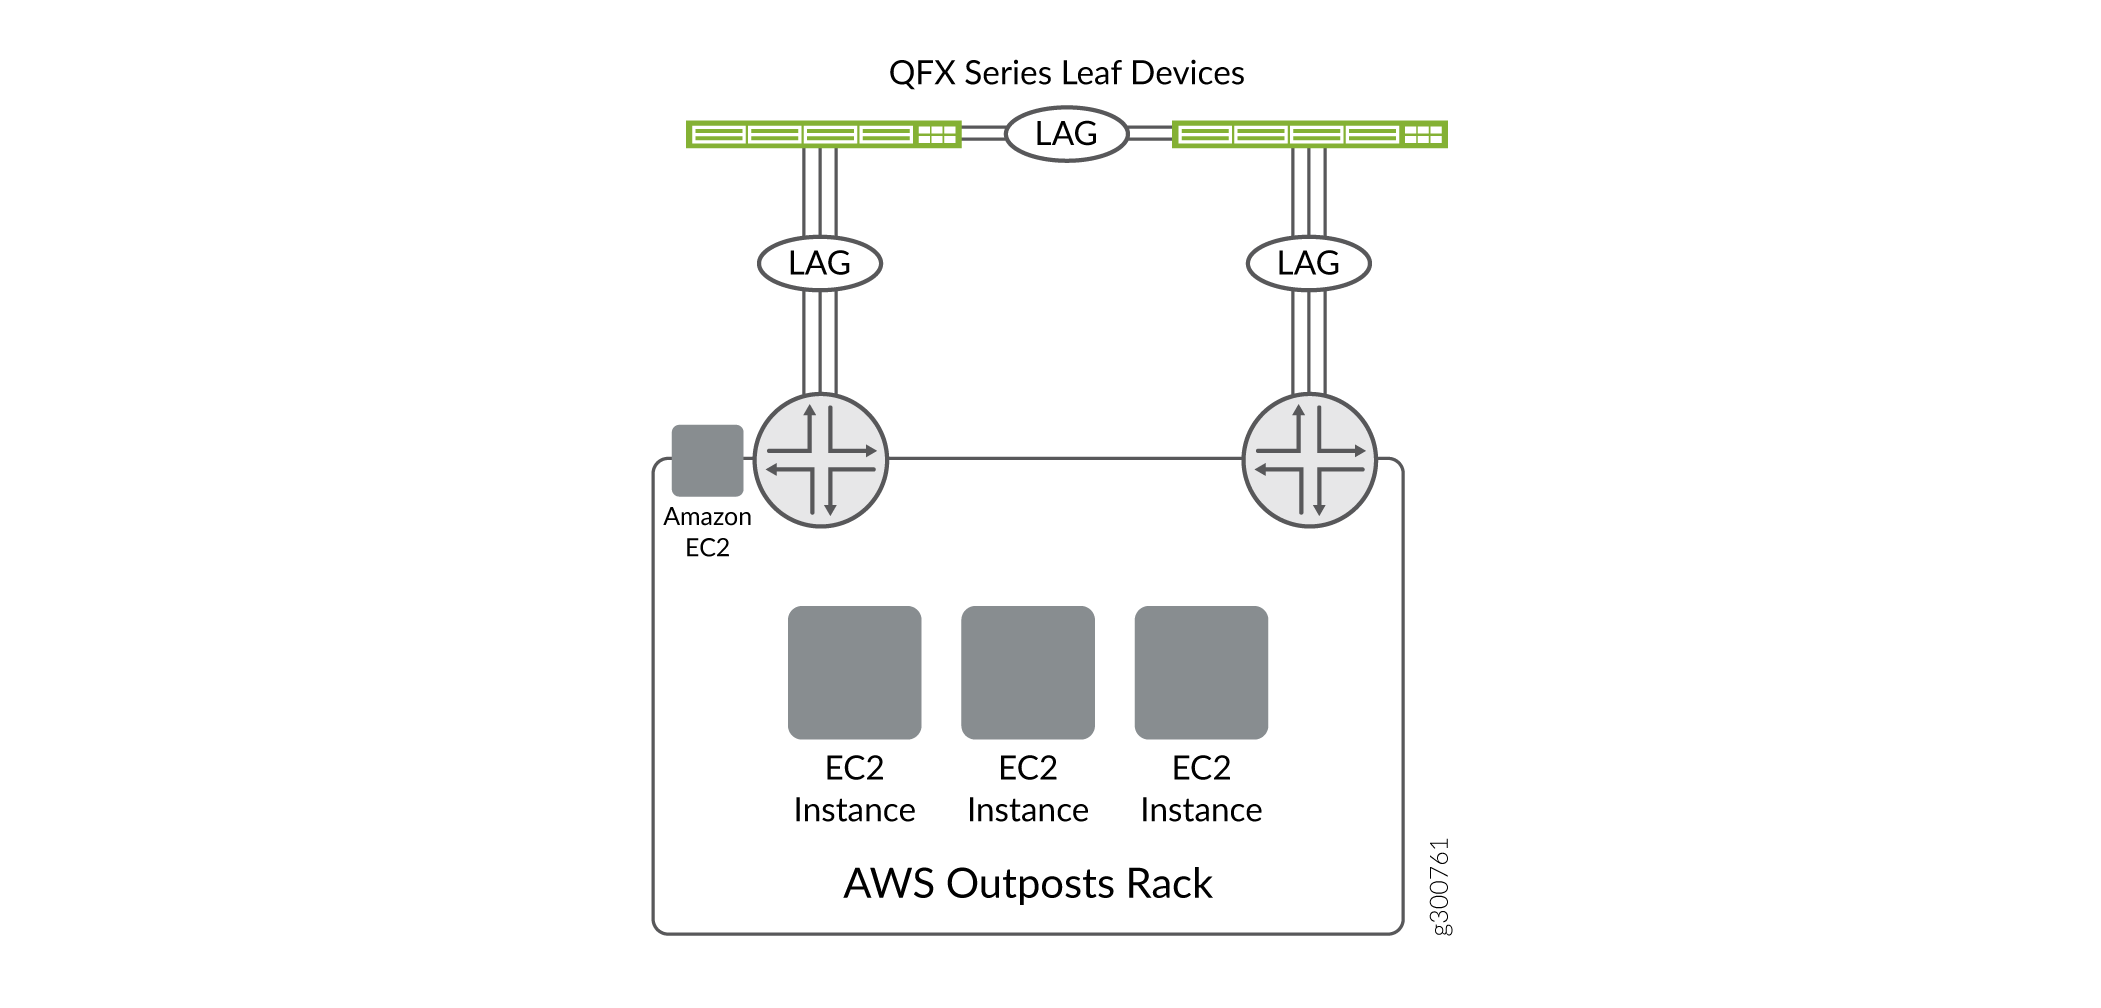
Outpost 机架提供来自每个 Outpost 网络设备的一个上行链路连接。这些上行链路可以是 1G、10G、40G 或 100G,并且可以组织成 LAG 束,以提高吞吐量和弹性。每个连接终止为专用 QFX 设备,很可能是充当交换矩阵叶的 QFX5000 系列设备。
QFX 系列包括多个平台,可为 Outposts 解决方案提供连接。此 NCE 假设我们使用两台 QFX5120-48Y 进行切换到 AWS Outpost。与其他数据中心连接模型不同,我们仅将每个 Outpost 网络设备连接到其中一台叶设备。这会导致每个 QFX5120-48Y 都连接到一台 Outpost 网络设备。我们还在两个 QFX 设备之间使用链路,以便在设备发生故障时提供与 Outpost 机架的弹性连接。
表 1 显示了我们建议用于与 AWS Outposts 集成的 QFX 设备。
|
QFX 设备 |
属性 |
AWS Outposts 建议 |
|---|---|---|
|
QFX5120-48Y |
48 个 10/25G 接入端口和 8 个 100G 交换矩阵上行链路端口 |
适用于通用数据中心交换矩阵接入。为本地工作负载和连接到 AWS Outposts 提供 10G 或 25G 服务器访问的灵活性。 |
|
QFX5120-32C |
32 个 100G 接入端口 |
对于高速数据中心交换矩阵,QFX5120-32C 为 AWS Outposts 或服务器访问提供 100G 端口。 |
|
QFX5110-48S |
48 个 10G 接入端口和 4 个 100G 上行链路端口 |
对于已实现 10G 标准化的数据中心交换矩阵,QFX5110-48S 可为 AWS Outposts 互连提供 10G 端口,并为数据中心交换矩阵提供 100G 上行链路。 |
当您从 AWS 订购 AWS Outposts 解决方案时,您需要提供有关用于构建机架初始配置的本地数据中心的以下信息。
-
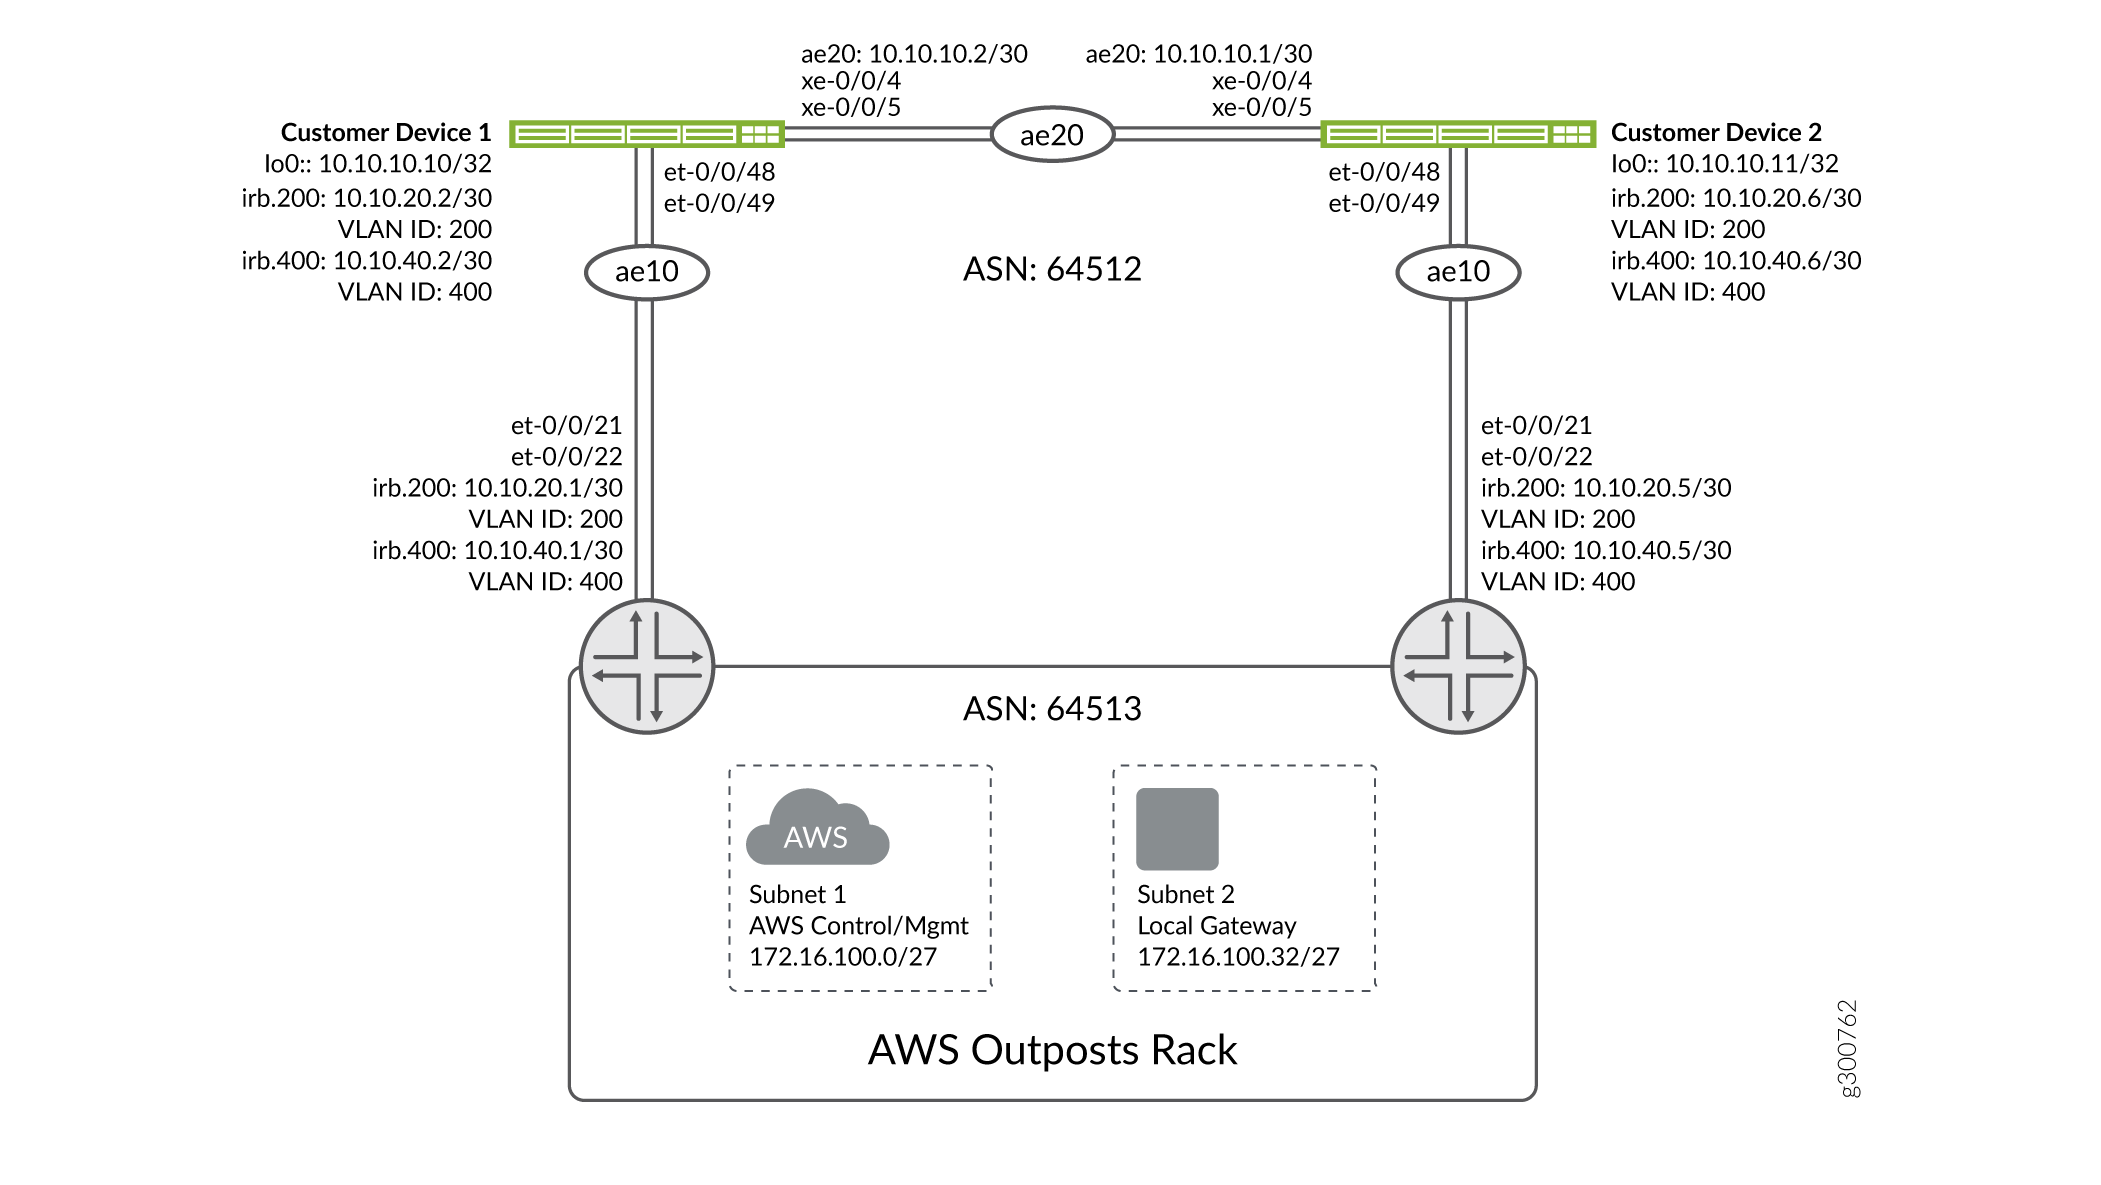
两个 /27 子网用于机架连接。一个子网用于 AWS 云的控制和管理通道。Outposts 基础架构元素使用这两个子网来连接回区域。发往这些子网的流量可以是控制流量、管理流量或 VPC 数据流量。
在安装之前,在 Outpost 上配置了子网。
-
两个 BGP AS 编号 (ASN):一个用于数据中心(可能是现有 ASN),另一个(可能是新的)ASN,用于在数据中心交换矩阵和 Outpost 之间提供对等互连。这些可以是现有的公共 ASN 或专用 ASN。此示例使用专用 ASN。
要与机架交换连接信息,需要 QFX 设备和 Outpost 系统之间的路由。Outpost 需要能够访问 AWS 云以及本地数据中心资源。现有数据中心交换矩阵可能正在使用 IGP(例如 OSPF 或 IS-IS)进行当前运维,而 Outpost 会使用我们与 Outpost 建立的 BGP 对等互连来学习此路由信息。虽然您可以在数据中心和机架之间使用静态路由,但我们建议您使用动态路由协议。
-
QFX 设备与 Outpost 之间的每个链路都需要两个子网和两个 VLAN ID。VLAN 用于在同一连接上传输两个点对点路由子网(/30 或 /31)。QFX 和 Outpost 之间的每个链路都将是一个以太网中继,并将承载两个子网。
示例:将 AWS Outpost 连接到 QFX5120-48Y 叶节点
要求
此示例使用以下内容:
-
一个运行 OSPF 的运维数据中心 IP 交换矩阵
-
一个 AWS Outpost 机架
-
两台运行 Junos OS 18.4R2 版的 QFX5120-48Y 交换机充当叶设备
概述
从数据中心交换矩阵来看,对 AWS Outposts 解决方案没有特殊要求。您可以利用 EVPN/VXLAN、IP 交换矩阵或虚拟机箱等交换矩阵架构将 Outpost 集成到您的网络中。在本例中,我们将使用带有 OSPF 的简单 IP 交换矩阵作为内部路由传播的 IGP。您应查看自己的交换矩阵要求,并对以下步骤进行必要的修改。
配置
过程
分步程序
-
在开始为 Outpost 连接配置设备之前,请确保您的 QFX 设备具有以下基本配置。
此配置应同时应用于客户设备 1 和客户设备 2:
set system host-name hostname
set system services ssh root-login allow
set system services netconf ssh
set protocols lldp interface all
set protocols lldp-med interface all
set chassis aggregated-devices ethernet device-count 10
set forwarding-options storm-control-profiles default all
-
AWS Outpost 支持 1/10/40/100G 接口速度,机架希望这些接口被放入 LAG 组中。在此示例中,我们使用的是指向 Outpost 的
ae10LAG 捆绑包。我们还需要在两个交换矩阵设备之间建立链路来提供弹性。此示例用作
ae20两台设备之间的链路。在某些环境中,可能不需要此互连,因为 IP 交换矩阵可以提供替代路径。客户设备 1 的配置:
set interfaces et-0/0/48 ether-options 802.3ad ae10
set interfaces et-0/0/49 ether-options 802.3ad ae10
set interfaces xe-0/0/4 ether-options 802.3ad ae20
set interfaces xe-0/0/5 ether-options 802.3ad ae20
set interfaces ae10 aggregated-ether-options lacp active
set interfaces ae10 aggregated-ether-options lacp periodic fast
set interfaces ae20 aggregated-ether-options lacp active
set interfaces ae20 aggregated-ether-options lacp periodic fast
客户设备 2 的配置:
set interfaces et-0/0/48 ether-options 802.3ad ae10
set interfaces et-0/0/49 ether-options 802.3ad ae10
set interfaces xe-0/0/4 ether-options 802.3ad ae20
set interfaces xe-0/0/5 ether-options 802.3ad ae20
set interfaces ae10 aggregated-ether-options lacp active
set interfaces ae10 aggregated-ether-options lacp periodic fast
set interfaces ae20 aggregated-ether-options lacp active
set interfaces ae20 aggregated-ether-options lacp periodic fast
-
配置两个子网以连接到 AWS 云和本地数据中心。使用配置时提供的 VLAN ID,在 QFX 设备和 Outpost 之间传输子网。此示例使用 VLAN ID 200(名为
AWS-LGW)用于本地数据中心连接,使用 VLAN ID 400(名为AWS-SERVICE-LINK)用于与 AWS 云的连接。Outpost 需要数据中心边缘与 Outpost 网络设备之间的链路上有两个 VLAN 标记。这些 VLAN 仅在两台设备之间使用,以承载两个 Outposts 子网。VLAN 未扩展到数据中心。进入 Outpost 的所有流量都将使用第 3 层接口。客户可能希望使用虚拟路由器将 AWS 服务链路流量与数据中心交换矩阵分离。此示例提供了一个可选步骤(步骤 7),其中包含如何创建专用 VRF 以创建此隔离。
此配置应同时应用于客户设备 1 和客户设备 2:
set vlans AWS-LGW vlan-id 200
set vlans AWS-SERVICE-LINK vlan-id 400
set interfaces ae10 unit 0 family ethernet-switching vlan members [ AWS-LGW AWS-SERVICE-LINK ]
set interfaces ae10 unit 0 family ethernet-switching interface-mode trunk
-
将第 3 层寻址添加到接口。这些是两台设备之间的点对点链路。
我们还在 QFX 设备上配置一个环路地址,以便在这些设备之间建立 IBGP 对等。
客户设备 1 的配置:
set interfaces irb unit 200 family inet address 10.10.20.2/30
set interfaces irb unit 400 family inet address 10.10.40.2/30
set interfaces lo0 unit 0 family inet address 10.10.10.10/32
set interfaces ae20 unit 0 family inet address 10.10.10.2/30
set vlans AWS-LGW l3-interface irb.200
set vlans AWS-SERVICE-LINK l3-interface irb.400
客户设备 2 的配置:
set interfaces irb unit 200 family inet address 10.10.20.6/30
set interfaces irb unit 400 family inet address 10.10.40.6/30
set interfaces lo0 unit 0 family inet address 10.10.10.11/32
set interfaces ae20 unit 0 family inet address 10.10.10.1/30
set vlans AWS-LGW l3-interface irb.200
set vlans AWS-SERVICE-LINK l3-interface irb.400
-
配置与 Outpost 交换路由所需的动态路由协议。
在本例中,我们将使用 BGP 和 OSPF。从基本的 BGP 配置开始,以设置日志记录和保持时间计时器。
此配置应同时应用于客户设备 1 和客户设备 2:
set protocols bgp hold-time 30
set protocols bgp log-updown
-
对于与 Outpost 的 BGP 对等互连,请为用于 AWS 连接的每个 VLAN 设置对等会话。BGP 从一个对等方学习 AWS 控制路由,从第二个对等方学习 AWS 本地连接路由。
此示例使用 EBGP 和专用 ASN 来构建对等互连:64512 用于数据中心端,64513 用于 Outpost 端。
客户设备 1 的配置:
set protocols bgp group AWS-OUTPOST type external
set protocols bgp group AWS-OUTPOST description "Connection to AWS Outpost"
set protocols bgp group AWS-OUTPOST family inet unicast
set protocols bgp group AWS-OUTPOST local-as 64512
set protocols bgp group AWS-OUTPOST multipath multiple-as
set protocols bgp group AWS-OUTPOST neighbor 10.10.20.1 peer-as 64513
set protocols bgp group AWS-OUTPOST neighbor 10.10.40.1 peer-as 64513
客户设备 2 的配置:
set protocols bgp group AWS-OUTPOST type external
set protocols bgp group AWS-OUTPOST description "Connection to AWS Outposts"
set protocols bgp group AWS-OUTPOST family inet unicast
set protocols bgp group AWS-OUTPOST local-as 64512
set protocols bgp group AWS-OUTPOST multipath multiple-as
set protocols bgp group AWS-OUTPOST neighbor 10.10.20.5 peer-as 64513
set protocols bgp group AWS-OUTPOST neighbor 10.10.40.5 peer-as 64513
-
(选答)您可以创建虚拟路由器 VRF,以将 AWS 服务链路流量的路由与主数据中心交换矩阵分开,并为服务链路创建 BGP 对等。VRF 就位后,您需要确保服务链路保持通过数据中心交换矩阵到 AWS 网关的分离。
set protocols bgp group AWS-OUTPOST type external
set protocols bgp group AWS-OUTPOST description "Connection to AWS Outposts"
set protocols bgp group AWS-OUTPOST family inet unicast
set protocols bgp group AWS-OUTPOST local-as 64512
set protocols bgp group AWS-OUTPOST multipath multiple-as
set protocols bgp group AWS-OUTPOST neighbor 10.10.20.1 peer-as 64513
set routing-instances AWS-SERVICE instance-type virtual-router
set routing-instances AWS-SERVICE interface irb.400
set routing-instances AWS-SERVICE protocols bgp group outposts-service-link type external
set routing-instances AWS-SERVICE protocols bgp group outposts-service-link local-as 64512
set routing-instances AWS-SERVICE protocols bgp group outposts-service-link neighbor 10.10.40.1 peer-as 64513
-
在数据中心和 Outpost 之间建立 EBGP 对等关系后,配置 IBGP 以便在两个 QFX 设备之间传播学习到的路由。
如果链路出现故障,QFX 设备将使用此互连链路来保持与数据中心或 Outpost 的可达性。
客户设备 1 的配置:
set protocols bgp group INTERCONNECT local-as 64512
set protocols bgp group INTERCONNECT type internal
set protocols bgp group INTERCONNECT local-address 10.10.10.10
set protocols bgp group INTERCONNECT neighbor 10.10.10.11
客户设备 2 的配置:
set protocols bgp group INTERCONNECT local-as 64512
set protocols bgp group INTERCONNECT type internal
set protocols bgp group INTERCONNECT local-address 10.10.10.11
set protocols bgp group INTERCONNECT neighbor 10.10.10.10
-
定义路由策略,以便在 Outpost 和数据中心交换矩阵之间交换路由。在此示例中,我们假设数据中心交换矩阵将 OSPF 作为 IGP 运行。我们希望从 Outposts 连接中学习路由,并将数据中心交换矩阵路由播发到 Outpost。配置策略以播发从交换矩阵到 Outpost 的 OSPF 和静态路由。BGP 的默认行为将导入从 Outpost 获知的路由。
此配置应同时应用于客户设备 1 和客户设备 2:
set policy-options policy-statement AWS-OUTPOST-TO-OSPF term redistribute-bgp from protocol bgp
set policy-options policy-statement AWS-OUTPOST-TO-OSPF term redistribute-bgp from external
set policy-options policy-statement AWS-OUTPOST-TO-OSPF term redistribute-bgp then accept
set policy-options policy-statement INTERCONNECT-EXPORT term reject-loopback from route-filter 10.10.10.10/32 exact
set policy-options policy-statement INTERCONNECT-EXPORT term reject-loopback from route-filter 10.10.10.11/32 exact
set policy-options policy-statement INTERCONNECT-EXPORT term reject-loopback then reject
set policy-options policy-statement INTERCONNECT-EXPORT term redistribute-static from protocol static
set policy-options policy-statement INTERCONNECT-EXPORT term redistribute-static then accept
set policy-options policy-statement INTERCONNECT-EXPORT term next-hop-self from protocol bgp
set policy-options policy-statement INTERCONNECT-EXPORT term next-hop-self from route-type external
set policy-options policy-statement INTERCONNECT-EXPORT term next-hop-self then next-hop self
set policy-options policy-statement INTERCONNECT-EXPORT term ospf from protocol ospf
set policy-options policy-statement INTERCONNECT-EXPORT term ospf then accept
set policy-options policy-statement INTERCONNECT-EXPORT term ospf-external from protocol ospf
set policy-options policy-statement INTERCONNECT-EXPORT term ospf-external from external
set policy-options policy-statement INTERCONNECT-EXPORT term ospf-external then accept
set policy-options policy-statement OUTPOST-EXPORT term locals from protocol direct
set policy-options policy-statement OUTPOST-EXPORT term locals then accept
set policy-options policy-statement OUTPOST-EXPORT term statics from protocol static
set policy-options policy-statement OUTPOST-EXPORT term statics then accept
set policy-options policy-statement OUTPOST-EXPORT term ospf from protocol ospf
set policy-options policy-statement OUTPOST-EXPORT term ospf then accept
set policy-options policy-statement OUTPOST-EXPORT term ospf-external from protocol ospf
set policy-options policy-statement OUTPOST-EXPORT term ospf-external from external
set policy-options policy-statement OUTPOST-EXPORT term ospf-external then accept
set protocols bgp group AWS-OUTPOST export OUTPOST-EXPORT
set protocols bgp group INTERCONNECT export INTERCONNECT-EXPORT
-
(选答)为服务链路使用专用 VRF 时,请将路由策略应用于其他 BGP 组。
set routing-instances AWS-SERVICE protocols bgp group outposts-service-link export OUTPOST-EXPORT
-
要交换 IBGP 会话的 QFX 环路地址,请在两个 QFX 设备之间的链路上设置 OSPF。附加路由策略以将 Outpost 学习的路由分发到 OSPF 中。
确保 OSPF 配置与任何现有 OSPF 交换矩阵配置一致。
此配置应同时应用于客户设备 1 和客户设备 2:
set protocols ospf export AWS-OUTPOST-TO-OSPF
set protocols ospf area 0.0.0.0 interface lo0.0 passive
set protocols ospf area 0.0.0.0 interface ae20 interface-type p2p
-
最后一步是添加路由选项以实现平滑重启,并启用按流的负载平衡。
此配置应同时应用于客户设备 1 和客户设备 2:
set routing-options graceful-restart
set policy-options policy-statement ECMP-POLICY then load-balance per-packet
set routing-options forwarding-table export ECMP-POLICY
set routing-options forwarding-table ecmp-fast-reroute