
Junos OS 概述
Junos OS 是支持瞻博网络包括物理和虚拟网络产品及安全产品在内的广泛产品组合的单一操作系统。
Junos OS 概述
瞻博网络提供高性能的网络设备,可为响应迅速且可信的环境打造以加速单一网络上服务和应用的部署。Junos® 操作系统 (Junos OS) 是这些高性能网络的基础。
Junos OS 包括以下架构变体:
-
裸机上的 Junos OS FreeBSD 10 或更高版本。这是基于升级版 FreeBSD 内核的 Junos OS。大多数基于 Junos OS 的硬件平台运行带有升级版 FreeBSD 的 Junos OS。具有升级版 FreeBSD 的 Junos OS 也可以作为来宾虚拟机 (VM) 在 Linux 虚拟机主机上运行。如需详细了解哪些平台运行带有升级版 FreeBSD 的 Junos OS,请在功能浏览器中搜索将 Junos 内核升级到 FreeBSD 10+ : 将 Junos 内核升级到 FreeBSD 10+。
-
Junos OS 演化版。有关 Junos OS 演化版的详细信息,请参阅 Junos® OS 演化版简介 和 Junos® OS 演化版软件安装和升级指南 。
与其他复杂的单体软件架构不同,Junos OS 融合了关键设计和开发差异,以提供更高的网络可用性、运维效率和灵活性。以下是这种方法的主要优势:
统一的操作系统
与其他共享通用名称但又分裂成许多不同程序的网络操作系统不同,Junos OS 是一款统一的操作系统,可在所有网络设备和产品线之间共享。这样,瞻博网络工程师就可以一次性开发软件功能,并同时在所有产品线之间共享这些功能。由于功能对于单个来源是通用的,因此它们通常以相同的方式在所有产品线中实现,从而减少了为每个产品学习不同工具和方法所需的培训。由于所有瞻博网络产品都使用相同的代码库,因此产品之间的互操作性不是问题。
单一模块化软件架构
尽管 Junos OS 的各个模块通过定义明确的接口进行通信,但每个模块都在自己受保护的内存空间中运行,以防止一个模块中断另一个模块。这种分离允许根据需要独立重新启动每个模块。这与单体操作系统形成鲜明对比,在单体操作系统中,一个模块中的故障可能会波及其他模块并导致整个系统崩溃或重启。然后,这种模块化架构提供了其他操作系统所不具备的性能、高可用性、安全性和设备可扩展性。
出厂时,Junos OS 会预安装在瞻博网络设备上。因此,当您首次打开设备电源时,所有软件都会自动启动。您只需配置软件,以便设备可以加入网络。
您可以在添加新功能或修复软件问题时升级设备软件。通常,您可以通过从瞻博网络支持网页将软件安装包下载到您的设备或本地网络上的其他系统来获取新软件。然后,在设备上安装软件升级。
瞻博网络路由平台仅运行瞻博网络提供的二进制文件,目前不支持第三方二进制文件。每个 Junos OS 映像都包含一个数字签名的可执行文件清单,只有在可以验证签名的情况下,这些可执行文件才会在系统中注册。如果没有注册签名,Junos OS 将不会执行任何二进制文件。此功能可保护系统免受可能损害设备完整性的未经授权的软件和活动的侵害。
安全启动和引导加载程序
系统的启动过程涉及几个阶段,从激活 CPU 作为启动处理器开始,与 PCH 通信以启动系统。CPU 跳转到存储在主 SPI 闪存中的 BIOS 例程。在主闪存故障的情况下,启动 FPGA 切换到辅助闪存进行恢复,但它不会加载引导加载程序。
引导加载程序在系统的启动过程中起着至关重要的作用,确保操作系统的安全有序执行。安全启动、USB、SSD 和 PXE 启动等启动顺序和机制为系统的启动过程提供了灵活性和弹性。此外,GRUB 配置允许用户根据需要自定义启动过程并排除故障
安全启动是基于 UEFI 标准的一项重要的系统安全增强功能 (请参阅统一 可扩展固件接口论坛 ) 网站。它的工作原理是保护 BIOS 本身免遭篡改或修改,然后在整个启动过程中保持该保护。
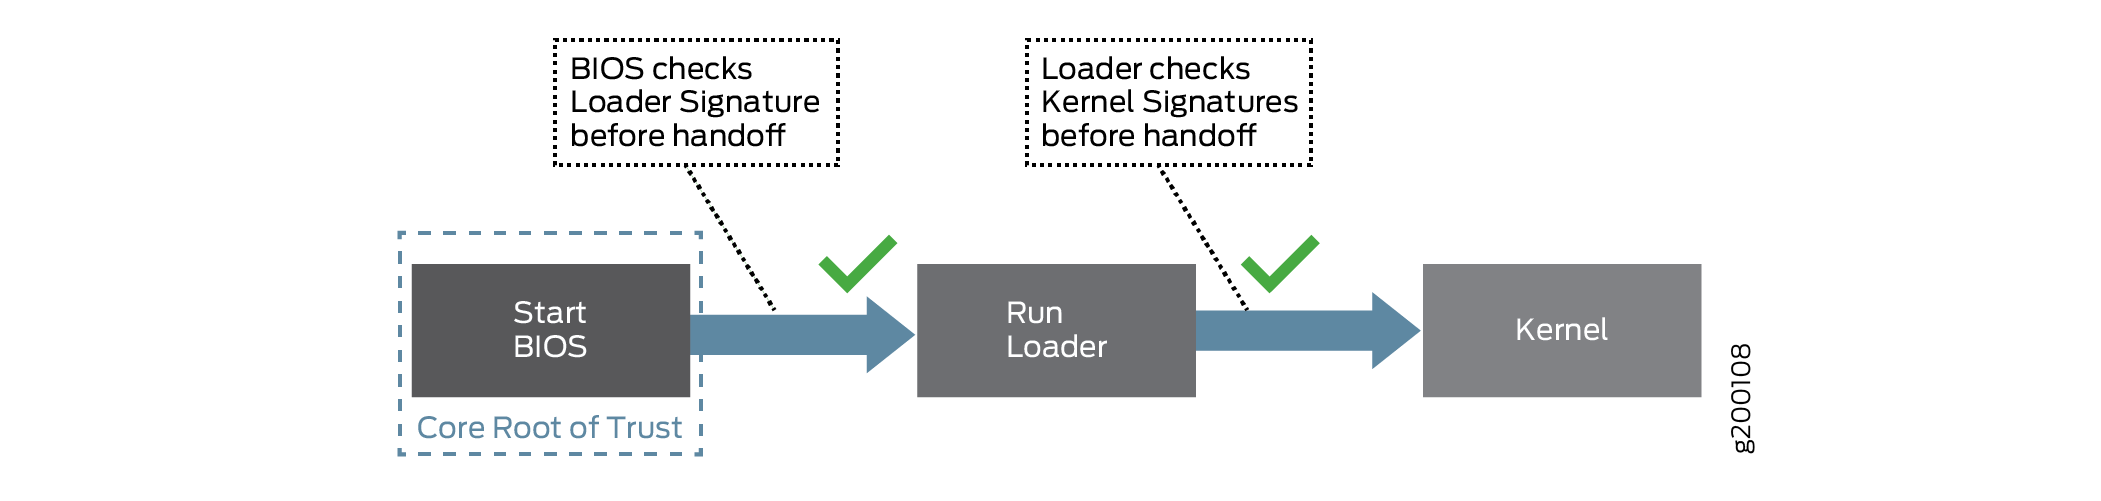
安全启动过程从安全闪存开始,以确保不会对固件进行未经授权的更改。Junos OS 的授权版本带有由瞻博网络直接或其授权合作伙伴之一生成的数字签名。在启动过程的每个点上,每个组件都通过检查签名来验证下一个链接是否正确,以确保二进制文件未被修改。除非签名正确,否则启动过程无法继续。这种“信任链”一直持续到操作系统掌控为止。通过这种方式,整体系统安全性得到增强,增加了对某些基于固件的持续性威胁的抵抗力。
图 1 显示了这种“信任链”的简化版本。
安全启动不需要您执行任何操作即可实施。默认情况下,它在支持的硬件上实现。
有关哪些 Junos OS 版本和硬件支持安全启动的信息,请参阅 功能浏览器 并输入 Secure Boot。
硬件信任根
硬件信任根 (HRoT) 是系统中集成的基于硬件的安全功能,可作为验证固件完整性并确保其安全运行的可信基础。此功能从硬件开始提供不可更改的信任根,防止系统内存在潜在的安全漏洞。HRoT 是保证系统固件和配置真实性的关键组件。
与基于软件的信任机制不同,HRoT 直接在硬件中实施,因此具有很强的抗篡改能力。HRoT 的主要功能是验证固件的完整性,确保其没有受到损害或未经授权的修改。此功能用于实现安全启动过程,其中只能加载经过验证和信任的固件。
确保在设备早期引导期间显示以下消息,以了解已强制执行 HRoT 和安全启动。
JUNIPER HARDWARE ROOT OF TRUST WITH SECURE BOOT ENFORCED
FIPS 140-2 安全性合规性
对于高级网络安全性,我们推出了名为 Junos-FIPS 140-2 的特殊版本 Junos OS。Junos-FIPS 140-2 为客户提供了在 FIPS 环境中配置瞻博网络设备网络的软件工具。FIPS 支持包括:
-
用于将 Junos OS 转换为 Junos-FIPS 140-2 的升级包
-
修订后的安装和配置过程
-
为远程访问提供强制安全保护
-
FIPS 用户角色(密码主管、用户和维护)
-
特定于 FIPS 的系统日志记录和错误消息
-
用于路由引擎到路由引擎通信的 IPsec 配置
-
增强型密码创建和加密功能
Junos-FIPS 仅打包在国内映像中:单个 Junos OS 映像同时支持国内和 FIPS 功能。具有 FIPS 凭据和登录权限的用户可以在常规 Junos 映像和 FIPS 映像之间切换。
Junos-FIPS 有特殊的密码要求。FIPS 密码长度必须为 10 到 20 个字符。密码必须至少使用五个已定义的字符集中的三个(大写字母、小写字母、数字、标点符号和其他特殊字符)。如果设备上安装了 Junos-FIPS,则只能配置符合此标准的密码。