
Hierarquia de configuração do Mist
Compare organizações, locais e dispositivos para entender como os modelos de configuração e as configurações específicas do dispositivo são aplicados na Juniper Mist™.
A Juniper Mist™ tem uma hierarquia de configuração de três níveis.
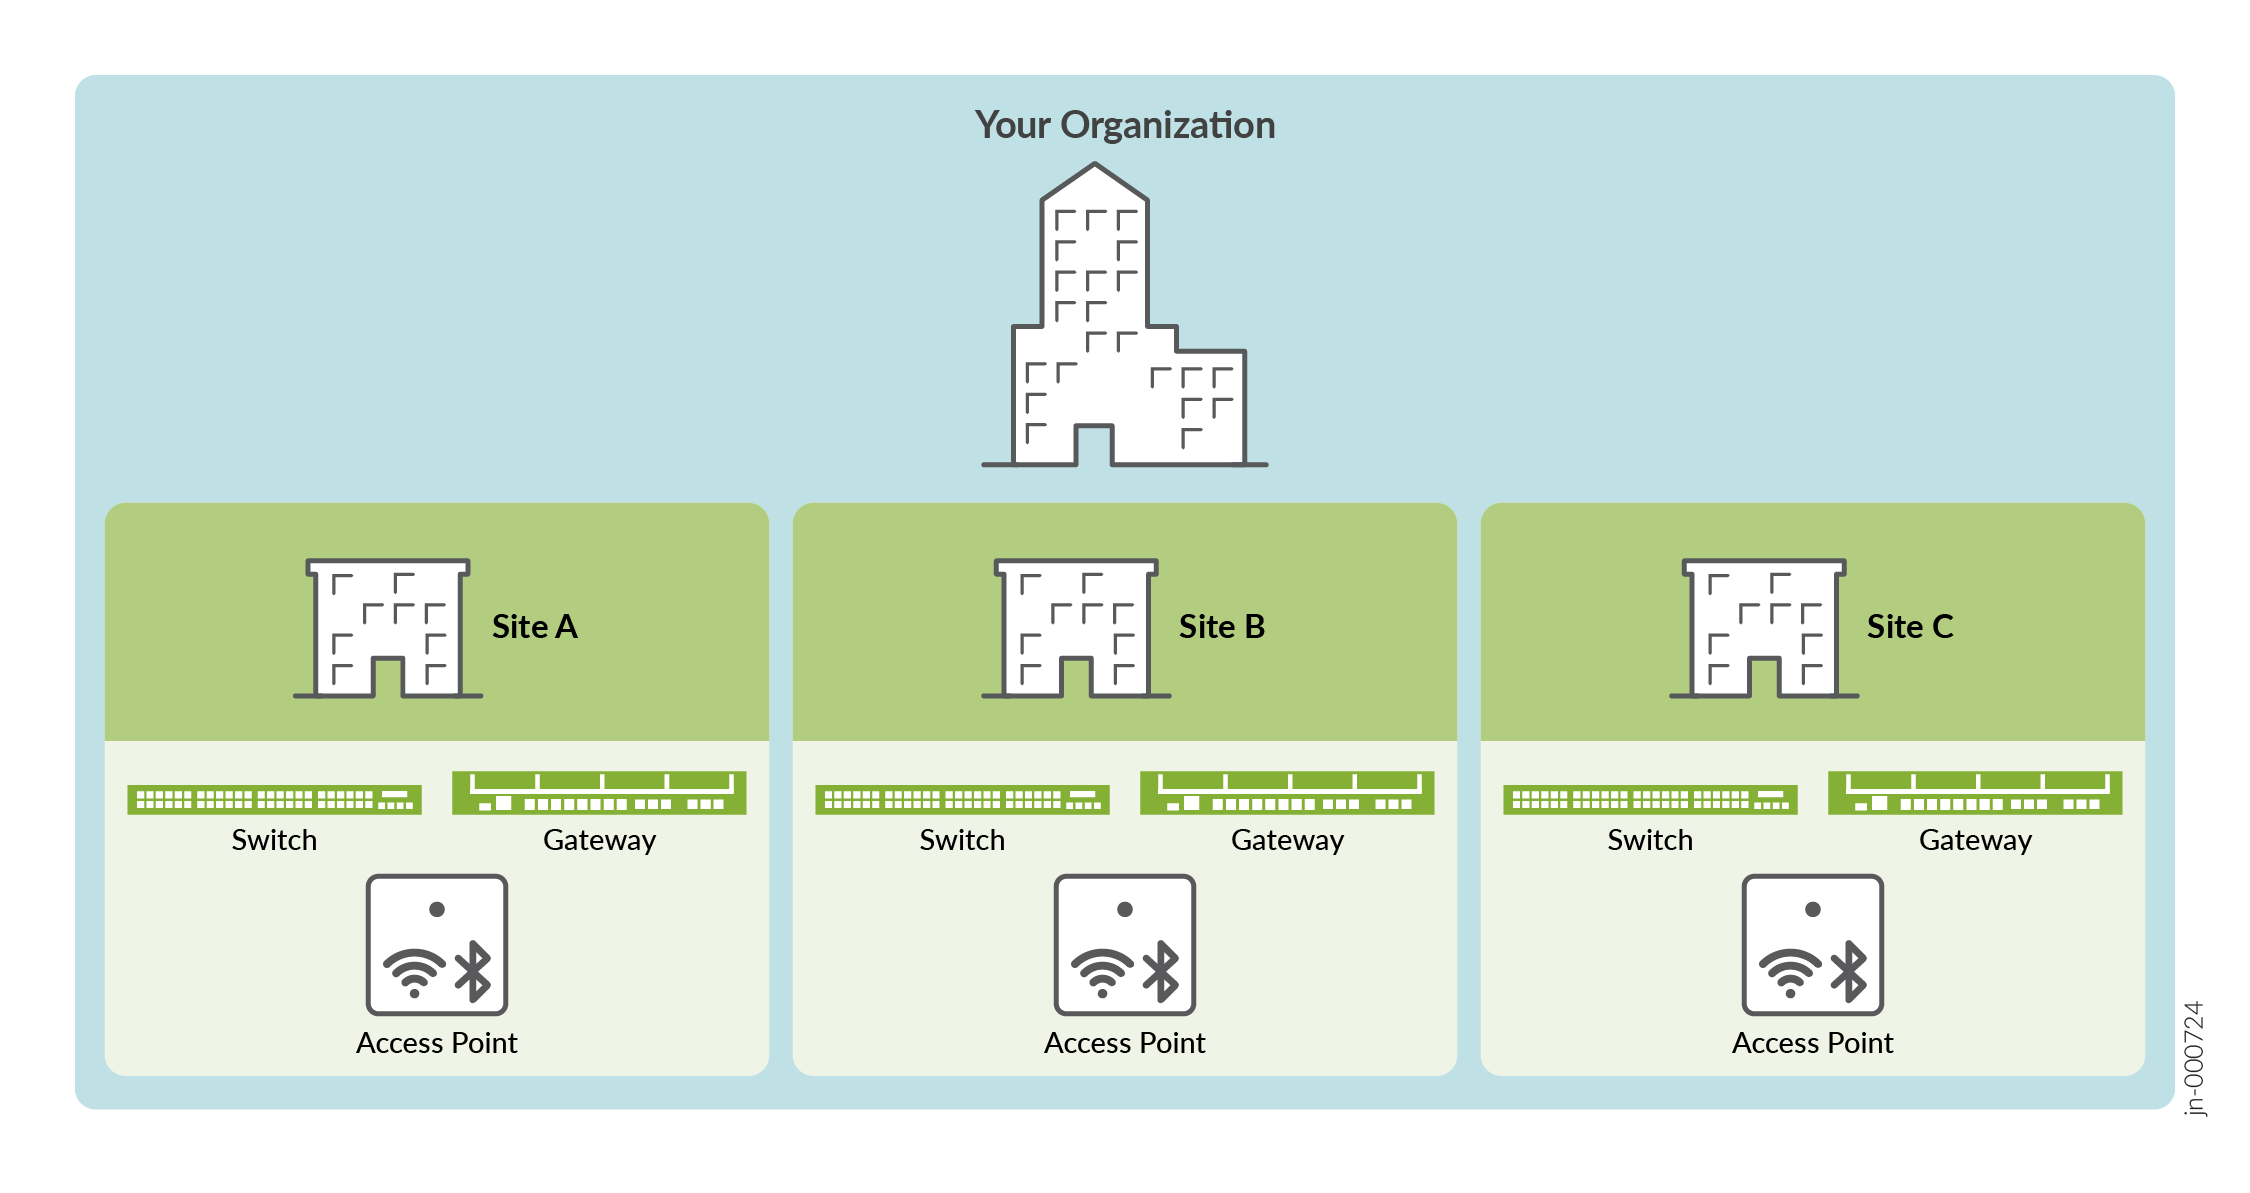
-
Organização: no nível da organização, você gerencia contas de administrador, suas assinaturas do Juniper Mist e configurações de toda a organização, como logon único (SSO) e certificados de CA. Você também pode configurar modelos de configuração e perfis de dispositivo para simplificar o processo de configuração em todos os sites.
-
Site—Uma organização pode incluir um ou mais sites. Um site pode representar um local físico ou uma subdivisão lógica de sua empresa ou campus. Nesse nível, você pode definir preferências em todo o site para recursos como análises, atualizações automáticas e segurança de ponto de acesso (AP). As configurações no nível do site substituem as configurações nos modelos de configuração no nível da organização.
-
Dispositivos: os dispositivos são atribuídos a organizações e sites. Os dispositivos herdam determinadas propriedades das configurações no nível da organização, modelos, perfis de dispositivo e configuração do site. Você pode modificar as configurações do dispositivo para qualquer dispositivo que precise de configurações diferentes daquelas nos modelos de configuração.
No caso de provedores de serviços gerenciados (MSPs), um quarto nível está disponível. Os MSPs podem gerenciar várias organizações a partir do portal Juniper Mist MSP. Determinadas configurações da organização podem vir de modelos no nível do MSP.
Colocando essas informações em ação, lembre-se de que a configuração de modelos no nível da organização e do site permite uma implantação rápida. No entanto, você tem flexibilidade para fazer modificações em dispositivos individuais.
Por exemplo:
-
Wireless Assurance — você pode criar modelos de WLAN e modelos de RF para configurar rapidamente milhares de pontos de acesso (APs) de uma só vez. Crie diferentes modelos para diferentes casos de uso em sua organização. Por exemplo, em um complexo de escritórios, use um modelo de WLAN para dispositivos de IoT e outro para redes de convidados. Em um campus universitário, crie um modelo de RF para cobrir APs de corredor e outro para APs em dormitórios.
-
Wired Assurance — você pode usar modelos de switch para definir as mesmas configurações em vários locais. O modelo fornece as configurações comuns que você deseja aplicar a todos os switches. Em seguida, você pode fazer modificações específicas do site ou do dispositivo para cobrir os dispositivos que precisam de configurações incomuns.
-
WAN Assurance — Você pode usar modelos de borda de WAN para simplificar o processo de implantação de SD-WAN com potencialmente centenas de sites spoke e headends.