
Métodos de autenticação do Juniper Mist Access Assurance
Implante o Juniper Mist Access Assurance com autenticação 802.1X ou autenticação não 802.1X. Compare as várias opções para selecionar a melhor abordagem para sua organização.
O IEEE 802.1X é um padrão para controle de acesso à rede baseado em porta. Ele fornece um mecanismo para autenticar dispositivos que se conectam a uma LAN ou WLAN por meio de um switch ou ponto de acesso. O Juniper Mist Access Assurance oferece suporte à autenticação 802.1X e à autenticação não 802.1X, ou seja, MAC Authentication Bypass (MAB), para controle uniforme de acesso em redes com e sem fio.
Oferecemos suporte aos seguintes métodos para acesso seguro com 802.1X:
- Protocolo de Autenticação Extensível — Segurança de Camada de Transporte (EAP-TLS) (baseado em certificado digital)
- EAP-TTLS/PAP (Tunneled Camada de Transporte de Segurança) (baseado em credencial)
Oferecemos suporte aos seguintes métodos de autenticação que não são 802.1X:
- Bypass de autenticação MAC (MAB)
- Chave pré-compartilhada múltipla (MPSK)
Autenticação baseada em certificado e autenticação baseada em credenciais
O método de autenticação 802.1X oferece suporte à autenticação baseada em credenciais (nome de usuário e senha) e baseada em certificado.
Autenticação baseada em certificado
- A autenticação baseada em certificado permite a autenticação mútua entre os dispositivos do servidor e do cliente e implementa criptografia para fornecer acesso seguro à rede.
- Os certificados digitais usam uma PKI (infraestrutura de chave pública) que requer um par de chaves pública-privada.
- Um provedor de identidade (IdP) é opcional na autenticação baseada em certificado. Você pode usar um IdP para verificar informações de usuários ou dispositivos, como estado da conta e informações de grupos.
- Os certificados são armazenados em armazenamento seguro.
- A autenticação baseada em certificado requer o provisionamento de dispositivo cliente, para o qual você normalmente usa o MDM (gerenciamento de dispositivo móvel).
O Juniper Mist Access Assurance pode se integrar a qualquer PKI existente e IDPs baseados em nuvem, como Microsoft Azure AD, Okta ou Google Workspace, para garantir que a autenticação baseada em certificado seja implementada em todos os casos de uso aplicáveis.
Autenticação baseada em senha
- A autenticação baseada em senha requer um IdP para autenticação. Como a maioria dos IDPs impõe a autenticação multifator (MFA), a autenticação baseada em senha se torna impraticável em ambientes 802.1X, especialmente em redes sem fio.
- O risco de ataques "person-in-the-middle" é significativo, pois o 802.1X não gerencia bem a MFA, especialmente em uma rede sem fio.
Recomendamos a autenticação baseada em senha apenas para cenários em que uma implantação de PKI não é imediatamente viável ou durante as transições para a autenticação baseada em certificado. Evite a autenticação 802.1X baseada em senha em redes que suportam BYOD devido a possíveis vetores de ataque MITM.
Métodos de autenticação 802.1X
O protocolo 802.1X é um padrão IEEE para controle de acesso à rede baseado em porta (NAC) em pontos de acesso com e sem fio. A principal função do 802.1X é definir controles de autenticação para qualquer usuário ou dispositivo que tente acessar uma LAN ou WLAN, protegendo as LANs Ethernet contra o acesso não autorizado de usuários. Além disso, o 802.1X bloqueia todo o tráfego de e para um suplicante (cliente) na interface até que o suplicante apresente suas credenciais e o servidor de autenticação (um servidor RADIUS) as valide.
O mecanismo básico de autenticação 802.1X consiste em três componentes:
- Suplicante — dispositivos clientes com software de autenticação. O dispositivo cliente busca acesso à rede. Este dispositivo pode ser um computador desktop ou laptop, um tablet, um telefone e assim por diante.
- Autenticador — o gateway inicial, normalmente um switch ou um ponto de acesso (AP) que intercepta a solicitação de acesso do suplicante.
- Servidor de autenticação — Compara o ID do suplicante com as credenciais armazenadas em um banco de dados. Se as credenciais e o ID do suplicante corresponderem, o suplicante poderá acessar a rede.
Vamos entender como o Juniper Mist Access Assurance usa cada um dos métodos de autenticação 802.1X. Veja os casos de uso do Juniper Mist Access Assurance.
EAP-TLS
O EAP-TLS aproveita certificados e criptografia para fornecer autenticação mútua entre o cliente e o servidor. O cliente e o servidor devem receber um certificado digital assinado por uma autoridade de certificação (CA) na qual ambas as entidades confiam. Esse método usa certificados nos lados do cliente e do servidor para autenticação. Para essa autenticação, o cliente e o servidor devem confiar no certificado um do outro.
Destaques
- Usa TLS para fornecer transação de identidade segura
- Um padrão IETF aberto com suporte universal
- Usa certificados X.509 para autenticação
A Figura 1 mostra a sequência de autenticação EAP-TLS.
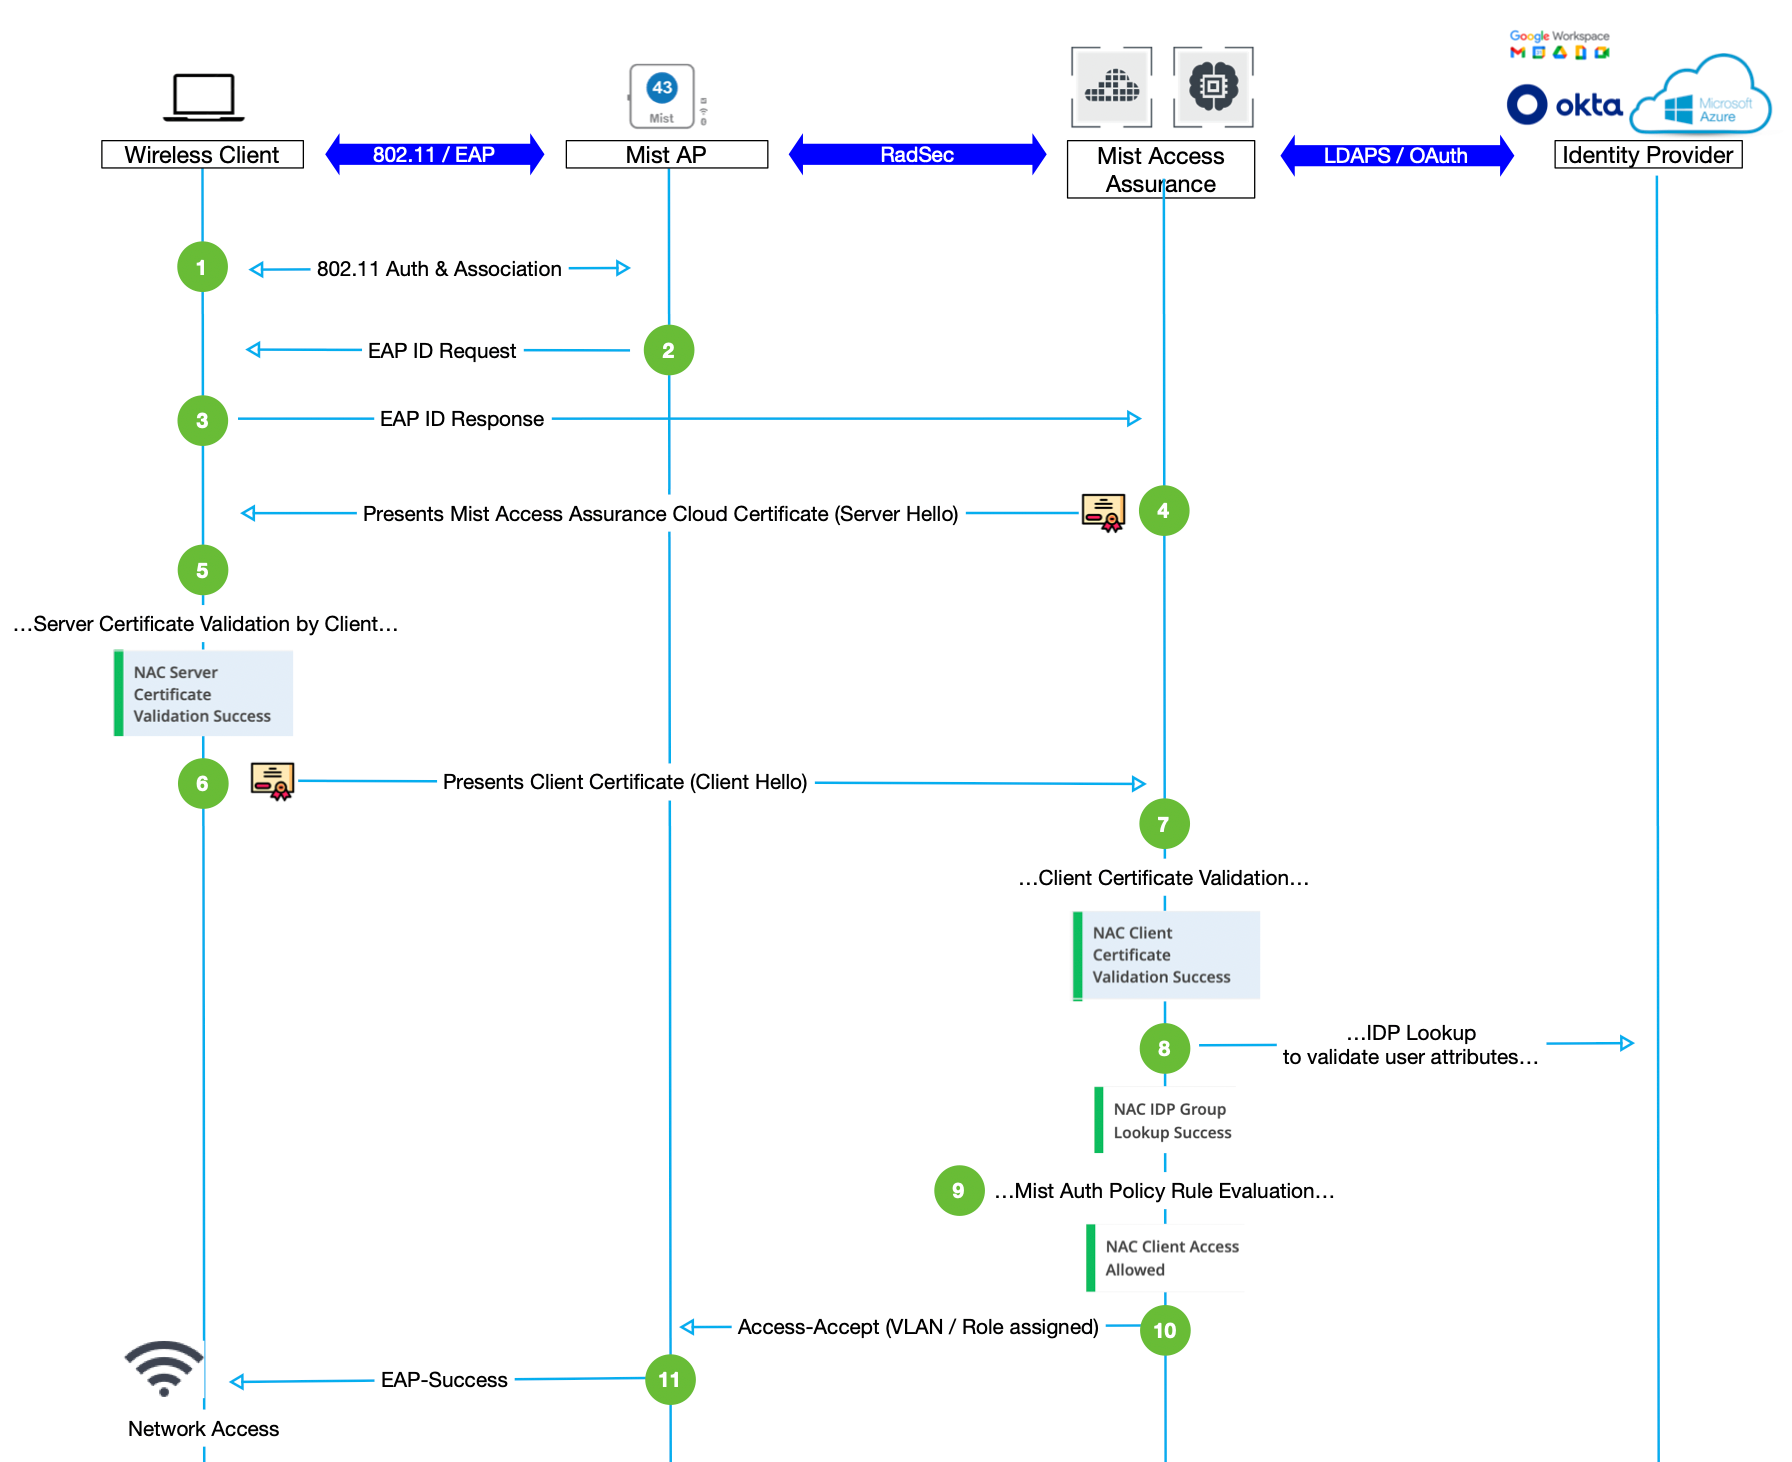
O padrão 802.1X especifica EAP como o formato de criptografia para transmissão de dados entre um suplicante e um autenticador.
Esse método executa um handshake de quatro vias com as seguintes etapas:
- O autenticador (por exemplo, um AP) inicia uma solicitação de sessão ou o suplicante (um dispositivo cliente sem fio) envia uma solicitação de iniciação de sessão ao autenticador.
- O autenticador envia uma solicitação EAP ao suplicante solicitando a identidade do suplicante.
- O suplicante envia uma resposta EAP ao servidor de autenticação (nuvem do Juniper Mist Access Assurance) por meio do autenticador.
- O servidor de autenticação responde ao dispositivo cliente com uma mensagem "Server Hello" que inclui um certificado.
- O suplicante valida o certificado do servidor. Ou seja, o suplicante verifica se o certificado do servidor está assinado por uma CA confiável.
- O suplicante envia uma mensagem "Client Hello" por meio do autenticador para apresentar o certificado do cliente ao serviço Juniper Mist Access Assurance
- O Juniper Mist Access Assurance valida se o certificado do cliente está assinado por uma CA confiável.
- O Juniper Mist Access Assurance procura as origens do provedor de identidade (IdP) configuradas e se conecta a um IdP para verificar o nome do usuário e alguns atributos básicos.
- O Juniper Mist Access Assurance realiza a pesquisa de políticas e aplica o acesso baseado em função e permissão ao dispositivo do cliente.
- O Juniper Mist Access Assurance envia informações sobre a VLAN e a função atribuída ao autenticador para que ele possa atribuir o suplicante à rede certa.
- O autenticador envia uma mensagem de sucesso do EAP e fornece acesso ao suplicante.
Protocolo de autenticação extensível — TLS com túnel (EAP-TTLS/PAP)
O EAP-TTLS-PAP usa credenciais de usuário, como nome de usuário e senha no lado do cliente e certificado de servidor no lado do servidor para executar a autenticação. Quando um dispositivo cliente estabelece um túnel TLS seguro com o servidor de autenticação, ele passa credenciais usando o protocolo PAP dentro de um túnel criptografado.
A Figura 2 mostra a sequência de autenticação EAP-TTLS/PAP.
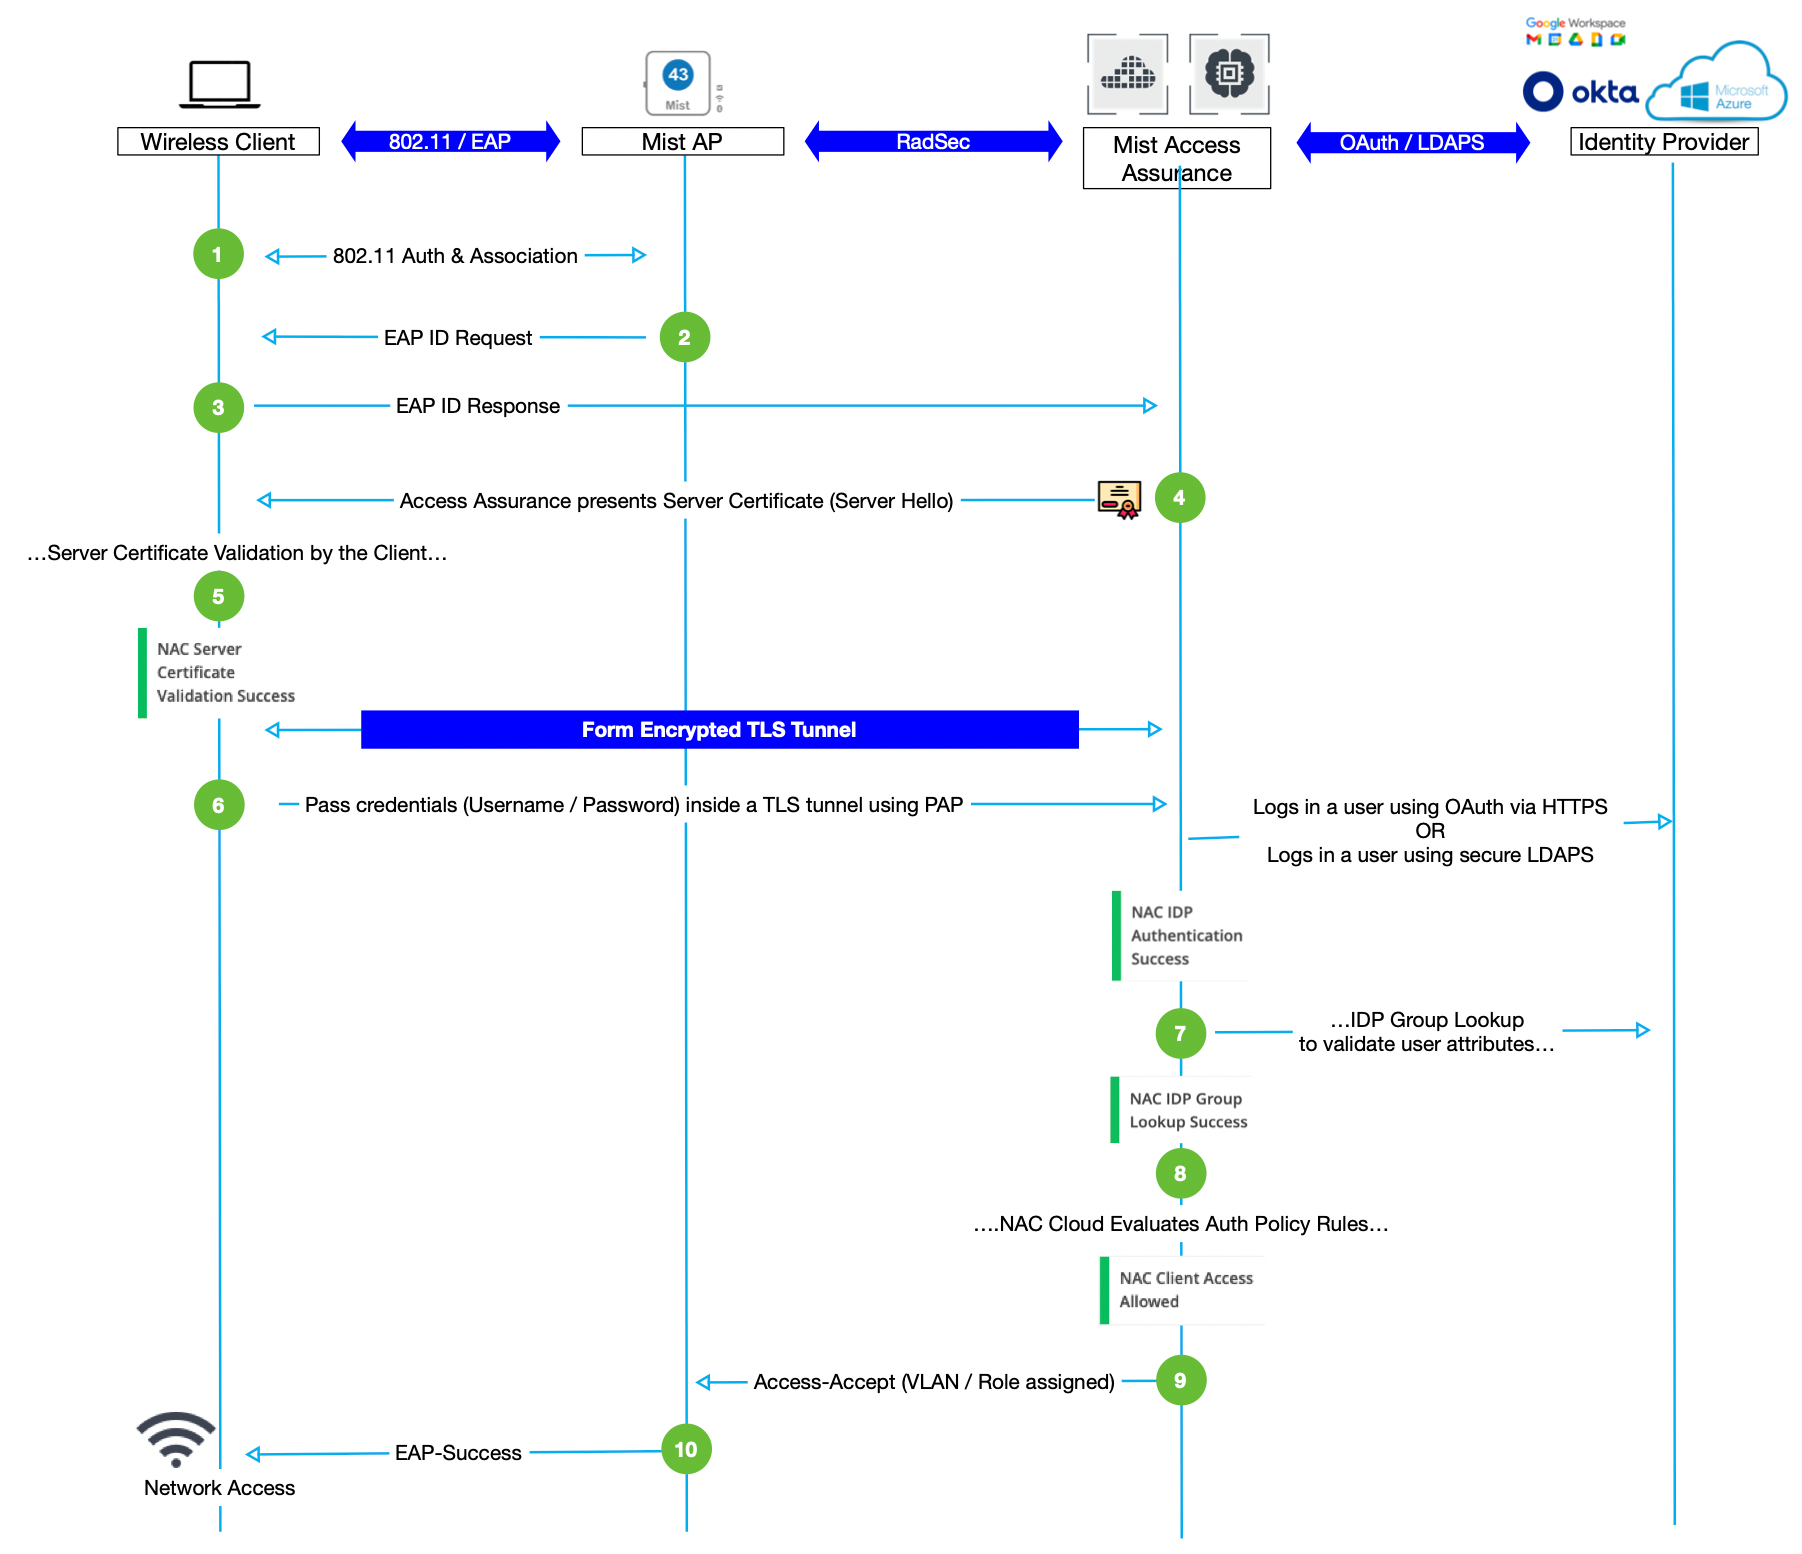
A autenticação EAP-TTLS/PAP envolve as seguintes etapas:
- O autenticador (por exemplo, um AP) inicia uma solicitação de sessão ou o suplicante (um dispositivo cliente sem fio) envia uma solicitação de iniciação de sessão ao autenticador.
- O autenticador envia uma solicitação EAP solicitando informações de identificação ao suplicante.
- Uma suplicante envia uma resposta EAP ao servidor de autenticação (exemplo: nuvem Juniper Mist Access Assurance).
- O servidor de autenticação responde ao dispositivo cliente com uma mensagem "Server Hello" que inclui um certificado. O servidor envia a mensagem através do autenticador.
- O suplicante valida o certificado do servidor. Ou seja, o suplicante verifica se o certificado do servidor está assinado por uma CA confiável. Essa validação configura um túnel TLS criptografado.
- O suplicante envia credenciais de conta, como nome de usuário e senha, por meio de um túnel TLS para o servidor. O suplicante criptografa as informações com LDAPS (Lightweight Directory Access Protocol) ou OAuth (HTTPS).
- O Juniper Mist Access Assurance realiza uma pesquisa em suas fontes de provedor de identidade configuradas para encontrar o nome do usuário junto com alguns atributos básicos.
- O Juniper Mist Access Assurance realiza a pesquisa de políticas e aplica o acesso baseado em função e permissão ao dispositivo do cliente.
- O Juniper Mist Access Assurance envia informações sobre a VLAN e a função atribuída ao autenticador para que ele possa atribuir o suplicante à rede certa.
- O autenticador envia uma mensagem de sucesso do EAP e fornece acesso ao suplicante.