
Configurando o VSTP
O protocolo de spanning tree virtual funciona com VLANs que exigem compatibilidade de dispositivo.
Entendendo o VSTP
Ao usar o VSTP, recomendamos que você habilite o VSTP em todas as VLANs que podem receber unidades de dados de protocolo de ponte (BPDUs) VSTP.
Benefícios do VSTP
O VSTP tem os seguintes benefícios:
-
Conecta dispositivos que não fazem parte da rede
-
VSTP e RSTP são os únicos protocolos de spanning tree que podem ser configurados simultaneamente em um dispositivo.
Restrições de VSTP
O VSTP tem as seguintes restrições:
-
Os dispositivos que executam o software de próxima geração de Camada 2 (L2NG) oferecem suporte a 510 VLANs no VSTP.
-
Os firewalls da Série SRX oferecem suporte apenas a STP, RSTP e MSTP; O VSTP não é suportado.
-
Em dispositivos que não oferecem suporte ao Software de Camada 2 (ELS) aprimorado, o VSTP pode oferecer suporte a até 253 VLANs.
Usos recomendados do VSTP
Você pode usar dispositivos da Juniper Networks com VSTP, que mantém uma instância de spanning tree separada por VLAN. Uma árvore de abrangência por VLAN permite um balanceamento de carga refinado, mas requer mais processamento de CPU de BPDU à medida que o número de VLANs aumenta. Os dispositivos da Juniper Networks interoperam apenas com PVST+ e Rapid-PVST+. Para obter mais informações, consulte Convergência VSTP e RPVST+ na vlan nativa 1 para Switches EX .
Recomendamos que você habilite o VSTP e o RSTP na interface da Série EX ou da Série QFX.
VSTP e RSTP são os únicos protocolos de spanning tree que podem ser configurados simultaneamente em um dispositivo. O número máximo de VLANs que podem ser suportadas pelo VSTP em um switch depende se você está usando o Junos OS para switches da Série EX e da Série QFX com suporte para o estilo de configuração de Software de Camada 2 (ELS) aprimorado ou Junos OS que não oferece suporte a ELS. Para obter detalhes do ELS, consulte Usando a CLI de Software de Camada 2 Aprimorada. Para VLANs adicionais, use RSTP.
O número máximo de VLANs suportadas pelo VSTP em um switch depende se você está usando o Junos OS para switches da Série EX e da Série QFX com suporte para o estilo de configuração de Software de Camada 2 (ELS) aprimorado ou Junos OS que não oferece suporte a ELS.
Veja também
Configurações globais e específicas de VSTP para Switches
Os dispositivos da Juniper Networks oferecem prevenção de loop de Camada 2 por meio do Spanning Tree Protocol (STP), Rapid Spanning Tree Protocol (RSTP), Multiple Spanning Tree Protocol (MSTP) e VLAN Spanning Tree Protocol (VSTP). A configuração de fábrica padrão para dispositivos compatíveis com ELS usa RSTP. Este tópico descreve as opções para configurar o VSTP em dispositivos que oferecem suporte ao ELS.
Ao configurar o VSTP, recomendamos que você habilite o VSTP em todas as VLANs que podem receber BPDUs (unidades de dados de protocolo de ponte) VSTP.
- Onde posso configurar o VSTP?
- Comandos VSTP para configurar todas as interfaces
- Comandos VSTP para configurar interfaces específicas
- Comandos VSTP para desabilitar interfaces
Onde posso configurar o VSTP?
Você pode configurar o VSTP em nível global:
-
Para todas as interfaces do switch
-
Para todas as interfaces em todas as VLANs
-
Para todas as interfaces dentro de uma VLAN especificada
-
Para todas as interfaces dentro de um grupo VLAN especificado
set protocols vstp vlan vlan-id sem especificar explicitamente interfaces, o VSTP opera em todas as interfaces que pertencem à VLAN. No entanto, o comando exibe informações de show spanning-tree interface estado e função da interface apenas para interfaces que estão explicitamente configuradas na configuração do VSTP. Para exibir informações de spanning tree no nível da interface:
-
Para uma interface específica:
set protocols vstp interface interface-name -
Para todas as interfaces em uma VLAN específica:
set protocols vstp vlan vlan-id interface all
Você pode configurar ou desabilitar o VSTP para interfaces específicas:
-
Para uma interface específica no switch
-
Para uma interface específica em todas as VLANs
-
Para uma interface específica dentro de uma VLAN especificada
-
Para uma interface específica dentro de um grupo VLAN especificado
-
Se você configurar o VSTP em uma interface no nível global e específico da VLAN, a configuração da interface definida no nível específico da VLAN substituirá a configuração da interface definida no nível global.
-
Se você especificar o VSTP a ser configurado em uma interface que não esteja configurada para pertencer à VLAN (ou VLANs), uma mensagem de erro será exibida.
-
Se o STP for necessário em todas as VLANs e as VLANs configuradas no sistema forem maiores do que o máximo permitido de VLANs para VSTP, você deverá usar RSTP em vez de VSTP.
Comandos VSTP para configurar todas as interfaces
Comando para configurar o VSTP em uma interface individual em um switch:
[edit protocols vstp]
user@switch@ set interface interface-name
Comando para configurar todas as interfaces VSTP em um switch:
[edit protocols vstp]
user@switch# set interface all
Comando para configurar todas as interfaces VSTP para todas as VLANs:
Ao emitir o set protocols vstp vlan all interface all comando, você pode não receber uma mensagem de erro quando exceder o limite de 5119 vports.
[edit protocols vstp]
user@switch# set vlan all interface all
Comando para configurar todas as interfaces VSTP dentro de uma VLAN especificada:
[edit protocols vstp]
user@switch# set vlan (vlan-id  |vlan-range |open-set-of-values)  interface all interface all
Quando você configura o VSTP com o set protocol vstp vlan vlan-id interface interface-name comando, a VLAN nomeada default é excluída. Você deve configurar manualmente uma VLAN com o nome default para executar o VSTP.
Comando para configurar todas as interfaces VSTP dentro de um grupo VLAN especificado:
[edit protocols vstp]
user@switch# set vlan-group vlan-group-name vlan (vlan-id  |vlan-range |open-set-of-values)  interface all
Comandos VSTP para configurar interfaces específicas
Comando para configurar uma interface específica em um switch:
[edit protocols vstp]
user@switch# set interface interface-name
Comando para configurar uma interface específica em todas as VLANs:
[edit protocols vstp]
user@switch# set vlan all interface interface-name
Certifique-se de que a interface seja membro de todas as VLANs antes de adicioná-la à configuração do VSTP. Se a interface não for membro de todas as VLANs, essa configuração VSTP falhará quando você tentar confirmá-la.
Comando para configurar uma interface específica em uma VLAN específica:
[edit protocols vstp]
user@switch# set vlan vlan-id-or-vlan-range interface interface-name
Comando para configurar uma interface específica dentro de um grupo VLAN específico:
[edit protocols vstp]
user@switch# set vlan-group vlan-group-name vlan (vlan-id  |vlan-range |open-set-of-values) interface interface-name
Comandos VSTP para desabilitar interfaces
Comando para desabilitar o VSTP em uma interface individual em um switch:
[edit protocols vstp]
user@switch@ set interface interface-name disable
Comando para desabilitar o VSTP em uma interface específica dentro de uma VLAN específica em um switch:
[edit protocols vstp]
user@switch@ set vlan vlan-id  interface interface-name disable
Comando para desabilitar uma interface VSTP específica em todas as VLANs do switch:
[edit protocols vstp]
user@switch@ set vlan all interface interface-name disable
Comando para desabilitar uma interface VSTP específica em um grupo VLAN específico:
[edit protocols vstp]
user@switch@ set vlan-group group group-name vlan (vlan-id  |vlan-range | open-set-of-values) interface interface-name disable
Você não pode desabilitar os parâmetros de VLAN VSTP para todas as interfaces VSTP.
Exemplo: configuração do VSTP em uma porta de tronco com tráfego marcado
Em redes de ponte de provedores 802.1ad (VLANs empilhadas), as portas de acesso com tag simples e as portas de tronco com tag dupla podem coexistir em um único contexto de spanning tree. Nesse modo, o VLAN Spanning Tree Protocol (VSTP) pode enviar e receber unidades de dados de protocolo de ponte (BPDUs) não marcadas do Rapid Spanning Tree Protocol (RSTP) em interfaces Gigabit Ethernet (ge), 10 -Gigabit Ethernet (xe) e Ethernet agregada (ae). As BPDUs RSTP não marcadas interoperam com BPDUs VSTP marcadas enviadas pelas portas de tronco duplamente marcadas.
A marcação dupla pode ser útil para provedores de serviços de Internet, permitindo que eles usem VLANs internamente enquanto misturam o tráfego de clientes que já estão marcados com VLAN.
Este exemplo mostra como configurar o VSTP para enviar e receber unidades de dados de protocolo de bridge (BPDUs) padrão não marcadas do Protocolo de Spanning Tree Rápido (RSTP) em troncos de acesso que interoperam com BPDUs VSTP marcadas enviadas pelas portas de tronco duplamente marcadas.
Requerimentos
Este exemplo usa os seguintes componentes de hardware e software:
-
Dois dispositivos CE (roteadores da Série MX com placas DPCE ou MPC)
-
Dois dispositivos PE (roteadores da Série MX com placas DPCE ou MPC)
-
Junos OS versão 12.3 ou posterior em execução nos dispositivos PE
Visão geral
Este exemplo mostra como configurar o VSTP em uma porta de tronco com tráfego marcado.
Topologia
A Figura 1 mostra uma topologia de exemplo na qual duas pontes de borda do cliente (CE) são dual-homed para dois dispositivos de borda de provedor (PE). Todos os links PE-CE são troncos de marca única usando C-VLANs 1-100. O enlace principal entre os dispositivos PE1 e PE2 é um tronco com tag dupla que transporta tráfego de ambos os dispositivos CE, usando S-VLANs 100 e 200 para distinguir o tráfego CE.
Duas instâncias VSTP são criadas nos dispositivos PE, uma para cada S-VLAN. Os dispositivos CE executam o RSTP padrão. Os dispositivos PE executam VSTP no enlace principal enquanto enviam BPDUs RSTP padrão não marcados em direção aos dispositivos CE.
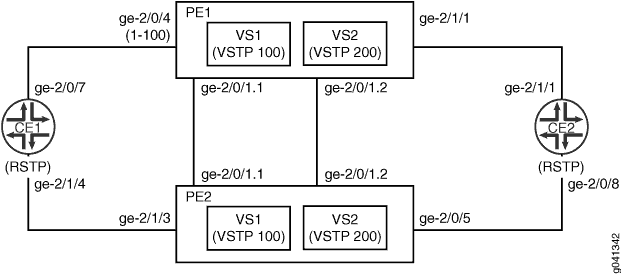 marcado
Configuração
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo PE1
set interfaces ge-2/0/1 flexible-vlan-tagging
set interfaces ge-2/0/1 encapsulation flexible-ethernet-services
set interfaces ge-2/0/1 unit 1 vlan-id 100
set interfaces ge-2/0/1 unit 1 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/1 unit 2 vlan-id 200
set interfaces ge-2/0/1 unit 2 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/4 encapsulation ethernet-vpls
set interfaces ge-2/0/4 unit 0 description to_CE1
set interfaces ge-2/0/4 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/4 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/1 unit 0 description to_CE2
set interfaces ge-2/1/1 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
set routing-instances vs1 instance-type virtual-switch
set routing-instances vs1 interface ge-2/0/1.1
set routing-instances vs1 interface ge-2/0/4.0
set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/1
set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/4 access-trunk
set routing-instances vs1 bridge-domains bd vlan-id-list 1-100
set routing-instances vs2 instance-type virtual-switch
set routing-instances vs2 interface ge-2/0/1.2
set routing-instances vs2 interface ge-2/1/1.0
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/1
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/1/1 access-trunk
set routing-instances vs2 bridge-domains bd vlan-id-list 1-100
Dispositivo PE2
set interfaces ge-2/0/1 flexible-vlan-tagging
set interfaces ge-2/0/1 encapsulation flexible-ethernet-services
set interfaces ge-2/0/1 unit 1 vlan-id 100
set interfaces ge-2/0/1 unit 1 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/1 unit 2 vlan-id 200
set interfaces ge-2/0/1 unit 2 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/1/3 description to_CE1
set interfaces ge-2/1/3 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/3 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/0/5 description to_CE2
set interfaces ge-2/0/5 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/5 unit 0 family bridge vlan-id-list 1-100
 set routing-instances vs1 instance-type virtual-switch
 set routing-instances vs1 interface ge-2/0/1.1
 set routing-instances vs1 interface ge-2/1/3.0
 set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/1
 set routing-instances vs1 protocols vstp vlan 100 interface ge-2/1/3 access-trunk
 set routing-instances vs1 bridge-domains bd vlan-id-list 1-100
set routing-instances vs2 instance-type virtual-switch
set routing-instances vs2 interface ge-2/0/1.2
set routing-instances vs2 interface ge-2/0/5.0
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/1
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/5 access-trunk
set routing-instances vs2 bridge-domains bd vlan-id-list 1-100
Dispositivo CE1
set interfaces ge-2/0/7 unit 0 description to_PE1
set interfaces ge-2/0/7 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/7 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/4 unit 0 description to_PE2
set interfaces ge-2/1/4 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/4 unit 0 family bridge vlan-id-list 1-100
set protocols rstp interface ge-2/0/7
set protocols rstp interface ge-2/1/4
set bridge-domains bd vlan-id-list 1-100
Dispositivo CE2
set interfaces ge-2/0/8 unit 0 description to_PE2
set interfaces ge-2/0/8 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/8 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/1 unit 0 description to_PE1
set interfaces ge-2/1/1 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
set protocols rstp interface ge-2/0/8
set protocols rstp interface ge-2/1/1
set bridge-domains bd vlan-id-list 1-100
Configurando PE1, PE2, CE1 e CE2
- Procedimento passo a passo
- Procedimento passo a passo
- Procedimento passo a passo
- Procedimento passo a passo
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI.
Para configurar o dispositivo PE1:
-
Configure as interfaces de rede.
[edit interfaces]
user@PE1# set ge-2/0/1 flexible-vlan-tagging
user@PE1# set ge-2/0/1 encapsulation flexible-ethernet-services
user@PE1# set ge-2/0/1 unit 1 vlan-id 100
user@PE1# set ge-2/0/1 unit 1 family bridge interface-mode trunk
user@PE1# set ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
user@PE1# set ge-2/0/1 unit 2 vlan-id 200
user@PE1# set ge-2/0/1 unit 2 family bridge interface-mode trunk
user@PE1# set ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
user@PE1# set ge-2/0/4 encapsulation ethernet-vpls
user@PE1#set ge-2/0/4 unit 0 description to_CE1
user@PE1# set ge-2/0/4 unit 0 family bridge interface-mode trunk
user@PE1#set ge-2/0/4 unit 0 family bridge vlan-id-list 1-100
user@PE1# set ge-2/1/1 unit 0 description to_CE2
user@PE1# set ge-2/1/1 unit 0 family bridge interface-mode trunk
user@PE1# set ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
-
Configure as instâncias de roteamento.
[edit routing-instances]
user@PE1# set vs1 instance-type virtual-switch
user@PE1# set vs1 interface ge-2/0/1.1
user@PE1# set vs1 interface ge-2/0/4.0
user@PE1# set vs1 protocols vstp vlan 100 interface ge-2/0/1
user@PE1# set vs1 protocols vstp vlan 100 interface ge-2/0/4 access-trunk
user@PE1# set vs1 bridge-domains bd vlan-id-list 1-100
user@PE1# set vs2 instance-type virtual-switch
user@PE1# set vs2 interface ge-2/0/1.2
user@PE1# set vs2 interface ge-2/1/1.0
user@PE1# set vs2 protocols vstp vlan 200 interface ge-2/0/1
user@PE1# set vs2 protocols vstp vlan 200 interface ge-2/1/1 access-trunk
user@PE1# set vs2 bridge-domains bd vlan-id-list 1-100
Procedimento passo a passo
Para configurar o dispositivo PE2:
-
Configure as interfaces.
[edit interfaces]
user@PE2# set ge-2/0/1 flexible-vlan-tagging
user@PE2# set ge-2/0/1 encapsulation flexible-ethernet-services
user@PE2# set ge-2/0/1 unit 1 vlan-id 100
user@PE2# set ge-2/0/1 unit 1 family bridge interface-mode trunk
user@PE2# set ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
user@PE2# set ge-2/0/1 unit 2 vlan-id 200
user@PE2# set ge-2/0/1 unit 2 family bridge interface-mode trunk
user@PE2# set ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
user@PE2# set ge-2/1/3 description to_CE1
user@PE2# set ge-2/1/3 unit 0 family bridge interface-mode trunk
user@PE2# set ge-2/1/3 unit 0 family bridge vlan-id-list 1-100
user@PE2# set ge-2/0/5 description to_CE2
user@PE2# set ge-2/0/5 unit 0 family bridge interface-mode trunk
user@PE2# set ge-2/0/5 unit 0 family bridge vlan-id-list 1-100
-
Configure as instâncias de roteamento.
[edit routing-instances]
user@PE2# set vs1 instance-type virtual-switch
user@PE2# set vs1 interface ge-2/0/1.1
user@PE2# set vs1 interface ge-2/1/3.0
user@PE2# set vs1 protocols vstp vlan 100 interface ge-2/0/1
user@PE2# set vs1 protocols vstp vlan 100 interface ge-2/1/3 access-trunk
user@PE2# set vs1 bridge-domains bd vlan-id-list 1-100
user@PE2# set vs2 instance-type virtual-switch
user@PE2# set vs2 interface ge-2/0/1.2
user@PE2# set vs2 interface ge-2/0/5.0
user@PE2# set vs2 protocols vstp vlan 200 interface ge-2/0/1
user@PE2# set vs2 protocols vstp vlan 200 interface ge-2/0/5 access-trunk
user@PE2# set vs2 bridge-domains bd vlan-id-list 1-100
Procedimento passo a passo
Para configurar o CE1:
-
Configure as interfaces.
[edit interfaces]
user@CE1# set ge-2/0/7 unit 0 description to_PE1
user@CE1# set ge-2/0/7 unit 0 family bridge interface-mode trunk
user@CE1# set ge-2/0/7 unit 0 family bridge vlan-id-list 1-100
user@CE1# set ge-2/1/4 unit 0 description to_PE2
user@CE1# set ge-2/1/4 unit 0 family bridge interface-mode trunk
user@CE1# set ge-2/1/4 unit 0 family bridge vlan-id-list 1-100
-
Configure os protocolos.
[edit protocols]
user@CE1# set rstp interface ge-2/0/7
user@CE1# set rstp interface ge-2/1/4
-
Configure o domínio da ponte.
[edit bridge-domains]
user@CE1# set bd vlan-id-list 1-100
Procedimento passo a passo
Para configurar o CE2:
-
Configure as interfaces.
[edit interfaces]
user@CE2# set ge-2/0/8 unit 0 description to_PE2
user@CE2# set ge-2/0/8 unit 0 family bridge interface-mode trunk
user@CE2# set ge-2/0/8 unit 0 family bridge vlan-id-list 1-100
user@CE2# set ge-2/1/1 unit 0 description to_PE1
user@CE2# set ge-2/1/1 unit 0 family bridge interface-mode trunk
user@CE2# set ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
-
Configure os protocolos.
[edit protocols]
user@CE2# set rstp interface ge-2/0/8
user@CE2# set rstp interface ge-2/1/1
-
Configure o domínio da ponte.
[edit bridge-domains]
user@CE2# set bd vlan-id-list 1-100
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show routing-instances, , show protocolse show bridge-domains . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
Dispositivo PE1
user@PE1# show interfaces
ge-2/0/1 {
    flexible-vlan-tagging;
    encapsulation flexible-ethernet-services;
    unit 1 {
        vlan-id 100;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
    unit 2 {
        vlan-id 200;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
}
ge-2/0/4 {
    encapsulation ethernet-vpls;
    unit 0 {
        description to_CE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/1 {
    unit 0 {
        description to_CE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@PE1# show routing-instances
vs1 {
    instance-type virtual-switch;
    interface ge-2/0/1.1;
    interface ge-2/0/4.0;
    protocols {
        vstp {
            vlan 100 {
                interface ge-2/0/1;
                interface ge-2/0/4 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
vs2 {
    instance-type virtual-switch;
    interface ge-2/0/1.2;
    interface ge-2/0/1.0;
    protocols {
        vstp {
            vlan 200 {
                interface ge-2/0/1;
                interface ge-2/1/1 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
Dispositivo PE2
user@PE2# show interfaces
ge-2/0/1 {
    flexible-vlan-tagging;
    encapsulation flexible-ethernet-services;
    unit 1 {
        vlan-id 100;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
    unit 2 {
        vlan-id 200;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
}
ge-2/0/5 {
    description to_CE2;
    unit 0 {
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/3 {
    description to_CE1;
    unit 0 {
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@PE2# show routing-instances
vs1 {
    instance-type virtual-switch;
    interface ge-2/0/1.1;
    interface ge-2/1/3.0;
    protocols {
        vstp {
            vlan 100 {
                interface ge-2/0/1;
                interface ge-2/1/3 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
vs2 {
    instance-type virtual-switch;
    interface ge-2/0/1.2;
    interface ge-2/0/5.0;
    protocols {
        vstp {
            vlan 200 {
                interface ge-2/0/1;
                interface ge-2/0/5 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
Dispositivo CE1
user@CE1# show interfaces
ge-2/0/7 {
    unit 0 {
        description to_PE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/4 {
    unit 0 {
        description to_PE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@CE1# show protocols
rstp {
    interface ge-2/0/7;
    interface ge-2/1/4;
}
user@CE1# show bridge-domains
bd {
    vlan-id-list 1-100;
}
Dispositivo CE2
user@CE2 show interfaces
ge-2/0/8 {
    unit 0 {
        description to_PE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/1 {
    unit 0 {
        description to_PE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@CE2# show protocols
rstp {
    interface ge-2/0/8;
    interface ge-2/1/1;
}
user@CE2# show bridge-domains
bd {
    vlan-id-list 1-100;
}
Se você terminar de configurar o dispositivo, entre no commit modo de configuração.
Verificação
Confirme se a configuração está funcionando corretamente.
- Verificando se as interfaces estão operacionais
- Verificando os parâmetros da ponte STP das instâncias de roteamento
- Exibindo estatísticas de STP para a ponte configurada
Verificando se as interfaces estão operacionais
Finalidade
Verifique se as interfaces estão operacionais.
Ação
Do modo operacional, insira o show spanning-tree interface routing-instance comando.
user@PE1> show spanning-tree interface routing-instance vs1
Spanning tree interface parameters for VLAN 100

Interface    Port ID    Designated      Designated         Port    State  Role
                         port ID        bridge ID          Cost
ge-2/0/1        128:82       128:82  32868.0021590f37d0     20000  FWD    DESG
ge-2/0/4        128:85       128:85  32868.0021590f37d0     20000  FWD    DESG
Significado
A saída mostra o status das interfaces configuradas para VLAN 100.
Verificando os parâmetros da ponte STP das instâncias de roteamento
Finalidade
Verifique os parâmetros da ponte STP configurados para as instâncias de roteamento.
Ação
Do modo operacional, insira o show spanning-tree bridge routing-instance comando.
user@PE1> show spanning-tree bridge routing-instance vs1
STP bridge parameters
Routing instance name               : vs1
Enabled protocol                    : RSTP

STP bridge parameters for VLAN 100
  Root ID                           : 32868.00:21:59:0f:37:d0
  Hello time                        : 2 seconds
  Maximum age                       : 20 seconds
  Forward delay                     : 15 seconds
  Message age                       : 0
  Number of topology changes        : 2
  Time since last topology change   : 687 seconds
  Local parameters
    Bridge ID                       : 32868.00:21:59:0f:37:d0
    Extended system ID              : 100
Significado
A saída mostra o status dos parâmetros da ponte STP para a instância de roteamento vs1.
Exibindo estatísticas de STP para a ponte configurada
Finalidade
Exibir estatísticas de spanning tree para a ponte configurada.
Ação
Do modo operacional, insira o show spanning-tree statistics bridge comando.
user@PE1> show spanning-tree statistics bridge
STP Context  : default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0

STP Context  : x/default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0

STP Context  : vs1
STP Instance : 0
Number of Root Bridge Changes: 2            Last Changed: Thu Sep 20 15:12:18 2012
Number of Root Port Changes:   1            Last Changed: Thu Sep 20 15:01:13 2012
Recent TC  Received:  ge-2/0/1.1            Received    : Thu Sep 20 15:01:17 2012

STP Context  : vs2
STP Instance : 0
Number of Root Bridge Changes: 2            Last Changed: Thu Sep 20 15:10:25 2012
Number of Root Port Changes:   2            Last Changed: Thu Sep 20 15:10:25 2012
Recent TC  Received:  ge-2/1/1.0            Received    : Thu Sep 20 15:10:47 2012

STP Context  : CE1/default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0
Recent TC  Received:  ge-2/1/4.0            Received    : Thu Sep 20 15:12:15 2012
Significado
A saída do comando mostra estatísticas de spanning tree para a ponte configurada.
Reversão para RSTP ou VSTP do STP IEEE 802.1D forçado
Em dispositivos que oferecem suporte ao ELS nos quais o Protocolo de Spanning Tree Rápido (RSTP) ou o Protocolo de Spanning Tree de VLAN (VSTP) foi forçado a ser executado como a versão original do Protocolo de Spanning Tree (STP) do IEEE 802.1D, você pode reverter para RSTP ou VSTP.
Para reverter da instância forçada da versão original do IEEE 802.1D STP para a versão RSTP ou VSTP configurada originalmente: