
Configuração de serviços de monitoramento em linha
Entendendo os serviços de monitoramento em linha
- Benefícios dos serviços de monitoramento em linha
- Visão geral dos recursos dos serviços de monitoramento em linha
- Serviços de monitoramento em linha Visão geral do formato de exportação IPFIX
- Serviços de monitoramento em linha Visão geral do formato de exportação do sFlow versão 5
- Visão geral da configuração dos serviços de monitoramento em linha
- Recursos com e sem suporte com serviços de monitoramento em linha
Benefícios dos serviços de monitoramento em linha
Flexível — os serviços de monitoramento em linha permitem que diferentes instâncias de monitoramento em linha sejam mapeadas para diferentes termos de filtro de firewall, ao contrário das tecnologias de amostragem tradicionais, onde todas as instâncias são mapeadas para o Concentrador PIC Flexível (FPC). Isso oferece a flexibilidade de amostrar diferentes fluxos de tráfego em taxas diferentes em uma única interface.
Formato de pacote agnóstico — as tecnologias tradicionais de coleta de fluxo dependem da análise e agregação de pacotes pelo elemento de rede. Com os serviços de monitoramento em linha, o cabeçalho do pacote é exportado para o coletor para processamento adicional, mas sem agregação. Assim, você tem o benefício de usar campos de pacote arbitrários para processar os pacotes monitorados no coletor.
Visão geral dos recursos dos serviços de monitoramento em linha
Os provedores de serviços e provedores de conteúdo normalmente exigem visibilidade dos fluxos de tráfego para avaliar acordos de peering, detectar anomalias de tráfego e violações de políticas e monitorar o desempenho da rede. Para atender a esses requisitos, você tradicionalmente exportaria informações de estatísticas de fluxo agregadas usando o monitoramento de fluxo ativo em linha ou variantes IPFIX.
Como uma abordagem alternativa, você pode obter amostras do conteúdo do pacote, adicionar informações de metadados e exportar os pacotes monitorados para um coletor. Os serviços de monitoramento em linha permitem que você faça isso em roteadores da Série MX e em roteadores PTX que executam o Junos OS Evolved.
Com os serviços de monitoramento em linha, você pode monitorar todos os pacotes IPv4 e IPv6 nas direções de entrada e saída de uma interface. A partir do Junos OS Release 26.2R1 para o roteador MX304, você pode escolher o formato de exportação IPFIX ou sFlow versão 5 (RFC 3176). IPFIX é o formato de exportação padrão. O formato de exportação IPFIX suporta todas as famílias de tráfego. O formato de exportação do sFlow versão 5 oferece suporte apenas family inet a e family inet6.
Uma instância de serviços de monitoramento em linha pode dar suporte à versão de exportação IPFIX ou à versão de exportação do sFlow versão 5. Uma instância de serviços de monitoramento em linha não pode dar suporte a ambas as versões. Também não recomendamos que você alterne entre os formatos de exportação em uma instância. Você deve configurar uma instância diferente para cada formato de exportação.
Você configura modelos apenas para o formato de exportação IPFIX. Não é possível configurar um modelo quando a sflow-v5 export format declaração está configurada para a instância de serviços de monitoramento em linha.
Para obter mais informações sobre o padrão sFlow, consulte RFC3176. Para obter mais informações sobre o formato do sFlow versão 5, consulte sFlow versão 5.
Serviços de monitoramento em linha Visão geral do formato de exportação IPFIX
Com os serviços de monitoramento em linha, você pode monitorar todos os pacotes IPv4 e IPv6 nas direções de entrada e saída de uma interface. O software encapsula o tráfego monitorado em um formato IPFIX e exporta o pacote real até o comprimento de clipe configurado para um coletor para processamento posterior. Por padrão, o Junos OS oferece suporte a um comprimento máximo de clipe de 126 bytes a partir do cabeçalho Ethernet, e o Junos OS Evolved oferece suporte a um comprimento máximo de clipe de 256 bytes a partir do cabeçalho Ethernet.
A Figura 1 ilustra a especificação do formato IPFIX.
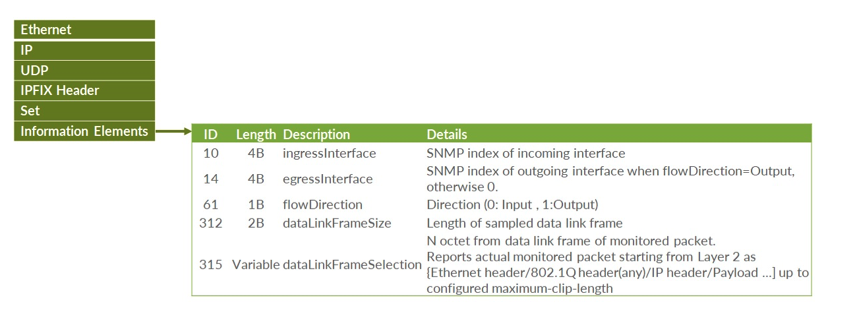 monitoramento em linha
O cabeçalho IPFIX e a carga útil IPFIX são encapsulados usando a camada de transporte IP ou UDP. O formato IPFIX exportado inclui dois registros de dados e dois modelos de dados que são exportados para cada coletor:
-
Registro de dados — Inclui interface de entrada e saída, direção do fluxo, seção do quadro do enlace de dados e tamanho do quadro do enlace de dados. Essas informações são enviadas ao coletor somente quando os pacotes amostrados estão sendo exportados.
A Figura 2 é uma ilustração de exemplo do pacote de registro de dados IPFIX.
-
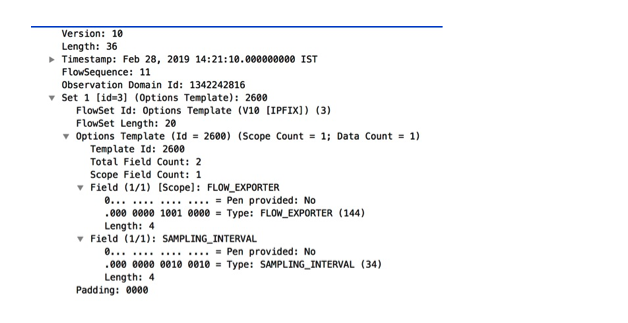
Registro de dados da opção — Inclui informações no nível do sistema, como ID do processo de exportação e intervalo de amostragem. Essas informações são enviadas ao coletor periodicamente, independentemente de os pacotes de amostragem estarem sendo exportados ou não.
A Figura 3 é uma ilustração de exemplo do pacote de registro de dados da opção IPFIX.
Tabela 1: Campos de elemento de informação no pacote de dados de opção IPFIX Número
ID do elemento de informação
Comprimento do elemento de informação
Detalhes
1
144
4B
ID de domínio de observação - Um identificador exclusivo do processo de exportação por dispositivo IPFIX. A finalidade desse campo é limitar o escopo de outros campos de elementos de informação.
2
34
4B
Intervalo de amostragem no qual os pacotes são amostrados. 1000 indica que um dos 1000 pacotes é amostrado.
-
Modelo de dados — Inclui cinco elementos de informação:
-
Interface de entrada
-
Interface de saída
-
Direção do fluxo
-
Tamanho do quadro do enlace de dados
-
Seleção de quadro de enlace de dados variáveis
A Figura 4 é uma ilustração de exemplo do pacote de modelo de dados IPFIX.
-
-
Modelo de dados de opção — inclui informações do exportador de fluxo e do intervalo de amostragem.
A Figura 5 é uma ilustração de exemplo do pacote de modelo de dados da opção IPFIX.
Quando há uma configuração de serviços de monitoramento em linha nova ou alterada, a exportação periódica do modelo de dados e do modelo de dados de opção é enviada imediatamente aos respectivos coletores.
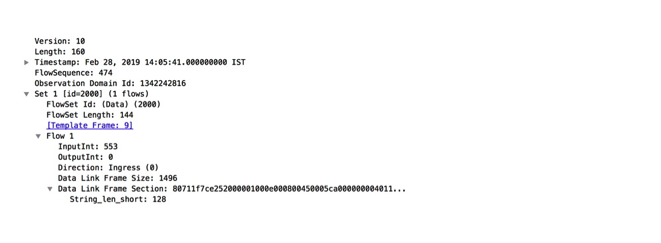 de dados IPFIX
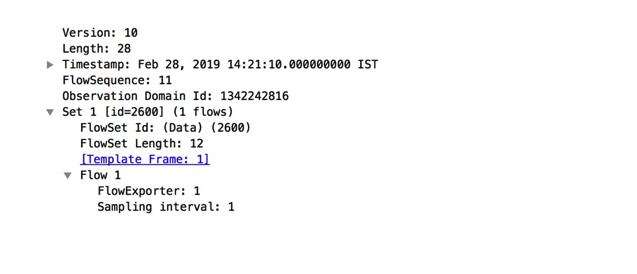 de dados da opção IPFIX
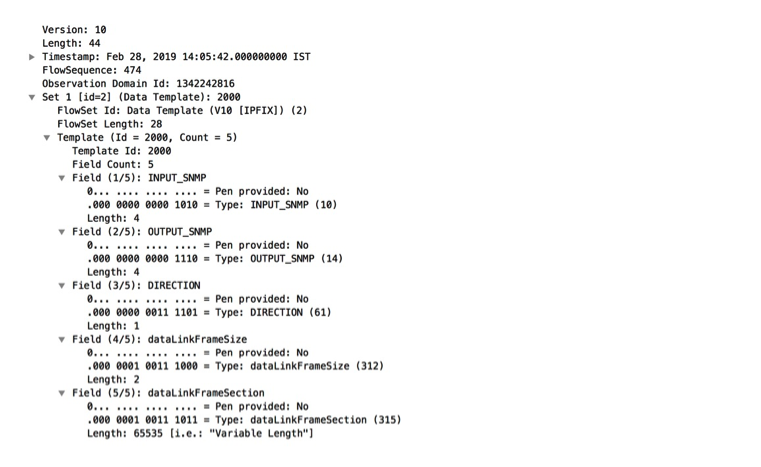 dados IPFIX
 dados da opção IPFIX
Serviços de monitoramento em linha Visão geral do formato de exportação do sFlow versão 5
Com os serviços de monitoramento em linha (IMON), você pode monitorar todos os pacotes IPv4 e IPv6 nas direções de entrada e saída de uma interface. O software encapsula o tráfego monitorado em um formato sFlow versão 5 e exporta o pacote real até o comprimento de clipe configurado para um coletor endereçável IPv4 para processamento posterior. Por padrão, o Junos OS oferece suporte a um comprimento máximo de clipe de 126 bytes, começando pelo cabeçalho Ethernet.
Para esse formato de exportação, você pode ter até 4 coletores em cada instância IMON. Como o formato de exportação é configurado no nível da instância e não no nível do coletor, o formato de exportação se aplica a todos os coletores nessa instância. Você pode obter amostras de tráfego em apenas uma interface lógica por interface física. Todo o tráfego nessa interface lógica é amostrado. Você pode exportar o datagrama sFlow por meio de um VRF não padrão.
O cabeçalho e a carga útil do sFlow versão 5 são encapsulados usando a camada de transporte IP ou UDP. Este datagrama do sFlow versão 5 inclui:
-
Cabeçalho de datagrama IPv4
-
Cabeçalho de datagrama UDP
-
Exemplo de cabeçalho de datagrama para a versão 5
-
Cabeçalho de amostra de fluxo
-
Cabeçalho de pacote bruto
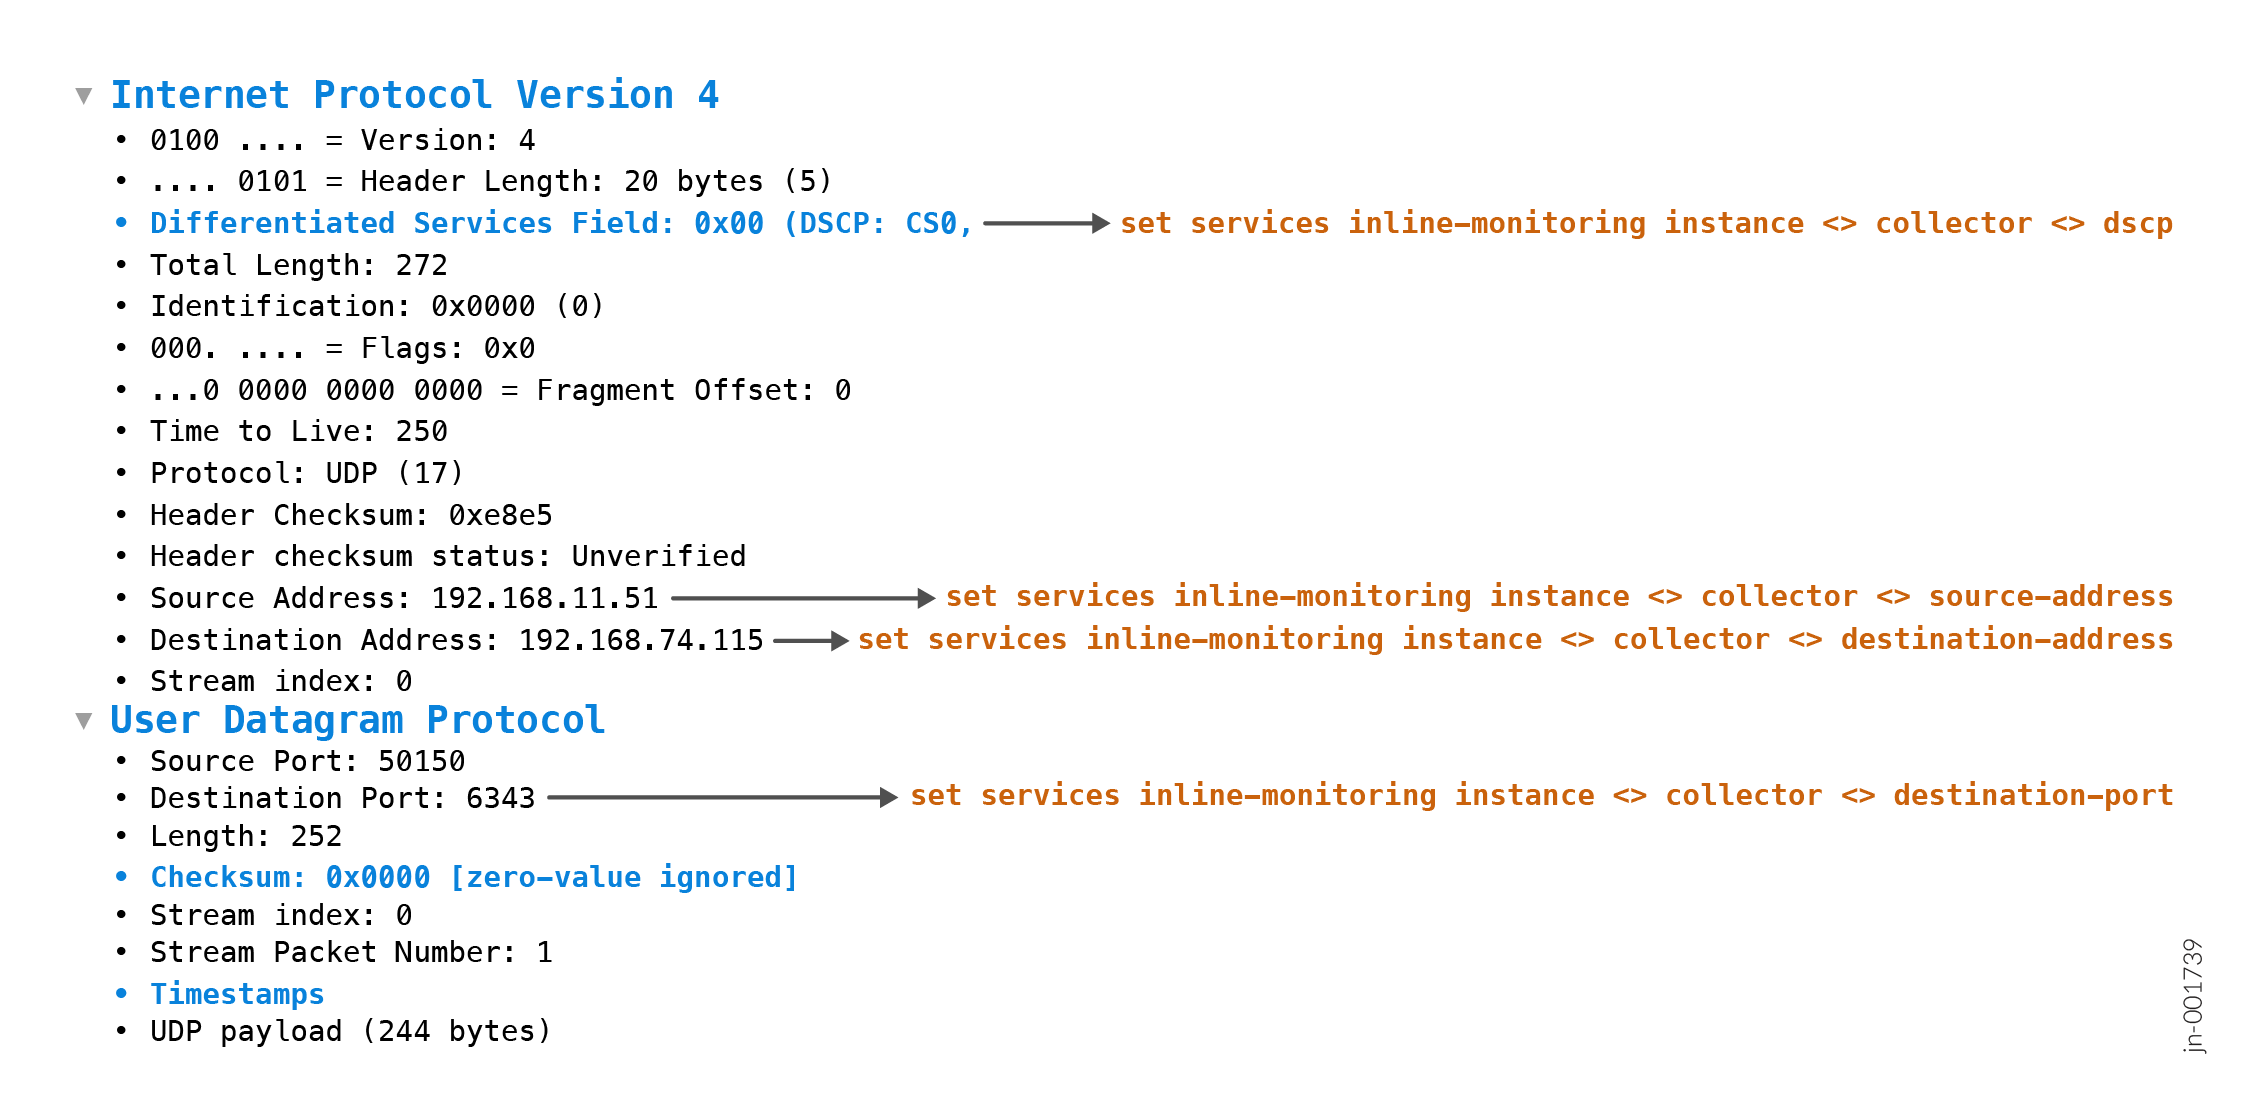
O cabeçalho do datagrama IPv4 contém os seguintes campos:
| Âmbito de aplicação | Descrição |
|---|---|
|
|
4 |
|
|
20 |
|
|
Configurado com o comando set services inline-monitoring instance name collector name dscpCLI . |
|
|
Calculado pelo software. |
|
|
Valor gerado aleatoriamente usando LFSR. |
|
|
Sempre 0. |
|
|
Sempre 0. |
|
|
250 |
|
|
UDP |
|
|
Calculado pelo software. |
|
|
Configurado com o comando set services inline-monitoring instance name collector name source-address addressCLI . |
|
|
Configurado com o comando set services inline-monitoring instance name collector name destination-address addressCLI . |
O datagrama UDP contém os seguintes campos:
| Âmbito de aplicação | Descrição |
|---|---|
|
|
50151 |
|
|
Configurado com o comando set services inline-monitoring instance name collector name destination-port port-numberCLI . |
|
|
Calculado pelo software. |
|
|
Sempre 0. |
Você pode exibir as informações nesses datagramas no coletor, consulte a Figura 6 para obter uma captura de exemplo.
 do sFlow versão 5
Os campos no cabeçalho sample_datagram_v5 do datagrama exportado são mostrados na Tabela 4. Esse cabeçalho é rotulado InMon sFlow na captura de exemplo mostrada na Figura 9.
| Âmbito de aplicação | Descrição |
|---|---|
|
|
5 |
|
|
1 - indica IPv4. |
|
|
Configurado com o comando set services inline-monitoring instance name collector name source-address addressCLI . |
|
|
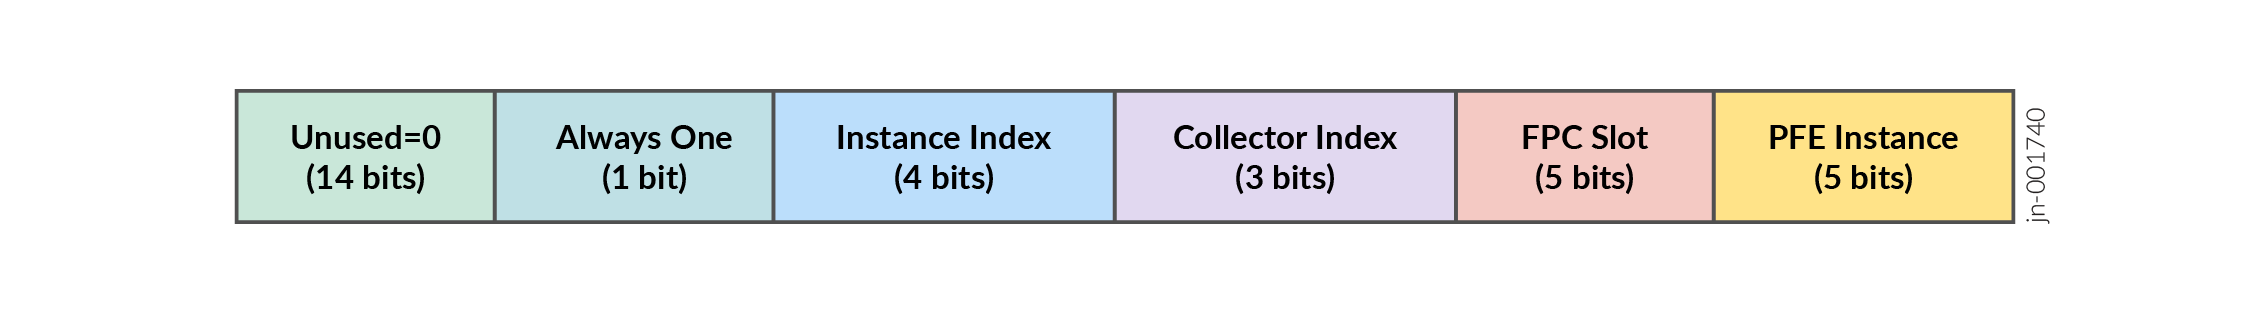
Gerado usando o índice de instância de serviços de monitoramento em linha, índice de coletor, número de slot FPC e instância de Mecanismo de Encaminhamento de Pacotes, como mostra a Figura 7. |
|
|
Um número de sequência incremental, incrementado em 1 para cada datagrama. Esse número é exclusivo por SubAgentId. |
|
|
Tempo em milissegundos desde a última inicialização do dispositivo. |
|
|
Sempre 1. Cada pacote amostrado aciona um datagrama sFlow para o coletor. |
 de ID do subagente
Os campos do cabeçalho Exemplo de fluxo do datagrama exportado são mostrados na Tabela 5. Esse cabeçalho é rotulado Flow Sample na captura de exemplo mostrada na Figura 9.
| Âmbito de aplicação | Descrição | ||||||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
|
|
O valor 1 indica flow_sample. |
||||||||||||||||||
|
|
Calculado de acordo com o padrão sFlow. |
||||||||||||||||||
|
|
Incrementando o número de sequência. Incrementado em 1 para cada amostra de fluxo gerada por essa ID de origem. Mantido no nível do coletor. |
||||||||||||||||||
|
|
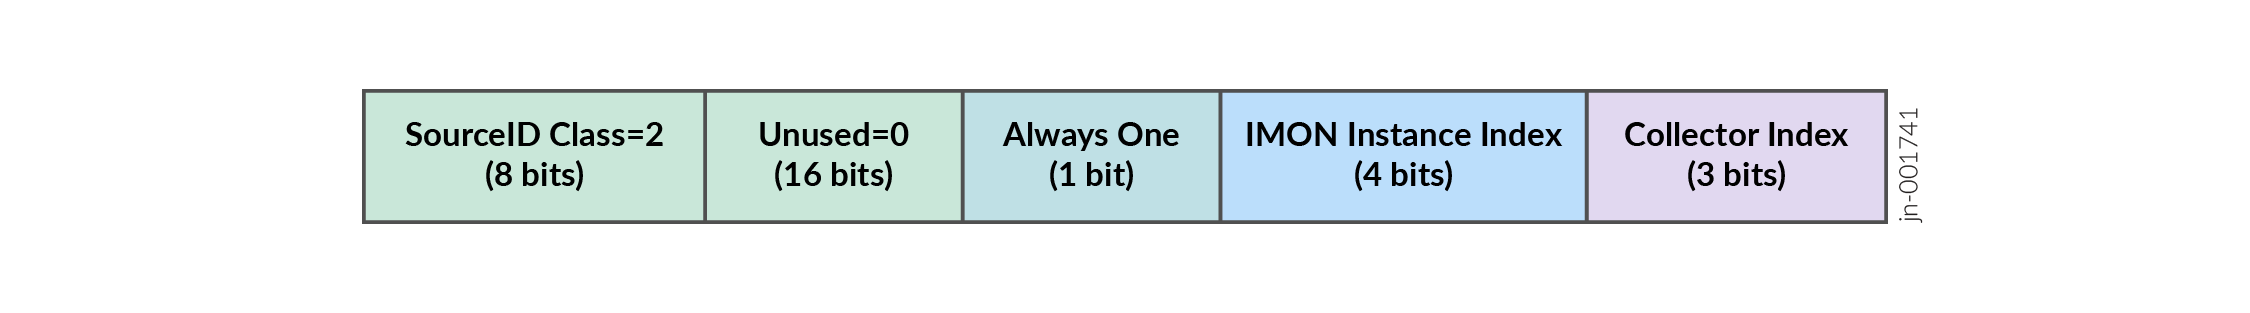
Gerado usando o índice de instância de serviços de monitoramento em linha e o índice do coletor, conforme mostrado na Figura 8. |
||||||||||||||||||
|
|
Configurado com o comando set services inline-monitoring instance name collector name sampling-rateCLI . |
||||||||||||||||||
|
|
Calculado em cada pacote amostrado, conforme mostrado na tabela abaixo:
|
||||||||||||||||||
|
|
Sempre 0. |
||||||||||||||||||
|
|
Índice SNMP da interface de entrada. Se for uma interface Ethernet agregada, o índice SNMP da interface AE será relatado.
Observação:
O índice SNMP é para a interface física, não para a interface lógica. |
||||||||||||||||||
|
|
Para amostragem de entrada, o valor é sempre 0. Para amostragem de saída, o índice SNMP da interface de saída. Se for uma interface Ethernet agregada, o índice SNMP da interface AE será relatado. Para ECMP, um índice de interface física preciso deve ser relatado.
Observação:
O índice SNMP é para a interface física, não para a interface lógica. |
||||||||||||||||||
|
|
Sempre 1, porque apenas |
 origem
Os campos do cabeçalho sampled_header do datagrama exportado são mostrados na Tabela 7. Esse cabeçalho é rotulado Raw Packet Header na captura de exemplo mostrada na Figura 9.
| Âmbito de aplicação | Descrição |
|---|---|
|
|
Calculado de acordo com o padrão sFlow. |
|
|
Sempre 1 de acordo com o padrão sFlow. O valor 1 indica tráfego Ethernet. |
|
|
Comprimento original do pacote, a partir do cabeçalho Ethernet |
|
|
Sempre 4, porque o FCS é removido e não é relatado como parte do quadro amostrado |
|
|
Tamanho do pacote amostrado relatado, incluindo o tamanho do cabeçalho Ethernet |
|
|
Até 126 bytes do pacote amostrado, começando pelo cabeçalho Ethernet com um mínimo de 126 bytes ou o comprimento original do pacote. Relatar 126 bytes de pacote amostrado é suficiente para obter informações até a Camada 4. Por exemplo, 110 bytes são suficientes no caso de VLAN não marcada ou pacote MPLSoUDP único rotulado como MPLS, Exemplo 1: Ethernet (18) + V4 (20) + UDP (8) + MPLS (4) + InnerV4 (20) + TCP (20) = 90 bytes Exemplo 2: Ethernet (18) + V4 (20) + UDP (8) + MPLS (4) + InnerV6 (40) + TCP (20) = 110 bytes |
Você pode exibir as informações nesses cabeçalhos no coletor, consulte a Figura 9 para obter um exemplo.
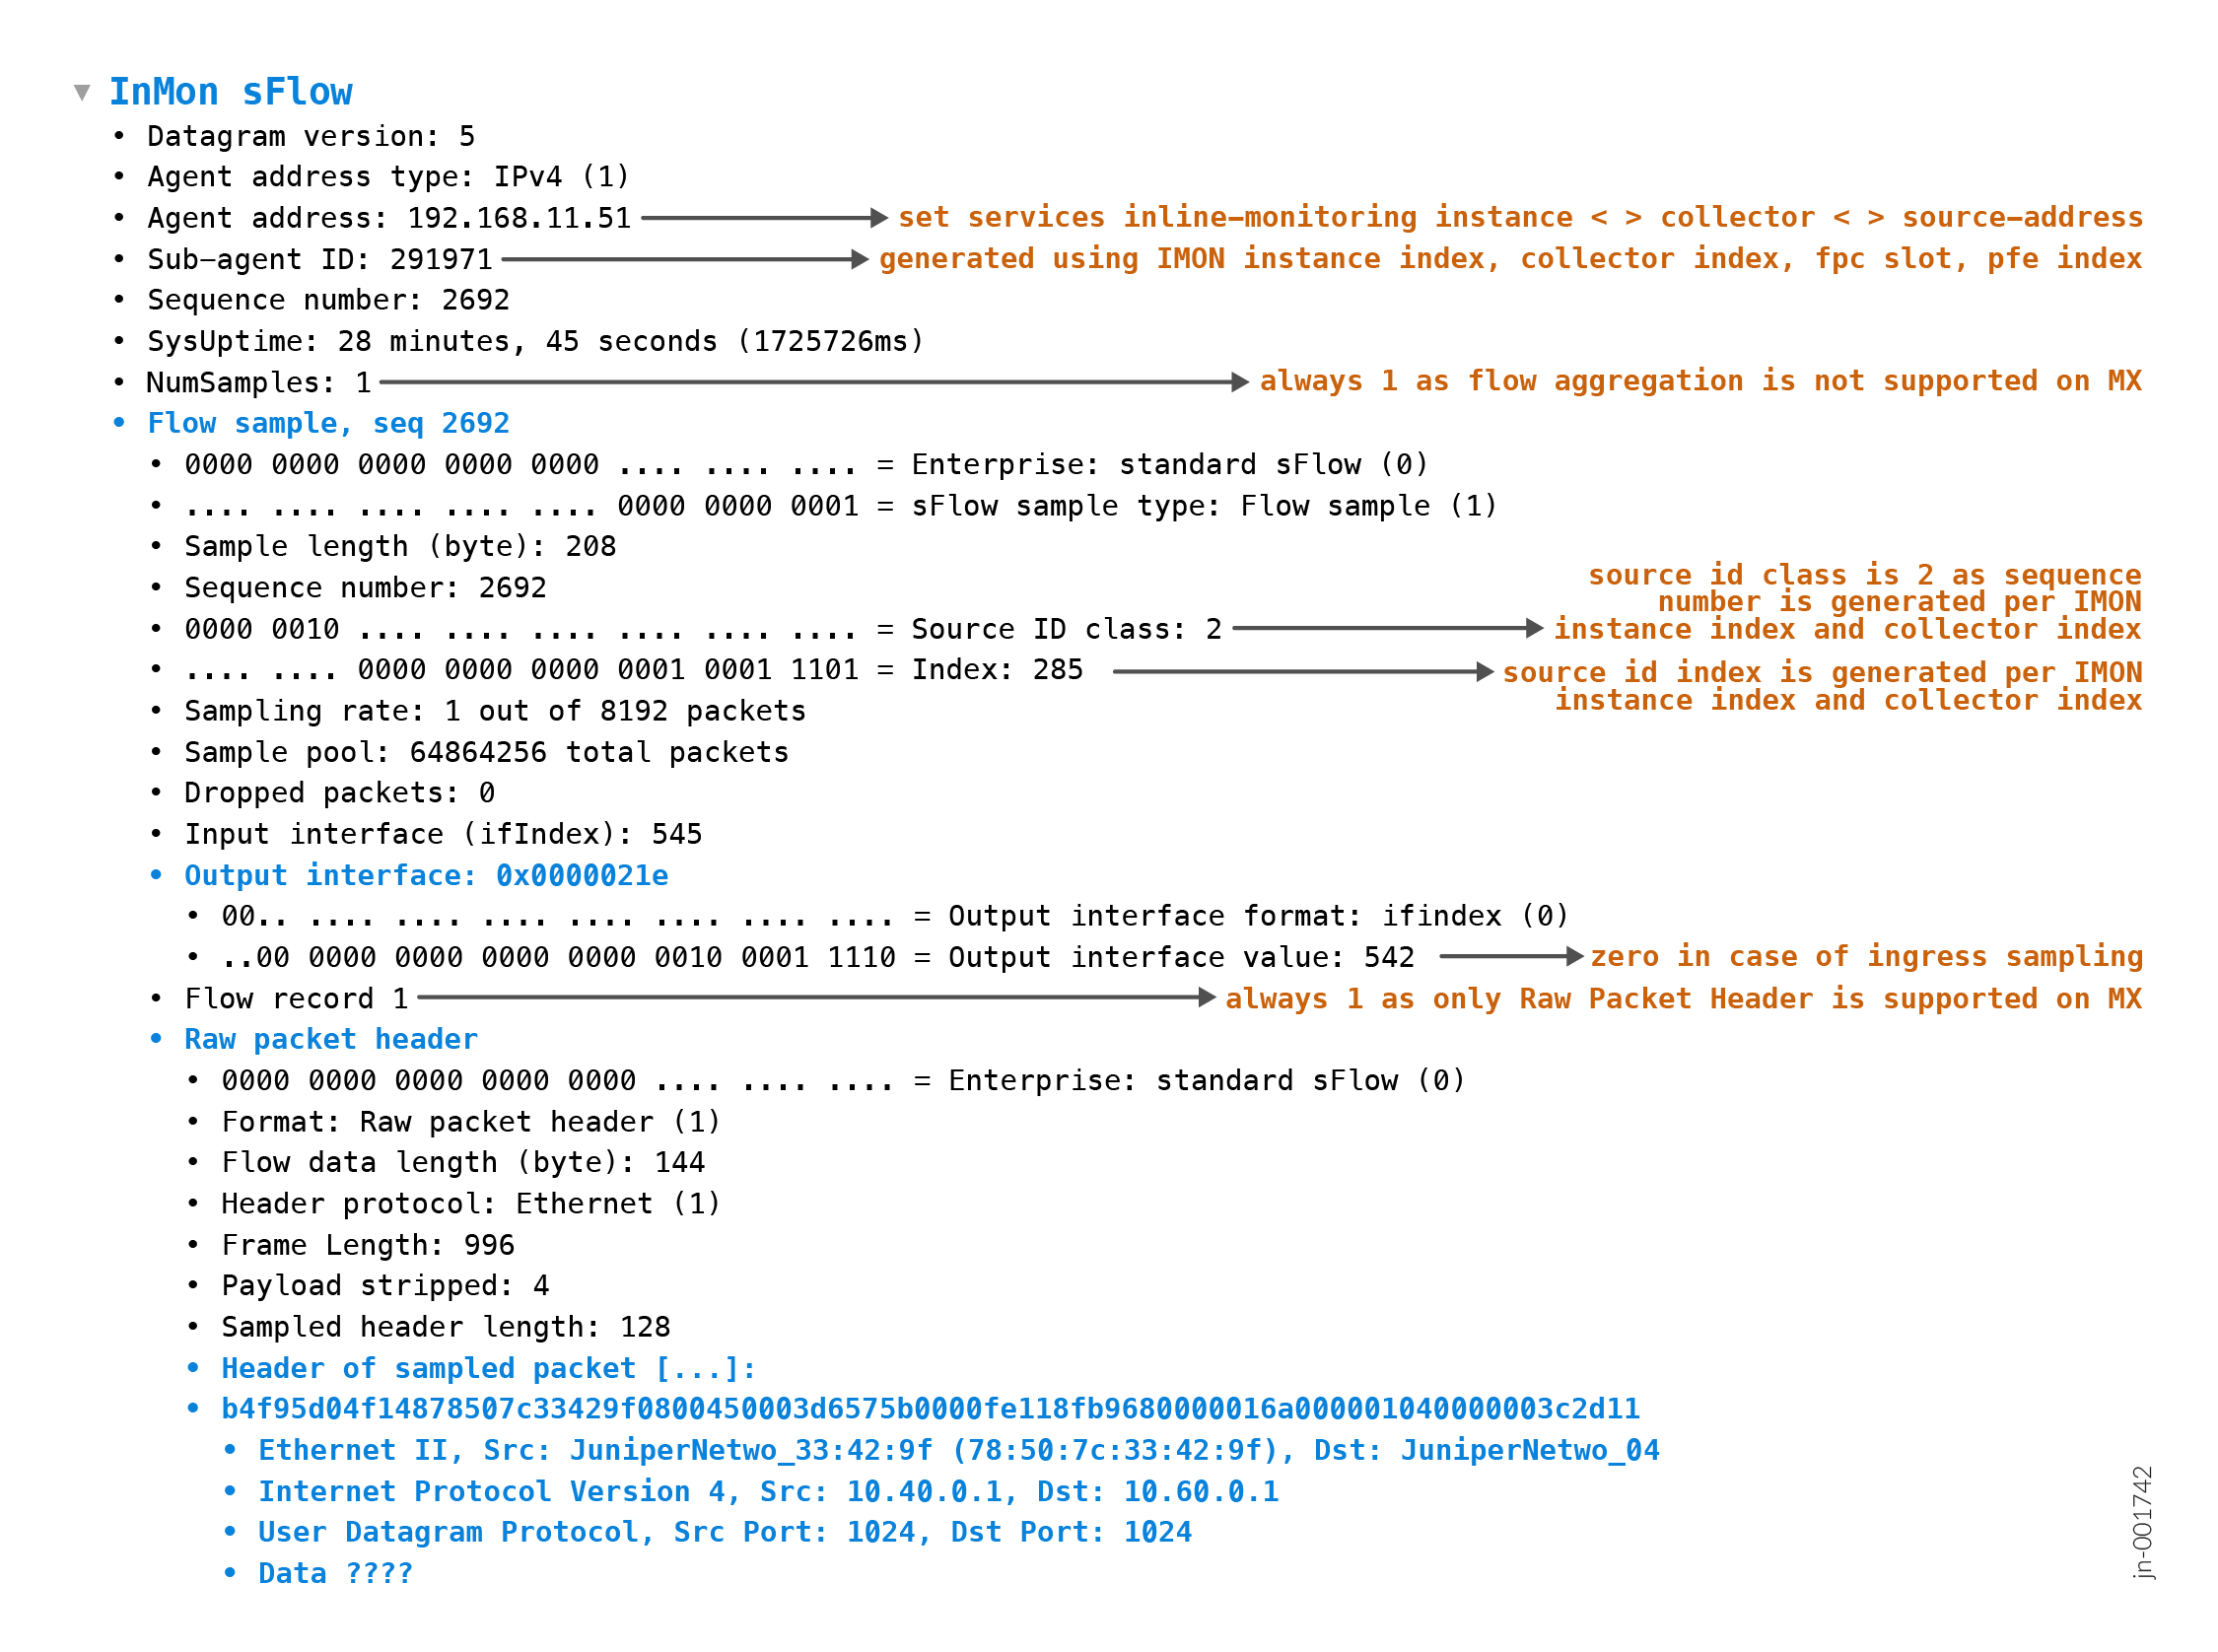 de sFlow
Visão geral da configuração dos serviços de monitoramento em linha
Você pode configurar um máximo de dezesseis (Junos OS) ou sete (Junos OS Evolved) instâncias de monitoramento em linha que oferecem suporte a parâmetros de configuração específicos de modelos e coletores. Cada instância de monitoramento em linha oferece suporte a até quatro coletores (máximo de 64 coletores no total) e, somente para o formato de exportação Junos OS e IPFIX, você pode especificar diferentes taxas de amostragem em cada configuração de coletor. Devido a essa flexibilidade, os serviços de monitoramento em linha superam as limitações das tecnologias de amostragem tradicionais, como monitoramento de fluxo ativo em linha, sFlow e espelhamento de porta.
Para configurar o monitoramento em linha:
-
Você deve incluir a
inline-monitoringinstrução no nível da[edit services]hierarquia. Aqui você especifica o modelo e os parâmetros da instância de monitoramento em linha. Você deve especificar os parâmetros do coletor na instância de monitoramento em linha. -
Especifique condições de correspondência arbitrárias usando um termo de filtro de firewall e uma ação para aceitar a instância de monitoramento em linha configurada. Isso mapeia a instância de monitoramento em linha para o termo de firewall.
-
Mapeie o filtro de firewall na família
inetouinet6declaração usando ainline-monitoring-instancedeclaração no nível de [edit firewall filter name then] hierarquia. A partir do Junos OS Release 21.1R1 e para o formato de exportação IPFIX, você também pode mapear o filtro de firewall sob a famíliaany, bridge, ccc, mpls,ouvplsdeclarações. Para o Junos OS Evolved, asbridgefamílias evplsnão são suportadas; em vez disso, use aethernet-switchfamília. O Junos OS Evolved também oferece suporte àsanyfamílias ,ccc,inetinet6, empls. Como alternativa, você também pode aplicar o filtro de firewall a um filtro de tabela de encaminhamento com input ou output declaração para filtrar pacotes de entrada ou saída, respectivamente.
Lembre-se:
-
O dispositivo deve oferecer suporte a um comprimento máximo de pacote (comprimento do clipe) de 126 bytes (Junos OS) ou 256 bytes (Junos OS Evolved) para permitir serviços de monitoramento em linha.
-
Você não pode configurar mais de 16 (Junos OS) ou 7 (Junos OS Evolved) instâncias de monitoramento em linha devido à escassez de bits disponíveis no pacote no caminho de encaminhamento.
-
Aplique serviços de monitoramento em linha somente em uma interface de coletor, ou seja, a interface na qual o coletor está acessível. Você não deve aplicar o monitoramento em linha no tráfego IPFIX, pois isso gera outro pacote IPFIX para amostragem, criando assim um loop. Isso inclui o tráfego gerado pelo serviço de monitoramento em linha, como pacotes de modelo e registro, modelos de opção e pacotes de registro de opção para o formato de exportação IPFIX e datagramas para o formato de exportação sFlow versão 5.
-
Quando os serviços de monitoramento em linha são habilitados em interfaces Ethernet (AE) agregadas, os valores do elemento de informação para o formato de exportação IPFIX são os seguintes:
Tabela 8: Valores de elementos de informação para interfaces Ethernet agregadas Direção do serviço de monitoramento em linha na interface AE
Elemento de informação-10 (Interface de entrada)
Elemento de informação-14 (Interface de saída)
Entrada
ID SNMP do AE
0
Saída
ID SNMP do AE
ID SNMP do link do membro
-
Quando os serviços de monitoramento em linha são ativados em interfaces IRB, os valores do elemento de informação para o formato de exportação IPFIX são os seguintes:
Tabela 9: Valores de elementos de informação para interfaces IRB Direção do serviço de monitoramento em linha na interface do IRB
Elemento de informação-10 (Interface de entrada)
Elemento de informação-14 (Interface de saída)
Entrada
ID SNMP do IRB
0
Saída
ID SNMP do IRB
ID SNMP da interface encapsulada vlan-bridge
-
(Somente no formato de exportação IPFIX) Para dispositivos baseados em XL-XM (com chip de pesquisa (XL) e ASIC de buffer (XM)), o comprimento do elemento de informações da seção do quadro de enlace de dados em um pacote exportado pode ser menor que o comprimento do clipe, mesmo que o comprimento do pacote de saída seja maior que o comprimento do clipe.
O comprimento do elemento de informação da Seção do Quadro de Enlace de Dados é reduzido por 'N' número de bytes em que 'N' = (comprimento de encapsulamento de Camada 2 do pacote de entrada - comprimento de encapsulamento de Camada 2 do pacote de saída).
Por exemplo, o comprimento do encapsulamento da Camada 2 para o pacote de entrada é maior do que o do pacote de saída quando o pacote de entrada tem rótulos MPLS e o pacote de saída é do tipo IPv4 ou IPv6. Quando o tráfego flui do dispositivo de borda do provedor (PE) para o dispositivo de borda do cliente (CE), o pacote de entrada tem tags VLAN e o pacote de saída não é marcado.
Nesses casos, o comprimento do clipe pode ultrapassar o último local de endereço do cabeçalho do pacote, gerando uma
PKT_HEAD_SIZEmensagem de log do sistema. Isso pode resultar na degradação do encaminhamento de pacotes para o dispositivo. -
Na direção de entrada, o campo IPFIX
egressInterface(ID do elemento de informação 14) ou sFlowflow_sample.output_interfacenão relata o índice SNMP da interface de saída. Esses campos sempre relatam o valor zero em caso de direção de entrada. Para o formato de exportação IPFIX, o processo do coletor de recebimento deve identificar a validade desse campo com base noflowDirection(ID do elemento de informação 61). -
(somente no formato de exportação sFlow) Alguns cenários de encaminhamento podem substituir as informações de interface lógica ou física de entrada durante a vida útil do pacote. Para esses casos, não é possível relatar a porta WAN de mídia real (ge-/xe-/et-/ae-). Por exemplo:
-
Em uma extremidade traseira de túnel MPLS, quando um pacote MPLS é recebido, o VRF de destino é identificado usando o rótulo VPN e o pacote muda do VRF padrão para o VRF do cliente usando a interface LSI associada ao VRF do cliente. Portanto, o índice de interface LSI substitui o índice de interface lógica ou física de entrada no caminho de dados. Os serviços de monitoramento em linha sempre relatam as informações de interface mais recentes, que é a interface LSI neste caso.
-
Os pacotes que viajam por túneis dinâmicos relatam a interface FTI em vez da interface de entrada.
-
-
(somente no formato de exportação sFlow) Na direção de saída, se um pacote for preso ou descartado antes de passar pelo nexthop do encapsulamento Ethernet, o campo de datagrama relatará
sampled_header.sampled_pktsem o cabeçalho Ethernet e o campo desampled_header.protocoldatagrama relatará o valor 1 (Ethernet). -
(somente no formato de exportação sFlow) Não é possível exportar o datagrama do sFlow por meio da interface de gerenciamento. O coletor deve ser acessível através de uma porta WAN.
Recursos com e sem suporte com serviços de monitoramento em linha
Os serviços de monitoramento em linha suportam:
-
Comutação graciosa do Mecanismo de Roteamento
-
Upgrade de software em serviço (ISSU), upgrade de software sem parar (NSSU) e roteamento ativo sem parar (NSR)
-
Interfaces Ethernet e interfaces integradas de roteamento e ponte (IRB)
-
slicing de nós Junos
-
A partir do Junos OS Evolved Release 22.4R1, configurar DSCP, classe de encaminhamento ou instâncias de roteamento para coletores.
-
A partir do Junos OS Evolved Release 22.4R1, a configuração de IDs de modelo ou IDs de modelo de opção.
Os serviços de monitoramento em linha atualmente não suportam:
-
Configuração de mais de 16 (Junos OS) ou 7 (Junos OS Evolved) instâncias de monitoramento em linha.
-
Junos Traffic Vision
-
Antes do Junos OS Release 21.1R1, a ação de termo inline-monitoring-instance é suportada apenas para
inetinet6filtros de firewall de família. A partir do Junos OS Release 21.1R1 e apenas para o formato de exportação IPFIX, ele é suportado para os filtros de firewall eany, bridge, ccc, mpls,vplsfamília. -
Coletores endereçáveis IPv6
-
Plataformas virtuais
-
Sistemas lógicos
-
(Somente no formato de exportação IPFIX) Configurando o ID do domínio de observação e o ID da nuvem de observação. Você deve escolher apenas um deles.
-
Uma ação de instância de monitoramento em linha usada para relatórios de exceção não pode ser usada para nenhuma outra finalidade, como uma ação de redirecionamento de firewall ou uma ação regular de monitoramento em linha.
-
Uma instância de monitoramento em linha usada para uma ação de redirecionamento de firewall não pode ser usada para nenhuma outra finalidade, como relatório de exceção ou uma ação regular de monitoramento em linha.
-
Antes do Junos OS Evolved Release 22.4R1, configurar DSCP, classe de encaminhamento ou instâncias de roteamento para coletores.
-
Antes do Junos OS Evolved Release 22.4R1, configurar IDs de modelo ou IDs de modelo de opção. O sistema gera isso para você.
-
(Junos OS Evolved) Configuração de espelhamento de porta e serviços de monitoramento em linha sob o mesmo termo de filtro de firewall .
-
(Junos OS Evolved) Na direção de saída, configurando o relatório de sFlow e exceção; Você deve escolher apenas um deles.
Configuração de serviços de monitoramento em linha com o formato de exportação IPFIX
Antes de configurar
Ao configurar os serviços de monitoramento em linha, você pode:
-
Configure até 16 (Junos OS) ou 7 (Junos OS Evolved) instâncias de monitoramento em linha. Em cada instância, você pode configurar parâmetros específicos de coletor e modelo.
-
Configure até 4 coletores endereçáveis IPv4 em cada instância de monitoramento em linha. No total, você pode configurar até 64 coletores. Os coletores podem ser remotos e em locais diferentes.
Para cada coletor, você pode configurar parâmetros específicos, como endereço de origem e destino, e assim por diante. O nome padrão da instância de roteamento no coletor é
default.inet. -
Para o Junos OS, você pode configurar o filtro de firewall ou
inetinet6família com o termo açãoinline-monitoring-instance inline-monitoring-instance-name. A partir do Junos OS Release 21.1R1, para o formato de exportação IPFIX, você pode configurarany, bridge, ccc, mpls,filtrosvplsde firewall de família ou filtros com o termo açãoinline-monitoring-instance inline-monitoring-instance-name. Para o Junos OS Evolved, você pode configurar os filtros de firewall ouany, ccc, ethernet-switch, inet, inet6,mplsfamília com o termo action inline-monitoring-instance inline-monitoring-instance-name.Cada termo pode dar suporte a uma instância de monitoramento em linha diferente.
-
Anexe o filtro de firewall de monitoramento em linha à família da unidade lógica da interface.
Depois de confirmar a configuração com êxito, você pode verificar a implementação dos serviços de monitoramento em linha emitindo o show services inline-monitoring statistics fpc-slot comando da CLI.
Se um pacote exigir que os serviços de monitoramento em linha sejam aplicados junto com qualquer uma das tecnologias de amostragem tradicionais (como monitoramento de fluxo ativo em linha ou sFlow), o Mecanismo de Encaminhamento de Pacotes executará os serviços de monitoramento em linha e a tecnologia de amostragem tradicional nesse pacote. O espelhamento de porta atualmente deve ser configurado em um termo diferente para o Junos OS Evolved.
A Figura 10 é uma ilustração de exemplo de serviços de monitoramento em linha, onde o tráfego é monitorado em duas taxas de amostragem diferentes na interface do dispositivo e exportado para quatro coletores remotos em um formato de encapsulamento IPFIX. Para o Junos OS, você configura a taxa de amostragem em cada coletor, permitindo taxas diferentes para cada coletor. Para o Junos OS Evolved, você configura a taxa de amostragem na instância de monitoramento em linha, e ela se aplica a todos os coletores configurados para essa instância.
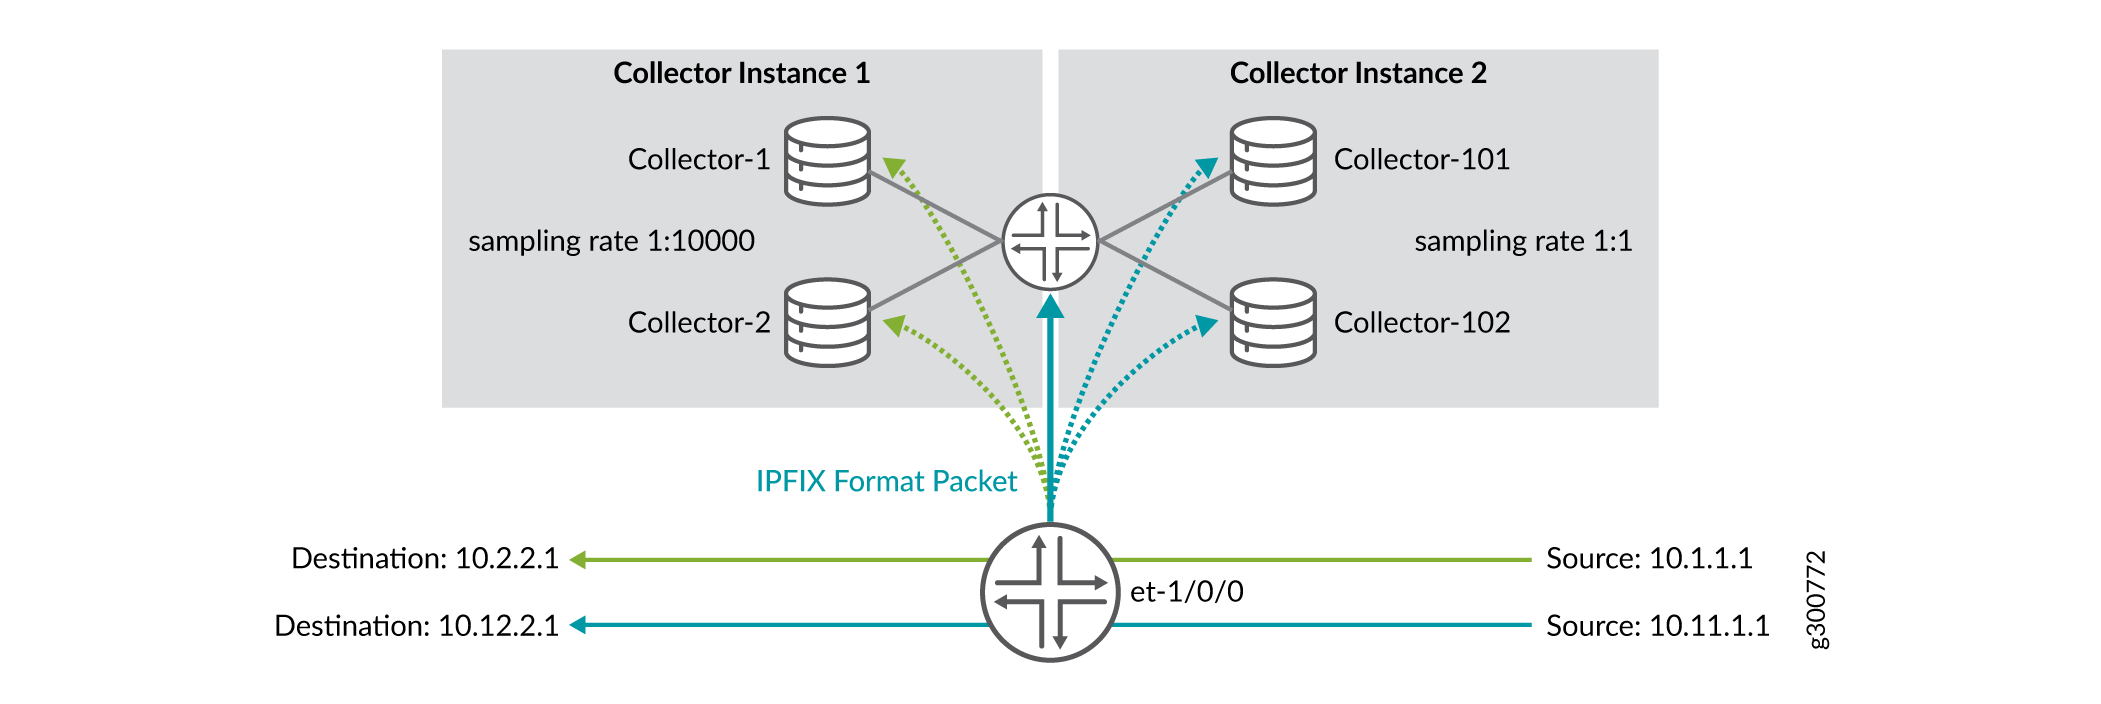 de monitoramento em linha
Neste exemplo, a interface et-1/0/0 do dispositivo é configurada com serviços de monitoramento em linha. Os detalhes das configurações são os seguintes:
-
Há duas instâncias de monitoramento em linha — Instância 1 e Instância 2.
-
Há quatro coletores, dois coletores em cada instância de monitoramento em linha.
-
A instância 1 tem o Coletor-1 e o Coletor-2.
-
A instância 2 tem o Coletor-101 e o Coletor-102.
-
-
Os coletores na Instância 1 têm uma taxa de amostragem de 1:10000.
-
Os coletores na Instância 2 têm uma taxa de amostragem de 1:1.
-
Os coletores da Instância 1 têm um endereço de origem e destino de 10.1.1.1 e 10.2.2.1, respectivamente.
-
Os coletores da Instância 2 têm um endereço de origem e destino de 10.11.1.1 e 10.12.2.1, respectivamente.
-
Os pacotes são exportados para os coletores em um formato encapsulado IPFIX.
Para configurar serviços de monitoramento em linha:
Tabela de histórico de alterações
A compatibilidade com recursos é determinada pela plataforma e versão utilizada. Use o Explorador de recursos para determinar se um recurso é compatível com sua plataforma.
family inet e family inet6 pacotes amostrados no formato sFlow versão 5 em vez do formato IPFIX atual. O formato IPFIX é o padrão. Configure a export-format sflow-v5 instrução no nível da [edit inline-monitoring instance instance-name] hierarquia para alterar o formato de exportação. Não é necessário configurar o sFlow (set protocols sflow comando CLI) para ativar esse recurso.
any, ccc, ethernet-switch, inet, inet6, mpls família com o termo action inline-monitoring-instance inline-monitoring-instance-name.
any, ccc, ethernet-switch, inet, inet6, mpls família com o termo action inline-monitoring-instance inline-monitoring-instance-name.
any, ccc, ethernet-switch, inet, inet6, mpls família com o termo action inline-monitoring-instance inline-monitoring-instance-name.
any, bridge, ccc, mpls, firewall ou vpls família com o termo action inline-monitoring-instance inline-monitoring-instance-name.